
Plateformes WiFi pour clubs de golf : membres, visiteurs et événements du clubhouse sur un seul réseau
Utilisez ce guide pour choisir une plateforme WiFi pour clubs de golf qui gère les réseaux membres, visiteurs et personnel sur vos points d'accès actuels. Vous pourrez attribuer à chaque groupe son mode d'accès, isoler les caisses du réseau invité, dimensionner une journée d'association et générer une liste d'e-mails consentis grâce aux connexions des visiteurs.
Fait partie de notre série principale : WiFi invité : le guide complet →
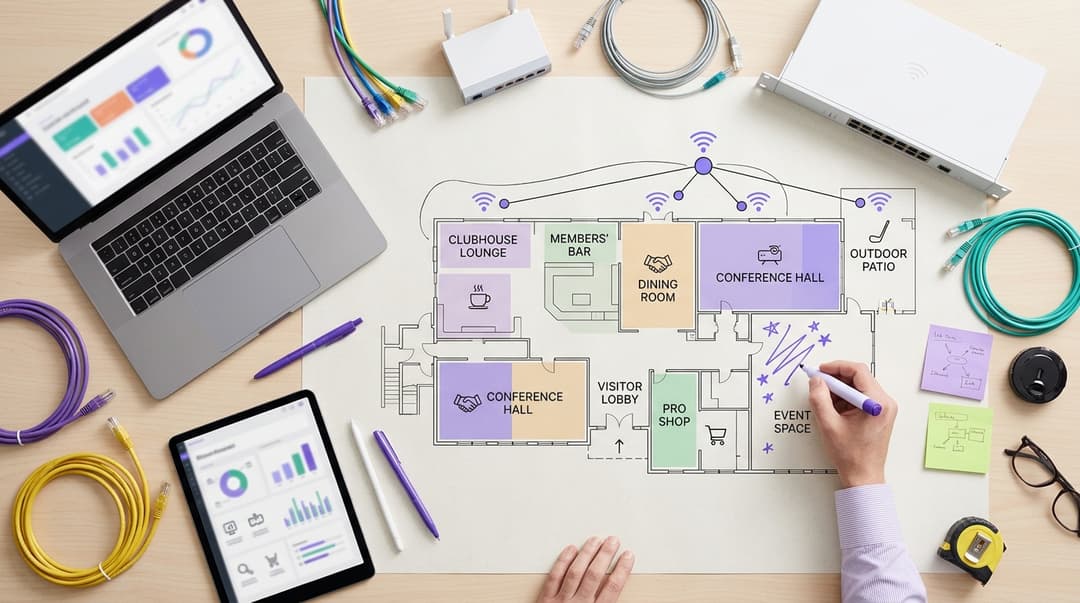
Un club de golf devrait exploiter une plateforme unique avec trois réseaux distincts sur ses points d'accès existants. Les membres bénéficient d'un identifiant personnel et se connectent automatiquement. Les visiteurs payant un green-fee, les membres d'associations et les participants à des événements se connectent via une page personnalisée aux couleurs du club. Le personnel, les caisses et les appareils du pro-shop sont isolés sur un réseau chiffré et segmenté. Les visiteurs qui cochent une case de consentement facultative rejoignent une liste de diffusion que le club peut contacter par e-mail.
Quelle plateforme WiFi pour club de golf devriez-vous choisir ?
Choisissez une plateforme cloud unique qui gère l'ensemble des réseaux depuis un tableau de bord centralisé. Utiliser trois outils disparates et juxtaposés coûte plus cher et engendre davantage de failles. Votre clubhouse accueille quatre publics aux besoins distincts, souvent au cours d'un même après-midi.
- Les membres viennent chaque semaine et s'attendent à se connecter en toute transparence, sans manipulation.
- Les visiteurs (green-fees et associations) se présentent une ou deux fois par saison et ont besoin d'une connexion rapide aux couleurs de votre établissement.
- Les invités d'événements se réunissent au clubhouse pour des mariages, des réceptions d'obsèques ou des dîners d'entreprise.
- Le personnel utilise les caisses, les terminaux de paiement, le planning des départs et les ordinateurs du back-office.
Un mot de passe unique et partagé ne peut pas répondre en toute sécurité à ces quatre cas d'usage. Chaque visiteur ayant joué sur votre parcours pourrait encore le détenir. Vos terminaux de paiement partagent le même réseau que tous les téléphones présents au bar. De plus, vous ne collectez aucune coordonnée que vous êtes légalement autorisé à contacter par e-mail.
Une plateforme WiFi pour club de golf résout ce problème en séparant les utilisateurs selon leur identité, et non par mot de passe. Purple s'intègre en tant que surcouche cloud sur les points d'accès que vous possédez déjà. Neutre vis-à-vis du matériel, la solution est compatible avec Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Purple est déployée sur plus de 80 000 sites actifs dans plus de 90 pays et traite 500 millions d'utilisateurs et de connexions par an.
Les membres et les visiteurs doivent-ils se connecter de la même manière ?
Non. Ils doivent utiliser la même plateforme, mais emprunter des parcours différents.
Vous connaissez déjà vos membres. Vous disposez de leurs noms et de leurs adresses e-mail dans le cadre de leur adhésion. Les obliger à renseigner un formulaire de connexion tous les samedis crée des frictions inutiles et génère des doublons de données que vous détenez déjà. Attribuez plutôt un identifiant personnel à chaque membre.
Une clé prépartagée basée sur l'identité (iPSK) permet d'attribuer à chaque personne son propre mot de passe WiFi sur un nom de réseau partagé. Cisco appelle cette technologie iPSK ; d'autres fournisseurs la nomment PPSK (clé prépartagée privée). Lorsqu'une adhésion prend fin, vous révoquez cette clé unique. Aucun autre membre n'a besoin de modifier quoi que ce soit.
Les clubs qui souhaitent offrir à leurs membres une connexion sans aucune action manuelle peuvent opter pour Passpoint. Passpoint, également appelé Hotspot 2.0, permet à un téléphone de se connecter automatiquement et en toute sécurité grâce à un profil préenregistré. OpenRoaming est une fédération reposant sur Passpoint et gérée par la Wireless Broadband Alliance.
La situation des visiteurs est différente. Vous ne les connaissez pas encore et ils n'ont pas encore accepté de recevoir vos communications. Ils doivent accéder à un portail captif personnalisé aux couleurs de votre marque : une page web qui s'affiche avant que l'appareil n'accède à Internet. Cette page met en avant le nom de votre club, pose quelques questions et enregistre les consentements accordés.
Ne vous fiez pas aux adresses matérielles des appareils pour reconnaître les personnes. Depuis iOS 14 et Android 10, les téléphones utilisent par défaut une adresse privée par réseau. Certaines versions plus récentes peuvent modifier cette adresse au fil du temps. Un identifiant personnel reconnaît le membre, indépendamment de ce que son téléphone transmet.
Là où les options WiFi pour clubs de golf se différencient réellement
La plupart des clubs finissent par choisir entre quatre configurations. Le tableau les compare sur les points essentiels pour un secrétaire de club et un responsable informatique.
| Option | Comment les membres se connectent | Comment les visiteurs se connectent | Séparation personnel, caisses et pro-shop | Liste d'e-mails exploitable | Matériel requis | À qui cela convient |
|---|---|---|---|---|---|---|
| Mot de passe partagé | Même mot de passe que tout le monde | Mot de passe imprimé sur une carte au bar | Aucune : un seul réseau plat | Aucune | Routeur existant | Uniquement une solution temporaire de dépannage |
| Page hotspot intégrée au routeur ou au contrôleur | Même page de redirection que les visiteurs, à chaque visite | Page de redirection basique | VLAN possibles, configurés manuellement | Export basique, mentions de consentement rédigées par vos soins | Contrôleur existant | Inadapté aux clubs ayant besoin d'opt-ins marketing ou de réseaux automatisés |
| Outils distincts par groupe | Réseau membres configuré par le service informatique local | Portail captif tiers | Séparés, mais gérés dans deux ou trois consoles | Conservés séparément des fiches des membres | Points d'accès existants et licences supplémentaires | Inadapté aux clubs recherchant une gestion unifiée et une administration simple |
| Une plateforme unique basée sur l'identité (Purple) | Profil personnel iPSK ou Passpoint, connexion automatique | Portail captif à votre image avec opt-ins éclairés | Personnel sur 802.1X, caisses et appareils sur leurs propres segments | Consentie et segmentée par type de visite | Points d'accès existants figurant sur la liste des fournisseurs pris en charge | Un club accueillant des associations, des joueurs au green-fee et des événements |
Connexion et reconnaissance
Les trois premières options traitent un membre depuis 30 ans comme un visiteur venu pour la première fois. Soit tout le monde partage le même mot de passe, soit tout le monde voit la même page. Seule une approche basée sur l'identité offre aux membres un parcours personnalisé et aux visiteurs un parcours à votre image. Purple appelle cela les Identity-Based Networks : l'accès suit la personne, et non un mot de passe inscrit sur une carte.
Séparation du personnel et des paiements
Un réseau plat regroupe les terminaux de paiement, la vidéosurveillance et les téléphones des invités au même endroit. Un VLAN, ou LAN virtuel, est un réseau logiquement séparé reposant sur les mêmes câbles et points d'accès. Les pages hotspot des routeurs peuvent intégrer des VLAN, mais leur configuration et leur maintenance doivent être effectuées manuellement. Avec une plateforme unique, vous assignez chaque personne ou appareil à son segment depuis un seul tableau de bord. Vos points d'accès appliquent ensuite ces règles.
Un consentement vérifiable
Un champ d'e-mail n'est pas une liste de diffusion marketing. Selon le GDPR, le consentement doit être libre, spécifique, éclairé et univoque. Le considérant 32 précise que les cases précochées ne sont pas valables. Au Royaume-Uni, l'article 22 du PECR ajoute sa propre règle de consentement pour les e-mails marketing. L'article 7(1) du GDPR vous oblige également à prouver qui a consenti, quand et à quoi. Purple utilise des opt-ins à choix délibéré : des cases distinctes et non cochées que le visiteur sélectionne activement.
Comment chaque option s'adapte à votre club-house
Quels appareils doivent se trouver sur un réseau dédié au personnel ?
Tout ce qui contient des données du club ou accepte des paiements doit rester en dehors du réseau invité. Divisez-le en deux groupes : les personnes disposant d'un compte professionnel et les appareils qui n'en ont pas.
Les personnes se connectent au WiFi du personnel via la norme IEEE 802.1X. Cette norme impose à chaque individu de se connecter à l'aide de ses propres identifiants. Un serveur RADIUS, le service chargé de vérifier ces identifiants, approuve ou refuse chaque connexion. Purple fournit un service RADIUS dans le cloud relié à Microsoft Entra ID, Okta ou Google Workspace. Lorsqu'un employé saisonnier du bar s'en va, vous désactivez son compte une seule fois. Son accès WiFi prend fin au même instant. Utilisez le chiffrement WPA3-Enterprise partout où vos appareils le prennent en charge.
Les appareils qui ne peuvent pas exécuter 802.1X reçoivent chacun leur propre iPSK sur un segment dédié.
| Appareil | Réseau | Pourquoi |
|---|---|---|
| PC de bureau et ordinateurs portables des responsables | WiFi du personnel avec 802.1X | Chaque personne se connecte avec son propre compte professionnel |
| PC du pro-shop et de gestion des départs | WiFi du personnel avec 802.1X | Les données de réservation et de stock restent réservées au personnel désigné |
| Caisses de point de vente du bar et du restaurant | Segment de paiement | Limite le périmètre PCI DSS à un seul segment |
| Terminaux de paiement du bar et du pro-shop | Segment de paiement, ou filaire selon les conseils du fournisseur | Les données des titulaires de carte ne partagent jamais le réseau des téléphones |
| Caméras de surveillance, interphones et contrôleurs d'arrosage | Segment d'appareils avec un(e) iPSK par appareil | Ne prennent pas en charge 802.1X, à isoler et sécuriser individuellement |
| Simulateurs de golf et écrans du bar | Segment d'appareils avec un(e) iPSK par appareil | Le matériel géré par les fournisseurs reste à l'écart des systèmes du club |
| Téléphones des membres et des visiteurs | Réseau membres ou invités avec isolation des clients | Les appareils ne peuvent pas voir les autres appareils ni les systèmes du club |
La norme PCI DSS n'impose pas la segmentation, mais elle précise que la segmentation réduit le nombre de systèmes concernés par le périmètre. Demandez au fournisseur de vos terminaux de paiement si ces derniers doivent utiliser le WiFi. Le pro-shop est un petit commerce de détail ; les mêmes règles de paiement s'appliquent donc que dans tout espace de vente Retail. Le modèle 802.1X pour le personnel est détaillé dans notre guide Approvisionnement en WiFi pour les établissements scolaires : 802.1X du personnel, appareils des élèves, visiteurs et filtrage dans un cahier des charges unique.
Que doit demander une page de connexion personnalisée ?
Ne demandez que ce que vous allez utiliser. L'article 5(1)(c) du GDPR exige que les données personnelles soient limitées à ce qui est nécessaire. Chaque champ supplémentaire réduit également le nombre de visiteurs qui mènent leur connexion à terme.
| Champ | À demander ? | Pourquoi |
|---|---|---|
| Prénom | Oui | Permet de s'adresser correctement aux destinataires dans les e-mails de suivi |
| Adresse e-mail | Oui | Le contact que vous utiliserez, avec son consentement |
| Motif de la visite : green fee, association, événement privé ou autre | Oui, en un seul clic | Segmente votre liste pour différents suivis |
| Consentement aux actualités et offres du club | Oui, case décochée | Votre base légale pour les e-mails marketing |
| Consentement aux réceptions et événements privés | Oui, case décochée et séparée | Permet aux invités de mariage de recevoir uniquement des informations sur les événements |
| Acceptation des conditions d'utilisation | Oui | Définit les règles d'utilisation de votre réseau |
| Club d'origine | Facultatif | Utile uniquement si vous proposez des offres d'adhésion |
| Date de naissance ou numéro de téléphone | Non | Vous les utiliserez rarement, ne les collectez donc pas |
Personnalisez la page aux couleurs de votre marque avec votre blason, votre charte graphique et les événements du jour. Modifiez-la lors d'une journée d'association pour afficher son nom, ou lors d'un mariage pour accueillir les invités des mariés. La solution WiFi invité de Purple (WiFi) vous offre la page personnalisée, les questions sur le type de visite et les formulaires de consentement au même endroit.
Quel est l'impact des journées d'association et des événements sur la charge du réseau ?
En semaine ordinaire, quelques dizaines de membres se succèdent au bar tout au long de la journée. Une journée d'association concentre les personnes sur des pics d'affluence courts et intenses. Les golfeurs s'enregistrent, prennent leur petit-déjeuner et consultent le tirage au sort sur leur téléphone au même moment. Le club-house se vide ensuite pendant quatre ou cinq heures. Tout le monde revient en même temps pour le repas et la remise des prix.
Les réceptions génèrent une charge différente. Les invités d'un mariage publient des photos et des vidéos depuis une seule et même pièce. Les journées d'entreprise nécessitent une connexion stable pour les présentations. Les familles peuvent diffuser des discours en streaming aux proches qui n'ont pas pu faire le déplacement.
Exemple concret : une journée d'association de 144 joueurs. Un départ en shotgun complet place quatre golfeurs sur chacun des deux groupes de départ des 18 trous, soit 144 joueurs. En ajoutant 16 membres du personnel et organisateurs, ce sont 160 personnes qui partagent le club-house aux heures de pointe. Le club prévoit 1,5 appareil par personne pour couvrir les téléphones, les tablettes et les ordinateurs portables des organisateurs. Cela représente environ 240 appareils, principalement rassemblés dans le salon principal à 8 h, puis de nouveau à 18 h.
Ce que le club fait de ce chiffre :
- Vérifier la capacité de clients simultanés pour chaque modèle de point d'accès dans la documentation du fournisseur.
- Installer suffisamment de points d'accès dans le salon et la salle de réception, et pas seulement au bar.
- Définir une limite de bande passante par appareil sur le réseau invité afin que les téléchargements ne puissent pas ralentir les caisses.
- Adapter la page de connexion à l'image de marque de l'association pour la journée.
Après l'événement, le club relève trois indicateurs : les connexions, les consentements par type de visite et le nombre maximal d'appareils par point d'accès. Ces chiffres permettent de dimensionner la prochaine journée d'association sur des données concrètes, plutôt que sur des approximations.
Scénario concret : un hôtel resort de golf
Situation. Un hôtel resort de 90 chambres gère un parcours de 18 trous, un spa et un espace de réception. Les clients de l'hôtel, les visiteurs green fee et les invités de mariage partageaient un seul et même réseau. Le personnel utilisait trois mots de passe partagés, et les caisses du bar étaient connectées au même réseau que les téléphones des clients.
Ce qui a été fait. L'hôtel est passé à une plateforme unique avec des parcours distincts pour chaque groupe. Les clients de l'hôtel et les visiteurs venant jouer au golf ont utilisé une page personnalisée aux couleurs de l'établissement demandant le type de visite. Le personnel est passé à 802.1X via le tenant Microsoft Entra ID de l'hôtel. Les caisses et les terminaux de paiement ont été déplacés vers un segment dédié aux paiements, et la vidéosurveillance vers un segment dédié aux appareils.
Résultat. Le nombre de mots de passe partagés entre employés est passé de trois à zéro. Le périmètre de conformité PCI DSS s'est réduit, passant de l'ensemble du réseau au seul segment de paiement. À titre d'illustration de la croissance de la base de contacts, prenons 4 000 connexions de visiteurs au cours d'une saison. Si une personne sur cinq coche la case pour recevoir les actualités du club, l'hôtel gagne 800 contacts qu'il peut contacter par e-mail. Cette même approche convient à la plupart des hôtels disposant d'installations de loisirs sur place.
Exemple concret : un parcours municipal accessible sans abonnement
Situation. Une municipalité possède un parcours public doté d'un café et d'un petit club-house. Il n'y a pas de membres traditionnels, mais des abonnements saisonniers sont proposés. Les employés saisonniers du café changeaient souvent, et quelqu'un devait réinitialiser manuellement le mot de passe du café à chaque départ. Le service informatique de la municipalité exigeait une connexion nominative pour chaque appareil professionnel.
Ce qui a été fait. Les titulaires d'un abonnement saisonnier ont reçu un iPSK personnel, révoqué à l'expiration de l'abonnement. Les joueurs occasionnels se sont connectés via une page aux couleurs de la municipalité comportant une case de consentement non pré-cochée. Les employés municipaux se sont connectés via 802.1X auprès du fournisseur d'identité existant de la municipalité. Les caisses du café ont été basculées sur leur propre segment.
Résultat. Les réinitialisations manuelles de mots de passe sont tombées à zéro, car l'accès prend fin dès qu'un compte municipal est désactivé. Le service informatique gère le parcours depuis un tableau de bord unique plutôt qu'à partir d'un routeur situé dans le café. Les joueurs occasionnels ayant donné leur accord reçoivent désormais des informations sur les cours juniors et le renouvellement des abonnements de saison.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Ce que chaque option coûte à l'usage
La licence ne représente qu'une seule ligne sur la facture. Le temps consacré par le personnel, le périmètre de conformité et les contacts manqués coûtent bien plus cher sur une saison.
| Facteur de coût | Mot de passe partagé | Page de hotspot du routeur | Outils séparés | Plateforme unique (Purple) |
|---|---|---|---|---|
| Licences | Aucune | Incluse avec le matériel | Deux abonnements ou plus | Un seul abonnement sur le forfait Connect, Capture ou Engage |
| Nouveau matériel | Aucun | Aucun | Licences supplémentaires par point d'accès ou passerelle | Aucun si les points d'accès figurent sur la liste des fournisseurs pris en charge |
| Temps consacré aux mots de passe | Réinitialisation après chaque départ | Réinitialisation après chaque départ | Réinitialisation séparée sur chaque réseau | Aucun : il suffit de désactiver le compte de la personne une seule fois |
| Périmètre PCI DSS | Réseau étendu dans son intégralité | Réseau complet jusqu'à l'ajout de VLANs | Segment de paiement uniquement | Segment de paiement uniquement |
| Contacts e-mail exploitables | Aucun | Liste non segmentée, texte de consentement rédigé par vos soins | Conservés séparément des fiches des membres | Consentement recueilli et segmenté par type de visite |
| Espaces de gestion | Un routeur | Un contrôleur | Deux ou trois consoles | Un tableau de bord unique |
Vous obtenez ainsi une liste exploitable et un réseau que vous pouvez justifier auprès d'un auditeur. Dans la mesure où Purple fonctionne sur vos points d'accès existants, la mise à niveau nécessite rarement la commande de nouveau matériel. Notre article de blog explique Pourquoi votre prochaine mise à niveau WiFi ne nécessite pas de nouveau matériel.
Comment les connexions des visiteurs alimentent les demandes d'adhésion et de réservation
Le WiFi du club-house devient une source d'adhésions et de demandes de privatisation dès lors que chaque connexion enregistre un type de visite et un consentement. Exploitez ces deux champs d'information.
Les joueurs réguliers au green fee sont des membres potentiels. Les analyses WiFi Analytics indiquent la fréquence de retour des visiteurs connectés. Un visiteur qui a joué quatre fois cette saison apprécie déjà votre parcours. Envoyez aux personnes ayant donné leur accord une offre d'adhésion à l'essai ou un tarif préférentiel en semaine.
Les golfeurs d'associations connaissent d'autres golfeurs. Un e-mail de remerciement envoyé après la journée peut inviter l'organisateur à réserver pour la saison suivante. Il peut également proposer aux joueurs un tarif préférentiel sur leur prochain green fee.
Les invités à un événement sont de futurs organisateurs. Une personne assistant à un mariage dans votre club-house prépare peut-être son propre événement. Ne lui envoyez des e-mails relatifs aux réceptions que si elle a expressément coché la case dédiée.
Le forfait Engage envoie ces e-mails automatiquement, déclenchés par le type de visite et le consentement donné. Purple s'intègre à vos plateformes CRM et marketing, ce qui permet à la liste de côtoyer vos dossiers de membres et de prospects actuels. Les membres continuent de recevoir les communications du club via vos canaux habituels. Chaque e-mail marketing doit obligatoirement inclure un lien de désinscription simple d'accès, conformément à la réglementation (PECR/RGPD).
Comment faire le bon choix pour votre club
Identifiez votre situation dans le tableau ci-dessous, puis évaluez chaque fournisseur à l'aide des questions qui suivent.
| Votre situation | Ce qu'il convient de déployer |
|---|---|
| Club de membres, caisses câblées, peu de visiteurs | iPSK pour les membres, 802.1X pour le personnel et une page personnalisée épurée pour les visiteurs occasionnels |
| Fréquentation soutenue au green fee et groupes d'associations | Page personnalisée avec question sur le type de visite et Engage pour le suivi post-visite |
| Salons de réception accueillant mariages et séminaires | Points d'accès supplémentaires dans la salle de réception, pages de connexion aux couleurs de l'événement et option d'adhésion distincte pour les réceptions |
| Hôtel ou complexe avec parcours | Parcours distincts pour les résidents, les visiteurs au green fee et le personnel, gérés depuis un tableau de bord unique |
| Parcours municipal ou pay-and-play | Abonnés à la saison sur iPSK, personnel sur 802.1X via le fournisseur d'identité de la collectivité |
Si votre domaine comprend également des pavillons ou des résidences de vacances, le modèle de gestion multi-public est similaire. Notre guide Fournisseurs WiFi pour parcs de vacances et campings : critères essentiels pour les clients, propriétaires et collaborateurs détaille cette configuration.
Posez ces cinq questions à chaque fournisseur :
- La solution fonctionne-t-elle sur nos points d'accès actuels, à partir d'une liste de constructeurs reconnus ?
- Les membres peuvent-ils se connecter avec un identifiant personnel que nous pouvons révoquer à l'expiration de leur adhésion ?
- Le personnel peut-il se connecter avec son compte Microsoft Entra ID, Okta ou Google Workspace via 802.1X ?
- Les consentements des visiteurs sont-ils décochés, distincts et enregistrés avec la date et la formulation affichée ?
- Pouvons-nous modifier la page de connexion pour une journée d'association ou un mariage sans contacter le support ?
Foire aux questions
Purple fonctionne-t-il avec les points d'accès dont dispose déjà notre club ?
Oui, s'ils proviennent d'un fournisseur pris en charge. Purple est indépendant du matériel et fonctionne sous forme de surcouche cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous conservez vos points d'accès et votre câblage. Purple y ajoute la connexion personnalisée à votre image de marque, l'authentification des membres et du personnel, ainsi que la liste des visiteurs ayant consenti. L'achat de nouveau matériel n'est pertinent que lorsque la couverture est insuffisante, par exemple dans une salle de réception dépourvue de point d'accès.
Comment est tarifée une plateforme de WiFi pour club de golf ?
Purple propose ses tarifs par forfait : Connect, Capture ou Engage, auxquels s'ajoutent des modules de sécurité tels que SecurePass, Verify et Shield. Un club qui souhaite envoyer des e-mails avec consentement aux visiteurs et aux membres a besoin du forfait Engage. Étant donné que Purple fonctionne sur vos points d'accès existants, l'essentiel du coût réside dans l'abonnement plutôt que dans le matériel. Demandez un devis à Purple en fonction de votre club-house, des réseaux dont vous avez besoin et des modules complémentaires choisis.
Pouvons-nous abandonner le mot de passe partagé sans perturber les membres ?
Oui. Faites fonctionner les nouveaux réseaux en parallèle de l'ancien, puis désactivez le mot de passe partagé à une date précise. Transmettez d'abord aux membres leurs identifiants personnels, par l'intermédiaire de la newsletter du club ou au bar. Migrez les caisses et les terminaux de paiement vers le segment de paiement au cours d'une semaine calme, en vous assurant de la disponibilité de votre fournisseur de caisse enregistreuse. Les visiteurs ne remarquent que la nouvelle page personnalisée. Annoncez la date de basculement au moins deux semaines à l'avance.
Une liste d'e-mails de visiteurs issue des connexions WiFi est-elle conforme au GDPR ?
Oui, si chaque visiteur donne activement son consentement. Le GDPR exige un consentement libre, spécifique, éclairé et univoque, et les cases précochées ne sont pas valables. Au Royaume-Uni, le PECR ajoute une règle de consentement pour les e-mails marketing. Utilisez des cases à cocher distinctes et non précochées pour les actualités du club et les offres événementielles, et conservez un enregistrement de chaque choix. Purple utilise des adhésions basées sur un choix éclairé et détient la certification ISO 27001. Chaque e-mail doit comporter un lien de désinscription.
Les caisses et terminaux de paiement doivent-ils être séparés du WiFi invité pour la conformité PCI DSS ?
Oui, dans la pratique. La norme PCI DSS n'impose pas la segmentation du réseau, mais en son absence, l'ensemble de votre réseau entre dans le périmètre d'évaluation. Placer les caisses et les terminaux de paiement sur leur propre segment limite ce périmètre à ce seul segment. Les téléphones des invités ne peuvent alors plus du tout accéder à un appareil de paiement. Demandez au fournisseur de vos terminaux de paiement si ces derniers doivent utiliser le WiFi, une connexion filaire ou les données mobiles, et suivez ces recommandations.
En quoi cela diffère-t-il de la page de portail captif intégrée à notre routeur ?
La page de point d'accès d'un routeur offre aux visiteurs un écran de redirection basique, mais elle ne gère pas l'ensemble de votre infrastructure. Elle traite les membres comme des inconnus et contraint le personnel à utiliser des mots de passe partagés. La formulation du consentement et la tenue des registres vous incombent totalement. Purple gère les réseaux membres, visiteurs et personnel depuis un tableau de bord unique. La solution intègre 802.1X pour le personnel, des clés personnelles pour les membres et les appareils, ainsi que des formulaires d'adhésion éclairée pour les visiteurs.
Quel niveau d'effort le déploiement représente-t-il pour un petit club ?
L'essentiel du travail repose sur la configuration et non sur l'installation. Il se divise en trois étapes : concevoir la page de connexion aux couleurs de votre marque, associer les comptes du personnel issus de Microsoft Entra ID, Okta ou Google Workspace, et isoler les caisses ainsi que les appareils sur leurs propres segments réseau. Votre responsable informatique ou votre prestataire de services managés modifie les paramètres du contrôleur. Les articles d'assistance de Purple détaillent les étapes pour chaque fabricant de points d'accès, évitant ainsi d'avoir à chercher les menus au hasard.
Définitions clés
iPSK et PPSK
Identity Pre-Shared Key (terme propre à Cisco) ou Private Pre-Shared Key (autres fournisseurs) : configuration WPA2 ou WPA3-Personal dans laquelle chaque personne ou appareil dispose d'une phrase secrète unique sur un SSID partagé, le serveur ou contrôleur RADIUS associant chaque clé à un utilisateur, un VLAN et une politique.
Vous y êtes confronté lorsque vous attribuez un identifiant personnel aux membres ou que vous configurez la vidéosurveillance, les contrôleurs d'arrosage et les simulateurs ne prenant pas en charge 802.1X. La révocation d'une clé supprime l'accès d'une seule personne ou d'un seul appareil sans impacter les autres.
IEEE 802.1X
Norme IEEE pour le contrôle d'accès réseau basé sur les ports. Elle achemine les échanges EAP (Extensible Authentication Protocol) entre l'appareil, le point d'accès et un serveur d'authentification afin que chaque personne se connecte avec ses propres identifiants.
Il s'agit de la méthode utilisée pour le WiFi du personnel WiFi sur les PC de bureau, les ordinateurs portables de direction et les PC du pro-shop ou de gestion des départs. Elle élimine les mots de passe partagés du personnel, comme dans le complexe hôtelier qui est passé de trois à zéro.
RADIUS
Remote Authentication Dial In User Service, défini dans l'IETF RFC 2865 : le protocole utilisé par un point d'accès pour demander à un serveur central s'il doit accepter ou refuser une connexion, et quelle politique appliquer.
Purple fournit un service RADIUS dans le cloud lié à Microsoft Entra ID, Okta ou Google Workspace, évitant ainsi au club d'exploiter son propre serveur, l'accès des collaborateurs quittant l'établissement étant supprimé dès que leur compte est désactivé.
Passpoint (Hotspot 2.0)
Un programme de certification de la WiFi Alliance basé sur l'IEEE 802.11u qui permet à un appareil de découvrir et de rejoindre un réseau de manière automatique et sécurisée à l'aide d'un profil stocké, avec une authentification de niveau entreprise plutôt qu'un portail captif.
Les clubs qui souhaitent connecter leurs membres sans aucune manipulation peuvent émettre un profil Passpoint plutôt qu'une clé iPSK.
OpenRoaming
Une fédération d'itinérance basée sur Passpoint et gérée par la Wireless Broadband Alliance, dans laquelle les fournisseurs d'identité et les réseaux participants s'accordent une confiance mutuelle pour que les utilisateurs se connectent automatiquement d'un site membre à l'autre.
Pertinent si le club souhaite que les membres ou les visiteurs se connectent automatiquement à l'aide d'identifiants qu'ils possèdent déjà, sans clé fournie par le club.
Portail captif
Une page web présentée par le réseau avant qu'un appareil n'accède à Internet, généralement en interceptant le trafic HTTP jusqu'à ce que l'utilisateur s'identifie, accepte les conditions ou donne son consentement.
Il s'agit de la page de connexion personnalisée pour les visiteurs au green-fee, les associations et les réceptions. Elle affiche l'emblème, la question sur le type de visite ainsi que les cases d'adhésion décochées, et peut s'adapter pour une journée d'association ou un mariage.
VLAN
Réseau local virtuel (Virtual LAN) spécifié dans l'IEEE 802.1Q : les trames sont étiquetées avec un identifiant VLAN afin que plusieurs réseaux logiquement distincts partagent les mêmes câbles, commutateurs et points d'accès.
Les VLAN créent les segments dédiés aux paiements, aux appareils, au personnel et aux invités. Grâce à une plateforme unique, vous affectez chaque personne ou appareil à un segment depuis un tableau de bord unique, plutôt que de configurer chacun manuellement sur un routeur.
WPA3-Enterprise
La certification de sécurité WPA3 de la WiFi Alliance dans son mode Enterprise, qui associe l'authentification 802.1X à des trames de gestion protégées ainsi qu'à une suite de sécurité 192 bits optionnelle.
Utilisez-le sur le WiFi du personnel dès lors que vos appareils le prennent en charge, afin que le trafic du personnel soit chiffré par session et authentifié par personne.
Segmentation PCI DSS
Dans le cadre de la norme PCI DSS (Payment Card Industry Data Security Standard), la segmentation réseau n'est pas obligatoire, mais isoler l'environnement des données de titulaires de cartes des autres réseaux réduit le nombre de systèmes soumis à évaluation.
Placer les caisses du bar et les terminaux de paiement sur leur propre segment réduit le périmètre de l'ensemble du réseau du club-house à ce seul segment et empêche les téléphones des invités d'accéder à un appareil de paiement.
Consentement GDPR
Conformément à l'Article 4(11) du GDPR, le consentement doit être donné librement, être spécifique, éclairé et univoque. Le considérant 32 exclut les cases pré-cochées, l'Article 7(1) exige de prouver qui a consenti, et l'Article 5(1)(c) limite les données à ce qui est strictement nécessaire.
Il détermine à quels visiteurs connectés vous pouvez envoyer des e-mails et quels champs votre page de connexion doit demander. Les consentements éclairés de Purple reposent sur des cases distinctes et non pré-cochées, et enregistrent chaque choix.
Règlement 22 du PECR
Règle 22 des réglementations britanniques Privacy and Electronic Communications (EC Directive) Regulations 2003, qui encadre l'envoi d'e-mails marketing non sollicités à des particuliers et impose un moyen simple de s'y opposer dans chaque message.
Elle s'applique aux côtés du GDPR à chaque e-mail d'actualités du club ou d'événements envoyé aux visiteurs au Royaume-Uni, raison pour laquelle chaque e-mail comporte un lien de désinscription.
Randomisation des adresses MAC
Le comportement par défaut depuis iOS 14 et Android 10 par lequel un téléphone présente une adresse matérielle privée par réseau, certaines versions plus récentes procédant à une rotation régulière de celle-ci.
Cela signifie que vous ne pouvez pas reconnaître les membres par l'adresse de leur appareil. Un identifiant personnel identifie le membre, indépendamment de ce que son téléphone transmet.
Exemples concrets
Un club accueille une compétition d'association de 144 joueurs avec un départ en shot-gun, ainsi que 16 membres du personnel et organisateurs. Comment doit-il préparer le WiFi du clubhouse pour les pics du matin et du soir ?
Le club a recensé 160 personnes lors des pics et a planifié 1,5 appareil par personne, incluant smartphones, tablettes et ordinateurs portables des organisateurs. Cela représentait environ 240 appareils, principalement dans le salon principal à 8 h et 18 h. Il a vérifié la capacité de clients simultanés de chaque modèle de point d'accès dans la documentation du fournisseur. Il a installé suffisamment de points d'accès dans le salon et la salle de réception, et pas seulement au bar. Il a configuré une limite de bande passante par appareil sur le réseau invité afin que les téléversements ne ralentissent pas les caisses. Il a adapté la page de connexion aux couleurs de l'association. Ensuite, il a enregistré les connexions, les consentements par type de visite et les pics d'appareils par point d'accès afin de dimensionner la prochaine journée d'association.
Un complexe hôtelier de 90 chambres avec parcours 18 trous, spa et salle de réception gérait les clients de l'hôtel, les visiteurs green-fee et les invités de mariages sur un réseau unique. Le personnel utilisait trois mots de passe partagés et les caisses du bar côtoyaient les téléphones des invités. Qu'est-ce qui a changé ?
L'hôtel est passé à une plateforme unique offrant un itinéraire distinct pour chaque groupe. Les clients de l'hôtel et les visiteurs green-fee utilisaient une page personnalisée demandant le type de visite. Le personnel est passé à 802.1X sur le tenant Microsoft Entra ID de l'hôtel. Les caisses et les terminaux de paiement ont été déplacés vers un segment dédié aux paiements, et la vidéosurveillance vers un segment pour les appareils. Le nombre de mots de passe partagés par le personnel est passé de trois à zéro, et le périmètre PCI DSS a été réduit de l'ensemble du réseau au seul segment de paiement. À titre d'exemple, 4 000 connexions de visiteurs par saison avec une personne sur cinq cochant la case pour recevoir les actualités du club offriraient 800 contacts que l'hôtel peut contacter par e-mail.
Un parcours municipal pay-and-play avec café vend des abonnements saisonniers mais n'a aucun membre. Le personnel du café change souvent, les mots de passe sont réinitialisés manuellement et le service informatique de la municipalité exige une connexion nominative sur les appareils professionnels. Quelle configuration convient le mieux ?
Les titulaires d'abonnements saisonniers ont reçu un iPSK personnel, révoqué à l'expiration de l'abonnement. Les joueurs occasionnels se sont connectés via une page aux couleurs de la municipalité avec une case de consentement décochée par défaut. Le personnel municipal s'est connecté via 802.1X au fournisseur d'identité existant de la municipalité, et les caisses du café ont été migrées vers leur propre segment. Les réinitialisations manuelles de mots de passe sont tombées à zéro, car l'accès prend fin dès qu'un compte municipal est désactivé. Le service informatique de la municipalité gère désormais le parcours depuis un tableau de bord unique plutôt qu'à partir d'un routeur situé dans le café. Les joueurs occasionnels qui donnent leur consentement reçoivent des informations sur les entraînements juniors et les renouvellements d'abonnements saisonniers.
Questions fréquentes
Purple fonctionne-t-il avec les points d'accès déjà installés dans notre club ?
Oui, s'ils proviennent d'un fournisseur pris en charge. Purple est indépendant du matériel et fonctionne comme une surcouche cloud sur Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme et Fortinet. Vous conservez vos points d'accès et votre câblage. Purple ajoute le portail de connexion aux couleurs de votre marque, l'authentification des membres et du personnel, ainsi que la liste des visiteurs ayant donné leur consentement. L'achat de nouveau matériel n'est pertinent que dans les zones mal couvertes, comme une salle de réception sans point d'accès.
Comment fonctionne la tarification d'une plateforme WiFi pour club de golf ?
La tarification de Purple dépend du forfait choisi : Connect, Capture ou Engage, auxquels s'ajoutent des modules de sécurité complémentaires tels que SecurePass, Verify et Shield. Un club souhaitant envoyer des e-mails consentis à ses visiteurs et membres doit opter pour le forfait Engage. Comme Purple fonctionne sur vos points d'accès existants, le coût repose principalement sur l'abonnement plutôt que sur le matériel. Demandez un devis à Purple en fonction de votre club-house, des réseaux dont vous avez besoin et des modules sélectionnés.
Pouvons-nous abandonner le mot de passe partagé sans perturber les membres ?
Oui. Déployez les nouveaux réseaux en parallèle de l'ancien, puis désactivez le mot de passe partagé à une date précise. Transmettez d'abord aux membres leurs identifiants personnels, par le biais de la newsletter du club ou directement au bar. Déplacez les caisses et terminaux de paiement vers le segment dédié au paiement au cours d'une semaine calme, en présence de votre fournisseur de caisse. Les visiteurs remarqueront uniquement la nouvelle page personnalisée. Pensez à annoncer la date de bascule au moins deux semaines à l'avance.
La liste d'e-mails de visiteurs collectée via les connexions au WiFi est-elle conforme au GDPR ?
Oui, si chaque visiteur donne son consentement explicite. Le GDPR exige un consentement libre, spécifique, éclairé et univoque ; les cases précochées ne sont donc pas valables. Au Royaume-Uni, le PECR impose également des règles de consentement pour les e-mails marketing. Utilisez des cases à cocher distinctes et non précochées pour les actualités du club et les offres d'événements, et conservez une trace de chaque sélection. Purple utilise des opt-ins nécessitant un choix délibéré et détient la certification ISO 27001. Chaque e-mail doit comporter un lien de désinscription.
Les caisses et les terminaux de paiement doivent-ils être retirés du WiFi invité WiFi pour respecter la norme PCI DSS ?
Oui, en pratique. La norme PCI DSS n'impose pas formellement la segmentation réseau, mais en son absence, l'ensemble de votre réseau entre dans le périmètre de l'évaluation. Isoler les caisses et les terminaux de paiement dans leur propre segment permet de restreindre ce périmètre à ce seul segment. Les smartphones des invités ne peuvent ainsi en aucun cas atteindre un équipement de paiement. Rapprochez-vous du fournisseur de vos terminaux de paiement pour savoir si ces derniers doivent utiliser le WiFi, une connexion filaire ou le réseau mobile, et suivez ses recommandations.
En quoi cette solution diffère-t-elle de la page hotspot intégrée à notre routeur ?
La page hotspot d'un routeur offre un écran de connexion simple aux visiteurs, mais elle ne gère pas l'ensemble de votre parc. Elle traite les membres comme de simples inconnus et impose des mots de passe partagés au personnel. De plus, la formulation des consentements et leur archivage restent à votre charge. Purple gère les réseaux des membres, des visiteurs et du personnel depuis un tableau de bord unique. La solution intègre le 802.1X pour les collaborateurs, des clés personnelles pour les membres et leurs appareils, ainsi que des opt-ins nécessitant un choix délibéré pour les visiteurs.
Quel volume de travail le déploiement représente-t-il pour un club de petite taille ?
L'essentiel du travail repose sur la configuration et non sur l'installation. Il se divise en trois étapes : personnaliser la page de connexion aux couleurs de votre marque, synchroniser les comptes du personnel depuis Microsoft Entra ID, Okta ou Google Workspace, et déplacer les caisses ainsi que les terminaux vers leurs propres segments. Votre responsable informatique ou votre prestataire de services managés configure ensuite le contrôleur. Les articles du support de Purple détaillent la procédure pour chaque fabricant de points d'accès, évitant ainsi d'avoir à chercher les menus.
Continuer la lecture de cette série
Fournisseurs de WiFi pour marinas : titulaires d'anneaux, bateaux visiteurs et capacité saisonnière
Vous serez en mesure de présélectionner des fournisseurs de WiFi pour marinas selon cinq critères : la séparation des réseaux, la couverture des pontons, la capacité estivale, le contrôle des clés à l'emplacement et les données de visiteurs consenties. Vous saurez également quoi inscrire au contrat, du volume garanti d'appareils simultanés au renfort pour les événements, et quelles sont les 10 questions à poser à chaque prestataire.
Fournisseurs de solutions WiFi pour parcs de vacances et campings : les critères clés pour les vacanciers, propriétaires et équipes
Vous serez en mesure de présélectionner les fournisseurs de solutions WiFi pour parcs de vacances en vous basant sur les éléments différenciateurs clés : réseaux dédiés aux propriétaires, filtrage sécurisé pour les familles, accès du personnel associé à votre fournisseur d'identité et réutilisation du matériel existant. Vous pourrez également configurer le recueil de consentement pour le réengagement et intégrer au contrat des clauses relatives aux pics saisonniers, à la disponibilité et à la propriété des données.
Comparatif des plateformes de WiFi invité WiFi multi-sites : overlays neutres vis-à-vis du matériel vs portails de contrôleur
Vous serez en mesure de décider si votre parc peut conserver ses portails de contrôleur intégrés ou s'il a besoin d'un overlay cloud indépendant du matériel. Vous pourrez tester vos sites par rapport à six déclencheurs, comparer les deux modèles selon 10 axes et déterminer le seuil de rentabilité de vos licences par point d'accès par rapport aux licences par établissement sur un déploiement de trois ans.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.