
Golfclub-WiFi-Plattformen: Mitglieder, Besucher und Clubhaus-Events in einem Netzwerk
Nutzen Sie diesen Leitfaden, um eine Golfclub-WiFi-Plattform auszuwählen, die Mitglieder-, Besucher- und Mitarbeiternetzwerke auf Ihren bereits vorhandenen Access Points betreibt. So können Sie jeder Gruppe einen eigenen Zugangsweg zuweisen, Kassensysteme vom Gastnetzwerk trennen, Turniertage (Society Days) passend dimensionieren und über Besucher-Anmeldungen eine DSGVO-konforme E-Mail-Liste aufbauen.
Teil unserer Kernserie: Gäste-WiFi: Der vollständige Leitfaden →
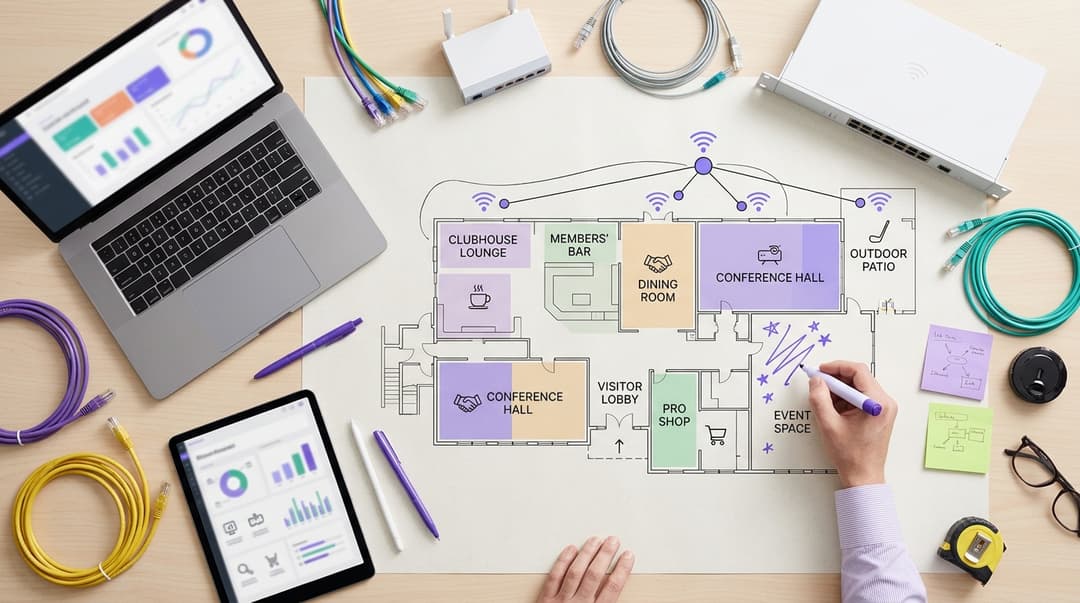
Ein Golfclub sollte eine zentrale Plattform mit drei separaten Netzwerken auf bestehenden Access Points betreiben. Mitglieder erhalten persönliche Anmeldedaten und verbinden sich automatisch. Greenfee-, Turnier- und Veranstaltungsgäste melden sich über eine Seite im Club-Design an. Personal, Kassen und Pro-Shop-Geräte befinden sich in einem verschlüsselten, segmentierten Netzwerk. Besucher, die das optionale Einwilligungsfeld aktivieren, werden in eine Verteilerliste aufgenommen, die der Club per E-Mail kontaktieren darf.
Welche Golfclub-WiFi-Plattform sollten Sie wählen?
Wählen Sie eine Cloud-Plattform, die jedes Netzwerk über ein zentrales Dashboard steuert. Drei zusammengeflickte Tools verursachen höhere Betriebskosten und hinterlassen mehr Sicherheitslücken. Ihr Clubhaus bedient vier Zielgruppen mit unterschiedlichen Anforderungen, oft am selben Nachmittag:
- Mitglieder kommen jede Woche und erwarten eine automatische, reibungslose Verbindung.
- Greenfee- und Turniergäste kommen ein- oder zweimal pro Saison und benötigen eine schnelle, markengerechte Anmeldung.
- Veranstaltungsgäste füllen das Clubhaus bei Hochzeiten, Trauerfeiern und Firmenfeiern.
- Mitarbeiter bedienen Kassen, Kartenterminals, die Startzeitenverwaltung und Backoffice-PCs.
Ein einziges geteiltes Passwort kann diese vier Gruppen nicht sicher bedienen. Jeder Besucher, der jemals auf Ihrem Platz gespielt hat, besitzt es möglicherweise noch. Ihre Kartenterminals teilen sich das Netzwerk mit jedem Smartphone an der Bar. Zudem erfassen Sie keinerlei Kontaktdaten, die Sie rechtssicher per E-Mail anschreiben dürfen.
Eine Golfclub-WiFi-Plattform löst dies, indem sie Personen anhand ihrer Identität trennt - nicht anhand eines Passworts. Purple läuft als Cloud-Overlay auf Ihren bereits vorhandenen Access Points. Die Lösung ist hardwareunabhängig und kompatibel mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Purple wird an mehr als 80.000 Live-Standorten in über 90 Ländern eingesetzt und verarbeitet jährlich 500 Millionen Nutzer und Anmeldungen.
Sollten sich Mitglieder und Besucher auf dieselbe Weise anmelden?
Nein. Sie sollten dieselbe Plattform nutzen, aber unterschiedliche Zugangswege erhalten.
Ihre Mitglieder kennen Sie bereits. Namen und E-Mail-Adressen liegen Ihnen über den Mitgliedschaftsvertrag bereits vor. Müssten diese Mitglieder jeden Samstag eine Anmeldeseite ausfüllen, sorgt das für Frust und erzeugt redundante Daten. Stellen Sie jedem Mitglied stattdessen persönliche Anmeldedaten bereit.
Ein Identity Pre-Shared Key weist jeder Person ein eigenes WiFi-Passwort unter einem gemeinsamen Netzwerknamen zu. Cisco nennt dies iPSK; andere Hersteller bezeichnen es als PPSK, einen Private Pre-Shared Key. Läuft eine Mitgliedschaft aus, widerrufen Sie einfach diesen einen Schlüssel. Kein anderes Mitglied muss Einstellungen anpassen.
Clubs, die ihren Mitgliedern eine vollständig berührungslose Verbindung bieten möchten, können Passpoint nutzen. Passpoint, auch bekannt als Hotspot 2.0, ermöglicht Smartphones die automatische und sichere Einwahl über ein gespeichertes Profil. OpenRoaming ist ein auf Passpoint basierender Verbund, der von der Wireless Broadband Alliance betrieben wird.
Bei Besuchern verhält es sich anders. Sie kennen sie noch nicht, und sie haben noch nicht eingewilligt, Nachrichten von Ihnen zu erhalten. Besucher sollten auf ein gebrandetes Captive Portal geleitet werden: eine Webseite, die angezeigt wird, bevor ein Gerät Zugriff auf das Internet erhält. Diese Seite präsentiert Ihren Club, stellt einige wenige Fragen und erfasst jede erteilte Einwilligung.
Verlassen Sie sich bei der Wiedererkennung von Personen nicht auf Geräte-Hardwareadressen. Seit iOS 14 und Android 10 verwenden Smartphones standardmäßig eine private Adresse pro Netzwerk. Einige neuere Versionen können diese Adresse im Laufe der Zeit rotieren. Ein persönlicher Anmeldedatensatz erkennt das Mitglied unabhängig davon, was das Smartphone meldet.
Wo sich die WiFi-Optionen für Golfclubs tatsächlich unterscheiden
Die meisten Clubs entscheiden sich letztendlich zwischen vier Setups. Die Tabelle vergleicht diese hinsichtlich der Punkte, die für Clubsekretäre und IT-Verantwortliche wichtig sind.
| Option | Wie sich Mitglieder verbinden | Wie sich Besucher verbinden | Trennung von Personal, Kasse und Pro-Shop | Nutzbare E-Mail-Liste | Benötigte Hardware | Für wen es geeignet ist |
|---|---|---|---|---|---|---|
| Geteiltes Passwort | Dasselbe Passwort wie alle anderen | Auf einer Karte an der Bar gedrucktes Passwort | Keine: ein einzelnes flaches Netzwerk | Keine | Vorhandener Router | Nur eine vorübergehende Notlösung |
| Im Router oder Controller integrierte Hotspot-Seite | Dieselbe Click-Through-Seite wie Besucher, bei jedem Besuch | Einfache Click-Through-Seite | VLANs möglich, manuell konfiguriert | Einfacher Export, Einwilligungstexte selbst verfasst | Vorhandener Controller | Ungeeignet für Clubs, die Marketing-Opt-ins oder automatisierte Netzwerke benötigen |
| Getrennte Tools pro Gruppe | Von der lokalen IT eingerichtetes Mitgliedernetzwerk | Captive Portal eines Drittanbieters | Getrennt, aber in zwei oder drei Konsolen verwaltet | Getrennt von Mitgliederdaten gehalten | Vorhandene Access Points plus zusätzliche Lizenzen | Ungeeignet für Clubs, die eine einheitliche Verwaltung und einfache Administration wünschen |
| Eine identitätsbasierte Plattform (Purple) | Persönliches iPSK- oder Passpoint-Profil, verbindet sich automatisch | Gebrandetes Captive Portal mit bewussten Opt-in-Entscheidungen | Personal im 802.1X, Kassen und Geräte in eigenen Segmenten | Mit Einwilligung versehen und nach Besuchsart segmentiert | Vorhandene Access Points aus der Liste unterstützter Anbieter | Ein Club mit Spielgruppen, Greenfee-Gästen und Veranstaltungen |
Anmeldung und Wiedererkennung
Die ersten drei Optionen behandeln ein Mitglied mit 30 Jahren Clubzugehörigkeit wie einen Erstbesucher. Entweder teilen sich alle ein einziges Passwort, oder alle sehen dieselbe Seite. Nur ein identitätsbasierter Ansatz bietet Mitgliedern einen persönlichen Zugang und Besuchern ein gebrandetes Erlebnis. Purple nennt dies Identity-Based Networks: Der Zugriff folgt der Person, nicht einem Passwort auf einer Karte.
Trennung von Personal und Zahlungssystemen
Ein flaches Netzwerk bringt Kartenterminals, Videoüberwachung und Gast-Smartphones am selben Ort zusammen. Ein VLAN, oder virtuelles LAN, ist ein logisch getrenntes Netzwerk über dieselben Kabel und Access Points. Hotspot-Seiten von Routern können VLANs hinzufügen, aber diese müssen von Hand konfiguriert und gewartet werden. Mit einer zentralen Plattform weisen Sie jede Person oder jedes Gerät über ein einziges Dashboard seinem Segment zu. Ihre Access Points setzen dies anschließend durch.
Nachweisbare Einwilligung
Ein E-Mail-Feld ist keine Marketingliste. Gemäß GDPR muss eine Einwilligung freiwillig, für den bestimmten Fall, informiert und unmissverständlich erfolgen. Erwägungsgrund 32 stellt klar, dass vorangekreuzte Kästchen nicht zulässig sind. Im Vereinigten Königreich ergänzt Regulation 22 der PECR eigene Einwilligungsregeln für Marketing-E-Mails. Artikel 7 Absatz 1 der GDPR verlangt zudem den Nachweis, wer wann worin eingewilligt hat. Purple setzt auf Opt-ins durch bewusste Entscheidung: separate, nicht angekreuzte Kästchen, die der Besucher aktiv auswählt.
Wo jede Option in Ihr Clubhaus passt
Welche Geräte gehören in ein separates Mitarbeiternetzwerk?
Alles, was Clubdaten enthält oder Zahlungen abwickelt, bleibt außerhalb des Gastnetzwerks. Teilen Sie dies in zwei Gruppen auf: Personen mit geschäftlichen Benutzerkonten und Geräte ohne solche Konten.
Personen nutzen das Mitarbeiter-WiFi über IEEE 802.1X. Dieser Standard sorgt dafür, dass sich jede Person mit ihren eigenen Zugangsdaten anmeldet. Ein RADIUS-Server - der Dienst, der diese Zugangsdaten prüft - genehmigt oder verweigert jede Verbindung. Purple stellt ein Cloud-RADIUS bereit, das mit Microsoft Entra ID, Okta oder Google Workspace verknüpft ist. Verlässt eine Saisonarbeitskraft an der Bar den Betrieb, deaktivieren Sie das Konto einmalig. Der WiFi-Zugang endet im selben Moment. Verwenden Sie WPA3-Enterprise-Verschlüsselung, wo immer Ihre Geräte dies unterstützen.
Geräte, die 802.1X nicht ausführen können, erhalten jeweils einen eigenen iPSK auf einem dedizierten Segment.
| Gerät | Netzwerk | Grund |
|---|---|---|
| Büro-PCs und Laptops der Geschäftsleitung | Mitarbeiter-WiFi mit 802.1X | Jede Person meldet sich mit ihrem eigenen Arbeitskonto an |
| PCs im Pro-Shop und für die Startzeitenverwaltung | Mitarbeiter-WiFi mit 802.1X | Buchungs- und Bestandsdaten verbleiben bei namentlich bekannten Mitarbeitern |
| POS-Kassen in Bar und Restaurant | Zahlungssegment | Beschränkt den PCI-DSS-Geltungsbereich auf ein einziges Segment |
| Kartenterminals in Bar und Pro-Shop | Zahlungssegment oder kabelgebunden gemäß Herstellerempfehlung | Karteninhaberdaten teilen sich niemals ein Netzwerk mit Mobiltelefonen |
| Videoüberwachung, Zutrittskontrolle und Bewässerungssteuerungen | Gerätesegment mit einem iPSK pro Gerät | Da 802.1X nicht unterstützt wird, wird jedes Gerät isoliert und separat abgesichert |
| Golfsimulatoren und Bildschirme im Barbereich | Gerätesegment mit einem iPSK pro Gerät | Vom Anbieter verwaltete Geräte bleiben von den Clubsystemen getrennt |
| Telefone von Mitgliedern und Besuchern | Mitglieder- oder Gastnetzwerk mit Client-Isolierung | Geräte können weder einander noch Clubsysteme sehen |
PCI DSS schreibt eine Segmentierung zwar nicht zwingend vor, hält jedoch fest, dass eine Segmentierung den Umfang der betroffenen Systeme reduziert. Erkundigen Sie sich bei Ihrem Anbieter für Kartenterminals, ob die Terminals überhaupt WiFi nutzen sollten. Der Pro-Shop ist ein kleiner Einzelhandelsbetrieb, daher gelten dieselben Zahlungsregeln wie auf jeder Einzelhandels fläche. Das Mitarbeiter-802.1X-Muster wird in unserem Leitfaden zur Beschaffung von Schul-WiFi: Mitarbeiter-802.1X, Schülergeräte, Besucher und Inhaltsfilterung in einer Spezifikation näher erläutert.
Welche Daten sollte eine personalisierte Anmeldeseite abfragen?
Fragen Sie nur das ab, was Sie tatsächlich nutzen werden. Artikel 5 Absatz 1 Buchstabe c der GDPR verlangt, dass personenbezogene Daten auf das notwendige Maß beschränkt werden. Jedes zusätzliche Feld verringert zudem die Zahl der Besucher, die die Anmeldung abschließen.
| Feld | Abfragen? | Grund |
|---|---|---|
| Vorname | Ja | Ermöglicht die korrekte Anrede in Folge-E-Mails |
| E-Mail-Adresse | Ja | Der Kontakt, den Sie mit Einwilligung nutzen |
| Besuchsgrund: Greenfee, Turniergruppe/Society, Veranstaltung oder Sonstiges | Ja, mit einem Klick | Unterteilt Ihre Liste für gezielte Nachfassaktionen |
| Einwilligung in Club-News und Angebote | Ja, nicht angekreuzt | Ihre Rechtsgrundlage für Marketing-E-Mails |
| Einwilligung in Veranstaltungen und Events | Ja, nicht angekreuzt und separat | Ermöglicht es Hochzeitsgästen, nur Informationen zu Veranstaltungen zu erhalten |
| Zustimmung zu den Nutzungsbedingungen | Ja | Legt die Regeln für die Nutzung Ihres Netzwerks fest |
| Heimatclub | Optional | Nur nützlich, wenn Sie Mitgliedschaftsangebote durchführen |
| Geburtsdatum oder Telefonnummer | Nein | Sie werden diese selten nutzen, erfassen Sie sie daher nicht |
Gestalten Sie die Seite mit Ihrem Wappen, Ihren Farben und den heutigen Veranstaltungen im eigenen Branding. Passen Sie sie für einen Turniertag an, um den Namen der Gruppe anzuzeigen, oder für eine Hochzeit, um die Gäste des Brautpaars zu begrüßen. Gäste-WiFi von Purple bietet Ihnen die gebrandete Seite, Abfragen zur Art des Besuchs und Opt-ins an einem zentralen Ort.
Wie verändern Turniertage und Veranstaltungen die Auslastung?
An einem gewöhnlichen Wochentag halten sich über den Tag verteilt einige Dutzend Mitglieder in der Bar auf. Ein Turniertag bündelt Personen in kurzen, ausgeprägten Spitzen. Golfer melden sich an, frühstücken und prüfen die Startzeiten gleichzeitig auf ihren Smartphones. Das Clubhaus leert sich dann für vier bis fünf Stunden. Anschließend kehren alle gemeinsam zum Essen und zur Siegerehrung zurück.
Veranstaltungen bringen eine andere Belastung mit sich. Hochzeitsgäste laden Fotos und Videos aus einem einzigen Raum hoch. Firmentage erfordern eine stabile Verbindung für Präsentationen. Familien streamen Reden möglicherweise an Verwandte, die nicht anwesend sein können.
Praxisbeispiel: ein Turniertag mit 144 Spielern. Bei einem vollständigen Kanonenstart spielen vier Golfer auf jeder der beiden Teegruppen aller 18 Löcher, was 144 Spielern entspricht. Zusammen mit 16 Mitarbeitern und Organisatoren teilen sich zu den Spitzenzeiten 160 Personen das Clubhaus. Der Club kalkuliert mit 1,5 Geräten pro Person, um Smartphones, Tablets und Laptops der Organisatoren abzudecken. Das ergibt etwa 240 Geräte, überwiegend in der Hauptlounge um 8 Uhr morgens und erneut um 18 Uhr.
Was der Club mit dieser Zahl unternimmt:
- Prüft die Kapazität für gleichzeitige Clients für jedes Access-Point-Modell in der Dokumentation des Herstellers.
- Platziert ausreichend Access Points in der Lounge und im Veranstaltungsraum, nicht nur an der Bar.
- Richtet ein Bandbreitenlimit pro Gerät im Gastnetzwerk ein, damit Uploads die Kassensysteme nicht verlangsamen.
- Passt die Anmeldeseite für den Tag an das Branding der Gruppe an.
Nach der Veranstaltung erfasst der Club drei Kennzahlen: Anmeldungen, Opt-ins nach Art des Besuchs und maximale Geräteanzahl pro Access Point. Anhand dieser Zahlen lässt sich der nächste Turniertag präzise planen, anstatt sich auf Schätzungen zu verlassen.
Praxisszenario: ein Golf-Resort-Hotel
Situation. Ein Resort-Hotel mit 90 Zimmern betreibt einen 18-Loch-Platz, ein Spa und einen Veranstaltungsbereich. Hotelgäste, Greenfee-Besucher und Hochzeitsgäste nutzten gemeinsam ein einziges Netzwerk. Die Mitarbeiter verwendeten drei geteilte Passwörter, und die Kassen der Bar befanden sich im selben Netzwerk wie die Smartphones der Gäste.
Was getan wurde. Das Hotel wechselte zu einer zentralen Plattform mit separaten Pfaden für jede Zielgruppe. Hotelgäste und Greenfee-Besucher nutzten eine markengerechte Seite, auf der die Art des Aufenthalts abgefragt wurde. Mitarbeiter wechselten zu 802.1X über den Microsoft Entra ID-Mandanten des Hotels. Kassen und Kartenterminals wurden in ein Zahlungssegment verlegt, und Überwachungskameras kamen in ein Gerätesegment.
Ergebnis. Gemeinsam genutzte Mitarbeiterpasswörter sanken von drei auf null. Der PCI-DSS-Geltungsbereich reduzierte sich vom gesamten Netzwerk auf das Zahlungssegment. Zur Veranschaulichung des Kontaktlistenwachstums nehmen wir 4.000 Besucher-Anmeldungen in einer Saison an: Wenn jeder Fünfte das Kästchen für Club-Neuigkeiten ankreuzt, gewinnt das Hotel 800 Kontakte, die per E-Mail angeschrieben werden dürfen. Dasselbe Modell eignet sich für die meisten Hotels mit Freizeiteinrichtungen vor Ort.
Praxisbeispiel: Ein kommunal betriebener Pay-and-Play-Golfplatz
Ausgangslage. Eine Kommune besitzt einen öffentlichen Golfplatz mit Café und kleinem Clubhaus. Es gibt keine klassischen Mitglieder, aber es werden Saisonkarten verkauft. Saisonale Café-Mitarbeiter wechselten häufig, und bei jedem Ausscheiden musste jemand das Café-Passwort manuell zurücksetzen. Die IT der Kommune verlangte eine namentliche Anmeldung für jedes Dienstgerät.
Was getan wurde. Saisonkarteninhaber erhielten einen persönlichen iPSK, der mit Ablauf der Karte widerrufen wurde. Gelegenheitsspieler meldeten sich über eine Seite im Design der Kommune mit einem nicht vorausgewählten Zustimmungs-Kästchen an. Kommunale Mitarbeiter stellten die Verbindung über 802.1X mit dem bestehenden Identity Provider der Kommune her. Die Kassen des Cafés wurden in ein eigenes Segment verlegt.
Ergebnis. Manuelle Passwort-Zurücksetzungen fielen auf null, da der Zugriff automatisch endet, sobald ein kommunales Konto deaktiviert wird. Die kommunale IT verwaltet den Golfplatz nun über ein einziges Dashboard statt über einen Router im Café. Gelegenheitsspieler, die zugestimmt haben, erhalten nun Hinweise zu Jugend-Trainingsangeboten und Saisonkarten-Verlängerungen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Betriebskosten der einzelnen Optionen
Die Lizenz ist nur ein Posten auf der Rechnung. Der Arbeitsaufwand des Personals, der Compliance-Umfang und entgangene Kontakte wiegen im Laufe einer Saison schwerer.
| Kostentreiber | Geteiltes Passwort | Router-Hotspot-Seite | Getrennte Tools | Eine Plattform (Purple) |
|---|---|---|---|---|
| Lizenzen | Keine | In der Hardware enthalten | Zwei oder mehr Abonnements | Ein Abonnement im Connect-, Capture- oder Engage-Tarif |
| Neue Hardware | Keine | Keine | Zusätzliche Lizenzen pro Access Point oder Gateway | Keine, sofern die Access Points auf der Liste der unterstützten Anbieter stehen |
| Zeitaufwand für Passwörter | Zurücksetzung nach jedem Ausscheiden | Zurücksetzung nach jedem Ausscheiden | Separate Zurücksetzung in jedem Netzwerk | Keiner: Deaktivieren Sie das Konto der Person einfach einmal |
| PCI-DSS-Umfang | Gesamtes flaches Netzwerk | Gesamtes Netzwerk, bis VLANs eingerichtet werden | Nur Zahlungssegment | Nur Zahlungssegment |
| Nutzbare E-Mail-Kontakte | Keine | Unsegmentierte Liste, Einwilligungstext von Ihnen verfasst | Getrennt von Mitgliedsdaten aufbewahrt | Mit Einwilligung und segmentiert nach Art des Aufenthalts |
| Verwaltungsebenen | Ein Router | Ein Controller | Zwei oder drei Konsolen | Ein Dashboard |
Sie erhalten eine Liste, die Sie nutzen dürfen, und ein Netzwerk, das Sie vor Prüfern rechtfertigen können. Da Purple auf Ihren vorhandenen Access Points läuft, beginnt das Upgrade selten mit einer Hardware-Bestellung. In unserem Blog erfahren Sie, warum Ihr nächstes WiFi-Upgrade keine neue Hardware erfordert.
Wie Besucher-Anmeldungen Anfragen für Mitgliedschaften und Veranstaltungen generieren
Das Clubhouse-WiFi wird zu einer Quelle für Mitgliedschafts- und Veranstaltungsanfragen, sobald jede Anmeldung einen Besuchstyp und eine Einwilligungsauswahl enthält. Bauen Sie auf diesen beiden Feldern auf.
Wiederkehrende Greenfee-Gäste sind potenzielle Mitglieder. WiFi Analytics zeigt, wie oft ein angemeldeter Besucher wiederkehrt. Ein Besucher, der in dieser Saison bereits viermal gespielt hat, schätzt Ihren Platz bereits. Senden Sie Gästen, die eingewilligt haben, ein Schnupper-Angebot oder eine vergünstigte Runde unter der Woche.
Gruppen- und Gesellschaftsgolfer kennen andere Golfer. Eine Dankes-E-Mail nach dem Event kann den Organisator dazu einladen, für die nächste Saison erneut zu buchen. Zudem kann sie einzelnen Spielern ein Angebot für eine weitere Greenfee-Runde machen.
Veranstaltungsgäste sind künftige Event-Kunden. Jemand, der an einer Hochzeit in Ihrem Clubhaus teilnimmt, plant möglicherweise eine eigene Feier. Senden Sie ihnen nur dann Informationen zu Veranstaltungen, wenn sie das entsprechende Feld angekreuzt haben.
Der Engage-Tarif versendet diese E-Mails automatisch - ausgelöst durch Besuchstyp und Einwilligung. Purple lässt sich in CRM- und Marketing-Plattformen integrieren, sodass die Liste nahtlos neben Ihren bestehenden Mitglieder- und Interessentendaten geführt werden kann. Mitglieder erhalten Clubmitteilungen weiterhin über Ihre üblichen Kanäle. Jede Marketing-E-Mail muss eine einfache Abmeldemöglichkeit enthalten, wie es die Datenschutzgesetze verlangen.
So treffen Sie die richtige Entscheidung für Ihren Club
Orten Sie Ihre Ausgangslage in der folgenden Übersicht zu und prüfen Sie dann jeden Anbieter anhand der darauf folgenden Fragen.
| Ihre Situation | Zu implementierende Lösung |
|---|---|
| Mitgliederclub, kabelgebundene Kassen, wenige Besucher | Mitglieder-iPSK, Mitarbeiter-802.1X und eine kurze, markengerechte Seite für gelegentliche Besucher |
| Hohes Aufkommen an Greenfee-Spielern und Golfgesellschaften | Markengerechte Seite mit einer Frage zum Besuchstyp und Engage für das Follow-up nach dem Besuch |
| Veranstaltungsbereich für Hochzeiten und Firmenevents | Zusätzliche Access Points im Veranstaltungsraum, an das Event angepasste Anmeldeseiten und ein separates Opt-in für Veranstaltungen |
| Hotel oder Resort mit Golfplatz | Getrennte Zugänge für Hotelgäste, Greenfee-Besucher und Mitarbeiter, verwaltet über ein zentrales Dashboard |
| Öffentlich betriebene Anlage oder Pay-and-Play-Platz | Dauerkarteninhaber über iPSK, Mitarbeiter über 802.1X angebunden an den Identitätsanbieter der Kommune |
Umfasst Ihre Anlage auch Ferienhäuser oder Lodges, ist das Modell für gemischte Zielgruppen ähnlich. Unser Leitfaden zu Ferien- und Campingpark-WiFi-Anbietern: worauf bei Gästen, Eigentümern und Personal zu achten ist deckt diesen Fall ab.
Stellen Sie jedem Anbieter diese fünf Fragen:
- Läuft die Lösung auf unseren bereits vorhandenen Access Points aus einer Liste bekannter Hersteller?
- Können sich Mitglieder mit individuellen Zugangsdaten verbinden, die wir bei Ablauf der Mitgliedschaft sperren können?
- Können sich Mitarbeiter über 802.1X mit ihrem Microsoft Entra ID-, Okta- oder Google Workspace-Konto anmelden?
- Sind Opt-ins für Besucher nicht vorausgewählt, separat aufgeführt und mit Datum sowie angezeigtem Wortlaut erfasst?
- Können wir die Anmeldeseite für einen Vereinstag oder eine Hochzeit anpassen, ohne den Support zu kontaktieren?
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die unser Club bereits nutzt?
Ja, sofern sie von einem unterstützten Anbieter stammen. Purple ist hardwareunabhängig und läuft als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Sie behalten Ihre Access Points und Ihre Verkabelung. Purple ergänzt das System um die markenspezifische Anmeldung, die Authentifizierung von Mitgliedern und Mitarbeitern sowie die Liste der Besucher mit Einwilligung. Neue Hardware lohnt sich nur dort, wo die Abdeckung unzureichend ist - etwa in einem Veranstaltungsraum ohne Access Point.
Wie gestalten sich die Preise für eine Golfclub-WiFi-Plattform?
Purple staffelt die Preise nach Tarifen: Connect, Capture oder Engage, ergänzt durch Sicherheits-Add-ons wie SecurePass, Verify und Shield. Ein Club, der E-Mails mit Einwilligung an Besucher und Mitglieder senden möchte, benötigt den Tarif Engage. Da Purple auf Ihren vorhandenen Access Points läuft, entfällt der Großteil der Kosten auf das Abonnement statt auf Hardware. Fordern Sie bei Purple ein Angebot an, das auf Ihr Clubhaus, die benötigten Netzwerke und die ausgewählten Add-ons abgestimmt ist.
Können wir ein gemeinsam genutztes Passwort abschaffen, ohne den Ablauf für die Mitglieder zu stören?
Ja. Betreiben Sie die neuen Netzwerke parallel zum alten und schalten Sie das gemeinsame Passwort an einem festgelegten Stichtag ab. Geben Sie den Mitgliedern vorab ihre persönlichen Zugangsdaten - über den Club-Newsletter oder direkt am Tresen. Verlegen Sie Kassen und Kartenterminals in einer ruhigen Woche in das Zahlungssegment, während Ihr Kassensystemanbieter erreichbar ist. Besucher bemerken lediglich die neue Markenseite. Kündigen Sie das Umstellungsdatum mindestens zwei Wochen im Voraus an.
Ist eine Besucher-E-Mail-Liste aus WiFi-Anmeldungen GDPR-konform?
Ja, sofern jeder Besucher aktiv einwilligt. GDPR verlangt eine freiwillig gegebene, spezifische, informierte und unmissverständliche Einwilligung; vorab angekreuzte Kästchen sind unzulässig. Im Vereinigten Königreich ergänzt PECR dies um eine Einwilligungspflicht für Marketing-E-Mails. Nutzen Sie separate, nicht vorab angekreuzte Kästchen für Club-Neuigkeiten und Veranstaltungsangebote und protokollieren Sie jede Auswahl. Purple setzt auf Opt-ins durch bewusste Entscheidung und verfügt über eine ISO 27001-Zertifizierung. Jede E-Mail sollte einen Abmeldelink enthalten.
Müssen Kassen und Kartenterminals für PCI DSS aus dem Gäste-WiFi entfernt werden?
In der Praxis ja. PCI DSS schreibt eine Netzwerksegmentierung zwar nicht zwingend vor, doch ohne sie fällt Ihr gesamtes Netzwerk in den Prüfbereich. Wenn Sie Kassen und Kartenterminals in ein eigenes Segment verlegen, beschränkt sich dieser Bereich auf das betreffende Segment. Smartphones von Gästen können dann gar nicht erst auf ein Zahlungsgerät zugreifen. Erkundigen Sie sich bei Ihrem Kartenterminal-Anbieter, ob die Terminals über WiFi, eine kabelgebundene Verbindung oder Mobilfunk angebunden werden sollten, und befolgen Sie diese Empfehlung.
Wie unterscheidet sich dies von der im Router integrierten Hotspot-Seite?
Eine Router-Hotspot-Seite bietet Besuchern zwar einen Click-Through-Bildschirm, verwaltet jedoch nicht Ihren gesamten Standortbestand. Sie behandelt Mitglieder wie Fremde und überlässt dem Personal gemeinsame Passwörter. Formulierung und Protokollierung von Einwilligungen bleiben Ihnen überlassen. Purple betreibt Mitglieder-, Besucher- und Personalnetzwerke über ein einziges Dashboard. Es bietet 802.1X für das Personal, persönliche Schlüssel für Mitglieder und Geräte sowie Opt-ins mit bewusster Entscheidungsauswahl für Besucher.
Wie viel Aufwand bedeutet die Bereitstellung für einen kleinen Club?
Der Großteil der Arbeit betrifft die Konfiguration, nicht die Installation. Sie gliedert sich in drei Teile: Gestaltung der gebrandeten Anmeldeseite, Anbindung von Mitarbeiterkonten aus Microsoft Entra ID, Okta oder Google Workspace und das Verschieben von Kassen sowie Geräten in eigene Segmente. Ihre IT-Leitung oder Ihr Managed Service Provider ändert die Controller-Einstellungen. Die Support-Artikel von Purple decken die Schritte für jeden Access-Point-Anbieter ab, sodass niemand Menüpfade erraten muss.
Schlüsseldefinitionen
iPSK und PPSK
Identity Pre-Shared Key (Begriff von Cisco) oder Private Pre-Shared Key (andere Hersteller): Eine Konfiguration unter WPA2 oder WPA3-Personal, bei der jede Person oder jedes Gerät eine eindeutige Passphrase für eine gemeinsame SSID besitzt, wobei der RADIUS-Server oder Controller jeden Schlüssel einem Benutzer, einem VLAN und einer Richtlinie zuordnet.
Diese Technologie wird eingesetzt, wenn Mitgliedern persönliche Zugangsdaten zugewiesen werden oder wenn Videoüberwachung, Bewässerungssteuerungen und Simulatoren angebunden werden sollen, die 802.1X nicht unterstützen. Durch den Widerruf eines einzelnen Schlüssels wird der Zugriff für eine Person oder ein Gerät beendet, ohne Auswirkungen auf andere Nutzer.
IEEE 802.1X
Der IEEE-Standard für portbasierte Netzwerkzugriffskontrolle. Er überträgt EAP-Prozesse (Extensible Authentication Protocol) zwischen dem Gerät, dem Access Point und einem Authentifizierungsserver, sodass sich jede Person mit ihren eigenen Zugangsdaten anmeldet.
Dies ist die Methode für Mitarbeiter-WiFi auf Büro-PCs, Manager-Laptops sowie PCs im Pro-Shop oder für die Startzeitenverwaltung. Sie macht gemeinsam genutzte Mitarbeiter-Passwörter überflüssig - wie im Resorthotel, wo die Anzahl von drei auf null sank.
RADIUS
Remote Authentication Dial In User Service, definiert in IETF RFC 2865: das Protokoll, mit dem ein Access Point einen zentralen Server abfragt, ob eine Verbindung akzeptiert oder abgelehnt werden soll und welche Richtlinie anzuwenden ist.
Purple bietet Cloud-RADIUS mit Anbindung an Microsoft Entra ID, Okta oder Google Workspace, sodass der Club keinen eigenen Server betreiben muss und der Zugriff ausscheidender Mitarbeiter automatisch erlischt, sobald das Konto deaktiviert wird.
Passpoint (Hotspot 2.0)
Ein Zertifizierungsprogramm der WiFi Alliance basierend auf IEEE 802.11u, mit dem ein Endgerät ein Netzwerk mithilfe eines gespeicherten Profils automatisch und sicher erkennt und beitritt - mit Authentifizierung auf Enterprise-Niveau statt eines Captive Portals.
Clubs, die Mitgliedern eine nahtlose Verbindung ohne manuelle Schritte ermöglichen möchten, können anstelle eines iPSK ein Passpoint-Profil bereitstellen.
OpenRoaming
Ein auf Passpoint basierender und von der Wireless Broadband Alliance betriebener Roaming-Verbund, in dem teilnehmende Identitätsanbieter und Netzwerke einander vertrauen, sodass Benutzer standortübergreifend bei allen Mitgliedern automatisch beitreten können.
Relevant, wenn der Club möchte, dass sich Mitglieder oder Besucher automatisch mit bereits vorhandenen Anmeldedaten verbinden, ohne einen vom Club ausgestellten Schlüssel zu benötigen.
Captive Portal
Eine Webseite, die das Netzwerk anzeigt, bevor ein Endgerät Zugriff auf das Internet erhält - typischerweise durch das Abfangen des HTTP-Datenverkehrs, bis der Benutzer die Anmeldung abschließt, Bedingungen akzeptiert oder eine Einwilligung erteilt.
Dies ist die gebrandete Anmeldeseite für Greenfee-Gäste, Gruppen und Veranstaltungsteilnehmer. Sie enthält das Club-Wappen, die Frage nach der Besuchsart und nicht vorab angekreuzte Opt-ins und kann für Gruppenevents oder Hochzeiten angepasst werden.
VLAN
Virtual LAN gemäß IEEE 802.1Q: Daten-Frames werden mit einer VLAN-ID versehen, sodass mehrere logisch getrennte Netzwerke dieselben Kabel, Switches und Access Points nutzen können.
VLANs erstellen die Segmente für Zahlungen, Endgeräte, Mitarbeiter und Gäste. Mit einer einzigen Plattform weisen Sie jede Person oder jedes Gerät über ein zentrales Dashboard einem Segment zu, anstatt dies manuell auf einem Router zu konfigurieren.
WPA3-Enterprise
Die Sicherheitszertifizierung der WiFi Alliance für WPA3 im Enterprise-Modus, die eine 802.1X-Authentifizierung mit Protected Management Frames und einer optionalen 192-Bit-Sicherheitssuite kombiniert.
Verwenden Sie es im Mitarbeiter-WiFi, wann immer Ihre Endgeräte es unterstützen, damit der Datenverkehr des Personals pro Sitzung verschlüsselt und für jede Person einzeln authentifiziert wird.
PCI-DSS-Segmentierung
Gemäß dem PCI Data Security Standard ist eine Netzwerksegmentierung keine zwingende Voraussetzung; die Isolierung der Karteninhaber-Datenumgebung von anderen Netzwerken verringert jedoch die Anzahl der bewertungsrelevanten Systeme.
Die Verlagerung von Barkassen und Kartenterminals in ein eigenes Segment reduziert den Prüfumfang vom gesamten Netzwerk des Clubhauses auf dieses spezifische Segment und verhindert, dass Gästegeräte auf Zahlungssysteme zugreifen.
GDPR-Einwilligung
Gemäß Artikel 4 Absatz 11 GDPR muss eine Einwilligung freiwillig, spezifisch, informiert und unmissverständlich erfolgen. Erwägungsgrund 32 schließt vorab angekreuzte Kästchen aus, Artikel 7 Absatz 1 verlangt den Nachweis über die erfolgte Einwilligung, und Artikel 5 Absatz 1 Buchstabe c beschränkt Daten auf das notwendige Maß.
Sie bestimmt, welche registrierten Besucher Sie per E-Mail kontaktieren dürfen und welche Felder auf Ihrer Anmeldeseite abgefragt werden sollten. Die bewussten Opt-ins von Purple nutzen separate, nicht vorausgewählte Kontrollkästchen und protokollieren jede Entscheidung.
PECR-Vorschrift 22
Vorschrift 22 der Privacy and Electronic Communications (EC Directive) Regulations 2003 des Vereinigten Königreichs, die unaufgeforderte Marketing-E-Mails an Einzelpersonen einschränkt und eine einfache Möglichkeit zur Abmeldung in jeder Nachricht vorschreibt.
Gilt neben der GDPR für jede Club-News- oder Veranstaltungs-E-Mail, die an Besucher im Vereinigten Königreich gesendet wird. Aus diesem Grund enthält jede E-Mail einen Abmeldelink.
MAC-Adressen-Randomisierung
Das Standardverhalten seit iOS 14 und Android 10, bei dem ein Telefon pro Netzwerk eine private Hardwareadresse verwendet, die bei einigen neueren Versionen im Laufe der Zeit wechselt.
Dies bedeutet, dass Sie Mitglieder nicht anhand der Geräteadresse erkennen können. Persönliche Zugangsdaten identifizieren das Mitglied unabhängig davon, was das jeweilige Smartphone meldet.
Ausgearbeitete Beispiele
Ein Club veranstaltet einen Turniertag mit 144 Spielern (Kanonenstart) sowie 16 Mitarbeitern und Organisatoren. Wie sollte er das Clubhaus-WiFi auf die morgendlichen und abendlichen Spitzen vorbereiten?
Der Club kalkulierte mit 160 Personen zu Spitzenzeiten und setzte 1,5 Geräte pro Person an - darunter Smartphones, Tablets und Laptops der Turnierleitung. Das ergab rund 240 Geräte, überwiegend in der Haupt-Lounge um 8:00 und 18:00 Uhr. Die maximale Anzahl gleichzeitiger Clients wurde anhand der Herstellerdokumentation für jedes Access-Point-Modell geprüft. Es wurden ausreichend Access Points in der Lounge und im Veranstaltungsraum platziert, nicht nur im Barbereich. Im Gastnetzwerk wurde ein Bandbreitenlimit pro Gerät eingerichtet, damit Uploads den Kassenbetrieb nicht verlangsamen können. Die Anmeldeseite wurde an das Branding des Veranstalters angepasst. Anschließend wurden Anmeldungen, Opt-ins nach Besuchstyp und maximale Geräteanzahlen pro Access Point erfasst, um den nächsten Turniertag präzise zu dimensionieren.
Ein Resorthotel mit 90 Zimmern, 18-Loch-Platz, Spa und Veranstaltungssaal betrieb Hotelgäste, Greenfee-Spieler und Hochzeitsgäste in einem einzigen Netzwerk. Das Personal nutzte drei gemeinsam verwendete Passwörter, und die Barkassen befanden sich im selben Netz wie die Smartphones der Gäste. Was hat sich geändert?
Das Hotel stellte auf eine zentrale Plattform mit separaten Zugangswegen für jede Gruppe um. Hotelgäste und Greenfee-Spieler nutzen nun eine markenspezifische Anmeldeseite, auf der die Art des Besuchs abgefragt wird. Für das Personal wurde 802.1X über den Microsoft Entra ID-Mandanten des Hotels eingeführt. Kassen und Kartenterminals wurden in ein Zahlungssegment verlegt, die Videoüberwachung (CCTV) in ein Gerätesegment. Die Anzahl gemeinsam genutzter Mitarbeiter-Passwörter sank von drei auf null, und der PCI-DSS-Scope reduzierte sich vom gesamten Netzwerk auf das Zahlungssegment. Zur Veranschaulichung: Bei 4.000 Besucher-Anmeldungen pro Saison und einer Opt-in-Quote von 20 % für Club-News erhält das Hotel 800 neue Kontakte, die es per E-Mail kontaktieren darf.
Ein von der Stadtverwaltung betriebener Pay-and-Play-Golfplatz mit Café verkauft Saisonkarten, hat aber keine festen Mitglieder. Das Café-Personal wechselt häufig, Passwörter werden manuell zurückgesetzt, und die städtische IT fordert personalisierte Logins auf Unternehmensgeräten. Welches Setup ist passend?
Saisonkarteninhaber erhielten ein persönliches iPSK, das nach Ablauf der Karte entzogen wird. Gelegenheitsspieler melden sich über eine Seite im Design der Stadtverwaltung an, die ein nicht vorausgewähltes Zustimmungsfeld enthält. Städtische Mitarbeiter verbinden sich über 802.1X mit dem bestehenden Identity-Provider der Stadtverwaltung, und die Kassen des Cafés wurden in ein eigenes Segment verlegt. Manuelle Passwort-Resets wurden vollständig überflüssig, da der Zugriff automatisch endet, sobald ein städtisches Benutzerkonto deaktiviert wird. Die IT-Abteilung der Stadtverwaltung verwaltet den Golfplatz nun über ein zentrales Dashboard statt über einen Router im Café. Gelegenheitsspieler, die ihre Zustimmung geben, erhalten Benachrichtigungen zu Jugendtrainings und Saisonkarten-Verlängerungen.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die unser Club bereits nutzt?
Ja, sofern sie von einem unterstützten Anbieter stammen. Purple ist hardwareunabhängig und fungiert als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Sie behalten Ihre Access Points und Ihre Verkabelung. Purple ergänzt das System um das markenspezifische Login, die Authentifizierung von Mitgliedern und Mitarbeitern sowie die einwilligungsbasierte Besucherliste. Die Anschaffung neuer Hardware lohnt sich nur dort, wo die Abdeckung unzureichend ist, wie etwa in einem Veranstaltungsraum ohne Access Point.
Wie setzen sich die Preise für eine Golfclub-WiFi-Plattform zusammen?
Purple staffelt die Preise nach Plänen: Connect, Capture oder Engage, ergänzt durch Sicherheits-Add-ons wie SecurePass, Verify und Shield. Ein Club, der einwilligungsbasierte E-Mails an Besucher und Mitglieder senden möchte, benötigt den Engage-Plan. Da Purple auf Ihren bestehenden Access Points läuft, entfällt der Großteil der Kosten auf das Abonnement und nicht auf Hardware. Fordern Sie bei Purple ein Angebot an, das auf Ihr Clubhaus, die benötigten Netzwerke und die ausgewählten Add-ons abgestimmt ist.
Können wir das gemeinsame Passwort ablösen, ohne die Mitglieder zu beeinträchtigen?
Ja. Betreiben Sie die neuen Netzwerke parallel zum bisherigen und schalten Sie das gemeinsame Passwort zu einem festen Termin ab. Geben Sie den Mitgliedern ihre persönlichen Zugangsdaten vorab aus - über den Club-Newsletter oder direkt an der Bar. Verlegen Sie Kassen und Kartenterminals in einer ruhigen Woche in das Zahlungssegment, idealerweise unter Einbindung Ihres POS-Anbieters. Besucher bemerken lediglich die neue markenspezifische Seite. Kündigen Sie den Umstellungstermin mindestens zwei Wochen vorher an.
Ist eine Besucher-E-Mail-Liste aus WiFi-Logins konform mit der GDPR?
Ja, sofern jeder Besucher aktiv einwilligt. Die GDPR verlangt eine freiwillige, spezifische, informierte und unmissverständliche Einwilligung; vorangekreuzte Kästchen sind unzulässig. Im Vereinigten Königreich gelten durch PECR zusätzliche Vorschriften für Marketing-E-Mails. Nutzen Sie separate, nicht vorangekreuzte Kästchen für Club-News und Veranstaltungsangebote und protokollieren Sie jede Auswahl. Purple setzt auf bewusste Opt-in-Entscheidungen und verfügt über eine ISO 27001-Zertifizierung. Jede E-Mail sollte einen Abmeldelink enthalten.
Müssen Kassen und Kartenterminals für PCI DSS aus dem Gäste-WiFi entfernt werden?
In der Praxis ja. PCI DSS schreibt eine Netzwerksegmentierung zwar nicht zwingend vor, doch ohne sie fällt Ihr gesamtes Netzwerk in den Audit-Umfang. Wenn Sie Kassen und Kartenterminals in ein eigenes Segment verlegen, beschränkt sich dieser Umfang auf diesen Bereich. Smartphones von Gästen können Zahlungsgeräte dann gar nicht erst erreichen. Erkundigen Sie sich bei Ihrem Kartenterminal-Anbieter, ob dessen Terminals über WiFi, eine kabelgebundene Verbindung oder Mobilfunk betrieben werden sollten, und befolgen Sie diese Empfehlung.
Worin liegt der Unterschied zur integrierten Hotspot-Seite unseres Routers?
Eine routerbasierte Hotspot-Seite bietet Besuchern zwar eine einfache Weiterleitungsseite, verwaltet jedoch nicht Ihre gesamte Infrastruktur. Sie behandelt Mitglieder wie Fremde und belässt Mitarbeiter bei gemeinsamen Passwörtern. Um Einwilligungstexte und Nachweise müssen Sie sich selbst kümmern. Purple steuert Netzwerke für Mitglieder, Besucher und Mitarbeiter über ein zentrales Dashboard. Es ergänzt 802.1X für Mitarbeiter, persönliche Schlüssel für Mitglieder und Geräte sowie bewusste Opt-in-Verfahren für Besucher.
Wie hoch ist der Einrichtungsaufwand für einen kleinen Club?
Der Großteil des Aufwands entfällt auf die Konfiguration, nicht auf die Installation. Er gliedert sich in drei Schritte: Gestaltung der markenspezifischen Login-Seite, Anbindung der Mitarbeiterkonten über Microsoft Entra ID, Okta oder Google Workspace sowie die Verlegung von Kassen und Geräten in eigene Segmente. Ihre IT-Verantwortlichen oder Ihr Managed Service Provider passen die Controller-Einstellungen an. Die Support-Artikel von Purple beschreiben die Schritte für die jeweiligen Access-Point-Hersteller detailliert, sodass keine Menüpfade erraten werden müssen.
Weiterlesen in dieser Reihe
Marina-WiFi-Anbieter: Liegeplatzinhaber, Gastlieger und saisonale Kapazitäten
Sie können Marina-WiFi-Anbieter anhand von fünf Kriterien in die engere Auswahl nehmen: Netzwerktrennung, Stegabdeckung, Sommerkapazitäten, Schlüsselverwaltung auf Liegeplatzebene und eingewilligte Besucherdaten. Zudem erfahren Sie, was vertraglich vereinbart werden sollte - von einer garantierten Anzahl gleichzeitiger Geräte bis hin zu Kapazitätserweiterungen für Events - und welche 10 Fragen Sie an jeden Anbieter stellen sollten.
WiFi-Anbieter für Ferien- und Campingparks: Worauf es bei Gästen, Eigentümern und Mitarbeitern ankommt
Sie können Anbieter von Ferienpark-WiFi anhand der entscheidenden Kriterien gezielt in die engere Auswahl nehmen: Eigentümernetzwerke, familienfreundliche Inhaltsfilterung, an Ihren Identity-Provider gebundener Mitarbeiterzugang und die Weiternutzung vorhandener Hardware. Zudem können Sie die Erfassung von Einwilligungen für Wiederbuchungen einrichten und vertragliche Regelungen für saisonale Spitzen, Betriebszeiten sowie Datenhoheit festlegen.
Vergleich von Gäste-WiFi-Plattformen für mehrere Standorte: Hardware-neutrale Overlays im Vergleich zu Controller-Portalen
Sie werden entscheiden können, ob Ihr Bestand bei integrierten Controller-Portalen bleiben kann oder ein hardware-agnostisches Cloud-Overlay benötigt. Sie können Ihre Standorte anhand von sechs Auslösern testen, die beiden Modelle auf 10 Achsen vergleichen und Ihre eigene Rentabilitätsschwelle für die Lizenzierung pro AP im Vergleich zu pro Standort über einen dreijährigen Rollout berechnen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.