
Marina-WiFi-Anbieter: Liegeplatzinhaber, Gastlieger und saisonale Kapazitäten
Sie können Marina-WiFi-Anbieter anhand von fünf Kriterien in die engere Auswahl nehmen: Netzwerktrennung, Stegabdeckung, Sommerkapazitäten, Schlüsselverwaltung auf Liegeplatzebene und eingewilligte Besucherdaten. Zudem erfahren Sie, was vertraglich vereinbart werden sollte - von einer garantierten Anzahl gleichzeitiger Geräte bis hin zu Kapazitätserweiterungen für Events - und welche 10 Fragen Sie an jeden Anbieter stellen sollten.
Teil unserer Kernserie: Gäste-WiFi: Der vollständige Leitfaden →
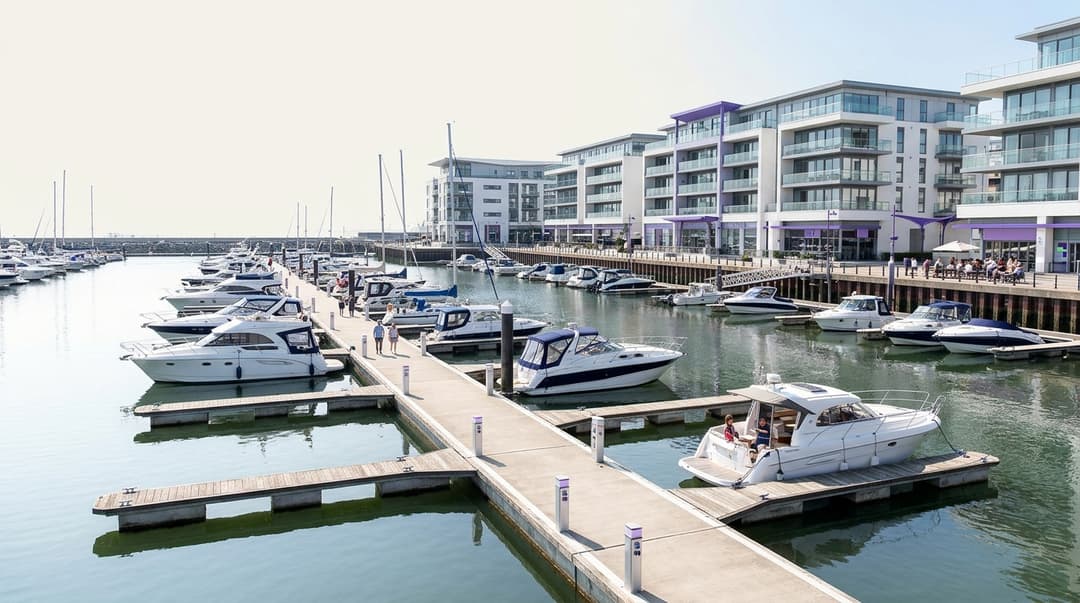
Wählen Sie einen Anbieter für Marina-WiFi, der drei separate Netzwerke auf einem Gelände betreibt. Liegeplatzinhaber erhalten jeweils einen privaten Schlüssel, Gastcrews nutzen ein offenes Anmeldenetzwerk und Mitarbeiter erhalten ein gesichertes Netzwerk. Bestehen Sie zudem auf eine Outdoor-Messung bei voll belegten Stegen, eine schriftlich vereinbarte Sommerkapazität, Deaktivierungen am selben Tag und einwilligungsbasierte Besucherdaten.
Welchen Anbieter für Marina-WiFi sollten Sie wählen?
Eine Marina bedient drei Gruppen mit gegensätzlichen Anforderungen. Dauerlieger betrachten den Steg als ihr Zuhause. Sie erwarten, dass sich ihr Smart-TV, Laptop und Bootsüberwachungssystem einmal verbinden und dauerhaft online bleiben. Gastcrews bleiben für ein oder zwei Nächte. Sie möchten innerhalb einer Minute nach dem Anlegen online sein, ohne das Hafenbüro anrufen zu müssen. Ihre Mitarbeiter benötigen ein geschütztes Netzwerk für das Hafenbüro, den Tanksteg, die Kassen des Ausrüsters und die Videoüberwachung.
Die meisten Anbieter für Marina-WiFi decken eine dieser Gruppen gut ab. Nur wenige können alle drei über dieselben Access Points zuverlässig bedienen. Der von Ihnen gewählte Anbieter sollte für jede Gruppe separate Netzwerke betreiben, Stege und Werft nach vereinbarten Standards abdecken und für den Sommer skalieren, ohne ganzjährig hohe Kosten zu verursachen. Nutzen Sie die nachfolgende Übersicht, um die Anforderungen an Ihren Bedarf anzupassen.
| Ihre Situation | Was Sie vom Anbieter fordern sollten | Warum dies wichtig ist |
|---|---|---|
| Liegeplatzinhaber teilen sich ein im Hafenbüro ausgehängtes Passwort | Ein privater Schlüssel pro Liegeplatz, individuell widerrufbar | Das Ändern eines geteilten Passworts trennt alle Nutzer gleichzeitig von der Verbindung |
| Dauerlieger beschweren sich, dass Smart-TVs keine Verbindung herstellen können | Ein Netzwerk mit Pre-Shared Key statt eines Captive Portals für Liegeplatzinhaber | Fernseher und Bootsüberwachungsgeräte können keine Web-Anmeldeseite ausfüllen |
| Gastcrews stehen für das Passwort im Büro an | Ein offenes Gastnetzwerk mit Anmeldung über ein Captive Portal | Crews verbinden sich direkt vom Boot aus, und Sie erfassen Kontaktdaten mit Einwilligung |
| Kartenterminals im Bootsausrüstergeschäft teilen sich das Gastnetzwerk | Ein separates Netzwerk für Mitarbeiter und Zahlungssysteme | Die Netzwerksegmentierung nach PCI DSS reduziert den Compliance-Prüfumfang |
| Die Abdeckung bricht an Regattawochenenden zusammen | Eine vertraglich zugesicherte Spitzenkapazität und Event-Aufstockung | Die Anzahl der Geräte im Sommer kann ein Vielfaches des Winterwerts betragen |
| Sie möchten, dass Gastcrews wiederkommen | Einwilligungsbasierte Opt-ins für eine Marketingliste | Besucheranmeldungen werden zu einer Zielgruppe für erneute Besuche |
Wo sich Anbieter für Marina-WiFi wirklich unterscheiden
Jeder Anbieter wird Abdeckung und Geschwindigkeit versprechen. Die tatsächlichen Unterschiede liegen in fünf Bereichen: Netzwerksegmentierung, Abdeckung im Außenbereich, Spitzenkapazität, Zugriffssteuerung auf Liegeplatzebene und der Umgang mit Besucherdaten.
Wie sollten Liegeplatzinhaber und Gastcrews in separaten Netzwerken gehalten werden?
Betreiben Sie mindestens drei logische Netzwerke, die jeweils einem eigenen VLAN zugeordnet sind (Virtual LAN, eine Methode zur Aufteilung eines physischen Netzwerks in isolierte Segmente). Liegeplatzinhaber, Gastcrews und Mitarbeiter sollten niemals den Datenverkehr oder die Geräte der anderen sehen können.
Die schwierigere Frage ist, wie sich Liegeplatzinhaber authentifizieren. Ein Captive Portal (die Webseite, die vor dem Zugriff auf das Internet erscheint) eignet sich für Gastcrews. Für Liegeplatzinhaber ist es jedoch ungeeignet, da Smart-TVs, Spielekonsolen und Überwachungseinheiten an Bord keine Webformulare ausfüllen können. Liegeplatzinhaber benötigen stattdessen ein Netzwerk mit Pre-Shared Key.
Ein einzelner, gemeinsam genutzter Schlüssel ist die falsche Lösung. Verwenden Sie stattdessen einen Identity Pre-Shared Key (iPSK): Jeder Liegeplatzinhaber erhält seine eigene Passphrase unter demselben Netzwerknamen. Hardware-Hersteller verwenden unterschiedliche Bezeichnungen für dieses Konzept, darunter iPSK, PPSK (Private Pre-Shared Key) und DPSK - das Prinzip ist jedoch dasselbe. Jeder Schlüssel ist genau einem Liegeplatzinhaber zugeordnet. Sie können ihn widerrufen, ohne andere Nutzer zu beeinträchtigen.
Die Identity-Based Networks von Purple gehen mit einer privaten Netzwerk-Bubble noch einen Schritt weiter. Die eigenen Geräte eines Liegeplatzinhabers können einander erkennen, sodass beispielsweise ein Smartphone Inhalte auf den Fernseher an Bord streamen kann. Das Boot am benachbarten Stegausleger bleibt dabei unsichtbar. Das ist das gewohnte Heimnetzwerk-Erlebnis mit Enterprise-Sicherheit, das Dauerlieger erwarten.
| Ansatz für Liegeplatzinhaber | Smart-TVs und Bordgeräte | Widerruf bei Wechsel des Liegeplatzes | Isolation zwischen Booten | Geeignet für |
|---|---|---|---|---|
| Ein gemeinsames Passwort | Verbindet sich | Passwort ändern, an jeden Inhaber neu ausgeben | Standardmäßig keine | Nur sehr kleine Marinas, kurzfristig |
| Anmeldung über Captive Portal | Schlägt auf Geräten ohne Browser fehl | Login pro Gerät ablaufen lassen | Client-Isolation möglich, keine Geräteerkennung | Gastcrews, keine Liegeplatzinhaber |
| Privater Schlüssel pro Liegeplatz (iPSK) | Verbindet sich | Einen Schlüssel widerrufen; andere Inhaber unbeeinträchtigt | Private Netzwerk-Bubble pro Liegeplatz | Jahres- und Saisonliegeplatzinhaber |
| IEEE 802.1X mit RADIUS | Schlägt auf vielen Consumer-Geräten fehl | Ein Konto deaktivieren | Richtlinie pro Konto | Mitarbeiter auf verwalteten Geräten |
IEEE 802.1X ist der Standard für portbasierte Netzwerk-Zugriffskontrolle. Dabei werden die Anmeldedaten jeder Person anhand eines RADIUS-Servers (ein zentraler Authentifizierungsdienst) überprüft, bevor ein Gerät zugelassen wird. Dies eignet sich ideal für Mitarbeiter auf verwalteten Laptops und Tablets. Verknüpfen Sie das System mit Ihrem Identitätsanbieter wie Microsoft Entra ID, Okta oder Google Workspace, sodass ein Hafenmeister, der das Unternehmen verlässt, bei Deaktivierung seines Kontos automatisch den WiFi-Zugriff verliert.
Für Gastcrews bleibt ein offenes Netzwerk mit einem Captive Portal die schnellste Möglichkeit zur Anmeldung. Prüfen Sie, ob der Anbieter OWE (Opportunistic Wireless Encryption, definiert in RFC 8110) unterstützt. Dies verschlüsselt den Datenverkehr in einem offenen Netzwerk ohne Passwort. Fragen Sie auch nach der Unterstützung von OpenRoaming, wodurch sich wiederkehrende Crews automatisch über eine vertrauenswürdige Identität verbinden können.
Welche Fragen zur Netzabdeckung sind auf Stegen und auf der Werft wichtig?
Steg-WiFi ist Outdoor-WiFi mit ungewöhnlicher Physik. Wasser reflektiert Funksignale. Aluminiummasten blockieren sie. Stahl- und Aluminiumrümpfe schirmen Personen in den Kabinen ab. An Gezeitenstandorten bewegt sich ein schwimmender Steg relativ zu jedem an der Hafenmauer befestigten Access Point.
Stellen Sie jedem Anbieter diese Fragen:
- Wann führen Sie die Standortbegehung durch? Eine Begehung im Februar, wenn die Hälfte der Liegeplätze leer ist und keine Gastmasten vorhanden sind, unterschätzt die Signalhindernisse. Bestehen Sie auf einer Begehung oder Validierungsmessung bei nahezu sommerlicher Vollauslastung der Marina.
- Wo werden die Access Points montiert? Versorgungssäulen, Lichtmasten und Stegpfosten bieten jeweils unterschiedliche Höhen und Sichtlinien. Verlangen Sie den Montageplan pro Steg, nicht nur eine Heatmap der gesamten Anlage.
- Welche Schutzart (IP-Klasse) hat die Hardware? Salznebel korrodiert Anschlüsse. Fragen Sie nach der IP-Schutzart nach IEC 60529 und nach Befestigungsmaterial in Marinequalität.
- Wie wird jeder Steg mit Backhaul und Strom versorgt? Ethernet über Kupfer ist gemäß IEEE 802.3 auf 100 Meter pro Strecke begrenzt. Lange Stege erfordern möglicherweise Glasfaser oder Punkt-zu-Punkt-Richtfunkbrücken.
- Welche 5-GHz-Kanäle sind im Außenbereich zulässig? Im Vereinigten Königreich legt die Ofcom fest, welche Frequenzbänder im Freien lizenzfrei sind. Der Anbieter sollte nach diesen Vorgaben planen, nicht nach einem Indoor-Konzept.
- Gehört die Bootswerft zum Leistungsumfang? Aufgebockte Boote, Metallhallen und Werftmitarbeiter erfordern eine andere Abdeckung als die Stege.
Die Abdeckung sollte vertraglich für jeden Bereich festgelegt werden: jeder Steg, der Tanksteg, die Bootswerft, das Hafenbüro sowie alle Bars, Restaurants oder Hotels auf dem Gelände.
Wie viel Kapazität benötigen Sie für die sommerlichen Spitzenzeiten?
Die Kapazitätsplanung beginnt bei den Endgeräten, nicht bei den Booten. Schätzen Sie die Besatzung pro Gastboot, die Geräte pro Person und den Anteil der Geräte, die während der abendlichen Spitzenzeiten verbunden sind. Tun Sie dasselbe für Liegeplatzinhaber an Bord. Bitten Sie jeden Anbieter anzugeben, für wie viele gleichzeitige Geräte die Planung ausgelegt ist - pro Steg und für das gesamte Gelände.
Neuere Access Points helfen dabei. IEEE 802.11ax (WiFi 6) verbessert die Leistung, wenn sich viele Geräte das Funkspektrum teilen. Dennoch ersetzen neuere Funkmodule keine vertraglich zugesicherte Kapazitätszahl. Fragen Sie auch, wie die Bandbreite aufgeteilt wird. Eine Bandbreitenbegrenzung pro Gerät oder pro Netzwerk verhindert, dass eine einzige Crew mit 4K-Streaming die Verbindung auf dem Steg für alle anderen verlangsamt.
Wie sollte der Zugang erteilt und entzogen werden, wenn Liegeplätze den Besitzer wechseln?
Behandeln Sie Liegeplatzinhaber so, wie die IT Mitarbeiter behandelt: Eintritte, Wechsel und Austritte (Joiners, Movers, Leavers). Ein neuer Nutzer unterschreibt einen Liegeplatzvertrag und erhält einen Zugangsschlüssel. Ein Wechsler wechselt den Liegeplatz oder verkauft an einen neuen Eigner am selben Liegeplatz. Bei einem Austritt endet der Vertrag.
Jedes Ereignis sollte noch am selben Tag eine WiFi-Aktion auslösen. Fragen Sie den Anbieter, wer Schlüssel ausstellt, wie lange das dauert und ob das Hafenbüro dies ohne Support-Ticket erledigen kann. Fragen Sie, ob ein Schlüssel mit einem Ablaufdatum versehen werden kann, das dem Liegeplatzvertrag entspricht. Fragen Sie, ob eine Datenanbindung an Ihr Liegeplatz-Verwaltungssystem möglich ist. Falls nicht, sollte das Hafenbüro Schlüssel über ein zentrales Dashboard ausstellen und widerrufen können.
Saisonale und kurzfristig vermietete Liegeplätze benötigen Schlüssel mit festen Ablaufdaten. Gastliegeplätze sollten niemals den Schlüssel eines Dauerliegeplatzinhabers erhalten. Sie gehören in das Gästenetzwerk.
Wie werden Besucher-Anmeldungen zu einer Liste für wiederkehrende Besuche?
Gast-Crews sind Ihre besten Interessenten für die nächste Saison. Ein Captive Portal kann nach einer E-Mail-Adresse und separat nach der Erlaubnis für Marketingaktivitäten fragen. Gemäß der UK GDPR und den Privacy and Electronic Communications Regulations (PECR) erfordern Marketing-E-Mails ein klares, freiwillig erteiltes Opt-in. Erwägungsgrund 32 der GDPR bestätigt, dass vorausgewählte Kästchen nicht als Einwilligung gelten.
Purple nutzt bewusst gewählte Opt-ins (Conscious Choice), sodass der WiFi-Zugang niemals von der Zustimmung zu Marketingmaßnahmen abhängt. Im Engage-Tarif bilden Besucher mit erteilter Einwilligung eine Liste von First-Party-Daten, die Sie nach Besuchsdatum, Aufenthaltsdauer und wiederholten Besuchen segmentieren können. Das WiFi Analytics-Dashboard zeigt, wie viele Crews wiederkommen. Purple ist ISO 27001-zertifiziert und GDPR-konform - ein entscheidender Faktor, wenn ein Anbieter Ihre Besucherdaten verarbeitet.
Halten Sie Daten von Dauerliegern aus der Marketingliste heraus, es sei denn, diese entscheiden sich separat dafür. Sie befinden sich bereits in Ihrem Liegeplatzverwaltungssystem und erwarten eine andere Art der Kundenbeziehung.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Wo die einzelnen Optionen passen
Zwei Fallbeispiele zeigen, wie sich die obigen Fragen in Entscheidungen umsetzen lassen. Die Standorte dienen der Veranschaulichung; die Zahlen leiten sich aus den jeweiligen Gegebenheiten ab.
Fallbeispiel 1: Ein Yachthafen mit Hotel und Restaurant
Situation. Betrachten Sie einen Yachthafen mit 250 Liegeplätzen, einem 60-Zimmer-Hotel und einem Restaurant am Wasser. Er verzeichnet 210 Dauerlieger und 40 Gastliegeplätze. Die Dauerlieger teilen sich ein einziges Passwort, das einmal jährlich bei der Verlängerung geändert wird. Eigner, die ihre Boote im Frühjahr verkauften, behielten den Zugang bis zum darauffolgenden Januar. Smart-TVs von Dauerbewohnern konnten sich nicht mit dem Captive Portal des Hotels verbinden, weshalb sie stattdessen nach dem Mitarbeiterpasswort fragten.
Die Umsetzung. Der Yachthafen stellte seine vorhandenen Access Points auf drei Netzwerke um. Jeder Liegeplatzinhaber erhielt einen privaten Schlüssel mit einem Ablaufdatum, das seinem Liegeplatzvertrag entsprach - innerhalb seiner eigenen privaten Netzwerkblase. Hotelgäste und Gast-Crews teilten sich ein gebrandetes Gäste-WiFi-Netzwerk mit einem Captive Portal und bewussten Opt-ins. Die Mitarbeiter wechselten zu IEEE 802.1X, angebunden an Microsoft Entra ID, mit Kartenterminals in einem separaten Segment.
Das Ergebnis. Die jährliche Passwortänderung, bei der 210 Liegeplatzinhaber gleichzeitig die Verbindung verloren, entfiel komplett. Wer den Hafen verlässt, verliert den Zugriff nun genau an dem Tag, an dem der Vertrag endet, anstatt bis zu 12 Monate später. Die anderen 209 Schlüssel bleiben unberührt. Die Zugangsdaten der Mitarbeiter zirkulierten nicht mehr auf den Stegen, da die Liegeplatzinhaber sie nicht mehr benötigten. Dasselbe Gästenetzwerk bedient sowohl den Hotel bereich als auch den Yachthafen, sodass eine einzige Zustimmungsliste beide abdeckt.
Fallbeispiel 2: Regattawoche in einem Yachthafen mit 400 Liegeplätzen
Situation. Stellen Sie sich einen Yachthafen mit 400 Liegeplätzen vor: 320 Dauerlieger und 80 Gastliegeplätze. Während der Regattawoche liegen Gastboote im Dreierpäckchen, sodass 80 Gastliegeplätze 240 Boote fassen. Der Hafen rechnet mit vier Besatzungsmitgliedern pro Boot und jeweils zwei Geräten - das ergibt 1.920 Gastgeräte. Es wird angenommen, dass sich während der abendlichen Spitzenzeit 60 % verbinden: 1.152 Geräte. Hinzu kommt die Annahme, dass die Hälfte der Dauerlieger mit jeweils drei Geräten an Bord ist: weitere 480 Geräte. Der Planungsrichtwert liegt somit bei rund 1.630 gleichzeitigen Geräten.
Was getan wurde. Der Hafenbetreiber ließ für die fünf Veranstaltungstage vertraglich 1.700 gleichzeitige Geräte festschreiben. Auf den beiden Gaststegen wurden temporäre Access Points installiert, deren Rückbau für die Folgewoche vereinbart wurde. Für die Veranstaltung wurde eine eigene Captive Portal-Seite im Branding der Regatta bereitgestellt - genau nach dem Muster, das Anbieter von WiFi für Veranstaltungsorte einsetzen: Captive Portals pro Event, Ausstellerzugang und Teilnehmerberichte. Dauerlieger behielten ihre individuellen Schlüssel, sodass die Event-Auslastung ihre Anmeldung zu keinem Zeitpunkt beeinträchtigte.
Ergebnis. Der Hafen bezahlte Spitzenkapazitäten für fünf Tage statt für 52 Wochen. Das Veranstaltungsportal generierte eine separate, einwilligungsbasierte Liste der Regattacrews, die direkt für die Frühbucherkampagne des Folgejahres genutzt werden konnte. Die Kapazität wurde anhand eines Werts geprüft, den der Anbieter vertraglich zugesichert hatte - nicht anhand einer mündlichen Zusage.
Die laufenden Betriebskosten im Vergleich
Die laufenden Kosten eines Yachthafens setzen sich aus fünf Faktoren zusammen. Angebote von Anbietern enthalten oft nur die ersten beiden.
| Kostenpunkt | Geteiltes Passwort mit Captive Portal | Identitätsbasiert: Schlüssel pro Liegeplatz, Gästeportal und 802.1X für Mitarbeiter |
|---|---|---|
| Outdoor Access Points und Halterungen | Identische Hardware | Identische Hardware; herstellerunabhängige Plattformen nutzen bestehende Hardware weiter |
| Lizenzierung | Lizenz für Gästeportal | Netzwerklizenzen für Gäste, Liegeplatzinhaber und Mitarbeiter |
| Aufwand Hafenbüro bei Liegeplatzwechsel | Passwort ändern, Aushänge neu drucken, Anrufe aller Lieger beantworten | Einen Schlüssel widerrufen, einen Schlüssel ausstellen |
| Sicherheitsrisiko | Ehemalige Lieger und Dritte mit dem Passwort bleiben verbunden | Zugriff endet mit dem Liegeplatzvertrag |
| Marketing-Ertrag | Kaum oder keine einwilligungsbasierten Daten | Einwilligungsbasierte Besucherliste für Wiederholungsbesucher-Kampagnen |
Hardware ist oft der größte Einzelkostenfaktor. Prüfen Sie daher, ob der Anbieter überhaupt neue Access Points benötigt. Purple fungiert als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Wenn Ihre Outdoor-Infrastruktur intakt ist, wechseln Sie lediglich die Software-Ebene, nicht die Hardware. Der Artikel Warum Ihr nächstes WiFi-Upgrade keine neue Hardware benötigt erläutert die Hintergründe.
Der versteckte Kostenfaktor ist die Arbeitszeit des Personals. Jede Änderung eines geteilten Passworts zieht einen Tag voller Telefonate und Stegbesuche nach sich. Individuelle Schlüssel reduzieren diesen Aufwand auf eine einzige Aktion pro Liegeplatz.
Was sollte der Vertrag über saisonale Spitzen festlegen?
Verankern Sie die Sommersaison im Vertrag, nicht in einer E-Mail. Ein guter Hafen-WiFi-Vertrag regelt Folgendes:
- Die Hauptsaison nach Datum. Zum Beispiel Anfang Mai bis Ende September, zuzüglich bestimmter Veranstaltungswochen.
- Eine Kennzahl für gleichzeitige Geräte in Haupt- und Nebensaison. Pro Steg und standortweit, damit Sie dies testen können.
- Kapazitätserweiterung bei Events. Temporäre Access Points, wer diese installiert und abbaut sowie die von Ihnen einzuhaltende Ankündigungsfrist.
- Supportzeiten, die zur Saison passen. Wochenend- und Abendabdeckung im Sommer, wenn Gastcrews ankommen und das Hafenbüro am stärksten ausgelastet ist.
- Reaktionszeiten bei Störungen nach Bereich. Ein ausgefallener Access Point am Gästesteg im August wiegt schwerer als einer auf der Bootswerft im Januar.
- Flexibilität für Downscaling. Ob Lizenzen oder temporäre Hardware außerhalb der Saison reduziert werden können.
- Datenschutzbestimmungen. Wer Besucherdaten kontrolliert, wo sie verarbeitet werden und wie Einwilligungsnachweise gemäß UK GDPR aufbewahrt werden.
Wenn ein Anbieter eine Kapazitätskennzahl nicht schriftlich zusichern will, werten Sie das als Ihre Antwort.
So treffen Sie die Entscheidung für Ihre Anlage
Erstellen Sie eine engere Auswahl von zwei oder drei Anbietern für Marina-WiFi. Senden Sie jedem dieselben schriftlichen Fragen und vergleichen Sie die Antworten direkt miteinander.
- Können Sie Netzwerke für Liegeplatzinhaber, Gastcrews und Personal auf separaten VLANs über unsere Access Points betreiben?
- Erhalten Liegeplatzinhaber einen individuellen Schlüssel, und kann ein Schlüssel widerrufen werden, ohne andere zu beeinträchtigen?
- Können die Geräte jedes Liegeplatzinhabers untereinander kommunizieren, benachbarte Boote jedoch nicht sehen?
- Kann das Hafenbüro Schlüssel selbst ausstellen und widerrufen, mit einem Ablaufdatum, das dem Liegeplatzvertrag entspricht?
- Wann und wie führen Sie die Vermessung der Stege durch und bei welchem Belegungsgrad?
- Zu welcher Anzahl gleichzeitiger Geräte verpflichten Sie sich im Sommer - pro Steg und standortweit?
- Wie handhaben Sie Veranstaltungswochen und was kostet die Kapazitätserweiterung?
- Wie erfassen Besucher-Anmeldungen Marketing-Einwilligungen gemäß UK GDPR und PECR?
- Welche Hardware-Hersteller unterstützen Sie und müssen wir Access Points austauschen?
- Über welche Sicherheitszertifizierungen verfügen Sie?
Purple ist an über 80.000 aktiven Standorten in mehr als 90 Ländern im Einsatz und verarbeitet 500 Millionen Nutzer und Anmeldungen pro Jahr. Die oben genannten Fragen sind dieselben, die wir für das Gastgewerbe, den Einzelhandel und Transportunternehmen beantworten. Bei einer Marina kommen Wasser, Gezeiten und ein Sommer hinzu, der die Anzahl Ihrer Geräte verdreifacht.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die sich bereits auf unseren Stegen befinden?
Ja, Purple läuft auf Ihren bestehenden Outdoor-Access-Points, sofern diese von einem unterstützten Hersteller stammen. Purple arbeitet als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Sie behalten die Hardware und wechseln lediglich die Softwareschicht, die Anmeldung, Schlüssel und Daten steuert. Wenn eine Vermessung Abdeckungslücken aufzeigt, fügen Sie Access Points desselben Herstellers hinzu, anstatt den gesamten Bestand auszutauschen.
Wie wird Purple für eine Marina lizenziert?
Purple richtet Angebote nach dem von Ihnen gewählten Paket Connect, Capture oder Engage sowie nach beliebigen Sicherheits-Add-ons wie SecurePass, Verify oder Shield. Connect deckt den Zugang ab, Capture ergänzt die Datenerfassung bei der Anmeldung und Engage erweitert dies um Marketing an einwilligende Besucher. Ein Yachthafen, der private Liegeplatz-Schlüssel und eine Liste wiederkehrender Besucher wünscht, entscheidet sich typischerweise für Engage. Fordern Sie ein Angebot unter Angabe Ihrer Liegeplatzanzahl, Standorte und Hauptsaison an, damit saisonale Anforderungen von Anfang an einkalkuliert werden.
Wie stellen wir Liegeplatzinhaber ohne eine Flut von Beschwerden von einem gemeinsamen Passwort um?
Betreiben Sie das neue schlüsselbasierte Netzwerk für ein festes Umstellungsfenster parallel zum alten gemeinsamen Passwort. Geben Sie an jeden Liegeplatzinhaber einen individuellen Schlüssel mit einer klaren Verbindungsanleitung aus und schalten Sie das gemeinsame Passwort an einem im Voraus angekündigten Datum ab. Dauerlieger mit Smart-TVs und Bordüberwachungssystemen verbinden sich einmalig mit ihrem neuen Schlüssel. Nach der Umstellung müssen Sie nie wieder ein Passwort für alle ändern.
Sind die Anmeldedaten des Gäste-WiFi GDPR-konform?
Ja, vorausgesetzt, die Marketing-Einwilligung ist vom WiFi-Zugang getrennt und niemals vorausgewählt. Purple nutzt bewusste Opt-ins, sodass eine Gast-Crew online gehen kann, ohne dem Marketing zuzustimmen. Gemäß UK GDPR und PECR erfordern Marketing-E-Mails ein eindeutiges Opt-in, und Erwägungsgrund 32 der GDPR schließt vorausgewählte Kästchen aus. Purple ist ISO 27001-zertifiziert und GDPR-konform, und Sie steuern, wie lange Besucherdaten aufbewahrt werden.
Warum nutzen wir nicht das Router-WiFi unseres Breitbandanbieters auf den Stegen?
Weil ein Breitband-Router Ihnen ein einziges geteiltes Netzwerk bietet und nicht drei voneinander getrennte. Er kann weder einen privaten Schlüssel pro Liegeplatz ausgeben noch einen einzelnen Inhaber sperren, ohne die anderen zu beeinträchtigen, oder Daten einwilligender Besucher erfassen. Zudem fehlen Indoor-Routern die Schutzklassen für den Außenbereich und die Montagemöglichkeiten, die für Salznebel und Stegpfosten erforderlich sind. Behalten Sie die Breitbandleitung als Backhaul bei und betreiben Sie darauf ein verwaltetes Outdoor-Netzwerk mit identitätsbasiertem Zugriff.
Wie lange dauert die Bereitstellung eines Yachthafen-WiFi?
Das hängt vor allem davon ab, ob Ihre bestehenden Access Points erhalten bleiben. Wenn die Outdoor-Infrastruktur intakt ist, stellt der Wechsel zu Schlüsseln pro Liegeplatz, einem Gäste-Portal und einem Mitarbeiternetzwerk eine reine Konfigurationsänderung und kein Bauprojekt dar. Neue Steg-Access-Points erfordern zusätzliche Zeit für Vermessung, Verkabelung, Stromversorgung und seewasserfeste Montage. Planen Sie die Installation für die Nebensaison und validieren Sie die Abdeckung, sobald sich die Liegeplätze im Frühjahr füllen - vor dem ersten belebten Sommerwochenende.
Können Liegeplatzinhaber Smart-TVs und Bootsüberwachungsgeräte nutzen?
Ja, da Liegeplatzinhaber über ihren eigenen Pre-Shared Key und nicht über ein Captive Portal beitreten. Smart-TVs, Spielkonsolen und Bordüberwachungseinheiten können eine WiFi-Passphrase eingeben, aber keine Web-Anmeldeseite ausfüllen. Mit den Identity-Based Networks von Purple befinden sich die Geräte jedes Liegeplatzinhabers in ihrer eigenen privaten Netzwerkblase. Ein Smartphone kann Inhalte auf den Fernseher an Bord streamen, aber niemand auf dem Nachbarboot kann eines der Geräte sehen.
Schlüsseldefinitionen
VLAN
Ein virtuelles LAN, definiert nach IEEE 802.1Q, unterteilt ein physisches Netzwerk in isolierte logische Segmente, sodass Datenverkehr in einem Segment nicht in ein anderes gelangen kann.
Sie weisen Liegeplatzinhaber, Gastcrews und Mitarbeiter getrennten VLANs zu, sodass keine Gruppe die Geräte oder den Datenverkehr einer anderen sehen kann.
Captive Portal
Die Webseite, auf die ein Gerät umgeleitet wird, bevor es Internetzugang erhält; sie dient der Anmeldung sowie der Erfassung von Daten oder Einwilligungen.
Es bietet Gastcrews die schnellste Anmeldung, funktioniert jedoch nicht bei Smart-TVs und Bootsüberwachungseinheiten, die kein Webformular ausfüllen können.
iPSK (identitätsbasierter Pre-Shared Key)
Ein WPA2- oder WPA3-Pre-Shared-Key-Verfahren, bei dem jeder Benutzer eine eindeutige Passphrase unter demselben Netzwerknamen besitzt; von Herstellern auch als PPSK oder DPSK bezeichnet.
Damit kann jeder Liegeplatzinhaber Smart-TVs und Bordinstrumente verbinden, und das Hafenmeisterbüro kann einen einzelnen Schlüssel widerrufen, ohne dass andere Liegeplatzinhaber beeinträchtigt werden.
IEEE 802.1X
Der IEEE-Standard für portbasierte Netzwerkzugriffskontrolle, der die Zugangsdaten jedes Nutzers via EAP über einen RADIUS-Server überprüft, bevor ein Gerät zugelassen wird.
Eignet sich für Mitarbeiter mit verwalteten Laptops und Tablets, angebunden an Microsoft Entra ID, Okta oder Google Workspace, sodass ausscheidende Mitarbeiter ihren WiFi-Zugang verlieren, sobald ihr Konto deaktiviert wird.
RADIUS
Remote Authentication Dial-In User Service: der zentrale Authentifizierungsdienst, den IEEE 802.1X nutzt, um Anmeldungen zu autorisieren oder abzulehnen.
Dient als Backend für das Mitarbeiternetzwerk und setzt kontobasierte Richtlinien für das Hafenmeisterbüro, den Tanksteg und den Schiffsausrüster durch.
OWE (opportunistische drahtlose Verschlüsselung)
In IETF RFC 8110 definiert, verschlüsselt OWE den Datenverkehr in einem offenen drahtlosen Netzwerk, ohne dass ein Passwort erforderlich ist.
Erfragen Sie bei Anbietern, ob das Netzwerk für Gastcrews OWE unterstützt, damit eine offene Anmeldung keinen unverschlüsselten Datenverkehr bedeutet.
OpenRoaming
Ein Roaming-Framework, das es Geräten ermöglicht, sich über eine vertrauenswürdige Identität automatisch mit teilnehmenden Netzwerken zu verbinden, basierend auf Passpoint (Hotspot 2.0).
Damit können sich wiederkehrende Gastbesatzungen erneut verbinden, ohne die Anmeldung über das Captive Portal wiederholen zu müssen.
IEEE 802.11ax (WiFi 6)
Die IEEE 802.11-Erweiterung, die die Wireless-Performance verbessert, wenn sich viele Geräte dieselbe Airtime teilen.
Es hilft im Sommer auf voll belegten Stegen, ersetzt jedoch keine vertraglich festgelegte Anzahl gleichzeitiger Geräte.
IP-Schutzart (IEC 60529)
Der durch die IEC 60529 definierte Schutzgrad (Ingress Protection Code), der angibt, wie gut ein Gehäuse gegen Fremdkörper und Wasser geschützt ist.
Fragen Sie nach der IP-Schutzart und seewasserbeständigen Befestigungen, da Salznebel Anschlüsse an der Steghardware korrodieren lässt.
IEEE 802.3 Kupfer-Kabellängenbegrenzung
IEEE 802.3 begrenzt Ethernet über Twisted-Pair-Kupferkabel auf 100 Meter pro Strecke.
Lange Stege erfordern möglicherweise Glasfaser- oder Punkt-zu-Punkt-Funkbrücken für das Backhaul, was Kosten und Installationszeit beeinflusst.
PECR und GDPR Erwägungsgrund 32
Die britischen Privacy and Electronic Communications Regulations verlangen ein eindeutiges Opt-in für Marketing-E-Mails; GDPR Erwägungsgrund 32 bestätigt, dass vorangekreuzte Kästchen keine gültige Einwilligung darstellen.
Ihr Gästeportal muss die Marketing-Einwilligung vom WiFi-Zugang trennen, um eine rechtskonforme Kontaktliste für Folgebesuche aufzubauen.
PCI-DSS-Segmentierung
Der Payment Card Industry Data Security Standard nutzt Netzwerksegmentierung, um den Umfang der zu auditierenden Systeme zu reduzieren.
Kartenterminals im Yachtshop und an der Tankstelle gehören in ein separates Mitarbeiter- und Zahlungssegment, keinesfalls in das Gästenetzwerk.
Ausgearbeitete Beispiele
Eine Marina mit 250 Liegeplätzen, einem Hotel mit 60 Zimmern und einem Restaurant am Wasser hat 210 Ganzjahres-Liegeplatzinhaber, die sich ein einziges Passwort teilen, das einmal im Jahr geändert wird. Eigner, die im Frühjahr ihr Boot verkauften, behielten den Zugang bis Januar. Da sich die Smart-TVs von Dauerliegern nicht mit dem Captive Portal des Hotels verbinden konnten, baten diese um das Mitarbeiter-Passwort.
Die Marina richtete drei separate Netzwerke auf ihren bestehenden Access Points ein. Jeder Liegeplatzinhaber erhielt einen privaten Schlüssel, dessen Gültigkeitsdauer an seinen Liegeplatzvertrag gekoppelt ist, innerhalb seines eigenen privaten Netzwerkbereichs. Hotelgäste und Gastcrews nutzten gemeinsam ein gebrandetes Gäste-WiFi-Netzwerk mit einem Captive Portal und bewussten Opt-in-Auswahlen. Die Mitarbeiter wechselten zu IEEE 802.1X mit Anbindung an Microsoft Entra ID, wobei Kartenterminals auf einem separaten Segment platziert wurden. Die jährliche Passwortänderung, die bisher 210 Inhaber trennte, entfiel. Wenn jemand den Vertrag beendet, erlischt der Zugang direkt am Stichtag und nicht erst bis zu 12 Monate später, während die übrigen 209 Schlüssel unberührt bleiben. Zugangsdaten der Mitarbeiter zirkulieren nicht mehr auf den Stegen, und eine einzige DSGVO-konforme Liste deckt nun Hotel und Marina ab.
Eine Marina mit 400 Liegeplätzen (320 Jahreslieger und 80 Gastliegeplätze) richtet eine Regattawoche aus. Die Boote liegen im Päckchen zu dritt nebeneinander, sodass die 80 Gastplätze 240 Boote fassen. Für welche Kapazität und für welchen Zeitraum sollte ein Vertrag abgeschlossen werden?
Die Marina kalkulierte mit vier Besatzungsmitgliedern pro Boot und jeweils zwei Geräten, was 1.920 Gastgeräte ergibt, von denen zur abendlichen Spitzenzeit 60 % gleichzeitig verbunden sind: 1.152 Geräte. Bei der Hälfte der Liegeplatzinhaber an Bord mit jeweils drei Geräten kamen weitere 480 hinzu. Der Planwert lag bei etwa 1.630 gleichzeitigen Geräten. Für die fünf Veranstaltungstage wurden vertraglich 1.700 gleichzeitige Geräte vereinbart. Auf den beiden Gaststegen wurden temporäre Access Points installiert, deren Rückbau für die Folgewoche festgelegt wurde. Das Event nutzte ein eigenes, gebrandetes Captive Portal, während die Liegeplatzinhaber ihre privaten Schlüssel behielten. Die Marina zahlte nur für fünf Tage Spitzenkapazität statt für 52 Wochen, erhielt eine separate Liste mit Einverständniserklärungen der Regattacrews und sicherte die Kapazität anhand eines vertraglich garantierten Werts ab.
Häufig gestellte Fragen
Funktioniert Purple mit den Access Points, die sich bereits auf unseren Stegen befinden?
Ja, Purple läuft auf Ihren vorhandenen Outdoor-Access-Points, sofern diese von einem unterstützten Hersteller stammen. Purple fungiert als Cloud-Overlay auf Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Sie behalten die Hardware und tauschen lediglich die Softwareebene aus, die Anmeldung, Schlüssel und Daten steuert. Sollte eine Standortanalyse Deckungslücken aufzeigen, erweitern Sie die Infrastruktur um Access Points desselben Herstellers, statt die gesamte Installation zu ersetzen.
Wie wird Purple für eine Marina lizenziert?
Die Angebote von Purple richten sich nach dem gewählten Paket - Connect, Capture oder Engage - sowie optionalen Sicherheitserweiterungen wie SecurePass, Verify oder Shield. Connect deckt den reinen Zugang ab, Capture ergänzt die Datenerfassung bei der Anmeldung und Engage ermöglicht Marketing gegenüber Besuchern, die eingewilligt haben. Eine Marina, die individuelle Schlüssel für Liegeplatzinhaber und eine Kontaktliste für Folgebesuche wünscht, entscheidet sich in der Regel für Engage. Fordern Sie ein Angebot unter Angabe Ihrer Liegeplatzanzahl, Standorte und Hauptsaison an, damit saisonale Anforderungen von Anfang an kalkuliert sind.
Wie migrieren wir Liegeplatzinhaber von einem Gemeinschaftspasswort weg, ohne eine Flut von Beschwerden auszulösen?
Betreiben Sie das neue schlüsselbasierte Netzwerk für einen festgelegten Übergangszeitraum parallel zum alten Gemeinschaftspasswort. Stellen Sie jedem Liegeplatzinhaber einen individuellen Schlüssel mit einer verständlichen Verbindungsanleitung bereit und schalten Sie das Gemeinschaftspasswort zu einem vorab angekündigten Termin ab. Dauerlieger mit Smart-TVs und Überwachungssystemen an Bord verbinden sich einmalig mit ihrem neuen Schlüssel. Nach der Umstellung müssen Sie nie wieder ein Passwort für alle Nutzer gleichzeitig ändern.
Sind die Anmeldedaten des Gäste-WiFi GDPR-konform?
Ja, sofern die Marketing-Einwilligung vom WiFi-Zugang getrennt ist und niemals vorausgewählt wird. Purple setzt auf bewusste Opt-in-Entscheidungen, sodass eine Gast-Crew online gehen kann, ohne Marketing zuzustimmen. Gemäß UK GDPR und PECR erfordern Marketing-E-Mails ein eindeutiges Opt-in, und GDPR Erwägungsgrund 32 schließt vorausgewählte Kästchen aus. Purple ist ISO 27001-zertifiziert und GDPR-konform, und Sie behalten die Kontrolle darüber, wie lange Besucherdaten gespeichert werden.
Warum nutzen wir nicht das Router-WiFi unseres Breitbandanbieters auf den Stegen?
Weil ein Breitband-Router Ihnen nur ein einziges geteiltes Netzwerk bietet, anstatt drei getrennte. Er kann weder einen privaten Schlüssel pro Liegeplatz ausgeben noch den Zugang für einen einzelnen Inhaber widerrufen, ohne alle anderen zu beeinträchtigen, noch kann er einwilligungsbasierte Besucherdaten erfassen. Indoor-Routern fehlen zudem die Outdoor-Zertifizierungen und Montagemöglichkeiten, die für Salzwassernebel und Stegpfähle erforderlich sind. Nutzen Sie den Breitbandanschluss als Backhaul und betreiben Sie darauf ein verwaltetes Outdoor-Netzwerk mit identitätsbasiertem Zugriff.
Wie lange dauert eine WiFi-Bereitstellung in einer Marina?
Das hängt vor allem davon ab, ob Ihre bestehenden Access Points erhalten bleiben. Wenn die Outdoor-Infrastruktur intakt ist, stellt der Wechsel zu Schlüsseln pro Liegeplatz, einem Gästeportal und einem Mitarbeiternetzwerk lediglich eine Konfigurationsänderung und kein Bauprojekt dar. Neue Steg-Access-Points erfordern zusätzliche Zeit für Standortanalyse, Verkabelung, Stromversorgung und seewasserbeständige Montage. Planen Sie die Installation für die Nebensaison und validieren Sie die Abdeckung im Frühjahr, sobald sich die Liegeplätze füllen, noch vor dem ersten geschäftigen Sommerwochenende.
Können Liegeplatzinhaber Smart-TVs und Bootsüberwachungsgeräte nutzen?
Ja, denn Liegeplatzinhaber verbinden sich über ihren eigenen Pre-Shared Key anstelle eines Captive Portals. Smart-TVs, Spielekonsolen und bordeigene Überwachungsgeräte können eine WiFi-Passphrase eingeben, aber keine Web-Anmeldeseite ausfüllen. Mit den identitätsbasierten Netzwerken von Purple befinden sich die Geräte jedes Liegeplatzinhabers in einer eigenen, privaten Netzwerk-Bubble. Ein Smartphone kann Inhalte auf den Fernseher an Bord streamen, doch niemand auf dem Nachbarboot kann eines der beiden Geräte sehen.
Quellen
- IETF RFC 8110: Opportunistic Wireless Encryption
- IEEE 802.1 Working Group (IEEE 802.1X)
- IEEE 802.11ax-2021
- IEC 60529: Degrees of protection provided by enclosures (IP Code)
- Regulation (EU) 2016/679 (GDPR), including Recital 32
- The Privacy and Electronic Communications (EC Directive) Regulations 2003
- PCI Security Standards Council: PCI DSS
Weiterlesen in dieser Reihe
WiFi-Anbieter für Ferien- und Campingparks: Worauf es bei Gästen, Eigentümern und Mitarbeitern ankommt
Sie können Anbieter von Ferienpark-WiFi anhand der entscheidenden Kriterien gezielt in die engere Auswahl nehmen: Eigentümernetzwerke, familienfreundliche Inhaltsfilterung, an Ihren Identity-Provider gebundener Mitarbeiterzugang und die Weiternutzung vorhandener Hardware. Zudem können Sie die Erfassung von Einwilligungen für Wiederbuchungen einrichten und vertragliche Regelungen für saisonale Spitzen, Betriebszeiten sowie Datenhoheit festlegen.
Vergleich von Gäste-WiFi-Plattformen für mehrere Standorte: Hardware-neutrale Overlays im Vergleich zu Controller-Portalen
Sie werden entscheiden können, ob Ihr Bestand bei integrierten Controller-Portalen bleiben kann oder ein hardware-agnostisches Cloud-Overlay benötigt. Sie können Ihre Standorte anhand von sechs Auslösern testen, die beiden Modelle auf 10 Achsen vergleichen und Ihre eigene Rentabilitätsschwelle für die Lizenzierung pro AP im Vergleich zu pro Standort über einen dreijährigen Rollout berechnen.
RFP-Anforderungen für Gäste-WiFi: Was Sie für Onboarding, Sicherheit und Analysen festlegen sollten
Nutzen Sie diesen Leitfaden, um eine RFP für Gäste-WiFi zu verfassen, die Bieter eindeutig bestehen oder nicht bestehen können - anstatt ihr einfach nur zuzustimmen. Sie können Muss- und Soll-Anforderungen für Onboarding, RADIUS, Passpoint, Hardware, GDPR, PCI DSS, Schutz-DNS und Analysen festlegen. Anschließend können Sie die Antworten anhand von Nachweisen bewerten und die Bereitstellung über ein 30-tägiges Pilotprojekt auf zwei Hardware-Plattformen bestätigen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.