
cloud RADIUS के साथ Juniper Mist पर 802.1X कॉन्फ़िगर करना
आप Juniper Mist पर एक WPA2 या WPA3-Enterprise WLAN कॉन्फ़िगर करने में सक्षम होंगे जो cloud RADIUS के खिलाफ प्रमाणित होता है, UDP RADIUS, RadSec और Mist Edge प्रॉक्सी के बीच निर्णय ले सकेंगे, और RADIUS विशेषताओं को डायनेमिक VLANs में मैप कर सकेंगे। आप यह भी जान पाएंगे कि Mist की क्लाइंट इनसाइट्स टाइमलाइन और Marvis कहाँ दिखाते हैं कि कोई विफल प्रमाणीकरण वास्तव में कहाँ टूटा।
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi सुरक्षा गाइड →
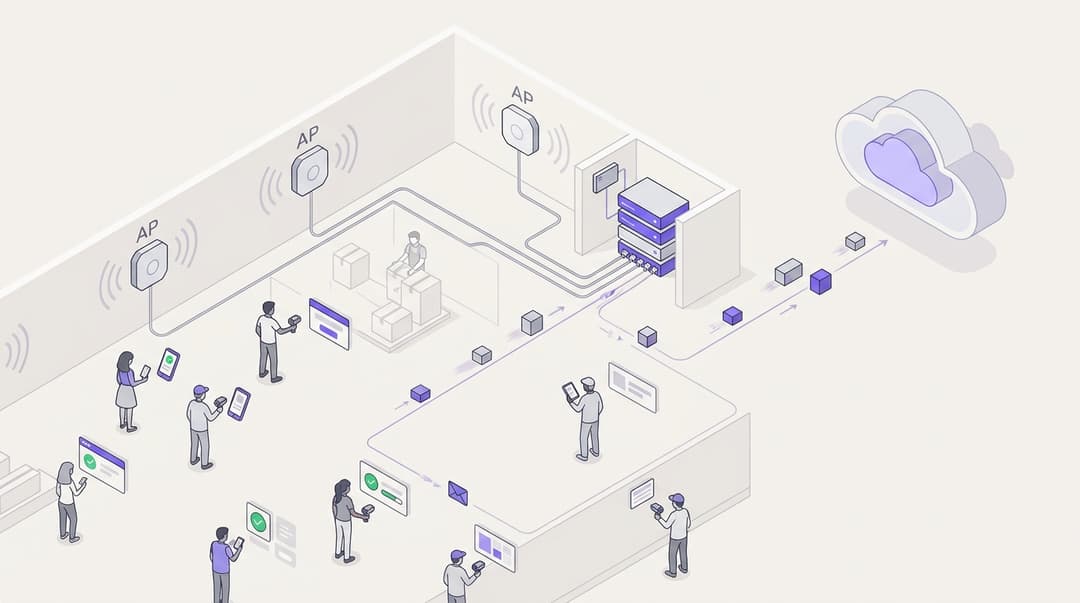
Juniper Mist पर 802.1X कॉन्फ़िगर करने के लिए, WPA2 या WPA3-Enterprise सुरक्षा के साथ एक WLAN बनाएं। प्रमाणन और लेखांकन (accounting) के लिए अपने क्लाउड RADIUS सर्वर जोड़ें, और यदि सेवा इसका समर्थन करती है तो RadSec सक्षम करें। VLAN को डायनामिक पर सेट करें ताकि RADIUS प्रतिक्रियाएं प्रत्येक डिवाइस को सही सेगमेंट पर रखें। इसके बाद Mist की क्लाइंट इनसाइट्स टाइमलाइन और Marvis यह दिखाते हैं कि कोई विफल प्रमाणन कहां टूटा।
Juniper Mist पर 802.1X वास्तव में क्या करता है?
IEEE 802.1X पोर्ट आधारित नेटवर्क एक्सेस नियंत्रण है। एक वायरलेस नेटवर्क पर, यह किसी डिवाइस के ट्रैफ़िक को तब तक रोकता है जब तक कि डिवाइस प्रमाणन सर्वर के समक्ष अपनी पहचान साबित न कर दे। एक्सेस प्वाइंट प्रामाणिक (authenticator) के रूप में कार्य करता है। यह डिवाइस और RADIUS सर्वर के बीच एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) संदेशों को रिले करता है। RADIUS RFC 2865 में परिभाषित प्रमाणन प्रोटोकॉल है।
RADIUS सर्वर क्रेडेंशियल की जांच करता है और Access-Accept या Access-Reject लौटाता है। एक Accept एट्रिब्यूट ले जा सकता है, जैसे कि वह VLAN जिससे डिवाइस को जुड़ना चाहिए। इसके बाद प्रत्येक डिवाइस अपनी स्वयं की एन्क्रिप्शन कुंजियाँ प्राप्त करता है, इसलिए कोई भी दो स्टाफ सदस्य एक ही सीक्रेट साझा नहीं करते हैं।
Juniper Mist पर, प्रत्येक एक्सेस प्वाइंट एक RADIUS क्लाइंट होता है। Mist अपने क्लाउड में WLAN कॉन्फ़िगरेशन रखता है और इसे हर साइट पर हर AP पर पुश करता है। यह प्रत्येक कनेक्शन प्रयास के हर चरण को भी रिकॉर्ड करता है, जो कि प्रमाणन विफल होने पर Mist को उपयोगी बनाता है।
EAP विधि यह तय करती है कि डिवाइस क्या प्रस्तुत करता है:
- EAP-TLS: डिवाइस और सर्वर दोनों प्रमाणपत्र प्रस्तुत करते हैं। इसमें फ़िशिंग, साझा करने या समाप्त होने के लिए कोई पासवर्ड नहीं है।
- MSCHAPv2 के साथ PEAP: प्रोटेक्टेड EAP पासवर्ड एक्सचेंज को एक TLS टनल के भीतर लपेटता है। इसे रोल आउट करना आसान है लेकिन यह कमजोर है। Microsoft दस्तावेज़ में बताया गया है कि क्रेडेंशियल गार्ड, जो कि हाल के Windows 11 बिल्ड में डिफ़ॉल्ट रूप से चालू है, MSCHAPv2-आधारित प्रमाणन के लिए सिंगल साइन-ऑन को रोकता है।
- EAP-TTLS: एक समान टनल वाली विधि, जहाँ पहचान स्टोर Microsoft नहीं है वहाँ यह आम है।
Mist विधि पर बातचीत नहीं करता है। डिवाइस और RADIUS सर्वर इसे आपस में तय करते हैं, और AP इस विनिमय को रिले करता है। इसका मतलब है कि आप EAP विधि को RADIUS की तरफ और अपने डिवाइस प्रोफाइल में चुनते हैं, Mist कंसोल में नहीं।
Mist पर 802.1X कॉन्फ़िगर करने से पहले आपको क्या चाहिए?
कंसोल खोलने से पहले इन्हें एकत्र करें। अधिकांश विफल रोलआउट इस सूची में किसी गायब आइटम से जुड़े होते हैं, न कि Mist कॉन्फ़िगरेशन से।
- Mist पहुंच। संगठन व्यवस्थापक (admin) अधिकार, जिसमें AP का दावा किया गया हो और उन्हें साइटों पर सौंपा गया हो।
- क्लाउड RADIUS विवरण। सर्वर होस्टनेम या IP पते, पोर्ट, साझा सीक्रेट, और यदि आपका प्रदाता इसका समर्थन करता है तो RadSec विवरण।
- एक पहचान स्रोत। Microsoft Entra ID, Okta या Google Workspace, RADIUS सेवा से जुड़ा हुआ, जिसमें ऐसे समूह हों जो नेटवर्क भूमिकाओं से मैप होते हों।
- प्रमाणपत्र। एक RADIUS सर्वर प्रमाणपत्र जिस पर आपके डिवाइस भरोसा करते हैं। EAP-TLS के लिए, आपके MDM या PKI के माध्यम से जारी किए गए क्लाइंट प्रमाणपत्र।
- वायर्ड नेटवर्क. APs के स्विच पोर्ट्स को हर उस VLAN को ट्रंक करना चाहिए जिसे RADIUS वापस भेज सकता है। प्रत्येक VLAN को एक DHCP स्कोप की आवश्यकता होती है।
- फ़ायरवॉल इग्रेस. मानक RADIUS के लिए UDP 1812 और 1813, या RadSec के लिए TCP 2083, वे पोर्ट्स जो IANA प्रत्येक को असाइन करता है।
- डिवाइस क्षमता. WPA3-Enterprise के लिए प्रोटेक्टेड मैनेजमेंट फ्रेम्स (PMF, IEEE 802.11w) की आवश्यकता होती है। पुराने स्कैनर, प्रिंटर और हैंडहेल्ड इसका समर्थन नहीं कर सकते हैं।
- कवरेज. एंटरप्राइज प्रमाणीकरण राउंड ट्रिप्स जोड़ता है, इसलिए कमजोर कवरेज प्रमाणीकरण टाइमआउट के रूप में दिखाई देता है। यदि आपने हाल ही में कवरेज को मान्य नहीं किया है, तो WiFi site surveys के लिए हमारी गाइड इस विधि को कवर करती है।
Mist WLAN को किस RADIUS बैक एंड पर इंगित करना चाहिए?
बैक एंड यह तय करता है कि APs RADIUS तक कैसे पहुंचते हैं, आपके फ़ायरवॉल को क्या अनुमति देनी चाहिए और सर्वर प्रत्येक साइट की पहचान कैसे करता है।
| विकल्प | AP से ट्रांसपोर्ट | साइट पर हार्डवेयर | फ़ायरवॉल इग्रेस | RADIUS साइट की पहचान कैसे करता है | किसके लिए सबसे उपयुक्त |
|---|---|---|---|---|---|
| ऑन-प्रीमिसिस RADIUS (Microsoft NPS, FreeRADIUS) | LAN या VPN के माध्यम से UDP पर RADIUS | मुख्य कार्यालय में सर्वर, साथ ही प्रत्येक साइट के लिए VPN | मुख्य कार्यालय में UDP 1812 और 1813 | स्रोत IP और शेयर की गई गुप्त कुंजी | मौजूदा सर्वर रूम वाला एक एकल परिसर |
| UDP पर क्लाउड RADIUS | इंटरनेट के माध्यम से UDP पर RADIUS | कोई नहीं | UDP 1812 और 1813 आउटबाउंड | साइट पब्लिक IP और शेयर की गई गुप्त कुंजी | स्टेटिक पब्लिक IP पते वाली साइटें |
| RadSec के माध्यम से क्लाउड RADIUS | TCP (RFC 6614) पर TLS के अंदर RADIUS | कोई नहीं | TCP 2083 आउटबाउंड | म्यूचुअल सर्टिफिकेट प्रमाणीकरण | ब्रॉडबैंड या डायनेमिक IPs पर बहु-साइट संपत्तियां |
| Mist Edge प्रॉक्सी के माध्यम से क्लाउड RADIUS | AP से Mist Edge, फिर Mist Edge से RADIUS | Mist Edge एप्लायंस या वर्चुअल मशीन | केवल Mist Edge से RADIUS पोर्ट्स | Mist Edge स्रोत IP | बड़े परिसर जो एक इग्रेस पॉइंट चाहते हैं |
Juniper Mist Access Assurance भी बेचता है, जो इसकी अपनी क्लाउड नेटवर्क एक्सेस कंट्रोल सेवा है। यह गाइड एक बाहरी क्लाउड RADIUS सेवा को कवर करती है, जो आपकी प्रमाणीकरण नीति को AP विक्रेता से स्वतंत्र रखती है।
आप क्लाउड RADIUS के साथ Juniper Mist पर 802.1X कैसे कॉन्फ़िगर करते हैं?
Mist कंसोल नियमित रूप से बदलता है, इसलिए वर्तमान फ़ील्ड-दर-फ़ील्ड चरणों के लिए Juniper के Mist दस्तावेज़ का उपयोग करें। नीचे दिया गया क्रम दिखाता है कि प्रत्येक चरण क्या करता है और इसके पीछे के निर्णय क्या हैं।
चरण 1: WPA2 या WPA3-Enterprise WLAN बनाएं
यदि आप एक से अधिक साइट चलाते हैं, तो संगठन-स्तरीय WLAN टेम्पलेट में WLAN बनाएं। टेम्पलेट साइटों या साइट समूहों पर लागू होते हैं, इसलिए एक बदलाव पूरी संपत्ति तक पहुंचता है। एकल-साइट पायलट के लिए इसे साइट स्तर पर बनाएं।
SSID का नाम रखें और एंटरप्राइज (802.1X) सुरक्षा प्रकार चुनें। फिर WPA2 या WPA3 चुनें।
- WPA3-Enterprise PMF को अनिवार्य बनाता है और 6 GHz रेडियो पर एकमात्र एंटरप्राइज विकल्प है। इसे प्रबंधित लैपटॉप और वर्तमान फोन के लिए चुनें।
- WPA2-Enterprise अभी भी पुराने उपकरणों को जोड़ता है। यदि कोई लीगेसी फ़्लीट अभी स्थानांतरित नहीं हो सकता है, तो अपने मुख्य SSID को कमजोर करने के बजाय इसे एक अलग SSID पर रखें।
IEEE 802.11r (Fast BSS Transition) के साथ फ़ास्ट रोमिंग सक्षम करने पर विचार करें। जब कोई डिवाइस APs के बीच मूव करता है, तो यह पुनः प्रमाणीकरण (reauthentication) को छोटा कर देता है। पूरे एस्टेट में इसे सक्षम करने से पहले वॉइस हैंडसेट और पुराने क्लाइंट्स के साथ इसका परीक्षण करें।
चरण 2: WLAN को अपनी क्लाउड RADIUS सेवा पर पॉइंट करें
WLAN की प्रमाणीकरण सर्वर सेटिंग्स में, अपने प्रदाता के RADIUS सर्वर जोड़ें।
- प्रमाणीकरण सर्वर। कम से कम दो सर्वरों के लिए होस्ट, पोर्ट और साझा सीक्रेट दर्ज करें। जब एक सर्वर जवाब देना बंद कर देता है, तो Juniper Mist अगले सर्वर पर फेलओवर हो जाता है।
- अकाउंटिंग सर्वर। उन्हें अलग से जोड़ें। अकाउंटिंग सत्र के शुरू और समाप्त होने के समय को रिकॉर्ड करती है, जिसकी आपकी ऑडिट और घटना टीमों को आवश्यकता होगी।
- NAS आइडेंटिफ़ायर। वह मान सेट करें जिसका उपयोग RADIUS सेवा साइटों को अलग बताने के लिए कर सकती है। इसके बाद आपका प्रदाता साइट-विशिष्ट नीति लागू कर सकता है।
UDP पर मानक RADIUS के साथ, अनुरोध NAT के बाद अपने सार्वजनिक IP पते से प्रत्येक साइट को छोड़ते हैं। आपके क्लाउड RADIUS प्रदाता को उस पते को क्लाइंट के रूप में पंजीकृत करना होगा। डायनेमिक IP पर मौजूद साइट का पता बदलते ही उसका प्रमाणीकरण समाप्त हो जाएगा। चरण 3 में RadSec उस निर्भरता को हटा देता है।
साझा सीक्रेट को एक क्रेडेंशियल की तरह मानें। इसे लंबा और रैंडम बनाएं, और इसे अपने पासवर्ड वॉल्ट में स्टोर करें। जुलाई 2024 में, शोधकर्ताओं ने BlastRADIUS (CVE-2024-3596) का खुलासा किया, जो UDP पर RADIUS के खिलाफ एक फ़ोर्जरी हमला है। पुष्टि करें कि आपके प्रदाता को Message-Authenticator विशेषता की आवश्यकता है, जैसा कि एडवाइजरी अनुशंसा करती है, या RadSec पर माइग्रेट करें।
चरण 3: RadSec सक्षम करें
हाँ, Juniper Mist RadSec का समर्थन करता है। RFC 6614 में परिभाषित RadSec, TCP पर एक TLS सत्र के भीतर RADIUS को ले जाता है। Mist APs उस सत्र को सीधे आपकी क्लाउड RADIUS सेवा के लिए खोल सकते हैं।
WLAN की RADIUS सेटिंग्स में RadSec सक्षम करें और सर्वर होस्टनेम दर्ज करें। होस्टनेम सर्वर के प्रमाणपत्र पर मौजूद नाम से मेल खाना चाहिए। फिर दोनों दिशाओं में ट्रस्ट सेट करें:
- AP सर्वर पर भरोसा करता है। Mist की संगठन सेटिंग्स में वह सर्टिफिकेट अथॉरिटी जोड़ें जिसने आपके RadSec सर्वर के प्रमाणपत्र पर हस्ताक्षर किए हैं।
- सर्वर AP पर भरोसा करता है। आपके RadSec सर्वर को उस प्रमाणपत्र पर भरोसा करना चाहिए जो Mist APs प्रस्तुत करते हैं। Juniper का दस्तावेज़ीकरण बताता है कि इसे कहाँ से प्राप्त करना है।
प्रत्येक साइट से आउटबाउंड TCP 2083 खोलें। RadSec तीन व्यावहारिक लाभ लाता है:
- एन्क्रिप्शन। यह पूरे RADIUS पैकेट को एन्क्रिप्ट करता है, जिसमें इसके अंदर की पहचान और MAC पता शामिल है। मानक RADIUS केवल पासवर्ड छुपाता है।
- कोई IP पंजीकरण नहीं। प्रमाणपत्र AP को प्रमाणित करता है, स्रोत पते को नहीं। डायनेमिक ब्रॉडबैंड IPs से अब कोई फर्क नहीं पड़ता।
- विश्वसनीय डिलीवरी। EAP-TLS संदेशों में प्रमाणपत्र शृंखलाएं होती हैं और वे अक्सर एक पैकेट से अधिक हो जाते हैं। इंटरनेट पर UDP के माध्यम से, टुकड़े ड्रॉप हो जाते हैं। इसके बजाय TCP पुनः संचारित करता है।
चरण 4: RADIUS विशेषताओं को डायनेमिक VLANs में मैप करें
डायनेमिक VLAN असाइनमेंट हर भूमिका को एक SSID पर रखता है और RADIUS को सेगमेंट तय करने देता है। WLAN की VLAN सेटिंग्स में, डायनेमिक VLAN चुनें। प्रत्येक VLAN ID या नाम सूचीबद्ध करें जो AP प्राप्त कर सकता है, और बिना VLAN वाले उत्तरों के लिए एक डिफ़ॉल्ट सेट करें।
आपकी RADIUS नीति तब तीन टनल विशेषताएं लौटाती है, जो RFC 2868 में परिभाषित हैं और RFC 3580 में 802.1X पर लागू होती हैं।
| एट्रिब्यूट | वैल्यू | यह क्या करता है |
|---|---|---|
| Tunnel-Type | 13 (VLAN) | AP को बताता है कि टनल एक VLAN है |
| Tunnel-Medium-Type | 6 (IEEE-802) | IEEE 802 माध्यम निर्दिष्ट करता है |
| Tunnel-Private-Group-ID | WLAN पर सूचीबद्ध VLAN ID या नाम | इस सत्र के लिए VLAN का चयन करता है |
पहचान समूहों के इर्द-गिर्द नीति बनाएं। हाउसकीपिंग डिवाइस हाउसकीपिंग VLAN पर आते हैं। भुगतान टर्मिनल एक पृथक सेगमेंट पर आते हैं। PCI-DSS उचित अलगाव को कार्डधारक डेटा वातावरण के दायरे को कम करने के तरीके के रूप में देखता है। यही पैटर्न healthcare में आगंतुक ट्रैफ़िक से नैदानिक उपकरणों को अलग करता है।
चरण 5: पायलट करें, फिर टेम्पलेट के माध्यम से स्केल करें
पहले टेम्पलेट को एक साइट पर असाइन करें। अगले अनुभाग में जांच चलाएं। उनके पास होने के बाद, शेष साइटों या साइट समूहों को टेम्पलेट असाइन करें। प्रत्येक नई साइट स्वचालित रूप से WLAN, RADIUS सर्वर, RadSec सेटिंग्स और VLAN सूची इनहेरिट करती है।
आप कैसे जांचते हैं कि 802.1X Mist पर काम करता है?
केवल एक खाते की नहीं, बल्कि हर भूमिका का परीक्षण करें। एक समूह के लिए एक कार्यशील स्वीकृति किसी अन्य के लिए VLAN मैपिंग के बारे में कुछ साबित नहीं करती है।
- प्रति भूमिका एक परीक्षण उपकरण कनेक्ट करें। Juniper Mist की क्लाइंट सूची में, SSID, उपयोग की गई पहचान, VLAN और अपेक्षित सबनेट में एक IP पता की पुष्टि करें।
- RADIUS लॉग पढ़ें। अपेक्षित टनल एट्रिब्यूट्स को ले जाने वाले Access-Accept की पुष्टि करें, जिसके बाद एक एकाउंटिंग स्टार्ट रिकॉर्ड होता है।
- रोम। उपकरण को APs के बीच घुमाएं और पुष्टि करें कि सत्र बना रहता है, खासकर यदि आपने 802.11r सक्षम किया है।
- रद्द करें। अपने पहचान प्रदाता में एक परीक्षण खाता अक्षम करें। पुष्टि करें कि इसका अगला प्रमाणीकरण अस्वीकार कर दिया गया है।
- सेवा स्तरों को देखें। Juniper Mist की सफल कनेक्ट्स सेवा स्तर अपेक्षा (SLE) में एक प्राधिकरण वर्गक शामिल है। कनेक्ट करने का समय दिखाता है कि क्या प्रमाणीकरण जुड़ने की गति को धीमा कर रहा है।
चरण 4 में एक पेंच है। खाते को अक्षम करने से अगला प्रमाणीकरण रुक जाता है, वर्तमान सत्र नहीं। लाइव सत्रों को समाप्त करने के लिए, जांचें कि क्या आपकी RADIUS सेवा और WLAN प्राधिकरण के परिवर्तन (CoA, RFC 5176) का समर्थन करते हैं। CoA सर्वर को मांग पर एक सत्र को डिस्कनेक्ट करने देता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
Juniper Mist कहाँ दिखाता है कि प्रमाणीकरण क्यों विफल हुआ?
क्लाइंट इनसाइट्स टाइमलाइन पढ़ना
विफल हो रहे क्लाइंट को खोलें और उसके इनसाइट्स पृष्ठ पर जाएं। Juniper Mist प्रत्येक कनेक्शन घटना को क्रम में सूचीबद्ध करता है: एसोसिएशन, EAP एक्सचेंज, RADIUS परिणाम, फिर DHCP। इसे बाएं से दाएं पढ़ें। अंतिम सफल घटना आपको बताती है कि कौन सी परत टूटी है।
- किसी भी RADIUS घटना से पहले विफल रहता है: एक रेडियो या एसोसिएशन समस्या, 802.1X नहीं।
- RADIUS टाइमआउट: AP और सर्वर के बीच पहुंच या विश्वास की समस्या।
- RADIUS रिजेक्ट: सर्वर एक निर्णय पर पहुंचा। कारण आपके RADIUS प्रदाता के लॉग में निहित है।
- प्रमाणित, फिर DHCP विफल रहता है: एक VLAN या वायर्ड नेटवर्क समस्या।
Juniper Mist का डायनेमिक पैकेट कैप्चर कनेक्शन विफलताओं के आसपास के फ़्रेमों को स्वचालित रूप से रिकॉर्ड करता है। कैप्चर डाउनलोड करें और सटीक EAP संदेश देखने के लिए इसे Wireshark में खोलें जहां एक्सचेंज रुका था।
Marvis प्रश्न जो ट्राइएज को छोटा करते हैं
Mist का संवादात्मक सहायक, Marvis, सरल-भाषा प्रश्नों को स्वीकार करता है और इसके लिए Marvis सदस्यता की आवश्यकता होती है। इस तरह के प्रश्न सबसे अधिक समय बचाते हैं:
- "[क्लाइंट नाम या MAC पता] का निवारण करें" एक डिवाइस के लिए विफलता बिंदु और संभावित कारण लौटाता है।
- "[साइट का नाम] का निवारण करें" यह दिखाता है कि क्या विफलताएं एक ही साइट पर केंद्रित हैं, जो फ़ायरवॉल या WAN समस्याओं की ओर इशारा करता है।
- "आज [साइट] पर कौन से क्लाइंट कनेक्ट करने में विफल रहे?" आपके द्वारा व्यक्तिगत टाइमलाइन खोलने से पहले समस्या के दायरे को सीमित करता है।
दायरा सबसे पहले आता है। एक विफल होने वाला डिवाइस आमतौर पर एक डिवाइस प्रोफ़ाइल होता है। एक साइट पर प्रत्येक डिवाइस आमतौर पर नेटवर्क पाथ होता है। हर जगह हर डिवाइस आमतौर पर RADIUS सेवा या एक प्रमाणपत्र होता है।
Mist पर सामान्य 802.1X विफलताएं और उनके समाधान
| Mist क्या दिखाता है | संभावित कारण | समाधान |
|---|---|---|
| RADIUS टाइमआउट, कोई उत्तर नहीं | फ़ायरवॉल UDP 1812 या TCP 2083 को ब्लॉक करता है, स्रोत IP पंजीकृत नहीं है, या साझा रहस्य मेल नहीं खाता | इग्रेस खोलें, साइट IP पंजीकृत करें या RadSec पर माइग्रेट करें, दोनों तरफ रहस्य फिर से दर्ज करें |
| Access-Reject | गलत क्रेडेंशियल, अक्षम खाता, या हर नीति समूह के बाहर का डिवाइस | RADIUS लॉग में अस्वीकृति का कारण पढ़ें और नीति या खाते को ठीक करें |
| सर्वर प्रमाणपत्र के बाद EAP रुक जाता है | डिवाइस सर्वर CA पर भरोसा नहीं करता है, या सर्वर का नाम मेल नहीं खाता है | अपने MDM प्रोफ़ाइल के माध्यम से डिवाइस पर CA और सर्वर नाम पुश करें |
| प्रमाणित, कोई IP पता नहीं | लौटाया गया VLAN AP पर ट्रंक नहीं किया गया है, अनुपलब्ध DHCP स्कोप, या WLAN सूची में VLAN नहीं है | VLAN को ट्रंक करें, स्कोप जोड़ें, VLAN नाम को सटीक रूप से मिलाएं |
| RadSec सत्र कभी स्थापित नहीं होता है | किसी भी तरफ CA अविश्वसनीय है, समाप्त हो चुका प्रमाणपत्र, या घड़ी त्रुटि | दोनों प्रमाणपत्रों, समाप्ति तिथियों और NTP की पुनर्जांच करें |
| UDP पर रुक-रुक कर EAP-TLS विफलताएं | इंटरनेट पर टूटे हुए पैकेट ड्रॉप हो गए | RadSec पर माइग्रेट करें या प्रमाणपत्र श्रृंखला को छोटा करें |
| WPA3 डिवाइस कनेक्ट होते हैं, पुराने डिवाइस विफल हो जाते हैं | पुराने डिवाइस में WPA3 या PMF समर्थन की कमी होती है | लीगेसी डिवाइस को एक अलग WPA2-Enterprise SSID पर माइग्रेट करें |
एक वास्तविक स्थान पर यह कैसा दिखता है?
ये दो परिदृश्य उदाहरणात्मक हैं। वे दिखाते हैं कि कॉन्फ़िगरेशन कैसे मापने योग्य परिचालन परिणामों को बदलता है।
व्यावहारिक परिदृश्य: एक 200-कमरों का होटल साझा कर्मचारियों की चाबियों को हटाता है
स्थिति। एक 200-कमरों का होटल चार स्टाफ SSIDs चलाता था: फ्रंट डेस्क, हाउसकीपिंग, प्रबंधन और इंजीनियरिंग। प्रत्येक ने एक साझा पासवर्ड का उपयोग किया। जब कोई हाउसकीपर नौकरी छोड़ता था, तो टीम या तो दर्जनों डिवाइस पर कुंजी बदलती थी या उसे अपरिवर्तित छोड़ देती थी। अतिथि पांचवें SSID का उपयोग करते थे।
क्या किया गया था। टीम ने एक Mist WLAN टेम्पलेट में एक WPA3-Enterprise स्टाफ SSID बनाया। प्रबंधित डिवाइसों ने EAP-TLS का उपयोग किया, जिसमें MDM के माध्यम से प्रमाणपत्र पुश किए गए। क्लाउड RADIUS ने Microsoft Entra ID से समूह सदस्यता पढ़ी और प्रति विभाग एक VLAN लौटाया। पुराने रूम-सर्विस टैबलेट के लिए एक अलग WPA2-Enterprise SSID रखा गया था। अतिथि Guest WiFi पर बने रहे।
परिणाम। कर्मचारियों के चार SSIDs घट कर एक हो गए, साथ ही एक लेगेसी SSID बचा, जिससे होटल ने पाँच के बजाय केवल तीन नेटवर्क ब्रॉडकास्ट किए। कम SSIDs का मतलब है एयरटाइम के लिए प्रतिस्पर्धा करने वाले कम बीकन फ्रेम। साझा किए गए स्टाफ की (key) चार से घटकर शून्य पर आ गए। किसी कर्मचारी के जाने पर उसका एक्सेस अब HR द्वारा अकाउंट डिसेबल करते ही समाप्त हो जाता है, बिना किसी की (key) रोटेशन के। यही दृष्टिकोण विभागीय PSK नेटवर्क चलाने वाले अधिकांश hotels के लिए उपयुक्त है।
व्यावहारिक परिदृश्य: एक 120-स्टोर रिटेल चेन RadSec पर शिफ्ट होती है
स्थिति। 120-स्टोर की एक चेन बिज़नेस ब्रॉडबैंड पर Mist APs चलाती थी। ऑथेंटिकेशन साइट-टू-साइट VPN के माध्यम से प्रधान कार्यालय में स्थित एक ऑन-प्रीमिस RADIUS सर्वर पर होता था। जब किसी स्टोर का VPN बंद हो जाता था, तो स्टाफ के डिवाइस और हैंडहेल्ड स्कैनर्स ऑथेंटिकेट नहीं हो पाते थे।
क्या किया गया। चेन ने क्लाउड RADIUS सेवा को अपनाया और Mist WLAN टेम्पलेट पर RadSec को सक्षम किया। Mist की ऑर्गनाइजेशन सेटिंग्स में एक बार सर्टिफिकेट ट्रस्ट सेट किया गया। स्टोरों ने आउटबाउंड TCP 2083 खोला। पेमेंट टर्मिनल्स को डायनामिक असाइनमेंट के माध्यम से एक अलग VLAN मिला, जो PCI-DSS सेगमेंटेशन का समर्थन करता है।
परिणाम। RADIUS सर्वर ने 120 प्रति-स्टोर IP क्लाइंट प्रविष्टियों को ट्रैक करना बंद कर दिया; सर्टिफिकेट्स ने उन सभी की जगह ले ली। ऑथेंटिकेशन अब VPN पर निर्भर नहीं था। नया स्टोर टेम्पलेट से जुड़ते ही 802.1X प्राप्त कर लेता है। यह मॉडल retail संपत्तियों के लिए उपयुक्त है जहाँ स्टोर कनेक्टिविटी बदलते IP पते वाला ब्रॉडबैंड है।
इसकी लागत क्या है, और आपको बदले में क्या मिलता है?
आपको नए एक्सेस पॉइंट्स की आवश्यकता नहीं है। 802.1X, RadSec और डायनामिक VLANs आपके पास पहले से मौजूद Mist APs पर चलते हैं। हमारा लेख कि why your next WiFi upgrade doesn't need new hardware उस क्लाउड ओवरले मॉडल को अधिक गहराई से कवर करता है।
लागत चार जगहों पर आती है:
- Juniper सब्सक्रिप्शन। सर्विस लेवल एक्सपेक्टेशंस और Marvis आपके Mist सब्सक्रिप्शन टियर पर निर्भर करते हैं। अपने Juniper पार्टनर के साथ कवरेज की पुष्टि करें।
- RADIUS सेवा। ऑन-प्रीमिस RADIUS में सर्वर, लाइसेंस, पैचिंग और VPNs का खर्च आता है। क्लाउड RADIUS बिना किसी हार्डवेयर के एक सब्सक्रिप्शन है।
- सर्टिफिकेट्स। EAP-TLS को सर्टिफिकेट जारी करने के लिए एक PKI और एक MDM की आवश्यकता होती है। अधिकांश संगठन पहले से ही दोनों चलाते हैं।
- इंजीनियरिंग का समय। Mist कॉन्फ़िगरेशन तेज़ हिस्सा है। डिवाइसों में सर्टिफिकेट का वितरण गति तय करता है।
आपको जो वापस मिलता है वह मापने योग्य है। साझा की (keys) शून्य हो जाती हैं। निरसन (Revocation) आइडेंटिटी प्रदाता का पालन करता है, न कि किसी की (key) रोटेशन प्रोजेक्ट का। SSID की संख्या कम हो जाती है। सेगमेंटेशन PCI-DSS के दायरे को सीमित करता है। ट्राइएज (Triage) किसी साइट विज़िट के बजाय एक टाइमलाइन और एक Marvis क्वेरी से शुरू होता है।
Purple का RADIUS-as-a-Service, Mist के लिए एक क्लाउड RADIUS विकल्प है। यह Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme और Fortinet के लिए हार्डवेयर-अग्नोस्टिक है। यह नेटवर्क एक्सेस को Microsoft Entra ID, Okta या Google Workspace में पहचान से जोड़ता है, जिससे नए जुड़ने वाले, पद बदलने वाले और छोड़ने वाले कर्मचारियों का डेटा स्वचालित रूप से अपडेट हो जाता है। Purple ISO 27001 और Cyber Essentials प्रमाणित है और GDPR का अनुपालन करता है। हमारा अपना डेटा 2024 में 80,000+ लाइव स्थानों पर 99.999% अपटाइम और 440 मिलियन लॉगिन दिखाता है। अपनी सुचीबद्ध की गई किसी भी प्रदाता के साथ RadSec सपोर्ट की जांच करें, जिसमें Purple भी शामिल है। यदि आप गेस्ट नेटवर्क की लागत का भी अनुमान लगा रहे हैं, तो कैप्टिव पोर्टल मूल्य निर्धारण मॉडल का तुलनात्मक अध्ययन देखें।
अक्सर पूछे जाने वाले प्रश्न
क्या Juniper Mist नेटिव रूप से RadSec का समर्थन करता है?
हाँ। Mist एक्सेस पॉइंट सीधे क्लाउड RADIUS सेवा के लिए एक RadSec सत्र खोल सकते हैं, जो RFC 6614 में परिभाषित अनुसार TCP पर TLS के भीतर RADIUS ले जाता है। आप इसे WLAN की RADIUS सेटिंग्स में सक्षम करते हैं और संगठन सेटिंग्स में प्रमाणपत्र विश्वास प्रबंधित करते हैं। साइटों को आउटबाउंड TCP 2083 की आवश्यकता होती है। RadSec पूरे RADIUS पैकेट को एनक्रिप्ट करता है और आपके प्रदाता के पास प्रत्येक साइट का सार्वजनिक IP पता पंजीकृत करने की आवश्यकता को समाप्त करता है।
क्या मुझे क्लाउड RADIUS का उपयोग करने के लिए Mist Edge की आवश्यकता है?
नहीं। Mist AP बिना किसी अतिरिक्त हार्डवेयर के सीधे क्लाउड सेवा में RADIUS या RadSec भेज सकते हैं। Mist Edge प्रोक्सी बड़े परिसरों में मदद करता है जहाँ आप चाहते हैं कि प्रत्येक RADIUS अनुरोध एक नियंत्रित बिंदु के माध्यम से बाहर निकले। यह उन साइटों के लिए भी उपयुक्त है जहाँ AP सीधे इंटरनेट तक नहीं पहुँच सकते हैं। अधिकांश बहु-साइट संपत्तियों के लिए, AP से सीधा RadSec अधिक सरल डिज़ाइन है।
क्या मैं क्लाउड RADIUS पर माइग्रेट करते समय Microsoft NPS को चालू रख सकता हूँ?
हाँ, लेकिन सर्वर क्रम के बजाय समूह के आधार पर कटओवर की योजना बनाएं। Mist प्रमाणीकरण सर्वरों के बीच केवल तभी फ़ेलओवर करता है जब कोई एक उत्तर देना बंद कर देता है, न कि तब जब कोई अनुरोध को अस्वीकार कर देता है। इसलिए एक ही WLAN पर NPS और क्लाउड सेवा दोनों को सूचीबद्ध करने से अप्रत्याशित परिणाम मिलते हैं। क्लाउड RADIUS की ओर इंगित एक दूसरा SSID चलाएं, एक समय में एक विभाग को स्थानांतरित करें, और फिर NPS को रिटायर करें।
क्या Purple का RADIUS-as-a-Service Juniper Mist के साथ काम करता है?
हाँ। Purple हार्डवेयर-अग्नोस्टिक है और Juniper Mist के साथ-साथ Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर एक क्लाउड ओवरले के रूप में चलता है। यह नेटवर्क एक्सेस को Microsoft Entra ID, Okta या Google Workspace से जोड़ता है, इसलिए खाता बदलने पर एक्सेस अपने आप बदल जाती है। आप अपने मौजूदा Mist AP रख सकते हैं, किसी भी बदलाव या बदलने की आवश्यकता नहीं है।
क्या Mist पर 802.1X के लिए WPA3-Enterprise आवश्यक है?
नहीं। 802.1X WPA2-Enterprise या WPA3-Enterprise के साथ काम करता है। WPA3 अनिवार्य सुरक्षित प्रबंधन फ़्रेम (Protected Management Frames) जोड़ता है और 6 GHz रेडियो पर एकमात्र एंटरप्राइज़ विकल्प है। वर्तमान लैपटॉप और फोन के लिए WPA3 का उपयोग करें। अपने मुख्य SSID पर सुरक्षा कम करने के बजाय, PMF सपोर्ट न करने वाले पुराने स्कैनर, प्रिंटर या टैबलेट के लिए एक अलग WPA2-Enterprise SSID रखें।
क्या Mist पर 802.1X के लिए अतिरिक्त Juniper लाइसेंस की आवश्यकता है?
WLAN के लिए किसी अतिरिक्त लाइसेंस की आवश्यकता नहीं है। Mist WLAN को बाहरी RADIUS सर्वर पर पॉइंट करना मानक कॉन्फ़िगरेशन है। ट्रबलशूटिंग टूल अलग-अलग होते हैं: Marvis के लिए Marvis सब्सक्रिप्शन की आवश्यकता होती है, और सर्विस लेवल एक्सपेक्टेशंस आपके Mist सब्सक्रिप्शन टियर पर निर्भर करते हैं। Juniper का अपना Mist Access Assurance एक अलग प्रोडक्ट है। ट्राइएज के लिए Marvis पर निर्भर रहने से पहले अपने Juniper पार्टनर से अपने टियर की पुष्टि करें।
802.1X GDPR अनुपालन को कैसे प्रभावित करता है?
RADIUS और अकाउंटिंग लॉग में व्यक्तिगत डेटा होता है: पहचान, डिवाइस MAC एड्रेस और सेशन का समय। GDPR के तहत, आपको एक कानूनी आधार, एक परिभाषित प्रतिधारण (रिटेंशन) अवधि और अपने RADIUS प्रदाता के साथ एक डेटा प्रोसेसिंग समझौते की आवश्यकता होती है। RadSec ट्रांजिट में पहचान को एन्क्रिप्ट करके मदद करता है। Purple GDPR अनुपालन और ISO 27001 प्रमाणित है, और डेटा प्रोसेसिंग समझौते के तहत प्रमाणीकरण डेटा को प्रोसेस करता है।
Mist पर 802.1X रोलआउट में कितना समय लगता है?
Mist कॉन्फ़िगरेशन में सबसे कम समय लगता है; प्रमाण पत्र वितरण गति तय करता है। WLAN बनाना, RADIUS सर्वर जोड़ना और RadSec को सक्षम करना एक ही टेम्पलेट में एक एकल परिवर्तन है। MDM के माध्यम से प्रत्येक प्रबंधित डिवाइस को प्रमाण पत्र जारी करना, और लीगेसी डिवाइस को स्थानांतरित करना, अधिक समय लेता है। एक साइट पर पायलट करें, हर भूमिका का परीक्षण करें, फिर शेष साइटों पर टेम्पलेट असाइन करें।
मुख्य परिभाषाएं
IEEE 802.1X
पोर्ट आधारित नेटवर्क एक्सेस कंट्रोल के लिए IEEE मानक। यह किसी डिवाइस के ट्रैफ़िक को तब तक रोकता है जब तक कि डिवाइस प्रमाणित नहीं हो जाता, जिसमें एक्सेस पॉइंट ऑथेंटिकेटर के रूप में कार्य करता है और प्रमाणीकरण सर्वर को EAP संदेश रिले करता है।
जब आप WLAN पर एंटरप्राइज (802.1X) सुरक्षा प्रकार चुनते हैं, तो प्रत्येक Mist AP एक RADIUS क्लाइंट बन जाता है, जो साझा स्टाफ पासवर्ड को प्रति-डिवाइस की (keys) से बदल देता है।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस, जो RFC 2865 में परिभाषित है। सर्वर एक क्रेडेंशियल की जांच करता है और Access-Accept या Access-Reject लौटाता है, और एक Accept में VLAN जैसी विशेषताएं शामिल हो सकती हैं जिनसे जुड़ना है।
आप प्रमाणीकरण और लेखांकन के लिए Mist WLAN को अपने cloud RADIUS सर्वर पर निर्देशित करते हैं, और आपके द्वारा चुना गया बैक एंड आपके फ़ायरवॉल नियमों और साइटों की पहचान कैसे की जाती है, यह निर्धारित करता है।
EAP-TLS
एक एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल विधि जिसमें डिवाइस और सर्वर दोनों सर्टिफिकेट प्रस्तुत करते हैं, इसलिए फ़िशिंग, साझा करने या समाप्त होने के लिए कोई पासवर्ड नहीं होता है।
प्रबंधित डिवाइसों के लिए अनुशंसित, लेकिन इसे क्लाइंट सर्टिफिकेट जारी करने के लिए एक PKI और MDM की आवश्यकता होती है, और सर्टिफिकेट वितरण आमतौर पर Mist रोलआउट की गति निर्धारित करता है।
MSCHAPv2 के साथ PEAP
Protected EAP, जो TLS टनल के अंदर MSCHAPv2 पासवर्ड एक्सचेंज को लपेटता है। Microsoft दस्तावेज़ में बताया गया है कि हाल के Windows 11 बिल्ड में डिफ़ॉल्ट रूप से चालू रहने वाला Credential Guard, MSCHAPv2-आधारित ऑथेंटिकेशन के लिए सिंगल साइन-ऑन को रोकता है।
EAP-TLS की तुलना में रोल आउट करना आसान है लेकिन कमजोर है। EAP विधि RADIUS पक्ष में और डिवाइस प्रोफ़ाइल में चुनी जाती है, न कि Mist कंसोल में।
RadSec
TCP के माध्यम से TLS सेशन के अंदर ले जाया जाने वाला RADIUS, जिसे RFC 6614 में परिभाषित किया गया है, जो IANA द्वारा असाइन किए गए TCP पोर्ट 2083 का उपयोग करता है। यह पूरे RADIUS पैकेट को एन्क्रिप्ट करता है और प्रमाणपत्र द्वारा प्रत्येक एंड को ऑथेंटिकेट करता है।
Juniper Mist APs सीधे क्लाउड RADIUS सेवा में RadSec सेशन खोल सकते हैं, जिससे डायनेमिक ब्रॉडबैंड IP एड्रेस को रजिस्टर करने की आवश्यकता समाप्त हो जाती है और EAP-TLS फ़्रैगमेंट का ड्रॉप होना बंद हो जाता है।
Dynamic VLAN assignment
RADIUS द्वारा चुने गए VLAN (वर्चुअल LAN, एक तार्किक रूप से अलग नेटवर्क सेगमेंट) पर प्रत्येक सेशन को रखना, जो RFC 3580 में 802.1X पर लागू RFC 2868 के Tunnel-Type, Tunnel-Medium-Type और Tunnel-Private-Group-ID एट्रिब्यूट्स का उपयोग करता है।
एक Mist SSID को प्रत्येक स्टाफ भूमिका को पूरा करने की अनुमति देता है, जिसमें पेमेंट टर्मिनल को संकीर्ण PCI-DSS दायरे में अलग किया जाता है। प्रत्येक रिटर्न करने योग्य VLAN को WLAN पर सूचीबद्ध किया जाना चाहिए, AP के लिए ट्रंक किया जाना चाहिए और एक DHCP स्कोप दिया जाना चाहिए।
Protected Management Frames (PMF)
IEEE 802.11w में निर्दिष्ट 802.11 मैनेजमेंट फ्रेम्स के लिए सुरक्षा। WPA3-Enterprise, PMF को अनिवार्य बनाता है।
पुराने स्कैनर, प्रिंटर और हैंडहेल्ड उपकरणों में PMF सपोर्ट की कमी हो सकती है, यही वजह है कि विरासत उपकरणों को मुख्य को कमजोर करने के बजाय एक अलग WPA2-Enterprise SSID पर रखा जाना चाहिए।
IEEE 802.11r (Fast BSS Transition)
IEEE 802.11 संशोधन जो किसी डिवाइस के एक्सेस पॉइन्ट के बीच स्थानांतरित होने पर री-ऑथेंटिकेशन को छोटा करता है।
802.1X WLAN पर सक्षम करने लायक, क्योंकि एंटरप्राइज ऑथेंटिकेशन राउंड ट्रिप्स जोड़ता है, लेकिन इसे पूरे एस्टेट में सक्षम करने से पहले वॉयस हैंडसेट और पुराने क्लाइंट्स के साथ टेस्ट करें।
Change of Authorization (CoA)
RFC 5176 में परिभाषित एक RADIUS विस्तार जो सर्वर को मांग पर सक्रिय सेशन को डिस्कनेक्ट या बदलने की अनुमति देता है।
आपके आइडेंटिटी प्रोवाइडर में किसी अकाउंट को अक्षम करने से केवल अगला ऑथेंटिकेशन रुकता है। RADIUS सेवा और WLAN पर CoA सपोर्ट ही लाइव सेशन्स को समाप्त करता है।
BlastRADIUS (CVE-2024-3596)
UDP पर RADIUS के खिलाफ एक जालसाजी हमला, जिसका जुलाई 2024 में खुलासा किया गया था। एडवाइजरी Message-Authenticator एट्रिब्यूट को अनिवार्य करने की सिफारिश करती है।
यदि आपका Mist WLAN UDP पर मानक RADIUS का उपयोग करता है, तो पुष्टि करें कि आपका प्रदाता Message-Authenticator की मांग करता है, या RadSec पर माइग्रेट करें।
Service level expectation (SLE)
Mist के मापे गए सेवा मीट्रिक, जिनमें ऑथराइजेशन क्लासिफायर के साथ सक्सेसफुल कनेक्ट्स और कनेक्ट होने में लगा समय (Time to Connect) शामिल हैं।
पायलट के दौरान यह देखने के लिए उपयोग किया जाता है कि ऑथेंटिकेशन विफलताएं या धीमी जॉइनिंग दिखाई दे रही हैं या नहीं। उपलब्धता आपके Mist सब्सक्रिप्शन टियर पर निर्भर करती है।
Mist Edge
एक Juniper एप्लायंस या वर्चुअल मशीन जो APs से RADIUS को प्रॉक्सी कर सकती है, ताकि अनुरोध Mist Edge स्रोत IP द्वारा पहचाने गए एक नियंत्रित निकास बिंदु के माध्यम से बाहर निकलें।
बड़े परिसरों या साइटों के लिए उपयुक्त जहां APs सीधे इंटरनेट तक नहीं पहुंच सकते। अधिकांश बहु-साइट संपत्तियों के लिए, APs से सीधा RadSec सरल डिज़ाइन है।
हल किए गए उदाहरण
200-कमरों का एक होटल चार स्टाफ SSIDs (फ्रंट डेस्क, हाउसकीपिंग, प्रबंधन और इंजीनियरिंग) चलाता है, जिनमें से प्रत्येक का एक साझा पासवर्ड है, और साथ ही एक गेस्ट SSID भी है। जब कोई हाउसकीपर नौकरी छोड़ता है, तो टीम को दर्जनों डिवाइस पर की (key) बदलनी पड़ती है या उसे अपरिवर्तित छोड़ना पड़ता है। इसे Juniper Mist पर 802.1X पर कैसे माइग्रेट करना चाहिए?
टीम ने Mist WLAN टेंप्लेट में एक WPA3-Enterprise स्टाफ SSID बनाया। प्रबंधित डिवाइसों ने EAP-TLS का उपयोग किया, जिसके प्रमाणपत्र MDM के माध्यम से पुश किए गए थे। Cloud RADIUS ने Microsoft Entra ID से समूह सदस्यता पढ़ी और डायनेमिक असाइनमेंट के माध्यम से प्रति विभाग एक VLAN वापस कर दिया। पुराने रूम-सर्विस टैबलेट्स के लिए एक अलग WPA2-Enterprise SSID रखा गया था, और मेहमान Guest WiFi पर ही रहे। होटल अब पांच के बजाय तीन नेटवर्क प्रसारित करता है, इसलिए एयरटाइम के लिए कम बीकन फ्रेम प्रतिस्पर्धा करते हैं। कर्मचारियों के साझा की (keys) चार से घटकर शून्य हो गए, और HR द्वारा खाता अक्षम करते ही नौकरी छोड़ने वाले की पहुँच समाप्त हो जाती है, जिसमें किसी की (key) रोटेशन की आवश्यकता नहीं होती है।
120-स्टोर की एक रिटेल श्रृंखला बिजनेस ब्रॉडबैंड पर Mist APs चलाती है और साइट-टू-साइट VPN के माध्यम से प्रधान कार्यालय में ऑन-प्रिमाइसेस RADIUS सर्वर के खिलाफ प्रमाणित होती है। जब किसी स्टोर का VPN बंद हो जाता है, तो स्टाफ डिवाइस और हैंडहेल्ड स्कैनर प्रमाणित नहीं हो पाते हैं। इसमें क्या बदलाव किया जाना चाहिए?
श्रृंखला एक cloud RADIUS सेवा पर माइग्रेट हो गई और उसने Mist WLAN टेंप्लेट पर RadSec को सक्षम कर दिया। Mist की संगठन सेटिंग्स में एक बार सर्टिफिकेट ट्रस्ट सेट किया गया था, और स्टोरों ने TCP 2083 आउटबाउंड खोला। भुगतान टर्मिनलों को डायनेमिक असाइनमेंट के माध्यम से एक पृथक VLAN प्राप्त हुआ, जो PCI-DSS विभाजन का समर्थन करता है। सर्टिफिकेट्स ने RADIUS सर्वर पर सभी 120 प्रति-स्टोर IP क्लाइंट प्रविष्टियों को बदल दिया, इसलिए ब्रॉडबैंड पते बदलने से अब कोई फर्क नहीं पड़ता। प्रमाणीकरण अब VPN पर निर्भर नहीं है, और जैसे ही कोई नई साइट टेंप्लेट में शामिल होती है, उस स्टोर को तुरंत 802.1X मिल जाता है।
आप आज Microsoft NPS चलाते हैं और बिना किसी आउटेज के अपने Mist WLANs को cloud RADIUS पर माइग्रेट करना चाहते हैं। क्या आप एक ही WLAN पर दोनों को सूचीबद्ध कर सकते हैं?
एक ही WLAN पर NPS और क्लाउड सेवा को सूचीबद्ध न करें। Mist केवल तभी प्रमाणीकरण सर्वरों के बीच विफल रहता है जब कोई एक प्रतिक्रिया देना बंद कर देता है, न कि तब जब वह किसी अनुरोध को अस्वीकार करता है, इसलिए उन्हें मिलाने से अप्रत्याशित परिणाम मिलते हैं। इसके बजाय, cloud RADIUS पर लक्षित एक दूसरा SSID चलाएं और पहचान समूह द्वारा कटओवर की योजना बनाएं। एक समय में एक विभाग को स्थानांतरित करें, प्रत्येक भूमिका की VLAN मैपिंग, रोमिंग और निरसन का परीक्षण करें, फिर हर समूह के स्थानांतरित हो जाने के बाद NPS को समाप्त कर दें। यह माइग्रेशन के दौरान प्रत्येक समूह को एक एकल, अनुमानित नीति स्रोत पर रखता है।
अक्सर पूछे जाने वाले प्रश्न
क्या Juniper Mist मूल रूप से RadSec का समर्थन करता है?
हाँ। Mist एक्सेस पॉइंट RFC 6614 में परिभाषित अनुसार TCP पर TLS के भीतर RADIUS को ले जाते हुए सीधे क्लाउड RADIUS सेवा के लिए एक RadSec सत्र खोल सकते हैं। आप इसे WLAN की RADIUS सेटिंग्स में सक्षम करते हैं और संगठन सेटिंग्स में सर्टिफिकेट ट्रस्ट प्रबंधित करते हैं। साइटों को आउटबाउंड TCP 2083 की आवश्यकता होती है। RadSec पूरे RADIUS पैकेट को एन्क्रिप्ट करता है और आपके प्रदाता के साथ प्रत्येक साइट के सार्वजनिक IP पते को पंजीकृत करने की आवश्यकता को समाप्त करता है।
क्या मुझे क्लाउड RADIUS का उपयोग करने के लिए Mist Edge की आवश्यकता है?
नहीं। Mist APs बिना किसी अतिरिक्त हार्डवेयर के सीधे क्लाउड सेवा पर RADIUS या RadSec भेज सकते हैं। एक Mist Edge प्रॉक्सी बड़े परिसरों में मदद करता है जहाँ आप चाहते हैं कि प्रत्येक RADIUS अनुरोध एक नियंत्रित बिंदु के माध्यम से बाहर निकले। यह उन साइटों के लिए भी उपयुक्त है जहाँ APs सीधे इंटरनेट तक नहीं पहुँच सकते। अधिकांश बहु-साइट संपत्तियों के लिए, APs से प्रत्यक्ष RadSec सरल डिज़ाइन है।
क्या मैं क्लाउड RADIUS पर जाते समय Microsoft NPS को चालू रख सकता हूँ?
हाँ, लेकिन सर्वर क्रम के बजाय समूह द्वारा कटओवर की योजना बनाएं। Mist प्रमाणीकरण सर्वरों के बीच केवल तब असफल (failover) होता है जब कोई उत्तर देना बंद कर देता है, तब नहीं जब कोई अनुरोध को अस्वीकार करता है। इसलिए एक ही WLAN पर NPS और क्लाउड सेवा को सूचीबद्ध करने से अप्रत्याशित परिणाम मिलते हैं। क्लाउड RADIUS की ओर इंगित एक दूसरा SSID चलाएं, एक बार में एक विभाग को स्थानांतरित करें, और फिर NPS को सेवानिवृत्त करें।
क्या Purple का RADIUS-as-a-Service Juniper Mist के साथ काम करता है?
हाँ। Purple हार्डवेयर-अज्ञेयवादी है और Juniper Mist के साथ-साथ Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme और Fortinet पर क्लाउड ओवरले के रूप में चलता है। यह नेटवर्क एक्सेस को Microsoft Entra ID, Okta या Google Workspace से जोड़ता है, इसलिए खाता बदलने पर एक्सेस बदल जाता है। आप अपने मौजूदा Mist APs को बनाए रखते हैं, जिसमें किसी रिप एंड रिप्लेस की आवश्यकता नहीं होती है।
क्या Mist पर 802.1X के लिए WPA3-Enterprise आवश्यक है?
नहीं। 802.1X WPA2-Enterprise या WPA3-Enterprise के साथ काम करता है। WPA3 अनिवार्य सुरक्षित प्रबंधन फ्रेम (PMF) जोड़ता है और 6 GHz रेडियो पर एकमात्र एंटरप्राइज विकल्प है। वर्तमान लैपटॉप और फोन के लिए WPA3 का उपयोग करें। अपने मुख्य SSID पर सुरक्षा कम करने के बजाय, PMF समर्थन से रहित पुराने स्कैनर, प्रिंटर या टैबलेट के लिए एक अलग WPA2-Enterprise SSID रखें।
क्या Mist पर 802.1X के लिए अतिरिक्त Juniper लाइसेंस की आवश्यकता है?
WLAN के लिए ही किसी अतिरिक्त लाइसेंस की आवश्यकता नहीं है। Mist WLAN को बाहरी RADIUS सर्वर की ओर इंगित करना मानक कॉन्फ़िगरेशन है। ट्रबलशूटिंग टूल अलग हैं: Marvis के लिए Marvis सदस्यता की आवश्यकता होती है, और सेवा स्तर की अपेक्षाएं आपके Mist सदस्यता स्तर पर निर्भर करती हैं। Juniper का अपना Mist Access Assurance एक अलग उत्पाद है। ट्राइएज के लिए Marvis पर निर्भर रहने से पहले अपने Juniper भागीदार के साथ अपने स्तर की पुष्टि करें।
802.1X GDPR अनुपालन को कैसे प्रभावित करता है?
RADIUS और अकाउंटिंग लॉग में व्यक्तिगत डेटा होता है: पहचान, डिवाइस MAC पते और सत्र समय। GDPR के तहत, आपको एक कानूनी आधार, एक परिभाषित प्रतिधारण अवधि और आपके RADIUS प्रदाता के साथ एक डेटा प्रोसेसिंग समझौते की आवश्यकता होती है। RadSec ट्रांजिट में पहचान को एन्क्रिप्ट करके मदद करता है। Purple GDPR अनुपालन और ISO 27001 प्रमाणित है, और डेटा प्रोसेसिंग समझौते के तहत प्रमाणीकरण डेटा को प्रोसेस करता है।
Mist पर 802.1X रोलआउट में कितना समय लगता है?
Mist कॉन्फ़िगरेशन में सबसे कम समय लगता है; प्रमाणपत्र वितरण गति तय करता है। WLAN बनाना, RADIUS सर्वर जोड़ना और RadSec सक्षम करना एक ही टेम्पलेट में एकल परिवर्तन है। MDM के माध्यम से प्रत्येक प्रबंधित डिवाइस को प्रमाणपत्र जारी करने और लीगेसी डिवाइस को स्थानांतरित करने में अधिक समय लगता है। एक साइट पर पायलट करें, प्रत्येक भूमिका का परीक्षण करें, फिर शेष साइटों को टेम्पलेट असाइन करें।
स्रोत
- RFC 2865: Remote Authentication Dial In User Service (RADIUS)
- RFC 6614: Transport Layer Security (TLS) Encryption for RADIUS
- RFC 2868: RADIUS Attributes for Tunnel Protocol Support
- RFC 3580: IEEE 802.1X RADIUS Usage Guidelines
- RFC 5176: Dynamic Authorization Extensions to RADIUS
- CVE-2024-3596 (BlastRADIUS)
- Juniper Networks technical documentation
- PCI Security Standards Council
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।