
cloud RADIUS सह Juniper Mist वर 802.1X कॉन्फिगर करणे
तुम्ही Juniper Mist वर WPA2 किंवा WPA3-Enterprise WLAN कॉन्फिगर करू शकाल जे cloud RADIUS सह ऑथेंटिकेट करते, UDP RADIUS, RadSec आणि Mist Edge प्रॉक्सी यापैकी योग्य पर्याय निवडू शकाल आणि RADIUS ॲट्रिब्यूट्स् डायनॅमिक VLANs शी मॅप करू शकाल. ऑथेंटिकेशन कुठे अयशस्वी झाले हे Mist च्या क्लायंट इनसाइट्स टाइमलाइन आणि Marvis मध्ये नेमके कुठे दिसते हे देखील तुम्हाला समजेल.
आमच्या मुख्य मालिकेचा भाग: Enterprise WiFi सुरक्षा मार्गदर्शक →
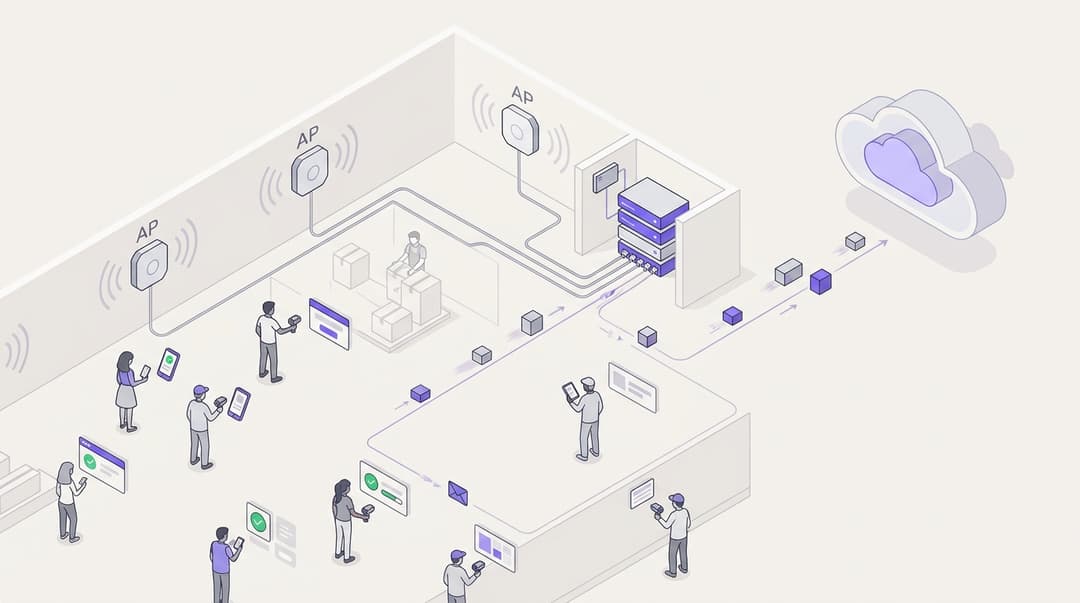
Juniper Mist वर 802.1X कॉन्फिगर करण्यासाठी, WPA2 किंवा WPA3-Enterprise सुरक्षा असलेला WLAN तयार करा. ऑथेंटिकेशन आणि अकाउंटिंगसाठी तुमचे क्लाउड RADIUS सर्व्हर्स जोडा, आणि सेवा सपोर्ट करत असल्यास RadSec सक्षम करा. VLAN डायनॅमिक वर सेट करा जेणेकरून RADIUS उत्तरे प्रत्येक डिव्हाइसला योग्य सेगमेंटवर ठेवतील. Mist ची क्लायंट इनसाइट्स टाइमलाइन आणि Marvis नंतर कोणतेही अयशस्वी झालेले ऑथेंटिकेशन कोठे थांबले हे दाखवतात.
Juniper Mist वरील 802.1X नेमके काय करते?
IEEE 802.1X हे पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोल आहे. वायरलेस नेटवर्कवर, जोपर्यंत डिव्हाइस ऑथेंटिकेशन सर्व्हरकडे आपली ओळख सिद्ध करत नाही तोपर्यंत ते डिव्हाइसचा ट्रॅफिक ब्लॉक करते. ॲक्सेस पॉइंट ऑथेंटिकेटर म्हणून काम करतो. हे डिव्हाइस आणि RADIUS सर्व्हर दरम्यान Extensible Authentication Protocol (EAP) संदेश रिले करते. RADIUS हा RFC 2865 मध्ये परिभाषित केलेला ऑथेंटिकेशन प्रोटोकॉल आहे.
RADIUS सर्व्हर क्रेडेन्शियल तपासतो आणि Access-Accept किंवा Access-Reject परत करतो. Accept मध्ये डिव्हाइसने सामील झाले पाहिजे अशा VLAN सारखे ॲट्रिब्युट्स असू शकतात. प्रत्येक डिव्हाइस नंतर त्याच्या स्वत:च्या एन्क्रिप्शन की मिळवते, त्यामुळे कोणतेही दोन कर्मचारी सीक्रेट शेअर करत नाहीत.
Juniper Mist वर, प्रत्येक ॲक्सेस पॉइंट हा एक RADIUS क्लायंट असतो. Mist त्याचे WLAN कॉन्फिगरेशन त्याच्या क्लाउडमध्ये ठेवते आणि ते प्रत्येक साइटवरील प्रत्येक AP वर पुश करते. हे प्रत्येक कनेक्शनच्या टप्प्याची नोंद देखील ठेवते, ज्यामुळे ऑथेंटिकेशन अयशस्वी झाल्यावर Mist उपयुक्त ठरते.
EAP पद्धत ठरवते की डिव्हाइस काय सादर करते:
- EAP-TLS: डिव्हाइस आणि सर्व्हर दोन्ही प्रमाणपत्रे सादर करतात. यात फिशिंग, शेअर किंवा एक्सपायर होण्यासाठी कोणताही पासवर्ड नसतो.
- MSCHAPv2 सह PEAP: प्रोटेक्टेड EAP पासवर्ड एक्सचेंजला TLS टनेलमध्ये गुंडाळते. हे रोल आउट करणे सोपे आहे परंतु कमकुवत आहे. Microsoft दस्तऐवजीकरण करते की, अलीकडील Windows 11 बिल्ड्समध्ये बाय डीफॉल्ट ऑन असलेले Credential Guard, MSCHAPv2-आधारित ऑथेंटिकेशनसाठी सिंगल साइन-ऑन ब्लॉक करते.
- EAP-TTLS: अशीच एक टनेल केलेली पद्धत, जिथे ओळख स्टोअर Microsoft नाही तिथे सामान्य आहे.
Mist ही पद्धत ठरवत नाही. डिव्हाइस आणि RADIUS सर्व्हर आपापसात ते सहमत करतात, आणि AP ते एक्सचेंज रिले करतो. याचा अर्थ असा की तुम्ही EAP पद्धत RADIUS कडे आणि तुमच्या डिव्हाइस प्रोफाईलमध्ये निवडता, Mist कन्सोलमध्ये नाही.
Mist वर 802.1X कॉन्फिगर करण्यापूर्वी तुम्हाला कशाची आवश्यकता आहे?
तुम्ही कन्सोल उघडण्यापूर्वी हे गोळा करा. बहुतेक अयशस्वी रोलआउट्स Mist कॉन्फिगरेशन ऐवजी या सूचीतील गहाळ आयटममुळे होतात.
- Mist ॲक्सेस. ऑर्गनायझेशन ॲडमिन अधिकार, APs क्लेम केलेले आणि साइट्सना असाइन केलेले.
- क्लाउड RADIUS तपशील. सर्व्हर होस्टनेम्स किंवा IP पत्ते, पोर्ट्स, शेअर केलेले सीक्रेट, आणि तुमचा प्रदाता सपोर्ट करत असल्यास RadSec तपशील.
- एक ओळख स्रोत. Microsoft Entra ID, Okta किंवा Google Workspace, जे RADIUS सेवेशी जोडलेले आहेत आणि नेटवर्क भूमिकांशी मॅप केलेले ग्रुप्स आहेत.
- प्रमाणपत्रे. एक RADIUS सर्व्हर प्रमाणपत्र ज्यावर तुमचे डिव्हाइसेस विश्वास ठेवतात. EAP-TLS साठी, तुमच्या MDM किंवा PKI द्वारे जारी केलेली क्लायंट प्रमाणपत्रे.
- वायरड नेटवर्क. APs साठीचे स्विच पोर्ट्स RADIUS परत करू शकेल अशा प्रत्येक VLAN ला ट्रंक करणे आवश्यक आहे. प्रत्येक VLAN ला DHCP स्कोपची गरज असते.
- फायरवॉल इग्रेस. मानक RADIUS साठी UDP 1812 आणि 1813, किंवा RadSec साठी TCP 2083, जे पोर्ट्स IANA द्वारे प्रत्येकाला नियुक्त केले आहेत.
- डिव्हाइस क्षमता. WPA3-Enterprise साठी प्रोटेक्टेड मॅनेजमेंट फ्रेम (PMF, IEEE 802.11w) आवश्यक आहे. जुने स्कॅनर, प्रिंटर आणि हँडहेल्ड डिव्हाइसेस कदाचित याला सपोर्ट करणार नाहीत.
- कव्हरेज. एंटरप्राइझ ऑथेंटिकेशनमुळे राउंड ट्रिप्स वाढतात, त्यामुळे कमकुवत कव्हरेज ऑथेंटिकेशन टाइमआउट म्हणून दिसून येते. आपण अलीकडे कव्हरेजची पडताळणी केली नसल्यास, आमची WiFi साइट सर्वेक्षणांची मार्गदर्शिका या पद्धतीबद्दल माहिती देते.
Mist WLAN ने कोणत्या RADIUS बॅक एंडला पॉइंट केले पाहिजे?
बॅक एंड हे ठरवते की APs RADIUS पर्यंत कसे पोहोचतात, तुमच्या फायरवॉलने कशाला अनुमती दिली पाहिजे आणि सर्व्हर प्रत्येक साइट कशी ओळखतो.
| पर्याय | AP कडून ट्रान्सपोर्ट | साइटवरील हार्डवेअर | फायरवॉल इग्रेस | RADIUS साइट कसा ओळखतो | यासाठी सर्वाधिक योग्य |
|---|---|---|---|---|---|
| ऑन-प्रीमिसिस RADIUS (Microsoft NPS, FreeRADIUS) | LAN किंवा VPN द्वारे, UDP वर RADIUS | हेड ऑफिसमध्ये सर्व्हर, तसेच प्रत्येक साइटवर VPN | हेड ऑफिसला UDP 1812 आणि 1813 | सोर्स IP अधिक शेअर सिक्रेट | विद्यमान सर्व्हर रूम असलेले एकच कॅम्पस |
| इंटरनेटवर Cloud RADIUS | इंटरनेटद्वारे, UDP वर RADIUS | काहीही नाही | UDP 1812 आणि 1813 आऊटबाउंड | साइट पब्लिक IP अधिक शेअर सिक्रेट | स्टॅटिक पब्लिक IP पत्ते असलेल्या साइट्स |
| RadSec द्वारे Cloud RADIUS | TCP वर TLS मधील RADIUS (RFC 6614) | काहीही नाही | TCP 2083 आऊटबाउंड | म्युच्युअल सर्टिफिकेट ऑथेंटिकेशन | ब्रॉडबँड किंवा डायनॅमिक IPs वरील मल्टी-साइट प्रॉपर्टीज |
| Mist Edge प्रॉक्सीद्वारे Cloud RADIUS | AP ते Mist Edge, नंतर Mist Edge ते RADIUS | Mist Edge अप्लायन्स किंवा व्हर्च्युअल मशीन | केवळ Mist Edge कडून RADIUS पोर्ट्स | Mist Edge सोर्स IP | एक इग्रेस पॉइंट इच्छिणारे मोठे कॅम्पस |
Juniper Mist Access Assurance ही तिची स्वतःची क्लाउड नेटवर्क ॲक्सेस कंट्रोल सर्व्हिस देखील विकते. ही मार्गदर्शिका बाह्य क्लाउड RADIUS सर्व्हिस समाविष्ट करते, जी तुमचे ऑथेंटिकेशन धोरण AP व्हेंडरपासून स्वतंत्र ठेवते.
तुम्ही क्लाउड RADIUS सह Juniper Mist वर 802.1X कसे कॉन्फिगर करता?
Mist कन्सोल नियमितपणे बदलत असतो, त्यामुळे सध्याच्या स्टेप्ससाठी Juniper चे Mist दस्तऐवज वापरा. खालील क्रम प्रत्येक टप्प्यावर काय होते आणि त्यामागील निर्णय दाखवतो.
पायरी 1: WPA2 किंवा WPA3-Enterprise WLAN तयार करा
तुम्ही एकापेक्षा जास्त साइट चालवत असल्यास ऑर्गनायझेशन-लेव्हल WLAN टेम्पलेटमध्ये WLAN तयार करा. टेम्पलेट्स साइट्स किंवा साइट ग्रुप्सना लागू होतात, त्यामुळे एक बदल संपूर्ण प्रॉपर्टीमध्ये लागू होतो. सिंगल-साइट पायलटसाठी ते साइट लेव्हलवर तयार करा.
SSID चे नाव द्या आणि एंटरप्राइझ (802.1X) सुरक्षा प्रकार निवडा. त्यानंतर WPA2 किंवा WPA3 निवडा.
- WPA3-Enterprise PMF अनिवार्य करते आणि 6 GHz रेडिओवर हा एकमेव एंटरप्राइझ पर्याय आहे. व्यवस्थापित लॅपटॉप आणि सध्याच्या फोन्ससाठी हे निवडा.
- WPA2-Enterprise अद्याप जुन्या डिव्हाइसेसना कनेक्ट करते. जुना डिव्हाइस ताफा अद्याप स्थलांतरित होऊ शकत नसल्यास, मुख्य SSID कमकुवत करण्याऐवजी त्याला वेगळ्या SSID वर ठेवा.
IEEE 802.11r (Fast BSS Transition) सोबत फास्ट रोमिंग सक्षम करण्याचा विचार करा. जेव्हा डिव्हाइस APs दरम्यान हलते तेव्हा ते पुन्हा प्रमाणीकरण सुलभ करते. हे संपूर्ण मालमत्तेमध्ये सक्षम करण्यापूर्वी व्हॉइस हँडसेट आणि जुन्या क्लायंटसह याची चाचणी घ्या.
पायरी 2: WLAN ला तुमच्या क्लाउड RADIUS सेवेकडे निर्देशित करा
WLAN च्या ऑथेंटिकेशन सर्व्हर सेटिंग्जमध्ये, तुमच्या प्रदात्याचे RADIUS सर्व्हर जोडा.
- ऑथेंटिकेशन सर्व्हर. किमान दोन सर्व्हरसाठी होस्ट, पोर्ट आणि शेअर केलेले सीक्रेट प्रविष्ट करा. जेव्हा एक सर्व्हर प्रतिसाद देणे थांबवतो तेव्हा Mist पुढील सर्व्हरवर जाते.
- अकाउंटिंग सर्व्हर. त्यांना स्वतंत्रपणे जोडा. अकाउंटिंग सत्र सुरू होण्याची आणि संपण्याची वेळ नोंदवते, जी तुमच्या ऑडिट आणि इन्सिडेंट टीम्सना आवश्यक असेल.
- NAS आयडेंटिफायर. RADIUS सेवा साइट्स वेगळ्या ओळखण्यासाठी वापरू शकेल असे मूल्य सेट करा. त्यानंतर तुमचा प्रदाता साइट-विशिष्ट पॉलिसी लागू करू शकतो.
UDP वरील मानक RADIUS सह, NAT नंतर प्रत्येक साइटवरून त्याच्या सार्वजनिक IP पत्त्यावरून विनंत्या बाहेर पडतात. तुमच्या क्लाउड RADIUS प्रदात्याने तो पत्ता क्लायंट म्हणून नोंदणीकृत केला पाहिजे. डायनॅमिक IP वरील साइटचा पत्ता बदलल्यावर त्याचे ऑथेंटिकेशन बंद होईल. पायरी 3 मधील RadSec ही अवलंबित्व काढून टाकते.
शेअर केलेल्या सीक्रेटला क्रेडेंशियल म्हणून हाताळा. ते मोठे आणि यादृच्छिक बनवा, आणि तुमच्या पासवर्ड व्हॉल्टमध्ये संग्रहित करा. जुलै 2024 मध्ये, संशोधकांनी BlastRADIUS (CVE-2024-3596) उघड केले, जो UDP वरील RADIUS वर एक बनावट हल्ला आहे. सल्लागार शिफारस केल्यानुसार तुमचा प्रदाता Message-Authenticator ॲट्रिब्यूट आवश्यक करतो याची पुष्टी करा किंवा RadSec कडे जा.
पायरी 3: RadSec सक्षम करा
होय, Juniper Mist RadSec ला सपोर्ट करते. RFC 6614 मध्ये परिभाषित केलेले RadSec, TCP वरील TLS सत्रामध्ये RADIUS वाहून नेते. Mist APs ते सत्र थेट तुमच्या क्लाउड RADIUS सेवेसाठी उघडू शकतात.
WLAN च्या RADIUS सेटिंग्जमध्ये RadSec सक्षम करा आणि सर्व्हर होस्टनेम प्रविष्ट करा. होस्टनेम सर्व्हरच्या प्रमाणपत्रावरील नावाशी जुळले पाहिजे. त्यानंतर दोन्ही दिशांमध्ये ट्रस्ट सेट करा:
- AP सर्व्हरवर विश्वास ठेवतो. Mist च्या ऑर्गनायझेशन सेटिंग्जमध्ये तुमच्या RadSec सर्व्हरच्या प्रमाणपत्रावर स्वाक्षरी करणारी प्रमाणपत्र प्राधिकरता जोडा.
- सर्व्हर AP वर विश्वास ठेवतो. तुमच्या RadSec सर्व्हरने Mist APs सादर करत असलेल्या प्रमाणपत्रावर विश्वास ठेवला पाहिजे. हे कोठे मिळवायचे याचे स्पष्टीकरण Juniper चे दस्तऐवजीकरण देते.
प्रत्येक साइटवरून TCP 2083 आउटबाउंड उघडा. RadSec तीन व्यावहारिक फायदे आणते:
- एन्क्रिप्शन. ते संपूर्ण RADIUS पॅकेट एन्क्रिप्ट करते, ज्यामध्ये आतील ओळख आणि MAC पत्ता समाविष्ट आहे. मानक RADIUS फक्त पासवर्ड लपवते.
- IP नोंदणी नाही. प्रमाणपत्र AP चे प्रमाणीकरण करते, स्त्रोत पत्त्याचे नाही. डायनॅमिक ब्रॉडबँड IPs चे महत्त्व राहत नाही.
- विश्वसनीय वितरण. EAP-TLS संदेश प्रमाणपत्र साखळ्या वाहून नेतात आणि सहसा एका पॅकेटपेक्षा जास्त असतात. इंटरनेटवर UDP वर, तुकडे ड्रॉप होतात. TCP ऐवजी पुनर्प्रसारित करतो.
पायरी 4: dynamic VLANs मध्ये RADIUS ॲट्रिब्युट्स मॅप करा
Dynamic VLAN असाइनमेंट प्रत्येक भूमिका एकाच SSID वर ठेवते आणि RADIUS ला विभाग ठरवू देते. WLAN च्या VLAN सेटिंग्जमध्ये, dynamic VLAN निवडा. AP ला प्राप्त होणारा प्रत्येक VLAN ID किंवा नाव सूचीबद्ध करा आणि कोणत्याही VLAN नसलेल्या उत्तरांसाठी डीफॉल्ट सेट करा.
तुमची RADIUS पॉलिसी नंतर तीन टनेल ॲट्रिब्युट्स परत करते, जे RFC 2868 मध्ये परिभाषित केले आहेत आणि RFC 3580 मधील 802.1X वर लागू केले आहेत.
| गुणधर्म | मूल्य | हे काय करते |
|---|---|---|
| Tunnel-Type | 13 (VLAN) | AP ला सांगते की टनेल हे एक VLAN आहे |
| Tunnel-Medium-Type | 6 (IEEE-802) | IEEE 802 माध्यम निर्दिष्ट करते |
| Tunnel-Private-Group-ID | WLAN वर सूचीबद्ध केलेला VLAN ID किंवा नाव | या सत्रासाठी VLAN निवडते |
ओळख गटांच्या (identity groups) भोवती धोरण तयार करा. हाऊसकीपिंग डिव्हाइसेस हाऊसकीपिंग VLAN वर जातात. पेमेंट टर्मिनल्स एका वेगळ्या सेगमेंटवर जातात. PCI-DSS कार्डधारक डेटा वातावरणाची व्याप्ती कमी करण्याचा एक मार्ग म्हणून योग्य सेगमेंटेशनकडे पाहते. असाच पॅटर्न healthcare मध्ये क्लिनिकल डिव्हाइसेसना अभ्यागतांच्या ट्रॅफिकपासून वेगळे करतो.
पायरी 5: पायलट करा, नंतर टेम्पलेटद्वारे स्केल करा
प्रथम एका साइटला टेम्पलेट असाइन करा. पुढील विभागातील तपासण्या करा. त्या पास झाल्यावर, उर्वरित साइट्स किंवा साइट गटांना टेम्पलेट असाइन करा. प्रत्येक नवीन साइट आपोआप WLAN, RADIUS सर्व्हर्स, RadSec सेटिंग्ज आणि VLAN सूची वारशाने मिळवते.
Mist वर 802.1X कार्य करते हे तुम्ही कसे तपालाल?
फक्त एका खात्याचे नाही, तर प्रत्येक भूमिकेचे (role) परीक्षण करा. एका गटासाठी यशस्वी स्वीकृती दुसऱ्या गटाच्या VLAN मॅपिंगबद्दल काहीही सिद्ध करत नाही.
- प्रत्येक भूमिकेनुसार एक चाचणी डिव्हाइस कनेक्ट करा. Mist च्या क्लायंट सूचीमध्ये, SSID, वापरलेली ओळख, VLAN आणि अपेक्षित सबनेटमधील IP पत्त्याची पुष्टी करा.
- RADIUS लॉग वाचा. अपेक्षित टनेल गुणधर्म असलेल्या Access-Accept ची पुष्टी करा, ज्यानंतर अकाउंटिंग स्टार्ट रेकॉर्ड येतो.
- रोम करा. APs दरम्यान डिव्हाइस घेऊन फिरा आणि सत्र टिकून राहिल्याची पुष्टी करा, विशेषतः जर तुम्ही 802.11r सक्षम केले असेल.
- रद्द करा. तुमच्या ओळख प्रदात्यामध्ये (identity provider) एक चाचणी खाते अक्षम करा. त्याचे पुढील प्रमाणीकरण नाकारले गेले आहे याची पुष्टी करा.
- सेवा स्तरांवर लक्ष ठेवा. Mist च्या Successful Connects सेवा स्तर अपेक्षामध्ये (SLE) एक प्रमाणीकरण वर्गीकरणकर्ता समाविष्ट आहे. Time to Connect दाखवते की प्रमाणीकरण जोडणीचा वेग मंदावत आहे की नाही.
पायरी 4 मध्ये एक अडचण आहे. खाते अक्षम केल्याने पुढील प्रमाणीकरण थांबते, सध्याचे सत्र नाही. थेट सत्रे समाप्त करण्यासाठी, तुमची RADIUS सेवा आणि WLAN प्रमाणीकरणातील बदल (CoA, RFC 5176) ला सपोर्ट करतात का ते तपासा. CoA सर्व्हरला मागणीनुसार सत्र डिस्कनेक्ट करण्याची अनुमती देते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.
प्रमाणीकरण का अयशस्वी झाले हे Mist कुठे दाखवते?
क्लायंट इनसाइट्स टाइमलाइन वाचणे
अयशस्वी होणारा क्लायंट उघडा आणि त्याच्या Insights पानावर जा. Mist प्रत्येक कनेक्शन इव्हेंट क्रमाने सूचीबद्ध करते: असोसिएशन, EAP एक्सचेंज, RADIUS निकाल, नंतर DHCP. ते डावीकडून उजवीकडे वाचा. शेवटची यशस्वी घटना तुम्हाला सांगते की कोणता स्तर खराब झाला आहे.
- कोणत्याही RADIUS इव्हेंटपूर्वी अयशस्वी होते: रेडिओ किंवा असोसिएशनची समस्या, 802.1X नाही.
- RADIUS टाइमआउट: AP आणि सर्व्हरमधील पोहोचण्यायोग्यता किंवा विश्वासाची समस्या.
- RADIUS नकार: सर्व्हर निर्णयावर पोहोचला आहे. याचे कारण तुमच्या RADIUS प्रदात्याच्या लॉगमध्ये असते.
- प्रमाणित, नंतर DHCP अयशस्वी होते: VLAN किंवा वायर्ड नेटवर्कची समस्या.
Mist चे डायनॅमिक पॅकेट कॅप्चर कनेक्शन अपयशाच्या आसपासचे फ्रेम्स आपोआप रेकॉर्ड करते. एक्सचेंज कुठे थांबले ते अचूक EAP संदेश पाहण्यासाठी कॅप्चर डाउनलोड करा आणि Wireshark मध्ये उघडा.
triage ला शॉर्टकट देणाऱ्या Marvis क्वेरी
Marvis, Mist चा संवादात्मक सहाय्यक, सोप्या भाषेतील प्रश्न स्वीकारतो आणि त्यासाठी Marvis सबस्क्रिप्शन आवश्यक आहे. या धर्तीवरील प्रश्न सर्वाधिक वेळ वाचवतात:
- "[client name or MAC address] चे ट्रबलशूट करा" एका डिव्हाइससाठी अयशस्वी बिंदू आणि संभाव्य कारण परत करते.
- "[site name] चे ट्रबलशूट करा" एकाच साइटवर समस्या एकत्रित आहेत का ते दाखवते, जे फायरवॉल किंवा WAN समस्यांकडे निर्देश करते.
- "आज [site] वर कोणते क्लायंट कनेक्ट होण्यात अयशस्वी झाले?" तुम्ही वैयक्तिक टाइमलाइन उघडण्यापूर्वी समस्येची व्याप्ती ठरवते.
व्याप्ती प्रथम येते. एक अयशस्वी होणारे डिव्हाइस सहसा डिव्हाइस प्रोफाइल असते. एका साइटवरील प्रत्येक डिव्हाइस ही सहसा नेटवर्क पाथची समस्या असते. प्रत्येक ठिकाणचे प्रत्येक डिव्हाइस ही सहसा RADIUS सर्व्हिस किंवा प्रमाणपत्राची समस्या असते.
Mist वरील सामान्य 802.1X त्रुटी आणि त्यांचे निवारण
| Mist काय दाखवते | संभाव्य कारण | निवारण |
|---|---|---|
| RADIUS टाइमआउट, कोणतेही उत्तर नाही | फायरवॉल UDP 1812 किंवा TCP 2083 ब्लॉक करते, सोर्स IP नोंदणीकृत नाही, किंवा सामायिक सीक्रेट जुळत नाही | एग्रेस उघडा, साइट IP ची नोंदणी करा किंवा RadSec वर हलवा, दोन्ही बाजूंना सीक्रेट पुन्हा प्रविष्ट करा |
| Access-Reject | चुकीचे क्रेडेंशियल, निष्क्रिय केलेले खाते, किंवा प्रत्येक पॉलिसी ग्रुपच्या बाहेरील डिव्हाइस | RADIUS लॉगमध्ये रिजेक्टचे कारण वाचा आणि पॉलिसी किंवा खाते सुधारा |
| सर्व्हर प्रमाणपत्रानंतर EAP थांबते | डिव्हाइस सर्व्हर CA वर विश्वास ठेवत नाही, किंवा सर्व्हरचे नाव जुळत नाही | तुमच्या MDM प्रोफाइलद्वारे डिव्हाइसेसवर CA आणि सर्व्हरचे नाव पुश करा |
| ऑथेंटिकेट झाले, IP ॲड्रेस नाही | परत आलेला VLAN AP ला ट्रंक केलेला नाही, DHCP स्कोप गहाळ आहे, किंवा VLAN WLAN सूचीवर नाही | VLAN ट्रंक करा, स्कोप जोडा, VLAN नाव तंतोतंत जुळवा |
| RadSec सत्र कधीही स्थापित होत नाही | दोन्ही बाजूंपैकी एका बाजूला CA वर अविश्वास, कालबाधित प्रमाणपत्र, किंवा घड्याळाची त्रुटी | दोन्ही प्रमाणपत्रे, समाप्ती तारखा आणि NTP पुन्हा तपासा |
| UDP वर अधूनमधून EAP-TLS त्रुटी | इंटरनेटवर फ्रॅगमेंट केलेले पॅकेट्स ड्रॉप झाले | RadSec वर हलवा किंवा प्रमाणपत्र साखळी लहान करा |
| WPA3 डिव्हाइसेस कनेक्ट होतात, जुने डिव्हाइसेस अयशस्वी होतात | जुन्या डिव्हाइसेसमध्ये WPA3 किंवा PMF सपोर्ट नाही | लेगसी डिव्हाइसेस वेगळ्या WPA2-Enterprise SSID वर हलवा |
हे एका वास्तविक ठिकाणी कसे दिसते?
या दोन परिस्थिती स्पष्टीकरणात्मक आहेत. कॉन्फिगरेशन कसे मोजण्यायोग्य operational परिणामांना बदलते ते त्या दाखवतात.
सराव केलेली परिस्थिती: 200 खोल्यांचे हॉटेल कर्मचाऱ्यांच्या सामायिक केलेल्या की निवृत्त करते
परिस्थिती. 200 खोल्यांचे हॉटेल चार स्टाफ SSIDs चालवत होते: फ्रंट डेस्क, हाउसकीपिंग, मॅनेजमेंट आणि इंजिनिअरिंग. प्रत्येकाने सामायिक केलेला पासवर्ड वापरला. जेव्हा एखादी हाउसकीपर सोडून जायची, तेव्हा टीम एकतर डझनभर डिव्हाइसेसवर की बदलायची किंवा ती तशीच ठेवायची. पाहुणे पाचव्या SSID वर असायचे.
काय केले गेले. टीमने Mist WLAN टेम्पलेटमध्ये एक WPA3-Enterprise स्टाफ SSID तयार केला. व्यवस्थापित डिव्हाइसेसनी EAP-TLS वापरले, ज्यामध्ये MDM द्वारे प्रमाणपत्रे पुश केली गेली. क्लाउड RADIUS ने Microsoft Entra ID कडून ग्रुप सदस्यत्व वाचले आणि प्रति विभाग VLAN परत केला. जुन्या रूम-सर्व्हिस टॅब्लेटसाठी एक वेगळा WPA2-Enterprise SSID ठेवला गेला. पाहुणे Guest WiFi वर राहिले.
परिणाम. चार कर्मचार्यांचे SSIDs एकत्रित होऊन एक झाले, अधिक एक जुना SSID, त्यामुळे हॉटेलने पाचऐवजी तीन नेटवर्क ब्रॉडकास्ट केले. कमी SSIDs म्हणजे एअरटाइमसाठी स्पर्धा करणार्या बीकन फ्रेम्सची कमी संख्या. सामायिक केलेल्या कर्मचारी की (keys) चारवरून शून्य वर आल्या. सोडून जाणार्या कर्मचार्याचा ॲक्सेस आता HR ने खाते निष्क्रिय केल्यावर लगेच समाप्त होतो, कोणत्याही की-रोटेशनशिवाय. हाच दृष्टीकोन विभागीय PSK नेटवर्क्स चालवणाऱ्या बहुतांश हॉटेल्सना योग्य ठरतो.
प्रत्यक्ष उदाहरण: 120 स्टोअर्सची रिटेल साखळी RadSec वर हलवली
परिस्थिती. 120 स्टोअर्सच्या एका साखळीने व्यावसायिक ब्रॉडबँडवर Mist APs चालवले. ऑथेंटिकेशन साईट-टू-साईट VPN द्वारे हेड ऑफिसमधील ऑन-प्रिमायसेस RADIUS सर्व्हरकडे जात असे. जेव्हा एखाद्या स्टोअरचे VPN खंडित व्हायचे, तेव्हा कर्मचाऱ्यांची डिव्हाइसेस आणि हँडहेल्ड स्कॅनर्स ऑथेंटिकेट होऊ शकत नव्हते.
काय करण्यात आले. ही साखळी क्लाउड RADIUS सेवेवर स्थानांतरित झाली आणि Mist WLAN टेम्पलेटवर RadSec सक्षम केले. Mist च्या ऑर्गनायझेशन सेटिंग्जमध्ये एकदाच सर्टिफिकिट ट्रस्ट सेट केले गेले. स्टोअर्सने TCP 2083 आऊटबाउंड उघडले. पेमेंट टर्मिनल्सना डायनॅमिक असाइनमेंटद्वारे एक वेगळे VLAN मिळाले, ज्यामुळे PCI-DSS सेगमेंटेशनला सपोर्ट मिळाला.
परिणाम. RADIUS सर्व्हरने प्रति-स्टोअर 120 IP क्लायंट नोंदींचा मागोवा घेणे बंद केले; सर्टिफिकिट्सने त्या सर्वांची जागा घेतली. ऑथेंटिकेशन आता VPN वर अवलंबून राहिले नाही. नवीन स्टोअरचा साईट टेम्पलेटमध्ये सामील होताच त्याला 802.1X मिळते. हे मॉडेल अशा रिटेल मालमत्तांसाठी योग्य आहे जिथे स्टोअर कनेक्टिव्हिटी बदलत्या IP ॲड्रेससह ब्रॉडबँड असते.
यासाठी किती खर्च येतो आणि तुम्हाला त्यातून काय परत मिळते?
तुम्हाला नवीन ॲक्सेस पॉइंट्सची गरज नाही. 802.1X, RadSec आणि डायनॅमिक VLANs तुमच्याकडे आधीपासून असलेल्या Mist APs वर चालतात. आमचा लेख तुमच्या पुढील WiFi अपग्रेडसाठी नवीन हार्डवेअरची गरज का नाही या क्लाउड ओव्हरले मॉडेलची अधिक सखोल माहिती देतो.
खर्च चार ठिकाणी होतो:
- Juniper सबस्क्रिप्शन. सर्व्हिस लेव्हल अपेक्षा आणि Marvis हे तुमच्या Mist सबस्क्रिप्शन टियरवर अवलंबून असतात. तुमच्या Juniper पार्टनरकडून कव्हरेजची पुष्टी करा.
- RADIUS सेवा. ऑन-प्रिमायसेस RADIUS साठी सर्व्हर्स, लायसन्स, पॅचिंग आणि VPNs चा खर्च येतो. क्लाउड RADIUS हे कोणत्याही हार्डवेअरशिवाय मिळणारे सबस्क्रिप्शन आहे.
- सर्टिफिकिट्स. EAP-TLS ला सर्टिफिकिट्स जारी करण्यासाठी PKI आणि MDM ची गरज असते. बहुतांश संस्था आधीपासूनच दोन्ही चालवतात.
- इंजिनिअरिंग वेळ. Mist कॉन्फिगरेशन हा सर्वात जलद होणारा भाग आहे. डिव्हाइसेसना सर्टिफिकिट्सचे वितरण गती ठरवते.
तुम्हाला परत मिळणारी गोष्ट मोजण्यायोग्य आहे. सामायिक केलेल्या की (keys) शून्य होतात. रिव्होकेशन हे की-रोटेशन प्रोजेक्टऐवजी आयडेंटिटी प्रोव्हायडरचे अनुसरण करते. SSID ची संख्या कमी होते. सेगमेंटेशनमुळे PCI-DSS ची व्याप्ती मर्यादित होते. ट्रायजची (triage) सुरुवात साईट भेटीऐवजी टाइमलाइन आणि Marvis क्वेरीपासून होते.
Mist साठी Purple चा RADIUS-as-a-Service हा एक क्लाउड RADIUS पर्याय आहे. हे Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet मध्ये हार्डवेअर-अग्नोस्टिक आहे. हे नेटवर्क ॲक्सेसला Microsoft Entra ID, Okta किंवा Google Workspace मधील आयडेंटिटीशी जोडते, त्यामुळे जॉइनर्स, मूव्हर्स आणि लीव्हर्स आपोआप अपडेट होतात. Purple हे ISO 27001 आणि Cyber Essentials प्रमाणित आहे आणि GDPR चे पालन करते. आमचा स्वतःचा डेटा 99.999% अपटाइम आणि 2024 मध्ये 80,000+ लाईव्ह ठिकाणी 440 दशलक्ष लॉगइन दाखवतो. आपण शॉर्टलिस्ट केलेल्या कोणत्याही प्रदात्यासह RadSec सपोर्ट तपासा, ज्यामध्ये Purple समाविष्ट आहे. जर तुम्ही गेस्ट नेटवर्कचा खर्च देखील काढत असाल, तर आमची captive portal pricing models ची तुलना पहा.
वारंवार विचारले जाणारे प्रश्न
Juniper Mist मूळतः RadSec ला सपोर्ट करते का?
होय. Mist ॲक्सेस पॉइंट्स थेट क्लाउड RADIUS सेवेवर RadSec सत्राची सुरुवात करू शकतात, जे RFC 6614 मध्ये परिभाषित केल्यानुसार TCP वर TLS द्वारे RADIUS घेऊन जाते. तुम्ही हे WLAN च्या RADIUS सेटिंग्जमध्ये सक्षम करता आणि ऑर्गनायझेशन सेटिंग्जमध्ये सर्टिफिकेट ट्रस्ट व्यवस्थापित करता. साइट्सना आउटबाउंड TCP 2083 ची आवश्यकता असते. RadSec संपूर्ण RADIUS पॅकेट एन्क्रिप्ट करते आणि तुमच्या प्रदात्याकडे प्रत्येक साइटचा सार्वजनिक IP पत्ता नोंदवण्याची आवश्यकता काढून टाकते.
क्लाउड RADIUS वापरण्यासाठी मला Mist Edge ची गरज आहे का?
नाही. Mist APs अतिरिक्त हार्डवेअरशिवाय थेट क्लाउड सेवेवर RADIUS किंवा RadSec पाठवू शकतात. Mist Edge प्रॉक्सी मोठ्या कॅम्पसमध्ये मदत करते जिथे तुम्हाला प्रत्येक RADIUS विनंती एका नियंत्रित बिंदूद्वारे सोडायची असते. हे अशा साइट्ससाठी देखील योग्य आहे जिथे APs थेट इंटरनेटपर्यंत पोहोचू शकत नाहीत. बहुतेक मल्टी-साइट इस्टेट्ससाठी, APs कडून थेट RadSec ही अधिक सोपी रचना आहे.
मी क्लाउड RADIUS कडे जात असताना Microsoft NPS सुरू ठेवू शकतो का?
होय, परंतु सर्व्हरच्या क्रमानुसार न करता ग्रुपनुसार कटओव्हरचे नियोजन करा. Mist ऑथेंटिकेशन सर्व्हरमध्ये फेलाओव्हर केवळ तेव्हाच करते जेव्हा एखादा सर्व्हर प्रतिसाद देणे थांबवतो, जेव्हा एखादा विनंती नाकारतो तेव्हा नाही. त्यामुळे एकाच WLAN वर NPS आणि क्लाउड सेवा सूचीबद्ध केल्याने अप्रत्याशित परिणाम मिळतात. क्लाउड RADIUS कडे निर्देशित केलेला दुसरा SSID चालवा, एका वेळी एक विभाग हलवा, नंतर NPS बंद करा.
Purple चे RADIUS-as-a-Service Juniper Mist सह कार्य करते का?
होय. Purple हे हार्डवेअर-अग्नोस्टिक आहे आणि Juniper Mist, तसेच Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. हे नेटवर्क ॲक्सेसला Microsoft Entra ID, Okta किंवा Google Workspace शी जोडते, त्यामुळे खाते बदलल्यावर ॲक्सेस बदलतो. तुम्ही तुमचे विद्यमान Mist APs ठेवता, ज्यासाठी रिप आणि रिप्लेसची गरज नसते.
Mist वर 802.1X साठी WPA3-Enterprise आवश्यक आहे का?
नाही. 802.1X हे WPA2-Enterprise किंवा WPA3-Enterprise सोबत कार्य करते. WPA3 अनिवार्य प्रोटेक्टेड मॅनेजमेंट फ्रेम्स जोडते आणि 6 GHz रेडिओवर हा एकमेव एंटरप्राइझ पर्याय आहे. सध्याच्या लॅपटॉप आणि फोनसाठी WPA3 वापरा. तुमच्या मुख्य SSID वर सुरक्षितता कमी करण्याऐवजी, PMF सपोर्ट नसलेल्या जुन्या स्कॅनर्स, प्रिंटर्स किंवा टॅब्लेटसाठी एक वेगळा WPA2-Enterprise SSID ठेवा.
Mist वरील 802.1X साठी अतिरिक्त Juniper परवान्याची आवश्यकता आहे का?
WLAN साठीच कोणत्याही अतिरिक्त लायसन्सची आवश्यकता नाही. Mist WLAN ला बाह्य RADIUS सर्व्हरवर पॉइंट करणे हे मानक कॉन्फिगरेशन आहे. ट्रबलशूटिंग साधने भिन्न असतात: Marvis साठी Marvis सबस्क्रिप्शनची आवश्यकता असते, आणि सर्व्हिस लेव्हलच्या अपेक्षा तुमच्या Mist सबस्क्रिप्शन टियरवर अवलंबून असतात. Juniper चे स्वतःचे Mist Access Assurance हे एक वेगळे उत्पादन आहे. ट्रियाजसाठी Marvis वर अवलंबून राहण्यापूर्वी तुमच्या Juniper पार्टनरकडून तुमच्या टियरची पुष्टी करा.
802.1X चा GDPR अनुपालनावर कसा परिणाम होतो?
RADIUS आणि अकाउंटिंग लॉगमध्ये वैयक्तिक डेटा असतो: ओळख, डिव्हाइस MAC पत्ते आणि सेशनची वेळ. GDPR अंतर्गत, तुम्हाला कायदेशीर आधार, निश्चितRetention कालावधी आणि तुमच्या RADIUS प्रदात्यासोबत डेटा प्रोसेसिंग कराराची आवश्यकता असते. RadSec ट्रान्सिटमध्ये ओळख एनक्रिप्ट करून मदत करते. Purple हे GDPR सुसंगत आणि ISO 27001 प्रमाणित आहे, आणि डेटा प्रोसेसिंग करारांतर्गत ऑथेंटिकेशन डेटावर प्रक्रिया करते.
Mist वर 802.1X रोलआउटसाठी किती वेळ लागतो?
Mist कॉन्फिगरेशनसाठी सर्वात कमी वेळ लागतो; सर्टिफिकेट वितरणाचा वेग ठरवते. WLAN तयार करणे, RADIUS सर्व्हर जोडणे आणि RadSec सक्षम करणे हा एकाच टेम्पलेटमधील एकच बदल आहे. MDM द्वारे प्रत्येक व्यवस्थापित डिव्हाइसला सर्टिफिकेट जारी करणे आणि जुने डिव्हाइसेस हलवणे यास जास्त वेळ लागतो. एका साईटवर पायलट करा, प्रत्येक रोलची चाचणी घ्या आणि नंतर उर्वरित साईट्सना टेम्पलेट असाइन करा.
महत्वाच्या व्याख्या
IEEE 802.1X
पोर्ट-आधारित नेटवर्क ॲक्सेस कंट्रोलसाठी IEEE मानक. जोपर्यंत ते उपकरण ऑथेंटिकेट होत नाही तोपर्यंत ते उपकरणाचा ट्रॅफिक ब्लॉक करते, ज्यामध्ये ॲक्सेस पॉईंट ऑथेंटिकेटर म्हणून काम करतो आणि ऑथेंटिकेशन सर्व्हरला EAP मेसेज फॉरवर्ड करतो.
जेव्हा तुम्ही WLAN वर एंटरप्राइज (802.1X) सुरक्षा प्रकार निवडता, तेव्हा प्रत्येक Mist AP हा RADIUS क्लायंट बनतो, ज्यामुळे कर्मचाऱ्यांचे शेअर केलेले पासवर्ड प्रत्येक उपकरणाच्या स्वतंत्र की मध्ये बदलतात.
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस, RFC 2865 मध्ये परिभाषित. सर्व्हर क्रेडेंशियल तपासतो आणि Access-Accept किंवा Access-Reject परत करतो, आणि Accept मध्ये सामील होण्यासाठी VLAN सारखे ॲट्रिब्यूट्स् असू शकतात.
ऑथेंटिकेशन आणि अकाउंटिंगसाठी तुम्ही Mist WLAN ला तुमच्या cloud RADIUS सर्व्हरकडे निर्देशित करता आणि तुम्ही निवडलेला बॅक-एंड तुमचे फायरवॉल नियम आणि साईट्स कशा ओळखल्या जातात हे ठरवतो.
EAP-TLS
एक एक्स्टेंसिबल ऑथेंटिकेशन प्रोटोकॉल पद्धत ज्यामध्ये उपकरण आणि सर्व्हर दोघेही प्रमाणपत्रे सादर करतात, त्यामुळे फिशिंग, शेअर करण्यासाठी किंवा एक्सपायर होण्यासाठी कोणताही पासवर्ड नसतो.
मॅनेज्ड उपकरणांसाठी शिफारस केलेले, परंतु क्लायंट प्रमाणपत्रे जारी करण्यासाठी याला PKI आणि MDM ची आवश्यकता असते, आणि प्रमाणपत्रांचे वितरण सामान्यतः Mist रोलआउटचा वेग ठरवते.
MSCHAPv2 सह PEAP
सुरक्षित EAP, जे TLS टनेलच्या आत MSCHAPv2 पासवर्ड एक्सचेंज गुंडाळते. Microsoft चे दस्तऐवजीकरण सांगते की Credential Guard, जे अलीकडील Windows 11 बिल्ड्समध्ये बाय डीफॉल्ट सुरू असते, MSCHAPv2-आधारित प्रमाणीकरणासाठी सिंगल साइन-ऑन ब्लॉक करते.
EAP-TLS पेक्षा रोल आउट करण्यास सोपे परंतु सुरक्षिततेच्या दृष्टीने कमकुवत. EAP पद्धत RADIUS कडे आणि डिव्हाइस प्रोफाईलमध्ये निवडली जाते, Mist कन्सोलमध्ये नाही.
RadSec
TCP वर TLS सत्रामध्ये नेलेले RADIUS, जे RFC 6614 मध्ये परिभाषित केले आहे, IANA द्वारे नियुक्त केलेले TCP पोर्ट 2083 वापरून. हे संपूर्ण RADIUS पॅकेट एन्क्रिप्ट करते आणि प्रमाणपत्राद्वारे प्रत्येक टोक प्रमाणित करते.
Juniper Mist APs थेट क्लाउड RADIUS सेवेसाठी RadSec सत्रे उघडू शकतात, ज्यामुळे डायनॅमिक ब्रॉडबँड IP पत्ते नोंदवण्याची आवश्यकता उरत नाही आणि EAP-TLS फ्रॅगमेंट ड्रॉप होणे थांबते.
डायनॅमिक VLAN असाइनमेंट
RFC 3580 मधील 802.1X ला लागू केल्यानुसार RFC 2868 मधील Tunnel-Type, Tunnel-Medium-Type आणि Tunnel-Private-Group-ID गुणधर्मांचा वापर करून, RADIUS द्वारे निवडलेल्या VLAN (व्हर्च्युअल LAN, तार्किकदृष्ट्या स्वतंत्र नेटवर्क विभाग) वर प्रत्येक सत्र ठेवणे.
एका Mist SSID ला प्रत्येक कर्मचाऱ्याच्या भूमिकेसाठी सेवा देण्याची अनुमती देते, ज्यामध्ये पेमेंट टर्मिनल्स संकुचित PCI DSS स्कोपमध्ये वेगळे केले जातात. प्रत्येक परतावायोग्य VLAN WLAN वर सूचीबद्ध असणे आवश्यक आहे, AP ला ट्रंक केले जाणे आवश्यक आहे आणि DHCP स्कोप दिलेला असणे आवश्यक आहे.
प्रोटेक्टेड मॅनेजमेंट फ्रेम्स (PMF)
IEEE 802.11w मध्ये निर्दिष्ट केलेल्या 802.11 व्यवस्थापन फ्रेम्ससाठी संरक्षण. WPA3-Enterprise PMF अनिवार्य करते.
जुन्या स्कॅनर्स, प्रिंटर्स आणि हँडहेल्ड उपकरणांमध्ये PMF सपोर्ट नसू शकतो, म्हणूनच जुन्या उपकरणांचा ताफा मुख्य SSID कमकुवत करण्याऐवजी वेगळ्या WPA2-Enterprise SSID वर ठेवणे योग्य ठरते.
IEEE 802.11r (फास्ट BSS ट्रांझिशन)
IEEE 802.11 दुरुस्ती जी डिव्हाइस ॲक्सेस पॉइंट्स दरम्यान हलते तेव्हा पुनर्रचनेत प्रमाणीकरण वेळेला कमी करते.
802.1X WLAN वर सक्षम करणे फायदेशीर आहे, कारण एंटरप्राइझ प्रमाणीकरण राऊंड ट्रिप्स वाढवते, परंतु संपूर्ण नेटवर्कवर सक्षम करण्यापूर्वी व्हॉइस हँडसेट आणि जुन्या क्लायंटसह याची चाचणी घ्या.
चेंज ऑफ ऑथोरायझेशन (CoA)
RFC 5176 मध्ये परिभाषित केलेला एक RADIUS विस्तार जो सर्व्हरला मागणीनुसार सक्रिय सत्र खंडित करण्याची किंवा बदलण्याची अनुमती देतो.
तुमच्या ओळख प्रदात्यामध्ये खाते अक्षम केल्याने केवळ पुढील प्रमाणीकरण थांबते. RADIUS सेवा आणि WLAN वरील CoA सपोर्ट प्रत्यक्ष सुरू असलेली सत्रे समाप्त करतो.
BlastRADIUS (CVE-2024-3596)
जुलै 2024 मध्ये उघड झालेला UDP वर RADIUS विरुद्धचा एक बनावट हल्ला. ही सल्लागार सूचना Message-Authenticator गुणधर्माची आवश्यकता असण्याची शिफारस करते.
तुमचे Mist WLAN UDP वर मानक RADIUS वापरत असल्यास, तुमचा प्रदाता Message-Authenticator ची आवश्यकता ठेवतो याची पुष्टी करा, किंवा RadSec वर स्थलांतरित व्हा.
सर्व्हिस लेव्हल एक्स्पेक्टेशन (SLE)
ऑथोरायझेशन क्लासिफायर आणि टाईम टू कनेक्ट सह यशस्वी कनेक्ट्स समाविष्ट असणारे Mist चे मोजलेले सेवा मेट्रिक्स.
प्रमाणीकरण अयशस्वी किंवा धीमे जोडणी दिसून येत आहे का हे पाहण्यासाठी पायलट दरम्यान वापरले जाते. उपलब्धता तुमच्या Mist सबस्क्रिप्शन स्तरावर अवलंबून असते.
Mist Edge
एक Juniper उपकरण किंवा व्हर्च्युअल मशीन जे APs कडून RADIUS प्रॉक्सी करू शकते, जेणेकरून Mist Edge स्त्रोत IP द्वारे ओळखल्या जाणाऱ्या एका नियंत्रित बाहेर पडण्याच्या बिंदूद्वारे विनंत्या बाहेर पडतात.
मोठ्या कॅम्पस किंवा अशा साइट्ससाठी योग्य जिथे APs थेट इंटरनेटपर्यंत पोहोचू शकत नाहीत. बहुतांश मल्टी-साइट नेटवर्कसाठी, APs कडून थेट RadSec ही अधिक सोपी रचना आहे.
सोडवलेली उदाहरणे
200-खोल्यांचे हॉटेल चार स्टाफ SSIDs (फ्रंट डेस्क, हाऊसकीपिंग, मॅनेजमेंट आणि इंजिनिअरिंग), ज्यापैकी प्रत्येकाचा पासवर्ड एकच आहे, आणि एक गेस्ट SSID चालवते. जेव्हा एखादा हाऊसकीपर सोडून जातो, तेव्हा टीमला शेकडो उपकरणांवर की बदलावी लागते किंवा ती तशीच ठेवावी लागते. Juniper Mist वर 802.1X कडे कसे शिफ्ट व्हावे?
टीमने Mist WLAN टेम्पलेटमध्ये एक WPA3-Enterprise स्टाफ SSID तयार केला. मॅनेज्ड उपकरणांनी EAP-TLS वापरले, ज्यात MDM द्वारे प्रमाणपत्रे (certificates) पाठवली गेली. cloud RADIUS ने Microsoft Entra ID कडून ग्रुपचे सदस्यत्व वाचले आणि डायनॅमिक असाइनमेंटद्वारे प्रत्येक विभागाला VLAN परत पाठवले. जुन्या रूम-सर्व्हिस टॅब्लेटसाठी एक वेगळा WPA2-Enterprise SSID ठेवला गेला आणि पाहुणे Guest WiFi वर राहिले. हॉटेल आता पाचऐवजी तीन नेटवर्क्स प्रसारित करते, त्यामुळे एअरटाइमसाठी कमी बीकन फ्रेम्स स्पर्धा करतात. शेअर केलेल्या स्टाफ की चार वरून शून्य झाल्या, आणि कर्मचारी सोडून गेल्यावर HR ने खाते डीफॉल्टनुसार निष्क्रिय केल्यावर त्याची ॲक्सेस संपते, त्यामुळे कोणतीही की बदलण्याची गरज उरत नाही.
120-स्टोअर्सची रिटेल साखळी बिझनेस ब्रॉडबँडवर Mist APs चालवते आणि साईट-टू-साईट VPN द्वारे हेड ऑफिसमधील ऑन-प्रीमिसेस RADIUS सर्व्हरविरुद्ध ऑथेंटिकेट करते. जेव्हा एखाद्या स्टोअरचे VPN खंडित होते, तेव्हा कर्मचाऱ्यांची उपकरणे आणि हँडहेल्ड स्कॅनर्स ऑथेंटिकेट करू शकत नाहीत. यात काय बदल केला पाहिजे?
रिटेल साखळीने cloud RADIUS सेवेवर मायग्रेट केले आणि Mist WLAN टेम्पलेटवर RadSec सक्षम केले. प्रमाणपत्राचा विश्वास Mist च्या ऑर्गनायझेशन सेटिंग्जमध्ये एकदाच सेट केला गेला आणि स्टोअर्सने TCP 2083 आउटबाउंड उघडले. पेमेंट टर्मिनल्सना डायनॅमिक असाइनमेंटद्वारे आयसोलेटेड VLAN मिळाले, ज्यामुळे PCI DSS सेगमेंटेशनला सपोर्ट मिळाला. RADIUS सर्व्हरवरील सर्व 120 प्रति-स्टोअर IP क्लायंट नोंदींची जागा प्रमाणपत्रांनी घेतली, त्यामुळे ब्रॉडबँड पत्ते बदलल्याने आता काही फरक पडत नाही. ऑथेंटिकेशन आता VPN वर अवलंबून नाही आणि एखादी नवीन साईट टेम्पलेटमध्ये सामील होताच त्या नवीन स्टोअरला 802.1X मिळते.
तुम्ही आज Microsoft NPS चालवत आहात आणि कोणतेही खंड न पडता तुमचे Mist WLANs cloud RADIUS कडे मायग्रेट करू इच्छिता. तुम्ही एकाच WLAN वर दोन्ही सूचीबद्ध करू शकता का?
एकाच WLAN वर NPS आणि cloud सेवा सूचीबद्ध करू नका. ऑथेंटिकेशन सर्व्हरने विनंती नाकारल्यावर Mist दुसऱ्या सर्व्हरकडे जात नाही, तर तो फक्त सर्व्हरने प्रतिसाद देणे बंद केल्यावरच स्विच करतो; त्यामुळे त्यांना एकत्र केल्यास अयोग्य परिणाम मिळतात. त्याऐवजी, cloud RADIUS कडे निर्देशित करणारा दुसरा SSID चालवा आणि ओळख गटानुसार (identity group) कटओव्हरचे नियोजन करा. एका वेळी एका विभागाचे स्थलांतर करा, प्रत्येक रोलचे VLAN मॅपिंग, रोमिंग आणि रिव्होकेशन तपासा, आणि प्रत्येक ग्रुप मायग्रेट झाल्यावर NPS बंद करा. यामुळे स्थलांतरादरम्यान प्रत्येक ग्रुप एकाच, निश्चित पॉलिसी स्रोतावर राहतो.
वारंवार विचारले जाणारे प्रश्न
Juniper Mist नेटिव्हली RadSec ला सपोर्ट करते का?
होय. Mist ॲक्सेस पॉइंट्स थेट क्लाउड RADIUS सेवेशी RadSec सत्र सुरू करू शकतात, जे RFC 6614 मध्ये परिभाषित केल्यानुसार TCP वर TLS द्वारे RADIUS घेऊन जाते. तुम्ही हे WLAN च्या RADIUS सेटिंग्जमध्ये सक्षम करता आणि ऑर्गनायझेशन सेटिंग्जमध्ये प्रमाणपत्र विश्वास व्यवस्थापित करता. साइट्सना आऊटबाउंड TCP 2083 ची आवश्यकता असते. RadSec संपूर्ण RADIUS पॅकेट एन्क्रिप्ट करते आणि आपल्या प्रदात्याकडे प्रत्येक साइटचा सार्वजनिक IP पत्ता नोंदवण्याची आवश्यकता काढून टाकते.
मला क्लाउड RADIUS वापरण्यासाठी Mist Edge ची गरज आहे का?
नाही. Mist APs अतिरिक्त हार्डवेअरशिवाय थेट क्लाउड सेवेवर RADIUS किंवा RadSec पाठवू शकतात. एक Mist Edge प्रॉक्सी मोठ्या कॅम्पसवर मदत करते जिथे तुम्हाला प्रत्येक RADIUS विनंती एका नियंत्रित बिंदूद्वारे बाहेर जाण्याची इच्छा असते. हे अशा साइट्ससाठी देखील उपयुक्त आहे जिथे APs थेट इंटरनेटपर्यंत पोहोचू शकत नाहीत. बहुतेक मल्टी-साइट इस्टेट्ससाठी, APs कडून थेट RadSec हा सोपा मार्ग आहे.
मी क्लाउड RADIUS कडे स्थानांतरित होत असताना Microsoft NPS चालू ठेवू शकतो का?
होय, परंतु सर्व्हरच्या क्रमाऐवजी गटानुसार कटओव्हरचे नियोजन करा. Mist ऑथेंटिकेशन सर्व्हर्स दरम्यान केवळ तेव्हाच अपयशी ठरते जेव्हा एखादा प्रतिसाद देणे थांबवतो, जेव्हा एखादा विनंती नाकारतो तेव्हा नाही. त्यामुळे एकाच WLAN वर NPS आणि क्लाउड सेवा सूचीबद्ध केल्याने अनपेक्षित परिणाम मिळतात. क्लाउड RADIUS कडे निर्देशित केलेला दुसरा SSID चालवा, एका वेळी एक विभाग हलवा, नंतर NPS निवृत्त करा.
Purple ची RADIUS-as-a-Service Juniper Mist सोबत काम करते का?
होय. Purple हे हार्डवेअर-अज्ञानेय आहे आणि Juniper Mist तसेच Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet वर क्लाउड ओव्हरले म्हणून चालते. हे नेटवर्क ॲक्सेसला Microsoft Entra ID, Okta किंवा Google Workspace शी जोडते, ज्यामुळे खाते बदलल्यावर ॲक्सेस बदलतो. तुम्ही तुमचे विद्यमान Mist APs ठेवता, ज्यासाठी कोणतेही रिप आणि रिप्लेस आवश्यक नाही.
Mist वर 802.1X साठी WPA3-Enterprise आवश्यक आहे का?
नाही. 802.1X WPA2-Enterprise किंवा WPA3-Enterprise सोबत काम करते. WPA3 अनिवार्य Protected Management Frames जोडते आणि 6 GHz रेडिओवर हा एकमेव एंटरप्राइझ पर्याय आहे. सध्याच्या लॅपटॉप आणि फोनसाठी WPA3 वापरा. तुमच्या मुख्य SSID वर सुरक्षितता कमी करण्याऐवजी PMF सपोर्ट नसलेल्या जुन्या स्कॅनर्स, प्रिंटर्स किंवा टॅब्लेटसाठी स्वतंत्र WPA2-Enterprise SSID ठेवा.
Mist वरील 802.1X ला अतिरिक्त Juniper परवान्याची आवश्यकता आहे का?
WLAN साठीच कोणत्याही अतिरिक्त परवान्याची गरज नाही. बाह्य RADIUS सर्व्हरवर Mist WLAN निर्देशित करणे हे मानक कॉन्फिगरेशन आहे. ट्रबलशूटिंग टूल्स भिन्न आहेत: Marvis साठी Marvis सबस्क्रिप्शन आवश्यक आहे, आणि सेवा पातळीच्या अपेक्षा तुमच्या Mist सबस्क्रिप्शन टियरवर अवलंबून असतात. Juniper चे स्वतःचे Mist Access Assurance हे एक वेगळे उत्पादन आहे. ट्रियाजसाठी Marvis वर अवलंबून राहण्यापूर्वी तुमच्या Juniper पार्टनरसह तुमच्या टियरची पुष्टी करा.
802.1X GDPR अनुपालनावर कसा प्रभाव पाडतो?
RADIUS आणि अकाउंटिंग लॉग वैयक्तिक डेटा ठेवतात: ओळख, डिव्हाइस MAC पत्ते आणि सत्र वेळ. GDPR अंतर्गत, तुम्हाला कायदेशीर आधार, परिभाषित धारणा कालावधी आणि तुमच्या RADIUS प्रदात्यासह डेटा प्रोसेसिंग कराराची आवश्यकता आहे. RadSec ट्रान्सिटमध्ये ओळख एन्क्रिप्ट करून मदत करते. Purple हे GDPR चे पालन करणारे आणि ISO 27001 प्रमाणित आहे, आणि डेटा प्रोसेसिंग करारांतर्गत ऑथेंटिकेशन डेटावर प्रक्रिया करते.
Mist वर 802.1X रोलआउटला किती वेळ लागतो?
Mist कॉन्फिगरेशनला सर्वात कमी वेळ लागतो; प्रमाणपत्र वितरण गती ठरवते. WLAN तयार करणे, RADIUS सर्व्हर्स जोडणे आणि RadSec सक्षम करणे हा एकाच टेम्पलेटमधील एक बदल आहे. MDM द्वारे प्रत्येक व्यवस्थापित डिव्हाइसला प्रमाणपत्रे देणे आणि जुने डिव्हाइसेस हलवणे याला जास्त वेळ लागतो. एका साइटवर पायलट करा, प्रत्येक भूमिकेची चाचणी घ्या, नंतर उर्वरित साइट्सना टेम्पलेट नियुक्त करा.
स्रोत
- RFC 2865: Remote Authentication Dial In User Service (RADIUS)
- RFC 6614: Transport Layer Security (TLS) Encryption for RADIUS
- RFC 2868: RADIUS Attributes for Tunnel Protocol Support
- RFC 3580: IEEE 802.1X RADIUS Usage Guidelines
- RFC 5176: Dynamic Authorization Extensions to RADIUS
- CVE-2024-3596 (BlastRADIUS)
- Juniper Networks technical documentation
- PCI Security Standards Council
या मालिकेमध्ये पुढे वाचा
iOS आणि macOS 802.1X ट्रबलशूटिंग: Intune, Jamf आणि Microsoft Entra ID साठी एक डिप्लोयमेंट चेकलिस्ट
iPhones, iPads आणि Macs वर Intune किंवा Jamf Pro च्या माध्यमातून 802.1X का अयशस्वी होत आहे याचे निदान करण्यासाठी ही चेकलिस्ट वापरा. प्रत्येक बिघाड चारपैकी एका कारणामुळे होतो: सर्व्हर ट्रस्ट, आयडेंटिटी सर्टिफिकेट, macOS मोड किंवा Microsoft Entra ID ग्रुप स्कोपिंग. तुम्ही eapolclient आणि RADIUS लॉग्समधून कारणाची खात्री कराल, त्यावर उपाय लागू कराल आणि भविष्यातील सर्टिफिकेट रोटेशनचे टप्पे ठरवाल.
Intune WiFi प्रोफाइल सर्व्हर ट्रस्ट: Entra ID साठी सर्टिफिकेट सर्व्हर नावे आणि रूट CA चेकलिस्ट
तुम्ही Intune WiFi प्रोफाईलचे सर्व्हर व्हॅलिडेशन कॉन्फिगर करू शकाल जेणेकरून EAP-TLS आणि PEAP हे Windows, Apple आणि Android वर कनेक्ट होतील. तुम्ही सर्टिफिकेट सर्व्हरच्या नावांना RADIUS सर्टिफिकेटशी जुळवून घ्याल, योग्य root CA डिप्लोय कराल, Microsoft Entra ID ग्रुप असाइनमेंट्स अलाइन कराल आणि सर्टिफिकेट रिन्यूअल्स कनेक्शन खंडित करण्यापूर्वी ते आधीच स्टेज करून ठेवाल.
Android 802.1X आणि EAP-TLS ट्रबलशूटिंग: Intune आणि Microsoft Entra ID साठी एक डिप्लॉयमेंट चेकलिस्ट
तुम्ही हे शोधून काढू शकाल की व्यवस्थापित Android फोन्स तुमच्या स्टाफ SSID वर EAP-TLS मध्ये का अपयशी ठरतात आणि ते Intune मध्ये दुरुस्त करू शकाल. प्रत्येक समस्येला चार सामान्य कारणांशी जुळवून घ्या - गहाळ CA किंवा डोमेन, चुकीच्या प्रोफाइलमधील क्लायंट प्रमाणपत्र, न जुळणारे RADIUS सर्व्हरचे नाव व्हॅल्यू, किंवा न पोहोचवलेले ट्रस्टेड रूट. त्यानंतर एक रोलआउट चेकलिस्ट लागू करा जी पुन्हा होणारे आउटेज थांबवते.
तुमच्या विशिष्ट सेटअपबद्दल काही प्रश्न आहेत का?
आमची टीम ८०,००० हून अधिक वेन्यूजमधील वेन्यू ऑपरेटर्स, IT मॅनेजर्स आणि नेटवर्क इंजिनिअर्ससोबत काम करते. २० मिनिटांचा कॉल बुक करा आणि तुमच्यासारख्या इतरांनी ही समस्या कशी सोडवली हे आम्ही तुम्हाला दाखवू.