
Secure internet portal architecture and sizing advisor
Model guest WiFi authentication, Layer 2 client isolation, DHCP subnet allocation, per-user bandwidth shaping, and GDPR compliance for modern venues.
Captive portal redirection versus Passpoint Hotspot 2.0
Standard web captive portals intercept unauthenticated HTTP port 80 requests and issue an RFC 8908/8952 redirect to a hosted splash page. Passpoint (Hotspot 2.0) bypasses the web portal altogether by installing an encrypted WPA3 profile on first visit, enabling frictionless background roaming across venue networks.
Layer 2 client isolation and VLAN segregation
Without client isolation, any device on a public WiFi subnet can sniff unencrypted ARP broadcasts, execute man-in-the-middle attacks, and probe neighboring smartphones. Enabling client isolation blocks intra-BSS peer traffic at the radio interface, forcing all packets through the gateway firewall.
Subnet planning and bandwidth rate shaping
In high-turnover venues such as retail malls or stadiums, static 24-hour DHCP leases cause pool exhaustion within hours. Tuning lease times to match average dwell duration ensures returning and new guests immediately acquire IP addresses without delay.
GDPR, CCPA, and privacy consent architecture
Capturing user information on guest internet portals requires clear separation between access terms (conditions of network usage) and marketing consent (optional opt-in under GDPR Article 7). Pre-ticked boxes are prohibited by data protection authorities.
- Unbundled Consent: WiFi access cannot be made conditional on accepting marketing communications.
- Granular retention policies: Automated redaction of visitor MAC addresses and browsing metadata after configured retention windows.
- Right to Erasure API: Automated webhooks to delete visitor profiles across CRM systems upon request.
একজন অতিথি আপনার হোটেলে পৌঁছালেন, WiFi সেটিংস খুললেন, নেটওয়ার্ক নির্বাচন করলেন এবং একটি ব্র্যান্ডেড লগইন পেজের জন্য অপেক্ষা করতে লাগলেন। পেজটি ধীরে লোড হয়, ইমেল ফর্মটি একটি সম্পূর্ণ বৈধ অ্যাড্রেস প্রত্যাখ্যান করে এবং অবশেষে রিসেপশনিস্ট তাদের বিল্ডিংয়ের সকলের ব্যবহৃত শেয়ার্ড পাসওয়ার্ডটি দিয়ে দেন। ইতিমধ্যে, একজন কর্মীর ল্যাপটপ, একটি পয়েন্ট-অফ-সেল ডিভাইস এবং একজন ভিজিটরের ফোন সবই হয়তো একই মৌলিক অ্যাক্সেস মডেলের উপর নির্ভর করছে।
সেই পরিচিত অভিজ্ঞতাটিকে একটি কাস্টমার-সার্ভিস সমস্যা বলে মনে হয়। এটি একটি নিরাপত্তা সমস্যাও বটে। ইন্টারনেট অ্যাক্সেসের আগে প্রদর্শিত একটি ব্রাউজার পেজ স্বয়ংক্রিয়ভাবে ট্রাফিক এনক্রিপ্ট করে না, আসল পরিচয় যাচাই করে না, ডিভাইসগুলিকে আলাদা করে না বা রেজিস্ট্রেশনের সময় সংগৃহীত ব্যক্তিগত ডেটার কী হবে তা নিয়ন্ত্রণ করে না।
ইউকে থ্রেট এনভায়রনমেন্ট এই পার্থক্যটিকে উপেক্ষা করা আরও কঠিন করে তোলে। ন্যাশনাল সাইবার সিকিউরিটি সেন্টার রিপোর্ট করেছে যে, আগস্ট ২০২৫ পর্যন্ত ১২ মাসে ইউকে-র বিরুদ্ধে ২০৪টি জাতীয়ভাবে গুরুত্বপূর্ণ সাইবার আক্রমণ হয়েছে, যেখানে আগের বছরে ছিল ৮৯টি। রিপোর্টিংটি হাইলাইট করে যে কেন অতিথি অ্যাক্সেস পেজ, অনবোর্ডিং ফ্লো এবং লগইন পোর্টালগুলোকে অ্যাটাক সারফেসের অংশ হিসেবে বিবেচনা করা উচিত, কোনো ঐচ্ছিক মার্কেটিং স্ক্রিন হিসেবে নয়। অতিথি WiFi পোর্টালের জন্য ইউকে নিরাপত্তা প্রেক্ষাপট
ব্রিটিশ ভেন্যুগুলোর মধ্যে অতিথি সংযোগ ইতিমধ্যেই সাধারণ বিষয়। একটি ইউকে বিজনেস সোর্স উল্লেখ করেছে যে, ৭৪% ইউকে ব্যবসা কোনো না কোনো ফর্মে অতিথি WiFi অফার করে, যেখানে সেইসব ব্যবসার ৪১%-এর অতিথি এবং কর্পোরেট ট্রাফিকের মধ্যে কোনো নেটওয়ার্ক আইসোলেশন নেই। এটি আরও উল্লেখ করে যে, একটি অসুরক্ষিত অতিথি নেটওয়ার্ক থেকে ব্রিচ শুরু হলে গড় ব্রিচ খরচ হয় £৪,২০০। ইউকে অতিথি WiFi গ্রহণ এবং আইসোলেশন ডেটা
একটি নিরাপদ ইন্টারনেট পোর্টাল ডিজাইনের প্রশ্নটিকে বদলে দেয়। "আমরা কীভাবে স্প্ল্যাশ পেজটিকে আরও সুন্দর করতে পারি?" - এই প্রশ্নটি করার পরিবর্তে, অপারেটরদের জিজ্ঞাসা করা উচিত, "কোনো সংবেদনশীল তথ্য বা সিস্টেমে পৌঁছানোর আগে এই ব্যক্তি বা ডিভাইসটি কীভাবে একটি পরিচয়, এনক্রিপশন এবং নীতি গ্রহণ করছে?" উত্তরটি লিগ্যাসি Captive Portal থেকে Passpoint, OpenRoaming, iPSK, SSO, সেগমেন্টেশন এবং সতর্কতার সাথে পরিচালিত ডেটা সংগ্রহের দিকে নিয়ে যায়।
ভূমিকা - কেন আপনার লগইন পেজ এখন একটি সিকিউরিটি কন্ট্রোল
একটি captive portal সাধারণত একটি ডিভাইস এবং বৃহত্তর ইন্টারনেটের মধ্যে অবস্থান করে। ভেন্যুটি ডিভাইসটিকে WiFi-এর সাথে যুক্ত হতে দেয়, একটি প্রাথমিক ওয়েব অনুরোধকে বাধা দেয় এবং ভিজিটরকে একটি লগইন বা গ্রহণযোগ্যতা পেজে পাঠায়। ভিজিটর ফর্মটি পূরণ করার পরে, নেটওয়ার্কটি পোর্টালের নিয়ম অনুসারে অ্যাক্সেস মঞ্জুর করে।
সেই ক্রমটি সুবিধাজনক, তবে এটি একটি বিপজ্জনক ধারণার জন্ম দেয়। একটি ওয়েব পেজে প্রমাণীকরণ এবং একটি সুরক্ষিত ওয়্যারলেস প্রমাণীকরণ এক জিনিস নয়। পোর্টালটি একটি অ্যাপ্লিকেশন সেশনের জন্য একজন দর্শককে সনাক্ত করতে পারে যখন অন্তর্নিহিত ওয়্যারলেস নেটওয়ার্কটি এখনও একটি ওপেন বা শেয়ার্ড-পাসওয়ার্ড পরিষেবার মতো আচরণ করে।
এই পার্থক্যটি একটি হোটেল, রেস্তোরাঁ, শপিং সেন্টার, হাসপাতাল, কনফারেন্স ভেন্যু, স্টুডেন্ট রেসিডেন্স বা অফিস রিসেপশনে অত্যন্ত গুরুত্বপূর্ণ। একজন গেস্টের শুধুমাত্র ইন্টারনেট অ্যাক্সেসের প্রয়োজন হতে পারে, যেখানে একজন ক্লিনারের ট্যাবলেট, একজন কন্ট্রাক্টরের ল্যাপটপ, একটি পেমেন্ট টার্মিনাল এবং একটি বিল্ডিং-ম্যানেজমেন্ট ডিভাইসের জন্য বিভিন্ন স্তরের ট্রাস্টের প্রয়োজন হয়। একটি সিঙ্গেল পাসওয়ার্ড বা অভিন্ন গেস্ট VLAN সেই পার্থক্যগুলি প্রকাশ করতে পারে না।
ব্যবহারিক নিয়ম: প্রতিটি পোর্টাল ইন্টারঅ্যাকশনকে একটি নিরাপত্তা সীমানা হিসেবে বিবেচনা করুন। ব্যবহারকারী কোথায় পৌঁছাতে পারবেন, সংযোগটি কীভাবে এনক্রিপ্ট করা হয়েছে, কোন রেকর্ডগুলি রাখা হয়েছে এবং কীভাবে অ্যাক্সেস প্রত্যাহার করা হয়েছে তা নির্ধারণ করুন।
UK NCSC স্পষ্টভাবে Captive Portal-কে একটি উল্লেখযোগ্য অ্যাটাক সারফেস হিসেবে বিবেচনা করে। পাবলিক WiFi-এর ক্ষেত্রে এন্টারপ্রাইজ সুরক্ষা যেমন VPN সম্পূর্ণরূপে প্রতিষ্ঠিত হওয়ার আগে যাচাইকরণের জন্য প্রায়শই একটি স্থানীয় ডিভাইসকে সরাসরি পোর্টালের সাথে যোগাযোগ করতে হয়। এর নির্দেশিকায় পরামর্শ দেওয়া হয়েছে যে অতিরিক্ত নিয়ন্ত্রণ না থাকলে প্রিভিলেজড ডিভাইসগুলির Captive Portal-এর সাথে ইন্টারঅ্যাক্ট করা উচিত নয়, কারণ ব্রাউজারগুলিকে VPN-এর বাইরের সাইটগুলিতে পৌঁছাতে হতে পারে এবং স্থানীয় নেটওয়ার্ক বা অন্যান্য ব্যবহারকারীরা সেই ইন্টারঅ্যাকশনকে লক্ষ্যবস্তু করতে পারে। Captive Portal এক্সপোজার কমানোর বিষয়ে NCSC নির্দেশিকা
এর অর্থ এই নয় যে প্রতিটি ভেন্যুকে গেস্ট WiFi সরিয়ে দিতে হবে। এর অর্থ হল পোর্টালটিকে একটি identity and encryption control plane-এর অংশ হতে হবে। গেস্টদের একটি সহজ পথ প্রয়োজন, কর্মীদের আরও শক্তিশালী এবং প্রত্যাহারযোগ্য শংসাপত্র (credentials) প্রয়োজন, ভাড়াটেদের বিচ্ছিন্নতা প্রয়োজন এবং অপারেটরদের অপ্রয়োজনীয় ব্যক্তিগত তথ্য সংগ্রহ না করেই ঘটনা তদন্ত করার জন্য যথেষ্ট লগিং প্রয়োজন।
বাস্তবসম্মত উন্নতি প্রায়শই ব্রাউজারের ভূমিকা হ্রাস করার মাধ্যমে আসে। Passpoint এবং OpenRoaming-এর মতো স্ট্যান্ডার্ড ভিত্তিক পদ্ধতিগুলি WiFi স্তরেই ডিভাইসগুলিকে যাচাই করতে পারে। iPSK লেগ্যাসি বা বিশেষায়িত ডিভাইসগুলিকে আলাদা কী প্রদান করতে পারে। SSO স্টাফদের অ্যাক্সেসকে প্রতিষ্ঠানের বিদ্যমান আইডেন্টিটি প্রোভাইডারের সাথে সংযুক্ত করতে পারে। এর ফলে একটি দুর্বল রিডাইরেক্টের উপর নির্ভরতা কমে এবং প্রথম সংযোগ থেকেই আরও বেশি নিয়ন্ত্রণ পাওয়া যায়।
একটি Secure Internet Portal আসলে কী এবং এটি কীভাবে কাজ করে
একটি ঐতিহ্যবাহী হোটেলের লবির কথা ভাবুন। ফ্রন্ট ডেস্ক জিজ্ঞাসা করে আপনি কে, আপনার বুকিং চেক করে এবং আপনি রুমের চাবি পাবেন কিনা তা নির্ধারণ করে। একটি দুর্বল ডিজিটাল সমতুল্য ব্যবস্থা সবাইকে লবিতে প্রবেশ করতে দেয়, একটি ওয়েব ফর্ম দেখায় এবং একটি দ্রুত টিক বক্সের পরে একই চাবি হস্তান্তর করে।
একটি secure internet portal একটি ডিজিটাল কী সিস্টেমের মতো কাজ করে। এটি একজন ব্যক্তি বা ডিভাইসকে একটি আইডেন্টিটির সাথে সংযুক্ত করে, একটি এনক্রিপ্টেড ওয়্যারলেস সেশন স্থাপন করে, একটি নেটওয়ার্ক নীতি নির্ধারণ করে এবং ক্রিয়াকলাপ ও সুরক্ষার জন্য প্রয়োজনীয় সিদ্ধান্তগুলি রেকর্ড করে।
অ্যাক্সেস সিকোয়েন্স
একটি সুপরিকল্পিত ডেপ্লয়মেন্ট সাধারণত কয়েকটি কাজকে আলাদা করে, যা একটি সাধারণ স্প্ল্যাশ পেজ একসাথে করার চেষ্টা করে:
আবিষ্কার (Discovery)
ডিভাইসটি ভেন্যুর ওয়্যারলেস সার্ভিস খুঁজে পায় এবং কোন কোন যাচাইকরণ পদ্ধতি উপলব্ধ রয়েছে তা জানতে পারে। Passpoint-এর মাধ্যমে, ব্রাউজার রিডাইরেক্টের জন্য অপেক্ষা না করে ডিভাইসটি একটি আগে থেকে কনফিগার করা প্রোফাইল ব্যবহার করতে পারে।পরিচয় (Identity)
সিস্টেমটি একজন অতিথি, স্টাফ সদস্য, ভাড়াটে, ঠিকাদার বা পরিচালিত ডিভাইস যাচাই করে। সেই পরিচয় কোনো সার্টিফিকেট, এন্টারপ্রাইজ ডিরেক্টরি, একটি রোমিং সম্পর্ক বা একটি নিয়ন্ত্রিত অতিথি নিবন্ধন প্রক্রিয়া থেকে আসতে পারে।এনক্রিপশন (Encryption)
ওয়্যারলেস সংযোগটি একটি উপযুক্ত নিরাপত্তা পদ্ধতি ব্যবহার করে, যেমন WPA3-Enterprise অথবা যেখানে সামঞ্জস্যের প্রয়োজন সেখানে WPA2-Enterprise। এনক্রিপশন কেবল পরবর্তী কোনো ওয়েবসাইট সংযোগের উপর নির্ভর না করে WiFi অ্যাসোসিয়েশন ধাপেই শুরু হয়।পলিসি (Policy)
নেটওয়ার্ক সিদ্ধান্ত নেয় যে সংযোগটি কোথায় পৌঁছাতে পারবে। একজন অতিথি কেবল ইন্টারনেট অ্যাক্সেস পেতে পারেন, স্টাফ ডিভাইস একটি এন্টারপ্রাইজ রোল পেতে পারে এবং একটি বিল্ডিং ডিভাইস কেবল অনুমোদিত পরিষেবাগুলিতে সীমাবদ্ধ থাকতে পারে।প্রমাণ এবং লাইফসাইকেল (Evidence and lifecycle)
ভেন্যুটি প্রয়োজনীয় যাচাইকরণ এবং সেশন তথ্য রেকর্ড করে, রিটেনশন নিয়ম প্রয়োগ করে এবং যখন কোনো স্টাফ অ্যাকাউন্ট পরিবর্তিত হয় বা কোনো ক্রেডেনশিয়াল আর বৈধ থাকে না তখন অ্যাক্সেস প্রত্যাহার করতে পারে।
ব্রাউজার রিডাইরেক্ট কেন সীমিত
একটি ওয়েব রিডাইরেক্ট এখনও সেইসব গেস্টদের জন্য দরকারী যাদের ভেন্যুর সাথে আগে থেকে কোনো সম্পর্ক নেই। এটি শর্তাবলী প্রদর্শন করতে পারে, একটি নির্দিষ্ট সীমিত আইডেন্টিফায়ার সংগ্রহ করতে পারে বা একটি রেজিস্ট্রেশনকে কাস্টমার জার্নির সাথে সংযুক্ত করতে পারে। এটি বিশেষ সুবিধাপ্রাপ্ত ডিভাইস বা সংবেদনশীল ওয়ার্কফ্লোগুলির জন্য একমাত্র নিরাপত্তা ব্যবস্থা হওয়া উচিত নয়।
আধুনিক স্ট্যান্ডার্ডগুলি সিদ্ধান্তের বেশিরভাগ অংশ WiFi যাচাইকরণের মধ্যে নিয়ে যায়। Jisc-এর OpenRoaming প্রয়োজনীয়তার জন্য Passpoint বা Hotspot 2.0 সামঞ্জস্য, 802.11u-এর মাধ্যমে ANQP, এবং আদর্শভাবে WPA3-Enterprise প্রয়োজন, যেখানে ফলব্যাক হিসেবে WPA2-Enterprise থাকে। এই চেকলিস্টে Passpoint রিলিজ ফিচার, রোমিং আইডেন্টিফায়ার, অপারেটরের নাম এবং RadSec-এর মাধ্যমে সুরক্ষিত RADIUS ব্যাকহলও অন্তর্ভুক্ত রয়েছে। Jisc OpenRoaming প্রযুক্তিগত প্রয়োজনীয়তা
আর্কিটেকচারাল নীতিটি সহজ: একটি পোর্টালের উচিত অ্যাক্সেস পলিসি ইস্যু করা এবং প্রয়োগ করা, কেবল একটি ফর্ম প্রদর্শন করা নয়। এই পার্থক্যটি অপারেটরদের একই অভিজ্ঞতার মধ্য দিয়ে গেস্ট, স্টাফ এবং ডিভাইসগুলিকে বাধ্য করার পরিবর্তে ব্যবহারকারীর ধরন এবং ঝুঁকির উপর ভিত্তি করে প্রযুক্তি বেছে নিতে সহায়তা করে।
লেগেসি Captive Portals বনাম Secure Internet Portals-এর তুলনা
লেগ্যাসি Captive Portal মডেলটি একেবারেই অকেজো নয়। এটি আনম্যানেজড ভিজিটরদের জন্য একটি ব্যবহারিক অনবোর্ডিং টুল, বিশেষ করে যখন কোনো ভেন্যুর শর্তাবলী দেখানোর বা সামান্য কিছু তথ্য চাওয়ার প্রয়োজন হয়। এর দুর্বলতা তখনই প্রকাশ পায় যখন অপারেটররা সেই অনবোর্ডিং পেজটিকে সম্পূর্ণ নেটওয়ার্ক সিকিউরিটি হিসেবে ভুল করেন।
একটি ওপেন বা শেয়ার্ড ওয়্যারলেস পরিষেবা ভেন্যুটি একটি শক্তিশালী পরিচয় প্রতিষ্ঠা করার আগেই ডিভাইসগুলিকে সংযুক্ত হতে দিতে পারে। ব্রাউজার তখন পোর্টাল খোঁজার, সঠিক গন্তব্যকে বিশ্বাস করার, ফর্মটি পূরণ করার এবং এমন একটি রিডাইরেক্ট পরিচালনা করার জন্য দায়ী হয়ে ওঠে যা সমস্ত অপারেটিং সিস্টেমে একভাবে কাজ নাও করতে পারে। সরকারি নির্দেশিকা সতর্ক করে যে এই সরাসরি মিথস্ক্রিয়া আরও শক্তিশালী সুরক্ষা সক্রিয় হওয়ার আগে বিশেষ সুবিধাপ্রাপ্ত ডিভাইসগুলিকে প্রতিকূল-নেটওয়ার্কের হেরফেরের কাছে উন্মুক্ত করতে পারে।
একটি সুরক্ষিত ইন্টারনেট পোর্টাল অপারেশনের ক্রম পরিবর্তন করে। ডিভাইস এবং ব্যবহারকারী যেখানে এটি সমর্থন করে সেখানে নেটওয়ার্ক প্রথমে একটি এনক্রিপ্ট করা, পরিচয়-সচেতন সংযোগ স্থাপন করে, তারপর একটি রোল-ভিত্তিক পলিসি প্রয়োগ করে। ব্রাউজারটি গেস্ট অভিজ্ঞতার অংশ হিসাবে থাকতে পারে, তবে এটি প্রমাণীকরণ এবং বিশ্বাসের সম্পূর্ণ বোঝা আর বহন করে না।
| মানদণ্ড | লিগ্যাসি Captive Portal | Secure Internet Portal |
|---|---|---|
| প্রাথমিক সংযোগ | প্রায়শই ওপেন থাকে বা কোনো শেয়ার্ড পাসওয়ার্ডের উপর ভিত্তি করে তৈরি হয় | যেখানে সমর্থিত সেখানে আইডেন্টিটি-অ্যাওয়ার ওয়্যারলেস অথেন্টিকেশন ব্যবহার করে |
| এনক্রিপশন | ডিভাইসের অ্যাপ্লিকেশন-লেয়ার এনক্রিপশনের উপর নির্ভর করতে পারে | অ্যাসোসিয়েশন থেকে এন্টারপ্রাইজ ওয়্যারলেস এনক্রিপশন ব্যবহার করে |
| আইডেন্টিটি | সাধারণত একটি ফর্ম, ভাউচার বা শেয়ার্ড ক্রেডেনশিয়াল | সার্টিফিকেট, Passpoint, OpenRoaming, SSO বা নিয়ন্ত্রিত গেস্ট রেজিস্ট্রেশন ব্যবহার করতে পারে |
| ডিভাইস সেপারেশন | ঘন ঘন একটি ব্রড গেস্ট VLAN-এর উপর নির্ভর করে | VLAN, রোল পলিসি, ক্লায়েন্ট আইসোলেশন এবং ফায়ারওয়াল এনফোর্সমেন্টকে একত্রিত করে |
| ব্যবহারকারীর অভিজ্ঞতা | ব্রাউজার রিডাইরেক্ট, বারবার লগইন, অসঙ্গতিপূর্ণ সনাক্তকরণ | একটি ফলব্যাক গেস্ট ফ্লো সহ প্রভিশনড ডিভাইসের জন্য স্বয়ংক্রিয় সংযোগ |
| স্টাফ অ্যাক্সেস | শেয়ার্ড পাসওয়ার্ড নিরীক্ষণ বা প্রত্যাহার করা কঠিন | ডিরেক্টরি-লিঙ্কড অ্যাক্সেস আলাদাভাবে প্রভিশন এবং প্রত্যাহার করা যেতে পারে |
| অপারেশনস | ম্যানুয়াল ভাউচার এবং পাসওয়ার্ড পরিচালনা | সেন্ট্রাল পলিসি, অথেন্টিকেশন রেকর্ড এবং লাইফসাইকেল কন্ট্রোল |
| সবচেয়ে উপযুক্ত | সহজ, কম ঝুঁকিপূর্ণ ভিজিটর অনবোর্ডিং | আলাদা পলিসি সহ গেস্ট, স্টাফ, টেন্যান্ট, IoT এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য |
ভেন্যু অপারেটররা এখনও বেছে বেছে captive portal ব্যবহার করতে পারেন। ভেন্যু WiFi-এর জন্য একটি captive portal guide for venue WiFi তখন উপযোগী হয় যখন ব্যবসার পোর্টাল ফ্লো, ব্র্যান্ডিং, নিবন্ধন এবং অ্যাক্সেস নিয়ন্ত্রণ তুলনা করার প্রয়োজন হয়, তবে সুরক্ষা পর্যালোচনাটি স্প্ল্যাশ পেজের বাইরেও চালিয়ে যাওয়া উচিত।
এই আপগ্রেডটি স্বয়ংক্রিয়ভাবে নির্বিঘ্ন হয় না। Passpoint প্রোফাইলগুলির জন্য সামঞ্জস্যপূর্ণ ডিভাইস এবং সঠিক প্রভিশনিং প্রয়োজন। এন্টারপ্রাইজ অথেন্টিকেশনের জন্য আইডেন্টিটি এবং সার্টিফিকেট ম্যানেজমেন্ট প্রয়োজন। পুরানো ইকুইপমেন্টের জন্য iPSK বা একটি সতর্কতার সাথে আইসোলেট করা ফলব্যাক লাগতে পারে। এই আপসগুলি পরিচালনাযোগ্য হয় যখন ভেন্যু প্রতিটি কানেকশন পরিবেশন করার জন্য একটি একক প্রযুক্তির উপর ভরসা না করে ব্যবহারকারীদের যাত্রাগুলিকে আলাদা করে।
একটি ভালো ফলব্যাক পুরো নেটওয়ার্কের মান না কমিয়ে অ্যাক্সেস সুরক্ষিত রাখে। এটি ব্যতিক্রমগুলোকে একটি সংকীর্ণ, মনিটরড সেগমেন্টে রাখা উচিত, সবাইকে একটি শেয়ার্ড পাসওয়ার্ডে ফেরত পাঠানো উচিত নয়।
প্রতিটি সুরক্ষিত পোর্টালে অবশ্যই থাকা আবশ্যক সিকিউরিটি ফিচারসমূহ
সিকিউরিটি প্রথম অ্যাপ্লিকেশন রিকোয়েস্টের আগেই শুরু হয়। ডিভাইসটি যদি একটি ওপেন নেটওয়ার্কে যুক্ত হয় এবং কেবল পরেই একটি HTTPS পেজে পৌঁছায়, তবে ভেন্যুটি ইতিমধ্যেই অ্যাক্সেস প্রক্রিয়ার প্রথম অংশটিকে ইন্টারসেপশন বা ম্যানিপুলেশনের কাছে উন্মুক্ত করে দিয়েছে। একটি সুরক্ষিত ডিজাইন বেশ কয়েকটি স্তরে নিয়ন্ত্রণ স্থাপন করে।
প্রথম সংযোগ থেকেই এনক্রিপশন
স্টাফ এবং ম্যানেজড ডিভাইসের জন্য, যেখানে এস্টেট এটি সমর্থন করে সেখানে WPA3-Enterprise-কে অগ্রাধিকারযোগ্য ওয়্যারলেস সিকিউরিটি পদ্ধতি করা উচিত, সাথে সামঞ্জস্যের জন্য WPA2-Enterprise উপলব্ধ রাখা উচিত। এই পদ্ধতিগুলি প্রতিটি ভিজিটরের জানা একটি সাধারণ পাসওয়ার্ডের পরিবর্তে ব্যক্তিগত অথেন্টিকেশন এবং এনক্রিপ্ট করা সেশন ব্যবহার করে।
একটি সার্টিফিকেট-ভিত্তিক ফ্লো কর্মীদের জন্য বিশেষভাবে মূল্যবান। ডিভাইসটি একটি প্রভিশন করা ক্রেডেনশিয়ালের মাধ্যমে তার আইডেন্টিটি প্রমাণ করে, আইডেন্টিটি সার্ভিস তার স্ট্যাটাস চেক করে এবং নেটওয়ার্ক উপযুক্ত পলিসি প্রয়োগ করে। কর্মীদের প্রতিটি ডিভাইসে একটি রিইউজেবল ওয়্যারলেস পাসওয়ার্ড টাইপ করতে হয় না, এবং পুরো বিল্ডিংয়ের পাসওয়ার্ড পরিবর্তন না করেই অর্গানাইজেশন অ্যাক্সেস বাতিল করতে পারে।
উদ্দেশ্যমূলক আইডেন্টিটি
আইডেন্টিটি মানে সবকিছু সংগ্রহ করা নয়। এর অর্থ হলো একটি নির্দিষ্ট অ্যাক্সেস পাথের জন্য নেটওয়ার্কের কী জানা প্রয়োজন তা নির্ধারণ করা।
- অতিথিরা একটি সংক্ষিপ্ত নিবন্ধন প্রক্রিয়া, একটি যাচাইকৃত ইমেল ঠিকানা বা একটি রোমিং প্রোফাইল ব্যবহার করতে পারেন।
- কর্মীদের সাধারণত এন্টারপ্রাইজ পরিচয়, SSO বা ডিভাইস সার্টিফিকেট ব্যবহার করা উচিত।
- ঠিকাদাররা সময়সীমা-ভিত্তিক বা ভূমিকা-ভিত্তিক অ্যাক্সেস পেতে পারেন।
- IoT ডিভাইসের জন্য একটি সাধারণ শংসাপত্রের পরিবর্তে স্বতন্ত্র প্রি-শেয়ার্ড কী-এর প্রয়োজন হতে পারে, যা প্রায়শই iPSK নামে পরিচিত।
অথেন্টিকেশন পদ্ধতিটি আপোস করার পরিণতির সাথে সামঞ্জস্যপূর্ণ হওয়া উচিত। একজন ভিজিটরের ইন্টারনেট সেশন এবং একটি ফ্যাসিলিটি কন্ট্রোলার কেবল একই অ্যাক্সেস পয়েন্টের মাধ্যমে সংযুক্ত হওয়ার কারণে একই ট্রাস্ট লেভেল পাওয়া উচিত নয়।
সেগমেন্টেশন এবং জিরো-ট্রাস্ট পলিসি
নেটওয়ার্ক সেগমেন্টেশন ভুল এবং অনধিকার প্রবেশ প্রতিরোধ করে। VLAN, ফায়ারওয়াল নিয়ম এবং ক্লায়েন্ট আইসোলেশনের মাধ্যমে গেস্ট ট্রাফিককে কর্পোরেট, পেমেন্ট, ক্লিনিকাল, টেন্যান্ট এবং ম্যানেজমেন্ট নেটওয়ার্ক থেকে আলাদা রাখা উচিত। যে পোর্টাল শুধুমাত্র একটি ইমেল অ্যাড্রেস সংগ্রহ করে কিন্তু গেস্ট এবং কর্পোরেট ট্রাফিককে একই নেটওয়ার্কে রেখে দেয়, তা ল্যাটারাল মুভমেন্টের ঝুঁকি দূর করতে পারে না।
Zero trust অথেন্টিকেশনের পরে একটি পলিসিগত প্রশ্ন যোগ করে: এই আইডেন্টিটি এবং ডিভাইসের এই মুহূর্তে ঠিক কী করার অনুমতি আছে? উত্তরটি রোল, ডিভাইসের ধরন, অবস্থান এবং অনুরোধ করা সার্ভিসের উপর নির্ভর করতে পারে। অ্যাক্সেস ডিফল্টরূপে সীমিত, মনিটর করা এবং সহজেই প্রত্যাহারযোগ্য হওয়া উচিত।
প্রত্যাহার এবং প্রমাণ
একটি সুরক্ষিত পোর্টালকে তাৎক্ষণিক পদক্ষেপ সমর্থন করতে হবে। যদি কোনো কর্মচারী চলে যান, কোনো ডিভাইস হারিয়ে যায় বা কোনো শংসাপত্র সন্দেহজনক হয়, তবে অপারেটরের পরিচয় বা নেটওয়ার্ক পলিসি সিস্টেমের মাধ্যমে অ্যাক্সেস প্রত্যাহার করতে সক্ষম হওয়া উচিত। WiFi ব্যবহারকারীদের একটি আলাদা স্প্রেডশীট বজায় রাখার চেয়ে ডিরেক্টরি সিঙ্ক্রোনাইজেশন অনেক বেশি নির্ভরযোগ্য।
লগিং-এর উদ্দেশ্য হওয়া উচিত নির্বিচারে নজরদারি না করে ব্যবহারিক প্রশ্নের উত্তর দেওয়া। ভেন্যুর আইনগত উদ্দেশ্য এবং রিটেনশন নিয়ম অনুযায়ী অথেন্টিকেশন সিদ্ধান্ত, ডিভাইস বা সেশন রেফারেন্স, প্রয়োগ করা নীতি এবং প্রাসঙ্গিক সময়ের তথ্য রেকর্ড করুন। এন্টারপ্রাইজ WiFi নিরাপত্তা গাইড টিমগুলোকে এটিকে পোর্টাল-ডিজাইন অনুশীলনের পরিবর্তে একটি আর্কিটেকচারাল রিভিউ হিসেবে ফ্রেম করতে সাহায্য করতে পারে।
যুক্তরাজ্যের সাইবার চাপের মাত্রা লেয়ার্ড নিয়ন্ত্রণের প্রয়োজনীয়তাকে আরও জোরদার করে। NCSC-এর রিপোর্ট অনুযায়ী জাতীয়ভাবে গুরুত্বপূর্ণ আক্রমণ ৮৯ থেকে ২০৪-এ উন্নীত হওয়া প্রতিটি ব্যবহারকারীর জন্য প্রতিটি সম্ভাব্য নিয়ন্ত্রণ যুক্ত করার কোনো কারণ নয়। এটি হলো শেয়ার করা পাসওয়ার্ড, ওপেন অ্যাক্সেস, দুর্বল আইসোলেশন এবং বাতিল না করা পরিচয়ের মতো পরিহারযোগ্য দুর্বলতাগুলি দূর করার একটি কারণ। NCSC reporting on the UK threat environment
বাস্তব ভেন্যুর জন্য ইন্টিগ্রেশন এবং ডেপ্লয়মেন্ট অপশনসমূহ
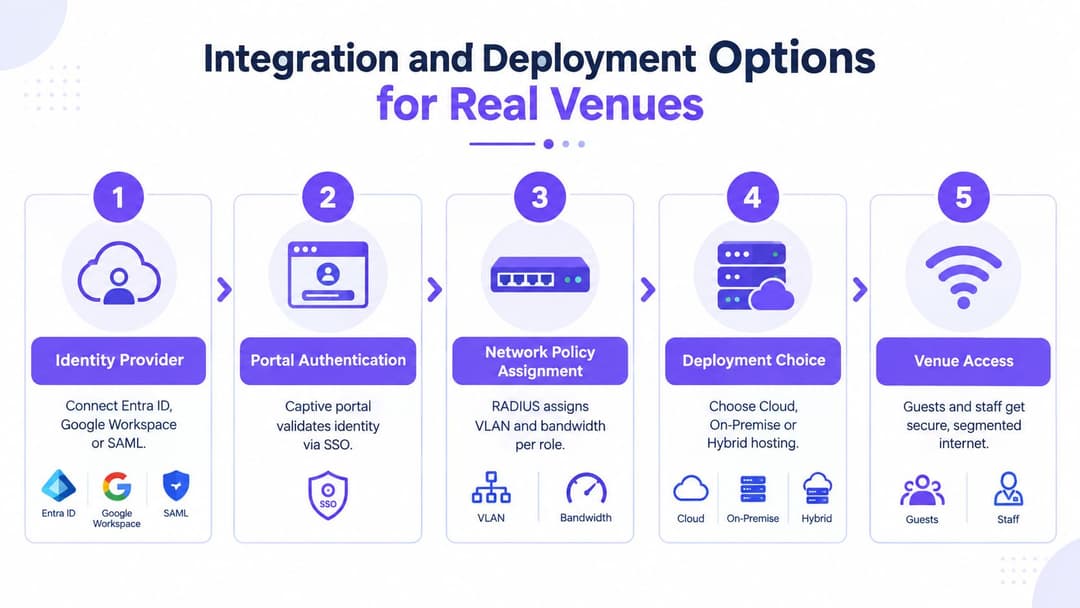
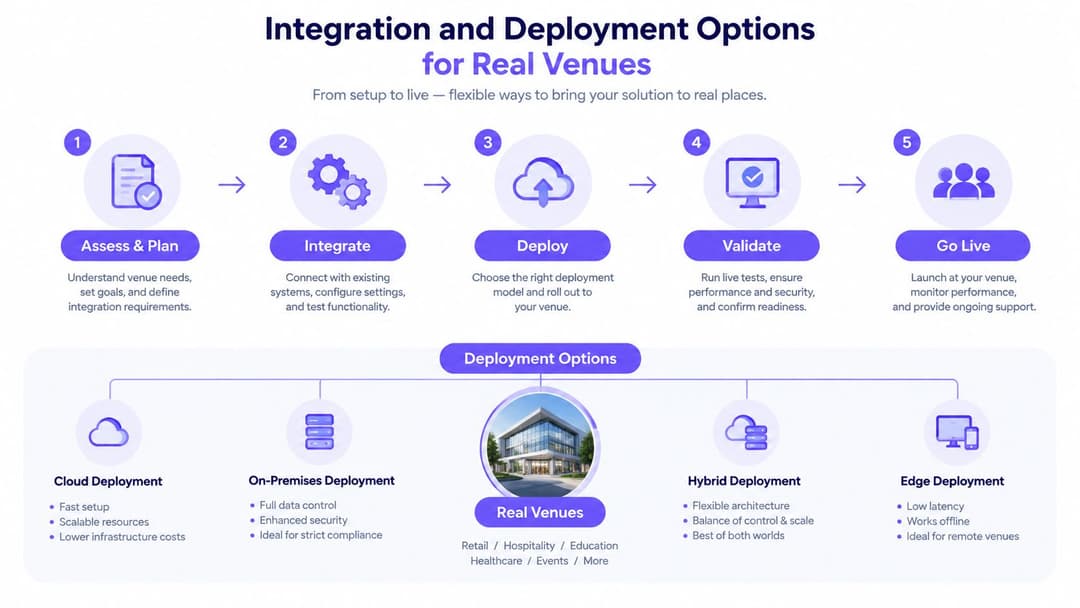
একটি সুরক্ষিত ইন্টারনেট পোর্টাল ভেন্যুর বিদ্যমান আইডেন্টিটি এবং নেটওয়ার্ক পরিকাঠামোর সাথে সামঞ্জস্যপূর্ণ হওয়া উচিত। প্রতিটি অ্যাক্সেস পয়েন্ট পরিবর্তন করা বা একটি বড় স্থানীয় অথেন্টিকেশন স্ট্যাক ইনস্টল করার কোনো প্রয়োজন নাও হতে পারে। সংযোগকারী মানুষ এবং ডিভাইসগুলো চিহ্নিত করে কাজ শুরু করুন, তারপর সবচেয়ে সহজ পদ্ধতিটি বেছে নিন যা প্রতিটি গ্রুপকে একটি উপযুক্ত আইডেন্টিটি এবং পলিসি প্রদান করে।
স্টাফ এবং ম্যানেজড ডিভাইসসমূহ
স্টাফ অ্যাক্সেস সাধারণত সংস্থার আইডেন্টিটি প্রোভাইডারের অধীনে থাকে। Entra ID, Google Workspace এবং Okta অ্যাকাউন্টের স্ট্যাটাস, গ্রুপ এবং অ্যাক্সেসের সিদ্ধান্তের জন্য প্রধান উৎস হিসেবে কাজ করতে পারে। SSO কর্মীদের অভিজ্ঞতা সহজ করে তোলে, আর সার্টিফিকেট ভিত্তিক ওয়্যারলেস অ্যাক্সেস পাসওয়ার্ডের উপর নির্ভরতা কমায় এবং ভেন্যুকে তাদের ডিরেক্টরি প্রক্রিয়ার মাধ্যমে অ্যাক্সেস বাতিল করার সুবিধা দেয়।
একটি ক্লাউড-হোস্টেড RADIUS সার্ভিস লোকাল RADIUS সার্ভারগুলি পরিচালনা করার প্রয়োজনীয়তা কমাতে পারে, যদি নেটওয়ার্ক ডিজাইন, সার্টিফিকেট এবং ব্যাকহল সঠিকভাবে কনফিগার করা থাকে। কঠোর লোকালিটি, লেগ্যাসি ইন্টিগ্রেশন বা সীমিত এক্সটার্নাল কানেক্টিভিটি সহ সাইটগুলির জন্য অন-প্রিমিসেস উপাদানগুলি এখনও যুক্তিযুক্ত হতে পারে। একটি হাইব্রিড মডেল লোকাল নেটওয়ার্ক এনফোর্সমেন্ট বজায় রাখতে পারে এবং একই সাথে সেন্ট্রাল আইডেন্টিটি ও পলিসি অ্যাডমিনিস্ট্রেশন ব্যবহার করতে পারে।
গেস্ট এবং রোমিং ভিজিটর
Passpoint এবং OpenRoaming তখন উপযুক্ত যখন ভেন্যু একটি পুনরাবৃত্তিমূলক সংযোগ চায় যা দর্শকদের প্রতিবার ভিজিটে ব্রাউজার ব্যবহার করতে বাধ্য করে না। ডিভাইসটি একটি প্রোফাইল গ্রহণ করে বা ইতিমধ্যে থাকে, পরিষেবাটি আবিষ্কার করে, প্রাসঙ্গিক রোমিং সম্পর্কের মাধ্যমে প্রমাণীকরণ করে এবং পলিসি প্রয়োগ করা একটি এনক্রিপ্ট করা নেটওয়ার্কে যোগ দেয়।
এই পদ্ধতিটি বিশেষ করে হোটেল, পরিবহন হাব, হেলথকেয়ার এস্টেট, উচ্চ শিক্ষা এবং মাল্টি-সাইট রিটেইল জুড়ে দরকারী। এটি এমন মুহূর্তের সংখ্যাও কমিয়ে দেয় যেখানে একজন গেস্ট একটি বিভ্রান্তিকর রিডাইরেক্ট অনুসরণ করতে পারেন বা এমন একটি পেজে ক্রেডেনশিয়াল লিখতে পারেন যা তারা যাচাই করেননি।
পুরানো ডিভাইস এবং বিশেষ সরঞ্জাম
প্রতিটি ডিভাইস সর্বশেষ স্ট্যান্ডার্ড সমর্থন করে না। প্রিন্টার, সেন্সর, স্ক্যানার, এন্টারটেইনমেন্ট সিস্টেম এবং অপারেশনাল ট্যাবলেটের জন্য আলাদা প্রি-শেয়ার্ড কী-এর প্রয়োজন হতে পারে। iPSK প্রতিটি ডিভাইসকে একটি আলাদা শংসাপত্র দেয়, তাই একটি আপোসকৃত কী-এর কারণে অপারেটরকে পুরো এস্টেট জুড়ে একটি শেয়ার্ড পাসওয়ার্ড পরিবর্তন করতে হয় না।
নেটওয়ার্কের উচিত সেই ডিভাইসগুলোকে একটি ডেডিকেটেড সেগমেন্টে রাখা। একটি একক কী জবাবদিহিতা এবং প্রত্যাহার করার ক্ষমতা উন্নত করে, তবে এটি একটি আনম্যানেজড ডিভাইসকে নিজে থেকে বিশ্বস্ত করে তোলে না।
ভেন্যুর সাথে ডেপ্লয়মেন্টের সামঞ্জস্য করা
| ভেন্যু পরিবেশ | যৌক্তিক প্রারম্ভিক প্যাটার্ন | প্রধান কর্মক্ষম উদ্বেগ |
|---|---|---|
| হোটেল বা রিসোর্ট | পুনরাগত অতিথিদের জন্য Passpoint, প্রথমবার আসা দর্শকদের জন্য নিয়ন্ত্রিত ফলব্যাক, পৃথক কর্মীদের SSO | কর্মক্ষম সিস্টেম প্রকাশ না করে অতিথিদের সুবিধা নিশ্চিত করা |
| হাসপাতাল | সার্টিফিকেট-ভিত্তিক স্টাফ অ্যাক্সেস, কঠোরভাবে সীমাবদ্ধ গেস্ট ইন্টারনেট, বিচ্ছিন্ন ক্লিনিকাল এবং ডিভাইস নেটওয়ার্ক | সুবিধাপ্রাপ্ত এন্ডপয়েন্ট এবং সংবেদনশীল পরিষেবাগুলি সুরক্ষিত করা |
| রিটেল গ্রুপ | সাইট জুড়ে কেন্দ্রীয় নীতি, দর্শকদের জন্য গেস্ট অনবোর্ডিং, ডিরেক্টরি-সংযুক্ত স্টাফ অ্যাক্সেস | স্টোর জুড়ে ধারাবাহিকতা এবং মার্কেটিং গভর্নেন্স |
| মাল্টি-টেন্যান্ট হাউজিং | বিচ্ছিন্ন নীতিসহ ভাড়াটেদের পরিচয়, পৃথক ফ্লো হিসেবে গেস্ট অ্যাক্সেস, বিল্ডিং ডিভাইসের জন্য iPSK | ভাড়াটে থেকে ভাড়াটে দৃশ্যমানতা রোধ করা |
| অনুষ্ঠান ভেন্যু | অস্থায়ী পরিচয়, ক্ষমতা-সচেতন নীতি, দ্রুত মেয়াদ শেষ এবং প্রত্যাহার | ব্যস্ত সময়ে স্বল্পস্থায়ী অ্যাক্সেস এবং সহজ সহায়তা |
Meraki, Aruba, Ruckus, Mist এবং UniFi এর মতো শীর্ষস্থানীয় নেটওয়ার্ক প্ল্যাটফর্মগুলি এই প্যাটার্নগুলির অংশ হতে পারে, তবে শুধুমাত্র সামঞ্জস্যপূর্ণ হওয়াই যথেষ্ট নয়। জিজ্ঞাসা করুন কোথায় প্রমাণীকরণ ঘটে, কীভাবে পলিসি অ্যাক্সেস পয়েন্ট এবং গেটওয়েতে পৌঁছায়, কীভাবে সার্টিফিকেট পরিচালনা করা হয় এবং আইডেন্টিটি প্রোভাইডার অনুপলব্ধ হলে কী ঘটে।
কমপ্লায়েন্স প্রাইভেসি এবং মাল্টি টেন্যান্ট গেস্ট ও স্টাফ ফ্লো
সবচেয়ে অবহেলিত পোর্টাল সিদ্ধান্তটি সাধারণত অথেন্টিকেশন হওয়ার পরে ঘটে। একটি ভেন্যু ইমেল ঠিকানা, ফোন নম্বর, নাম, রুমের রেফারেন্স বা টেন্যান্ট আইডেন্টিফায়ার সংগ্রহ করে, তারপরে এটি একটি মার্কেটিং প্ল্যাটফর্ম, সাপোর্ট সিস্টেম, অ্যানালিটিক্স ডেটাবেস বা অ্যাক্সেস লগে সংরক্ষণ করে। প্রতিটি অনুলিপি আরেকটি গভর্নেন্সের বাধ্যবাধকতা তৈরি করে।
একটি প্রাইভেসি নোটিশে সহজ ভাষায় সংগ্রহের উদ্দেশ্য ব্যাখ্যা করা উচিত। সার্ভিস অ্যাক্সেস এবং মার্কেটিং সম্মতি দুটি পৃথক পছন্দ থাকা উচিত। ইন্টারনেট কানেক্টিভিটির প্রয়োজন এমন একজন গেস্টকে প্রবেশের গোপন মূল্য হিসেবে প্রমোশনাল যোগাযোগ গ্রহণ করতে বাধ্য করা উচিত নয়।
ফর্ম তৈরি করার আগে ডেটা ফ্লো ডিজাইন করুন
একটি ফিল্ড যোগ করার আগে চারটি প্রশ্ন জিজ্ঞাসা করুন:
- উদ্দেশ্য: ডেটা কি অ্যাক্সেস, সেফগার্ডিং, ট্রাবলশুটিং, অডিট বা মার্কেটিংয়ের জন্য প্রয়োজন?
- প্রয়োজনীয়তা: এটি সংগ্রহ না করেই কি সার্ভিসটি কাজ করতে পারে?
- দৃশ্যমানতা: ব্যবহারকারী কি এটি জমা দেওয়ার আগে বুঝতে পারেন কেন এটি চাওয়া হচ্ছে?
- সংরক্ষণ: কোন ঘটনার কারণে ভেন্যু এটি মুছে ফেলে বা অ্যানোনিমাইজ করে?
সরকারি পোর্টাল নোটিশগুলো দেখায় কেন আইনানুগ প্রক্রিয়াকরণ এবং ডেটা গভর্নেন্স কারিগরি ডিজাইনের অংশ হওয়া উচিত, ডেপ্লয়মেন্টের পরে যোগ করা ফুটার হিসেবে নয়। UK government privacy notice-এর উদাহরণ
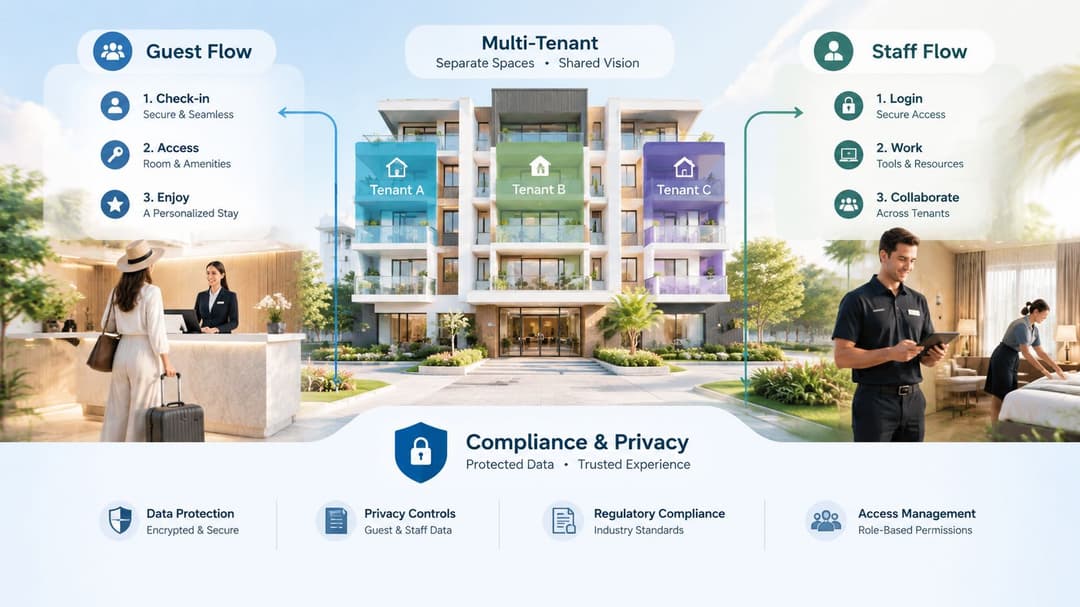
গেস্ট এবং স্টাফদের প্রবাহ সম্পূর্ণ আলাদা থাকা উচিত। হোটেলের একজন অতিথি থাকার সময় বা রেজিস্ট্রেশনের সাথে লিঙ্ক করা শুধুমাত্র ইন্টারনেট অ্যাক্সেস পেতে পারেন। একজন স্টাফ মেম্বারকে নিয়োগকর্তার আইডেন্টিটি প্রোভাইডারের মাধ্যমে অথেন্টিকেট করতে হবে এবং রোল-ভিত্তিক পলিসি পেতে হবে। একজন ঠিকাদারের জন্য একজন স্পন্সর, একটি মেয়াদ শেষের শর্ত এবং অনুমোদিত পরিষেবাগুলোতে সীমিত অ্যাক্সেসের প্রয়োজন হতে পারে।
মাল্টি-টেন্যান্ট আইসোলেশন হলো একটি টেকনিক্যাল এবং গভর্নেন্স কন্ট্রোল
আবাসিক, ছাত্রাবাস বা মিশ্র ব্যবহারের সম্পত্তিতে টেন্যান্টরা একই পরিকাঠামো শেয়ার করে, তবে এর মানে এই নয় যে তারা স্বয়ংক্রিয়ভাবে ট্রাফিক, ডিসকভারি বা অ্যাডমিনিস্ট্রেটিভ ভিজিবিলিটিও শেয়ার করবে। ভেন্যুর উচিত টেন্যান্টদের নেটওয়ার্ক এবং আইডেন্টিটি আলাদা করা, ক্লায়েন্ট-টু-ক্লায়েন্ট কমিউনিকেশন সীমাবদ্ধ করা এবং একজন টেন্যান্টের আমন্ত্রিত অতিথি যেন অন্যজনের কাছে একটি বিশ্বস্ত ডিভাইস হিসেবে দেখা না যায় তা নিশ্চিত করা।
মার্কেটিং এবং অ্যানালিটিক্সের ক্ষেত্রেও একই শৃঙ্খলা প্রয়োজন। ফার্স্ট-পার্টি WiFi ডেটা CRM সংযোগ, ভিজিট সনাক্তকরণ, সমীক্ষা বা অটোমেশনকে সমর্থন করতে পারে, তবে কেবল তখনই যখন ভেন্যুর একটি স্পষ্ট উদ্দেশ্য এবং অনুমতি মডেল থাকে। কানেকশন আচরণের রিপোর্ট করে এমন একটি ড্যাশবোর্ডের প্রতিটি মার্কেটিং ব্যবহারকারীর কাছে র (raw) ব্যক্তিগত বিবরণ প্রকাশ করার প্রয়োজন নেই।
সবচেয়ে শক্তিশালী ডিজাইন প্রায়শই কম ডেটা সংগ্রহ করে। বেশি ফিল্ড স্বয়ংক্রিয়ভাবে আরও নিরাপত্তা বা আরও বাণিজ্যিক মূল্য তৈরি করে না। স্পষ্ট রিটেনশন সহ একটি ছোট, ভালোভাবে ব্যাখ্যা করা ডেটাসেট অ্যাক্সেস, অডিট এবং সম্মতি সমর্থন করতে পারে এবং একই সাথে একটি ব্রিচের প্রভাব এবং ডেটা অনুরোধের প্রতিক্রিয়া জানানোর ঝামেলা কমাতে পারে। মাল্টি-টেন্যান্ট WiFi ডিজাইন সংক্রান্ত গাইড টেন্যান্টের অভিজ্ঞতাকে নেটওয়ার্ক আইসোলেশন এবং অপারেশনাল অ্যাডমিনিস্ট্রেশনের সাথে সংযুক্ত করতে সাহায্য করে।
আত্মবিশ্বাসের সাথে একটি সুরক্ষিত ইন্টারনেট পোর্টাল নির্বাচন এবং মাইগ্রেট করা
ব্র্যান্ডিং বেছে নেওয়ার আগে আর্কিটেকচার বেছে নিন। একটি সুন্দর পেজ কখনো ওপেন ওয়্যারলেস অ্যাক্সেস, শেয়ার্ড ক্রিডেনশিয়াল, মিসিং সেগমেন্টেশন, বা অস্পষ্ট ডেটা সংরক্ষণের ঘাটতি পূরণ করতে পারে না।
প্রোভাইডার এবং ইন্টারনাল ডিজাইন মূল্যায়ন করার সময় এই সংক্ষিপ্ত তালিকাটি ব্যবহার করুন:
- স্ট্যান্ডার্ড সমর্থন: প্রয়োজনানুযায়ী Passpoint, Hotspot 2.0, ANQP, WPA3-Enterprise এবং WPA2-Enterprise সামঞ্জস্যতা নিশ্চিত করুন।
- রোমিং ক্ষমতা: OpenRoaming অংশগ্রহণ এবং ফেডারেশন ওয়ার্কফ্লো আপনার দর্শকদের সাথে মেলে কিনা তা পরীক্ষা করুন।
- পরিচয় একীকরণ: Entra ID, Google Workspace, Okta, SAML, সার্টিফিকেট এবং ডিরেক্টরি-প্রত্যাহার পাথ পরীক্ষা করুন।
- ডিভাইস কভারেজ: লেগ্যাসি, IoT এবং কর্মক্ষম সরঞ্জামের ক্ষেত্রে iPSK কীভাবে কাজ করে তা জানুন।
- নেটওয়ার্ক প্রয়োগ: VLAN অ্যাসাইনমেন্ট, ফায়ারওয়াল নীতি, ক্লায়েন্ট আইসোলেশন, ভূমিকা-ভিত্তিক অ্যাক্সেস এবং অডিট রেকর্ড যাচাই করুন।
- গোপনীয়তা নিয়ন্ত্রণ: সম্মতি পৃথকীকরণ, গোপনীয়তা বিজ্ঞপ্তি, ডেটা মিনিমাইজেশন, ধারণ, মুছে ফেলা এবং CRM অনুমতি পর্যালোচনা করুন।
- কর্মক্ষম উপযুক্ততা: আপনার অ্যাক্সেস-পয়েন্ট এবং গেটওয়ে এস্টেট, মনিটরিং, ফেইলওভার এবং ধাপে ধাপে রোলআউটের জন্য সমর্থন নিশ্চিত করুন।
মাইগ্রেশনের জন্য একবারে সম্পূর্ণ পরিবর্তনের প্রয়োজন নেই। বর্তমান SSID এবং ট্রাফিক ম্যাপ করুন, গেস্ট, স্টাফ, টেন্যান্ট এবং ডিভাইস সেগমেন্ট সংজ্ঞায়িত করুন, তারপর একটি নিয়ন্ত্রিত এলাকায় সুরক্ষিত ফ্লো পাইলট করুন। পরিধি বাড়ানোর আগে পুরানো হ্যান্ডসেট, অ্যাক্সেসিবিলিটির প্রয়োজনীয়তা, রোমিং আচরণ, হেল্প-ডেস্ক প্রক্রিয়া, আইডেন্টিটি-প্রোভাইডার বিভ্রাট এবং প্রত্যাহার পরীক্ষা করুন।
পছন্দসই পদ্ধতি ব্যবহার করতে পারে না এমন ডিভাইসগুলির জন্য একটি সংকীর্ণ পরিসরের ফলব্যাক রাখুন, তবে সেই ব্যতিক্রমটিকে ডিফল্ট হতে দেবেন না। পরিবর্তনটি রিসেপশন টিম এবং দর্শকদের জানান, সংযোগের ব্যর্থতা এবং সহায়তার অনুরোধগুলি পরিমাপ করুন এবং অপ্রত্যাশিত ক্রস-সেগমেন্ট অ্যাক্সেসের জন্য লগগুলি পর্যালোচনা করুন। সঠিক পোর্টাল হলো সেটি যা অপারেশন টিমকে একটি সহজ অভিজ্ঞতা দেওয়ার পাশাপাশি সিকিউরিটি টিমকে প্রয়োগযোগ্য পরিচয়, এনক্রিপশন, আইসোলেশন এবং লাইফসাইকেল নিয়ন্ত্রণ প্রদান করে।
Purple প্রদান করে পাসওয়ার্ডহীন অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট WiFi অ্যাক্সেস Passpoint এবং OpenRoaming-এর মাধ্যমে, যার সাথে রয়েছে SSO ইন্টিগ্রেশন, iPSK সমর্থন, নেটওয়ার্ক-ভেন্ডর সামঞ্জস্যতা, অ্যানালিটিক্স, CRM কানেক্টর এবং মার্কেটিং অটোমেশন। আপনার ভেন্যুর আইডেন্টিটি, প্রাইভেসি এবং সেগমেন্টেশন প্রয়োজনীয়তার সাথে এর সুরক্ষিত ইন্টারনেট পোর্টাল পদ্ধতি কীভাবে মানানসই হতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।



