El aprovisionamiento de usuarios es la creación, modificación y eliminación controladas del acceso de una persona a cuentas, aplicaciones, redes y datos a medida que cambia su función. Si su equipo puede crear una cuenta pero no puede demostrar cuándo deberían finalizar sus permisos, ¿realmente ha terminado el aprovisionamiento?
Esa es la brecha detrás de muchos problemas de acceso. Un primer inicio de sesión exitoso demuestra que alguien puede ingresar, no que deba conservar ese acceso de manera indefinida. Para los administradores de TI, los equipos de redes y los gerentes de operaciones, la pregunta fundamental es si cada permiso sigue teniendo un motivo válido para existir.
Qué significa el aprovisionamiento de usuarios en términos sencillos
Piense en el recepcionista de un hotel que entrega una tarjeta de acceso a un huésped. La tarjeta abre la habitación asignada, funciona durante las fechas de la estancia y no permite el acceso a la oficina de limpieza. Al momento de la salida, el hotel la cancela.
El aprovisionamiento digital sigue la misma lógica. Un administrador le proporciona una cuenta a alguien, le asigna los permisos pertinentes y modifica o revoca esos permisos cuando cambia el motivo del acceso.
La cuenta es solo el punto de partida
Una cuenta es el registro de una identidad en un sistema. Los privilegios de acceso son las acciones que esa cuenta puede realizar, como consultar una reservación, aprobar una factura o conectarse a una red para empleados. Un rol aprobado determina qué privilegios necesita una persona para desempeñar sus responsabilidades.
Supongamos que un hotel contrata a un recepcionista. Necesita acceso al sistema de reservas, pero no autorización para modificar datos de nómina. Copiar la cuenta de otro recepcionista es arriesgado, ya que ese colega podría tener tareas adicionales o permisos antiguos que nadie eliminó.
La introducción a la gestión de identidades y accesos del Centro Nacional de Ciberseguridad vincula a personas o sistemas verificados con permisos definidos, con el respaldo de definiciones de roles, autenticación sólida y aprovisionamiento seguro de credenciales. El principio práctico es el privilegio mínimo: otorgar lo que el rol requiere, en lugar de todo lo que pudiera resultar conveniente.
Verificación, autenticación y aprovisionamiento no son términos intercambiables
Estos términos responden a diferentes preguntas:
- La verificación de identidad establece quién es alguien o confirma un atributo relevante.
- La autenticación comprueba que quien inicia sesión controla las credenciales asociadas a esa identidad.
- La autorización determina lo que la identidad autenticada puede hacer.
- El aprovisionamiento habilita y mantiene la cuenta y los permisos aprobados.
Una persona puede autenticarse con éxito y aun así tener un acceso inapropiado. Una contraseña válida no justifica el permiso para descargar un archivo de nómina.
La misma distinción se aplica a los contratistas y a las identidades no humanas, como las cuentas de servicio utilizadas por integraciones de software. Esas cuentas necesitan un propósito aprobado y un responsable definido, aunque nadie las utilice como un inicio de sesión de empleado habitual.
Entonces, ¿qué es el aprovisionamiento de usuarios en términos operativos? Es el puente entre una identidad reconocida y un acceso utilizable, mantenido más allá del primer inicio de sesión.
Cómo los eventos de altas, traslados y bajas impulsan Access
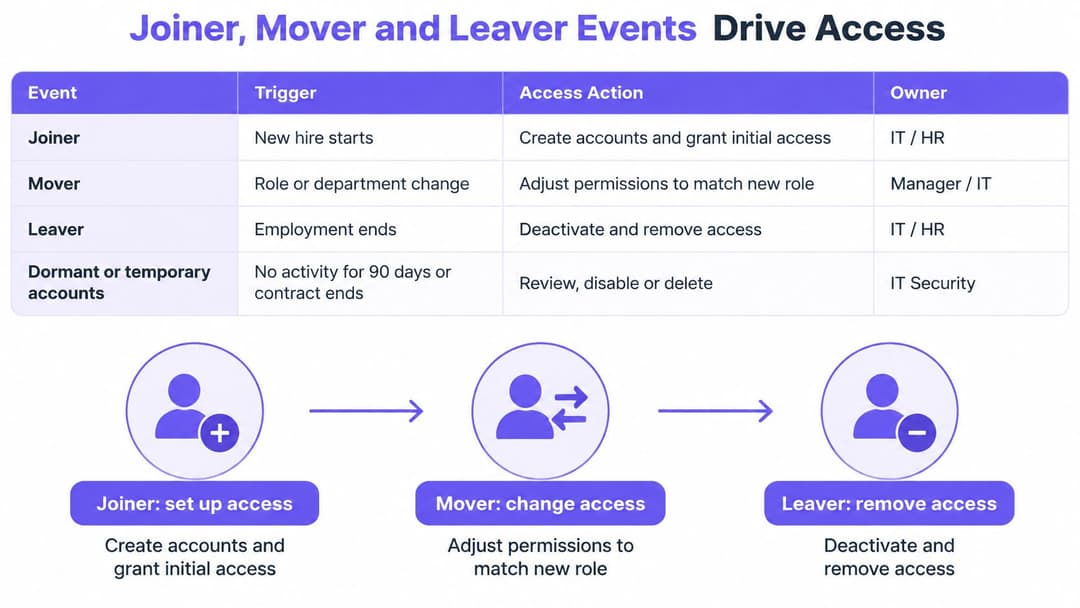
Una tarjeta de identificación que todavía abre la oficina del año pasado no es un simple descuido administrativo. Es un acceso que dejó de estar justificado y que nunca se revocó. Las incorporaciones, cambios de puesto y bajas de empleados son los momentos en los que dicha justificación se genera, se modifica o se retira. El aprovisionamiento solo funciona si cada uno de esos momentos actualiza todos los sistemas que la persona puede utilizar, y si el cambio se verifica posteriormente.
| Evento | Detonador | Acción de acceso | Responsable habitual |
|---|---|---|---|
| Nuevo ingreso (Joiner) | Fecha de inicio verificada y rol aprobado | Crear cuenta y otorgar únicamente permisos basados en roles | Registro de RR. HH. y jefe directo |
| Cambio de puesto o área (Mover) | Cambio de departamento o rol en el registro de RR. HH. | Recalcular asignaciones y revocar el acceso del rol anterior | El jefe directo aprueba el nuevo acceso |
| Baja (Leaver) | Fin de la relación laboral o vencimiento del contrato | Inhabilitar cuenta, revocar sesiones y tokens, y eliminar el acceso desde dispositivos | RR. HH. y equipo de identidad |
| Cuenta inactiva | Sin inicios de sesión durante un periodo acordado | Suspender y revisar antes de cualquier reactivación | Responsable de la aplicación |
| Cuenta temporal o no humana | Fin del contrato o del propósito del servicio | Acceso por tiempo limitado con fecha de expiración | Gerente patrocinador |
La tabla separa quién autoriza el acceso de quién lo implementa. Recursos Humanos confirma el estatus laboral, un gerente explica la necesidad operativa y el equipo de identidades convierte esa decisión en cambios dentro de los sistemas. El fallo habitual radica en una suposición compartida: cada equipo asume que el otro es responsable de iniciar el proceso, por lo que el cambio nunca se ejecuta.
La incorporación debe comenzar con un registro aprobado
Un nuevo empleado requiere una fecha de inicio confirmada, un gerente y un rol asignado antes de que se le otorguen los permisos. Puede preparar una cuenta de antemano, pero la preparación no debe convertirse en un acceso anticipado a los sistemas de producción. Piense en esto como sacar un duplicado de una llave y dejarlo en el cajón del cerrajero hasta la fecha de ingreso, en lugar de entregarlo el día en que se acepta la oferta laboral.
Mantenga explícito el paquete de acceso para nuevos empleados. Un recepcionista podría recibir herramientas de reservación y WiFi para empleados, mientras que un colega de finanzas recibe aplicaciones de contabilidad. Copiar el perfil de un colega parece rápido, pero oculta excepciones que nadie aprobó. Cada excepción requiere su propia aprobación.
La capacitación puede apoyar la preparación sin convertirse en la autoridad para conceder accesos. En los casos en que la formación continua forme parte de la incorporación, el entrenamiento grupal de formación continua para el personal de Premiere Education puede integrarse en el proceso de inducción; el gerente aun así deberá aprobar las responsabilidades reales del colaborador.
Cambiar de puesto implica tanto restar como sumar
Es fácil gestionar mal una transferencia de departamento. TI añade las aplicaciones del nuevo equipo y nadie pregunta si el empleado todavía necesita las anteriores. Ahora, la persona tiene los accesos correspondientes a dos puestos de trabajo, y el acceso anterior carece de justificación comercial actual.
Compare el nuevo rol aprobado con los privilegios de acceso existentes. Elimine el acceso que ya no corresponda y asigne a cualquier excepción del proceso de entrega un aprobador designado y una fecha de vencimiento. Dos semanas de superposición para una transición ordenada es razonable. Dejar esa superposición activa durante un año es la forma en que el acceso temporal se vuelve permanente.
Regla práctica: Un cambio de rol debe generar una decisión de revocación, no solo una solicitud de acceso adicional.
La salida de personal requiere un límite de acceso total
El evento de baja de un empleado debe abarcar más que el inicio de sesión del directorio principal. Revise las sesiones de las aplicaciones, los tokens de actualización, las cuentas de administrador independientes y los certificados o registros de dispositivos que aún permitan el acceso. Quitar la llave de la oficina no cierra una sesión que ya está abierta en una laptop en casa.
El mismo evento laboral debería regir la conectividad, tal como se ilustra en la gestión del ciclo de vida del WiFi para empleados WiFi. No deje las credenciales de red fuera del proceso de desvinculación solo porque un equipo diferente administra los puntos de acceso.
Cada evento debe dejar un registro de auditoría que muestre el desencadenante, la aprobación, el cambio solicitado y el resultado confirmado. Para cualquier persona de su organización, ¿puede identificar qué evento modificó su acceso por última vez, cuándo sucedió y si cada sistema de destino aplicó el cambio?
Cómo conecta el aprovisionamiento los sistemas de identidad
El aprovisionamiento automatizado es una cadena de cambios coordinados, no un simple interruptor. Los componentes esenciales son el registro fidedigno, el proveedor de identidades, el conector y el sistema de destino.
Un registro fidedigno puede ser una entrada de RR. HH. para un empleado o un registro aprobado de contratistas. El proveedor de identidades presenta esa identidad ante los servicios conectados, mientras que los conectores de aprovisionamiento traducen los cambios aprobados en acciones que dichos servicios comprenden.
Siga el cambio desde el origen hasta el destino
- El registro de origen cambia. RR. HH. registra una transferencia de departamento, una fecha de inicio o el término del empleo. En el caso de los contratistas, un patrocinador aprobado actualiza el registro del contrato.
- La plataforma de identidad evalúa el cambio. Las reglas asignan los atributos de la persona a grupos o roles. Los campos faltantes de gerente o departamento deben generar una excepción, no una suposición.
- Un conector envía la actualización requerida. SCIM (el estándar del Sistema para la Gestión de Identidades entre Dominios) o un API específico de la aplicación crea, actualiza o inhabilita la cuenta de destino.
- El destino confirma el resultado. Registre si la aplicación aceptó el cambio. Que una solicitud se haya enviado con éxito no es prueba de que el permiso haya cambiado.
- El evento de término sigue la misma ruta. Cuando el registro autorizado finaliza, el flujo de trabajo envía instrucciones de eliminación y comprueba el resultado.
Utilice un identificador estable para vincular registros. Los nombres y las direcciones de correo electrónico pueden cambiar, por lo que vincularlos únicamente a través de cualquiera de ellos puede generar cuentas duplicadas o actualizar el registro incorrecto.
Iniciar sesión es una conexión independiente
La federación permite que una aplicación dependa de un proveedor de identidades en lugar de mantener una contraseña independiente para cada usuario. SAML y OpenID Connect admiten el inicio de sesión federado; OAuth admite la autorización delegada y no debe considerarse un protocolo de inicio de sesión por sí solo.
La federación no proporciona automáticamente la gestión del ciclo de vida. Una aplicación puede aceptar el inicio de sesión centralizado y conservar al mismo tiempo cuentas locales, permisos o sesiones activas. El análisis de TekRecruiter sobre la confianza de la sesión frente a las comprobaciones repetidas de acceso ofrece un contexto útil al decidir qué debe volver a evaluar una aplicación después de iniciar sesión.
La solidez de la autenticación también es importante. En la encuesta del Día Mundial de la Contraseña de Bitwarden realizada a 400 encuestados del Reino Unido, el 74 % afirmó que utilizó la autenticación de dos factores para la mayoría de las cuentas del trabajo o solo para las cuentas de trabajo importantes en 2024, de acuerdo con la cobertura de Intelligent CISO. Eso mide las prácticas de autenticación, no si esas cuentas tenían permisos justificados.
Utilice MFA o métodos adecuados sin contraseña y proteja la entrega inicial de credenciales. Una invitación a una cuenta enviada al destinatario equivocado puede perjudicar un flujo de trabajo que, de otro modo, sería sólido.
Centralice los datos de identidad donde sea práctico y separe los componentes de acceso expuestos externamente de los sistemas internos. Para la autenticación de red, RADIUS-as-a-Service es otra consideración arquitectónica, no un sustituto de las decisiones del ciclo de vida.
El principio fundamental es un registro fidedigno único, con copias secundarias conciliadas con respecto a él. La automatización solo es confiable cuando los atributos de origen, las asignaciones y las confirmaciones también lo son.
Aprovisionamiento en hoteles, hospitales y viviendas compartidas
El acceso seguro debe otorgarse con rapidez sin convertirse en permanente por accidente. La solución es aprobar un paquete de acceso claramente delimitado, asignarle un límite de tiempo e incluir la revocación como parte de la solicitud original.
La publicación de servicios públicos de identidad digital del Gobierno del Reino Unido hace énfasis en la gestión de información de identidad precisa a lo largo de su ciclo de vida. En entornos operativos, esto significa verificar si la asignación actual de la persona todavía justifica el acceso, y no simplemente si su identidad se comprobó durante la incorporación.
| Sector | Decisión de acceso | Límite de tiempo | Riesgo si falla el proceso de baja |
|---|---|---|---|
| Grupo hotelero con personal de temporada | Acceso a reservas y limpieza desde el primer día, según el rol | Termina al finalizar la temporada | El personal anterior conserva el acceso a los sistemas de reservas y habitaciones |
| Hospital con contratistas y rotaciones clínicas | Acceso ajustado a las fechas de rotación, con un responsable designado en cada cuenta | Expira automáticamente al terminar la rotación | Los excontratistas conservan el acceso a los expedientes clínicos |
| Arrendador residencial con varios inquilinos | Credencial única por inquilino para sistemas compartidos de WiFi y del edificio | Se revoca cuando finaliza el arrendamiento | Los antiguos inquilinos conservan el acceso a la red y al edificio |
Un hotel que se prepara para su equipo de temporada
Supongamos que un grupo hotelero contrata recepcionistas y personal de limpieza para su temporada alta. El gerente de contratación selecciona el paquete de funciones adecuado y confirma las fechas de empleo antes de que llegue el equipo.
El personal de recepción obtiene acceso a las reservas; el personal de limpieza recibe las herramientas necesarias para la asignación de habitaciones. Ningún grupo recibe automáticamente los permisos del otro, y ninguno obtiene acceso administrativo solo para evitar un ticket de soporte.
Delegue las tareas de incorporación aprobadas al gerente del hotel, pero no permita que cree roles sin restricciones. La ampliación de un empleo de temporada debería requerir un cambio de fecha registrado, en lugar de deshabilitar la caducidad porque resulte inconveniente.
Un hospital que gestiona asignaciones cambiantes
Considere el caso de un contratista que rota entre distintas áreas clínicas. El gerente responsable aprueba el acceso para la asignación, incluyendo el servicio o departamento correspondiente, y la cuenta vence cuando finaliza dicha asignación.
El trabajo clínico y el administrativo requieren permisos distintos. Si un consultorio utiliza asistentes virtuales médicos de MedicalVirtual, por ejemplo, la decisión de acceso debe reflejar las tareas administrativas delegadas y no copiar la cuenta de un médico.
Los requerimientos de atención urgente también necesitan una vía de excepción controlada. Cuando sea necesario un acceso de emergencia, asegúrese de que sea atribuible, limitado y auditable. No resuelva la urgencia asignando un inicio de sesión compartido permanente que nadie pueda revocar con certeza.
Las viviendas compartidas requieren responsabilidad individual
El administrador de una propiedad debería poder cancelar la conectividad de un antiguo inquilino sin interrumpir el servicio de los demás residentes del edificio. Las credenciales únicas hacen esto posible; una contraseña compartida para todo el edificio dificulta la eliminación individual.
Trate el acceso a la red y el ingreso físico como objetivos distintos. La finalización de un contrato de arrendamiento debe activar los cambios correspondientes en ambos, con confirmación de cada sistema en lugar de asumir que una sola actualización cubre todo.
El acceso rápido es compatible con un control riguroso cuando el aprobador, el alcance y la condición de finalización se determinan antes de emitir las credenciales.
En todos estos entornos, la administración delegada, el acceso por tiempo limitado y el privilegio mínimo permiten que los equipos operativos actúen sin otorgarles un control sin restricciones. La autenticación sin contraseña puede reducir la gestión de credenciales, pero no elimina la necesidad de determinar quién cumple los requisitos para acceder.
El desaprovisionamiento automatizado debe estar respaldado por alertas de fallo y un responsable de excepciones. La ventaja operativa consiste en un menor número de intervenciones evitables en la mesa de ayuda y un registro más claro del motivo por el cual existe cada acceso. El patrón común no es distribuir credenciales permanentes con rapidez, sino otorgar un acceso con el alcance adecuado y una vía de eliminación debidamente probada.
En qué falla el aprovisionamiento y cómo evitarlo
Otorgar acceso es solo la mitad del aprovisionamiento. En una encuesta de 2026 a 333 responsables de la toma de decisiones de TI del Reino Unido, el 77 % de las empresas no desactivó de inmediato los accesos del personal después de la salida de los empleados, mientras que el 28 % de las organizaciones todavía utilizaba hojas de cálculo o trámites en papel para validar las cuentas de exempleados, según el informe del estudio de National Technology.
El punto débil no siempre es la creación de cuentas. Es la falta de conexión entre un cambio en la situación de una persona y una modificación confirmada en cada sistema que aún puede utilizar.
Vaya más allá de las cuentas de empleados ordinarias
Las cuentas previas a la incorporación pueden permanecer habilitadas cuando un candidato nunca llega a ingresar. Los trabajadores temporales pueden permanecer más tiempo del asignado formalmente si un gerente amplía el trabajo de manera informal. Las cuentas de prueba y de servicio pueden seguir activas después de que el proyecto o la integración que las justificaba haya finalizado.
No deshabilite todas las cuentas de servicio inactivas únicamente porque no tengan inicios de sesión interactivos. Compruebe primero su actividad de carga de trabajo, dependencias y responsable; después, elimínelas mediante un proceso controlado. De lo contrario, una depuración de accesos puede interrumpir un servicio activo.
| Síntoma | Causa probable | Control |
|---|---|---|
| El personal dado de baja aún inicia sesión | El paso de baja depende de un reporte manual | Inhabilitar desde el registro oficial y generar alertas ante fallas |
| Cuentas sin responsable asignado | Cuentas de prueba o de servicio creadas fuera del proceso | Asignar un responsable y una fecha de expiración a cada cuenta |
| Los permisos se acumulan tras cada movimiento interno | Los cambios de rol agregan acceso pero nunca lo eliminan | Recalcular asignaciones en cada evento de cambio de puesto |
| Contraseñas antiguas y vulnerables en cuentas activas | Cuentas inactivas que nunca se revisan | Suspender cuentas inactivas y exigir autenticación robusta |
| Los cambios fallan sin previo aviso | No hay monitoreo de eventos de aprovisionamiento fallidos | Registrar cada cambio y generar alertas ante eventos fallidos |
Exija evidencia de finalización
Una entrada deshabilitada en el directorio no es prueba suficiente si una aplicación independiente continúa aceptando una contraseña local. De igual manera, una ejecución correcta del conector puede ocultar exclusiones, grupos sin asignar o cuentas que el conector nunca llegó a administrar.
Coteje las cuentas de destino con las identidades aprobadas e investigue las discrepancias. Registre el motivo de las excepciones legítimas, quién las aprobó y cuándo se revisarán.
Los controles de red necesitan el mismo nivel de responsabilidad. Con las redes basadas en la identidad, la pregunta de auditoría útil es qué identidad justificó la conexión, en lugar de qué contraseña compartida se presentó.
Pregunta de auditoría: ¿Puede demostrar que cada cuenta y permiso activo todavía tiene un propietario, propósito y aprobación válidos?
Esa pregunta detecta fallas que una lista de verificación de incorporación exitosa no detectaría. También transforma las revisiones periódicas en una prueba de justificación comercial, en lugar de una solicitud para que los gerentes aprueben una lista inexplicable de nombres de usuario.
Compare el aprovisionamiento manual y automatizado, y luego audite el suyo
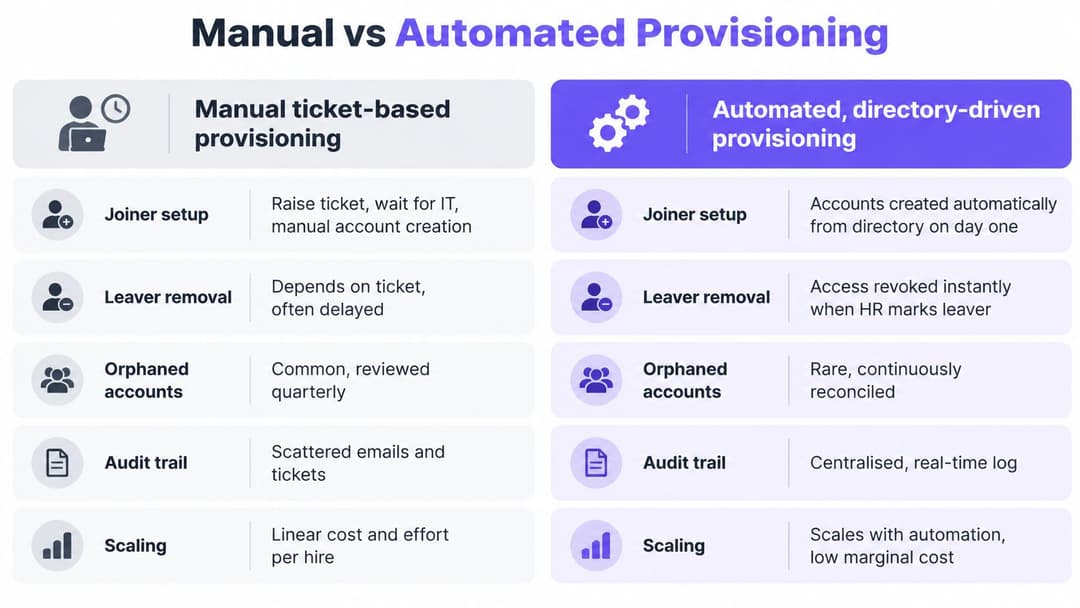
| Criterio | Manual basado en tickets | Automatizado e impulsado por directorio |
|---|---|---|
| Configuración de altas | Depende de la cola de tickets y las aprobaciones | Inicia una vez que el registro de RR. HH. aprobado está listo |
| Bajas de personal | Depende de que un gerente reporte la salida | Se activa cuando finaliza el registro oficial |
| Cuentas huérfanas | Más fácil de pasar por alto cuando se omiten tickets | Se reducen cuando los cambios de origen y la conciliación de destino cubren la cuenta |
| Pista de auditoría | Distribuida entre tickets, correos electrónicos y hojas de cálculo | Registrada para cada cambio en el sistema de aprovisionamiento |
| Escalamiento con la plantilla laboral | Añade trabajo a la mesa de ayuda por cada contratación | Reutiliza reglas establecidas, requiriendo aún la gestión de excepciones |
El aprovisionamiento manual persiste porque los tickets se perciben como algo visible y controlable. Una organización pequeña puede operar de esa manera durante años, especialmente si las aplicaciones no ofrecen conectores viables.
La falla aparece cuando el evento subyacente nunca llega a la cola. Si un gerente olvida reportar una baja, un administrador no tendrá ningún ticket que completar, sin importar el cuidado con el que gestione los tickets que recibe.
Automatice primero las rutas de mayor riesgo
La política de control de acceso e identidad del Gobierno del Reino Unido exige que los controles de acceso funcionen junto con los procesos de altas, traslados y bajas (joiner, mover y leaver). Una implementación práctica combina cambios basados en directorios y herramientas del ciclo de vida como SCIM, con excepciones manuales y revisiones periódicas cuando la integración no está disponible.
Supongamos que un analista financiero pasa a Recursos Humanos. En la fecha autorizada, el flujo de trabajo debería eliminar el rol de finanzas y aplicar el rol de RR. HH. aprobado. Si la aplicación de nómina rechaza la actualización, la alerta debería llegar a la persona responsable de resolverlo.
Priorice las aplicaciones que contienen los datos más confidenciales o que gestionan el mayor volumen de bajas. No comience con una integración sencilla y de bajo riesgo únicamente para aumentar el número de aplicaciones automatizadas.
La automatización también requiere pruebas. Los cronogramas de los conectores, las fallas de API y el comportamiento de las sesiones específico de cada aplicación implican que un cambio en el directorio no garantiza una revocación instantánea en todas partes.
Haga que la auditoría de esta semana sea concreta
- Haga un inventario de las aplicaciones confidenciales. Enumere los sistemas que contienen datos personales o confidenciales, incluidos los inicios de sesión locales y las cuentas de administrador independientes.
- Confirme la autoridad. Indique el registro que controla cada evento de alta, traslado y baja, y quién lo mantiene.
- Pruebe la eliminación. Utilice una identidad de prueba controlada para medir cuánto tiempo sigue aceptando accesos cada aplicación después de que finaliza el registro de origen.
- Encuentre cuentas no identificadas. Investigue propietarios no localizados, fechas de vencimiento ausentes e inactividad que sobrepase el periodo de revisión acordado.
- Reemplace la dependencia de hojas de cálculo más riesgosa. Implemente un activador automatizado, una actualización de destino confirmada y una alerta de fallas para la aplicación de mayor prioridad.
Haga un seguimiento del tiempo desde el cambio en el directorio hasta la actualización del acceso, el porcentaje de aplicaciones cubiertas por flujos de trabajo automatizados del ciclo de vida, la cantidad de cuentas huérfanas, los eventos fallidos de aprovisionamiento y el tiempo para revocar el acceso privilegiado. Defina el inicio y el final de cada medición para que los resultados reflejen el acceso real y no solo el cierre de un ticket.
La conectividad del personal también debe formar parte de esa auditoría. Nuestra solución de WiFi para empleados incorpora los dispositivos del personal con certificados EAP-TLS administrados, por lo que no hay contraseñas compartidas que renovar. Cada autenticación WiFi del personal se registra con usuario, dispositivo, hora y ubicación.
Elija una aplicación este mes y automatice la revocación de accesos por bajas. Pruebe todo el flujo, recopile evidencia de que el acceso finalizó y asigne a alguien para gestionar las fallas antes de ampliar la implementación.
Purple proporciona acceso WiFi basado en identidades para el personal, invitados y entornos multiinquilino, lo que le ayuda a aplicar las decisiones sobre el ciclo de vida del acceso tanto a la conectividad como a las aplicaciones. Visite Purple para analizar cómo conectar el acceso a la red del personal con su proveedor de identidades y sustituir las contraseñas compartidas por un acceso administrado de forma individual.