Un huésped llega a un hotel del Reino Unido un lunes por la tarde, deja el equipaje y escucha la predecible pregunta de su familia: “¿Cuál es la contraseña del WiFi?” El código en la tarjeta de recepción está descolorido, el punto de acceso del lobby está saturado por los huéspedes que van llegando y la conexión en la habitación es lo suficientemente débil como para hacer que una videollamada sea inestable.
La recepción ve un problema de inicio de sesión. El equipo de red ve congestión. El equipo de seguridad ve dispositivos no gestionados acercándose a la infraestructura operativa. Los tres están viendo el mismo servicio, pero ninguno tiene un modelo operativo completo.
El WiFi para huéspedes de hotel no es solo un SSID con una conexión a internet más rápida. Es un servicio administrado que debe autenticar usuarios, aislar dispositivos, soportar picos de demanda, dar soporte al personal y contratistas, y ofrecer pruebas de que los huéspedes reciben el servicio prometido. Una encuesta realizada en el Reino Unido en 2016 a más de 1,000 consumidores y 100 hoteleros reveló que el 72% de los huéspedes identificó el WiFi como uno de los servicios del hotel más solicitados, mientras que el 65% tuvo que recurrir a una conexión móvil 3G o 4G durante su estancia, de acuerdo con la cobertura de la encuesta de Hotel Designs.
Esta guía ofrece a los operadores una forma práctica de diseñar el segmento de red, elegir un modelo de autenticación, dar instrucciones a un integrador y medir la calidad desde el punto de vista del huésped en lugar de depender de los paneles del controlador.
Por qué el WiFi para invitados de hotel sigue fallando un lunes por la noche
La falla comienza antes de que alguien llegue a la recepción con una queja. El personal procesa las llegadas, las familias conectan varios teléfonos y tabletas, los viajeros de negocios abren sus laptops y los huéspedes en sus habitaciones ven video en streaming o se unen a llamadas. Los puntos de acceso pueden permanecer en línea, el circuito de fibra puede tener capacidad de sobra y el monitoreo puede estar en verde. Aun así, los huéspedes experimentan una autenticación lenta, sesiones caídas y zonas sin señal.
Las causas habituales abarcan la identidad, el diseño de radio y las operaciones del servicio. Una contraseña compartida impresa en tarjetas le da al hotel poco control sobre quién está conectado o cuándo finaliza el acceso. Un Captive Portal puede cargarse lentamente en algunos dispositivos. La cobertura en las habitaciones puede seguir el plano de la planta en lugar del comportamiento de la radio, dejando una señal útil junto al elevador pero una conexión débil detrás de una pared reforzada. La recepción pasa la noche repitiendo la contraseña en lugar de solucionar el servicio.
Regla práctica: Si el personal solo puede probar que el SSID está transmitiendo, no puede probar que el WiFi para huéspedes del hotel esté funcionando.
La evidencia histórica demuestra por qué este es un problema de servicio. En la encuesta del Reino Unido citada anteriormente, el WiFi se posicionó por encima de una plancha o tabla de planchar y de las instalaciones para té o café entre los servicios de hotel más solicitados. Muchos huéspedes aún tuvieron que usar datos móviles durante su estancia. Los gerentes de hoteles identificaron la velocidad y las caídas de conexión como los principales problemas relacionados con los huéspedes, lo que señala fallas combinadas de capacidad, cobertura y confiabilidad en lugar de una sola falla de banda ancha. Los hallazgos aparecen en el informe de Hotel Designs sobre dispositivos conectados en hoteles.
Mida el servicio desde el recorrido del huésped por la propiedad: inicio de sesión exitoso al momento del check-in, acceso confiable en las habitaciones, rendimiento útil en restaurantes y salas de reuniones, y continuidad al desplazarse entre puntos de acceso. Pruebe esos recorridos con dispositivos representativos y luego compare los resultados con las quejas y las llamadas al soporte técnico.
La red también debe aislar a los visitantes del PMS, los terminales punto de venta, las terminales de pago, el CCTV, los sistemas del edificio y los dispositivos del personal. La conectividad, la identidad, la segmentación y la medición de los huéspedes pertenecen a un solo modelo operativo. Así es como un operador demuestra la calidad desde la perspectiva del huésped, en lugar de confiar únicamente en los registros del controlador.
Lo que realmente es el WiFi para invitados de hotel
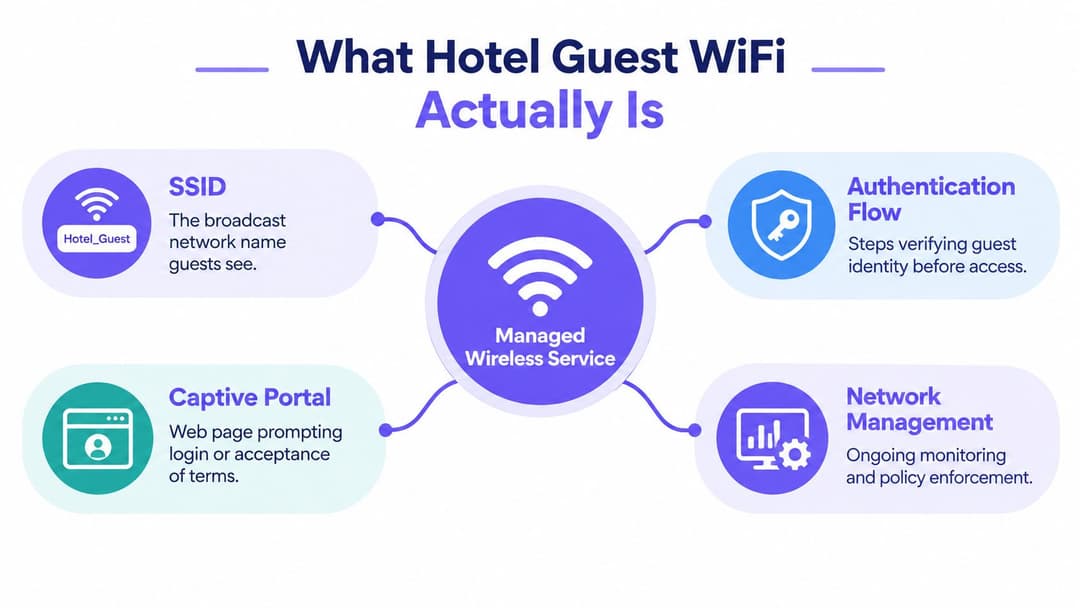
El WiFi para huéspedes de hotel es un servicio inalámbrico administrado, no simplemente una red de difusión. Combina el SSID que ve un visitante, el proceso que verifica o registra el acceso, la política que determina a qué puede acceder el dispositivo, el gateway de internet que transporta el tráfico y el monitoreo necesario para dar soporte al servicio.
Un diseño sólido comienza separando a los diferentes públicos que comparten la propiedad:
- Los huéspedes necesitan un acceso a Internet sencillo y de tiempo limitado desde dispositivos no gestionados.
- El personal necesita acceso basado en identidades a los servicios empresariales aprobados, revocando el acceso cuando cambie su empleo o función.
- Los contratistas necesitan un acceso controlado y auditable para una tarea o período determinado.
- Los dispositivos de IoT y de back-of-house necesitan una conectividad delimitada específicamente para cerraduras, termostatos, iluminación, cámaras y otros sistemas operativos.
Esta distinción es importante porque estos grupos tienen diferentes riesgos y diferentes requisitos de soporte. Un SSID para huéspedes no debe convertirse en una ruta fácil hacia una impresora del personal, una interfaz de administración o un entorno de pagos. Credenciales del personal tampoco deben reutilizarse para un termostato o la laptop de un contratista.
Los componentes del servicio
El nombre de red visible es solo el punto de entrada. Detrás se encuentra un flujo de autenticación, que puede utilizar un Captive Portal, un cupón, un código específico de habitación o un onboarding empresarial sin contraseña. El gateway aplica políticas de acceso, límites de ancho de banda, controles de abuso, caducidad de sesión y registro de eventos. El controlador WLAN o la plataforma en la nube gestiona la configuración de radio, el aislamiento de clientes, la asistencia de roaming y la telemetría operativa.
No confunda este servicio con el entretenimiento en la habitación, la cobertura celular o el offload de la red móvil. Un sistema IPTV puede usar el mismo cableado pero tiene un perfil de tráfico y un límite de seguridad diferentes. Un sistema de antenas distribuidas mejora el alcance celular, pero no proporciona acceso a internet gestionado por el hotel. El WiFi para huéspedes de hoteles es la capa de servicio orientada al visitante que conecta los dispositivos personales a internet mientras mantiene separados los sistemas internos de la propiedad.
Los operadores generalmente eligen un servicio gestionado para la industria de la hospitalidad, una implementación gestionada conjuntamente con un integrador o un entorno interno. El modelo de entrega puede cambiar, pero dos decisiones siguen siendo fundamentales: cómo se autentican los huéspedes y cómo los aísla la red.
Cómo elegir la forma en que los invitados se conectan
La autenticación es el punto donde muchas implementaciones hoteleras eligen la conveniencia por encima del control. Una contraseña compartida es fácil de imprimir, pero se difunde rápidamente fuera de la propiedad y no ofrece al operador un control real de identidad o de ciclo de vida. Un cupón o Captive Portal mejora la trazabilidad, pero sigue generando fricción si la página es lenta, el código expira de forma inesperada o el huésped tiene varios dispositivos.
Una credencial por habitación ofrece mayor control, pero sigue generando trabajo para familias, grupos y viajeros de negocios que llevan múltiples dispositivos. También deja al personal a cargo de la recuperación de cuentas y los cambios de habitación. La experiencia del huésped se vuelve especialmente deficiente cuando el dispositivo se une al SSID pero no puede completar el redireccionamiento al portal.
La opción más sólida para nuevas construcciones y remodelaciones sustanciales es la incorporación sin contraseña a través de Passpoint o OpenRoaming cuando la propiedad y los dispositivos de los huéspedes lo admitan. Estos enfoques pueden proporcionar detección automática y acceso cifrado de nivel empresarial sin pedirle al visitante que escriba una clave compartida en cada dispositivo. Los huéspedes sin reserva previa pueden seguir usando una página de bienvenida ligera, mientras que los huéspedes recurrentes o miembros del programa de lealtad reciben una ruta con menor fricción.
Una opción práctica se ve de la siguiente manera:
| Enfoque | Experiencia del huésped | Postura de seguridad | Ideal para |
|---|---|---|---|
| Contraseña compartida y Captive Portal | Familiar, pero manual y fácil de divulgar | Control de identidad débil a menos que se combine con un aislamiento sólido | Propiedades pequeñas con requisitos de integración limitados |
| Voucher o credenciales por habitación | Más rastreable, pero los huéspedes deben administrar códigos en múltiples dispositivos | Mejor control del ciclo de vida, aunque sigue dependiendo de la seguridad del portal | Propiedades de descanso y estancias cortas |
| Passpoint o OpenRoaming | Conexión automática tras el registro, con menos necesidad de escribir datos repetidamente | Cifrado de nivel empresarial y acceso basado en identidad en dispositivos compatibles | Hoteles de negocios, programas de lealtad y nuevas implementaciones |
| Inicio de sesión sin contraseña por correo o identidad | Sencillo para la mayoría de los visitantes, con la oportunidad de capturar datos con consentimiento | Mayor responsabilidad que una contraseña compartida, siempre que la recopilación de datos sea limitada | Propiedades enfocadas al descanso y poblaciones de visitantes mixtas |
La tolerancia de los huéspedes en el Reino Unido a la fricción al iniciar sesión es baja. Un estudio de 2016 informó que el 65% de los huéspedes de hotel no esperarían más de siete minutos para conectarse, y una cuarta parte dijo que se negaría a hospedarse en un hotel sin WiFi gratuito, según el estudio reportado por Fox News. Esas cifras son históricas, pero la lección operativa sigue siendo clara: la autenticación es parte de la estancia, no una idea secundaria administrativa.
Un Captive Portal es un flujo de trabajo de acceso. No es un sustituto del cifrado de red, la segmentación o la gestión de identidades.
Utilice una contraseña compartida solo cuando el establecimiento acepte sus limitaciones y cuente con un sólido aislamiento de clientes y políticas de firewall a su alrededor. Para un hotel de servicio completo o enfocado en negocios, priorice Passpoint o OpenRoaming y mantenga una alternativa sencilla de respaldo. Para un establecimiento enfocado al ocio, combine el acceso por correo electrónico sin contraseña con un paso opcional de fidelización o CRM, sin forzar nunca el consentimiento de marketing como el precio de una conectividad básica.
Diseño de la red en torno a la segmentación
La segmentación es el núcleo de la arquitectura. La red de invitados debe tratarse como una red pública no confiable, no como una extensión amigable de la LAN del hotel. Las directrices del UK National Cyber Security Centre establecen que el WiFi público, incluidas las redes hoteleras, es menos seguro que las redes privadas protegidas por WPA2 y recomiendan un aislamiento explícito de los sistemas operativos.
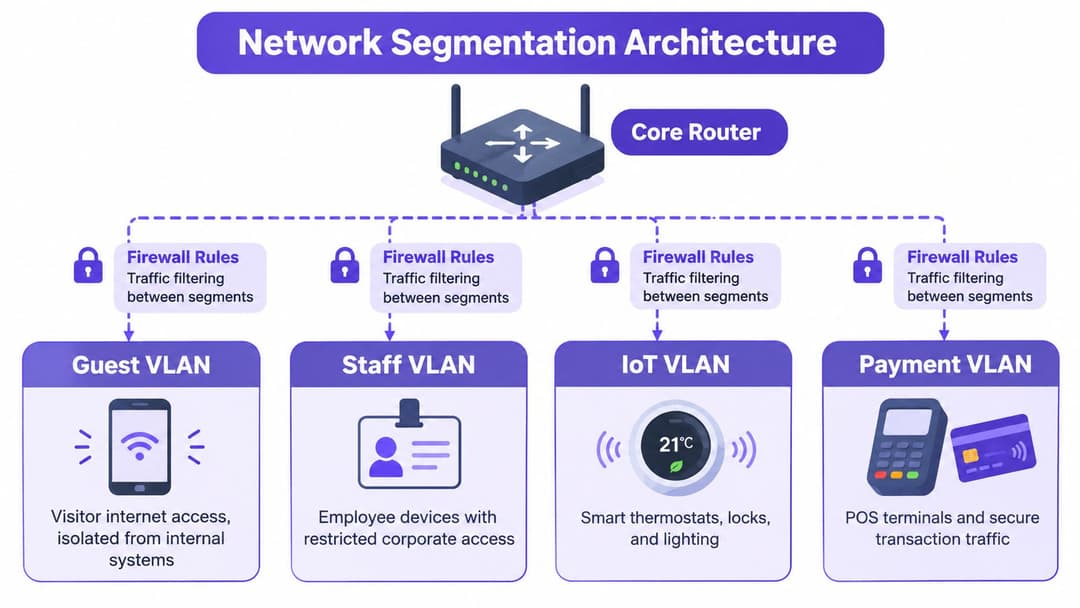
Cree la política en torno a VLANs separadas o dominios equivalentes:
- VLAN de huéspedes: Solo acceso a Internet, con bloqueo de cliente a cliente y sin ruta al espacio de direcciones privadas internas.
- VLAN de personal: Acceso controlado por identidad a servicios corporativos aprobados y herramientas de gestión.
- VLAN de IoT: Permisos limitados y específicos para dispositivos como cerraduras, termostatos, sensores, iluminación y otros sistemas.
- VLAN de pago: Tráfico restringido para sistemas de transacción y EPOS, sin dependencia de la red de huéspedes.
El firewall debe permitir que el segmento de huéspedes obtenga DHCP y resuelva DNS a través de servicios aprobados, acceda al portal de autenticación y navegue por la internet pública. Debe denegar el acceso a los servidores PMS, terminales EPOS, CCTV, switches, controladores inalámbricos, impresoras, interfaces de administración y otros rangos privados. La aislación por cliente en el controlador inalámbrico agrega otro límite al evitar que un dispositivo de huésped se comunique directamente con otro.
Solo el SSID para huéspedes debe estar visible ampliamente para los visitantes. Los SSID del personal y operativos deben restringirse por rol, identidad del dispositivo o certificado, en lugar de simplemente ocultarse y tratarse como seguros. Los nombres de red ocultos no proporcionan un límite de seguridad real.
Compruebe las reglas de denegación
El paso de validación que muchos equipos omiten es probar lo que la red de invitados no puede hacer. Realice pruebas desde un dispositivo de invitado común y registre el resultado:
- Intentar acceder a rangos de direcciones privadas internas.
- Intentar acceder a los servicios de administración de la red inalámbrica, switches, DNS y DHCP.
- Probar las subredes de impresoras, CCTV, PMS y pagos.
- Confirmar que los dispositivos de los huéspedes no puedan comunicarse de forma lateral.
- Repetir las pruebas después de realizar cambios en el controlador, el firewall y el gateway.
Un panel en verde no prueba el aislamiento. Una prueba documentada de reglas de denegación sí lo hace. El resultado debe ser un control repetible que los equipos de red puedan ejecutar después de realizar cambios y presentar a un auditor, aseguradora o propietario del hotel.
Esenciales de seguridad y cumplimiento para hoteles del Reino Unido
Un diseño seguro de WiFi para huéspedes de hotel comienza antes de que inicie el acceso a internet. El estándar de seguridad para redes inalámbricas del gobierno del Reino Unido exige que los usuarios visitantes se autentiquen antes de recibir acceso, por lo que una propiedad debe aplicar la autenticación en el límite de la red en lugar de permitir un reenvío sin restricciones y pedir a los huéspedes que acepten los términos más tarde.
Ese requisito se puede vincular a un Captive Portal, un flujo de cupones o una incorporación al estilo Passpoint. El mecanismo importa menos que el punto de aplicación. Los clientes no autenticados deben estar limitados a DHCP, DNS, portal y servicios de autenticación aprobados hasta que se cumpla la política de acceso.
El estándar del gobierno del Reino Unido también respalda un diseño de privilegio mínimo. El tráfico de huéspedes debe estar separado del personal, IoT y los sistemas de pago, mientras que los registros asociados con la autenticación deben limitarse a un propósito claro y estar regulados bajo los principios del UK GDPR. Recopile solo lo que el servicio necesita, defina la retención, proteja el acceso a los registros y explique el propósito a los huéspedes en un lenguaje sencillo. Los operadores pueden usar esta lista de verificación de cumplimiento de WiFi para huéspedes para estructurar la revisión.
El cifrado requiere un manejo cuidadoso. El NCSC recomienda AES-CCMP cuando sea compatible en lugar de un cifrado inalámbrico heredado más débil, pero el cifrado en la red inalámbrica compartida no protege todas las aplicaciones automáticamente. Los huéspedes aún deben depender de HTTPS y, para actividades comerciales confidenciales, de una conexión móvil o VPN. La propiedad nunca debe dar a entender que unirse a su SSID hace que la banca, la administración o el trabajo confidencial estén libres de riesgos.
El entorno más amplio de violaciones de seguridad hace que un registro descuidado sea un mal negocio. La Encuesta sobre Violaciones de Ciberseguridad 2025/26 del Gobierno del Reino Unido reveló que el 43% de las empresas del Reino Unido experimentaron una violación o ataque cibernético en los 12 meses anteriores, mientras que el phishing apareció en el 38% de los incidentes, según se informa en la descripción general de seguridad de WiFi para hoteles de Purple. Los equipos de los hoteles deben asumir que los huéspedes traen a la red dispositivos no gestionados y potencialmente comprometidos.
Un auditor o aseguradora debería poder ver:
- Un diagrama de red que muestre los límites de los huéspedes, el personal, IoT y los pagos.
- Evidencia de políticas de firewall que cubra el acceso interno denegado y los servicios permitidos para huéspedes.
- Registros de autenticación con el propósito, la retención y los controles de acceso documentados.
- Configuración inalámbrica que muestre un cifrado sólido y aislamiento de clientes.
- Resultados de pruebas que demuestren que los dispositivos de los huéspedes no pueden acceder a los sistemas operativos.
- Un proceso de incidentes para abusos, vulneración de credenciales, puntos de acceso no autorizados y sospechas de brechas de seguridad.
La seguridad no se logra simplemente agregando un portal a una LAN insegura. Proviene de aplicar la identidad y las políticas antes del acceso, y luego demostrar que los límites se mantienen.
Planificación de capacidad que evita quejas inesperadas
Una fibra más rápida no solucionará la señal débil en una habitación, un radio saturado o un cliente que no realiza roaming. La planificación de capacidad debe separar el backhaul, la densidad de radios, el rendimiento de autenticación y la movilidad. Una propiedad puede tener un servicio de internet excelente y, aun así, ofrecer una conexión deficiente en un pasillo o sala de reuniones.
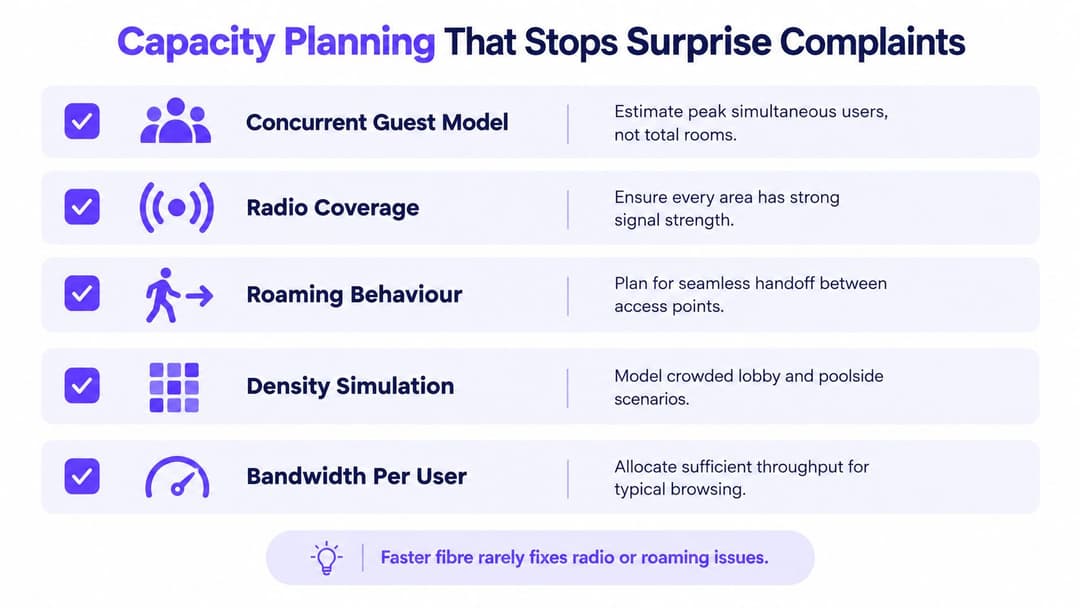
Comience con un modelo de usuarios concurrentes, no con el número de habitaciones. Estime cuántos huéspedes estarán en línea durante el período de mayor actividad, cuántos dispositivos llevan consigo y cómo cambia el uso entre las habitaciones, el lobby, el restaurante, las salas de reuniones, la alberca y el estacionamiento. Luego compare el modelo con el tiempo de aire del access point, la reutilización de canales, los uplinks del switch, los límites del controlador y el margen de headroom disponible en la red de transporte.
El plan de radiofrecuencia merece la misma atención. Un punto de acceso en el pasillo puede parecer eficiente en un plano, pero las paredes, puertas, espejos, elevadores y materiales de construcción cambian el resultado. Pruebe las habitaciones reales y las áreas públicas. Mida la calidad de la señal, la interferencia, la distribución de clientes y el rendimiento en el límite de la cobertura, en lugar de asumir que una lectura fuerte junto al punto de acceso representa toda la zona.
El roaming causa una clase diferente de queja. Las funcionalidades 802.11 k, r y v pueden ayudar a que los dispositivos compatibles descubran puntos de acceso adecuados y se desplacen entre ellos, pero no pueden obligar a que todos los clientes se comporten correctamente. Los clientes pegajosos pueden mantenerse conectados a una antena distante, lo que produce las interrupciones que describen los huéspedes aunque la red siga estando técnicamente disponible.
Reporte lo que experimenta el invitado
El recuento de clientes de un controlador no es un informe de nivel de servicio. Siga el trayecto desde el intento de conexión hasta el acceso a internet funcional:
- Tiempo de conexión: Cuánto tiempo tarda un dispositivo en alcanzar un estado autenticado.
- Tasa de éxito de autenticación: Dónde y cuándo fallan los intentos de inicio de sesión.
- Rendimiento mediano y en el peor de los casos: Genere informes por zona, no solo para toda la propiedad.
- Latencia y pérdida de paquetes: Especialmente en salas de reuniones y áreas de negocios.
- Interrupciones de sesión: Identifique patrones de transferencia, radio, gateway y autenticación.
- Diferencias entre dispositivos y ubicaciones: Separe las fallas que afectan a los dispositivos más antiguos de las fallas generales de cobertura.
Utilice la calculadora de access points de Purple como un insumo para el diseño inicial, y luego valide el resultado con un levantamiento en el sitio y pruebas en períodos de mayor tráfico. Los proveedores suelen vender la velocidad de línea porque es fácil de cotizar. En su lugar, los operadores deberían adquirir una cobertura medible y un servicio predecible.
Compatibilidad de proveedores e integración de identidad
Un hotel puede operar puntos de acceso compatibles de Meraki, Aruba, Ruckus, Mist o UniFi, pero la experiencia del huésped sigue dependiendo de la capa de identidad y políticas que está por encima de ellos. Los flujos de trabajo del Captive Portal, los controles de roaming, las analíticas y la administración de múltiples propiedades varían ampliamente. Compare a los proveedores en función de tareas operativas reales, no solo de las especificaciones de radio.
Exija una demostración en vivo en varios tipos de dispositivos. Pruebe la integración de identidad o RADIUS externo, el soporte de Passpoint y OpenRoaming, el aislamiento por cliente, la administración a nivel de propiedad y los informes basados en la ubicación. Incluya un inicio de sesión fallido, una cuenta de personal revocada, un contratista con acceso restringido y un dispositivo que se desplaza entre puntos de acceso. Si un proveedor evita estas pruebas, tómelo como una advertencia en el proceso de adquisición.
Las propiedades mixtas necesitan un proceso de identidad consistente. Purple se integra con Microsoft Entra ID, Google Workspace y Okta para el acceso del personal, de acuerdo con la información de la plataforma de Purple. Su enfoque de redes basadas en identidad ofrece una forma de aplicar decisiones de acceso basadas en usuarios y dispositivos en lugar de vincularlas únicamente al equipo de red. Para los dispositivos IoT heredados que no pueden usar autenticación empresarial, iPSK puede proporcionar un control más preciso a nivel de dispositivo que una clave compartida del personal.
Utilice esta lista de comprobación de compra:
- Passpoint y OpenRoaming: ¿La plataforma puede aprovisionarlos y darles soporte en todas las propiedades?
- Integración de identidad: ¿El registro y la revocación del personal siguen el directorio existente?
- Control multipropiedad: ¿El grupo puede administrar las políticas de forma centralizada sin afectar las operaciones locales?
- Descarga de RADIUS: ¿Qué funciones de autenticación permanecen en el sitio?
- Acceso para personal temporal y contratistas: ¿Qué tan rápido se pueden emitir y retirar las identidades temporales?
- Analítica: ¿El equipo puede generar informes sobre la experiencia de los huéspedes, en lugar de limitarse al estado del punto de acceso?
Elija la capa de acceso según el rendimiento de radio y la adaptación operativa. Elija la capa de identidad para el control del ciclo de vida. Mantenga el Captive Portal enfocado en el registro, en lugar de permitir que se convierta por accidente en el sistema de identidad permanente del hotel.
Lista de verificación de implementación y ROI que realmente puede reportar
Un despliegue confiable se realiza por fases, se prueba y no es responsabilidad exclusiva del equipo de red. Antes de la adquisición, complete el levantamiento de sitio, el modelo de usuarios concurrentes, el diagrama de segmentación, el diseño de identidad y la comparación de proveedores. Incluya al personal de atención al cliente desde el principio, ya que ellos saben dónde fallan los huéspedes, si la tarjeta de recepción es clara y qué ubicaciones generan quejas recurrentes.
Haga una prueba piloto en un solo piso o propiedad. Defina las métricas de éxito antes de la instalación: tiempo de conexión, éxito de la autenticación, rendimiento por zona, tasa de interrupción, demanda de soporte y el resultado de las pruebas de denegación de tráfico entre invitados y redes internas. Solicite a recepción y al personal de limpieza que reporten las fallas mediante el mismo proceso que IT, y luego compare esos reportes con la telemetría técnica.
En el momento de la puesta en marcha, prepare un plan de migración que cubra la configuración del controlador, los servicios de identidad, el contenido del portal, el acceso de respaldo, la capacitación del personal y el escalamiento. No elimine el servicio anterior hasta que la nueva red haya superado las verificaciones en habitaciones, pasillos, áreas públicas y picos de carga. Mantenga breves las instrucciones para el huésped. Una tarjeta de soporte larga suele ser señal de que el diseño de onboarding está haciendo demasiado trabajo.
Las operaciones en estado estable deben conectar tres perspectivas:
- Calidad del servicio: Satisfacción del huésped con el WiFi, tiempo de conexión, interrupciones y rendimiento por ubicación.
- Control de seguridad: Validación de segmentación, registros de autenticación, cambios de políticas y gestión de incidentes.
- Valor comercial: Visitas recurrentes de huéspedes autenticados, interacción en el CRM con consentimiento y actividades relevantes de venta cruzada.
Los equipos operativos también pueden estandarizar la disponibilidad de las habitaciones con una lista de verificación de la propiedad que incluya instrucciones de WiFi, prueba de dispositivos y detalles de escalación. El objetivo no es agregar más papeleo. Es lograr que el servicio hacia el huésped sea consistente desde la preparación de la habitación hasta su salida.
La gerencia necesita un informe breve, no un panel lleno de contadores de radio. Realice un seguimiento de la satisfacción de los huéspedes con el WiFi, la tasa de visitas repetidas entre huéspedes autenticados, los tickets de soporte por cada 1,000 estancias y la tasa de aprobación de validación de segmentación. Estas medidas conectan la experiencia, la identidad, la seguridad y las decisiones de inversión sin pretender que un circuito de internet más rápido demuestre el valor por sí solo.
Un servicio de WiFi para huéspedes de hotel funciona cuando estos se conectan sin ayuda, se desplazan por la propiedad sin interrupciones evitables y no pueden acceder a sistemas que no les pertenecen. Es comercialmente útil cuando la propiedad puede usar los datos de identidad recabados con consentimiento de manera responsable y demostrar si los huéspedes autenticados regresan o interactúan. Es sustentable cuando el equipo puede probar los controles, no simplemente describirlos.
Purple ofrece autenticación de invitados, acceso basado en identidad, soporte para Passpoint y OpenRoaming, integración con el directorio de personal y analíticas en entornos de red hoteleros mixtos. Visite Purple para evaluar cómo su plataforma puede ayudarle a reemplazar contraseñas compartidas, aislar el tráfico del hotel y medir el WiFi para huéspedes como un servicio operativo.