
Lors de la connexion à un réseau WiFi invité dans des hôtels, des aéroports, des points de vente ou des bureaux d'entreprise, les utilisateurs font face à une connexion par captive portal - une page web interceptée par la passerelle réseau avant que l'accès complet à internet ne soit accordé. Un captive portal gère l'authentification réseau, applique les conditions d'utilisation, collecte les analyses des visiteurs et sécurise l'infrastructure sans fil publique.
Points clés : Connexions via Captive Portal
- Interception réseau : Les portails captifs interceptent les requêtes HTTP et DNS non authentifiées, redirigeant les appareils des visiteurs vers une page d'authentification avant d'autoriser l'accès à internet.
- Méthodes d'authentification : Les établissements déploient des validations de conditions d'utilisation en un clic, des connexions via réseaux sociaux, des codes de coupon, des formulaires à remplir ou du RADIUS/802.1X d'entreprise en fonction de leurs exigences de sécurité, de conformité et de marketing.
- Évolution de la sécurité : Les portails HTTP non chiffrés hérités du passé sont vulnérables aux attaques de type homme du milieu et "evil twin" - les déploiements modernes adoptent WPA3-Enterprise, Passpoint et OpenRoaming.
- Intelligence indépendante du matériel : Purple s'intègre à l'infrastructure WiFi d'entreprise existante (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) pour fournir des portails captifs sécurisés, des analyses conformes au GDPR et une itinérance fluide.
Votre premier contact avec un Captive Portal
Un Captive Portal est une page web affichée aux nouveaux utilisateurs de WiFi connectés avant qu'ils n'obtiennent un accès complet aux ressources internet. Lorsqu'un smartphone, une tablette ou un ordinateur portable s'associe à un réseau sans fil ouvert ou invité, la passerelle intercepte le trafic web et redirige le navigateur vers une page d'authentification locale.
Son objectif principal est de contrôler l'admission au réseau. En plaçant les appareils non authentifiés dans un environnement restreint (walled garden), le réseau oblige les utilisateurs à effectuer des actions spécifiques - comme accepter les conditions générales, saisir des identifiants ou fournir des coordonnées - avant de libérer la session vers le web de manière plus large.
L'analogie du portier numérique
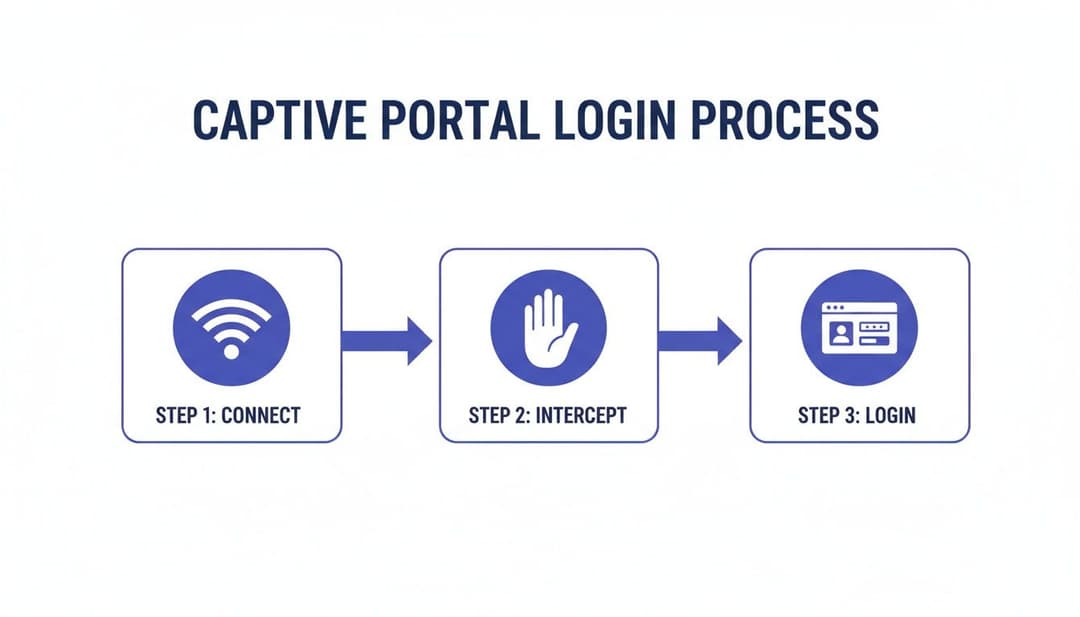
Un captive portal fonctionne comme un portier numérique gérant l'accès à un espace privé :
- Connexion initiale : l'utilisateur se connecte au réseau WiFi invité diffusé.
- Interception du trafic : la passerelle d'accès intercepte les requêtes initiales du navigateur web avant qu'elles n'atteignent les serveurs de destination.
- Authentification : l'utilisateur soumet des numéros de chambre, des adresses e-mail ou accepte les conditions d'utilisation.
- Accès accordé : la passerelle met à jour les règles du pare-feu réseau et débloque le trafic internet pour l'adresse MAC de l'appareil.
Ce flux de travail d'accès contrôlé garantit que seuls les utilisateurs autorisés rejoignent le réseau tout en offrant aux exploitants de sites un point de contact pour l'image de marque, les clauses de non-responsabilité juridique et la communication avec les invités. Pour un aperçu complet de la conception de réseaux invités, lisez notre guide du WiFi invité.
Comment fonctionne réellement une connexion par Captive Portal
En arrière-plan, une connexion via Captive Portal repose sur la redirection HTTP et l'interception du système de noms de domaine (DNS). Dès qu'un appareil mobile ou un ordinateur portable se connecte à un point d'accès sans fil invité, le système d'exploitation exécute un test de détection de Captive Portal en demandant une URL HTTP connue (telle que captive.apple.com d'Apple ou connectivitycheck.gstatic.com de Google).
La passerelle réseau intercepte cette requête et renvoie une redirection HTTP 302 ou une résolution DNS pointant vers la page d'accueil du serveur web du Captive Portal. Jusqu'à ce que l'authentification réussisse, le pare-feu réseau bloque tout le trafic IP sortant, à l'exception de la communication avec le serveur du portail et les points de terminaison d'authentification requis.
Comparatif des méthodes courantes d'authentification par Captive Portal
Le choix de la méthode d'authentification appropriée nécessite de trouver un équilibre entre la friction utilisateur, les politiques de sécurité et les objectifs de collecte de données marketing.
Authentification de classe entreprise : bien plus qu'une simple connexion
Dans les environnements d'entreprise et professionnels, l'authentification des invités et des employés nécessite une intégration avec des répertoires d'identité centralisés plutôt qu'avec de simples formulaires web. Les serveurs RADIUS (Remote Authentication Dial-In User Service) agissent comme des hubs d'authentification centraux, validant les identifiants des utilisateurs par rapport aux annuaires actifs, y compris Microsoft Entra ID, Okta ou Google Workspace.
Le déploiement de l'authentification unique (SSO) permet au personnel d'accéder au WiFi de l'entreprise à l'aide de leurs identifiants professionnels existants, maintenant ainsi les principes d'accès Zero-Trust sans nécessiter d'identifiants secondaires. Pour en savoir plus sur la sécurisation des réseaux d'entreprise, consultez notre Guide de sécurité WiFi pour les entreprises.
Les risques de sécurité et de confidentialité cachés auxquels vous faites face
Bien que les connexions via Captive Portal soient des points d'entrée standards pour les réseaux publics, des portails mal configurés introduisent des failles de sécurité et des risques de conformité pour les visiteurs comme pour les administrateurs réseau.
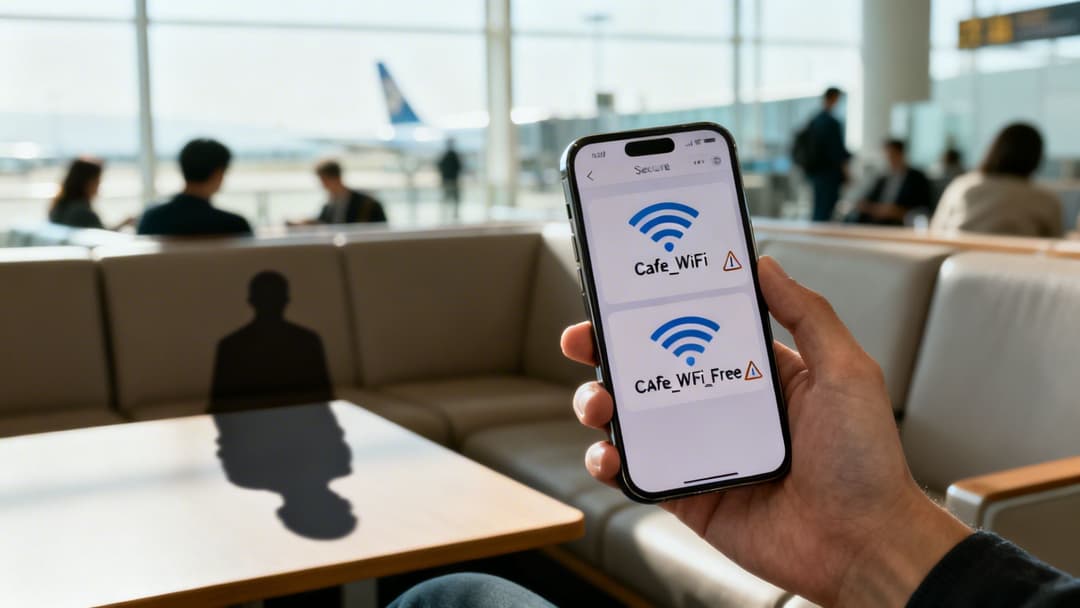
Points d'accès pirates et attaques de type "evil twin"
Dans le cas d'une attaque de type "evil twin", un acteur malveillant déploie un point d'accès non autorisé diffusant un SSID identique et hébergeant une copie conforme de la page de connexion du Captive Portal. Les utilisateurs insouciants s'associent au point d'accès piraté et saisissent des identifiants confidentiels ou des données personnelles sur le serveur de l'attaquant.
Connexions HTTP non chiffrées et interception de données
Les Captive Portals fonctionnant sur HTTP non chiffré exposent le trafic des utilisateurs à l'interception par l'homme du milieu (MitM). Des attaquants situés sur le même réseau local non chiffré peuvent capturer les soumissions de formulaires en clair, les jetons de session et l'activité de navigation.
Les déploiements d'accès modernes exigent un chiffrement HTTPS sur toutes les pages d'accueil de Captive Portal, une validation des certificats SSL et un chiffrement WPA3-Enterprise pour protéger les données en transit. Pour des pratiques détaillées de diagnostic et de surveillance RF, consultez notre guide sur les applications de diagnostic WiFi.
Conformité en matière de confidentialité et protection des données
La collecte de données personnelles via des portails WiFi invités est soumise à des réglementations strictes en matière de confidentialité, notamment le UK GDPR. Les établissements qui collectent des noms, des numéros de téléphone ou des adresses e-mail doivent respecter des normes juridiques claires :
- Consentement explicite : les utilisateurs doivent accepter activement le traitement des données ; les cases pré-cochées ne sont pas conformes.
- Politiques de confidentialité transparentes : des déclarations claires et accessibles détaillant comment les données personnelles sont stockées, traitées et conservées.
- Minimisation des données : collecte uniquement des données strictement nécessaires à la fourniture de l'accès au réseau ou au marketing accepté.
- Architecture de données sécurisée : stockage des dossiers capturés dans des bases de données cryptées avec des périodes de conservation définies.
La transition au-delà des connexions traditionnelles par portail
Les contraintes liées aux connexions répétitives sur navigateur web ont accéléré l'adoption de normes d'accès automatisées et sans clé d'accès sur les réseaux WiFi d'entreprise et publics.
L'essor de l'itinérance transparente : Passpoint et OpenRoaming
Les technologies telles que Passpoint (Hotspot 2.0) et OpenRoaming remplacent les écrans de connexion web par une authentification automatisée et basée sur des certificats. Les appareils équipés d'un profil OpenRoaming détectent les réseaux participants et s'authentifient instantanément grâce au chiffrement WPA2/WPA3-Enterprise.
- Passpoint (Hotspot 2.0) : développé par la WiFi Alliance, Passpoint automatise la sélection du réseau, l'authentification par carte SIM/certificat et le chiffrement en direct sans intervention de l'utilisateur.
- OpenRoaming : une fédération mondiale gérée par la Wireless Broadband Alliance (WBA) reliant les fournisseurs d'identité et les opérateurs de réseau pour un itinérance WiFi mondiale et fluide. En savoir plus sur les normes Passpoint et OpenRoaming.
Accès avancé pour les environnements d'entreprise
Les services informatiques des entreprises remplacent les clés pré-partagées (PSK) génériques par des clés pré-partagées basées sur l'identité (iPSK) et par un enregistrement des appareils basé sur des certificats. L'iPSK attribue un mot de passe unique à chaque utilisateur ou appareil sur un seul SSID, permettant une révocation instantanée sans perturber les autres points de terminaison connectés.
Comment les plateformes modernes réinventent la connexion WiFi
Les plateformes modernes de gestion WiFi comme Purple transforment les connexions traditionnelles par Captive Portal en passerelles d'identité sécurisées et gérées dans le cloud. En unifiant le rendu de portail indépendant du matériel, l'intégration automatisée 802.1X et l'intelligence de localisation, les sites offrent un accès fluide tout en collectant des informations exploitables sur les visiteurs.
L'intégration de Captive Portals à un logiciel d'analyse WiFi permet aux entreprises de mesurer la fréquentation, les temps de visite et les taux de retour, tout en respectant une conformité stricte en matière de confidentialité sur l'ensemble de leurs sites.
Votre liste de contrôle pour un accès réseau moderne
La transition d'une redirection web héritée vers un réseau sécurisé basé sur l'identité nécessite une planification structurée :
- Définir les exigences d'accès : Segmentez les profils réseau pour les invités, le personnel de l'entreprise, les prestataires et les appareils IoT.
- Auditer l'infrastructure réseau : Vérifiez que les points d'accès sans fil existants (Cisco Meraki, HPE Aruba, Ruckus, Ubiquiti) prennent en charge la redirection cloud RADIUS et le WPA3.
- Intégrer les systèmes d'identité : Connectez l'authentification réseau à Microsoft Entra ID, Okta ou Google Workspace pour un provisionnement automatisé des utilisateurs.
- Appliquer la sécurité et la conformité : Déployez des pages de destination chiffrées en HTTPS, un chiffrement WPA3 et une capture de consentement conforme au GDPR.
Améliorez votre WiFi invité avec un contrôle d'accès indépendant du matériel
Transformez les connexions fastidieuses aux portails captifs en expériences visiteurs fluides, sécurisées et conformes au GDPR. Purple s'intègre nativement à votre infrastructure sans fil existante pour offrir un accueil automatisé, des analyses sur les invités et une sécurité d'entreprise.
Foire aux questions
Les utilisateurs peuvent-ils contourner la connexion à un Captive Portal ?
Sur un réseau d'entreprise correctement configuré, les utilisateurs ne peuvent pas contourner la connexion à un Captive Portal. Les passerelles réseau interceptent tout le trafic DNS et HTTP non authentifié et appliquent des règles de pare-feu qui rejettent les paquets non liés au portail jusqu'à ce qu'une authentification réussie soit enregistrée.
Est-il sûr de saisir des informations personnelles sur un Captive Portal ?
Saisir des informations sur un Captive Portal est sûr à condition que la connexion utilise le chiffrement HTTPS (indiqué par un cadenas dans la barre du navigateur) et appartienne à un établissement vérifié. Évitez de saisir des mots de passe sensibles ou des coordonnées financières sur des portails HTTP non chiffrés ou sur des réseaux ouverts non sécurisés.
Comment OpenRoaming améliore-t-il les Captive Portals traditionnels ?
OpenRoaming élimine les écrans de connexion manuelle des Captive Portal en établissant des connexions WPA2/WPA3-Enterprise automatisées et basées sur des certificats. Les appareils se connectent automatiquement dès qu'ils entrent dans la zone de couverture, protégeant ainsi les utilisateurs contre les attaques de type evil twin et l'interception de données de type homme du milieu.



