
43 % des entreprises britanniques ont signalé au moins une violation ou attaque de cybersécurité au cours des 12 derniers mois, selon l'enquête gouvernementale Cyber Security Breaches Survey 2025. Cela représente environ 612 000 organisations, des commerces de proximité et cabinets dentaires aux groupes hôteliers et bailleurs sociaux.
Très peu d'entre elles seront compromises par une attaque sophistiquée. La plupart le seront à cause d'un appareil non répertorié, d'un compte non désactivé ou d'un réseau invité qui semblait isolé sans l'être. Respecter le bon ordre des étapes réduit davantage les risques que n'importe quel achat d'équipement.
Les contrôles qui bloquent la plupart des attaques, dans le bon ordre
Cette même enquête montre clairement qu'il ne s'agit pas d'un problème propre aux grandes entreprises. Les PME sont présentes dans tous les rapports, et les incidents eux-mêmes sont pour la plupart ordinaires : accès non autorisés, logiciels malveillants et attaques sur des systèmes exposés à Internet, les ransomwares représentant une part modeste mais constante.
Cette répartition est précisément le but recherché. Aucun produit unique ne supporte l'ensemble de la charge, et l'ordre dans lequel vous appliquez les contrôles compte davantage que la marque sur le boîtier.
| Priorité | Contrôle | Ce que cela bloque | Validé quand |
|---|---|---|---|
| 1 | Séparer le trafic du personnel, des invités, de l'IoT et des résidents | Le déplacement latéral depuis un appareil compromis vers le reste du réseau | Chaque groupe n'accède qu'à son propre segment, et le test d'isolation est horodaté et consigné |
| 2 | Identités individuelles avec MFA | La réutilisation de mots de passe partagés et d'identifiants volés | Chaque compte a sa propre identité et le MFA est exigé à la connexion |
| 3 | Droits d'administrateur selon le principe du moindre privilège | Les attaquants et les collaborateurs imprudents exploitant des accès administrateur étendus | Les comptes d'administration permanents sont supprimés ou révisés mensuellement |
| 4 | Chiffrement sur les liaisons sans fil et distantes | L'interception de données sur les réseaux partagés ou ouverts | Le trafic du personnel et des invités est chiffré sur les ondes et via VPN |
| 5 | Centralisation des journaux et des alertes | Les connexions inhabituelles non détectées et les déplacements est-ouest | Les journaux des points d'accès, des pare-feu et des annuaires sont centralisés en un seul endroit |
| 6 | Révocation testée et restauration hors ligne | Les collaborateurs partants conservant leurs accès, et les rançongiciels vous bloquant l'accès aux sauvegardes | La suppression des accès des partants est testée et une restauration a été validée avec succès |
Chaque critère de validation désigne un test plutôt qu'un achat. L'existence d'un pare-feu ne prouve rien. Un ensemble de règles dont un collègue peut démontrer qu'il bloque le trafic entre le VLAN invité et l'imprimante du service paie, en revanche, apporte une vraie preuve. Considérez un réseau invité séparé comme la première frontière à valider : depuis un appareil connecté au WiFi invité WiFi, essayez d'accéder à un poste du personnel, à une imprimante et à la page d'administration du point d'accès, puis répétez ces mêmes vérifications depuis les segments IoT et locataires. Consignez chaque résultat avec une date, et exécutez à nouveau les vérifications après toute modification de l'ensemble de règles. Une isolation que vous ne pouvez pas démontrer à la demande relève de la simple configuration, pas du contrôle.
La règle qui détermine votre ordre : si vous ne pouvez pas révoquer les accès d'un collaborateur partant le jour même, réglez la gestion des identités avant toute autre chose.
Un contrôle se situe totalement en dehors du réseau. La segmentation et le moindre privilège maintiennent les personnes à distance des systèmes auxquels elles ne doivent pas avoir accès, mais ils laissent tout de même une faille : une personne autorisée peut être convaincue d'effectuer un virement financier. Associez le travail sur le réseau à des contrôles des virements frauduleux au niveau du conseil d'administration, ce qui implique un second approbateur pour toute modification de paiement et un rappel vers un numéro que vous détenez déjà avant d'utiliser de nouvelles coordonnées bancaires.
Aucun des six points ne peut être vérifié sur du matériel que vous n'avez pas répertorié, et les équipements inconnus échouent à chaque colonne sans exception.
Cartographiez votre réseau avant de verrouiller quoi que ce soit
Une règle de pare-feu qui semble rigoureuse sur un tableau blanc échoue parce qu'une imprimante d'étiquettes a conservé une adresse statique sur le VLAN du personnel, ou parce que les contrôleurs de porte ont été installés par un prestataire en 2019 et n'ont plus jamais été mentionnés. La cartographie doit identifier ces équipements subsistants avant que vous ne définissiez une politique.
Considérez le réseau invité SSID comme le premier périmètre à documenter et le premier point de validation pour l'isolation. Enregistrez où atterrissent les visiteurs, les appareils du personnel, les équipements patrimoniaux et le matériel des occupants, puis testez plus tard si chaque groupe ne peut accéder qu'à ce qui lui est autorisé.
La cartographie doit prendre des jours, pas des mois. Six étapes, dans cet ordre.
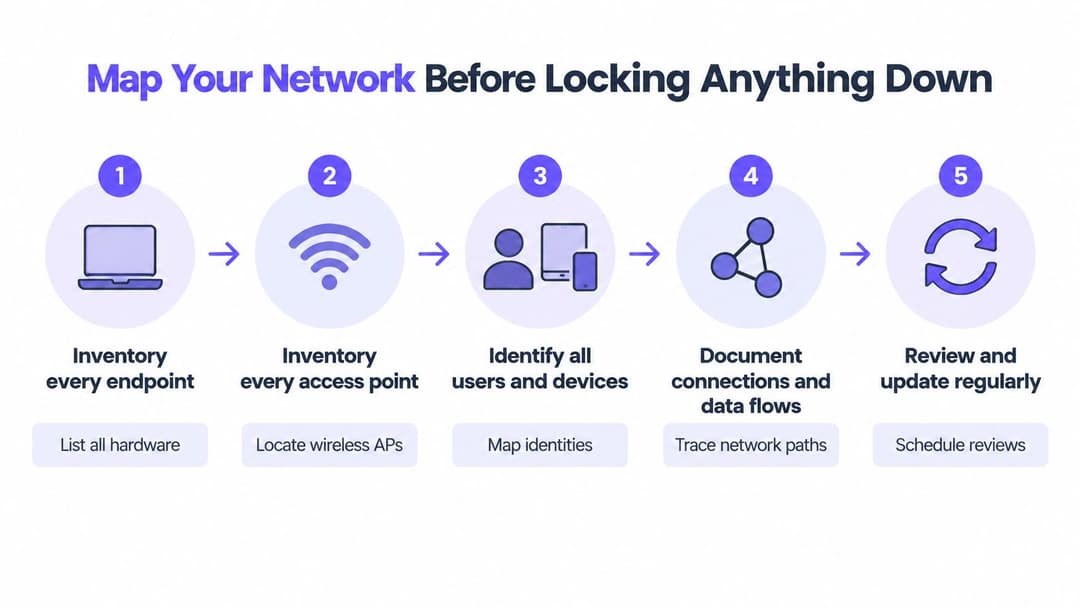
1. Inventorier chaque terminal. Points d'accès, commutateurs, imprimantes, caméras, caisses, contrôleurs de gestion technique de bâtiment, interphones, ascenseurs et chaque application qui touche au réseau. Les appareils oubliés constituent la porte d'entrée habituelle, car personne ne corrige ce que personne ne garde en mémoire.
2. Enregistrez qui se connecte à quoi. Identifiez ensuite les systèmes qui ne prennent pas en charge l'authentification multifacteur ou le chiffrement actuel, comme une ancienne pointeuse ou un analyseur de laboratoire. Vous devez établir cette liste au plus tôt, car elle oriente chacune des décisions suivantes.
3. Classifiez les données sur chaque système. Les dossiers clients, la paie, les données bancaires, les systèmes cliniques et les contrôles techniques du bâtiment n'exigent pas le même niveau de protection, et les traiter de façon identique vous fera perdre vos trois premières semaines.
4. Cartographiez les flux de données et les parcours utilisateurs. Identifiez par où entrent les invités, les sous-traitants et les fournisseurs, et à quoi ils accèdent lors de leur parcours. Incluez les appareils dépourvus de navigateur comme les téléviseurs et les consoles, car ils échappent souvent au plan de gestion des identités.
5. Modélisez les menaces d'utilisation abusive les plus probables pour chaque groupe. Supposons que l'ordinateur portable d'un invité accède à une imprimante stockant des bulletins de paie numérisés dans sa mémoire. Ce simple constat justifie un VLAN bien plus efficacement que n'importe quelle politique de sécurité.
6. Définissez la référence et attribuez un responsable. Chaque entrée doit être associée à un nom et à une date de révision, sous peine de voir la cartographie devenir obsolète en un trimestre.
Avant d'inscrire les plages de sous-réseaux dans l'inventaire, un calculateur de sous-réseau indiquant les plages d'hôtes utilisables permet de trancher les débats pour savoir si un /22 peut accueillir le bloc de caméras sans devoir réadresser le site.
La vérification finale est simple. Confiez le plan à un collègue qui ne l'a pas conçu et demandez-lui de trouver chaque équipement dans l'un des bâtiments. S'il n'y parvient pas, le travail n'est pas terminé.
Remplacer les mots de passe partagés par des identités individuelles
La résilience au Royaume-Uni est inégale, et les lacunes se manifestent davantage dans la gouvernance des réseaux que dans les équipements installés. Dans le résumé visuel de l'analyse sectorielle et du marché du travail 2025 publié par le gouvernement, seules environ 27 % des entreprises attribuaient la responsabilité de la cybersécurité au niveau de leur conseil d'administration, contre 38 % en 2021, bien que ce chiffre atteigne 66 % pour les grandes entreprises. Une évaluation distincte a estimé que 699 000 entreprises, soit 49 %, présentaient un déficit de compétences techniques de base en cybersécurité, contre 18 % en 2021. De plus, 32 % des entreprises n'ayant pas externalisé leur cybersécurité manquaient de confiance pour faire face à une violation.
En les analysant ensemble, le principe de conception s'impose. Les contrôles doivent être applicables et gérés de manière centralisée, car ils ne peuvent pas reposer sur le jugement parfait de chaque responsable de site en plein rush un mardi.
De la phrase secrète au certificat en six étapes
- Liez l'authentification à votre annuaire. Entra ID, Google Workspace ou Okta. Dès lors que les comptes y sont hébergés, les arrivées et départs sont gérés automatiquement au lieu d'être signalés par e-mail.
- Appliquez le MFA partout, et utilisez une méthode résistante au phishing, comme les clés d'accès (passkeys) ou les clés FIDO2 pour les administrateurs.
- Migrez les ordinateurs portables et téléphones gérés vers des certificats d'appareil. Avec EAP-TLS, personne ne détient de secret à renouveler après chaque départ.
- Séparez les comptes d'administration des comptes du quotidien. Accordez une élévation de privilèges pour une tâche et une durée précises, puis laissez-la expirer automatiquement.
- Supprimez les mots de passe pour l'accès à distance. L'authentification basée sur l'identité via un VPN ou une passerelle Zero Trust est bien plus sûre qu'une clé PSK partagée que la moitié de l'entreprise a notée sur un post-it.
- Testez la révocation chaque trimestre. Désactivez un compte de test et chronométrez le temps pendant lequel WiFi, les e-mails et les partages de fichiers continuent d'autoriser l'accès.
Deux éléments garantissent la pérennité de cette approche. Le premier est la portée : la gestion réseau basée sur l'identité lie la politique à la personne plutôt qu'au port ou au SSID par lequel elle s'est connectée, ce qui correspond concrètement à la définition de la gestion réseau basée sur l'identité. Le second est l'habitude. Les collaborateurs qui utilisent quotidiennement un second facteur dans le cadre professionnel ont tendance à le conserver là où il protège leur propre argent, et la protection des accès bancaires contre la fraude résume bien les arguments que vous pouvez partager dans une note interne.
Les équipements patrimoniaux poseront problème. Une imprimante d'étiquettes ou un ancien contrôleur d'accès peut ne prendre en charge aucun certificat. Ne les réintégrez pas sur le réseau du personnel. Attribuez-leur un segment filtré ainsi qu'une date de remplacement, et consignez les deux par écrit.
Segmenter le trafic par groupe et tester les limites
Disposer d'un SSID invité séparé ne constitue pas une isolation. C'est tout juste la première étape.
Le rapport technique 2025/2026 compte des réseaux distincts pour le personnel et les visiteurs WiFi parmi les contrôles architecturaux fondamentaux, aux côtés des pare-feu, de la restriction des privilèges administrateur et du contrôle des terminaux. Cette approche est utile mais incomplète, car des VLAN mal configurés, des chemins de commutation non segmentés, des imprimantes, des systèmes de gestion technique du bâtiment, des caméras et des appareils IoT d'entrée de gamme créent tous des voies de contournement autour d'un SSID pourtant bien intentionné. La position du NCSC est encore plus directe : partez du principe que le réseau est hostile, vérifiez chaque requête et protégez le trafic par chiffrement, même sur les liaisons internes.
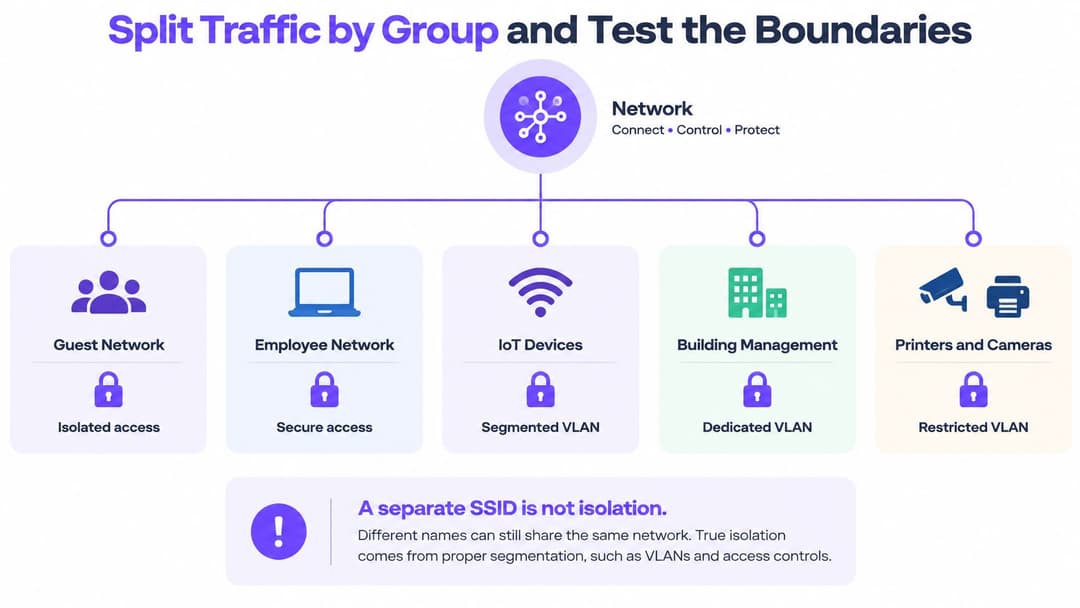
| Groupe | Méthode de connexion | Ne doit pas accéder à |
|---|---|---|
| Ordinateurs portables et téléphones du personnel | Connexion via l'annuaire avec certificats d'appareils gérés | Segment des invités, IoT et systèmes de gestion des bâtiments |
| Invités et visiteurs | Accès invité isolé avec portail captif ou Passpoint | Toute adresse du personnel, d'administration ou de l'IoT |
| Prestataires et fournisseurs | Comptes nominatifs avec accès limité dans le temps | Segment d'administration, données de paie ou données clients |
| IoT, caméras et systèmes du bâtiment | Segment dédié avec liste d'autorisation d'appareils | Partages de fichiers du personnel et consoles d'administration exposées à Internet |
| Administrateurs | Comptes d'administration distincts avec MFA et journalisation des sessions | Segments des invités et du personnel général sans motif consigné |
| Résidents ou locataires | Réseau privé par résident avec appareils isolés | Tout autre résident et systèmes mutualisés du bâtiment |
Six contrôles prouvant l'étanchéité du périmètre
- D'invité à invité. Deux appareils sur le même site, même SSID. Vérifiez qu'aucun des deux ne peut voir l'autre.
- D'invité vers tout le reste. Tentez d'accéder au sous-réseau du personnel, à la page Web d'une imprimante et à l'adresse d'une caméra. Les trois tentatives doivent échouer.
- Règles de trafic est-ouest. Examinez la politique de pare-feu entre les segments plutôt que de vous fier au schéma. Recherchez toute règle dont la source est définie sur « any » (tous).
- Cloisonnement entre résidents. Sur les sites partagés (multi-tenant), confirmez qu'un logement ne peut pas voir les appareils d'un autre, y compris les consoles et téléviseurs qui diffusent des signaux d'appairage.
- Preuves. Consignez la date, la règle testée, le résultat et le responsable de la validation. Un VLAN non testé relève de la simple supposition.
- Restauration (rollback). Supprimez une règle de test et assurez-vous que l'accès revient à l'état antérieur, afin d'avoir la garantie qu'une mauvaise manipulation peut être annulée à 2 h du matin.
Si votre équipe débat encore des ports tagués et non tagués, commencez par une explication simple de ce qu'est un VLAN avant que quiconque n'ouvre la configuration d'un commutateur.
Les appareils ne pouvant pas intégrer le bon segment doivent être placés sur leur propre segment strictement filtré, avec un bon de commande planifié pour leur remplacement.
Chiffrer, journaliser et vérifier l'efficacité des contrôles
Le rapport Cyber Security Breaches Survey 2025 met en lumière les disparités de la couverture au Royaume-Uni. 72 % des entreprises utilisaient des pare-feu sur l'ensemble du réseau informatique et sur les appareils individuels, 68 % restreignaient les droits d'administrateur informatique, et 71 % effectuaient des sauvegardes sécurisées via des services cloud. Pourtant, seules 40 % exigeaient une authentification à deux facteurs, 31 % utilisaient un VPN pour le personnel à distance, et 30 % surveillaient les utilisateurs. Moins de quatre entreprises du secteur privé sur dix disposaient de réseaux WiFi distincts pour le personnel et les visiteurs, et seules 33 % surveillaient l'activité des utilisateurs.
Les fondations sont donc en place, mais pas la couche de preuve. C'est cet écart qu'il faut combler.
Le chiffrement d'abord, car il est économique et absolu. Utilisez WPA3-Enterprise (ou WPA2-Enterprise si le matériel l'impose) sur chaque SSID qui achemine une connexion, TLS sur chaque chemin distant, et le chiffrement pour le trafic du personnel sur le réseau local du bureau également, pas seulement sur le WiFi public WiFi. Considérez le réseau filaire comme lisible par toute personne qui s'y branche.
Ensuite, la journalisation. Centralisez les journaux des points d'accès, des pare-feu, des VPN et des annuaires en un seul endroit, et déclenchez des alertes sur trois éléments uniquement pour commencer : les connexions en dehors des heures habituelles, un nouvel appareil rejoignant un segment du personnel, et le trafic traversant des segments qui ne devraient pas communiquer. Trois alertes pertinentes font l'objet d'une action. Quarante sont ignorées.
Fournir des chiffres vérifiables par un responsable
| Indicateur | Objectif | Fréquence |
|---|---|---|
| Actifs inventoriés | Tous les appareils et applications répertoriés | Mensuelle |
| Comptes à privilèges examinés | Chaque compte administrateur | Mensuelle |
| Comptes du personnel avec MFA | Tous les comptes du personnel | Trimestrielle |
| Délai moyen de révocation d'un collaborateur sortant | Le jour ouvrable même | Chaque collaborateur sortant |
| Tests d'isolation des segments réussis | Tous les segments | Trimestrielle |
| Restaurations des sauvegardes testées | Dans la limite de votre objectif de reprise | Trimestrielle |
Affirmer qu'un pare-feu existe relève d'une simple ligne d'inventaire. Un pourcentage vérifié par des tests constitue un contrôle.
Planifiez une revue mensuelle avec un responsable désigné et soumettez-lui les six chiffres. Les chiffres que personne ne lit deviennent des fictions en l'espace de deux trimestres.
Corriger les dérives d'accès avant qu'elles ne deviennent un incident
La plupart des incidents découlent de dérives plutôt que d'une attaque sophistiquée. Des comptes continuent d'exister alors qu'ils ne sont plus nécessaires, une règle est assouplie lors d'une intervention le vendredi, et des appareils ne sont tout simplement jamais enregistrés au départ.
| Symptôme | Cause probable | Solution |
|---|---|---|
| D'anciens collaborateurs accèdent toujours aux disques partagés | Compte non associé au processus de départ | Automatisez la suppression de l'annuaire et testez un départ chaque mois |
| Les invités peuvent accéder aux imprimantes ou aux appareils du personnel | Le réseau invité partage un VLAN avec les bureaux | Isolez les invités sur un VLAN dédié et bloquez les sous-réseaux locaux |
| Les appareils ne parviennent pas à se connecter après une modification MFA | Certificat expiré ou appareil jamais enrôlé | Réenrôlez l'appareil et configurez des rappels de renouvellement de certificat |
| Un appareil obsolète ne peut pas rejoindre le réseau sécurisé | Matériel dépourvu de 802.1X ou d'un chiffrement récent | Placez-le sur un segment filtré et fixez une date de remplacement |
| Les privilèges administrateur réapparaissent au fil du temps | L'élévation temporaire des privilèges n'a jamais expiré | Définissez une date d'expiration pour chaque élévation et procédez à une revue mensuelle |
La gestion des départs mérite une attention prioritaire, car il s'agit du cas le plus fréquent et le moins excusable. Si les RH et l'IT ne partagent pas un déclencheur commun, le compte survit au départ de la personne. Reliez l'annuaire au dossier RH et effectuez un test sur un départ chaque mois au lieu de vous fier à la mémoire.
L'accès des invités aux imprimantes provient presque toujours d'un VLAN partagé plutôt que d'une erreur de pare-feu. Déplacez les invités, bloquez les sous-réseaux locaux, puis testez à nouveau à l'aide des six vérifications de la section sur la segmentation.
Pour tout le reste, appliquez un changement concret par ligne. Réinscrivez l'appareil. Définissez l'expiration. Donnez une date butoir aux équipements obsolètes. Enregistrez les résultats dans la revue mensuelle des métriques plutôt que dans une checklist séparée que personne n'ouvre.
Corriger les systèmes exposés et s'entraîner à la réponse aux incidents
La segmentation limite les dégâts. Les correctifs et les entraînements déterminent si l'incident se produit.
- Répertoriez chaque service exposé à Internet. Passerelles d'accès à distance, panneaux d'administration, caméras, tout élément disposant d'une adresse publique. Supprimez ce que vous n'utilisez pas.
- Appliquez les correctifs selon un calendrier fixe. Correctifs critiques des fournisseurs et micrologiciels des points d'accès sous 14 jours, avec la date d'application enregistrée par appareil.
- Fermez et modifiez. Fermez les ports inutilisés et modifiez les identifiants par défaut sur les routeurs, les points d'accès et les caméras dès le premier jour de l'installation.
- Rédigez un plan d'une page. Désignez la personne qui isole un segment, celle qui contacte le fournisseur et celle qui décide du signalement.
- Intégrez les ransomwares. Déconnectez le segment concerné, confirmez que les sauvegardes hors ligne sont intactes et restaurez à partir de la copie saine la plus récente.
- Entraînez-vous deux fois par an lors d'exercices sur table, et actualisez la liste des contacts après chaque départ d'employé ou changement de fournisseur.
Le test ultime du plan : peut-il fonctionner sans la personne qui connaît le mieux le réseau ?
Validez votre plan d'accès ce trimestre
Quatre-vingt-dix jours, ordonnancés de manière à combler d'abord les failles les plus critiques et à ce que chaque étape ultérieure dispose d'une base sur laquelle s'appuyer.
Semaine 1. Désignez un responsable et listez chaque équipement et application. Rien d'autre ne commence tant que cela n'est pas fait.
Semaines 2 à 3. Basculez la connexion du personnel vers l'annuaire et imposez le MFA sur tous les comptes. Il s'agit de la faille la plus risquée sur la plupart des petits réseaux, et la plus rapide à combler.
Semaines 4 à 6. Séparez le trafic des invités, du personnel, de l'IoT et des locataires, puis effectuez les six vérifications d'isolation et consignez les résultats. Un réseau invité sur son propre SSID n'est que le début de la segmentation, pas sa preuve. Ce sont les vérifications qui prouvent que la délimitation tient pour chaque type d'appareil, y compris les équipements existants qui ignorent les normes les plus récentes.
Semaines 7 à 9. Activez la journalisation centralisée et validez les six métriques avec leurs objectifs respectifs.
Semaines 10 à 12. Testez la révocation des accès d'un collaborateur partant et la restauration d'une sauvegarde, puis communiquez les chiffres aux personnes responsables du budget.
Avant d'acheter tout service de WiFi géré WiFi ou de contrôle d'accès, vérifiez que le contrôleur de site prend en charge RADIUS, le changement d'autorisation (CoA) et les fonctionnalités de jardin clos (walled garden). Les étapes relatives aux certificats et aux invités en dépendent toutes deux, et sans changement d'autorisation, un appareil révoqué peut conserver sa session jusqu'à son expiration au lieu d'être déconnecté immédiatement.
La première action est la même dans chaque organisation : associez un nom et une date à l'inventaire. Tout le reste dans ce guide devient plus simple dès lors que cette personne existe.
Purple vous apporte la couche d'identité permettant d'appliquer concrètement le reste de ce plan. Les appareils du personnel se connectent grâce à des certificats gérés EAP-TLS via le cloud RADIUS, les sites multi-locataires préservent l'isolation du réseau de chaque résident par rapport aux autres, et tout est géré depuis une plateforme unique sans avoir à déployer votre propre PKI. Si vous appliquez actuellement les étapes de segmentation et de révocation présentées ci-dessus, consultez Purple pour découvrir comment les solutions de certificats et d'intégration des invités s'adaptent à vos équipements existants.


