Le conseil le plus souvent répété à propos des données first-party est d'en collecter le maximum, de les unifier au sein d'un profil client unique et de laisser le marketing décider ultérieurement de leur utilisation. Pour un établissement britannique, ce conseil va dans la mauvaise direction. Ce n'est pas le profil qui constitue l'actif. C'est l'autorisation associée à chaque champ. Un fichier plus restreint, où chaque champ dispose d'une autorisation active et vérifiable, générera plus de valeur qu'un fichier volumineux dont la moitié des enregistrements ne peuvent pas être activés en toute légalité.
Imaginez une cliente qui accède à votre portail captif WiFi un vendredi soir. Elle souhaite simplement se connecter au réseau, rien de plus. Elle saisit une adresse e-mail car la page le lui demande, laisse toutes les cases marketing décochées et se connecte. Six semaines plus tard, elle reçoit une offre pour un brunch à volonté dont elle n'a jamais entendu parler. Sur le plan technique, cet envoi n'avait rien de difficile. Pourtant, il n'était pas autorisé, et le simple fait que l'adresse figure dans votre CRM a donné un sentiment d'autorisation à la personne qui a constitué la liste.
Cet écart entre ce qu'un établissement collecte et ce qu'il a le droit d'utiliser constitue toute la stratégie. Ce qui suit correspond au briefing qu'un responsable réseau devrait donner à une équipe marketing : les champs dont vous disposez, ce que chacun permet de faire, et les enregistrements qui sont activés ce trimestre. Il se conclut par un oui ou un non sur votre propre fichier, et non par un slogan sur la personnalisation.
Ce que détermine une stratégie de données first-party
Les données first party correspondent aux informations que votre organisation collecte directement auprès des personnes via ses propres canaux : le site web, l'application, le programme de fidélité, le moteur de réservation, la caisse et le WiFi invitéWiFi. Il ne s'agit pas de données achetées auprès d'un courtier, ni d'une liste de partenaires transmise dans le cadre d'un contrat.
L'erreur commise par de nombreuses organisations est de penser que tout est une question de volume. Ce n'est pas le cas. Un établissement enregistrant 40 000 sessions WiFi par an peut déjà détenir plus de données qu'il ne peut en exploiter légalement. L'essentiel repose sur une série de cinq décisions, desquelles découle chaque champ de votre parc.
- Quels champs existent réellement. Nommez-les. Adresse e-mail, numéro de portable, code postal, date de naissance, historique des visites, temps de présence par zone, réponses aux enquêtes, identifiants publicitaires.
- À quelle finalité chaque champ répond. Accès au réseau, rapports agrégés, mesures nominatives, personnalisation, offres par e-mail, offres par SMS, partage avec des partenaires.
- Si un consentement est requis pour cette finalité. Certaines finalités s'appuient sur l'exécution même du service. D'autres non.
- Quel canal est autorisé à l'utiliser. L'autorisation pour l'e-mail ne vaut pas autorisation pour les SMS, et aucune des deux ne vaut pour la messagerie sur site.
- Quand un enregistrement doit rester inutilisé. Le champ existe, le visiteur est bien réel, mais l'activation reste inappropriée.
La connectivité authentifiée illustre parfaitement l'importance de ces choix. Lorsqu'un client se connecte à votre WiFi, l'enregistrement créé relève de l'identité opérationnelle. Il n'existe que pour permettre l'accès au réseau et appartient à l'établissement qui gère le site. Une promotion s'ajoute par-dessus et nécessite sa propre autorisation, accordée séparément, à un moment où le client est en mesure de la refuser.
Formalisez ces cinq décisions par écrit et le reste du travail devient mécanique. Laissez-les implicites et chaque campagne se transformera en une décision arbitraire prise par la personne la plus proche du bouton d'envoi.
Registre des autorisations pour chaque champ de données visiteur
Un profil client plus fourni n'est pas nécessairement plus utile. Si un établissement ne peut justifier la présence d'un champ, la nature de l'information transmise au client et l'usage consenti par ce dernier, ce détail supplémentaire s'avère parfois impossible à exploiter légalement. Un registre des autorisations permet d'obtenir un enregistrement plus concis et plus fiable : une entrée pour chaque champ de données et chaque finalité, conservée là où les systèmes peuvent la vérifier avant toute utilisation.
Pour chaque entrée, enregistrez six attributs : l'horodatage de la collecte, la version de la mention d'information vue par le visiteur, le périmètre du canal (e-mail, SMS ou messagerie sur site), la base légale, le système source (comme un portail captif, une caisse, une réservation ou une enquête) et le statut d'opt-out. Ensemble, ces informations permettent au responsable de campagne de vérifier si une utilisation spécifique est autorisée et fournissent une piste d'audit reconstituable par la suite. La même adresse e-mail pouvant être associée à différentes autorisations selon les finalités, un simple indicateur « consenti » est bien trop réducteur.
Les directives de l'ICO concernant les cookies et technologies similaires distinguent les technologies strictement nécessaires à la fourniture d'un service demandé par la personne des autres utilisations. Les cookies d'analyse ne sont pas automatiquement exemptés. Si un établissement enregistre les actions d'un individu, associe l'identifiant d'un visiteur à une conversion, établit un profil à partir de son activité de navigation ou partage des données de conversion avec un partenaire publicitaire, le consentement peut être requis. Les statistiques globales et non identifiantes se distinguent du suivi individuel. Cette distinction permet de séparer les rapports de fréquentation des données personnelles utilisées pour le ciblage.
| Type de données | Exemple type | Base légale | Consentement requis | Utilisation autorisée |
|---|---|---|---|---|
| Connectivité strictement nécessaire | Authentification pour fournir la session WiFi demandée par l'invité | Contrat ou intérêts légitimes pour le service | Non, si strictement nécessaire et non utilisé à des fins marketing | Fournir l'accès au réseau |
| Mesure agrégée | Totaux de fréquentation ou d'utilisation non identifiants | Pas de données personnelles si les données sont réellement agrégées | Non, lorsqu'aucun individu n'est identifié | Rapports sur le lieu physique |
| Analyses avec identification | Identifiant visiteur associé à des pages, des zones ou des conversions | Consentement | Oui, les analyses ne sont pas automatiquement exemptées | Mesure du comportement individuel |
| Marketing par e-mail | E-mail collecté pour des offres | Consentement, ou soft opt-in le cas échéant | Oui, sauf en présence d'un soft opt-in valide | E-mail uniquement |
| Marketing par SMS | Numéro de mobile pour les SMS | Consentement spécifique aux SMS | Oui | SMS uniquement |
| Profil de personnalisation | Préférences ou historique de visite utilisés pour adapter un parcours | Consentement lorsqu'utilisé pour profiler un individu | Oui | Finalité de personnalisation déclarée uniquement |
| Partage avec des partenaires publicitaires | Conversion ou identité partagée avec un partenaire publicitaire | Consentement | Oui | Cette finalité de partage spécifique uniquement |
| Réponse à une enquête | Commentaires post-visite liés à un invité | Consentement ou autre base légale valide pour cette enquête | Généralement oui si lié au marketing | La finalité d'enquête indiquée sur le formulaire |
Les erreurs courantes commises par les établissements
L'analytique identifiée est souvent traitée comme une simple mesure anodine. Pourtant, le temps de présence par zone et les visites récurrentes deviennent un suivi individuel dès lors qu'un identifiant visiteur les associe à une personne ou à une conversion. Le registre doit indiquer la finalité et le consentement pour cette association, et pas seulement qualifier l'activité d'« analytique ».
L'e-mail collecté à l'entrée est une autre source fréquente de confusion. Si un portail captif utilise une seule case à cocher pour l'e-mail, les SMS, le profilage et le partage avec des partenaires, il n'enregistre pas clairement des choix distincts pour ces usages. Enregistrez chaque finalité et chaque canal séparément, afin que le consentement puisse être vérifié par rapport au message prévu.
Les réponses aux enquêtes associées à un profil marketing nécessitent la même vigilance. Un client qui donne son avis pour améliorer le service n'a pas nécessairement accepté que ces réponses servent à établir un profil d'offres. Enregistrez la finalité indiquée de l'enquête et séparez l'usage marketing, à moins que le client n'y ait expressément consenti.
Le test à appliquer : si un champ n'est associé à aucune finalité, base légale ou version de mention d'information, ne le traitez pas comme un prospect activable.
Avant de lancer un projet de collecte, marquez les champs qui échouent à ces vérifications comme non activables. Cela évite qu'un profil volumineux mais mal documenté ne soit confondu avec un consentement exploitable. Purple publie les détails de son approche en matière de confidentialité des données du WiFi invitéWiFi.
Comment collecter des données que les visiteurs peuvent légalement fournir
La collecte est un échange de valeur, et cet échange doit être réel. Un client transmet son adresse parce que le WiFi est rapide et la connexion simplifiée. C'est la contrepartie. Le consentement marketing constitue une option distincte et facultative, que le client peut refuser sans pour autant être privé d'accès au réseau.
Le guide du marketing direct de l'ICO pose le cadre : identifiez une base légale valide avant d'utiliser des données personnelles à des fins de marketing direct, le consentement et l'intérêt légitime étant les bases les plus susceptibles de s'appliquer. Pour un établissement authentifié par WiFi, cela implique d'enregistrer la base légale avec la fiche client plutôt que de la présumer.
Voici la séquence de collecte capable de résister au rush d'un vendredi soir.
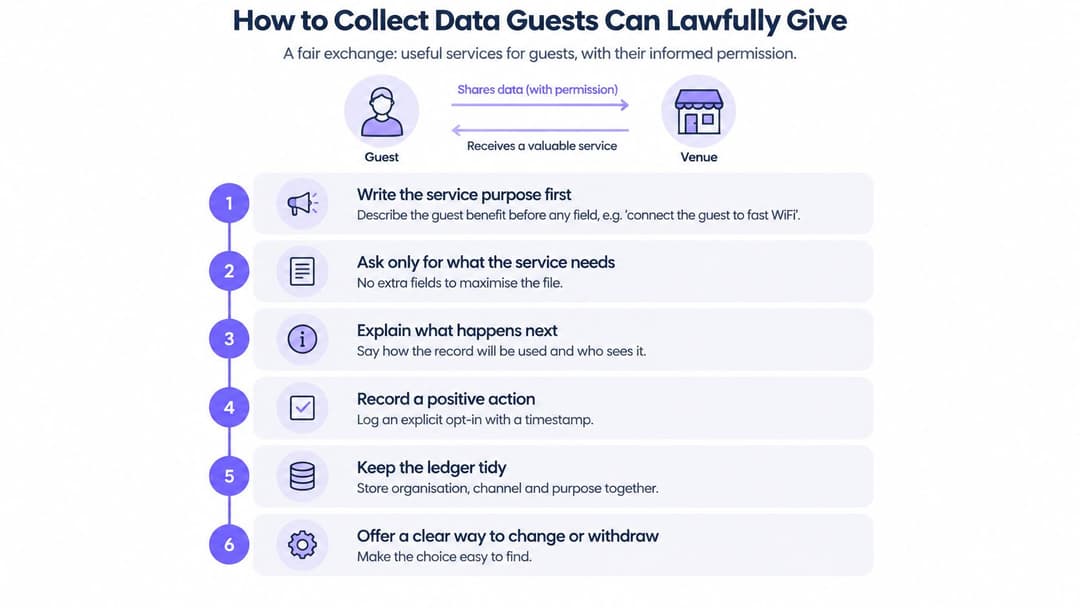
- Indiquez d'abord la finalité du service. Connecter un visiteur au WiFi constitue la finalité. Ne listez que les champs nécessaires à cette session, ce qui se résume généralement à une adresse e-mail ou un numéro de portable pour la vérification, et guère plus.
- Séparez les finalités facultatives dans des choix distincts. Les offres par e-mail, les offres par SMS, la personnalisation et les études doivent chacune faire l'objet d'une ligne dédiée et d'une explication propre. Une seule case pour quatre finalités pose un problème de qualité des données sous couvert de praticité.
- Authentifiez avant d'enregistrer un opt-in. Les visiteurs donnent leur consentement sur le portail captif avant tout enregistrement d'un opt-in marketing, et l'accès fonctionne que les cases marketing soient cochées ou non. Exiger de cocher une case promotionnelle pour accéder à Internet est le moyen le plus rapide de rendre caduc un consentement donné librement.
- Enregistrez un opt-in actif avec son contexte. L'action positive, la version de la mention d'information et l'horodatage sont tous conservés. L'établissement reste propriétaire des données visiteurs recueillies par notre plateforme ; l'enregistrement appartient donc à vos systèmes, sous votre gouvernance.
- Limitez la collecte au strict nécessaire. La date de naissance, la composition du foyer et les identifiants publicitaires n'ont pas leur place dans une collecte WiFi, sauf si une finalité explicite l'exige. Chaque champ supplémentaire constitue une ligne de plus à administrer et une raison de plus de contester le fichier.
- Définissez la durée de conservation et une procédure de retrait. Chaque finalité nécessite une période de conservation, et la démarche pour modifier ou retirer son consentement doit être aussi simple que celle d'inscription. Si quelqu'un doit envoyer un e-mail à un responsable pour être retiré de la liste, la conception est à revoir.
Lorsqu'une campagne e-mail ultérieure repose sur le soft opt-in, réservez-la aux clients existants, limitez-la à des produits similaires et intégrez une option de désinscription simple dans chaque message. Dès que ce n'est plus le cas, la base légale devient le consentement.
Si l'accès fonctionne toujours lorsque toutes les cases marketing restent vides, la conception de la capture est conforme. Dans le cas contraire, le personnel sur place cochera la case à la place du client, et l'autorisation n'aura plus aucune valeur.
Le même principe s'applique à tous les autres points de collecte que vous gérez. Si vous vous chargez de la mise en place de l'inscription en ligne à un événement d'un établissement, la formulation du consentement doit décrire la finalité de cet événement plutôt que d'intégrer les participants à la liste marketing générale de l'établissement. Examinez la façon dont votre flux de collecte WiFi invité WiFi sépare ces options avant de le déployer sur un autre site.
Activer les profils uniquement lorsque l'autorisation correspond
L'activation est un filtre, pas une synchronisation. Un enregistrement ne doit atteindre un canal que lorsque la ligne du registre pour cette finalité est complète : organisation, canal, action positive, horodatage et statut actuel.
Les directives PECR de l'ICO sur le marketing électronique et téléphonique définissent les critères auxquels ce filtre doit répondre. Le marketing par courrier électronique adressé à des particuliers nécessite généralement un consentement, sauf si le « soft opt-in » s'applique, et ce consentement doit être propre à la fois à l'organisation et au canal de communication, qu'il s'agisse d'un e-mail ou d'un SMS. Il doit également être donné librement, résulter d'un acte positif clair et pouvoir être retiré aussi facilement qu'il a été accordé.
Cinq règles d'exploitation pour préserver l'intégrité du filtre.
Conservez les indicateurs d'identité et de finalité au sein du CRM. L'authentification au service reste totalement exclue des audiences de campagne. Un invité qui a rejoint le réseau n'a aucunement confirmé souhaiter recevoir des offres.
Créez vos audiences e-mail uniquement à partir d'indicateurs toujours valides. Vos outils de marketing automation doivent interroger l'indicateur en temps réel, et non un segment constitué le trimestre précédent. Le SMS requiert un consentement propre : un numéro de mobile recueilli à des fins de vérification ne vaut pas inscription aux communications marketing par SMS.
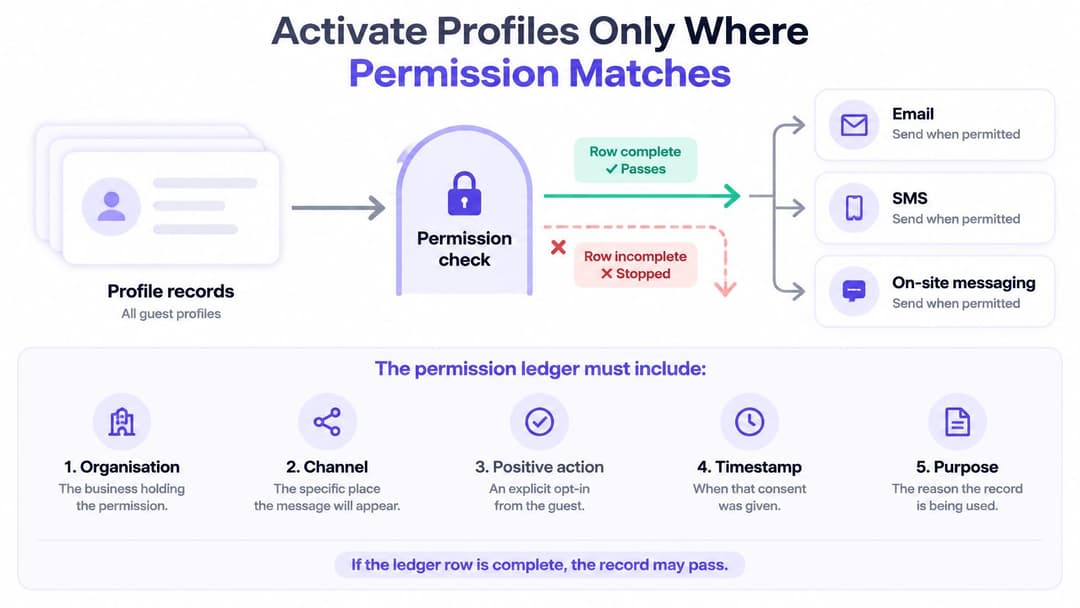
Ne rapportez les comportements identifiés que lorsque cette finalité de mesure a fait l'objet d'un consentement, et conservez les comptages agrégés sur un flux distinct afin que les opérations obtiennent leurs chiffres de fréquentation sans toucher aux données individuelles.
Répercutez les oppositions sur l'ensemble de vos systèmes. Lorsqu'une personne s'oppose à la prospection directe, celle-ci doit cesser ou ne jamais débuter. Intégrez cette opposition à chaque audience, rapport et export qui l'inclurait autrement, y compris les listes créées manuellement par les équipes locales.
Ne changez jamais de base légale pour maintenir une campagne en vie. Si le consentement a été retiré et qu'il constituait la base légale, passer aux intérêts légitimes pour poursuivre le même marketing n'est pas une solution de contournement, c'est précisément l'infraction que la réglementation vise à empêcher.
Un visiteur qui revient bénéficie toujours d'un accès fluide au réseau, car il s'agissait de la finalité du service et celle-ci reste valable. Un indicateur d'e-mail expiré bloque l'offre. Les coordonnées du contact d'une réservation de groupe ne valent pas consentement pour chaque invité à cette table. Les établissements de santé et les résidences étudiantes appliquent la même distinction : l'accès opérationnel reste opérationnel.
Règle pratique : l'envoi n'est autorisé que si l'indicateur de canal est validé au moment précis de l'envoi, et non au moment où la liste a été créée.
C'est également là que la modération permet un meilleur marketing. La personnalisation que les clients remarquent a tendance à être subtile et ciblée, ce qui correspond à l'argument avancé par les plus petits établissements hôteliers : créer des expériences de voyage plus personnalisées auprès d'une clientèle restreinte et bien comprise, plutôt qu'auprès d'une base vaste et hétérogène.
Comment les établissements transforment les visites WiFi en données exploitables
Trois modèles montrent comment ces règles se traduisent concrètement au niveau opérationnel - et aucun d'entre eux ne nécessite d'alourdir vos profils.
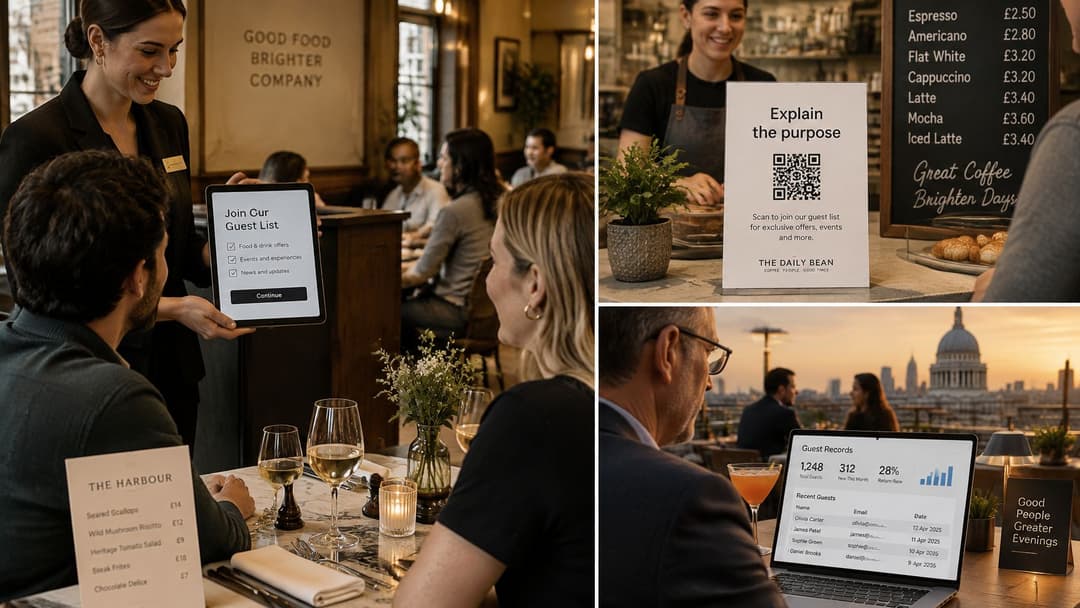
Le groupe de restaurants. L'envergure repose sur des visites répétées et autorisées plutôt que sur une base de données surdimensionnée. Pizza Express a constitué 2,5 millions de profils clients consentis sur 8 millions de visites de restaurants, ce qui représente un taux d'autorisation obtenu au moment de la connexion, visite après visite. Chaque session offre une nouvelle occasion d'expliquer la finalité. Rien de tout cela n'exige de dissimuler un traceur ou de regrouper quatre consentements sous une seule case à cocher.
Le centre commercial. L'équipe marketing utilise WiFi pour identifier les visiteurs consentants qui reviennent, puis envoie un e-mail personnalisé aux personnes ayant accepté de recevoir les offres de ce centre commercial. Le décompte par zone du nombre de personnes ayant traversé chaque niveau est intégré au rapport opérationnel sous forme de données agrégées, sans aucun lien avec un individu. Deux questions, deux ensembles de données, un seul système de capture. Le directeur du centre commercial n'a jamais accès à un dossier personnel, et le responsable marketing ne touche jamais au flux de fréquentation.
L'opérateur hôtelier ou de résidences gérées (build-to-rent). Un client récurrent est reconnu pour un accès plus fluide, l'identifiant opérant dès la deuxième visite. L'offre pour le spa et la newsletter destinée aux résidents disposent chacune de leur propre indicateur de consentement. Un résident qui souhaite simplement que la salle de sport WiFi fonctionne ne se retrouve pas inscrit à une campagne de bien-être, et un client venu pour une seule nuit ne commence pas à recevoir des promotions toute l'année.
Le mode d'échec est identique pour les trois cas de figure : une case à cocher unique à l'arrivée, formulée de manière à couvrir l'e-mail, les SMS, le profilage et les partenaires. Cela produit un fichier qui semble impressionnant sur un tableau de bord, mais qui ne peut être exploité en toute confiance nulle part. Les opérateurs décrivent la valeur différemment : ils évoquent de meilleurs profils et des visites stimulées par des communications pertinentes, plutôt qu'un volume d'exportation plus important.
Une question à vous poser pour vos propres sites : lequel de ces trois modèles chaque établissement applique-t-il réellement aujourd'hui, et le visiteur s'y reconnaîtrait-il ?
Mesurer le retour après avoir refusé les envois non conformes
Plus de personnalisation n'est pas automatiquement synonyme de meilleurs résultats. Une campagne peut augmenter les conversions ce mois-ci tout en multipliant les désinscriptions, les réclamations et l'attrition silencieuse, et le tableau de bord mettra en avant le premier chiffre en occultant tous les autres.
Les directives de l'ICO sur les modèles de consentement ou d'accès payant (consent or pay) sont explicites quant aux mécanismes à l'origine de cet angle mort. Les personnes disposent d'un droit d'opposition absolu au marketing direct, et les organisations doivent cesser, ou ne pas commencer, d'utiliser leurs informations à cette fin. Lorsque le consentement est retiré et qu'il constituait la base légale, une organisation ne doit pas basculer vers une autre base pour continuer les mêmes démarches marketing.
Cela recadre la question de la mesure. Le chiffre à suivre est le rendement ajusté au consentement : le revenu incrémental diminué du coût de gestion des consentements, de l'application des préférences, du nettoyage de la qualité des données et des contacts exclus par des oppositions valides. Analysez vos indicateurs de campagne habituels à travers cette définition.
| Métrique brute | Ce qu'elle néglige | Vue ajustée |
|---|---|---|
| Taux d'ouverture ou de clic | Contacts n'ayant jamais donné leur accord pour ce canal | Taux parmi les profils disposant d'un opt-in actif pour ce canal |
| Hausse de conversion | Oppositions, réclamations et exclusions ultérieures | Revenu incrémental après gestion des consentements et contacts exclus |
| Taille de la liste | Cases cochées par défaut et mentions obsolètes | Profils avec finalité, version de la mention et horodatage |
| Revenus des e-mails ou des SMS | Envois qui auraient dû être bloqués | Revenus après exclusion des enregistrements contestés et non valides |
| Impact de la personnalisation | Messages sans finalité correspondante dans le registre | Impact mesuré uniquement lorsque cet usage personnalisé est autorisé |
Cette vision ajustée transforme les prises de décision. Une offre très performante mais qui génère des réclamations perd de son attrait une fois déduits les contacts exclus et les coûts administratifs. Une campagne modeste adressée uniquement à un segment propre et à jour s'avère alors être un meilleur investissement, car rien n'a besoin d'être corrigé en aval.
Considérez la non-expédition comme une ligne de valeur à part entière. Un message inopportun évité, c'est une relation client préservée ; et un client qui ne reçoit jamais la mauvaise offre reste attentif à la bonne. Faites figurer cet indicateur aux côtés du chiffre d'affaires brut afin que cette modération soit bien visible par les décisionnaires budgétaires.
Excluez totalement l'authentification et les autres éléments d'identité opérationnelle de ces totaux marketing. Ils relèvent du service, pas de la campagne, et les mélanger fausse les deux. Alignez l'analyse sur le rythme des analyses WiFi invitéWiFi que vous utilisez déjà : si le retour ajusté diminue une fois les contacts ayant refusé supprimés, réduisez l'audience plutôt que d'acheter davantage de données pour compenser.
Le résultat contre-intuitif : dans la plupart des établissements, un trimestre consacré à supprimer les données inutilisables améliore davantage les performances marketing déclarées qu'un trimestre passé à en acquérir de nouvelles.
Choisir les données à activer ensuite
Un profil client plus étoffé n'est pas nécessairement plus utile. Au Royaume-Uni, l'activation de champs supplémentaires à des fins marketing peut être illégale en l'absence du consentement approprié. Gardez une base de données ciblée : un ensemble d'enregistrements plus restreint, dédié à un usage précis et adossé à un registre des consentements fiable constitue bien souvent le meilleur choix.
Commencez par attribuer un statut d'activation à chaque enregistrement. Les invités qui s'authentifient uniquement pour accéder au réseau restent limités au service seul ; leur connexion ne confère pas en soi d'autorisation marketing. Les enregistrements comportant une finalité désignée, une base légale, un canal, une version de la mention d'information, un horodatage et un opt-in en cours de validité peuvent être retenus pour cette utilisation spécifique. Isolez les enregistrements présentant une version manquante de la mention, une case globale obsolète, une opposition ou une finalité floue, et excluez-les du décompte de l'audience.
Testez ensuite une finalité sur un canal. Appliquez l'exclusion avant l'envoi et comparez le rendement ajusté aux autorisations avec le revenu brut. L'objectif est de vérifier si un segment clairement autorisé est performant, et non de trouver un moyen d'activer chaque champ du fichier.
Pour le WiFi invité, vérifiez que le portail captif aux couleurs de votre marque sépare le choix marketing de l'accès au réseau. Les clients doivent pouvoir refuser le marketing tout en se connectant, et le consentement doit être recueilli avant tout opt-in marketing. Les enregistrements peuvent ensuite se synchroniser via les intégrations Purple avec le CRM ou la plateforme marketing de l'établissement, en conservant leurs informations d'autorisation associées.
Là où un audit fait la différence
Le choix d'un forfait Purple dépend du nombre de sites, des besoins en données et des intégrations existantes. Connect, Capture et Engage répondent à des besoins différents ; choisissez donc le niveau qui correspond à ce que votre établissement doit collecter et exploiter. Il est préférable d'échanger sur Capture et Engage avec un expert, qui pourra analyser les objectifs et les besoins de votre établissement.
Veillez à ce que le fichier des données autorisées reste suffisamment restreint pour être géré et suffisamment ciblé pour être exploité. N'activez aucun enregistrement pour une finalité non couverte par son autorisation. L'équipe de Purple peut vous aider à choisir entre Connect, Capture et Engage en fonction de votre nombre d'établissements, de vos besoins en matière de données et de vos intégrations existantes - commencez donc par un bref échange avec l'un de ses experts sur Purple.