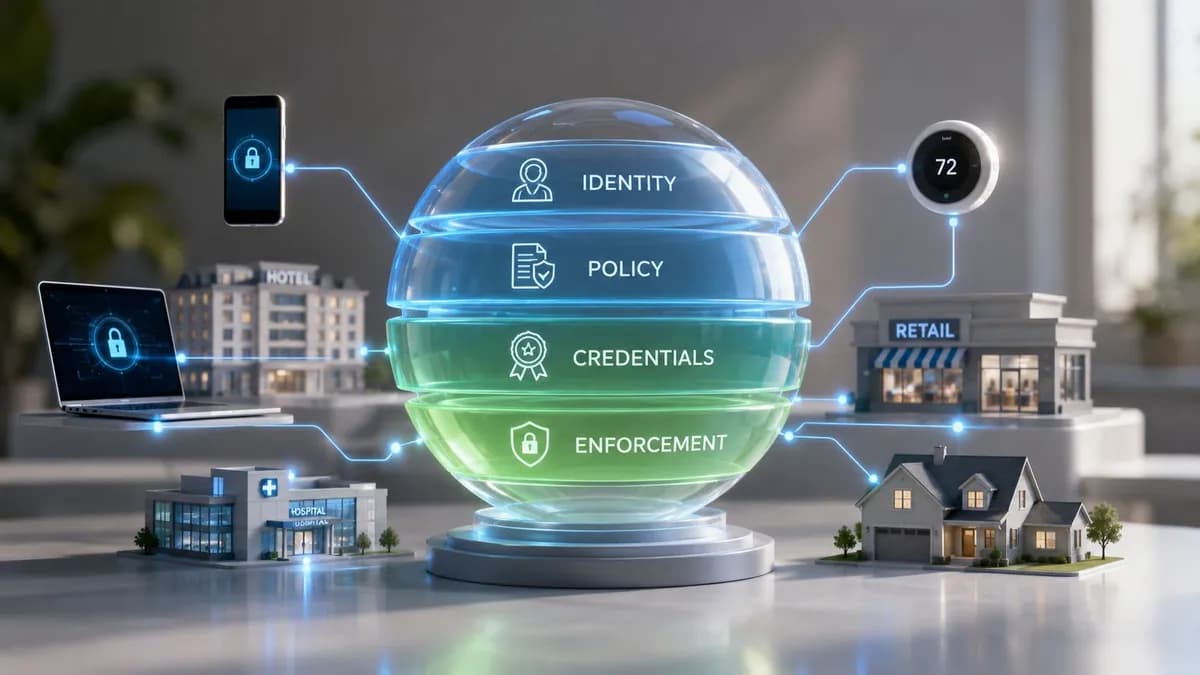
De nombreuses équipes se trouvent actuellement dans la même situation. Le bâtiment est équipé de serrures intelligentes, de capteurs d'occupation, de caméras, d'affichage dynamique, de commandes CVC, de bornes, de tablettes, de terminaux de paiement, d'un accès WiFi pour les visiteurs, d'appareils pour le personnel et d'une multitude de systèmes achetés par différents services à différents moments. Tout est connecté, mais pas nécessairement de la bonne manière.
C'est là que l'architecture de l'internet des objets cesse d'être un schéma abstrait pour devenir un modèle opérationnel. Si l'architecture est fragile, les appareils se retrouvent cloisonnés, les données arrivent trop tard, l'identité manque de cohérence et la sécurité dépend du hasard. Si l'architecture est solide, ce même parc devient plus facile à sécuriser, plus simple à gérer et bien plus utile pour l'entreprise.
Qu'est-ce que l'architecture IoT et pourquoi elle est cruciale aujourd'hui
Un directeur d'hôtel voit un problème. Les clients veulent un WiFi rapide, les chambres doivent être économes en énergie, le personnel doit passer d'un système à l'autre sans friction, et les appareils connectés doivent simplement fonctionner. Un directeur informatique voit le problème sous-jacent. Tous ces résultats dépendent de la capacité de l'organisation à disposer d'une architecture cohérente pour les appareils, la connectivité, le traitement, l'accès et les applications.
L'architecture IoT est le modèle qui définit comment les appareils physiques collectent les données, comment ces données circulent, où elles sont traitées, comment les systèmes agissent sur elles et qui est autorisé à interagir avec chaque partie. En pratique, elle répond aux questions qui déterminent la réussite ou l'échec des opérations. À quel réseau un thermostat se connecte-t-il. Où les images des caméras sont-elles analysées. Comment un capteur hérité s'authentifie-t-il. Que se passe-t-il lorsqu'un prestataire s'en va. Comment les appareils des invités restent-ils isolés des systèmes cliniques ou des outils de gestion.
L'urgence est bien réelle au Royaume-Uni. La croissance des parcs connectés n'est plus théorique. Le Royaume-Uni comptait plus de 1,2 milliard de connexions IoT en 2023, soit une augmentation de 35 % par rapport à 2022, et 77 % des entreprises britanniques ont signalé des cybermenaces visant leurs systèmes IoT, selon l'aperçu de l'architecture IoT et des tendances d'adoption au Royaume-Uni cité sur GeeksforGeeks.
Cette combinaison change la donne. Le déploiement à grande échelle sans structure crée un frein opérationnel. Le déploiement à grande échelle structuré crée un avantage.
L'architecture est ce qui transforme les appareils en un système
La plupart des programmes IoT qui échouent ne doivent pas leur échec à la qualité des capteurs. Ils échouent parce que la conception globale était faible.
Une architecture exploitable vous apporte :
- Séparation claire des rôles : les terminaux collectent, les réseaux transportent, les passerelles traitent, les applications présentent et l'identité contrôle l'accès.
- Limites de sécurité prévisibles : le trafic invité, l'accès du personnel et le trafic des machines ne sont pas mélangés.
- Cohérence opérationnelle : l'intégration, la révocation, la surveillance et le dépannage suivent un modèle reproductible.
- Utilité commerciale : les données atteignent les systèmes capables de les exploiter, qu'il s'agisse d'un GTB, d'un CRM ou d'un centre de services.
Règle pratique : Si un appareil connecté ne peut être ajouté qu'en "faisant une exception", l'architecture n'est pas encore mature.
Si vous souhaitez avoir une idée de la rapidité avec laquelle les parcs connectés se développent, cet aperçu de combien d'appareils sont connectés à internet constitue un point de référence utile pour les entreprises.
Les couches fondamentales de l'architecture IoT
Pour comprendre facilement l'architecture de l'Internet des objets, imaginez-la comme un bâtiment. Chaque étage a une fonction précise. Si les étages inférieurs sont instables, le penthouse n'a aucune importance.
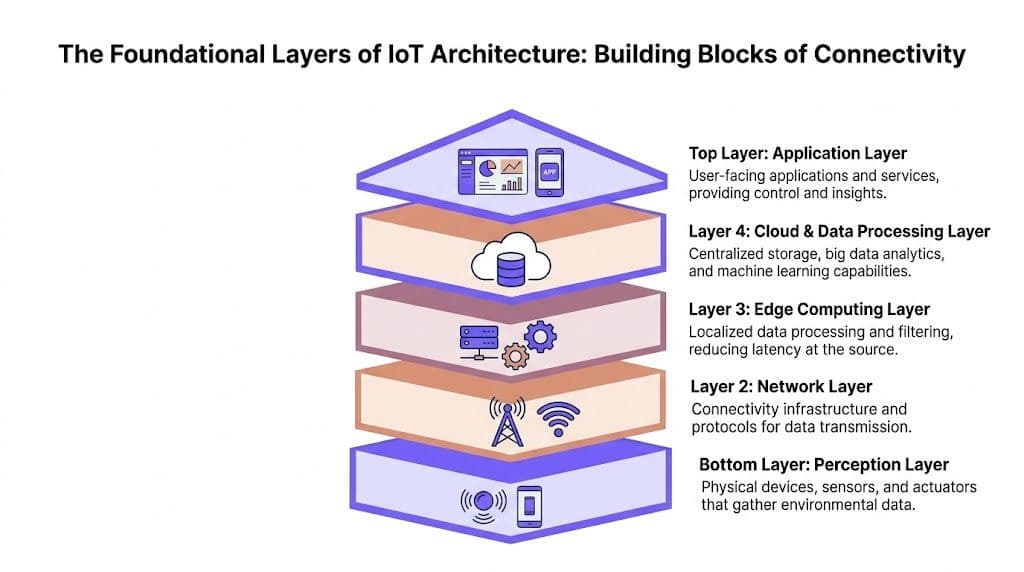
Couche de perception
C'est le rez-de-chaussée. Il contient les éléments physiques qui détectent ou agissent.
Cela comprend les capteurs de présence, les thermostats, les caméras, les serrures intelligentes, les moniteurs médicaux, les sondes environnementales, les bornes interactives, les terminaux de paiement et les actionneurs. Ces appareils génèrent les signaux bruts sur lesquels repose le reste de l'infrastructure.
Le principal enjeu de conception ici ne réside pas uniquement dans le choix des appareils. C'est une question de fiabilité. Des capteurs bon marché dotés de micrologiciels vulnérables, de processus de mise à jour médiocres ou d'une gestion d'identité limitée créent des problèmes qui ne pourront pas être entièrement résolus plus tard dans la pile. Dans l'hôtellerie et le commerce de détail, les équipes héritent souvent d'un parc mixte d'appareils modernes et obsolètes. L'architecture doit intégrer cette réalité plutôt que de supposer un départ à zéro.
Couche réseau
Il s'agit du câblage et de la plomberie du bâtiment. Il achemine les données entre les appareils, les passerelles, les plateformes et les applications.
La couche réseau couvre la voie de transport, la connectivité sans fil et filaire, le positionnement de la passerelle, l'isolation du trafic et les règles qui déterminent quels systèmes peuvent communiquer entre eux. Dans un hôpital, cela peut signifier séparer les flux de surveillance des patients de l'accès internet des visiteurs. Dans le commerce de détail, cela peut signifier séparer le trafic des points de vente de l'analyse d'occupation et du WiFi public.
Une couche réseau performante remplit trois fonctions essentielles :
- Se connecte de manière fiable : les appareils restent en ligne sans intervention manuelle constante.
- Segmente correctement : une faille dans une zone ne se propage pas à une autre.
- Prend en charge la bonne combinaison de protocoles : les appareils contraints et les applications d'entreprise n'ont pas les mêmes besoins de transport.
Couche d'Edge Computing
C'est le local technique local. Il se trouve à proximité des appareils et gère les tâches sensibles au facteur temps ou gourmandes en bande passante avant que le trafic ne soit acheminé en amont.
Les passerelles edge filtrent le bruit, normalisent les données, appliquent les politiques locales et prennent parfois des décisions immédiates. Cela s'avère crucial dans les environnements où attendre un aller-retour vers un service cloud distant constitue un mauvais choix de conception. Un contrôleur de porte, par exemple, ne devrait pas dépendre d'un chemin externe lent pour décider de la validité d'un identifiant. Une alerte de bâtiment ne devrait pas être retardée parce qu'une passerelle a transféré chaque événement brut au lieu de le traiter localement.
Rapprochez la prise de décision de l'événement lorsque les délais, l'utilisation de la bande passante ou la confidentialité deviennent des risques opérationnels.
Couche de cloud et de traitement des données
C'est la salle de contrôle centrale. Elle regroupe les informations provenant de plusieurs sites, les stocke, les met en corrélation et alimente les analyses ou les flux de travail opérationnels.
C'est au niveau de la couche cloud que les organisations unifient la visibilité sur l'ensemble de leur parc. C'est aussi là qu'elles génèrent souvent une complexité accidentelle. Si chaque appareil envoie l'intégralité de ses données en amont sans aucun filtrage, les équipes paient pour du transport et du stockage inutiles, tout en surchargeant les tableaux de bord et en ralentissant la réponse aux incidents.
Cette couche convient particulièrement aux charges de travail qui bénéficient de la centralisation :
- Rapports multi-sites : comparaison des performances entre différents sites ou bâtiments
- Analyse historique : détection des tendances en matière d'occupation, d'utilisation des actifs ou de qualité de service
- Intégrations d'entreprise : liaison des événements IoT avec les plateformes de billetterie, CRM, d'automatisation ou de données
Couche applicative
C'est la partie visible par les utilisateurs. Les tableaux de bord, les portails de services, les alertes, les interfaces de gestion technique du bâtiment, les applications du personnel et les outils de reporting résident tous ici.
Si la couche applicative est défaillante, les parties prenantes estiment que l'ensemble du programme l'est aussi. Un backend propre n'est pas d'une grande utilité si les équipes de gestion des installations ne peuvent pas agir sur les alarmes, si le personnel d'accueil ne peut pas voir si les chambres sont prêtes, ou si les responsables opérationnels ne peuvent pas distinguer les incidents réels du bruit de fond.
La meilleure couche applicative présente uniquement ce dont chaque public a besoin. Les équipes réseau ont besoin de télémétrie et de visibilité sur les politiques. Les directeurs d'établissements ont besoin de synthèses opérationnelles. Le personnel médical ou hôtelier a besoin de flux de travail, et non de détails au niveau des paquets.
Pour obtenir une perspective complémentaire sur la manière dont les plateformes unifient ces différentes couches, nous vous conseillons de lire ce guide sur les plateformes internet of things.
Naviguer dans les protocoles de communication IoT
Le choix du protocole est le moment où l'architecture internet of things devient très concrète. Les équipes ne choisissent pas MQTT, CoAP ou AMQP simplement parce que l'un d'eux semble plus moderne. Elles les choisissent parce que chacun répond à un problème bien précis.
Un protocole inadapté ne provoque pas toujours une panne immédiate. Le plus souvent, il génère des frictions. Les batteries des appareils se vident trop rapidement. Les passerelles subissent des communications inutiles. Les intégrations se fragilisent. Les contrôles de sécurité finissent par être greffés après coup plutôt que d'être intégrés dès la conception.
Commencez par les conditions de fonctionnement
Un capteur de présence alimenté par batterie dans une chambre d'hôtel a des besoins très différents de ceux d'un workflow backend qui transmet des événements à un CRM ou à un système d'automatisation du marketing. L'un exige un échange léger et efficace. L'autre nécessite une messagerie de serveur à serveur durable et fiable.
La présentation des protocoles citée par Intetics met clairement en évidence cette distinction. MQTT est conçu pour la collecte de données à faible consommation, CoAP est adapté aux appareils aux ressources limitées, et AMQP convient aux échanges de serveur à serveur. La même source note également que le modèle de publication-abonnement de MQTT peut gérer des milliers de connexions simultanées, ce qui est crucial dans les lieux exploitant des centaines de points d'accès et de nombreux terminaux connectés.
Comparaison des protocoles de communication IoT courants
| Protocole | Transport | Fonctionnalité clé | Idéal pour |
|---|---|---|---|
| MQTT | TCP/IP | Messagerie de publication-abonnement légère | Capteurs basse consommation, télémétrie, événements d'appareils à l'échelle d'un site |
| CoAP | UDP/IP | Surcharge minimale pour les appareils contraints | Terminaux à mémoire limitée ou sensibles à l'autonomie de la batterie |
| AMQP | Généralement TCP/IP | Mise en file d'attente asynchrone fiable et distribution par courtier | Flux de travail de serveur à serveur, intégrations d'entreprise |
| DDS | Généralement sur réseaux IP | Communication distribuée en temps réel | Environnements nécessitant des échanges de données rapides de pair à pair |
Ce qui fonctionne bien dans les déploiements réels
Le protocole MQTT est souvent le choix par défaut le plus sûr pour les parcs riches en télémétrie. Il fonctionne bien lorsque de nombreux appareils transmettent fréquemment de petits paquets de données et que vous devez distribuer ces données à grande échelle vers plusieurs abonnés. Dans un centre commercial ou un hôtel, cela peut inclure des capteurs de chambre, des compteurs d'occupation ou des systèmes de surveillance environnementale alimentant plusieurs applications en aval.
Le protocole CoAP convient aux appareils disposant d'une alimentation ou d'une mémoire très limitées. Si le parc comprend des capteurs simples qui doivent préserver l'autonomie de leur batterie et échanger des données modestes, CoAP est un choix logique. Il est moins tolérant si vos équipes ne sont pas rigoureuses en matière de gestion du cycle de vie et d'observabilité des appareils, car les terminaux contraints peuvent être plus difficiles à dépanner.
L'AMQP se situe plus haut dans la pile. Ce n'est généralement pas le premier choix pour les petits appareils edge, mais il s'avère pertinent pour un transfert asynchrone fiable entre les systèmes d'entreprise. Si un événement doit passer d'une plateforme IoT vers des flux de réservation, de CRM, de gestion des services ou d'analyse, l'AMQP est souvent plus facile à encadrer que de tenter d'étendre un protocole orienté appareil à un rôle de messagerie d'entreprise.
La sécurité et l'évolutivité sont aussi des décisions de protocole
Le choix du protocole n'influence pas seulement le format du message. Il façonne le modèle de sécurité et les coûts opérationnels.
Une conception solide comprend généralement :
- Transport chiffré : utilisez TLS/SSL lorsque le protocole et l'appareil le permettent.
- Segmentation par fonction : isolez les classes d'appareils et les flux de messages.
- Surveillance par comportement : observez les schémas de connexion inhabituels, et pas seulement la présence de l'appareil.
- Discipline des brokers ou passerelles : évitez de permettre à chaque appareil de communiquer de manière généralisée.
Un protocole léger mais mal encadré devient coûteux en heures de support.
Une erreur fréquente consiste à rechercher la standardisation de manière trop agressive. Certaines équipes tentent d'imposer un seul protocole à toutes les couches par souci de simplicité. En pratique, cela ne fait généralement que déplacer la complexité ailleurs. Un environnement mixte est souvent plus performant lorsque la couche des appareils utilise un protocole léger et que les intégrations en amont utilisent un modèle de messagerie plus robuste.
Le rôle essentiel de la couche d'Edge Computing
La pensée axée d'abord sur le cloud apparaît encore dans de nombreuses discussions sur l'IoT, mais une conception uniquement cloud ne tient pas la route dans des environnements physiques denses. Dès que vos appareils soutiennent des opérations en temps réel, la couche d'edge computing devient un élément de l'architecture centrale, et non une amélioration optionnelle.
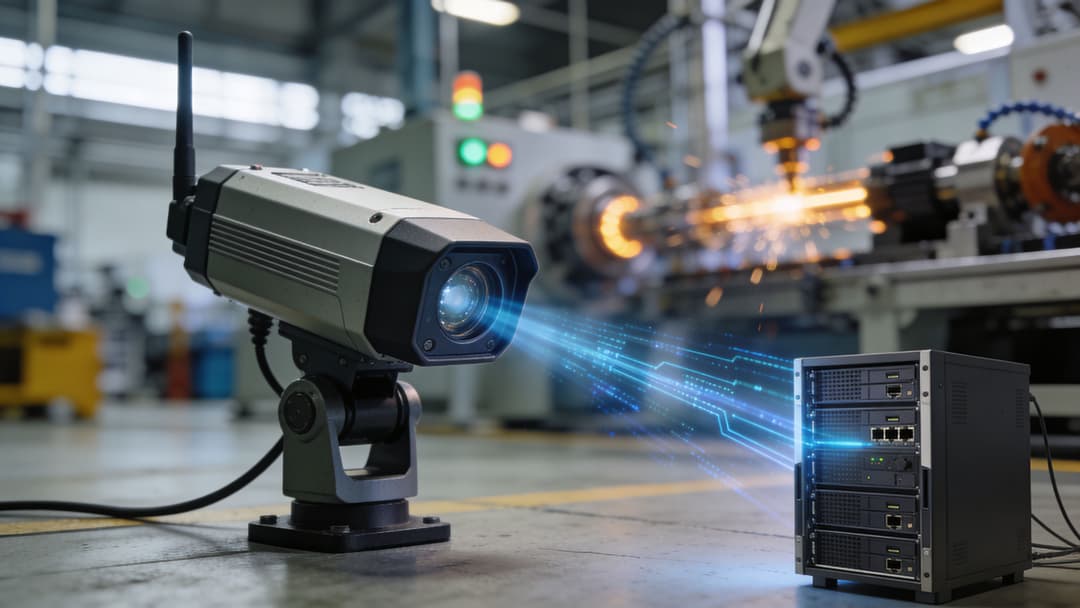
La raison est simple. Les décisions locales sont souvent plus adaptées que les décisions distantes. Une passerelle de bâtiment peut filtrer, agréger et traiter les données avant même qu'elles ne quittent le site. Cela réduit les latences, limite le trafic de raccordement inutile et maintient le traitement sensible au plus près de l'endroit où l'événement s'est produit.
Pourquoi l'edge est important sur le plan opérationnel
La transition du Royaume-Uni vers une conception axée sur l'edge est déjà visible. Selon l'aperçu de l'architecture cité sur Itransition, les architectures axées sur l'edge représentaient 52 % des déploiements au Royaume-Uni en 2023, contre 28 % en 2020. La même source indique que la couche edge peut réduire l'utilisation de la bande passante de près de 60 %, et note que 42 000 chambres d'hôtel au Royaume-Uni ont intégré des passerelles IoT.
Ces chiffres correspondent à ce que les équipes réseau constatent sur le terrain. Lorsque les sites traitent localement les bruits inutiles et évidents, les systèmes en amont deviennent plus propres et moins coûteux à exploiter. Ils deviennent également plus utiles.
Une bonne conception de l'edge résout trois problèmes courants
Actions sensibles à la latence
Si une règle nécessite une réponse immédiate, le traitement à la périphérie est généralement le meilleur choix. L'accès aux portes, les alertes de sécurité, les contrôles environnementaux locaux et les actions déclenchées par l'occupation bénéficient tous de parcours de décision courts.Gaspillage de la bande passante
Tous les événements bruts ne méritent pas un transfert vers le cloud. Les caméras, les parcs de capteurs denses et les mises à jour fréquentes d'état peuvent saturer les liaisons si vous traitez chaque message comme ayant la même valeur.Contraintes de traitement des données
Certaines organisations préfèrent conserver certains traitements à proximité de la source pour des raisons de confidentialité, de résilience ou de fonctionnement. Les passerelles de périphérie rendent cela possible sans renoncer totalement à la visibilité centrale.
Ce qu'il ne faut pas faire
Une stratégie d'edge computing faible se traduit généralement par l'un de ces deux extrêmes.
Soit la passerelle est traitée comme un simple relais passif et n'apporte que peu de valeur, soit elle devient un mini centre de données non géré, rempli d'une logique personnalisée que personne ne veut maintenir. Les deux situations créent des maux de tête.
Le meilleur modèle consiste à utiliser une intelligence sélective en périphérie. Filtrez de manière agressive. Mettez en cache ce qui doit rester disponible en cas de panne de liaison montante. Appliquez la politique locale aux flux qui en ont besoin. Transmettez les données de synthèse et les événements significatifs aux plateformes centrales.
Si le site perd temporairement sa connexion en amont, le fonctionnement du bâtiment doit se dégrader de manière fluide, sans devenir inutilisable.
Ce principe est d'autant plus crucial dans l'hôtellerie, la santé et le commerce de détail. Ces environnements ne s'arrêtent pas lorsqu'un service centralisé ralentit. Les clients continuent de s'enregistrer, d'entrer dans leurs chambres, de circuler dans les services ou de payer aux caisses. L'architecture doit respecter cette réalité.
Sécuriser l'architecture avec des modèles d'identité modernes
La sécurité périmétrique traditionnelle s'effondre rapidement dans un parc IoT. Les appareils se déplacent. Les prestataires vont et viennent. De nouveaux services apparaissent entre les unités commerciales. L'accès des invités, l'accès du personnel et l'accès des machines coexistent tous sur la même infrastructure physique. Dès lors, "l'intérieur du réseau" cesse d'être une limite de confiance significative.
C'est pourquoi la sécurité IoT moderne s'est orientée vers l'identité. Pas seulement l'identité de l'utilisateur, mais l'identité de l'appareil, l'identité du service et les politiques de sécurité associées aux deux.
L'ancien modèle ne convient pas aux environnements multi-utilisateurs
Dans un hôtel, un seul site peut héberger des téléphones d'invités, des équipements audiovisuels de conférence, des capteurs de chambre, des tablettes de personnel, des téléviseurs intelligents, des terminaux POS et des appareils d'ingénierie. Dans le secteur de la santé, le mélange est encore plus complexe. Les systèmes cliniques, l'accès destiné aux patients, les équipements des installations et les appareils médicaux existants ont tous besoin d'un accès au réseau pour des raisons différentes.
Les modèles de confiance globale ne résistent pas à un tel niveau de diversité. Les mots de passe partagés vieillissent mal. Un accès VLAN trop large ouvre la voie aux abus. La désactivation manuelle des accès est trop lente. Dès qu'un appareil ou un utilisateur obtient plus d'accès qu'il ne le devrait, les déplacements latéraux deviennent bien plus faciles.
L'identité est le point de contrôle qui évolue
Un modèle plus robuste consiste à traiter chaque connexion comme un élément à vérifier, à classifier et à limiter.
Cela signifie généralement :
- Les appareils modernes utilisent des contrôles d'identité forts : le SSO, les certificats et l'accès basé sur l'annuaire facilitent l'intégration et la révocation.
- Les appareils existants utilisent des contrôles compensatoires : lorsque les méthodes basées sur les certificats ne sont pas réalistes, les politiques doivent les isoler et limiter strictement leur accès.
- L'accès suit le rôle et le contexte : l'appareil d'un membre du personnel, le téléphone d'un visiteur et un thermostat ne devraient jamais se retrouver dans la même zone de confiance uniquement parce qu'ils partagent un SSID.
- La révocation doit être automatique : si un utilisateur s'en va ou si un appareil change d'état, l'accès doit être mis à jour sans passer par une file d'attente de tickets.
La discussion citée sur les modèles de conception de Arm Developer reflète ce changement. Elle souligne que les exigences de conformité britanniques telles que le Data Protection Act 2018 et le PSTI 2024 redéfinissent la sécurité de l'IoT, et que les modèles de middleware standards s'avèrent inadéquats. La même source met en avant des approches hybrides combinant le SSO pour les appareils modernes et l'iPSK pour les anciens appareils, avec révocation automatique et isolation des locataires, et note que cela peut réduire les temps de déploiement de plusieurs mois à quelques semaines sur des plateformes telles que Meraki et Aruba.
Le zero trust est pratique, pas théorique
Certaines équipes entendent "zero trust" et pensent à un programme de transformation sur plusieurs années. Dans l'IoT, c'est beaucoup plus concret que cela.
Cela signifie poser quelques questions strictes à chaque fois qu'un appareil ou un utilisateur se connecte :
- Qui ou qu'est-ce que c'est
- Comment s'est faite l'authentification
- Qu'est-ce qu'il doit atteindre
- Qu'est-ce qui doit être bloqué
- En combien de temps l'accès peut-il être révoqué
Cette approche fonctionne car elle correspond aux conditions réelles de fonctionnement. Les appareils sont divers. Les parcs de serveurs sont partagés. Le changement est constant.
Le but n'est pas de ne faire confiance à rien. Le but est d'arrêter de faire confiance par défaut.
Pour les directeurs informatiques, c'est le changement majeur en matière de sécurité de l'architecture internet of things. Cessez de concevoir une armure rigide autour d'un cœur vulnérable. Commencez à attribuer l'identité, le moindre privilège et le cloisonnement directement au point de connexion.
Intégrer l'IoT à votre réseau d'entreprise
La plupart des problèmes d'architecture IoT n'apparaissent pas sur un schéma de projet vierge. Ils surgissent lorsqu'un réseau actif doit absorber de nouveaux appareils sans perturber l'accès des invités, les flux de travail du personnel ou les règles de conformité.
C'est particulièrement vrai dans les environnements d'entreprise multi-utilisateurs. Les hôtels, les centres commerciaux, les hôpitaux, les bâtiments résidentiels et les sites à usage mixte ont tous un point commun. Différents groupes partagent la même infrastructure physique, mais ils ne devraient pas partager la même frontière de confiance.
Commencez par la coexistence, pas seulement par la connectivité
Une erreur fréquente consiste à traiter le déploiement de l'IoT comme un simple ajout au WiFi existant. Les appareils se connectent, les paquets circulent et le projet est déclaré opérationnel. Puis les tickets de support arrivent. Un appareil invité se retrouve là où il ne devrait pas. Un prestataire technique a besoin d'un accès mais ne peut pas être facilement isolé. Un terminal hérité ne prend pas en charge la méthode d'authentification privilégiée. L'itinérance du personnel devient instable entre les bâtiments.
La vraie question est la suivante : comment les appareils connectés, les utilisateurs et les systèmes d'exploitation vont-ils coexister sur le même réseau sans hériter des risques les uns des autres ?
Un modèle d'intégration pratique
Pour la plupart des parcs d'entreprises, la base de référence devrait inclure ces choix de conception :
- Séparer le trafic par rôle et par usage : l'accès invité, l'accès du personnel et le trafic des terminaux IoT doivent suivre des chemins de politique distincts.
- Associer l'identité à la politique : dans la mesure du possible, utilisez un accès basé sur l'annuaire pour le personnel et une attribution explicite pour les appareils gérés.
- Gérer les anciens terminaux de manière délibérée : les anciens terminaux nécessitent souvent un modèle d'intégration différent, mais ils ont tout de même besoin d'un cloisonnement fort.
- Planifier les déplacements entre les sites : si les utilisateurs et les appareils se déplacent, la politique doit les accompagner.
L'un des exemples les plus flagrants est le secteur du logement locatif privé (Build to Rent) ou des résidences étudiantes. Les résidents s'attendent à une simplicité semblable à celle de leur domicile. Les opérateurs ont besoin d'une séparation de niveau entreprise. Le même problème se pose dans les hôpitaux avec le personnel, les patients, les visiteurs et les dispositifs médicaux, ainsi que dans l'hôtellerie avec les clients, les employés, les organisateurs de conférences et les prestataires externes.
L'isolation doit être simple sur le plan opérationnel
Les architectes réussissent souvent la segmentation sur le papier, mais échouent lors des opérations. Les politiques sont solides, mais l'intégration est si fastidieuse que les équipes créent des raccourcis. Des identifiants partagés réapparaissent. Les exceptions temporaires deviennent permanentes. Les administrateurs locaux tiennent des feuilles de calcul parce que le modèle de la plateforme est trop rigide.
C'est pourquoi une isolation simple et reproductible des appareils est essentielle. Ce guide sur la segmentation des appareils IoT sur WiFi et l'isolation des appareils non standard est une référence utile pour l'aspect opérationnel du problème.
Ce qui fonctionne sur le terrain
Une conception d'intégration pragmatique combine généralement plusieurs schémas d'accès plutôt que d'imposer une seule méthode à l'ensemble du système.
Accès du personnel basé sur l'annuaire
Les équipements du personnel doivent utiliser une identité forte liée à l'annuaire de l'organisation et aux politiques d'accès. Cela maintient la cohérence de l'intégration et de la désinscription, et évite la dispersion qui découle du partage d'identifiants.Accès des invités et visiteurs avec une séparation nette
Les invités doivent se connecter facilement, mais leur trafic doit rester strictement isolé des réseaux d'entreprise et d'équipements. Les meilleures architectures maintiennent une expérience utilisateur fluide sans effondrer les limites du réseau.Intégration contrôlée pour les équipements IoT obsolètes ou sans interface
Certains équipements ne prendront pas en charge les flux d'identité modernes. Ils ont tout de même besoin d'un traitement politique unique, d'une accessibilité restreinte et d'une propriété claire.Modèles de roaming qui réduisent la friction Dans les parcs multisites, les utilisateurs ne veulent pas se réauthentifier en permanence. Un roaming fluide et sécurisé améliore l'expérience et réduit la charge du support technique, mais seulement si la politique reste intacte d'un site à l'autre.
Une bonne conception d'intégration réduit les efforts de support car elle élimine toute ambiguïté. Le réseau sait déjà ce qu'une connexion est autorisée à faire.
Le résultat pour l'entreprise dépasse généralement le simple changement technique. Les invités se connectent plus rapidement. Le personnel perd moins de temps. Les équipes chargées des installations peuvent ajouter des appareils sans demander d'exceptions risquées. Les équipes de sécurité obtiennent des limites plus claires. C'est tout l'intérêt de l'architecture. Elle doit rendre le parc actif plus facile à gérer, et pas seulement plus connecté.
Conclusion Votre plan d'architecture pour réussir
L'architecture de l'Internet des objets n'est pas un schéma que l'on classe après l'achat. C'est l'ensemble des décisions de conception qui détermine si votre parc connecté devient gérable ou chaotique.
Les architectures les plus solides partagent quelques points communs. Elles utilisent des couches claires. Elles choisissent les protocoles en fonction des conditions opérationnelles, et non de la mode. Elles traitent le traitement à la périphérie comme un outil pratique pour la vitesse, la résilience et le contrôle. Elles sécurisent l'accès par l'identité et l'isolation plutôt que de s'appuyer sur un modèle périmétrique vieillissant.
Pour les directeurs informatiques, cela compte car les résultats sont visibles pour l'entreprise. Un meilleur accès invité, un enregistrement plus sûr des appareils, des flux de données plus propres et une friction opérationnelle réduite commencent tous par l'architecture. Adoptez le bon schéma directeur et le parc devient plus facile à faire évoluer, plus facile à sécuriser et bien plus précieux.
Questions fréquentes sur l'architecture IoT
Certaines des questions les plus complexes surgissent une fois que l'architecture globale est bien comprise. Les points de blocage concernent généralement par où commencer, que mesurer et comment faire des compromis sans concevoir un système inutilement complexe.
FAQ sur l'architecture IoT
| Question | Réponse |
|---|---|
| Comment devrions-nous commencer si notre réseau comporte déjà des équipements obsolètes et des fournisseurs hétérogènes ? | Commencez par la découverte et la classification. Identifiez quels équipements prennent en charge l'authentification moderne, lesquels nécessitent des contrôles compensatoires et quels systèmes d'entreprise ils doivent réellement atteindre. Ne commencez pas par tout standardiser d'un coup. Commencez par séparer les classes d'équipements, définir des zones de politique et établir un parcours d'intégration pour chaque type. |
| Quels sont les indicateurs les plus utiles montrant que notre architecture va évoluer correctement ? | Recherchez des indicateurs opérationnels plutôt que des mesures de pure forme. Pouvez-vous intégrer de nouveaux équipements sans exceptions manuelles. Pouvez-vous révoquer l'accès rapidement. Pouvez-vous tracer quelle politique un équipement a reçue et pourquoi. Les sites peuvent-ils basculer de manière fluide si les liaisons amont sont altérées. Une architecture évolutive se traduit généralement par une réduction des frictions d'assistance et une gestion du changement plus prévisible. |
| Comment équilibrer les investissements dans le cloud, l'edge et la sécurité sans complexifier excessivement la conception ? | Placez le traitement là où la conséquence commerciale est logique. Utilisez l'edge pour les actions urgentes et le filtrage local. Utilisez des plateformes centrales pour la visibilité et les analyses multisites. Utilisez une sécurité axée sur l'identité tout au long du processus. Si une couche n'améliore pas la résilience, le contrôle ou la facilité d'utilisation, il s'agit peut-être de complexité plutôt que d'architecture. |
Une méthode pratique pour évaluer vos décisions consiste à soumettre chaque modification envisagée à trois critères d'évaluation :
- Test opérationnel : les équipes sur site seront-elles capables de le prendre en charge de manière cohérente
- Test de sécurité : réduit-il la confiance implicite et limite-t-il l'accessibilité
- Test commercial : améliore-t-il l'expérience utilisateur, l'utilité des données ou la vitesse de diffusion
Si une conception ne réussit qu'un seul de ces tests, elle doit généralement être retravaillée.
Si vous planifiez un parc connecté dans l'hôtellerie, le commerce, la santé ou l'immobilier multi-locataires, Purple vous aide à unifier les aspects réseau et identité. Purple fournit un accès WiFi sans mot de passe pour les invités et le personnel, prend en charge le cloisonnement multi-locataires, s'intègre à des plateformes telles que Entra ID et Okta, et aide les organisations à gérer les terminaux IoT hérités grâce à des contrôles pratiques comme l'iPSK. C'est une solution idéale pour les équipes qui recherchent un accès sécurisé, des opérations simplifiées et une meilleure expérience utilisateur sans avoir à recourir à des mots de passe partagés ou à un Captive Portal complexe.