


Enterprise network router sizing and WAN architecture advisor
Calculate enterprise WAN bandwidth requirements, concurrent NAT state session limits, packet forwarding capacities, and zero-trust VLAN isolation for corporate offices, healthcare facilities, retail networks, and venues.
Recommended router platform specification
Hardware class: Enterprise Campus Router (3 - 10 Gbps forwarding, multi-gigabit SFP+ uplinks)
CPU inspection factor: High (Hardware-accelerated AES-256 IPsec engine required)
Forwarding headroom for encryption: 15% of line rate, which is a throughput cost rather than a resilience one. The resilience rating of 92/100 reflects uplink redundancy alone.
On these inputs the architecture saves an estimated 117 hours/year of troubleshooting, capped at one full-time equivalent, worth about £6,084/year at a stated £52/hr network engineering rate. Replace that rate with your own.
Ready to secure and optimise your enterprise routing?
Purple integrates directly with enterprise WAN routers and gateways to deliver captive portal isolation and visitor analytics.
Vous lisez probablement ceci parce que le WiFi est devenu un enjeu commercial, et pas seulement un service informatique de base.
Un client entre dans un hôtel et s'attend à ce que son téléphone se connecte immédiatement. Une infirmière déplace un appareil entre les services et ne peut pas se permettre une zone d'ombre. Un caissier utilise une tablette au moment le plus chargé de la journée et a besoin que le paiement soit validé du premier coup. Lorsque ces moments échouent, les gens blâment rarement le routeur. Ils blâment l'établissement.
C'est pourquoi il est essentiel de comprendre le rôle des routeurs dans les réseaux. Un routeur n'est pas seulement le boîtier qui « diffuse Internet ». Il décide où va le trafic, quels systèmes peuvent communiquer entre eux, ce qui est prioritaire et ce qui est bloqué. Dans un établissement moderne, c'est l'une des raisons principales pour lesquelles les utilisateurs perçoivent un réseau comme fluide et sécurisé, ou lent et risqué.
Le moteur invisible des expériences numériques
Dans un site bien géré, le réseau doit se faire oublier. Les invités ne pensent pas à l'authentification. Le personnel ne pense pas à la segmentation. Les terminaux de paiement ne pensent pas à la sélection du chemin. Tout fonctionne, tout simplement.
Cette expérience utilisateur fluide repose généralement sur des décisions de routage minutieuses. Le routeur est l'appareil qui prend ces décisions en arrière-plan.
Ce que l'utilisateur voit et ce que le routeur fait
Un visiteur voit "connecté". Le routeur voit :
- À quel réseau ils appartiennent
- S'ils doivent accéder uniquement à Internet ou également aux systèmes internes
- Comment acheminer leur trafic de manière efficace
- Si la session est conforme à la politique de sécurité
C'est précisément le fossé auquel se heurtent de nombreuses équipes. Les routeurs semblent relever du bas niveau et de l'infrastructure pure, tandis que le WiFi invité et l'accès du personnel s'apparentent à de la conception de services. En pratique, ils sont étroitement liés.
Au Royaume-Uni, ce lien est encore plus crucial car la couche d'accès qui alimente ces environnements devient plus rapide. Ofcom a signalé que 97 % des locaux du Royaume-Uni étaient desservis par des réseaux de fibre optique complète (FTTP) d'ici le premier trimestre 2025, ce qui augmente les attentes envers les performances des équipements réseau locaux, y compris le routeur en bordure du site (référence).
Pourquoi les routeurs sont souvent mal compris
On confond souvent les routeurs avec les points d'accès, les commutateurs ou les passerelles haut débit.
Une façon simple de les séparer est la suivante :
- Les points d'accès connectent les appareils sans fil au réseau local.
- Les switches acheminent le trafic au sein d'un même réseau local.
- Les routeurs transfèrent le trafic d'un réseau à un autre et appliquent les règles de sécurité à ces frontières.
Une bonne règle de base est simple. Si le trafic doit passer d'un réseau à un autre, un routeur est impliqué quelque part.
C'est pourquoi les routeurs sont au cœur de la conception d'un WiFi invité et personnel sécurisé. Ils créent les limites qui permettent à un invité de naviguer librement sans jamais accéder aux systèmes internes. Ils aident également les appareils du personnel à atteindre les applications dont ils ont besoin sans exposer ces chemins au reste du monde.
Le rôle du routeur dans un réseau hiérarchisé
La plupart des réseaux d'entreprise ne sont pas plats. Ils sont organisés en couches afin que la capacité, le contrôle et le dépannage restent gérables.
L'analogie la plus simple est celle du service postal.
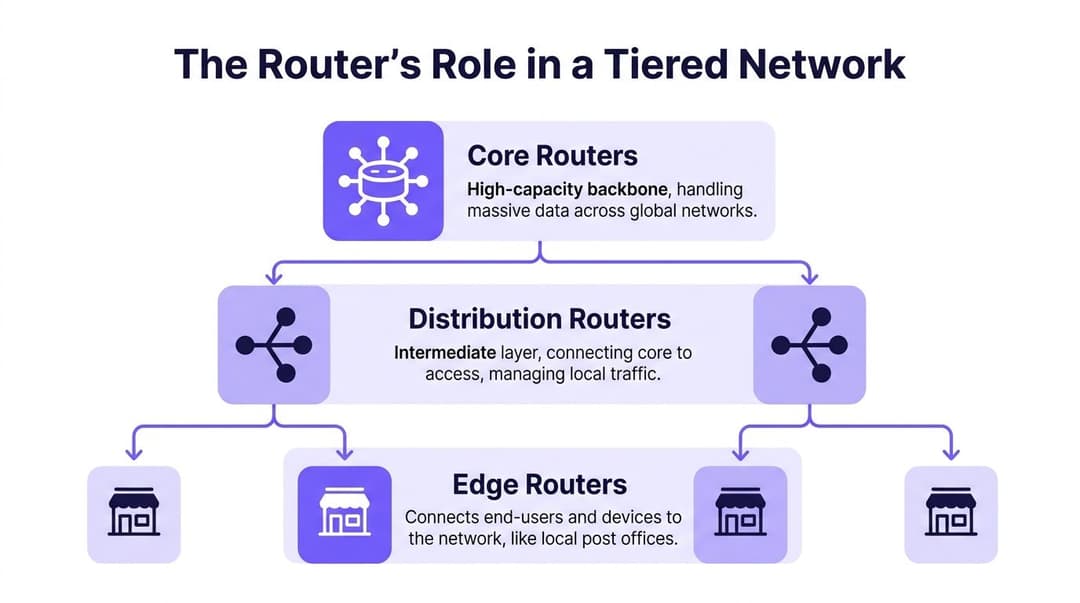
Les routeurs de périphérie comme bureaux de poste locaux
L'accès (edge) est le point de rencontre entre les utilisateurs, les services locaux et le réseau étendu. Dans un hôtel, il peut s'agir du point où le trafic des invités, les appareils du personnel et les systèmes du bâtiment quittent leurs segments locaux pour se diriger vers les services partagés ou internet.
Le rôle d'un routeur de périphérie comprend généralement :
- Recevoir le trafic local en provenance des réseaux d'accès
- Appliquer des règles d'accès telles que l'accès internet réservé aux invités
- Transférer le trafic vers le haut vers des couches de routage plus centrales
- Protéger la limite du site grâce à des règles et du filtrage
C'est pourquoi la conception de la bordure affecte si directement l'expérience utilisateur. Si le routeur de bordure est sous-dimensionné ou mal segmenté, les utilisateurs le ressentent rapidement.
Les routeurs de distribution comme centres de tri
La couche de distribution rassemble le trafic provenant de plusieurs zones d'accès et applique des politiques plus larges.
Pensez à un centre commercial. Vous pouvez avoir des environnements sans fil distincts pour l'accès des invités, les points de vente, l'affichage dynamique, les installations et les systèmes des locataires. Le routage de distribution est l'endroit où ces flux sont agrégés et où de nombreuses organisations appliquent des règles sur ce qui peut passer d'une partie du réseau à une autre.
Cette couche gère souvent :
- Routage inter-VLAN
- Application des politiques
- Agrégation de routes
- Limitation du trafic entre les zones locales
Une grande partie de la confusion provient du fait que les commutateurs peuvent également effectuer des tâches de niveau 3 ici. C'est vrai. Dans de nombreuses conceptions, la fonction de « routeur de distribution » est assurée par un commutateur de niveau 3. Ce qui compte, c'est le rôle, pas la forme du boîtier.
Les routeurs de cœur de réseau comme colonne vertébrale
Le cœur de réseau est conçu pour la rapidité et la résilience. Il ne doit pas être encombré par de multiples exceptions spécifiques au site. Son but est de déplacer rapidement de gros volumes de trafic entre les parties principales du réseau et vers les réseaux externes.
Dans les grandes organisations britanniques, les routeurs centraux traitent jusqu'à 10 millions de paquets par seconde, c'est pourquoi ils sont utilisés pour éviter les goulots d'étranglement dans les environnements WiFi denses qui prennent en charge le roaming moderne et l'accès basé sur l'identité (référence PDQ).
Ce nombre est crucial car l'acheminement des paquets n'a rien d'abstrait. Dans un lieu très fréquenté, chaque connexion, paiement, actualisation d'application, requête DNS et flux vidéo devient une tâche de traitement de paquets pour le réseau.
Pourquoi cette hiérarchie est importante dans les établissements réels
Un modèle à trois niveaux aide les équipes à répondre à des questions pratiques :
- Où le trafic invité doit-il être isolé
- Où les politiques du personnel doivent-elles être appliquées
- Où pouvez-vous ajouter de la résilience sans tout reconcevoir
- Où se situe le goulot d'étranglement lorsque les utilisateurs signalent des lenteurs
Si vous concevez des accès pour les invités et le personnel dans des environnements partagés, cet aperçu de la conception réseau pour les environnements WiFi managés est très utile car il associe la segmentation logique aux opérations sur site.
Évitez autant que possible de complexifier le cœur de réseau. Placez les politiques locales au plus près des utilisateurs qui en ont besoin.
Cette approche permet de mieux comprendre les routeurs dans les réseaux. La périphérie connecte. La couche de distribution organise. Le cœur transporte.
Exploration des différents types de routeurs
Tous les routeurs ne sont pas conçus pour la même tâche. Cela semble évident, mais c'est là que débutent de nombreuses erreurs d'achat.
Un petit café, un campus hospitalier et un détaillant multi-sites peuvent tous affirmer qu'ils « ont besoin d'un routeur ». Ce dont ils ont réellement besoin, c'est d'une fonction de routage adaptée à leur échelle, à leurs exigences de résilience et à leur modèle de gestion.
Routeurs matériels
Un routeur matériel est un appareil dédié, conçu pour acheminer le trafic de manière fiable sous une charge constante.
Ceux-ci sont courants dans les succursales d'entreprises, les campus et les limites de réseaux WAN car ils offrent des performances prévisibles, des interfaces dédiées et un support fournisseur pour les fonctionnalités de routage, de politique et de sécurité. Dans les environnements plus vastes, ils restent le choix par défaut lorsque la disponibilité et le débit importent plus que la flexibilité.
Les routeurs matériels sont pertinents lorsque vous avez besoin de :
- Débit dédié
- Interfaces WAN physiques
- Fonctionnement stable de type appareil matériel
- Séparation claire entre les rôles réseau
Routeurs sans fil et passerelles
Il s'agit de l'appareil tout-en-un familier que beaucoup de gens imaginent en premier. Il combine généralement plusieurs fonctions dans un seul boîtier :
- Routage
- Commutation de base
- Accès sans fil
- Souvent des fonctionnalités de pare-feu et de NAT
Pour les particuliers et les très petits sites, c'est pratique. Pour les sites d'entreprise, cela ne suffit généralement pas à soi seul.
La raison en est simple. Dès que vous avez besoin de réseaux distincts pour les invités, le personnel, les opérations et les locataires, associés à une gestion centralisée des identités et des politiques, les équipements tout-en-un montrent leurs limites. Ils sont pratiques, mais cette simplicité se fait souvent au détriment de la segmentation, de la visibilité et de l'évolutivité.
Routeurs virtuels
Un routeur virtuel effectue le routage de manière logicielle. Il fonctionne sous forme de machine virtuelle ou de fonction cloud native plutôt que sous forme d'appareil dédié physique.
Ceci est courant dans les environnements cloud, les centres de données virtualisés et les architectures de fournisseurs de services où les équipes recherchent plus de flexibilité. Un routeur virtuel peut effectuer un grand nombre des mêmes tâches logiques qu'un routeur physique, mais ses performances dépendent des ressources de calcul, de stockage et de l'architecture réseau sous-jacentes.
Quel type convient à quel environnement
Une façon simple de l'envisager est par contexte opérationnel :
| Type de routeur | Idéal pour | Point fort | Compromis |
|---|---|---|---|
| Routeur matériel | Succursales, campus, bordure WAN | Performances prévisibles | Moins flexible que le logiciel |
| Passerelle WiFi | Petits sites | Déploiement simple | Contrôle d'entreprise limité |
| Routeur virtuel | Environnements cloud et virtualisés | Flexible et programmable | Dépend de la plateforme hôte |
Le bon choix n'est pas une question de mode. Il s'agit d'adapter le rôle de routage à l'environnement. Si un site dépend d'un accès WiFi invité sécurisé, de l'identité du personnel et d'opérations segmentées, le routeur doit prendre en charge ce modèle de manière transparente.
Comprendre comment les routeurs prennent des décisions
Un routeur ne "sait" pas d'instinct où envoyer le trafic. Il utilise un ensemble de règles et d'informations apprises appelé une table de routage.
L'analogie la plus simple est celle du GPS. Un GPS ne déplace pas la voiture. Il calcule l'itinéraire. Le routeur fait de même pour les paquets.
Tables de routage et sélection de chemin
Lorsqu'un paquet arrive, le routeur vérifie sa destination et pose une question simple : quelle est la prochaine étape qui rapproche ce paquet de sa destination ?
Cette décision provient de :
- Réseaux directement connectés
- Routes statiques définies par un administrateur
- Routes dynamiques apprises d'autres routeurs
Le routage dynamique est là où les choses deviennent plus intéressantes. Au lieu de s'appuyer sur un humain pour définir chaque chemin manuellement, les routeurs peuvent échanger des informations de routage et s'adapter lorsque les liaisons changent.
Si vous effectuez un dépannage du côté de l'appareil avant de passer au côté réseau, ce guide sur la commande pour trouver l'adresse IP sous Linux est un point de départ pratique. Il permet de vérifier si le terminal est bien sur le réseau que vous pensez.
Les principales familles de protocoles
Pour la plupart des lecteurs technophiles, trois noms reviennent sans cesse : RIP, OSPF et BGP.
- RIP est plus ancien et plus simple. Il est utile pour comprendre les concepts de routage, mais c'est rarement la bonne réponse pour les environnements d'entreprise modernes.
- OSPF est largement utilisé au sein des organisations. Il converge plus rapidement et évolue de manière plus cohérente que RIP.
- BGP est utilisé entre des réseaux distincts. C'est le protocole qui sous-tend le routage à l'échelle d'Internet et de nombreuses conceptions de bordure WAN.
Voici la comparaison sous forme compacte.
Comparaison des principaux protocoles de routage
| Protocole | Type | Cas d'usage principal | Métrique clé | Évolutivité |
|---|---|---|---|---|
| RIP | Protocole de passerelle intérieure | Réseaux internes de petite taille et simples | Nombre de sauts | Faible |
| OSPF | Protocole de passerelle intérieure | Routage interne d'entreprise | Sélection de chemin basée sur le coût | Élevée |
| BGP | Protocole de passerelle extérieure | Routage entre organisations et fournisseurs | Contrôle des chemins basé sur des politiques | Très élevée |
Pourquoi OSPF et BGP importent le plus
Dans les environnements de sites et de campus, OSPF est souvent le choix interne le plus pratique car il réagit rapidement aux changements de topologie et construit une carte du réseau au lieu de compter de simples sauts.
Le protocole BGP est important lorsque la limite du réseau devient plus complexe. Si vous vous connectez à des opérateurs, concevez des bordures Internet résilientes ou séparez des domaines de routage à grande échelle, BGP offre un contrôle bien plus précis sur la politique.
C'est également pour cela que le découpage en sous-réseaux est important. Un routeur ne peut prendre des décisions claires que lorsque la conception des adresses est propre. Cette explication sur le masquage de sous-réseau et son importance dans la conception réseau mérite d'être relue si les limites des routes vous semblent encore floues.
Lorsque le routage semble mystérieux, vérifiez d'abord le plan d'adressage. De nombreux « problèmes de routage » sont en réalité des problèmes de segmentation déguisés.
Ce que les gens comprennent souvent de travers
L'erreur courante consiste à traiter les protocoles de routage comme une complexité optionnelle.
Ils ne le sont pas. Ils permettent au réseau de rester opérationnel lorsque des changements surviennent. Une liaison échoue. Un nouveau chemin apparaît. Un site est mis en ligne. Une règle de pare-feu modifie le trafic. Sans routage dynamique, ces modifications peuvent devenir manuelles, lentes et fragiles.
Pour les routeurs au sein de réseaux qui prennent en charge le WiFi invité et le WiFi du personnel, cette fragilité se traduit par des sessions interrompues, des comportements d'itinérance étranges et des tickets d'assistance qui semblent aléatoires mais ne le sont pas.
Plus qu'un simple régulateur de trafic
Un routeur moderne achemine le trafic, mais ce n'est qu'une partie de son rôle. Dans de nombreux environnements, le routeur fait également office de réceptionniste, de gardien de sécurité, de gestionnaire des priorités et de planificateur de continuité.
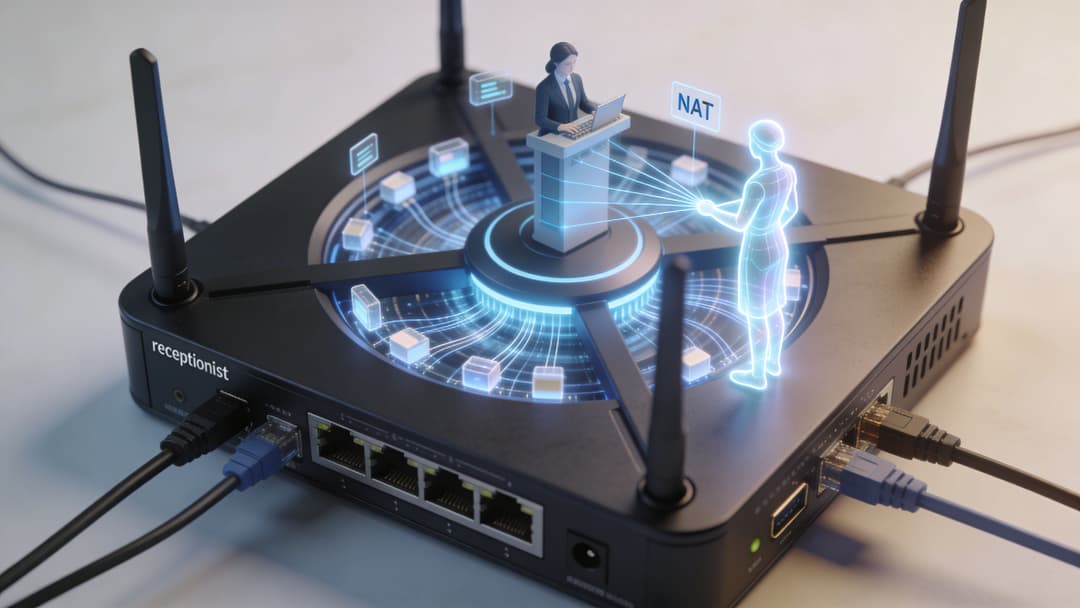
Le NAT comme réceptionniste
La traduction d'adresses réseau, ou NAT, permet à de nombreux appareils internes de partager un ensemble plus restreint d'adresses publiques.
Considérez-le comme le réceptionniste d'un bâtiment. Les personnes externes s'adressent à un seul accueil public. En interne, le réceptionniste sait quelle pièce ou quelle personne doit recevoir le message.
Son importance est due à sa capacité à :
- Préserve l'espace d'adressage public
- Masque l'adressage interne des appareils
- Crée une frontière plus nette entre l'intérieur et l'extérieur
Le NAT ne constitue pas une stratégie de sécurité complète en soi, mais il réduit l'exposition directe.
Les pare-feu comme agents de sécurité
De nombreux routeurs intègrent des fonctions de pare-feu ou collaborent étroitement avec des pare-feux dédiés. À la frontière du réseau, cela consiste à inspecter le trafic et à décider de ce qui doit être autorisé.
En termes simples, la combinaison du routeur et du pare-feu répond à des questions telles que :
- Les invités doivent-ils uniquement accéder à Internet
- Les systèmes de paiement par carte doivent-ils communiquer uniquement avec des services spécifiques
- Les appareils du personnel doivent-ils utiliser uniquement des chemins de gestion approuvés
Un routeur sans politique n'offre que de la vitesse. Un routeur doté de politiques devient un outil de contrôle.
La QoS comme voie prioritaire VIP
La Quality of Service, ou QoS, détermine quel trafic est prioritaire lorsque les ressources sont limitées.
C'est l'un des exemples les plus clairs où la conception du réseau devient de l'expérience utilisateur. Pendant les périodes de forte affluence, tous les trafics n'ont pas la même importance. Une transaction de paiement importe plus qu'une mise à jour logicielle. Une session clinique vocale ou vidéo importe plus qu'une personne faisant défiler les réseaux sociaux.
La QoS donne au routeur un moyen de refléter ces priorités.
Règle pratique : Si chaque paquet est marqué comme important, rien n'est important. La QoS ne fonctionne que lorsque vous définissez clairement les priorités de l'entreprise.
La haute disponibilité comme continuité de l'activité
Un routeur peut tomber en panne. Les liaisons peuvent échouer. L'alimentation peut se couper. Une conception réseau judicieuse part du principe que tôt ou tard, un problème surviendra.
La haute disponibilité consiste à anticiper cette réalité. Cela se traduit parfois par deux routeurs configurés en paire résiliente. Parfois par des liaisons montantes redondantes. Et parfois par un routage dynamique qui permet de rediriger le trafic vers un autre chemin avec un impact minimal.
Ces fonctions travaillent ensemble :
| Fonction | Analogie simple | Rôle réel |
|---|---|---|
| NAT | Bureau d'accueil | Associe les utilisateurs internes à des adresses externes |
| Pare-feu | Agent de sécurité | Applique les règles de communication autorisées |
| QoS | Voie VIP | Priorise le trafic important |
| Haute disponibilité | Équipe de secours | Maintient les services actifs en cas de panne |
Lorsque les équipes considèrent les routeurs de réseau uniquement comme des sélecteurs de chemin, elles passent à côté de la moitié de leur valeur. Dans les espaces modernes, le routeur contribue à façonner simultanément la posture de sécurité et la qualité de service.
Bonnes pratiques de déploiement pour votre environnement
La bonne configuration du routeur dépend fortement du site. Le même matériel peut s'avérer performant dans un environnement et inefficace dans un autre si le modèle de politique est incorrect.
Hôtellerie
Les hôtels, les bars, les restaurants et les espaces événementiels ont généralement besoin de deux choses à la fois : l'accès invité doit sembler simple, tandis que les systèmes opérationnels doivent rester isolés.
Cela signifie généralement :
- Séparer le trafic des invités, du personnel et des opérations
- Appliquer des règles de pare-feu entre ces segments
- Prioriser le trafic des réservations, des enregistrements et des paiements par rapport à la navigation de loisir
- Enregistrer suffisamment de données pour le support sans exposer les détails sensibles des sessions
Un réseau invité ne doit jamais devenir une porte dérobée facile d'accès vers les systèmes de back-office.
Vente au détail
La viabilité des réseaux de vente au détail dépend de la fiabilité des transactions. En période de forte affluence, le routeur doit traiter le trafic des points de vente comme étant plus prioritaire que la simple navigation générale.
Dans les environnements de transport et de vente au détail au Royaume-Uni, les routeurs gérés peuvent devoir supporter un débit de 10 Gbps, et les mises à jour de routage dynamique peuvent se produire en moins de 50 ms lors de défaillances de liaison, ce qui correspond exactement au type de résilience dont dépendent les sites à forte affluence (référence Splunk Lantern).
C'est pourquoi les équipes de vente au détail de proximité devraient se concentrer sur :
- QoS pour le trafic de paiement et d'inventaire
- Isolation stricte pour le WiFi invité
- Bascule rapide entre les liaisons
- Surveillance du débit et des changements de chemin
Santé
Le secteur de la santé place la barre plus haut, car la performance et la confidentialité sont toutes deux cruciales.
Les priorités typiques incluent :
- Segmentation stricte entre l'accès invité, les systèmes du personnel, les dispositifs cliniques et l'administration.
- Chemins de routage fiables pour les systèmes qui ne peuvent tolérer aucune interruption.
- Authentification et contrôle d'accès forts à la périphérie du réseau.
Un routeur ne peut pas garantir la conformité à lui seul, mais une mauvaise segmentation peut compromettre tous les autres contrôles associés.
Propriétés résidentielles et multi-locataires
Dans les résidences étudiantes, le build-to-rent et les environnements résidentiels partagés, le défi consiste à garantir la confidentialité au sein d'une infrastructure partagée.
Les résidents s'attendent à une expérience comme à la maison. Les opérateurs ont besoin d'une gestion centralisée. Ces objectifs ne s'alignent que lorsque l'environnement de chaque résident est correctement isolé.
Une liste de contrôle de déploiement judicieuse comprend souvent :
- Séparation du réseau par locataire
- Intégration simple pour les appareils personnels
- Limites opérationnelles claires pour les systèmes du bâtiment
- Examen régulier du micrologiciel, de l'exposition et de la dérive des politiques
Ce dernier point est important car l'hygiène de configuration est un travail continu. Les équipes qui souhaitent une vision plus globale des processus peuvent trouver cet aperçu du cycle de vie de la gestion des vulnérabilités utile pour lier la maintenance des routeurs aux opérations de sécurité.
Pour un accès sécurisé et contrôlé du personnel sur les réseaux modernes, ce guide sur l'authentification 802.1X pour l'accès réseau complète parfaitement l'étude de la couche de routage et de segmentation.
Intégration des routeurs avec Purple pour un WiFi moderne
Le routeur est l'endroit où l'expérience WiFi moderne se transforme en politique applicable.
Cela importe le plus lorsqu'une entreprise souhaite deux choses qui étaient auparavant contradictoires. Premièrement, l'accès doit sembler simple. Deuxièmement, l'accès doit être contrôlé de manière assez stricte pour que le personnel, les invités et les environnements partagés coexistent en toute sécurité.
Le routeur crée les limites
Commencez par les bases. Un routeur n'authentifie pas les utilisateurs de manière isolée. Son rôle est de créer les limites du réseau au sein desquelles l'authentification et l'autorisation prennent tout leur sens.
Cela signifie généralement associer différents services sans fil à différents segments de réseau, puis appliquer des règles entre eux.
Par exemple :
- Le WiFi invités peut être configuré pour accéder uniquement à Internet
- Le WiFi collaborateurs peut être autorisé à accéder aux systèmes d'entreprise approuvés
- Les appareils IoT et existants peuvent être isolés même s'ils ne peuvent pas utiliser l'authentification d'entreprise complète
- Les réseaux de locataires peuvent être séparés les uns des autres au sein d'une même propriété
Sans ces limites, un « WiFi sécurisé » n'est souvent qu'un écran de connexion plus attrayant posé sur un accès réseau plat.
Comment l'accès sans mot de passe et zero-trust s'intègrent
Une fois que le routeur définit ces chemins réseau, les plateformes d'identité peuvent se superposer et prendre des décisions de connexion de manière plus intelligente.
Dans un scénario destiné au personnel, le flux fonctionne souvent ainsi :
- Un appareil rejoint le SSID du personnel.
- Le réseau transmet le processus d'authentification à un service cloud ou intégré à l'identité.
- Le statut de l'utilisateur dans l'annuaire détermine si l'accès est accordé.
- Le routeur place ce trafic dans le segment correct et applique la politique.
Pour les invités, l'objectif est différent. Les frictions doivent être limitées, mais la protection reste essentielle. C'est là que les approches basées sur des certificats et de type Passpoint prennent tout leur sens, car les utilisateurs se connectent sans mot de passe partagé et bénéficient d'un chiffrement dès le début de la session.
Ce n'est pas seulement une question de commodité. Les rapports de l'ICO au Royaume-Uni ont indiqué que 40 % des violations de données dans le secteur de l'hôtellerie en 2025 provenaient de journaux WiFi invités non chiffrés, c'est pourquoi un accès basé sur des certificats et compatible Passpoint est essentiel pour les environnements soucieux du GDPR (référence).
Un bon accès invité élimine les frictions pour l'utilisateur et supprime toute ambiguïté pour le réseau. Ce ne sont pas des objectifs contradictoires.
Appliquer cela dans des établissements réels
En termes pratiques, une plateforme telle que Purple offre une solution. Elle fournit des flux de travail d'accès sans mot de passe pour les invités et les collaborateurs, prend en charge l'intégration basée sur l'identité et fonctionne avec les écosystèmes de constructeurs tels que Meraki, Aruba, Ruckus, Mist et UniFi. Le routeur reste le point d'application de la segmentation, du contrôle des chemins et des limites de politique sous-jacents à cette expérience.
C'est le point d'architecture essentiel. La plateforme d'accès ne remplace pas le routage. Elle s'appuie sur un routage solide.
Pourquoi cette combinaison fonctionne
Lorsque les équipes connectent correctement ces couches, elles bénéficient d'un meilleur modèle opérationnel :
| Besoin réseau | Rôle du routeur | Rôle de la plateforme d'accès |
|---|---|---|
| Isolation des invités | Segmente et pare-feu le trafic des invités | Permet une intégration fluide |
| Contrôle d'accès du personnel | Place les utilisateurs dans des chemins contrôlés | Connecte l'identité aux décisions d'accès |
| Gestion des appareils hérités | Sépare les groupes d'appareils restreints | Prend en charge des modèles d'intégration pratiques |
| Support de conformité | Applique les limites et les chemins de journalisation | Aide à structurer l'accès basé sur l'identité |
Dans les hôtels, les établissements de santé et les propriétés partagées, cette combinaison est souvent ce qui transforme le WiFi d'un service non managé en un service prenant en compte l'identité.
Foire aux questions sur les routeurs
Un routeur est-il identique à un modem ou à un point d'accès
Non. Un modem vous connecte au support du fournisseur d'accès. Un point d'accès fournit une connectivité sans fil. Un routeur déplace le trafic entre les réseaux et applique des politiques à ces frontières.
De nombreux petits appareils combinent ces trois fonctions, c'est pourquoi la distinction entre ces termes est souvent floue.
Les petits établissements ont-ils vraiment besoin d'un routage avancé
Ils n'ont peut-être pas besoin d'un routeur à grand châssis, mais ils ont besoin de fonctions de routage claires s'ils séparent les invités, le personnel et les systèmes opérationnels.
Dès que vous vous souciez de la segmentation, de la priorisation et de l'intégration sécurisée, la conception du routage devient pertinente, même sur les sites de taille réduite.
Quand dois-je utiliser des routes statiques plutôt qu'un routage dynamique
Les routes statiques peuvent bien fonctionner dans des environnements de petite taille, stables et comportant très peu de chemins. Elles deviennent fastidieuses lorsque les sites se développent, que les liaisons tombent en panne ou que les politiques changent fréquemment.
Si vous prévoyez des changements, le routage dynamique est généralement le choix le plus sûr à long terme.
Pourquoi le WiFi invité fonctionne-t-il parfois alors que les applications professionnelles échouent
Parce que « l'accès internet » et « l'accessibilité des applications » sont deux choses différentes.
Un invité peut avoir uniquement besoin d'un chemin par défaut vers Internet. Une application du personnel peut dépendre du DNS, de services internes, de systèmes d'identité, de chemins VPN et de politiques de sécurité. Le routage peut être sain dans une partie du réseau et défaillant dans une autre.
Les routeurs restent-ils importants si davantage de services migrent vers le cloud
Oui. L'adoption du cloud modifie les destinations, mais pas le besoin de routage. Les utilisateurs, les appareils, les identités et les politiques doivent toujours franchir correctement les limites du réseau.
Quelle est la prochaine tendance que les équipes informatiques doivent surveiller
Une tendance notable est l'utilisation de conceptions hybrides WiFi et 5G privée dans les lieux où les besoins de couverture ou de résilience dépassent les capacités du WiFi seul. Au Royaume-Uni, seulement 12 % des zones rurales ont atteint une couverture 5G autonome au premier trimestre 2026, ce qui pousse certaines organisations vers des modèles routeur-plus-5G plutôt que de s'appuyer sur une seule méthode d'accès (référence).
Cela ne signifie pas que le WiFi est remplacé. Cela signifie que les routeurs se situent de plus en plus au point de rencontre entre plusieurs technologies d'accès.
Si vous examinez la manière dont le WiFi invités, collaborateurs ou locataires doit fonctionner dans votre établissement, Purple mérite d'être évalué dans le cadre de votre couche d'accès. Sa plateforme se concentre sur l'intégration sans mot de passe, l'accès basé sur l'identité et les expériences d'itinérance modernes, tandis que la conception sous-jacente du routeur et du réseau continue de fournir la segmentation, la politique et le contrôle qui sécurisent ces expériences.



