Vous êtes probablement déjà confronté à l'IoT, même si personne au sein de votre organisation ne l'appelle ainsi.
Un groupe hôtelier dispose de thermostats intelligents dans les chambres, de systèmes de portes connectées, de caméras IP, d'affichage dynamique, de capteurs de présence, de téléviseurs intelligents, de points d'accès, d'un portail d'accès WiFi invité, de tablettes pour le personnel et d'un système de gestion technique du bâtiment provenant encore d'un autre fournisseur. Un parc de commerces de détail possède des compteurs de fréquentation, des bornes, des terminaux de paiement, des équipements de sécurité, des commandes d'éclairage et des outils marketing qui génèrent tous leurs propres données et exigent leur propre modèle de connexion.
C'est là que le problème commence. La plupart des entreprises ne rencontrent pas de difficultés par manque d'appareils connectés. Elles en rencontrent parce qu'elles ont accumulé trop d'appareils déconnectés. Chaque famille d'appareils possède sa propre console, ses propres identifiants, son propre cycle de mise à jour et ses propres règles d'accès au réseau.
Les plateformes d'Internet des Objets sont essentielles car elles transforment cette dispersion en un système gouvernable. Dans les grands espaces, cela se traduit généralement par trois résultats : moins de transferts opérationnels, des données plus propres et un contrôle plus strict sur qui ou quoi peut se connecter.
La complexité croissante d'un monde connecté
Un directeur des installations d'une chaîne hôtelière multi-sites peut avoir une équipe chargée du CVC, une autre de la vidéosurveillance, une troisième du WiFi, et un partenaire externe gérant les applications des clients. Sur le papier, chaque système est « intelligent ». En pratique, personne ne dispose d'une vue cohérente de l'identité, des accès, de l'état des appareils ou des risques.
Cette fragmentation crée deux problèmes coûteux. Les opérations ralentissent car chaque modification nécessite l'intervention de plusieurs équipes. La sécurité s'affaiblit car les appareils et les utilisateurs naviguent entre des systèmes qui n'ont jamais été conçus pour partager une relation de confiance.
Les parcs immobiliers intelligents deviennent vite complexes
Plus vous ajoutez de sites, plus la situation se complique.
Un site unique peut souvent s'en sortir avec des solutions de contournement informelles. Quelqu'un tient un tableur des appareils. Un autre sait quel mot de passe partagé fonctionne encore. Une troisième personne se souvient de l'installateur des caméras. À l'échelle d'un parc complet, cela ne fonctionne plus.
Les plateformes d'Internet des Objets existent pour résoudre ce problème de coordination. Elles ne se contentent pas de connecter le matériel au cloud. Elles permettent aux équipes informatiques de provisionner les appareils, de normaliser les données, d'appliquer des politiques de sécurité et de mettre des informations utiles à la disposition des équipes opérationnelles.
L'Europe devrait représenter 23 % des données mondiales générées par l'IIoT en 2025, ce qui indique un marché mature pour les opérations connectées et rend les décisions relatives aux plateformes plus cruciales pour les organisations travaillant dans les bâtiments intelligents, le commerce de détail et d'autres environnements similaires (itransition sur les tendances des données IIoT).
Pour les exploitants de sites, la question concrète n'est pas « devons-nous adopter l'IoT ? », mais plutôt « comment empêcher qu'un parc d'appareils en pleine croissance ne devienne un problème d'identité non géré ? »
La valeur réside dans la coordination
Une plateforme gagne sa place lorsqu'elle devient la couche opérationnelle entre les objets connectés et les décisions commerciales.
Cela peut se traduire par :
- Un accès invité en harmonie avec le réseau : l'authentification est alignée sur la politique de sécurité au lieu d'être ajoutée après coup.
- Des systèmes de bâtiment surveillés de manière centralisée : les équipes de gestion immobilière peuvent détecter les pannes et les anomalies sans passer d'une console fournisseur à l'autre.
- Des données exploitables au-delà de l'ingénierie : les équipes marketing, opérationnelles et de conformité travaillent à partir de la même source de vérité.
Si votre équipe s'intéresse également à l'intégration des décisions automatisées dans les systèmes connectés, ce guide sur l'orchestration d'agents IA est un complément utile, car il traite de ce qui se passe lorsque plusieurs agents logiciels doivent agir sur des données opérationnelles réelles.
Pour mieux comprendre pourquoi le nombre d'appareils ne cesse d'augmenter, l'aperçu de Purple disponible sur https://www.purple.ai/en-GB/blogs/how-many-devices-connected-to-internet permet de cadrer l'ampleur de ce que les équipes réseau doivent prendre en charge.
Le plus difficile n'est pas de connecter un appareil de plus. C'est de décider comment chaque utilisateur, appareil et service doit faire confiance aux autres à travers des centaines d'interactions quotidiennes.
Qu'est-ce qu'une plateforme d'Internet des Objets exactement ?
La définition la plus simple est la suivante : une plateforme IoT est le système d'exploitation d'un environnement physique.
Les appareils capturent les données et agissent. Les applications présentent les rapports, les alertes, les flux de travail et les tableaux de bord. La plateforme se situe au milieu et rend l'ensemble du système exploitable.
Bien plus qu'un simple registre d'appareils
Une erreur courante consiste à penser qu'une plateforme IoT n'est qu'un endroit où les appareils « apparaissent ».
C'est bien plus que cela. Une véritable plateforme gère la couche intermédiaire complexe que la plupart des entreprises ne souhaitent pas développer elles-mêmes :
- Le provisionnement : comment un appareil est enregistré, nommé, regroupé et associé à une politique de sécurité.
- La connectivité : comment il communique à l'aide des protocoles qu'il prend en charge.
- La sécurité : comment il prouve son identité et échange des données en toute sécurité.
- La normalisation : comment les données brutes des appareils sont rendues assez cohérentes pour le reporting et l'automatisation.
- L'intégration : comment ces données atteignent les CRM, les centres de services, les outils d'analyse et les systèmes du bâtiment.
Sans cette couche, chaque projet devient un exercice d'intégration sur mesure.
Le middleware qui rend possibles les résultats commerciaux
Pensez au thermostat d'une chambre d'hôtel. Seul, il signale la température et accepte les modifications de consigne. C'est utile, mais limité.
Une visite intégrée à une plateforme permet à d'autres systèmes d'y réagir. Le statut du service d'étage peut déclencher le mode de la chambre. Les signaux de présence peuvent modifier les réglages de climatisation. Une règle de maintenance peut générer un ticket d'assistance lorsque le comportement semble anormal. La politique d'accès des invités peut déterminer si une personne est traitée comme un résident, un visiteur ou un membre du personnel sur le même réseau sans fil.
C'est là que les plateformes cessent d'être de simples infrastructures techniques pour commencer à influencer les coûts, la qualité de service et la sécurité.
Ce qu'elle n'est pas
Il est utile de distinguer une plateforme IoT des outils adjacents.
Ce n'est pas :
- Uniquement une base de données cloud : le stockage est important, mais il ne gère pas à lui seul l'identité des appareils ni les politiques de sécurité.
- Uniquement un tableau de bord : la visualisation est un résultat de la plateforme, pas la plateforme elle-même.
- Uniquement le réseau : le WiFi et les commutateurs assurent le transport. La plateforme fournit le contrôle, le contexte et l'intégration.
- Uniquement l'application d'un fabricant d'appareils : ces applications fonctionnent souvent bien pour une seule gamme de produits, mais s'adaptent mal aux parcs d'équipements mixtes.
Règle d'or : si une solution ne peut pas gérer des fournisseurs mixtes, des identités changeantes et une automatisation inter-systèmes, elle ne fonctionne pas comme une véritable plateforme pour la plupart des parcs d'entreprise.
La meilleure façon d'évaluer une solution est de poser une question directe. Si vous ajoutiez un nouveau site, un nouveau type d'appareil et une nouvelle source d'identité le trimestre prochain, la plateforme absorberait-elle ce changement de manière fluide, ou votre équipe finirait-elle par devoir tout assembler manuellement ?
La réponse vous indique généralement si vous achetez une véritable plateforme ou simplement une console de plus.
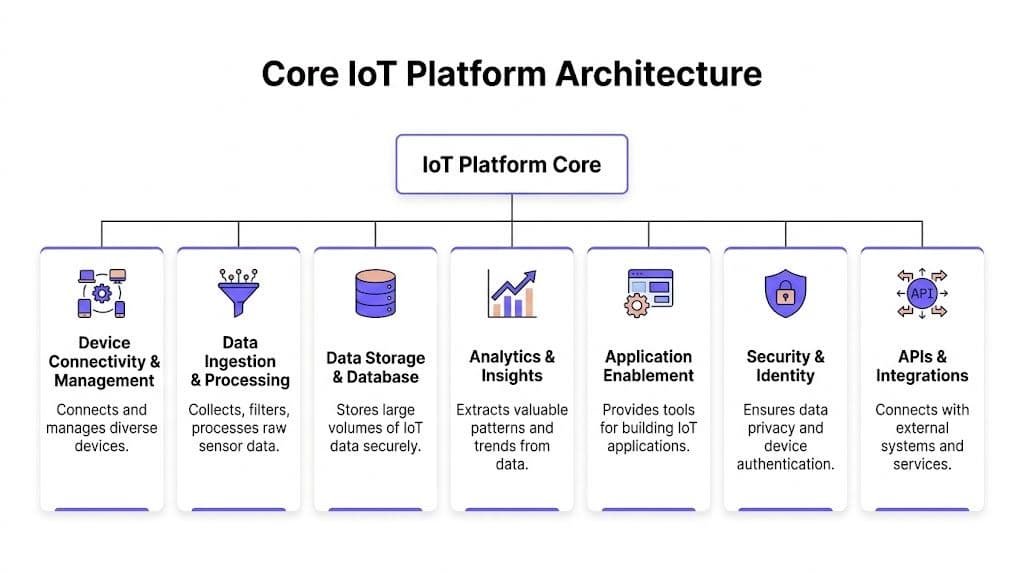
Déconstruction de l'architecture centrale d'une plateforme IoT
Quand on dît qu'une plateforme IoT est « évolutive », cela signifie souvent que plusieurs couches différentes font correctement leur travail en même temps. Si une seule couche est faible, l'ensemble du système semble instable.
L'architecture ci-dessous est le modèle pratique souvent utilisé.
Connectivité et gestion des appareils
Il s'agit de la couche orientée vers la périphérie (edge). Elle gère l'intégration des appareils, l'attribution des identités, la gestion des différences de protocoles et le maintien de l'état.
Dans les parcs réels, cette couche doit s'adapter à des réalités complexes. Certains appareils sont modernes et compatibles avec les certificats. D'autres sont anciens, fragiles et à peine gérables. Certains sont des actifs fixes. D'autres se déplacent d'un site à l'autre. Certains envoient de courts messages. D'autres diffusent des flux de données plus exigeants.
Les principales plateformes cloud montrent comment cela fonctionne à grande échelle. AWS IoT Core prend en charge plus d'un milliard d'appareils via sa passerelle Device Gateway en utilisant MQTT et WebSocket avec un chiffrement de bout en bout, et son modèle de règles prend en charge des modèles de traitement en temps réel qu'Ignitec associe à une intégration des invités 25 % plus rapide dans les grands espaces britanniques grâce à des solutions hybrides edge-cloud (comparatif des plateformes IoT d'Ignitec).
C'est important car les décisions relatives à l'identité se prennent souvent à ce niveau. Si cette couche ne peut pas valider rapidement un appareil ou un utilisateur et acheminer l'événement de manière appropriée, tout ce qui se trouve au-dessus devient plus lent ou moins fiable.
Collecte et stockage des données
Une fois les appareils connectés, l'étape suivante consiste à collecter, nettoyer et stocker ce qu'ils envoient.
Les données IoT brutes sont désordonnées. Différents appareils transmettent des informations dans des formats variés. Les intervalles de temps diffèrent. Les conventions de nommage évoluent. Certains messages sont utiles, d'autres ne sont que du bruit. Une plateforme de qualité filtre et structure les données avant qu'elles n'arrivent dans le stockage.
Cette couche doit généralement répondre à la fois aux besoins opérationnels à court terme et aux analyses à plus long terme. Les équipes opérationnelles veulent une visibilité immédiate. Les analystes recherchent des tendances historiques. Les équipes de conformité exigent de la rétention et du contrôle. Ces exigences peuvent entrer en conflit si la plateforme traite toutes les données de la même manière.
Un bon test consiste à vérifier si la plateforme peut faire la distinction entre la télémesure nécessitant une action immédiate et les données qui n'auront d'importance que plus tard.
Règles et analyses
Les systèmes connectés deviennent des systèmes opérationnels.
Les moteurs de règles surveillent les événements entrants et déclenchent des actions. Les couches d'analyse identifient les modèles, les tendances et les anomalies. Dans les grands espaces, cela peut se traduire par le changement d'état d'un appareil de chambre après l'enregistrement, un capteur générant un ticket d'assistance pour les installations, ou la mise à jour d'une politique d'accès lorsqu'un membre du personnel change de rôle dans l'annuaire.
Les règles les plus utiles sont ciblées et délibérées. Les équipes s'exposent à des difficultés lorsqu'elles automatisent à l'excès dès le départ, créant ainsi des chaînes d'actions difficiles à déboguer sur plusieurs systèmes.
Activation des applications et API
Aucune plateforme ne survit de manière isolée. Elle doit échanger des données avec le reste de l'entreprise.
Cela implique des API, des connecteurs, des hooks d'événements, des rapports de sortie et des outils de développement. La couche applicative est ce qui permet aux opérations, aux centres de services, aux CRM, aux systèmes d'identité et aux outils d'analyse de consommer les données de la plateforme sans que chaque intégration ne devienne un projet sur mesure.
En pratique, c'est aussi à ce niveau que la valeur commerciale devient visible. Si les données ne peuvent pas être transférées de manière fluide vers les systèmes que vos équipes utilisent déjà, la plateforme semblera techniquement impressionnante mais commercialement décevante.
La sécurité et l'identité traversent chaque couche
La sécurité n'est pas une simple case sur le côté du schéma. Elle traverse l'ensemble de l'infrastructure.
Une décision relative à l'identité d'un appareil lors de son intégration affecte la politique réseau. La validation des données influence la qualité des analyses. L'intégration de l'annuaire a un impact sur l'accès du personnel. La révocation détermine la rapidité avec laquelle un risque peut être contenu.
Si un fournisseur traite l'identité comme une simple fonctionnalité plutôt que comme un principe de conception, attendez-vous à des exceptions, des solutions de contournement et à une gestion manuelle bien plus lourde que prévu.
C'est particulièrement vrai dans les secteurs de l'hôtellerie, de la santé et du commerce de détail, où les clients, le personnel, les prestataires externes et les systèmes du siège se côtoient sur une infrastructure partagée.
Comparatif des modèles de déploiement des plateformes IoT
Le modèle de déploiement modifie l'expérience quotidienne bien plus que ne l'imaginent de nombreux acheteurs. Deux plateformes peuvent sembler similaires lors d'une démonstration et se comporter de manière très différente une fois que votre équipe doit en assurer la maintenance.
Le choix fondamental se situe généralement entre le SaaS, le PaaS et une solution sur site (on-premise) ou auto-hébergée.
Ce qui change avec chaque modèle
Le SaaS est le moyen le plus rapide d'obtenir de la valeur opérationnelle. Le fournisseur gère la plateforme, s'occupe des mises à jour et décharge votre équipe de la plupart des choix d'infrastructure.
Le PaaS vous offre plus de liberté pour concevoir votre solution. Vous disposez de briques technologiques managées, mais votre équipe conçoit et exploite une part importante de la solution.
Le modèle sur site ou auto-hébergé offre un contrôle maximal de l'environnement, mais il vous impose également la gestion des correctifs, la planification de la résilience, la surveillance, l'évolutivité et la responsabilité de réussir chaque intégration.
Comparatif des modèles de déploiement de plateformes IoT
| Attribut | SaaS (Software as a Service) | PaaS (Platform as a Service) | Sur site / Auto-hébergé |
|---|---|---|---|
| Vitesse de déploiement | Généralement le plus rapide. Idéal pour les équipes qui ont besoin d'un service opérationnel rapidement. | Modérée. Plus rapide que de tout concevoir de zéro, plus lent que le SaaS. | Généralement le plus lent car l'infrastructure et les opérations doivent être conçues et gérées en interne. |
| Charge opérationnelle | Charge quotidienne la plus faible pour l'équipe informatique interne. | Responsabilité partagée. Votre équipe conserve une part importante du travail d'architecture et d'intégration. | La plus élevée. Votre équipe gère la plateforme et assure le support. |
| Personnalisation | Souvent standardisé. Très performant pour les cas d'usage courants, moins flexible pour les besoins spécifiques. | Idéal pour les flux de travail sur mesure et les applications personnalisées. | Contrôle théorique maximal, mais uniquement si vous disposez des ressources nécessaires pour bien l'exploiter. |
| Évolutivité | Généralement simple si le fournisseur a conçu la solution pour une croissance multi-sites. | Forte, mais les décisions d'architecture restent cruciales. | Dépend fortement de votre conception interne et de votre maturité opérationnelle. |
| Responsabilité de la sécurité | Partagée. Le fournisseur gère les opérations de la plateforme, mais vous restez responsable des politiques de sécurité, de l'identité et de la gestion des accès. | Partagée, avec une charge plus importante pour votre équipe. | Essentiellement la vôtre. Cela inclut le durcissement, les correctifs, la résilience et la préparation aux audits. |
| Profil de coût | Moins de barrières initiales, coût d'abonnement récurrent. | Mixte. Infrastructure managée et efforts d'ingénierie. | Investissement initial plus élevé et charge de maintenance interne continue. |
| Idéal pour | Les équipes de gestion immobilière qui recherchent des résultats sans vouloir développer une expertise de plateforme en interne. | Les organisations disposant de ressources de développement et de besoins d'intégration spécifiques. | Les environnements ayant des exigences d'hébergement strictes ou des contraintes opérationnelles particulières. |
Le coût caché réside dans la charge administrative
Les acheteurs se concentrent souvent trop sur le coût des licences et pas assez sur la lourdeur opérationnelle.
Demandez-vous qui gérera :
- Les cycles de mise à jour : en particulier là où les appareils connectés et les politiques d'identité se croisent.
- La maintenance des connecteurs : entre la plateforme et les systèmes de l'entreprise.
- La dérive des politiques de sécurité : entre les sites, les locataires et les groupes d'appareils.
- Les tests de résilience : y compris les modes de défaillance lorsque les services cloud, edge ou d'identité deviennent indisponibles.
Un modèle qui semble moins cher peut s'avérer coûteux si votre équipe réseau ou d'infrastructure finit par jouer le rôle de fournisseur.
Pour les parcs immobiliers fortement dépendants du WiFi, ce comparatif disponible sur https://www.purple.ai/en-GB/guides/cloud-managed-vs-controller-wifi est utile car le même arbitrage s'applique. La gestion centralisée l'emporte souvent, non pas parce qu'elle est à la mode, mais parce qu'elle réduit la friction opérationnelle sur les sites distribués.
Une règle pratique pour choisir
Si votre organisation considère l'IoT comme une capacité produit stratégique, le PaaS peut être pertinent.
Si votre organisation considère l'IoT comme une capacité opérationnelle soutenant les grands espaces, les bâtiments, l'accès des clients et la prestation de services, le SaaS est souvent plus adapté car l'entreprise recherche généralement des résultats, et non à créer une nouvelle fonction d'ingénierie de plateforme.
L'auto-hébergement répond à des cas plus restreints que ne le pensent de nombreuses équipes. Cela peut être la bonne solution, mais seulement lorsque le besoin de contrôle est assez réel pour justifier la complexité permanente qui l'accompagne.
Sécuriser votre écosystème IoT grâce à la gestion des identités
La plupart des problèmes de sécurité IoT ne proviennent pas de logiciels malveillants exotiques. Ils commencent par des décisions d'identité fragiles.
Une caméra est déployée avec un identifiant générique. Une tablette du personnel conserve ses accès après un changement de rôle. Un flux d'accès invité est séparé du reste du modèle de confiance. Un appareil obsolète est relégué dans un large segment de réseau parce que personne n'a de meilleure solution pour le gérer.
C'est pourquoi l'approche basée sur le périmètre échoue dans les parcs connectés. Dès lors que les utilisateurs, les prestataires, les appareils et les services opèrent tous au sein du même environnement physique, les notions d'« intérieur » et d'« extérieur » cessent d'être des catégories de sécurité utiles.
L'identité d'abord, plutôt que le périmètre d'abord
Un modèle basé d'abord sur l'identité pose une meilleure question. Non pas « ce trafic provient-il du côté approuvé du pare-feu ? », mais plutôt « qu'est-ce que cet objet exactement, à qui appartient-il et qu'est-il autorisé à faire en ce moment même ? »
Cela s'applique aux :
- Appareils gérés du personnel
- Appareils non gérés des invités
- Appareils partagés tels que les bornes
- Terminaux IoT obsolètes
- Interactions de service à service au sein de la plateforme
La plateforme doit agir comme le point d'application des politiques de sécurité, et pas seulement comme la couche de transport.
Pourquoi le provisionnement et la révocation importent plus que les slogans
Le zero-trust est facile à prôner mais difficile à opérationnaliser.
En pratique, ce qui importe, c'est de savoir si votre plateforme peut provisionner proprement les identités, appliquer les politiques de manière cohérente et révoquer les accès rapidement sans nettoyage manuel. Si un prestataire s'en va, si le rôle d'un collaborateur change ou si un appareil échoue aux contrôles d'intégrité, votre équipe ne devrait pas avoir à parcourir plusieurs systèmes pour supprimer la confiance.
Le risque n'est pas abstrait. Les appareils non mis à jour ont contribué à une hausse de 28 % des incidents de cybersécurité IoT signalés par le NCSC britannique en 2025, et les plateformes dotées de solides capacités de mise à jour OTA et de provisionnement peuvent réduire le risque de violation de 30 %. Dans les grands espaces, cela se traduit par une gestion plus sûre des appareils obsolètes grâce à des outils comme iPSK et une isolation renforcée entre les identités des locataires et celles du personnel (IoT For All sur les composants des plateformes IoT).
Observation sur le terrain : le meilleur contrôle de sécurité dans un espace très fréquenté est souvent celui qui élimine une exception manuelle. Les humains créent des solutions de contournement lorsque les systèmes rendent l'accès sécurisé trop difficile.
À quoi ressemble une bonne conception de l'identité
Les plateformes d'Internet des Objets les plus performantes partagent généralement quelques caractéristiques :
- Intégration basée sur les certificats : les appareils et utilisateurs modernes doivent pouvoir s'authentifier sans dépendre de mots de passe partagés.
- Intégration d'annuaires : l'accès du personnel doit suivre la source d'identité en laquelle votre organisation a déjà confiance.
- Politique granulaire : un thermostat, un terminal de point de vente et le téléphone d'un invité ne doivent jamais hériter des mêmes règles d'accès.
- Révocation rapide : les mises à jour des politiques doivent s'appliquer rapidement en cas de changement de risque ou de rôle.
- Confinement des équipements obsolètes : les anciens appareils existent toujours, la plateforme a donc besoin de moyens contrôlés pour les connecter sans exposition réseau étendue.
Pour les équipes qui évaluent les options d'architecture dans ce domaine, le guide de Purple sur https://www.purple.ai/en-GB/guides/identity-based-networking-explained est une introduction utile à l'application de contrôles basés sur l'identité dans les parcs sans fil.
Un exemple sur ce marché est Purple, qui prend en charge l'accès sans mot de passe pour les invités et le personnel, s'intègre à des fournisseurs d'identité tels que Microsoft Entra ID et Okta, et inclut des contrôles multi-locataires comme l'iPSK et l'isolation SSO pour les grands espaces. Ce type de modèle est souvent plus facile à gouverner qu'un accès invité par mot de passe partagé combiné à des outils d'authentification distincts pour le personnel.
Les contrôles de sécurité doivent résister aux conditions réelles des grands espaces
Les environnements de l'hôtellerie et du commerce de détail sont complexes par nature. Les appareils proviennent de multiples fournisseurs. Les prestataires ont besoin d'accès temporaires. Les locataires partagent l'infrastructure. Les invités s'attendent à ce que le WiFi fonctionne immédiatement. Le personnel tourne, et tous les terminaux ne prennent pas en charge les méthodes modernes de la même manière.
C'est pourquoi la théorie s'effondre souvent sur le terrain.
Une analyse pratique des défis de sécurité IoT courants mérite d'être lue, car elle reflète le type de faiblesses dont héritent les équipes lorsque la croissance des appareils dépasse la gouvernance.
La bonne plateforme n'élimine pas la complexité. Elle la contient. Elle attribue à chaque utilisateur et appareil une identité défendable, et transforme le contrôle d'accès en un processus opérationnel plutôt qu'en une accumulation d'exceptions.
Les plateformes IoT en action dans les industries britanniques
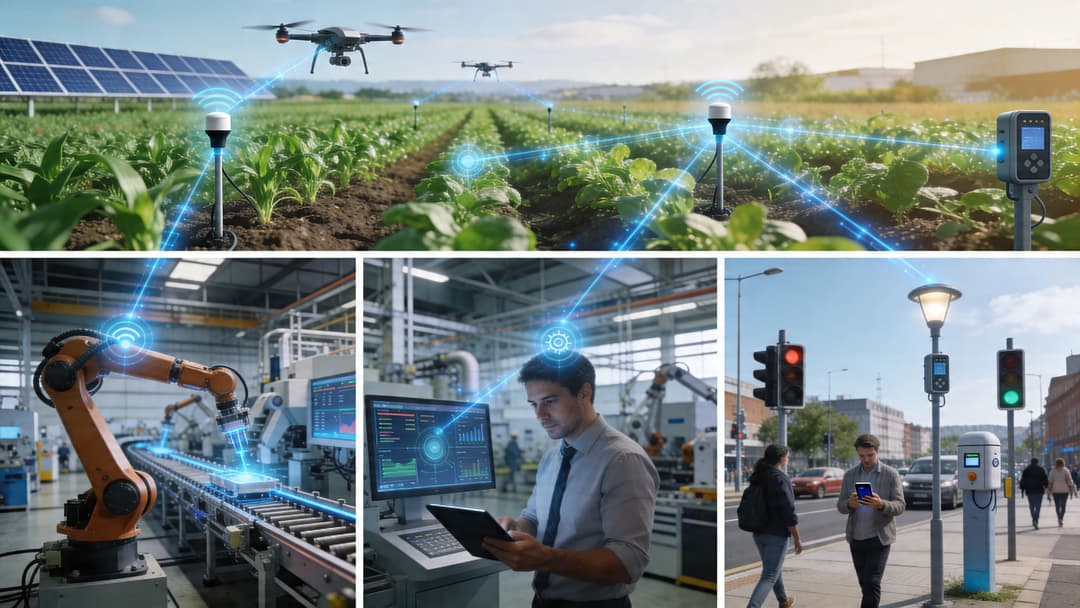
Hôtellerie
Un hôtel n'a pas besoin de fonctionnalités « intelligentes » déconnectées supplémentaires. Il a besoin d'opérations coordonnées.
Une configuration mature peut connecter l'arrivée des clients, l'état des chambres, l'identité du personnel et les commandes du bâtiment pour que le service semble fluide plutôt que décousu. Le résultat utile n'est pas la nouveauté. C'est la réduction des retards à l'enregistrement, des problèmes de préparation des chambres et des appels à la réception dus à des systèmes qui n'interagissent pas correctement.
Dans ce secteur, l'identité compte double. Les invités ont besoin d'un accès fluide. Le personnel a besoin d'un accès contrôlé qui évolue selon le rôle et l'emplacement. Les espaces multi-locataires ajoutent une complexité supplémentaire car les systèmes internes, les concessions commerciales, la gestion des événements et le trafic des invités peuvent tous coexister sur un même site.
Commerce de détail
Les équipes du commerce de détail abordent souvent l'IoT sous deux angles à la fois.
Les opérations veulent des appareils connectés qui améliorent la visibilité des stocks, la maintenance des magasins et la cohérence des sites. Les équipes commerciales souhaitent mieux comprendre les déplacements et les temps de visite des clients. Toutes deux dépendent d'une plateforme capable de collecter les signaux de multiples systèmes et de les rendre exploitables sans compromettre la sécurité du réseau.
Le piège consiste à acheter des solutions ponctuelles qui résolvent chacune un problème précis. Les étagères intelligentes, les bornes, les caméras et les analyses WiFi peuvent toutes fonctionner de manière indépendante tout en créant un désordre de gouvernance.
Santé
Le secteur de la santé est celui où l'équilibre entre « accès facile » et « accès sécurisé » doit être le plus minutieusement pesé.
La surveillance à distance, les appareils cliniques connectés et les services numériques aux patients semblent simples, jusqu'à ce que le flux d'authentification exclue une partie de la population des patients. Ce n'est pas un problème secondaire. Cela peut faire dérailler l'ensemble du programme.
Un défi majeur au Royaume-Uni est l'exclusion numérique. On estime que 22 % des adultes britanniques manquent de compétences numériques de base, et une enquête Deloitte UK de 2025 a révélé que 40 % des projets pilotes IoT dans les hôpitaux britanniques ont échoué en raison de barrières d'utilisabilité, ce qui fait des portails captifs complexes et des flux de travail dépendants des smartphones un véritable risque opérationnel, et non un simple défaut de conception (The King’s Fund sur l'exclusion numérique dans la santé).
Dans le secteur de la santé, le succès d'une plateforme ne se mesure pas à la richesse de ses fonctionnalités. Elle réussit lorsque les patients, les visiteurs, les cliniciens et les appareils peuvent tous l'utiliser en toute sécurité et sans friction inutile.
Cela a des implications directes sur l'authentification. Si l'accès suppose que chaque patient possède la même aisance numérique, la plateforme risque de creuser les inégalités tout en prétendant moderniser les soins.
Résidentiel et habitat géré
Le BTR, les logements étudiants et les autres environnements résidentiels gérés se situent à mi-chemin entre le réseau d'entreprise et l'hôtellerie.
Les résidents s'attendent à une simplicité semblable à celle de leur domicile. Les exploitants ont besoin d'un contrôle à l'échelle du parc. Les prestataires, le personnel, les appareils communaux et les terminaux des résidents nécessitent tous un traitement différent. Les identifiants partagés traditionnels s'adaptent mal ici car ils floutent les responsabilités et génèrent un travail de support permanent.
La bonne plateforme transforme cela en politique de sécurité plutôt qu'en improvisation. L'accès des résidents reste simple tandis que les contrôles d'arrière-plan demeurent segmentés et auditables.
Comment évaluer et choisir la bonne plateforme
L'achat d'une plateforme IoT est rarement une décision purement technologique. C'est une décision de modèle opérationnel à long terme.
Les plus grandes erreurs se produisent généralement lorsque les équipes évaluent des listes de fonctionnalités au lieu de tester le comportement de la plateforme dans leur environnement réel. Une démonstration soignée peut masquer un provisionnement faible, des intégrations complexes ou des contrôles de sécurité qui s'effondrent dans un usage multi-locataire.
Commencez par votre réalité opérationnelle
Avant de comparer les fournisseurs, définissez votre environnement de manière réaliste.
Listez les éléments qui sont généralement passés sous silence :
- Un parc matériel mixte : incluez les points d'accès, l'IoT obsolète, les équipements installés par des prestataires et les appareils partagés.
- L'environnement d'identité : notez si vous dépendez déjà de Microsoft Entra ID, Okta, Google Workspace ou de sources multiples.
- Le modèle de site : mono-locataire, multi-locataire, franchisé, géré ou mixte.
- Les utilisateurs métier : qui a besoin des données et quelles actions ils en tireront.
- Le modèle de support : qui gérera les incidents, les modifications de politiques et l'intégration après le déploiement.
Si vous sautez cette étape, vous achèterez une solution pour un parc idéal plutôt que pour celui que vous gérez réellement.
Évaluez les éléments qui génèrent de la charge administrative
Un fournisseur peut sembler performant sur la connectivité de base tout en étant faible sur la gouvernance.
Pour l'hôtellerie britannique en particulier, la sécurité multi-locataire est une lacune d'évaluation clé malgré une croissance annuelle de 25 % de l'adoption de l'IoT, et les plateformes doivent prendre en charge des contrôles tels que l'iPSK pour les appareils obsolètes et le SSO pour le personnel dans les environnements hôteliers partagés. Gartner note également que les modèles RADIUS obsolètes coûtent deux fois plus cher à entretenir, c'est pourquoi les approches sans mot de passe méritent un examen approfondi là où la simplicité opérationnelle influence le ROI (document hébergé par le NIST faisant référence à cette lacune d'évaluation dans l'hôtellerie).
Cela devrait modifier vos critères de test.
Ne vous demandez pas seulement si la plateforme prend en charge une fonctionnalité. Demandez-vous quelle charge administrative cette fonctionnalité génère.
Les questions à poser lors des sessions avec les fournisseurs
Utilisez des scénarios réels, pas des questions génériques.
Demandez au fournisseur de vous montrer :
L'intégration d'un appareil pour un nouveau site
Incluez une classe d'appareils modernes et une classe d'appareils obsolètes. Observez comment l'identité, le nommage, le regroupement et les politiques de sécurité sont appliqués.
Un changement de rôle du personnel
Vous voulez voir comment l'accès change lorsque les attributs de l'annuaire sont modifiés. Si la révocation nécessite un travail manuel, c'est un signal d'alerte.
Un parcours invité ou visiteur
Dans les grands espaces, la friction lors de la première connexion devient rapidement un problème opérationnel.
Une séparation des politiques multi-locataires
Demandez comment la plateforme sépare un locataire, une concession ou un service d'un autre sans multiplier les VLAN et la gestion des exceptions.
L'intégration dans vos outils existants
Cela inclut les flux de travail du centre de services, les connecteurs CRM, ainsi que la qualité des exports ou des API.
Conseil d'achat : si un fournisseur ne peut pas démontrer un cas d'exception réaliste, il s'attend probablement à ce que votre équipe le résolve après l'achat.
Une grille d'évaluation pratique
Vous pouvez transformer les discussions d'achat en une grille d'évaluation exploitable grâce à une courte liste de contrôle.
- Contrôle de l'identité : la plateforme peut-elle authentifier à la fois les utilisateurs et les appareils avec des méthodes adaptées à chacun ?
- Vitesse de révocation : lorsqu'un rôle ou l'état d'un appareil change, à quelle vitesse la politique de sécurité se met-elle à jour ?
- Prise en charge de l'existant : les appareils plus anciens peuvent-ils être gérés en toute sécurité sans identifiants partagés étendus ?
- Isolation multi-locataire : le personnel, les invités, les locataires et les systèmes opérationnels peuvent-ils coexister sans chevauchement de politiques ?
- Interopérabilité des fournisseurs : la solution fonctionne-t-elle avec votre parc réseau et vos systèmes d'entreprise sans nécessiter de développements sur mesure fragiles ?
- Clarté opérationnelle : votre équipe de support peut-elle la comprendre et la gérer au quotidien ?
- Effort de déploiement : le chemin vers la mise en production est-il réaliste par rapport à vos ressources internes ?
- Rapports et analyses : les équipes non techniques peuvent-elles utiliser les résultats pour prendre des décisions ?
- Qualité du support : existe-t-il une aide crédible à la mise en œuvre, de la documentation et un processus d'escalade en cas de problème ?
- Coût réel : qu'est-ce que cela exigera en temps interne, en maintenance et en gestion des exceptions sur toute la durée du contrat ?
Le bon choix est généralement la plateforme qui élimine le plus de frictions quotidiennes tout en maintenant l'identité et les politiques de sécurité sous contrôle. C'est ce qui protège les marges, réduit la charge de support et rend les parcs connectés gérables à grande échelle.
Si votre équipe cherche à remplacer les mots de passe partagés, à simplifier l'accès des invités et du personnel, et à appliquer des contrôles basés sur l'identité dans des espaces multi-locataires, Purple mérite votre attention. La solution se concentre sur l'authentification WiFi sécurisée et sans mot de passe ainsi que sur le réseau basé sur l'identité pour les secteurs de l'hôtellerie, du commerce de détail, de la santé, des transports, de l'événementiel et du résidentiel, avec une prise en charge d'OpenRoaming, de Passpoint, des intégrations d'annuaires, des analyses et des contrôles d'appareils obsolètes tels que l'iPSK.