
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
आपने शायद इस संक्षिप्त विवरण को पहले भी देखा होगा। एक होटल बेहतर गेस्ट WiFi और सरल ऑनबोर्डिंग चाहता है। एक अस्पताल को सपोर्ट को दैनिक संघर्ष में बदले बिना स्टाफ डिवाइसों के लिए भरोसेमंद रोमिंग की आवश्यकता होती है। एक कैंपस पुराने एक्सेस पॉइंट्स को बदल रहा है और कोई यह भ्रामक रूप से सरल प्रश्न पूछता है: "हमें कौन सा Cisco वायरलेस AP खरीदना चाहिए?"
वह प्रश्न शायद ही कभी केवल एक्सेस पॉइंट के बारे में होता है। यह रेडियो डिजाइन, कंट्रोलर रणनीति, नियामक उपयुक्तता, प्रमाणीकरण, उपयोगकर्ता अनुभव, और इस बात पर निर्भर करता है कि आपकी टीम व्यावहारिक रूप से कितनी परिचालन जटिलता संभाल सकती है। Cisco आपको एक व्यापक इकोसिस्टम प्रदान करता है, लेकिन व्यापकता अपनी खुद की समस्याएं पैदा करती है। उत्पाद श्रेणियां आपस में ओवरलैप होती हैं, प्रबंधन विकल्प आर्किटेक्चर को प्रभावित करते हैं, और पुरानी परिनियोजन आदतें हमेशा पासवर्डलेस एक्सेस, पहचान और जीरो-ट्रस्ट नीति के आसपास की आधुनिक अपेक्षाओं पर खरी नहीं उतरती हैं।
एक अच्छा Cisco वायरलेस AP परिनियोजन केवल वह नहीं है जो मजबूत सिग्नल प्रसारित करता है। बल्कि वह है जो आयोजन स्थल के अनुकूल हो, UK स्पेक्ट्रम नियमों का सम्मान करता हो, घने क्लाइंट व्यवहार को संभालता हो, और एक ऐसे प्रमाणीकरण मॉडल में प्लग होता हो जिससे उपयोगकर्ता नापसंद न करें।
Cisco वायरलेस AP लैंडस्केप को समझना
एक सामान्य एंटरप्राइज रिफ्रेश एक भौतिक समस्या के साथ शुरू होता है जो वायरलेस समस्या की तरह दिखती है। मेहमान शिकायत करते हैं कि आलिंद में WiFi बंद हो जाता है। चिकित्सक कहते हैं कि वार्डों के बीच रोमिंग असंगत लगती है। कार्यालय के उपयोगकर्ता जोर देकर कहते हैं कि नेटवर्क "धीमा" है, लेकिन केवल मीटिंग के दौरान। स्वभाविक रूप से अक्सर पहले मॉडल नंबरों की तुलना करने की प्रवृत्ति होती है।
वह गलत शुरुआती बिंदु है।
Cisco वायरलेस डिज़ाइन बेहतर काम करता है जब आप AP को एक व्यापक सिस्टम के हिस्से के रूप में देखते हैं। AP मायने रखता है, लेकिन कंट्रोलर दृष्टिकोण, RF वातावरण, निर्माण सामग्री, क्लाइंट मिक्स, और लोग कैसे प्रमाणित होते हैं, यह भी मायने रखता है। अधिकांश लाइव वातावरण में, कठिन काम हार्डवेयर खरीदना नहीं है। यह हार्डवेयर को वास्तविक उपयोगकर्ताओं से मिलने के बाद अनुमानित रूप से व्यवहार कराना है।
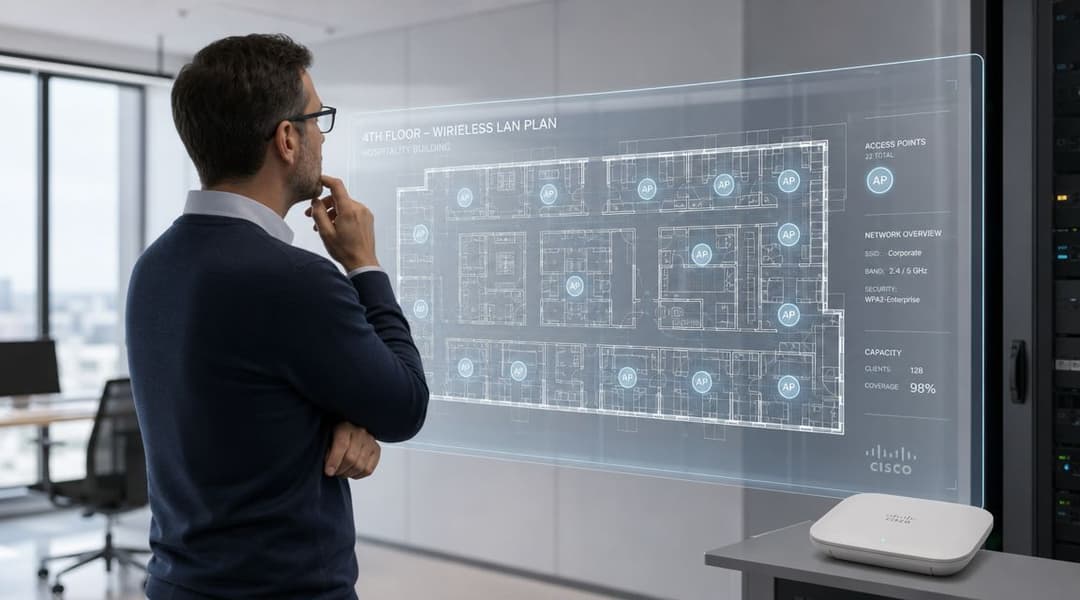
वह क्या है जो आमतौर पर Cisco चयन को कठिन बनाता है
Cisco का पोर्टफोलियो पुराने Aironet परिनियोजनों, नए Catalyst प्लेटफार्मों और कई प्रबंधन मॉडलों तक फैला हुआ है। यह उन प्रशासकों के लिए कठिनाई पैदा करता है जो व्यावहारिक प्रश्नों के उत्तर खोजने का प्रयास कर रहे हैं जैसे:
- अब कौन से मानक मायने रखते हैं: क्या संपत्ति अभी भी पहले के उच्च-क्षमता वाले WiFi के इर्द-गिर्द अनुकूलित है, या आप नई 6 गीगाहर्ट्ज़ और Wi-Fi 7 क्षमताओं के आधार पर योजना बना रहे हैं?
- इसका प्रबंधन कैसे किया जाएगा: क्या संचालन मुख्य रूप से कंट्रोलर-केंद्रित रहेगा, या टीम अधिक लचीले क्लाउड और हाइब्रिड वर्कफ़्लो चाहती है?
- कौन कनेक्ट हो रहा है: कर्मचारी, मेहमान, ठेकेदार, IoT डिवाइस और निवासी सभी नीति और ऑनबोर्डिंग पर अलग-अलग मांगें रखते हैं।
- सफलता कैसी दिखती है: घने आयोजन स्थलों में केवल कवरेज ही पर्याप्त नहीं है। क्षमता, रोमिंग गुणवत्ता और सुसंगत प्रमाणीकरण अधिक मायने रखते हैं।
UK प्रोजेक्ट्स में, इन सब के नीचे एक और परत होती है। रेडियो प्लान स्थानीय नियामक सीमाओं के अनुरूप होना चाहिए। यह इस बात को प्रभावित करता है कि आप क्या तैनात कर सकते हैं, न कि केवल इस बात को कि डेटाशीट में क्या आकर्षक दिखता है।
मजबूत वायरलेस प्रोजेक्ट्स की शुरुआत सर्विस डिजाइन से होती है, हार्डवेयर के उत्साह से नहीं।
व्यावहारिक नज़रिया जो मदद करता है
जब मैं एक Cisco वायरलेस AP एस्टेट का मूल्यांकन करता हूँ, तो मैं निर्णयों को तीन श्रेणियों में वर्गीकृत करता हूँ:
प्लेटफ़ॉर्म उपयुक्तता
उस AP श्रेणी को चुनें जो आपकी आवश्यकता के अनुसार घनत्व, लाइफसाइकिल और मानक क्षितिज से मेल खाती हो।परिचालन उपयुक्तता
यह तय करें कि इंस्टॉलेशन टीम के जाने के बाद आपकी टीम पूरे एस्टेट की निगरानी, समस्या निवारण और रखरखाव कैसे करेगी।पहचान उपयुक्तता
अतिथियों, कर्मचारियों और अप्रबंधित उपकरणों के लिए प्रमाणीकरण को वायरलेस आर्किटेक्चर के एक हिस्से के रूप में डिज़ाइन करें, न कि बाद में सोचे जाने वाले विचार के रूप में।
वह अंतिम बिंदु वह जगह है जहां कई मजबूत Cisco परिनियोजन पीछे रह जाते हैं। रेडियो नेटवर्क अच्छी तरह से निर्मित हो सकता है, लेकिन उपयोगकर्ता यात्रा अभी भी साझा पासवर्ड, अस्थिर captive portals, या पुराने RADIUS वर्कफ़्लोज़ पर निर्भर करती है जिन्हें चलाना महंगा है। आधुनिक अवसर Cisco की वायरलेस शक्तियों को बनाए रखते हुए पहचान और एक्सेस को पासवर्ड रहित, क्लाउड-कनेक्टेड मॉडल की ओर ले जाना है।
Cisco के वायरलेस AP परिवारों को डिकोड करना
यदि आपको एक त्वरित मानसिक मॉडल की आवश्यकता है, तो Aironet को स्थापित एंटरप्राइज़ वंशावली के रूप में सोचें जिसे कई संगठन अभी भी अच्छी तरह से जानते हैं, और Catalyst 9100 को वर्तमान और उभरती हुई वायरलेस अपेक्षाओं के लिए निर्मित आधुनिक प्लेटफ़ॉर्म के रूप में सोचें। Aironet ने कई एस्टेट में अपना स्थान बनाया है। Catalyst वह जगह है जहाँ रणनीतिक निवेश अब अधिकांश नए एंटरप्राइज़ परिनियोजनों के लिए अधिक समझदारी भरा है।
व्यावहारिक रूप में Aironet बनाम Catalyst
Aironet मॉडल अक्सर उन परिवेशों में दिखाई देते हैं जिन्हें मजबूत एंटरप्राइज कंट्रोल, सिद्ध परिचालन पैटर्न और उच्च क्षमता वाले WiFi की पुरानी पीढ़ियों के आसपास डिजाइन किया गया था। Cisco और प्रशिक्षण सामग्री में Aironet 2800 Series को 802.11ac Wave 2 का समर्थन करने वाले के रूप में वर्णित किया गया है, जिसकी सैद्धांतिक अधिकतम डेटा दर प्रति रेडियो इंटरफ़ेस 2.6 Gbps तक है, जबकि Cisco का वर्तमान ध्यान उन एक्सेस पॉइंट्स पर केंद्रित है जिन्हें Wi-Fi 7 and 6E क्षमताओं के लिए डिज़ाइन किया गया है, जो यह दर्शाता है कि अब घने आयोजन स्थल एक प्रीमियम सुविधा के बजाय एक सामान्य आधार रेखा के रूप में मल्टी-गीगाबिट वायरलेस की अपेक्षा करते हैं (Cisco wireless guidepaper reference)।
Catalyst बेहतर विकल्प है जब आप आधुनिक मानकों में एक साफ़ रास्ता, अपडेटेड प्रबंधन विकल्प, और एक ऐसा प्लेटफ़ॉर्म चाहते हैं जो डेंसिटी, लेटेंसी और एकीकरण के आसपास की नई उद्यम अपेक्षाओं के साथ संरेखित हो। कई IT टीमों के लिए, यह एक स्थिर पुराने प्लेटफ़ॉर्म को बढ़ाने और अगले रिफ्रेश चक्र के लिए ठीक से निर्माण करने के बीच का अंतर है।
फैमिली से जुड़े निर्णय को कैसे समझें
निर्णय केवल "पुराने बनाम नए" का नहीं है। यह कुछ इस तरह है:
- Aironet को बनाए रखें या बढ़ाएं जब आपके पास एक मौजूदा एस्टेट, ज्ञात कंट्रोलर निर्भरताएं और एक लघु से मध्यम परिचालन क्षितिज हो।
- Catalyst पर मानकीकरण करें जब आप लाइफसाइकिल की लंबी उम्र, नए क्लाइंट व्यवहार और आधुनिक पहचान एकीकरण के लिए पुनर्गठन कर रहे हों।
- मिश्रित रणनीति वाले भटकाव से बचें जब तक कि आपने प्रबंधन, फर्मवेयर, नियामक और नीतिगत प्रभावों की योजना पहले से न बना ली हो।
यहाँ वह त्वरित तुलना दी गई है जिसकी आवश्यकता अधिकांश एडमिनिस्ट्रेटर्स को होती है।
| विशेषता | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| प्लेटफ़ॉर्म भूमिका | वर्तमान रणनीतिक उद्यम प्लेटफ़ॉर्म | पहले का उद्यम प्लेटफ़ॉर्म जो पुरानी संपत्तियों में व्यापक रूप से तैनात है |
| मानक फोकस | 6E और Wi-Fi 7 पोजिशनिंग सहित आधुनिक WiFi विकास के इर्द-गिर्द निर्मित | आमतौर पर पुरानी पीढ़ियों जैसे कि 802.11ac Wave 2 से जुड़ा हुआ है |
| घनत्व उपयुक्तता | वर्तमान घने आयोजन स्थलों की अपेक्षाओं के साथ बेहतर संरेखित | कई स्थापित तैनाती में मजबूत है, लेकिन नए मानकों के रोडमैप के साथ कम संरेखित है |
| प्रबंधन दिशा | आर्किटेक्चर के आधार पर आधुनिक ऑन-प्रिमाइसेस, क्लाउड और हाइब्रिड सोच के अनुकूल है | अक्सर पारंपरिक उद्यम तैनाती पैटर्न से जुड़ा होता है |
| रीफ्रेस दृष्टिकोण | नए उद्यम डिजाइन के लिए बेहतर दीर्घकालिक विकल्प | कई मामलों में विरासत में मिले या संक्रमणकालीन प्लेटफ़ॉर्म के रूप में माना जाना बेहतर है |
| विशिष्ट खरीद मामला | नए परिसर, आतिथ्य, स्वास्थ्य सेवा और बहु-साइट रीफ्रेस परियोजनाएं | मौजूदा संपत्तियां जो जीवनकाल बढ़ा रही हैं या पुराने डिजाइन मान्यताओं का समर्थन कर रही हैं |
नामकरण का महत्व डिजाइन के उद्देश्य से कम है
Cisco मॉडल नंबर खरीदारों को स्पेक-शीट शॉपिंग के लिए लुभा सकते हैं। यह आमतौर पर गलत चर्चा की ओर ले जाता है। अधिक महत्वपूर्ण यह है कि AP किस श्रेणी के परिवेश के लिए है। पूछें:
- क्या यह एक मानक इनडोर उद्यम AP है?
- क्या यह उच्च डेंसिटी क्लाइंट लोड के लिए उपयुक्त है?
- क्या यह उन रेडियो बैंड और मानकों का समर्थन करता है जिनका उपयोग आपके क्लाइंट एस्टेट करेंगे?
- क्या यह आपकी पावर, माउंटिंग, और कंट्रोलर बाधाओं के साथ संरेखित है?
केवल मॉडल नंबर के आधार पर Cisco वायरलेस AP खरीदना वैसा ही है जैसे पोर्ट काउंट देखकर स्विच चुनना और अपलिंक्स, पावर और सॉफ्टवेयर की अनदेखी करना।
उपयोगी मानसिक बदलाव यह है। यह मत पूछिए कि कौन सा Cisco AP "सर्वोत्तम" है। यह पूछिए कि कौन सा Cisco AP परिवार आपके परिवेश की आवश्यकता के अनुसार डेंसिटी, मैनेजमेंट स्टाइल और ऑथेंटिकेशन मॉडल के साथ सबसे सही फिट बैठता है।
कोर हार्डवेयर और रेडियो टेक्नोलॉजीज का विवरण
हार्डवेयर की कहानी मायने रखती है क्योंकि रेडियो क्षमता हेल्पडेस्क टिकट आने से बहुत पहले उपयोगकर्ता अनुभव को आकार देती है। नए Cisco एक्सेस पॉइंट केवल व्यापक मार्केटिंग अर्थों में तेज़ नहीं हैं। वे व्यस्त वातावरण में बेहतर व्यवहार करने के लिए डिज़ाइन किए गए हैं जहां कई क्लाइंट एक साथ एयरटाइम के लिए प्रतिस्पर्धा करते हैं।
नए मानक वास्तविक डिप्लॉयमेंट को क्यों बदलते हैं
कम उपयोग वाले शांत कार्यालय में, पुरानी और नई पीढ़ी के AP एक जैसे महसूस हो सकते हैं। एक अस्पताल, होटल, परिवहन केंद्र, या व्याख्यान भवन में, वे ऐसे नहीं होते। जैसे-जैसे क्लाइंट घनत्व बढ़ता है, AP को विवाद को मध्यस्थ करना होता है, सेवा की गुणवत्ता बनाए रखनी होती है, और उपकरणों के एक शोर वाले समूह को बाकी सभी के अनुभव को खराब करने से रोकना होता है।
Cisco का कहना है कि उसके Wi-Fi 7 एक्सेस पॉइंट वीडियो स्ट्रीमिंग, AR, और VR जैसे रियल-टाइम वर्कलोड के लिए कम लेटेंसी और उच्च पूर्वानुमान क्षमता के लिए इंजीनियर किए गए हैं, और यह नेटवर्क संघर्ष को कम करता है जिससे कई क्लाइंट सक्रिय होने पर भी सर्विस क्वालिटी अधिक स्थिर रहती है (Cisco Wi-Fi 7 एक्सेस पॉइंट डेटा शीट)। यह महत्वपूर्ण है क्योंकि लोड के तहत स्थिरता आमतौर पर उस हेडलाइन थ्रूपुट आंकड़े से अधिक मूल्यवान होती है जिसे उपयोगकर्ता व्यवहार में कभी नहीं देख पाएंगे।
यदि आपको हार्डवेयर की आधारभूत भूमिका पर एक रिफ्रेशर की आवश्यकता है, तो Cisco-विशिष्ट डिज़ाइन विकल्पों में गहराई से जाने से पहले वायरलेस एक्सेस पॉइंट की बुनियादी बातें पर यह संक्षिप्त मार्गदर्शिका एक उपयोगी प्राइमर है।
लाइव एनवायरनमेंट्स में रेडियो क्या समाधान करते हैं
एक आधुनिक Cisco वायरलेस AP कुछ विशिष्ट तरीकों से अपनी उपयोगिता साबित करता है:
सघन क्लाइंट हैंडलिंग
कॉन्फ्रेंस फ्लोर, रोगी क्षेत्रों और सार्वजनिक स्थानों पर कच्ची गति की तुलना में बेहतर शेड्यूलिंग और एयरटाइम का उपयोग अधिक मायने रखता है।बेहतर निरंतरता
रियल-टाइम ऐप्स को केवल बैंडविड्थ की आवश्यकता नहीं होती है। उन्हें कम जिटर, अधिक पूर्वानुमानित व्यवहार और गुणवत्ता में अचानक कम उतार-चढ़ाव की आवश्यकता होती है।पॉलिसी डिज़ाइन के लिए अधिक स्थान
नए प्लेटफॉर्मों को विभाजित SSIDs, आधुनिक प्रमाणीकरण प्रवाहों और मिश्रित डिवाइस समूहों के साथ संरेखित करना आसान है।
वे फीचर्स जो ध्यान देने योग्य हैं
हर उन्नत फीचर दैनिक परिणामों को नहीं बदलता है। लेकिन ये फीचर्स बदलते हैं।
रेडियो जनरेशन और वेन्यू डेंसिटी
यदि आपके स्थान पर नियमित रूप से एक ही भौतिक स्थान में कई सक्रिय क्लाइंट होते हैं, तो कन्टेंशन हैंडलिंग और पूर्वानुमेयता को चुनें। इसीलिए नए Catalyst प्लेटफ़ॉर्म होटलों, उच्च शिक्षा और हेल्थकेयर के लिए समझ में आते हैं। समस्या यह नहीं है कि "क्या यह AP डिवाइस कनेक्ट कर सकता है?" बल्कि यह है कि "जब हर कोई एक साथ कनेक्ट होता है तो क्या यह सेवा को उपयोगी बनाए रख सकता है?"
कंट्रोलर और आर्किटेक्चर फिट
AP को इस बात से अलग नहीं किया जा सकता कि वायरलेस सिस्टम को कैसे प्रबंधित किया जाता है। एक अजीब कंट्रोलर रणनीति में तैनात किया गया तकनीकी रूप से सक्षम AP एक परिचालन बोझ बन जाता है। हार्डवेयर से हर फीचर को निचोड़ने की तुलना में लगातार बनी रहने वाली सॉफ्टवेयर नीति, पूर्वानुमेय रोमिंग व्यवहार और प्रबंधनीय जीवनचक्र प्रक्रियाएं आमतौर पर अधिक मायने रखती हैं।
रेडियो डिजाइन समस्या के रूप में सुरक्षा
वायरलेस सुरक्षा केवल किनारे पर एक प्रमाणीकरण का निर्णय नहीं है। यह SSID संख्या, रोमिंग डिज़ाइन, विभाजन, ऑनबोर्डिंग घर्षण को प्रभावित करता है, और यह भी कि क्या उपयोगकर्ता आधिकारिक नेटवर्क को पूरी तरह से बायपास कर देते हैं। इसलिए आधुनिक AP रणनीति को पहचान रणनीति के करीब होना चाहिए।
यदि उपयोगकर्ता बार-बार टेदरिंग पर वापस जा रहे हैं, तो वायरलेस डिज़ाइन विफल हो गया है भले ही सिग्नल मैप एकदम सही दिखे।
व्यावहारिक रूप से, बेहतर रेडियो तकनीक आपको प्लेटफॉर्म देती है। अच्छा नेटवर्क डिज़ाइन और अच्छा पहचान डिज़ाइन यह तय करता है कि उपयोगकर्ताओं को इसका लाभ मिले या नहीं।
अपने Cisco वायरलेस नेटवर्क को डिजाइन और डिप्लॉय करना
अधिकांश विफल वायरलेस प्रोजेक्ट खरीद के समय विफल नहीं होते हैं। वे योजना बनाने में विफल होते हैं। AP मॉडल पूरी तरह से सही हो सकता है, लेकिन डिज़ाइन में वास्तविक क्लाइंट डेंसिटी, अजीब निर्माण सामग्री, PoE बाधाओं या स्थानीय नियामक सीमाओं की अनदेखी की गई थी।
सबसे साफ-सुथरे Cisco डिप्लॉयमेंट आवश्यकताओं से लेकर ऑप्टिमाइजेशन तक एक अनुशासित प्रक्रिया का पालन करते हैं।
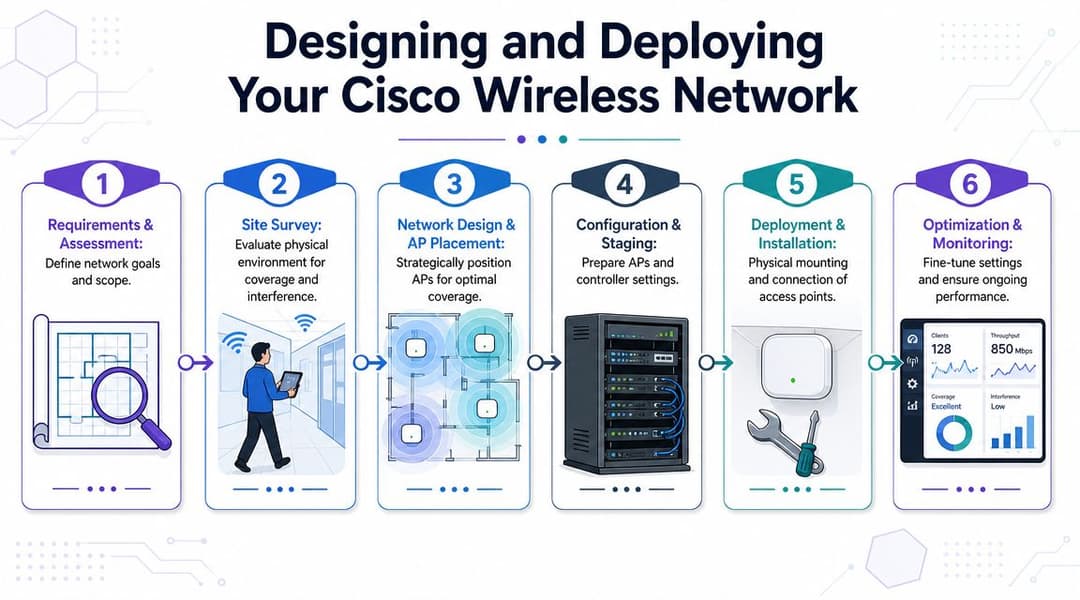
कवरेज और कैपेसिटी दोनों को एक साथ रखकर शुरुआत करें
केवल-कवरेज वाला डिज़ाइन अभी भी बहुत सारे प्रोजेक्ट्स में दिखाई देता है। यह देखने में अच्छे लगने वाले हीटमैप बनाता है लेकिन लाइव सर्विस में खराब उपयोगकर्ता अनुभव देता है। एक होटल के बॉलरूम, आउटपेशेंट क्लिनिक, या साझा छात्र स्थान में स्वीकार्य सिग्नल स्ट्रेंथ हो सकती है और फिर भी वह खराब प्रदर्शन कर सकता है क्योंकि गलत जगहों पर बहुत कम रेडियो से बहुत सारे डिवाइस जुड़े होते हैं।
एक व्यावहारिक डिप्लॉयमेंट वर्कफ़्लो इस प्रकार दिखता है:
सेवा के उद्देश्य को परिभाषित करें
तय करें कि नेटवर्क मेहमानों के लिए भारी है, कर्मचारियों के लिए महत्वपूर्ण है, डिवाइस-सघन है, लेटेंसी-संवेदनशील है, या इन चारों का मिश्रण है।पर्यावरण का ठीक से सर्वेक्षण करें
भौतिक सामग्रियां, लिफ्ट कोर, रसोई, प्लांट रूम और कांच से भरे एट्रियम सभी मान्यताओं को बिगाड़ देते हैं।AP प्लेसमेंट को उपयोग के लिए डिज़ाइन करें, न कि समरूपता के लिए फ्लोर प्लान पर समान दूरी रखना कोई समझदारी भरा डिज़ाइन नहीं है। APs को वहां रखें जहां उपयोगकर्ता केंद्रित हों और जहां रोमिंग पथ मौजूद हों।
स्विचिंग और पावर की जल्द जांच करें
PoE सीमाओं, अपलिंक बाधाओं, या एक्सेस स्विच प्लेसमेंट द्वारा AP की क्षमता को कम किया जा सकता है।फ़ील्ड रोलआउट से पहले कॉन्फ़िगरेशन को स्टेज करें
इंस्टॉलर्स द्वारा हार्डवेयर माउंट करना शुरू करने से पहले WLAN नीति, टैगिंग, देश सेटिंग्स और कंट्रोलर का व्यवहार सुसंगत होना चाहिए।वास्तविक क्लाइंट आने के बाद अनुकूलित करें
अंतिम ट्यूनिंग लाइव ट्रैफ़िक के साथ होती है, न कि केवल सर्वेक्षण टूल के साथ।
व्यापक परिनियोजन शैलियों का मूल्यांकन करने वाली टीमों के लिए, Meraki सहित वायरलेस एक्सेस पॉइंट दृष्टिकोणों की यह तुलना उपयोगी है क्योंकि प्रबंधन मॉडल रोलआउट गति और ऑपरेटिंग ओवरहेड को लगभग उतना ही प्रभावित करता है जितना कि रेडियो हार्डवेयर करता है।
UK रेगुलेटरी डोमेन कोई मामूली बात नहीं है
कई अन्य मामलों में सक्षम प्रोजेक्ट भी अक्सर इस क्षेत्र में चुनौतियों का सामना करते हैं। Cisco AP उनके कॉन्फ़िगर किए गए नियामक डोमेन द्वारा सीमित होते हैं। Aironet 3800 के लिए एक Cisco प्रशिक्षण उदाहरण एक चैनल मैप और 8 ट्रांसमिट पावर लेवल दिखाता है, साथ ही यह भी स्पष्ट करता है कि सभी देशों में सभी चैनल उपलब्ध नहीं हैं। UK में परिनियोजन के लिए, AP को UK और ETSI नियमों के विरुद्ध मान्य किया जाना चाहिए, क्योंकि यह अपने कॉन्फ़िगर किए गए डोमेन के बाहर के चैनलों की अनुमति नहीं देगा, जो सीधे कवरेज प्लानिंग और अनुपालन को प्रभावित करता है (Cisco नियामक डोमेन प्रशिक्षण संदर्भ)।
यह कई मायनों में महत्वपूर्ण है:
आयातित या बेमेल हार्डवेयर रोलआउट को बाधित कर सकता है
यदि नियामक डोमेन संरेखित नहीं होता है, तो आपके डिज़ाइन अनुमान विफल हो सकते हैं।चैनल प्लानिंग देश-विशिष्ट है
किसी अन्य क्षेत्र से डिज़ाइन टेम्पलेट को न लें और यह न समझें कि यह UK में भी वैसा ही व्यवहार करेगा।कंट्रोलर देश सेटिंग्स परिचालन रूप से मायने रखती हैं
माइग्रेशन या मिश्रित-एस्टेट परिवर्तनों के बाद, सत्यापन के हिस्से के रूप में डोमेन संरेखण की जांच करना आवश्यक है।
UK 6 GHz का सवाल
UK की टीमों को इस बात पर भी करीबी ध्यान देने की आवश्यकता है कि स्थानीय 6 GHz वातावरण में क्या अनुमति है। मुद्दा यह नहीं है कि "WiFi 6E" आकर्षक लगता है या नहीं। मुद्दा यह है कि क्या मॉडल, सॉफ्टवेयर और नियामक सेटिंग्स आपके द्वारा योजना बनाई जा रही सटीक परिनियोजन परिदृश्य में UK के उपयोग नियमों के साथ संरेखित हैं।
एक अनुपालन करने वाला लेकिन खराब तरीके से प्लान किया गया डिज़ाइन फिर भी खराब प्रदर्शन करता है। गलत नियामक फिट वाला एक अच्छी तरह से प्लान किया गया डिज़ाइन शायद कभी लाइव न हो पाए।
यही कारण है कि डिप्लॉयमेंट चरण में हमेशा सर्वे, स्टेजिंग और इंस्टॉलेशन के साथ-साथ एक औपचारिक नियामक सत्यापन चरण शामिल होना चाहिए।
आधुनिक ऑथेंटिकेशन और इंटीग्रेशन रणनीतियाँ
रेडियो नेटवर्क उपयोगकर्ता अनुभव का केवल आधा हिस्सा है। दूसरा आधा हिस्सा यह है कि लोग और डिवाइसेस इस पर कैसे जुड़ते हैं।
कई Cisco वायरलेस परिवेश अभी भी दो में से किसी एक आदत पर निर्भर हैं। या तो एक साझा पासवर्ड होता है जो इच्छित दर्शकों से कहीं अधिक फैल जाता है, या फिर एक Captive Portal फ्लो होता है जो तकनीकी रूप से काम तो करता है लेकिन बड़े पैमाने पर अजीब, नाजुक और नियंत्रित करने में कठिन महसूस होता है। दोनों ही दृष्टिकोण सपोर्ट का बोझ बढ़ाते हैं और नीति नियंत्रण को कमजोर करते हैं।
साझा-पासवर्ड WiFi अपनी सीमा तक क्यों पहुंच चुका है
साझा PSKs आकर्षक हैं क्योंकि उन्हें समझाना आसान है। उन्हें सीमित रखना भी कठिन है। एक बार जब कोई पासवर्ड किसी बोर्ड पर प्रिंट हो जाता है, ईमेल द्वारा भेजा जाता है, या अप्रबंधित उपकरणों पर संग्रहीत हो जाता है, तो आपका एक्सेस मॉडल पहले ही भटक चुका होता है। इसे रोटेट करना विघटनकारी बन जाता है, और एक सामान्य सीक्रेट के आसपास उपयोगकर्ताओं को विभाजित करना अजीब होता है।
पारंपरिक अतिथि Captive Portal एक अलग समस्या का समाधान करते हैं, लेकिन वे अक्सर वहां घर्षण जोड़ते हैं जहां उपयोगकर्ता इसे सबसे कम सहन करते हैं। मेहमान तेज़, सुरक्षित ऑनboarding चाहते हैं। कर्मचारी अपनी पहचान से जुड़ी निर्बाध पहुंच चाहते हैं। संचालन टीमें निरसन, ऑडिटयोग्यता और कम टिकट चाहती हैं।
यही कारण है कि आधुनिक वायरलेस रणनीति "किसे पासवर्ड पता है" से बदलकर "यह उपयोगकर्ता या डिवाइस कौन है, और इसे क्या करने की अनुमति होनी चाहिए?" पर स्थानांतरित हो रही है।
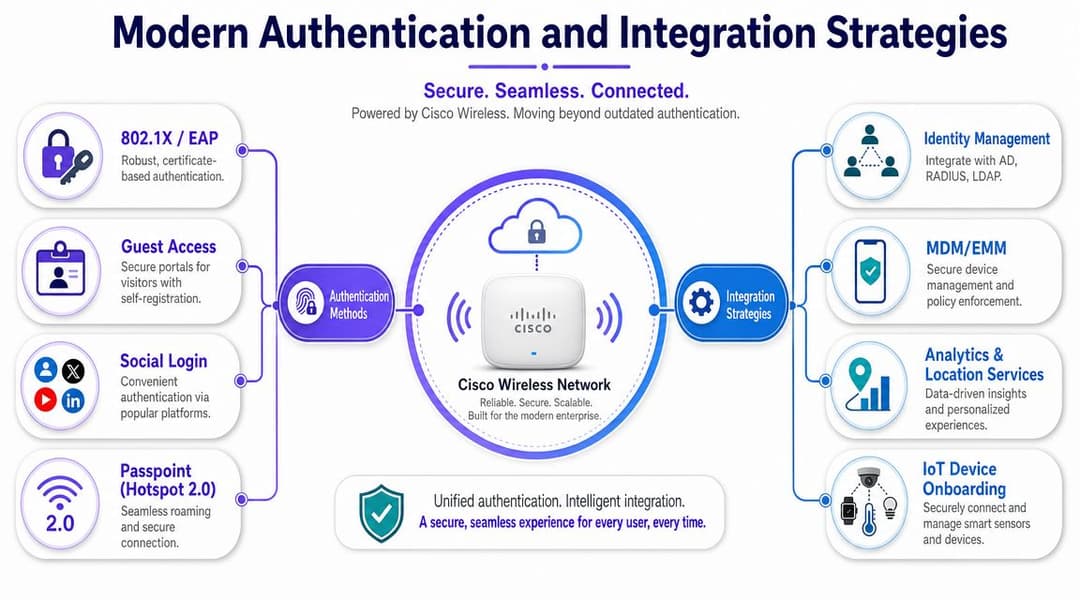
आधुनिक Cisco एक्सेस कैसा दिखना चाहिए
Cisco इन्फ्रास्ट्रक्चर पर एक मजबूत ऑथेंटिकेशन मॉडल आमतौर पर किसी एक पैटर्न के बजाय कई पैटर्न्स को आपस में मिलाता है:
प्रबंधित स्टाफ उपकरणों के लिए 802.1X
कार्यबल की पहुंच के लिए यह अभी भी सही आधार है जहां डिवाइस ट्रस्ट और नीति महत्वपूर्ण होती है।प्रमाणपत्र-आधारित ऑनबोर्डिंग
पासवर्ड के अनियंत्रित प्रसार से बेहतर है, विशेष रूप से तब जब इसे क्लाउड निर्देशिकाओं और जीवनचक्र स्वचालन से जोड़ा जाता है।मेहमानों के लिए Passpoint और OpenRoaming
ये बाधाओं को कम करते हैं और फर्स्ट-पैकेट एन्क्रिप्शन और बार-बार आने वाले मेहमानों की सुविधा को कहीं अधिक वास्तविक बनाते हैं।IoT और लीगेसी एंडपॉइंट्स के लिए खंडित ऑनबोर्डिंग
हर डिवाइस आधुनिक EAP प्रवाह निष्पादित नहीं कर सकता, इसलिए आपको नीति से समझौता करने के बजाय नियंत्रित अपवादों की आवश्यकता होती है।
यदि आपकी टीम को इस बात पर तकनीकी समीक्षा की आवश्यकता है कि प्रमाणीकरण के निर्णय कहां फिट होते हैं, तो एक्सेस कंट्रोल में एक RADIUS सर्वर क्या करता है का यह अवलोकन फिर से देखने योग्य है।
क्लाउड आइडेंटिटी प्लेटफॉर्म कहाँ समीकरण को बदल देते हैं
यह वह हिस्सा है जिसे कई पारंपरिक केवल-Cisco डिज़ाइन कम आंकते हैं। Cisco AP और नियंत्रक आपको परिवहन, RF नियंत्रण और उद्यम नीति हुक देते हैं। वे स्वचालित रूप से मेहमानों, कर्मचारियों, ठेकेदारों और बहु-किरायेदार उपयोगकर्ताओं के लिए सबसे साफ पहचान अनुभव प्रदान नहीं करते हैं।
एक क्लाउड-आधारित पहचान प्लेटफ़ॉर्म वायरलेस इंफ्रास्ट्रक्चर के ऊपर काम कर सकता है और एक्सेस लेयर को सरल बना सकता है। एक उदाहरण Purple है, जो पासवर्डलेस गेस्ट और स्टाफ एक्सेस मॉडल, OpenRoaming और Passpoint वर्कफ़्लो, और Entra ID, Google Workspace और Okta जैसे क्लाउड पहचान प्रदाताओं के साथ एकीकरण का समर्थन करता है। व्यावहारिक रूप से, यह संगठनों को नेटवर्क फाउंडेशन के रूप में Cisco वायरलेस बनाए रखने की अनुमति देता है, जबकि वे कमजोर साझा-पासवर्ड या केवल ऑन-प्रिमाइसेस प्रमाणीकरण पैटर्न से दूर जा सकते हैं।
यह मॉडल विशेष रूप से तब उपयोगी होता है जब आपको इन चीजों को मिलाने की आवश्यकता होती है:
- अतिथि एक्सेस जो सरल महसूस हो,
- कर्मचारी प्रमाणीकरण जो डायरेक्टरी पहचान से जुड़ा हो,
- उपयोगकर्ताओं के जाने पर त्वरित निरसन (revocation),
- और किरायेदारों, निवासियों, विभागों, या फ्रेंचाइजी के बीच अलगाव।
सबसे अच्छा वायरलेस लॉगिन वह है जिस पर उपयोगकर्ता शायद ही ध्यान दें और एडमिनिस्ट्रेटर अभी भी पूरी तरह से नियंत्रित कर सकें।
व्यावहारिक रूप से क्या बेहतर काम करता है
कर्मचारियों के लिए, प्रमाणपत्र-ग्रेड या पहचान-बद्ध एक्सेस आमतौर पर सही दीर्घकालिक उत्तर है। यह पासवर्ड रीसेट को कम करता है, निरसन में सुधार करता है, और ज़ीरो-ट्रस्ट सोच के साथ बेहतर तालमेल बिठाता है।
अतिथियों के लिए, रुकावट मायने रखती है। यदि उपयोगकर्ताओं को लगातार पुनः पंजीकरण करना पड़ता है या असंगत स्पलैश फ्लो का सामना करना पड़ता है, तो अपनाने की दर प्रभावित होती है और सपोर्ट की मांग बढ़ जाती है। पासवर्ड रहित रोमिंग मॉडल केवल एक सुविधा की बात नहीं, बल्कि एक वास्तविक परिचालन समस्या को हल करते हैं।
लेगेसी डिवाइसों के लिए, उन्हें ऐसे डिज़ाइन में जबरन न डालें जिसका वे समर्थन नहीं कर सकते। इसके बजाय उन्हें सख्त सेगमेंटेशन और उद्देश्य-निर्मित ऑनबोर्डिंग के साथ अलग करें।
एक आधुनिक Cisco वायरलेस AP डिप्लॉयमेंट अपनी पूरी क्षमता तक तब पहुँचता है जब ऑथेंटिकेशन पहचान-संचालित, क्लाउड-कनेक्टेड और पूरे एस्टेट में प्रबंधित करने के लिए संचालन में पर्याप्त रूप से सरल हो जाता है।
प्रदर्शन ट्यूनिंग और सामान्य समस्याओं का निवारण
जब उपयोगकर्ता वायरलेस के बारे में शिकायत करते हैं, तो कई टीमें अभी भी कंट्रोलर से शुरू करती हैं और अंदर की ओर काम करती हैं। वे एक सरल प्रश्न पूछने से पहले जॉइन विफलताओं, पंजीकरण विसंगतियों, या AP अलर्ट की तलाश करती हैं: क्या RF वातावरण ओवरलोडेड है?
उस क्रम से अक्सर समय बर्बाद होता है।
दोष मढ़ने के बजाय एनवायरनमेंट से शुरुआत करें
घने UK स्थानों में, एक स्वस्थ Cisco AP अविश्वसनीय लग सकता है क्योंकि आसपास की स्थितियां खराब होती हैं। मोटी दीवारें, परावर्तक सामग्रियां, क्लाइंट की भीड़, असुविधाजनक AP प्लेसमेंट, और अप्रबंधित पड़ोसी RF सभी उपयोगकर्ता अनुभव को बिगाड़ते हैं। हॉस्पिटैलिटी, हेल्थकेयर, रिटेल, और छात्र आवास इसके लिए विशेष रूप से प्रवण हैं क्योंकि वायरलेस वातावरण पूरे दिन बदलता रहता है।
एक कम सेवा वाला लेकिन महत्वपूर्ण समस्या निवारण दृष्टिकोण यह है कि AP या नियंत्रक के विफल होने का अनुमान लगाने से पहले RF और क्षमता के अनुमानों का परीक्षण किया जाए। यदि उपयोगकर्ता केवल चरम अधिभोग के दौरान समस्याओं को देखते हैं, तो समस्या टूटे हुए हार्डवेयर की नहीं, बल्कि एयरटाइम दबाव, सह-चैनल विवाद, या खराब प्लेसमेंट हो सकती है।
साक्ष्य के लिए टेलीमेट्री का उपयोग करें
Cisco ने एक महत्वपूर्ण परिचालन क्षमता जोड़ी जब उसके आधुनिक एंटरप्राइज वायरलेस प्लेटफॉर्म ने Cisco IOS XE Bengaluru 17.5.1 में रीयल-टाइम AP स्वास्थ्य निगरानी की शुरुआत की, जिससे टीमों को CPU utilisation और memory usage को 2 से 900 सेकंड के कॉन्फ़िगर करने योग्य अंतराल के साथ ट्रैक करने की अनुमति मिली, जिसमें डिफ़ॉल्ट रिपोर्टिंग उदाहरण के रूप में 10 सेकंड दिखाए गए हैं। इसने AP दृश्यता को सरल अप/डाउन जांच से हटाकर समस्या निवारण और प्रदर्शन प्रबंधन के लिए थ्रेशोल्ड-आधारित अवलोकन की ओर स्थानांतरित कर दिया (Cisco AP real-time statistics guide)।
यह उपयोगी है क्योंकि यह दो बहुत अलग स्थितियों को अलग करने में मदद करता है:
AP आंतरिक तनाव में है
CPU या मेमोरी दबाव एक वास्तविक प्लेटफॉर्म या वर्कलोड समस्या का संकेत दे सकता है।AP स्वस्थ है लेकिन सेवा खराब है
यह आपको वापस RF स्थितियों, टकराव, क्लाइंट व्यवहार, या नीति डिज़ाइन की ओर ले जाता है।
एक अधिक उपयोगी ट्रबलशूटिंग अनुक्रम
सीधे लॉग्स की जांच करने के बजाय इस क्रम को आजमाएं।
सबसे पहले क्लाइंट पैटर्न की जांच करें
क्या शिकायतें किसी एक डिवाइस प्रकार, एक क्षेत्र या एक ऑक्यूपेंसी अवधि तक ही सीमित हैं?दूसरे स्थान पर RF स्थितियों का निरीक्षण करें
चैनल ओवरलैप, स्टिकी क्लाइंट्स और क्या यह स्थान डिजाइन की तुलना में अधिक मांग का सामना कर रहा है, इस पर ध्यान दें।तीसरे स्थान पर AP स्वास्थ्य टेलीमेट्री की समीक्षा करें
AP-साइड तनाव की पुष्टि करने या इसे खारिज करने के लिए CPU और मेमोरी रुझानों का उपयोग करें।इसके बाद प्रमाणीकरण प्रवाह की जांच करें
उपयोगकर्ता अक्सर ऑनबोर्डिंग या नीति विफलताओं को "खराब WiFi" के रूप में वर्णित करते हैं।अंत में कंट्रोलर डिबगिंग का उपयोग करें, न कि पहले
यह महत्वपूर्ण है, लेकिन यह आपका एकमात्र साधन नहीं होना चाहिए।
यदि वही AP केवल तब "विफल" होता है जब कमरा पूरी तरह भरा हो, तो वह कमरा ही फॉल्ट डोमेन का हिस्सा है।
ट्यूनिंग से आमतौर पर किन परिणामों में सुधार होता है
उच्चतम-मूल्य वाला ट्यूनिंग कार्य शायद ही कभी ग्लैमरस होता है। इसमें चैनल योजनाओं को साफ करना, अनावश्यक SSIDs को कम करना, ओवरपावर्ड सेल्स को ठीक करना और वास्तविक ऑक्यूपेंसी पैटर्न से RF डिज़ाइन का मिलान करना शामिल है। इसमें यह जांचना भी शामिल है कि क्या प्रमाणीकरण डिज़ाइन कोई ऐसा छिपा हुआ घर्षण पैदा कर रहा है जिसे उपयोगकर्ता अस्थिरता मान लेते हैं।
अच्छी Cisco ऑपरेशन्स टीमें केवल यह नहीं पूछतीं कि AP चालू है या नहीं। वे यह पूछती हैं कि क्या रेडियो सेल, क्लाइंट व्यवहार और एक्सेस वर्कफ़्लो उस परिवेश के साथ पूरी तरह से मेल खाते हैं जिसके लिए AP सेवा दे रहा है।
अपने एनवायरनमेंट के लिए सही Cisco AP चुनना
सही Cisco वायरलेस AP ब्रांड निष्ठा पर कम और उन स्थितियों पर अधिक निर्भर करता है जिनके लिए आप डिज़ाइन कर रहे हैं। चुनने का सबसे सुरक्षित तरीका परिवेश के आधार पर है।
हॉस्पिटैलिटी
होटलों, रिसॉर्ट्स और इवेंट स्थानों को अनुमानित रोमिंग, सरल गेस्ट ऑनबोर्डिंग और उन स्थानों पर स्थिर प्रदर्शन की आवश्यकता होती है जो जल्दी से शांत से भीड़भाड़ वाले हो जाते हैं। नए Catalyst मॉडल अधिक समझदारी भरे विकल्प हैं जब गेस्ट डेंसिटी अधिक होती है और व्यवसाय रिसेप्शन पर पोस्ट किए गए एक स्थिर गेस्ट पासवर्ड के बजाय आधुनिक प्रमाणीकरण यात्राओं का समर्थन करना चाहता है।
ऐसे डिज़ाइन की तलाश करें जो कमरे के कवरेज, कॉरिडोर रोमिंग और सार्वजनिक-क्षेत्र में कंटेंशन हैंडलिंग को प्राथमिकता देता हो। हॉस्पिटैलिटी में, अजीब अतिथि एक्सेस वाला एक तकनीकी रूप से मजबूत AP भी खराब अनुभव पैदा करता है।
रिटेल
रिटेल नेटवर्क को एक साथ दो अलग-अलग चीजों की आवश्यकता होती है। स्टाफ के उपकरणों को विश्वसनीय परिचालन पहुंच की आवश्यकता होती है। खरीदारों को ऐसे ऑनबोर्डिंग की आवश्यकता होती है जो कोई घर्षण या अनावश्यक ड्वेल-टाइम सपोर्ट समस्याएं पैदा न करे। यदि एनालिटिक्स, लॉयल्टी, या स्थान-जागरूक अनुभव मायने रखते हैं, तो वायरलेस डिज़ाइन को उस परिचालन मॉडल का स्पष्ट रूप से समर्थन करना चाहिए।
नवीनीकृत रिटेल एस्टेट्स के लिए आमतौर पर Catalyst अधिक समझदारी भरा है, विशेष रूप से वहां जहां पहचान-संचालित पहुंच और सेगमेंटेड सेवा नीतियां योजना का हिस्सा हैं।
स्वास्थ्य सेवा
अस्पताल और क्लीनिक कठिन वायरलेस वातावरण होते हैं। वहां निर्माण सामग्री चुनौतीपूर्ण होती है, गतिशीलता मायने रखती है, और असंगत रोमिंग के लिए बहुत कम गुंजाइश होती है। केवल सुविधाओं की प्रचुरता के बजाय परिचालन स्थिरता को ध्यान में रखकर APs और कंट्रोलर आर्किटेक्चर का चयन करें। नया प्लेटफ़ॉर्म निर्देश आमतौर पर यहाँ सही उत्तर है क्योंकि स्वास्थ्य सेवा को लोड के तहत अनुमानित व्यवहार और आधुनिक मानकों के लिए एक स्पष्ट मार्ग से लाभ होता है।
नियामक फिट और इंस्टॉलेशन विवरण को सावधानीपूर्वक सत्यापित करें। स्वास्थ्य सेवा में, परिवेश लाइव होने के बाद डिप्लॉयमेंट की गलतियों को सुधारना महंगा होता है।
एंटरप्राइज कार्यालय और कैंपस
कॉर्पोरेट कार्यालयों, हाइब्रिड परिसरों और सहयोग-प्रधान स्थानों के लिए, आधुनिक Catalyst परिनियोजन वीडियो, घने बैठक क्षेत्रों और पहचान-आधारित कर्मचारियों की पहुंच के मिश्रण के अनुकूल हैं। यदि आप पुराने Aironet एस्टेट को बदल रहे हैं, तो यह आमतौर पर केवल रेडियो को रीफ्रेश करने का नहीं, बल्कि प्रमाणीकरण को भी दुरुस्त करने का क्षण होता है।
Aironet अभी भी उन पुराने स्थापित परिसरों में सही हो सकता है जहां लाइफसाइकिल और अनुकूलता संबंधी विचार हावी हैं। लेकिन बिल्कुल नए रणनीतिक डिज़ाइन के लिए, अधिकांश उद्यम परिवेशों में Catalyst लंबी अवधि के लिए बेहतर विकल्प है।
उस परिवेश के लिए AP चुनें जिसे आप वर्षों तक संचालित करेंगे, न कि उसे जो इस तिमाही की स्प्रेडशीट पर उचित ठहराने में सबसे आसान लगता है।
महत्वपूर्ण निर्णय केवल यह नहीं है कि छत पर कौन सा Cisco वायरलेस AP लगाया जाए। बल्कि यह है कि कौन सा प्लेटफॉर्म उन लोगों के लिए रेडियो क्षमता, अनुपालन, प्रबंधनीयता और आधुनिक पहचान एकीकरण का सही संतुलन प्रदान करता है जो हर दिन नेटवर्क पर निर्भर रहते हैं।
यदि आप Cisco वायरलेस को आधुनिक बना रहे हैं और साझा पासवर्ड और लीगेसी कैप्टिव पोर्टल्स से आगे बढ़ना चाहते हैं, तो अपने मौजूदा बुनियादी ढांचे के शीर्ष पर पहचान और प्रमाणीकरण परत के रूप में Purple का मूल्यांकन करना उचित है। यह पासवर्डलेस अतिथि एक्सेस, OpenRoaming और Passpoint, कर्मचारी SSO फ़्लो और क्लाउड पहचान एकीकरण का समर्थन करता है जो आपके Cisco वायरलेस एस्टेट को बदले बिना एक्सेस कंट्रोल को सरल बना सकते हैं।



