
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
Sie haben diese Anforderungen wahrscheinlich schon einmal gehört. Ein Hotel wünscht sich besseres Gäste-WiFi und ein einfacheres Onboarding. Ein Krankenhaus benötigt zuverlässiges Roaming für die Geräte der Mitarbeiter, ohne dass der Support zu einem täglichen Dauereinsatz wird. Ein Campus ersetzt veraltete Access Points und jemand stellt die scheinbar einfache Frage: "Welchen Cisco Wireless AP sollten wir kaufen?"
Diese Frage dreht sich selten nur um den Access Point allein. Es geht um Radio-Design, Controller-Strategie, regulatorische Konformität, Authentifizierung, Benutzererfahrung und darum, wie viel betriebliche Komplexität Ihr Team realistisch bewältigen kann. Cisco bietet Ihnen ein breites Ökosystem, aber diese Breite schafft eigene Probleme. Produktfamilien überschneiden sich, Management-Entscheidungen beeinflussen die Architektur und ältere Bereitstellungsgewohnheiten passen nicht immer zu modernen Erwartungen an kennwortlosen Zugriff, Identität und Zero-Trust-Richtlinien.
Eine gute Cisco Wireless AP-Bereitstellung zeichnet sich nicht nur durch ein starkes Signal aus. Sie passt zum Standort, respektiert die lokalen Frequenzregeln, bewältigt eine hohe Client-Dichte und lässt sich in ein Authentifizierungsmodell integrieren, das die Nutzer nicht frustriert.
Sich im Cisco Wireless AP-Portfolio zurechtfinden
Ein typischer Refresh im Unternehmen beginnt mit einem physischen Problem, das wie ein Wireless-Problem aussieht. Gäste beschweren sich, dass das WiFi im Atrium abbricht. Medizinisches Personal berichtet, dass sich das Roaming zwischen den Stationen inkonsistent anfühlt. Büronutzer betonen, dass das Netzwerk "langsam" sei, aber nur während Besprechungen. Der Instinkt ist oft, zuerst Modellnummern zu vergleichen.
Das ist der falsche Ausgangspunkt.
Das Design von Cisco Wireless-Netzwerken funktioniert besser, wenn man den AP als Teil eines größeren Systems betrachtet. Der AP ist wichtig, aber das gilt auch für den Controller-Ansatz, die RF-Umgebung, die Baumaterialien, den Client-Mix und die Art und Weise, wie sich Benutzer authentifizieren. In den meisten Live-Umgebungen besteht die Schwierigkeit nicht darin, Hardware zu kaufen. Es geht darum, dass sich die Hardware berechenbar verhält, sobald sie auf echte Benutzer trifft.
Was die Auswahl von Cisco normalerweise so schwierig erscheinen lässt
Das Portfolio von Cisco umfasst ältere Aironet-Bereitstellungen, neuere Catalyst-Plattformen und mehrere Management-Modelle. Das führt zu Reibungsverlusten für Administratoren, die versuchen, praktische Fragen zu beantworten wie:
- Welche Standards jetzt wichtig sind: Ist der Bestand noch auf früheres WiFi mit hoher Kapazität optimiert, oder planen Sie bereits mit neueren 6 GHz- und Wi-Fi 7-Funktionen?
- Wie es verwaltet wird: Bleibt der Betrieb stark Controller-zentriert oder wünscht sich das Team flexiblere Cloud- und Hybrid-Workflows?
- Wer sich verbindet: Mitarbeiter, Gäste, externe Dienstleister, IoT-Geräte und Bewohner stellen unterschiedliche Anforderungen an Richtlinien und Onboarding.
- Wie Erfolg aussieht: Abdeckung reicht an gut besuchten Veranstaltungsorten nicht aus. Kapazität, Roaming-Qualität und konsistente Authentifizierung sind wichtiger.
Bei Projekten im UK liegt darunter noch eine weitere Ebene. Der Funkplan muss mit den lokalen regulatorischen Grenzwerten übereinstimmen. Das beeinflusst, was Sie tatsächlich bereitstellen können - nicht nur, was auf einem Datenblatt attraktiv aussieht.
Starke Wireless-Projekte beginnen mit dem Service-Design, nicht mit Hardware-Enthusiasmus.
Die praktische Perspektive, die hilft
Wenn ich eine Cisco Wireless AP-Infrastruktur bewerte, unterteile ich Entscheidungen in drei Bereiche:
Plattform-Eignung
Wählen Sie die AP-Familie, die der Dichte, dem Lebenszyklus und dem Standardisierungshorizont entspricht, den Sie benötigen.Betriebliche Eignung
Entscheiden Sie, wie Ihr Team die Infrastruktur überwachen, Fehler beheben und warten wird, sobald das Installationsteam abgereist ist.Identitäts-Eignung
Gestalten Sie die Authentifizierung für Gäste, Mitarbeiter und nicht verwaltete Geräte als Teil der Wireless-Architektur und nicht als nachträglichen Gedanken.
Dieser letzte Punkt ist der Bereich, in dem viele ansonsten solide Cisco Bereitstellungen scheitern. Das Funknetzwerk mag gut aufgebaut sein, aber die User Journey hängt immer noch von geteilten Passwörtern, instabilen Captive Portals oder veralteten RADIUS-Workflows ab, deren Betrieb teuer ist. Die moderne Chance besteht darin, die Stärken von Cisco im Wireless-Bereich beizubehalten und gleichzeitig Identität und Zugriff in Richtung passwortloser, Cloud-verbundener Modelle zu verlagern.
Die Cisco Wireless AP-Familien entschlüsseln
Wenn Sie ein schnelles mentales Modell benötigen, betrachten Sie Aironet als die etablierte Enterprise-Linie, die viele Unternehmen noch gut kennen, und die Catalyst 9100-Serie als die moderne Plattform, die für aktuelle und zukünftige Wireless-Anforderungen entwickelt wurde. Aironet hat sich seinen Platz in vielen Umgebungen verdient. Catalyst ist der Bereich, in dem strategische Investitionen für die meisten neuen Enterprise-Bereitstellungen mittlerweile mehr Sinn ergeben.
Aironet und Catalyst in der Praxis
Aironet-Modelle kommen häufig in Umgebungen zum Einsatz, die für eine strenge Unternehmenskontrolle, bewährte Betriebsmuster und frühere Generationen von Hochleistungs-WiFi konzipiert wurden. Cisco und Schulungsmaterialien beschreiben die Aironet 2800 Series als Unterstützung für 802.11ac Wave 2 mit einer theoretischen maximalen Datenrate von bis zu 2,6 Gbit/s pro Funkschnittstelle, während sich die aktuelle Positionierung von Cisco auf Access Points konzentriert, die für Wi-Fi 7 und 6E-Funktionen ausgelegt sind. Dies spiegelt wider, wie dichte Standorte mittlerweile drahtlose Multi-Gigabit-Netzwerke als normalen Standard und nicht mehr als Premium-Feature erwarten (Cisco wireless guidepaper reference).
Catalyst ist die bessere Wahl, wenn Sie einen klareren Weg zu modernen Standards, aktualisierten Verwaltungsoptionen und einer Plattform suchen, die den neueren Anforderungen von Unternehmen an Dichte, Latenz und Integration entspricht. Für viele IT-Teams ist das der Unterschied zwischen der Erweiterung einer stabilen alten Plattform und dem richtigen Aufbau für den nächsten Modernisierungszyklus.
Wie man die Entscheidung der Produktfamilie interpretiert
Die Entscheidung lautet nicht einfach "alt gegen neu". Sie sieht eher so aus:
- Aironet beibehalten oder erweitern, wenn Sie über eine bestehende Infrastruktur, bekannte Controller-Abhängigkeiten und einen kurzen bis mittelfristigen Betriebshorizont verfügen.
- Auf Catalyst standardisieren, wenn Sie eine Neugestaltung für eine lange Lebensdauer, neueres Client-Verhalten und moderne Identitätsintegration planen.
- Mischstrategien vermeiden, es sei denn, Sie haben Management-, Firmware-, regulatorische und Richtlinien-Implikationen im Voraus geplant.
Hier ist der schnelle Vergleich auf einen Blick, den die meisten Administratoren benötigen.
| Attribut | Catalyst 9100 Serie | Aironet Serie |
|---|---|---|
| Plattform-Rolle | Aktuelle strategische Enterprise-Plattform | Frühere Enterprise-Plattform, die in Altbeständen weit verbreitet ist |
| Schwerpunkt Standards | Entwickelt für die moderne WiFi Evolution, einschließlich der Positionierung für 6E und Wi-Fi 7 | Häufig mit früheren Generationen wie 802.11ac Wave 2 assoziiert |
| Eignung für hohe Dichte | Besser abgestimmt auf aktuelle Erwartungen an Veranstaltungsorte mit hoher Dichte | Stark in vielen etablierten Implementierungen, aber weniger auf die neuere Standards-Roadmap ausgerichtet |
| Management-Richtung | Eignet sich je nach Architektur für moderne On-Premises-, Cloud- und Hybrid-Konzepte | Häufiger an traditionelle Enterprise-Bereitstellungsmuster gebunden |
| Ausblick auf Erneuerung | Bessere langfristige Wahl für neues Enterprise-Design | In vielen Fällen besser als übernommene oder Übergangsplattform zu behandeln |
| Typischer Kauffall | Neue Campus-, Hotellerie-, Gesundheitswesen- und Multi-Site-Erneuerungsprojekte | Bestehende Standorte, die ihre Lebensdauer verlängern oder ältere Design-Annahmen unterstützen |
Die Namensgebung ist weniger wichtig als das Designkonzept
Cisco Modellnummern können Käufer dazu verleiten, nur nach Spezifikationsblättern einzukaufen. Das führt meist zur falschen Diskussion. Wichtiger ist, für welche Art von Umgebung der AP gedacht ist. Fragen Sie:
- Handelt es sich um einen standardmäßigen Indoor-Enterprise-AP?
- Ist er für höhere Client-Dichten geeignet?
- Unterstützt er die Frequenzbänder und Standards, die Ihre Clients nutzen werden?
- Passt er zu Ihren Einschränkungen bei Stromversorgung, Montage und Controller?
Einen Cisco Wireless AP nur nach der Modellnummer zu kaufen ist wie die Auswahl eines Switches nach der Portanzahl, während man Uplinks, Stromversorgung und Software ignoriert.
Das nützliche Umdenken lautet wie folgt: Fragen Sie nicht, welcher Cisco AP der "beste" ist. Fragen Sie, welche Cisco AP-Familie am besten zu der Dichte, dem Management-Stil und dem Authentifizierungsmodell passt, die Ihre Umgebung erfordert.
Kerntechnologien für Hardware und Funk im Detail
Die Hardware-Frage ist deshalb so wichtig, weil die Funkkapazität das Benutzererlebnis prägt, lange bevor Support-Tickets entstehen. Neue Cisco Access Points sind nicht nur im allgemeinen Marketing-Sinne schneller. Sie sind darauf ausgelegt, sich in ausgelasteten Umgebungen, in denen viele Clients gleichzeitig um Sendezeit konkurrieren, besser zu verhalten.
Warum neuere Standards reale Bereitstellungen verändern
In einem ruhigen Büro mit geringer Auslastung können sich ältere und neuere AP-Generationen ähnlich anföhlen. In einem Krankenhaus, Hotel, Verkehrsknotenpunkt oder Hörsaal ist das nicht der Fall. Mit zunehmender Client-Dichte muss der AP Konflikte lösen, die Dienstqualität aufrechterhalten und verhindern, dass eine unruhige Gruppe von Geräten die Verbindung für alle anderen beeinträchtigt.
Cisco gibt an, dass seine Wi-Fi 7 Access Points für geringere Latenzzeiten und höhere Vorhersehbarkeit bei Echtzeit-Workloads wie Videostreaming, AR und VR entwickelt wurden. Dies verringert Netzwerkkonflikte, sodass die Dienstqualität auch dann stabil bleibt, wenn viele Clients aktiv sind (Cisco Wi-Fi 7 access point data sheet). Das ist wichtig, da Stabilität unter Last meist wertvoller ist als ein theoretischer maximaler Durchsatz, den Endnutzer in der Praxis nie erreichen werden.
Wenn Sie eine Auffrischung zu der grundlegenden Rolle der Hardware selbst benötigen, ist dieser kurze Leitfaden zu den Grundlagen von Wireless Access Points ein nützlicher Einstieg, bevor Sie sich näher mit Cisco-spezifischen Designentscheidungen befassen.
Welche Probleme die Funktechnologien in Live-Umgebungen lösen
Ein moderner Cisco Wireless AP verdient seinen Wert auf einige wenige, spezifische Arten:
Umgang mit hoher Client-Dichte
Eine bessere Zeitplanung und Airtime-Nutzung sind in Konferenzräumen, Patientenbereichen und öffentlichen Veranstaltungsorten wichtiger als reine Geschwindigkeit.Verbesserte Konsistenz
Echtzeit-Apps benötigen nicht nur Bandbreite. Sie erfordern geringeren Jitter, berechenbareres Verhalten und weniger plötzliche Qualitätsschwankungen.Mehr Spielraum für Richtliniendesign
Neuere Plattformen lassen sich einfacher mit segmentierten SSIDs, modernen Authentifizierungs-Flows und gemischten Geräteumgebungen abstimmen.
Die Funktionen, auf die es wirklich ankommt
Nicht jede erweiterte Funktion verändert die alltäglichen Ergebnisse. Diese hier tun es.
Funkgeneration und Dichte des Veranstaltungsortes
Wenn Ihr Veranstaltungsort regelmäßig viele aktive Clients im selben physischen Raum hat, sollten Sie sich für Bandbreitenmanagement und Berechenbarkeit entscheiden. Aus diesem Grund sind neuere Catalyst Plattformen für Hotels, Hochschulen und das Gesundheitswesen sinnvoll. Die Frage ist nicht "Kann dieser AP Geräte verbinden?", sondern "Kann er den Dienst nutzbar halten, wenn sich alle gleichzeitig verbinden?"
Controller- und Architekturkompatibilität
Der AP kann nicht getrennt von der Verwaltung des Wireless-Systems betrachtet werden. Ein technisch leistungsfähiger AP, der in einer unpraktischen Controller-Strategie bereitgestellt wird, wird zu einer operativen Belastung. Eine konsistente Software-Richtlinie, vorhersagbares Roaming-Verhalten und verwaltbare Lebenszyklus-Prozesse sind meist wichtiger, als jede einzelne Funktion aus der Hardware herauszukitzeln.
Sicherheit als Aspekt des Funkdesigns
Sicherheit im Wireless-Bereich ist nicht nur eine Authentifizierungsentscheidung am Netzwerkrand. Sie beeinflusst die Anzahl der SSIDs, das Roaming-Design, die Segmentierung, den Aufwand bei der Anmeldung und die Frage, ob Benutzer das offizielle Netzwerk komplett umgehen. Aus diesem Grund sollte eine moderne AP-Strategie eng mit der Identitätsstrategie verknüpft sein.
Wenn Benutzer immer wieder auf Tethering ausweichen, ist das Wireless-Design gescheitert, selbst wenn die Signalabdeckung perfekt aussieht.
In der Praxis liefert Ihnen eine bessere Funktechnologie die Plattform. Ein gutes Netzwerkdesign und ein gutes Identitätsdesign entscheiden darüber, ob die Benutzer davon profitieren.
Konzeption und Bereitstellung Ihres Cisco Wireless-Netzwerks
Die meisten gescheiterten Wireless-Projekte scheitern nicht bei der Beschaffung. Sie scheitern bei der Planung. Das AP-Modell mag völlig in Ordnung sein, aber beim Design wurden die tatsächliche Client-Dichte, schwierige Baumaterialien, PoE-Einschränkungen oder lokale regulatorische Vorgaben ignoriert.
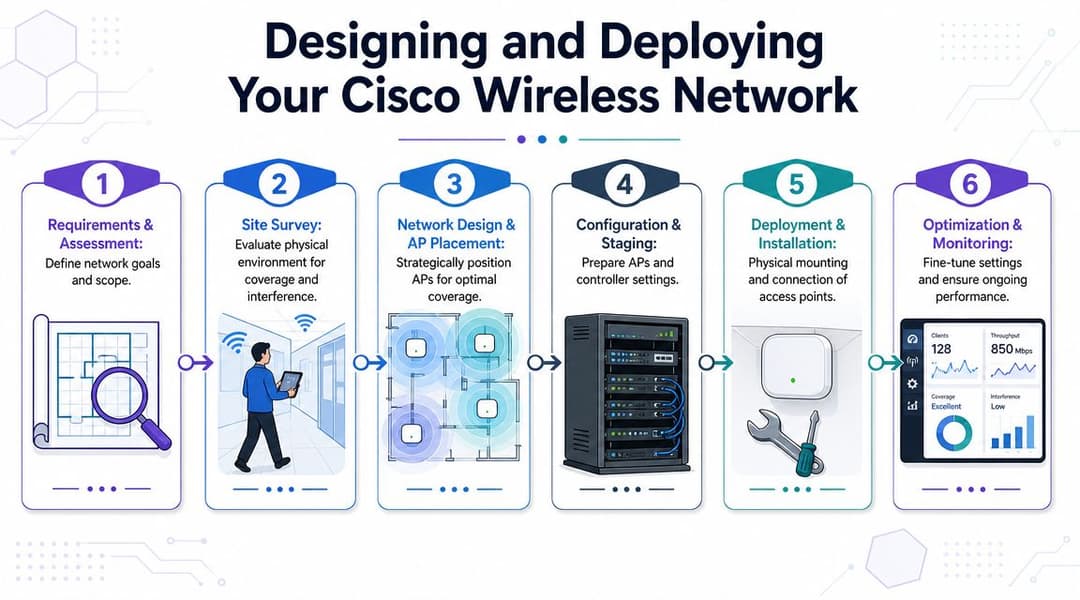
Die saubersten Cisco-Bereitstellungen folgen einem disziplinierten Prozess von den Anforderungen bis zur Optimierung.
Beginnen Sie mit Abdeckung und Kapazität im Zusammenspiel
Ein Design, das nur auf Abdeckung abzielt, ist immer noch in zu vielen Projekten zu finden. Es erzeugt optisch ansprechende Heatmaps, aber eine schlechte Benutzererfahrung im Live-Betrieb. Ein Hotel-Ballsaal, eine Ambulanz oder ein gemeinschaftlich genutzter Studentenbereich können eine akzeptable Signalstärke aufweisen und dennoch schlecht abschneiden, weil zu viele Geräte an zu wenigen Access Points an den falschen Stellen angemeldet sind.
Ein praktischer Bereitstellungs-Workflow sieht wie folgt aus:
Service-Zweck definieren
Entscheiden Sie, ob das Netzwerk gästelastig, mitarbeiterkritisch, gerätedicht, latenzempfindlich oder eine Mischung aus allen vieren ist.Die Umgebung richtig vermessen
Physische Materialien, Aufzugsschächte, Küchen, Technikräume und glaslastige Atrien verzerren alle Annahmen.AP-Platzierung nach Nutzung, nicht nach Symmetrie planen Gleichmäßige Abstände auf einem Grundriss sind kein intelligentes Design. Platzieren Sie APs dort, wo sich Nutzer konzentrieren und wo Roaming-Pfade existieren.
Switching und Stromversorgung frühzeitig prüfen
Die AP-Leistung kann durch PoE-Einschränkungen, Uplink-Engpässe oder die Platzierung von Access-Switchen beeinträchtigt werden.Konfiguration vor dem Rollout testen
WLAN-Richtlinien, Tagging, Ländereinstellungen und das Controller-Verhalten sollten konsistent sein, bevor Installateure mit der Hardwaremontage beginnen.Optimierung nach dem Eintreffen echter Clients
Die Feinabstimmung erfolgt mit Live-Traffic, nicht nur mit Vermessungstools.
Für Teams, die umfassendere Bereitstellungsarten evaluieren, ist dieser Vergleich von Ansätzen für Wireless Access Points einschließlich Meraki nützlich, da das Verwaltungsmodell die Einführungsgeschwindigkeit und den Betriebsaufwand fast ebenso stark beeinflusst wie die Radio-Hardware.
Die britische Regulierungsdomäne ist keine Fußnote
Viele ansonsten kompetente Projekte stehen in diesem Bereich oft vor Herausforderungen. Cisco APs sind durch ihre konfigurierte regulatorische Domäne eingeschränkt. Ein Cisco Trainingsbeispiel für einen Aironet 3800 zeigt eine Kanalbelegung und 8 Sendeistungsstufen, stellt aber auch klar, dass nicht alle Kanäle in allen Ländern verfügbar sind. Bei Bereitstellungen im Vereinigten Königreich muss der AP im Hinblick auf die UK- und ETSI-Regeln validiert werden, da er keine Kanäle außerhalb seiner konfigurierten Domäne zulässt, was sich direkt auf die Abdeckungsplanung und Compliance auswirkt (Cisco regulatory domain training reference).
Das ist in mehrfacher Hinsicht von Bedeutung:
Importierte oder inkompatible Hardware kann den Rollout gefährden
Wenn die regulatorische Domäne nicht übereinstimmt, können Ihre Design-Annahmen hinfällig werden.Kanalplanung ist länderspezifisch
Übernehmen Sie keine Design-Vorlage aus einer anderen Region in der Annahme, dass sie sich im Vereinigten Königreich genauso verhält.Ländereinstellungen des Controllers sind betrieblich wichtig
Nach Migrationen oder Änderungen in gemischten Infrastrukturen muss die Übereinstimmung der Domänen im Rahmen der Validierung überprüft werden.
Die 6-GHz-Frage in Großbritannien
Teams in UK müssen zudem genau darauf achten, was in der lokalen 6-GHz-Umgebung zulässig ist. Es geht nicht darum, ob sich "Wi-Fi 6E" attraktiv anhört. Es geht darum, ob das Modell, die Software und die regulatorischen Einstellungen in dem exakten Bereitstellungsszenario, das Sie planen, mit den UK-Nutzungsregeln übereinstimmen.
Ein konformes, aber schlecht geplantes Design erbringt dennoch schlechte Leistung. Ein gut geplantes Design mit der falschen regulatorischen Anpassung geht unter Umständen nie live.
Deshalb sollte die Bereitstellungsphase neben der Standortvermessung, dem Staging und der Installation immer auch einen formellen Schritt zur regulatorischen Validierung beinhalten.
Moderne Authentifizierungs- und Integrationsstrategien
Das Funknetzwerk macht nur die Hälfte des Nutzererlebnisses aus. Die andere Hälfte ist, wie Personen und Geräte darauf zugreifen.
Viele Cisco Wireless-Umgebungen basieren immer noch auf einer von zwei Gewohnheiten. Entweder gibt es ein gemeinsam genutztes Passwort, das sich weit über den beabsichtigten Kreis hinaus verbreitet, oder es gibt einen Captive Portal-Flow, der zwar technisch funktioniert, sich aber unhandlich, instabil und im großen Stil schwer verwalten lässt. Beide Ansätze erzeugen Support-Aufwand und schwächen die Richtlinienkontrolle.
Warum WiFi mit geteilten Passwörtern an seine Grenzen gestoßen ist
Gemeinsam genutzte PSKs sind attraktiv, weil sie einfach zu erklären sind. Sie sind jedoch auch schwer zu kontrollieren. Sobald ein Passwort auf einem Schild gedruckt, per E-Mail weitergeleitet oder auf nicht verwalteten Geräten gespeichert wird, gerät Ihr Zugriffsmodell bereits außer Kontrolle. Die Änderung des Passworts wird störend, und die Segmentierung von Benutzern um ein gemeinsames Geheimnis herum ist umständlich.
Herkömmliche Captive Portals für Gäste lösen ein anderes Problem, föhren jedoch oft zu Hürden dort, wo Benutzer sie am wenigsten tolerieren. Gäste wünschen sich eine schnelle, sichere Anmeldung. Mitarbeiter erwarten einen reibungslosen, an ihre Identität gekoppelten Zugriff. Die IT-Teams wiederum benötigen Widerrufsmöglichkeiten, Auditierbarkeit und weniger Tickets.
Deshalb verlagert sich die moderne Wireless-Strategie weg von "wer kennt das Passwort" hin zu "wer ist dieser Benutzer oder dieses Gerät, und was darf er oder es tun?"
Wie moderner Cisco-Zugriff aussehen sollte
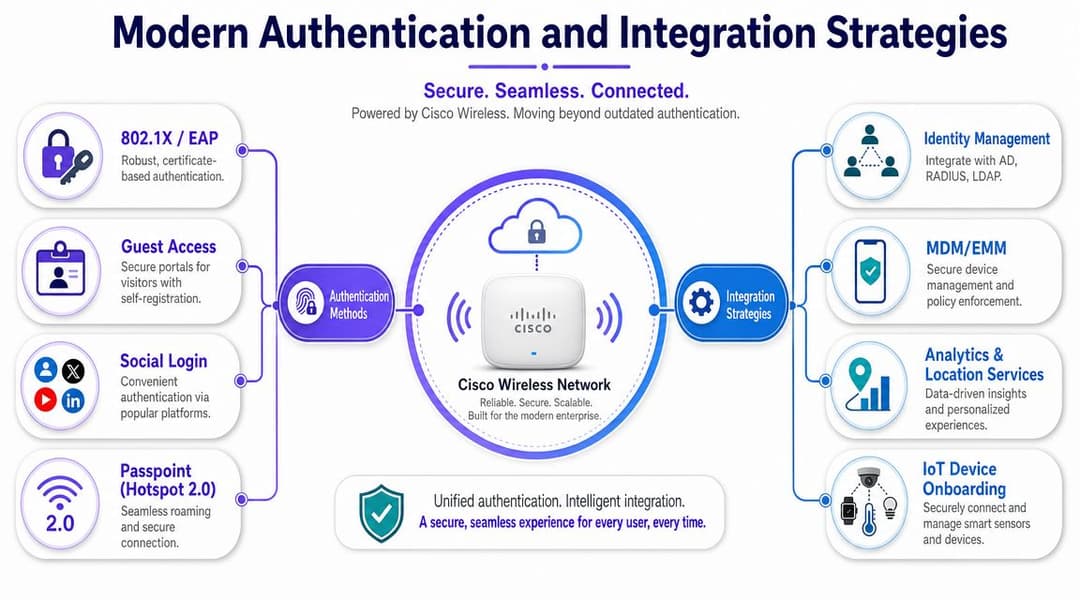
Ein starkes Authentifizierungsmodell auf einer Cisco-Infrastruktur kombiniert in der Regel mehrere Muster anstelle von nur einem:
802.1X für verwaltete Mitarbeitergeräte
Dies ist nach wie vor die richtige Grundlage für den Mitarbeiterzugriff, wenn es auf Gerätevertrauen und Richtlinien ankommt.Zertifikatsbasiertes Onboarding
Besser als eine Flut von Passwörtern, insbesondere wenn es an Cloud-Verzeichnisse und die Lebenszyklus-Automatisierung angebunden ist.Passpoint und OpenRoaming für Gäste
Diese reduzieren Reibungsverlusten und machen die Verschlüsselung des ersten Pakets sowie den Komfort bei wiederholten Besuchen wesentlich realistischer.Segmentiertes Onboarding für IoT und Legacy-Endpunkte
Nicht jedes Gerät kann moderne EAP-Flüsse ausführen. Daher benötigen Sie kontrollierte Ausnahmen statt Richtlinienkompromisse.
Wenn Ihr Team eine technische Auffrischung darüber benötigt, wo Authentifizierungsentscheidungen verortet sind, lohnt sich ein Blick auf diese Übersicht darüber, was ein RADIUS-Server in der Zugriffskontrolle tut.
Wo Cloud-Identitätsplattformen die Gleichung verändern
Dies ist der Punkt, den viele traditionelle, reine Cisco-Designs unterschätzen. Cisco APs und Controller bieten Ihnen den Transport, die HF-Steuerung und die Schnittstellen für Unternehmensrichtlinien. Sie bieten jedoch nicht automatisch die nahtloseste Identitätserfahrung für Gäste, Mitarbeiter, externe Dienstleister und Mandanten.
Eine cloudbasierte Identitätsplattform kann über der Wireless-Infrastruktur liegen und die Zugriffsebene vereinfachen. Ein Beispiel ist Purple, das passwortfreie Zugangsmodelle für Gäste und Mitarbeiter, OpenRoaming und Passpoint Workflows sowie Integrationen mit Cloud-Identitätsanbietern wie Microsoft Entra ID, Google Workspace und Okta unterstützt. In der Praxis ermöglicht dies Unternehmen, Cisco Wireless als Netzwerkgrundlage beizubehalten und sich gleichzeitig von anfälligen Systemen mit gemeinsam genutzten Passwörtern oder reinen On-Premises-Authentifizierungsmustern zu lösen.
Dieses Modell ist besonders nützlich, wenn Sie Folgendes kombinieren müssen:
- ein Gastzugang, der sich einfach anfühlt,
- eine Mitarbeiter-Authentifizierung, die an die Verzeichnisidentität gekoppelt ist,
- schneller Entzug von Zugriffsrechten, wenn Nutzer das Unternehmen verlassen,
- und Trennung zwischen Mandanten, Bewohnern, Abteilungen oder Franchise-Partnern.
Der beste Wireless-Login ist der, den die Benutzer kaum bemerken und den Administratoren dennoch streng kontrollieren können.
Was in der Praxis besser funktioniert
Für Mitarbeiter ist ein zertifikatsbasierter oder identitätsgebundener Zugriff in der Regel die richtige langfristige Lösung. Er reduziert Passwort-Resets, verbessert den Entzug von Zugriffsrechten und passt besser zu einem Zero-Trust-Ansatz.
Für Gäste sind Hürden entscheidend. Wenn sich Nutzer ständig neu registrieren müssen oder auf inkonsistente Splash-Page-Abläufe stoßen, sinkt die Akzeptanz und der Supportaufwand steigt. Passwortfreie Roaming-Modelle lösen ein echtes betriebliches Problem und sind nicht nur eine Komfortfrage.
Zwingen Sie Legacy-Geräte nicht in ein Design, das sie nicht unterstützen können. Isolieren Sie diese stattdessen durch eine engere Segmentierung und ein speziell dafür entwickeltes Onboarding.
Eine moderne Cisco Wireless AP-Bereitstellung entfaltet ihr volles Potenzial, wenn die Authentifizierung identitätsbasiert, Cloud-verbunden und operativ einfach genug wird, um über den gesamten Standortbestand hinweg verwaltet zu werden.
Leistungsoptimierung und Behebung häufiger Probleme
Wenn Benutzer sich über das Wireless-Netzwerk beschweren, beginnen viele Teams immer noch beim Controller und arbeiten sich nach innen vor. Sie suchen nach Fehlern beim Verbindungsaufbau, Registrierungsanomalien oder AP-Warnungen, anstatt eine einfachere Frage zu stellen: Ist die HF-Umgebung überlastet?
Diese Reihenfolge verschwendet oft wertvolle Zeit.
Beginnen Sie mit der Umgebung, nicht mit der Schuldzuweisung
An dicht besuchten Veranstaltungsorten in Großbritannien kann ein funktionstüchtiger Cisco AP unzuverlässig wirken, weil die Umgebungsbedingungen schlecht sind. Dicke Wände, reflektierende Materialien, hohe Client-Dichte, ungünstige AP-Platzierung und unmanaged RF-Signale aus der Nachbarschaft beeinträchtigen das Nutzererlebnis. Das Gastgewerbe, das Gesundheitswesen, der Einzelhandel und Studentenwohnheime sind hierfür besonders anfällig, da sich die WiFi Umgebung im Laufe des Tages ständig verändert.
Ein oft vernachlässigter, aber wichtiger Ansatz zur Fehlerbehebung besteht darin, die HF- und Kapazitätsannahmen zu prüfen, bevor man von einem Ausfall des APs oder Controllers ausgeht. Wenn Probleme nur zu Spitzenzeiten auftreten, liegt die Ursache möglicherweise an Sendezeitengpässen, Co-Channel-Interferenzen oder einer schlechten Platzierung und nicht an defekter Hardware.
Nutzen Sie Telemetrie als Nachweis
Cisco hat eine wichtige Betriebsfunktion hinzugefügt, als seine moderne Enterprise-Wireless-Plattform die AP-Zustandsüberwachung in Echtzeit in Cisco IOS XE Bengaluru 17.5.1 einführte. Dies ermöglicht es Teams, die CPU-Auslastung und den Arbeitsspeicherverbrauch in einem konfigurierbaren Intervall von 2 bis 900 Sekunden zu verfolgen, wobei 10 Sekunden als Standardbeispiel für die Berichterstattung angezeigt werden. Dies verschob die AP-Sichtbarkeit von einfachen Up/Down-Prüfungen hin zu einer schwellenwertbasierten Beobachtbarkeit für die Fehlerbehebung und das Leistungsmanagement (Cisco AP real-time statistics guide).
Das ist nützlich, weil es hilft, zwei sehr unterschiedliche Situationen zu trennen:
Der AP steht unter internem Stress
CPU- oder Speicherdruck kann auf ein echtes Plattform- oder Workload-Problem hinweisen.Der AP ist betriebsbereit, aber der Service ist schlecht
Dies deutet auf RF-Bedingungen, Netzwerkkonflikte, Client-Verhalten oder das Richtliniendesign hin.
Eine nützlichere Sequenz zur Fehlerbehebung
Versuchen Sie diese Reihenfolge, anstatt direkt in die Protokolle zu springen.
Zuerst das Client-Muster prüfen
Sind die Beschwerden auf einen bestimmten Gerätetyp, einen Bereich oder einen bestimmten Belegungszeitraum beschränkt?Als Zweites die HF-Bedingungen untersuchen
Achten Sie auf Kanalüberlappungen, Sticky Clients und darauf, ob der Raum mehr Bedarf hat, als im Design angenommen wurde.Als Drittes die AP-Zustandstelemetrie überprüfen
Nutzen Sie CPU- und Speichertrends, um eine Überlastung auf AP-Seite zu bestätigen oder auszuschließen.Als Nächstes den Authentifizierungsfluss untersuchen
Benutzer beschreiben Onboarding- oder Richtlinienfehler oft als „schlechtes WiFi“.Das Controller-Debugging als Letztes nutzen, nicht als Erstes
Es ist unverzichtbar, sollte aber nicht Ihr einziger Blickwinkel sein.
Wenn derselbe AP nur dann „ausfällt“, wenn der Raum voll ist, gehört der Raum zur Fehlerdomäne.
Welche Feinabstimmung die Ergebnisse in der Regel verbessert
Die wertvollste Optimierungsarbeit ist selten glamourös. Dazu gehören das Bereinigen von Kanalplänen, das Reduzieren unnötiger SSIDs, das Korrigieren übersteuerter Zellen und das Anpassen des RF-Designs an die tatsächlichen Belegungsmuster. Dazu gehört auch die Prüfung, ob das Authentifizierungsdesign versteckte Reibungspunkte erzeugt, die Benutzer als Instabilität interpretieren.
Gute Cisco Operations-Teams fragen nicht nur, ob der AP online ist. Sie fragen, ob die Funkzelle, das Client-Verhalten und der Zugriffs-Workflow gut genug auf die Umgebung abgestimmt sind, die der AP bedient.
Auswahl des richtigen Cisco AP für Ihre Umgebung
Der richtige Cisco Wireless AP hängt weniger von Markenloyalität ab als vielmehr von den Bedingungen, für die Sie planen. Der sicherste Weg zur Auswahl führt über die Umgebung.
Hotellerie & Gastgewerbe
Hotels, Resorts und Veranstaltungsorte benötigen nahtloses Roaming, einfaches Gäste-Onboarding und eine stabile Leistung in Bereichen, die sich schnell von ruhig zu stark besucht verändern. Neuere Catalyst Modelle sind die sinnvollere Wahl, wenn die Gästedichte hoch ist und das Unternehmen moderne Authentifizierungsprozesse anstelle eines statischen Gästepassworts an der Rezeption unterstützen möchte.
Achten Sie auf ein Design, das die Raumabdeckung, das Roaming in Fluren und die Bewältigung von Netzüberlastungen in öffentlichen Bereichen priorisiert. Im Gastgewerbe sorgt ein technisch starker AP mit einem umständlichen Gastzugang dennoch für eine schlechte Nutzererfahrung.
Einzelhandel
Einzelhandelsnetzwerke benötigen zwei verschiedene Dinge gleichzeitig. Die Geräte der Mitarbeiter benötigen einen zuverlässigen betrieblichen Zugriff. Käufer benötigen ein Onboarding, das keine Reibungsverluste oder unnötigen Support-Aufwand bei der Verweilzeit verursacht. Wenn Analysen, Kundenbindung oder standortbezogene Erlebnisse wichtig sind, muss das Wireless-Design dieses Betriebsmodell sauber unterstützen.
Catalyst ist in der Regel für modernisierte Retail-Standorte sinnvoller, insbesondere dort, wo identitätsbasierter Zugriff und segmentierte Servicerichtlinien Teil des Plans sind.
Gesundheitswesen
Krankenhäuser und Kliniken sind anspruchsvolle Wireless-Umgebungen. Baumaterialien sind schwierig, Mobilität ist entscheidend und es gibt wenig Toleranz für inkonsistentes Roaming. Wählen Sie APs und die Controller-Architektur mit Blick auf die betriebliche Stabilität aus, nicht nur nach dem Funktionsumfang. Die neuere Plattform-Richtung ist hier meist die richtige Antwort, da das Gesundheitswesen von vorhersehbarem Verhalten unter Last und einem saubereren Weg zu modernen Standards profitiert.
Validieren Sie die regulatorische Konformität und die Installationsdetails sorgfältig. Im Gesundheitswesen sind Fehler bei der Bereitstellung teuer zu beheben, sobald die Umgebung live ist.
Unternehmensbüros und Campus
Für Unternehmensbüros, hybride Campus-Umgebungen und Bereiche mit intensiver Zusammenarbeit eignen sich moderne Catalyst-Bereitstellungen optimal für den Mix aus Video, dichten Besprechungsbereichen und identitätsbasiertem Mitarbeiterzugriff. Wenn Sie ältere Aironet-Bestände ersetzen, ist dies meist auch der richtige Zeitpunkt, um die Authentifizierung zu bereinigen und nicht nur die Funkmodule zu erneuern.
Aironet kann in übernommenen Beständen, in denen Lebenszyklus- und Kompatibilitätsfragen im Vordergrund stehen, immer noch sinnvoll sein. Für strategische Neuentwürfe ist Catalyst in den meisten Enterprise-Umgebungen jedoch die bessere langfristige Wahl.
Wählen Sie den AP für die Umgebung, die Sie jahrelang betreiben werden, und nicht den, der in der Excel-Tabelle dieses Quartals am einfachsten zu rechtfertigen scheint.
Die entscheidende Frage ist nicht nur, welchen Cisco Wireless AP Sie an der Decke montieren. Es ist die Frage, welche Plattform Ihnen das richtige Gleichgewicht aus Funkleistung, Compliance, Verwaltbarkeit und moderner Identitätsintegration für die Menschen bietet, die täglich auf das Netzwerk angewiesen sind.
Wenn Sie Ihre Cisco Wireless-Infrastruktur modernisieren und über gemeinsame Passwörter und veraltete Captive Portals hinausgehen möchten, lohnt es sich, Purple als Identitäts- und Authentifizierungsebene auf Ihrer bestehenden Infrastruktur zu evaluieren. Es unterstützt kennwortlosen Gästezugang, OpenRoaming und Passpoint, SSO-Abläufe für Mitarbeiter sowie Cloud-Identitätsintegrationen, die die Zugriffskontrolle vereinfachen können, ohne dass Sie Ihre Cisco Wireless-Infrastruktur austauschen müssen.



