Der Montagmorgen beginnt, bevor die Gäste eintreffen. Bei der Übergabe der Hotelschicht meldet sich das Nachtteam ab, das Tagesteam kommt an und drei Mitarbeiter-Laptops hängen am Captive Portal fest, weil jemand das gemeinsam genutzte WiFi-Passwort geändert und vergessen hat, das Whiteboard im Backoffice zu aktualisieren. Ein Mitarbeiter sucht nach einem alten Ticket, ein anderer fragt einen Vorgesetzten, und der dritte gibt auf und nutzt einen persönlichen Hotspot.
Das ist kein WiFi-Abdeckungsproblem. Es ist ein Identitätsproblem. Single Sign-On (SSO) ermöglicht es Mitarbeitern, sich mit ihrer bestehenden Arbeitsidentität zu authentifizieren und Zugriff auf das Mitarbeiternetzwerk zu erhalten, ohne dass eine weitere gemeinsame Kennworteingabe erforderlich ist. Dieser Leitfaden erklärt, wie Sie Single Sign-On auf einer von Purple verwalteten Mitarbeiter-SSID aktivieren, den richtigen Identitätsanbieter auswählen, die Föderation konfigurieren, das Ergebnis testen und den Rollout sicher gestalten, wenn etwas schiefgeht.
Warum Mitarbeiternetzwerke Single Sign-On benötigen
Gemeinsam genutzte vorinstallierte Schlüssel (PSK) scheitern auf vorhersehbare Weise. Mitarbeiter schreiben sie auf Haftnotizen, kopieren sie in Ticket-Systeme, geben sie über Funk weiter und nutzen sie auch nach dem Ausscheiden aus dem Unternehmen weiter. Ein Standort ändert den Schlüssel vielleicht, um ein einziges Zugriffsproblem zu lösen, nur um beim nächsten Schichtwechsel eine neue Warteschlange für Anmeldeanfragen zu erzeugen.
Die Betriebskosten zeigen sich in kleinen Unterbrechungen. Eine Empfangskraft wartet beim Check-in auf einen Reset, eine Pflegekraft verliert Zeit beim erneuten Verbinden einer Workstation, und ein Schichtleiter im Einzelhandel ruft den Helpdesk an, weil sich ein Handheld-Gerät nicht mit der Mitarbeiter-SSID verbinden kann. Diese Verzögerungen sind einzeln schwer zu messen, treten aber immer dann auf, wenn das Netzwerk eine gesamte Belegschaft wie ein einziges Konto behandelt.
SSO ändert die Zugriffseinheit vom gemeinsamen Passwort zur individuellen Identität. Ein Mitarbeiter meldet sich über den Identitätsanbieter der Organisation an, und das Netzwerk wendet die diesem Mitarbeiter oder seiner Gruppe zugewiesene Zugriffsrichtlinie an. Wenn der Mitarbeiter die Abteilung wechselt, kann sich seine Gruppenmitgliedschaft mit ihm ändern. Wenn er das Unternehmen verlässt, wird durch das Deaktivieren des Verzeichniskontos der Zugriff entzogen, ohne dass ein von allen anderen genutztes Passwort geändert werden muss.
Für Organisationen des öffentlichen Sektors in Großbritannien ist das Problem der Fragmentierung bereits auf nationaler Ebene sichtbar. Die GOV.UK-Richtlinie für Authentifizierung und digitale Identität meldete im Jahr 2021 schätzungsweise 121 Single-Sign-On-Lösungen im gesamten Regierungsbereich, zusammen mit rund 191 Methoden zur Kontoeinrichtung und 44 Anmeldemethoden. GOV.UK One Login wurde als gemeinsame Authentifizierungsebene entwickelt, und derselbe Bericht stellte fest, dass die Lösung bis Juli 2023 von über 1,5 Millionen Menschen zum Nachweis ihrer Identität genutzt wurde, während die zugehörige App 2 Millionen Mal heruntergeladen wurde.
Was die Mitarbeiter-SSID erzwingen sollte
Ein von Purple verwaltetes Mitarbeiternetzwerk bietet dem Standort eine praktische Möglichkeit, Arbeitsidentität mit dem drahtlosen Zugang zu verknüpfen. Der identitätsbasierte Netzwerkansatz trennt den Mitarbeiterzugang vom Gästezugang und ermöglicht es, dass Netzwerkrichtlinien der authentifizierten Identität folgen und nicht einem Berechtigungsnachweis, der auf einer Pinnwand ausgedruckt ist.
Das ist aus mehreren Gründen wichtig, nicht nur wegen des Komforts:
- Übergabe: Mitarbeiter können ihre eigenen Arbeitsanmeldedaten verwenden, anstatt die vorherige Schicht nach einem Schlüssel fragen zu müssen.
- Offboarding: Durch die Deaktivierung im Verzeichnis kann der Zugriff entzogen werden, ohne dass jeder Kollege die Verbindung neu herstellen muss.
- Überprüfbarkeit: Netzwerkereignisse können Personen oder Gruppen zugeordnet werden und nicht einem anonymen PSK.
- Segmentierung: Gruppen können den für ihre Rolle geeigneten Mitarbeiter-SSIDs, VLANs oder Captive Portal-Richtlinien zugewiesen werden.
- Compliance-Hygiene: Sensible Zugangsdaten landen seltener in Helpdesk-Tickets oder freigegebenen Dokumenten.
SSO ersetzt nicht die Notwendigkeit eines robusten Wireless-Designs, der Geräteverwaltung oder sinnvoller Zugriffskontrollen. Es beseitigt jedoch die Falle gemeinsam genutzter Anmeldedaten, was meist der schnellste Weg ist, das Mitarbeiter-WiFi verwaltbar zu machen.
Authentifizierungsabläufe für das Mitarbeiter-SSO
Der von Ihnen gewählte Ablauf hängt davon ab, wo die Authentifizierung stattfindet und was Ihre Netzwerkgeräte unterstützen. Der Identitätsanbieter stellt zwar die Assertion aus, aber ein Access Point benötigt dennoch einen Mechanismus, um zu entscheiden, ob ein Gerät der SSID beitreten darf.
SAML 2.0 ist das bewährte Arbeitstier im Unternehmen. Entra ID und Okta können eine signierte Bestätigung ausstellen, die eine stabile Kennung, die E-Mail-Adresse und Gruppeninformationen enthält. Der Dienstanbieter validiert diese Bestätigung und erstellt die authentifizierte Sitzung. SAML eignet sich für Organisationen, die es bereits für SaaS-Anwendungen nutzen und ein einziges Verzeichnis als einzige Quelle der Wahrheit (Source of Truth) beibehalten möchten.
OpenID Connect, oder OIDC, verwendet moderne, JSON-basierte Tokens. Es passt besonders gut zu Google Workspace und neueren Anwendungen, und seine Token-Struktur kann bei der Fehlerbehebung einfacher zu überprüfen sein. Ältere Wireless-Plattformen sprechen OIDC nicht immer direkt, sodass für den Ablauf möglicherweise noch ein Broker oder Gateway erforderlich ist, bevor der Access Point die Entscheidung durchsetzen kann.
RADIUS bleibt die Brücke zwischen Identität und Enterprise WiFi. Ein 802.1X-Authenticator, normalerweise der Access Point oder der Wireless Controller, sendet Authentifizierungsanfragen an einen RADIUS-Dienst. Dieser Dienst kann Cloud RADIUS, Microsoft NPS, ein lokaler RADIUS-Server oder ein verwalteter Anbieter sein. Selbst wenn der Benutzer bei einem SAML-Identitätsanbieter startet, befindet sich RADIUS in der Regel zwischen dem Identitätssystem und der Wireless-Infrastruktur.
Die zertifikatsbasierte Authentifizierung verwendet ein Gerätezertifikat, und manchmal ein Benutzerzertifikat, um eine Verbindung mit hohem Vertrauensstatus herzustellen. Krankenhäuser, Labore und Handelsumgebungen bevorzugen diesen Ansatz für verwaltete Geräte oft, da das Zertifikat über die Geräterichtlinie ausgestellt und nicht von einem Mitarbeiter eingegeben wird. Dies erfordert mehr Vorbereitung, insbesondere in Bezug auf die Registrierung, Erneuerung und den Widerruf von Zertifikaten, verringert jedoch die Abhängigkeit von der interaktiven Passworteingabe.
Mitarbeiter-SSO-Authentifizierungsabläufe im Überblick
| Ablauf | Beste Eignung | Typischer IdP | Mitarbeiter-UX |
|---|---|---|---|
| SAML 2.0 | Enterprise-Föderation und gruppenbasierter Zugriff | Entra ID oder Okta | Browser-Anmeldung, gefolgt von einer authentifizierten Sitzung |
| OIDC | Moderne Anwendungen und JSON-basierte Integrationen | Google Workspace oder ein OIDC-fähiger IdP | Vertraute Web-Authentifizierung mit tokenbasierter Föderation |
| RADIUS | 802.1X Wireless-Zugriff und ältere Netzwerkgeräte | Cloud RADIUS, NPS oder ein verwalteter Anbieter | Gerät tritt der SSID nach der Netzwerkauthentifizierung bei |
| Zertifikatsbasierte Auth | Verwaltete Geräte und hochsichere Umgebungen | Enterprise PKI mit Verzeichnisintegration | Normalerweise geräuschlos nach der Zertifikatsregistrierung |
Eine Purple Mitarbeiter-SSID kann diese Ebenen miteinander verknüpfen. Der IdP stellt die Identität fest, RADIUS vermittelt bei Bedarf die Netzwerkauthentifizierung, der Access Point setzt das Ergebnis durch und das Purple Dashboard bietet Administratoren eine operative Ansicht des Anmeldeereignisses. Wenn MFA Teil Ihres Konzepts ist, behandeln Sie es eher als Identitätskontrolle und nicht als Ersatz für die Netzwerksegmentierung. Die MFA-Übersicht von Networking2000 ist ein nützlicher Hintergrund, wenn Sie entscheiden, wie ein zweiter Faktor in den SSO-Ablauf passt.
Praktische Regel: Verwenden Sie SAML, wenn Ihre Unternehmensanwendungen bereits darauf angewiesen sind, OIDC für moderne, webbasierte Integrationen, RADIUS für die 802.1X-Durchsetzung und Zertifikate, wenn das Gerät selbst einen starken Identitätsnachweis erbringen muss.
Auswahl des richtigen Identity Providers
Der richtige Identitätsanbieter ist in der Regel derjenige, den Ihre Organisation bereits erfolgreich nutzt. Die Auswahl anhand einer Feature-Liste führt oft zu einem technisch eleganten Design, das von den Betreibern vor Ort nicht verwaltet werden kann und das der Service-Desk nicht versteht.
Microsoft Entra ID ist die natürliche Wahl für Infrastrukturen, die auf Microsoft 365 aufbauen. Bedingter Zugriff, Verzeichnisgruppen, Gerätekontext und bestehende Administrator-Kompetenzen können die Netzwerkrichtlinien für Mitarbeiter unterstützen. Krankenhäuser mit verwalteten Endpunkten und regionalen Microsoft-Umgebungen bevorzugen es oft, Authentifizierungsentscheidungen in derselben Steuerungsebene wie ihre anderen Mitarbeiterdienste zu belassen.
Google Workspace eignet sich hervorragend, wenn das Verzeichnis bereits in Google gepflegt wird und das Unternehmen die Einführung einer weiteren Identitätsplattform vermeiden möchte. Hotels, Einzelhändler und kleinere Gastronomiegruppen, die sich auf Google standardisiert haben, profitieren von einer vertrauten Administration und einem unkomplizierten Lebenszyklus der Benutzer.
Okta eignet sich in der Regel für Unternehmen, die eine breite Föderationsschicht über wechselnde Anwendungen, übernommene Unternehmen oder mehrere Verzeichnisse hinweg benötigen. SCIM, detaillierte Gruppenregeln und ein sauberer SAML-Metadatenaustausch können wichtiger sein als eine lange Liste ungenutzter Funktionen, wenn eine Hotelgruppe wächst oder separate Infrastrukturen integriert.
Ein On-Premises Active Directory in Kombination mit NPS hat nach wie vor seine Berechtigung. Dies kann sinnvoll sein, wenn die Wireless-Infrastruktur bereits auf 802.1X basiert, das Verzeichnis lokal ist, die WAN-Verfügbarkeit eingeschränkt ist oder das Unternehmen über ausgeprägte Kenntnisse im Bereich der Windows-Infrastruktur verfügt. Es bedeutet jedoch auch mehr Verantwortung für Patching, Zertifikatsverwaltung, Redundanz und Überwachung.
IdP-Entscheidungsmatrix für das Purple Mitarbeiter-SSO
| IdP | Stärke | Achtung bei | Typischer Standort |
|---|---|---|---|
| Entra ID | Bedingter Zugriff, Microsoft 365-Kompatibilität, ausgereifte Gruppenverwaltung | Lizenzierungs- und Richtlinienkomplexität kann eine spezialisierte Administration erfordern | Krankenhaus oder überregionales Unternehmen |
| Google Workspace | Bestehendes Google-Verzeichnis, vertraute Verwaltung, einfache Ausrichtung auf die Belegschaft | Netzwerkauthentifizierung erfordert möglicherweise eine zusätzliche RADIUS- oder Föderationsschicht | Hotel oder Einzelhandelsgruppe, die bereits Google nutzt |
| Okta | Flexible Föderation, SCIM, granulare Gruppen, Unterstützung für gemischte Umgebungen | Vertragsstruktur und Kosten pro Benutzerplatz müssen sorgfältig geprüft werden | Schnell wachsende Hotel- und Gastronomiegruppe |
| Active Directory plus NPS | Hervorragend geeignet für etablierte 802.1X- und lokale Windows-Umgebungen | Mehr Infrastruktur für Betrieb, Sicherheit und Hochverfügbarkeit erforderlich | Standort mit ausgereifter On-Premises-IT |
Bei den Zugriffsrichtlinien wird die Entscheidung spürbar. Prüfen Sie, ob der Anbieter zuverlässige Gruppenansprüche bereitstellen kann, ob diese Ansprüchen Mitarbeiterrollen oder VLANs zugeordnet werden können, wie die Multi-Faktor-Authentifizierung erzwungen wird und wie schnell ein deaktiviertes Konto die Authentifizierung einstellt. Beurteilen Sie auch, ob ein IT-fremder Standortleiter die Verwaltungsoberflächen gut genug versteht, um einen Neueintritt oder einen Abteilungswechsel zu bearbeiten.
Für einen umfassenderen Überblick darüber, wie sich Identitäts- und Zugriffsmanagement auf Geschäftssysteme auswirkt, bieten die IAM-Ressourcen von Kushan Business Solutions nützlichen Kontext über die drahtlose Authentifizierung hinaus. Die praktische Empfehlung bleibt einfach: Beginnen Sie mit der Realität Ihres Verzeichnisdienstes, nicht mit der Feature-Broschüre des Anbieters.
Purple nutzt standardmäßige Föderations-Metadaten, sodass eine Änderung des IdP keinen Neuaufbau der drahtlosen Verbindung bedeuten muss. Die genaue Migration muss noch getestet werden, aber der Austausch der Identitätsverbindung ist normalerweise ein kontrollierter Konfigurationsaufwand. Dokumentieren Sie die Netzwerkrichtlinie, die Gruppennamen und den Ausweichpfad, bevor Sie den Anbieter wechseln. Für Teams, die eine verwaltete RADIUS-Ebene benötigen, sollten Sie die verfügbaren Cloud RADIUS-Anbieter parallel zur Identitätsplattform prüfen, anstatt RADIUS als Nebensache zu behandeln.
Konfigurieren von SSO in der Purple-Konsole und im Verzeichnis
Die Föderation gelingt zuverlässiger, wenn der Identitätsanbieter vorbereitet wird, bevor die Purple-Verbindung erstellt wird. Ein häufiger Fehler besteht darin, beide Konsolen zu öffnen und Werte hin und her zu kopieren, ohne vorher festzulegen, welche ID, Claim-Namen und Zertifikate maßgeblich sein sollen.
Unternehmensanwendung vorbereiten
Erstellen Sie die Anwendung in Microsoft Entra ID, Okta oder Google Workspace. Wählen Sie SAML 2.0, wenn die Integration des Mitarbeiternetzwerks eine Assertion erfordert, und erfassen Sie dann die von Purple bereitgestellten Service-Provider-Werte:
- Kopieren Sie die ACS URL, auch Assertion Consumer Service URL genannt, in das Antwort- oder Anmelde-URL-Feld des IdPs.
- Kopieren Sie die Entity ID in das ID- oder Audience-Feld des IdPs.
- Setzen Sie die NameID auf die stabile Mitarbeiterkennung, die von der Integration erwartet wird. Die E-Mail-Adresse ist oft am praktischsten, aber ändern Sie das Format nicht mitten in der Bereitstellung.
- Geben Sie die erforderlichen Attribute frei, in der Regel E-Mail, Anzeigename und Gruppe.
- Weisen Sie die Konfiguration einer Pilotgruppe zu und nicht direkt der gesamten Belegschaft.
- Laden Sie die Föderations-Metadaten und das Signaturzertifikat vom IdP herunter.
Erfassen Sie für OIDC den Aussteller, den Client-Identifikator, den Autorisierungsendpunkt, den Tokenendpunkt und den Client-Geheimschlüssel, wie sie von der Integration bereitgestellt werden. Bewahren Sie Geheimschlüssel im zugelassenen Passwort-Manager auf, nicht in einem Ticket oder einer freigegebenen Tabelle.
Anbieter in Purple hinzufügen
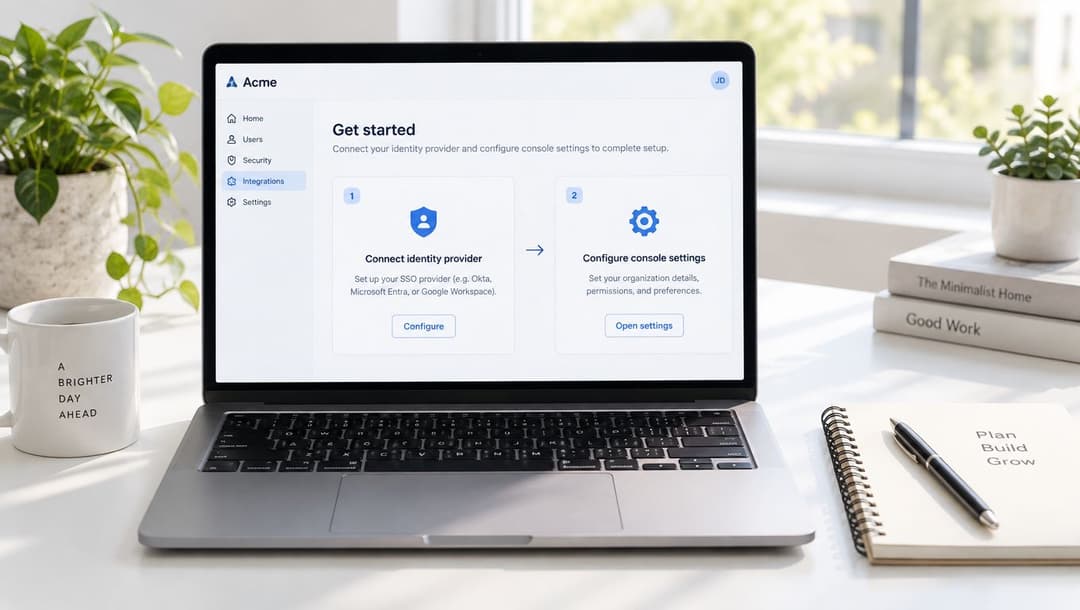
Öffnen Sie das Purple-Portal und navigieren Sie zu Authentication > Identity Providers > Add. Wählen Sie je nach Design SAML 2.0 oder OIDC und importieren Sie die IdP-Metadaten oder geben Sie die angeforderten Endpunkte manuell ein. Verknüpfen Sie den neuen Identitätsanbieter mit dem Mitarbeiter-RADIUS-Realm oder dem Captive Portal-Profil und wählen Sie die Zuordnungen von Gruppen zu Richtlinien aus, bevor Sie speichern.
Nutzen Sie die dokumentierte Standardtoleranz für Zeitabweichungen (Clock-Skew) der Konsole, es sei denn, Ihre Sicherheitsrichtlinie erfordert einen strengeren Wert. Erhöhen Sie nicht die lokale Toleranz, um eine fehlerhafte Assertion zu erzwingen. Korrigieren Sie stattdessen die Zeitquelle auf dem IdP, dem RADIUS-Dienst und den Netzwerkgeräten.
Reihenfolge der Konfiguration: Erstellen und weisen Sie die IdP-Anwendung zu, ordnen Sie Claims zu, exportieren Sie Metadaten, importieren Sie diese in Purple, binden Sie das Mitarbeiterprofil, testen Sie mit einem Pilotkonto und aktivieren Sie anschliessend die Produktionsrichtlinie.
Zwei Fehler machen einen großen Teil der fehlgeschlagenen Erstversuche aus. Der erste ist eine Diskrepanz zwischen dem Identifikator-URI im IdP und der von Purple erwarteten Entity ID. Der zweite ist der Import von Metadaten, die nicht signiert sind oder deren Signatur nach einer Aktualisierung nicht validiert werden kann. Überprüfen Sie die genaue Zeichenfolge, einschließlich Groß- und Kleinschreibung sowie nachfolgender Zeichen, und legen Sie fest, wie die Zertifikatsrotation vor der Produktion genehmigt wird.
Wenn der Standort noch von einer Windows-Domäneninfrastruktur abhängt, trennen Sie das Verzeichnisdesign vom Föderationsdesign. Eine Anleitung wie Monro Cloud's explanation of promoting a domain controller kann helfen, die zugrunde liegende Active Directory-Aufgabe zu klären, ersetzt jedoch nicht die SSO-Konfiguration oder die Netzwerktests.
Prüfen Sie abschließend die relevanten Integrationsoptionen in der Verbindungsbibliothek (connectors library) von Purple. Halten Sie die erste Änderung klein. Eine einzelne Mitarbeitergruppe, eine SSID-Richtlinie, ein bestimmter Teststandort und ein dokumentierter Fallback machen die Fehlerbehebung weitaus einfacher als eine gleichzeitige, standortweite Umstellung.
Testen und Überprüfen des Mitarbeiter-Anmeldeablaufs
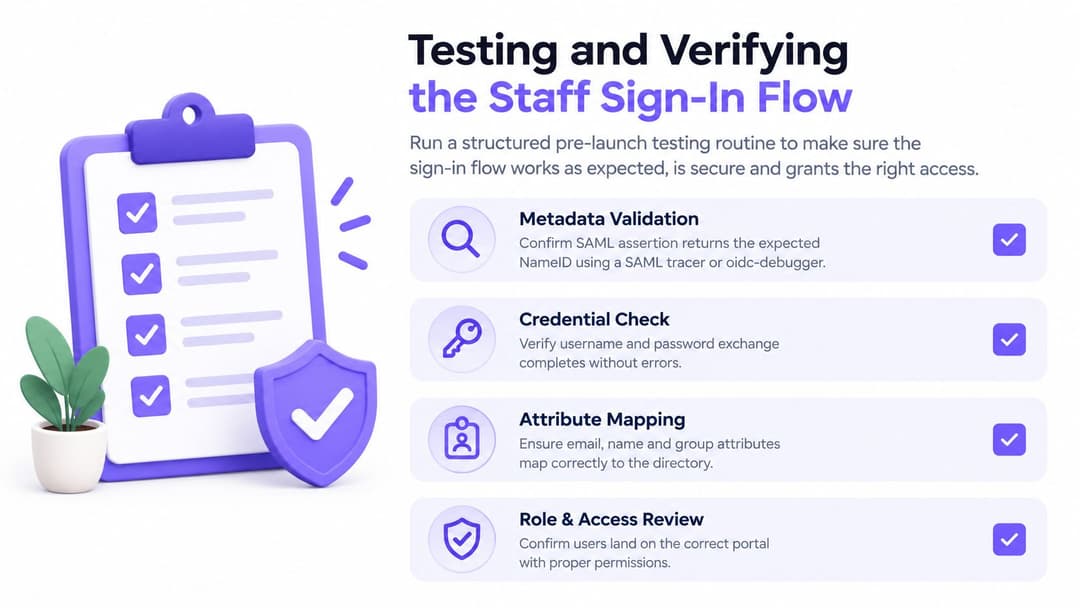
Testen Sie nicht nur mit dem bereits authentifizierten Browser eines Administrators. Zwischengespeicherte IdP-Sitzungen können eine fehlerhafte Föderation fehlerfrei erscheinen lassen. Nutzen Sie ein privates Browserfenster, ein sauberes Testkonto und einen Ablauf, der die Assertion, die Netzwerkentscheidung und das tatsächliche Benutzererlebnis überprüft.
Beginnen Sie mit der Metadaten-Validierung. Verwenden Sie einen SAML-Tracer oder einen OIDC-Debugger, um die Antwort zu überprüfen und das erwartete NameID-Format, die Audience-URI, den Aussteller, die Signatur und die Gruppenansprüche zu bestätigen. Bestätigen Sie bei einem RADIUS-basierten Ablauf, dass der Broker die Identität empfängt und eine Annahme- oder Ablehnungsentscheidung mit den für das Policy-Mapping erforderlichen Attributen zurückgibt.
Nach Geräte- und Netzwerkkontext testen
Führen Sie den Ablauf auf verschiedenen Endgerätetypen aus, anstatt davon auszugehen, dass ein einziger erfolgreicher Browsertest die gesamte Infrastruktur abdeckt:
- Verwalteter Laptop: Verwenden Sie ein in die Domäne eingebundenes Gerät im Unternehmens-VLAN und bestätigen Sie, dass die erwartete Richtlinie für Mitarbeiter angewendet wird.
- BYOD-Telefon: Verbinden Sie sich über die Gäste-SSID und überprüfen Sie, ob die Anmeldedaten der Mitarbeiter nicht versehentlich einen weitergehenden Netzwerkzugriff gewähren.
- Gemeinsam genutzter Kiosk: Testen Sie das Captive Portal mit einer sauberen Browsersitzung, melden Sie sich dann ab und wiederholen Sie den Vorgang mit einem anderen Mitarbeiterkonto.
- Widerrufspfad: Ändern oder deaktivieren Sie das Testkonto und bestätigen Sie, dass ein neuer Authentifizierungsversuch fehlschlägt und bestehende Sitzungen der konfigurierten Lebensdauer folgen.
Überprüfen Sie die Sitzungsdauer und die erzwungene erneute Authentifizierung nach einer Passwort- oder Kontostatusänderung. Überprüfen Sie bei 802.1X die RADIUS-Accounting-Pakete und stellen Sie sicher, dass der Access Point die erwarteten Start-, Stopp- und Identitätsereignisse aufzeichnet.
Beide Seiten der Transaktion korrelieren
Analysieren Sie die Protokolle des Identitätsanbieters und den Purple-Ereignis-Stream gemeinsam. Die Microsoft Entra ID Anmeldeprotokolle, das Okta System Log und die Google Workspace Admin-Audit-Daten sollten die Authentifizierungsanfrage, das Richtlinienergebnis und die Benutzeridentität anzeigen. Purple sollte die entsprechende Anfrage und das Netzwerkergebnis abbilden.
Erfassen Sie, sofern verfügbar, die Korrelations-ID aus beiden Systemen. Ein Zeitstempel allein ist während einer geschäftigen Schicht oft zu ungenau, während Sie mit einer gemeinsamen ID einen abgelehnten Gruppenanspruch von einem Problem bei der Wireless-Zuordnung unterscheiden können. Sichern Sie den erfolgreichen Trace, bevor Sie die Konfiguration ändern, damit der Service-Desk ein funktionierendes Referenzbeispiel für den Vergleich hat.
Rollback-Pläne und Behebung häufiger Fehler
Am Dienstag um 09:00 Uhr aktiviert ein Hotel mit 220 Zimmern SSO für eine Pilotgruppe. Der erste Administrator meldet sich erfolgreich an. Zehn Minuten später gehen beim Helpdesk Tickets von der Zimmerreinigung, der Rezeption und dem Gastronomiebereich ein. Einige Benutzer sehen eine Endlosschleife bei der Weiterleitung, andere erreichen den IdP, landen aber in der falschen Richtlinie für Mitarbeiter, und ein älteres Notebook verweigert die Verbindung komplett.
Die Reaktion sollte nicht darin bestehen, alle Kontrollen auf einmal zu deaktivieren. Lassen Sie den lokalen RADIUS-Realm als Fallback aktiviert, stellen Sie das Captive Portal-Profil mit zwei Klicks wieder auf die Kennwort-Authentifizierung um und deaktivieren Sie erst dann die SAML-Verbindung, wenn sich die Pilotgruppe immer noch nicht authentifizieren kann. Diese Reihenfolge sorgt dafür, dass die Mitarbeiter weiterarbeiten können, während die Föderation isoliert wird.
Häufige SSO-Fehlermuster und Behebung
| Symptom | Wahrscheinliche Ursache | Behebung |
|---|---|---|
| Assertion sofort abgelehnt | Zeitabweichung (Clock Skew) zwischen den Systemen | Prüfen Sie die Zeitsynchronisation auf dem IdP, dem RADIUS-Dienst, dem Controller und dem Access Point. Nutzen Sie die dokumentierte Toleranz von Purple, anstatt sie unüberlegt zu vergrößern. |
| Anmeldung führt in einer Schleife zurück zum Portal | Cookie des Captive Portal kollidiert mit der IdP-Sitzung | Löschen Sie die Portalsitzung, testen Sie in einem privaten Fenster und überprüfen Sie das Weiterleitungs- und Cookie-Verhalten im Profil des Captive Portal. |
| Benutzer authentifiziert sich, erhält aber keinen Mitarbeiterzugriff | Fehlender oder falsch benannter Gruppenanspruch (Group Claim) | Vergleichen Sie die Assertion mit dem Purple-Gruppenmapping, korrigieren Sie dann den IdP-Anspruch und testen Sie erneut mit dem Pilotkonto. |
| SAML-Verbindung schlägt nach Zertifikatswechsel fehl | Abgelaufenes, nicht vertrauenswürdiges oder fehlerhaft importiertes Signaturzertifikat | Exportieren Sie die aktuellen IdP-Metadaten, validieren Sie das Signaturzertifikat und importieren Sie die aktualisierten Metadaten in den Purple-Identity-Provider-Datensatz. |
| Assertion-Signatur wird abgelehnt | Nicht unterstützter oder nicht übereinstimmender Signaturalgorithmus | Gleichen Sie den IdP-Signaturalgorithmus mit den Integrationsanforderungen ab und importieren Sie die verifizierten Metadaten erneut. |
| Fehler tritt nur bei einigen Benutzern auf | Falsche Anwendungszuweisung oder Gruppenmitgliedschaft | Überprüfen Sie die IdP-Anwendungszuweisung, die Gruppenmitgliedschaft und das Richtlinien-Mapping des Benutzers, bevor Sie Änderungen am Netzwerk vornehmen. |
Löschen Sie den alten Bereich erst, wenn der neue Pfad die Geräteprüfungen bestanden hat und das Support-Team weiß, wie ein Fehler zu identifizieren ist. Ein Rollback ist kein gescheitertes Projekt. Es ist eine normale Sicherheitsmaßnahme, die verhindert, dass Wartungsarbeiten an der Authentifizierung zu einem Ausfall am Standort führen.
Der Ablauf von Zertifikaten verdient besondere Aufmerksamkeit, da er eintreten kann, ohne dass Änderungen an der Wireless-Infrastruktur vorgenommen wurden. Protokollieren Sie den Zertifikatseigentümer, den Erneuerungsprozess und den Importort. Überprüfen Sie bei Metadaten-Aktualisierungen die Datei und ihre Signatur, bevor Sie die aktive Verbindung ersetzen, und testen Sie dann den SP-initiierten Ablauf in einer sauberen Sitzung.
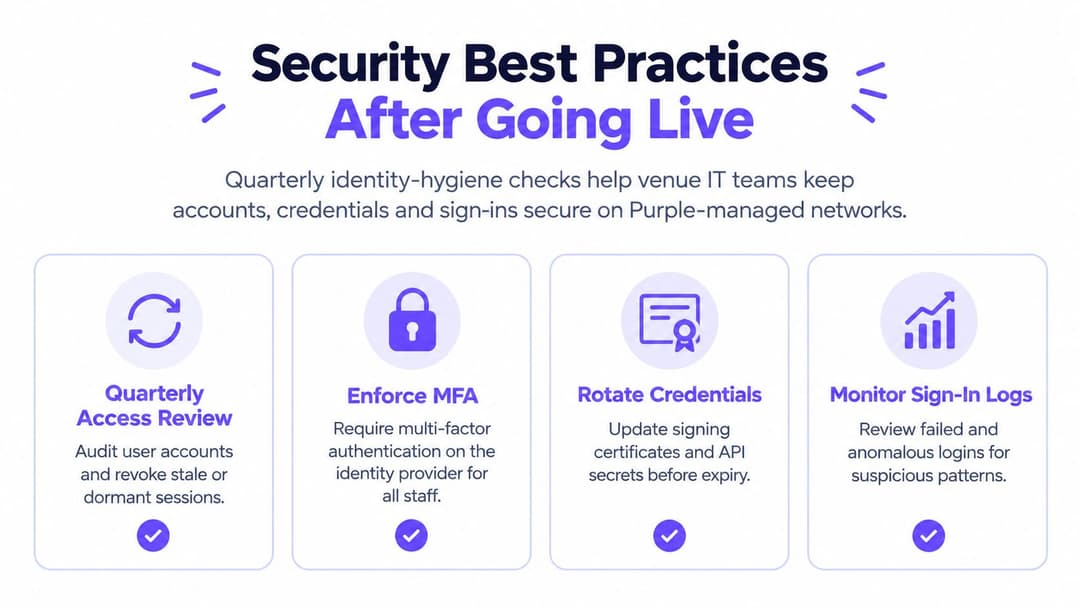
Sicherheits-Best-Practices nach dem Go-Live
SSO ist nur so stark wie der dahinterstehende Identitätslebenszyklus. Ein zentrales Login kann die Kontrolle verbessern, birgt aber auch Risiken, wenn Administratoren inaktive Konten bestehen lassen, zu viele Verzeichnisattribute freigeben oder einer gemeinsam genutzten Dienstidentität erlauben, normale Richtlinien zu umgehen.
Führen Sie vierteljährlich eine Überprüfung mit den Identitäts- und Netzwerkteams durch. Stellen Sie sicher, dass neue, wechselnde und ausscheidende Mitarbeiter in den richtigen Mitarbeitergruppen erscheinen, dass inaktive Konten keinen Netzwerkzugriff mehr erhalten und dass Gruppenänderungen ohne manuelles Kopieren in die Mitarbeiterrichtlinie übernommen werden. Die NCSC-Richtlinie zur sicheren Nutzung von SaaS empfiehlt eine vollständige Identitätsföderation in Cloud-Kontexten, anstatt Passwörter in die Cloud zu synchronisieren, was ein nützliches Designprinzip für die Integration von Mitarbeiternetzwerken ist.
Sicherheitskontrollen für die vierteljährliche Überprüfung
- Phishing-resistente MFA nutzen: Erfordern Sie FIDO2-Sicherheitsschlüssel oder Plattform-Passkeys für IdP-Konten, sofern die Plattform- und Geräteumgebung dies unterstützt. Betrachten Sie den Zugriff über SMS oder reine Passwörter als Kompatibilitätsausnahme, nicht als Zielzustand.
- Sitzungsdauer begrenzen: Legen Sie die IdP-Sitzungslebensdauer so fest, dass die erneute Authentifizierung bei Purple den Unternehmensrichtlinien entspricht. Testen Sie das Verhalten nach dem Abmelden, Schließen des Browsers, Ändern des Passworts und Deaktivieren des Kontos.
- Just-in-Time-Zugriff überprüfen: Überprüfen Sie temporäre Mitarbeiter und Gastrollen auf veraltete Zuweisungen. Entziehen Sie den Zugriff im Quellverzeichnis, anstatt sich auf eine manuelle Liste in der Netzwerkkonsole zu verlassen.
- Den Ereignis-Stream überwachen: Überwachen Sie Föderationsfehler und ungewöhnliche Anmeldemuster im Purple Dashboard und gleichen Sie diese mit den IdP-Protokollen ab.
- Minimale Claims freigeben: Senden Sie nur die Attribute, die für die Mitarbeiterrichtlinie erforderlich sind, in der Regel E-Mail, Anzeigename und Gruppe. Nicht benötigte Verzeichnisdaten haben in einer Wireless-Assertion nichts zu suchen.
- Vertrauensdaten rotieren: Erneuern Sie Signaturzertifikate und API-Secrets vor dem Ablaufdatum, testen Sie den Ersatz und halten Sie das vorherige Zertifikat nur für das genehmigte Übergangsfenster bereit.
- Gemeinsam genutzte Identitäten entfernen: Deaktivieren Sie gemeinsam genutzte Dienstkonten überall dort, wo ein verwaltetes Gerät oder ein namentlich genannter Benutzer die Aufgabe ausführen kann. Wenn eine Ausnahme bestehen bleibt, dokumentieren Sie deren Besitzer und das Überprüfungsdatum.
Die Identitätsprogramme in Großbritannien zeigen, warum Akzeptanz und Wiederverwendbarkeit neben der Authentifizierung so wichtig sind. Die GOV.UK-Sektoranalyse für digitale Identität 2026 berichtete, dass 77 % der Befragten mindestens einen Anwendungsfall für digitale Identitäten abgeschlossen hatten, während 20 % der Personen, die einen digitalen Identitätsdienst genutzt hatten, angaben, eine wiederverwendbare Identität vorgelegt zu haben. Die Lektion für die IT-Verantwortlichen von Veranstaltungsorten ist pragmatisch: Ein Login ist nützlich, aber die konsistente Wiederverwendung, Gewährleistung, Barrierefreiheit und Lebenszykluskontrolle entscheiden darüber, ob SSO im realen Betrieb funktioniert.
Die NCSC identity and access management guidance hebt auch hervor, wie wichtig es ist, Konten zu deaktivieren und diese Entscheidung an verbundene Dienste zu übertragen. Testen Sie diese Übertragung kontinuierlich. SSO ist keine einmalige Konfiguration. Der Wert zeigt sich, wenn Verzeichnisänderungen und die Netzwerkrichtlinien für Mitarbeiter im Gleichschritt bleiben.
Purple bietet eine WiFi-Authentifizierung für Mitarbeiter, die Identitätsanbieter wie Entra ID, Google Workspace, Okta und SAML 2.0 mit dem verwalteten Netzwerkzugriff verbindet, wobei Richtlinien und Authentifizierungsereignisse über die Plattform abgewickelt werden. Besuchen Sie Purple, um eine identitätsföderierte Mitarbeiter-SSID für Ihre Hotels, Krankenhäuser, Einzelhandelsstandorte oder andere Veranstaltungsorte zu evaluieren und einen Pilotversuch mit einem getesteten Rollback-Pfad zu planen.