
Die meiste Marketing-Beratung für WiFi im Einzelhandel beginnt mit der falschen Frage: Wie können wir mehr E-Mail-Adressen über ein Captive Portal sammeln? Dieser Ansatz betrachtet Konnektivität als reine Formulararbeit, erzeugt Reibung an der Tür und führt oft zu einer Kontaktliste, die niemand mit einem Kauf oder einem wiederholten Besuch in Verbindung bringen kann.
Ein stärkeres Modell betrachtet WiFi als eine First-Party-Identitäts- und Ereignisebene. Das Netzwerk sollte authentifizierte Verbindungen, den Einwilligungsstatus, die Ladenbereichszone, den Besuchszeitpunkt, die Verweildauerschätzungen sowie die Angebotsanzeige und -einlösung aufzeichnen und diese Ereignisse an die Systeme weiterleiten, in denen Marketing- und Vertriebsteams bereits arbeiten. Das Ziel ist nicht das reine Login-Volumen. Es geht um eine nutzbare Identität, eine saubere Einwilligung und einen Attributionspfad, der jeder Überprüfung standhält.
Käufer in Großbritannien betrachten Konnektivität schon lange als Teil des Einkaufserlebnisses. Eine YouGov-Studie aus dem Jahr 2015 zur britischen Einzelhandelstechnologie ergab, dass 35 % der Verbraucher kostenloses WiFi im Geschäft als Standard erwarteten, während 30 % es als die überzeugendste Technologie bei der Wahl eines Händlers bezeichneten. Das macht WiFi-Marketing im Einzelhandel zu mehr als nur einem werblichen Zusatz. Es kann das Erlebnis unterstützen, das Käufer anzieht, sowie das Datenmodell, das Einzelhändlern hilft zu verstehen, was nach der Ankunft passiert.
Der Schritt über das Captive Portal hinaus
Das Captive Portal wurde populär, weil es die Erklärung von Gäste-WiFi intern vereinfachte. Ein Kunde verbindet sich, sieht eine gebrandete Splash-Page, gibt eine E-Mail-Adresse ein und erhält Internetzugang. Das Marketing erhält einen neuen Kontakt, die IT behält die Kontrolle über das Netzwerk und das Projekt erscheint abgeschlossen.
In der Praxis endet das Modell oft genau hier. Ein langes Formular, ein unklarer Mehrwert und wiederholte Login-Aufforderungen schrecken Nutzer ab. Die daraus resultierende E-Mail-Adresse verbleibt oft in einem WiFi-Dashboard ohne Einwilligungshistorie, Besuchskontext oder Verknüpfung zu einem CRM-Profil. Eine Datenbank voller unzusammenhängender Identitäten ist kein Marketing-Asset. Sie ist ein betriebliches Risiko.
Praktische Regel: Gestalten Sie die WiFi-Journey rückwärts von der Entscheidung aus, die Sie treffen wollen - nicht von dem Datenfeld aus, das Sie erfassen möchten.
Konnektivität sollte Events erzeugen
Ein nützliches Retail-WiFi-Marketingprogramm beginnt mit der Definition des Ereignismodells. Eine Verbindung ist nicht nur ein Sitzungsstart. Sie kann Folgendes beinhalten:
- Authentifizierte Identität: Der Kundendatensatz oder die Kennung, die mit der Verbindung verknüpft ist.
- Einwilligungsstatus: Worauf der Käufer geeinigt hat, wann er zugestimmt hat und welcher Hinweis galt.
- Physischer Kontext: Geschäft, Zone oder Veranstaltungsbereich, sofern die Messung angemessen und rechtmäßig ist.
- Besuchs-Timing: Signale für Betreten, Verbindung, Rückkehr und Trennung der Verbindung.
- Interaktion: Angebotspräsentation, Interaktion und Einlösung.
- Kommerzielle Verknüpfung: Ein CRM-Abgleich oder POS-Ereignis, das hilft zu prüfen, ob das Marketing die Aktion beeinflusst hat.
Dieser Ansatz macht das WiFi von einem reinen Dienstprogramm zu einem messbaren Kunden-Touchpoint. Derselbe Datenstrom kann die Besucherstrommessung, die Verweildaueranalyse auf Zonenebene und das Lifecycle-Messaging unterstützen - vorausgesetzt, der Einzelhändler legt im Voraus fest, wie jedes Event aktiviert werden soll.
Der First-Party-Daten-Ansatz für Gäste-WiFi ist hier nützlich, weil er das Netzwerk als Teil des eigenen Datenbestands der Organisation begreift. Das bedeutet nicht, alles zu sammeln. Es bedeutet, nur jene Signale zu erfassen, die ein klares Ziel, einen definierten Eigentümer und eine feste Aufbewahrungsregel haben.
Reibungsverluste sind ein Datenqualitätsproblem
Ein schwieriger Onboarding-Prozess verringert nicht nur die Teilnahme. Er verändert auch die Zusammensetzung des Datensatzes. Kunden, die mehrere Felder und unklare Einverständniserklärungen tolerieren, sind nicht unbedingt repräsentativ für die breite Masse, sodass Teams die Portal-Anmeldung fälschlicherweise mit echten Kundenerkenntnissen verwechseln können.
Erkenntnisse aus dem britischen Einzelhandel unterstreichen die kommerziellen Auswirkungen. Retail Systems berichtete, dass schlechte WiFi- und 4G-Konnektivität die größte Frustration für Käufer auf Mobilgeräten war, während 87 % bei ihrem letzten Einkaufsbummel ein verbundenes Smartphone genutzt hatten. Dieselbe Analyse zur Konnektivitätsabdeckung in britischen Einkaufszentren fasste Umfrageergebnisse zusammen, wonach 55 % ohne kostenloses WiFi woanders einkaufen würden und 66 % durch eine schlechte Verbindung im Geschäft vertrieben würden.
Die Lektion ist einfach. Stellen Sie zuerst eine zuverlässige Verbindung bereit, fragen Sie zweitens nach angemessenen Informationen und machen Sie den Mehrwert sichtbar. Ein Portal, das die Anzahl der Formularfelder maximiert, während es den Zugang verschlechtert, untergräbt sowohl das Kundenerlebnis als auch die Qualität der Daten, die es eigentlich generieren sollte.
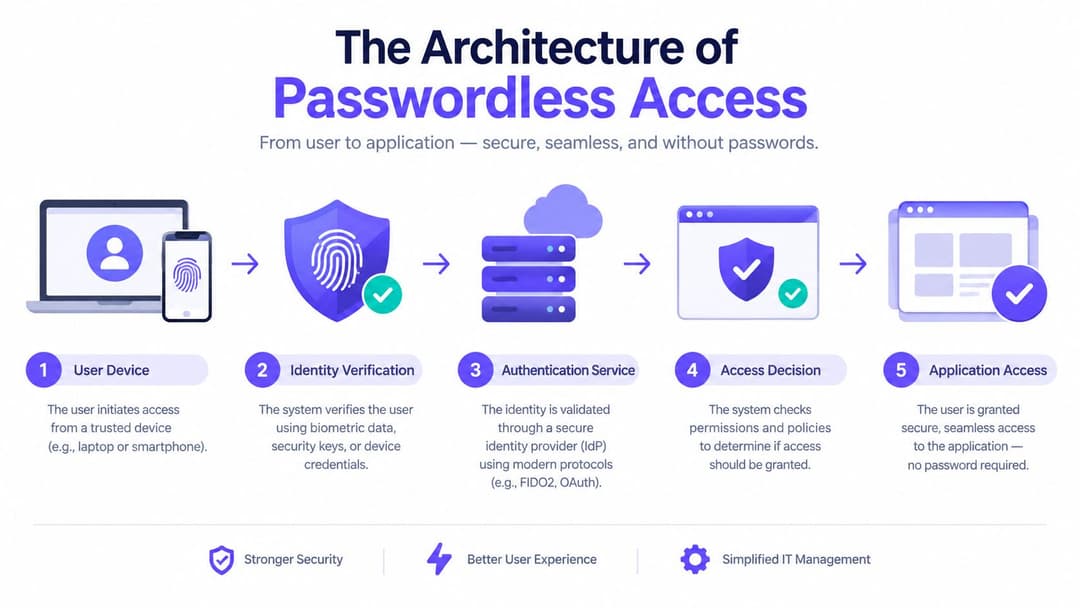
Die Architektur des passwortlosen Zugangs
Passwortloser Zugriff verändert die Rolle des Portals. Anstatt jeden Besuch mit einem Webformular beginnen zu lassen, baut der Einzelhändler eine sichere Vertrauensbeziehung auf, durch die sich ein Gerät oder eine Identität bei der Rückkehr automatisch authentifizieren kann. Der Kunde erlebt Kontinuität. Die IT erhält eine stärkere Zugriffskontrolle. Das Marketing erhält ein verlässliches Verbindungsereignis, ohne eine wiederholte Interaktion zu erzwingen.
Die Schlüsseltechnologien sind Passpoint, auch bekannt als Hotspot 2.0, und OpenRoaming. Passpoint ermöglicht es kompatiblen Geräten, vertrauenswürdige WiFi-Netzwerke automatisch zu erkennen und sich dort zu authentifizieren. OpenRoaming erweitert dieses Prinzip durch teilnehmende Identitätsanbieter und Netzbetreiber, sodass ein erkanntes Profil an allen unterstützten Standorten funktioniert.
Was ohne die Splash Page passiert
Ein typischer passwortloser Ablauf trennt die Kundeninteraktion vom Netzwerk-Authentifizierungsprozess:
- Erkennung: Das Gerät identifiziert ein kompatibles, vertrauenswürdiges Netzwerk.
- Auswahl der Anmeldedaten: Es wählt ein installiertes Profil oder einen verfügbaren Identitätsanbieter aus.
- Authentifizierung: Das Netzwerk validiert die Identität durch den entsprechenden sicheren Austausch.
- Richtlinienanwendung: Der Zugriffsdienst weist die korrekten Netzwerkberechtigungen und die Segmentierung zu.
- Ereignisübermittlung: Die Plattform zeichnet die authentifizierte Verbindung auf und sendet relevante Ereignisse an nachgelagerte Systeme.
Die wichtige Unterscheidung liegt zwischen Web-Authentifizierung und Netzwerk-Authentifizierung. Ein Captive Portal kann für ein erstes Einverständnis oder eine Registrierung nützlich sein, ist aber nicht der einzige Weg, einen Kunden zu authentifizieren. Passpoint kann verschlüsselten Zugriff ab dem ersten Paket herstellen und vermeidet so die offene Pre-Authentication-Erfahrung, die mit vielen herkömmlichen Gastnetzwerken verbunden ist.
Das passwortlose WiFi Modell macht auch wiederkehrende Besuche nützlicher. Sobald der Kunde ein genehmigtes Profil hat, kann das Netzwerk die Verbindung erkennen, ohne ein erneutes Passwort oder ein wiederholtes Formular zu verlangen. Das reduziert Absprünge und verbessert unter Berücksichtigung der Einwilligung und Identitätsregeln des Einzelhändlers die Kontinuität der Besuchsdatensätze über Filialen oder Mieter hinweg.
Multi-Tenant-Umgebungen benötigen Richtlinien, keine gemeinsam genutzten Passwörter
Einkaufszentren, Kaufhäuser und gemischt genutzte Standorte zeigen die Grenzen eines einzigen, gemeinsamen Passworts für Gäste auf. Mieter benötigen möglicherweise separate Berichte, Markenauftritte und Datenverantwortlichkeiten, während der Betreiber des Standorts dennoch eine einheitliche Sicherheit und Netzwerk-Governance benötigt.
Eine passwortlose Architektur kann diese Zuständigkeiten trennen. Das Netzwerkteam kontrolliert die Zugriffsrichtlinien und die Segmentierung. Jeder Mandant kann nur die Ereignisdaten und Kundenberechtigungen erhalten, die für seine Rolle relevant sind. Das Marketing kann eine Customer Journey analysieren, ohne dass jedes Unternehmen uneingeschränkten Zugriff auf rohe Netzwerkprotokolle erhält.
An dieser Stelle ist auch die Kompatibilität mit Altsystemen wichtig. Einige Geräte, Kioske und betriebliche Anlagen unterstützen das moderne Onboarding nicht. Daher benötigt die Architektur unter Umständen Mechanismen wie individuelle Pre-Shared Keys oder eng eingegrenzte Dienstidentitäten. Das Design sollte die Isolation wahren, anstatt jedes Gerät in dasselbe Zugriffsmuster zu zwingen.
Der kommerzielle Nutzen ist nicht nur eine reibungslosere Anmeldung. Es ist eine sauberere Beziehung zwischen Identität, Zugriff und Ereigniserfassung. Wenn diese Ebenen zusammenarbeiten, kann der Einzelhändler Reibungsverspunkte für den Kunden reduzieren, ohne die Sicherheit oder die für die Messung des Engagements erforderlichen Nachweise zu opfern.
Datenschutz und Compliance im Griff
WiFi-Analytics im Ladengeschäft können Präsenz, Bewegung und wiederkehrendes Verhalten aufzeigen. Das macht datenschutzkonformes Design zu einer Kernanforderung an das Produkt und nicht zu einer rechtlichen Prüfung, die erst nach der Netzwerkinstallation durchgeführt wird. Geräte-Identifikatoren können für Datenschutzanalysen auch dann relevant bleiben, wenn Smartphones ihre MAC-Adressen randomisieren, insbesondere wenn diese Signale mit anderen Daten kombiniert werden.
Programme im Vereinigten Königreich müssen die UK GDPR und PECR berücksichtigen, wobei die genaue Grundlage und die Kommunikationspflichten durch die jeweilige Verarbeitungstätigkeit bestimmt werden. Der praktische Fehler besteht darin, jedes Signal als gleich wertvoll zu behandeln. Die meisten Einzelhändler benötigen keine uneingeschränkten Rohprotokolle, um die Kampagnenleistung zu verstehen, und eine unbegrenzte Aufbewahrung erhöht das Risiko, ohne zwangsläufig die Entscheidungsfindung zu verbessern.
Starten Sie mit einer Purpose-Map
Dokumentieren Sie vor der Implementierung jedes vorgeschlagene Feld anhand eines geschäftlichen Zwecks:
- Identitätsfelder: Erfassen Sie nur die Informationen, die zur Authentifizierung, zum Abgleich oder zur Kommunikation mit dem Kunden erforderlich sind.
- Standortsignale: Definieren Sie die Ladenzonen, die eine echte Merchandising-, Personal- oder Kampagnenentscheidung unterstützen.
- Interaktionsereignisse: Erfassen Sie Präsentationen und Einlösungen nur dort, wo das Team auf das Ergebnis reagieren kann.
- Technische Protokolle: Beschränken Sie den Zugriff auf Betriebsdaten, die für Sicherheit, Fehlerbehebung oder Service-Management benötigt werden.
- Aggregierte Ergebnisse: Verwenden Sie Zusammenfassungen für Berichte, wenn Details auf Einzelebene keinen Mehrwert bieten.
Die Richtlinie für WiFi im britischen Einzelhandel von Lever beschreibt, wie diese Programme Aufteilungen zwischen neuen und wiederkehrenden Besuchern, angemeldete Benutzer, Besucherzahlen, mobiles Verhalten und demografische Signale offenlegen können. Diese Funktionen sind genau deshalb nützlich, weil sie das Targeting und Entscheidungen in den Geschäften beeinflussen können. Sie sind auch eine Erinnerung daran, den Zweck und die Zugriffsgrenzen für jede Kategorie zu definieren, bevor die Erfassung beginnt.
Einwilligungen müssen nützlich und rechtlich vertretbar sein
Ein Kunde sollte verstehen, was passiert, wenn er sich verbindet. Trennen Sie die für den Netzwerkzugang erforderlichen Bedingungen von optionalen Marketing-Einwilligungen, verwenden Sie klare Hinweise und machen Sie den Widerruf einfach. Erfassen Sie den genauen Wortlaut und die Version, die zum Zeitpunkt der Einwilligung angezeigt wurden - nicht nur einen Ja- oder Nein-Wert.
Ein vertretbares Betriebsmodell sollte auch Folgendes umfassen:
- Eine dokumentierte Rechtsgrundlage: Verantwortliche für Recht, Datenschutz und Marketing sollten vereinbaren, wie jede Verarbeitungsaktivität begründet wird.
- Eine Datenschutz-Folgenabschätzung (DSFA) bei Bedarf: Standort- oder Präsenzanalysen können eine strukturierte Bewertung von Risiken und Sicherheitsvorkehrungen erfordern.
- Rollenbasierter Zugriff: Filialteams, Marketinganalysten und Netzwerkadministratoren sollten nicht alle dieselben Rohdaten sehen.
- Aufbewahrungskontrollen: Löschen, aggregieren oder anonymisieren Sie Informationen, wenn sie den angegebenen Zweck nicht mehr unterstützen.
- Governance der Auftragsverarbeiter: Verträge sollten Sicherheit, Unterauftragsverarbeiter, Löschungsunterstützung und Verantwortlichkeiten bei Vorfällen definieren.
Ein besseres Einwilligungs-Design verbessert oft den Marketing-Nutzen. Klare Optionen reduzieren unklare Datensätze, wahren das Vertrauen der Kunden und machen die Identitätszuordnung verlässlicher. Im Gegensatz dazu führt eine gebündelte Einwilligung zwar zu einer scheinbar größeren Zielgruppe, lässt den Einzelhändler jedoch im Unklaren darüber, wer rechtmäßig welche Nachricht erhalten darf.
Die richtige Frage ist nicht, ob Compliance das Retail-WiFi-Marketing verlangsamt. Sie lautet, ob das Unternehmen ein Signal entwickelt hat, dem man vertrauen, das man aktivieren und das man verteidigen kann.
Integration von WiFi-Daten in CRM-Systeme
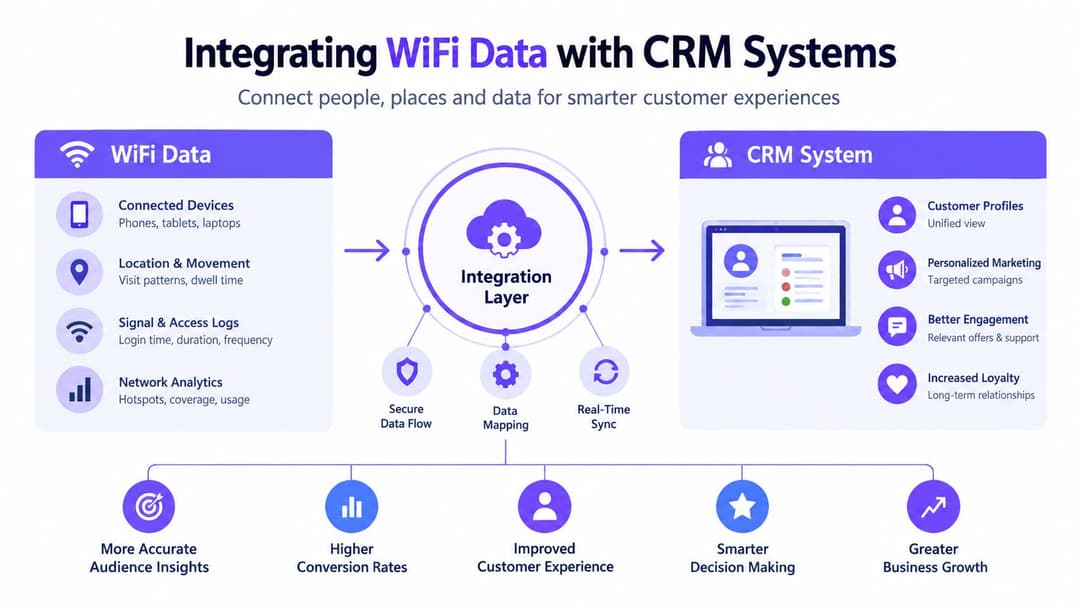
Ein Netzwerk-Dashboard kann einem Techniker zwar anzeigen, dass sich ein Gerät verbunden hat, es kann einem Marketingverantwortlichen jedoch nicht direkt sagen, ob die Person ein Treuemitglied ist, ob ein Angebot passend war oder ob nach dem Besuch ein Kauf folgte. Dieser Mehrwert entsteht erst, wenn authentifizierte WiFi-Ereignisse mit ihrem vollständigen Kontext in das CRM, die Marketingautomatisierung, die Kundendatenplattform und das POS-Ökosystem einfließen.
Bauen Sie den Event-Vertrag vor dem Connector
Teams fragen oft zuerst, ob ein Anbieter eine Anbindung an Salesforce, HubSpot oder ein E-Mail-System hat. Das ist wichtig, aber die schwierigere Frage ist, was diese Anbindung tatsächlich überträgt. Definieren Sie eine Ereignisvereinbarung, die den Ereignisnamen, die Kennung, den Zeitstempel, den Store, die Zone, den Einwilligungsstatus, die Quelle, das Konfidenzniveau und die Aufbewahrungskategorie abdeckt.
Ein praktischer Ablauf könnte konzeptionell so aussehen:
| Ereignis | Nützlicher Kontext | Mögliche Maßnahme |
|---|---|---|
| Authentifizierte Verbindung | Geschäft, Identitätsstatus, Version der Einwilligung | Profil erstellen oder aktualisieren |
| Zonenpräsenz | Zone, Timing, Messgenauigkeit | Kundenreise segmentieren oder Layout untersuchen |
| Angebotspräsentation | Kampagne, Standort, Zeitstempel | Doppelte Nachrichten unterdrücken |
| Einlösung | Angebot, POS-Referenz, Geschäft | Kommerzielles Ergebnis zuordnen |
| Wiederholter Besuch | Rückkehrsignal, Identitätsübereinstimmung, Timing | Kundenbindungs- oder Treue-Kampagne auslösen |
Die Identitäts-Übereinstimmungsrate sollte der primäre technische KPI sein. Das reine Verbindungsvolumen kann steigen, während der Anteil, der mit einem bekannten Kunden verknüpft ist, schwach bleibt. Wenn die Übereinstimmungsrate schlecht ist, werden nachgelagerte Segmente unzuverlässig und die POS-Zuordnung wird selektiv, was Berichte verfälschen kann.
Senden Sie Events dorthin, wo Teams bereits arbeiten
Das Integrationsmuster sollte sowohl Batch-Berichte als auch operative Trigger unterstützen. Eine zugestimmte Verbindung kann ein CRM-Profil aktualisieren. Ein wiederholter Besuch kann einen Kunden in ein Lifecycle-Segment einordnen. Die Einlösung eines Angebots kann in den Kampagnendatensatz und die mit dem POS verknüpfte Kundenhistorie zurückgeschrieben werden.
Teams, die ihre gesamte Kundendaten-Infrastruktur bewerten, finden in diesem small business CRM Brisbane guide möglicherweise eine nützliche, verständliche Referenz dafür, wie CRM-Systeme Kundeninformationen und Workflows organisieren. Enterprise-Einzelhändler sollten dasselbe Prinzip in größerem Maßstab anwenden: Das System benötigt eine klare Single Source of Truth, kontrolliertes Feld-Mapping und die Verantwortung für die Datenqualität.
Senden Sie nicht jeden rohen Netzwerkdatensatz an jede Plattform. Ein besserer Ansatz ist es, Ereignisse zentral zu verarbeiten, freigegebene Attribute bereitzustellen und nur das offenzulegen, was das jeweilige System tatsächlich benötigt. Das Marketing benötigt vielleicht ein Besuchssegment und den Einwilligungsstatus. Die IT benötigt eventuell Authentifizierungsdiagnosen. Ein Data-Science-Team benötigt möglicherweise aggregierte Bewegungsmuster. Das sind völlig unterschiedliche Zugriffsanforderungen.
Verknüpfen Sie Identität mit der kommerziellen Realität
Die POS-Verknüpfung ist der Punkt, an dem Retail-WiFi-Marketing messbar wird. Nutzen Sie eine stabile, zulässige Kennung wie eine Treueprogramm-Referenz oder eine CRM-Kunden-ID und definieren Sie dann, wie das Unternehmen mit nicht zugeordneten Einkäufen, gemeinsamen Konten, Offline-Transaktionen und verzögerter Synchronisierung umgeht.
Das Ergebnis wird keine perfekte Attribution sein. Aber es wird eine ehrlichere Messebene sein als ein Netzwerkbericht, der Logins ohne Ergebnisse anzeigt. Filial-, Einwilligungs-, Besuchs-, Kampagnen- und Kaufereignisse sollten so nachvollziehbar sein, dass Teams erklären können, was passiert ist - und vorsichtig genug, um nicht jede korrelierte Transaktion pauschal dem WiFi zuzuschreiben.
Kampagnenaktivierung und -messung
Ein Einzelhändler mit sauberen Ereignisdaten kann mehr tun, als nur eine generische Begrüßungs-E-Mail zu senden. Er kann eine Aktivierungssequenz basierend auf dem Kontext entwerfen. Ein wiederkehrender Loyalty-Kunde, der eine relevante Abteilung betritt, erhält möglicherweise ein zulässiges Angebot. Ein neuer Besucher sieht eine filialspezifische Begrüßungs-Journey. Ein Käufer, der ein Angebot gesehen, aber nicht eingelöst hat, kann anders behandelt werden als jemand, der es bereits genutzt hat.
Diese Maßnahmen sollten mit einer Hypothese beginnen, nicht mit einem reinen Neuheits-Trigger. Beispielsweise könnte ein Einzelhändler testen, ob eine zonenspezifische Nachricht für Kunden, die dem Marketing zugestimmt haben, nützlicher ist als eine allgemeine Filialpromotion. Die Kontrollgruppe erhält die bestehende Journey, während die Testgruppe die kontextbezogene Version erhält. Das Messfenster und die berechtigte Zielgruppe werden vor dem Start definiert.
Betrachten Sie Kennzahlen als Ausgangswerte, nicht als universelle Ziele
Einzelhandelsformate unterscheiden sich. Ein kompaktes Geschäft, ein Kaufhaus und ein gemischt genutztes Einkaufszentrum erzeugen unterschiedliche Bewegungsmuster, Abdeckungsbedingungen und Verbindungsmöglichkeiten. Ein einziger Opt-in- oder Verweildauer-Benchmark kann diese Unterschiede verbergen.
Die WiFi-Analytics-Richtlinien von Purple betonen Besucherzahlen, Verweildauer und Bewegungen zwischen verschiedenen Zonen und weisen gleichzeitig auf Datenschutzmaßnahmen wie rotierende, gehashte MAC-Adressen, DPIAs und gut sichtbare Hinweisschilder hin. Diese Maßnahmen sind jedoch nur dann nützlich, wenn der Einzelhändler versteht, wie präzise sie die physische Umgebung widerspiegeln.
Validieren Sie Analysen anhand einer realen Datenquelle (Ground Truth):
- Unabhängige Referenz wählen: Nutzen Sie einen vorhandenen Personenzähler, eine manuell erfasste Stichprobe, POS-Transaktionsmuster oder eine andere genehmigte betriebliche Messgröße.
- Nach Format vergleichen: Testen Sie Eingänge, Etagen, Abteilungen und gemischt genutzte Bereiche separat, anstatt den Durchschnitt für das gesamte Objekt zu bilden.
- Abweichungen und Konfidenz dokumentieren: Erfassen Sie, an welchen Stellen die WiFi-Schätzung abweicht und unter welchen Bedingungen dies geschieht.
- Ursachen untersuchen: Achten Sie auf Überschneidungen bei der Abdeckung, nicht verbundene Geräte, Mitarbeitergeräte, Warteschlangenbereiche und wiederkehrende Signale.
- Entscheidungsschwelle festlegen: Vereinbaren Sie, welches Konfidenzniveau für Budget-, Personal- oder Layout-Entscheidungen ausreicht.
Messen Sie die gesamte Journey
Verfolgen Sie die Splash-Opt-in-Rate, die Verweildauer pro Zone, die Identitäts-Übereinstimmungsrate, die Angebots-Sichtbarkeit, die Einlösungen und wiederholte Besuche als relative Kennzahlen. Setzen Sie diese als Benchmark für jedes Store-Format und verbessern Sie die Journey durch gezielte Anpassungen des Onboardings, der Ansprache, der Beschilderung und des Angebotsdesigns.
Ein Einzelhandelsteam stellt möglicherweise fest, dass ein kürzerer Registrierungsablauf die authentifizierten Verbindungen erhöht, aber den Anteil der Besucher verringert, die dem Marketing zustimmen. Das ist kein Misserfolg. Es ist ein Kompromiss, der gegen den Wert der autorisierten Reichweite, der Identitätsqualität und der anschließenden Einlösung abgewogen werden sollte.
Für die Finanzplanung kann ein WiFi-Marketing-ROI-Rechner Teams dabei helfen, Annahmen zu strukturieren, bevor Budget zugewiesen wird. Die Ergebnisse sollten einen Testplan unterstützen, nicht ersetzen. Berichten Sie inkrementelle Ergebnisse defensiv, unterscheiden Sie Korrelation von Kausalität und halten Sie die ursprüngliche Baseline stets sichtbar.
Anbieterauswahl und Bereitstellungsrealitäten
Klassische Retail-WiFi-Projekte konzentrieren sich oft auf einen lokalen RADIUS-Server, ein controller-spezifisches Portal und die manuelle Konfiguration an jedem Standort. Dieses Setup kann die grundlegende Authentifizierung erfüllen, stellt jedoch eine hohe operative Belastung für Netzwerkteams dar, wenn das Portfolio viele Stores, Mandanten oder Marken umfasst.
Cloud-native Identitätsplattformen verlagern Richtlinien-, Identitäts- und Ereignismanagement in einen zentral gesteuerten Dienst. Die Access Points erzwingen weiterhin die Netzwerkverbindung, aber die Plattform kann Authentifizierungen, Verzeichnisänderungen, Einwilligungsdatensätze und Marketing-Integrationen koordinieren, ohne jedes einzelne Geschäft in ein separates IT-Projekt zu verwandeln.
Vergleichen Sie die Betriebsmodelle
| Anforderung | Herkömmlicher RADIUS-Ansatz | Cloud-nativer Identitätsansatz |
|---|---|---|
| Onboarding von Gästen | Oft portalgesteuert und standortspezifisch | Kann Portal, Passpoint und OpenRoaming kombinieren |
| Mitarbeiterzugang | Manuelle Zugangsdaten oder lokale Verwaltung | SSO über Entra ID, Okta oder Google Workspace |
| Mandantenfähige Steuerung | Mehr Konfigurationsaufwand auf Standortebene | Zentrale Richtlinie mit mandantenspezifischen Grenzen |
| Legacy-Geräte | Erfordert separates Netzwerkdesign | Kann iPSK oder vergleichbaren isolierten Zugriff unterstützen |
| Marketingdaten | Oft aus einem Netzwerk-Tool exportiert | Konzipiert um Events, Connectors und APIs herum |
| Rollout | Abhängig von Arbeiten an der lokalen Infrastruktur | Zentrale Vorlagen können die Bereitstellung beschleunigen |
Die Entscheidung ist nicht rein technischer Natur. Eine Plattform, die ein ansprechendes Portal, aber eine schwache Netzwerkisolation bietet, stellt ein Risiko für die IT dar. Ein sicheres Zugriffsprodukt ohne nutzbaren CRM- oder POS-Pfad hinterlässt beim Marketing ein weiteres Silo. Der Einkauf sollte sowohl Netzwerkkontrollen als auch die nachgelagerte Aktivierung verlangen.
Testen Sie die Integrations-Grenzfälle
Verlangen Sie von Anbietern mehr als nur den Nachweis eines erfolgreichen Erst-Logins. Testen Sie wiederkehrende Nutzer, den Widerruf von Einwilligungen, doppelte Identitäten, Mandantengrenzen, Offline-POS-Aktivitäten, die Bereitstellungsaufhebung im Verzeichnis und fehlgeschlagene Authentifizierungen. Klären Sie, wer Eigentümer der Daten ist, wie diese exportiert werden können und wie sich Löschungen auf verbundene Systeme übertragen.
Purple kann als Option für passwortfreien Gäste- und Mitarbeiterzugang, Mandanten-Netzwerke, First-Party-WiFi-Daten und Retail-Analysen evaluiert werden. Die angegebene Netzwerkkompatibilität umfasst Anbieter wie Meraki, Aruba, Ruckus, Mist und UniFi, jedoch sollte der Einzelhändler die eigene Hardware, Identitätsanbieter und Sicherheitsrichtlinien im Rahmen eines technischen Piloten validieren.
Auch Behauptungen zur Bereitstellung sollten an der Realität gemessen werden. Eine "schnelle Einführung" bedeutet wenig, wenn Standortbegehungen, Backhaul-Änderungen, rechtliche Prüfungen, CRM-Mapping und Mitarbeiterschulungen ungeplant bleiben. Die stärksten Anbieter helfen Teams, wiederholbare Teile zu standardisieren und Ausnahmen sichtbar zu machen, bevor sie die Produktion erreichen.
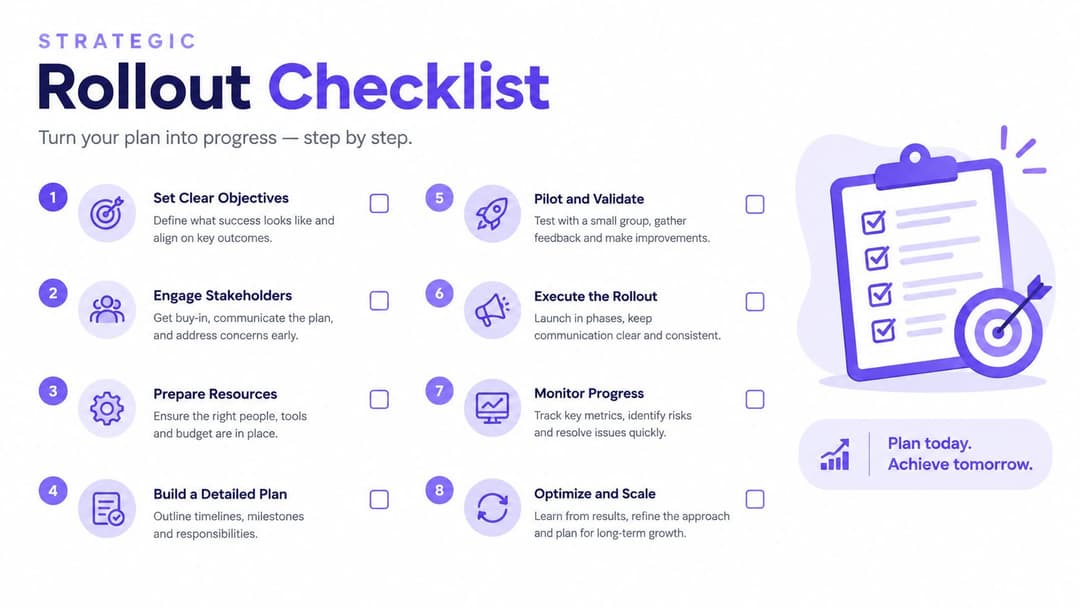
Strategische Rollout-Checkliste
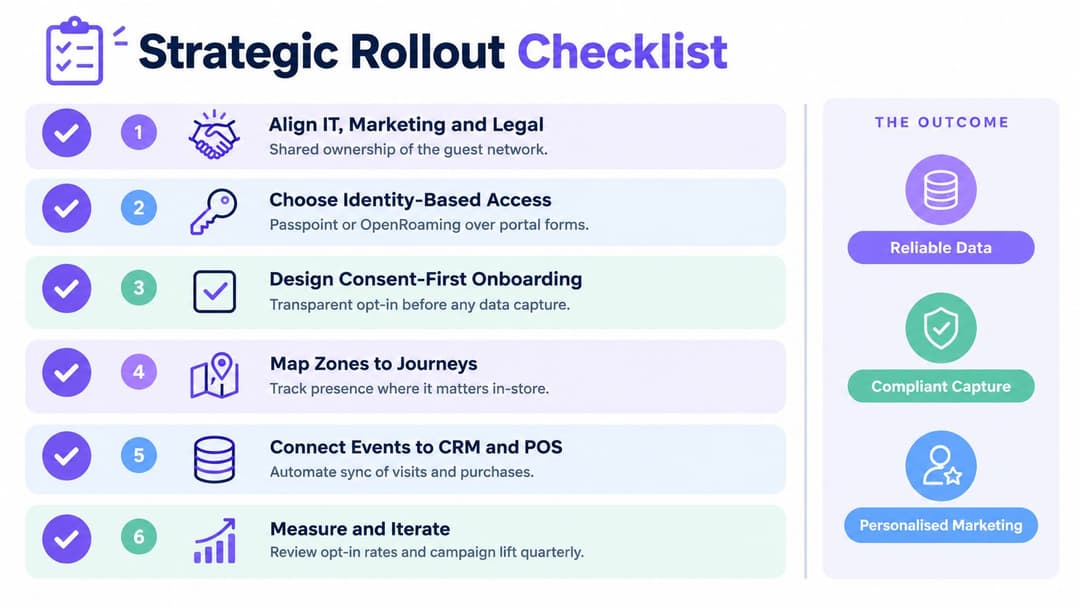
Retail WiFi Marketing ist dann erfolgreich, wenn IT, Marketing und Rechtsabteilung von Anfang an die Verantwortung teilen. Das Marketing definiert die Journeys und kommerziellen Ziele. Die IT kontrolliert Sicherheit, Verfügbarkeit und Integration. Die Rechts- und Datenschutzteams legen die Rahmenbedingungen fest, die die Daten nutzbar machen.
Nutzen Sie ein Pilotprojekt, um das Betriebsmodell zu beweisen, nicht nur das Netzwerksignal. Wählen Sie ein repräsentatives Geschäft oder einen Veranstaltungsort aus, dokumentieren Sie die aktuelle Kundenreise und vereinbaren Sie, welche Ergebnisse wichtig sind, bevor Sie das Erlebnis verändern.
Stimmen Sie die Arbeit vor dem Start ab
- Netzwerk prüfen: Überprüfen Sie Abdeckung, Segmentierung, Kapazität und unterstützte Zugriffstechnologien.
- Identitätsmodell definieren: Legen Sie fest, wer als bekannter Kunde gilt und wie Identitäten abgeglichen werden.
- Einwilligungsprozess gestalten: Trennen Sie den Netzwerkzugriff klar von Marketing-Zustimmungen und Richtlinien zur Datenaufbewahrung.
- Relevante Zonen kartieren: Erfassen Sie nur Bereiche, die mit einer realen Merchandising- oder Betriebsentscheidung verknüpft sind.
- Ereignisse spezifizieren: Benennen Sie Felder, Verantwortliche, Zielsysteme und Qualitätsprüfungen für jedes Event.
- CRM und POS anbinden: Testen Sie die Erstellung von Profilen, Aktualisierungen, Einlösungen, nicht zuordenbare Datensätze und Löschungen.
- Analytische Baseline erstellen: Vergleichen Sie die über das WiFi gemessenen Werte mit einer unabhängigen betrieblichen Referenzgröße.
- Kontrollierte Aktivierung starten: Beginnen Sie mit einer kleinen Customer Journey, definieren Sie eine Kontrollgruppe und prüfen Sie das Ergebnis gemeinsam mit den Verantwortlichen für Finanzen und Datenschutz.
Der Test für die Geschäftsführung ist einfach: Kann das Team erklären, wer sich verbunden hat, welche Berechtigung galt, was im Store geschah, welche Nachricht folgte und ob ein geschäftliches Ergebnis erzielt wurde? Wenn die Antwort davon abhängt, Tabellenkalkulationen aus separaten Systemen zu exportieren, ist das Programm nicht bereit für die Skalierung.
Purple bietet passwortfreies WiFi für Gäste und Mitarbeiter, einwilligungsbasierte First-Party-Datenerfassung, Analytics und Integrationen, die In-Store-Ereignisse mit Marketing-Workflows im Einzelhandel verknüpfen können. Besuchen Sie Purple, um zu prüfen, wie eine identitätsbasierte WiFi-Architektur ein sicheres Pilotprojekt mit messbaren Kunden- und Geschäftsergebnissen unterstützen kann.


