
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
আপনি সম্ভবত এর আগেও এমন বিবরণী দেখেছেন। একটি হোটেল আরও ভালো গেস্ট WiFi এবং সহজ অনবোর্ডিং চায়। একটি হাসপাতালের সাপোর্ট টিমকে দৈনিক ঝামেলার মধ্যে না ফেলে কর্মীদের ডিভাইসের জন্য নির্ভরযোগ্য রোমিং প্রয়োজন। একটি ক্যাম্পাস তাদের পুরনো অ্যাক্সেস পয়েন্টগুলো পরিবর্তন করছে এবং কেউ একজন আপাতদৃষ্টিতে সহজ একটি প্রশ্ন করল: “আমাদের কোন Cisco ওয়্যারলেস AP কেনা উচিত?”
এই প্রশ্নটি খুব কম সময়ই কেবল অ্যাক্সেস পয়েন্ট নিয়ে হয়। এটি রেডিও ডিজাইন, কন্ট্রোলার স্ট্র্যাটেজি, রেগুলেটরি ফিট, অথেনটিকেশন, ব্যবহারকারীর অভিজ্ঞতা এবং আপনার টিম বাস্তবসম্মতভাবে কতটা অপারেশনাল জটিলতা সামলাতে পারবে তার সাথে সম্পর্কিত। Cisco আপনাকে একটি বিশাল ইকোসিস্টেম প্রদান করে, তবে এই বিশালতা নিজস্ব সমস্যা তৈরি করে। প্রোডাক্ট ফ্যামিলিগুলোর মধ্যে ওভারল্যাপ হয়, ম্যানেজমেন্টের সিদ্ধান্তগুলো আর্কিটেকচারকে প্রভাবিত করে এবং পাসওয়ার্ডহীন অ্যাক্সেস, আইডেন্টিটি ও জিরো-ট্রাস্ট পলিসির আধুনিক প্রত্যাশার সাথে পুরনো ডেপ্লয়মেন্টের অভ্যাসগুলো সবসময় খাপ খায় না।
একটি ভালো Cisco ওয়্যারলেস AP ডেপ্লয়মেন্ট কেবল শক্তিশালী সিগন্যাল ব্রডকাস্ট করে না। এটি এমন একটি ব্যবস্থা যা ভেন্যুর সাথে মানানসই হয়, যুক্তরাজ্যের স্পেকট্রাম নিয়ম মেনে চলে, ঘন ক্লায়েন্টের আচরণ পরিচালনা করে এবং এমন একটি প্রমাণীকরণ মডেলের সাথে যুক্ত হয় যা ব্যবহারকারীরা পছন্দ করে।
Cisco ওয়্যারলেস AP ল্যান্ডস্কেপ নেভিগেট করা
একটি সাধারণ এন্টারপ্রাইজ রিফ্রেশ শুরু হয় এমন একটি শারীরিক সমস্যা দিয়ে যা দেখতে ওয়্যারলেস সমস্যার মতো লাগে। অতিথিরা অভিযোগ করেন যে অলিন্দে WiFi ড্রপ করছে। চিকিৎসকরা বলেন যে ওয়ার্ডগুলোর মধ্যে রোমিং অসামঞ্জস্যপূর্ণ মনে হয়। অফিসের ব্যবহারকারীরা জোর দিয়ে বলেন যে নেটওয়ার্কটি "ধীর", কিন্তু শুধুমাত্র মিটিংয়ের সময়। সাধারণ প্রবণতাটি প্রায়শই প্রথমে মডেল নম্বরগুলোর তুলনা করা হয়।
এটি ভুল শুরুর পয়েন্ট।
Cisco ওয়্যারলেস ডিজাইন তখন আরও ভালো কাজ করে যখন আপনি AP-কে একটি বৃহত্তর সিস্টেমের অংশ হিসেবে বিবেচনা করেন। AP গুরুত্বপূর্ণ, তবে কন্ট্রোলার পদ্ধতি, RF পরিবেশ, ভবনের উপাদান, ক্লায়েন্টের মিশ্রণ এবং কীভাবে ব্যবহারকারীরা অথেন্টিকেট করছেন তাও সমান গুরুত্বপূর্ণ। বেশিরভাগ বাস্তব পরিবেশে কঠিন কাজটি হার্ডওয়্যার কেনা নয়। আসল চ্যালেঞ্জ হলো বাস্তব ব্যবহারকারীদের মুখোমুখি হওয়ার পর হার্ডওয়্যারটিকে অনুমানযোগ্যভাবে কাজ করানো।
সাধারণত যে কারণে Cisco সিলেকশন করা কঠিন মনে হয়
Cisco-এর পোর্টফোলিওতে রয়েছে পুরানো Aironet ডেপ্লয়মেন্ট, নতুন Catalyst প্ল্যাটফর্ম এবং একাধিক ম্যানেজমেন্ট মডেল। এটি সেই সমস্ত অ্যাডমিনিস্ট্রেটরদের জন্য দ্বিধা তৈরি করে যারা ব্যবহারিক প্রশ্নের উত্তর খোঁজার চেষ্টা করছেন যেমন:
- এখন কোন স্ট্যান্ডার্ডগুলি গুরুত্বপূর্ণ: এস্টেটটি কি এখনও পূর্ববর্তী উচ্চ-ক্ষমতার WiFi-এর চারপাশে অপ্টিমাইজ করা আছে, নাকি আপনি নতুন 6 GHz এবং Wi-Fi 7 ক্ষমতার চারপাশে পরিকল্পনা করছেন?
- এটি কীভাবে পরিচালনা করা হবে: অপারেশন কি মূলত কন্ট্রোলার-কেন্দ্রিক থাকবে, নাকি টিম আরও ফ্লেক্সিবল ক্লাউড এবং হাইব্রিড ওয়ার্কফ্লো চায়?
- কারা সংযুক্ত হচ্ছে: স্টাফ, গেস্ট, ঠিকাদার, IoT ডিভাইস এবং বাসিন্দারা সকলেই পলিসি এবং অনবোর্ডিংয়ের ক্ষেত্রে ভিন্ন ভিন্ন দাবি রাখে।
- সাফল্যের মাপকাঠি কী: ঘন ভেন্যুগুলোতে কেবল কভারেজই যথেষ্ট নয়। ক্ষমতা, রোমিং কোয়ালিটি এবং ধারাবাহিক অথেন্টিকেশন বেশি গুরুত্বপূর্ণ।
UK-এর প্রকল্পগুলোতে, এই সমস্ত কিছুর নিচে আরেকটি স্তর রয়েছে। রেডিও পরিকল্পনা অবশ্যই স্থানীয় নিয়ন্ত্রক সীমার সাথে সামঞ্জস্যপূর্ণ হতে হবে। এটি আপনি কী ডিপ্লয় করতে পারেন তার ওপর প্রভাব ফেলে, শুধু ডেটাশিটে কী ভালো দেখাচ্ছে তার ওপর নয়।
শক্তিশালী ওয়্যারলেস প্রজেক্ট সার্ভিস ডিজাইন দিয়ে শুরু হয়, হার্ডওয়্যার নিয়ে অতিউৎসাহী হয়ে নয়।
বাস্তবধর্মী দৃষ্টিভঙ্গি যা সাহায্য করে
আমি যখন একটি Cisco ওয়্যারলেস AP এস্টেট মূল্যায়ন করি, তখন আমি সিদ্ধান্তগুলিকে তিনটি ভাগে ভাগ করি:
প্ল্যাটফর্ম ফিট
আপনার প্রয়োজনীয় ডেনসিটি, লাইফসাইকেল এবং স্ট্যান্ডার্ড হরাইজনের সাথে মেলে এমন AP ফ্যামিলি বেছে নিন।অপারেশনাল ফিট
ইনস্টলেশন টিম চলে যাওয়ার পর আপনার টিম কীভাবে এই এস্টেটটি মনিটর, ট্রাবলশুট এবং রক্ষণাবেক্ষণ করবে তা নির্ধারণ করুন।আইডেন্টিটি ফিট
গেস্ট, স্টাফ এবং আনম্যানেজড ডিভাইসের জন্য অথেনটিকেশনকে ওয়্যারলেস আর্কিটেকচারের একটি অংশ হিসেবে ডিজাইন করুন, পরবর্তীতে ভাবার বিষয় হিসেবে নয়।
শেষের এই পয়েন্টটিতেই অনেক মজবুত Cisco ডেপ্লয়মেন্ট ব্যর্থ হয়। রেডিও নেটওয়ার্কটি হয়তো ভালোভাবেই তৈরি করা হয়েছে, কিন্তু ব্যবহারকারীর যাত্রা এখনও শেয়ারড পাসওয়ার্ড, ভঙ্গুর Captive Portal বা লেগ্যাসি RADIUS ওয়ার্কফ্লোর ওপর নির্ভর করে, যা চালানো ব্যয়বহুল। বর্তমান সুযোগটি হলো Cisco-এর ওয়্যারলেস শক্তির সুবিধা বজায় রাখা এবং একই সাথে আইডেন্টিটি ও অ্যাক্সেসকে পাসওয়ার্ডহীন, ক্লাউড-সংযুক্ত মডেলে স্থানান্তরিত করা।
Cisco-র ওয়্যারলেস AP ফ্যামিলিগুলোর অর্থোদ্ধার করা
আপনার যদি একটি দ্রুত মেন্টাল মডেলের প্রয়োজন হয়, তবে Aironet-কে সেই প্রতিষ্ঠিত এন্টারপ্রাইজ লিনেজ হিসেবে ভাবুন যা অনেক প্রতিষ্ঠান এখনও ভালোভাবে চেনে, এবং Catalyst 9100-কে বর্তমান ও উদীয়মান ওয়্যারলেস প্রত্যাশার জন্য তৈরি একটি আধুনিক প্ল্যাটফর্ম হিসেবে বিবেচনা করুন। অনেক এস্টেটে Aironet তার জায়গা করে নিয়েছে। তবে বেশিরভাগ নতুন এন্টারপ্রাইজ ডেপ্লয়মেন্টের জন্য এখন Catalyst-এ কৌশলগত বিনিয়োগ করা বেশি যৌক্তিক।
ব্যবহারিক অর্থে Aironet বনাম Catalyst
Aironet মডেলগুলো প্রায়শই এমন পরিবেশে দেখা যায় যা শক্তিশালী এন্টারপ্রাইজ নিয়ন্ত্রণ, প্রমাণিত অপারেশনাল প্যাটার্ন এবং পূর্ববর্তী প্রজন্মের উচ্চ-ক্ষমতাসম্পন্ন WiFi-এর ওপর ভিত্তি করে ডিজাইন করা হয়েছিল। Cisco এবং অন্যান্য প্রশিক্ষণ উপাদানে বলা হয়েছে যে Aironet 2800 Series মূলত 802.11ac Wave 2 সমর্থন করে, যার তাত্ত্বিক সর্বোচ্চ ডেটা রেট প্রতি রেডিও ইন্টারফেসে ২.৬ Gbps পর্যন্ত। যেখানে Cisco-এর বর্তমান অবস্থান মূলত Wi-Fi 7 এবং 6E ক্ষমতার জন্য ডিজাইন করা অ্যাক্সেস পয়েন্টগুলোর ওপর গুরুত্ব দেয়, যা নির্দেশ করে যে কীভাবে ঘনবসতিপূর্ণ স্থানগুলো এখন মাল্টি-গিগাবিট ওয়্যারলেসকে প্রিমিয়াম ফিচারের পরিবর্তে একটি সাধারণ বেসলাইন হিসেবে প্রত্যাশা করে (Cisco wireless guidepaper reference)।
আপনি যখন আধুনিক স্ট্যান্ডার্ড, আপডেটেড ম্যানেজমেন্ট অপশন এবং ঘনত্ব, লেটেন্সি ও ইন্টিগ্রেশনের ক্ষেত্রে নতুন এন্টারপ্রাইজ প্রত্যাশার সাথে সামঞ্জস্যপূর্ণ একটি প্ল্যাটফর্মের সহজ পথ চান, তখন Catalyst একটি আরও ভালো পছন্দ। অনেক IT টিমের জন্য এটি একটি স্থিতিশীল পুরনো প্ল্যাটফর্মের মেয়াদ বাড়ানো এবং পরবর্তী রিফ্রেশ সাইকেলের জন্য সঠিকভাবে প্রস্তুতি নেওয়ার মধ্যে পার্থক্য তৈরি করে।
ফ্যামিলি সংক্রান্ত সিদ্ধান্তটি যেভাবে বুঝবেন
সিদ্ধান্তটি কেবল "পুরানো বনাম নতুন" নয়। এটি অনেকটা এরকম:
- যখন আপনার একটি বিদ্যমান এস্টেট, পরিচিত কন্ট্রোলার ডিপেন্ডেন্সি এবং স্বল্প থেকে মাঝারি মেয়াদী অপারেশনাল হরাইজন থাকবে তখন Aironet রাখুন বা প্রসারিত করুন।
- লাইফসাইকেলের দীর্ঘস্থায়িত্ব, নতুন ক্লায়েন্টদের আচরণ এবং আধুনিক আইডেন্টিটি ইন্টিগ্রেশনের জন্য নতুন করে ডিজাইন করার সময় Catalyst-এ স্ট্যান্ডার্ডাইজ করুন।
- ম্যানেজমেন্ট, ফার্মওয়্যার, রেগুলেটরি এবং পলিসির প্রভাবগুলো আগে থেকে পরিকল্পনা না করা থাকলে মিক্সড-স্ট্র্যাটেজি ড্রিফ্ট এড়িয়ে চলুন।
অধিকাংশ অ্যাডমিনিস্ট্রেটরদের একনজরে যে তুলনাটি প্রয়োজন তা এখানে দেওয়া হলো।
| বৈশিষ্ট্য | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| প্ল্যাটফর্মের ভূমিকা | বর্তমান কৌশলগত এন্টারপ্রাইজ প্ল্যাটফর্ম | লিগ্যাসি এস্টেটে ব্যাপকভাবে নিয়োজিত পূর্ববর্তী এন্টারপ্রাইজ প্ল্যাটফর্ম |
| স্ট্যান্ডার্ড ফোকাস | 6E এবং Wi-Fi 7 পজিশনিং সহ আধুনিক WiFi বিবর্তনকে ঘিরে নির্মিত | সাধারণত 802.11ac Wave 2 এর মতো পূর্ববর্তী প্রজন্মের সাথে যুক্ত |
| ঘনত্বের উপযোগিতা | বর্তমান ঘন ভেন্যু প্রত্যাশার সাথে আরও ভালো সামঞ্জস্যপূর্ণ | অনেক প্রতিষ্ঠিত স্থাপনায় শক্তিশালী, তবে নতুন স্ট্যান্ডার্ড রোডম্যাপের সাথে কম সামঞ্জস্যপূর্ণ |
| ম্যানেজমেন্টের দিকনির্দেশনা | আর্কিটেকচারের উপর ভিত্তি করে আধুনিক অন-প্রেম, ক্লাউড এবং হাইব্রিড চিন্তাভাবনার জন্য উপযুক্ত | প্রায়শই ঐতিহ্যগত এন্টারপ্রাইজ ডেপ্লয়মেন্ট প্যাটার্নের সাথে যুক্ত |
| রিফ্রেশ আউটলুক | নতুন এন্টারপ্রাইজ ডিজাইনের জন্য দীর্ঘমেয়াদে আরও ভালো পছন্দ | অনেক ক্ষেত্রে উত্তরাধিকার সূত্রে প্রাপ্ত বা একটি ট্রানজিশনাল প্ল্যাটফর্ম হিসাবে বিবেচনা করা ভালো |
| সাধারণ ক্রয়ের ক্ষেত্র | নতুন ক্যাম্পাস, হসপিটালিটি, হেলথকেয়ার এবং মাল্টি-সাইট রিফ্রেশ প্রজেক্ট | বিদ্যমান এস্টেট যা মেয়াদ বাড়াতে চায় বা পুরানো ডিজাইনের ধারণাকে সমর্থন করে |
ডিজাইনের উদ্দেশ্যের চেয়ে নামকরণের গুরুত্ব কম
Cisco-এর মডেল নম্বরগুলো ক্রেতাদের স্পেক-শিট দেখে কেনাকাটা করতে প্রলুব্ধ করতে পারে। এটি সাধারণত ভুল আলোচনার দিকে নিয়ে যায়। সবচেয়ে বেশি গুরুত্বপূর্ণ হলো AP-টি কোন ধরনের পরিবেশের জন্য তৈরি করা হয়েছে। জিজ্ঞাসা করুন:
- এটি কি একটি স্ট্যান্ডার্ড ইনডোর এন্টারপ্রাইজ AP?
- এটি কি অধিক ঘনত্বের ক্লায়েন্ট লোডের জন্য উপযুক্ত?
- এটি কি সেই সব রেডিও ব্যান্ড এবং স্ট্যান্ডার্ড সাপোর্ট করে যা আপনার ক্লায়েন্ট ডিভাইসগুলো ব্যবহার করবে?
- এটি কি আপনার পাওয়ার, মাউন্টিং এবং কন্ট্রোলার সংক্রান্ত সীমাবদ্ধতার সাথে সামঞ্জস্যপূর্ণ?
শুধুমাত্র মডেল নম্বর দেখে একটি Cisco ওয়্যারলেস AP কেনা অনেকটা পোর্ট কাউন্ট দেখে একটি সুইচ বেছে নেওয়ার মতো, যেখানে আপলিংক, পাওয়ার এবং সফটওয়্যার উপেক্ষা করা হয়।
সবচেয়ে দরকারী মানসিক পরিবর্তন হলো এটি। কোন Cisco AP "সেরা" তা জিজ্ঞাসা করবেন না। বরং জিজ্ঞাসা করুন কোন Cisco AP ফ্যামিলি আপনার পরিবেশের জন্য প্রয়োজনীয় ডেনসিটি, ম্যানেজমেন্ট স্টাইল এবং অথেন্টিকেশন মডেলের সাথে সবচেয়ে বেশি মানানসই।
মূল হার্ডওয়্যার এবং রেডিও প্রযুক্তি ব্যাখ্যা করা হলো
হার্ডওয়্যারের বিষয়টি গুরুত্বপূর্ণ কারণ হেল্পডেস্ক টিকিট তৈরি হওয়ার অনেক আগেই রেডিওর সক্ষমতা ব্যবহারকারীর অভিজ্ঞতা নির্ধারণ করে দেয়। নতুন Cisco অ্যাক্সেস পয়েন্টগুলো শুধুমাত্র ব্যাপক মার্কেটিংয়ের অর্থেই দ্রুততর নয়। এগুলো এমন ব্যস্ত পরিবেশে আরও ভালো আচরণ করার জন্য ডিজাইন করা হয়েছে যেখানে অনেক ক্লায়েন্ট একসাথে এয়ারটাইমের জন্য প্রতিযোগিতা করে।
কেন নতুন স্ট্যান্ডার্ডগুলো বাস্তব ডিপ্লয়মেন্টে পরিবর্তন আনে
হালকা ব্যবহার সহ একটি শান্ত অফিসে, পুরানো এবং নতুন প্রজন্মের AP গুলোকে একই রকম মনে হতে পারে। কিন্তু একটি হাসপাতাল, হোটেল, পরিবহন হাব বা লেকচার বিল্ডিংয়ে তারা তা মনে হয় না। গ্রাহক ঘনত্ব বাড়ার সাথে সাথে, AP-কে বিরোধ নিষ্পত্তি করতে হয়, পরিষেবার গুণমান বজায় রাখতে হয় এবং একটি কোলাহলপূর্ণ ডিভাইস গ্রুপ যাতে অন্য সবার অভিজ্ঞতা নষ্ট না করতে পারে তা নিশ্চিত করতে হয়।
Cisco জানিয়েছে যে তাদের Wi-Fi 7 অ্যাক্সেস পয়েন্টগুলি ভিডিও স্ট্রিমিং, AR এবং VR-এর মতো রিয়েল-টাইম ওয়ার্কলোডের জন্য কম লেটেন্সি এবং উচ্চতর অনুমানযোগ্যতার জন্য ডিজাইন করা হয়েছে, এবং এটি নেটওয়ার্কের কনজেশন কমায় যাতে অনেক ক্লায়েন্ট সক্রিয় থাকা অবস্থায়ও পরিষেবার গুণমান আরও স্থিতিশীল থাকে (Cisco Wi-Fi 7 অ্যাক্সেস পয়েন্ট ডেটা শিট)। এটি অত্যন্ত গুরুত্বপূর্ণ কারণ লোডের অধীনে স্থিতিশীলতা সাধারণত একটি হেডলাইন থ্রুপুট ফিগারের চেয়ে বেশি মূল্যবান যা ব্যবহারকারীরা বাস্তবে কখনই দেখতে পাবেন না।
হার্ডওয়্যারের মৌলিক ভূমিকা সম্পর্কে আপনি যদি রিফ্রেস করে নিতে চান, তবে Cisco-নির্দিষ্ট ডিজাইন পছন্দগুলো আরও গভীরভাবে বোঝার আগে wireless access point fundamentals বিষয়ক এই সংক্ষিপ্ত নির্দেশিকাটি একটি দরকারী প্রাথমিক সহায়িকা হতে পারে।
লাইভ এনভায়রনমেন্টে রেডিওগুলো যা সমাধান করে
একটি আধুনিক Cisco ওয়্যারলেস AP কয়েকটি নির্দিষ্ট উপায়ে তার মূল্য প্রমাণ করে:
ঘন ক্লায়েন্ট পরিচালনা
কনফারেন্স ফ্লোর, রোগীর এলাকা এবং সর্বজনীন স্থানে কাঁচা গতির চেয়ে আরও ভাল শিডিউলিং এবং এয়ারটাইমের ব্যবহার বেশি গুরুত্বপূর্ণ।উন্নত ধারাবাহিকতা
রিয়েল-টাইম অ্যাপগুলির কেবল ব্যান্ডউইথ প্রয়োজন হয় না। তাদের কম জিটার, আরও অনুমানযোগ্য আচরণ এবং কম আকস্মিক গুণমানের পরিবর্তন প্রয়োজন।পলিসি ডিজাইনের জন্য আরও বেশি সুযোগ
নতুন প্ল্যাটফর্মগুলিকে সেগমেন্টেড SSID, আধুনিক প্রমাণীকরণ প্রবাহ এবং মিশ্র ডিভাইস জনসংখ্যার সাথে সামঞ্জস্য করা সহজ।
যে ফিচারগুলোর প্রতি গুরুত্ব দেওয়া উচিত
প্রতিটি অ্যাডভান্সড ফিচার প্রতিদিনের ফলাফল পরিবর্তন করে না। তবে এইগুলো করে।
রেডিও জেনারেশন এবং ভেন্যু ডেনসিটি
যদি আপনার ভেন্যুতে নিয়মিত একই জায়গায় অনেক সক্রিয় ক্লায়েন্ট থাকে, তবে কনটেনশন হ্যান্ডলিং এবং অনুমানযোগ্যতার কথা মাথায় রেখে নির্বাচন করুন। এই কারণেই হোটেল, উচ্চশিক্ষা এবং হেলথকেয়ারের জন্য নতুন Catalyst প্ল্যাটফর্মগুলো বেশি উপযুক্ত। সমস্যাটি এটি নয় যে "এই AP কি ডিভাইস সংযুক্ত করতে পারে?" বরং সমস্যাটি হলো "সবাই একসঙ্গে সংযুক্ত হলে এটি কি পরিষেবাটিকে ব্যবহারযোগ্য রাখতে পারে?"
কন্ট্রোলার এবং আর্কিটেকচার ফিট
বেতার সিস্টেমটি কীভাবে পরিচালনা করা হচ্ছে তার থেকে AP কে আলাদা করা যায় না। একটি জটিল কন্ট্রোলার কৌশলের সাথে মোতায়েন করা একটি প্রযুক্তিগতভাবে সক্ষম AP শেষ পর্যন্ত অপারেশনের জন্য বোঝা হয়ে দাঁড়ায়। হার্ডওয়্যার থেকে প্রতিটি ফিচার বের করার চেয়ে ধারাবাহিক সফ্টওয়্যার নীতি, অনুমানযোগ্য রোমিং আচরণ এবং পরিচালনাযোগ্য লাইফসাইকেল প্রক্রিয়া সাধারণত বেশি গুরুত্বপূর্ণ।
রেডিও ডিজাইন সংক্রান্ত সমস্যা হিসেবে সিকিউরিটি
ওয়্যারলেস সিকিউরিটি শুধুমাত্র এজে থাকা কোনো অথেন্টিকেশন সিদ্ধান্ত নয়। এটি SSID সংখ্যা, রোমিং ডিজাইন, সেগমেন্টেশন, অনবোর্ডিং জটিলতা এবং ব্যবহারকারীরা অফিসিয়াল নেটওয়ার্ককে পুরোপুরি বাইপাস করছে কিনা তা প্রভাবিত করে। এই কারণেই আধুনিক AP কৌশলের সাথে আইডেন্টিটি কৌশলের ঘনিষ্ঠ সম্পর্ক থাকা উচিত।
ইউজাররা যদি বারবার টিথারিং ব্যবহার করতে বাধ্য হন, তবে সিগন্যাল ম্যাপ নিখুঁত দেখালেও ওয়্যারলেস ডিজাইন ব্যর্থ হয়েছে।
বাস্তবে, উন্নত রেডিও প্রযুক্তি আপনাকে প্ল্যাটফর্ম দেয়। তবে ভালো নেটওয়ার্ক ডিজাইন এবং ভালো আইডেন্টিটি ডিজাইন নির্ধারণ করে যে ইউজাররা এর থেকে উপকৃত হবেন কি না।
আপনার Cisco ওয়্যারলেস নেটওয়ার্ক ডিজাইন ও ডিপ্লয় করা
অধিকাংশ ব্যর্থ ওয়্যারলেস প্রজেক্ট কেনাকাটার ক্ষেত্রে ব্যর্থ হয় না। সেগুলি ব্যর্থ হয় পরিকল্পনায়। AP মডেলটি হয়তো সম্পূর্ণ নিখুঁত হতে পারে, কিন্তু ডিজাইনে প্রকৃত ক্লায়েন্ট ঘনত্ব, জটিল বিল্ডিং উপাদান, PoE সীমাবদ্ধতা বা স্থানীয় নিয়ন্ত্রক সীমানা উপেক্ষা করা হয়েছে।
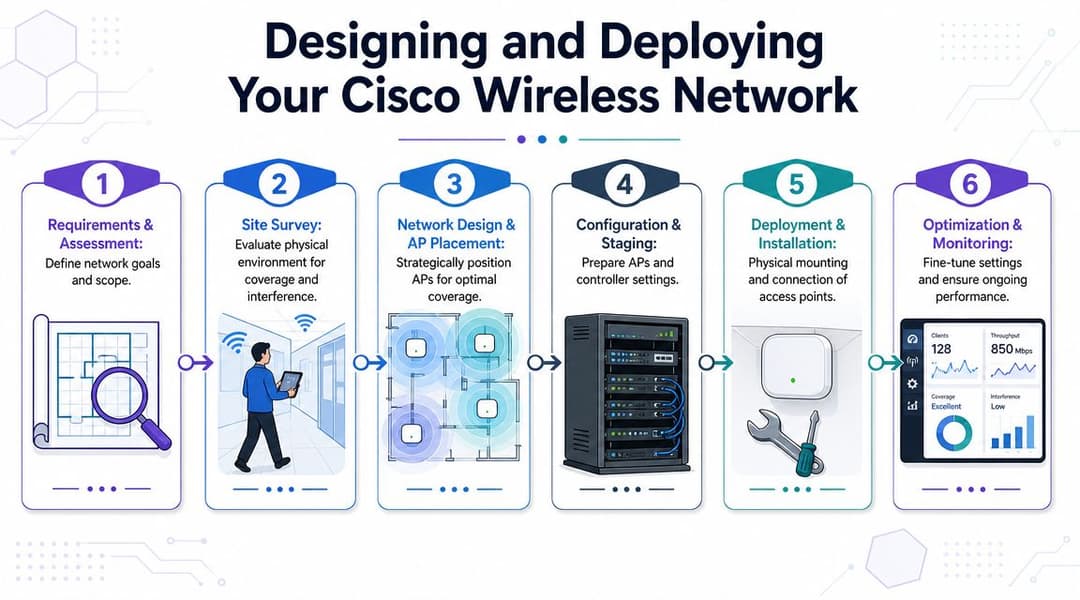
সবচেয়ে নিখুঁত Cisco ডিপ্লয়মেন্টগুলো প্রয়োজনীয়তা নির্ধারণ থেকে শুরু করে অপ্টিমাইজেশন পর্যন্ত একটি সুশৃঙ্খল প্রক্রিয়া অনুসরণ করে।
কভারেজ এবং ক্যাপাসিটি একসাথে মাথায় রেখে শুরু করুন
শুধুমাত্র কভারেজ কেন্দ্রিক ডিজাইন এখনও অনেক প্রজেক্টে দেখা যায়। এটি দেখতে সুন্দর হিটম্যাপ তৈরি করে ঠিকই কিন্তু লাইভ সার্ভিসে ব্যবহারকারীর অভিজ্ঞতাকে খারাপ করে। একটি হোটেল বলরুম, বহির্বিভাগের ক্লিনিক বা যৌথ স্টুডেন্ট স্পেসে গ্রহণযোগ্য সিগন্যাল শক্তি থাকতে পারে এবং তবুও তা খারাপ পারফর্ম করতে পারে কারণ ভুল জায়গায় খুব কম রেডিওর সাথে অনেক বেশি ডিভাইস সংযুক্ত থাকে।
একটি ব্যবহারিক ডিপ্লয়মেন্ট ওয়ার্কফ্লো দেখতে এইরকম হয়:
পরিষেবার উদ্দেশ্য নির্ধারণ করুন
নেটওয়ার্কটি মূলত গেস্ট-প্রধান, স্টাফ-ক্রিটিক্যাল, ডিভাইস-ডেন্স, ল্যাটেন্সি-সেনসিটিভ, নাকি এই চারটির মিশ্রণ তা নির্ধারণ করুন।পরিবেশ সঠিকভাবে জরিপ করুন
ভৌত সামগ্রী, লিফট কোর, রান্নাঘর, প্ল্যান্ট রুম এবং কাঁচ-প্রধান অলিন্দ সবই ধারণাকে পরিবর্তন করে দিতে পারে।ব্যবহারের উপর ভিত্তি করে AP স্থাপন করুন, প্রতিসাম্যের জন্য নয় ফ্লোর প্ল্যানে সমান দূরত্বে স্থাপন করা কোনো বুদ্ধিমান ডিজাইন নয়। AP-গুলি সেখানে স্থাপন করুন যেখানে ব্যবহারকারীরা বেশি জমা হন এবং যেখানে রোমিং পাথ রয়েছে।
সুইচিং এবং পাওয়ার আগে চেক করুন
AP-এর ক্ষমতা PoE সীমাবদ্ধতা, আপলিঙ্ক বাধা বা অ্যাক্সেস সুইচ প্লেসমেন্টের কারণে বাধাগ্রস্ত হতে পারে।মাঠে নামার আগে কনফিগারেশন স্টেজ করুন
ইনস্টলাররা হার্ডওয়্যার মাউন্ট করা শুরু করার আগে WLAN পলিসি, ট্যাগিং, কান্ট্রি সেটিংস এবং কন্ট্রোলার আচরণ সামঞ্জস্যপূর্ণ হওয়া উচিত।বাস্তব ক্লায়েন্ট আসার পর অপ্টিমাইজ করুন
চূড়ান্ত টিউনিং শুধুমাত্র সার্ভে টুল দিয়ে নয়, লাইভ ট্রাফিকের মাধ্যমে সম্পন্ন হয়।
যে টিমগুলো আরও বিস্তৃত ডেপ্লয়মেন্ট শৈলী মূল্যায়ন করছে, তাদের জন্য Meraki সহ ওয়্যারলেস অ্যাক্সেস পয়েন্ট পদ্ধতির এই তুলনাটি উপযোগী কারণ ম্যানেজমেন্ট মডেলটি রোলআউটের গতি এবং অপারেটিং ওভারহেডকে প্রায় ততটাই প্রভাবিত করে যতটা রেডিও হার্ডওয়্যার করে।
UK রেগুলেটরি ডোমেন কোনো ফুটনোট নয়
অন্যথায় সক্ষম অনেক প্রকল্প প্রায়শই এই ক্ষেত্রে চ্যালেঞ্জের মুখোমুখি হয়। Cisco AP-গুলি তাদের কনফিগার করা রেগুলেটরি ডোমেন দ্বারা সীমাবদ্ধ থাকে। একটি Aironet 3800-এর জন্য Cisco-এর প্রশিক্ষণ উদাহরণে একটি চ্যানেল ম্যাপ এবং 8টি ট্রান্সমিট পাওয়ার লেভেল দেখানো হয়েছে, পাশাপাশি এটিও স্পষ্ট করা হয়েছে যে সমস্ত চ্যানেল সমস্ত দেশে উপলব্ধ নয়। UK-তে মোতায়েনের জন্য, AP-টিকে অবশ্যই UK এবং ETSI নিয়মের বিপরীতে যাচাই করতে হবে, কারণ এটি তার কনফিগার করা ডোমেনের বাইরের চ্যানেলগুলিকে অনুমতি দেবে না, যা কভারেজ পরিকল্পনা এবং কমপ্লায়েন্সকে সরাসরি প্রভাবিত করে (Cisco রেগুলেটরি ডোমেন প্রশিক্ষণ রেফারেন্স)।
এটি বেশ কয়েকটি কারণে গুরুত্বপূর্ণ:
আমদানি করা বা অমিল হার্ডওয়্যার রোলআউটকে ব্যাহত করতে পারে
যদি রেগুলেটরি ডোমেন সামঞ্জস্যপূর্ণ না হয়, তবে আপনার ডিজাইনের অনুমানগুলি ভেঙে পড়তে পারে।চ্যানেল পরিকল্পনা দেশ-নির্দিষ্ট হয়
অন্য অঞ্চল থেকে একটি ডিজাইন টেমপ্লেট নিয়ে এসে ধরে নেবেন না যে এটি UK-তেও একইভাবে কাজ করবে।কন্ট্রোলার কান্ট্রি সেটিংস অপারেশনালভাবে গুরুত্বপূর্ণ
মাইগ্রেশন বা মিশ্র-এস্টেট পরিবর্তনের পরে, যাচাইকরণের অংশ হিসাবে ডোমেন অ্যালাইনমেন্ট পরীক্ষা করা প্রয়োজন।
UK-এর 6 GHz সংক্রান্ত প্রশ্ন
যুক্তরাজ্যের দলগুলোকে স্থানীয় 6 GHz পরিবেশে কী অনুমোদিত রয়েছে সেদিকেও গভীর মনোযোগ দিতে হবে। বিষয়টি "Wi-Fi 6E" শুনতে আকর্ষণীয় কিনা তা নয়। বিষয়টি হলো, আপনি যে ডিপ্লয়মেন্ট সিনারিও পরিকল্পনা করছেন ঠিক তার সাথে মডেল, সফটওয়্যার এবং রেগুলেটরি সেটিংস যুক্তরাজ্যের ব্যবহারের নিয়মের সাথে সামঞ্জস্যপূর্ণ কিনা।
একটি কমপ্লায়েন্ট কিন্তু দুর্বলভাবে পরিকল্পিত ডিজাইন তবুও খারাপ পারফর্ম করে। আবার ভুল নিয়ন্ত্রক ফিটের একটি সুপরিকল্পিত ডিজাইন হয়তো কখনই লাইভ করা সম্ভব হবে না।
এই কারণেই ডিপ্লয়মেন্ট পর্বে সার্ভে, স্টেজিং এবং ইনস্টলেশনের পাশাপাশি সর্বদা একটি আনুষ্ঠানিক নিয়ন্ত্রক যাচাইকরণ ধাপ অন্তর্ভুক্ত করা উচিত।
আধুনিক অথেনটিকেশন এবং ইন্টিগ্রেশন স্ট্র্যাটেজি
রেডিও নেটওয়ার্ক হলো ব্যবহারকারীর অভিজ্ঞতার অর্ধেক মাত্র। বাকি অর্ধেক হলো মানুষ এবং ডিভাইস কীভাবে এতে সংযুক্ত হচ্ছে।
অনেক Cisco ওয়্যারলেস পরিবেশ এখনও দুটি অভ্যাসের একটির উপর নির্ভর করে। হয় এমন একটি শেয়ার্ড পাসওয়ার্ড রয়েছে যা উদ্দিষ্ট ব্যবহারকারীর বাইরেও ছড়িয়ে পড়ে, অথবা একটি Captive Portal ফ্লো রয়েছে যা প্রযুক্তিগতভাবে কাজ করে কিন্তু স্কেলে পরিচালনা করা কঠিন, ভঙ্গুর এবং আনাড়ি মনে হয়। উভয় পদ্ধতিই সাপোর্ট লোড তৈরি করে এবং নীতি নিয়ন্ত্রণকে দুর্বল করে।
কেন শেয়ার্ড-পাসওয়ার্ড WiFi তার সীমায় পৌঁছে গেছে
শেয়ার্ড PSK গুলি আকর্ষণীয় কারণ এগুলো সহজে ব্যাখ্যা করা যায়। তবে এগুলো নিয়ন্ত্রণ করাও বেশ কঠিন। একবার একটি পাসওয়ার্ড একটি সাইনে প্রিন্ট করা হলে, ইমেলের মাধ্যমে ছড়িয়ে দেওয়া হলে বা অনিয়ন্ত্রিত ডিভাইসে সংরক্ষিত হলে, আপনার অ্যাক্সেস মডেলটি ইতিমধ্যে শিথিল হতে শুরু করেছে। এটি পরিবর্তন করা বিঘ্নজনক হয়ে ওঠে এবং একটি সাধারণ সিক্রেটের ভিত্তিতে ব্যবহারকারীদের বিভক্ত করা কঠিন হয়।
ঐতিহ্যবাহী গেস্ট Captive Portal গুলো একটি ভিন্ন সমস্যার সমাধান করে, তবে ব্যবহারকারীরা যেখানে সবচেয়ে কম জটিলতা আশা করে সেখানে তারা প্রায়ই বাধা সৃষ্টি করে। অতিথিরা দ্রুত, নিরাপদ অনবোর্ডিং চান। কর্মীরা তাদের আইডেন্টিটির সাথে যুক্ত মসৃণ অ্যাক্সেস চান। অপারেশন টিমগুলো রিভোকেশন, অডিটেবিলিটি এবং কম টিকিট চান।
এই কারণেই আধুনিক ওয়্যারলেস কৌশল "পাসওয়ার্ড কে জানে" থেকে সরে এসে "এই ইউজার বা ডিভাইসটি কে, এবং এটিকে কী করার অনুমতি দেওয়া উচিত?" এই দিকে ধাবিত হচ্ছে।
আধুনিক Cisco অ্যাক্সেস দেখতে কেমন হওয়া উচিত
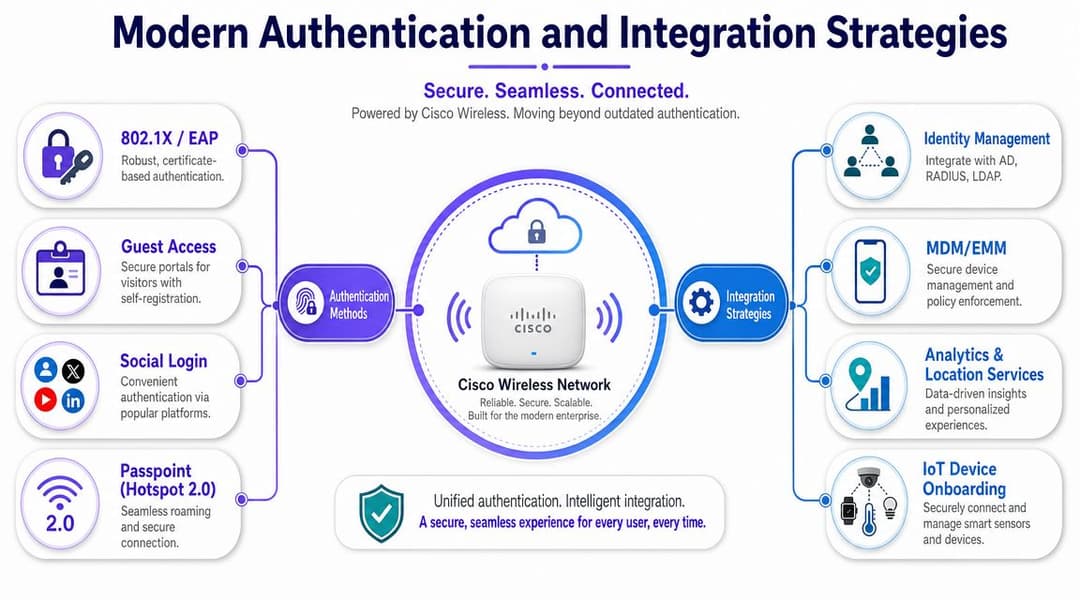
Cisco ইনফ্রাস্ট্রাকচারে একটি শক্তিশালী অথেনটিকেশন মডেল সাধারণত একটির পরিবর্তে একাধিক প্যাটার্নকে একত্রিত করে:
ম্যানেজড স্টাফ ডিভাইসের জন্য 802.1X
ডিভাইস ট্রাস্ট এবং পলিসি যেখানে গুরুত্বপূর্ণ, সেখানে ওয়ার্কফোর্স অ্যাক্সেসের জন্য এটি এখনও সঠিক ভিত্তি।সার্টিফিকেট-ভিত্তিক অনবোর্ডিং
পাসওয়ার্ড ছড়ানোর চেয়ে এটি অনেক ভালো, বিশেষ করে যখন এটি ক্লাউড ডিরেক্টরি এবং লাইফসাইকেল অটোমেশনের সাথে যুক্ত থাকে।অতিথিদের জন্য Passpoint এবং OpenRoaming
এগুলো জটিলতা কমায় এবং প্রথম-প্যাকেট এনক্রিপশন ও বারবার ভিজিটের সুবিধাকে আরও বাস্তবসম্মত করে তোলে।IoT এবং লেগাসি এন্ডপয়েন্টের জন্য সেগমেন্টেড অনবোর্ডিং
সব ডিভাইস আধুনিক EAP ফ্লো চালাতে পারে না, তাই পলিসির সাথে আপস করার চেয়ে আপনার নিয়ন্ত্রিত ব্যতিক্রমগুলোর প্রয়োজন।
অ্যাক্সেস কন্ট্রোলে একটি RADIUS সার্ভার কী কাজ করে তার এই ওভারভিউটি পুনরায় দেখে নেওয়া যেতে পারে যদি আপনার টিমের প্রমাণীকরণের সিদ্ধান্তগুলি কোথায় ফিট করে সে সম্পর্কে প্রযুক্তিগত রিফ্রেসারের প্রয়োজন হয়।
যেখানে ক্লাউড আইডেন্টিটি প্ল্যাটফর্মগুলো পুরো সমীকরণ পরিবর্তন করে দেয়
এটি এমন একটি অংশ যা অনেক ঐতিহ্যগত শুধুমাত্র-Cisco ডিজাইনগুলো কম গুরুত্ব দিয়ে থাকে। Cisco AP এবং কন্ট্রোলারগুলো আপনাকে ট্রান্সপোর্ট, RF কন্ট্রোল এবং এন্টারপ্রাইজ পলিসি হুক সরবরাহ করে। কিন্তু এগুলো অতিথি, কর্মী, ঠিকাদার এবং মাল্টি-টেন্যান্ট ব্যবহারকারীদের জন্য স্বয়ংক্রিয়ভাবে সবচেয়ে পরিষ্কার আইডেন্টিটি অভিজ্ঞতা প্রদান করে না।
একটি ক্লাউড-ভিত্তিক আইডেন্টিটি প্ল্যাটফর্ম ওয়্যারলেস ইনফ্রাস্ট্রাকচারের উপরে অবস্থান করতে পারে এবং অ্যাক্সেস লেয়ারকে সহজ করতে পারে। এর একটি উদাহরণ হলো Purple, যা পাসওয়ার্ডহীন গেস্ট এবং স্টাফ অ্যাক্সেস মডেল, OpenRoaming এবং Passpoint ওয়ার্কফ্লো এবং Microsoft Entra ID, Google Workspace এবং Okta-এর মতো ক্লাউড আইডেন্টিটি প্রোভাইডারদের সাথে ইন্টিগ্রেশন সমর্থন করে। ব্যবহারিক দিক থেকে, এটি সংস্থাগুলিকে Cisco ওয়্যারলেসকে নেটওয়ার্কের ভিত্তি হিসাবে রাখতে দেয় এবং একই সাথে দুর্বল শেয়ার্ড-পাসওয়ার্ড বা শুধুমাত্র অন-প্রিম প্রমাণীকরণ প্যাটার্ন থেকে দূরে সরে যেতে সাহায্য করে।
এই মডেলটি বিশেষভাবে উপযোগী যখন আপনার নিচের বিষয়গুলো একত্রিত করার প্রয়োজন হয়:
- অতিথি অ্যাক্সেস যা সহজ মনে হয়,
- ডিরেক্টরি পরিচয়ের সাথে যুক্ত স্টাফ প্রমাণীকরণ,
- ব্যবহারকারীরা চলে গেলে দ্রুত অ্যাক্সেস বাতিলকরণ,
- এবং ভাড়াটে, বাসিন্দা, বিভাগ বা ফ্র্যাঞ্চাইজিগুলির মধ্যে বিচ্ছিন্নতা।
সেরা ওয়্যারলেস লগইন হলো সেটি যা ইউজাররা খুব কমই লক্ষ্য করেন এবং অ্যাডমিনিস্ট্রেটররা তবুও কঠোরভাবে নিয়ন্ত্রণ করতে পারেন।
বাস্তবে যা আরও ভালো কাজ করে
স্টাফদের জন্য, সার্টিফিকেট-গ্রেড বা পরিচয়-বাধ্য অ্যাক্সেস সাধারণত দীর্ঘমেয়াদী সঠিক সমাধান। এটি পাসওয়ার্ড রিসেটের ঝামেলা কমায়, অ্যাক্সেস বাতিলকরণ প্রক্রিয়া উন্নত করে এবং জিরো-ট্রাস্ট ধারণার সাথে আরও ভালোভাবে সামঞ্জস্যপূর্ণ হয়।
অতিথিদের জন্য, ঝামেলা একটি বড় বিষয়। ব্যবহারকারীদের যদি ক্রমাগত পুনরায় নিবন্ধন করতে হয় বা অসঙ্গতিপূর্ণ স্প্ল্যাশ ফ্লোর মুখোমুখি হতে হয়, তবে এর ব্যবহার কমে যায় এবং সহায়তার চাহিদা বৃদ্ধি পায়। পাসওয়ার্ডহীন রোমিং মডেলগুলি কেবল একটি সুবিধার বিষয় নয়, বরং একটি বাস্তব কার্যক্ষম সমস্যার সমাধান করে।
লেগেসি ডিভাইসগুলোর জন্য, সেগুলোকে এমন একটি ডিজাইনে জোর করে মানানোর চেষ্টা করবেন না যা তারা সাপোর্ট করতে পারে না। তার পরিবর্তে কঠোর সেগমেন্টেশন এবং নির্দিষ্ট উদ্দেশ্যে তৈরি অনবোর্ডিংয়ের মাধ্যমে সেগুলোকে আলাদা করুন।
একটি আধুনিক Cisco ওয়্যারলেস AP ডিপ্লয়মেন্ট তার সম্পূর্ণ সম্ভাবনায় পৌঁছায় যখন অথেন্টিকেশন বা প্রমাণীকরণ আইডেন্টিটি-চালিত, ক্লাউড-সংযুক্ত এবং সমগ্র এস্টেট জুড়ে পরিচালনা করার জন্য যথেষ্ট সহজ হয়ে ওঠে।
পারফরম্যান্স টিউনিং এবং সাধারণ সমস্যার সমাধান
ব্যবহারকারীরা যখন ওয়্যারলেস নিয়ে অভিযোগ করেন, তখন অনেক টিম এখনও কন্ট্রোলার থেকে শুরু করে ভেতরের দিকে কাজ করে। তারা জয়েন ফেইলর, রেজিস্ট্রেশন অ্যানোমালি বা AP অ্যালার্ট খোঁজার চেষ্টা করেন, একটি সহজ প্রশ্ন করার আগে: RF পরিবেশ কি ওভারলোডেড?
ওই ক্রমানুসারটি প্রায়শই সময় নষ্ট করে।
দোষারোপ না করে এনভায়রনমেন্ট দিয়ে শুরু করুন
যুক্তরাজ্যের জনাকীর্ণ ভেন্যুগুলোতে আশেপাশের পরিবেশ দুর্বল হওয়ার কারণে একটি সচল Cisco AP-কেও নির্ভরযোগ্য মনে নাও হতে পারে। পুরু দেয়াল, প্রতিফলিত উপাদান, ক্লায়েন্টের ভিড়, অনুপযুক্ত AP প্লেসমেন্ট এবং নিয়ন্ত্রণহীন পার্শ্ববর্তী RF - এই সবই ব্যবহারকারীর অভিজ্ঞতাকে ব্যাহত করে। হসপিটালিটি, হেলথকেয়ার, রিটেইল এবং স্টুডেন্ট অ্যাকোমোডেশন এগুলোর জন্য বিশেষভাবে ঝুঁকিপূর্ণ, কারণ ওয়্যারলেস পরিবেশ সারাদিন ধরে পরিবর্তিত হতে থাকে।
একটি উপেক্ষিত কিন্তু গুরুত্বপূর্ণ ট্রাবলশুটিং পদ্ধতি হলো, AP বা কন্ট্রোলার ব্যর্থ হয়েছে তা ধরে নেওয়ার আগে RF এবং ধারণক্ষমতার অনুমানগুলো পরীক্ষা করে নেওয়া। ব্যবহারকারীরা যদি শুধুমাত্র সর্বোচ্চ ব্যস্ততার সময়েই সমস্যার সম্মুখীন হন, তবে সমস্যাটি ভাঙা হার্ডওয়্যারের কারণে নয়, বরং এয়ারটাইম চাপ, সহ-চ্যানেল বিরোধ বা ভুল প্লেসমেন্টের কারণে হতে পারে।
প্রমাণের জন্য টেলিমেট্রি ব্যবহার করুন
Cisco একটি অর্থপূর্ণ অপারেশনাল ক্ষমতা যোগ করেছে যখন তাদের আধুনিক এন্টারপ্রাইজ ওয়্যারলেস প্ল্যাটফর্ম Cisco IOS XE Bengaluru 17.5.1-এ রিয়েল-টাইম AP হেলথ মনিটরিং চালু করে। এটি টিমগুলোকে ২ থেকে ৯০০ সেকেন্ড-এর একটি কনফিগারেবল ব্যবধানে CPU utilisation এবং memory usage ট্র্যাক করার অনুমতি দেয়, যেখানে ডিফল্ট রিপোর্টিং উদাহরণ হিসেবে ১০ সেকেন্ড দেখানো হয়েছে। এটি AP ভিজিবিলিটিকে সাধারণ আপ/ডাউন চেক থেকে ট্রাবলশুটিং এবং পারফরম্যান্স ম্যানেজমেন্টের জন্য থ্রেশহোল্ড-ভিত্তিক অবজারভেবিলিটির দিকে নিয়ে গেছে (Cisco AP real-time statistics guide)।
এটি উপযোগী কারণ এটি দুটি অত্যন্ত ভিন্ন পরিস্থিতিকে আলাদা করতে সাহায্য করে:
AP অভ্যন্তরীণ চাপের মধ্যে রয়েছে
CPU বা মেমরি চাপ একটি প্রকৃত প্ল্যাটফর্ম বা ওয়ার্কলোড সমস্যা নির্দেশ করতে পারে।AP ভালো অবস্থায় রয়েছে কিন্তু পরিষেবাটি খারাপ
যা আপনাকে RF পরিস্থিতি, দ্বন্দ্ব, ক্লায়েন্টের আচরণ বা নীতি ডিজাইনের দিকে নির্দেশ করে।
একটি আরও বেশি কার্যকর ট্রাবলশুটিং সিকোয়েন্স
সরাসরি লগে প্রবেশ না করে এই ক্রমানুসারটি চেষ্টা করে দেখুন।
প্রথমে ক্লায়েন্ট প্যাটার্ন চেক করুন
অভিযোগগুলো কি একটি নির্দিষ্ট ডিভাইসের ধরন, একটি নির্দিষ্ট এলাকা নাকি একটি নির্দিষ্ট অকুপেন্সি পিরিয়ডের মধ্যে সীমাবদ্ধ?দ্বিতীয়ত RF কন্ডিশন পরীক্ষা করুন
চ্যানেল ওভারল্যাপ, স্টিকি ক্লায়েন্ট এবং স্পেসটি ডিজাইনের চেয়ে বেশি চাপ বহন করছে কি না তা দেখুন।তৃতীয়ত AP হেলথ টেলিমেট্রি পর্যালোচনা করুন
AP-সাইডের স্ট্রেস নিশ্চিত বা বাতিল করতে CPU এবং মেমোরির ট্রেন্ডগুলো ব্যবহার করুন।এরপর অথেন্টিকেশন ফ্লো পরীক্ষা করুন
ব্যবহারকারীরা প্রায়শই অনবোর্ডিং বা পলিসি সংক্রান্ত ব্যর্থতাকে "খারাপ WiFi" হিসেবে বর্ণনা করেন।কন্ট্রোলার ডিবাগিং সবার শেষে ব্যবহার করুন, প্রথমে নয়
এটি অত্যন্ত গুরুত্বপূর্ণ, তবে এটি আপনার একমাত্র লেন্স হওয়া উচিত নয়।
রুমটি পূর্ণ থাকার সময়েই যদি একই AP "ব্যর্থ" হয়, তবে বুঝতে হবে রুমটিই ত্রুটিপূর্ণ ডোমেনের অংশ।
কোন টিউনিং সাধারণত ফলাফলের উন্নতি ঘটায়
সবচেয়ে মূল্যবান টিউনিংয়ের কাজটি খুব কমই গ্ল্যামারাস হয়। এর মধ্যে রয়েছে চ্যানেল প্ল্যান পরিষ্কার করা, অপ্রয়োজনীয় SSID হ্রাস করা, ওভারপাওয়ার্ড সেল সংশোধন করা এবং প্রকৃত ব্যবহারের প্যাটার্নের সাথে RF ডিজাইন মেলানো। ব্যবহারকারীরা যেটিকে অস্থিরতা মনে করছেন, সেই সমস্যার মূল কারণ আমাদের অথেন্টিকেশন ডিজাইন কোনো লুকানো প্রতিবন্ধকতা তৈরি করছে কিনা তা পরীক্ষা করাও এর অন্তর্ভুক্ত।
ভালো Cisco অপারেশনাল টিমগুলো শুধু AP সচল আছে কি না তা জিজ্ঞাসা করে না। তারা জিজ্ঞাসা করে যে রেডিও সেল, ক্লায়েন্ট আচরণ এবং অ্যাক্সেস ওয়ার্কফ্লো AP যে পরিবেশের জন্য কাজ করছে তার সাথে যথেষ্ট সামঞ্জস্যপূর্ণ কি না।
আপনার এনভায়রনমেন্টের জন্য সঠিক Cisco AP নির্বাচন করা
সঠিক Cisco ওয়্যারলেস AP ব্র্যান্ড আনুগত্যের ওপর কম এবং আপনি যে পরিবেশের জন্য ডিজাইন করছেন তার ওপর বেশি নির্ভর করে। বেছে নেওয়ার সবচেয়ে নিরাপদ উপায় হলো পরিবেশ অনুযায়ী সিদ্ধান্ত নেওয়া।
হসপিটালিটি
হোটেল, রিসোর্ট এবং ইভেন্ট ভেন্যুগুলোতে অনুমানযোগ্য রোমিং, সহজ গেস্ট অনবোর্ডিং এবং এমন একটি স্থিতিশীল পারফরম্যান্সের প্রয়োজন যা শান্ত পরিবেশ থেকে দ্রুত জনাকীর্ণ পরিবেশে মানিয়ে নিতে পারে। যখন গেস্টের ঘনত্ব বেশি থাকে এবং ব্যবসা প্রতিষ্ঠানটি রিসেপশনে টাঙানো কোনো স্ট্যাটিক গেস্ট পাসওয়ার্ডের পরিবর্তে আধুনিক অথেন্টিকেশন প্রক্রিয়া ব্যবহার করতে চায়, তখন নতুন Catalyst মডেলগুলো বেশি উপযুক্ত হয়।
এমন একটি ডিজাইন খুঁজুন যা রুম কভারেজ, করিডোর রোমিং এবং পাবলিক-এরিয়ার কনটেনশন হ্যান্ডলিংকে অগ্রাধিকার দেয়। হসপিটালিটিতে, জটিল গেস্ট অ্যাক্সেস সহ একটি প্রযুক্তিগতভাবে শক্তিশালী AP-ও একটি খারাপ অভিজ্ঞতা তৈরি করে।
খুচরা বিক্রেতা (Retail)
রিটেইল নেটওয়ার্কের একসাথে দুটি ভিন্ন জিনিসের প্রয়োজন হয়। স্টাফ ডিভাইসের নির্ভরযোগ্য অপারেশনাল অ্যাক্সেস প্রয়োজন। ক্রেতাদের এমন একটি অনবোর্ডিং প্রক্রিয়া প্রয়োজন যা কোনো ঝামেলা বা অপ্রয়োজনীয় অপেক্ষার সময় তৈরি না করে। যদি অ্যানালিটিক্স, লয়্যালটি বা লোকেশন-অ্যাওয়্যার অভিজ্ঞতা গুরুত্বপূর্ণ হয়, তবে ওয়্যারলেস ডিজাইনটিকে অবশ্যই সেই অপারেশনাল মডেলটিকে পরিষ্কারভাবে সমর্থন করতে হবে।
রিফ্রেশ করা রিটেইল এস্টেটের জন্য Catalyst সাধারণত বেশি যুক্তিযুক্ত, বিশেষ করে যেখানে আইডেন্টিটি-চালিত অ্যাক্সেস এবং সেগমেন্টেড সার্ভিস পলিসি পরিকল্পনার অংশ।
হেলথকেয়ার
হাসপাতাল এবং ক্লিনিকগুলো ওয়্যারলেসের জন্য একটি কঠিন পরিবেশ। এখানকার নির্মাণ সামগ্রী জটিল, গতিশীলতা গুরুত্বপূর্ণ এবং অসঙ্গতিপূর্ণ রোমিংয়ের কোনো সুযোগ নেই। কেবল ফিচারের প্রাচুর্য নয়, বরং অপারেশনাল স্থিতিশীলতার কথা মাথায় রেখে AP এবং কন্ট্রোলার আর্কিটেকচার বেছে নিন। এখানে সাধারণত নতুন প্ল্যাটফর্মের দিকে যাওয়াই সঠিক সিদ্ধান্ত কারণ স্বাস্থ্যসেবা খাত লোডের অধীনে অনুমানযোগ্য আচরণ এবং আধুনিক স্ট্যান্ডার্ডের দিকে যাওয়ার একটি পরিষ্কার পথ থেকে উপকৃত হয়।
নিয়ন্ত্রক ফিট এবং ইনস্টলেশন ডিটেইল সাবধানে যাচাই করুন। স্বাস্থ্যসেবা ক্ষেত্রে, পরিবেশ লাইভ হয়ে যাওয়ার পর ডিপ্লয়মেন্টের ভুলগুলো সংশোধন করা অত্যন্ত ব্যয়বহুল।
এন্টারপ্রাইজ অফিস এবং ক্যাম্পাস
কর্পোরেট অফিস, হাইব্রিড ক্যাম্পাস এবং কোলাবোরেশন-ভারী স্পেসগুলোর জন্য, আধুনিক Catalyst ডিপ্লয়মেন্টগুলো ভিডিও, ঘন মিটিং এলাকা এবং আইডেন্টিটি-ভিত্তিক স্টাফ অ্যাক্সেসের মিশ্রণের জন্য অত্যন্ত উপযুক্ত। আপনি যদি পুরানো Aironet এস্টেট প্রতিস্থাপন করেন, তবে এটি সাধারণত শুধুমাত্র রেডিও রিফ্রেশ করার নয়, বরং একই সাথে অথেন্টিকেশন পদ্ধতিগুলোকেও পরিষ্কার করার উপযুক্ত সময়।
উত্তরাধিকারসূত্রে প্রাপ্ত সম্পত্তিতে যেখানে লাইফসাইকেল এবং সামঞ্জস্যের বিষয়গুলি প্রাধান্য পায়, সেখানে Aironet এখনও যুক্তিসঙ্গত হতে পারে। তবে নতুন কৌশলগত ডিজাইনের জন্য, অধিকাংশ এন্টারপ্রাইজ পরিবেশে Catalyst দীর্ঘমেয়াদে আরও ভালো পছন্দ।
এমন একটি AP বেছে নিন যা আপনি বছরের পর বছর পরিচালনা করবেন, সেটি নয় যা এই ত্রৈমাসিকের স্প্রেডশিটে জাস্টিফাই করা সবচেয়ে সহজ বলে মনে হচ্ছে।
প্রধান সিদ্ধান্তটি কেবল এটি নয় যে কোন Cisco ওয়্যারলেস AP সিলিংয়ে মাউন্ট করা হবে। এটি হল কোন প্ল্যাটফর্মটি আপনাকে রেডিওর ক্ষমতা, সম্মতি, পরিচালনাযোগ্যতা এবং যারা প্রতিদিন নেটওয়ার্কের উপর নির্ভর করে তাদের জন্য আধুনিক পরিচয় একীকরণের সঠিক ভারসাম্য প্রদান করে।
আপনি যদি Cisco ওয়্যারলেসকে আধুনিকীকরণ করতে চান এবং শেয়ার করা পাসওয়ার্ড ও লেগাসি Captive Portal-এর বাইরে যেতে চান, তবে আপনার বিদ্যমান ইনফ্রাস্ট্রাকচারের ওপর আইডেন্টিটি এবং অথেনটিকেশন লেয়ার হিসেবে Purple-কে মূল্যায়ন করা উচিত। এটি পাসওয়ার্ডহীন গেস্ট অ্যাক্সেস, OpenRoaming এবং Passpoint, স্টাফ SSO ফ্লো এবং ক্লাউড আইডেন্টিটি ইন্টিগ্রেশন সমর্থন করে যা আপনার Cisco ওয়্যারলেস এস্টেট প্রতিস্থাপন না করেই অ্যাক্সেস কন্ট্রোলকে সহজ করতে পারে।



