
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
Probabilmente hai già visto questa richiesta in precedenza. Un hotel desidera un WiFi per gli ospiti migliore e un onboarding più semplice. Un ospedale ha bisogno di un roaming affidabile per i dispositivi del personale senza trasformare il supporto in una battaglia quotidiana. Un campus sta sostituendo gli access point obsoleti e qualcuno pone la domanda apparentemente semplice: "Quale AP wireless Cisco dovremmo acquistare?"
Questa domanda raramente riguarda solo l'access point. Riguarda la progettazione radio, la strategia dei controller, la conformità normativa, l'autenticazione, l'esperienza utente e la complessità operativa che il vostro team può realisticamente gestire. Cisco offre un ampio ecosistema, ma l'ampiezza crea i suoi problemi. Le famiglie di prodotti si sovrappongono, le scelte di gestione influenzano l'architettura e le vecchie abitudini di implementazione non sempre si adattano alle moderne aspettative in materia di accesso senza password, identità e policy zero-trust.
Una buona installazione di AP Cisco wireless non è semplicemente una rete che trasmette un segnale forte. È una soluzione che si adatta alla sede, rispetta le regole dello spettro del Regno Unito, gestisce il comportamento dei client ad alta densità e si collega a un modello di autenticazione apprezzato dagli utenti.
Navigare nel panorama degli AP wireless Cisco
Un tipico aggiornamento aziendale inizia con un problema fisico che sembra un problema wireless. Gli ospiti si lamentano che il WiFi si disconnette nell'atrio. I medici dicono che il roaming sembra incoerente tra i reparti. Gli utenti dell'ufficio insistono sul fatto che la rete sia "lenta", ma solo durante le riunioni. L'istinto è spesso quello di confrontare prima i numeri dei modelli.
Questo è il punto di partenza sbagliato.
La progettazione wireless Cisco funziona meglio quando si considera l'AP come parte di un sistema più ampio. L'AP è importante, ma lo sono anche l'approccio del controller, l'ambiente RF, i materiali di costruzione, il mix di client e il modo in cui gli utenti si autenticano. Nella maggior parte degli ambienti reali, la parte difficile non è l'acquisto dell'hardware. È far sì che l'hardware si comporti in modo prevedibile una volta che incontra utenti reali.
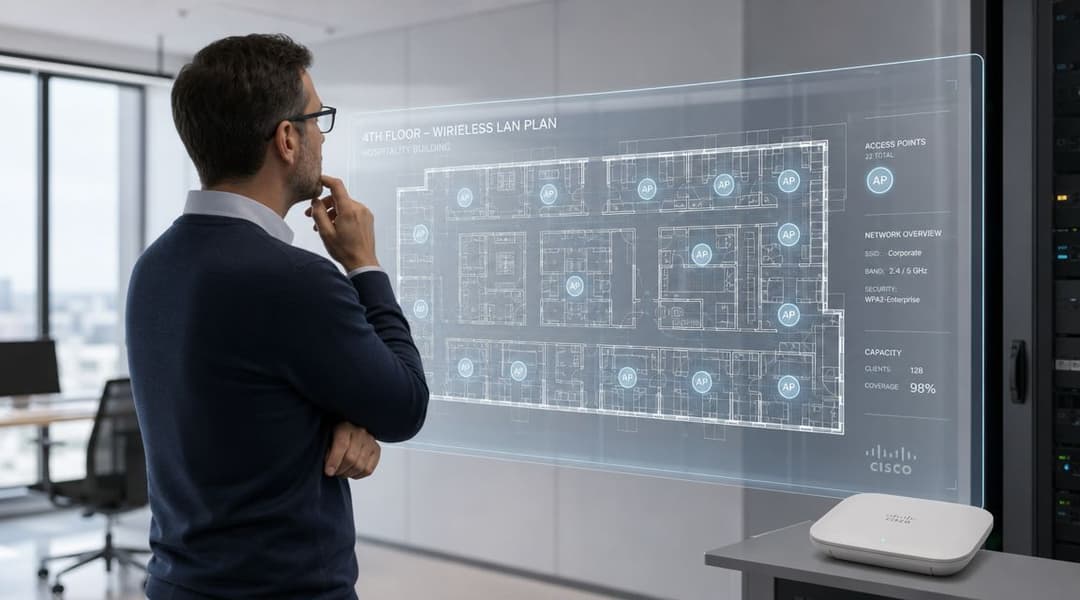
Cosa rende solitamente difficile la scelta di Cisco
Il portafoglio di Cisco spazia dalle installazioni Aironet più vecchie alle piattaforme Catalyst più recenti, includendo molteplici modelli di gestione. Questo crea attriti per gli amministratori che cercano di rispondere a domande pratiche come:
- Quali standard contano adesso: Il parco macchine è ancora ottimizzato per il WiFi precedente ad alta capacità o si sta pianificando in base alle nuove funzionalità a 6 GHz e Wi-Fi 7?
- Come sarà gestito: Le operazioni rimarranno fortemente incentrate sul controller o il team desidera flussi di lavoro cloud e ibridi più flessibili?
- Chi si connette: Personale, ospiti, appaltatori, dispositivi IoT e residenti pongono tutti requisiti diversi in materia di policy e onboarding.
- Come si definisce il successo: La copertura non è sufficiente nei luoghi densamente popolati. La capacità, la qualità del roaming e una coerente autenticazione contano di più.
Nei progetti nel Regno Unito, al di sotto di tutto questo si trova un altro livello. Il piano radio deve allinearsi ai limiti normativi locali. Questo influisce su ciò che si può effettivamente distribuire, non solo su ciò che sembra interessante in una scheda tecnica.
I progetti wireless di successo iniziano con la progettazione del servizio, non con l'entusiasmo per l'hardware.
La lente pratica che aiuta
Quando valuto un parco di AP wireless Cisco, raggruppo le decisioni in tre categorie:
Idoneità della piattaforma
Scegliete la famiglia di AP che corrisponde alla densità, al ciclo di vita e agli standard futuri di cui avete bisogno.Idoneità operativa
Decidete in che modo il vostro team monitorerà, risolverà i problemi e manterrà l'infrastruttura una volta terminata l'installazione.Idoneità dell'identità
Progettate l'autenticazione per ospiti, personale e dispositivi non gestiti come parte dell'architettura wireless, non come un ripensamento tardivo.
Quest'ultimo punto è l'aspetto in cui molte implementazioni Cisco altrimenti solide falliscono. La rete radio può essere costruita bene, ma il percorso dell'utente dipende ancora da password condivise, Captive Portal instabili o flussi di lavoro RADIUS legacy costosi da gestire. L'opportunità odierna è mantenere i punti di forza del wireless di Cisco spostando l'identità e l'accesso verso modelli passwordless connessi al cloud.
Decodificare le famiglie di AP wireless Cisco
Se avete bisogno di un modello mentale rapido, pensate ad Aironet come alla linea aziendale consolidata che molte organizzazioni conoscono ancora bene, e a Catalyst 9100 come alla piattaforma moderna creata per le esigenze wireless attuali ed emergenti. Aironet ha conquistato il suo spazio in molte infrastrutture. Catalyst rappresenta la scelta in cui un investimento strategico ha oggi più senso per la maggior parte delle nuove implementazioni aziendali.
Aironet rispetto a Catalyst in termini pratici
I modelli Aironet compaiono spesso in ambienti progettati per un forte controllo aziendale, modelli operativi collaudati e generazioni precedenti di WiFi ad alta capacità. Cisco e il materiale di formazione descrivono la Aironet 2800 Series come in grado di supportare lo standard 802.11ac Wave 2 con una velocità di trasmissione dati teorica massima fino a 2,6 Gbps per interfaccia radio, mentre l'attuale posizionamento di Cisco si concentra sugli access point progettati per le funzionalità Wi-Fi 7 e 6E, il che riflette come le sedi ad alta densità si aspettino ormai il wireless multi-gigabit come standard normale piuttosto che come funzionalità premium (riferimento alla guida wireless Cisco).
Catalyst è la scelta migliore quando si desidera un percorso più lineare verso gli standard moderni, opzioni di gestione aggiornate e una piattaforma in linea con le più recenti aspettative aziendali in materia di densità, latenza e integrazione. Per molti team IT, questa è la differenza tra l'estensione di una vecchia piattaforma stabile e la progettazione corretta per il ciclo di aggiornamento successivo.
Come interpretare la scelta della famiglia
La decisione non è solo tra "vecchio e nuovo". È più simile a questo:
- Mantenete o estendete Aironet se disponete di un'infrastruttura esistente, dipendenze note dai controller e un orizzonte operativo a breve o medio termine.
- Standardizzate su Catalyst quando state riprogettando per la longevità del ciclo di vita, i comportamenti dei client più recenti e la moderna integrazione dell'identità.
- Evitate derive di strategie miste a meno che non abbiate pianificato in anticipo le implicazioni di gestione, firmware, normative e policy.
Ecco il confronto rapido di cui la maggior parte degli amministratori ha bisogno.
| Attributo | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| Ruolo della piattaforma | Attuale piattaforma aziendale strategica | Precedente piattaforma aziendale ampiamente distribuita in parchi macchine legacy |
| Focus sugli standard | Sviluppata attorno alla moderna evoluzione del WiFi, incluso il posizionamento per 6E e Wi-Fi 7 | Comunemente associata a generazioni precedenti come 802.11ac Wave 2 |
| Adattabilità alla densità | Meglio allineata con le attuali aspettative di spazi ad alta densità | Forte in molte distribuzioni consolidate, ma meno allineata con la roadmap dei nuovi standard |
| Direzione di gestione | Adatta alla moderna concezione on-prem, cloud e ibrida a seconda dell'architettura | Più spesso legata a modelli di distribuzione aziendale tradizionali |
| Prospettive di rinnovo | Migliore scelta a lungo termine per il nuovo design aziendale | Da considerarsi preferibilmente come piattaforma ereditata o di transizione in molti casi |
| Caso d'acquisto tipico | Nuovi progetti di campus, hospitality, sanità e rinnovo multi-sito | Parchi macchine esistenti che prolungano la propria vita utile o supportano requisiti di progettazione precedenti |
La denominazione conta meno dell'intento progettuale
I numeri di modello Cisco possono spingere gli acquirenti a scegliere basandosi solo sulle schede tecniche. Questo di solito porta alla discussione sbagliata. Ciò che conta di più è la classe di ambiente a cui l'AP è destinato. Chiediti:
- Si tratta di un AP aziendale per interni standard?
- È adatto a carichi di client a densità più elevata?
- Supporta le bande radio e gli standard che il parco client utilizzerà?
- È in linea con i vincoli di alimentazione, montaggio e controller?
Acquistare un AP wireless Cisco solo in base al numero di modello è come scegliere uno switch in base al numero di porte, ignorando uplink, alimentazione e software.
Il cambiamento di mentalità utile è questo. Non chiederti quale sia il "miglior" AP Cisco. Chiediti quale famiglia di AP Cisco si adatti meglio alla densità, allo stile di gestione e al modello di autenticazione di cui il tuo ambiente ha bisogno.
Spiegazione dell'hardware centrale e delle tecnologie radio
L'aspetto hardware è fondamentale perché le capacità radio definiscono l'esperienza utente molto prima che vengano aperti i ticket di assistenza. I nuovi access point Cisco non sono solo più veloci in senso puramente commerciale. Sono progettati per comportarsi meglio in ambienti affollati dove molti client competono per la banda contemporaneamente.
Perché i nuovi standard cambiano le installazioni reali
In un ufficio tranquillo con un utilizzo ridotto, le vecchie e le nuove generazioni di AP possono sembrare simili. In un ospedale, in un hotel, in un hub di trasporto o in un edificio scolastico, no. Con l'aumentare della densità dei client, l'AP deve gestire la contesa, mantenere la qualità del servizio e impedire che un gruppo rumoroso di dispositivi peggiori l'esperienza di tutti gli altri.
Cisco dichiara che i suoi access point WiFi 7 sono progettati per offrire minore latenza e maggiore prevedibilità per carichi di lavoro in tempo reale come lo streaming video, l'AR e la VR, e che questo riduce la congestione della rete in modo che la qualità del servizio rimanga più stabile quando molti client sono attivi (Cisco Wi-Fi 7 access point data sheet). Questo è fondamentale perché la stabilità sotto carico è solitamente più preziosa di un dato di throughput teorico che gli utenti non vedranno mai nella pratica.
Se hai bisogno di un ripasso sul ruolo fondamentale dell'hardware stesso, questa breve guida ai fondamenti degli access point wireless è un'introduzione utile prima di approfondire le scelte di progettazione specifiche di Cisco.
Cosa risolvono le radio negli ambienti live
Un moderno AP wireless Cisco dimostra il suo valore in alcuni modi specifici:
Gestione dei client ad alta densità
Una migliore pianificazione e l'ottimizzazione del tempo di trasmissione (airtime) contano più della velocità pura in sale conferenze, aree pazienti e spazi pubblici.Maggiore uniformità
Le app in tempo reale non hanno solo bisogno di larghezza di banda. Richiedono un jitter inferiore, un comportamento più prevedibile e meno cali improvvisi di qualità.Più spazio per la progettazione delle policy
Le piattaforme più recenti sono più facili da allineare con SSID segmentati, flussi di autenticazione moderni e popolazioni di dispositivi miste.
Le funzionalità che meritano attenzione
Non tutte le funzionalità avanzate cambiano i risultati quotidiani. Queste lo fanno.
Generazione radio e densità dei locali
Se la tua struttura ospita regolarmente molti client attivi nello stesso spazio fisico, scegli in base alla gestione della contesa e alla prevedibilità. Ecco perché le piattaforme Catalyst più recenti hanno senso per hotel, istruzione superiore e healthcare. Il problema non è "questo AP può connettere i dispositivi?" ma "può mantenere il servizio utilizzabile quando tutti si connettono contemporaneamente?"
Compatibilità con controller e architettura
L'AP non può essere separato dalla modalità di gestione del sistema wireless. Un AP tecnicamente valido ma distribuito all'interno di una strategia di controller complessa diventa un onere operativo. Una policy software coerente, un comportamento di roaming prevedibile e processi di gestione del ciclo di vita lineari di solito contano più del tentativo di sfruttare ogni singola funzionalità dall'hardware.
La sicurezza come questione di progettazione radio
La sicurezza wireless non è solo una decisione di autenticazione a livello perimetrale. Influenza il numero di SSID, la progettazione del roaming, la segmentazione, l'attrito durante l'onboarding e la possibilità che gli utenti aggirino completamente la rete ufficiale. Ecco perché la strategia dei moderni AP dovrebbe essere strettamente allineata alla strategia di gestione delle identità.
Se gli utenti continuano a ricorrere all'hotspot personale, il design wireless ha fallito anche se la mappa del segnale sembra perfetta.
In pratica, una migliore tecnologia radio offre la piattaforma di base. Un buon network design e un buon identity design decidono se gli utenti ne trarranno effettivamente beneficio.
Progettazione e installazione della rete wireless Cisco
La maggior parte dei progetti wireless falliti non fallisce in fase di acquisto. Fallisce in fase di pianificazione. Il modello di AP può essere perfettamente adeguato, ma il design ha ignorato la reale densità dei client, i materiali da costruzione difficili, i vincoli PoE o i limiti normativi locali.
Le installazioni Cisco più pulite seguono un processo disciplinato, dai requisiti fino all'ottimizzazione.
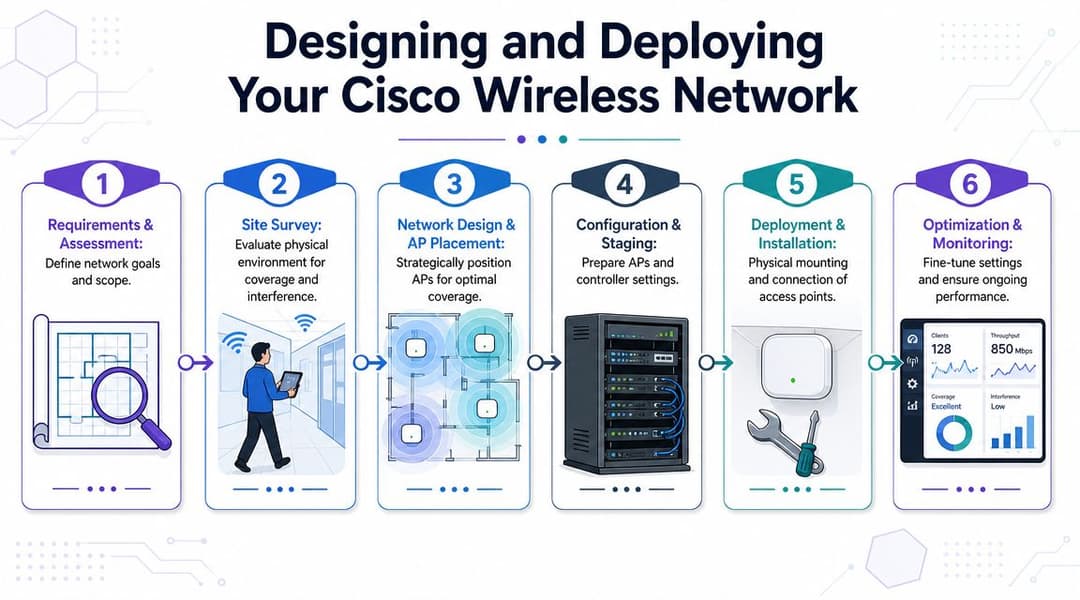
Iniziare considerando insieme copertura e capacità
La progettazione basata esclusivamente sulla copertura appare ancora in troppi progetti. Crea mappe di calore piacevoli alla vista ma un'esperienza utente scadente nel servizio live. Una sala da ballo di un hotel, una clinica ambulatoriale o uno spazio studentesco condiviso possono avere una potenza del segnale accettabile e comunque registrare prestazioni scadenti a causa del numero eccessivo di dispositivi collegati a un numero troppo esiguo di radio posizionate nei punti sbagliati.
Un flusso di lavoro pratico per l'installazione si presenta così:
Definire l'intento del servizio
Decidere se la rete è prevalentemente destinata agli ospiti, critica per il personale, densa di dispositivi, sensibile alla latenza o un mix di tutti e quattro gli elementi.Rilevare l'ambiente in modo corretto
Materiali fisici, vani ascensore, cucine, locali tecnici e atri ricchi di vetro alterano tutti i presupposti iniziali.Progettare il posizionamento degli AP per l'uso, non per la simmetria Una spaziatura uguale su una planimetria non è una progettazione intelligente. Posizionare gli AP dove si concentrano gli utenti e dove esistono percorsi di roaming.
Verificare precocemente switching e alimentazione
La capacità degli AP può essere limitata da vincoli PoE, colli di bottiglia dell'uplink o dal posizionamento degli switch di accesso.Preparare la configurazione prima della distribuzione sul campo
Le policy WLAN, il tagging, le impostazioni del paese e il comportamento del controller devono essere coerenti prima che gli installatori inizino a montare l'hardware.Ottimizzare dopo l'arrivo dei client reali
La messa a punto finale avviene con il traffico reale, non solo con gli strumenti di rilevamento.
Per i team che valutano stili di distribuzione più ampi, questo confronto tra approcci per i wireless access point, incluso Meraki è utile perché il modello di gestione influisce sulla velocità di implementazione e sui costi operativi quasi quanto l'hardware radio.
Il dominio normativo del Regno Unito non è una nota a piè di pagina
Molti progetti, pur validi, incontrano spesso difficoltà in questo ambito. Gli AP Cisco sono limitati dal dominio normativo configurato. Un esempio di formazione Cisco per un Aironet 3800 mostra una mappa dei canali e 8 livelli di potenza di trasmissione, evidenziando inoltre che non tutti i canali sono disponibili in tutti i paesi. Per le implementazioni nel Regno Unito, l'AP deve essere convalidato rispetto alle norme del Regno Unito ed ETSI, poiché non consentirà l'uso di canali al di fuori del dominio configurato, il che influisce direttamente sulla pianificazione della copertura e sulla conformità (Cisco regulatory domain training reference).
Questo è importante sotto diversi aspetti:
L'hardware importato o non corrispondente può compromettere l'implementazione
Se il dominio normativo non coincide, le ipotesi di progettazione potrebbero fallire.La pianificazione dei canali è specifica per ogni paese
Non copiare un modello di progettazione da un'altra regione presumendo che si comporterà allo stesso modo nel Regno Unito.Le impostazioni del paese del controller sono importanti a livello operativo
Dopo le migrazioni o le modifiche a parchi macchine misti, l'allineamento del dominio deve essere verificato come parte della convalida.
La questione dei 6 GHz nel Regno Unito
I team del Regno Unito devono anche prestare molta attenzione a ciò che è consentito nell'ambiente locale a 6 GHz. La questione non è se il "Wi-Fi 6E" sembri interessante. Si tratta di capire se il modello, il software e le impostazioni normative sono in linea con le regole d'uso del Regno Unito nello specifico scenario di implementazione pianificato.
Un design conforme ma pianificato male offre comunque prestazioni scadenti. Un design ben pianificato ma con una conformità normativa errata potrebbe non entrare mai in funzione.
Ecco perché la fase di deployment dovrebbe sempre includere una fase formale di convalida normativa accanto al rilevamento, alla preparazione e all'installazione.
Strategie moderne di autenticazione e integrazione
La rete radio rappresenta solo metà dell'esperienza utente. L'altra metà riguarda il modo in cui persone e dispositivi vi accedono.
Molti ambienti wireless Cisco si affidano ancora a una di queste due abitudini. O esiste una password condivisa che si diffonde ben oltre il pubblico previsto, oppure c'è un flusso di Captive Portal che tecnicamente funziona ma risulta macchinoso, fragile e difficile da gestire su scala. Entrambi gli approcci aumentano il carico di supporto e indeboliscono il controllo delle policy.
Perché il WiFi con password condivisa ha raggiunto il suo limite
Le chiavi PSK condivise sono interessanti perché sono facili da spiegare. Sono anche difficili da contenere. Una volta che una password viene stampata su un cartello, inviata via email o memorizzata su dispositivi non gestiti, il modello di accesso sta già sfuggendo al controllo. Ruotarla diventa un problema e segmentare gli utenti attorno a un segreto comune risulta complicato.
I tradizionali Captive Portal per gli ospiti risolvono un problema diverso, ma spesso creano complicazioni dove gli utenti le tollerano meno. Gli ospiti desiderano un onboarding rapido e sicuro. Il personale desidera un accesso fluido legato alla propria identità. I team operativi desiderano revoca delle credenziali, tracciabilità e una riduzione dei ticket di assistenza.
Ecco perché la moderna strategia wireless si sta spostando dal concetto di "chi conosce la password" a "chi è questo utente o dispositivo, e cosa dovrebbe essergli consentito di fare?"
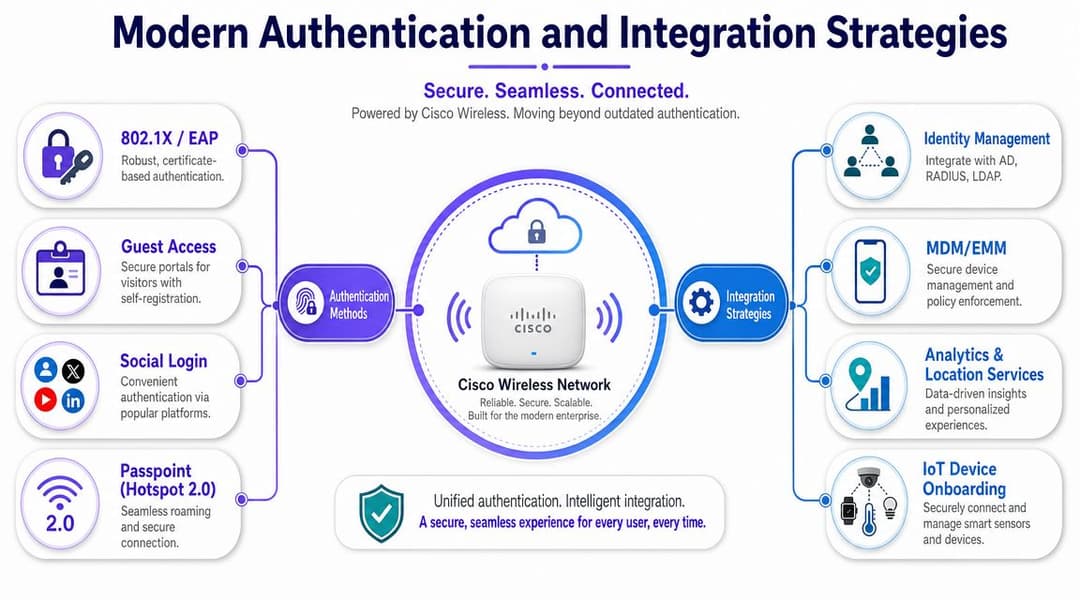
Come dovrebbe presentarsi un moderno accesso Cisco
Un modello di autenticazione forte su infrastruttura Cisco combina solitamente diversi pattern anziché uno solo:
802.1X per i dispositivi aziendali gestiti
Questa rimane la base ideale per l'accesso del personale dove l'affidabilità del dispositivo e le policy sono fondamentali.Onboarding basato su certificati
Preferibile alla proliferazione delle password, specialmente se integrato con directory cloud e automazione del ciclo di vita.Passpoint e OpenRoaming per gli ospiti
Riducono gli attriti e rendono la crittografia dei primi pacchetti e la comodità delle visite successive molto più accessibili.Onboarding segmentato per IoT ed endpoint legacy
Non tutti i dispositivi supportano i moderni flussi EAP, pertanto sono necessarie eccezioni controllate piuttosto che compromessi sulle policy.
Se il tuo team ha bisogno di un ripasso tecnico su dove si collocano le decisioni di autenticazione, vale la pena rivedere questa panoramica su cosa fa un server RADIUS nel controllo degli accessi.
Dove le piattaforme di identità in cloud cambiano l'equazione
Questa è la parte che molti progetti tradizionali incentrati solo su Cisco sottovalutano. Gli AP e i controller Cisco offrono il trasporto, il controllo RF e i criteri aziendali. Non offrono però automaticamente l'esperienza di identità più fluida per ospiti, personale, appaltatori e utenti multi-tenant.
Una piattaforma di identità basata su cloud può posizionarsi al di sopra dell'infrastruttura wireless e semplificare il livello di accesso. Un esempio è Purple, che supporta modelli di accesso senza password per ospiti e personale, flussi di lavoro OpenRoaming e Passpoint, e integrazioni con identity provider cloud come Entra ID, Google Workspace e Okta. In termini pratici, ciò consente alle organizzazioni di mantenere il wireless Cisco come fondamento della rete, abbandonando al contempo schemi di autenticazione fragili basati su password condivise o esclusivamente on-premise.
Questo modello è particolarmente utile quando è necessario combinare:
- un accesso ospiti che risulti semplice,
- l'autenticazione del personale legata all'identità della directory,
- la revoca rapida quando gli utenti lasciano l'azienda,
- e l'isolamento tra tenant, residenti, reparti o franchising.
Il miglior login WiFi è quello che gli utenti notano appena e che gli amministratori possono comunque controllare strettamente.
Cosa funziona meglio nella pratica
Per il personale, l'accesso basato su certificati o vincolato all'identità è solitamente la risposta corretta a lungo termine. Riduce i ripristini delle password, migliora la revoca e si allinea meglio con l'approccio zero-trust.
Per gli ospiti, l'attrito conta. Se gli utenti devono registrarsi continuamente o riscontrano flussi di splash screen incoerenti, l'adozione ne risente e le richieste di supporto aumentano. I modelli di roaming senza password risolvono un problema operativo reale, non solo una questione di comodità.
Per i dispositivi legacy, non forzarli in un design che non possono supportare. Isolali invece con una segmentazione più rigida e un onboarding dedicato.
Un moderno deployment di AP wireless Cisco raggiunge il suo pieno potenziale quando l'autenticazione diventa guidata dall'identità, connessa al cloud e abbastanza semplice dal punto di vista operativo da poter essere gestita in tutta l'infrastruttura.
Ottimizzazione delle prestazioni e risoluzione dei problemi comuni
Quando gli utenti si lamentano del wireless, molti team partono ancora dal controller per poi procedere a ritroso. Cercano errori di connessione, anomalie di registrazione o avvisi degli AP prima di porsi una domanda più semplice: l'ambiente RF è sovraccarico?
Questo ordine spesso fa perdere tempo.
Iniziare dall'ambiente, non dalla colpa
In ambienti densi del Regno Unito, un AP Cisco integro può sembrare inaffidabile perché le condizioni circostanti sono scarse. Pareti spesse, materiali riflettenti, affollamento dei client, posizionamento scomodo degli AP e RF vicina non gestita distorcono l'esperienza utente. I settori hospitality, healthcare, retail e gli alloggi per studenti sono particolarmente inclini a questo problema perché l'ambiente wireless cambia continuamente durante il giorno.
Un approccio di risoluzione dei problemi spesso trascurato ma importante consiste nel testare le ipotesi di RF e capacità prima di presumere che l'AP o il controller abbiano riscontrato un guasto. Se gli utenti riscontrano problemi solo durante i picchi di occupazione, la causa potrebbe essere la saturazione della banda, la contesa co-canale o un posizionamento errato, non l'hardware danneggiato.
Usare la telemetria per raccogliere prove
Cisco ha introdotto una significativa capacità operativa quando la sua moderna piattaforma wireless aziendale ha presentato il monitoraggio dello stato degli AP in tempo reale in Cisco IOS XE Bengaluru 17.5.1, consentendo ai team di monitorare l'utilizzo della CPU e l'uso della memoria con un intervallo configurabile da 2 a 900 secondi, con 10 secondi indicati come esempio di report predefinito. Ciò ha spostato la visibilità degli AP dai semplici controlli di funzionamento attivo/inattivo verso un'osservabilità basata su soglie per la risoluzione dei problemi e la gestione delle prestazioni (guida alle statistiche in tempo reale degli AP Cisco).
Questo è utile perché aiuta a separare due situazioni molto diverse:
L'AP è sotto stress interno
La pressione sulla CPU o sulla memoria può indicare un problema reale della piattaforma o del carico di lavoro.L'AP è integro ma il servizio è scarso
Questo riconduce alle condizioni RF, alla congestione, al comportamento dei client o al design delle policy.
Una sequenza di risoluzione dei problemi più utile
Prova questo ordine invece di passare direttamente ai log.
Controllare innanzitutto il comportamento dei client
I reclami sono isolati a un solo tipo di dispositivo, a un'area specifica o a un determinato periodo di occupazione?Ispezionare poi le condizioni RF
Verificare la sovrapposizione dei canali, i client passivi e se lo spazio stia supportando una domanda superiore a quella prevista dal progetto.Esaminare in seguito la telemetria sullo stato dell'AP
Utilizzare i trend della CPU e della memoria per confermare o escludere un sovraccarico sul lato AP.Esaminare successivamente il flusso di autenticazione
Gli utenti spesso descrivono i problemi di onboarding o di policy come "scarso WiFi".Utilizzare il debugging del controller come ultima risorsa, non come prima
È fondamentale, ma non dovrebbe essere l'unico strumento di analisi.
Se lo stesso AP "fallisce" solo quando la stanza è piena, la stanza fa parte del dominio di errore.
Quali ottimizzazioni migliorano solitamente i risultati
Il lavoro di ottimizzazione di maggior valore raramente è quello più appariscente. Include la pulizia dei piani di canale, la riduzione degli SSID non necessari, la correzione delle celle con potenza eccessiva e l'adeguamento del design RF ai modelli di occupazione effettivi. Include anche la verifica che il design dell'autenticazione non stia creando attriti nascosti che gli utenti interpretano come instabilità.
I migliori team operativi Cisco non si limitano a verificare se l'AP è attivo. Si chiedono se la cella radio, il comportamento dei client e il flusso di lavoro di accesso siano allineati abbastanza bene con l'ambiente in cui l'AP opera.
Scegliere l'AP Cisco giusto per il tuo ambiente
La scelta del corretto AP wireless Cisco dipende meno dalla fedeltà al marchio e più dalle condizioni per cui stai progettando. Il modo più sicuro per scegliere è in base all'ambiente.
Hospitality
Hotel, resort e spazi per eventi necessitano di roaming prevedibile, onboarding degli ospiti semplice e prestazioni stabili in spazi che passano rapidamente da silenziosi ad affollati. I modelli Catalyst più recenti rappresentano la scelta più sensata quando la densità di ospiti è elevata e l'azienda desidera supportare percorsi di autenticazione moderni anziché una password guest statica esposta alla reception.
Cerca un design che dia priorità alla copertura delle stanze, al roaming nei corridoi e alla gestione della congestione nelle aree pubbliche. Nel settore dell'ospitalità, un AP tecnicamente solido ma con un accesso ospiti complesso crea comunque un'esperienza scadente.
Retail
Le reti per il settore retail necessitano di due elementi diversi contemporaneamente. I dispositivi del personale richiedono un accesso operativo affidabile. Gli acquirenti hanno bisogno di una procedura di onboarding che non crei attriti o inutili problemi di supporto durante il tempo di permanenza. Se l'analisi, la fidelizzazione o le esperienze basate sulla posizione sono importanti, il design del wireless deve supportare in modo pulito questo modello operativo.
Catalyst di solito ha più senso per le infrastrutture retail rinnovate, specialmente dove l'accesso basato sull'identità e le policy di servizio segmentate fanno parte del piano.
Sanità
Gli ospedali e le cliniche sono ambienti wireless difficili. I materiali da costruzione sono complessi, la mobilità è fondamentale e c'è poca tolleranza per il roaming discontinuo. Scegliete AP e architetture di controller pensando alla stabilità operativa, non solo alla ricchezza di funzionalità. La direzione verso la piattaforma più recente è solitamente la risposta corretta in questo caso, poiché la sanità trae vantaggio da un comportamento prevedibile sotto carico e da un percorso più lineare verso i moderni standard.
Valuta attentamente la conformità normativa e i dettagli di installazione. Nel settore sanitario, gli errori di deployment sono costosi da correggere una volta che l'ambiente è operativo.
Ufficio aziendale e campus
Per gli uffici aziendali, i campus ibridi e gli spazi ad alta collaborazione, le moderne distribuzioni Catalyst si adattano perfettamente al mix di video, aree di riunione affollate e accesso del personale basato sull'identità. Se si sta sostituendo una vecchia infrastruttura Aironet, questo è di solito il momento ideale anche per ottimizzare l'autenticazione, non solo per rinnovare gli apparati radio.
Aironet può essere ancora una scelta ragionevole in infrastrutture preesistenti dove predominano considerazioni sul ciclo di vita e sulla compatibilità. Ma per una progettazione strategica completamente nuova, Catalyst rappresenta la scelta migliore a lungo termine nella maggior parte dei contesti aziendali.
Scegli l'AP per l'ambiente che gestirai per anni, non quello che sembra più facile da giustificare nel foglio di calcolo di questo trimestre.
La decisione chiave non riguarda solo quale AP Cisco wireless montare a soffitto. Si tratta di stabilire quale piattaforma offra il giusto equilibrio tra funzionalità radio, conformità, gestibilità e una moderna integrazione dell'identità per le persone che dipendono dalla rete ogni giorno.
Se state modernizzando il wireless Cisco e volete andare oltre le password condivise e i Captive Portal legacy, Purple merita di essere valutato come livello di identità e autenticazione sopra la vostra infrastruttura esistente. Supporta l'accesso ospiti senza password, OpenRoaming e Passpoint, i flussi SSO per il personale e le integrazioni di identità in cloud in grado di semplificare il controllo degli accessi senza dover sostituire la vostra infrastruttura wireless Cisco.



