
Cisco Wireless AP Fleet Sizing & Architecture Advisor
Model device concurrency, calculate switch PoE power budgets, compare Catalyst versus Meraki hardware, and export production captive portal configurations.
Deployment Parameters
High-density enterprise tier (99.99% uptime target). Multi-floor corporate headquarters running video conferencing, identity-based staff VLANs, and cloud-managed guest onboarding.
| Model | Generation | Radio Chains | Max Draw | Min PoE | Ethernet Uplink |
|---|---|---|---|---|---|
| Cisco Catalyst 9136I | WiFi 6E (802.11ax 6 GHz) | 4x4 (2.4 GHz) + 8x8 (5 GHz) + 4x4 (6 GHz) | 47.3 W | 802.3bt (60W) | Dual 5 Gbps mGig RJ45 |
| Cisco Catalyst 9130AX | WiFi 6 (802.11ax) | Dual 4x4 or 8x8 (5 GHz) + 4x4 (2.4 GHz) | 30 W | 802.3at (PoE+) / 802.3bt | 1x 5 Gbps mGig RJ45 |
| Cisco Meraki CW9164 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 4x4 (5 GHz) + 4x4 (6 GHz) | 28.5 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Meraki CW9162 | WiFi 6E (802.11ax 6 GHz) | 2x2 (2.4 GHz) + 2x2 (5 GHz) + 2x2 (6 GHz) | 22 W | 802.3at (PoE+) | 1x 2.5 Gbps mGig RJ45 |
| Cisco Catalyst 9105AX | WiFi 6 (802.11ax) | 2x2 (2.4 GHz) + 2x2 (5 GHz) | 14.5 W | 802.3af (PoE) | 1x 1 Gbps RJ45 |
! Cisco Catalyst 9800 Wireless Controller (IOS XE 17.12+)
! External Cloud Captive Portal Integration with Purple Cloud
! Safe RFC 1918 Private Subnet Architecture

radius server PURPLE_PRIMARY_RADIUS
 address ipv4 192.168.10.25 auth-port 1812 acct-port 1813
 key 7 <RADIUS_SHARED_SECRET>

aaa group server radius PURPLE_RADIUS_GROUP
 server name PURPLE_PRIMARY_RADIUS
 deadtime 5

aaa authentication dot1x PURPLE_AUTH_METHOD group PURPLE_RADIUS_GROUP
aaa authorization network PURPLE_AUTHZ_METHOD group PURPLE_RADIUS_GROUP
aaa accounting network PURPLE_ACCT_METHOD start-stop group PURPLE_RADIUS_GROUP

parameter-map type webauth PURPLE_WEBAUTH_PARAM
 type consent
 redirect-url "https://portal.purple.ai/auth"
 max-http-conns 120
 timeout init-state-sec 180

ip access-list extended PURPLE_REDIRECT_ACL
 10 deny ip any host 192.168.10.25
 20 deny ip any 10.88.0.0 0.0.15.255
 30 permit tcp any any eq 80
 40 permit tcp any any eq 443

wlan Guest_WiFi 10 Guest_WiFi
 client vlan 88
 security web-auth
 security web-auth parameter-map PURPLE_WEBAUTH_PARAM
 security web-auth authentication-list PURPLE_AUTH_METHOD
 security web-auth acl PURPLE_REDIRECT_ACL
 radio policy all
 no shutdown
Modernise guest and staff access across your Cisco estate
Purple integrates natively with Cisco Catalyst and Meraki infrastructure to provide passwordless 802.1X onboarding, GDPR-compliant guest captive portals, and physical footfall analytics without hardware replacement.
您可能以前看過這樣的要求。飯店希望提供更好的訪客 WiFi 和更簡單的登入體驗。醫院需要為員工裝置提供可靠的漫遊,而不想讓技術支援變成每天的救火任務。校園正在汰換老舊的存取點,有人提出了一個看似簡單的問題:「我們應該購買哪款 Cisco 無線 AP?」
那個問題絕非僅與存取點本身有關。它關係到無線電設計、控制器策略、法規符合性、身分驗證、使用者體驗,以及您的團隊實際上能承擔多少營運複雜度。Cisco 提供您廣泛的生態系統,但廣度本身也會帶來問題。產品系列相互重疊、管理選擇會影響架構,且舊有的佈署習慣並不總是符合現代對於免密碼存取、身分識別和零信任原則的預期。
一個優秀的 Cisco 無線 AP 部署不僅僅是廣播強訊號,而是要適合場地、符合英國頻譜規則、處理高密度的用戶端行為,並融入使用者不排斥的身分驗證模式。
掌握 Cisco 無線 AP 產品版圖
典型的企業設備更新通常始於一個看起來像無線問題的實體問題。訪客抱怨中庭的 WiFi 斷線。臨床醫生表示病房之間的漫遊感覺不一致。辦公室使用者堅持網路「很慢」,但僅限於會議期間。人們的直覺通常是先比較型號。
那是一個錯誤的起點。
將 AP 視為更廣泛系統的一部分時,Cisco 無線設計的效果會更好。AP 固然重要,但控制器方法、射頻環境、建築材料、用戶端組合以及人們如何進行驗證也同樣重要。在大多數實際環境中,最困難的部分不是購買硬體。而是如何讓硬體在面對真實使用者時表現得符合預期。
通常是什麼讓 Cisco 的選擇變得困難
Cisco 的產品組合涵蓋了較舊的 Aironet 部署、較新的 Catalyst 平台以及多種管理模式。這給試圖解答以下實際問題的管理員帶來了阻力:
- 現在有哪些標準至關重要: 您的資產仍針對早期的商用高容量 WiFi 進行優化,還是您正圍繞較新的 6 GHz 和 Wi-Fi 7 功能進行規劃?
- 將如何進行管理: 營運是否將高度以控制器為中心,或者團隊是否希望擁有更靈活的雲端和混合工作流程?
- 誰正在連接: 員工、訪客、承包商、IoT 設備和居民對策略和上網引導(onboarding)都有不同的需求。
- 成功的定義是什麼: 在高密度場域中,僅有訊號覆蓋率是不夠的。容量、漫遊品質和一致的驗證更為重要。
在英國的專案中,所有這些底下還有一層考量。無線電規劃必須符合當地的法規限制。這會影響您實際可以部署的設備,而不僅僅是規格表上看起來吸引人的內容。
強固的無線網路專案始於服務設計,而非對硬體的狂熱。
有助於決策的實用視角
當我評估 Cisco 無線 AP 資產時,我會將決策分為三個層面:
平台適合度
選擇符合您所需的密度、生命週期和標準前景的 AP 系列。營運適合度
決定在安裝團隊離開後,您的團隊將如何監控、排除故障和維護這些設備。身分識別適合度
將訪客、員工和未託管裝置的身分驗證設計納入無線架構的一部分,而不是事後才想辦法解決。
最後一點正是許多原本穩健的 Cisco 部署力有未逮之處。無線電網路可能建置得很好,但使用者歷程仍依賴共享密碼、脆弱的 Captive Portal 或運作成本高昂的舊型 RADIUS 工作流程。現代的機會在於保留 Cisco 的無線優勢,同時將身分識別和存取轉向無密碼、雲端連接的模型。
解密 Cisco 無線 AP 家族
如果您需要一個快速的思考模型,可以將 Aironet 視為許多企業仍非常熟悉且歷史悠久的企業級血統,而將 Catalyst 9100 視為專為目前和新興無線網路預期所打造的現代平台。Aironet 在許多設備中贏得了一席之地。而對於大多數新的企業佈署而言,將策略性投資放在 Catalyst 上顯得更為合理。
實務上的 Aironet 與 Catalyst 對比
Aironet 型號通常出現在圍繞強大企業控制、成熟營運模式以及早期高容量 WiFi 世代所設計的環境中。Cisco 和培訓教材中將 Aironet 2800 Series 描述為支援 802.11ac Wave 2,其理論最大數據傳輸率每個無線電介面高達 2.6 Gbps,而 Cisco 目前的定位則專注於為 Wi-Fi 7 and 6E(註:此處依原文保留 Wi-Fi 7 以符合技術規格,或可依規則寫為 WiFi 7 與 6E)功能設計的基地台,這反映出高密度場域現在已將 Multi-Gigabit 無線網路視為正常基準,而非加值功能 (Cisco wireless guidepaper reference)。
當您希望以更乾淨的路徑邁向現代標準、更新的管理選項,以及符合新型企業對密度、延遲和整合期望的平台時,Catalyst 是更合適的選擇。對於許多 IT 團隊來說,這就是「延長穩定舊平台的壽命」與「為下一個更新週期做好妥善準備」之間的區別。
如何解讀家族決策
這個決策不僅僅是「新舊對決」。它更像是這樣:
- 保留或擴充 Aironet:當您擁有現有的設備、已知的控制器相依性,且營運前景為中短期時。
- 標準化採用 Catalyst:當您為了生命週期長度、較新的用戶端行為以及現代身分識別整合而重新設計時。
- 避免混合策略漂移:除非您已提前規劃好管理、韌體、法規和原則方面的影響。
這是大多數管理員需要的一目了然比較表。
| 屬性 | Catalyst 9100 Series | Aironet Series |
|---|---|---|
| 平台角色 | 目前的主力企業級平台 | 早期企業級平台,廣泛部署於舊有資產中 |
| 標準重點 | 圍繞現代 WiFi 演進構建,包括 6E 和 Wi-Fi 7 定位 | 通常與早期世代相關,例如 802.11ac Wave 2 |
| 密度適應性 | 更符合目前高密度場域的預期需求 | 在許多已建立的部署中表現強勁,但較不符合較新的標準藍圖 |
| 管理方向 | 適合現代本地部署、雲端和混合思維,具體取決於架構 | 通常與傳統企業部署模式綁定 |
| 更新前景 | 新企業設計的更佳長期選擇 | 在許多情況下,最好視為繼承或過渡平台 |
| 典型購買案例 | 新校園、旅宿、醫療保健和多站點更新專案 | 延長壽命或支援舊設計假設的現有資產 |
命名重要性不如設計意圖
Cisco 的型號可能會誘使買家落入挑選規格表的陷阱。這通常會導致錯誤的討論。更重要的是 AP 所針對的環境類別。請自問:
- 這是一款標準室內企業級 AP 嗎?
- 它是否適合較高密度的用戶端負載?
- 它是否支援您的用戶端設備將使用的無線電頻段與標準?
- 它是否符合您的電源、安裝和控制器限制?
僅依據型號購買 Cisco 無線 AP,就像只看連接埠數量來挑選交換器,而忽略了上行鏈路、電源和軟體一樣。
有用的觀念轉變是:不要問哪款 Cisco AP 「最好」。而是要問哪一個 Cisco AP 系列最適合您環境所需的密度、管理風格和身分驗證模型。
核心硬體與無線電技術解析
硬體規格之所以重要,是因為在使用者向 IT 服務台送出問題單之前,無線電功能早就已經決定了使用者體驗。新一代的 Cisco 存取點不僅僅是在行銷宣傳上速度更快,它們的設計旨在於多個用戶端同時爭取傳輸時間的繁忙環境中,展現更出色的運作效能。
為什麼新標準會改變實際部署
在低使用率且安靜的辦公室中,舊世代與新世代的 AP 在體驗上可能感覺相差無幾。但在醫院、飯店、交通樞紐或教學大樓中,情況就完全不同了。隨著用戶端密度上升,AP 必須協調通道爭用、維持服務品質,並防止少數高流量裝置拖慢其他所有人的網路速度。
Cisco 指出,其 Wi-Fi 7 存取點 專為視訊串流、AR 和 VR 等即時工作負載提供 更低的延遲和更高的可預測性 而設計,且這能減少網路競爭,因此在有許多用戶端處於作用狀態時,服務品質能保持更穩定(Cisco Wi-Fi 7 存取點規格書)。這點非常重要,因為在負載下的穩定性通常比用戶在實際中永遠看不到的標稱吞吐量數據更有價值。
如果您需要複習硬體本身的基本角色,這篇關於 無線存取點基本原理 的簡短指南,在您深入研究 Cisco 特定設計選擇之前,是一份非常有用的入門讀物。
無線電在實際環境中解決的問題
現代 Cisco 無線 AP 的價值主要體現在以下幾個具體方面:
高密度用戶端處理
在會議場地、病患區域和公共場所中,更好的排程和空檔時間利用比單純的速度更重要。提升一致性
即時應用程式不僅需要頻寬。它們還需要更低的抖動、更可預測的行為,以及更少突發的品質波動。更靈活的策略設計空間
新一代平台更容易與分段的 SSID、現代化驗證流程以及混合裝置群組進行整合。
值得關注的核心功能
並非每項進階功能都會改變日常維運結果。但以下這些功能確實有影響。
無線電世代與場域密度
如果您的場域在同一個實體空間中經常有許多作用中的用戶端,請選擇具備爭用處理能力與可預測性的設備。這就是為什麼較新的 Catalyst 平台適用於飯店、高等教育和醫療機構的原因。問題不在於「此 AP 能否連接裝置?」,而是「當所有人同時連接時,它能否保持服務可用?」
控制器與架構適配性
AP 與無線系統的管理方式密不可分。若將技術實力堅強的 AP 部署到糟糕的控制器策略中,將會成為營運負擔。一致的軟體策略、可預測的漫遊行為以及易於管理的生命週期流程,通常比壓榨出硬體的所有功能更為重要。
安全防護是一項無線電設計議題
無線網路安全不僅僅是邊緣端的驗證決定。它還會影響 SSID 數量、漫遊設計、網路分段、上網流程阻力,以及使用者是否會完全繞過官方網路。這就是為什麼現代 AP 策略應該與身分管理策略緊密結合的原因。
如果使用者一直退而求其次使用手機熱點分享,那麼即使訊號覆蓋圖看起來再完美,該無線設計也是失敗的。
在實際應用中,更好的無線電技術為您提供了平台。而良好的網路設計與良好的身分設計,則決定了使用者是否能從中受益。
規劃與部署您的 Cisco 無線網路
大多數失敗的無線專案並非敗在採購,而是敗在規劃。AP 型號可能非常合理,但設計卻忽略了實際的用戶端密度、棘手的建築材料、PoE 限制或當地的法規邊界。
最完美的 Cisco 部署都遵循著從需求分析到最佳化的嚴謹流程。
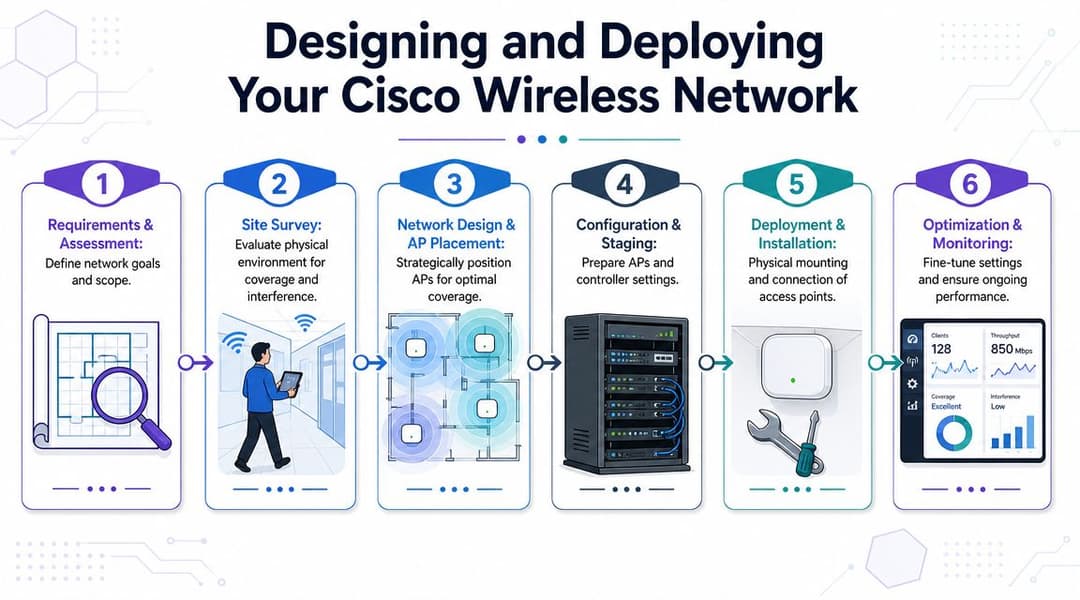
同時考量訊號覆蓋範圍與承載容量
僅考慮覆蓋範圍的設計仍出現在太多專案中。這會產生好看的熱圖,但在實際服務中卻帶來極差的使用者體驗。飯店宴會廳、門診診所或共享學生空間可能擁有可接受的訊號強度,但由於太多裝置連接到錯誤位置的太少無線電,導致效能仍然很差。
實際的部署工作流程如下所示:
定義服務意圖
確定網路是以訪客為主、員工關鍵、設備密集、延遲敏感,還是這四者的混合。妥善調查環境
物理材料、電梯井、廚房、機房和大量使用玻璃的中庭都會扭曲設計假設。針對實際使用而非對稱性設計 AP 配置 在平面圖上等距配置並非智慧設計。請將 AP 放置在使用者集中和存在漫遊路徑的地方。
儘早檢查交換器與電源
AP 效能可能會因 PoE 限制、上行鏈路瓶頸或存取交換器配置而打折扣。在現場部署前進行階段性設定
在安裝人員開始安裝硬體之前,WLAN 策略、標記、國家/地區設定和控制器行為應保持一致。在真實用戶加入後進行優化
最終微調是透過實際流量進行的,而不僅僅是調查工具。
對於評估更廣泛部署方式的團隊來說,這份 包含 Meraki 在內的無線存取點方法比較 非常有用,因為管理模式對部署速度和營運開銷的影響幾乎與無線電硬體一樣大。
英國監管網域並非無足輕重
許多在其他方面表現出色的專案,常常在此領域面臨挑戰。Cisco AP 會受到其設定的法規網域限制。在 Aironet 3800 的 Cisco 培訓範例中顯示了頻道地圖和 8 個傳輸功率級別,同時也明確指出並非所有頻道都適用於所有國家。對於英國的部署,AP 必須針對英國和 ETSI 規則進行驗證,因為它不允許其設定網域之外的頻道,這會直接影響覆蓋規劃和合規性(Cisco 法規網域培訓參考)。
這在幾個方面至關重要:
進口或不相配的硬體可能會阻礙部署
如果法規網域不一致,您的設計假設可能會失效。頻道規劃因國家而異
不要直接套用其他地區的設計範本,並假設它在英國的運作方式會完全相同。控制器國家/地區設定在營運上至關重要
在轉移或混合資產變更之後,必須將網域一致性檢查納入驗證工作流程中。
英國 6 GHz 的問題
英國的團隊還需要密切注意當地 6 GHz 環境中允許的規範。關鍵不在於「WiFi 6E」聽起來多有吸引力,而是該型號、軟體以及法規設定是否與您計劃部署之具體情境中的英國使用規則相符。
符合規範但規劃不佳的設計表現依然很差。而規劃良好但法規不符的設計可能永遠無法上線。
這就是為什麼部署階段除了勘測、預置和安裝之外,始終應包含正式的法規驗證步驟。
現代驗證與整合策略
無線電網路只決定了一半的使用者體驗,另一半則取決於使用者與裝置如何接入網路。
許多 Cisco 無線環境仍依賴以下兩種習慣之一:要麼使用共享密碼,其傳播範圍遠遠超出目標受眾;要麼使用 Captive Portal 流程,這在技術上可行,但在大規模管理時顯得笨拙、脆弱且難以治理。這兩種方法都會增加支援負擔並削弱策略控制。
為什麼共享密碼 WiFi 已達極限
共享 PSK 很有吸引力,因為它們很容易解釋。但它們也很難被控管。一旦密碼被印在告示牌上、透過電子郵件發送或儲存在未受管理的裝置上,您的存取模式就已經失控。更換密碼會帶來干擾,而圍繞共同金鑰對使用者進行區隔也非常困難。
傳統的訪客 Captive Portal 解決了不同的問題,但它們往往在使用者最無法容忍的地方增加了阻力。訪客需要快速、安全的上網流程。員工需要與其身分綁定的流暢存取。營運團隊則需要權限撤銷能力、可審計性,並減少服務工單。
這就是為什麼現代無線策略正在從「誰知道密碼」轉向「這個使用者或裝置是誰,且應該允許它做什麼?」
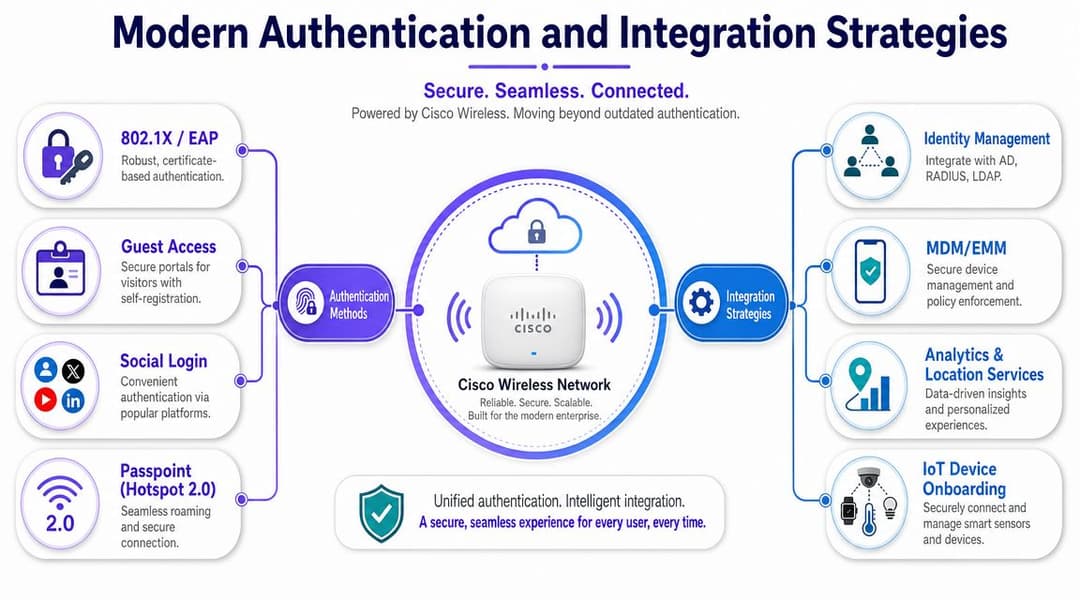
現代 Cisco 存取控制應有的樣貌
在 Cisco 基礎架構上建構強固的驗證模型,通常會結合多種模式,而非僅靠單一方式:
適用於託管員工裝置的 802.1X
在重視裝置信任與原則的員工存取情境中,這仍是正確的基石。基於憑證的註冊
這優於密碼氾濫,特別是與雲端目錄和生命週期自動化相結合時。適用於訪客的 Passpoint 和 OpenRoaming
這些技術減少了摩擦,使首個封包加密和重複造訪的便利性變得更具可行性。適用於 IoT 和舊型端點的分段註冊
並非每部裝置都能進行現代的 EAP 流程,因此您需要受控的例外狀況,而非在安全性原則上妥協。
如果您的團隊需要對身分驗證決策適用的環節進行技術複習,這篇關於 RADIUS 伺服器在存取控制中的作用 的概述非常值得再次閱讀。
雲端身分識別平台如何改變局勢
這是許多傳統僅採用 Cisco 的設計中所忽視的部分。Cisco AP 和控制器為您提供傳輸、射頻控制和企業策略介接。但它們不會自動為訪客、員工、承包商和多租戶使用者提供最流暢的身分驗證體驗。
雲端身分識別平台可以架構在無線基礎設施之上,並簡化存取層。其中一個例子是 Purple,它支援無密碼的訪客和員工存取模式、OpenRoaming 與 Passpoint 工作流程,並能與 Entra ID、Google Workspace 和 Okta 等雲端身分識別提供者進行整合。在實際應用中,這能讓企業在保留 Cisco 無線網路作為基礎架構的同時,擺脫脆弱的共用密碼或僅限地端的驗證模式。
當您需要結合以下項目時,該模型特別實用:
- 感覺簡單的訪客存取、
- 與目錄身分綁定的員工身分驗證、
- 使用者離職時的快速撤銷,
- 以及租戶、居民、部門或加盟店之間的隔離。
最好的無線登入是用戶幾乎察覺不到,而管理員仍能緊密控制的登入方式。
實務上更有效的做法
對於員工而言,憑證等級或與身分綁定的存取通常是正確的長期解決方案。它能減少密碼重設、改善撤銷流程,並更符合零信任思維。
對於訪客而言,阻力至關重要。如果使用者必須不斷重新註冊,或遇到不一致的登入頁面流程,採用率就會下降,而技術支援的需求則會上升。無密碼漫遊模式解決的是實際的維運問題,而非僅僅是便利性問題。
對於舊版裝置,不要強迫它們進入無法支援的設計中。相反地,應透過更嚴格的分割與專門的身分導引將它們隔離。
當身分驗證變得由身分驅動、雲端連接,且操作簡單到足以管理整個資產時,現代 Cisco 無線 AP 部署才能發揮其全部潛力。
效能調校與常見問題疑難排解
當使用者抱怨無線網路時,許多團隊仍會先從控制器開始往內排查。他們在詢問一個更簡單的問題之前,會先尋找加入失敗、註冊異常或 AP 警示:RF 環境是否過載?
那種順序往往會浪費時間。
從環境著手,而非盲目歸咎原因
在密集的英國場域中,運作良好的 Cisco AP 可能會因為周圍條件不佳而顯得不穩定。厚牆、反射材料、用戶端擁擠、AP 擺放位置不佳以及未受管理的鄰近射頻干擾,都會破壞使用者體驗。餐旅、醫療、零售和學生宿舍特別容易遇到這種情況,因為無線環境整天都在變化。
一個常被忽略但相當重要的疑難排解方法,是在假設 AP 或控制器發生故障之前,先測試射頻(RF)與容量的假設是否正確。如果使用者只在尖峰使用時段遇到問題,原因可能是傳輸時間壓力、同頻道干擾或部署位置不佳,而非硬體損壞。
利用遙測數據尋找證據
當 Cisco 的現代企業無線平台在 Cisco IOS XE Bengaluru 17.5.1 中引進即時 AP 健全狀況監控時,增加了一項極具意義的營運功能。這讓團隊能夠以 2 到 900 秒 的可設定間隔追蹤 CPU 使用率 和 記憶體使用量,其中 10 秒 為預設的報告範例。這將 AP 的能見度從簡單的連線/斷線檢查,提升至基於閾值的觀測能力,以進行疑難排解和效能管理 (Cisco AP real-time statistics guide)。
這很有用,因為它有助於區分兩種截然不同的情況:
AP 面臨內部壓力
CPU 或記憶體壓力可能表示存在真實的平台或工作負載問題。AP 狀況良好但服務不佳
這會引導您重新審視 RF 狀況、競爭、用戶端行為或策略設計。
更實用的故障排除順序
與其直接調閱記錄檔,不如嘗試按照這個順序進行排查。
首先檢查用戶端模式
問題是僅限於單一裝置類型、單一區域,還是特定的使用時段?其次檢查射頻 (RF) 狀況
查看頻道重疊、黏性用戶端,以及該空間承受的需求是否超出了原先設計的預期。第三審查 AP 健全狀況遙測
利用 CPU 和記憶體趨勢來確認或排除 AP 端的負載壓力。接下來檢查驗證流程
使用者常將註冊上網或原則套用失敗描述為「WiFi 訊號不佳」。最後才使用控制器偵錯,而非一開始就使用
這雖然至關重要,但不應是您唯一的觀測管道。
如果同一個 AP 只有在會議室客滿時才會「故障」,那麼該會議室本身就是故障定義域的一部分。
哪些調整通常能改善成效
最高價值的調校工作往往並不光鮮亮麗。它包括清理頻道規劃、減少不必要的 SSID、修正功率過高的單元,以及使 RF 設計符合實際的佔用模式。它還包括檢查驗證設計是否產生了隱性摩擦,進而被使用者解讀為不穩定。
優秀的 Cisco 營運團隊不只會問 AP 是否正常運行。他們還會問無線電訊號單元、用戶端行為以及存取工作流程是否與該 AP 所服務的環境契合。
為您的環境選擇適合的 Cisco AP
選擇合適的 Cisco 無線 AP 與品牌忠誠度關係較小,更多取決於您所設計的環境條件。最安全的選擇方式是依據環境來決定。
餐旅業
飯店、度假村和活動場地需要可預測的漫遊、簡單的訪客登入,以及在空間從安靜迅速轉為擁擠時保持穩定的效能。當訪客密度很高,且企業希望支援現代化的驗證歷程,而不是在櫃檯張貼靜態訪客密碼時,較新的 Catalyst 機型是更明智的選擇。
尋找一個優先考慮客房覆蓋、走廊漫遊和公共區域衝突處理的設計。在旅宿業中,即使 AP 的技術實力再強,如果訪客存取流程不順暢,仍然會造成糟糕的體驗。
零售
零售網路需要同時滿足兩種不同的需求。員工裝置需要可靠的營運存取。顧客則需要流暢、不產生摩擦或不必要停留時間支援問題的登入引導。如果分析、忠誠度或位置感知體驗非常重要,那麼無線設計必須乾淨俐落地支援該營運模式。
Catalyst 通常更適合更新的零售資產,尤其是當身分驅動的存取和分割的服務政策屬於規劃的一部分時。
醫療保健
醫院和診所是極具挑戰的無線網路環境。建築材料阻礙重重、行動力至關重要,且對於不穩定的漫遊容忍度極低。選擇 AP 和控制器架構時,請著眼於營運穩定性,而非僅僅是功能的豐富度。在這種情況下,較新的平台方向通常是正確的答案,因為醫療保健產業能從高負載下的可預測行為以及邁向現代標準的清晰路徑中獲益。
仔細驗證法規符合性與安裝細節。在醫療保健領域,一旦環境上線,部署錯誤的修正成本將會非常高昂。
企業辦公室與校園園區
對於企業辦公室、混合式園區以及高度協作的空間,現代化的 Catalyst 部署非常適合應對視訊、密集會議區域及基於身分的員工存取等混合需求。如果您正在汰換舊有的 Aironet 設備,這通常也是一併整理驗證機制、而不僅僅是更新無線電硬體的最佳時機。
在生命週期與相容性考量佔主導地位的繼承現有資產中,Aironet 仍是合理的選擇。但對於全新的策略性設計,在大多數企業環境中,Catalyst 是更好的長期選擇。
選擇適合您將要營運多年的環境的 AP,而不是在這一季的電子表格上看起來最容易交代過去的 AP。
關鍵決策不僅在於將哪款 Cisco 無線 AP 安裝在天花板上,而是在於哪一個平台能在無線電功能、合規性、易管理性,以及為每日依賴網路的使用者提供現代身分驗證整合之間,取得最佳平衡。
如果您正在將 Cisco 無線網路現代化,並希望擺脫共享密碼和舊型 Captive Portal 的限制,Purple 作為現有基礎架構之上的身分識別與身分驗證層,非常值得評估。它支援免密碼訪客存取、OpenRoaming 與 Passpoint、員工 SSO 流程以及雲端身分識別整合,可在不更換您 Cisco 無線設備的情況下簡化存取控制。



