
一位訪客抵達一家中階商務飯店,選擇了帶有該飯店名稱的網路,並進入了一個精緻的 Captive Portal。頁面要求輸入房間號碼和電子郵件地址,因此這個請求看起來很常規。隨後,訪客發現會員點數已被耗盡,且其企業信箱已被一個逼真的 Microsoft 365 登入頁面鎖定為攻擊目標。
問題並不在於訪客未能通過安全測試。飯店提供了網路、營運了 Portal 頁面,並控制了載送訪客流量的閘道器。因此,飯店 WiFi 安全是營運商的責任,涵蓋身分識別、路由、過濾、監控,以及訪客存取與飯店系統之間的邊界。
實用的方案並不需要更換每個基地台。它需要一個站得住腳的控制模型、明智的驗證選擇,以及與已安裝的 Meraki、Aruba、Ruckus 或 Mist 設備進行嚴謹的整合。
現今飯店 WiFi 面臨的真實風險
上述情境的開始可能不需要戲劇性的無線網路入侵。走廊或會議區域中外觀相似的存取點可能會模仿官方 SSID,或者受損的 Captive Portal 設備可能會在賓客加入後重導向合法的連線。賓客會看到熟悉的品牌設計並遵循正常的飯店工作流程,而攻擊者則收集憑證、權杖或付款相關資訊。
在此類環境中,攻擊者的四個主要目標經常重複出現:
- 憑證竊取:虛假的入口網站表單可能會擷取電子郵件密碼、會員憑證或工作登入資訊。
- 惡意軟體傳送:遭操控的重新導向可能會將裝置引導至惡意下載或漏洞利用網頁。
- 付款資料收集:訂房確認和旅遊電子郵件通常包含犯罪分子可用於鎖定付款帳戶的資訊。
- 營運存取:微弱的隔離可能會讓攻擊者從訪客網路轉移至 PMS、付款、門鎖、建築管理或企業系統。
最後一個目標引發了營運商方面最大的擔憂。飯店網路不僅僅是一項網際網路服務。它連接了人員、端點、存取控制系統、員工設備、會議使用者、IPTV 設備、攝影機和第三方維護平台。共享的基礎設施可能會將局部的無線弱點轉化為整個飯店範圍的安全事件。
英國政府的 Cyber Security Breaches Survey 2025/2026 指出,43% 的英國企業在過去 12 個月內曾遭遇安全漏洞或網路攻擊,相當於約 612,000 家組織。根據 英國飯店 WiFi 安全性調查分析,網路釣魚涉及了 38% 的事件,且是 69% 受害組織中破壞力最強的漏洞類型。旅宿業網路之所以值得特別關注,是因為訪客存取、員工存取以及第三方裝置共同構成了龐大的受攻擊面。
營運商原則:如果飯店擁有 SSID 和入口網站,飯店就必須對安全結果負責。給賓客的建議固然有用,但不能替代安全的架構。
一個實用的起點是先檢視 如何保護無線網路安全 中的基礎知識,然後將其套用至旅宿業專屬的流量。首要任務不是追求時尚的加密標籤,而是防止賓客登入成為進入飯店維運系統的管道。
營運商必須規劃應對的現代威脅
飯店團隊仍會擔心封包竊聽和賓客連線到邪惡雙生(evil-twin)基地台。這些風險並未消失,但與 Captive Portal 和閘道器層中更具影響力的故障相比,其威脅程度不相上下。
攻擊者可以在會議室附近放置 Rogue AP(惡意存取點)、複製飯店的 SSID,並呈現一個看起來很真實的入口網站。當門把吊牌上印有單一密碼,或在所有客房中重複使用相同密碼時,WPA2-Personal 就會造成另一個營運上的弱點。一旦該金鑰傳播到目標對象之外,飯店就會失去對誰可以建立關聯的實質控制。Karma 式攻擊則利用了不同的行為,當裝置探測其記憶中的網路時做出回應。
現代的攻擊路徑通常在關聯之後開始。受駭的閘道器或入口網站設備可能會偽造 DNS 回應、將賓客重新導向至極其相似的訂房網頁或 Microsoft 登入頁面,或者透過 DHCP 指派惡意閘道器。攻擊者不需要單獨破解每個手機,控制了共用閘道器,就能影響所有使用該場地服務的使用者。
這份 針對英國 Captive Portal 攻擊的報告 將此風險描述為入口網站層級的問題,涉及偽造的 DNS 回答、攻擊者控制的網頁以及憑證或權杖的竊取。這將防禦性的問題從「賓客是否正在使用 VPN?」轉變為「該物業的閘道器、DNS 路徑和管理介面是否值得信任?」
優先考慮阻止威脅擴散的控制措施
預算有限的旅宿應著重解決防止單一入侵波及每位賓客或營運網路的控制措施:
- 保護 Captive Portal 的完整性。 消除管理介面暴露於網際網路的風險、強制使用強效且不重複的管理員憑證、為支援的設備安裝修補程式,並監控組態變更。
- 保護 DNS 完整性。 使用受控的解析程式、防止未授權的 DHCP 服務,並在用戶端接收到異常的 DNS 或閘道器設定時發出警報。
- 強制執行顧客與營運網路的區隔。 顧客 VLAN 絕不能擁有通往 PMS、POS、付款、員工或建築系統的隱含路由。
| 威脅 | 在飯店中的呈現方式 | 營運商優先順序 |
|---|---|---|
| 邪惡雙生 AP | 複製的 SSID 出現在電梯、會議室或接待處附近 | 高,特別是當房客很少獲得連線指引時 |
| 共享的 WPA2-Personal 金鑰 | 在不同客房、員工或印刷材料中重複使用同一個密碼 | 高,建議替換為身分識別或單一裝置存取 |
| 卡爾瑪式攻擊 (Karma-style attack) | 惡意 AP 回應裝置對已記住 SSID 的探測 | 中,透過端點與無線原則減少暴露 |
| Captive Portal 遭入侵 | 入口網站提供偽造的登入或惡意重新導向 | 關鍵,保護閘道與入口網站管理安全 |
| DNS 竄改 | 合法網域解析為攻擊者控制的頁面 | 關鍵,保護解析程式與閘道路徑安全 |
| 惡意 DHCP | 用戶端接收到未經授權的閘道或解析程式 | 高,在支援之處強制執行 DHCP 探聽與交換器控制 |
| 訪客跨越至營運系統 | 訪客裝置連入 PMS、POS、攝影機或 BMS 服務 | 關鍵,在 VLAN 之間套用預設拒絕的防火牆原則 |
飯店 WiFi 的四層控制模型
可靠的飯店 WiFi 安全設計採用四層架構。每一層都解決不同的問題,且任何一層都不應被視為其他層的替代品。
第一層,身分驗證與身分識別,確立了是誰或什麼設備正在加入。選項包括 OpenRoaming、Passpoint、無密碼電子郵件連結、優惠券和房卡綁定。選擇會同時影響安全性以及飯店收集的個人資料量。關鍵結果是可追溯、可撤銷的存取,而不是無法究責的共享密碼。
第二層,DNS 過濾,在解析程式端阻擋已知的惡意和不當目的地。英國營運商可以評估符合 Friendly WiFi 標準 的過濾服務,該標準將公共 WiFi 安全視為整個餐旅業場所的義務。DNS 紀錄也有助於調查人員了解已連線的裝置是否重複請求可疑網域,不過紀錄必須依據明確的保留與隱私權政策進行管理。
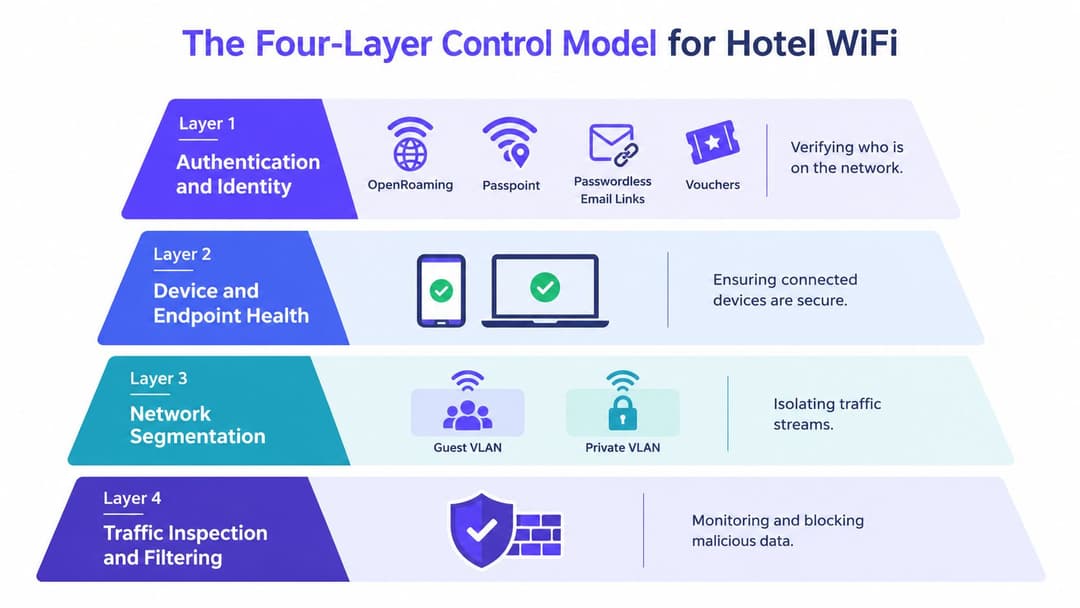
第三層與應用層控制利用防火牆策略和第 7 層可視性來限制 BT 下載、P2P 活動、已知的命令與控制流量,以及在賓客網路上不具合理用途的應用程式。這並非授權檢視賓客的所有活動,而是一種實施明確合理使用政策並遏制可預期濫用行為的方法。
第四層,網路分割,用於區隔訪客、員工、營運和 IoT 網路。VLAN 只是起點。防火牆規則必須明確拒絕訪客存取 PMS、支付系統、攝影機、門禁系統和內部服務,同時僅允許存取網際網路和嚴格定義的相依性。
該模型採用深度防禦。如果 Captive Portal 控管失效,網路分割仍應阻擋對營運系統的存取。如果惡意網域繞過過濾,應用程式控管和端點防護應能降低其影響。如果訪客身分遭到濫用,日誌記錄和撤銷機制應能限製調查窗口。
顧客、員工與營運網路設計
即使無線硬體透過同一個控制器呈現,飯店也需要三個不同的信任區域。僅將其視為三個 SSID 而不驗證路由和防火牆策略,只是表面上的分割。
訪客網路應提供網際網路存取、用戶端隔離,且無指向員工或營運資源的路由。訪客是匿名或僅經由輕度識別的,因此在設計上,該網路應為低信任度。訪客與訪客之間的隔離也至關重要,特別是當裝置使用探測協定或公開本機服務時。
員工網路需要更強大的身分識別。加入網域的筆記型電腦可以透過 802.1X 使用憑證架構的 EAP-TLS,而混合式資產通常包含手持裝置、印表機、平板電腦和無法完成完整憑證工作流程的舊有裝置。iPSK 可以為每個核准的裝置或客房提供不同的金鑰,在單一憑證外洩時縮小受波及的範圍。
營運網路承載著 PMS 終端、門鎖、IPTV、BMS 設備和攝影機。它應該使用嚴格的 ACL 和基於設備的分配,理想情況下由 RADIUS 為每個類別返回相應的 VLAN。門鎖控制器不應該僅僅因為兩者都需要無線連接,就與接待處的筆記型電腦共享一個不受限制的廣播網域。
| 網路類型 | 驗證 | VLAN / 隔離 | 最適合裝置 | 若遭入侵的風險 |
|---|---|---|---|---|
| 訪客 | 無密碼連結、憑證、Passpoint 或 OpenRoaming | 專用訪客 VLAN、用戶端隔離、僅限網際網路原則 | 手機、平板電腦、筆記型電腦、訪客裝置 | 憑證遭竊、濫用、掃描及企圖跨越移動 |
| 員工 | 搭配 EAP-TLS 的 802.1X,或針對混合資產使用身分識別型 iPSK | 員工 VLAN,對已核准之服務進行原則型存取 | 受管筆記型電腦、手持式裝置、已核准的員工裝置 | 存取內部工作流程與敏感應用程式 | 裝置身分識別、RADIUS 指派,或嚴格控制的憑證存取 | 具備明確 ACL 的獨立營運 VLAN | PMS、POS、IPTV、BMS、攝影機、門禁系統 | 中斷、監控、安全或物業系統遭到入侵 |
| 舊版共享 PSK 存取 | 多個使用者或裝置共用一個密碼 | 僅基本 VLAN 隔離 | 臨時或不受支援的設備 | 若金鑰外洩,則歸屬性不佳且會造成廣泛入侵 |
共用 PSK 依然便於部署,但難以乾淨地撤銷。完整的 802.1X 提供更強的權責歸屬,但可能暴露出相容性差距。對於舊型設備,iPSK 通常是實用的橋梁,前提是物業需記錄所有權與輪替機制。
值得投資的身分驗證方案
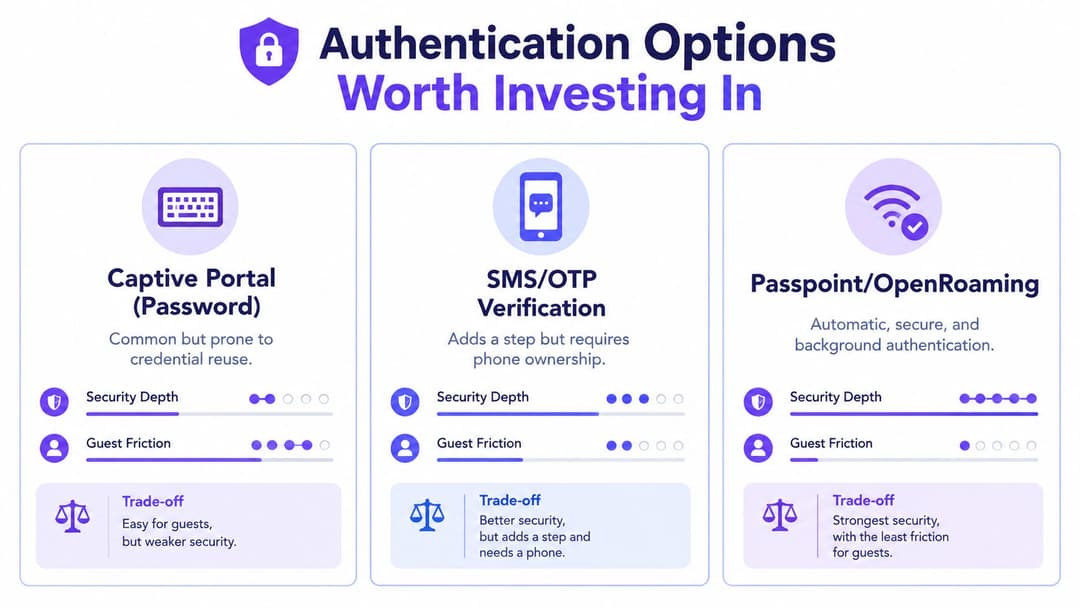
身分驗證改變的不僅僅是登入畫面。它決定了飯店是否可以撤銷存取權限、識別工作階段、減少憑證重複使用,並為回訪訪客提供一致的連線。
無密碼電子郵件連結是相較於共用入口網站密碼的一大實用改進。它減少了重複使用企業或會員憑證的意圖,但賓客的電子郵件地址仍會進入飯店的行銷與客戶資料工作流程。請保持表單極簡,將服務存取與行銷同意區分開來,並用簡明易懂的語言解釋其中的區別。
Passpoint 和 OpenRoaming 為相容裝置提供了更順暢的模型。憑證架構的註冊引導可讓賓客在無需重複提交歡迎頁面表單的情況下進行連線,這對於希望在不同物業間提供一致體驗的飯店集團尤為適用。由於覆蓋範圍和裝置行為不盡相同,因此仍有必要保留備用入口網站。
社群登入可減少部分訪客的阻礙,但這是以資料分享決策來換取便利。飯店應了解身分識別提供者回傳了什麼、CRM 儲存了什麼、同意書是如何記錄的,以及訪客如何在不提供非必要個人檔案資料的情況下存取服務。
對於員工,請將 WLAN 連接到已經管理僱用存取權限的身分系統。Entra ID、Google Workspace 和 Okta 可以支援以 SSO 為導向的工作流程、條件式存取、自動佈署以及員工離職時的權限撤銷。無線策略應該反映角色和設備狀態,而不是將每位員工都視為同等信任。
身分識別平台(例如 Purple)可以與 Meraki、Aruba ClearPass、Ruckus Cloudpath 和 Juniper Mist 整合,但營運上的折衷取捨是切實存在的。雲端平台可以簡化部署並提供一致的訪客旅程,但專有的 API 和原則物件可能會讓日後更換控制器變得更加困難。在簽署多物業合約之前,請先審查匯出選項、故障行為、憑證所有權以及移除該平台的流程。Purple enterprise WiFi security guide 在比較以身分識別為主導的設計時,是一個非常有用的參考。
採購測試:詢問廠商,若其雲端服務、API 或身分連接器無法使用,還有哪些功能可維持運作。安全的備援方案是設計的一部分,而不是事後彌補。
監控、日誌記錄與事件回應
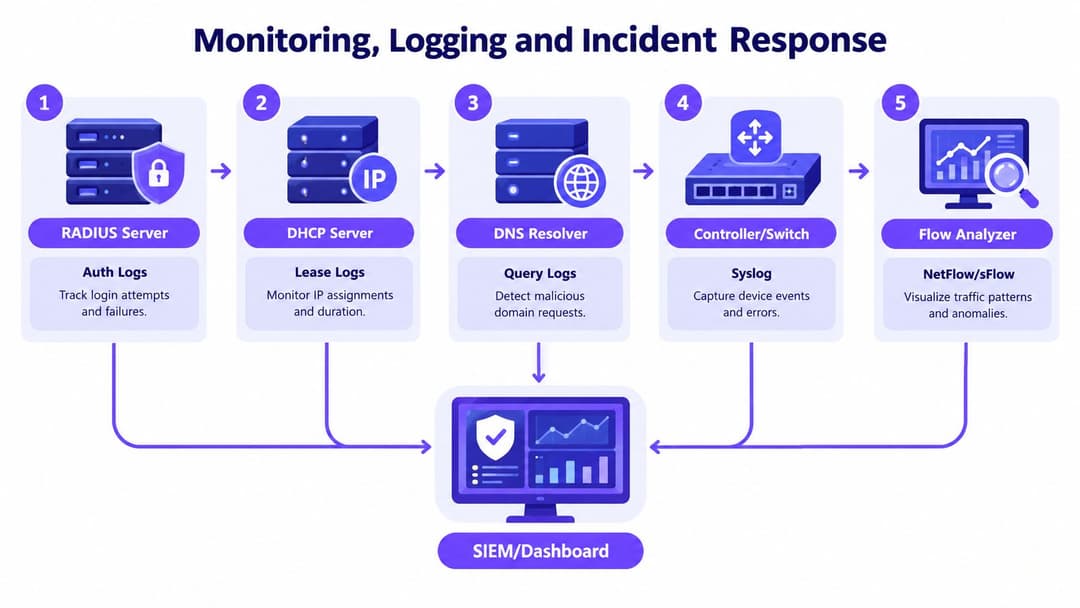
缺乏偵測機制的控制措施會使值班經理只能依賴顧客投訴。飯店應收集足夠的遙測數據,以重建誰進行了驗證、他們取得了哪個位址、哪個解析程式回應了其請求,以及流量如何在不同區域之間流動。
擷取 RADIUS 驗證事件、DHCP 租約、DNS 查詢記錄、控制器與交換器 syslog,以及東西向流量的 NetFlow 或 sFlow 範例。將這些摘要傳送至具有存取控制的 SIEM 或維運儀表板,以區分 IT 調查與行銷分析。保留資料的時間必須基於事件回應、法律和隱私要求,而非直接套用廠商預設值。
有用的偵測訊號包括:
- 入口網站異常:重複的 SSIDs、憑證警告、未預期的入口網站內容,或在變更視窗之外進行的設定變更。
- 控制器事件:未經規劃的 AP 重新啟動、rogue BSSIDs、變更的安全設定,以及來自陌生位置的管理員登入。
- DNS 指標:突然向陌生的解析程式發出請求、異常的失敗叢集,或以未預期方式解析的合法服務。
- 橫向移動:訪客用戶端探測員工、PMS、付款、攝影機或建築管理地址。
事件應變指南應可由值班團隊執行。保留控制器組態、匯出相關的 RADIUS、DHCP 和 DNS 事件、停用或隔離可疑的 BSSID、撤銷受影響的識別身分,並讓飯店的資料保護主管參與其中。如果事件涉及個人資料,組織必須評估其 UK GDPR 通報義務,而不是在未調查事實的情況下做出固定的回應承諾。
在適當的情況下將警報與 PMS 整合。僅傳送給網路工程師的客房級訊號可能會被忽視,而傳送給值班經理的簡明警報則能迅速觸發賓客支援和呈報流程。
隱私、合規與場地義務
總經理不需要配置 RADIUS,但他們確實需要為背後的決策指派明確的權責。飯店應記錄為何收集電子郵件地址或房號、哪些服務需要該資訊、誰可以存取該資訊,以及何時刪除該記錄。
對於許多部署而言,合法依據可能涉及合約或正當利益,但正確的依據取決於實際的處理方式。資料最小化意味著 Portal 頁面不應僅為了授予網際網路存取權限而要求提供完整的行銷個人檔案。請將服務驗證、會員註冊、分析和促銷同意分開處理。
Friendly WiFi 認證為營運商提供了一個實用的場所架構,用於過濾不當與非法內容。然而,過濾並非完整的合規計劃。飯店仍需要接受使用聲明、呈報程序、供應商協議,以及在執法部門或合法調查需要記錄時的因應機制。
員工監控需要單獨處理。顧客對網路條款的同意,並不代表自動授權對員工進行無限制的監控。僱用、隱私與工作場所政策應明確定義飯店記錄的內容、記錄原因以及有權審查的人員。
| 義務 | 技術控制措施 | 負責人 |
|---|---|---|
| 訪客數據透明度 | 簡短的 Captive Portal 聲明、獨立的行銷同意勾選、文件化的保留期限 | 總經理與資料保護主管 |
| 適當內容過濾 | DNS 過濾、應用程式控制、供應商監控 | IT 經理與託管服務提供商 |
| 網路問責制 | 受限存取權限的 RADIUS、DHCP、DNS 及控制器記錄檔 | 網路團隊 |
| 安全性事件回應 | 呈報執行手冊、證據保存、身分撤銷 | IT 安全主管與值班經理 |
| 員工隱私 | 僱用通知、比例原則監控、存取治理 | 人資與資料保護主管 |
| 廠商擔保 | 合約控制措施、安全漏洞通知、次級處理者審查 | 採購與法務 |
Purple 顧客 WiFi 資料隱私指引 有助於建構關於 Portal 頁面資料、同意權與顧客身分的評估問題。這不能取代飯店自身的資料對應評估或法律審查。
發佈簡短、易讀的可接受使用聲明。訪客應了解,場所會過濾有害內容、隔離用戶端、記錄有限的連線資訊,並可能因濫用而暫停其存取。清晰的溝通比埋藏在冗長條款中(連訪客或櫃檯同仁都無法解讀)的原則更易於運作。
部署檢查清單與廠商整合
安全的推出通常是透過受控的階段來衡量,而不是一次性通宵切換。首先進行現場勘查、SSID 清單盤點,並繪製從無線用戶端到網際網路、PMS、POS、BMS、攝影機及第三方服務的每條路徑。
接著,在啟用 Captive Portal 之前建立原則。定義 VLAN、防火牆規則、DHCP 擁有權、DNS 路由、身分識別流程、日誌記錄、失敗狀態和還原。先針對測試 SSID 部署 Captive Portal,然後在擴大範圍之前,先在單一樓層或僅限員工的區域使用小型試點群組進行測試。
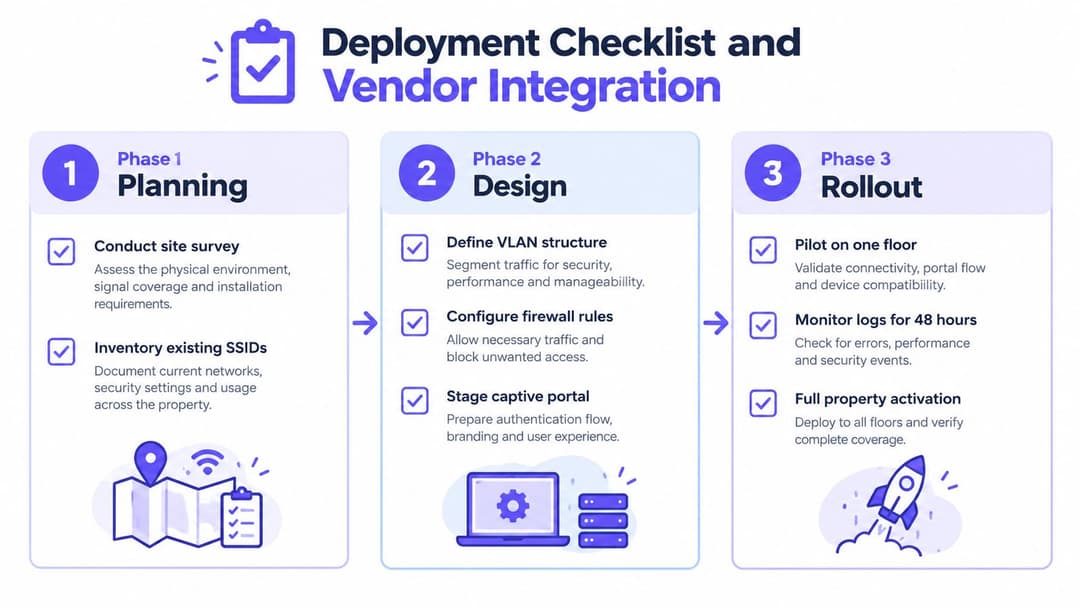
廠商的適合度取決於設備資產:
- Meraki 對於設計簡單的單一場域通常能快速部署。但對於大型資產組合,則可能需要比銷售展示中更為謹慎的原則與範本建置工作。
- Aruba ClearPass 提供了強大的原則細粒度和成熟的 802.1X 工作流程,但其設計與運行需要依賴熟悉憑證、設定檔分析(Profiling)和強制執行的工程師。
- Ruckus Cloudpath 適合 Ruckus 環境中的身分與上線工作流程,而舊型裝置仍需要周密的設定檔分析(Profiling)與 iPSK 規劃。
- Juniper Mist 能提供實用的雲端可視性與原則整合,但需驗證外部身分、入口網頁(Portal)故障及多廠商相容性等依存關係的實際運作表現。
- Purple 可跨 Meraki、Aruba、Ruckus 和 Mist 提供無密碼的訪客與員工身分驗證工作流程,其 RADIUS-as-a-Service 方案 特別適合希望減少就地部署 RADIUS 管理成本的飯店。
在發生故障(而不僅是成功)的情況下測試整合。中斷身分識別連接器的連線、封鎖 Captive Portal 的相依性、撤銷員工帳戶、輪替 iPSK,並驗證訪客仍無法存取營運子網路。確認櫃檯員工知道如何處理 Captive Portal 斷線,而不會發放仍在流通的共享密碼。
實用的交接檢查清單
- 調查與盤點:記錄 AP 位置、SSIDs、交換器、VLANs、上行鏈路、入口網站以及未記錄的相依性。
- 原則驗證:測試訪客隔離、員工存取權限、營運 ACLs、DNS 強制執行以及 rogue DHCP 防護。
- 試點驗收:以定義好的基準評估連線成功率、支援通話數、驗證失敗率以及訪客回饋。
- 回復準備:保持先前的 WLAN 設定可用,並記錄可還原設定的人員。
- 營運交接:針對症狀、呈報流程與證據保存,培訓接待處、值班經理、設施部門和 IT 部門。
- 上線後審查:在宣告專案完成之前,重新檢查防火牆記錄和控制器事件,以確認是否存在未預期的訪客到員工路徑。
當權責歸屬明確時,飯店 WiFi 安全性就會提高。為總經理、網路主管、資料保護主管和服務供應商分配明確的職責,並在 PMS、Portal 頁面、ISP 或無線控制器發生變更後,重新審查控制措施。
Purple 可以幫助營運商以無密碼身分工作流程取代共享的訪客密碼、將員工存取權限與現有的目錄整合,並在 Meraki、Aruba、Ruckus 和 Mist 環境中套用一致的策略。請造訪 Purple,評估其身分識別和 RADIUS 功能如何融入您的飯店 WiFi 安全部署。


