Hotel WiFi Security and Isolation Advisor
Evaluate your hotel wireless architecture across guest client isolation, PMS payment segmentation, in-room casting privacy, and rogue AP airspace monitoring.
Boutique hotel with 60 guest rooms. Employs guest captive portal onboarding, Layer 2 client isolation, and physical firewall boundaries around front-desk PMS terminals.
Property parameters
Protect guests and hotel property management systems with certified isolation and splash page compliance.
একজন গেস্ট একটি মিড-মার্কেট বিজনেস হোটেলে পৌঁছান, প্রপার্টির নাম সহ নেটওয়ার্কটি নির্বাচন করেন এবং একটি মার্জিত captive portal-এ পৌঁছান। এটি একটি রুম নম্বর এবং ইমেল ঠিকানা চায়, তাই অনুরোধটিকে স্বাভাবিক মনে হয়। পরবর্তীতে, গেস্ট আবিষ্কার করেন যে তার লয়্যালটি পয়েন্ট খালি হয়ে গেছে এবং একটি বিশ্বাসযোগ্য Microsoft 365 সাইন-ইন পেজ দিয়ে তার করপোরেট মেইলবক্সকে টার্গেট করা হয়েছে।
সমস্যাটি এটি নয় যে গেস্ট সিকিউরিটি টেস্টে ব্যর্থ হয়েছেন। প্রপার্টি নেটওয়ার্কটি উপস্থাপন করেছে, পোর্টাল পরিচালনা করেছে এবং গেস্টের ট্রাফিক বহনকারী গেটওয়ে নিয়ন্ত্রণ করেছে। তাই হোটেল WiFi সিকিউরিটি হলো একজন অপারেটরের দায়িত্ব, যার মধ্যে আইডেন্টিটি, রাউটিং, ফিল্টারিং, মনিটরিং এবং গেস্ট অ্যাক্সেস ও হোটেল সিস্টেমের মধ্যকার সীমানা অন্তর্ভুক্ত রয়েছে।
একটি ব্যবহারিক প্রোগ্রামের জন্য প্রতিটি অ্যাক্সেস পয়েন্ট প্রতিস্থাপন করার প্রয়োজন হয় না। এর জন্য প্রয়োজন একটি রক্ষণাবেক্ষণযোগ্য কন্ট্রোল মডেল, বুদ্ধিমান অথেন্টিকেশন পছন্দ এবং ইতিমধ্যে ইনস্টল করা Meraki, Aruba, Ruckus, বা Mist এস্টেটের সাথে নিয়মতান্ত্রিক ইন্টিগ্রেশন।
আজকের দিনে হোটেল WiFi-এর মুখোমুখি হওয়া আসল ঝুঁকি
উপরের দৃশ্যপটটি কোনো নাটকীয় ওয়্যারলেস অনুপ্রবেশ ছাড়াই শুরু হতে পারে। একটি করিডোর বা কনফারেন্স এরিয়ায় থাকা একটি একই রকম দেখতে অ্যাক্সেস পয়েন্ট অফিসিয়াল SSID নকল করতে পারে, অথবা একটি আপসকৃত captive-portal অ্যাপ্লায়েন্স গেস্ট যুক্ত হওয়ার পর একটি বৈধ সংযোগকে রিডাইরেক্ট করতে পারে। গেস্ট পরিচিত ব্র্যান্ডিং দেখতে পান এবং একটি সাধারণ হোটেল ওয়ার্কফ্লো অনুসরণ করেন, যখন আক্রমণকারী ক্রেডেনশিয়াল, টোকেন বা পেমেন্ট-সম্পর্কিত তথ্য সংগ্রহ করে।
এই ধরণের এনভায়রনমেন্টে আক্রমণকারীদের চারটি উদ্দেশ্য বারবার দেখা যায়:
- ক্রেডেনশিয়াল চুরি: নকল পোর্টাল ফর্মগুলো ইমেল পাসওয়ার্ড, লয়্যালটি ক্রেডেনশিয়াল বা কাজের লগইন বিবরণ হাতিয়ে নিতে পারে।
- ম্যালওয়্যার ডেলিভারি: একটি ম্যানিপুলেট করা রিডাইরেক্ট কোনো ডিভাইসকে ক্ষতিকারক ডাউনলোড বা এক্সপ্লয়েট পেজের দিকে নিয়ে যেতে পারে।
- পেমেন্ট-ডেটা সংগ্রহ: বুকিং নিশ্চিতকরণ এবং ভ্রমণ সংক্রান্ত ইমেলে প্রায়শই এমন তথ্য থাকে যা অপরাধীরা পেমেন্ট অ্যাকাউন্টগুলোকে লক্ষ্যবস্তু করতে ব্যবহার করতে পারে।
- অপারেশনাল অ্যাক্সেস: দুর্বল আইসোলেশনের কারণে একজন আক্রমণকারী গেস্ট নেটওয়ার্ক থেকে সহজেই PMS, পেমেন্ট, দরজার লক, বিল্ডিং-ম্যানেজমেন্ট বা কর্পোরেট সিস্টেমের দিকে প্রবেশ করতে পারে।
শেষ উদ্দেশ্যটি অপারেটরের পক্ষ থেকে সবচেয়ে বড় উদ্বেগের সৃষ্টি করে। একটি হোটেল নেটওয়ার্ক কেবল একটি ইন্টারনেট পরিষেবা নয়। এটি মানুষ, এন্ডপয়েন্ট, অ্যাক্সেস-কন্ট্রোল সিস্টেম, কর্মীদের ডিভাইস, কনফারেন্স ব্যবহারকারী, IPTV সরঞ্জাম, ক্যামেরা এবং থার্ড-পার্টি রক্ষণাবেক্ষণ প্ল্যাটফর্মগুলোকে সংযুক্ত করে। শেয়ার করা ইনফ্রাস্ট্রাকচার একটি স্থানীয় ওয়্যারলেস দুর্বলতাকে পুরো প্রপার্টি জুড়ে একটি বড় দুর্ঘটনায় পরিণত করতে পারে।
UK সরকারের Cyber Security Breaches Survey 2025/2026-এর রিপোর্টে জানানো হয়েছে যে, গত ১২ মাসে ৪৩% UK ব্যবসা একটি ব্রিচ বা সাইবার আক্রমণের সম্মুখীন হয়েছে, যা প্রায় ৬,১২,০০০ অর্গানাইজেশনের সমান। উক্ত জরিপের UK হোটেল WiFi নিরাপত্তা বিশ্লেষণ অনুযায়ী, ৩৮% ঘটনার সাথে ফিশিং জড়িত ছিল এবং আক্রান্ত ৬৯% অর্গানাইজেশনের জন্য এটি ছিল সবচেয়ে ক্ষতিকারক ব্রিচের ধরণ। হসপিটালিটি নেটওয়ার্কগুলোর দিকে বিশেষ নজর দেওয়া প্রয়োজন কারণ গেস্ট অ্যাক্সেস, স্টাফ অ্যাক্সেস এবং থার্ড-পার্টি ডিভাইসগুলো একটি বড় অ্যাটাক সারফেস শেয়ার করে।
অপারেটরের নিয়ম: হোটেল যদি SSID এবং পোর্টালের মালিক হয়, তবে হোটেলই সুরক্ষার ফলাফলের জন্য দায়ী। অতিথিদের পরামর্শ দেওয়া দরকারী, তবে এটি কোনো নিরাপদ আর্কিটেকচারের বিকল্প নয়।
একটি ব্যবহারিক সূচনা পয়েন্ট হলো কীভাবে ওয়্যারলেস নেটওয়ার্ক সুরক্ষিত করা যায় এর মৌলিক বিষয়গুলো পর্যালোচনা করা, তারপর সেগুলোকে হসপিটালিটি-নির্দিষ্ট ট্রাফিক ফ্লোতে প্রয়োগ করা। অগ্রাধিকার কোনো ফ্যাশনেবল এনক্রিপশন লেবেল নয়। এটি হলো কোনো অতিথি লগইন যেন প্রপার্টি পরিচালনাকারী সিস্টেমে প্রবেশের পথ না হয়ে দাঁড়ায় তা প্রতিরোধ করা।
আধুনিক হুমকি যার জন্য অপারেটরদের পরিকল্পনা করা আবশ্যক
হোটেল টিমগুলো এখনও প্যাকেট স্নুপিং এবং কোনো অতিথির একটি ইভিল-টুইন অ্যাক্সেস পয়েন্টের সাথে সংযুক্ত হওয়া নিয়ে চিন্তিত থাকে। সেই ঝুঁকিগুলো অদৃশ্য হয়ে যায়নি, তবে সেগুলো captive-portal এবং গেটওয়ে লেয়ারের আরও বেশি ক্ষতিকারক ব্যর্থতাগুলোর সাথে প্রতিযোগিতা করে।
একজন আক্রমণকারী একটি কনফারেন্স রুমের কাছে একটি রোগ AP স্থাপন করতে পারে, হোটেলের SSID অনুলিপি করতে পারে এবং একটি পোর্টাল প্রদর্শন করতে পারে যা দেখতে আসল মনে হয়। WPA2-Personal আরেকটি কার্যক্ষম দুর্বলতা তৈরি করে যখন একটি পাসওয়ার্ড দরজার হ্যাঙ্গারে প্রিন্ট করা হয় বা প্রতিটি রুমে একই ব্যবহার করা হয়। একবার সেই কীটি উদ্দিষ্ট শ্রোতাদের বাইরে ছড়িয়ে পড়লে, কে যুক্ত হতে পারবে তার ওপর হোটেলের অর্থপূর্ণ নিয়ন্ত্রণ থাকে না। Karma-স্টাইলের আক্রমণগুলি একটি ভিন্ন আচরণকে কাজে লাগায়, যেখানে ডিভাইসগুলি তাদের মনে রাখা নেটওয়ার্কগুলির জন্য অনুসন্ধান করলে সাড়া দেয়।
আধুনিক আক্রমণের পথটি প্রায়শই অ্যাসোসিয়েশনের পরে শুরু হয়। একটি আপোসকৃত গেটওয়ে বা পোর্টাল অ্যাপ্লায়েন্স DNS রেসপন্স জাল করতে পারে, কোনো অতিথিকে দেখতে একই রকম বুকিং বা Microsoft সাইন-ইন পৃষ্ঠায় রিডাইরেক্ট করতে পারে অথবা DHCP এর মাধ্যমে একটি অননুমোদিত গেটওয়ে অ্যাসাইন করতে পারে। আক্রমণকারীকে প্রতিটি হ্যান্ডসেটে আলাদাভাবে আপোস করতে হবে না। শেয়ার করা গেটওয়ের নিয়ন্ত্রণ সেই ভেন্যুর পরিষেবা ব্যবহারকারী সকলকে প্রভাবিত করতে পারে।
captive-portal আক্রমণের উপর যুক্তরাজ্য-ভিত্তিক রিপোর্ট এই ঝুঁকিটিকে একটি পোর্টাল-স্তরের সমস্যা হিসাবে বর্ণনা করে যার মধ্যে জাল DNS উত্তর, আক্রমণকারী-নিয়ন্ত্রিত পৃষ্ঠা এবং ক্রেডেনশিয়াল বা টোকেন সংগ্রহ অন্তর্ভুক্ত রয়েছে। এটি প্রতিরক্ষামূলক প্রশ্নটিকে "গেস্ট কি VPN ব্যবহার করছেন?" থেকে বদলে "সম্পত্তির গেটওয়ে, DNS পাথ এবং প্রশাসনিক ইন্টারফেসগুলি কি বিশ্বস্ত?"-এ রূপান্তর করে।
সেই নিয়ন্ত্রণগুলিকে অগ্রাধিকার দিন যা স্কেল প্রতিরোধ করে
বাজেট-সীমাবদ্ধ প্রপার্টিগুলির সেইসব নিয়ন্ত্রণগুলির দিকে নজর দেওয়া উচিত যা একটি সমঝোতাকে প্রতিটি অতিথি বা একটি অপারেশনাল নেটওয়ার্কে পৌঁছানো থেকে প্রতিরোধ করে:
- Captive Portal-এর অখণ্ডতা রক্ষা করুন। ম্যানেজমেন্ট ইন্টারফেস থেকে ইন্টারনেট এক্সপোজার সরিয়ে দিন, শক্তিশালী অনন্য অ্যাডমিনিস্ট্রেটর ক্রেডেনশিয়াল প্রয়োগ করুন, সমর্থিত অ্যাপ্লায়েন্সগুলি প্যাচ করুন এবং কনফিগারেশন পরিবর্তনগুলি পর্যবেক্ষণ করুন।
- DNS-এর অখণ্ডতা রক্ষা করুন। একটি নিয়ন্ত্রিত রিজলভার ব্যবহার করুন, অননুমোদিত DHCP পরিষেবাগুলি প্রতিরোধ করুন এবং ক্লায়েন্টরা অপ্রত্যাশিত DNS বা গেটওয়ে সেটিংস পেলে সতর্ক করুন।
- গেস্ট-টু-অপারেশনাল সেগমেন্টেশন প্রয়োগ করুন। একটি গেস্ট VLAN-এর থেকে PMS, POS, পেমেন্ট, স্টাফ বা বিল্ডিং সিস্টেমে কোনো পরোক্ষ রুট থাকা উচিত নয়।
| হুমকি | একটি হোটেলে এটি যেভাবে দেখা যায় | অপারেটরের অগ্রাধিকার |
|---|---|---|
| Evil-twin AP | লিফট, মিটিং রুম বা রিসেপশনের কাছাকাছি একটি নকল SSID দেখা যায় | উচ্চ, বিশেষ করে যেখানে অতিথিরা সংযোগের জন্য খুব কম নির্দেশিকা পান |
| শেয়ার্ড WPA2-Personal কী | রুম, স্টাফ বা প্রিন্ট করা সামগ্রী জুড়ে একটি পাসওয়ার্ড বারবার ব্যবহার করা হয় | উচ্চ, আইডেন্টিটি বা প্রতি-ডিভাইস অ্যাক্সেস দিয়ে প্রতিস্থাপন করুন |
| Karma-style অ্যাটাক | একটি অননুমোদিত AP পূর্বে ব্যবহৃত এবং সংরক্ষিত SSID অনুসন্ধানের জন্য ডিভাইসের প্রোবে সাড়া দেয় | মাঝারি, এন্ডপয়েন্ট এবং ওয়্যারলেস পলিসির মাধ্যমে এক্সপোজার হ্রাস করুন |
| Captive Portal আপস করা | পোর্টালটি একটি জাল লগইন বা ক্ষতিকারক রিডাইরেক্ট প্রদর্শন করে | গুরুত্বপূর্ণ, গেটওয়ে এবং পোর্টাল অ্যাডমিনিস্ট্রেশন রক্ষা করুন |
| DNS টেম্পারিং | বৈধ ডোমেনগুলি আক্রমণকারীর নিয়ন্ত্রিত পেজে রিডাইরেক্ট করে | গুরুত্বপূর্ণ, রিজলভার এবং গেটওয়ে পাথ সুরক্ষিত করুন |
| Rogue DHCP | ক্লায়েন্টরা একটি অননুমোদিত গেটওয়ে বা রিজলভার পায় | উচ্চ, যেখানে সমর্থিত সেখানে DHCP স্নুপিং এবং সুইচ কন্ট্রোল প্রয়োগ করুন |
| গেস্ট-টু-অপারেশনাল মুভমেন্ট | একটি গেস্ট ডিভাইস PMS, POS, ক্যামেরা বা BMS পরিষেবাগুলিতে পৌঁছে যায় | গুরুত্বপূর্ণ, VLAN-গুলির মধ্যে ডিফল্ট-ডিনাই ফায়ারওয়াল পলিসি প্রয়োগ করুন |
হোটেল WiFi-এর জন্য চার-স্তর বিশিষ্ট নিয়ন্ত্রণ মডেল
একটি নির্ভরযোগ্য হোটেল WiFi নিরাপত্তা ডিজাইন চারটি স্তর ব্যবহার করে। প্রতিটি স্তর একটি ভিন্ন প্রশ্নের উত্তর দেয় এবং কোনোটিকেই অন্যটির বিকল্প হিসেবে বিবেচনা করা উচিত নয়।
প্রথম স্তর, অথেনটিকেশন এবং আইডেন্টিটি, কে বা কী যুক্ত হচ্ছে তা প্রতিষ্ঠা করে। এর বিকল্পগুলোর মধ্যে রয়েছে OpenRoaming, Passpoint, পাসওয়ার্ডবিহীন ইমেল লিঙ্ক, ভাউচার এবং রুম-কী বাইন্ডিং। এই পছন্দটি সিকিউরিটি এবং হোটেল যে পরিমাণ ব্যক্তিগত ডেটা সংগ্রহ করে - উভয়কেই প্রভাবিত করে। এর মূল ফলাফল হলো একটি অনুত্তরাধীন শেয়ার করা পাসওয়ার্ডের পরিবর্তে একটি ট্র্যাকযোগ্য ও বাতিলযোগ্য অ্যাক্সেস নিশ্চিত করা।
দ্বিতীয় স্তর, DNS ফিল্টারিং, রিজলভার স্তরে পরিচিত ক্ষতিকারক এবং অনুপযুক্ত গন্তব্যগুলিকে ব্লক করে। যুক্তরাজ্যের অপারেটররা Friendly WiFi standard-এর সাথে সামঞ্জস্যপূর্ণ ফিল্টারিং পরিষেবাগুলি মূল্যায়ন করতে পারেন, যা আতিথেয়তা শিল্প জুড়ে সর্বজনীন WiFi নিরাপত্তাকে একটি ভেন্যুর দায়িত্ব হিসাবে ফ্রেম করে। সংযুক্ত ডিভাইসগুলি বারবার সন্দেহজনক ডোমেনের জন্য অনুরোধ করছে কিনা তা তদন্তকারীদের বুঝতেও DNS লগ সাহায্য করে, যদিও লগগুলি একটি স্পষ্ট রিটেনশন এবং গোপনীয়তা নীতির অধীনে পরিচালিত হতে হবে।
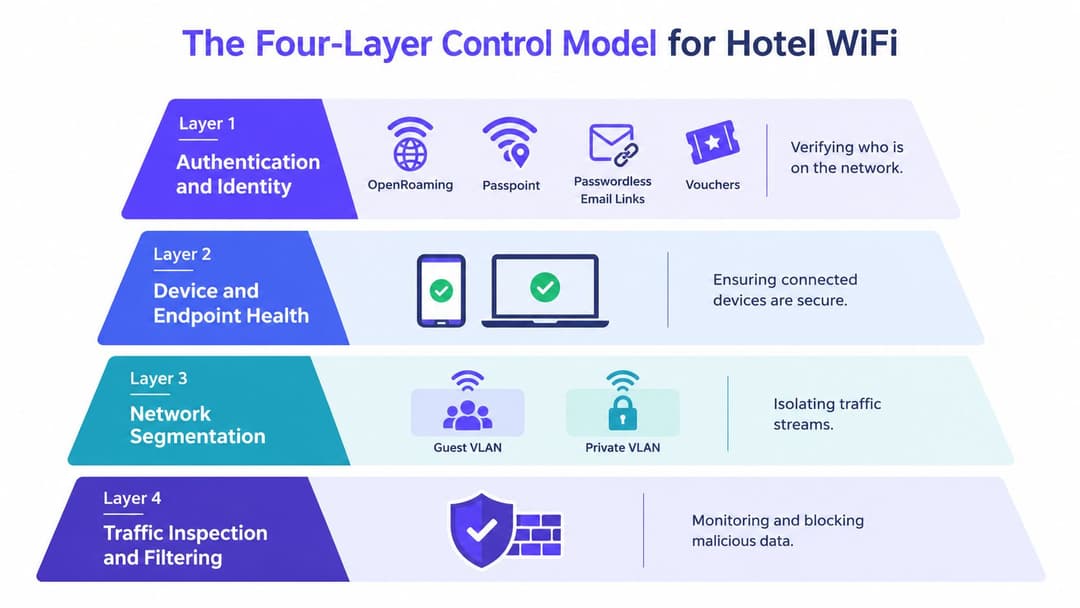
লেয়ার থ্রি, অ্যাপ্লিকেশন-লেয়ার কন্ট্রোল টরেন্টিং, P2P অ্যাক্টিভিটি, পরিচিত কমান্ড-অ্যান্ড-কন্ট্রোল ট্রাফিক এবং কোনো গেস্ট নেটওয়ার্কে বৈধ কোনো স্থান নেই এমন অ্যাপ্লিকেশনগুলোকে সীমাবদ্ধ করতে ফায়ারওয়াল পলিসি এবং লেয়ার-7 ভিজিবিলিটি ব্যবহার করে। এটি অতিথিরা যা করছেন তার সবকিছু পরীক্ষা করার লাইসেন্স নয়। এটি একটি স্পষ্ট গ্রহণযোগ্য-ব্যবহারের নীতি প্রয়োগ করার এবং অনুমানযোগ্য অপব্যবহার প্রতিরোধ করার একটি উপায়।
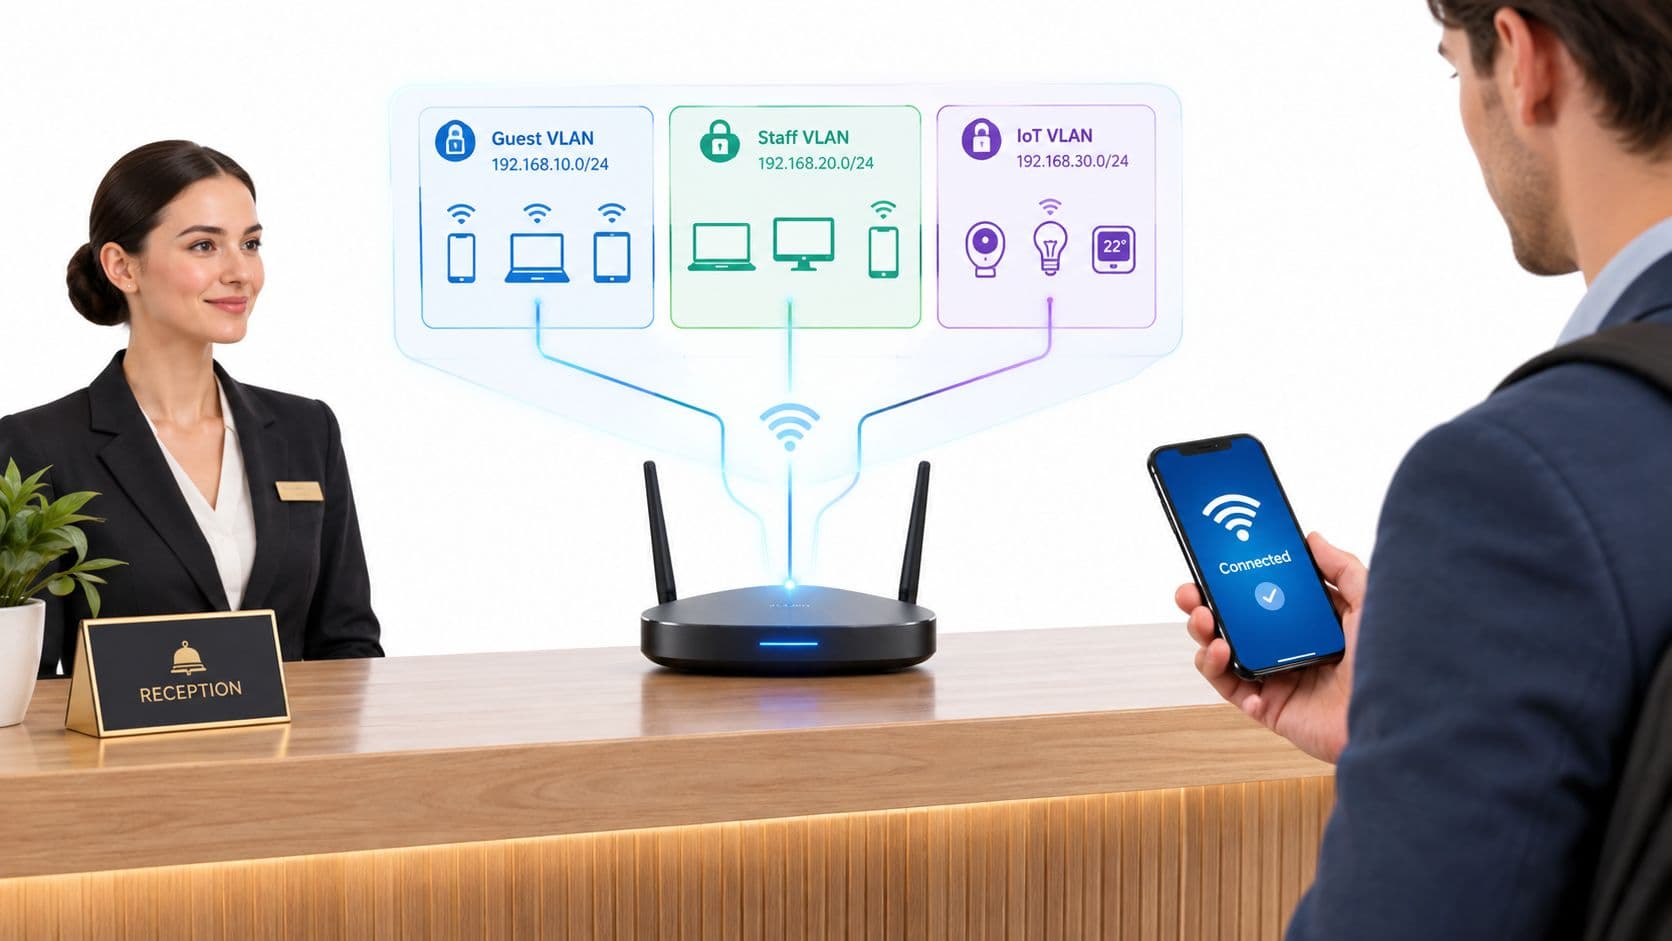
চতুর্থ লেয়ার, সেগমেন্টেশন, গেস্ট, স্টাফ, অপারেশনাল এবং IoT নেটওয়ার্কগুলোকে আলাদা করে। VLANs শুধুমাত্র একটি প্রারম্ভিক বিন্দু। ফায়ারওয়াল রুলস গেস্টদের PMS, পেমেন্ট, ক্যামেরা, ডোর সিস্টেম এবং ইন্টারনাল সার্ভিসে অ্যাক্সেস স্পষ্টভাবে অস্বীকার করবে, যেখানে শুধুমাত্র ইন্টারনেট এবং নির্দিষ্ট ডিপেন্ডেন্সিগুলো অ্যাক্সেসের অনুমতি দেওয়া হবে।
মডেলটি হলো ডিফেন্স ইন ডেপথ। যদি কোনো পোর্টাল কন্ট্রোল ব্যর্থ হয়, তবে সেগমেন্টেশন এখনও অপারেশনাল সিস্টেমগুলোকে ব্লক করবে। যদি একটি ক্ষতিকারক ডোমেইন ফিল্টারিং এড়িয়ে যায়, তবে অ্যাপ্লিকেশন কন্ট্রোল এবং এন্ডপয়েন্ট সুরক্ষাগুলো এর প্রভাব হ্রাস করবে। যদি কোনো গেস্ট আইডেন্টিটি অপব্যবহার করা হয়, তবে লগ এবং রিভোকেশন তদন্তের সময়সীমা সীমিত করবে।
গেস্ট, স্টাফ এবং অপারেশনাল নেটওয়ার্ক ডিজাইন
একটি হোটেলের তিনটি পৃথক ট্রাস্ট জোন প্রয়োজন, এমনকি যখন ওয়্যারলেস হার্ডওয়্যার একই কন্ট্রোলারের মাধ্যমে সেগুলি উপস্থাপন করে। রাউটিং এবং ফায়ারওয়াল পলিসি যাচাই না করে সেগুলিকে তিনটি SSID হিসাবে বিবেচনা করা কেবল বাহ্যিক সেগমেন্টেশন।
গেস্ট নেটওয়ার্ক-এ ইন্টারনেট অ্যাক্সেস, ক্লায়েন্ট আইসোলেশন এবং স্টাফ বা অপারেশনাল রিসোর্সে কোনো রুট না থাকা উচিত। গেস্টরা সাধারণত বেনামী বা সামান্য চিহ্নিত হন, তাই নেটওয়ার্কটি ডিজাইন অনুযায়ী কম বিশ্বস্ত হওয়া উচিত। গেস্ট-টু-গেস্ট আইসোলেশনও গুরুত্বপূর্ণ, বিশেষ করে যেখানে ডিভাইসগুলো ডিসকভারি প্রোটোকল ব্যবহার করে বা লোকাল সার্ভিস প্রকাশ করে।
স্টাফ নেটওয়ার্ক-এর জন্য আরও শক্তিশালী আইডেন্টিটি প্রয়োজন। ডোমেন-যুক্ত ল্যাপটপগুলো 802.1X এর মাধ্যমে সার্টিফিকেট-ভিত্তিক EAP-TLS ব্যবহার করতে পারে, অন্যদিকে মিশ্র এস্টেটে প্রায়শই হ্যান্ডহেল্ড, প্রিন্টার, ট্যাবলেট এবং উত্তরাধিকারসূত্রে পাওয়া ডিভাইসগুলো অন্তর্ভুক্ত থাকে যা একটি সম্পূর্ণ সার্টিফিকেট ওয়ার্কফ্লো সম্পন্ন করতে পারে না। iPSK প্রতিটি অনুমোদিত ডিভাইস বা রুমকে একটি পৃথক কী দিতে পারে, যা কোনো একটি ক্রেডেনশিয়াল উন্মুক্ত হয়ে যাওয়ার ফলে ক্ষতির পরিধি কমিয়ে দেয়।
operational network-টি PMS টার্মিনাল, দরজার লক, IPTV, BMS সরঞ্জাম এবং ক্যামেরা পরিচালনা করে। এতে কঠোর ACL এবং ডিভাইস-ভিত্তিক অ্যাসাইনমেন্ট ব্যবহার করা উচিত, আদর্শভাবে RADIUS প্রতিটি ক্লাসের জন্য উপযুক্ত VLAN প্রদান করবে। শুধুমাত্র উভয়েরই ওয়্যারলেস কানেক্টিভিটি প্রয়োজন বলে একটি দরজার লক কন্ট্রোলারকে রিসেপশনের ল্যাপটপের সাথে একটি অনিয়ন্ত্রিত ব্রডকাস্ট ডোমেন শেয়ার করা উচিত নয়।
| নেটওয়ার্কের ধরন | অথেনটিকেশন | VLAN / আইসোলেশন | সবচেয়ে উপযুক্ত ডিভাইস | আপস করা হলে ঝুঁকি |
|---|---|---|---|---|
| গেস্ট | পাসওয়ার্ডহীন লিঙ্ক, ভাউচার, Passpoint, বা OpenRoaming | ডেডিকেটেড গেস্ট VLAN, ক্লায়েন্ট আইসোলেশন, শুধুমাত্র ইন্টারনেট পলিসি | ফোন, ট্যাবলেট, ল্যাপটপ, ভিজিটর ডিভাইস | ক্রিডেনশিয়াল চুরি, অপব্যবহার, স্ক্যানিং এবং মুভমেন্টের চেষ্টা |
| স্টাফ | EAP-TLS সহ 802.1X, অথবা মিশ্র এস্টেটের জন্য আইডেন্টিটি-ব্যাকড iPSK | অনুমোদিত পরিষেবাগুলিতে পলিসি-ভিত্তিক অ্যাক্সেস সহ স্টাফ VLAN | ম্যানেজড ল্যাপটপ, হ্যান্ডহেল্ড, অনুমোদিত স্টাফ ডিভাইস | অভ্যন্তরীণ ওয়ার্কফ্লো এবং সংবেদনশীল অ্যাপ্লিকেশনগুলিতে অ্যাক্সেস |
| অপারেশনাল | ডিভাইস আইডেন্টিটি, RADIUS অ্যাসাইনমেন্ট, বা কঠোরভাবে নিয়ন্ত্রিত সার্টিফিকেট অ্যাক্সেস | সুনির্দিষ্ট ACL সহ পৃথক অপারেশনাল VLAN-সমূহ | PMS, POS, IPTV, BMS, ক্যামেরা, দরজার সিস্টেম | বিঘ্ন, নজরদারি, নিরাপত্তা, বা প্রোপার্টি-সিস্টেমের ক্ষতিসাধন |
| শেয়ার্ড PSK লেগ্যাসি অ্যাক্সেস | অনেক ব্যবহারকারী বা ডিভাইসের জন্য একটি পাসওয়ার্ড | শুধুমাত্র মৌলিক VLAN বিভাজন | অস্থায়ী বা অসমর্থিত সরঞ্জাম | দুর্বল অ্যাট্রিবিউশন এবং কী লিক হলে ব্যাপক ক্ষতির ঝুঁকি |
শেয়ার্ড PSK-গুলি ডেপ্লয় করা সহজ, তবে সেগুলি পরিষ্কারভাবে প্রত্যাহার করা কঠিন। সম্পূর্ণ 802.1X শক্তিশালী জবাবদিহিতা প্রদান করে, তবে এটি সামঞ্জস্যের ক্ষেত্রে ঘাটতি প্রকাশ করতে পারে। iPSK প্রায়শই লেগাসি সরঞ্জামগুলোর জন্য ব্যবহারিক সেতু হিসেবে কাজ করে, যদি হোটেল কর্তৃপক্ষ মালিকানা এবং রোটেশন নথিভুক্ত করে।
অথেন্টিকেশন অপশন যাতে বিনিয়োগ করা মূল্যবান
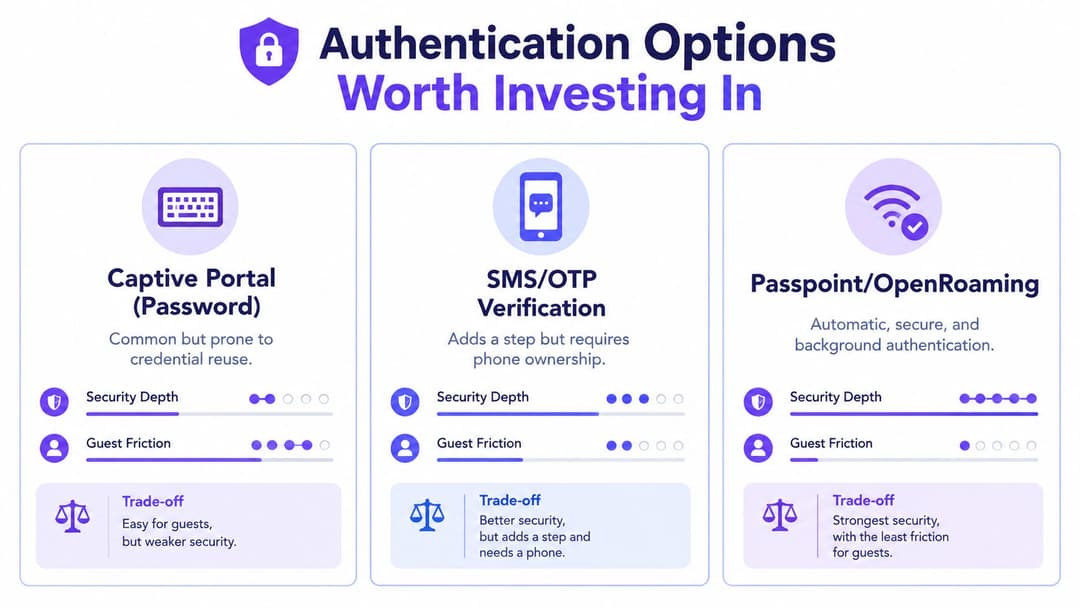
প্রমাণীকরণ প্রক্রিয়া শুধুমাত্র লগইন স্ক্রিন পরিবর্তনের চেয়েও বেশি কিছু করে। এটি নির্ধারণ করে যে হোটেলটি অ্যাক্সেস বাতিল করতে পারবে কিনা, একটি সেশন শনাক্ত করতে পারবে কিনা, ক্রেডেনশিয়াল পুনর্ব্যবহার কমাতে পারবে কিনা এবং ফিরে আসা গেস্টদের একটি ধারাবাহিক সংযোগ প্রদান করতে পারবে কিনা।
একটি পাসওয়ার্ডহীন ইমেল লিঙ্ক একটি শেয়ার করা পোর্টাল পাসওয়ার্ডের চেয়ে একটি দরকারী উন্নতি। এটি কোনো কর্পোরেট বা লয়্যালটি ক্রেডেনশিয়াল পুনরায় ব্যবহার করার প্রবণতা কমায়, তবে অতিথির ইমেল ঠিকানাটি তবুও হোটেলের মার্কেটিং এবং কাস্টমার-ডেটা ওয়ার্কফ্লোতে প্রবেশ করে। ফর্মটি ন্যূনতম রাখুন, মার্কেটিং সম্মতি থেকে পরিষেবা অ্যাক্সেসকে আলাদা করুন এবং সহজ বাংলায় পার্থক্যটি ব্যাখ্যা করুন।
সামঞ্জস্যপূর্ণ ডিভাইসগুলোর জন্য Passpoint এবং OpenRoaming একটি মসৃণ মডেল প্রদান করে। সার্টিফিকেট-ভিত্তিক অনবোর্ডিং কোনো অতিথিকে বারবার একটি স্প্ল্যাশ-পেজ ফর্ম জমা না দিয়েই সংযুক্ত হতে দিতে পারে, যা বিশেষ করে সেই হোটেল গ্রুপগুলোর জন্য প্রাসঙ্গিক যারা সমস্ত প্রপার্টি জুড়ে একটি সামঞ্জস্যপূর্ণ অভিজ্ঞতা দিতে চায়। কভারেজ এবং ডিভাইসের আচরণ অভিন্ন নয়, তাই একটি ফলব্যাক পোর্টাল থাকা আবশ্যক।
সোশ্যাল লগইন কিছু গেস্টের জন্য ঝামেলা কমায়, তবে এটি ডেটা-শেয়ারিং সিদ্ধান্তের বিনিময়ে সুবিধা প্রদান করে। একটি হোটেলের জানা উচিত যে আইডেন্টিটি প্রোভাইডার কী ফেরত দিচ্ছে, CRM কী সংরক্ষণ করছে, কীভাবে সম্মতি রেকর্ড করা হচ্ছে এবং একজন গেস্ট কীভাবে অপ্রয়োজনীয় প্রোফাইল ডেটা প্রদান না করেই সার্ভিসটি অ্যাক্সেস করতে পারেন।
কর্মীদের জন্য, WLAN-কে আইডেন্টিটি সিস্টেমের সাথে সংযুক্ত করুন যা ইতিমধ্যে তাদের কর্মসংস্থান অ্যাক্সেস পরিচালনা করছে। Entra ID, Google Workspace এবং Okta SSO-চালিত ওয়ার্কফ্লো, শর্তাধীন অ্যাক্সেস, স্বয়ংক্রিয় প্রভিশনিং এবং কোনো কর্মী চলে গেলে তা বাতিলের সুবিধা সমর্থন করতে পারে। ওয়্যারলেস পলিসিতে প্রতিটি কর্মীকে সমানভাবে বিশ্বস্ত বিবেচনা করার পরিবর্তে তাদের ভূমিকা এবং ডিভাইসের অবস্থা প্রতিফলিত হওয়া উচিত।
আইডেন্টিটি প্ল্যাটফর্ম যেমন Purple সহজেই Meraki, Aruba ClearPass, Ruckus Cloudpath এবং Juniper Mist এর সাথে সংহত হতে পারে, তবে অপারেশনাল ট্রেড-অফটি অত্যন্ত বাস্তবসম্মত। একটি ক্লাউড প্ল্যাটফর্ম ডিপ্লয়মেন্ট সহজ করতে পারে এবং একটি ধারাবাহিক গেস্ট জার্নি প্রদান করতে পারে, যখন প্রোপ্রাইটারি API এবং পলিসি অবজেক্টগুলো পরবর্তীতে একটি কন্ট্রোলার পরিবর্তন করা কঠিন করে তুলতে পারে। একটি মাল্টি-প্রপার্টি চুক্তিতে স্বাক্ষর করার আগে এক্সপোর্ট অপশন, ফেইলিয়ার বিহেভিয়ার, সার্টিফিকেট মালিকানা এবং প্ল্যাটফর্মটি অপসারণের প্রক্রিয়া পর্যালোচনা করুন। আইডেন্টিটি-ভিত্তিক ডিজাইনগুলোর তুলনা করার সময় Purple এন্টারপ্রাইজ WiFi সিকিউরিটি গাইড একটি দরকারী রেফারেন্স হিসেবে কাজ করে।
প্রকিউরমেন্ট টেস্ট: ভেন্ডরকে জিজ্ঞাসা করুন যে তাদের ক্লাউড সার্ভিস, API বা আইডেন্টিটি কানেক্টর অনুপলব্ধ থাকলে কী কী সচল থাকে। একটি নিরাপদ ফলব্যাক ডিজাইনের অংশ, কোনো পরবর্তী চিন্তাভাবনা নয়।
মনিটরিং, লগিং এবং ইনসিডেন্ট রেসপন্স
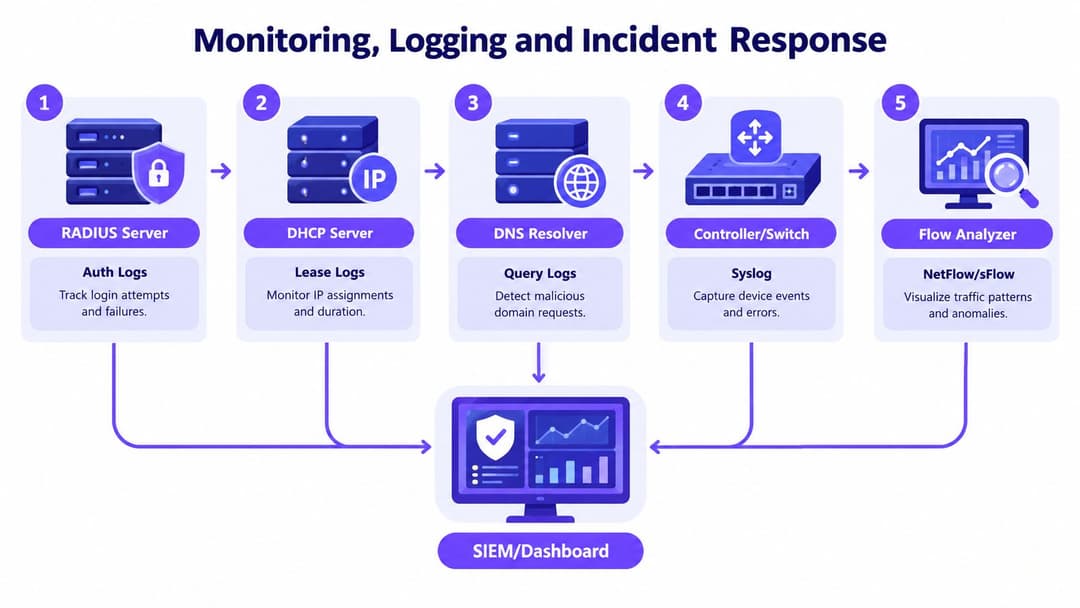
ডিটেকশন ছাড়া কন্ট্রোল থাকলে ডিউটি ম্যানেজারকে গেস্টদের অভিযোগের ওপর নির্ভর করতে হয়। কে অথেন্টিকেট করেছে, তারা কী অ্যাড্রেস পেয়েছে, কোন রিজলভার তাদের অনুরোধের উত্তর দিয়েছে এবং জোনগুলোর মধ্যে কীভাবে ট্রাফিক স্থানান্তরিত হয়েছে তা পুনর্গঠন করার জন্য একটি হোটেলের যথেষ্ট টেলিমেট্রি সংগ্রহ করা উচিত।
east-west ট্রাফিকের জন্য RADIUS অথেন্টিকেশন ইভেন্ট, DHCP লিজ, DNS কোয়েরি লগ, কন্ট্রোলার এবং সুইচ syslog এবং NetFlow বা sFlow স্যাম্পল ক্যাপচার করুন। আইটি তদন্ত থেকে মার্কেটিং অ্যানালিটিক্সকে আলাদা করে এমন অ্যাক্সেস কন্ট্রোল সহ একটি SIEM বা অপারেশনাল ড্যাশবোর্ডে ফিডগুলো পাঠান। রিটেনশন বা ডেটা সংরক্ষণের বিষয়টি কোনো ভেন্ডর ডিফল্ট থেকে কপি না করে বরং ইনসিডেন্ট-রেসপন্স, আইনি এবং গোপনীয়তার প্রয়োজনীয়তার দ্বারা যুক্তিযুক্ত হতে হবে।
কার্যকর সনাক্তকরণ সিগন্যালগুলির মধ্যে রয়েছে:
- পোর্টাল অসঙ্গতি: ডুপ্লিকেট SSID, সার্টিফিকেট সংক্রান্ত সতর্কবার্তা, অপ্রত্যাশিত পোর্টাল কন্টেন্ট, বা পরিবর্তন করার নির্দিষ্ট সময়ের বাইরে কনফিগারেশনে পরিবর্তন।
- কন্ট্রোলার ইভেন্ট: অপ্রত্যাশিত AP রিবুট, অননুমোদিত BSSID, পরিবর্তিত নিরাপত্তা সেটিংস এবং অপরিচিত অবস্থান থেকে অ্যাডমিনিস্ট্রেটরদের লগইন।
- DNS সূচক: অপরিচিত রিজলভারগুলোতে হঠাৎ পাঠানো রিকোয়েস্ট, অস্বাভাবিক ব্যর্থতার ক্লাস্টার বা অপ্রত্যাশিত উপায়ে বৈধ পরিষেবাগুলোর সমাধান হওয়া।
- ল্যাটারাল মুভমেন্ট: গেস্ট ক্লায়েন্টদের দ্বারা স্টাফ, PMS, পেমেন্ট, ক্যামেরা বা বিল্ডিং-ম্যানেজমেন্ট অ্যাড্রেসগুলোতে নজরদারি করার চেষ্টা।
অন-কল টিমের দ্বারা ইন্সিডেন্ট রানবুকটি সম্পাদনযোগ্য হওয়া উচিত। কন্ট্রোলার কনফিগারেশন সংরক্ষণ করুন, প্রাসঙ্গিক RADIUS, DHCP এবং DNS ইভেন্টগুলি এক্সপোর্ট করুন, সন্দেহভাজন BSSID নিষ্ক্রিয় বা কোয়ারেন্টাইন করুন, প্রভাবিত আইডিগুলি বাতিল করুন এবং হোটেলের ডেটা-সুরক্ষা প্রধানকে অন্তর্ভুক্ত করুন। যদি ঘটনাটির সাথে ব্যক্তিগত ডেটা জড়িত থাকে, তবে সংস্থাকে তথ্য অনুসন্ধান না করে একটি নির্দিষ্ট প্রতিক্রিয়ার প্রতিশ্রুতি দেওয়ার পরিবর্তে তার UK GDPR বিজ্ঞপ্তি সংক্রান্ত বাধ্যবাধকতাগুলি মূল্যায়ন করতে হবে।
যেখানে উপযুক্ত সেখানে PMS-এর সাথে সতর্কতাগুলি সংহত করুন। একটি রুম-লেভেলের সিগন্যাল যা কেবল একজন নেটওয়ার্ক ইঞ্জিনিয়ারের কাছে পৌঁছায় তা অলক্ষিতভাবে পড়ে থাকতে পারে, অন্যদিকে ডিউটি ম্যানেজারের কাছে পাঠানো একটি সংক্ষিপ্ত সতর্কতা দ্রুত গেস্ট সাপোর্ট এবং এসক্যালেশনকে ট্রিগার করতে পারে।
প্রাইভেসি, কমপ্লায়েন্স এবং ভেন্যু বাধ্যবাধকতা
একজন জেনারেল ম্যানেজারের RADIUS কনফিগার করার প্রয়োজন নেই, তবে এর পেছনের সিদ্ধান্তের জন্য তাদের স্পষ্ট মালিকানা থাকা প্রয়োজন। হোটেলের নথিবদ্ধ করা উচিত কেন এটি একটি ইমেল অ্যাড্রেস বা রুম নম্বর সংগ্রহ করছে, কোন সার্ভিসের জন্য সেই তথ্যের প্রয়োজন, কে এটি অ্যাক্সেস করতে পারে এবং কখন রেকর্ডটি মুছে ফেলা হবে।
অনেক ডেপ্লয়মেন্টের জন্য, আইনি ভিত্তির সাথে চুক্তি বা বৈধ স্বার্থ জড়িত থাকতে পারে, তবে সঠিক ভিত্তিটি প্রকৃত প্রক্রিয়াকরণের ওপর নির্ভর করে। ডেটা মিনিমাইজেশনের অর্থ হলো শুধুমাত্র ইন্টারনেট অ্যাক্সেস দেওয়ার জন্য পোর্টালের একটি সম্পূর্ণ মার্কেটিং প্রোফাইল চাওয়া উচিত নয়। পরিষেবা অথেনটিকেশন, লয়্যালটি তালিকাভুক্তি, অ্যানালিটিক্স এবং প্রচারণামূলক সম্মতি আলাদা রাখুন।
Friendly WiFi সার্টিফিকেশন অপারেটরদের অনুপযুক্ত এবং অবৈধ কন্টেন্ট ফিল্টার করার জন্য একটি ব্যবহারিক ভেন্যু ফ্রেমওয়ার্ক প্রদান করে। তবে, ফিল্টারিং কোনো সম্পূর্ণ কমপ্লায়েন্স প্রোগ্রাম নয়। আইন প্রয়োগকারী সংস্থা বা কোনো বৈধ তদন্তের জন্য যখন রেকর্ডের প্রয়োজন হয়, তখন সাড়া দেওয়ার জন্য হোটেলের একটি গ্রহণযোগ্য ব্যবহার সংক্রান্ত নোটিশ, এসকেলেশন প্রক্রিয়া, সরবরাহকারী চুক্তি এবং একটি নির্দিষ্ট ব্যবস্থার প্রয়োজন হয়।
স্টাফ মনিটরিংয়ের জন্য আলাদা সতর্কতার প্রয়োজন। নেটওয়ার্ক শর্তাবলীতে গেস্টের সম্মতি স্বয়ংক্রিয়ভাবে কর্মচারীদের উপর অনিয়ন্ত্রিত নজরদারির অনুমতি দেয় না। কর্মসংস্থান, গোপনীয়তা এবং কর্মক্ষেত্রের নীতিগুলো নির্ধারণ করা উচিত যে হোটেল কী রেকর্ড করে, কেন এটি রেকর্ড করে এবং কে এটি পর্যালোচনা করতে পারে।
| দায়বদ্ধতা | প্রযুক্তিগত নিয়ন্ত্রণ | মালিক |
|---|---|---|
| গেস্ট ডেটা স্বচ্ছতা | সংক্ষিপ্ত পোর্টাল নোটিশ, পৃথক মার্কেটিং সম্মতি, ডকুমেন্টেড রিটেনশন | জেনারেল ম্যানেজার এবং ডেটা-প্রোটেকশন লিড |
| উপযুক্ত-কনটেন্ট ফিল্টারিং | DNS ফিল্টারিং, অ্যাপ্লিকেশন কন্ট্রোল, সাপ্লায়ার মনিটরিং | IT ম্যানেজার এবং ম্যানেজড-সার্ভিস প্রোভাইডার |
| নেটওয়ার্ক জবাবদিহিতা | সীমাবদ্ধ অ্যাক্সেস সহ RADIUS, DHCP, DNS এবং কন্ট্রোলার লগ | নেটওয়ার্ক টিম |
| নিরাপত্তা ঘটনা প্রতিক্রিয়া | এসকেলেশন রানবুক, প্রমাণ সংরক্ষণ, আইডেন্টিটি প্রত্যাহার | IT সিকিউরিটি লিড এবং ডিউটি ম্যানেজার |
| স্টাফ প্রাইভেসি | কর্মসংস্থান নোটিশ, আনুপাতিক মনিটরিং, অ্যাক্সেস গভর্নেন্স | HR এবং ডেটা-প্রোটেকশন লিড |
| ভেন্ডর অ্যাসুরেন্স | চুক্তিভিত্তিক নিয়ন্ত্রণ, লঙ্ঘন বিজ্ঞপ্তি, সাবপ্রসেসর রিভিউ | প্রকিউরমেন্ট এবং লিগ্যাল |
Purple গেস্ট WiFi ডেটা প্রাইভেসি গাইডেন্স পোর্টাল ডেটা, সম্মতি এবং গেস্টের পরিচয় সংক্রান্ত প্রশ্নগুলি সাজাতে সাহায্য করতে পারে। এটি হোটেলের নিজস্ব ডেটা-ম্যাপিং প্রক্রিয়া বা আইনি পর্যালোচনার বিকল্প হওয়া উচিত নয়।
একটি সংক্ষিপ্ত, পঠনযোগ্য গ্রহণযোগ্য-ব্যবহারের নোটিশ প্রকাশ করুন। গেস্টদের বুঝতে হবে যে ভেন্যুটি ক্ষতিকারক কন্টেন্ট ফিল্টার করে, ক্লায়েন্টদের আইসোলেট করে, সীমিত কানেকশন তথ্য রেকর্ড করে এবং অপব্যবহারের জন্য অ্যাক্সেস স্থগিত করতে পারে। জটিল শর্তাবলীর মধ্যে নীতি চাপা দেওয়ার চেয়ে স্পষ্ট যোগাযোগ পরিচালনা করা অনেক সহজ, যা কোনো গেস্ট বা ফ্রন্ট-ডেস্ক সহকর্মী ব্যাখ্যা করতে পারেন না।
ডেপ্লয়মেন্ট চেকলিস্ট এবং ভেন্ডর ইন্টিগ্রেশন
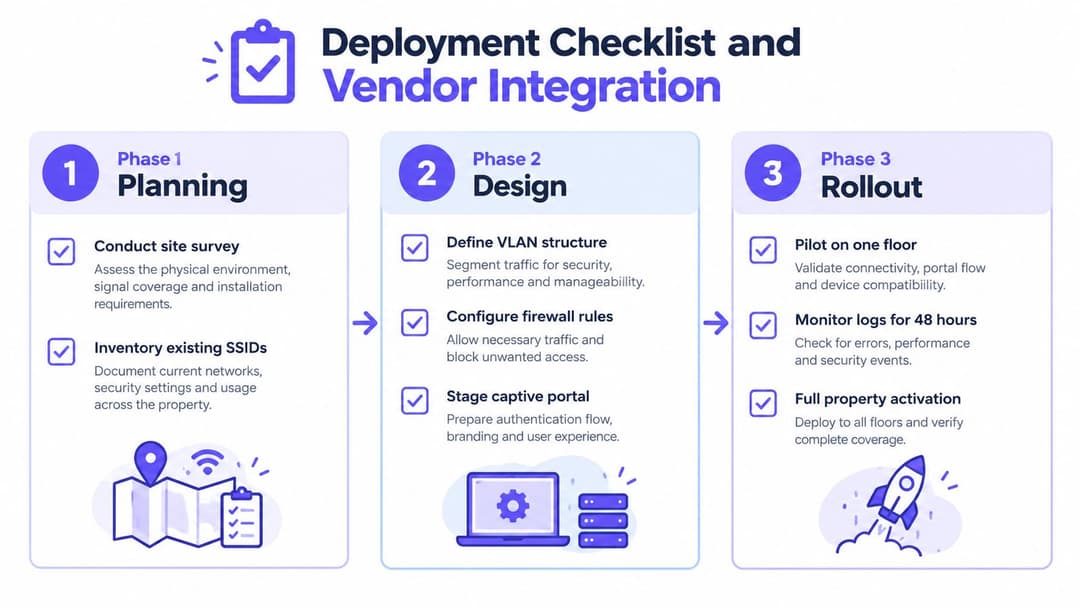
একটি নিরাপদ রোলআউট সাধারণত নিয়ন্ত্রিত ধাপে পরিমাপ করা হয়, রাতারাতি কোনো আকস্মিক পরিবর্তনের মাধ্যমে নয়। একটি সাইট সার্ভে, একটি SSID ইনভেন্টরি এবং ওয়্যারলেস ক্লায়েন্ট থেকে ইন্টারনেট, PMS, POS, BMS, ক্যামেরা এবং থার্ড-পার্টি সার্ভিসের প্রতিটি পাথের একটি ম্যাপ দিয়ে শুরু করুন।
এরপর, পোর্টাল সক্রিয় করার আগে পলিসি তৈরি করুন। VLANs, ফায়ারওয়াল রুলস, DHCP ওনারশিপ, DNS রাউটিং, আইডেন্টিটি ফ্লো, লগিং, ফেইলিউর স্টেট এবং রোলব্যাক সংজ্ঞায়িত করুন। একটি টেস্ট SSID-এর বিপরীতে Captive Portal পরীক্ষা করুন, তারপর এটি প্রসারিত করার আগে একটি ফ্লোর বা শুধুমাত্র স্টাফদের এলাকায় একটি ছোট পাইলট গ্রুপ ব্যবহার করুন।
ভেন্ডরের উপযুক্ততা এস্টেটের উপর নির্ভর করে:
- Meraki সাধারণত একটি সহজ ডিজাইন বিশিষ্ট একক সাইটের জন্য দ্রুত কাজ করে। তবে সেলস ডেমোনস্ট্রেশনে যা দেখানো হয়, বড় পোর্টফোলিওর ক্ষেত্রে তার চেয়েও বেশি সতর্ক পলিসি এবং টেমপ্লেট ডিজাইনের প্রয়োজন হতে পারে।
- Aruba ClearPass শক্তিশালী পলিসি গ্র্যানুলারিটি এবং পরিপক্ক 802.1X ওয়ার্কফ্লো অফার করে, তবে এর ডিজাইন ও অপারেশন থেকে সেরা সুবিধা পেতে এমন ইঞ্জিনিয়ারদের প্রয়োজন যারা সার্টিফিকেট, প্রোফাইলিং এবং এনফোর্সমেন্ট বোঝেন।
- Ruckus Cloudpath Ruckus এনভায়রনমেন্টে আইডেন্টিটি এবং অনবোর্ডিং ওয়ার্কফ্লোর জন্য উপযুক্ত, তবে লেগাসি ডিভাইসগুলোর জন্য এখনও সুচিন্তিত প্রোফাইলিং এবং iPSK প্ল্যানিংয়ের প্রয়োজন হয়।
- Juniper Mist দরকারী ক্লাউড ভিজিবিলিটি এবং পলিসি ইন্টিগ্রেশন প্রদান করতে পারে, তবে এক্সটার্নাল আইডেন্টিটি, পোর্টাল ফেইলিওর এবং মাল্টি-ভেন্ডর ডিপেন্ডেন্সিগুলো কীভাবে কাজ করে তা যাচাই করে নিন।
- Purple Meraki, Aruba, Ruckus এবং Mist জুড়ে পাসওয়ার্ডবিহীন গেস্ট এবং স্টাফ আইডেন্টিটি ওয়ার্কফ্লো প্রদান করতে পারে, যেখানে হোটেলগুলো অন-প্রেমিসেস RADIUS অ্যাডমিনিস্ট্রেশন কমাতে চায় সেখানে তাদের RADIUS as a Service offering অত্যন্ত প্রাসঙ্গিক।
শুধুমাত্র সফলতার ক্ষেত্রেই নয়, ব্যর্থতার অধীনেও ইন্টিগ্রেশনটি পরীক্ষা করুন। আইডেন্টিটি কানেক্টর ডিসকানেক্ট করুন, পোর্টাল ডিপেন্ডেন্সি ব্লক করুন, একজন স্টাফের অ্যাকাউন্ট রিভোক করুন, একটি iPSK রোটেট করুন এবং নিশ্চিত করুন যে একজন গেস্ট এখনও অপারেশনাল সাবনেটে পৌঁছাতে পারছে না। ফ্রন্ট-ডেস্ক কর্মীরা যাতে পরবর্তীতেও প্রচারিত হতে পারে এমন কোনো শেয়ারড পাসওয়ার্ড ইস্যু না করে একটি পোর্টাল আউটজে সামলাতে পারেন তা পরীক্ষা করুন।
একটি ব্যবহারিক হ্যান্ডওভার চেকলিস্ট
- জরিপ এবং ইনভেন্টরি: AP এর অবস্থান, SSID, সুইচ, VLAN, আপলিঙ্ক, পোর্টাল এবং অনথিভুক্ত নির্ভরতাগুলো রেকর্ড করুন।
- নীতি যাচাইকরণ: গেস্ট আইসোলেশন, স্টাফদের অ্যাক্সেস, অপারেশনাল ACL, DNS প্রয়োগ এবং অননুমোদিত DHCP সুরক্ষা পরীক্ষা করুন।
- পাইলট গ্রহণযোগ্যতা: একটি নির্দিষ্ট বেসলাইনের মাধ্যমে সংযোগের সাফল্য, সাপোর্ট কল, প্রমাণীকরণ ব্যর্থতা এবং গেস্টদের প্রতিক্রিয়া মূল্যায়ন করুন।
- রোলব্যাক প্রস্তুতি: পূর্ববর্তী WLAN কনফিগারেশনটি উপলব্ধ রাখুন এবং কে এটি পুনরুদ্ধার করতে পারবেন তা নথিভুক্ত করুন।
- অপারেশনাল হস্তান্তর: রিসেপশন, ডিউটি ম্যানেজার, ফ্যাসিলিটি এবং IT কর্মীদের উপসর্গ, এসক্যালেশন এবং প্রমাণ সংরক্ষণের বিষয়ে প্রশিক্ষণ দিন।
- চালু করার পরবর্তী পর্যালোচনা: প্রকল্পটিকে সম্পূর্ণ ঘোষণা করার আগে গেস্ট-টু-স্টাফের মধ্যে কোনো অনিচ্ছাকৃত যোগাযোগের পথ তৈরি হয়েছে কিনা তা দেখতে ফায়ারওয়াল লগ এবং কন্ট্রোলার ইভেন্টগুলো পুনরায় পরীক্ষা করুন।
মালিকানা স্পষ্ট হলে হোটেল WiFi সিকিউরিটি উন্নত হয়। জেনারেল ম্যানেজার, নেটওয়ার্ক লিড, ডেটা-প্রটেকশন লিড এবং সার্ভিস প্রোভাইডারকে একটি নির্দিষ্ট দায়িত্ব অর্পণ করুন, তারপর PMS, পোর্টাল, ISP বা ওয়্যারলেস কন্ট্রোলারে পরিবর্তনের পরে কন্ট্রোলগুলি পর্যালোচনা করুন।
Purple অপারেটরদের শেয়ার করা গেস্ট পাসওয়ার্ডগুলোকে পাসওয়ার্ডবিহীন আইডেন্টিটি ওয়ার্কফ্লো দিয়ে প্রতিস্থাপন করতে, বিদ্যমান ডিরেক্টরির সাথে কর্মীদের অ্যাক্সেস একীভূত করতে এবং Meraki, Aruba, Ruckus এবং Mist পরিবেশ জুড়ে সামঞ্জস্যপূর্ণ পলিসি প্রয়োগ করতে সাহায্য করতে পারে। আপনার হোটেল WiFi সিকিউরিটি রোলআউটে এর আইডেন্টিটি এবং RADIUS ক্ষমতাগুলো কীভাবে উপযুক্ত হতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।