
एक गेस्ट मिड-मार्केट बिजनेस होटल में पहुंचता है, संपत्ति के नाम वाले नेटवर्क का चयन करता है, और एक शानदार Captive Portal पर पहुंचता है। यह कमरे का नंबर और ईमेल पता मांगता है, इसलिए यह अनुरोध सामान्य लगता है। बाद में, गेस्ट को पता चलता है कि लॉयल्टी पॉइंट्स खत्म हो गए हैं और कॉर्पोरेट मेलबॉक्स को एक आकर्षक Microsoft 365 साइन-इन पेज के साथ लक्षित किया गया है।
समस्या यह नहीं है कि गेस्ट सुरक्षा परीक्षण में विफल रहा। संपत्ति ने नेटवर्क प्रस्तुत किया, पोर्टल का संचालन किया, और गेटवे को नियंत्रित किया जो गेस्ट के ट्रैफ़िक को ले जाता था। इसलिए होटल WiFi सुरक्षा एक ऑपरेटर की जिम्मेदारी है, जिसमें पहचान, रूटिंग, फ़िल्टरिंग, मॉनिटरिंग और गेस्ट एक्सेस और होटल सिस्टम के बीच की सीमाएं शामिल हैं।
एक व्यावहारिक कार्यक्रम के लिए प्रत्येक एक्सेस पॉइंट को बदलने की आवश्यकता नहीं होती है। इसके लिए पहले से स्थापित Meraki, Aruba, Ruckus, या Mist संपदा के साथ एक रक्षात्मक नियंत्रण मॉडल, समझदारी भरे प्रमाणीकरण विकल्प और अनुशासित एकीकरण की आवश्यकता होती है।
आज होटल WiFi के सामने वास्तविक जोखिम
उपरोक्त परिदृश्य बिना किसी नाटकीय वायरलेस घुसपैठ के शुरू हो सकता है। कॉरिडोर या कॉन्फ्रेंस क्षेत्र में एक मिलता-जुलता एक्सेस पॉइंट आधिकारिक SSID की नकल कर सकता है, या एक हैक किया गया कैप्टिव-पोर्टल उपकरण गेस्ट के शामिल होने के बाद एक वैध कनेक्शन को रीडायरेक्ट कर सकता है। गेस्ट परिचित ब्रांडिंग देखता है और एक सामान्य होटल वर्कफ़्लो का पालन करता है, जबकि हमलावर क्रेडेंशियल, टोकन, या भुगतान से संबंधित जानकारी एकत्र करता है।
इस प्रकार के वातावरण में चार हमलावर उद्देश्य बार-बार दिखाई देते हैं:
- क्रेडेंशियल चोरी: नकली पोर्टल फ़ॉर्म ईमेल पासवर्ड, लॉयल्टी क्रेडेंशियल, या कार्य लॉगिन को कैप्चर कर सकते हैं।
- मालवेयर वितरण: एक हेरफेर किया गया रीडायरेक्ट किसी डिवाइस को दुर्भावनापूर्ण डाउनलोड या एक्सप्लोइट पेज की ओर भेज सकता है।
- भुगतान-डेटा संचयन: बुकिंग पुष्टिकरण और यात्रा ईमेल में अक्सर ऐसी जानकारी होती है जिसका उपयोग अपराधी भुगतान खातों को लक्षित करने के लिए कर सकते हैं।
- परिचालन पहुंच: कमजोर अलगाव एक हमलावर को अतिथि नेटवर्क से PMS, भुगतान, दरवाजे के लॉक, बिल्डिंग-मैनेजमेंट, या कॉर्पोरेट सिस्टम की ओर बढ़ने की अनुमति दे सकता है।
अंतिम उद्देश्य ऑपरेटर-पक्ष की सबसे बड़ी चिंता पैदा करता है। एक होटल नेटवर्क केवल एक इंटरनेट सेवा नहीं है। यह लोगों, एंडपॉइंट्स, एक्सेस-कंट्रोल सिस्टम, कर्मचारियों के उपकरणों, कॉन्फ्रेंस उपयोगकर्ताओं, IPTV उपकरणों, कैमरों और तीसरे पक्ष के रखरखाव प्लेटफार्मों को जोड़ता है। साझा किया गया बुनियादी ढांचा एक स्थानीय वायरलेस कमजोरी को पूरे संपत्ति की घटना में बदल सकता है।
यूके सरकार के Cyber Security Breaches Survey 2025/2026 ने रिपोर्ट किया कि 43% यूके व्यवसायों ने पिछले 12 महीनों में उल्लंघन या साइबर हमले का अनुभव किया, जो लगभग 612,000 संगठनों के बराबर है। सर्वेक्षण के यूके होटल WiFi सुरक्षा विश्लेषण के अनुसार, फ़िशिंग 38% घटनाओं में शामिल थी और प्रभावित संगठनों के 69% के लिए सबसे विघटनकारी उल्लंघन प्रकार थी। आतिथ्य नेटवर्क ध्यान देने योग्य हैं क्योंकि अतिथि पहुंच, कर्मचारी पहुंच और तीसरे पक्ष के उपकरण एक बड़े हमले की सतह को साझा करते हैं।
ऑपरेटर नियम: यदि होटल के पास SSID और पोर्टल है, तो सुरक्षा परिणाम की जिम्मेदारी भी होटल की है। अतिथियों को सलाह देना उपयोगी है, लेकिन यह सुरक्षित आर्किटेक्चर का विकल्प नहीं है।
एक व्यावहारिक शुरुआत how to secure wireless networks में बुनियादी बातों की समीक्षा करना है, फिर उन्हें हॉस्पिटैलिटी-विशिष्ट ट्रैफ़िक फ़्लो पर लागू करना है। प्राथमिकता कोई फैशनेबल एन्क्रिप्शन लेबल नहीं है। प्राथमिकता यह है कि किसी अतिथि लॉगिन को उन सिस्टमों में प्रवेश का मार्ग बनने से रोका जाए जो प्रॉपर्टी को चलाते हैं।
आधुनिक खतरे जिनके लिए ऑपरेटरों को योजना बनानी चाहिए
होटल टीमें अभी भी पैकेट स्नूपिंग और किसी अतिथि द्वारा एविल-ट्विन एक्सेस पॉइंट से कनेक्ट होने के बारे में चिंतित रहती हैं। वे जोखिम समाप्त नहीं हुए हैं, लेकिन वे कैप्टिव पोर्टल और गेटवे लेयर्स में होने वाली अधिक गंभीर विफलताओं के साथ प्रतिस्पर्धा करते हैं।
एक हमलावर कॉन्फ्रेंस रूम के पास एक दुष्ट AP रख सकता है, होटल SSID की नकल कर सकता है, और एक ऐसा पोर्टल पेश कर सकता है जो वास्तविक दिखता है। WPA2-Personal एक और परिचालन कमजोरी पैदा करता है जब एक ही पासवर्ड को डोर हैंगर पर प्रिंट किया जाता है या विभिन्न कमरों में दोहराया जाता है। एक बार जब वह कुंजी लक्षित दर्शकों से आगे फैल जाती है, तो होटल का इस बात पर कोई सार्थक नियंत्रण नहीं रह जाता कि कौन जुड़ सकता है। कर्मा-शैली के हमले एक अलग व्यवहार का फायदा उठाते हैं, जब डिवाइस उन नेटवर्क की खोज करते हैं जिन्हें वे याद रखते हैं तो वे प्रतिक्रिया देते हैं।
आधुनिक हमले का रास्ता अक्सर एसोसिएशन के बाद शुरू होता है। एक समझौता किया गया गेटवे या पोर्टल उपकरण DNS प्रतिक्रियाओं को जाली बना सकता है, अतिथि को एक नकली बुकिंग या Microsoft साइन-इन पेज पर रीडायरेक्ट कर सकता है, या DHCP के माध्यम से एक अनधिकृत गेटवे असाइन कर सकता है। हमलावर को प्रत्येक हैंडसेट से अलग-अलग समझौता करने की आवश्यकता नहीं होती है। साझा गेटवे पर नियंत्रण उस स्थान की सेवा का उपयोग करने वाले सभी लोगों को प्रभावित कर सकता है।
कैप्टिव-पोर्टल हमलों पर UK-केंद्रित रिपोर्ट इस जोखिम को पोर्टल-लेयर की समस्या के रूप में वर्णित करती है जिसमें जाली DNS उत्तर, हमलावर-नियंत्रित पेज, और क्रेडेंशियल या टोकन की कटाई शामिल है। यह रक्षात्मक प्रश्न को "क्या गेस्ट VPN का उपयोग कर रहा है?" से बदलकर "क्या प्रॉपर्टी के गेटवे, DNS पाथ, और प्रशासनिक इंटरफेस पर भरोसा किया जा सकता है?" में बदल देता है।
उन नियंत्रणों को प्राथमिकता दें जो बड़े पैमाने पर होने वाले नुकसान को रोकते हैं
सीमित बजट वाले होटलों को उन नियंत्रणों पर ध्यान देना चाहिए जो एक सुरक्षा उल्लंघन को हर अतिथि या ऑपरेशनल नेटवर्क तक पहुँचने से रोकते हैं:
- Captive Portal की अखंडता को सुरक्षित रखें। मैनेजमेंट इंटरफेस से इंटरनेट एक्सपोजर को हटाएँ, मजबूत अद्वितीय एडमिनिस्ट्रेटर क्रेडेंशियल्स लागू करें, समर्थित उपकरणों को पैच करें, और कॉन्फ़िगरेशन परिवर्तनों की निगरानी करें।
- DNS अखंडता को सुरक्षित रखें। एक नियंत्रित रिज़ॉल्वर का उपयोग करें, अनधिकृत DHCP सेवाओं को रोकें, और क्लाइंट्स को अप्रत्याशित DNS या गेटवे सेटिंग्स मिलने पर अलर्ट करें।
- गेस्ट-टू-ऑपरेशनल सेगमेंटेशन लागू करें। एक गेस्ट VLAN के पास PMS, POS, भुगतान, स्टाफ या बिल्डिंग सिस्टम के लिए कोई अंतर्निहित रूट नहीं होना चाहिए।
| खतरा | यह होटल में कैसे दिखाई देता है | ऑपरेटर प्राथमिकता |
|---|---|---|
| इविल-ट्विन AP | एक कॉपी किया हुआ SSID लिफ्ट, मीटिंग रूम या रिसेप्शन के पास दिखाई देता है | उच्च, विशेष रूप से वहां जहां मेहमानों को कनेक्शन का बहुत कम मार्गदर्शन मिलता है |
| साझा WPA2-Personal कुंजी | एक ही पासवर्ड का उपयोग कमरों, कर्मचारियों या मुद्रित सामग्रियों में बार-बार किया जाता है | उच्च, पहचान या प्रति-उपकरण एक्सेस से बदलें |
| कर्मा-स्टाइल हमला | एक दुष्ट AP याद किए गए SSIDs के लिए डिवाइस प्रोब का जवाब देता है | मध्यम, एंडपॉइंट और वायरलेस नीति के माध्यम से जोखिम को कम करें |
| Captive Portal का समझौता | पोर्टल एक नकली लॉगिन या दुर्भावनापूर्ण रीडायरेक्ट प्रदान करता है | महत्वपूर्ण, गेटवे और पोर्टल प्रशासन की रक्षा करें |
| DNS छेड़छाड़ | वैध डोमेन हमलावर के नियंत्रण वाले पेजों पर रीडायरेक्ट हो जाते हैं | महत्वपूर्ण, सुरक्षित रिज़ॉल्वर और गेटवे पथ |
| दुष्ट DHCP | क्लाइंट्स को एक अनधिकृत गेटवे या रिज़ॉल्वर प्राप्त होता है | उच्च, जहां समर्थित हो वहां DHCP स्नूपिंग और स्विच नियंत्रण लागू करें |
| अतिथि-से-संचालन गतिविधि | एक अतिथि डिवाइस PMS, POS, कैमरों या BMS सेवाओं तक पहुँच जाता है | महत्वपूर्ण, VLANs के बीच डिफ़ॉल्ट-अस्वीकार फ़ायरवॉल नीति लागू करें |
होटल WiFi के लिए चार-स्तरीय नियंत्रण मॉडल
एक विश्वसनीय होटल WiFi सुरक्षा डिज़ाइन चार परतों का उपयोग करता है। प्रत्येक परत एक अलग प्रश्न का उत्तर देती है, और किसी को भी दूसरों के प्रतिस्थापन के रूप में नहीं माना जाना चाहिए।
पहला स्तर, प्रमाणीकरण और पहचान, यह स्थापित करता है कि कौन या क्या जुड़ रहा है। विकल्पों में OpenRoaming, Passpoint, पासवर्डलेस ईमेल लिंक, वाउचर और रूम-की बाइंडिंग शामिल हैं। यह विकल्प सुरक्षा और होटल द्वारा एकत्र किए जाने वाले व्यक्तिगत डेटा की मात्रा दोनों को प्रभावित करता है। इसका मुख्य परिणाम एक गैर-जिम्मेदार साझा पासवर्ड के बजाय ट्रैक करने योग्य, निरस्त करने योग्य पहुंच है।
लेयर टू, DNS फ़िल्टरिंग, रिज़ॉल्वर पर ज्ञात दुर्भावनापूर्ण और अनुपयुक्त गंतव्यों को ब्लॉक करता है। UK के ऑपरेटर Friendly WiFi standard के अनुरूप फ़िल्टरिंग सेवाओं का मूल्यांकन कर सकते हैं, जो हॉस्पिटैलिटी उद्योग में सार्वजनिक WiFi सुरक्षा को स्थल के दायित्व के रूप में फ्रेम करता है। DNS लॉग्स जांचकर्ताओं को यह समझने में भी मदद करते हैं कि क्या कनेक्टेड डिवाइस बार-बार संदिग्ध डोमेन का अनुरोध कर रहे हैं, हालांकि लॉग्स को एक स्पष्ट प्रतिधारण और गोपनीयता नीति के तहत प्रशासित किया जाना चाहिए।
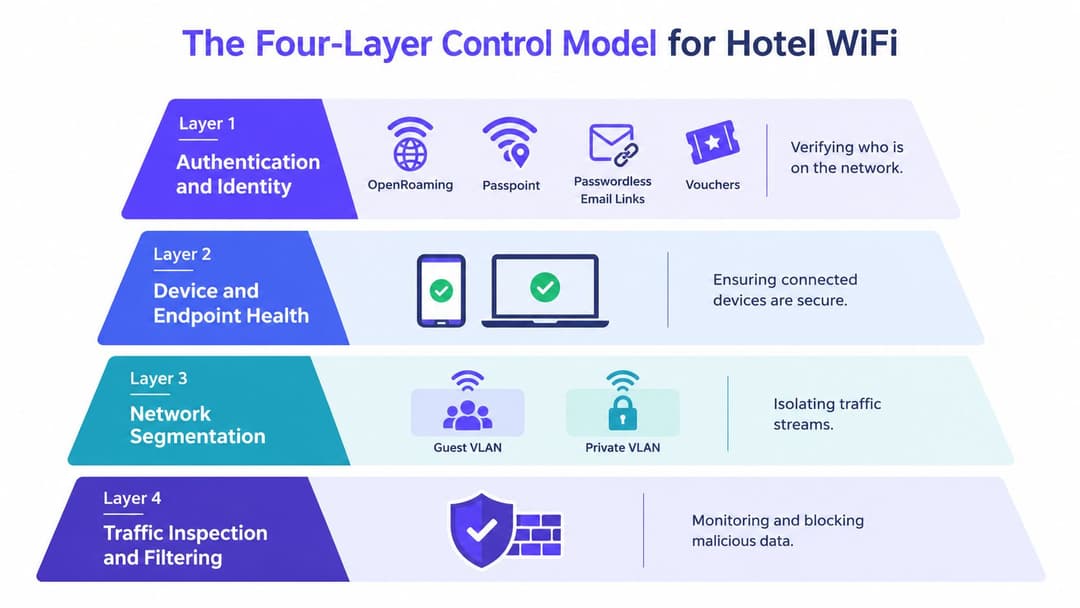
लेयर थ्री, एप्लीकेशन-लेयर कंट्रोल, फ़ायरवॉल पॉलिसी और लेयर-7 विजिबिलिटी का उपयोग टोरेंटिंग, P2P गतिविधि, ज्ञात कमांड-एंड-कंट्रोल ट्रैफ़िक, और उन एप्लिकेशन्स को प्रतिबंधित करने के लिए करता है जिनका अतिथि नेटवर्क पर कोई वैध स्थान नहीं है। यह मेहमानों द्वारा की जाने वाली हर चीज़ की जांच करने का लाइसेंस नहीं है। यह एक स्पष्ट स्वीकार्य-उपयोग नीति लागू करने और अनुमानित दुरुपयोग को रोकने का एक तरीका है।
चौथी लेयर, सेगमेंटेशन, गेस्ट, स्टाफ, ऑपरेशनल और IoT नेटवर्क को अलग करती है। VLANs केवल शुरुआत हैं। फ़ायरवॉल नियमों को विशेष रूप से PMS, पेमेंट, कैमरा, डोर सिस्टम और आंतरिक सेवाओं के लिए गेस्ट एक्सेस को अस्वीकार करना चाहिए, जबकि केवल इंटरनेट और कड़ाई से परिभाषित डिपेंडेंसी की अनुमति देनी चाहिए।
यह मॉडल डिफेंस इन डेप्थ है। यदि कोई पोर्टल कंट्रोल विफल हो जाता है, तो सेगमेंटेशन को फिर भी ऑपरेशनल सिस्टम को ब्लॉक करना चाहिए। यदि कोई दुर्भावनापूर्ण डोमेन फ़िल्टरिंग को बायपास कर देता है, तो एप्लिकेशन कंट्रोल और एंडपॉइंट प्रोटेक्शन को इसके प्रभाव को कम करना चाहिए। यदि किसी गेस्ट आइडेंटिटी का दुरुपयोग होता है, तो लॉग और रिवोकेशन को जांच की अवधि को सीमित करना चाहिए।
गेस्ट, स्टाफ और ऑपरेशनल नेटवर्क डिज़ाइन
एक होटल को तीन अलग-अलग ट्रस्ट ज़ोन की आवश्यकता होती है, भले ही वायरलेस हार्डवेयर उन्हें एक ही कंट्रोलर के माध्यम से प्रस्तुत करता हो। रूटिंग और फ़ायरवॉल नीति को सत्यापित किए बिना उन्हें तीन SSID के रूप में मानना केवल सतही सेगमेंटेशन है।
गेस्ट नेटवर्क को इंटरनेट एक्सेस, क्लाइंट आइसोलेशन प्रदान करना चाहिए, और स्टाफ या ऑपरेशनल रिसोर्सेज के लिए कोई रूट नहीं देना चाहिए। गेस्ट अनाम या कम पहचाने गए होते हैं, इसलिए नेटवर्क को डिजाइन के अनुसार कम भरोसेमंद होना चाहिए। गेस्ट-टू-गेस्ट आइसोलेशन भी महत्वपूर्ण है, विशेष रूप से वहां जहां डिवाइस डिस्कवरी प्रोटोकॉल का उपयोग करते हैं या स्थानीय सेवाओं को उजागर करते हैं।
स्टाफ़ नेटवर्क को अधिक मजबूत पहचान की आवश्यकता होती है। डोमेन-जॉइंड लैपटॉप 802.1X के माध्यम से सर्टिफिकेट-बेस्ड EAP-TLS का उपयोग कर सकते हैं, जबकि मिश्रित एस्टेट में अक्सर हैंडहेल्ड, प्रिंटर, टैबलेट और पुराने डिवाइस शामिल होते हैं जो पूर्ण सर्टिफिकेट वर्कफ़्लो को पूरा नहीं कर सकते हैं। iPSK प्रत्येक स्वीकृत डिवाइस या कमरे को एक अलग कुंजी दे सकता है, जिससे एक क्रेडेंशियल उजागर होने पर प्रभाव का दायरा कम हो जाता है।
ऑपरेशनल नेटवर्क पर PMS टर्मिनल्स, डोर लॉक्स, IPTV, BMS उपकरण और कैमरे चलते हैं। इसमें सख्त ACLs और डिवाइस-आधारित असाइनमेंट का उपयोग होना चाहिए, आदर्श रूप से RADIUS के साथ जो प्रत्येक वर्ग के लिए उचित VLAN वापस करता है। केवल इसलिए कि दोनों को वायरलेस कनेक्टिविटी की आवश्यकता है, एक डोर-लॉक कंट्रोलर को रिसेप्शन लैपटॉप के साथ एक अप्रतिबंधित ब्रॉडकास्ट डोमेन साझा नहीं करना चाहिए।
| नेटवर्क प्रकार | प्रमाणीकरण (Authentication) | VLAN / अलगाव (Isolation) | सर्वोत्तम अनुकूल उपकरण | समझौता होने पर जोखिम |
|---|---|---|---|---|
| अतिथि (Guest) | पासवर्ड रहित लिंक, वाउचर, Passpoint, या OpenRoaming | समर्पित अतिथि VLAN, क्लाइंट अलगाव, केवल-इंटरनेट नीति | फ़ोन, टैबलेट, लैपटॉप, विज़िटर डिवाइस | क्रेडेंशियल चोरी, दुरुपयोग, स्कैनिंग, और गतिविधि का प्रयास |
| कर्मचारी (Staff) | EAP-TLS के साथ 802.1X, या मिश्रित संपत्तियों के लिए पहचान-आधारित iPSK | स्वीकृत सेवाओं तक नीति-आधारित पहुंच के साथ स्टाफ VLAN | प्रबंधित लैपटॉप, हैंडहेल्ड, स्वीकृत स्टाफ डिवाइस | आंतरिक वर्कफ़्लो और संवेदनशील अनुप्रयोगों तक पहुंच |
| संचालन (Operational) | डिवाइस पहचान, RADIUS असाइनमेंट, या कड़ाई से नियंत्रित प्रमाणपत्र पहुंच | स्पष्ट ACLs के साथ अलग संचालन VLANs | PMS, POS, IPTV, BMS, कैमरे, डोर सिस्टम | व्यवधान, निगरानी, सुरक्षा, या संपत्ति-प्रणाली से समझौता |
| साझा PSK लिगेसी एक्सेस | कई उपयोगकर्ताओं या उपकरणों के लिए एक पासवर्ड | केवल बुनियादी VLAN अलगाव | अस्थायी या असमर्थित उपकरण | कमजोर एट्रिब्यूशन और यदि कुंजी लीक हो जाती है तो व्यापक समझौता |
साझा PSK को परिनियोजित करना आसान बना हुआ है, लेकिन उन्हें साफ़-सफ़ाई से निरस्त करना कठिन है। पूर्ण 802.1X अधिक मजबूत जवाबदेही प्रदान करता है, फिर भी यह अनुकूलता अंतराल को उजागर कर सकता है। iPSK अक्सर पुरानी संपत्तियों के लिए व्यावहारिक पुल का काम करता है, बशर्ते कि संपत्ति स्वामित्व और रोटेशन का दस्तावेजीकरण करे।
ऑथेंटिकेशन विकल्प जिनमें निवेश करना फायदेमंद है
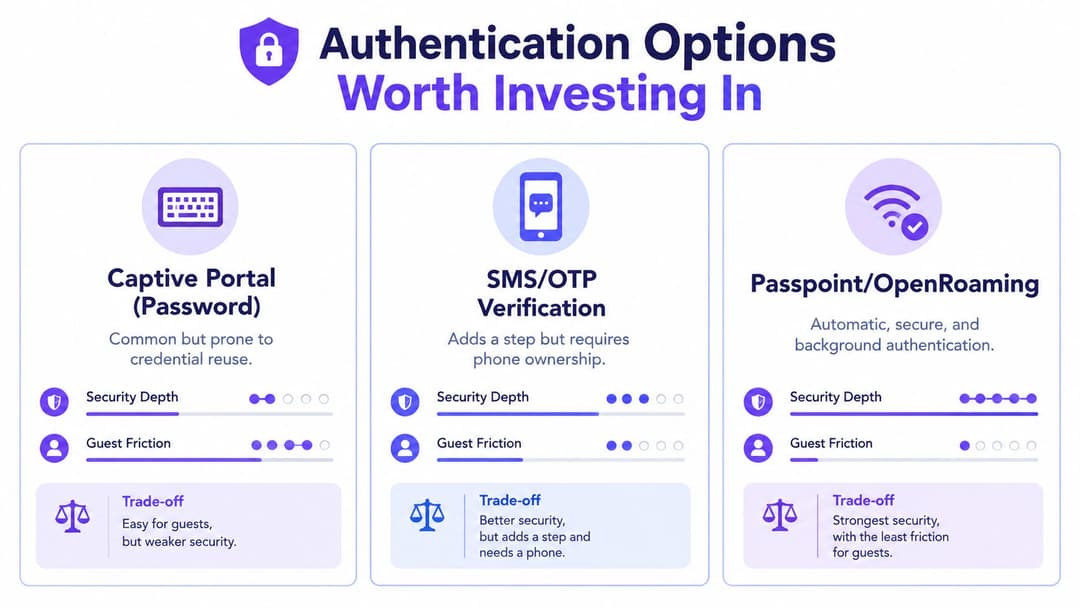
प्रमाणीकरण लॉगिन स्क्रीन से कहीं अधिक बदलता है। यह निर्धारित करता है कि होटल पहुंच को रद्द कर सकता है या नहीं, एक सत्र की पहचान कर सकता है या नहीं, क्रेडेंशियल के पुन: उपयोग को कम कर सकता है या नहीं, और लौटने वाले मेहमानों को एक सुसंगत कनेक्शन प्रदान कर सकता है या नहीं।
एक साझा पोर्टल पासवर्ड की तुलना में passwordless email link एक उपयोगी सुधार है। यह कॉर्पोरेट या लॉयल्टी क्रेडेंशियल को दोबारा उपयोग करने के प्रलोभन को कम करता है, लेकिन अतिथि का ईमेल एड्रेस अभी भी होटल के मार्केटिंग और कस्टमर-डेटा वर्कफ़्लो में जाता है। फॉर्म को न्यूनतम रखें, सर्विस एक्सेस को मार्केटिंग सहमति से अलग करें, और इस अंतर को सरल अंग्रेजी में समझाएं।
Passpoint और OpenRoaming संगत डिवाइसों के लिए एक अधिक सहज मॉडल प्रदान करते हैं। सर्टिफिकेट-बेस्ड ऑनबोर्डिंग किसी अतिथि को बार-बार स्प्लैश-पेज फॉर्म सबमिट किए बिना कनेक्ट होने की अनुमति दे सकती है, जो विशेष रूप से उन होटल समूहों के लिए प्रासंगिक है जो सभी प्रॉपर्टीज में एक समान अनुभव चाहते हैं। कवरेज और डिवाइस का व्यवहार एक समान नहीं होता है, इसलिए एक फ़ॉलबैक पोर्टल अभी भी आवश्यक है।
सोशल लॉगिन कुछ गेस्ट के लिए घर्षण को कम करता है, लेकिन यह डेटा-शेयरिंग निर्णयों के बदले सुविधा प्रदान करता है। एक होटल को यह समझना चाहिए कि आइडेंटिटी प्रोवाइडर क्या रिटर्न करता है, CRM क्या स्टोर करता है, सहमति कैसे रिकॉर्ड की जाती है, और एक गेस्ट बिना अनावश्यक प्रोफ़ाइल डेटा दिए सेवा का उपयोग कैसे कर सकता है।
कर्मचारियों के लिए, WLAN को उस पहचान प्रणाली से जोड़ें जो पहले से ही रोजगार पहुंच को नियंत्रित कर रही है। Entra ID, Google Workspace और Okta, SSO-आधारित वर्कफ़्लो, सशर्त पहुंच, स्वचालित प्रावधान और कर्मचारी के छोड़ने पर पहुंच रद्द करने का समर्थन कर सकते हैं। वायरलेस नीति को प्रत्येक कर्मचारी को समान रूप से विश्वसनीय मानने के बजाय भूमिका और डिवाइस की स्थिति को दर्शाना चाहिए।
पहचान प्लेटफ़ॉर्म जैसे कि Purple को Meraki, Aruba ClearPass, Ruckus Cloudpath, और Juniper Mist के साथ एकीकृत किया जा सकता है, लेकिन परिचालन समझौता वास्तविक है। एक क्लाउड प्लेटफ़ॉर्म परिनियोजन को सरल बना सकता है और एक सुसंगत अतिथि यात्रा प्रदान कर सकता है, जबकि मालिकाना APIs और नीति ऑब्जेक्ट बाद में कंट्रोलर परिवर्तन को कठिन बना सकते हैं। बहु-संपत्ति समझौते पर हस्ताक्षर करने से पहले निर्यात विकल्पों, विफलता व्यवहार, प्रमाणपत्र स्वामित्व और प्लेटफ़ॉर्म को हटाने की प्रक्रिया की समीक्षा करें। पहचान-आधारित डिज़ाइनों की तुलना करते समय Purple enterprise WiFi security guide एक उपयोगी संदर्भ है।
खरीद परीक्षण: विक्रेता से पूछें कि यदि उसकी क्लाउड सेवा, API, या पहचान कनेक्टर अनुपलब्ध है, तो क्या कार्यशील रहता है। एक सुरक्षित फ़ॉलबैक डिज़ाइन का हिस्सा है, न कि बाद में सोचा जाने वाला विचार।
निगरानी, लॉगिंग और इंसिडेंट रिस्पॉन्स
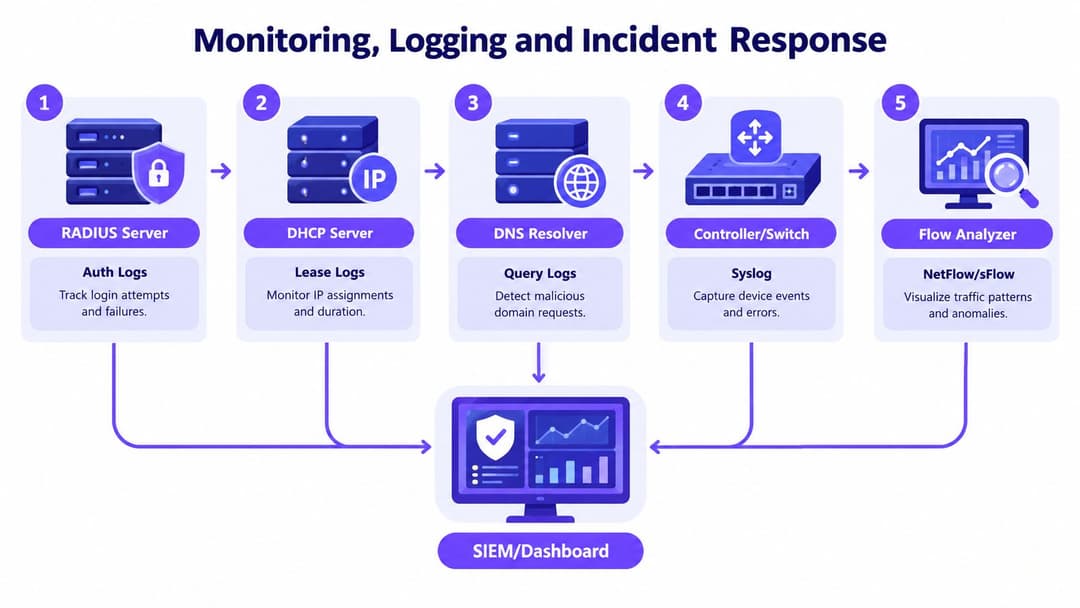
बिना डिटेक्शन वाले नियंत्रण ड्यूटी मैनेजर को गेस्ट की शिकायतों पर निर्भर छोड़ देते हैं। एक होटल को यह पुनर्निर्माण करने के लिए पर्याप्त टेलीमेट्री एकत्र करनी चाहिए कि किसने प्रमाणित किया, उन्हें कौन सा पता मिला, किस रिज़ॉल्वर ने उनके अनुरोध का उत्तर दिया, और ट्रैफ़िक ज़ोन के बीच कैसे स्थानांतरित हुआ।
ईस्ट-वेस्ट ट्रैफ़िक के लिए RADIUS ऑथेंटिकेशन इवेंट, DHCP लीज, DNS क्वेरी लॉग, कंट्रोलर और स्विच सिसलॉग, और NetFlow या sFlow सैंपल कैप्चर करें। इन फ़ीड्स को SIEM या ऑपरेशनल डैशबोर्ड पर ऐसे एक्सेस कंट्रोल्स के साथ भेजें जो IT जांच को मार्केटिंग एनालिटिक्स से अलग करते हों। डेटा रखने की अवधि वेंडर डिफॉल्ट से कॉपी करने के बजाय इंसिडेंट-रिस्पॉन्स, कानूनी और गोपनीयता आवश्यकताओं के आधार पर उचित होनी चाहिए।
उपयोगी डिटेक्शन सिग्नलों में शामिल हैं:
- पोर्टल विसंगतियां: डुप्लिकेट SSIDs, प्रमाणपत्र चेतावनियां, अप्रत्याशित पोर्टल सामग्री, या परिवर्तन विंडो के बाहर कॉन्फ़िगरेशन परिवर्तन।
- कंट्रोलर इवेंट्स: अनियोजित AP रीबूट, दुष्ट BSSIDs, परिवर्तित सुरक्षा सेटिंग्स, और अपरिचित स्थानों से एडमिनिस्ट्रेटर लॉगिन।
- DNS संकेतक: अपरिचित रिज़ॉल्वर के लिए अचानक अनुरोध, असामान्य विफलता क्लस्टर, या अप्रत्याशित तरीकों से रिज़ॉल्व होने वाली वैध सेवाएं।
- पार्श्व आंदोलन (Lateral movement): अतिथि क्लाइंट्स द्वारा स्टाफ, PMS, भुगतान, कैमरा, या बिल्डिंग-मैनेजमेंट पतों की जांच करना।
इंसीडेंट रनबुक ऑन-कॉल टीम द्वारा निष्पादन योग्य होनी चाहिए। कंट्रोलर कॉन्फ़िगरेशन को सुरक्षित रखें, प्रासंगिक RADIUS, DHCP, और DNS इवेंट्स को एक्सपोर्ट करें, संदिग्ध BSSID को अक्षम या क्वारंटाइन करें, प्रभावित पहचानों को निरस्त करें, और होटल के डेटा-सुरक्षा प्रमुख को शामिल करें। यदि घटना में व्यक्तिगत डेटा शामिल है, तो संगठन को तथ्यों की जांच किए बिना एक निश्चित प्रतिक्रिया का वादा करने के बजाय अपने UK GDPR अधिसूचना कर्तव्यों का आकलन करना चाहिए।
जहां उपयुक्त हो, अलर्ट को PMS के साथ एकीकृत करें। कमरे के स्तर का सिग्नल जो केवल एक नेटवर्क इंजीनियर तक पहुंचता है, हो सकता है कि किसी का ध्यान उस पर न जाए, जबकि ड्यूटी मैनेजर को भेजा गया एक संक्षिप्त अलर्ट तुरंत अतिथि सहायता और एस्केलेशन प्रक्रिया शुरू कर सकता है।
गोपनीयता, अनुपालन और स्थल दायित्व
एक जनरल मैनेजर को RADIUS कॉन्फ़िगर करने की आवश्यकता नहीं है, लेकिन उन्हें इसके पीछे के निर्णयों के लिए स्पष्ट ओनरशिप की आवश्यकता होती है। होटल को यह दस्तावेजीकृत करना चाहिए कि वह ईमेल पता या कमरा नंबर क्यों एकत्र करता है, उस जानकारी के लिए किस सेवा की आवश्यकता है, कौन उस तक पहुंच सकता है, और रिकॉर्ड कब डिलीट किया जाता है।
कई डिप्लॉयमेंट के लिए, कानूनी आधार में अनुबंध या वैध हित शामिल हो सकते हैं, लेकिन सही आधार वास्तविक प्रोसेसिंग पर निर्भर करता है। डेटा न्यूनीकरण का अर्थ है कि पोर्टल को केवल इंटरनेट पहुंच प्रदान करने के लिए संपूर्ण मार्केटिंग प्रोफ़ाइल का अनुरोध नहीं करना चाहिए। सेवा प्रमाणीकरण, लॉयल्टी नामांकन, एनालिटिक्स और प्रमोशनल सहमति को अलग रखें।
अनुकूल WiFi प्रमाणन ऑपरेटरों को अनुपयुक्त और अवैध सामग्री को फ़िल्टर करने के लिए एक व्यावहारिक स्थल ढांचा प्रदान करता है। हालांकि, फ़िल्टरिंग एक संपूर्ण अनुपालन कार्यक्रम नहीं है। होटल को अभी भी एक स्वीकार्य-उपयोग नोटिस, एस्केलेशन प्रक्रिया, आपूर्तिकर्ता समझौते और कानून प्रवर्तन या वैध जांच के लिए रिकॉर्ड की आवश्यकता होने पर प्रतिक्रिया देने के तरीके की आवश्यकता होती है।
कर्मचारियों की निगरानी के लिए अलग से ध्यान देने की आवश्यकता है। नेटवर्क शर्तों के लिए गेस्ट की सहमति स्वचालित रूप से कर्मचारियों की अप्रतिबंधित निगरानी को अधिकृत नहीं करती है। रोजगार, गोपनीयता और कार्यस्थल नीतियों को यह परिभाषित करना चाहिए कि होटल क्या रिकॉर्ड करता है, क्यों रिकॉर्ड करता है, और कौन इसकी समीक्षा कर सकता है।
| दायित्व | तकनीकी नियंत्रण | स्वामी |
|---|---|---|
| अतिथि डेटा पारदर्शिता | संक्षिप्त पोर्टल नोटिस, अलग मार्केटिंग सहमति, प्रलेखित अवधारण | महाप्रबंधक और डेटा-संरक्षण प्रमुख |
| उपयुक्त-सामग्री फ़िल्टरिंग | DNS फ़िल्टरिंग, एप्लिकेशन नियंत्रण, आपूर्तिकर्ता निगरानी | IT प्रबंधक और प्रबंधित-सेवा प्रदाता |
| नेटवर्क जवाबदेही | प्रतिबंधित पहुंच के साथ RADIUS, DHCP, DNS, और नियंत्रक लॉग | नेटवर्क टीम |
| सुरक्षा घटना प्रतिक्रिया | एस्केलेशन रनबुक, साक्ष्य संरक्षण, पहचान निरसन | IT सुरक्षा प्रमुख और ड्यूटी प्रबंधक |
| कर्मचारी गोपनीयता | रोजगार नोटिस, आनुपातिक निगरानी, पहुंच शासन | HR और डेटा-संरक्षण प्रमुख |
| विक्रेता आश्वासन | अनुबंधात्मक नियंत्रण, उल्लंघन अधिसूचना, उप-प्रोसैसर समीक्षा | खरीद और कानूनी |
Purple गेस्ट WiFi डेटा गोपनीयता मार्गदर्शन पोर्टल डेटा, सहमति और गेस्ट पहचान के बारे में प्रश्नों को संरचित करने में मदद कर सकता है। इसे होटल के स्वयं के डेटा-मैपिंग अभ्यास या कानूनी समीक्षा को प्रतिस्थापित नहीं करना चाहिए।
एक संक्षिप्त, पठनीय स्वीकार्य-उपयोग नोटिस प्रकाशित करें। गेस्ट को यह समझना चाहिए कि वेन्यू हानिकारक कंटेंट को फ़िल्टर करता है, क्लाइंट्स को आइसोलेट करता है, सीमित कनेक्शन जानकारी रिकॉर्ड करता है, और दुरुपयोग के लिए एक्सेस को निलंबित कर सकता है। स्पष्ट कम्यूनिकेशन को संचालित करना उस पॉलिसी की तुलना में आसान है जो जटिल शब्दों में दबी हो जिसे कोई गेस्ट या फ्रंट-डेस्क सहयोगी न समझ सके।
परिनियोजन चेकलिस्ट और वेंडर एकीकरण
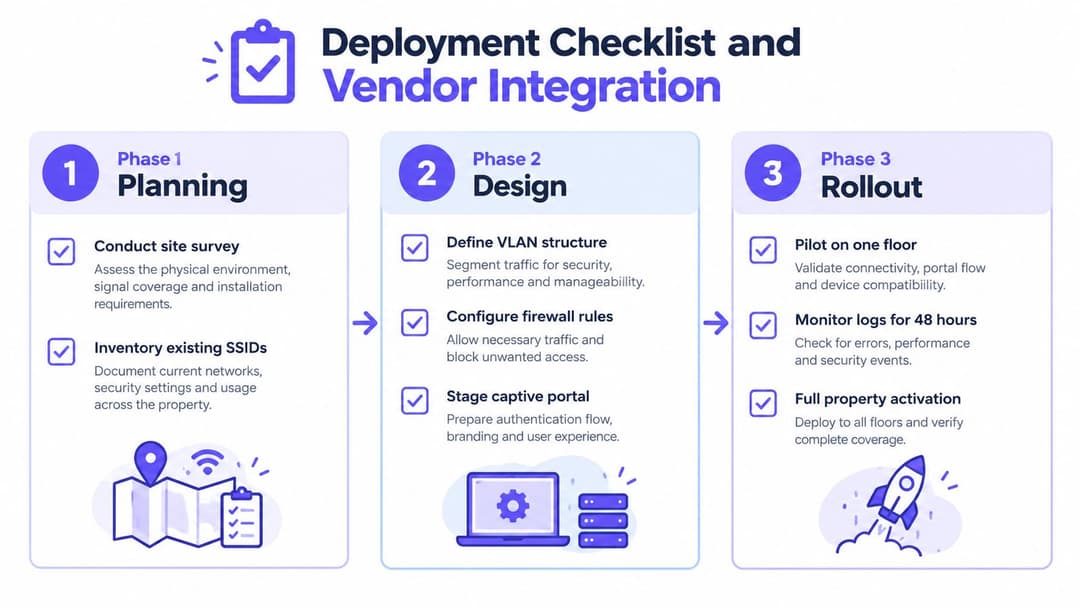
एक सुरक्षित रोलआउट को आमतौर पर नियंत्रित चरणों में मापा जाता है, न कि एक ही रात में किए जाने वाले भारी बदलाव से। साइट सर्वेक्षण, एक SSID इन्वेंट्री, और वायरलेस क्लाइंट से इंटरनेट, PMS, POS, BMS, कैमरों और तीसरे पक्ष की सेवाओं तक के प्रत्येक पथ के मानचित्र के साथ शुरुआत करें।
इसके बाद, पोर्टल को सक्षम करने से पहले पॉलिसी बनाएं। VLANs, फ़ायरवॉल नियम, DHCP ओनरशिप, DNS राउटिंग, आइडेंटिटी फ्लो, लॉगिंग, फेल्योर स्टेट्स और रोलबैक को परिभाषित करें। एक टेस्ट SSID पर Captive Portal को स्टेज करें, फिर विस्तार करने से पहले एक मंजिल या केवल स्टाफ वाले क्षेत्र में एक छोटे पायलट समूह का उपयोग करें।
वेंडर की उपयुक्तता इस बात पर निर्भर करती है कि नेटवर्क सेटअप कैसा है:
- Meraki अक्सर सीधे डिजाइन वाले एकल साइट के लिए त्वरित होता है। बड़े पोर्टफोलियो के लिए बिक्री प्रदर्शन के सुझाव की तुलना में अधिक सावधानीपूर्वक नीति और टेम्पलेट कार्य की आवश्यकता हो सकती है।
- Aruba ClearPass मजबूत नीति ग्रैन्युलैरिटी और परिपक्व 802.1X वर्कफ़्लो प्रदान करता है, लेकिन डिजाइन और संचालन से उन इंजीनियरों को लाभ होता है जो प्रमाणपत्र, प्रोफाइलिंग और प्रवर्तन को समझते हैं।
- Ruckus Cloudpath Ruckus परिवेशों में पहचान और ऑनबोर्डिंग वर्कफ़्लो के लिए उपयुक्त है, जबकि विरासत उपकरणों को अभी भी जानबूझकर प्रोफाइलिंग और iPSK योजना की आवश्यकता होती है।
- Juniper Mist उपयोगी क्लाउड दृश्यता और नीति एकीकरण प्रदान कर सकता है, लेकिन सत्यापित करें कि बाहरी पहचान, पोर्टल विफलता और मल्टी-वेंडर निर्भरताएं कैसे व्यवहार करती हैं।
- Purple Meraki, Aruba, Ruckus, और Mist में पासवर्ड रहित अतिथि और कर्मचारी पहचान वर्कफ़्लो प्रदान कर सकता है, जिसमें RADIUS as a Service offering वहां प्रासंगिक है जहां होटल ऑन-प्रिमाइसेस RADIUS प्रशासन को कम करना चाहता है।
केवल सफलता ही नहीं, बल्कि विफलता के दौरान भी इंटीग्रेशन का परीक्षण करें। आइडेंटिटी कनेक्टर को डिस्कनेक्ट करें, पोर्टल डिपेंडेंसी को ब्लॉक करें, स्टाफ अकाउंट को रिवोक करें, एक iPSK को रोटेट करें, और सत्यापित करें कि कोई गेस्ट अभी भी ऑपरेशनल सबनेट्स तक नहीं पहुंच सकता है। यह सुनिश्चित करें कि फ्रंट-डेस्क स्टाफ को पता हो कि बिना किसी ऐसे शेयर्ड पासवर्ड को जारी किए पोर्टल आउटेज को कैसे संभालना है जो बाद में भी प्रचलन में रहे।
एक व्यावहारिक हैंडओवर चेकलिस्ट
- सर्वेक्षण और इन्वेंट्री: AP स्थानों, SSIDs, स्विचों, VLANs, अपलिंक्स, पोर्टलों और बिना दस्तावेज वाले निर्भरताओं को रिकॉर्ड करें।
- नीति सत्यापन: अतिथि अलगाव (guest isolation), स्टाफ एक्सेस, परिचालन ACLs, DNS प्रवर्तन और दुष्ट DHCP सुरक्षा का परीक्षण करें।
- पायलट स्वीकृति: एक निश्चित बेसलाइन के साथ कनेक्शन की सफलता, सहायता कॉल, प्रमाणीकरण विफलताओं और अतिथि प्रतिक्रिया को मापें।
- रोलबैक तत्परता: पिछले WLAN कॉन्फ़िगरेशन को उपलब्ध रखें और दस्तावेज करें कि इसे कौन पुनर्स्थापित कर सकता है।
- परिचालन हैंडओवर: रिसेप्शन, ड्यूटी प्रबंधकों, सुविधाओं और IT को लक्षणों, एस्केलेशन और साक्ष्य संरक्षण पर प्रशिक्षित करें।
- गो-लाइव के बाद की समीक्षा: परियोजना को पूर्ण घोषित करने से पहले अनपेक्षित अतिथि-से-स्टाफ पथों के लिए फ़ायरवॉल लॉग और कंट्रोलर इवेंट्स की दोबारा जांच करें।
होटल WiFi सुरक्षा में तब सुधार होता है जब स्वामित्व दिखाई देता है। महाप्रबंधक, नेटवर्क प्रमुख, डेटा-संरक्षण प्रमुख और सेवा प्रदाता को एक नामित जिम्मेदारी सौंपें, फिर PMS, पोर्टल, ISP, या वायरलेस कंट्रोलर में परिवर्तनों के बाद नियंत्रणों की समीक्षा करें।
Purple ऑपरेटरों को साझा किए गए गेस्ट पासवर्ड को पासवर्डलेस पहचान वर्कफ़्लो से बदलने, कर्मचारियों की पहुंच को मौजूदा डायरेक्ट्रीज़ के साथ एकीकृत करने और Meraki, Aruba, Ruckus और Mist वातावरणों में सुसंगत नीतियां लागू करने में मदद कर सकता है। यह जानने के लिए कि इसकी पहचान और RADIUS क्षमताएं आपके होटल WiFi सुरक्षा रोलआउट में कैसे फिट हो सकती हैं, Purple पर जाएं।


