
एक अतिथी मध्यम-श्रेणीच्या बिझनेस हॉटेलमध्ये पोहोचतो, मालमत्तेच्या नावाचे नेटवर्क निवडतो आणि एका आकर्षक Captive Portal वर पोहोचतो. तेथे रूम नंबर आणि ईमेल पत्ता विचारला जातो, ज्यामुळे ही विनंती सामान्य वाटते. नंतर, अतिथीला समजते की लॉयल्टी पॉईंट्स रिकामे झाले आहेत आणि कॉर्पोरेट मेलबॉक्सला एका विश्वासू वाटणाऱ्या Microsoft 365 साइन-इन पेजचे लक्ष्य बनवले गेले आहे.
समस्या ही नाही की अतिथी सुरक्षा चाचणीत अयशस्वी ठरला. मालमत्तेने नेटवर्क सादर केले, पोर्टल ऑपरेट केले आणि अतिथीची ट्रॅफिक वाहून नेणारे गेटवे नियंत्रित केले. त्यामुळे हॉटेल WiFi सुरक्षितता ही ऑपरेटरची जबाबदारी आहे, ज्यामध्ये आयडेंटिटी, राउटिंग, फिल्टरिंग, मॉनिटरिंग आणि अतिथी प्रवेश व हॉटेल सिस्टम्समधील सीमांचा समावेश होतो.
एका व्यावहारिक प्रोग्रामसाठी प्रत्येक ऍक्सेस पॉईंट बदलण्याची गरज नसते. त्यासाठी एक सुरक्षित नियंत्रण मॉडेल, वाजवी प्रमाणीकरण पर्याय आणि आधीच स्थापित केलेल्या Meraki, Aruba, Ruckus किंवा Mist मालमत्तेसह शिस्तबद्ध एकत्रीकरणाची आवश्यकता असते.
आज हॉटेल WiFi समोर असणारा खरा धोका
वरील परिस्थिती कोणत्याही नाट्यमय वायरलेस घुसखोरीशिवाय सुरू होऊ शकते. कॉरिडोअर किंवा कॉन्फरन्स एरियामधील हुबेहूब दिसणारा ॲक्सेस पॉइंट अधिकृत SSID चे अनुकरण करू शकतो, किंवा एखादे तडजोड केलेले (compromised) captive-portal उपकरण Guest नेटवर्कमध्ये सामील झाल्यानंतर कायदेशीर कनेक्शनला रिडायरेक्ट करू शकते. Guest ला परिचित ब्रँडिंग दिसते आणि ते नेहमीच्या हॉटेल प्रक्रियेचे अनुसरण करतात, तर हल्लाखोर क्रेडेंशियल्स, टोकन्स किंवा पेमेंटशी संबंधित माहिती गोळा करतो.
या प्रकारच्या वातावरणात चार हल्लेखोर उद्दिष्टे वारंवार दिसून येतात:
- क्रेडेन्शियल चोरी: बनावट पोर्टल फॉर्म ईमेल पासवर्ड, लॉयल्टी क्रेडेन्शियल्स किंवा कामाचे लॉगिन चोरू शकतात.
- मालवेअर वितरण: फेरफार केलेले रिडायरेक्ट एखाद्या डिव्हाइसला दुर्भावनापूर्ण डाउनलोड किंवा एक्स्प्लॉइट पेजकडे पाठवू शकते.
- पेमेंट-डेटा कापणी: बुकिंग पुष्टीकरण आणि प्रवासाच्या ईमेलमध्ये अनेकदा अशी माहिती असते ज्याचा वापर गुन्हेगार पेमेंट खात्यांना लक्ष्य करण्यासाठी करू शकतात.
- ऑपरेशनल प्रवेश: कमकुवत विलगीकरणामुळे आक्रमणकर्ता अतिथी नेटवर्कवरून PMS, पेमेंट, डोअर-लॉक, बिल्डिंग-मॅनेजमेंट किंवा कॉर्पोरेट सिस्टम्सकडे जाऊ शकतो.
शेवटचे उद्दिष्ट ऑपरेटरच्या बाजूने सर्वात मोठी चिंता निर्माण करते. हॉटेल नेटवर्क ही केवळ इंटरनेट सेवा नाही. ते लोक, एंडपॉइंट्स, ॲक्सेस-कंट्रोल सिस्टम्स, कर्मचारी डिव्हाइसेस, कॉन्फरन्स युजर्स, IPTV उपकरणे, कॅमेरे आणि थर्ड-पार्टी मेंटेनन्स प्लॅटफॉर्म्सना जोडते. सामायिक केलेल्या इन्फ्रास्ट्रक्चरमुळे स्थानिक वायरलेस कमकुवतपणाचे रूपांतर संपूर्ण मालमत्तेवरील घटनेत होऊ शकते.
यूके सरकारच्या Cyber Security Breaches Survey 2025/2026 नुसार 43% यूके व्यवसायांना मागील 12 महिन्यांत सुरक्षा उल्लंघन किंवा सायबर हल्ल्याचा सामना करावा लागला, जे अंदाजे 6,12,000 संस्थांच्या बरोबरीचे आहे. सर्वेक्षणाच्या यूके हॉटेल WiFi सुरक्षा विश्लेषणांनुसार, 38% घटनांमध्ये फिशिंगचा समावेश होता आणि 69% बाधित संस्थांसाठी हा सर्वात व्यत्यय आणणारा उल्लंघनाचा प्रकार होता. आदरातिथ्य (हॉस्पिटॅलिटी) नेटवर्क्सकडे लक्ष देणे आवश्यक आहे कारण अतिथी प्रवेश, कर्मचारी प्रवेश आणि तृतीय-पक्ष उपकरणे एकाच मोठ्या अटॅक सरफेसचा भाग असतात.
ऑपरेटर नियम: जर हॉटेलच्या मालकीचे SSID आणि पोर्टल असेल, तर हॉटेल सुरक्षा परिणामासाठी जबाबदार असते. अतिथींना दिलेला सल्ला उपयुक्त आहे, परंतु तो सुरक्षित आर्किटेक्चरचा पर्याय नाही.
एक व्यावहारिक सुरुवात म्हणजे how to secure wireless networks मधील मूलभूत गोष्टींचे पुनरावलोकन करणे, नंतर त्या आदरातिथ्य-विशिष्ट ट्रॅफिक फ्लोवर लागू करणे. प्राधान्य केवळ फॅशनेबल एन्क्रिप्शन लेबलला देणे नाही. तर अतिथी लॉगिनला प्रॉपर्टी चालवणाऱ्या सिस्टीममध्ये जाण्याचा मार्ग बनण्यापासून रोखणे हे आहे.
ऑपरेटरनी ज्या आधुनिक धोक्यांचे नियोजन केले पाहिजे
हॉटेल टीम्सना अजूनही पॅकेट स्नूपिंग आणि अतिथी इव्हिल-ट्विन अॅक्सेस पॉईंटशी कनेक्ट होण्याची काळजी वाटते. ते धोके नाहीसे झालेले नाहीत, परंतु ते कॅप्टिव्ह पोर्टल आणि गेटवे लेयर्समधील अधिक गंभीर त्रुटींशी स्पर्धा करतात.
हल्लाखोर एखाद्या कॉन्फरन्स रूमजवळ बनावट AP ठेवू शकतो, हॉटेलच्या SSID ची कॉपी करू शकतो आणि अगदी अस्सल वाटणारे पोर्टल सादर करू शकतो. जेव्हा दरवाजाच्या हँगर्सवर एकच पासवर्ड प्रिंट केला जातो किंवा सर्व रूम्समध्ये तोच पासवर्ड वापरला जातो, तेव्हा WPA2-Personal मुळे आणखी एक ऑपरेशनल कमजोरी निर्माण होते. एकदा ती की (key) ठरवून दिलेल्या युजर्सपलीकडे पसरली की, हॉटेलचे कोण कनेक्ट होऊ शकते यावरील अर्थपूर्ण नियंत्रण संपुष्टात येते. कर्म-शैलीतील (Karma-style) हल्ले एका वेगळ्या वर्तनाचा गैरफायदा घेतात, जेव्हा डिव्हाइसेस त्यांच्या लक्षात असलेल्या नेटवर्क्सचा शोध घेतात तेव्हा ते त्यांना प्रतिसाद देतात.
आधुनिक हल्ल्याचा मार्ग बऱ्याचदा असोसिएशननंतर सुरू होतो. तडजोड केलेले गेटवे किंवा पोर्टल उपकरण बनावट DNS प्रतिसाद तयार करू शकते, अतिथीला हुबेहूब दिसणाऱ्या बुकिंग किंवा Microsoft साइन-इन पेजवर रिडायरेक्ट करू शकते किंवा DHCP द्वारे फसव्या गेटवेची नियुक्ती करू शकते. हल्लेखोराला प्रत्येक हँडसेटशी वैयक्तिकरित्या तडजोड करण्याची आवश्यकता नसते. शेअर केलेल्या गेटवेवरील नियंत्रण त्या ठिकाणची सेवा वापरणाऱ्या प्रत्येकावर परिणाम करू शकते.
सुरक्षिततेच्या धोक्यांबद्दलचा UK-facing report on captive-portal attacks हा अहवाल या जोखमीला पोर्टल-लेयरवरील समस्या म्हणून वर्णन करतो ज्यामध्ये बनावट DNS उत्तरे, हल्लाखोरांच्या नियंत्रणातील पेजेस आणि क्रेडेंशियल किंवा टोकन गोळा करणे समाविष्ट आहे. यामुळे बचावात्मक प्रश्न “Guest हे VPN वापरत आहेत का?” वरून बदलून “प्रॉपर्टीचे गेटवे, DNS पाथ आणि प्रशासकीय इंटरफेसवर विश्वास ठेवला जाऊ शकतो का?” असा होतो.
मोठ्या प्रमाणावर होणारे नुकसान रोखणाऱ्या नियंत्रणांना प्राधान्य द्या
मर्यादित बजेट असलेल्या प्रॉपर्टीजनी अशा नियंत्रणांवर लक्ष दिले पाहिजे जे एका तडजोडीला प्रत्येक अतिथी किंवा ऑपरेशनल नेटवर्कपर्यंत पोहोचण्यापासून रोखतात:
- Captive Portal च्या अखंडतेचे संरक्षण करा. व्यवस्थापन इंटरफेसवरील इंटरनेट एक्सपोजर काढून टाका, मजबूत आणि अद्वितीय प्रशासक क्रेडेंशियल लागू करा, सपोर्टेड उपकरणांना पॅच करा आणि कॉन्फिगरेशनमधील बदलांचे परीक्षण करा.
- DNS च्या अखंडतेचे संरक्षण करा. नियंत्रित रिझॉल्व्हर वापरा, अनधिकृत DHCP सेवांना प्रतिबंधित करा आणि क्लायंटला अनपेक्षित DNS किंवा गेटवे सेटिंग्ज मिळाल्यास अलर्ट पाठवा.
- Guest ते Operational मधील विभागणी सक्तीने लागू करा. Guest VLAN कडे PMS, POS, पेमेंट, कर्मचारी किंवा बिल्डिंग सिस्टमसाठी कोणताही अप्रत्यक्ष मार्ग (implicit route) नसावा.
| धोका | हॉटेलमध्ये तो कसा दिसून येतो | ऑपरेटरची प्राथमिकता |
|---|---|---|
| Evil-twin AP | एक कॉपी केलेला SSID लिफ्ट, मीटिंग रूम किंवा रिसेप्शनजवळ दिसतो | उच्च, विशेषतः जेथे पाहुण्यांना कनेक्शनसाठी कमी मार्गदर्शन मिळते |
| Shared WPA2-Personal key | एकच पासवर्ड रूम्स, कर्मचारी किंवा छापील साहित्यामध्ये पुन्हा वापरला जातो | उच्च, ओळख किंवा प्रति-डिव्हाइस अॅक्सेससह बदला |
| Karma-style attack | एक रोग AP लक्षात ठेवलेल्या SSIDs साठी डिव्हाइस प्रोब्जला प्रतिसाद देतो | मध्यम, एंडपॉइंट आणि वायरलेस पॉलिसीद्वारे एक्सपोजर कमी करा |
| Captive-portal compromise | पोर्टल खोटे लॉगिन किंवा दुर्भावनापूर्ण रिडायरेक्ट प्रदान करते | गंभीर, गेटवे आणि पोर्टल प्रशासनाचे संरक्षण करा |
| DNS tampering | वैध डोमेन्स आक्रमणकर्त्याच्या नियंत्रणातील पृष्ठांवर रिझॉल्व्ह होतात | गंभीर, रिझॉल्व्हर आणि गेटवे मार्ग सुरक्षित करा |
| Rogue DHCP | क्लायंट्सना अनधिकृत गेटवे किंवा रिझॉल्व्हर मिळतो | उच्च, जेथे सपोर्ट असेल तिथे DHCP स्नूपिंग आणि स्विच नियंत्रणे लागू करा |
| Guest-to-operational movement | एक अतिथी डिव्हाइस PMS, POS, कॅमेरे किंवा BMS सेवांपर्यंत पोहोचते | गंभीर, VLANs दरम्यान डिफॉल्ट-नाकारण्याची फायरवॉल पॉलिसी लागू करा |
हॉटेल WiFi साठी चार-स्तर नियंत्रण मॉडेल
एक विश्वासार्ह हॉटेल WiFi सुरक्षा डिझाइन चार स्तरांचा वापर करते. प्रत्येक स्तर वेगळ्या प्रश्नाचे उत्तर देतो आणि कोणत्याही स्तराला इतरांचा पर्याय मानले जाऊ नये.
पहिला स्तर, ऑथेंटिकेशन आणि आयडेंटिटी, कोण किंवा काय कनेक्ट होत आहे हे स्थापित करतो. पर्यायांमध्ये OpenRoaming, Passpoint, पासवर्डलेस ईमेल लिंक्स, व्हाउचर आणि रूम-की बाइंडिंग यांचा समावेश आहे. या निवडीचा सुरक्षितता आणि हॉटेल गोळा करत असलेल्या वैयक्तिक डेटाच्या प्रमाणावर दोन्हीवर परिणाम होतो. याचा मुख्य परिणाम म्हणजे उत्तरदायित्व नसलेल्या सामायिक पासवर्डऐवजी ट्रेस करण्यायोग्य, रद्द करण्यायोग्य प्रवेश मिळणे हा आहे.
लेयर टू, DNS फिल्टरिंग, रिझॉल्व्हरच्या स्तरावरच ज्ञात दुर्भावनापूर्ण आणि अयोग्य डेस्टिनेशन्स ब्लॉक करते. UK मधील ऑपरेटर्स Friendly WiFi standard नुसार असलेल्या फिल्टरिंग सेवांचे मूल्यांकन करू शकतात, जे आदरातिथ्य क्षेत्रात सार्वजनिक WiFi सुरक्षिततेला एका ठिकाणाची जबाबदारी म्हणून सादर करते. DNS लॉग्स देखील तपासकर्त्यांना हे समजून घेण्यास मदत करतात की कनेक्टेड डिव्हाइसेस वारंवार संशयास्पद डोमेन्सची विनंती करत आहेत का, जरी हे लॉग्स एका स्पष्ट धारणा (retention) आणि गोपनीयता धोरणांतर्गत व्यवस्थापित केले पाहिजेत.
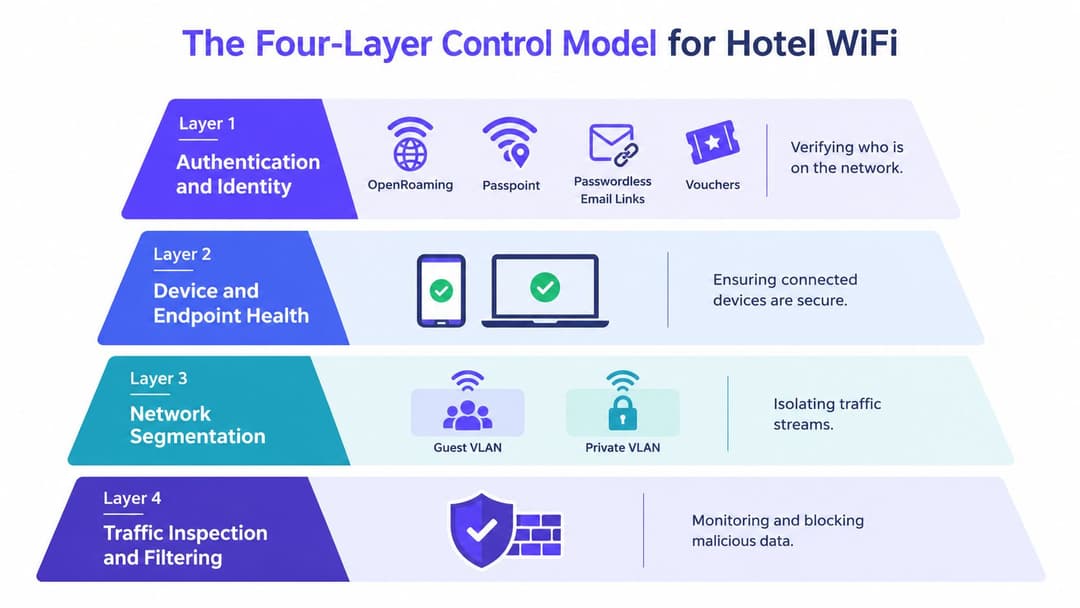
लेअर थ्री, अॅप्लिकेशन-लेअर कंट्रोल, टॉरेंटिंग, P2P अॅक्टिव्हिटी, ज्ञात कमांड-अँड-कंट्रोल ट्रॅफिक आणि अतिथी नेटवर्कवर कोणतीही वैध भूमिका नसलेल्या अॅप्लिकेशन्सना प्रतिबंधित करण्यासाठी फायरवॉल पॉलिसी आणि लेअर-7 व्हिजिबिलिटीचा वापर करते. हा अतिथी करत असलेल्या प्रत्येक गोष्टीची तपासणी करण्याचा परवाना नाही. तर ही एक स्पष्ट स्वीकार्य-वापर पॉलिसी लागू करण्याची आणि संभाव्य गैरवापर रोखण्याची पद्धत आहे.
लेअर चार, सेगमेंटेशन, हे पाहुणे, कर्मचारी, ऑपरेशनल आणि IoT नेटवर्क्स वेगळे करते. VLANs हा केवळ सुरुवातीचा टप्पा आहे. फायरवॉल नियमांनी पाहुण्यांना PMS, पेमेंट, कॅमेरा, डोअर सिस्टीम आणि अंतर्गत सेवांमध्ये प्रवेश देण्यास स्पष्टपणे नकार दिला पाहिजे, तर केवळ इंटरनेट आणि काटेकोरपणे परिभाषित केलेल्या गोष्टींना परवानगी दिली पाहिजे.
हा मॉडेल डिफेन्स इन डेप्थ आहे. जर पोर्टल नियंत्रण अयशस्वी झाले, तरीही सेगमेंटेशनने ऑपरेशनल सिस्टीम ब्लॉक केल्या पाहिजेत. जर एखाद्या दुर्भावनायुक्त डोमेनने फिल्टरिंग बायपास केले, तर ॲप्लिकेशन नियंत्रणे आणि एंडपॉईंट संरक्षणाने प्रभाव कमी केला पाहिजे. जर पाहुण्यांच्या ओळखीचा गैरवापर झाला, तर लॉग आणि रद्दीकरणामुळे तपासाचा कालावधी मर्यादित झाला पाहिजे.
Guest, कर्मचारी आणि ऑपरेशनल नेटवर्क डिझाइन
एका हॉटेलला तीन वेगळ्या ट्रस्ट झोनची आवश्यकता असते, जरी वायरलेस हार्डवेअर त्यांना एकाच कंट्रोलरद्वारे सादर करत असले तरीही. राउटिंग आणि फायरवॉल पॉलिसी प्रमाणित न करता त्यांना तीन SSIDs मानणे हे केवळ वरवरचे वर्गीकरण आहे.
guest network ने इंटरनेट ऍक्सेस, क्लायंट आयसोलेशन प्रदान केले पाहिजे आणि कर्मचारी किंवा ऑपरेशनल रिसोर्सेससाठी कोणताही मार्ग नसावा. पाहुणे अनामित किंवा कमी ओळख असलेले असतात, त्यामुळे डिझाइननुसारच नेटवर्क कमी विश्वासाचे असावे. गेस्ट-टू-गेस्ट आयसोलेशन देखील महत्त्वाचे आहे, विशेषतः जेथे डिव्हाइसेस डिस्कव्हरी प्रोटोकॉल वापरतात किंवा स्थानिक सेवा उघड करतात.
स्टाफ नेटवर्क ला अधिक मजबूत ओळखीची आवश्यकता आहे. डोमेन-जॉइन केलेले लॅपटॉप 802.1X द्वारे प्रमाणपत्र-आधारित EAP-TLS वापरू शकतात, तर मिश्रित उपकरणांमध्ये बऱ्याचदा हँडहेल्ड, प्रिंटर, टॅब्लेट आणि जुनी उपकरणे समाविष्ट असतात जी संपूर्ण प्रमाणपत्र वर्कफ्लो पूर्ण करू शकत नाहीत. iPSK प्रत्येक मंजूर उपकरणाला किंवा खोलीला एक वेगळी की देऊ शकते, ज्यामुळे एखादे क्रेडेंशियल उघड झाल्यावर होणारे नुकसान कमी होते.
ऑपरेशनल नेटवर्क PMS टर्मिनल्स, डोअर लॉक्स, IPTV, BMS उपकरणे आणि कॅमेरे वाहून नेते. यामध्ये कडक ACLs आणि डिव्हाइस-आधारित असाइनमेंट वापरली पाहिजे, आदर्शपणे RADIUS ने प्रत्येक वर्गासाठी योग्य VLAN परत केले पाहिजे. फक्त दोन्हीला वायरलेस कनेक्टिव्हिटीची आवश्यकता आहे म्हणून डोअर-लॉक कंट्रोलरने रिसेप्शन लॅपटॉपसह अप्रतिबंधित ब्रॉडकास्ट डोमेन शेअर करू नये.
| नेटवर्क प्रकार | प्रमाणीकरण (Authentication) | VLAN / आयसोलेशन | सर्वात योग्य डिव्हाइसेस | तडजोड (Compromise) झाल्यास जोखीम |
|---|---|---|---|---|
| Guest | पासवर्डशिवाय लिंक, व्हाउचर, Passpoint किंवा OpenRoaming | समर्पित अतिथी VLAN, क्लायंट आयसोलेशन, फक्त-इंटरनेट पॉलिसी | फोन्स, टॅब्लेट्स, लॅपटॉप्स, अभ्यागतांचे डिव्हाइसेस | क्रेडेन्शियल्सची चोरी, गैरवापर, स्कॅनिंग आणि हालचालीचा प्रयत्न |
| Staff | EAP-TLS सह 802.1X, किंवा मिश्रित संपत्तीसाठी ओळख-समर्थित iPSK | मंजूर सेवांसाठी पॉलिसी-आधारित अॅक्सेससह कर्मचारी VLAN | मॅनेज्ड लॅपटॉप्स, हँडहेल्ड्स, मंजूर कर्मचाऱ्यांचे डिव्हाइसेस | अंतर्गत वर्कफ्लो आणि संवेदनशील अॅप्लिकेशन्समध्ये प्रवेश |
| Operational | डिव्हाइस ओळख, RADIUS असाइनमेंट, किंवा काटेकोरपणे नियंत्रित केलेले प्रमाणपत्र प्रवेश | स्पष्ट ACLs सह स्वतंत्र ऑपरेशनल VLANs | PMS, POS, IPTV, BMS, कॅमेरे, डोअर सिस्टीम्स | व्यत्यय, पाळत ठेवणे, सुरक्षा किंवा मालमत्ता-प्रणालीशी तडजोड |
| Shared PSK legacy access | अनेक युजर्स किंवा डिव्हाइसेससाठी एकच पासवर्ड | फक्त मूलभूत VLAN अलगाव | हंगामी किंवा असपोर्टेड उपकरणे | की (key) लीक झाल्यास खराब विशेषता आणि व्यापक तडजोड |
शेअर केलेले PSK उपयोजित करणे सोपे असते, परंतु ते सुरक्षितपणे रद्द करणे कठीण असते. पूर्ण 802.1X अधिक मजबूत जबाबदारी प्रदान करते, तरीही ते सुसंगततेमधील त्रुटी उघड करू शकते. जुन्या उपकरणांसाठी iPSK हा सहसा व्यावहारिक पर्याय ठरतो, परंतु यासाठी प्रॉपर्टीने मालकी आणि रोटेशनची कागदपत्रे ठेवणे आवश्यक आहे.
गुंतवणूक करण्यास योग्य असलेले ऑथेंटिकेशन पर्याय
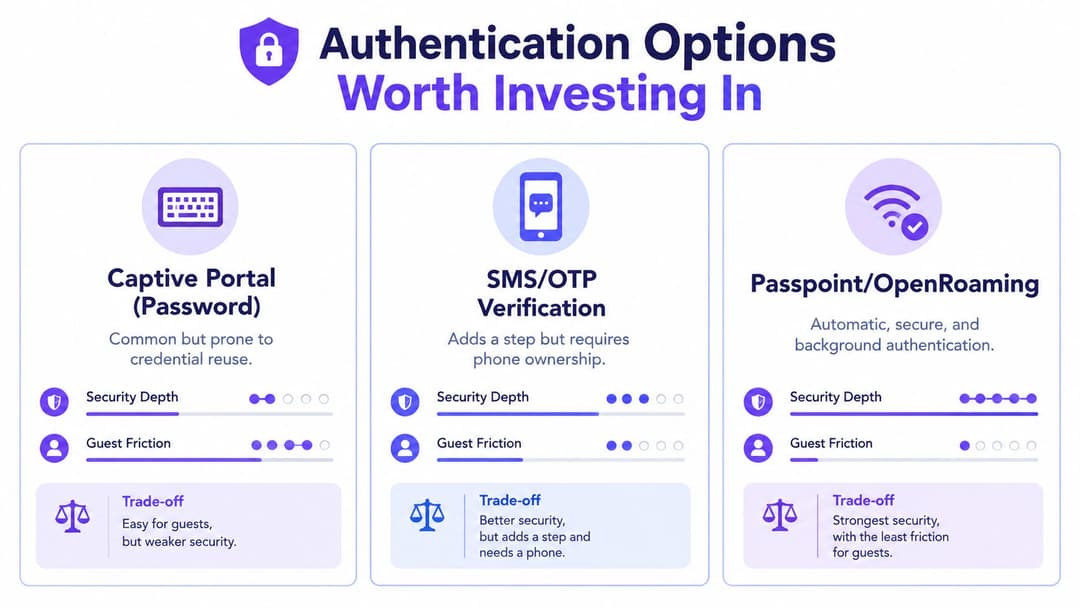
ऑथेंटिकेशन केवळ लॉगिन स्क्रीनपेक्षा बरेच काही बदलते. हॉटेल प्रवेश रद्द करू शकते की नाही, सेशन ओळखू शकते की नाही, क्रेडेन्शियलचा पुनर्वापर कमी करू शकते की नाही आणि परत येणाऱ्या अतिथींना सातत्यपूर्ण WiFi कनेक्शन देऊ शकते की नाही हे यावर ठरते.
शेअर केलेल्या पोर्टल पासवर्डपेक्षा पासवर्डशिवाय ईमेल लिंक ही एक उपयुक्त सुधारणा आहे. हे कॉर्पोरेट किंवा लॉयल्टी क्रेडेंशियल पुन्हा वापरण्याचा मोह कमी करते, परंतु अतिथीचा ईमेल पत्ता अद्याप हॉटेलच्या मार्केटिंग आणि ग्राहक-डेटा वर्कफ्लोमध्ये प्रवेश करतो. फॉर्म अगदी लहान ठेवा, सेवा प्रवेश आणि मार्केटिंग संमती वेगळी करा, आणि हा फरक सोप्या इंग्रजीत स्पष्ट करा.
Passpoint आणि OpenRoaming सुसंगत उपकरणांसाठी एक सोपा मॉडेल प्रदान करतात. प्रमाणपत्र-आधारित ऑनबोर्डिंगमुळे अतिथीला वारंवार स्प्लॅश-पेज फॉर्म सबमिट न करता कनेक्ट होण्याची अनुमती मिळते, जे विशेषतः विविध प्रॉपर्टीजमध्ये एकसमान अनुभव देऊ इच्छित असलेल्या हॉटेल समूहांसाठी प्रासंगिक आहे. कव्हरेज आणि उपकरणांचे वर्तन सर्वत्र सारखे नसते, त्यामुळे फॉलबॅक पोर्टल आवश्यक राहते.
सोशल लॉगिन काही पाहुण्यांसाठी अडथळे कमी करते, परंतु ते सुविधेच्या बदल्यात डेटा-शेअरिंगचे निर्णय घेते. हॉटेलला हे समजले पाहिजे की आयडेंटिटी प्रदाता काय परत करतो, CRM काय स्टोअर करतो, संमती कशी रेकॉर्ड केली जाते आणि पाहुणा अनावश्यक प्रोफाइल डेटा न देता सेवेचा कसा वापर करू शकतो.
कर्मचाऱ्यांसाठी, WLAN ला आधीपासूनच नोकरीच्या प्रवेशावर नियंत्रण ठेवणाऱ्या आयडेंटिटी सिस्टमशी कनेक्ट करा. Entra ID, Google Workspace आणि Okta हे SSO-नेतृत्वातील वर्कफ्लो, कंडिशनल ॲक्सेस, ऑटोमॅटिक प्रोव्हिजनिंग आणि कर्मचारी नोकरी सोडतो तेव्हा प्रवेश रद्द करण्यास सपोर्ट करू शकतात. वायरलेस पॉलिसीने प्रत्येक कर्मचाऱ्याला समान विश्वासू मानण्याऐवजी त्यांची भूमिका आणि डिव्हाइसची स्थिती दर्शविली पाहिजे.
Purple सारखे आयडेंटिटी प्लॅटफॉर्म Meraki, Aruba ClearPass, Ruckus Cloudpath, आणि Juniper Mist सोबत समाकलित होऊ शकतात, परंतु ऑपरेशनल तडजोड प्रत्यक्ष स्वरूपात असते. क्लाउड प्लॅटफॉर्म उपयोजन सुलभ करू शकतो आणि सातत्यपूर्ण अतिथी प्रवास प्रदान करू शकतो, तर मालकीचे APIs आणि पॉलिसी ऑब्जेक्ट्स नंतर कंट्रोलर बदलणे कठीण करू शकतात. बहु-मालमत्ता करारावर स्वाक्षरी करण्यापूर्वी एक्सपोर्ट पर्याय, अपयशाचे वर्तन, प्रमाणपत्र मालकी आणि प्लॅटफॉर्म काढून टाकण्याची प्रक्रिया यांचे पुनरावलोकन करा. आयडेंटिटी-आधारित डिझाइन्सची तुलना करताना Purple enterprise WiFi security guide हा एक उपयुक्त संदर्भ आहे.
खरेदी चाचणी: जर विक्रेत्याची क्लाउड सेवा, API किंवा आयडेंटिटी कनेक्टर अनुपलब्ध असेल तर काय कार्यरत राहते याबद्दल विक्रेत्याला विचारा. एक सुरक्षित फॉलबॅक ही डिझाइनचा भाग असावी, नंतरचा विचार नव्हे.
माॅनिटरिंग, लॉगिंग आणि इन्सिडेंट रिस्पॉन्स
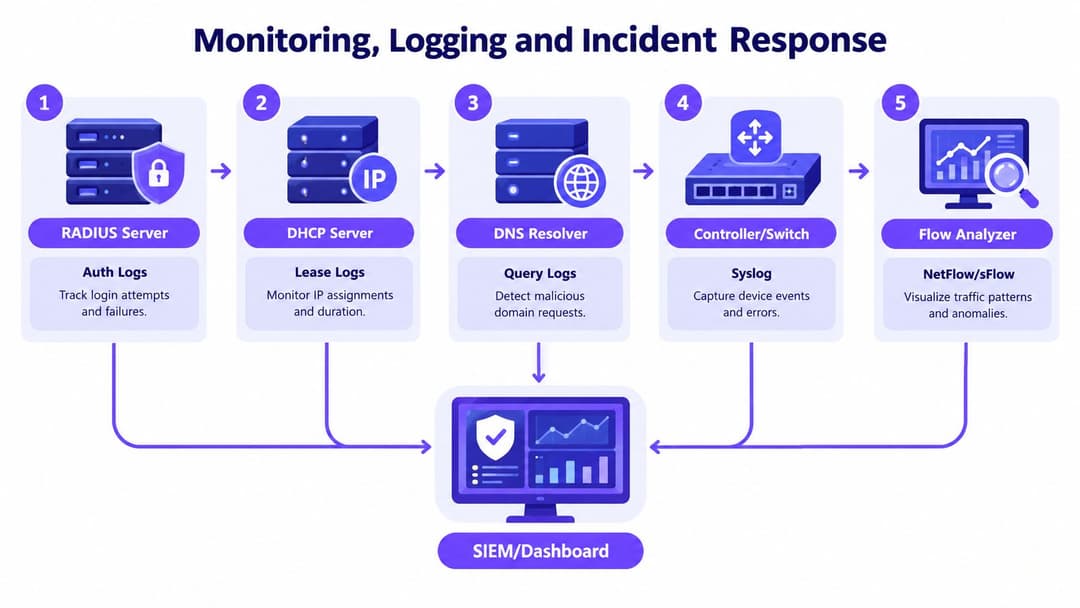
शोध प्रक्रियेशिवाय केवळ नियंत्रणे ठेवल्यास ड्युटी मॅनेजरला अतिथींच्या तक्रारींवर अवलंबून राहावे लागते. हॉटेलने पुरेसा टेलिमेट्री डेटा गोळा केला पाहिजे जेणेकरून कोणाचे प्रमाणीकरण झाले, त्यांना कोणता पत्ता मिळाला, त्यांच्या विनंतीला कोणत्या रिझोल्व्हरने उत्तर दिले आणि विविध झोनमध्ये ट्रॅफिक कशा प्रकारे प्रवाहित झाले याची पुनर्रचना करता येईल.
पूर्व-पश्चिम रहदारीसाठी RADIUS ऑथेंटिकेशन इव्हेंट, DHCP लीजेस, DNS क्वेरी लॉग, कंट्रोलर आणि स्विच सिसलॉग आणि NetFlow किंवा sFlow नमुने कॅप्चर करा. IT तपासणी आणि मार्केटिंग अॅनालिटिक्स यांच्यात फरक करणाऱ्या ऍक्सेस कंट्रोल्ससह हे फीड्स SIEM किंवा ऑपरेशनल डॅशबोर्डवर पाठवा. डेटा साठवून ठेवणे हे विक्रेत्याच्या डीफॉल्टवरून कॉपी करण्याऐवजी घटना-प्रतिसाद, कायदेशीर आणि गोपनीयता आवश्यकतांद्वारे न्याय्य असले पाहिजे.
उपयुक्त शोध सिग्नलमध्ये समाविष्ट आहेत:
- पोर्टल विसंगती: डुप्लिकेट SSIDs, प्रमाणपत्र इशारे, अनपेक्षित पोर्टल सामग्री किंवा बदल विंडोच्या बाहेरील कॉन्फिगरेशन बदल.
- कंट्रोलर इव्हेंट्स: अनियोजित AP रीबूट, रॉग BSSIDs, बदललेले सुरक्षा सेटिंग्ज आणि अनोख्या ठिकाणांवरून प्रशासक लॉगिन.
- DNS निर्देशक: अनोख्या रिझॉल्व्हर्सना अचानक आलेलेRequests, असामान्य अपयशांचे गट किंवा अनपेक्षित मार्गांनी रिझॉल्व्ह होणाऱ्या कायदेशीर सेवा.
- लॅटरल हालचाली: अतिथी क्लायंट्स कर्मचारी, PMS, पेमेंट, कॅमेरा किंवा बिल्डिंग-मॅनेजमेंट पत्त्यांचा शोध घेताना आढळणे.
इन्सिडेंट रनबुक हे ऑन-कॉल टीमद्वारे अंमलात आणण्यायोग्य असावे. कंट्रोलर कॉन्फिगरेशन सुरक्षित ठेवा, संबंधित RADIUS, DHCP आणि DNS इव्हेंट्स एक्सपोर्ट करा, संशयास्पद BSSID निष्क्रिय किंवा क्वारंटाईन करा, प्रभावित आयडेंटिटीज रद्द करा आणि हॉटेलच्या डेटा संरक्षण प्रमुखाला यात सामील करा. जर या घटनेत वैयक्तिक डेटा समाविष्ट असेल, तर संस्थेने तथ्यांचा शोध न घेता थेट निश्चित प्रतिसाद देण्याचे आश्वासन देण्याऐवजी, त्यांच्या UK GDPR नोटिफिकेशन कर्तव्यांचे मूल्यांकन केले पाहिजे.
योग्य असेल तिथे PMS सोबत अलर्ट्स समाकलित करा. केवळ नेटवर्क इंजिनिअरपर्यंत पोहोचणारा रूम-लेव्हल सिग्नल कदाचित दुर्लक्षित राहू शकतो, तर ड्युटी मॅनेजरकडे पाठवलेला संक्षिप्त अलर्ट जलदपणे अतिथी सपोर्ट आणि एस्केलेशन सुरू करू शकतो.
गोपनीयता, अनुपालन आणि ठिकाणाच्या जबाबदाऱ्या
सामान्य व्यवस्थापकाला RADIUS कॉन्फिगर करण्याची आवश्यकता नसते, परंतु त्यामागील निर्णयांची स्पष्ट मालकी असणे आवश्यक आहे. हॉटेलने हे दस्तऐवजीकरण केले पाहिजे की ते ईमेल पत्ता किंवा रूम नंबर का गोळा करत आहेत, कोणत्या सेवेला त्या माहितीची आवश्यकता आहे, कोण त्यात प्रवेश करू शकते आणि तो रेकॉर्ड कधी डिलीट केला जातो.
अनेक उपयोजनांसाठी, कायदेशीर आधारामध्ये करार किंवा कायदेशीर हितसंबंधांचा समावेश असू शकतो, परंतु योग्य आधार वास्तविक प्रक्रियेवर अवलंबून असतो. डेटा मिनिमायझेशनचा अर्थ असा आहे की पोर्टलने केवळ इंटरनेट प्रवेश देण्यासाठी संपूर्ण मार्केटिंग प्रोफाईलची विनंती करू नये. सेवा ऑथेंटिकेशन, लॉयल्टी एनरोलमेंट, ॲनालिटिक्स आणि प्रमोशनल संमती स्वतंत्र ठेवा.
Friendly WiFi प्रमाणपत्र ऑपरेटरना अयोग्य आणि बेकायदेशीर कंटेंट फिल्टर करण्यासाठी एक व्यावहारिक ठिकाण फ्रेमवर्क देते. तथापि, फिल्टरिंग हा संपूर्ण अनुपालन कार्यक्रम नाही. हॉटेलला अजूनही स्वीकार्य-वापर नोटीस, एस्केलेशन प्रक्रिया, पुरवठादार करार आणि कायदा अंमलबजावणी किंवा वैध तपासासाठी रेकॉर्डची आवश्यकता भासल्यास प्रतिसाद देण्याचा मार्ग आवश्यक आहे.
कर्मचाऱ्यांच्या मॉनिटरिंगसाठी स्वतंत्र काळजी घेणे आवश्यक आहे. नेटवर्क अटींना अतिथीने दिलेली संमती कर्मचाऱ्यांच्या अमर्यादित मॉनिटरिंगला आपोआप परवानगी देत नाही. रोजगार, गोपनीयता आणि कामाच्या ठिकाणच्या धोरणांनी हॉटेल काय रेकॉर्ड करते, ते का रेकॉर्ड करते आणि कोण त्याचे पुनरावलोकन करू शकते हे स्पष्टपणे परिभाषित केले पाहिजे.
| दायित्व | तांत्रिक नियंत्रण | मालक |
|---|---|---|
| अतिथी डेटा पारदर्शकता | थोडक्यात पोर्टल नोटीस, स्वतंत्र मार्केटिंग संमती, दस्तऐवजीकरण केलेले रिटेन्शन | सामान्य व्यवस्थापक आणि डेटा-संरक्षण प्रमुख |
| योग्य-सामग्री फिल्टरिंग | DNS फिल्टरिंग, ॲप्लिकेशन नियंत्रणे, पुरवठादार मॉनिटरिंग | IT व्यवस्थापक आणि व्यवस्थापित-सेवा प्रदाता |
| नेटवर्क उत्तरदायित्व | मर्यादित प्रवेशासह RADIUS, DHCP, DNS आणि कंट्रोलर लॉग्ज | नेटवर्क टीम |
| सुरक्षा घटना प्रतिसाद | एस्केलेशन रनबुक, पुरावा जतन, ओळख रद्द करणे | IT सुरक्षा प्रमुख आणि ड्युटी व्यवस्थापक |
| कर्मचारी गोपनीयता | रोजगार नोटीस, प्रमाणबद्ध मॉनिटरिंग, प्रवेश प्रशासन | HR आणि डेटा-संरक्षण प्रमुख |
| व्हेंडर हमी | करारात्मक नियंत्रणे, उल्लंघनाची सूचना, सबप्रोसेसर पुनरावलोकन | खरेदी आणि कायदेशीर |
Purple अतिथी WiFi डेटा गोपनीयता मार्गदर्शन पोर्टल डेटा, संमती आणि अतिथीच्या ओळखीबद्दलचे प्रश्न व्यवस्थापित करण्यास मदत करू शकते. हे हॉटेलच्या स्वतःच्या डेटा मॅपिंग प्रक्रियेची किंवा कायदेशीर पुनरावलोकनाची जागा घेऊ शकत नाही.
एक लहान, वाचनीय स्वीकार्य-वापर सूचना प्रसिद्ध करा. पाहुण्यांना हे समजले पाहिजे की वेन्यू हानीकारक मजकूर फिल्टर करतो, क्लायंट आयसोलेट करतो, मर्यादित कनेक्शन माहिती रेकॉर्ड करतो आणि गैरवापरासाठी प्रवेश निलंबित करू शकतो. स्पष्ट संवाद चालवणे अधिक सोपे असते, अशा पॉलिसीपेक्षा जी क्लिष्ट अटींमध्ये लपलेली असते जी कोणताही पाहुणा किंवा फ्रंट-डेस्क सहकारी समजू शकत नाही.
डिप्लॉयमेंट चेकलिस्ट आणि व्हेंडर इंटिग्रेशन
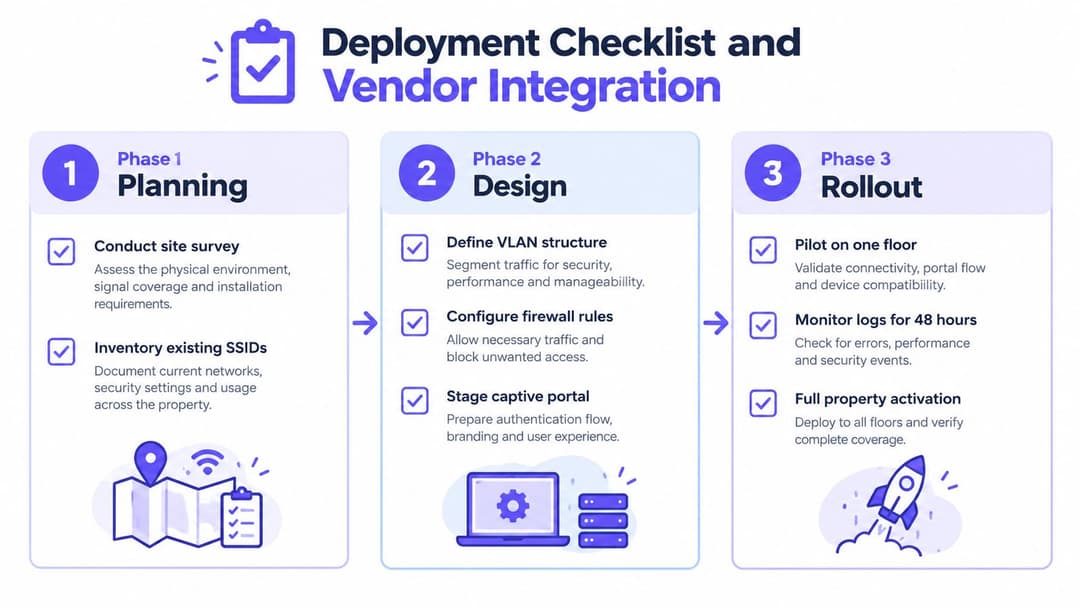
एक सुरक्षित रोलआउट सहसा एका रात्रीत घाईगडबडीत बदल करण्याऐवजी नियंत्रित टप्प्यांमध्ये मोजला जातो. सर्वात आधी साईट सर्व्हे, SSID इन्व्हेंटरी आणि वायरलेस क्लायंटपासून इंटरनेट, PMS, POS, BMS, कॅमेरे आणि तृतीय पक्ष सेवांच्या प्रत्येक मार्गाचा नकाशा तयार करण्यापासून सुरुवात करा.
पुढे, पोर्टल सक्षम करण्यापूर्वी पॉलिसी तयार करा. VLANs, फायरवॉल नियम, DHCP मालकी, DNS राउटींग, आयडेंटिटी फ्लो, लॉगिंग, अयशस्वी स्टेट्स आणि रोलबॅक परिभाषित करा. एका चाचणी SSID वर Captive Portal सेट करा, त्यानंतर विस्तार करण्यापूर्वी एका मजल्यावर किंवा फक्त कर्मचाऱ्यांच्या क्षेत्रामध्ये लहान पायलट ग्रुपवर ते वापरा.
व्हेंडरची निवड मालमत्तेवर अवलंबून असते:
- Meraki हे सहसा एकाच साइटसाठी सरळ डिझाइनसह जलद असते. मोठ्या पोर्टफोलिओसाठी सेल्स प्रात्यक्षिकात दाखवल्यापेक्षा अधिक काळजीपूर्वक पॉलिसी आणि टेम्पलेट कामाची आवश्यकता असू शकते.
- Aruba ClearPass मजबूत पॉलिसी ग्रॅन्यूलॅरिटी आणि प्रगत 802.1X वर्कफ्लो ऑफर करते, परंतु डिझाइन आणि ऑपरेशनचा फायदा अशा अभियंत्यांना मिळतो ज्यांना सर्टिफिकेट्स, प्रोफाइलिंग आणि अंमलबजावणी समजते.
- Ruckus Cloudpath हे Ruckus वातावरणातील ओळख आणि ऑनबोर्डिंग वर्कफ्लोसाठी योग्य आहे, तर जुन्या उपकरणांसाठी अजूनही विचारपूर्वक प्रोफाइलिंग आणि iPSK नियोजनाची आवश्यकता असते.
- Juniper Mist उपयुक्त क्लाउड व्हिजिबिलिटी आणि पॉलिसी इंटिग्रेशन प्रदान करू शकते, परंतु बाह्य ओळख, पोर्टल निकामी होणे आणि मल्टी-व्हेंडर अवलंबित्व कसे वर्तन करतात ते सत्यापित करा.
- Purple हे Meraki, Aruba, Ruckus आणि Mist वर पासवर्डशिवाय अतिथी आणि कर्मचारी ओळख वर्कफ्लो प्रदान करू शकते, जेथे हॉटेलला ऑन-प्रिमाइसेस RADIUS प्रशासन कमी करायचे आहे तेथे RADIUS-as-a-Service ऑफर संबंधित ठरते.
केवळ यशस्वी चाचणी न करता, सिस्टीम अयशस्वी झाल्यावर काय होते याची देखील चाचणी घ्या. आयडेंटिटी कनेक्टर डिस्कनेक्ट करा, पोर्टल अवलंबित्व ब्लॉक करा, कर्मचारी खाते रद्द करा, iPSK रोटेट करा आणि तपासा की पाहुणे अजूनही ऑपरेशनल सबनेटपर्यंत पोहोचू शकत नाहीत. एखादे पोर्टल बंद असल्यास, चालू राहणारा शेअर्ड पासवर्ड न देता फ्रंट-डेस्क कर्मचाऱ्यांना परिस्थिती कशी हाताळायची हे माहित असल्याची खात्री करा.
एक व्यावहारिक हँडओव्हर चेकलिस्ट
- सर्वेक्षण आणि इन्व्हेंटरी: AP ची ठिकाणे, SSIDs, स्विचेस, VLANs, अपलिंक्स, पोर्टल्स आणि दस्तऐवजीकरण नसलेल्या अवलंबित्वांची नोंद करा.
- पॉलिसी पडताळणी: अतिथींचे विलगीकरण, कर्मचाऱ्यांचा प्रवेश, ऑपरेशनल ACLs, DNS सक्ती आणि रॉग DHCP संरक्षणाची चाचणी घ्या.
- पायलट स्वीकृती: निश्चित केलेल्या बेसलाइनसह कनेक्शन यश, सपोर्ट कॉल्स, ऑथेंटिकेशन अपयश आणि अतिथींच्या अभिप्रायाचे मोजमाप करा.
- रोलबॅक सज्जता: मागील WLAN कॉन्फिगरेशन उपलब्ध ठेवा आणि ते कोण पुनर्संचयित करू शकते याचे दस्तऐवजीकरण करा.
- ऑपरेशनल हँडोव्हर: रिसेप्शन, ड्युटी मॅनेजर्स, सुविधा आणि IT यांना लक्षणे, एस्केलेशन आणि पुरावे जतन करण्याचे प्रशिक्षण द्या.
- थेट-सुरू झाल्यानंतरचे पुनरावलोकन: प्रकल्प पूर्ण घोषित करण्यापूर्वी फायरवॉल लॉग आणि कंट्रोलर इव्हेंट्स तपासून अतिथी-ते-कर्मचारी यांच्यात कोणताही अवांछित मार्ग नाही याची खात्री करा.
जेव्हा मालकी स्पष्टपणे दिसते तेव्हा हॉटेल WiFi सुरक्षा अधिक सुधारते. जनरल मॅनेजर, नेटवर्क प्रमुख, डेटा संरक्षण प्रमुख आणि सेवा प्रदात्याकडे नावानिशी जबाबदारी सोपवा, आणि नंतर PMS, पोर्टल, ISP किंवा वायरलेस कंट्रोलरमध्ये बदल झाल्यानंतर नियंत्रणांचे पुनरावलोकन करा.
ऑपरेटरना सामायिक केलेले गेस्ट पासवर्ड पासवर्डलेस आयडेंटिटी वर्कफ्लोसह बदलण्यात, कर्मचाऱ्यांच्या प्रवेशाला विद्यमान डिरेक्टरीसह एकत्रित करण्यात आणि Meraki, Aruba, Ruckus आणि Mist वातावरणात सुसंगत धोरणे लागू करण्यात Purple मदत करू शकते. तुमच्या हॉटेल WiFi सुरक्षिततेच्या रोलआउटमध्ये त्याची आयडेंटिटी आणि RADIUS क्षमता कशा प्रकारे बसू शकतात हे तपासण्यासाठी Purple ला भेट द्या.


