

गेस्ट WiFi सेटअपला अनेकदा पाच मिनिटांचे राउटरचे काम समजले जाते: एक SSID तयार करा, पासवर्ड जोडा आणि रिसेप्शनवर एक बोर्ड लावा. हा सल्ला अपूर्ण आहे. शेअर केलेला पासवर्ड अकाउंटेबिलिटी कमकुवत करतो, ओपन नेटवर्क युझर्सना टाळता येणाऱ्या धोक्यात आणते आणि ब्राउझर स्पॅश पेज साध्या कनेक्शनला कंटाळवाण्या फॉर्म भरण्याच्या कामात बदलू शकते.
आधुनिक ठिकाणांनी कनेक्टिव्हिटीकडे त्यांच्या सिक्युरिटी आर्किटेक्चर, गेस्ट एक्सपीरियन्स आणि फर्स्ट-पार्टी डेटा स्ट्रॅटेजीचा एक भाग म्हणून पाहिले पाहिजे. ॲक्सेस मॉडेल हे संबंधित ठिकाण, भेट देणाऱ्याचे परत येण्याचे कारण आणि युकेच्या प्रायव्हसी कायद्यांतर्गत ऑपरेटरच्या जबाबदाऱ्यांशी सुसंगत असावे. काही ठिकाणी, Captive Portal अद्याप उपयुक्त ठरते. तर इतर ठिकाणी, Passpoint, OpenRoaming किंवा iPSK द्वारे सुरक्षित, ओळख-आधारित ॲक्सेस देणे हा अधिक योग्य पर्याय ठरतो.
पारंपारिक Guest नेटवर्कचा नव्याने विचार करणे
पारंपारिक गेस्ट नेटवर्क असे गृहीत धरते की अभ्यागत मोफत इंटरनेट ॲक्सेसच्या बदल्यात येणाऱ्या अडचणी स्वीकारतील. ते नेहमी असे करणार नाहीत. पाहुण्याला योग्य SSID शोधावा लागू शकतो, पासवर्ड मागावा लागू शकतो, अटी स्वीकारव्या लागू शकतात, ईमेल आयडी प्रविष्ट करावा लागू शकतो, मार्केटिंग फॉर्म पूर्ण करावा लागू शकतो आणि पुढील भेटीच्या वेळी याच प्रक्रियेची पुनरावृत्ती करावी लागू शकते. प्रत्येक अतिरिक्त पायरीमुळे नेटवर्क सोडण्याची, सपोर्ट विनंत्या करण्याची किंवा अनधिकृत नेटवर्क वापरण्याची नवीन शक्यता निर्माण होते.
जेव्हा ऑपरेटर्स समस्येला सोयीमध्ये मर्यादित करतात, तेव्हा सुरक्षेचे नुकसान होते. ओपन SSID हे डिव्हाइस आणि ॲक्सेस पॉइंट दरम्यानच्या ट्रॅफिकसाठी कोणतीही अर्थपूर्ण सुरक्षा पुरवत नाही, तर शेअर्ड पासवर्डमुळे व्हेन्यूला कोणाकडे ॲक्सेस आहे किंवा तो ॲक्सेस कधी संपला पाहिजे यावर फारच कमी नियंत्रण मिळते. जेव्हा तोच क्रेडेंशियल मेनूवर छापला जातो, रिसेप्शनवर दाखवला जातो आणि अनिश्चित काळासाठी पुन्हा पुन्हा वापरला जातो, तेव्हा WPA-protected नेटवर्क देखील नियंत्रित करणे कठीण होऊ शकते.
UK मधील वापरकर्त्यांच्या वर्तनाने ऐतिहासिकदृष्ट्या सामान्य सार्वजनिक WiFi ची कमजोरी उघड केली आहे. २०१२ च्या एका UK सर्वेक्षणात असे दिसून आले की ५६% सार्वजनिक WiFi वापरकर्त्यांनी ब्राउझिंग करण्यापूर्वी WiFi एन्क्रिप्टेड आहे की नाही हे तपासले नाही, तर सार्वजनिक WiFi वापरणाऱ्या ४२% प्रौढांनी नेटवर्क सुरक्षित आहे की नाही हे कधीच किंवा क्वचितच तपासले, जसे की Purple च्या अतिथी WiFi सुरक्षित करण्याच्या मार्गदर्शकामध्ये नमूद केले आहे. याच निष्कर्षात असे नोंदवले गेले आहे की लोकांनी सार्वजनिक WiFi वर ईमेल, सोशल मीडिया, पेमेंट-कार्ड आणि ऑनलाइन बँकिंग तपशीलांसह संवेदनशील क्रेडेन्शियल्स प्रविष्ट केले. यामुळे एन्क्रिप्शन आणि वेगळे करणे ही मूलभूत सुरक्षा व्यवस्था बनते, पर्यायी सुधारणा नव्हे.
ऑपरेटर्सच्या अपेक्षेपेक्षा पासवर्ड्स कमी समस्या सोडवतात
शेअर केलेला पासवर्ड तात्पुरत्या येणाऱ्या-जाणाऱ्यांना नेटवर्कपासून दूर ठेवू शकतो, परंतु तो वैयक्तिक ओळख स्थापित करत नाही. एखादे क्रेडेंशियल कॉपी झाल्यास, ऑपरेटर अधिकृत अभ्यागत आणि अनधिकृत डिव्हाइस यामध्ये सहज फरक करू शकत नाही. पासवर्ड बदलल्याने कामाचा बोजा वाढतो आणि तो न बदलल्यास जुना ॲक्सेस तसाच चालू राहतो.
Captive Portal अटी, गोपनीयता माहिती आणि प्रमाणीकरण (authentication) टप्पा सादर करून नियंत्रण सुधारतात. ते कायदेशीर, पर्यायी मार्केटिंग संमतीला देखील सपोर्ट करू शकतात. ते कनेक्शन स्वयंचलितपणे एन्क्रिप्ट करत नाहीत, डिव्हाइसेस वेगळे करत नाहीत किंवा मूळ LAN सुरक्षित करत नाहीत. पोर्टल हा एक ॲप्लिकेशन स्तर आहे, तो योग्य नेटवर्क डिझाइनचा पर्याय नाही.
प्रॅक्टिकल नियम: नेटवर्क सुरक्षित असल्याचे सिद्ध करण्यासाठी लॉगइन पेजचा पुरावा म्हणून कधीही वापर करू नका. सुरक्षिततेची सुरुवात एन्क्रिप्शन, सेगमेंटेशन, फायरवॉल पॉलिसी आणि क्लायंट आयसोलेशनपासून होते.
हाच फरक WiFi च्या पलीकडेही महत्त्वाचा ठरतो. हॉटेल्स, सर्व्हिस अपार्टमेंट्स आणि सुट्टीसाठी घर भाड्याने देणारे ऑपरेटर्स अनेकदा व्यावसायिक आणि कायदेशीर कारणांमुळे पाहुण्यांची माहिती गोळा करतात, परंतु गेस्ट रजिस्ट्रेशन आणि नेटवर्क ॲक्सेस या दोन्ही गोष्टींना एकच न समजता स्वतंत्रपणे हाताळले पाहिजे. गेस्ट रजिस्ट्रेशनसाठीच्या कायदेशीर नियमांचे पुनरावलोकन करणाऱ्या ऑपरेटर्सनी निवासाच्या नोंदी, कनेक्टिव्हिटी लॉग्स आणि ऐच्छिक मार्केटिंग प्रोफाइल्स स्वतंत्र ठेवले पाहिजेत आणि प्रत्येकासाठी स्पष्ट उद्दिष्ट असणे आवश्यक आहे.
ओळख ऑपरेटिंग मॉडेल बदलते
आयडेंटिटी-ड्रिव्हन डिझाइन प्रत्येक व्यक्तीला किंवा डिव्हाइसला नेटवर्कसह एक नियंत्रित संबंध प्रदान करते. Passpoint परत येणाऱ्या वापरकर्त्याच्या डिव्हाइसला मान्यताप्राप्त प्रोफाइलद्वारे आपोआप ऑथेंटिकेट करण्याची परवानगी देऊ शकते, तर OpenRoaming सहभागी नेटवर्कवर ॲक्सेसला मदत करू शकते. iPSK, ज्याला खाजगी किंवा वैयक्तिक प्री-शेअर्ड की देखील म्हटले जाते, ते अद्वितीय क्रेडेंशियल्स प्रदान करू शकतात जे एका सामायिक पासवर्डपेक्षा रद्द करणे सोपे असते.
याचा परिणाम म्हणजे guest WiFi सेटअपची एक वेगळी व्याख्या समोर येते. केवळ एखाद्या डिव्हाइसला ऑनलाइन आणणे हा उद्देश नाही. पॉलिसी लागू करणे, ॲक्सेस रद्द करणे आणि काय घडले याचे डॉक्युमेंटेशन करणे या ऑपरेटरच्या क्षमतेला सुरक्षित ठेवून, शक्य तितक्या कमी त्रासासह एनक्रिप्टेड ॲक्सेस (encrypted access) प्रदान करणे हा यामागील खरा उद्देश आहे.
सुरक्षित नेटवर्क सेगमेंटेशनचे आर्किटेक्चर तयार करणे
प्रमाणीकरण (Authentication) हे प्रतिबंधानंतर येते. ब्रँडेड पोर्टल डिझाइन करण्यापूर्वी किंवा पासवर्डशिवाय पद्धत निवडण्यापूर्वी, पाहुण्यांच्या डिव्हाइसला कशाचा ॲक्सेस मिळण्यास परवानगी आहे हे अचूकपणे ठरवा. चांगल्या प्रकारे तयार केलेल्या नेटवर्कमध्ये, याचे उत्तर सहसा फक्त सार्वजनिक इंटरनेट आणि इतर काहीही नाही असे असते.
किमान एंटरप्राइझ पॅटर्न म्हणजे गेस्ट VLAN शी मॅप केलेले एक समर्पित गेस्ट SSID असणे, ज्याची स्वतःची DHCP रेंज आणि कॉर्पोरेट, पेमेंट, IoT आणि व्यवस्थापन नेटवर्कचे मार्ग ब्लॉक करणारी फायरवॉल पॉलिसी असेल. गेस्ट VLAN ने ट्रस्टेड राउटिंग पाथ्स शेअर करू नयेत, कारण हे ट्रॅफिक एकाच स्विचेस किंवा ॲक्सेस पॉइंट्सद्वारे वाहून नेले जाते. नेटवर्क लेयरवर लॉजिकल सेपरेशन सक्तीने लागू केले पाहिजे.
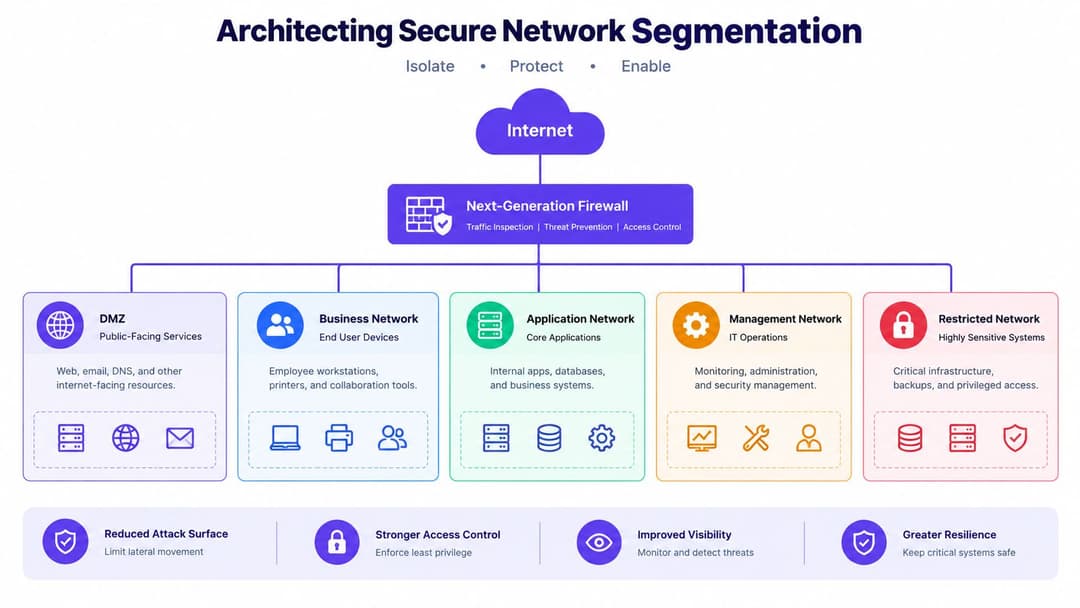
वेलकम पेज तयार करण्यापूर्वी बाउंड्री तयार करा
गेटवेपासून सुरुवात करून आतल्या बाजूस काम करा. गेस्ट SSID ला समर्पित VLAN सह मॅप करा, वेगळ्या DHCP स्कोपमधून ॲड्रेस जारी करा आणि गेस्ट ट्रॅफिकला फायरवॉल पॉलिसीद्वारे पाठवा जी DNS, DHCP आणि इंटरनेट-बाउंड ट्रॅफिकला अनुमती देते आणि प्रायव्हेट सबनेट्सचा ॲक्सेस नाकारते. आयसोलेशन काम करत असल्याचा पुरावा म्हणून केवळ SSID नाव किंवा राउटरच्या “गेस्ट” लेबलवर अवलंबून राहू नका.
क्लायंट आयसोलेशन (Client isolation) दुसरी सीमा जोडते. हे एका अतिथी डिव्हाइसला त्याच वायरलेस नेटवर्कवरील दुसऱ्या डिव्हाइसचा शोध घेण्यापासून किंवा त्याच्याशी कनेक्ट होण्यापासून रोखते. सार्वजनिक ठिकाणी हे महत्त्वाचे ठरते कारण अभ्यागत एकमेकांना ओळखत नाहीत आणि कोणतीही तडजोड झालेला (compromised) लॅपटॉप, फोन किंवा स्मार्ट डिव्हाइस जवळील क्लायंट्सची तपासणी करण्यास सक्षम नसावा.
एक समंजस पॉलिसी क्रम खालीलप्रमाणे दिसतो:
- ब्रॉडकास्ट डोमेन वेगळा करा: अतिथी ट्रॅफिक कर्मचाऱ्यांच्या नेटवर्कवर ठेवण्याऐवजी त्याच्या स्वतःच्या VLAN आणि DHCP स्कोपवर ठेवा.
- अंतर्गत गंतव्यस्थाने ब्लॉक करा: कॉर्पोरेट सर्व्हर्स, पेमेंट सिस्टम, प्रिंटर, कॅमेरे, बिल्डिंग कंट्रोल्स आणि नेटवर्क व्यवस्थापन इंटरफेसचा प्रवेश नाकारा.
- क्लायंट आयसोलेशन सक्षम करा: ऍक्सेस पॉईंट लेयरवर अतिथी डिव्हाइसेस दरम्यान पीअर - टू - पीअर कम्युनिकेशनला प्रतिबंध करा.
- केवळ आवश्यक सेवांना अनुमती द्या: ॲड्रेस असाइनमेंट, नेम रिझोल्यूशन, प्रमाणीकरण आणि इंटरनेट प्रवेशासाठी आवश्यक असलेल्या सेवांना अनुमती द्या.
- पॉलिसी निर्णयांची नोंद ठेवा: गैरवापराचा तपास करण्यासाठी आणि नियम कार्यरत असल्याचे सत्यापित करण्यासाठी पुरेशी ऑपरेशनल माहिती राखून ठेवा.
हा डिझाईन प्लॅन मॅनेज्ड, मल्टी-साइट एन्व्हायरनमेंटमध्ये लागू करताना Purple कडून असणारे प्रॅक्टिकल enterprise WiFi security guide उपयुक्त ठरते. प्लॅटफॉर्म कंट्रोल्स स्पष्टपणे दाखवतो की नाही आणि प्रत्येक व्हेन्यूवर ते सातत्याने लागू करतो की नाही यापेक्षा प्रॉडक्टची निवड कमी महत्त्वाची आहे.
अतिथींच्या मागणीपासून ऑपरेशनल ट्रॅफिकचे रक्षण करा
अतिथी नेटवर्क वेगळे केले असले तरीही ते उपलब्ध अपलिंकचा पूर्ण वापर करून व्यवसायाला हानी पोहोचवू शकते. एक UK बिझनेस ब्रॉडबँड मार्गदर्शक सामान्य ब्राउझिंग आणि ईमेलसाठी प्रति समवर्ती अतिथी डिव्हाइस सुमारे ३ - ५ Mbps डाउनलोड बँडविड्थ वापरण्याची शिफारस करतो, हा एक बेसलाईन नियम आहे जो या UK अतिथी WiFi क्षमता मार्गदर्शकामध्ये वर्णन केला आहे. याचे नियोजन करण्यासाठी फक्त एक सुरुवातीचा बिंदू म्हणून विचार करा, ही अंतिम हमी नाही. स्ट्रीमिंग, सॉफ्टवेअर अपडेट्स, व्हिडिओ कॉल्स आणि ठिकाणानुसार असणाऱ्या ॲप्लिकेशन्ससाठी वेगळ्या पॉलिसीची आवश्यकता असू शकते.
गेस्ट क्लासवर रेट मर्यादा किंवा क्वालिटी-ऑफ-सर्व्हिस नियम लागू करा जेणेकरून पॉइंट-ऑफ-सेल, स्टाफ सिस्टम्स, व्हॉइस सेवा आणि इमारतीचे कामकाज यांचे कार्यप्रदर्शन अपेक्षेप्रमाणे राहील. हाय-बँडविड्थ सेवा मर्यादित करायच्या, प्राधान्य द्यायचे की केवळ त्यांचे निरीक्षण करायचे हे ठरवा. एक चांगले डिझाइन लाँच करण्यापूर्वीच हा निर्णय घेते, कार्ड टर्मिनल धीमे झाले आहेत अशी रिसेप्शनवरून तक्रार येण्याची वाट पाहत नाही.
कंझ्युमर राउटर्स बऱ्याचदा सोपे अतिथी टॉगल, स्वतंत्र SSID, पासवर्ड आणि स्थानिक-ॲक्सेस पर्याय दर्शवतात. हे लहान साइटसाठी पुरेसे असू शकते, परंतु मोठ्या ठिकाणांसाठी केंद्रीय धोरण (central policy), पुन्हा वापरण्यायोग्य VLAN व्याख्या आणि ऑडिट ट्रेल आवश्यक आहे. हे आर्किटेक्चर ते वारशाने मिळणाऱ्या इंजिनिअरला समजण्यासारखे असावे.
Captive Portals आणि पासवर्डशिवाय प्रवेश यामध्ये निवड करणे
प्रत्येक ठिकाणासाठी एकच योग्य ऑथेंटिकेशन पद्धत असू शकत नाही. पहिल्यांदाच येणाऱ्या ग्राहकांना सेवा देणाऱ्या रेस्टॉरंटसाठी लहान पोर्टल फ्लो आणि ऐच्छिक मार्केटिंग आमंत्रण महत्त्वाचे असू शकते. याउलट, लॉयल्टी प्रोग्राम सदस्य असणारे हॉटेल ग्रुप्स, नियमित प्रवास करणारे ट्रान्सपोर्ट हब किंवा वारंवार खरेदीसाठी येणारे रिटेल स्टोअर्स यांच्यासाठी ग्राहकांना पुन्हा पुन्हा साइन-इन करण्यास सांगणे फायद्यापेक्षा तोट्याचे ठरू शकते.
जेव्हा ऑपरेटरला अटी सादर कराव्या लागतात, जाणीवपूर्वक संमती (opt-in) गोळा करावी लागते, एखाद्या सेशनला अभ्यागत प्रोफाइलशी जोडायचे असते किंवा ठिकाण-विशिष्ट प्रवास लागू करायचा असतो, तेव्हा Captive Portal उपयुक्त ठरते. पोर्टल जलद, सुलभ आणि प्रमाणबद्ध असावे. ते अशा माहितीची मागणी करू नये ज्याचे स्पष्टीकरण देणे किंवा ज्याचा कायदेशीर वापर करणे त्या ठिकाणाला शक्य नसेल.
Passpoint आणि OpenRoaming वेगळा दृष्टिकोन स्वीकारतात. डिव्हाइसला आधीच एक विश्वसनीय नेटवर्क प्रोफाइल मिळते किंवा त्यात ते आधीपासून उपलब्ध असते, त्यानंतर ब्राउझर रिडायरेक्टची वाट न पाहता बॅकग्राउंडमध्ये ऑथेंटिकेशन पूर्ण होते. Passpoint डिप्लॉयमेंट्समध्ये एंटरप्राइझ-ग्रेड ऑथेंटिकेशन आणि एन्क्रिप्टेड ॲक्सेसचा वापर केला जाऊ शकतो, ज्यामध्ये क्लायंट आणि इन्फ्रास्ट्रक्चर सपोर्ट असल्यास WPA3-Enterprise चा समावेश होतो. OpenRoaming हीच सामान्य संकल्पना सर्व सहभागी नेटवर्कवर विस्तारित करते, ज्यामुळे एकच ओळख एका ठिकाणापलीकडेही काम करू शकते.
iPSK हे सामान्य पासवर्ड आणि पूर्ण सर्टिफिकेट-बॅक्ड आयडेंटिटी सिस्टम यांच्यातील पर्याय आहे. संस्था एकाच SSID चा वापर करत युजर्स, टीम्स, डिवाइसेस किंवा सर्व्हिस ग्रुप्सना स्वतंत्र की देऊ शकते. इतर कोणत्याही युझरचे क्रेडेंशियल न बदलता एखादी विशिष्ट की रद्द केली जाऊ शकते, जे कर्मचारी, कंत्राटदार आणि आधुनिक एंटरप्राइझ ऑथेंटिकेशन वापरू न शकणाऱ्या जुन्या उपकरणांसाठी अत्यंत उपयुक्त आहे.
प्रवेश मॉडेलची तुलना करा
| पद्धत | सुरक्षा पातळी | वापरकर्त्याची अडचण | सर्वोत्तम वापर प्रकरण |
|---|---|---|---|
| सामायिक WPA2 किंवा WPA3 पासवर्ड | पासवर्ड हाताळणी, एन्क्रिप्शन आणि नेटवर्क आयसोलेशनवर अवलंबून असते | पहिल्या कनेक्शनवर कमी, क्रेडेन्शियल्स बदलल्यावर जास्त | मर्यादित ओळख आवश्यकता असलेल्या लहान, कमी-जटिलतेच्या जागा |
| Captive Portal | फक्त एन्क्रिप्टेड WiFi आणि सेगमेंटेशनसह जोडल्यावरच मजबूत | मध्यम ते उच्च, विशेषतः पुन्हा भेटी दरम्यान | पहिल्यांदा येणारे अभ्यागत, संमती, ठिकाणाचे नियम आणि पर्यायी मार्केटिंग |
| Passpoint | मजबूत एन्क्रिप्टेड, प्रोफाइल-आधारित ऍक्सेस जिथे समर्थित असेल | प्रोफाइल प्रोव्हिजनिंगनंतर अतिशय कमी | हॉटेल्स, कॅम्पस, वाहतूक आणि पुन्हा भेट देणारे अभ्यागत |
| OpenRoaming | सहभागी नेटवर्कवर एन्क्रिप्टेड रोमिंग ऍक्सेस | पात्र वापरकर्त्यांसाठी अतिशय कमी | मल्टी-साइट इस्टेट आणि सहभागी ठिकाणांदरम्यान फिरणारे वापरकर्ते |
| iPSK | सामायिक SSID सह वैयक्तिक, रद्द करण्यायोग्य की | कमी ते मध्यम, प्रोव्हिजनिंगवर अवलंबून | कर्मचारी, कंत्राटदार, जुनी उपकरणे आणि नियंत्रित उपकरणांचे गट |
पोर्टल कालबाह्य झाले आहे असे नाही. परंतु जेव्हा ऑपरेटर प्रत्येक भेट देणाऱ्यासाठी - मग त्यांची भेटीची वारंवारता, डिव्हाइसची क्षमता किंवा ब्रँडसोबतचे संबंध काहीही असो - त्याचाच वापर करतो, तेव्हा ते चुकीचे साधन ठरते. ज्या ठिकाणांना अजूनही मॅनेज्ड साइन-इन आणि संमती प्रक्रियेची आवश्यकता आहे, त्यांच्यासाठी Purple कडील captive portal मार्गदर्शिका उपयुक्त संदर्भ प्रदान करते, परंतु पोर्टल हा गेस्ट WiFi चा एकमेव पर्याय न राहता केवळ ॲक्सेसचा एक पर्याय असायला हवा.
व्हिजिटर रिलेशनशिपसाठी निवड करा
जेव्हा विचारलेल्या माहितीचा उद्देश स्पष्ट असेल, तेव्हा पहिल्या संवादासाठी पोर्टलचा वापर करा. ओळख असलेल्या, परत येणाऱ्या युजर्ससाठी Passpoint किंवा OpenRoaming ऑफर करा ज्यांनी आधीच आवश्यक सेटअप पूर्ण केला आहे. जिथे एखाद्या व्यक्तीला किंवा डिव्हाइसला वेगळ्या क्रेडेंशियलची आवश्यकता असते, परंतु संपूर्ण आयडेंटिटी-प्रॉव्हायडर इंटिग्रेशनमुळे अनावश्यक गुंतागुंत निर्माण होऊ शकते, तिथे iPSK चा वापर करा.
डिव्हाइस सपोर्टसाठी प्रामाणिक नियोजनाची आवश्यकता असते. प्रत्येक व्हिजिटरकडे कंपॅटिबल प्रोफाइल असेलच असे नाही आणि प्रत्येक साइटवर सारखेच ऑथेंटिकेशन इन्फ्रास्ट्रक्चर नसते. एक प्रॅक्टिकल डिप्लॉयमेंट वारंवार येणाऱ्या युझर्सना पासवर्डलेस ॲक्सेसकडे वळवतानाच सुरक्षित पोर्टल फॉलबॅकचा पर्याय देऊ शकते. यामुळे प्रत्येक व्हिजिटरला सर्वात संथ मार्गाचा वापर करायला न लावता पोहोच सुरक्षित राहते.
प्रायव्हसी आणि कायदेशीर अनुपालनाचा प्रवास
UK मधील अतिथी WiFi एकाच नियमावलीऐवजी एका कॉम्प्लायन्स स्टॅक च्या अंतर्गत येते. UK GDPR आणि डेटा प्रोटेक्शन ॲक्ट २०१८ हे गोपनीयता नोटीस, कायदेशीर प्रक्रिया आणि संमतीचे स्वरूप ठरवतात. PSTI ॲक्ट २०२४ हा ऑपरेटर्सना डीफॉल्ट पासवर्ड्सपासून दूर नेऊन नेटवर्कच्या अधिक मजबूत सुरक्षिततेकडे प्रवृत्त करतो, ज्यामध्ये सेगमेंटेशन आणि पॅचिंग समाविष्ट आहे. इन्व्हेस्टिगेटरी पॉवर्स ॲक्ट २०१६ नुसार MAC ॲड्रेस, IP असाइनमेंट्स आणि टाईमस्टॅम्प्स यांसारखा कनेक्शन मेटाडेटा राखून ठेवण्याचे दायित्व निर्माण होऊ शकते, जसे की सार्वजनिक WiFi वरील Purple च्या UK मार्गदर्शकामध्ये नमूद केले आहे.
ते संयोजन डिझाइनची उद्दिष्टे बदलते. एखाद्या ठिकाणाला हे माहित असणे आवश्यक आहे की ते काय गोळा करत आहेत, ते का गोळा करत आहेत, त्यावर कोणाचा ॲक्सेस आहे, ते किती काळ ठेवतात आणि ते कसे हटवतात. पोर्टल लाइव्ह होण्यापूर्वी या निर्णयांचे डॉक्युमेंटेशन केले पाहिजे.
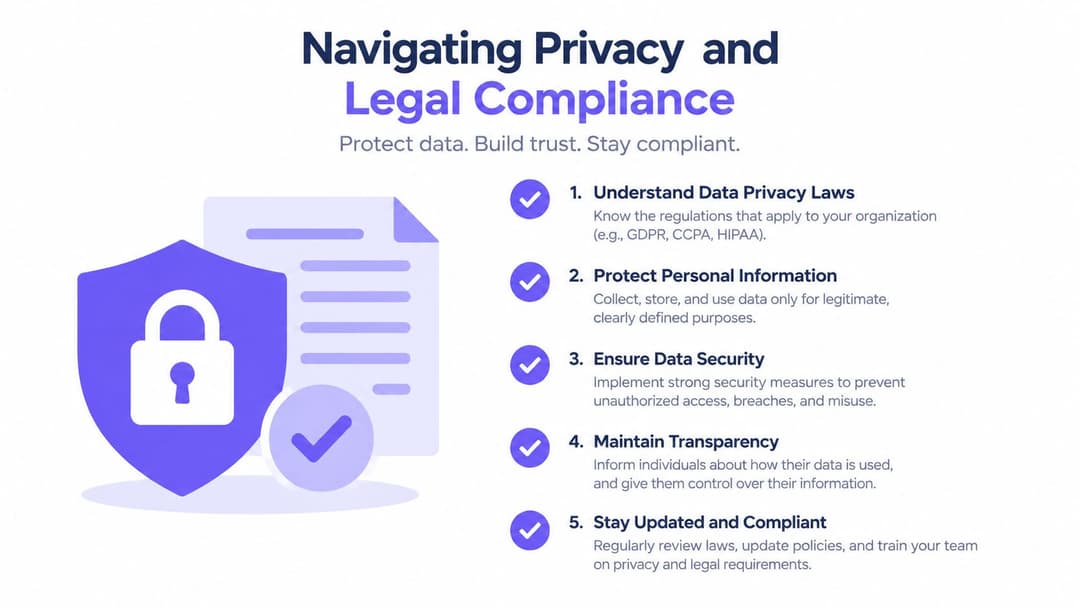
ॲक्सेस आणि मार्केटिंग वेगळे ठेवा
सर्वात सामान्य पोर्टल चूक म्हणजे इंटरनेट ॲक्सेसला मार्केटिंग संमतीसोबत जोडणे होय. सेवा वापरण्यासाठी पाहुण्याला स्वीकार्य-वापर अटी मान्य करणे आणि प्रायव्हसी नोटीस वाचणे आवश्यक असू शकते. परंतु याचा अर्थ असा नाही की ते ठिकाण पाहुण्यांना प्रमोशनल ईमेलसाठी संमती देण्याची सक्ती करू शकते.
मार्केटिंग संमती ही अनटिक केलेली, स्वेच्छेने दिलेली आणि ॲक्सेसपासून स्वतंत्र असावी. ऐच्छिक मार्केटिंगला संमती न देताही पाहुण्यांना कनेक्ट करता आले पाहिजे. फॉर्ममध्ये कोणते संदेश पाठवले जातील हे स्पष्ट केलेले असावे, जबाबदार संस्थेची ओळख नमूद असावी आणि संमती मागे घेण्याची प्रक्रिया सोपी असावी. जर संबंधित ठिकाणाला ॲनालिटिक्स, लॉयल्टी प्रोग्राम नोंदणी, सर्वेक्षणे किंवा CRM समृद्ध करायचे असेल, तर प्रत्येक उद्दिष्टासाठी सबळ कायदेशीर आधार आणि योग्य सूचना असणे आवश्यक आहे.
निवडलेल्या ॲक्सेस मॉडेलसाठी आवश्यक असलेला किमान डेटा गोळा करा. निनावी इंटरनेट-ओन्ली सेवेसाठी लॉयल्टी-लिंक्ड Passpoint प्रोफाइलपेक्षा कमी माहितीची आवश्यकता असू शकते. ईमेल पत्ता विशिष्ट ऑथेंटिकेशन प्रवासाला सपोर्ट करू शकतो, परंतु प्रत्येक डिप्लॉयमेंटसाठी तो आपोआप आवश्यक नसतो. केवळ CRM तो स्टोअर करू शकते म्हणून जन्मतारीख, टपाल पत्ता, फोन नंबर किंवा डेमोग्राफिक माहिती गोळा करणे टाळा.
संमतीने खऱ्या निवडीचे वर्णन केले पाहिजे. जर ऐच्छिक मार्केटिंग उद्देशाला नकार दिल्यामुळे अभ्यागत ऑनलाइन येण्यापासून रोखला जात असेल, तर ती निवड स्वेच्छेने दिलेली मानली जात नाही.
डेटा साठवणूक प्रक्रिया कार्यान्वित करा
कनेक्शन मेटाडेटा सुरक्षा तपासणी, गैरवापर हाताळणी आणि कायदेशीर जबाबदाऱ्यांसाठी मूल्यवान असू शकतो. कोणत्याही निश्चित हेतूशिवाय तो राखून ठेवल्यास वैयक्तिक डेटाची जोखीम देखील निर्माण होते. ऑथेंटिकेशन रेकॉर्ड्स, सुरक्षा लॉग्स, मार्केटिंग रेकॉर्ड्स आणि एकत्रित ॲनालिटिक्स यांच्यात फरक करणारे रिटेंशन शेड्युल तयार करा. डिलीशन किंवा अनामितीकरण कृती सेट करा, मालकी नियुक्त करा आणि नियंत्रणे निर्दिष्ट केल्यानुसार कार्य करत असल्याची चाचणी घ्या.
सोप्या भाषेतील नोटीसमध्ये संकलित केलेल्या डेटाचे वर्गीकरण, डेटा प्रक्रियेचे कारण, डेटा शेअरिंगची व्यवस्था, तो साठवून ठेवण्याचा दृष्टिकोन आणि प्रायव्हसीबाबतच्या प्रश्नांसाठी संपर्क साधण्याचा मार्ग स्पष्ट केला पाहिजे. Purple कडील गेस्ट WiFi प्रायव्हसी मार्गदर्शिका ऑपरेटर्सना Captive Portal ला केवळ एक आकर्षक स्प्लॅश पेज न बनवता, एक दस्तऐवजीकरण केलेली डेटा प्रक्रिया वर्कफ्लो म्हणून डिझाइन करण्यास मदत करू शकते.
सिक्युरिटी गव्हर्नन्स देखील याच प्रक्रियेचा भाग आहे. डिफॉल्ट क्रेडेंशियल्स बदला, गेटवे आणि ॲक्सेस पॉईंट्स पॅच करा, ॲडमिनिस्ट्रेटिव्ह ॲक्सेस मर्यादित करा आणि गेस्ट ट्रॅफिकला संवेदनशील सिस्टीम्सपासून लांब ठेवा. कॉम्प्लायन्स हा इंजिनियरिंग कंट्रोल्सचा पर्याय नाही. तो या कंट्रोल्सना एक डॉक्युमेंटेड उद्देश देतो आणि त्यांच्याद्वारे तयार होणाऱ्या डेटावर मर्यादा घालतो.
चाचणी आणि डिप्लॉयमेंट सुरू करणे
फोनवर SSID दिसत आहे म्हणजे guest WiFi डिझाइन पूर्ण झाले असे नाही. स्वीकृती चाचणीने वचनाच्या दोन्ही बाजू सिद्ध केल्या पाहिजेत: अभ्यागत इंटरनेटवर पोहोचू शकतात आणि ते ठिकाणाच्या आत अशा कोणत्याही गोष्टीवर पोहोचू शकत नाहीत ज्यावर पोहोचण्याचा त्यांना अधिकार नाही.
स्टेजिंग एरिया किंवा साइटच्या शांत भागापासून सुरुवात करा. अंतिम प्रमाणीकरण मार्गांचे प्रतिनिधित्व करणाऱ्या चाचणी खात्यांचा वापर करा, ज्यामध्ये पहिल्यांदा पोर्टल वापरणारा युजर, परत येणारा प्रोफाइल-आधारित युजर आणि डिझाइनचा भाग असल्यास iPSK क्रेडेंशियल वापरणारे डिव्हाइस समाविष्ट असेल. केवळ ॲडमिनिस्ट्रेटरच्या लॅपटॉपसह चाचणी करू नका.
महत्त्वाच्या नियंत्रणांची चाचणी घ्या
गेस्ट डिव्हाइसवरून खालील चाचण्या करा:
- इंटरनेट पोहोचक्षमता: सामान्य वेब ऍक्सेस, DNS रिझोल्यूशन, HTTPS साइट्स आणि अपेक्षित पोर्टल रिडायरेक्टची पुष्टी करा.
- अंतर्गत नकार: कॉर्पोरेट सेवा, पेमेंट इन्फ्रास्ट्रक्चर, प्रिंटर, कॅमेरे, IoT कंट्रोलर आणि व्यवस्थापन इंटरफेसपर्यंत पोहोचण्याचा प्रयत्न करा. हे सर्व पोहोचण्याबाहेर राहिले पाहिजेत.
- पिअर आयसोलेशन: एक अतिथी उपकरण दुसऱ्या उपकरणाचा शोध घेऊ शकते किंवा त्याच्याशी कनेक्ट होऊ शकते का याची चाचणी घ्या. क्लायंट आयसोलेशनने यास प्रतिबंध केला पाहिजे.
- ऑथेंटिकेशन रिकव्हरी: ब्राउझर बंद करा आणि पुन्हा उघडा, नेटवर्क विसरून जा, ऍक्सेस पॉईंट्स दरम्यान रोम करा आणि कालबाह्य किंवा रद्द केलेल्या क्रेडेन्शियलची चाचणी घ्या.
- क्षमता वर्तन: प्रातिनिधिक उपकरणे जोडा आणि लेटन्सी, पॅकेट लॉस, अपलिंकचा वापर आणि ऑपरेशनल ट्रॅफिकवरील परिणामाचे निरीक्षण करा.
- अपयश हाताळणी: नियंत्रित चाचणीमध्ये पोर्टल सेवा किंवा अपस्ट्रीम लिंक डिस्कनेक्ट करा आणि वापरकर्त्याचा अनुभव आणि फेलओव्हर वर्तन दस्तऐवजीकरण केलेल्या पॉलिसीशी जुळत असल्याची पुष्टी करा.
UK-केंद्रित सेटअप मार्गदर्शन विशेषतः अंतर्गत होस्ट पोहोचण्याबाहेर असताना इंटरनेट ॲक्सेसची पडताळणी करण्यासाठी पाहुण्यांच्या डिव्हाइसवरून चाचणी घेण्याची शिफारस करते, कारण आयसोलेशन किंवा फायरवॉल नियम नसतील तर LAN ॲक्सेस लीक होत असताना देखील guest SSID यशस्वीरित्या तयार केले जाऊ शकते.
iOS, Android, and Windows वर चाचणी घ्या, आणि यामध्ये खाजगी ॲड्रेस वैशिष्ट्ये, VPN सॉफ्टवेअर, आक्रमक बॅटरी सेव्हिंग आणि कॉर्पोरेट सुरक्षा प्रोफाईल असलेल्या उपकरणांचा समावेश करा. जेव्हा एखादे डिव्हाइस कॅप्टिव्ह-नेटवर्क असिस्टंट, एम्बेडेड ब्राउझर किंवा पूर्ण ब्राउझर वापरते तेव्हा Captive Portal चे वर्तन बदलू शकते. Passpoint प्रोफाईल्सना प्रोव्हिजनिंग, रोमिंग, प्रमाणपत्र किंवा क्रेडेंशियल समाप्ती आणि काढून टाकणे या प्रक्रियेद्वारे चाचणी घेणे आवश्यक आहे.
नियंत्रित टप्प्यांमध्ये रोल आउट करा
एका ॲक्सेस पॉईंट, एक रिसेप्शन किंवा सार्वजनिक जागा आणि स्टाफ टेस्टर्सच्या छोट्या ग्रुपसह सुरुवात करा. प्रत्येक सपोर्ट समस्येची नोंद घ्या, ज्यामध्ये डिव्हाइस कनेक्ट होतात पण त्यांना ॲड्रेस मिळत नाही, ओपन न होणारे पोर्टल्स आणि इंटरनेट ॲक्सेसशिवाय कनेक्टेड राहणारे युझर्स यांचा समावेश आहे. स्टाफला कायमस्वरूपी पर्याय म्हणून इक्विपमेंट रीबूट करायला सांगण्याऐवजी मूळ समस्येचे निवारण करा.
झोननुसार विस्तार करा आणि ऑथेंटिकेशन अपयश, DHCP समाप्ती, फायरवॉल नाकारणे, बँडविड्थ वापर, रोमिंग इव्हेंट्स आणि पोर्टल उपलब्धता यावर देखरेख ठेवा. फ्रंट-ऑफ-हाऊस टीम्ससाठी एक सोपे रनबुक तयार करा. त्यामध्ये अधिकृत SSID, कर्मचारी कोणती माहिती विचारू शकतात, आउटेजची तक्रार कशी करावी आणि त्यांनी कधीही काय करू नये - जसे की तात्पुरता उपाय म्हणून अंतर्गत पासवर्ड कोणालाही देणे - या गोष्टी स्पष्ट असाव्यात.
जेव्हा एखाद्या उपयोजनास (deployment) कमीत कमी मानवी हस्तक्षेपाची आवश्यकता असते, तेव्हा ते कार्यात्मकदृष्ट्या परिपक्व मानले जाते. अतिथींनी तक्रार करण्यापूर्वीच अलर्टद्वारे बिघडलेला अपलिंक, अयशस्वी पोर्टल डिपेंडन्सी, ओव्हरलोड झालेला ॲक्सेस पॉइंट किंवा अनपेक्षित अंतर्गत मार्ग ओळखला गेला पाहिजे. कर्मचारी, पेमेंट, सुरक्षा किंवा बिल्डिंग सिस्टम्समध्ये कोणताही व्यत्यय न आणता नवीन सेवा बंद करू शकेल अशी रोलबॅक योजना तयार ठेवा.
नेटवर्क डेटाचे व्यवसाय अंतर्दृष्टीमध्ये रूपांतर करणे
जेव्हा ऑपरेटर वैध ॲक्सेस इव्हेंटला महत्त्वाच्या व्यावसायिक प्रश्नाशी जोडू शकतो, तेव्हाच गेस्ट नेटवर्क धोरणात्मकदृष्ट्या उपयुक्त ठरते. तो प्रश्न भेट देणारे ग्राहक पुन्हा येतात का, कोणत्या क्षेत्रांकडे लोक आकर्षित होतात, एखाद्या मोहिमेमुळे लोक परत आले का, किंवा त्या ठिकाणचा डिजिटल अनुभव ग्राहकांची निष्ठा वाढवण्यास मदत करतो का, असा असू शकतो. या प्रश्नांची उत्तरे शोधण्यासाठी विचारपूर्वक आयडेंटिटी डिझाइन करणे आवश्यक आहे, सरसकट ट्रॅकिंग नव्हे.
नेटवर्कद्वारे ऑथेंटिकेशनचा इतिहास, भेटींची वारंवारता, सेशनचा कालावधी, लोकेशन असोसिएशन आणि संमतीची स्थिती यासारखे सिग्नल मिळू शकतात. हे सिग्नल मर्यादित आणि सुरक्षित ठेवले पाहिजेत आणि त्यांचा वापर केवळ भेट देणाऱ्या ग्राहकाला स्पष्ट केलेल्या उद्देशांसाठीच केला पाहिजे. रॉ कनेक्शन डेटा म्हणजे आपोआप मिळणारे कस्टमर इनसाइट नव्हे आणि MAC ॲड्रेस मिळणे म्हणजे अमर्याद बिहेवियरल प्रोफाइल तयार करण्याचा परवाना नव्हे.
ओळख उपयुक्त क्रियांशी जोडा
एक व्यावहारिक डेटा प्रवाह याप्रमाणे दिसतो:
- प्रवेश इव्हेंट कॅप्चर करा: केवळ प्रमाणीकरण, सुरक्षा आणि नमूद केलेल्या व्यावसायिक हेतूसाठी आवश्यक असलेली माहिती रेकॉर्ड करा.
- संबंध सोडवा: जिथे अभ्यागत समाविष्ट झाला आहे किंवा आधीच लॉयल्टी प्रोग्रामचा भाग आहे, तिथे इव्हेंट योग्य प्रोफाइलशी संबद्ध करा.
- संमतीचे नियम लागू करा: मार्केटिंग पात्रता नेटवर्क प्रवेशापासून वेगळी ठेवा आणि कनेक्ट केलेल्या सिस्टम्समधील संमती काढण्याचा आदर करा.
- ऑपरेशनल सिग्नल तयार करा: सेवा आणि मोहिमेच्या निर्णयांची माहिती देण्यासाठी परत येणाऱ्या भेटी, विशिष्ट क्षेत्रातील सहभाग किंवा सेशन पॅटर्नचा वापर करा.
- परिणामाचे मोजमाप करा: मूळ उद्दिष्टाशी कृतीची तुलना करा, त्यानंतर ओळखण्यायोग्य डेटाची गरज नसलेल्या ठिकाणी केवळ एकत्रित माहिती राखून ठेवा.
या मॉडेलसाठी Purple हा एक प्लॅटफॉर्म पर्याय आहे. यामध्ये ब्रँडेड गेस्ट पोर्टल, ऑथेंटिकेशन आणि कॉम्प्लायन्स लॉगिंगसह CRM कनेक्टर्स, मार्केटिंग ऑटोमेशन, ॲनालिटिक्स आणि Passpoint, OpenRoaming आणि iPSK सारखे ओळख-आधारित ॲक्सेस मॉडेल्स समाविष्ट आहेत. प्लॅटफॉर्म संबंधित ठिकाणाचे विद्यमान ॲक्सेस पॉइंट्स, आयडेंटिटी प्रोव्हाइडर, CRM आणि व्यावसायिक प्रक्रिया यांच्याशी सुसंगत राहून संमती आणि डेटा साठवणुकीच्या नियमांची अंमलबजावणी करू शकतो की नाही, हा मूल्यमापनाचा महत्त्वाचा मुद्दा आहे.
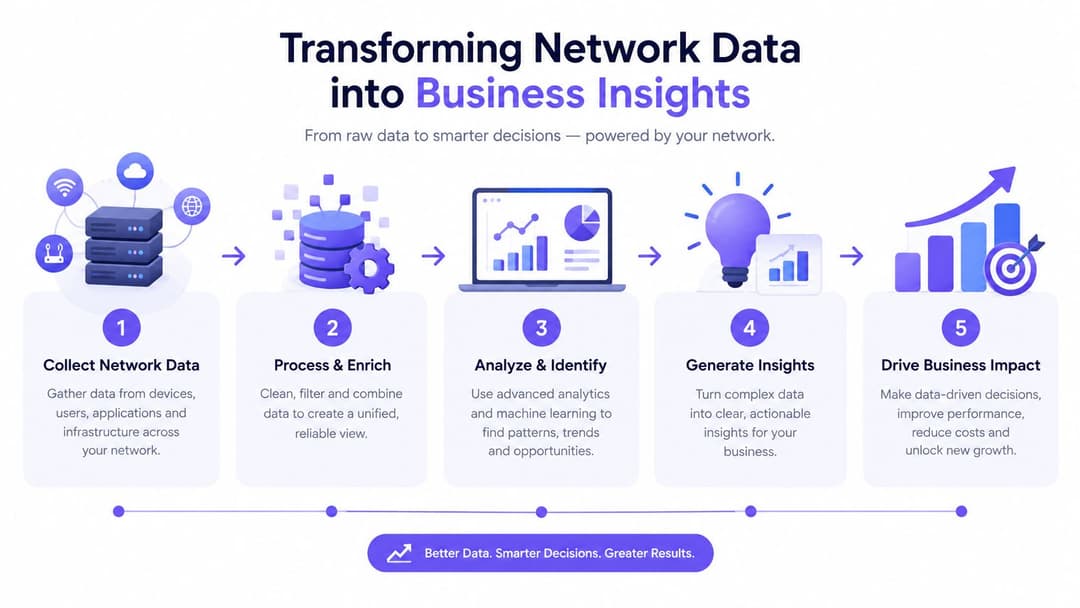
अति-संकलन न करता मूल्य सिद्ध करा
रिटेल टीम्स कस्टमर जर्नी सुधारण्यासाठी संमती मिळालेल्या व्हिजिट सिग्नल्सचा वापर करू शकतात. हॉस्पिटॅलिटी ऑपरेटर्स एका वेळचे कनेक्शन आणि परत येणाऱ्या गेस्टच्या अनुभवामधील फरक ओळखू शकतात. प्रॉपर्टी मॅनेजर्स रहिवाशांमधील संवाद सुधारण्यासाठी सर्व्हिस पॅटर्नचा वापर करू शकतात. प्रत्येक बाबतीत, नेटवर्क केवळ सर्व डेटा गोळा करण्याचे कारण बनण्याऐवजी, योग्य निर्णय घेण्यास मदत करते.
एका मोजण्यायोग्य कार्यात्मक उद्दिष्टासह आणि परिभाषित डेटा मालकासह सुरुवात करा. कायदेशीर आधार दस्तऐवजीकरण करा, ज्या लोकांना गरज आहे त्यांच्यापुरताच ॲक्सेस मर्यादित करा आणि फीड CRM शी जोडण्यापूर्वी ते हटवण्याचे किंवा एकत्रित करण्याचे नियम सेट करा. हे अतिथी WiFi सेटअप व्यावसायिक मूल्य आणि UK च्या गोपनीयतेच्या अपेक्षा या दोन्हीशी सुसंगत ठेवते.
Purple व्हेन्यू ऑपरेटर्ससाठी ब्रँडेड गेस्ट ऑथेंटिकेशन, Passpoint, OpenRoaming आणि iPSK द्वारे आयडेंटिटी-ड्रिव्हन ॲक्सेस, कॉम्प्लायन्स कंट्रोल्स, ॲनालिटिक्स आणि CRM इंटिग्रेशन्स प्रदान करते. सुरक्षित गेस्ट WiFi सेटअपला कमी-अडथळ्यांच्या आणि अधिक मोजता येण्याजोग्या व्हिजिटर अनुभवात कसे बदलता येईल हे जाणून घेण्यासाठी Purple ला भेट द्या.


