

একটি গেস্ট WiFi সেটআপকে প্রায়শই পাঁচ মিনিটের রাউটার কাজ হিসাবে বিবেচনা করা হয়: একটি SSID তৈরি করুন, একটি পাসওয়ার্ড যোগ করুন এবং অভ্যর্থনা ডেস্কে একটি সাইন লাগিয়ে দিন। এই ধারণাটি অসম্পূর্ণ। একটি শেয়ার্ড পাসওয়ার্ড দুর্বল জবাবদিহিতা তৈরি করে, একটি ওপেন নেটওয়ার্ক ব্যবহারকারীদের এড়ানো যায় এমন ঝুঁকির মুখোমুখি করে এবং একটি ব্রাউজার স্প্ল্যাশ পেজ একটি সাধারণ সংযোগকে একটি হতাশাজনক ফর্ম-পূরণের অনুশীলনে পরিণত করতে পারে।
আধুনিক ভেন্যুগুলির কানেক্টিভিটিকে তাদের security architecture, গেস্ট অভিজ্ঞতা এবং ফার্স্ট-পার্টি ডেটা কৌশলের অংশ হিসাবে বিবেচনা করা প্রয়োজন। অ্যাক্সেস মডেলটি ভেন্যু, ভিজিটরের ফিরে আসার কারণ এবং UK গোপনীয়তা আইনের অধীনে অপারেটরের বাধ্যবাধকতার সাথে সামঞ্জস্যপূর্ণ হওয়া উচিত। কিছু লোকেশনে একটি captive portal এখনও কার্যকর হতে পারে। আবার অন্যগুলিতে, Passpoint, OpenRoaming, বা iPSK-এর মাধ্যমে এনক্রিপ্ট করা, আইডেন্টিটি-চালিত অ্যাক্সেস আরও বেশি যুক্তিযুক্ত ডিজাইন।
ঐতিহ্যবাহী গেস্ট নেটওয়ার্ক পুনর্বিবেচনা করা
ঐতিহ্যগত গেস্ট নেটওয়ার্ক ধরে নেয় যে দর্শনার্থীরা বিনামূল্যে ইন্টারনেট অ্যাক্সেসের বিনিময়ে কিছু ঝামেলা মেনে নেবে। কিন্তু তারা সবসময় তা করে না। একজন গেস্টের সঠিক SSID খুঁজে বের করার, পাসওয়ার্ড চাওয়ার, শর্তাবলী স্বীকার করার, একটি ইমেল ঠিকানা দেওয়ার, একটি মার্কেটিং ফর্ম পূরণ করার এবং পরবর্তী পরিদর্শনে এই প্রক্রিয়াটি পুনরাবৃত্তি করার প্রয়োজন হতে পারে। প্রতিটি অতিরিক্ত পদক্ষেপ পরিত্যাক্ত করা, সাপোর্টের অনুরোধ বা একটি অনানুষ্ঠানিক নেটওয়ার্ক ব্যবহারের আরেকটি সুযোগ তৈরি করে।
যখন অপারেটররা সুরক্ষার চেয়ে সুবিধাকে বেশি গুরুত্ব দেয়, তখন নিরাপত্তা বিঘ্নিত হয়। একটি ওপেন SSID ডিভাইস এবং অ্যাক্সেস পয়েন্টের মধ্যে ট্রাফিকের জন্য কোন অর্থপূর্ণ সুরক্ষা প্রদান করে না, অন্যদিকে একটি শেয়ার্ড পাসওয়ার্ড ভেন্যুকে কার অ্যাক্সেস আছে বা কখন সেই অ্যাক্সেস শেষ হওয়া উচিত সে সম্পর্কে খুব কম নিয়ন্ত্রণ দেয়। এমনকি WPA-সুরক্ষিত নেটওয়ার্কগুলি পরিচালনা করাও কঠিন হয়ে পড়ে যখন একই ক্রেডেনশিয়াল মেনুতে প্রিন্ট করা হয়, রিসেপশনে প্রদর্শন করা হয় এবং অনির্দিষ্টকালের জন্য পুনরায় ব্যবহার করা হয়।
যুক্তরাজ্যের ব্যবহারকারীদের আচরণ ঐতিহাসিকভাবে সাধারণ পাবলিক WiFi-এর দুর্বলতাকে উন্মুক্ত করেছে। ২০১২ সালের একটি যুক্তরাজ্যের সমীক্ষায় দেখা গেছে যে ৫৬% পাবলিক WiFi ব্যবহারকারী ব্রাউজ করার আগে WiFi এনক্রিপ্ট করা ছিল কিনা তা পরীক্ষা করেননি, এবং পাবলিক WiFi ব্যবহার করা প্রাপ্তবয়স্কদের ৪২% কখনই বা খুব কমই একটি নেটওয়ার্ক নিরাপদ ছিল কিনা তা পরীক্ষা করেছেন, যেমনটি গেস্ট WiFi সুরক্ষিত করার বিষয়ে Purple-এর নির্দেশিকায় রিপোর্ট করা হয়েছে। একই অনুসন্ধানে দেখা গেছে যে মানুষ পাবলিক WiFi-এর মাধ্যমে ইমেল, সোশ্যাল মিডিয়া, পেমেন্ট-কার্ড এবং অনলাইন-ব্যাঙ্কিং বিশদ সহ সংবেদনশীল শংসাপত্রগুলি প্রবেশ করাচ্ছে। এটি এনক্রিপশন এবং পৃথকীকরণকে মৌলিক সুরক্ষা ব্যবস্থা করে তোলে, কোনো ঐচ্ছিক সংস্কার নয়।
পাসওয়ার্ড অপারেটরদের প্রত্যাশার চেয়ে কম সমস্যার সমাধান করে
একটি শেয়ারড পাসওয়ার্ড সাধারণ পথচারীদের নেটওয়ার্ক থেকে দূরে রাখতে পারে, কিন্তু এটি কোনো ব্যক্তিগত পরিচয় প্রতিষ্ঠা করে না। যদি একটি ক্রেডেনশিয়াল কপি করা হয়, তবে অপারেটর সহজেই একজন বৈধ ভিজিটর এবং একটি অননুমোদিত ডিভাইসের মধ্যে পার্থক্য করতে পারে না। পাসওয়ার্ড পরিবর্তন করা একটি অপারেশনাল বোঝা তৈরি করে, আর এটি পরিবর্তন না করলে পুরানো অ্যাক্সেস বহাল থেকে যায়।
Captive Portal শর্তাবলী, গোপনীয়তার তথ্য এবং একটি অথেন্টিকেশন ধাপ উপস্থাপনের মাধ্যমে নিয়ন্ত্রণ উন্নত করে। এগুলো আইনি, ঐচ্ছিক মার্কেটিং সম্মতিও সমর্থন করতে পারে। এগুলো স্বয়ংক্রিয়ভাবে কানেকশন এনক্রিপ্ট করে না, ডিভাইস আইসোলেট করে না বা অন্তর্নিহিত LAN সুরক্ষিত করে না। একটি পোর্টাল হলো একটি অ্যাপ্লিকেশন লেয়ার, এটি সঠিক নেটওয়ার্ক ডিজাইনের বিকল্প নয়।
ব্যবহারিক নিয়ম: লগইন পেজটিকে কখনই নেটওয়ার্কটি সুরক্ষিত থাকার প্রমাণ হিসেবে ব্যবহার করবেন না। নিরাপত্তা শুরু হয় এনক্রিপশন, সেগমেন্টেশন, ফায়ারওয়াল পলিসি এবং ক্লায়েন্ট আইসোলেশনের মাধ্যমে।
এই একই পার্থক্য WiFi-এর বাইরেও গুরুত্বপূর্ণ। হোটেল, সার্ভিসড অ্যাপার্টমেন্ট এবং হলিডে-লেট অপারেটররা প্রায়শই অপারেশনাল এবং আইনি কারণে ভিজিটরদের বিবরণ সংগ্রহ করে থাকে, তবে গেস্ট রেজিস্ট্রেশন এবং নেটওয়ার্ক অ্যাক্সেসকে একটি অবিচ্ছেদ্য ডেটা প্রক্রিয়া হিসাবে বিবেচনা করা উচিত নয়। অপারেটররা যারা গেস্ট রেজিস্ট্রেশন করার আইনি নিয়ম পর্যালোচনা করছেন, তাদের প্রতিটি বিষয়ের একটি স্পষ্ট উদ্দেশ্য সহ অ্যাকোমোডেশন রেকর্ড, কানেক্টিভিটি লগ এবং ঐচ্ছিক মার্কেটিং প্রোফাইল আলাদা রাখা উচিত।
আইডেন্টিটি অপারেটিং মডেল পরিবর্তন করে
একটি আইডেন্টিটি-চালিত ডিজাইন প্রতিটি ব্যক্তি বা ডিভাইসকে নেটওয়ার্কের সাথে একটি নিয়ন্ত্রিত সম্পর্ক প্রদান করে। Passpoint একজন ফিরে আসা ব্যবহারকারীর ডিভাইসকে একটি স্বীকৃত প্রোফাইলের মাধ্যমে স্বয়ংক্রিয়ভাবে প্রমাণীকরণ করার অনুমতি দিতে পারে, অন্যদিকে OpenRoaming অংশগ্রহণকারী নেটওয়ার্ক জুড়ে অ্যাক্সেস সমর্থন করতে পারে। iPSK, যাকে প্রাইভেট বা ইন্ডিভিজুয়াল প্রি-শেয়ার্ড কী-ও বলা হয়, তা এমন অনন্য ক্রেডেনশিয়াল প্রদান করতে পারে যা একটি সাধারণ পাসওয়ার্ডের চেয়ে প্রত্যাহার করা সহজ।
এর ফলাফল হলো গেস্ট WiFi সেটআপের একটি ভিন্ন সংজ্ঞা। উদ্দেশ্য কেবল একটি ডিভাইসকে অনলাইনে আনা নয়। অপারেটরের পলিসি প্রয়োগ করা, অ্যাক্সেস বাতিল করা এবং কী ঘটেছে তা নথিবদ্ধ করার ক্ষমতা বজায় রেখে সবচেয়ে কম সম্ভাব্য জটিলতার সাথে এনক্রিপ্ট করা অ্যাক্সেস প্রদান করা।
নিরাপদ নেটওয়ার্ক সেগমেন্টেশন আর্কিটেকচার তৈরি করা
আলাদাকরণ বা কনটেইনমেন্টের পরে আসে অথেনটিকেশন। একটি ব্র্যান্ডেড পোর্টাল ডিজাইন করার বা পাসওয়ার্ডহীন পদ্ধতি নির্বাচন করার আগে, একটি গেস্ট ডিভাইস ঠিক কী কী অ্যাক্সেস করতে পারবে তা নির্ধারণ করুন। একটি সুনিয়ন্ত্রিত ভেন্যু নেটওয়ার্কে, এর উত্তর সাধারণত কেবল পাবলিক ইন্টারনেট এবং অন্য কিছু নয়।
ন্যূনতম এন্টারপ্রাইজ প্যাটার্ন হলো একটি ডেডিকেটেড গেস্ট SSID যা একটি গেস্ট VLAN-এর সাথে ম্যাপ করা থাকে, যার নিজস্ব DHCP স্কোপ এবং একটি ফায়ারওয়াল পলিসি থাকে যা কর্পোরেট, পেমেন্ট, IoT এবং ম্যানেজমেন্ট নেটওয়ার্কের রুটগুলোকে অস্বীকার করে। গেস্ট VLAN-এর বিশ্বস্ত রাউটিং পাথ শেয়ার করা উচিত নয় কারণ একই সুইচ বা অ্যাক্সেস পয়েন্টগুলো ট্রাফিক বহন করে। নেটওয়ার্ক লেয়ারেই লজিক্যাল সেপারেশন বা যৌক্তিক পৃথকীকরণ কার্যকর করতে হবে।
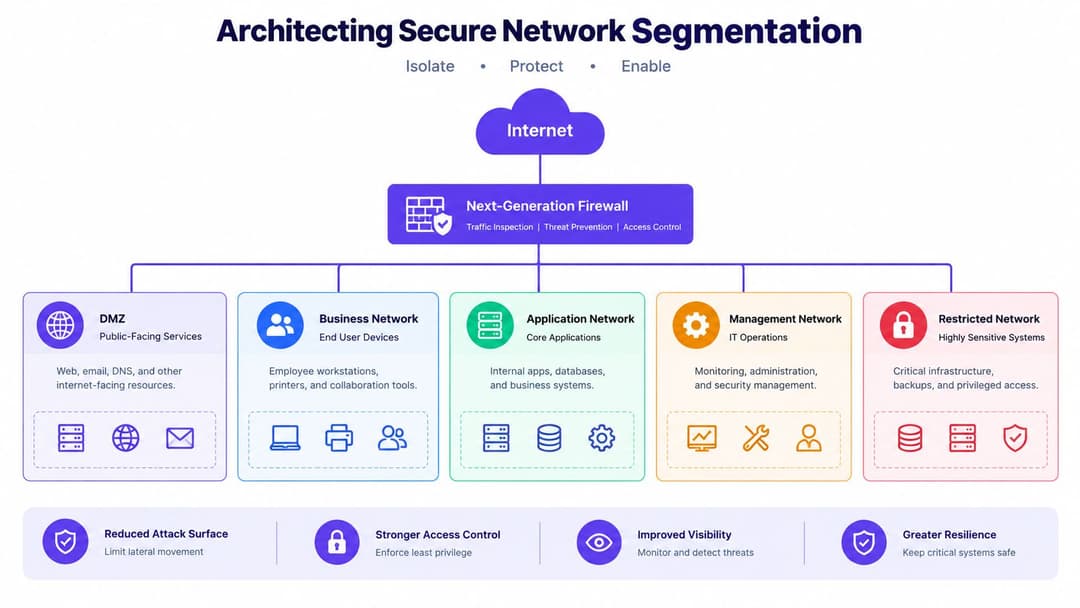
ওয়েলকাম পেজের আগে বাউন্ডারি তৈরি করুন
গেটওয়ে দিয়ে শুরু করুন এবং ভেতরের দিকে কাজ করুন। গেস্ট SSID কে একটি ডেডিকেটেড VLAN-এ ম্যাপ করুন, একটি পৃথক DHCP স্কোপ থেকে অ্যাড্রেস ইস্যু করুন এবং একটি ফায়ারওয়াল পলিসির মাধ্যমে গেস্ট ট্রাফিক পাঠান যা প্রাইভেট সাবনেটে অ্যাক্সেস ব্লক করার পাশাপাশি DNS, DHCP এবং ইন্টারনেট-মুখী ট্রাফিকের অনুমতি দেয়। আইসোলেশন কাজ করছে কিনা তার প্রমাণ হিসেবে SSID নাম বা রাউটারের "গেস্ট" লেবেলের ওপর নির্ভর করবেন না।
ক্লায়েন্ট আইসোলেশন একটি দ্বিতীয় সীমানা যুক্ত করে। এটি একটি গেস্ট ডিভাইসকে একই ওয়্যারলেস নেটওয়ার্কে থাকা অন্য কোনো ডিভাইস সনাক্ত করা বা সেটির সাথে সংযুক্ত হওয়া থেকে প্রতিরোধ করে। এটি পাবলিক ভেন্যুগুলোতে অত্যন্ত গুরুত্বপূর্ণ কারণ ভিজিটররা একে অপরকে চেনেন না এবং একটি আক্রান্ত ল্যাপটপ, ফোন বা স্মার্ট ডিভাইস যাতে আশেপাশের ক্লায়েন্টদের অনুসন্ধান করতে না পারে।
একটি যুক্তিসঙ্গত পলিসি ক্রম দেখতে এইরকম হয়:
- ব্রডকাস্ট ডোমেন আলাদা করুন: গেস্ট ট্রাফিককে স্টাফ নেটওয়ার্কে রাখার পরিবর্তে তার নিজস্ব VLAN এবং DHCP স্কোপে রাখুন।
- অভ্যন্তরীণ ডেস্টিনেশন ব্লক করুন: কর্পোরেট সার্ভার, পেমেন্ট সিস্টেম, প্রিন্টার, ক্যামেরা, বিল্ডিং কন্ট্রোল এবং নেটওয়ার্ক ম্যানেজমেন্ট ইন্টারফেসে অ্যাক্সেস ব্লক করুন।
- ক্লায়েন্ট আইসোলেশন সক্ষম করুন: অ্যাক্সেস পয়েন্ট লেয়ারে গেস্ট ডিভাইসগুলির মধ্যে পিয়ার-টু-পিয়ার যোগাযোগ বন্ধ করুন।
- শুধুমাত্র প্রয়োজনীয় পরিষেবাগুলির অনুমতি দিন: অ্যাড্রেস অ্যাসাইনমেন্ট, নেম রেজোলিউশন, অথেন্টিকেশন এবং ইন্টারনেট অ্যাক্সেসের জন্য প্রয়োজনীয় পরিষেবাগুলির অনুমতি দিন।
- পলিসি সংক্রান্ত সিদ্ধান্তগুলি লগ করুন: অপব্যবহার তদন্ত করতে এবং নিয়মগুলি কাজ করছে কিনা তা যাচাই করতে পর্যাপ্ত অপারেশনাল তথ্য সংরক্ষণ করুন।
এই ডিজাইনটিকে একটি পরিচালিত, মাল্টি-সাইট পরিবেশে রূপান্তর করার সময় Purple-এর ব্যবহারিক enterprise WiFi security guide অত্যন্ত উপযোগী। প্ল্যাটফর্মটি কন্ট্রোলগুলো স্পষ্টভাবে প্রদর্শন করছে কিনা এবং প্রতিটি ভেন্যু জুড়ে সেগুলি ধারাবাহিকভাবে প্রয়োগ করছে কিনা তার চেয়ে প্রোডাক্টের নির্বাচন কম গুরুত্বপূর্ণ।
গেস্ট ডিমান্ড থেকে অপারেশনাল ট্রাফিক রক্ষা করুন
একটি গেস্ট নেটওয়ার্ক আলাদা করা থাকলেও তা ব্যবসার ক্ষতি করতে পারে যদি এটি উপলব্ধ আপলিংক শেষ করে ফেলে। একটি UK বিজনেস ব্রডব্যান্ড নির্দেশিকা সাধারণ ব্রাউজিং এবং ইমেলের জন্য সমসাময়িক প্রতি গেস্ট ডিভাইসে প্রায় ৩-৫ Mbps ডাউনলোড ব্যান্ডউইথ ব্যবহার করার পরামর্শ দেয়, যা এই UK গেস্ট WiFi ক্যাপাসিটি গাইডে বর্ণনা করা হয়েছে। এটিকে পরিকল্পনার একটি সূচনা পয়েন্ট হিসেবে বিবেচনা করুন, কোনো গ্যারান্টি নয়। স্ট্রিমিং, সফটওয়্যার আপডেট, ভিডিও কল এবং ভেন্যু-নির্দিষ্ট অ্যাপ্লিকেশনের জন্য ভিন্ন পলিসির প্রয়োজন হতে পারে।
গেস্ট ক্লাসে রেট লিমিট বা কোয়ালিটি-অফ-সার্ভিস নিয়ম প্রয়োগ করুন যাতে পয়েন্ট-অফ-সেল, স্টাফ সিস্টেম, ভয়েস পরিষেবা এবং বিল্ডিং অপারেশনগুলি অনুমানযোগ্য পারফরম্যান্স বজায় রাখে। ব্যান্ডউইথ-নিবিড় পরিষেবাগুলি সীমাবদ্ধ করা, অগ্রাধিকার দেওয়া বা কেবল পর্যবেক্ষণ করা উচিত কিনা তা সিদ্ধান্ত নিন। একটি ভাল ডিজাইন এটি চালুর আগেই সিদ্ধান্ত নেয়, কার্ড টার্মিনাল ধীর হয়ে গেছে বলে ফ্রন্ট ডেস্ক থেকে রিপোর্ট আসার জন্য অপেক্ষা করার পরিবর্তে।
কনজিউমার রাউটারগুলো প্রায়শই একটি সাধারণ গেস্ট টগল, পৃথক SSID, পাসওয়ার্ড এবং লোকাল - অ্যাক্সেস বিকল্প প্রদর্শন করে। এটি একটি ছোট সাইটের জন্য পর্যাপ্ত হতে পারে, তবে বড় ভেন্যুগুলোর জন্য সেন্ট্রাল পলিসি, পুনরাবৃত্তিযোগ্য VLAN ডেফিনিশন এবং একটি অডিট ট্রেইল প্রয়োজন। আর্কিটেকচারটি এমন হওয়া উচিত যা পরবর্তীতে দায়িত্ব নেওয়া ইঞ্জিনিয়ারের কাছেও বোধগম্য থাকে।
Captive Portals এবং পাসওয়ার্ডহীন অ্যাক্সেসের মধ্যে নির্বাচন করা
প্রতিটি ভেন্যুর জন্য কোনো একটি নির্দিষ্ট অথেন্টিকেশন পদ্ধতি সঠিক নাও হতে পারে। প্রথমবার আসা ভিজিটরদের পরিষেবা দেয় এমন একটি রেস্তোরাঁ ছোট পোর্টাল ফ্লো এবং ঐচ্ছিক মার্কেটিং আমন্ত্রণকে বেশি গুরুত্ব দিতে পারে। লয়্যালটি মেম্বার থাকা কোনো হোটেল গ্রুপ, নিয়মিত যাতায়াতকারী যাত্রী থাকা কোনো পরিবহন হাব বা বারবার ফিরে আসা ক্রেতাদের সমাগম হওয়া কোনো রিটেইল এস্টেটের ক্ষেত্রে বারবার সাইন-ইন করার প্রক্রিয়াটি একই বিবরণ পুনরায় সংগ্রহ করার চেয়ে বেশি ক্ষতি করতে পারে।
একটি Captive Portal তখনও কার্যকর থাকে যখন অপারেটরকে শর্তাবলী প্রদর্শন করতে হয়, একটি সুচিন্তিত অপ্ট - ইন সংগ্রহ করতে হয়, কোনো ভিজিটর প্রোফাইলের সাথে একটি সেশন যুক্ত করতে হয় বা ভেন্যু - নির্দিষ্ট কোনো জার্নি প্রয়োগ করতে হয়। পোর্টালটি দ্রুত, অ্যাক্সেসযোগ্য এবং আনুপাতিক হওয়া উচিত। এটি এমন কোনো তথ্য চাইবে না যা ভেন্যু কর্তৃপক্ষ ব্যাখ্যা করতে বা আইনত ব্যবহার করতে পারে না।
Passpoint এবং OpenRoaming একটি ভিন্ন পদ্ধতি অবলম্বন করে। একটি ডিভাইস একটি বিশ্বস্ত নেটওয়ার্ক প্রোফাইল গ্রহণ করে বা ইতিমধ্যেই ধারণ করে, তারপর ব্রাউজার রিডাইরেক্টের জন্য অপেক্ষা না করে ব্যাকগ্রাউন্ডে প্রমাণীকরণ (authenticate) করে। Passpoint ডেপ্লয়মেন্টে এন্টারপ্রাইজ-গ্রেড প্রমাণীকরণ এবং এনক্রিপ্ট করা অ্যাক্সেস ব্যবহার করা যেতে পারে, যার মধ্যে ক্লায়েন্ট এবং ইনফ্রাস্ট্রাকচার সমর্থন করলে WPA3-Enterprise-ও অন্তর্ভুক্ত থাকে। OpenRoaming অংশগ্রহণকারী নেটওয়ার্ক জুড়ে এই একই সাধারণ ধারণাটি প্রসারিত করে, যা একটি আইডেন্টিটিকে একটির বেশি লোকেশনের বাইরেও কাজ করার সুবিধা দেয়।
iPSK একটি সাধারণ পাসওয়ার্ড এবং একটি সম্পূর্ণ সার্টিফিকেট-ভিত্তিক আইডেন্টিটি সিস্টেমের মাঝামাঝি অবস্থানে কাজ করে। ভেন্যুটি একটি SSID রাখতে পারে এবং একই সাথে ব্যবহারকারী, টিম, ডিভাইস বা সার্ভিস গ্রুপগুলোকে অনন্য কী (key) বরাদ্দ করতে পারে। অন্য প্রত্যেক ব্যবহারকারীর ক্রেডেন্সিয়াল পরিবর্তন না করেই একটি কী বাতিল করা যেতে পারে, যা কর্মী, ঠিকাদার এবং আধুনিক এন্টারপ্রাইজ অথেন্টিকেশন ব্যবহারে অসমর্থ পুরনো ইক্যুইপমেন্টের জন্য অত্যন্ত দরকারী।
অ্যাক্সেস মডেলগুলোর তুলনা করুন
| পদ্ধতি | নিরাপত্তার স্তর | ব্যবহারকারীর জটিলতা | সেরা ব্যবহারের ক্ষেত্র |
|---|---|---|---|
| শেয়ার্ড WPA2 বা WPA3 পাসওয়ার্ড | পাসওয়ার্ড পরিচালনা, এনক্রিপশন এবং নেটওয়ার্ক আইসোলেশনের উপর নির্ভর করে | প্রথম সংযোগে কম, শংসাপত্র পরিবর্তন হলে বেশি | সীমিত আইডেন্টিটি প্রয়োজনীয়তা সহ ছোট, কম জটিলতার সাইট |
| Captive Portal | এনক্রিপ্ট করা WiFi এবং সেগমেন্টেশনের সাথে যুক্ত থাকলেই কেবল শক্তিশালী | মাঝারি থেকে উচ্চ, বিশেষ করে বারবার ভিজিটের ক্ষেত্রে | প্রথমবার ভিজিটর, সম্মতি প্রদান, ভেন্যু শর্তাবলী এবং ঐচ্ছিক মার্কেটিং |
| Passpoint | যেখানে সমর্থিত সেখানে শক্তিশালী এনক্রিপ্ট করা, প্রোফাইল-ভিত্তিক অ্যাক্সেস | প্রোফাইল সেটআপের পর অত্যন্ত কম | হোটেল, ক্যাম্পাস, পরিবহন এবং বারবার আসা ভিজিটরদের জন্য |
| OpenRoaming | অংশগ্রহণকারী নেটওয়ার্ক জুড়ে এনক্রিপ্ট করা রোমিং অ্যাক্সেস | যোগ্য ব্যবহারকারীদের জন্য অত্যন্ত কম | মাল্টি-সাইট এস্টেট এবং অংশগ্রহণকারী ভেন্যুগুলির মধ্যে চলাচলকারী ব্যবহারকারী |
| iPSK | একটি শেয়ার্ড SSID সহ ব্যক্তিগত, প্রত্যাহারযোগ্য কীসমূহ | প্রভিশনিং এর উপর নির্ভর করে কম থেকে মাঝারি | কর্মী, ঠিকাদার, লেগ্যাসি ডিভাইস এবং নিয়ন্ত্রিত ডিভাইস গ্রুপ |
একটি পোর্টাল মানেই যে অগত্যা পুরানো, তা নয়। এটি তখনই ভুল টুল হয়ে ওঠে যখন অপারেটর এটিকে ভিজিটের ফ্রিকোয়েন্সি, ডিভাইসের ক্ষমতা বা ব্র্যান্ডের সাথে সম্পর্কের পরোয়া না করে প্রতিটি ভিজিটরের জন্য ব্যবহার করে। যারা এখনও একটি পরিচালিত সাইন-ইন এবং সম্মতি যাত্রা চান, সেই সমস্ত ভেন্যুগুলির জন্য Purple-এর captive portal guide দরকারী রেফারেন্স প্রদান করে, তবে পোর্টালটি গেস্ট WiFi-এর একমাত্র সংজ্ঞা না হয়ে বরং একটি অ্যাক্সেস অপশন হওয়া উচিত।
ভিজিটর সম্পর্কের ভিত্তিতে নির্বাচন করুন
যখন অনুরোধ করা তথ্যের একটি স্পষ্ট উদ্দেশ্য থাকে তখন প্রথম ইন্টারঅ্যাকশনের জন্য একটি পোর্টাল ব্যবহার করুন। পরিচিত, প্রত্যাবর্তনকারী ব্যবহারকারী যারা ইতিমধ্যেই প্রয়োজনীয় সেটআপ সম্পন্ন করেছেন তাদের জন্য Passpoint বা OpenRoaming অফার করুন। iPSK ব্যবহার করুন যেখানে একজন ব্যক্তি বা ডিভাইসের একটি পৃথক ক্রেডেনশিয়াল প্রয়োজন, কিন্তু একটি সম্পূর্ণ আইডেন্টিটি - প্রোভাইডার ইন্টিগ্রেশন অপ্রয়োজনীয় জটিলতা তৈরি করবে।
ডিভাইস সমর্থনের জন্য বাস্তবসম্মত পরিকল্পনা প্রয়োজন। প্রতিটি ভিজিটরের একটি সামঞ্জস্যপূর্ণ প্রোফাইল থাকবে না এবং প্রতিটি সাইটে একই প্রমাণীকরণ পরিকাঠামো থাকে না। একটি ব্যবহারিক ডেপ্লয়মেন্ট বারবার ফিরে আসা ব্যবহারকারীদের পাসওয়ার্ডহীন অ্যাক্সেসের দিকে পরিচালিত করার পাশাপাশি একটি সুরক্ষিত পোর্টাল ফলব্যাক অফার করতে পারে। এটি প্রতিটি ভিজিটরকে সবচেয়ে ধীরতম পাথের মধ্য দিয়ে যেতে বাধ্য না করেই রিচ বজায় রাখে।
প্রাইভেসি এবং আইনি কমপ্লায়েন্স পরিচালনা করা
UK গেস্ট WiFi একটি মাত্র নিয়মপুস্তকের মধ্যে নয়, বরং একটি কমপ্লায়েন্স স্ট্যাকের মধ্যে অবস্থান করে। UK GDPR এবং ডেটা প্রোটেকশন অ্যাক্ট ২০১৮ প্রাইভেসি নোটিশ, বৈধ প্রক্রিয়াকরণ এবং সম্মতি নির্ধারণ করে। PSTI অ্যাক্ট ২০২৪ অপারেটরদের ডিফল্ট পাসওয়ার্ড থেকে দূরে সরিয়ে সেগমেন্টেশন এবং প্যাচিং সহ আরও শক্তিশালী নেটওয়ার্ক হাইজিনের দিকে ধাবিত করে। ইনভেস্টিগেটরি পাওয়ারস অ্যাক্ট ২০১৬ কানেকশন মেটাডেটা যেমন MAC অ্যাড্রেস, IP অ্যাসাইনমেন্ট এবং টাইমস্ট্যাম্প সংরক্ষণ করার বাধ্যবাধকতা তৈরি করতে পারে, যা পাবলিক WiFi সম্পর্কিত Purple-এর UK নির্দেশিকায় রূপরেখা দেওয়া হয়েছে।
এই সংমিশ্রণটি ডিজাইনের রূপরেখা পরিবর্তন করে। একটি ভেন্যুকে জানতে হবে তারা কী সংগ্রহ করছে, কেন সংগ্রহ করছে, কে এটি অ্যাক্সেস করতে পারে, কতক্ষণ এটি সংরক্ষণ করা হচ্ছে এবং কীভাবে এটি মুছে ফেলা হচ্ছে। পোর্টাল লাইভ হওয়ার আগেই এই সিদ্ধান্তগুলি নথিবদ্ধ করা উচিত।
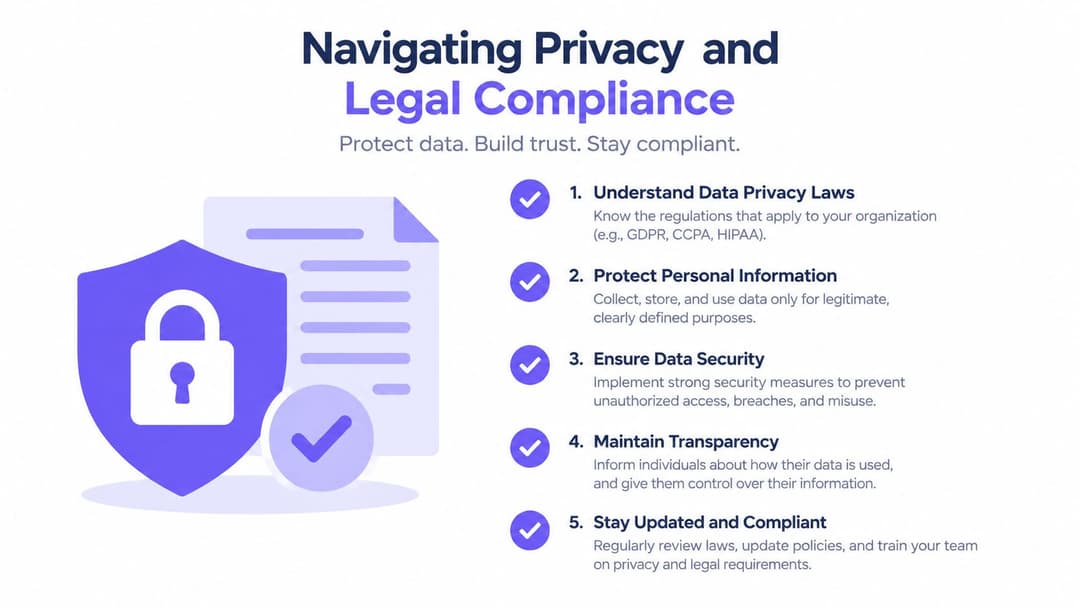
মার্কেটিং থেকে অ্যাক্সেস আলাদা রাখুন
পোর্টালের সবচেয়ে সাধারণ ভুল হলো মার্কেটিংয়ের সম্মতি পাওয়ার শর্তের সাথে ইন্টারনেট অ্যাক্সেসকে জুড়ে দেওয়া। পরিষেবাটি ব্যবহার করার জন্য একজন অতিথির ব্যবহারযোগ্যতার শর্তাবলী স্বীকার করতে এবং একটি প্রাইভেসি নোটিশ পড়ার প্রয়োজন হতে পারে। তার মানে এই নয় যে ভেন্যুটি অতিথির কাছ থেকে প্রমোশনাল ইমেল পাওয়ার সম্মতি দাবি করতে পারে।
মার্কেটিং সম্মতি অবশ্যই টিক চিহ্নহীন (unticked), অবাধে দেওয়া এবং অ্যাক্সেস থেকে আলাদা হতে হবে। গেস্টকে ঐচ্ছিক মার্কেটিংয়ে সম্মত না হয়েও কানেক্ট করার সুযোগ দিতে হবে। ফর্মে কী ধরনের মেসেজ পাঠানো হবে তা ব্যাখ্যা করা উচিত, দায়বদ্ধ সংস্থাকে সনাক্ত করা উচিত এবং সম্মতি প্রত্যাহার করার প্রক্রিয়া সহজ করা উচিত। ভেন্যু যদি অ্যানালিটিক্স, লয়ালটি এনরোলমেন্ট, সমীক্ষা বা CRM সমৃদ্ধ করতে চায়, তবে প্রতিটি উদ্দেশ্যের জন্য একটি সমর্থনযোগ্য ভিত্তি এবং একটি উপযুক্ত নোটিশের প্রয়োজন রয়েছে।
নির্বাচিত অ্যাক্সেস মডেলের জন্য প্রয়োজনীয় ন্যূনতম ডেটা সংগ্রহ করুন। একটি বেনামী কেবল-ইন্টারনেট পরিষেবার জন্য একটি লয়্যালটি-লিঙ্কযুক্ত Passpoint প্রোফাইলের চেয়ে কম তথ্যের প্রয়োজন হতে পারে। একটি ইমেল ঠিকানা একটি নির্দিষ্ট প্রমাণীকরণ প্রক্রিয়াকে সমর্থন করতে পারে, তবে এটি প্রতিটি ডেপ্লয়মেন্টের জন্য স্বয়ংক্রিয়ভাবে প্রয়োজনীয় নয়। জন্মতারিখ, ডাক ঠিকানা, ফোন নম্বর বা ডেমোগ্রাফিক তথ্য সংগ্রহ করা এড়িয়ে চলুন কেবল এই কারণে যে CRM এটি সংরক্ষণ করতে পারে।
সম্মতি বলতে একটি বাস্তব পছন্দকে বোঝানো উচিত। যদি একটি ঐচ্ছিক মার্কেটিং উদ্দেশ্য প্রত্যাখ্যান করার কারণে একজন ভিজিটর অনলাইনে যেতে না পারেন, তবে সেই পছন্দটি স্বাধীনভাবে দেওয়া হয়নি।
রিটেনশনকে অপারেশনাল করে তুলুন
সংযোগ মেটাডেটা নিরাপত্তা তদন্ত, অপব্যবহার মোকাবেলা এবং আইনি বাধ্যবাধকতার জন্য মূল্যবান হতে পারে। এটি একটি নির্দিষ্ট উদ্দেশ্য ছাড়াই রেখে দিলে ব্যক্তিগত-ডেটার ঝুঁকিও তৈরি করে। একটি ধারণের সময়সূচী তৈরি করুন যা প্রমাণীকরণ রেকর্ড, সিকিউরিটি লগ, মার্কেটিং রেকর্ড এবং একত্রিত অ্যানালিটিক্সকে আলাদা করে। মুছে ফেলা বা বেনামীকরণের অ্যাকশন সেট করুন, মালিকানা নির্ধারণ করুন এবং নিয়ন্ত্রণগুলি নির্দিষ্ট করা অনুসারে কার্যকর হয় কিনা তা পরীক্ষা করুন।
সহজ-সরল ভাষায় নোটিশের মাধ্যমে সংগৃহীত ডেটার ক্যাটাগরি, প্রসেসিং করার কারণ, শেয়ারিং ব্যবস্থা, ডেটা সংরক্ষণের নীতি এবং গোপনীয়তা বিষয়ক প্রশ্নের যোগাযোগের মাধ্যম ব্যাখ্যা করা উচিত। Purple-এর গেস্ট WiFi গোপনীয়তা নির্দেশিকা অপারেটরদের পোর্টালটিকে একটি আলংকারিক স্প্ল্যাশ পেজের পরিবর্তে একটি নথিভুক্ত প্রসেসিং ওয়ার্কফ্লো হিসেবে তৈরি করতে সাহায্য করতে পারে।
সিকিউরিটি গভর্নেন্স একই প্রক্রিয়ার অন্তর্ভুক্ত। ডিফল্ট ক্রেডেনশিয়াল পরিবর্তন করুন, গেটওয়ে এবং অ্যাক্সেস পয়েন্ট প্যাচ করুন, অ্যাডমিনিস্ট্রেটিভ অ্যাক্সেস সীমিত করুন এবং গেস্ট ট্রাফিক সংবেদনশীল সিস্টেম থেকে দূরে রাখুন। কমপ্লায়েন্স ইঞ্জিনিয়ারিং কন্ট্রোলের বিকল্প নয়। এটি সেই কন্ট্রোলগুলোকে একটি নথিভুক্ত উদ্দেশ্য দেয় এবং তাদের দ্বারা তৈরি ডেটার চারপাশে সীমাবদ্ধতা তৈরি করে।
ডেপ্লয়মেন্ট পরীক্ষা এবং রোল আউট করা
একটি গেস্ট WiFi ডিজাইন কেবল ফোনে SSID দেখা গেলেই প্রস্তুত হয়ে যায় না। গ্রহণযোগ্যতা পরীক্ষার মাধ্যমে প্রতিশ্রুতির উভয় দিকই প্রমাণ করতে হবে: দর্শনার্থীরা যেন ইন্টারনেট অ্যাক্সেস করতে পারেন, এবং তারা যেন ভেন্যুর ভেতরের কোনো অননুমোদিত জিনিসে অ্যাক্সেস না পান।
একটি স্টেজিং এরিয়া বা সাইটের কোনো শান্ত অংশ থেকে শুরু করুন। এমন টেস্ট অ্যাকাউন্টগুলো ব্যবহার করুন যা চূড়ান্ত অথেন্টিকেশন পাথগুলোকে প্রতিফলিত করে, যার মধ্যে রয়েছে একজন প্রথমবার ব্যবহারকারী পোর্টাল ইউজার, একজন প্রত্যাবর্তনকারী প্রোফাইল - ভিত্তিক ব্যবহারকারী এবং একটি iPSK ক্রেডেনশিয়াল ব্যবহারকারী ডিভাইস যদি এই পদ্ধতিটি ডিজাইনের অংশ হয়ে থাকে। কেবল অ্যাডমিনিস্ট্রেটরের ল্যাপটপ দিয়ে পরীক্ষা করবেন না।
গুরুত্বপূর্ণ নিয়ন্ত্রণগুলো পরীক্ষা করুন
একটি গেস্ট ডিভাইস থেকে নিম্নলিখিত পরীক্ষাগুলি চালান:
- ইন্টারনেট অ্যাক্সেসযোগ্যতা: সাধারণ ওয়েব অ্যাক্সেস, DNS রেজোলিউশন, HTTPS সাইট এবং প্রত্যাশিত পোর্টাল রিডাইরেক্ট নিশ্চিত করুন।
- অভ্যন্তরীণ অস্বীকৃতি: কর্পোরেট পরিষেবা, পেমেন্ট অবকাঠামো, প্রিন্টার, ক্যামেরা, IoT কন্ট্রোলার এবং ম্যানেজমেন্ট ইন্টারফেসে পৌঁছানোর চেষ্টা করুন। প্রতিটিই অ্যাক্সেস অযোগ্য থাকা উচিত।
- পিয়ার আইসোলেশন: একটি গেস্ট ডিভাইস অন্য ডিভাইসকে আবিষ্কার বা সংযোগ করতে পারে কিনা তা পরীক্ষা করুন। ক্লায়েন্ট আইসোলেশন এটি প্রতিরোধ করা উচিত।
- অথেন্টিকেশন রিকভারি: ব্রাউজার বন্ধ করে আবার খুলুন, নেটওয়ার্কটি "forget" করুন, অ্যাক্সেস পয়েন্টগুলির মধ্যে রোম করুন এবং মেয়াদোত্তীর্ণ বা বাতিল করা শংসাপত্র পরীক্ষা করুন।
- ধারণক্ষমতা আচরণ: প্রতিনিধিত্বকারী ডিভাইসগুলি যুক্ত করুন এবং লেটেন্সি, প্যাকেট লস, আপলিঙ্ক ব্যবহার এবং অপারেশনাল ট্রাফিকের উপর প্রভাব পর্যবেক্ষণ করুন।
- ব্যর্থতা পরিচালনা: একটি নিয়ন্ত্রিত পরীক্ষায় পোর্টাল পরিষেবা বা আপস্ট্রিম লিঙ্কটি সংযোগ বিচ্ছিন্ন করুন এবং নিশ্চিত করুন যে ব্যবহারকারীর অভিজ্ঞতা এবং ফেইলওভার আচরণ নথিভুক্ত পলিসির সাথে মেলে।
যুক্তরাজ্যভিত্তিক সেটআপ নির্দেশিকায় বিশেষভাবে একটি গেস্ট ডিভাইস থেকে পরীক্ষা করার সুপারিশ করা হয় যাতে ইন্টারনেটের অ্যাক্সেস যাচাই করা যায় এবং অভ্যন্তরীণ হোস্টগুলি অপৌঁছযোগ্য থাকে, কারণ আইসোলেশন বা ফায়ারওয়াল রুলস না থাকলে একটি গেস্ট SSID সফলভাবে তৈরি হওয়ার পরেও LAN অ্যাক্সেস লিক হতে পারে।
iOS, Android, এবং Windows জুড়ে পরীক্ষা করুন এবং ব্যক্তিগত অ্যাড্রেস ফিচার, VPN সফটওয়্যার, অতিরিক্ত ব্যাটারি সাশ্রয় এবং কর্পোরেট সিকিউরিটি প্রোফাইল সহ ডিভাইসগুলিকে অন্তর্ভুক্ত করুন। Captive Portal-গুলি ভিন্নভাবে আচরণ করতে পারে যখন একটি ডিভাইস একটি ক্যাশড-নেটওয়ার্ক অ্যাসিস্ট্যান্ট, একটি এমবেডেড ব্রাউজার বা একটি সম্পূর্ণ ব্রাউজার ব্যবহার করে। Passpoint প্রোফাইলগুলিরও প্রভিশনিং, রোমিং, সার্টিফিকেট বা ক্রেডেনশিয়াল এক্সপায়ারি এবং রিমুভালের মাধ্যমে পরীক্ষা করা প্রয়োজন।
নিয়ন্ত্রিত ধাপে রোল আউট করুন
একটি অ্যাক্সেস পয়েন্ট, একটি অভ্যর্থনা বা সর্বজনীন এলাকা এবং স্টাফ টেস্টারদের একটি ছোট গ্রুপ দিয়ে শুরু করুন। প্রতিটি সাপোর্ট সমস্যা রেকর্ড করুন, যার মধ্যে রয়েছে সংযোগকারী ডিভাইস যা কোনো অ্যাড্রেস পাচ্ছে না, পোর্টাল যা খুলতে ব্যর্থ হচ্ছে এবং ইন্টারনেট অ্যাক্সেস ছাড়াই সংযুক্ত থাকা ব্যবহারকারীরা। স্থায়ী সমাধান হিসেবে কর্মীদের সরঞ্জাম রিবুট করতে নির্দেশ না দিয়ে বরং অন্তর্নিহিত সমস্যাটির সমাধান করুন।
জোন অনুযায়ী প্রসারিত করুন এবং অথেন্টিকেশন ব্যর্থতা, DHCP নিঃশেষ হওয়া, ফায়ারওয়াল ডিনাই, ব্যান্ডউইথ ব্যবহার, রোমিং ইভেন্ট এবং পোর্টালের প্রাপ্যতা পর্যবেক্ষণ করুন। ফ্রন্ট-অফ-হাউস টিমগুলোর জন্য একটি সহজ রানবুক তৈরি করুন। এতে অফিশিয়াল SSID, কর্মীরা কী কী তথ্য চাইতে পারেন, কীভাবে কোনো বিভ্রাটের রিপোর্ট করতে হবে এবং বিকল্প ব্যবস্থা হিসেবে ইন্টারনাল পাসওয়ার্ড দেওয়ার মতো কাজ যা তারা কখনই করতে পারবেন না, তা ব্যাখ্যা করা উচিত।
একটি ডেপ্লয়মেন্ট তখনই কার্যক্ষমভাবে পরিপক্ক হয় যখন এটিতে খুব কম ম্যানুয়াল হস্তক্ষেপের প্রয়োজন হয়। অতিথিরা রিপোর্ট করার আগেই অ্যালার্টের মাধ্যমে একটি ব্রোকেন আপলিঙ্ক, ব্যর্থ পোর্টাল ডিপেন্ডেন্সি, ওভারলোডেড অ্যাক্সেস পয়েন্ট বা অপ্রত্যাশিত ইন্টারনাল রুট সনাক্ত করা উচিত। এমন একটি রোলব্যাক প্ল্যান রাখুন যা কর্মীদের কাজ, পেমেন্ট, নিরাপত্তা বা বিল্ডিং সিস্টেম ব্যাহত না করেই নতুন পরিষেবাটি নিষ্ক্রিয় করতে পারে।
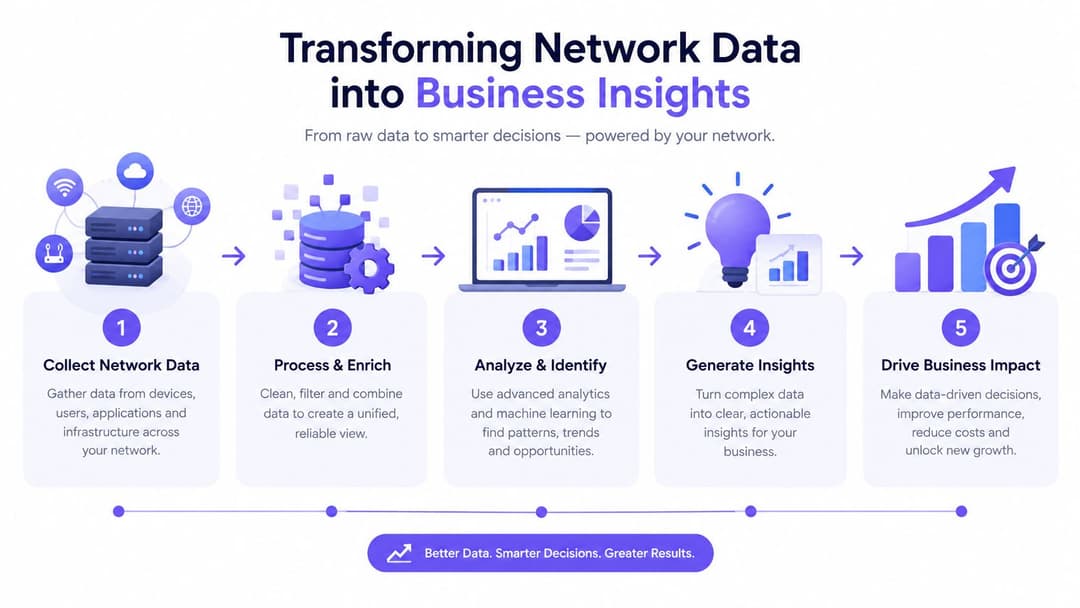
নেটওয়ার্ক ডেটাকে ব্যবসায়িক ইনসাইটে রূপান্তর করা
একটি গেস্ট নেটওয়ার্ক তখনই কৌশলগতভাবে কার্যকর হয়ে ওঠে যখন অপারেটর একটি বৈধ অ্যাক্সেস ইভেন্টকে একটি অর্থপূর্ণ ব্যবসায়িক প্রশ্নের সাথে যুক্ত করতে পারেন। প্রশ্নটি হতে পারে ভিজিটররা ফিরে আসছেন কিনা, কোন এলাকাগুলো বেশি আকর্ষণ করছে, কোনো ক্যাম্পেইন মানুষকে ফিরিয়ে এনেছে কিনা বা কোনো ভেন্যুর ডিজিটাল অভিজ্ঞতা লয়্যালটি বাড়াতে সাহায্য করছে কিনা। এই প্রশ্নগুলোর উত্তরের জন্য প্রয়োজন সতর্ক আইডেন্টিটি ডিজাইন, নির্বিচার ট্র্যাকিং নয়।
নেটওয়ার্কটি অথেন্টিকেশন হিস্ট্রি, ভিজিটের ফ্রিকোয়েন্সি, সেশনের সময়কাল, লোকেশন অ্যাসোসিয়েশন এবং সম্মতির স্ট্যাটাসের মতো সিগন্যাল দিতে পারে। সেই সিগন্যালগুলো ন্যূনতম করা উচিত, সুরক্ষিত রাখা উচিত এবং শুধুমাত্র ভিজিটরের কাছে ব্যাখ্যা করা উদ্দেশ্যে ব্যবহার করা উচিত। র’ বা অপরিশোধিত কানেকশন ডেটা স্বয়ংক্রিয়ভাবে কোনো কাস্টমার ইনসাইট বা গ্রাহক ধারণা নয়, এবং একটি MAC অ্যাড্রেস কোনো সীমাহীন আচরণগত প্রোফাইল তৈরি করার লাইসেন্স দেয় না।
উপযোগী কর্মের সাথে পরিচয় সংযুক্ত করুন
একটি ব্যবহারিক ডেটা ফ্লো এইরকম দেখায়:
- অ্যাক্সেস ইভেন্ট ক্যাপচার করুন: শুধুমাত্র অথেন্টিকেশন, নিরাপত্তা এবং নির্দিষ্ট ব্যবসায়িক উদ্দেশ্যের জন্য প্রয়োজনীয় তথ্য রেকর্ড করুন।
- সম্পর্ক স্থাপন করুন: যেখানে ভিজিটর অপ্ট-ইন করেছেন বা ইতিমধ্যে কোনো লয়্যালটি প্রোগ্রামের অন্তর্ভুক্ত আছেন, সেখানে ইভেন্টটিকে উপযুক্ত প্রোফাইলের সাথে যুক্ত করুন।
- সম্মতির নিয়ম প্রয়োগ করুন: নেটওয়ার্ক অ্যাক্সেস থেকে মার্কেটিং যোগ্যতাকে আলাদা রাখুন এবং সংযুক্ত সিস্টেম জুড়ে সম্মতি প্রত্যাহারের বিষয়টিকে সম্মান জানান।
- একটি অপারেশনাল সিগন্যাল তৈরি করুন: পরিষেবা এবং ক্যাম্পেইনের সিদ্ধান্ত জানাতে রিটার্ন ভিজিট, এরিয়া এনগেজমেন্ট বা সেশন প্যাটার্ন ব্যবহার করুন।
- ফলাফল পরিমাপ করুন: মূল উদ্দেশ্যের সাথে অ্যাকশনের তুলনা করুন, তারপর যেখানে সনাক্তকরণযোগ্য ডেটার আর প্রয়োজন নেই সেখানে শুধুমাত্র সামগ্রিক ইনসাইট সংরক্ষণ করুন।
এই মডেলের জন্য Purple একটি প্ল্যাটফর্ম অপশন। এটি একটি ব্র্যান্ডেড গেস্ট পোর্টাল, প্রমাণীকরণ এবং সম্মতি লগকে CRM কানেক্টর, মার্কেটিং অটোমেশন, অ্যানালিটিক্স এবং Passpoint, OpenRoaming এবং iPSK-এর মতো আইডেন্টিটি-চালিত অ্যাক্সেস মডেলগুলির সাথে একত্রিত করে। মূল্যায়নের গুরুত্বপূর্ণ বিষয় হলো প্ল্যাটফর্মটি ভেন্যুর বিদ্যমান অ্যাক্সেস পয়েন্ট, আইডেন্টিটি প্রোভাইডার, CRM এবং অপারেশনাল প্রক্রিয়াগুলির সাথে খাপ খাইয়ে নেওয়ার পাশাপাশি সম্মতি এবং রিটেনশন নিয়মগুলি প্রয়োগ করতে পারে কিনা।
অতিরিক্ত সংগ্রহ না করে মূল্য প্রমাণ করুন
রিটেল টিম গ্রাহকের অভিজ্ঞতা উন্নত করতে সম্মতিযুক্ত ভিজিট সিগন্যাল ব্যবহার করতে পারে। হসপিটালিটি অপারেটররা একটি একক সংযোগ থেকে ফিরে আসা অতিথির অভিজ্ঞতাকে আলাদা করতে পারেন। প্রোপার্টি ম্যানেজাররা বাসিন্দাদের সাথে যোগাযোগ উন্নত করতে পরিষেবার ধরণ ব্যবহার করতে পারেন। প্রতিটি ক্ষেত্রে, নেটওয়ার্ক একটি সিদ্ধান্তকে সমর্থন করে, সবকিছু সংগ্রহ করার একটি যৌক্তিক অজুহাত হওয়ার পরিবর্তে।
একটি পরিমাপযোগ্য অপারেশনাল উদ্দেশ্য এবং একজন নির্দিষ্ট ডেটা মালিক দিয়ে শুরু করুন। আইনি ভিত্তি নথিভুক্ত করুন, যাদের প্রয়োজন শুধুমাত্র তাদের মধ্যেই অ্যাক্সেস সীমাবদ্ধ করুন এবং CRM-এর সাথে ফিড সংযুক্ত করার আগে মুছে ফেলা বা একত্রিতকরণের নিয়ম সেট করুন। এটি গেস্ট WiFi সেটআপকে বাণিজ্যিক মূল্য এবং ইউকে গোপনীয়তার প্রত্যাশা উভয়ের সাথেই সামঞ্জস্যপূর্ণ রাখে।
Purple ভেন্যু অপারেটরদের জন্য ব্র্যান্ডেড গেস্ট প্রমাণীকরণ, Passpoint, OpenRoaming এবং iPSK এর মাধ্যমে আইডেন্টিটি-চালিত অ্যাক্সেস, কমপ্লায়েন্স কন্ট্রোল, অ্যানালিটিক্স এবং CRM ইন্টিগ্রেশন প্রদান করে। কীভাবে এর প্ল্যাটফর্ম একটি সুরক্ষিত গেস্ট WiFi সেটআপকে কম-ঝামেলাপূর্ণ, আরও পরিমাপযোগ্য ভিজিটর অভিজ্ঞতায় রূপান্তর করতে পারে তা মূল্যায়ন করতে Purple ভিজিট করুন।


