
Guest WiFi Setup & Architecture Advisor
Evaluate network isolation models, captive portal compliance, bandwidth shaping, and multi-vendor controller blueprints for modern venue deployments.
High-footfall commercial venue. Deploys Layer 2 client isolation to protect visitor handsets, automated bandwidth quotas to preserve POS connectivity, and explicit GDPR consent capture.
Venue configuration inputs
Security & capacity assessment
Protect visitor devices and corporate infrastructure with verified client isolation and compliant captive portal automation.
访客 WiFi 设置通常被视作一项只需五分钟的路由器任务:创建一个 SSID,添加一个密码,并在前台放一个标牌。这种建议是不完整的。共享密码会导致问责机制薄弱,开放网络会将用户暴露在可避免的风险中,而浏览器引导页面则可能将简单的连接过程变成令人沮丧的表单填写过程。
现代场所需要将连接视为其安全架构、访客体验和第一方数据策略的一部分。访问模式应与场所、访客再次光临的原因以及运营商在英国隐私法下的义务相匹配。在某些场所,Captive Portal 仍然有用。但在其他场所,通过 Passpoint、OpenRoaming 或 iPSK 进行的加密、身份驱动访问则是更明智的设计。
重新思考传统的宾客网络
传统的访客网络假设访客会接受繁琐的操作以换取免费的互联网访问。但他们并不总是如此。访客可能需要找到正确的 SSID、索要密码、接受条款、输入电子邮件地址、填写营销表格,并在下次访问时重复该过程。每一个额外的步骤都创造了另一个放弃连接、产生支持请求或使用非官方网络的机会。
当运营商将安全问题简化为便利性时,安全性能就会受到影响。开放的 SSID 无法为设备与接入点之间的流量提供任何实质性的保护,而共享密码则让场所几乎无法控制谁有权访问或该访问权限何时结束。当相同的凭证被印在菜单上、在接待处展示并无限期重复使用时,即使是受 WPA 保护的网络也可能变得难以管理。
英国用户的行为在历史上暴露了临时公共 WiFi 的脆弱性。2012 年的一项英国调查发现,56% 的公共 WiFi 用户在浏览前没有检查 WiFi 是否加密,而 42% 使用公共 WiFi 的成年人从不或极少检查网络是否安全,正如在 Purple 关于保护访客 WiFi 安全的指南 中所报道的那样。同一项调查还记录了人们通过公共 WiFi 输入敏感凭据的行为,包括电子邮件、社交媒体、付款卡和网上银行详细信息。这使得加密和隔离成为最基本的安全保护措施,而不是可选的改进。
密码解决的问题比运营商预期的要少
共享密码可以阻止临时路人接入网络,但它无法确定个人身份。如果凭据被复制,运营商就无法轻松区分合法访客与未授权设备。更改密码会带来运营负担,而不更改密码则会保留旧的访问权限。
Captive Portal 通过展示条款、隐私信息和身份验证步骤来提高控制力。它们还可以支持合法、自愿的营销同意。但它们不会自动加密连接、隔离设备或保护底层局域网。门户网站属于应用层,不能替代合理的网络设计。
实用规则:切勿将登录页面作为网络安全的证据。安全始于加密、细分、防火墙策略和客户端隔离。
这种区分同样适用于 WiFi 之外。酒店、服务式公寓和度假租赁运营商通常会出于运营和法律原因收集访客信息,但访客登记和网络访问不应被视为一项不加区分的数据活动。运营商在审查 登记旅客的法律规则 时,应将住宿记录、连接日志和自选的营销画像区分开来,并明确每项的具体用途。
身份识别改变了运营模式
身份驱动的设计使每个人或设备与网络建立受控的关系。Passpoint 可以允许返回用户的设备通过公认的配置文件自动进行身份验证,而 OpenRoaming 可以支持跨参与网络的访问。iPSK(也称为私有或个人预共享密钥)可以提供比单一公共密码更容易撤销的唯一凭证。
其结果是对宾客 WiFi 设置的全新定义。其目的不仅仅是让设备上线,而是以尽可能少的摩擦提供加密访问,同时保留运营商执行策略、撤销访问权限以及记录事件发生过程的能力。
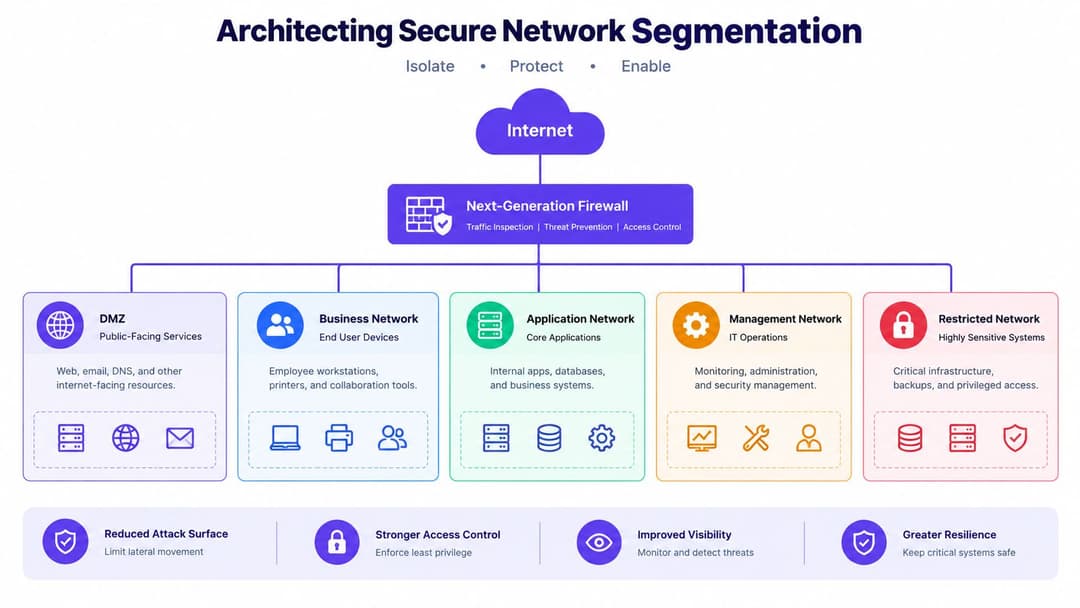
构建安全的网络分段架构
身份验证处于隔离限制之后。在设计品牌 Portal 页面或选择免密方式之前,请确切决定宾客设备允许访问的范围。在一个构建良好的场馆网络中,答案通常是公共互联网,此外无他。
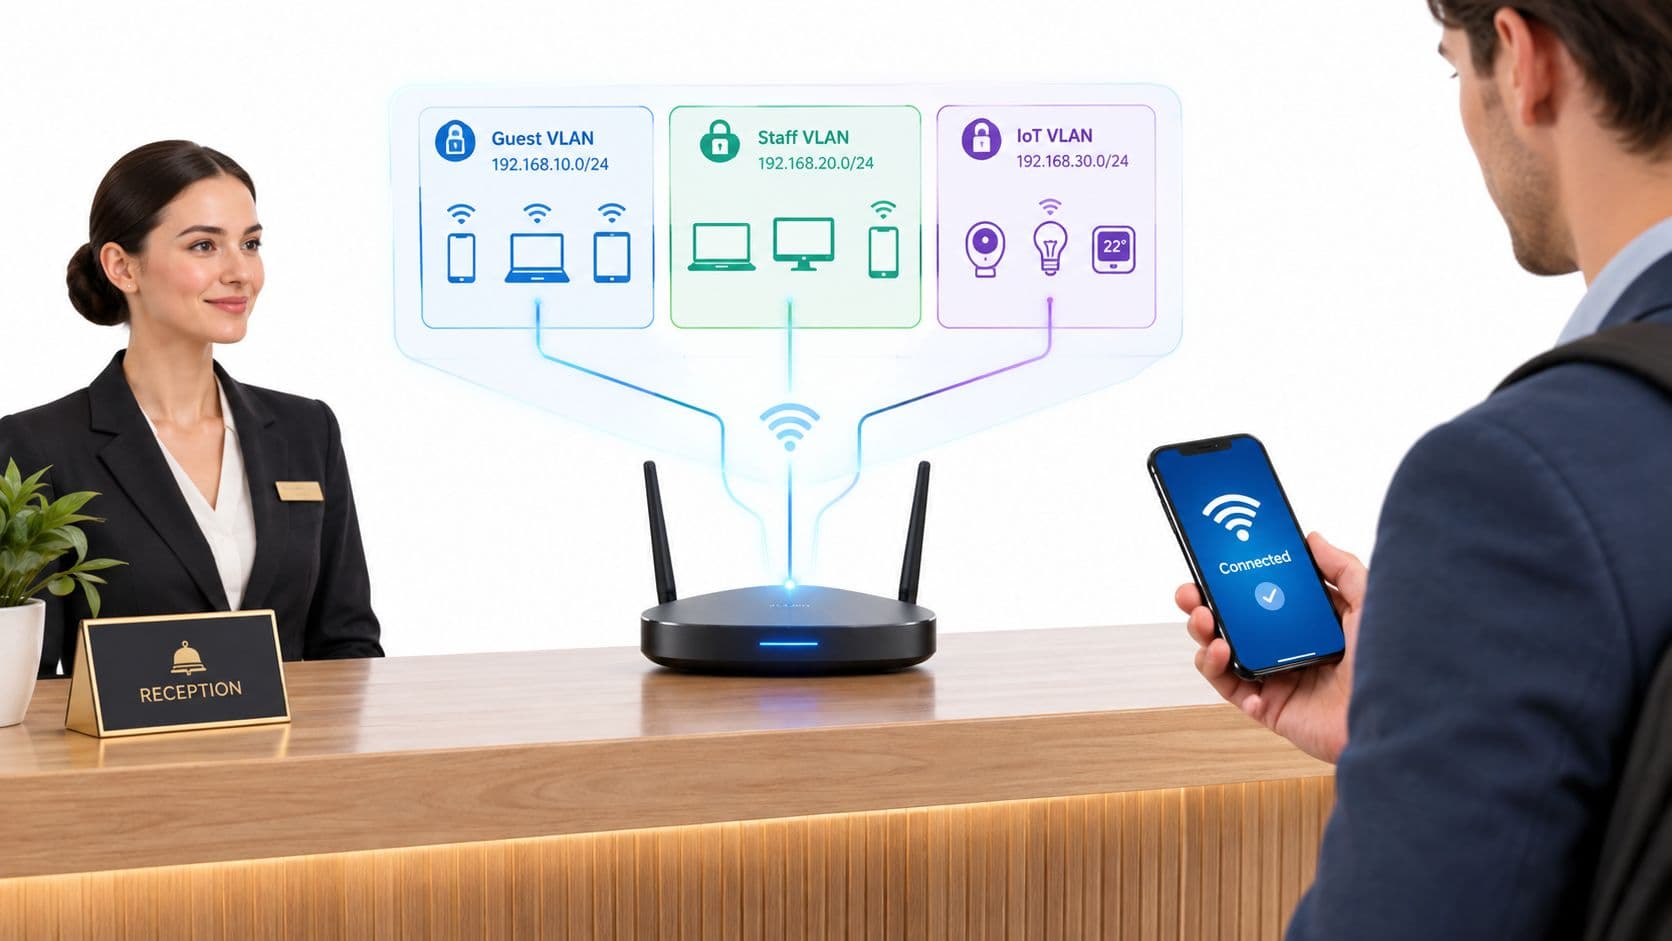
企业级的最低标准是建立一个映射到访客 VLAN的专用访客 SSID,并为其配备独立的 DHCP 作用域和拒绝路由到企业、支付、IoT 以及管理网络的防火墙策略。尽管相同的交换机或接入点承载着这些流量,但访客 VLAN 不应共享受信任的路由路径。必须在网络层强制执行逻辑隔离。
在制作欢迎页面之前先构建边界
从网关开始向内推进。将访客 SSID 映射到专用的 VLAN,从独立的 DHCP 作用域分配 IP 地址,并通过仅允许 DNS、DHCP 和互联网流向同时拒绝访问私有子网的防火墙策略来传输访客流量。不要仅仅依赖 SSID 名称或路由器的“访客”标签来证明隔离已生效。
客户端隔离增加了第二道边界。它能防止一个访客设备发现或连接到同一无线网络上的另一个设备。这在公共场所尤为重要,因为访客之间互不相识,不能让一台受损的笔记本电脑、手机或智能设备去探测附近的客户端。
一个合理的策略顺序如下所示:
- 隔离广播域:将访客流量放置在其专属的 VLAN 和 DHCP 范围内,而不是留在员工网络中。
- 阻止内部目标:拒绝访问企业服务器、支付系统、打印机、摄像头、建筑控制和网络管理界面。
- 启用客户端隔离:在接入点层防止访客设备之间进行点对点通信。
- 仅允许所需服务:仅允许地址分配、名称解析、身份验证和互联网访问所需的服务。
- 记录策略决策:保留足够的运营信息,以便调查滥用行为并验证规则是否正常运行。
在将此设计转化为托管的多站点环境时,来自 Purple 的实用企业 WiFi 安全指南 非常有用。产品选择的重要性远不如平台是否能够清晰展现这些控制措施并跨每个场所一致地应用它们。
保护运营流量免受访客需求影响
如果访客网络消耗了可用的上行链路,即使它是隔离的,依然会损害业务。一份英国商业宽带指南建议,对于典型的网页浏览和电子邮件,每个并发访客设备使用大约 3 - 5 Mbps 的下载带宽,这是在 此英国访客 WiFi 容量指南 中描述的基准。请将此作为规划的起点,而非最终保证。流媒体、软件更新、视频通话以及特定场所的应用可能需要不同的策略。
对访客类别应用速率限制或服务质量规则,以便收银系统、员工系统、语音服务和建筑运营保持可预测的性能。决定是否应限制、优先处理或仅监控高带宽服务。一个好的设计会在发布前做出此决定,而不是等待前台报告刷卡机变慢。
家用路由器通常只提供简单的访客开关、独立的 SSID、密码和本地访问选项。这对于小型场所可能足够了,但大型场所需要集中式策略、可重复的 VLAN 定义以及审计追踪。其架构应保持清晰易懂,以便后续接手的工程师进行维护。
在 Captive Portal 与免密码访问之间做出选择
没有一种适用于所有场所的绝对正确的身份验证方法。一家主要服务于首次访客的餐厅可能会更看重简短的门户流程和可选的营销邀请。而拥有忠诚会员的酒店集团、拥有定期通勤者的交通枢纽,或拥有重复购物者的零售物业,因重复登录而损失的价值可能比再次收集相同信息所获得的价值还要多。
当运营商需要展示条款、收集明确的同意、将网络会话与访客画像关联或应用特定场所的流程时,Captive Portal 仍然非常有用。该门户应快速、易于访问且分寸得当。它不应索要场所无法解释或无法合法使用的信息。
Passpoint 和 OpenRoaming 采用不同的方法。设备接收或已持有受信任的网络配置文件,然后在后台进行身份验证,而不是等待浏览器重定向。Passpoint 部署可以使用企业级身份验证和加密访问,包括在客户端和基础设施支持下的 WPA3-Enterprise。OpenRoaming 在参与的网络中扩展了相同的通用概念,允许一个身份在多个地点之外使用。
iPSK 介于公共密码与完整的证书级身份系统之间。场所可以保留一个 SSID,同时为用户、团队、设备或服务组分配唯一的密钥。可以在不更改其他所有用户凭据的情况下撤销某个密钥,这对于员工、承包商以及无法使用现代企业级身份验证的旧设备非常实用。
对比访问模式
| 方法 | 安全级别 | 用户阻力 | 最佳应用场景 |
|---|---|---|---|
| 共享 WPA2 或 WPA3 密码 | 取决于密码处理、加密和网络隔离 | 首次连接时较低,凭据更改时较高 | 对身份要求有限的小型、低复杂度场所 |
| Captive Portal | 仅在与加密 WiFi 和细分结合时较强 | 中等到高,尤其是再次访问时 | 首次访问者、同意、场所条款和可选营销 |
| Passpoint | 在支持的情况下,提供强加密的、基于配置文件的访问 | 配置文件配置后极低 | 酒店、校园、交通和常客 |
| OpenRoaming | 在参与网络之间提供加密的漫游访问 | 对符合条件的用户而言极低 | 多场所物业以及在参与场所之间移动的用户 |
| iPSK | 具有共享 SSID 的独立、可撤销密钥 | 低到中,取决于配置方式 | 员工、承包商、传统设备和受控设备组 |
门户网站并不一定过时。只有当运营商对每位访客(无论访问频率、设备功能或与品牌的关联度如何)都使用门户网站时,它才会成为错误的工具。来自 Purple 的 captive portal 指南 为仍需要托管登录和同意流程的场所提供了有用的背景信息,但门户网站应该只是其中一种访问选项,而不是 guest WiFi 的定义。
根据访客关系进行选择
在请求的信息有明确用途时,使用门户网站进行首次交互。为已完成必要设置的已知、再次到访用户提供 Passpoint 或 OpenRoaming。在个人或设备需要独立凭据,但完整的身份提供商集成会增加不必要的复杂性时,请使用 iPSK。
设备支持需要务实的规划。并非每个访客都拥有兼容的配置文件,也并非每个站点都拥有相同的认证基础设施。实际部署中可以提供安全的门户页面作为备用方案,同时引导重复访问的用户使用无密码访问。这样既保留了覆盖面,又无需强迫每位访客都走最慢的路径。
导航隐私与法律合规
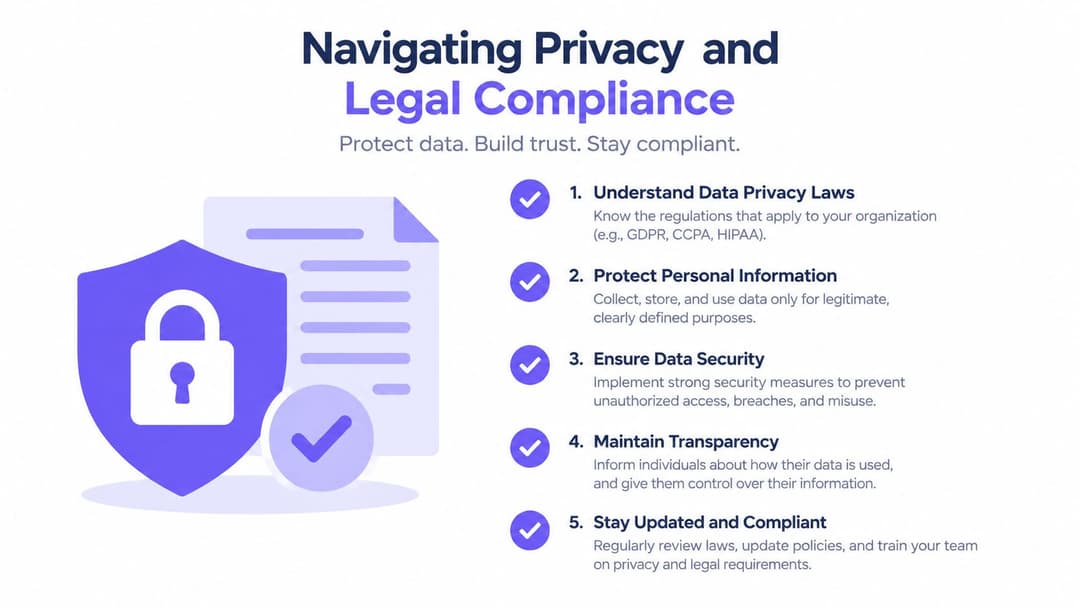
英国的访客 WiFi 处于一个合规堆栈中,而非单一的规则手册。UK GDPR 和《2018年数据保护法》塑造了隐私声明、合法处理和同意的要求。《2024年产品安全和电信基础设施法案》(PSTI Act 2024)促使运营商摆脱默认密码,走向更强的网络卫生,包括网络分段和打补丁。《2016年调查权力法》则会产生保留连接元数据的义务,如 MAC 地址、IP 分配和时间戳,正如 Purple 的英国公共 WiFi 指南 中所概述的那样。
这种结合改变了设计简报。场馆需要了解其收集了什么、收集的原因、谁可以访问、保留多长时间以及如何删除。这些决定应在 Portal 页面上线之前记录存档。
将访问权限与营销分离开来
最常见的 Portal 错误是将互联网访问与营销接受强行捆绑。宾客可能需要接受可接受使用条款并阅读隐私声明才能使用该服务,但这并不意味着场馆可以要求宾客必须同意接收推广邮件。
营销同意必须是未勾选的、自愿给出的,并且与访问相分离。访客应该能够在不同意自选营销的情况下进行连接。表单应说明将发送哪些信息,确定负责的组织,并使撤销同意变得简单。如果场所需要分析、忠诚度注册、调查或 CRM 丰富,每个目的都需要有合理的基础和适当的通知。
收集所选访问模型所需的最低限度数据。匿名且仅限互联网的服务可能比与会员关联的 Passpoint 配置文件需要更少的信息。电子邮件地址可能会支持特定的身份验证流程,但对于每次部署来说,它并不是自动必需的。避免仅仅因为 CRM 可以存储就收集出生日期、邮寄地址、电话号码或人口统计信息。
同意应当代表一种真正的选择。如果拒绝可选的营销目的会导致访客无法上线,那么这种选择就不是自由做出的。
使保留规则具备可操作性
连接元数据对于安全调查、滥用处理和法律义务可能很有价值。但在没有明确目的的情况下保留它也会带来个人数据风险。制定一个区分身份验证记录、安全日志、营销记录和汇总分析的保留计划。设置删除或匿名化操作,分配所有权,并测试控制措施是否按规定执行。
通俗易懂的声明应当解释收集的数据类别、处理原因、共享安排、保留方法以及隐私问题的联系渠道。来自 Purple 的访客 WiFi 隐私指南 可以帮助运营商将门户视作有记录的数据处理工作流,而不是一个装饰性的欢迎页面。
安全治理应当融入同一流程中。更改默认凭据、修补网关和接入点补丁、限制管理权限,并使访客流量远离敏感系统。合规性无法取代工程控制。它为这些控制措施提供了文档化的目的,并限制了由其产生的数据。
测试与部署上线
仅凭手机上显示出 SSID,并不意味着宾客 WiFi 设计已准备就绪。验收测试必须证实双重承诺:访客可以访问互联网,且他们无法访问场馆内部任何不应访问的内容。
先在临时过渡区或场所内安静的区域开始。使用能够反映最终验证路径的测试账号,包括首次使用门户网站的用户、基于画像的再次到访用户,以及使用 iPSK 凭据的设备(如果该方法是设计的一部分)。不要只用管理员的笔记本电脑进行测试。
测试关键的控制措施
在访客设备上运行以下检查:
- 互联网可达性:确认普通的网页访问、DNS 解析、HTTPS 网站以及预期的门户重定向。
- 内部拒绝:尝试访问公司服务、支付基础设施、打印机、摄像头、IoT 控制器和管理接口。每一个都应保持不可达状态。
- 对等隔离:测试一个访客设备是否可以发现或连接到另一个访客设备。客户端隔离应阻止此行为。
- 身份验证恢复:关闭并重新打开浏览器,忘记网络,在接入点之间漫游,并测试已过期或已撤销的凭据。
- 容量行为:加入代表性设备并观察延迟、丢包率、上行链路使用情况以及对业务流量的影响。
- 故障处理:在受控测试中断开门户服务或上行链路,并确认用户体验和故障转移行为符合记录的策略。
面向英国的设置指南特别建议使用宾客设备进行测试,以验证在内部主机保持不可达的同时能够正常访问互联网,因为如果缺少隔离或防火墙规则,即使成功创建了宾客 SSID,也可能仍会泄露 LAN 访问权限。
在 iOS, Android, and Windows 上进行测试,并包括具有私有地址功能、VPN 软件、强力省电模式和企业安全配置文件的设备。当设备使用 Captive Portal 助手、嵌入式浏览器或完整浏览器时,Captive Portal 的表现可能会有所不同。Passpoint 配置文件也需要通过配置、漫游、证书或凭证过期以及移除进行测试。
分阶段受控推广
从一个接入点、一个前台或公共区域以及一小群员工测试人员开始。记录每一个支持问题,包括已连接但未获取IP地址的设备、无法打开的门户页面,以及保持连接但无法访问互联网的用户。解决根本原因,而不是将指导员工重启设备作为永久性的权宜之计。
按区域进行扩展,并监控身份验证失败、DHCP 耗尽、防火墙拒绝、带宽消耗、漫游事件以及门户可用性。为前台团队制定一份简单的操作手册。其中应当解释官方 SSID、员工可以索取哪些信息、如何报告服务中断,以及他们绝对不能做的事情,例如提供内部密码作为临时变通方案。
当部署几乎不需要人工干预时,其在运营上就达到了成熟状态。警报系统应在访客报告问题之前,识别出中断的上行链路、失效的门户依赖项、过载的接入点或异常的内部路由。请保留一份回滚方案,以便在不干扰员工、支付、安全或建筑系统的情况下禁用新服务。
将网络数据转化为业务洞察
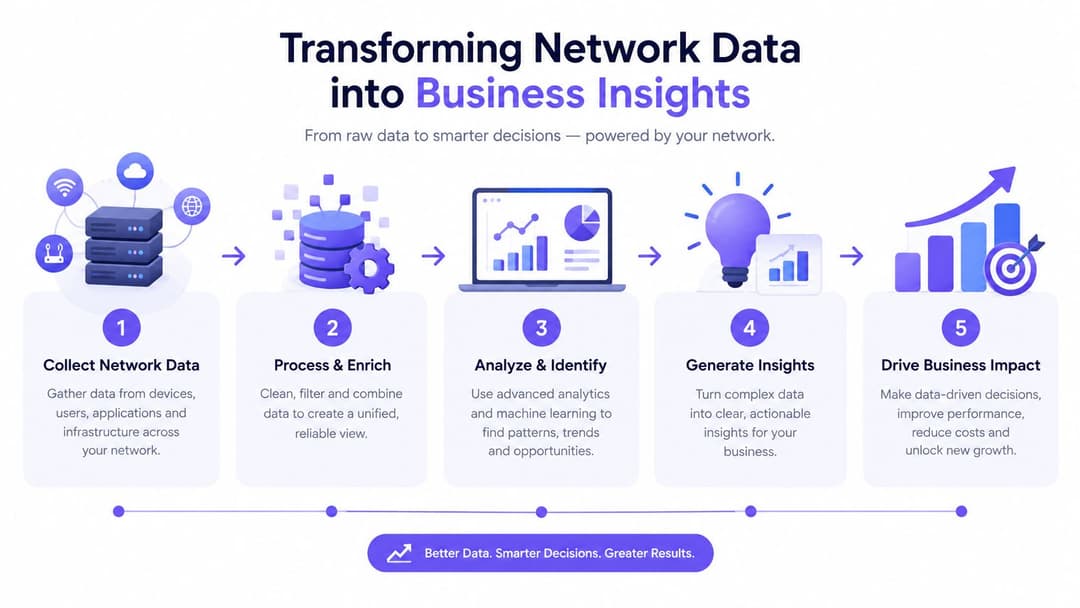
当运营商能够将合法的接入事件与有意义的业务问题联系起来时,访客网络就具有了战略用途。这些问题可能是访客是否会再次光顾、哪些区域吸引了互动、某项活动是否吸引了人们回归,或者场所的数字化体验是否支持提高忠诚度。这些问题需要细致的身份设计,而不是不加区分地进行追踪。
网络可以提供诸如身份验证历史、访问频率、会话时长、位置关联和同意状态等信号。这些信号应当被最小化并予以保护,且仅用于向访客解释过的目的。原始连接数据并不会自动转化为客户洞察,MAC 地址也不是建立无限制行为画像的许可证。
将身份与有用操作相关联
实际的数据流向如下所示:
- 记录访问事件:仅记录身份验证、安全性和明确业务目的所需的信息。
- 解析关联关系:当访客已选择加入或已属于忠诚度计划时,将该事件与相应的配置文件相关联。
- 应用同意规则:将营销资格与网络访问隔离开来,并在已连接的系统中尊重用户撤回同意的决定。
- 创建运营信号:利用回访、区域互动或会话模式来为服务和营销活动决策提供信息。
- 衡量成效:对照原始目标比较执行效果,然后在不再需要可识别数据时仅保留汇总的洞察分析。
Purple 是该模式的一种平台选择。它将品牌化的 guest 门户、身份验证和合规日志记录与 CRM 连接器、营销自动化、分析以及 Passpoint、OpenRoaming 和 iPSK 等身份驱动的访问模式相结合。重要的评估点在于平台是否能执行同意和保留规则,同时适应场所现有的接入点、身份提供商、CRM 和运营流程。
在不过度收集的前提下证明价值
零售团队可以利用经同意的访问信号来优化客户旅程。酒店运营商可以将单次连接与回头客体验区分开来。物业经理可以利用服务模式来改善与居民的沟通。在每种情况下,网络都旨在辅助决策,而不是成为收集一切数据的理由。
从可衡量的运营目标和明确的数据所有者开始。在将数据流连接到 CRM 之前,记录合法依据、限制仅需访问的人员,并设置删除或聚合规则。这可以使访客 WiFi 设置既符合商业价值,又符合英国的隐私期望。
Purple 为场所运营商提供品牌化的访客认证、通过 Passpoint、OpenRoaming 和 iPSK 实现的身份驱动型访问、合规性控制、分析以及 CRM 集成。访问 Purple 评估其平台如何将安全的访客 WiFi 设置转化为更低摩擦、更可衡量的访客体验。



