

एक गेस्ट WiFi सेटअप को अक्सर पांच मिनट के राउटर काम के रूप में माना जाता है: एक SSID बनाएं, एक पासवर्ड जोड़ें, और रिसेप्शन पर एक साइन लगा दें। वह सलाह अधूरी है। एक साझा पासवर्ड कमजोर जवाबदेही पैदा करता है, एक खुला नेटवर्क उपयोगकर्ताओं को टालने योग्य जोखिमों में डालता है, और एक ब्राउज़र स्प्लैश पेज एक साधारण कनेक्शन को एक निराशाजनक फॉर्म-फिलिंग प्रक्रिया में बदल सकता है।
आधुनिक स्थानों को कनेक्टिविटी को अपनी सुरक्षा आर्किटेक्चर, अतिथि अनुभव और फर्स्ट-पार्टी डेटा रणनीति के हिस्से के रूप में मानने की आवश्यकता है। एक्सेस मॉडल स्थान, आगंतुक के लौटने के कारण और UK गोपनीयता कानून के तहत ऑपरेटर के दायित्वों से मेल खाना चाहिए। कुछ स्थानों पर, एक Captive Portal उपयोगी बना रहता है। अन्य स्थानों पर, Passpoint, OpenRoaming या iPSK के माध्यम से एन्क्रिप्टेड, पहचान-संचालित एक्सेस अधिक समझदारी भरा डिज़ाइन है।
पारंपरिक अतिथि नेटवर्क पर पुनर्विचार
पारंपरिक गेस्ट नेटवर्क यह मान लेता है कि विज़िटर मुफ्त इंटरनेट एक्सेस के बदले में बाधाओं को स्वीकार करेंगे। वे हमेशा ऐसा नहीं करेंगे। एक गेस्ट को सही SSID खोजने, पासवर्ड मांगने, शर्तों को स्वीकार करने, एक ईमेल पता दर्ज करने, एक मार्केटिंग फॉर्म पूरा करने और अगली यात्रा पर इस प्रक्रिया को दोहराने की आवश्यकता हो सकती है। प्रत्येक अतिरिक्त कदम ड्रॉप-आउट, सहायता अनुरोधों, या अनौपचारिक नेटवर्क के उपयोग का एक और अवसर पैदा करता है।
सुरक्षा तब प्रभावित होती है जब ऑपरेटर समस्या को केवल सुविधा तक सीमित कर देते हैं। एक ओपन SSID डिवाइस और एक्सेस पॉइंट के बीच ट्रैफ़िक के लिए कोई सार्थक सुरक्षा प्रदान नहीं करता है, जबकि एक साझा पासवर्ड स्थान को इस बात पर बहुत कम नियंत्रण देता है कि किसके पास एक्सेस है या वह एक्सेस कब समाप्त होना चाहिए। यहाँ तक कि WPA-protected नेटवर्क को नियंत्रित करना भी मुश्किल हो सकता है जब वही क्रेडेंशियल मेनू पर प्रिंट किए जाते हैं, रिसेप्शन पर प्रदर्शित किए जाते हैं, और अनिश्चित काल तक पुन: उपयोग किए जाते हैं।
यूके के उपयोगकर्ताओं के व्यवहार ने ऐतिहासिक रूप से आकस्मिक सार्वजनिक WiFi की कमजोरी को उजागर किया है। 2012 के एक यूके सर्वेक्षण में पाया गया कि 56% सार्वजनिक WiFi उपयोगकर्ताओं ने ब्राउज़ करने से पहले यह जांच नहीं की कि WiFi एन्क्रिप्टेड था या नहीं, जबकि सार्वजनिक WiFi का उपयोग करने वाले 42% वयस्कों ने कभी या शायद ही कभी यह जांच की कि नेटवर्क सुरक्षित था या नहीं, जैसा कि गेस्ट WiFi को सुरक्षित करने पर Purple के मार्गदर्शन में रिपोर्ट किया गया है। उसी निष्कर्ष ने लोगों को सार्वजनिक WiFi पर ईमेल, सोशल मीडिया, भुगतान-कार्ड और ऑनलाइन-बैंकिंग विवरण सहित संवेदनशील क्रेडेंशियल दर्ज करते हुए दर्ज किया। यह एन्क्रिप्शन और पृथक्करण को बुनियादी सुरक्षा उपाय बनाता है, न कि वैकल्पिक सुधार।
पासवर्ड ऑपरेटरों की अपेक्षा से कम समस्याओं का समाधान करते हैं
एक साझा पासवर्ड अनधिकृत राहगीरों को नेटवर्क से दूर रख सकता है, लेकिन यह व्यक्तिगत पहचान स्थापित नहीं करता है। यदि कोई क्रेडेंशियल कॉपी हो जाता है, तो ऑपरेटर किसी वैध विज़िटर और अनधिकृत डिवाइस के बीच आसानी से अंतर नहीं कर सकता है। पासवर्ड बदलने से परिचालन का बोझ बढ़ता है, और इसे न बदलने से पुराना एक्सेस बना रहता है।
Captive Portal शर्तें, गोपनीयता जानकारी और एक प्रमाणीकरण चरण प्रस्तुत करके नियंत्रण में सुधार करते हैं। वे वैध, वैकल्पिक मार्केटिंग सहमति का भी समर्थन कर सकते हैं। वे कनेक्शन को स्वचालित रूप से एन्क्रिप्ट नहीं करते हैं, डिवाइस को अलग नहीं करते हैं, या अंतर्निहित LAN की सुरक्षा नहीं करते हैं। एक पोर्टल एक एप्लीकेशन लेयर है, जो एक मजबूत नेटवर्क डिज़ाइन का विकल्प नहीं है।
व्यावहारिक नियम: लॉगिन पेज का उपयोग कभी भी इस बात के प्रमाण के रूप में न करें कि नेटवर्क सुरक्षित है। सुरक्षा एन्क्रिप्शन, सेगमेंटेशन, फ़ायरवॉल पॉलिसी और क्लाइंट आइसोलेशन से शुरू होती है।
यही अंतर WiFi से परे भी मायने रखता है। होटल, सर्विस अपार्टमेंट और हॉलिडे-लेट ऑपरेटर अक्सर परिचालन और कानूनी कारणों से आगंतुकों का विवरण एकत्र करते हैं, लेकिन अतिथि पंजीकरण और नेटवर्क एक्सेस को एक ही अविभाजित डेटा अभ्यास नहीं माना जाना चाहिए। मेहमानों के पंजीकरण के लिए कानूनी नियमों की समीक्षा करने वाले ऑपरेटरों को प्रत्येक के लिए स्पष्ट उद्देश्य के साथ आवास रिकॉर्ड, कनेक्टिविटी लॉग और वैकल्पिक मार्केटिंग प्रोफाइल को अलग रखना चाहिए।
पहचान ऑपरेटिंग मॉडल को बदल देती है
एक पहचान-संचालित डिज़ाइन प्रत्येक व्यक्ति या डिवाइस को नेटवर्क के साथ एक नियंत्रित संबंध देता है। Passpoint वापस लौटने वाले उपयोगकर्ता के डिवाइस को एक मान्यता प्राप्त प्रोफ़ाइल के माध्यम से स्वचालित रूप से प्रमाणित करने की अनुमति दे सकता है, जबकि OpenRoaming भाग लेने वाले नेटवर्क पर एक्सेस का समर्थन कर सकता है। iPSK, जिसे निजी या व्यक्तिगत प्री-शेयर्ड कुंजियाँ भी कहा जाता है, अद्वितीय क्रेडेंशियल प्रदान कर सकता है जिन्हें एक सामूहिक पासवर्ड की तुलना में रद्द करना आसान होता है।
इसका परिणाम अतिथि WiFi सेटअप की एक अलग परिभाषा है। उद्देश्य केवल एक डिवाइस को ऑनलाइन लाना नहीं है। यह ऑपरेटर की नीति लागू करने, एक्सेस को निरस्त करने और जो हुआ उसे दस्तावेज़ित करने की क्षमता को बनाए रखते हुए न्यूनतम संभव बाधा के साथ एन्क्रिप्टेड एक्सेस प्रदान करना है।
सुरक्षित नेटवर्क सेगमेंटेशन का निर्माण
प्रमाणीकरण रोकथाम के बाद आता है। एक ब्रांडेड पोर्टल डिजाइन करने या पासवर्ड रहित विधि का चयन करने से पहले, यह तय करें कि एक अतिथि डिवाइस को वास्तव में कहाँ तक पहुँचने की अनुमति है। एक अच्छी तरह से निर्मित स्थान नेटवर्क में, इसका उत्तर आमतौर पर केवल सार्वजनिक इंटरनेट होता है और कुछ नहीं।
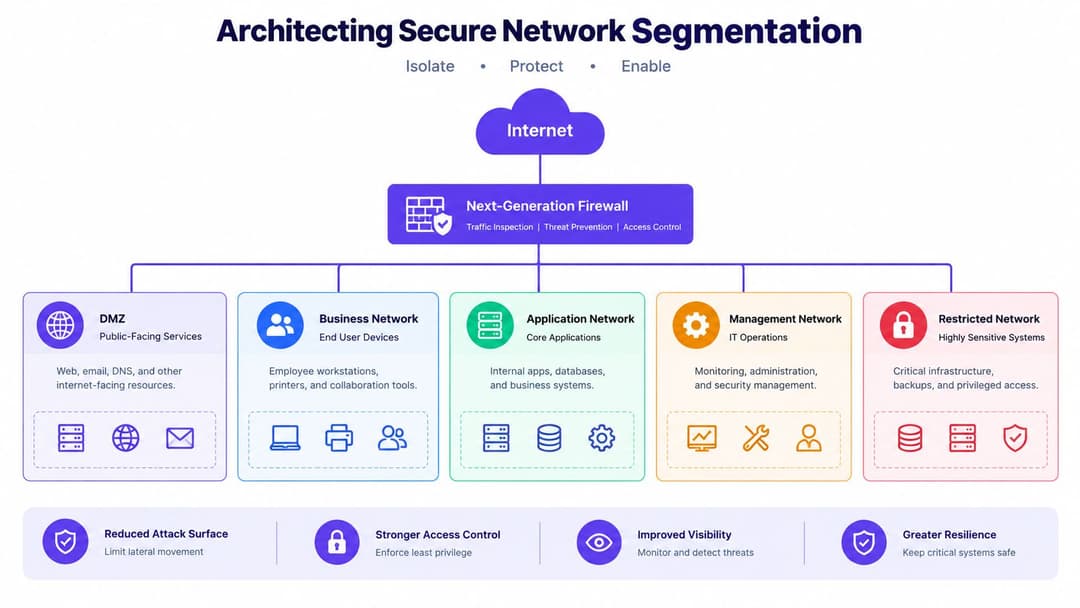
न्यूनतम एंटरप्राइज पैटर्न एक समर्पित गेस्ट SSID है जो एक गेस्ट VLAN से मैप किया गया हो, जिसमें उसका अपना DHCP स्कोप और एक फ़ायरवॉल पॉलिसी हो जो कॉर्पोरेट, पेमेंट, IoT और मैनेजमेंट नेटवर्क के रूट्स को अस्वीकार करती हो। गेस्ट VLAN को विश्वसनीय रूटिंग पथ साझा नहीं करना चाहिए क्योंकि वही स्विच या एक्सेस पॉइंट ट्रैफ़िक को ले जाते हैं। नेटवर्क लेयर पर लॉजिकल अलगाव लागू किया जाना चाहिए।
स्वागत पृष्ठ से पहले सीमा का निर्माण करें
गेटवे से शुरुआत करें और अंदर की ओर काम करें। गेस्ट SSID को एक समर्पित VLAN से मैप करें, एक अलग DHCP स्कोप से एड्रेस जारी करें, और गेस्ट ट्रैफिक को एक फ़ायरवॉल पॉलिसी के माध्यम से भेजें जो DNS, DHCP और इंटरनेट-बाउंड ट्रैफिक की अनुमति देती है जबकि निजी सबनेट तक पहुंच को अस्वीकार करती है। अलगाव काम कर रहा है, इसके प्रमाण के रूप में केवल SSID नाम या राउटर के "गेस्ट" लेबल पर भरोसा न करें।
क्लाइंट आइसोलेशन एक दूसरी सीमा जोड़ता है। यह एक अतिथि डिवाइस को उसी वायरलेस नेटवर्क पर दूसरे डिवाइस को खोजने या उससे कनेक्ट होने से रोकता है। यह सार्वजनिक स्थानों पर महत्वपूर्ण है क्योंकि विज़िटर एक-दूसरे को नहीं जानते हैं, और एक हैक किए गए लैपटॉप, फोन या स्मार्ट डिवाइस को आस-पास के क्लाइंट की जांच करने में सक्षम नहीं होना चाहिए।
एक समझदारी भरा नीति अनुक्रम इस प्रकार दिखता है:
- ब्रॉडकास्ट डोमेन को अलग करें: गेस्ट ट्रैफ़िक को स्टाफ नेटवर्क पर छोड़ने के बजाय उसके अपने VLAN और DHCP स्कोप पर रखें।
- आंतरिक गंतव्यों को ब्लॉक करें: कॉर्पोरेट सर्वर, भुगतान प्रणाली, प्रिंटर, कैमरे, बिल्डिंग कंट्रोल और नेटवर्क प्रबंधन इंटरफेस तक पहुंच को अस्वीकार करें।
- क्लाइंट आइसोलेशन सक्षम करें: एक्सेस-पॉइंट लेयर पर गेस्ट डिवाइसों के बीच पीयर-टू-पीयर संचार को रोकें।
- केवल आवश्यक सेवाओं की अनुमति दें: एड्रेस असाइनमेंट, नाम रिज़ॉल्यूशन, प्रमाणीकरण और इंटरनेट एक्सेस के लिए आवश्यक सेवाओं की अनुमति दें।
- पॉलिसी निर्णयों को लॉग करें: दुरुपयोग की जांच करने और यह सत्यापित करने के लिए कि नियम काम कर रहे हैं, पर्याप्त परिचालन जानकारी बनाए रखें।
इस डिज़ाइन को एक प्रबंधित, मल्टी-साइट वातावरण में अनुवादित करते समय Purple का व्यावहारिक enterprise WiFi security guide उपयोगी है। प्रोडक्ट का चयन इस बात से कम मायने रखता है कि प्लेटफॉर्म नियंत्रणों को स्पष्ट रूप से प्रदर्शित करता है या नहीं और उन्हें हर वेन्यू पर लगातार लागू करता है या नहीं।
परिचालन ट्रैफ़िक को गेस्ट मांग से सुरक्षित रखें
एक गेस्ट नेटवर्क को अलग किया जा सकता है और फिर भी वह व्यवसाय को नुकसान पहुंचा सकता है यदि वह उपलब्ध अपलिंक का उपभोग करता है। एक UK बिजनेस ब्रॉडबैंड गाइड सामान्य ब्राउज़िंग और ईमेल के लिए प्रति समवर्ती गेस्ट डिवाइस लगभग 3 - 5 Mbps डाउनलोड बैंडविड्थ का उपयोग करने की सिफारिश करता है, जो कि इस UK गेस्ट WiFi क्षमता गाइड में वर्णित एक आधार रेखा है। इसे योजना बनाने के प्रस्थान बिंदु के रूप में मानें, न कि किसी गारंटी के रूप में। स्ट्रीमिंग, सॉफ़्टवेयर अपडेट, वीडियो कॉल और स्थान-विशिष्ट एप्लिकेशन के लिए एक अलग नीति की आवश्यकता हो सकती है।
गेस्ट श्रेणी पर रेट सीमाएं या सेवा-गुणवत्ता नियम लागू करें ताकि पॉइंट-ऑफ-सेल, स्टाफ सिस्टम, वॉयस सर्विसेज और बिल्डिंग ऑपरेशंस का प्रदर्शन अनुमानित बना रहे। तय करें कि क्या हाई-बैंडविड्थ सेवाओं को प्रतिबंधित किया जाना चाहिए, प्राथमिकता दी जानी चाहिए, या केवल मॉनिटर किया जाना चाहिए। एक अच्छा डिज़ाइन यह निर्णय लॉन्च से पहले लेता है, न कि इस बात का इंतज़ार करता है कि फ्रंट डेस्क यह रिपोर्ट करे कि कार्ड टर्मिनल धीमे हो गए हैं।
कंज्यूमर राउटर अक्सर एक सरल गेस्ट टॉगल, अलग SSID, पासवर्ड और स्थानीय-पहुंच विकल्प प्रदान करते हैं। यह एक छोटी साइट के लिए पर्याप्त हो सकता है, लेकिन बड़े स्थानों के लिए केंद्रीय नीति, दोहराने योग्य VLAN परिभाषाओं और एक ऑडिट ट्रेल की आवश्यकता होती है। आर्किटेक्चर उस इंजीनियर के लिए समझने योग्य होना चाहिए जिसे यह विरासत में मिला है।
Captive Portals और पासवर्ड रहित एक्सेस के बीच चयन करना
हर वेन्यू के लिए कोई एक सही ऑथेंटिकेशन तरीका नहीं है। एक रेस्टोरेंट जो ज्यादातर पहली बार आने वाले विजिटर्स को सर्विस देता है, वह एक छोटे पोर्टल फ्लो और एक वैकल्पिक मार्केटिंग आमंत्रण को महत्व दे सकता है। इसके विपरीत, लॉयल्टी मेंबर्स वाला एक होटल ग्रुप, नियमित यात्रियों वाला एक ट्रांसपोर्ट हब, या बार-बार आने वाले खरीदारों वाला एक रिटेल स्टोर, बार-बार साइन-इन कराने के कारण अपना अधिक मूल्य खो सकता है, जबकि वही विवरण दोबारा इकट्ठा करने से उसे उतना लाभ नहीं होता।
एक Captive Portal तब उपयोगी रहता है जब ऑपरेटर को शर्तें प्रस्तुत करने, जानबूझकर ऑप्ट-इन एकत्र करने, किसी सत्र को विज़िटर प्रोफ़ाइल से जोड़ने, या स्थान-विशिष्ट यात्रा को लागू करने की आवश्यकता होती है। पोर्टल तेज़, सुलभ और आनुपातिक होना चाहिए। इसे ऐसी जानकारी नहीं मांगनी चाहिए जिसे स्थान स्पष्ट न कर सके या कानूनी रूप से उपयोग न कर सके।
Passpoint और OpenRoaming एक अलग दृष्टिकोण अपनाते हैं। एक डिवाइस एक विश्वसनीय नेटवर्क प्रोफाइल प्राप्त करता है या पहले से रखता है, फिर ब्राउज़र रीडायरेक्ट की प्रतीक्षा करने के बजाय बैकग्राउंड में प्रमाणित होता है। Passpoint परिनियोजन एंटरप्राइज-ग्रेड प्रमाणीकरण और एन्क्रिप्टेड एक्सेस का उपयोग कर सकते हैं, जिसमें WPA3-Enterprise शामिल है जहां क्लाइंट और बुनियादी ढांचा इसका समर्थन करते हैं। OpenRoaming भाग लेने वाले नेटवर्क में इसी सामान्य विचार का विस्तार करता है, जिससे एक पहचान को एक स्थान से परे काम करने की अनुमति मिलती है।
iPSK एक सामान्य पासवर्ड और एक पूर्ण सर्टिफिकेट-समर्थित पहचान प्रणाली के बीच काम करता है। वेन्यू एक ही SSID रख सकता है और साथ ही यूजर्स, टीमों, डिवाइसों या सर्विस ग्रुप्स को विशिष्ट कीज़ (keys) सौंप सकता है। हर दूसरे यूजर के क्रेडेंशियल को बदले बिना एक की (key) को रद्द किया जा सकता है, जो स्टाफ, ठेकेदारों और पुराने उपकरणों के लिए उपयोगी है जो आधुनिक एंटरप्राइज ऑथेंटिकेशन का उपयोग नहीं कर सकते हैं।
एक्सेस मॉडल की तुलना करें
| तरीका | सुरक्षा स्तर | यूज़र व्यवधान | सर्वोत्तम उपयोग का मामला |
|---|---|---|---|
| साझा WPA2 या WPA3 पासवर्ड | पासवर्ड प्रबंधन, एन्क्रिप्शन और नेटवर्क अलगाव पर निर्भर करता है | पहले कनेक्शन पर कम, क्रेडेंशियल बदलने पर अधिक | सीमित पहचान आवश्यकताओं वाले छोटे, कम-जटिलता वाले स्थल |
| Captive Portal | केवल एन्क्रिप्टेड WiFi और सेगमेंटेशन के साथ जोड़े जाने पर मजबूत | मध्यम से उच्च, विशेष रूप से बार-बार आने पर | पहली बार आने वाले आगंतुक, सहमति, स्थल की शर्तें, और वैकल्पिक मार्केटिंग |
| Passpoint | मजबूत एन्क्रिप्टेड, प्रोफाइल-आधारित एक्सेस जहां समर्थित हो | प्रोफाइल प्रोविजनिंग के बाद बहुत कम | होटल, परिसर, परिवहन, और बार-बार आने वाले आगंतुक |
| OpenRoaming | भाग लेने वाले नेटवर्कों में एन्क्रिप्टेड रोमिंग एक्सेस | योग्य उपयोगकर्ताओं के लिए बहुत कम | मल्टी-साइट संपत्तियां और उपयोगकर्ता जो भाग लेने वाले स्थलों के बीच आते-जाते हैं |
| iPSK | एक साझा SSID के साथ व्यक्तिगत, प्रतिसंहरणीय कुंजियाँ | प्रोविजनिंग के आधार पर कम से मध्यम | कर्मचारी, ठेकेदार, विरासत उपकरण, और नियंत्रित डिवाइस समूह |
एक पोर्टल आवश्यक रूप से पुराना नहीं होता है। यह तब गलत उपकरण बन जाता है जब ऑपरेटर इसका उपयोग प्रत्येक आगंतुक के लिए करता है, चाहे उनकी यात्रा की आवृत्ति, डिवाइस की क्षमता या ब्रांड के साथ संबंध कुछ भी हो। Purple का captive portal guide उन स्थानों के लिए उपयोगी संदर्भ प्रदान करता है जिन्हें अभी भी एक प्रबंधित साइन-इन और सहमति यात्रा की आवश्यकता होती है, लेकिन पोर्टल को अतिथि WiFi की परिभाषा के बजाय केवल एक एक्सेस विकल्प होना चाहिए।
विज़िटर संबंधों के आधार पर चयन करें
पहली बातचीत के लिए पोर्टल का उपयोग तब करें जब मांगी गई जानकारी का कोई स्पष्ट उद्देश्य हो। उन ज्ञात, लौटने वाले उपयोगकर्ताओं के लिए Passpoint या OpenRoaming की पेशकश करें जिन्होंने आवश्यक सेटअप पहले ही पूरा कर लिया है। iPSK का उपयोग वहां करें जहां किसी व्यक्ति या डिवाइस को एक अलग क्रेडेंशियल की आवश्यकता होती है, लेकिन एक पूर्ण पहचान-प्रदाता एकीकरण अनावश्यक जटिलता बढ़ाएगा।
डिवाइस समर्थन के लिए ईमानदार योजना की आवश्यकता होती है। प्रत्येक विज़िटर के पास एक संगत प्रोफ़ाइल नहीं होगी, और प्रत्येक साइट पर एक जैसा ऑथेंटिकेशन इन्फ्रास्ट्रक्चर नहीं होता है। एक व्यावहारिक परिनियोजन बार-बार आने वाले उपयोगकर्ताओं को पासवर्ड रहित एक्सेस की ओर ले जाते हुए एक सुरक्षित पोर्टल फ़ॉलबैक की पेशकश कर सकता है। यह प्रत्येक विज़िटर को सबसे धीमे मार्ग से गुजरने के लिए मजबूर किए बिना पहुंच को बनाए रखता है।
गोपनीयता और कानूनी अनुपालन को नेविगेट करना
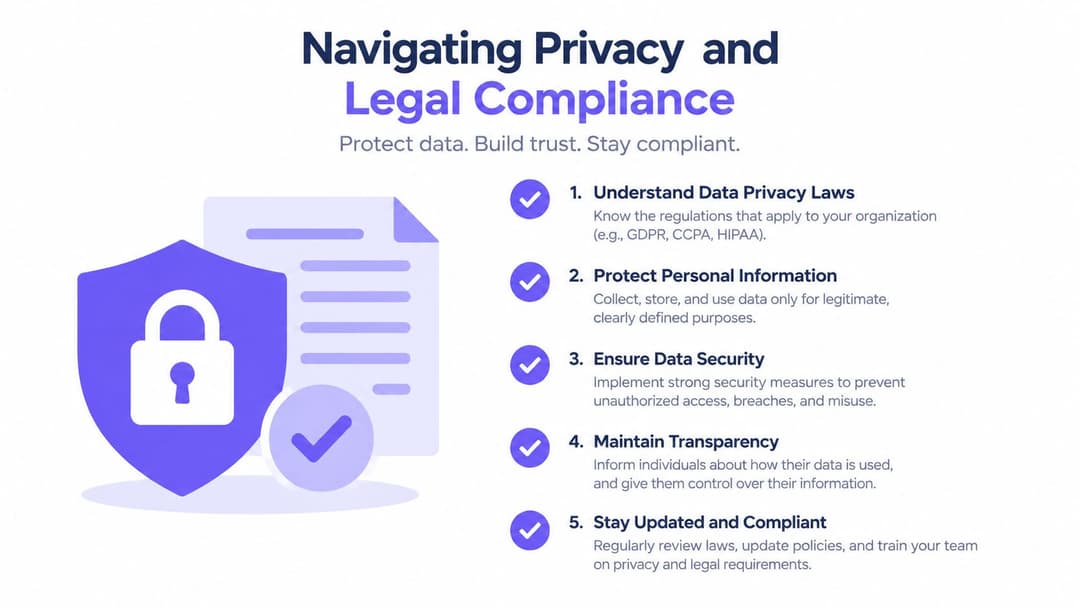
UK गेस्ट WiFi एक अनुपालन स्टैक के भीतर काम करता है, न कि किसी एक नियम पुस्तिका के तहत। UK GDPR और डेटा प्रोटेक्शन एक्ट 2018 गोपनीयता नोटिस, वैध प्रोसेसिंग और सहमति को आकार देते हैं। PSTI एक्ट 2024 ऑपरेटरों को डिफॉल्ट पासवर्ड से दूर रहने और नेटवर्क हाइजीन को मजबूत करने की ओर ले जाता है, जिसमें सेगमेंटेशन और पैचिंग शामिल हैं। इन्वेस्टिगेटरी पावर्स एक्ट 2016 कनेक्शन मेटाडेटा जैसे कि MAC एड्रेस, IP असाइनमेंट और टाइमस्टैम्प को बनाए रखने की बाध्यता पैदा कर सकता है, जैसा कि सार्वजनिक WiFi पर Purple के UK मार्गदर्शन में रेखांकित किया गया है।
वह संयोजन डिज़ाइन संक्षिप्त विवरण को बदल देता है। एक स्थान को यह जानना आवश्यक है कि वह क्या एकत्र करता है, क्यों एकत्र करता है, कौन इस तक पहुँच सकता है, वह इसे कब तक रखता है, और वह इसे कैसे हटाता है। पोर्टल के लाइव होने से पहले इन निर्णयों को प्रलेखित किया जाना चाहिए।
मार्केटिंग से एक्सेस को अलग करें
सबसे आम पोर्टल गलती इंटरनेट एक्सेस को मार्केटिंग स्वीकृति के साथ जोड़ना है। सेवा का उपयोग करने के लिए अतिथि को स्वीकार्य-उपयोग की शर्तों को स्वीकार करने और गोपनीयता नोटिस को पढ़ने की आवश्यकता हो सकती है। इसका मतलब यह नहीं है कि स्थान अतिथि को प्रचार ईमेल के लिए सहमति देने के लिए बाध्य कर सकता है।
मार्केटिंग सहमति अनटिक, स्वतंत्र रूप से दी गई और एक्सेस से अलग होनी चाहिए। अतिथि वैकल्पिक मार्केटिंग से सहमत हुए बिना भी कनेक्ट होने में सक्षम होना चाहिए। फॉर्म में यह स्पष्ट होना चाहिए कि कौन से संदेश भेजे जाएंगे, जिम्मेदार संगठन की पहचान होनी चाहिए और सहमति वापस लेना आसान होना चाहिए। यदि स्थान एनालिटिक्स, लॉयल्टी नामांकन, सर्वेक्षण या CRM संवर्धन चाहता है, तो प्रत्येक उद्देश्य के लिए एक उचित आधार और एक उपयुक्त सूचना की आवश्यकता होती है।
चुने गए एक्सेस मॉडल के लिए आवश्यक न्यूनतम डेटा एकत्र करें। एक अनाम केवल-इंटरनेट सेवा को लॉयल्टी-लिंक्ड Passpoint प्रोफ़ाइल की तुलना में कम जानकारी की आवश्यकता हो सकती है। एक ईमेल पता एक विशिष्ट प्रमाणीकरण यात्रा का समर्थन कर सकता है, लेकिन यह हर परिनियोजन के लिए स्वचालित रूप से आवश्यक नहीं है। जन्म तिथि, डाक पता, फ़ोन नंबर, या जनसांख्यिकीय जानकारी एकत्र करने से बचें, केवल इसलिए कि CRM इसे संग्रहीत कर सकता है।
सहमति में एक वास्तविक विकल्प का वर्णन होना चाहिए। यदि किसी वैकल्पिक मार्केटिंग उद्देश्य को अस्वीकार करने से विज़िटर ऑनलाइन नहीं आ पाता है, तो विकल्प स्वतंत्र रूप से नहीं दिया गया है।
प्रतिधारण को परिचालन योग्य बनाएं
कनेक्शन मेटाडेटा सुरक्षा जांच, दुरुपयोग से निपटने और कानूनी दायित्वों के लिए मूल्यवान हो सकता है। बिना किसी परिभाषित उद्देश्य के रखे जाने पर यह व्यक्तिगत-डेटा जोखिम भी पैदा करता है। एक रिटेंशन शेड्यूल बनाएं जो प्रमाणीकरण रिकॉर्ड, सुरक्षा लॉग, मार्केटिंग रिकॉर्ड और एकत्रित एनालिटिक्स में अंतर करता हो। विलोपन या अनामकरण क्रियाएं सेट करें, स्वामित्व सौंपें, और परीक्षण करें कि नियंत्रण निर्दिष्ट अनुसार निष्पादित होते हैं।
सरल शब्दों में लिखे गए नोटिस में कैप्चर किए गए डेटा की श्रेणियों, प्रोसेसिंग के कारण, साझाकरण की व्यवस्था, डेटा रखने की अवधि और गोपनीयता से जुड़े प्रश्नों के लिए संपर्क करने के तरीके का स्पष्टीकरण होना चाहिए। Purple का गेस्ट WiFi प्राइवेसी गाइडेंस ऑपरेटर्स को पोर्टल को केवल एक सजावटी स्प्लैश पेज के बजाय एक दस्तावेजीकृत प्रोसेसिंग वर्कफ्लो के रूप में तैयार करने में मदद कर सकता है।
सुरक्षा प्रशासन भी इसी प्रक्रिया का हिस्सा है। डिफ़ॉल्ट क्रेडेंशियल बदलें, गेटवे और एक्सेस पॉइंट्स को पैच करें, प्रशासनिक पहुंच को प्रतिबंधित करें, और गेस्ट ट्रैफिक को संवेदनशील प्रणालियों से दूर रखें। अनुपालन इंजीनियरिंग नियंत्रणों की जगह नहीं लेता है। यह उन नियंत्रणों को एक प्रलेखित उद्देश्य देता है और उनके द्वारा उत्पन्न डेटा के चारों ओर सीमाएं तय करता है।
तैनाती का परीक्षण और रोल आउट करना
एक अतिथि WiFi डिज़ाइन केवल इसलिए तैयार नहीं हो जाता क्योंकि फोन पर SSID दिखाई देता है। स्वीकृति परीक्षण को वादे के दोनों पक्षों को साबित करना होगा: विज़िटर इंटरनेट तक पहुँच सकते हैं, और वे स्थान के अंदर किसी भी चीज़ तक नहीं पहुँच सकते जिस तक उन्हें नहीं पहुँचना चाहिए।
एक स्टेजिंग क्षेत्र या साइट के किसी शांत हिस्से से शुरुआत करें। परीक्षण खातों का उपयोग करें जो अंतिम प्रमाणीकरण पथों को दर्शाते हैं, जिसमें पहली बार पोर्टल का उपयोग करने वाला उपयोगकर्ता, लौटने वाला प्रोफ़ाइल-आधारित उपयोगकर्ता और iPSK क्रेडेंशियल का उपयोग करने वाला डिवाइस शामिल है, यदि वह विधि डिज़ाइन का हिस्सा है। केवल एडमिनिस्ट्रेटर के लैपटॉप से ही परीक्षण न करें।
उन कंट्रोल्स का परीक्षण करें जो मायने रखते हैं
अतिथि डिवाइस से निम्नलिखित जाँचें चलाएँ:
- इंटरनेट पहुंच क्षमता: सामान्य वेब एक्सेस, DNS रिज़ॉल्यूशन, HTTPS साइटों और अपेक्षित पोर्टल रीडायरेक्ट की पुष्टि करें।
- आंतरिक निषेध: कॉर्पोरेट सेवाओं, भुगतान बुनियादी ढांचे, प्रिंटर, कैमरे, IoT कंट्रोलर और प्रबंधन इंटरफेस तक पहुंचने का प्रयास करें। प्रत्येक तक पहुंच नहीं होनी चाहिए।
- पियर आइसोलेशन: परीक्षण करें कि क्या एक गेस्ट डिवाइस दूसरे को खोज या कनेक्ट कर सकता है। क्लाइंट आइसोलेशन को इसे रोकना चाहिए।
- प्रमाणीकरण रिकवरी: ब्राउज़र को बंद करें और फिर से खोलें, नेटवर्क को भूल जाएं, एक्सेस पॉइंट के बीच रोम करें, और एक समाप्त या निरस्त क्रेडेंशियल का परीक्षण करें।
- क्षमता व्यवहार: प्रतिनिधि उपकरणों को जोड़ें और लेटेंसी, पैकेट लॉस, अपलिंक उपयोग और परिचालन ट्रैफ़िक पर प्रभाव को देखें।
- विफलता हैंडलिंग: एक नियंत्रित परीक्षण में पोर्टल सेवा या अपस्ट्रीम लिंक को डिस्कनेक्ट करें और पुष्टि करें कि उपयोगकर्ता का अनुभव और फेलओवर व्यवहार प्रलेखित नीति से मेल खाता है।
यूके-उन्मुख सेटअप मार्गदर्शन विशेष रूप से इंटरनेट एक्सेस को सत्यापित करने के लिए अतिथि डिवाइस से परीक्षण करने की सलाह देता है, जबकि आंतरिक होस्ट अप्राप्य रहते हैं, क्योंकि यदि आइसोलेशन या फ़ायरवॉल नियम गायब हैं तो LAN एक्सेस लीक होने के बावजूद एक अतिथि SSID सफलतापूर्वक बनाया जा सकता है।
iOS, Android, and Windows पर परीक्षण करें, और इसमें निजी एड्रेस सुविधाओं, VPN सॉफ़्टवेयर, आक्रामक बैटरी सेविंग और कॉर्पोरेट सुरक्षा प्रोफाइल वाले डिवाइस शामिल करें। Captive portals अलग तरह से व्यवहार कर सकते हैं जब कोई डिवाइस captive-network assistant, एक एम्बेडेड ब्राउज़र, या पूर्ण ब्राउज़र का उपयोग करता है। Passpoint प्रोफाइल को प्रोविज़निंग, रोमिंग, सर्टिफिकेट या क्रेडेंशियल की समाप्ति और हटाने के माध्यम से परीक्षण की भी आवश्यकता होती है।
नियंत्रित चरणों में रोल आउट करें
एक एक्सेस पॉइंट, एक रिसेप्शन या सार्वजनिक क्षेत्र, और स्टाफ टेस्टर्स के एक छोटे समूह के साथ शुरुआत करें। हर सपोर्ट समस्या को रिकॉर्ड करें, जिसमें वे डिवाइस शामिल हैं जो कनेक्ट तो होते हैं लेकिन उन्हें एड्रेस नहीं मिलता, वे पोर्टल जो खुलने में विफल रहते हैं, और वे उपयोगकर्ता जो बिना इंटरनेट एक्सेस के कनेक्टेड रहते हैं। स्टाफ को स्थायी समाधान के रूप में उपकरण को रीबूट करने का निर्देश देने के बजाय इसके अंतर्निहित कारण को ठीक करें।
ज़ोन के अनुसार विस्तार करें और ऑथेंटिकेशन विफलताओं, DHCP समाप्ति, फ़ायरवॉल अस्वीकार, बैंडविड्थ की खपत, रोमिंग इवेंट्स और पोर्टल की उपलब्धता की निगरानी करें। फ्रंट-ऑफ-हाउस टीमों के लिए एक सरल रनबुक बनाएं। इसमें आधिकारिक SSID, स्टाफ द्वारा मांगी जाने वाली जानकारी, आउटेज की रिपोर्ट कैसे करें, और उन्हें क्या कभी नहीं करना चाहिए (जैसे कि समाधान के रूप में आंतरिक पासवर्ड देना), इन सब का स्पष्टीकरण होना चाहिए।
एक परिनियोजन (deployment) परिचालन रूप से तब परिपक्व होता है जब उसे बहुत कम मैन्युअल हस्तक्षेप की आवश्यकता होती है। मेहमानों द्वारा रिपोर्ट करने से पहले ही अलर्ट के जरिए टूटे हुए अपलिंक, विफल पोर्टल निर्भरता, ओवरलोड एक्सेस पॉइंट या अप्रत्याशित आंतरिक रूट की पहचान हो जानी चाहिए। एक रोलबैक योजना तैयार रखें जो स्टाफ, भुगतान, सुरक्षा या बिल्डिंग सिस्टम को बाधित किए बिना नई सेवा को अक्षम कर सके।
नेटवर्क डेटा को व्यावसायिक अंतर्दृष्टि में बदलना
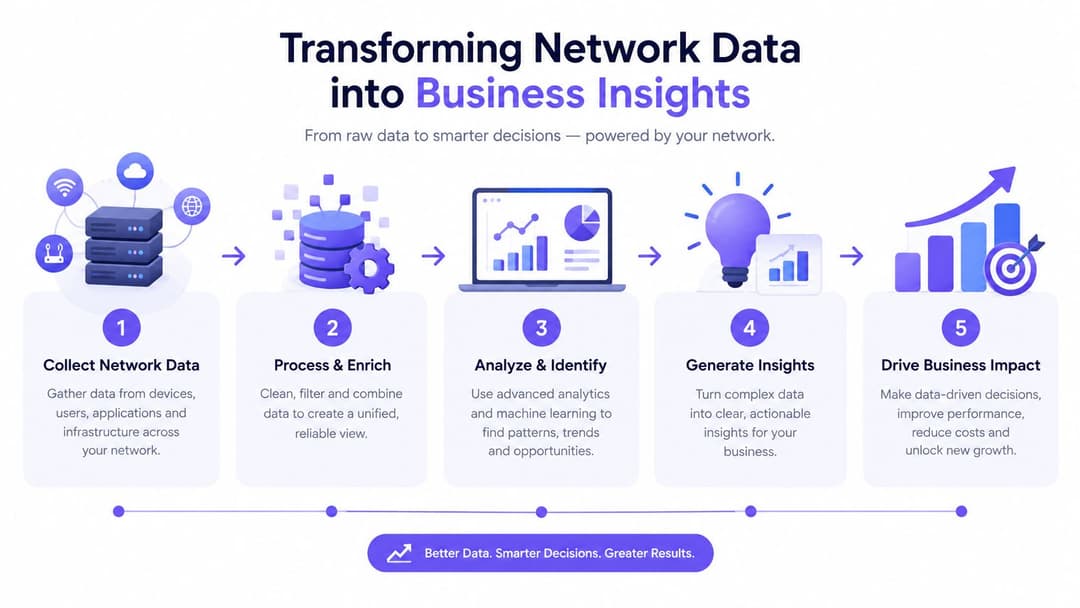
एक गेस्ट नेटवर्क रणनीतिक रूप से तब उपयोगी बनता है जब ऑपरेटर एक वैध एक्सेस इवेंट को एक सार्थक व्यावसायिक प्रश्न से जोड़ सकता है। प्रश्न यह हो सकता है कि क्या विजिटर वापस आते हैं, कौन से क्षेत्र जुड़ाव को आकर्षित करते हैं, क्या किसी अभियान ने लोगों को वापस लाया, या क्या वेन्यू का डिजिटल अनुभव लॉयल्टी को सपोर्ट करता है। इन प्रश्नों के लिए सावधानीपूर्वक पहचान डिजाइन की आवश्यकता होती है, न कि अंधाधुंध ट्रैकिंग की।
नेटवर्क ऑथेंटिकेशन इतिहास, विज़िट की आवृत्ति, सेशन की अवधि, लोकेशन एसोसिएशन और सहमति की स्थिति जैसे सिग्नल प्रदान कर सकता है। इन सिग्नलों को न्यूनतम किया जाना चाहिए, सुरक्षित किया जाना चाहिए, और केवल उन्हीं उद्देश्यों के लिए उपयोग किया जाना चाहिए जो विजिटर को स्पष्ट किए गए हों। रॉ कनेक्शन डेटा स्वचालित रूप से एक कस्टमर इनसाइट नहीं बन जाता, और एक MAC एड्रेस एक असीमित व्यावहारिक प्रोफ़ाइल बनाने का लाइसेंस नहीं है।
पहचान (identity) को उपयोगी कार्यों से जोड़ें
एक व्यावहारिक डेटा फ्लो इस तरह दिखता है:
- एक्सेस इवेंट को कैप्चर करें: केवल प्रमाणीकरण, सुरक्षा और घोषित व्यावसायिक उद्देश्य के लिए आवश्यक जानकारी ही रिकॉर्ड करें।
- संबंध का समाधान करें: जहां विजिटर ने सहमति दी है या वह पहले से ही किसी लॉयल्टी कार्यक्रम का हिस्सा है, वहां इवेंट को उचित प्रोफाइल से जोड़ें।
- सहमति के नियम लागू करें: मार्केटिंग पात्रता को नेटवर्क एक्सेस से अलग रखें और कनेक्टेड सिस्टम में सहमति वापस लेने का सम्मान करें।
- एक परिचालन संकेत बनाएं: सेवा और अभियान के निर्णयों को सूचित करने के लिए वापसी विजिट, क्षेत्र जुड़ाव या सत्र पैटर्न का उपयोग करें।
- परिणाम को मापें: मूल उद्देश्य के खिलाफ कार्रवाई की तुलना करें, फिर केवल वहीं एकत्रित अंतर्दृष्टि बनाए रखें जहां पहचान योग्य डेटा की अब आवश्यकता नहीं है।
Purple इस मॉडल के लिए एक प्लेटफ़ॉर्म विकल्प है। यह एक ब्रांडेड अतिथि पोर्टल, प्रमाणीकरण और अनुपालन लॉगिंग को CRM कनेक्टर्स, मार्केटिंग ऑटोमेशन, एनालिटिक्स और पहचान-संचालित एक्सेस मॉडल जैसे कि Passpoint, OpenRoaming और iPSK के साथ जोड़ता है। महत्वपूर्ण मूल्यांकन बिंदु यह है कि क्या प्लेटफ़ॉर्म स्थान के मौजूदा एक्सेस पॉइंट्स, पहचान प्रदाता, CRM और परिचालन प्रक्रियाओं के साथ तालमेल बिठाते हुए सहमति और प्रतिधारण नियमों को लागू कर सकता है।
अतिरिक्त कलेक्शन किए बिना वैल्यू साबित करें
रिटेल टीमें ग्राहक यात्राओं को बेहतर बनाने के लिए सहमति वाले विज़िट सिग्नल्स का उपयोग कर सकती हैं। हॉस्पिटैलिटी ऑपरेटर्स एक बार के कनेक्शन और बार-बार आने वाले मेहमान के अनुभव के बीच अंतर कर सकते हैं। प्रॉपर्टी मैनेजर्स निवासियों के साथ संचार को बेहतर बनाने के लिए सर्विस पैटर्न का उपयोग कर सकते हैं। हर मामले में, नेटवर्क एक निर्णय का समर्थन करता है, बजाय इसके कि वह सब कुछ एकत्र करने का एक बहाना बन जाए।
एक मापने योग्य परिचालन उद्देश्य और एक परिभाषित डेटा स्वामी के साथ शुरुआत करें। वैध आधार का दस्तावेजीकरण करें, केवल उन लोगों तक पहुंच सीमित करें जिन्हें इसकी आवश्यकता है, और फ़ीड को CRM से जोड़ने से पहले विलोपन या एकत्रीकरण नियम निर्धारित करें। यह अतिथि WiFi सेटअप को व्यावसायिक मूल्य और UK गोपनीयता अपेक्षाओं दोनों के साथ संरेखित रखता है।
Purple वेन्यू ऑपरेटर्स के लिए ब्रांडेड गेस्ट ऑथेंटिकेशन, Passpoint, OpenRoaming और iPSK के माध्यम से पहचान-संचालित एक्सेस, अनुपालन नियंत्रण, एनालिटिक्स और CRM एकीकरण प्रदान करता है। यह मूल्यांकन करने के लिए कि इसका प्लेटफॉर्म एक सुरक्षित गेस्ट WiFi सेटअप को कम-घर्षण, अधिक मापने योग्य विज़िटर अनुभव में कैसे बदल सकता है, Purple पर जाएं।


