
Rogue AP threat and mitigation calculator
Model enterprise wireless airspace threats, evaluate dedicated WIPS sensor ratios, and configure automated switchport containment to eliminate unauthorized LAN bridging.
Environment parameters
An unauthorized access point plugged directly into a corporate network switch port. Allows any remote attacker to bypass 802.1X, firewalls, and NAC controls to access internal servers.
Protect enterprise and guest venues from unauthorized APs and evil twins.
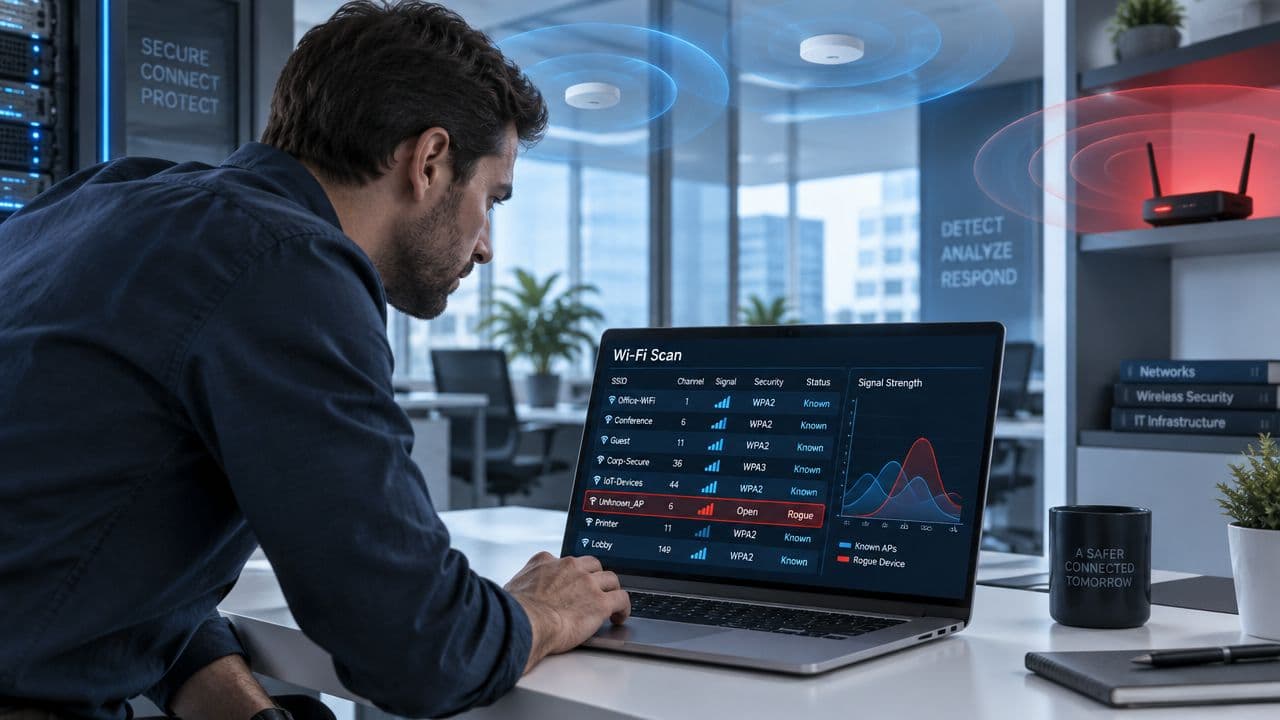
एक हेल्पडेस्क टिकट से कार्यालय के फ्लोर से एक अपरिचित SSID, Free_Venue_WiFi, दिखाई देने की रिपोर्ट मिलती है। IT में किसी ने भी इसे अधिकृत नहीं किया है, लेकिन एक मीटिंग रूम के पास सिग्नल मजबूत है और कई कर्मचारियों के लैपटॉप ने हाल ही में अस्थिर कनेक्शन की शिकायत की है। पहला सवाल यह नहीं है कि नाम संदिग्ध दिखता है या नहीं। बल्कि यह है कि क्या डिवाइस केवल एक नजदीकी नेटवर्क है, आपके LAN में एक अनधिकृत ब्रिज है, या आपके उपयोगकर्ताओं को आकर्षित करने के लिए डिज़ाइन किया गया कोई ईविल ट्विन है।
Rogue access point detection केवल तभी उपयोगी होता है जब यह एक ठोस निर्णय और भौतिक परिणाम की ओर ले जाए। बिना वर्गीकरण के अलर्ट केवल शोर पैदा करता है। वायर्ड-साइड सत्यापन के बिना वर्गीकरण अनिश्चितता छोड़ देता है। यहाँ तक कि एक पुष्ट उपकरण भी तब तक सक्रिय जोखिम बना रहता है जब तक कि कोई उसके कनेक्शन को अलग नहीं करता, हार्डवेयर नहीं ढूंढता, उसे हटा नहीं देता, और यह रिकॉर्ड नहीं करता कि यह क्यों दिखाई दिया।
यह प्लेबुक इस समस्या को कार्यालयों, होटलों, खुदरा संपत्तियों, अस्पतालों, छात्र आवासों और बहु-किराएदार भवनों के लिए एक इंसिडेंट-रिस्पॉन्स प्रक्रिया के रूप में मानती है। यह RF अवलोकन, कंट्रोलर डेटा, स्विच टेलीमेट्री, उपयोगकर्ता व्यवहार और साइट पर जांच को जोड़ती है क्योंकि कोई भी एकल संकेत किसी हमले को किसी निर्दोष पड़ोसी नेटवर्क से विश्वसनीय रूप से अलग नहीं करता है।
रॉग एक्सेस पॉइंट एक गंभीर खतरा क्यों हैं
एक दुष्ट AP किसी कर्मचारी का उपभोक्ता राउटर, किसी अन्य विभाग द्वारा स्थापित उपकरण, गलत तरीके से कॉन्फ़िगर की गई कॉर्पोरेट यूनिट, या किसी विश्वसनीय SSID की नकल करने वाला ईविल ट्विन हो सकता है। मंशा जांच को बदलती है, पहले नियंत्रण निर्णय को नहीं। स्वीकृत इन्वेंट्री के बाहर कोई भी वायरलेस उपकरण प्रमाणीकरण, विभाजन, पैचिंग और निगरानी के बारे में अनुमानों को अमान्य कर देता है।
सबसे अधिक जोखिम वाला मामला कॉर्पोरेट LAN से जुड़ा एक AP है। कोई कर्मचारी होटल के बैक ऑफिस में कवरेज सुधारने के लिए इसे इंस्टॉल कर सकता है, जबकि एक रिटेल टीम इसे पॉइंट-ऑफ-सेल पेरिफेरल के लिए कनेक्ट कर सकती है। दोनों ही मामलों में, डिवाइस एक वायरलेस मार्ग बना सकता है जो सामान्य प्रमाणीकरण नियंत्रण, भेद्यता प्रबंधन और परिचालन स्वामित्व को बायपास करता है।
एक हमलावर जानबूझकर इसी कमी का फायदा उठा सकता है। एक दुष्ट AP आंतरिक सेवाओं को उजागर कर सकता है, खराब रूप से सुरक्षित एंडपॉइंट्स तक पहुंच प्रदान कर सकता है, या क्रेडेंशियल कैप्चर कर सकता है। रिसेप्शन डेस्क, कॉन्फ्रेंस स्थल, या शॉपिंग सेंटर के पास रखा गया एक इविल ट्विन किसी परिचित SSID की नकल कर सकता है और फोन या लैपटॉप के जुड़ने का इंतजार कर सकता है।
परिचालन नियम: "इन्वेंट्री में नहीं है" को जांच के लिए एक संभावित उम्मीदवार मानें, दुर्भावनापूर्ण इरादे के प्रमाण के रूप में नहीं।
यूके का वातावरण पहचान को उससे अधिक कठिन बनाता है जितना कि एक नेटवर्क आरेख दिखाता है। यूके-केंद्रित विश्लेषण का अनुमान है कि 20% उद्यम स्थानों में पहले से ही उनके सिस्टम से एक अनधिकृत एक्सेस पॉइंट जुड़ा हुआ था, जो दर्शाता है कि यह जोखिम महत्वपूर्ण हो सकता है (यूके वायरलेस पेनेट्रेशन-टेस्टिंग विश्लेषण)। उसी अध्ययन ने लंदन के एक हिस्से में लगभग 96,433 एक्सेस पॉइंट्स की जांच की, जिसमें 24% खुले नेटवर्क, 48% WPA/WPA2-सुरक्षित नेटवर्क, और 14% WEP-एन्क्रिप्टेड नेटवर्क शामिल थे (लंदन और बेलफास्ट WiFi अध्ययन)।
वे आंकड़े हर खुले SSID को शत्रुतापूर्ण नहीं बनाते हैं। वे दिखाते हैं कि क्यों केवल एक SSID या सुरक्षा मोड मामले को हल नहीं कर सकता है। एक होटल में, गेस्ट नेटवर्क, स्टाफ हॉटस्पॉट, बिल्डिंग-मैनेजमेंट उपकरण और किरायेदार सिस्टम एक ही RF स्पेस में हो सकते हैं। एक अस्पताल में, कार पार्क या आस-पास की इमारत में एक ट्रांसमीटर क्लिनिकल सिस्टम में किसी भी मार्ग के बिना दिखाई दे सकता है।
ऑपरेशनल अंतर अलर्ट के बाद दिखाई देता है। टीमों को एक पड़ोसी नेटवर्क और LAN से जुड़े डिवाइस के बीच अंतर करना चाहिए, कंट्रोलर और स्विच रिकॉर्ड के माध्यम से एक संदिग्ध BSSID को ट्रेस करना चाहिए, और साइट पर हार्डवेयर का पता लगाना चाहिए। एक होटल या बहु-किराएदार कार्यालय में, इसका मतलब राइजर, संचार कक्ष, सीलिंग वॉयड, मीटिंग रूम और किराएदार-नियंत्रित क्षेत्रों की जांच करना हो सकता है। एक डैशबोर्ड सिग्नल की पहचान कर सकता है, लेकिन यह एक लाइव पोर्ट से डिवाइस को हटा नहीं सकता है।
व्यावसायिक जोखिम के दो पहलू हैं। एक दुष्ट (rogue) AP एक बैकडोर बना सकता है, और यह कवरेज, रोमिंग, क्षमता और समस्या निवारण को बाधित कर सकता है। आसपास के नियंत्रणों के संदर्भ के रूप में एक enterprise WiFi सुरक्षा गाइड का उपयोग करें, फिर व्यावहारिक मानक लागू करें: एक अधिकृत इन्वेंट्री बनाए रखें, एयरस्पेस की निगरानी करें, वायर्ड कनेक्टिविटी सत्यापित करें, डिवाइस का पता लगाएं, इसे नियंत्रित करें, इसे हटाएं और परिणाम रिकॉर्ड करें।
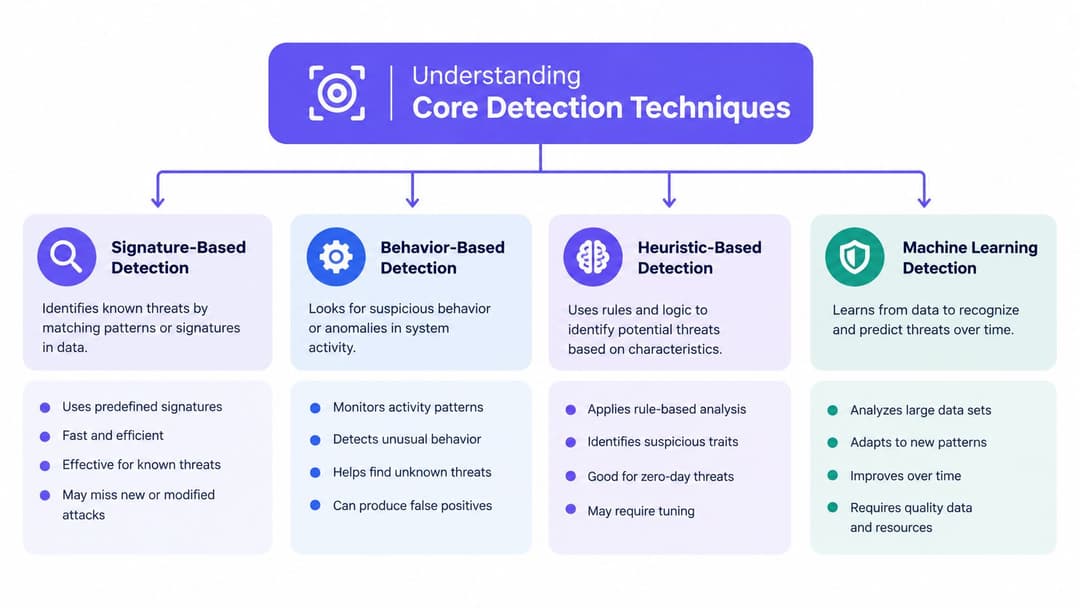
मूल डिटेक्शन तकनीकों को समझना
रॉग एक्सेस पॉइंट डिटेक्शन एक सहसंबंध (correlation) समस्या के रूप में सबसे अच्छा काम करता है। एक बीकन आपको बताता है कि कोई डिवाइस ट्रांसमिट कर रहा है। यह आपको यह नहीं बताता है कि वह डिवाइस आपके नेटवर्क से जुड़ा है या नहीं, वह आपके SSID की नकल कर रहा है या नहीं, या वह किसी पड़ोसी व्यवसाय का है या नहीं।
निष्क्रिय स्कैनिंग और सक्रिय प्रोबिंग
पैसिव स्कैनिंग (Passive scanning) बिना कोई अनुरोध भेजे बीकन और मैनेजमेंट फ्रेम को सुनती है। यह शांत, व्यापक और समर्पित सेंसर या समर्थित बुनियादी ढांचे के माध्यम से निरंतर निगरानी के लिए उपयुक्त है। पैसिव कलेक्शन दिखाई देने वाले उपकरणों के BSSID, SSID, चैनल, सुरक्षा मोड, वेंडर की जानकारी, सिग्नल की ताकत और समय के व्यवहार को कैप्चर कर सकता है।
इसकी सीमा संदर्भ है। एक निष्क्रिय सेंसर पास के कार्यालय, सड़क, फ्लैट या वाहन से किसी AP को देख सकता है, बिना यह जाने कि डिवाइस की वायर्ड-साइड पहुंच क्षमता है या नहीं। भौतिक बाधाएं और सेंसर की स्थिति भी परिणामों में दिखने वाली चीज़ों को प्रभावित करती हैं।
सक्रिय जांच (Active probing) प्रश्न भेजती है और प्रतिक्रियाओं का अवलोकन करती है। यह छिपे हुए या रुक-रुक कर दिखाई देने वाले नेटवर्क की पहचान करने में मदद कर सकती है और केवल सुनने वाले दृष्टिकोण की तुलना में अधिक विवरण प्रदान कर सकती है। इसका नुकसान यह है कि जांच पर्यावरण को बदल देती है और अतिरिक्त प्रबंधन ट्रैफ़िक उत्पन्न कर सकती है, डिटेक्शन को ट्रिगर कर सकती है, या क्लाइंट-व्यवहार बेसलाइन को विकृत कर सकती है जिसे आप स्थापित करने का प्रयास कर रहे हैं।
किसी भी तरीके का उपयोग अंतिम निर्णय के रूप में न करें। व्यापक खोज के लिए निष्क्रिय मॉनिटरिंग और नियंत्रित जांच के लिए सक्रिय जांच का उपयोग करें।
WIDS और WIPS वास्तव में क्या सहसंबंधित करते हैं
एक WIDS केवल निरीक्षण और अलर्ट करता है। उत्पाद, कॉन्फ़िगरेशन और अनुमोदन मॉडल के आधार पर, एक WIPS प्रवर्तन या रोकथाम जोड़ सकता है। दोनों को स्वीकृत AP इन्वेंट्री के साथ देखे गए वायरलेस पहचान की तुलना करनी चाहिए, लेकिन एक विश्वसनीय परिनियोजन इससे भी आगे जाता है:
- BSSID और MAC मिलान: कंट्रोलर एक्सपोर्ट्स, एसेट रिकॉर्ड्स और वेंडर OUI जानकारी के साथ रेडियो पहचान की तुलना करें।
- RF फिंगरप्रिंटिंग: एक AP को एक सामान्य क्लाइंट या क्लोन किए गए ट्रांसमिशन से अलग करने के लिए पावर, चैनल, टाइमिंग, फ्रेम विशेषताओं और स्थान के अनुमानों की जांच करें।
- SSID संबंध: एक मेल खाने वाला SSID ध्यान देने योग्य है, लेकिन एक अपरिचित SSID भी जोखिम भरा हो सकता है जब यह कॉर्पोरेट LAN से जुड़ा हो।
- क्लाइंट व्यवहार: अत्यधिक प्रोबिंग, अप्रत्याशित रोमिंग, एसोसिएशन पैटर्न और मैनेजमेंट-फ्रेम विसंगतियां विश्वसनीयता बढ़ा सकती हैं।
- वायर्ड पहुंच क्षमता: DHCP, स्विच टेबल, NAC इवेंट और कंट्रोलर डेटा यह स्थापित कर सकते हैं कि डिवाइस एक आंतरिक सेगमेंट से जुड़ा है या नहीं।
यूके के एक विश्वविद्यालय के अध्ययन ने delta-time, अनुक्रम संख्या, सिग्नल की शक्ति और फ्रेम सबटाइप का उपयोग करके एक सुपरवाइज़्ड न्यूरल नेटवर्क का परीक्षण किया। इसने ज्ञात हमलों का 99% से 100% और अज्ञात हमलों का 89% पर पता लगाया, लेकिन हमलावर और पीड़ित के एक ही स्थान पर होने पर प्रदर्शन गिरकर 75% हो गया (वायरलेस हमला पहचान अध्ययन)। यह परिणाम परिचालन की दृष्टि से महत्वपूर्ण है। एक मॉडल अलग-अलग रेडियो स्थितियों में अत्यधिक प्रभावी हो सकता है और फिर भी भीड़भाड़ वाले कार्यालय के फर्श, होटलों या छात्र आवासों में संघर्ष कर सकता है जहां वैध और शत्रुतापूर्ण प्रसारण ओवरलैप होते हैं।
क्लाइंट प्रोबिंग पर भी नियंत्रण की आवश्यकता होती है। अत्यधिक प्रोब गतिविधि डिटेक्शन को बढ़ा सकती है, इसलिए एक उच्च-सटीकता प्रणाली को केवल प्रोब संख्या पर प्रतिक्रिया देने के बजाय समय-श्रृंखला व्यवहार और आस-पास की RF स्थितियों के साथ एक संदिग्ध डिवाइस की तुलना करनी चाहिए। जो पेशेवर वायरलेस निगरानी पर अतिरिक्त पृष्ठभूमि चाहते हैं, वे Wisenet Security WiFi टैग से परामर्श कर सकते हैं, जबकि अपनी खुद की इन्वेंट्री और वायर्ड-साइड साक्ष्य को मुख्य प्रमाण मान सकते हैं।
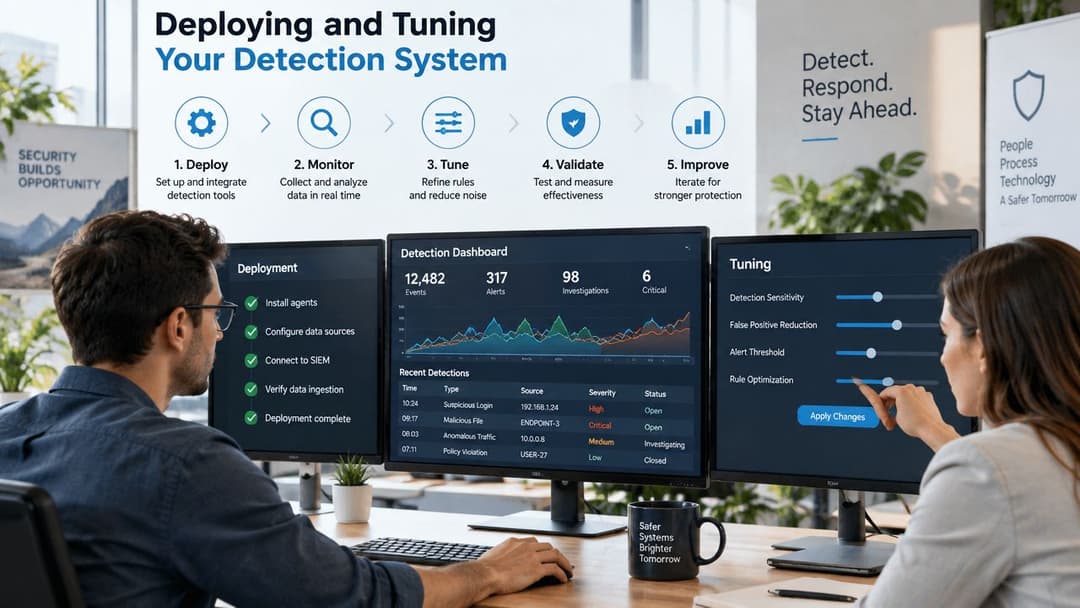
अपने डिटेक्शन सिस्टम को तैनात और ट्यून करना
एक डिटेक्शन सिस्टम तब परिचालन रूप से विफल हो जाता है जब वह ऐसे अलर्ट उत्पन्न करता है जिनकी कोई जांच नहीं कर सकता। संवेदनशीलता को समायोजित करने से पहले साक्ष्य श्रृंखला का निर्माण करें: स्वीकृत इन्वेंट्री, RF अवलोकन, नियंत्रक रिकॉर्ड, और स्विच पोर्ट और भौतिक डिवाइस का एक स्पष्ट मार्ग।
वायरलेस कंट्रोलर से प्रत्येक अधिकृत AP को एक्सपोर्ट करें। इसके स्वीकृत स्थान, स्विच संबंध, प्रबंधन स्वामी, SSIDs, रेडियो बैंड और अपेक्षित चैनलों को रिकॉर्ड करें। इवेंट, रखरखाव, प्रदर्शन और भवन परियोजनाओं के लिए उपयोग किए जाने वाले अस्थायी उपकरणों को शामिल करें। अन्यथा, वे डिवाइस अस्पष्टीकृत अपवादों के रूप में वापस आ जाएंगे।
इन्वेंट्री खोलकर साइट का निरीक्षण करें। एक नेटवर्क आरेख किसी कॉन्फ्रेंस रूम में एक AP को रख सकता है, जबकि एक स्पेक्ट्रम या WiFi सर्वेक्षण दिखाता है कि क्या उसका सिग्नल वहां मौजूद है। जहां संभव हो, आस-पास के नेटवर्क को बाहरी अवलोकन के रूप में रिकॉर्ड करें, विशेष रूप से होटल, रिटेल सेंटर, अस्पतालों और बहु-किराएदार (multi-tenant) कार्यालयों में। इन साइटों में, एक सेंसर एक संदिग्ध ट्रांसमीटर की पहचान कर सकता है, लेकिन कर्मचारियों को अभी भी हार्डवेयर खोजने के लिए एक व्यावहारिक तरीके की आवश्यकता होती है।
संवेदनशीलता बढ़ाने से पहले एक बेसलाइन बनाएं
यूके के एक अध्ययन में पाया गया कि लंदन में AP का घनत्व लगभग 3,013 APs प्रति किमी² है, जबकि बेलफास्ट में यह 454 APs प्रति किमी² है (UK WiFi पैनेट्रेशन-टेस्टिंग निष्कर्ष)। घने वातावरण वैध डिटेक्शन उत्पन्न करते हैं, इसलिए प्रत्येक अज्ञात BSSID पर अलर्ट करने से विश्लेषक भ्रमित हो जाएंगे और चेतावनियों को खारिज करने के लिए प्रेरित होंगे।
संयुक्त साक्ष्यों के आधार पर नियमों को ट्यून करें:
| संकेत (Signal) | उपयोगी प्रश्न | सामान्य व्याख्या |
|---|---|---|
| BSSID और OUI | क्या हार्डवेयर ज्ञात और विश्वसनीय है? | अज्ञात पहचान के लिए समीक्षा की आवश्यकता है |
| सिग्नल की शक्ति | क्या स्रोत परिसर के अंदर है या बाहर? | मजबूत, स्थानीयकृत सिग्नल प्राथमिकता को बढ़ाता है |
| SSID समानता | क्या यह किसी कॉर्पोरेट या अतिथि नाम की नकल करता है? | संभावित ईविल ट्विन (evil twin), प्रमाण नहीं |
| वायर्ड टेलीमेट्री | क्या यह स्विच या DHCP रिकॉर्ड पर दिखाई देता है? | आंतरिक पहुंच जोखिम को बढ़ाती है |
| क्लाइंट व्यवहार | क्या उपयोगकर्ता असामान्य रूप से जुड़ रहे हैं या जांच कर रहे हैं? | सहसंबद्ध होने पर वर्गीकरण का समर्थन करता है |
Meraki, Aruba, Juniper Mist, और UniFi अलग-अलग लेबल और वर्कफ़्लो प्रदर्शित करते हैं, लेकिन नियंत्रण तर्क सुसंगत रहता है। स्वीकृत AP और ज्ञात पड़ोसी उपकरणों को चिह्नित करें, नए उम्मीदवारों को समीक्षा कतार में रूट करें, और उच्च-प्राथमिकता वाले अलर्ट केवल तभी भेजें जब RF साक्ष्य किसी संदिग्ध SSID, क्लाइंट एसोसिएशन, या वायर्ड-साइड अवलोकन के साथ मिलते हैं।
पहचान डेटा नेटवर्क साक्ष्यों का स्थान नहीं लेता है। एक अतिथि डिवाइस असामान्य जांच करते समय भी वैध हो सकता है। किसी परिचित SSID का उपयोग करने वाला एक अज्ञात डिवाइस एक स्पष्ट रूप से अजीब हॉटस्पॉट की तुलना में अधिक ध्यान देने योग्य हो सकता है। पहचान-जागरूक WiFi कर्मचारियों और अतिथि उपकरणों को अज्ञात क्लाइंट्स से अलग करने में मदद कर सकता है। WPA-Enterprise guidance यह भी बताता है कि साझा किए गए वायरलेस क्रेडेंशियल्स की तुलना में प्रबंधित प्रमाणीकरण क्यों बेहतर है।
जांच के लिए ट्यून करें, डैशबोर्ड की सफाई के लिए नहीं
बाहरी, आंतरिक, और भेस बदलने वाले (impersonation) उम्मीदवारों के लिए अलग-अलग नीतियां बनाएं। समय-समय पर समीक्षा के लिए बाहरी उपकरणों को लॉग करें। आंतरिक उपकरणों के लिए, एक टिकट बनाएं जिसमें स्विच पोर्ट, VLAN, DHCP साक्ष्य, निकटतम सेंसर और भौतिक अनुवर्ती कार्रवाई के लिए जिम्मेदार मालिक शामिल हो। एक स्पष्ट रूप से दिखने वाले ईविल ट्विन को प्रभावित क्लाइंट और प्रमाणीकरण घटनाओं की तेजी से जांच शुरू करनी चाहिए।
गलत सकारात्मकताओं (फॉल्स पॉजिटिव) की समीक्षा उन लोगों के साथ करें जो उनकी जांच करते हैं। यदि किसी वैध किरायेदार AP को बार-बार खारिज किया जाता है, तो इसकी RF विशेषताओं और स्वामित्व विवरण को बेसलाइन में जोड़ें। यदि इवेंट के दौरान मोबाइल हॉटस्पॉट दिखाई देते हैं, तो पूरी श्रेणी को दबाने के बजाय अपेक्षित क्षेत्र और एस्केलेशन मानदंडों को प्रलेखित करें।
लक्ष्य एक शांत डैशबोर्ड नहीं है। यह एक विश्वसनीय अलर्ट से लेकर साक्ष्य, पोर्ट ट्रेसिंग, डिवाइस स्थान और सुरक्षित समाधान तक का एक छोटा, दोहराने योग्य मार्ग है।
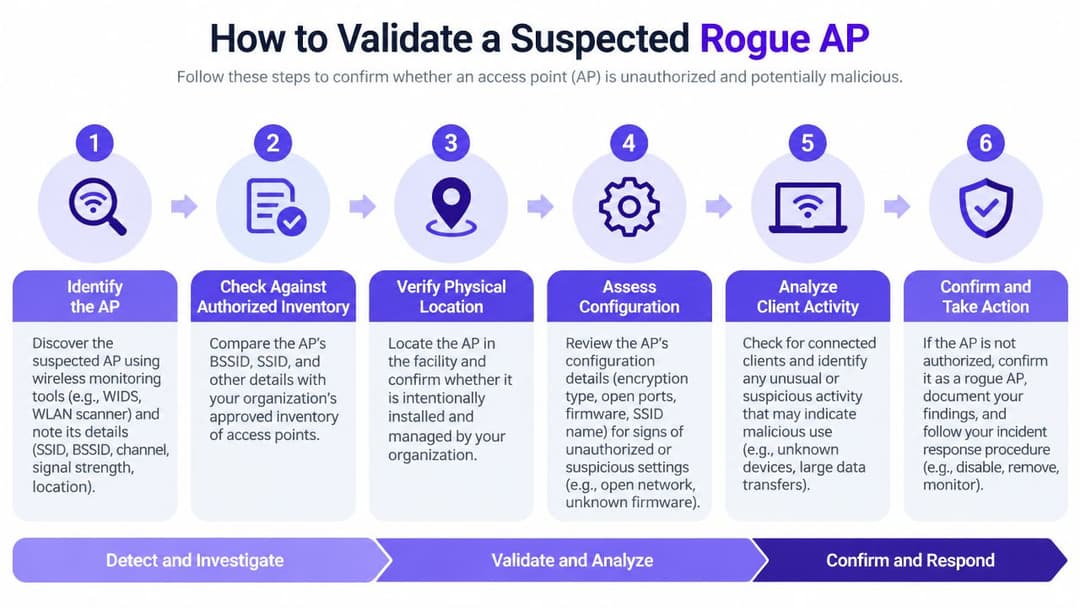
एक संदिग्ध रॉग AP को कैसे सत्यापित करें
एक अलर्ट तब कार्रवाई योग्य हो जाता है जब आप तीन तथ्यों को जोड़ सकते हैं: उपकरण क्या है, उसका सिग्नल कहाँ से आ रहा है, और क्या यह आपके वायर्ड नेटवर्क तक पहुँचता है। पास का कैफे, होटल गेस्ट हॉटस्पॉट, और अनधिकृत कार्यालय राउटर एक सेंसर कंसोल में समान दिख सकते हैं। किसी के द्वारा वैध सेवा को बंद करने से पहले सत्यापन को उन मामलों को अलग करना चाहिए।
पहचान और RF साक्ष्य स्थापित करें
BSSID, SSID, वेंडर OUI, चैनल, बैंड, सुरक्षा कॉन्फ़िगरेशन, सिग्नल की ताकत, पहली बार देखे जाने और आखिरी बार देखे जाने का समय और डिटेक्ट करने वाले सेंसर को रिकॉर्ड करें। हार्डवेयर की तुलना स्वीकृत इन्वेंट्री से करें। पुष्टि करें कि SSID किसी कॉर्पोरेट, गेस्ट, टेनेंट या अस्थायी-सेवा नेटवर्क से संबंधित है या नहीं।
एक खुला SSID यह साबित नहीं करता है कि एक AP दुष्ट (rogue) है। सार्वजनिक और किरायेदार नेटवर्क जानबूझकर खुले हो सकते हैं, जबकि एक अनधिकृत डिवाइस एक विश्वसनीय SSID की नकल कर सकता है। गंभीरता निर्धारित करने से पहले MAC पहचान, सिग्नल व्यवहार, चैनल उपयोग और स्थान अनुमानों की तुलना करें। एक MAC address lookup resource ट्राइएज के दौरान विक्रेता का संदर्भ प्रदान कर सकता है, लेकिन यह स्वामित्व या सुरक्षा स्थापित नहीं कर सकता। कंट्रोलर रिकॉर्ड, परिसंपत्ति रजिस्टरों और साइट के नेटवर्क दस्तावेज़ों के विरुद्ध परिणाम की जांच करें।
शुरुआती दौर में भौतिक सत्यापन बहुत मायने रखता है, विशेष रूप से होटलों और बहु-किराएदार कार्यालयों में। WiFi या स्पेक्ट्रम विश्लेषण टूल के साथ संदिग्ध कवरेज क्षेत्र में घूमें, कई स्थानों से रीडिंग की तुलना करें, और रिकॉर्ड करें कि क्या किसी कमरे, रिसर, रिसेप्शन क्षेत्र या साझा किराएदार स्थान के पास सिग्नल मजबूत होता है। अप्रत्याशित स्थान से एक मजबूत सिग्नल उस उपकरण का खुलासा कर सकता है जिसे डिजिटल रिकॉर्ड नहीं पहचान सकते।
वायर्ड कनेक्टिविटी को सिद्ध या असिद्ध करें
मुख्य प्रश्न यह है कि क्या AP के पास आंतरिक नेटवर्क में जाने का कोई मार्ग है। BSSID या संबद्ध क्लाइंट पहचानों के लिए स्विच फ़ॉरवर्डिंग टेबल, DHCP रिकॉर्ड, NAC इवेंट, पोर्ट-प्रमाणीकरण लॉग और कंट्रोलर डेटा खोजें। यदि BSSID सीधे तौर पर सामने नहीं आता है, तो वेंडर विवरण, टाइमस्टैम्प, देखे गए क्लाइंट, VLAN गतिविधि और स्विच-पोर्ट परिवर्तनों को सह-संबद्ध करें।
इस अनुक्रम का उपयोग करें:
- इन्वेंट्री की जांच करें: पुष्टि करें कि BSSID कोई स्वीकृत, अस्थायी, या हाल ही में बदला गया AP नहीं है।
- RF साक्ष्यों की तुलना करें: सेंसर स्थान, सिग्नल फ्लोर, चैनल, ट्रांसमिट व्यवहार और समय के साथ गतिविधि की समीक्षा करें।
- वायर्ड रिकॉर्ड्स का निरीक्षण करें: डिवाइस से जुड़े स्विच, पोर्ट, VLAN, लीज या प्रमाणित एंडपॉइंट की पहचान करें।
- एसोसिएशन की समीक्षा करें: जांचें कि क्या कॉर्पोरेट क्लाइंट कनेक्ट हुए, प्रमाणीकरण का प्रयास किया, या आंतरिक सेवाओं तक पहुंच बनाई।
- निष्कर्ष को वर्गीकृत करें: एक बाहरी पड़ोसी, आंतरिक अनधिकृत AP, संदिग्ध ईविल ट्विन, या अनसुलझे उम्मीदवार को रिकॉर्ड करें।
- साक्ष्य सुरक्षित रखें: रोकथाम द्वारा डिवाइस की स्थिति बदलने से पहले अलर्ट और प्रासंगिक लॉग एक्सपोर्ट करें।
साक्ष्य मानक: अलर्ट को केवल तभी बंद करें जब स्वामित्व और नेटवर्क पहुंच प्रलेखित हो।
बिना वायर्ड संबंध वाला उपकरण भी एक ईविल ट्विन (evil twin) या स्थानीय उपद्रव हो सकता है। कॉर्पोरेट स्विच से जुड़ा एक AP एक आंतरिक घटना है और इसके लिए त्वरित एस्केलेशन की आवश्यकता होती है। सत्यापन रिकॉर्ड में यह भी पहचान होनी चाहिए कि भौतिक उपकरण का पता कौन लगाएगा, क्योंकि बिना किसी कमरे, कैबिनेट या पोर्ट मालिक के एक पुष्टिकृत BSSID घटना को अनसुलझा छोड़ देता है।
नियंत्रण सुधार और भौतिक निष्कासन
एक बार जब किसी AP के आंतरिक और अनधिकृत होने की पुष्टि हो जाती है, तो एक लंबी बिल्डिंग खोज शुरू करने से पहले उसके नेटवर्क पथ को नियंत्रित करें। पोर्ट को क्वारंटाइन करने के लिए NAC, स्विच नियंत्रण, या एक स्वीकृत WIPS कार्रवाई का उपयोग करें। किसी भी चीज़ को बंद करने से पहले पोर्ट नंबर, स्विच का नाम, VLAN, डिवाइस MAC और टाइमस्टैम्प सुरक्षित रखें, क्योंकि ये विवरण जांच और बाद के मूल-कारण विश्लेषण दोनों का समर्थन करते हैं।
नियंत्रण आनुपातिक होना चाहिए। स्टाफ VLAN में ब्रिजिंग करने वाले एक पुष्टिकृत उपभोक्ता राउटर के मामले में तत्काल पोर्ट बंद करना उचित हो सकता है। बिना किसी वायर्ड कनेक्शन वाले संदिग्ध ईविल ट्विन के लिए पड़ोसी नेटवर्क के खिलाफ अंधाधुंध कार्रवाई के बजाय वायरलेस क्लाइंट चेतावनी, सुरक्षा एस्केलेशन और एक नियंत्रित स्वीप की आवश्यकता हो सकती है।
पोर्ट से कमरे की ओर बढ़ें
पोर्ट ट्रेसिंग खोज को सीमित करती है, लेकिन यह हमेशा भौतिक वस्तु की पहचान नहीं करती है। एक होटल में, स्विच पोर्ट एक रिसर, बैक-ऑफिस कैबिनेट, या एक कमरे की ओर ले जा सकता है जिसका स्थानीय नेटवर्क आउटलेट किसी किराएदार के साथ साझा किया गया है। अस्पताल या बहु-मंज़िला कार्यालय में, दस्तावेज़ीकरण अधूरा हो सकता है, पैचिंग बदल सकती है, और उपकरण एक छोटे अनप्रबंधित स्विच के पीछे स्थित हो सकता है।
एक दोहराने योग्य फ़ील्ड प्रक्रिया का उपयोग करें:
- एंडपॉइंट की पुष्टि करें: स्विच LEDs, जहां उपलब्ध हो वहां LLDP जानकारी, हाल के लिंक बदलाव और पैच-पैनल रिकॉर्ड की जांच करें।
- RF सिग्नल को मापें: स्पेक्ट्रम या Wi-Fi विश्लेषण टूल के साथ संदिग्ध क्षेत्र में घूमें और कई स्थानों से सिग्नल की ताकत की तुलना करें।
- गैर-स्पष्ट स्थानों की खोज करें: अलमारी, सीलिंग वॉइड्स, मीटिंग रूम, रिसेप्शन डेस्क, रिटेल फिक्स्चर, पार्किंग क्षेत्र और किरायेदार स्थानों का निरीक्षण करें।
- पहुंच का समन्वय करें: कब्जे वाले परिसरों में, सुविधाओं, रिसेप्शन, सुरक्षा और किरायेदार संपर्क को शामिल करें। प्राधिकरण के बिना प्रतिबंधित क्षेत्रों में प्रवेश न करें।
- फ़ोटोग्राफ़ लें और लेबल करें: हार्डवेयर, पावर स्रोत, केबल पथ, सीरियल जानकारी और आसपास के उपकरणों को रिकॉर्ड करें।
- सुरक्षित रूप से निकालें: नेटवर्क और पावर को डिस्कनेक्ट करें, यदि जांच की आवश्यकता हो सकती है तो डिवाइस को सुरक्षित रखें, और स्वचालित रीकनेक्शन को रोकें।
यूके वायरलेस पेनेट्रेशन-टेस्टिंग मार्गदर्शन इस बात पर जोर देता है कि टीमों को परिसरों और पार्किंग क्षेत्रों की जांच करनी चाहिए, एक अनधिकृत डिवाइस को निकटतम पोर्ट और नेटवर्क सेगमेंट में मैप करना चाहिए, और जानबूझकर एक अधिकृत दुष्ट (rogue) AP रखकर प्रक्रिया का परीक्षण करना चाहिए (यूके वायरलेस पेनेट्रेशन-टेस्टिंग मार्गदर्शन)। वह परीक्षण महत्वपूर्ण है क्योंकि एक ऐसा अलर्ट जिसे कोई ढूंढ नहीं सकता, वह एक अपूर्ण नियंत्रण है।
केवल RF स्थान पर भरोसा न करें। सिग्नल रिफ्लेक्शन, कंक्रीट, धातु के फिक्स्चर, पड़ोसी फर्श और बदलते क्लाइंट ट्रैफ़िक भ्रामक पीक उत्पन्न कर सकते हैं। स्विच साक्ष्य और स्थानीय निरीक्षण के साथ दिशात्मक गतिविधि को संयोजित करें, फिर अंतिम भौतिक स्थान और हटाने के निर्णय को प्रलेखित करें।
आपकी रॉग AP इंसीडेंट रिस्पॉन्स चेकलिस्ट
एक विश्वसनीय प्रतिक्रिया रात के तीन बजे, एक सम्मेलन के दौरान, और ऐसी जगह पर भी काम करनी चाहिए जहां IT हर कैबिनेट को नियंत्रित नहीं करता है। इस चेकलिस्ट को SOC रनबुक में रखें और स्वामित्व फ़ील्ड को अपने ऑपरेटिंग मॉडल के अनुसार अनुकूलित करें। प्रत्येक अलर्ट के लिए एक जवाबदेह जांचकर्ता, एक तकनीकी नियंत्रण मालिक और एक साइट संपर्क होना चाहिए।
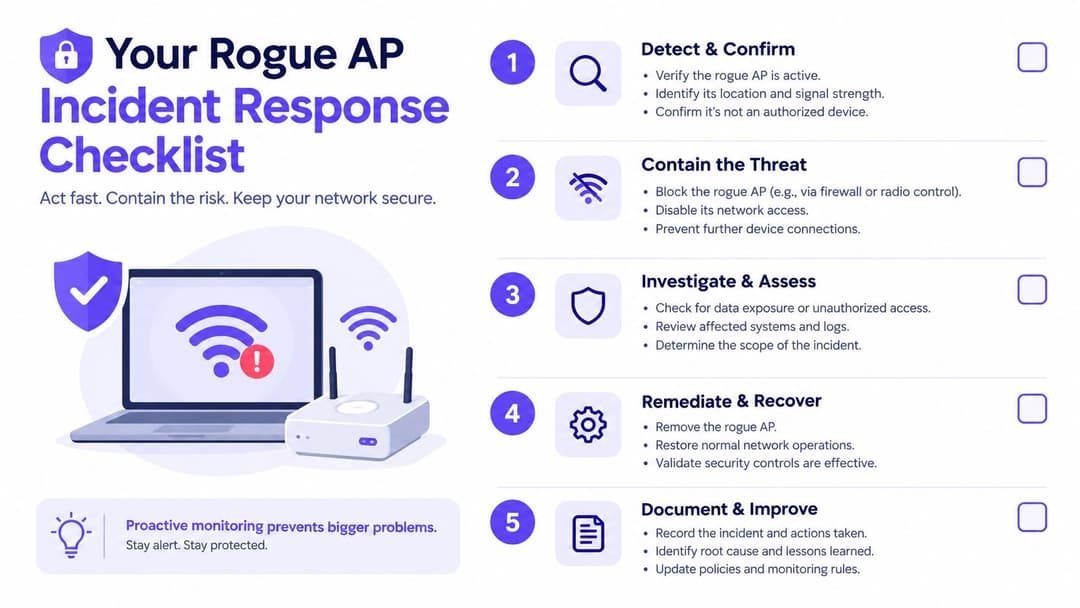
प्रारंभिक अलर्ट
BSSID, SSID, वेंडर, बैंड, चैनल, सिग्नल की ताकत, डिटेक्ट करने वाले सेंसर और टाइमस्टैम्प रिकॉर्ड करें। कैप्चर करें कि क्या SSID कॉर्पोरेट या गेस्ट नेटवर्क से मिलता-जुलता है और क्या कोई प्रबंधित क्लाइंट इसके साथ संबद्ध है।
- स्वामित्व सौंपें: टिकट पर एक नामित विश्लेषक को नियुक्त करें और एस्केलेशन संपर्क को नोट करें।
- साक्ष्य सुरक्षित रखें: WIDS या WIPS इवेंट को निर्यात करें और संबंधित कंट्रोलर, DHCP, NAC और स्विच रिकॉर्ड को सुरक्षित रखें।
- प्राथमिकता निर्धारित करें: आंतरिक पहुंच, कॉर्पोरेट SSID प्रतिरूपण, अप्रत्याशित क्लाइंट एसोसिएशन, या किसी संवेदनशील क्षेत्र के भीतर मजबूत सिग्नल के लिए तात्कालिकता बढ़ाएं।
सत्यापन
अलर्ट को एक घटना के रूप में मानने से पहले स्वीकृत इन्वेंट्री की जांच करें। स्वीकृत AP, अस्थायी उपकरण, पड़ोसी नेटवर्क और ज्ञात किराएदार सिस्टम के साथ रेडियो पहचान और RF व्यवहार की तुलना करें।
- BSSID की पुष्टि करें। संपत्ति के रिकॉर्ड के खिलाफ MAC और OUI विवरण की जांच करें।
- सिग्नल का पता लगाएं। सेंसर रीडिंग की तुलना करें और संभावित मंजिल या क्षेत्र की पहचान करें।
- वायर्ड साइड की जांच करें। आंतरिक कनेक्टिविटी के साक्ष्य के लिए स्विच, DHCP, NAC, और VLAN डेटा खोजें।
- क्लाइंट्स की समीक्षा करें। उन प्रबंधित उपकरणों की पहचान करें जो जुड़े, जांचे गए, या प्रमाणीकरण का प्रयास किया।
- मामले को वर्गीकृत करें। उम्मीदवार को बाहरी, आंतरिक अनधिकृत, संदिग्ध प्रतिरूपण, या अनसुलझे के रूप में चिह्नित करें।
कोई खोज केवल इसलिए हल नहीं हो जाती क्योंकि एक विश्लेषक का मानना है कि यह शायद कोई पड़ोसी है। साक्ष्य और बंद करने के कारण को रिकॉर्ड करें।
नियंत्रण
एक आंतरिक दुष्ट AP के लिए, स्वीकृत NAC और चेंज-कंट्रोल प्रक्रिया का उपयोग करके संबंधित स्विच पोर्ट को क्वारंटाइन या निष्क्रिय करें। यदि डिवाइस बिना वायर्ड कनेक्टिविटी वाला एक स्पष्ट इविल ट्विन है, तो सुरक्षा संचार के माध्यम से उपयोगकर्ताओं की रक्षा करें और प्रभावित प्रमाणीकरण और सत्र गतिविधि की जांच करें।
प्रतिक्रिया सिद्धांत: पहले उस पथ को नियंत्रित करें जिसे आप नियंत्रित कर सकते हैं, फिर उस डिवाइस की जांच करें जिसे आप देख सकते हैं।
जब भौतिक पहुंच या सेवा में व्यवधान शामिल हो सकता है, तो साइट टीम को सूचित करें। हॉस्पिटैलिटी और रिटेल में, ड्यूटी मैनेजर के साथ समन्वय करें ताकि कर्मचारी गेस्ट या भुगतान कनेक्टिविटी को रीस्टोर करने का प्रयास करते समय डिवाइस को फिर से कनेक्ट न करें।
उन्मूलन और भौतिक निष्कासन
पैचिंग रिकॉर्ड के माध्यम से स्विच पोर्ट का पता लगाएं और खोज को सीमित करने के लिए RF माप का उपयोग करें। मुख्य IT फुटप्रिंट के बाहर साझा सुविधाओं और स्थानों सहित संभावित क्षेत्र का निरीक्षण करें, फिर अपनी साक्ष्य-हैंडलिंग नीति के अनुसार हार्डवेयर को डिस्कनेक्ट, हटा, क्वारंटाइन या सौंप दें।
रिकॉर्ड करें कि डिवाइस किसने पाया, इसे कहाँ स्थापित किया गया था, इसे कैसे संचालित किया गया था, इसने किस केबल और पोर्ट का उपयोग किया था, और क्या कोई क्लाइंट कनेक्टेड था। हटाने के बाद क्षेत्र को फिर से स्कैन करें और सत्यापित करें कि BSSID अब दिखाई नहीं दे रहा है या स्वीकृत डिवाइस को रीस्टोर कर दिया गया है।
समीक्षा और सुधार
पता लगाएं कि डिवाइस को क्यों जोड़ा जा सका। अप्रयुक्त पोर्ट, NAC प्रवर्तन, अतिथि और किरायेदार ऑनबोर्डिंग, सुविधाओं तक पहुंच, वायरलेस पॉलिसी और स्टाफ जागरूकता की समीक्षा करें। यदि किसी कर्मचारी ने कवरेज या कनेक्टिविटी समस्या को हल करने के लिए इसे स्थापित किया है, तो केवल अनुशासनात्मक नियंत्रणों पर भरोसा करने के बजाय उस बुनियादी आवश्यकता को पूरा करें।
यूके का National Cyber Security Centre विशेष रूप से संगठनों को “enterprise वायरलेस नेटवर्क की निगरानी करने” और वायरलेस सुरक्षा सुदृढ़ीकरण के हिस्से के रूप में enterprise AP कॉन्फ़िगरेशन की जांच करने की सलाह देता है (यूके वायरलेस सुरक्षा मार्गदर्शन संदर्भ)। बिना किसी ऐसे लक्ष्य को बनाए जिसका आप समर्थन नहीं कर सकते, अलर्ट-टू-वैलिडेशन समय, वैलिडेशन-टू-कंटेनमेंट समय और कंटेनमेंट-टू-फिजिकल-रिमूवल समय को ट्रैक करके उस मार्गदर्शन को एक परिचालन उपाय में बदलें।
प्रक्रिया का पुनः परीक्षण करें। नियंत्रित स्थितियों में एक स्वीकृत परीक्षण डिवाइस रखें, पुष्टि करें कि मॉनिटरिंग इसका पता लगाती है, सत्यापित करें कि अलर्ट सही टीम तक पहुंचता है, इसे सही पोर्ट तक ट्रैक करें, और साबित करें कि साइट स्टाफ इसे ढूंढ सकता है। प्रत्येक अभ्यास के बाद इन्वेंट्री, रनबुक, आरेख और एस्केलेशन संपर्कों को अपडेट करें।
Purple नेटवर्क विजिबिलिटी के साथ अतिथि और स्टाफ प्रमाणीकरण को जोड़कर एक नियंत्रित वायरलेस एक्सेस मॉडल का समर्थन कर सकता है, और इसकी WIPS क्षमताएं जांच और नियंत्रण के लिए अनधिकृत APs की पहचान करने में मदद कर सकती हैं। अपनी नेटवर्क टीम के साथ वर्कफ़्लो की समीक्षा करें, फिर यह आकलन करने के लिए कि क्या इसकी पहचान-आधारित WiFi और वेन्यू नेटवर्किंग विशेषताएं आपकी रॉग AP प्रतिक्रिया प्रक्रिया के अनुकूल हैं, Purple पर जाएं।



