
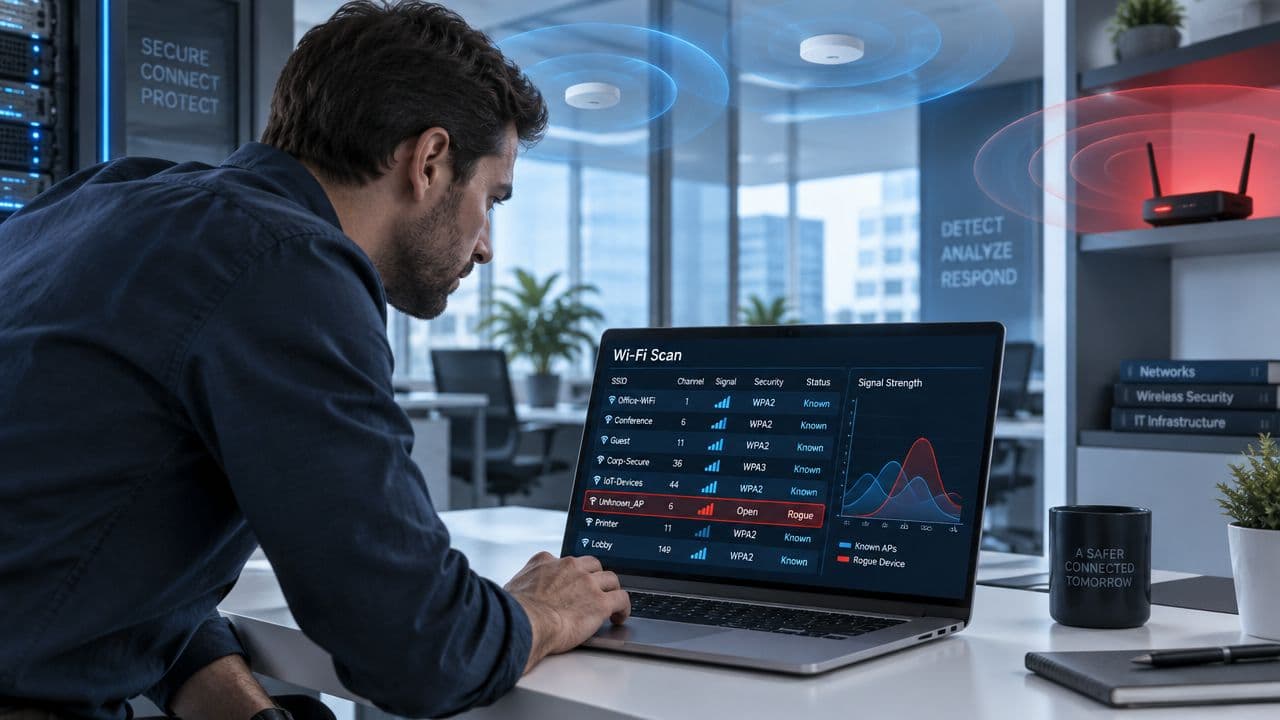
Rogue AP threat and mitigation calculator
Model enterprise wireless airspace threats, evaluate dedicated WIPS sensor ratios, and configure automated switchport containment to eliminate unauthorized LAN bridging.
Environment parameters
An unauthorized access point plugged directly into a corporate network switch port. Allows any remote attacker to bypass 802.1X, firewalls, and NAC controls to access internal servers.
Protect enterprise and guest venues from unauthorized APs and evil twins.
服務台工單回報,在辦公室樓層可以看到一個未知的 SSID:Free_Venue_WiFi。IT 部門無人授權此 SSID,但會議室附近的訊號很強,且最近有幾台員工筆記型電腦抱怨連線不穩定。第一個問題不是該名稱看起來是否可疑,而是該裝置僅僅是鄰近的網路、未經授權進入 LAN 的橋接器,還是旨在吸引您使用者的惡意雙生(evil twin)熱點。
rogue AP 偵測只有在能帶來具防禦性的決策和實體結果時才有用。沒有分類的警報會產生雜訊。沒有有線端驗證的分類會留下不確定性。即使是已確認的裝置,在有人隔離其連線、找到硬體、將其移除並記錄其出現原因之前,它仍然是一個即時威脅。
此劇本將該問題視為辦公室、飯店、零售物業、醫院、學生宿舍和多租戶建築的事件回應流程。它結合了射頻觀測、控制器資料、交換器遙測、使用者行為和現場調查,因為沒有單一訊號能可靠地將攻擊與無害的鄰近網路區分開來。
為什麼惡意存取點是嚴重的威脅
rogue AP 可能是員工的家用路由器、其他部門安裝的裝置、配置錯誤的公司設備,或是複製信任 SSID 的邪惡雙生。動機改變的是調查方式,而不是第一個控制決策。任何超出核准清單的無線裝置都會使有關驗證、分割、修補和監控的假設失效。
風險最高的情況是 AP 連接到企業區域網路。員工可能會為了改善飯店後勤辦公室的訊號覆蓋而自行安裝,而零售團隊則可能為了連接收銀端點週邊設備而連接它。不論哪種情況,該裝置都可能建立一條繞過正常驗證控制、漏洞管理和運維所有權的無線路徑。
攻擊者可以故意利用同一個漏洞。惡意 AP 可能會暴露內部服務、提供存取防護不足的端點之權限,或竊取憑證。放置在接待處、會議場地或購物中心附近的邪惡雙生仔(evil twin)可以模仿熟悉的 SSID,並等待手機或筆記型電腦進行關聯。
營運規則:將「不在庫存中」視為待調查對象,而非惡意企圖的證明。
英國的環境使得識別比網路拓撲圖所顯示的更加困難。一項針對英國的分析估計,多達 20% 的企業場所已有 Rogue Access Point 連接到其系統中,這表明此暴露可能是實質性的(英國無線滲透測試分析)。同一項研究調查了倫敦某區域的約 96,433 個 Access Point,其中包括 24% 的開放式網路、48% 受到 WPA/WPA2 保護的網路,以及 14% 的 WEP 加密網路(倫敦與貝爾法斯特 WiFi 研究)。
這些數據並不代表每個開放的 SSID 都有惡意。它們顯示了為何不能單憑 SSID 或安全模式來下定論。在飯店中,訪客網路、員工熱點、大樓管理設備和租戶系統可能會佔用相同的射頻空間。在醫院中,即便停車場或相鄰大樓內的發射器清晰可見,但也可能沒有任何進入臨床系統的路由。
警示發布後會出現維運落差。團隊必須區分鄰近設備與連接至 LAN 的裝置、透過控制器和交換器紀錄追踪可疑的 BSSID,並在現場定位硬體。在飯店或多租戶辦公室中,這可能意味著需要檢查管道間、電信機房、天花板上方空間、會議室以及租戶控制的區域。管理面板可以識別訊號,但無法將裝置從作用中的連接埠上拔除。
企業風險具有雙重性。惡意 rogue AP 不僅會製造後門,還會干擾覆蓋範圍、漫遊、容量與故障排除。請參閱 企業 WiFi 安全指南 以了解周邊控制措施,然後執行實用標準:維持已授權的資產清冊、監控空氣中的無線電訊號、驗證有線連接性、定位裝置、進行阻斷、將其移除,並記錄結果。
了解核心偵測技術
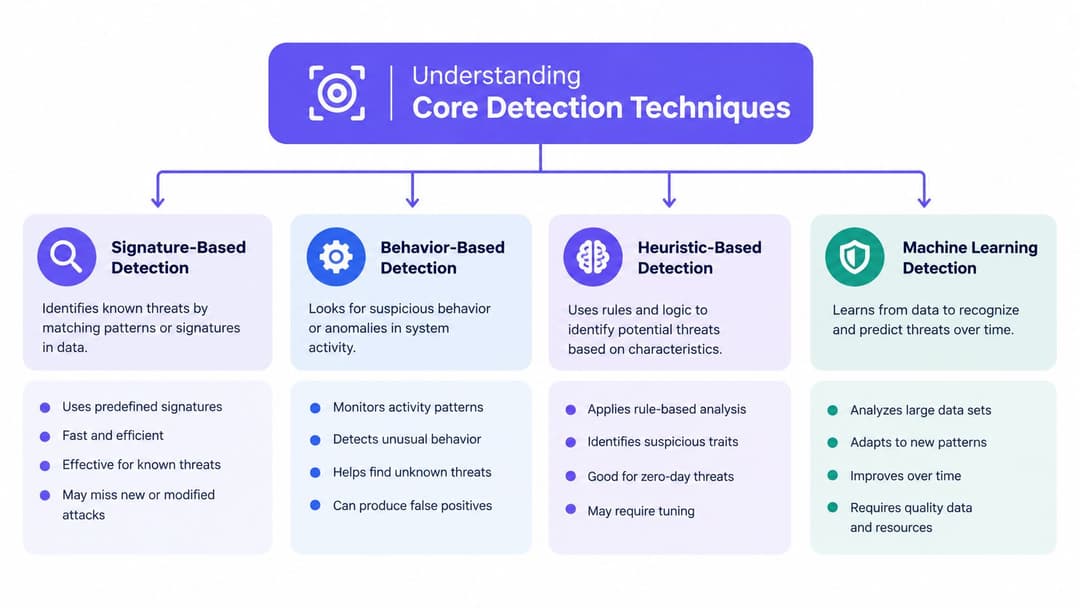
Rogue AP 偵測最適合做為關聯性問題來處理。指標信號(beacon)只能告訴您有裝置正在發射訊號,無法告訴您該裝置是否已連接到您的網路、是否正在模仿您的 SSID,或者是否屬於鄰近的商家。
被動掃描與主動探測
被動掃描會接聽信標與管理框架,而不發送請求。它安靜、範圍廣,且適合透過專用感應器或支援的基礎架構進行持續監控。被動收集可以擷取可見裝置的 BSSID、SSID、頻道、安全模式、廠商資訊、訊號強度和時間行為。
其局限性在於缺乏環境上下文資訊。被動感應器可能會偵測到來自鄰近辦公室、街道、公寓或車輛的 AP,但無法得知該設備在有線端是否具有任何可達性。實體障礙物和感應器的部署位置也會影響顯示在結果中的內容。
主動探測會發送查詢並觀察回應。它有助於識別隱藏或斷斷續續出現的網路,並且可以提供比僅監聽方式更詳細的資訊。其代價是探測會改變環境,並可能產生額外的管理流量、觸發偵測,或扭曲您試圖建立的用戶端行為基準。
不要將任何一種方法視為最終判定。使用被動監控進行廣泛探索,並使用主動檢查進行受控調查。
WIDS 和 WIPS 實際關聯的內容
WIDS 負責觀察與發出警報。而 WIPS 則可以根據產品、設定和核准模式來增加執行或阻斷措施。兩者都應將觀察到的無線身分與已授權的 AP 盤點清單進行比對,但一個可靠的部署應更進一步:
- BSSID 與 MAC 比對:將無線電識別資訊與控制器匯出資料、資產記錄及廠商 OUI 資訊進行比較。
- 射頻指紋分析:檢查功率、通道、時序、訊框特徵和位置評估,以區分 AP 與一般用戶端或複製的傳輸。
- SSID 關係:相符的 SSID 值得關注,但當不熟悉的 SSID 連接到企業區域網路時,也可能帶來風險。
- 用戶端行為:過度探測、非預期的漫遊、關聯模式以及管理訊框異常皆可提高信賴度。
- 有線網路可達性:DHCP、交換器表、NAC 事件和控制器資料可確定裝置是否連接到內部網段。
一項英國大學的研究測試了一個受監督的類神經網路,使用時間差、序號、訊號強度和訊框子類型。它偵測已知攻擊的準確率達 99% 至 100%,偵測未知攻擊的準確率達 89%,但當攻擊者與受害者處於同一位置時,效能下降至 75%(無線攻擊偵測研究)。此結果在營運上非常重要。一個模型在分離的無線電條件下可能高度有效,但在擁擠的辦公大樓、飯店或學生宿舍中,當合法與惡意傳輸重疊時,仍會面臨挑戰。
用戶端探測(Client probing)也需要有所節制。過度的探測活動可能會誇大偵測結果,因此高保真系統應將可疑裝置與時間序列行為及周邊射頻(RF)狀況進行對比,而不是僅憑探測次數就進行呈報。想要深入了解無線監控背景的從業者可以參考 Wisenet Security WiFi 標籤,同時仍應以自身的資產清冊與有線端證據作為最終依據。
部署與調整您的偵測系統
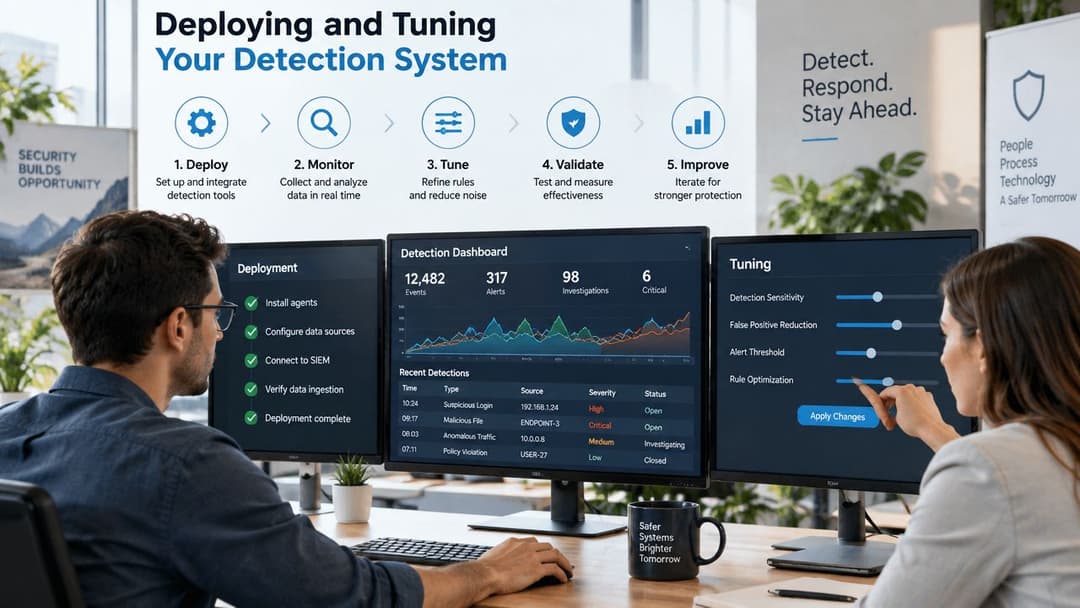
如果偵測系統產生的警報無人能調查,它在運作上就是失敗的。在調整靈敏度之前,請先建立完整的證據鏈:授權盤點清單、射頻觀察結果、控制器記錄,以及通往交換器連接埠與實體設備的明確路徑。
從無線控制器匯出所有經授權的 AP。記錄其核准的位置、交換器關係、管理擁有者、SSID、無線電頻段和預期通道。納入用於活動、維護、展示和建築工程的臨時設備。否則,這些裝置將會被視為無法解釋的異常而傳回。
帶著清單在現場實地巡查。網路拓撲圖可能會將 AP 標示在會議室中,而頻譜或 WiFi 調查則能顯示其訊號是否存在於該處。在可能的情況下,將鄰近網路記錄為外部觀測結果,特別是在飯店、零售中心、醫院和多租戶辦公室中。在這些場所,感測器可以識別出可疑的發射器,但員工仍需要實用的方法來尋找實體硬體。
在提高靈敏度之前先建立基準線
一項英國的研究發現,倫敦的 AP 密度約為每平方公里 3,013 個 AP,而貝爾法斯特則為每平方公里 454 個 AP(英國 WiFi 滲透測試調查結果)。高密度環境會產生合法的偵測,因此如果針對每個未知的 BSSID 都發出警報,將使分析人員疲於奔命,進而導致其忽略警告。
圍繞組合證據調整規則:
| 訊號 | 實用問題 | 典型解讀 |
|---|---|---|
| BSSID 與 OUI | 硬體是否已知且合理? | 未知身分需要審查 |
| 訊號強度 | 來源是在場所內還是室外? | 強烈的在地化訊號會提高優先級 |
| SSID 相似度 | 它是否模仿了企業或訪客名稱? | 可能是邪惡雙胞胎,但非確鑿證據 |
| 有線遙測 | 它是否出現在交換器或 DHCP 記錄中? | 內部可達性會增加風險 |
| 用戶端行為 | 使用者是否在進行異常的關聯或探測? | 在進行關聯分析時有助於分類 |
Meraki、Aruba、Mist 和 UniFi 呈現不同的標籤與工作流程,但控制邏輯保持一致。標記已核准的 AP 和已知的鄰近裝置,將新的候選裝置路由至審核佇列,並僅在射頻證據與可疑的 SSID、用戶端關聯或有線端觀測相結合時,才發送高優先級警示。
身分識別資料並不能取代網路辨識。一個訪客裝置可能為合法的,但同時產生了異常的探測。一個使用熟悉 SSID 的未知裝置,可能比一個顯然古怪的熱點更值得關注。具備身分識別功能的 WiFi 可以協助將員工和訪客裝置與未知用戶端區分開來。WPA-Enterprise 導引 也說明了為什麼受管理的驗證比共享的無線憑證更為合適。
針對調查進行調整,而非為了儀表板的整潔
為外部、內部和冒充候選裝置建立獨立的策略。記錄外部裝置以進行定期審查。針對內部裝置,建立一張包含交換器連接埠、VLAN、DHCP 憑證、最近的感測器以及負責實體後續追蹤之擁有者的工單。明顯的邪惡雙生 (Evil Twin) 應觸發對受影響用戶端和驗證事件的快速檢查。
與負責調查的人員一起審查誤報。如果某個合法的租戶 AP 反覆被忽略,請將其射頻(RF)特徵和所有權詳細資訊新增至基準中。如果行動熱點在活動期間出現,請記錄預期區域和通報標準,而不是直接將整個類別隱藏。
我們的目標不是一個看似平靜無事的儀表板,而是要建立一條簡短且可重複執行的路徑,從可靠的警報快速引導至證據收集、連接埠追蹤、設備定位以及安全的修正處置。
如何驗證可疑的惡意 AP
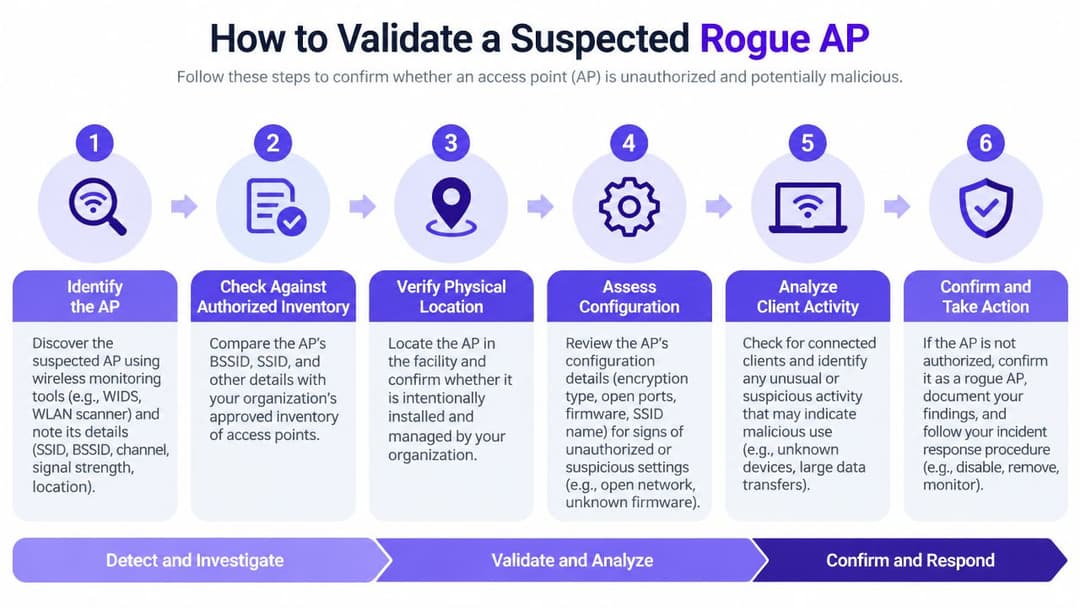
當您能將三個事實聯繫起來時,警報才具有可操作性:該裝置是什麼、其訊號源自何處,以及它是否觸及您的有線網路。在感測器主控台中,鄰近的咖啡廳、飯店訪客熱點和未經授權的辦公室路由器看起來可能非常相似。在任何人關閉合法服務之前,驗證必須先區分這些情況。
建立識別與射頻證據
記錄 BSSID、SSID、廠商 OUI、頻道、頻段、安全設定、訊號強度、首次發現與最後發現的時間,以及偵測到此設備的感應器。將硬體與已授權的盤點清單進行比對。確認該 SSID 是屬於企業、訪客、租戶還是臨時服務網路。
開放的 SSID 並不代表該 AP 就是惡意 rogue。公共網路與租戶網路可能是刻意開放的,而未授權的裝置也可能複製可信的 SSID。在分配嚴重性級別之前,請先比對 MAC 身分、訊號行為、頻道使用情況與位置估算。雖然 MAC 識別查尋資源 可在分流排查期間提供設備廠商背景資訊,但它無法確立所有權或安全性。請將結果與控制器紀錄、資產登記簿以及現場的網路文件進行核對。
實體驗證在早期非常重要,特別是在飯店和多租戶辦公室中。使用 WiFi 或頻譜分析工具在懷疑的覆蓋區域內進行巡檢,比較多個位置的讀數,並記錄訊號在客房、管道間、接待區或共享租戶空間附近是否增強。來自非預期位置的強訊號可能會揭露數位記錄無法識別的裝置。
證明或反駁有線網路連線能力
關鍵問題在於該 AP 是否有進入內部網路的路徑。在交換器轉發表、DHCP 紀錄、NAC 事件、連接埠驗證記錄以及控制器數據中搜尋該 BSSID 或關聯的用戶端身分。如果 BSSID 沒有直接暴露,請比對廠商詳細資訊、時間戳記、觀測到的用戶端、VLAN 活動和交換器連接埠變更。
使用此順序:
- 檢查庫存:確認該 BSSID 並非已核准、臨時或最近更換的 AP。
- 比較射頻證據:審查感測器位置、訊號底噪、通道、傳輸行為以及隨時間變化的移動軌跡。
- 檢查有線網路記錄:識別與該裝置連結的交換器、連接埠、VLAN、租約或已驗證的端點。
- 審查關聯性:檢查企業用戶端是否曾連接、嘗試驗證或存取內部服務。
- 分類探測結果:記錄為外部鄰近設備、內部未授權 AP、疑似邪惡雙生 (evil twin) 或未解決的候選對象。
- 保存證據:在進行阻斷抑制而改變裝置狀態之前,先匯出警示和相關記錄。
證據標準: 只有在所有權和網路可達性皆已記錄存檔時,才能關閉警示。
沒有有線連接關係的裝置仍可能是 evil twin 或局域干擾源。但連接到企業交換器的 AP 則屬於內部事件,需要迅速呈報。驗證記錄中還應確定由誰去定位該實體裝置,因為一個已確認的 BSSID 如果沒有對應的房間、機櫃或連接埠所有者,該事件將無法解決。
圍堵補救與實體移除
一旦確認 AP 為內部且未授權,請在開始漫長的大樓搜尋之前,先封鎖其網路路徑。使用 NAC、交換器控制或經核准的 WIPS 動作來隔離該連接埠。在關閉任何設備之前,請先保留連接埠編號、交換器名稱、VLAN、裝置 MAC 及時間戳記,因為這些詳細資訊能為調查與後續的根本原因分析提供支持。
抑制措施應符合比例原則。若確認一台消費型路由器橋接至員工 VLAN,這可能足以證明立即關閉連接埠是合理的。而對於一個沒有有線連接的疑似 evil twin,可能需要無線用戶端警告、安全性呈報與受控掃除,而不是對鄰近網路採取無差別行動。
從連接埠移動到房間
連接埠追蹤縮小了搜尋範圍,但並不總能識別出實體物件。在飯店中,交換器連接埠可能會導向管道間、後台辦公室機櫃,或與租戶共享區域網路插座的房間。在醫院或多樓層辦公室中,文件可能不完整,跳線可能已更改,且裝置可能位於小型非受控交換器後方。
使用可重複的現場流程:
- 確認端點:檢查交換器 LED 指示燈、可用的 LLDP 資訊、近期的鏈路變更以及配線架記錄。
- 測量射頻訊號:使用頻譜或 WiFi 分析工具在懷疑區域內進行走測,並比較多個位置的訊號強度。
- 搜尋隱蔽位置:檢查櫥櫃、天花板夾層、會議室、接待處、零售固定裝置、停車區和租戶空間。
- 協調進出權限:在已有人員進駐的場所,請聯繫設施、接待處、安全部門和租戶聯絡人。未經授權請勿進入限制區域。
- 拍照並標記:記錄硬體、電源來源、纜線路徑、序號資訊及周邊設備。
- 安全移除:中斷網路與電源連接,若可能需要進行調查,請保留該裝置,並防止其自動重新連接。
英國無線滲透測試指南強調,團隊必須清查辦公處所與停車場區域、將未授權裝置定位至最近的連接埠與網路區段,並透過故意放置經授權的惡意 rogue AP 來測試此流程(英國無線滲透測試指南)。這項測試至關重要,因為一個無人能定位的警報是一個不完整的控制措施。
不要單純依賴射頻(RF)定位。訊號反射、混凝土、金屬固定裝置、相鄰樓層以及變化的用戶端流量都可能產生誤導性的訊號強度峰值。將方向性移動與交換器辨識結果和現場檢查相結合,然後記錄最終的物理位置與移除決策。
您的惡意 AP 事件回應檢查清單
可靠的應變措施應能在凌晨三點、會議期間,以及 IT 無法控管每個機櫃的各個場所中皆發揮作用。請將此檢查清單保留在 SOC 運作手冊中,並使所有權欄位適應您的營運模式。每個警示都應有單一負責的調查人員、單一技術抑制負責人,以及單一現場聯絡人。
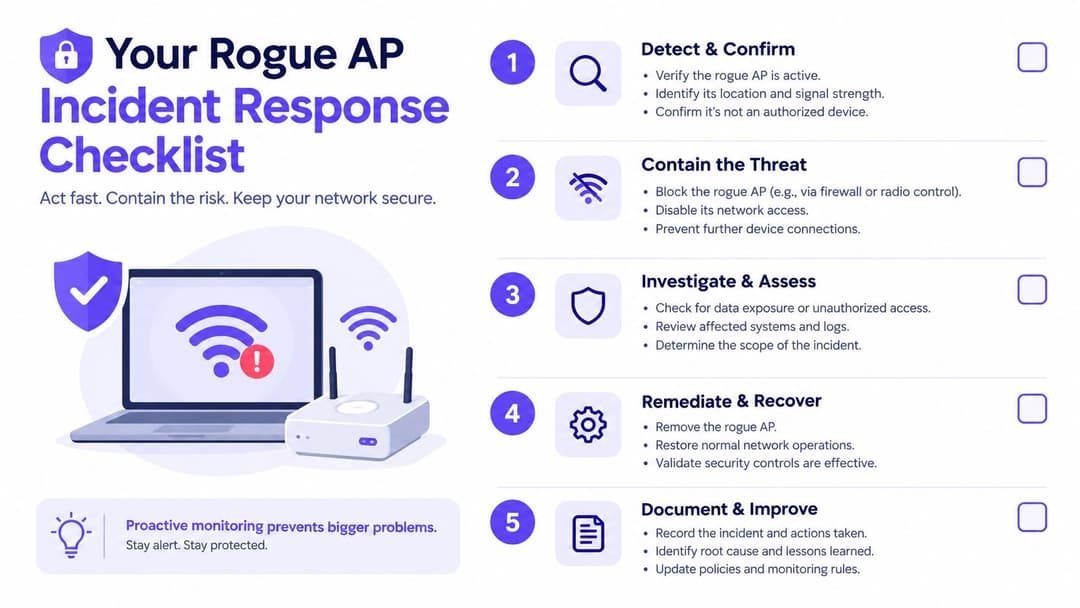
初始警示
記錄 BSSID、SSID、廠商、頻段、頻道、訊號強度、偵測到此設備的感應器以及時間戳記。擷取該 SSID 是否與企業或訪客網路相似,以及是否有任何受控管的用戶端與其關聯。
- 指派負責人:在工單上指定一位分析師,並註明呈報聯絡人。
- 保護證據:匯出 WIDS 或 WIPS 事件,並保留相關的控制器、DHCP、NAC 和交換器紀錄。
- 設定優先級:針對內部可達性、企業 SSID 遭冒充、非預期的用戶端關聯,或敏感區域內的強烈訊號,提高緊急處理級別。
驗證
在將警報視為事件處理之前,請先檢查已授權的清單。將無線電身分識別和射頻行為與核准的 AP、臨時設備、鄰近網路以及已知的租戶系統進行比較。
- 確認 BSSID。 對照資產記錄檢查 MAC 和 OUI 詳細資訊。
- 定位訊號。 比較感測器讀數並確定可能的樓層或區域。
- 檢查有線端。 搜尋交換器、DHCP、NAC 和 VLAN 資料,尋找內部連線的證據。
- 審查用戶端。 識別已進行關聯、探測或嘗試進行驗證的託管裝置。
- 對案例進行分類。 將候選對象標記為外部、內部未授權、疑似冒充或未解決。
不能僅僅因為分析人員認為該訊號「可能來自鄰居」就判定該發現已解決。請務必記錄證據以及結案原因。
圍堵
對於內部的惡意 AP,請使用核准的 NAC 和變更控制流程來隔離或停用相關聯的交換器連接埠。如果該裝置是沒有有線連線的疑似邪惡雙生仔(evil twin),請透過安全通訊保護使用者,並調查受影響的驗證與工作階段活動。
回應原則:先圍堵您可以控制的路徑,再調查您可以看到的裝置。
當可能涉及實體存取或服務中斷時,請通知現場團隊。在旅宿業和零售業中,請與值班經理進行協調,以免員工在嘗試恢復訪客或付款連線時,不小心重新連接該設備。
根除與實體移除
透過配線記錄追溯交換器連接埠,並使用射頻(RF)量測來縮小搜尋範圍。檢查可能的區域,包括共享設施和主 IT 範圍之外的空間,然後根據您的證據處理原則中斷連線、移除、隔離或移交該硬體。
記錄是誰發現了該設備、其安裝位置、供電方式、使用的線材和連接埠,以及是否有任何用戶端進行連線。移除後重新掃描該區域,並確認該 BSSID 不再出現,或者已恢復授權設備。
檢討與改進
找出該裝置得以連接的原因。審查未使用的連接埠、NAC 執行情況、訪客與租戶上線流程、設施存取權限、無線網路原則以及員工安全意識。如果是員工為了排除訊號覆蓋或連線問題而自行安裝的,請解決其根本需求,而非僅依賴懲處控制措施。
英國國家網絡安全中心(NCSC)明確建議組織「監控企業無線網路」,並將檢查企業 AP 配置作為無線安全強化的一環(英國無線安全指南背景)。將該指南轉化為實際的運作指標,透過追蹤警報到確認的時間、確認到阻斷的時間,以及阻斷到物理移除的時間,而非設定無法支持的虛妄目標。
重新測試該流程。在受控條件下放置一個經核准的測試裝置,確認監控系統有偵測到它、確認警報有傳送至正確的團隊、將其追溯至正確的連接埠,並證明現場工作人員能找到該裝置。在每次演練後更新資產清單、指南(runbook)、架構圖以及通報聯絡人。
Purple 可透過將訪客與員工驗證與網路可見性相結合,來支援受控的無線存取模式,其 WIPS 功能可協助識別未授權的 AP,以便進行調查與阻絕。請與您的網路團隊一起檢視此工作流程,然後造訪 Purple 以評估其基於身分識別的 WiFi 和場地網路功能是否符合您的 rogue AP 回應流程。



