

একটি হেল্পডেস্ক টিকিট একটি অপরিচিত SSID, Free_Venue_WiFi রিপোর্টের কথা জানায়, যা অফিসের ফ্লোর থেকে দৃশ্যমান। আইটি বিভাগের কেউ এটি অনুমোদন করেনি, তবে একটি মিটিং রুমের কাছে সংকেতটি শক্তিশালী এবং বেশ কয়েকটি স্টাফ ল্যাপটপ সম্প্রতি অস্থির সংযোগের অভিযোগ করেছে। প্রথম প্রশ্নটি এটি নয় যে নামটি সন্দেহজনক দেখাচ্ছে কিনা। এটি হল ডিভাইসটি কেবল একটি কাছাকাছি নেটওয়ার্ক, আপনার LAN-এ একটি অননুমোদিত ব্রিজ, নাকি আপনার ব্যবহারকারীদের আকর্ষণ করার জন্য ডিজাইন করা একটি ইভিল টুইন।
Rogue access point সনাক্তকরণ তখনই কার্যকর হয় যখন এটি একটি সমর্থনযোগ্য সিদ্ধান্ত এবং একটি শারীরিক ফলাফলের দিকে নিয়ে যায়। শ্রেণীবিভাগ ছাড়া একটি অ্যালার্ট গোলমাল তৈরি করে। তারযুক্ত-সাইড যাচাইকরণ ছাড়া শ্রেণীবিভাগ অনিশ্চয়তা তৈরি করে। এমনকি একটি নিশ্চিত হওয়া ডিভাইসও লাইভ ঝুঁকি হিসাবে থেকে যায় যতক্ষণ না কেউ এর সংযোগ বিচ্ছিন্ন করে, হার্ডওয়্যারটি খুঁজে বের করে, এটি সরিয়ে ফেলে এবং কেন এটি উপস্থিত হয়েছিল তা রেকর্ড করে।
এই প্লেবুকটি সমস্যাটিকে অফিস, হোটেল, রিটেল এস্টেট, হাসপাতাল, ছাত্রাবাস এবং মাল্টি-টেন্যান্ট বিল্ডিংয়ের জন্য একটি ইনসিডেন্ট রেসপন্স প্রক্রিয়া হিসেবে বিবেচনা করে। এটি RF পর্যবেক্ষণ, কন্ট্রোলার ডেটা, সুইচ টেলিমেট্রি, ব্যবহারকারীর আচরণ এবং অন-সাইট তদন্তকে একত্রিত করে কারণ কোনো একক সিগন্যাল নির্ভরযোগ্যভাবে একটি আক্রমণকে একটি নির্দোষ প্রতিবেশী নেটওয়ার্ক থেকে আলাদা করতে পারে না।
কেন রোগ অ্যাক্সেস পয়েন্টগুলো একটি মারাত্মক হুমকি
একটি rogue AP হতে পারে কোনো কর্মচারীর ব্যক্তিগত রাউটার, অন্য বিভাগের ইনস্টল করা কোনো ডিভাইস, ভুলভাবে কনফিগার করা কর্পোরেট ইউনিট বা কোনো বিশ্বস্ত SSID কপি করা একটি ইভিল টুইন। উদ্দেশ্য তদন্তের প্রক্রিয়াকে পরিবর্তন করে, প্রথম নিয়ন্ত্রণের সিদ্ধান্তকে নয়। অনুমোদিত ইনভেন্টরির বাইরের যেকোনো ওয়্যারলেস ডিভাইস প্রমাণীকরণ, সেগমেন্টেশন, প্যাচিং এবং পর্যবেক্ষণের অনুমানগুলিকে বাতিল করে দেয়।
সবচেয়ে ঝুঁকিপূর্ণ ঘটনা হলো কর্পোরেট LAN-এর সাথে যুক্ত একটি AP। একজন কর্মচারী হোটেলের ব্যাক অফিসে কভারেজ উন্নত করার জন্য এটি ইনস্টল করতে পারেন, আবার একটি রিটেইল টিম পয়েন্ট অফ সেল পেরিফেরালের জন্য এটি সংযুক্ত করতে পারে। যেভাবেই হোক, ডিভাইসটি একটি ওয়্যারলেস পাথ তৈরি করতে পারে যা সাধারণ অথেনটিকেশন কন্ট্রোল, ভালনারেবিলিটি ম্যানেজমেন্ট এবং অপারেশনাল ওনারশিপকে বাইপাস করে।
একজন আক্রমণকারী ইচ্ছাকৃতভাবে এই একই ফাঁকটি কাজে লাগাতে পারে। একটি রোগ AP অভ্যন্তরীণ পরিষেবাগুলিকে উন্মুক্ত করতে পারে, দুর্বলভাবে সুরক্ষিত এন্ডপয়েন্টগুলিতে অ্যাক্সেস দিতে পারে বা ক্রেডেনশিয়াল ক্যাপচার করতে পারে। কোনো রিসেপশন ডেস্ক, কনফারেন্স ভেন্যু বা শপিং সেন্টারের কাছে রাখা একটি ইভিল টুইন পরিচিত SSID-কে অনুকরণ করতে পারে এবং ফোন বা ল্যাপটপ সংযুক্ত হওয়ার জন্য অপেক্ষা করতে পারে।
কার্যকরী নিয়ম: "ইনভেন্টরিতে নেই" বিষয়টিকে তদন্তের জন্য একটি সম্ভাব্য কারণ হিসেবে বিবেচনা করুন, ক্ষতিকারক উদ্দেশ্যের প্রমাণ হিসেবে নয়।
যুক্তরাজ্যের পরিবেশ সনাক্তকরণকে একটি নেটওয়ার্ক ডায়াগ্রামের চেয়েও কঠিন করে তোলে। যুক্তরাজ্য ভিত্তিক একটি বিশ্লেষণে অনুমান করা হয়েছে যে ২০% এন্টারপ্রাইজ লোকেশনের সিস্টেমে ইতিমধ্যেই একটি রোগ অ্যাক্সেস পয়েন্ট সংযুক্ত ছিল, যা দেখায় যে এই এক্সপোজারটি যথেষ্ট হতে পারে (UK wireless penetration-testing analysis)। একই গবেষণায় লন্ডনের একটি অংশে প্রায় ৯৬,৪৩৩টি অ্যাক্সেস পয়েন্ট পরীক্ষা করা হয়েছে, যার মধ্যে ছিল ২৪% উন্মুক্ত নেটওয়ার্ক, ৪৮% WPA/WPA2 সুরক্ষিত নেটওয়ার্ক এবং ১৪% WEP এনক্রিপ্ট করা নেটওয়ার্ক (the London and Belfast Wi-Fi study)।
এই পরিসংখ্যানগুলো প্রতিটি উন্মুক্ত SSID-কে ক্ষতিকারক হিসেবে প্রমাণ করে না। এগুলো কেবল এটিই দেখায় যে কেন কোনো SSID বা সিকিউরিটি মোড চূড়ান্ত সিদ্ধান্ত নিতে পারে না। একটি হোটেলে গেস্ট নেটওয়ার্ক, স্টাফ হটস্পট, বিল্ডিং ম্যানেজমেন্ট ইক্যুইপমেন্ট এবং টেন্যান্ট সিস্টেমগুলো একই RF স্পেস ব্যবহার করতে পারে। একটি হাসপাতালে, ক্লিনিক্যাল সিস্টেমে অ্যাক্সেস করার কোনো রুট ছাড়াই একটি কার পার্ক বা পাশের বিল্ডিংয়ের ট্রান্সমিটার দৃশ্যমান হতে পারে।
অ্যালার্টের পরে অপারেশনাল ব্যবধান দেখা দেয়। টিমকে অবশ্যই একটি প্রতিবেশী ডিভাইসকে একটি LAN-কানেক্টেড ডিভাইস থেকে আলাদা করতে হবে, কন্ট্রোলার এবং সুইচ রেকর্ডের মাধ্যমে একটি সন্দেহভাজন BSSID ট্র্যাক করতে হবে এবং সাইটে হার্ডওয়্যারটি সনাক্ত করতে হবে। একটি হোটেল বা বহু-ভাড়াটিয়া অফিসে, তার মানে রাইজার, যোগাযোগ কক্ষ, সিলিং ভয়েড, মিটিং রুম এবং ভাড়াটে-নিয়ন্ত্রিত এলাকাগুলি পরীক্ষা করা হতে পারে। একটি ড্যাশবোর্ড একটি সংকেত সনাক্ত করতে পারে, তবে এটি একটি লাইভ পোর্ট থেকে একটি ডিভাইস সরাতে পারে না।
ব্যবসায়িক ঝুঁকির দুটি দিক রয়েছে। একটি রোগ (rogue) AP একটি ব্যাকডোর তৈরি করতে পারে এবং এটি কভারেজ, রোমিং, ক্যাপাসিটি এবং ট্রাবলশুটিংকে ব্যাহত করতে পারে। পারিপার্শ্বিক নিয়ন্ত্রণের রেফারেন্স হিসেবে একটি enterprise Wi-Fi security guide ব্যবহার করুন, তারপর ব্যবহারিক স্ট্যান্ডার্ডটি প্রয়োগ করুন: একটি অনুমোদিত ইনভেন্টরি বজায় রাখুন, এয়ারস্পেস মনিটর করুন, ওয়্যার্ড কানেক্টিভিটি যাচাই করুন, ডিভাইসটি সনাক্ত করুন, এটি কনটেইন করুন, এটি সরিয়ে ফেলুন এবং ফলাফলটি রেকর্ড করুন।
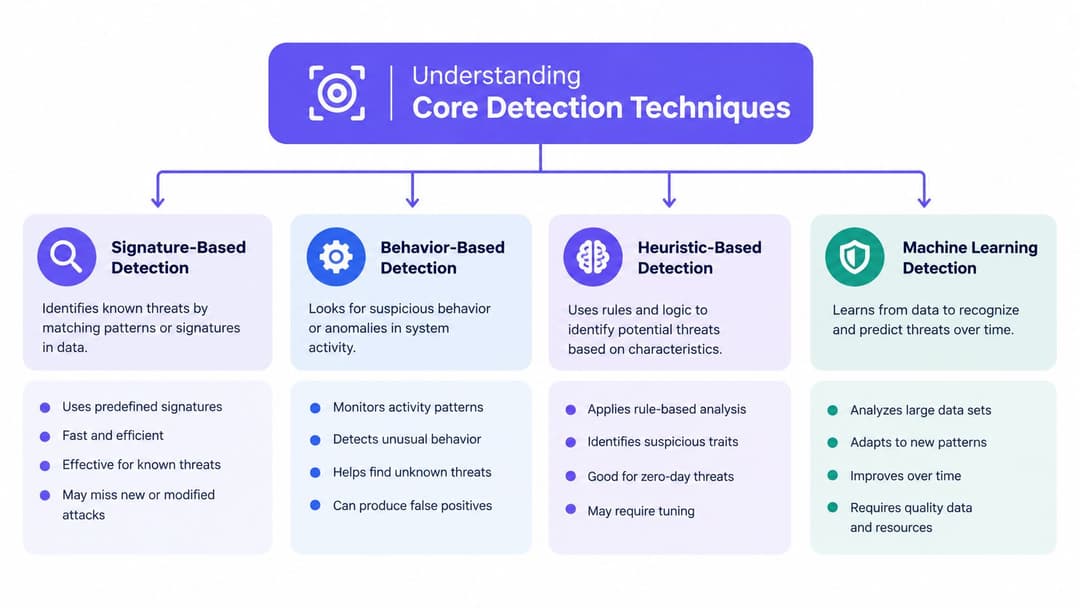
মূল ডিটেকশন প্রযুক্তিগুলো বোঝা
রোগ অ্যাক্সেস পয়েন্ট সনাক্তকরণ একটি পারস্পরিক সম্পর্কযুক্ত সমস্যা হিসাবে সবচেয়ে ভাল কাজ করে। একটি বিকন আপনাকে বলে যে একটি ডিভাইস ট্রান্সমিট করছে। এটি আপনাকে বলে না যে সেই ডিভাইসটি আপনার নেটওয়ার্কের সাথে সংযুক্ত আছে কিনা, এটি আপনার SSID অনুকরণ করছে কিনা, নাকি এটি কোনও প্রতিবেশী ব্যবসার অন্তর্গত।
প্যাসিভ স্ক্যানিং এবং অ্যাক্টিভ প্রোবিং
প্যাসিভ স্ক্যানিং কোনো রিকোয়েস্ট না পাঠিয়ে বীকন এবং ম্যানেজমেন্ট ফ্রেম নিরীক্ষণ করে। এটি শান্ত, ব্যাপক এবং ডেডিকেটেড সেন্সর বা সমর্থিত অবকাঠামোর মাধ্যমে ক্রমাগত পর্যবেক্ষণের জন্য উপযুক্ত। প্যাসিভ ডেটা সংগ্রহ দৃশ্যমান ডিভাইসের BSSID, SSID, চ্যানেল, সিকিউরিটি মোড, ভেন্ডর ইনফরমেশন, সিগন্যালের শক্তি এবং টাইমিং আচরণ ক্যাপচার করতে পারে।
এর সীমাবদ্ধতা হলো কনটেক্সট। একটি প্যাসিভ সেন্সর পাশের অফিস, রাস্তা, ফ্ল্যাট বা যানবাহন থেকে একটি AP দেখতে পারে, কিন্তু ডিভাইসটির কোনো ওয়্যারড-সাইড রিচিবিলিটি আছে কিনা তা জানতে পারে না। শারীরিক বাধা এবং সেন্সরের অবস্থানও ফলাফলে কী প্রদর্শিত হবে তা প্রভাবিত করে।
সক্রিয় অনুসন্ধান (Active probing) কোয়েরি পাঠায় এবং প্রতিক্রিয়া পর্যবেক্ষণ করে। এটি লুকানো বা মাঝে মাঝে দৃশ্যমান নেটওয়ার্কগুলি সনাক্ত করতে সহায়তা করতে পারে এবং কেবল নিষ্ক্রিয়ভাবে শোনার চেয়ে আরও বিশদ তথ্য সরবরাহ করতে পারে। এর অসুবিধা হলো যে অনুসন্ধান পরিবেশ পরিবর্তন করে এবং অতিরিক্ত ম্যানেজমেন্ট ট্রাফিক তৈরি করতে পারে, সনাক্তকরণ ট্রিগার করতে পারে বা ক্লায়েন্টের আচরণগত বেসলাইনকে বিকৃত করতে পারে যা আপনি স্থাপন করার চেষ্টা করছেন।
কোনো পদ্ধতিকেই চূড়ান্ত সিদ্ধান্ত হিসেবে ব্যবহার করবেন না। বিস্তৃত অনুসন্ধানের জন্য প্যাসিভ মনিটরিং এবং নিয়ন্ত্রিত তদন্তের জন্য অ্যাক্টিভ চেক ব্যবহার করুন।
WIDS এবং WIPS আসলে কী সহসম্পর্কযুক্ত করে
একটি WIDS পর্যবেক্ষণ এবং অ্যালার্ট প্রদান করে। পণ্য, কনফিগারেশন এবং অনুমোদন মডেলের ওপর নির্ভর করে একটি WIPS প্রয়োগ বা নিয়ন্ত্রণ যোগ করতে পারে। উভয়েরই পর্যবেক্ষণ করা ওয়্যারলেস আইডেন্টিটিগুলোর সাথে অনুমোদিত AP ইনভেন্টরি তুলনা করা উচিত, তবে একটি নির্ভরযোগ্য ডেপ্লয়মেন্ট আরও এগিয়ে যায়:
- BSSID এবং MAC ম্যাচিং: কন্ট্রোলার এক্সপোর্ট, অ্যাসেট রেকর্ড এবং ভেন্ডর OUI তথ্যের সাথে রেডিও আইডেন্টিটি তুলনা করুন।
- RF ফিঙ্গারপ্রিন্টিং: একটি সাধারণ ক্লায়েন্ট বা ক্লোন করা ট্রান্সমিশন থেকে একটি AP-কে আলাদা করতে পাওয়ার, চ্যানেল, টাইমিং, ফ্রেমের বৈশিষ্ট্য এবং অবস্থানের অনুমান পরীক্ষা করুন।
- SSID সম্পর্ক: একটি ম্যাচিং SSID মনোযোগ পাওয়ার যোগ্য, তবে কর্পোরেট LAN-এর সাথে যুক্ত থাকলে একটি অপরিচিত SSID-ও ঝুঁকিপূর্ণ হতে পারে।
- ক্লায়েন্টের আচরণ: অতিরিক্ত প্রোবিং, অপ্রত্যাশিত রোমিং, অ্যাসোসিয়েশন প্যাটার্ন এবং ম্যানেজমেন্ট-ফ্রেমের অসঙ্গতিগুলো নির্ভরযোগ্যতা বাড়াতে পারে।
- ওয়্যার্ড রিচিবিলিটি: DHCP, সুইচ টেবিল, NAC ইভেন্ট এবং কন্ট্রোলার ডেটা নির্ধারণ করতে পারে যে ডিভাইসটি কোনো অভ্যন্তরীণ সেগমেন্টের সাথে সংযুক্ত আছে কিনা।
যুক্তরাজ্যের একটি বিশ্ববিদ্যালয়ের গবেষণায় delta-time, sequence number, সিগন্যাল শক্তি এবং ফ্রেম সাবটাইপ ব্যবহার করে একটি সুপারভাইজড নিউরাল নেটওয়ার্ক পরীক্ষা করা হয়েছে। এটি ৯৯% থেকে ১০০% ক্ষেত্রে পরিচিত আক্রমণ এবং ৮৯% ক্ষেত্রে অপরিচিত আক্রমণ সনাক্ত করতে পেরেছে, কিন্তু আক্রমণকারী এবং শিকার একই স্থানে থাকলে পারফরম্যান্স ৭৫% এ নেমে এসেছে (wireless attack detection study)। এই ফলাফলটি পরিচালনাগতভাবে অত্যন্ত গুরুত্বপূর্ণ। একটি মডেল পৃথক রেডিও পরিস্থিতিতে অত্যন্ত কার্যকর হতে পারে এবং তবুও জনাকীর্ণ অফিস ফ্লোর, হোটেল বা স্টুডেন্ট হাউজিংয়ে লড়াই করতে পারে যেখানে বৈধ এবং ক্ষতিকারক ট্রান্সমিশন একে অপরের ওপর ওভারল্যাপ করে।
ক্লায়েন্ট প্রোবিংয়ের ক্ষেত্রেও সংযমের প্রয়োজন। অতিরিক্ত প্রোব অ্যাক্টিভিটি ডিটেকশনকে বাড়িয়ে দিতে পারে, তাই একটি হাই-ফিডেলিটি সিস্টেমের উচিত শুধুমাত্র প্রোব কাউন্টের ওপর ভিত্তি করে পরিস্থিতি আরও বাড়ানোর পরিবর্তে একটি সন্দেহভাজন ডিভাইসকে টাইম-সিরিজ আচরণ এবং কাছাকাছি RF অবস্থার সাথে তুলনা করা। ওয়্যারলেস মনিটরিং সম্পর্কে অতিরিক্ত তথ্য জানতে চান এমন পেশাদাররা তাদের নিজস্ব ইনভেন্টরি এবং ওয়্যার্ড-সাইডের প্রমাণকে প্রধান উৎস হিসাবে রেখে Wisenet Security WiFi ট্যাগ দেখতে পারেন।
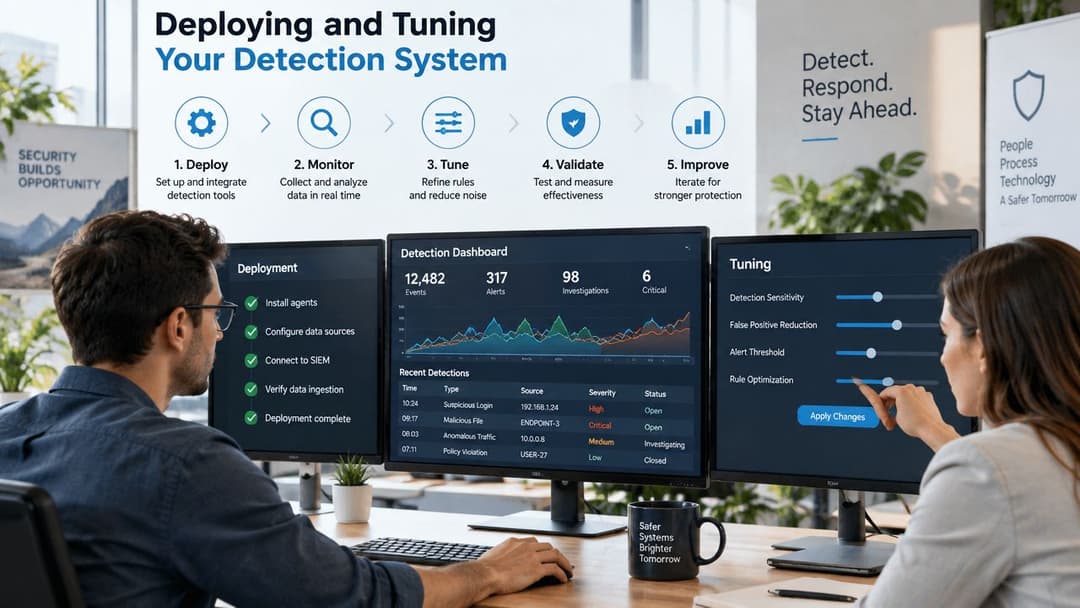
আপনার ডিটেকশন সিস্টেম স্থাপন এবং টিউন করা
একটি ডিটেকশন সিস্টেম কার্যকরভাবে ব্যর্থ হয় যদি এটি এমন অ্যালার্ট তৈরি করে যা কেউ তদন্ত করতে পারে না। সংবেদনশীলতা সামঞ্জস্য করার আগে প্রমাণের চেইন তৈরি করুন: অনুমোদিত ইনভেন্টরি, RF পর্যবেক্ষণ, কন্ট্রোলার রেকর্ড এবং সুইচ পোর্ট ও ফিজিক্যাল ডিভাইস পর্যন্ত একটি স্পষ্ট পথ।
ওয়্যারলেস কন্ট্রোলার থেকে প্রতিটি অনুমোদিত AP এক্সপোর্ট করুন। এর অনুমোদিত অবস্থান, সুইচের সম্পর্ক, ম্যানেজমেন্টের মালিক, SSIDs, রেডিও ব্যান্ড এবং প্রত্যাশিত চ্যানেলগুলো রেকর্ড করুন। ইভেন্ট, রক্ষণাবেক্ষণ, প্রদর্শন এবং বিল্ডিং প্রকল্পের জন্য ব্যবহৃত অস্থায়ী সরঞ্জামগুলো অন্তর্ভুক্ত করুন। অন্যথায়, সেই ডিভাইসগুলো অব্যাখ্যাত ব্যতিক্রম হিসেবে ফিরে আসবে।
ইনভেন্টরি খোলা রেখে সাইটটি ঘুরে দেখুন। একটি নেটওয়ার্ক ডায়াগ্রাম একটি কনফারেন্স রুমে একটি AP দেখাতে পারে, যখন স্পেকট্রাম বা WiFi সমীক্ষা দেখায় যে তার সংকেত সেখানে উপস্থিত আছে কিনা। সম্ভব হলে আশেপাশের নেটওয়ার্কগুলিকে বাহ্যিক পর্যবেক্ষণ হিসাবে রেকর্ড করুন, বিশেষ করে হোটেল, খুচরা কেন্দ্র, হাসপাতাল এবং বহু-ভাড়াটিয়া অফিসে। এই সাইটগুলিতে, একটি সেন্সর একটি সন্দেহজনক ট্রান্সমিটার সনাক্ত করতে পারে, তবে হার্ডওয়্যারটি খুঁজে পাওয়ার জন্য কর্মীদের এখনও একটি বাস্তবসম্মত পদ্ধতির প্রয়োজন।
সংবেদনশীলতা বাড়ানোর আগে একটি বেসলাইন তৈরি করুন
যুক্তরাজ্যের একটি সমীক্ষায় দেখা গেছে যে AP-এর ঘনত্ব লন্ডনে প্রতি বর্গকিলোমিটারে প্রায় ৩,০১৩টি AP, যেখানে বেলফাস্টে প্রতি বর্গকিলোমিটারে ৪৫৪টি AP (UK Wi-Fi penetration-testing findings)। ঘনবসতিপূর্ণ পরিবেশ প্রচুর বৈধ ডিটেকশন তৈরি করে, তাই প্রতিটি অজানা BSSID-এর জন্য অ্যালার্ট দিলে অ্যানালিস্টরা বিভ্রান্ত হবেন এবং তারা সতর্কবার্তাগুলিকে উপেক্ষা করতে শুরু করবেন।
সম্মিলিত প্রমাণের ভিত্তিতে নিয়মগুলো টিউন করুন:
| সিগন্যাল | উপকারী প্রশ্ন | সাধারণ ব্যাখ্যা |
|---|---|---|
| BSSID এবং OUI | হার্ডওয়্যারটি কি পরিচিত এবং গ্রহণযোগ্য? | অপরিচিত পরিচয় যাচাই করার প্রয়োজন রয়েছে |
| সিগন্যাল শক্তি | উৎসটি কি প্রাঙ্গণের ভেতরে নাকি বাইরে? | শক্তিশালী, স্থানীয় সিগন্যাল অগ্রাধিকার বৃদ্ধি করে |
| SSID সাদৃশ্য | এটি কি কোনো কর্পোরেট বা গেস্ট নাম অনুকরণ করছে? | সম্ভাব্য এভিল টুইন হতে পারে, তবে এটি নিশ্চিত প্রমাণ নয় |
| ওয়্যার্ড টেলিমেট্রি | এটি কি কোনো সুইচ বা DHCP রেকর্ডে প্রদর্শিত হচ্ছে? | অভ্যন্তরীণ অ্যাক্সেসযোগ্যতা ঝুঁকি বাড়ায় |
| ক্লায়েন্ট আচরণ | ব্যবহারকারীরা কি অস্বাভাবিকভাবে সংযুক্ত হচ্ছে বা প্রোব করছে? | পরস্পর সম্পর্কযুক্ত হলে শ্রেণীবিভাগে সহায়তা করে |
Meraki, Aruba, Mist এবং UniFi ভিন্ন ভিন্ন লেবেল ও ওয়ার্কফ্লো প্রদর্শন করে, তবে কন্ট্রোল লজিক একই থাকে। অনুমোদিত AP এবং পরিচিত পার্শ্ববর্তী ডিভাইসগুলো চিহ্নিত করুন, নতুন সম্ভাব্য ডিভাইসগুলোকে একটি রিভিউ কিউতে পাঠান এবং কেবল তখনই হাই প্রায়োরিটি অ্যালার্ট পাঠান যখন RF প্রমাণের সাথে একটি সন্দেহজনক SSID, ক্লায়েন্ট অ্যাসোসিয়েশন বা ওয়্যার্ড সাইড পর্যবেক্ষণ যুক্ত হয়।
আইডেন্টিটি ডেটা নেটওয়ার্কের প্রমাণকে প্রতিস্থাপন করে না। একটি গেস্ট ডিভাইস অস্বাভাবিক প্রোব তৈরি করার পরেও বৈধ হতে পারে। পরিচিত SSID ব্যবহারকারী একটি অজানা ডিভাইস স্পষ্টতই অদ্ভুত হটস্পটের চেয়ে বেশি মনোযোগের দাবিদার হতে পারে। আইডেন্টিটি-অ্যাওয়্যার WiFi কর্মীদের এবং গেস্ট ডিভাইসগুলিকে অজানা ক্লায়েন্টদের থেকে আলাদা করতে সাহায্য করতে পারে। WPA-Enterprise guidance-ও ব্যাখ্যা করে যে কেন শেয়ার করা ওয়্যারলেস ক্রেডেনশিয়ালের চেয়ে পরিচালিত প্রমাণীকরণ বেশি পছন্দনীয়।
ড্যাশবোর্ডের পরিচ্ছন্নতা নয়, তদন্তের সুবিধার জন্য টিউন করুন
বহিরাগত, অভ্যন্তরীণ এবং ছদ্মবেশী প্রার্থীদের জন্য আলাদা পলিসি তৈরি করুন। পর্যায়ক্রমিক পর্যালোচনার জন্য বাহিরাগত ডিভাইসগুলি লগ করুন। অভ্যন্তরীণ ডিভাইসের জন্য, একটি টিকিট তৈরি করুন যাতে সুইচ পোর্ট, VLAN, DHCP প্রমাণ, নিকটতম সেন্সর এবং শারীরিক ফলো-আপের জন্য দায়ী একজন মালিকের নাম অন্তর্ভুক্ত থাকে। একটি দৃশ্যমান ইভিল টুইন আক্রান্ত ক্লায়েন্ট এবং প্রমাণীকরণ ইভেন্টগুলির একটি দ্রুত পরীক্ষা ট্রিগার করা উচিত।
যারা ফলস পজিটিভগুলি তদন্ত করছেন তাদের সাথে সেগুলি পর্যালোচনা করুন। যদি একটি বৈধ রেন্টার AP বারবার খারিজ করা হয়, তবে বেসলাইনে এর RF বৈশিষ্ট্য এবং মালিকানার বিবরণ যুক্ত করুন। ইভেন্টের সময় যদি মোবাইল হটস্পট দেখা যায়, তবে পুরো বিভাগটিকে দমন না করে প্রত্যাশিত এলাকা এবং এস্কেলেশনের মানদণ্ড নথিভুক্ত করুন।
লক্ষ্য একটি শান্ত ড্যাশবোর্ড নয়। এটি একটি নির্ভরযোগ্য অ্যালার্ট থেকে প্রমাণ, পোর্ট ট্রেসিং, ডিভাইসের অবস্থান এবং নিরাপদ প্রতিকার পর্যন্ত একটি সংক্ষিপ্ত ও পুনরাবৃত্তিযোগ্য পথ তৈরি করা।
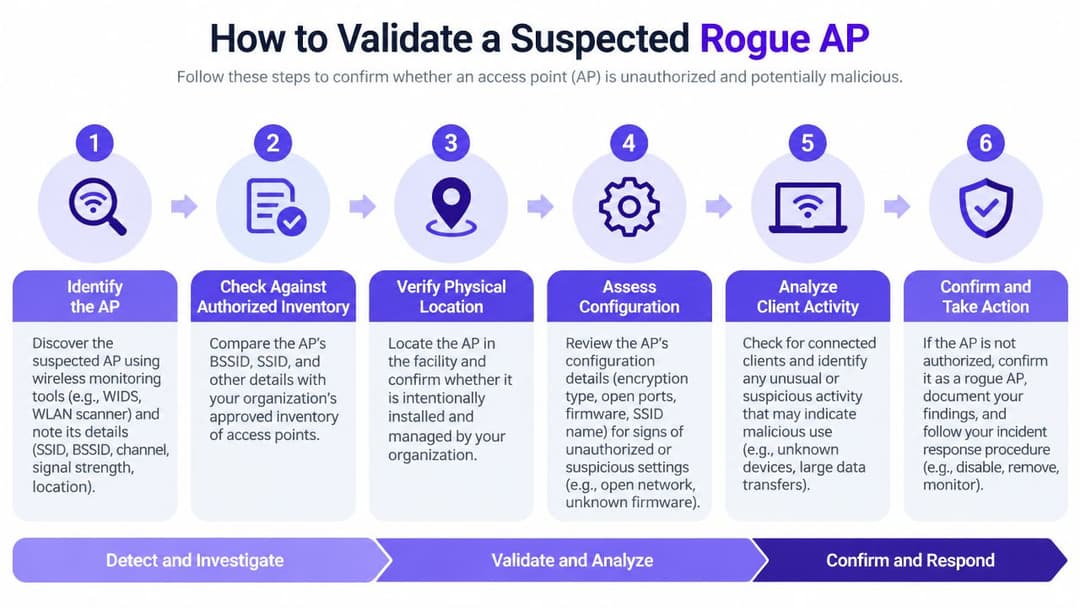
একটি সন্দেহভাজন রোগ AP কীভাবে যাচাই করবেন
একটি অ্যালার্ট তখনই কার্যকর হয় যখন আপনি তিনটি তথ্য সংযুক্ত করতে পারেন: ডিভাইসটি কী, এর সিগন্যাল কোথা থেকে আসছে এবং এটি আপনার তারযুক্ত নেটওয়ার্কে পৌঁছাচ্ছে কিনা। একটি কাছের ক্যাফে, হোটেলের গেস্ট হটস্পট এবং অননুমোদিত অফিস রাউটার একটি সেন্সর কনসোলে একই রকম দেখতে লাগতে পারে। কেউ একটি বৈধ পরিষেবা বন্ধ করার আগে যাচাইকরণের মাধ্যমে এই ক্ষেত্রগুলিকে আলাদা করতে হবে।
পরিচয় এবং RF প্রমাণ প্রতিষ্ঠা করুন
BSSID, SSID, ভেন্ডর OUI, চ্যানেল, ব্যান্ড, সিকিউরিটি কনফিগারেশন, সিগন্যাল স্ট্রেন্থ, প্রথম ও শেষবার দেখার সময় এবং সনাক্তকারী সেন্সরগুলো রেকর্ড করুন। অনুমোদিত ইনভেন্টরির সাথে হার্ডওয়্যারটি তুলনা করুন। SSID-টি কোনো কর্পোরেট, গেস্ট, ভাড়াটে নাকি সাময়িক-পরিষেবা নেটওয়ার্কের অংশ তা নিশ্চিত করুন।
একটি ওপেন SSID এটি প্রমাণ করে না যে একটি AP রোগ (rogue)। পাবলিক এবং টেন্যান্ট নেটওয়ার্কগুলি ইচ্ছাকৃতভাবে ওপেন থাকতে পারে, আবার একটি অননুমোদিত ডিভাইস একটি বিশ্বস্ত SSID অনুলিপি করতে পারে। তীব্রতা নির্ধারণের আগে MAC আইডেন্টিটি, সিগন্যাল আচরণ, চ্যানেল ব্যবহার এবং অবস্থানের অনুমান তুলনা করুন। একটি MAC address lookup resource ট্রায়াজের সময় ভেন্ডর প্রসঙ্গ সরবরাহ করতে পারে, তবে এটি মালিকানা বা সুরক্ষা প্রতিষ্ঠা করতে পারে না। কন্ট্রোলার রেকর্ড, অ্যাসেট রেজিস্টার এবং সাইটের নেটওয়ার্ক ডকুমেন্টেশনের সাথে ফলাফলটি পরীক্ষা করুন।
শারীরিক যাচাইকরণ প্রথম দিকে গুরুত্বপূর্ণ, বিশেষ করে হোটেল এবং বহু-ভাড়াটিয়া অফিসে। একটি WiFi বা স্পেকট্রাম বিশ্লেষণ টুলের সাহায্যে সন্দেহভাজন কভারেজ এলাকাটি ঘুরে দেখুন, বিভিন্ন অবস্থান থেকে রিডিং তুলনা করুন এবং সিগন্যালটি কোনো রুম, রাইজার, রিসেপশন এলাকা বা ভাগ করা ভাড়াটে জায়গার কাছাকাছি শক্তিশালী হচ্ছে কিনা তা রেকর্ড করুন। একটি অপ্রত্যাশিত অবস্থান থেকে আসা শক্তিশালী সিগন্যাল এমন একটি ডিভাইস প্রকাশ করতে পারে যা ডিজিটাল রেকর্ড শনাক্ত করতে পারে না।
তারযুক্ত সংযোগের সত্যতা প্রমাণ বা অপ্রমাণ করুন
মূল প্রশ্নটি হলো AP-টির একটি ইন্টারনাল নেটওয়ার্কের সাথে সংযোগের পথ আছে কিনা। BSSID বা সংশ্লিষ্ট ক্লায়েন্ট আইডেন্টিটির জন্য সুইচ ফরওয়ার্ডিং টেবিল, DHCP রেকর্ড, NAC ইভেন্ট, পোর্ট অথেনটিকেশন লগ এবং কন্ট্রোলার ডেটা অনুসন্ধান করুন। BSSID সরাসরি প্রকাশিত না হলে, ভেন্ডর ডিটেইলস, টাইমস্ট্যাম্প, দৃশ্যমান ক্লায়েন্ট, VLAN অ্যাক্টিভিটি এবং সুইচ পোর্ট পরিবর্তনগুলোর সাথে সম্পর্ক স্থাপন করুন।
এই সিকোয়েন্সটি ব্যবহার করুন:
- ইনভেন্টরি চেক করুন: BSSID-টি একটি অনুমোদিত, অস্থায়ী বা সম্প্রতি প্রতিস্থাপিত AP নয় তা নিশ্চিত করুন।
- RF প্রমাণ তুলনা করুন: সেন্সরের অবস্থান, সিগন্যাল ফ্লোর, চ্যানেল, ট্রান্সমিট আচরণ এবং সময়ের সাথে সাথে নড়াচড়া পর্যালোচনা করুন।
- ওয়্যার্ড রেকর্ড পরীক্ষা করুন: ডিভাইসের সাথে যুক্ত একটি সুইচ, পোর্ট, VLAN, লিজ বা প্রমাণীকৃত endpoint সনাক্ত করুন।
- অ্যাসোসিয়েশন পর্যালোচনা করুন: কর্পোরেট ক্লায়েন্টরা সংযুক্ত হয়েছিল কিনা, প্রমাণীকরণের চেষ্টা করেছিল কিনা বা অভ্যন্তরীণ পরিষেবাগুলো অ্যাক্সেস করেছিল কিনা তা পরীক্ষা করুন।
- প্রাপ্ত ফলাফল শ্রেণীবদ্ধ করুন: একটি বহিরাগত প্রতিবেশী, অভ্যন্তরীণ অননুমোদিত AP, সন্দেহভাজন ইভিল টুইন বা অমীমাংসিত প্রার্থী রেকর্ড করুন।
- প্রমাণ সংরক্ষণ করুন: কনটেইনমেন্ট ডিভাইসের অবস্থা পরিবর্তন করার আগে অ্যালার্ট এবং প্রাসঙ্গিক লগগুলো এক্সপোর্ট করুন।
প্রমাণের মানদণ্ড: ওনারশিপ এবং নেটওয়ার্ক রিচিবিলিটি নথিবদ্ধ হলেই কেবল একটি অ্যালার্ট বন্ধ করুন।
ওয়্যার্ড সংযোগ না থাকা একটি ডিভাইসও একটি ইভিল টুইন বা স্থানীয় উপদ্রব হতে পারে। তবে একটি কর্পোরেট সুইচের সাথে যুক্ত AP একটি ইন্টারনাল ইনসিডেন্ট এবং এর জন্য দ্রুত ব্যবস্থা নেওয়া প্রয়োজন। ভ্যালিডেশন রেকর্ডে এটিও চিহ্নিত করা উচিত যে কে ফিজিক্যাল ডিভাইসটির অবস্থান সনাক্ত করবে, কারণ কোনো রুম, ক্যাবিনেট বা পোর্ট ওনার ছাড়া একটি নিশ্চিত BSSID ইনসিডেন্টটিকে অমীমাংসিত রেখে দেয়।
কন্টেনমেন্ট প্রতিকার এবং শারীরিক অপসারণ
একবার একটি AP ইন্টারনাল এবং অননুমোদিত হিসাবে নিশ্চিত হয়ে গেলে, একটি দীর্ঘ বিল্ডিং অনুসন্ধান শুরু করার আগে এর নেটওয়ার্ক পাথটি কনটেইন করুন। পোর্টটিকে কোয়ারেন্টাইন করতে NAC, সুইচ কন্ট্রোল বা একটি অনুমোদিত WIPS অ্যাকশন ব্যবহার করুন। কোনো কিছু বন্ধ করার আগে পোর্ট নম্বর, সুইচের নাম, VLAN, ডিভাইসের MAC এবং টাইমস্ট্যাম্পগুলি সংরক্ষণ করুন, কারণ এই বিবরণগুলি তদন্ত এবং পরবর্তী রুট-কজ অ্যানালাইসিস উভয়কেই সমর্থন করে।
কনটেইনমেন্ট বা প্রতিরোধ ব্যবস্থাটি আনুপাতিক হওয়া উচিত। একটি স্টাফ VLAN-এ ব্রিজিং করা কোনো নিশ্চিত কনজিউমার রাউটারের ক্ষেত্রে অবিলম্বে পোর্ট শাটডাউন করা যুক্তিযুক্ত হতে পারে। ওয়্যার্ড কানেকশনহীন একটি সন্দেহভাজন ইভিল টুইনের ক্ষেত্রে পার্শ্ববর্তী নেটওয়ার্কগুলোর বিরুদ্ধে নির্বিচারে ব্যবস্থা নেওয়ার চেয়ে ওয়্যারলেস ক্লায়েন্ট ওয়ার্নিং, সিকিউরিটি এসকেলেশন এবং একটি নিয়ন্ত্রিত সুইপ করা প্রয়োজন হতে পারে।
পোর্ট থেকে রুমের দিকে এগিয়ে যান
পোর্ট ট্রেসিং অনুসন্ধানকে সংকীর্ণ করে, তবে এটি সর্বদা শারীরিক বস্তুটি সনাক্ত করতে পারে না। একটি হোটেলে, সুইচ পোর্টটি একটি রাইজার, একটি ব্যাক-অফিস ক্যাবিনেট বা এমন একটি রুমে নিয়ে যেতে পারে যার স্থানীয় নেটওয়ার্ক আউটলেটটি একজন ভাড়াটিয়ার সাথে ভাগ করা হয়েছে। একটি হাসপাতাল বা বহু-তলা বিশিষ্ট অফিসে, নথিপত্র অসম্পূর্ণ হতে পারে, প্যাচিং পরিবর্তিত হতে পারে এবং ডিভাইসটি একটি ছোট আনম্যানেজড সুইচের পিছনে থাকতে পারে।
একটি পুনরাবৃত্তিযোগ্য ফিল্ড প্রক্রিয়া ব্যবহার করুন:
- endpoint নিশ্চিত করুন: সুইচের LED, যেখানে পাওয়া যায় সেখানে LLDP তথ্য, সাম্প্রতিক লিঙ্ক পরিবর্তন এবং প্যাচ-প্যানেল রেকর্ড পরীক্ষা করুন।
- RF সিগন্যাল পরিমাপ করুন: স্পেকট্রাম বা Wi-Fi বিশ্লেষণ টুলের সাহায্যে সন্দেহভাজন এলাকাটি ঘুরে দেখুন এবং একাধিক অবস্থান থেকে সিগন্যালের শক্তি তুলনা করুন।
- অপ্রত্যাশিত স্থানগুলো খুঁজুন: আলমারি, সিলিংয়ের ফাঁকা জায়গা, মিটিং রুম, রিসেপশন ডেস্ক, রিটেইল ফিক্সচার, পার্কিং এলাকা এবং ভাড়াটেদের জায়গাগুলো পরিদর্শন করুন।
- যোগাযোগের সমন্বয় করুন: অধিকৃত প্রাঙ্গনে, ফ্যাসিলিটিজ, রিসেপশন, নিরাপত্তা এবং ভাড়াটেদের যোগাযোগের ব্যক্তিকে যুক্ত করুন। অনুমতি ছাড়া সংরক্ষিত এলাকায় প্রবেশ করবেন না।
- ছবি তুলুন এবং লেবেল করুন: হার্ডওয়্যার, পাওয়ার সোর্স, ক্যাবল পাথ, সিরিয়াল তথ্য এবং আশেপাশের সরঞ্জামগুলোর রেকর্ড রাখুন।
- নিরাপদে সরিয়ে ফেলুন: নেটওয়ার্ক এবং পাওয়ার সংযোগ বিচ্ছিন্ন করুন, তদন্তের প্রয়োজন হতে পারে এমন ডিভাইসটি সংরক্ষণ করুন এবং স্বয়ংক্রিয় পুনরায় সংযোগ প্রতিরোধ করুন।
UK ওয়্যারলেস পেনিট্রেশন-টেস্টিং গাইডেন্স জোর দিয়ে বলে যে টিমগুলিকে অবশ্যই প্রাঙ্গণ এবং পার্কিং এলাকাগুলি সুইপ করতে হবে, একটি অননুমোদিত ডিভাইসকে নিকটতম পোর্ট এবং নেটওয়ার্ক সেগমেন্টে ম্যাপ করতে হবে এবং ইচ্ছাকৃতভাবে একটি অনুমোদিত রোগ (rogue) AP স্থাপন করে প্রক্রিয়াটি পরীক্ষা করতে হবে (UK ওয়্যারলেস পেনিট্রেশন-টেস্টিং গাইডেন্স)। সেই পরীক্ষাটি গুরুত্বপূর্ণ কারণ একটি অ্যালার্ট যা কেউ খুঁজে পায় না তা একটি অসম্পূর্ণ নিয়ন্ত্রণ।
কেবলমাত্র RF লোকেশনের ওপর নির্ভর করবেন না। সিগন্যাল রিফ্লেকশন, কংক্রিট, ধাতব ফিক্সচার, পাশের ফ্লোর এবং ক্লায়েন্ট ট্রাফিকের পরিবর্তনের কারণে বিভ্রান্তিকর তথ্য আসতে পারে। সুইচের প্রমাণের সাথে ডিরেকশনাল মুভমেন্ট এবং একটি স্থানীয় পরিদর্শনকে সমন্বয় করুন, তারপর চূড়ান্ত ফিজিক্যাল লোকেশন এবং অপসারণের সিদ্ধান্ত নথিভুক্ত করুন।
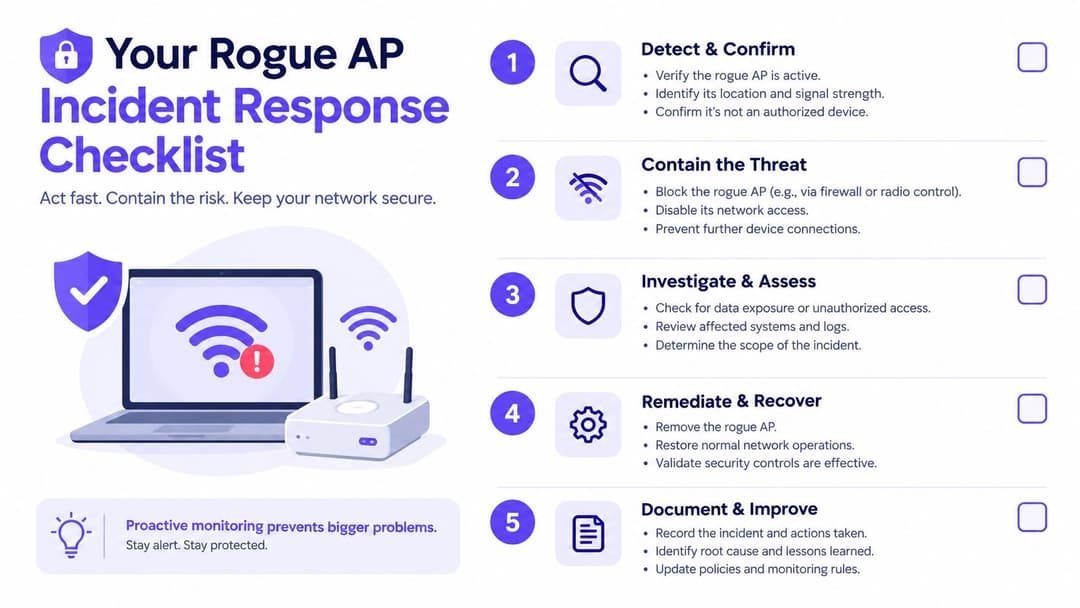
আপনার রোগ AP ইনসিডেন্ট রেসপন্স চেকলিস্ট
একটি নির্ভরযোগ্য রেসপন্স টিমকে রাত তিনটায়, কোনো কনফারেন্সের সময় এবং এমন একটি সাইটে কাজ করতে সক্ষম হতে হবে যেখানে IT প্রতিটি আলমারি বা কেবিন নিয়ন্ত্রণ করে না। SOC রানবুকে চেকলিস্টটি রাখুন এবং আপনার অপারেটিং মডেল অনুযায়ী ওনারশিপ ফিল্ডগুলো মানিয়ে নিন। প্রতিটি অ্যালার্টের জন্য একজন দায়বদ্ধ ইনভেস্টিগেটর, একজন টেকনিক্যাল কনটেইনমেন্ট ওনার এবং একজন সাইট কন্ট্যাক্ট থাকা উচিত।
প্রাথমিক অ্যালার্ট
BSSID, SSID, ভেন্ডর, ব্যান্ড, চ্যানেল, সিগন্যাল স্ট্রেন্থ, সনাক্তকারী সেন্সর এবং টাইমস্ট্যাম্প রেকর্ড করুন। SSID-টি কোনো কর্পোরেট বা গেস্ট নেটওয়ার্কের মতো দেখতে কিনা এবং কোনো পরিচালিত ক্লায়েন্ট এর সাথে যুক্ত হয়েছে কিনা তা ক্যাপচার করুন।
- মালিকানা নির্ধারণ করুন: টিকিটে একজন নির্দিষ্ট বিশ্লেষকের নাম দিন এবং এসক্যালেশন কন্টাক্ট নোট করুন।
- প্রমাণ সুরক্ষিত করুন: WIDS বা WIPS ইভেন্টটি এক্সপোর্ট করুন এবং প্রাসঙ্গিক কন্ট্রোলার, DHCP, NAC এবং সুইচ রেকর্ড সংরক্ষণ করুন।
- অগ্রাধিকার সেট করুন: অভ্যন্তরীণ অ্যাক্সেসযোগ্যতা, কর্পোরেট SSID ছদ্মবেশ ধারণ, অপ্রত্যাশিত ক্লায়েন্ট অ্যাসোসিয়েশন বা সংবেদনশীল এলাকার ভিতরে শক্তিশালী সংকেতের জন্য জরুরি অবস্থা বাড়ান।
যাচাইকরণ
অ্যালার্টটিকে একটি ঘটনা হিসাবে বিবেচনা করার আগে অনুমোদিত ইনভেন্টরি পরীক্ষা করুন। অনুমোদিত AP, অস্থায়ী সরঞ্জাম, প্রতিবেশী নেটওয়ার্ক এবং পরিচিত ভাড়াটে সিস্টেমগুলির সাথে রেডিওর পরিচয় এবং RF আচরণের তুলনা করুন।
- BSSID নিশ্চিত করুন। অ্যাসেট রেকর্ডের সাথে MAC এবং OUI বিবরণ পরীক্ষা করুন।
- সিগন্যালটি সনাক্ত করুন। সেন্সর রিডিং তুলনা করুন এবং সম্ভাব্য ফ্লোর বা জোন চিহ্নিত করুন।
- ওয়্যার্ড সাইড চেক করুন। অভ্যন্তরীণ সংযোগের প্রমাণের জন্য সুইচ, DHCP, NAC এবং VLAN ডেটা অনুসন্ধান করুন।
- ক্লায়েন্টদের পর্যালোচনা করুন। যে সমস্ত পরিচালিত ডিভাইসগুলি যুক্ত হয়েছে, প্রোব করেছে বা প্রমাণীকরণের চেষ্টা করেছে তা সনাক্ত করুন।
- কেসটি শ্রেণীবদ্ধ করুন। প্রার্থীকে বাহ্যিক, অভ্যন্তরীণ অননুমোদিত, সন্দেহভাজন ছদ্মবেশী বা অমীমাংসিত হিসেবে চিহ্নিত করুন।
কোনো তদন্তকারী মনে করেন যে এটি সম্ভবত একটি প্রতিবেশী ডিভাইস, কেবল এই অনুমানের ওপর ভিত্তি করে কোনো অনুসন্ধান বন্ধ করা যায় না। প্রমাণ এবং বন্ধ করার কারণ রেকর্ড করুন।
কন্টেনমেন্ট
একটি অভ্যন্তরীণ রোগ AP-এর জন্য, অনুমোদিত NAC এবং পরিবর্তন-নিয়ন্ত্রণ প্রক্রিয়া ব্যবহার করে সংশ্লিষ্ট সুইচ পোর্টটিকে কোয়ারেন্টাইন বা নিষ্ক্রিয় করুন। ডিভাইসটি যদি ওয়্যার্ড কানেক্টিভিটি ছাড়া একটি দৃশ্যমান ইভিল টুইন হয়, তবে সিকিউরিটি কমিউনিকেশনের মাধ্যমে ব্যবহারকারীদের সুরক্ষিত রাখুন এবং প্রভাবিত প্রমাণীকরণ এবং সেশন অ্যাক্টিভিটি তদন্ত করুন।
প্রতিক্রিয়ার নীতি: প্রথমে আপনার নিয়ন্ত্রণাধীন পথটি অবরুদ্ধ করুন, তারপর আপনার দৃশ্যমান ডিভাইসটি তদন্ত করুন।
শারীরিক অ্যাক্সেস বা পরিষেবা বিঘ্নিত হওয়ার সম্ভাবনা থাকলে সাইট টিমকে অবহিত করুন। হসপিটালিটি এবং রিটেল ব্যবসায়িক ক্ষেত্রে, ডিউটি ম্যানেজারের সাথে সমন্বয় করুন যাতে কর্মীরা গেস্ট বা পেমেন্ট কানেক্টিভিটি পুনরুদ্ধার করার চেষ্টা করার সময় ডিভাইসটি পুনরায় কানেক্ট না করে ফেলেন।
নির্মূল এবং শারীরিক অপসারণ
প্যাচিং রেকর্ডের মাধ্যমে সুইচ পোর্টটি ট্রেস করুন এবং অনুসন্ধানকে আরও সুনির্দিষ্ট করতে RF পরিমাপ ব্যবহার করুন। সম্ভাব্য এলাকাটি পরিদর্শন করুন, যার মধ্যে শেয়ার্ড সুবিধা এবং মূল IT পরিকাঠামোর বাইরের জায়গাগুলি অন্তর্ভুক্ত, তারপর আপনার প্রমাণ-পরিচালনা নীতি অনুসারে হার্ডওয়্যারটি সংযোগ বিচ্ছিন্ন করুন, অপসারণ করুন, কোয়ারেন্টাইন করুন বা হস্তান্তর করুন।
কে ডিভাইসটি খুঁজে পেয়েছে, এটি কোথায় ইনস্টল করা হয়েছিল, কীভাবে এটি চালিত হয়েছিল, এটি কোন ক্যাবল এবং পোর্ট ব্যবহার করেছিল এবং কোনো ক্লায়েন্ট কানেক্ট করেছিল কিনা তা রেকর্ড করুন। অপসারণের পরে এলাকাটি আবার স্ক্যান করুন এবং যাচাই করুন যে BSSID আর দেখা যাচ্ছে না অথবা অনুমোদিত ডিভাইসটি পুনরুদ্ধার করা হয়েছে।
পর্যালোচনা এবং উন্নয়ন
ডিভাইসটি কেন সংযুক্ত হতে পেরেছিল তা খুঁজে বের করুন। অব্যবহৃত পোর্ট, NAC প্রয়োগ, গেস্ট এবং রেন্টার অনবোর্ডিং, সুযোগ-সুবিধা অ্যাক্সেস, ওয়্যারলেস পলিসি এবং কর্মীদের সচেতনতা পর্যালোচনা করুন। কোনো কর্মী যদি কভারেজ বা কানেক্টিভিটি সমস্যা সমাধানের জন্য এটি ইনস্টল করে থাকেন, তবে কেবল শাস্তিমূলক ব্যবস্থার ওপর নির্ভর না করে সেই অন্তর্নিহিত সমস্যার সমাধান করুন।
UK এর National Cyber Security Centre সংস্থাগুলিকে স্পষ্টভাবে পরামর্শ দেয় “এন্টারপ্রাইজ ওয়্যারলেস নেটওয়ার্কগুলি মনিটর করতে” এবং ওয়্যারলেস সিকিউরিটি হার্ডেনিংয়ের অংশ হিসাবে এন্টারপ্রাইজ AP কনফিগারেশনগুলি পরীক্ষা করতে (UK ওয়্যারলেস সিকিউরিটি গাইডেন্স প্রসঙ্গ)। আপনি সমর্থন করতে পারেন না এমন লক্ষ্যগুলি তৈরি না করেই অ্যালার্ট-টু-ভ্যালিডেশন সময়, ভ্যালিডেশন-টু-কনটেইনমেন্ট সময় এবং কনটেইনমেন্ট-টু-ফিজিক্যাল-রিমুভাল সময় ট্র্যাক করে সেই গাইডেন্সকে একটি অপারেশনাল পদক্ষেপে রূপান্তর করুন।
প্রক্রিয়াটি পুনরায় পরীক্ষা করুন। নিয়ন্ত্রিত পরিস্থিতিতে একটি অনুমোদিত টেস্ট ডিভাইস রাখুন, মনিটরিং এটি সনাক্ত করতে পারছে কিনা তা নিশ্চিত করুন, অ্যালার্টটি সঠিক টিমের কাছে পৌঁছাচ্ছে কিনা তা যাচাই করুন, এটিকে সঠিক পোর্টে ট্রেস করুন এবং সাইট কর্মীরা এটি খুঁজে পেতে পারেন কিনা তা প্রমাণ করুন। প্রতিটি অনুশীলনের পরে ইনভেন্টরি, রানবুক, ডায়াগ্রাম এবং এস্কেলেশন কন্টাক্ট আপডেট করুন।
Purple নেটওয়ার্কের দৃশ্যমানতার সাথে গেস্ট এবং স্টাফ প্রমাণীকরণের সমন্বয় করে একটি নিয়ন্ত্রিত ওয়্যারলেস অ্যাক্সেস মডেলকে সমর্থন করতে পারে এবং এর WIPS বৈশিষ্ট্যগুলি তদন্ত এবং নিয়ন্ত্রণের জন্য অননুমোদিত AP-গুলি সনাক্ত করতে সহায়তা করতে পারে। আপনার নেটওয়ার্ক টিমের সাথে ওয়ার্কফ্লোটি পর্যালোচনা করুন, তারপরে এর আইডেন্টিটি-ভিত্তিক WiFi এবং ভেন্যু নেটওয়ার্কিং বৈশিষ্ট্যগুলি আপনার রোগ AP প্রতিক্রিয়া প্রক্রিয়ার সাথে খাপ খায় কিনা তা মূল্যায়ন করতে Purple ভিজিট করুন।


