আপনি একটি গেস্ট SSID -এ যোগ দিলেন, ল্যাপটপ কানেক্টেড দেখায়, ফোনে কিছুই খোলে না, Windows লিমিটেড কানেক্টিভিটি দেখায় এবং একটি "ভাঙা পোর্টাল"-এর জন্য হেল্পডেস্ককে দায়ী করা হয়। বেশিরভাগ সময়, পোর্টাল পেজটি প্রথম সমস্যা নয়। Captive portal detection হলো আসল সমস্যা।
কয়েক বছর আগের তুলনায় এই পার্থক্যটি এখন আরও বেশি গুরুত্বপূর্ণ। যুক্তরাজ্যের মিশ্র এস্টেটগুলোতে, ডিটেকশন ওয়ার্কফ্লো ব্যবহারকারীর অভিজ্ঞতা, এন্ডপয়েন্ট সিকিউরিটির আচরণ, লগিং এবং অনবোর্ডিংয়ের সময় জিরো-ট্রাস্ট টুলগুলো স্থিতিশীল থাকে কিনা তা প্রভাবিত করে। আপনি যদি এটিকে কেবল "এমন কিছু যা স্প্ল্যাশ পেজটি পপ আপ করে" হিসাবে বিবেচনা করেন, তবে আপনি সেই ব্যর্থতাগুলো মিস করবেন যা ব্যবহারকারীদের আটকে রাখে।
Captive Portal ডিটেকশন আসলে যা করে
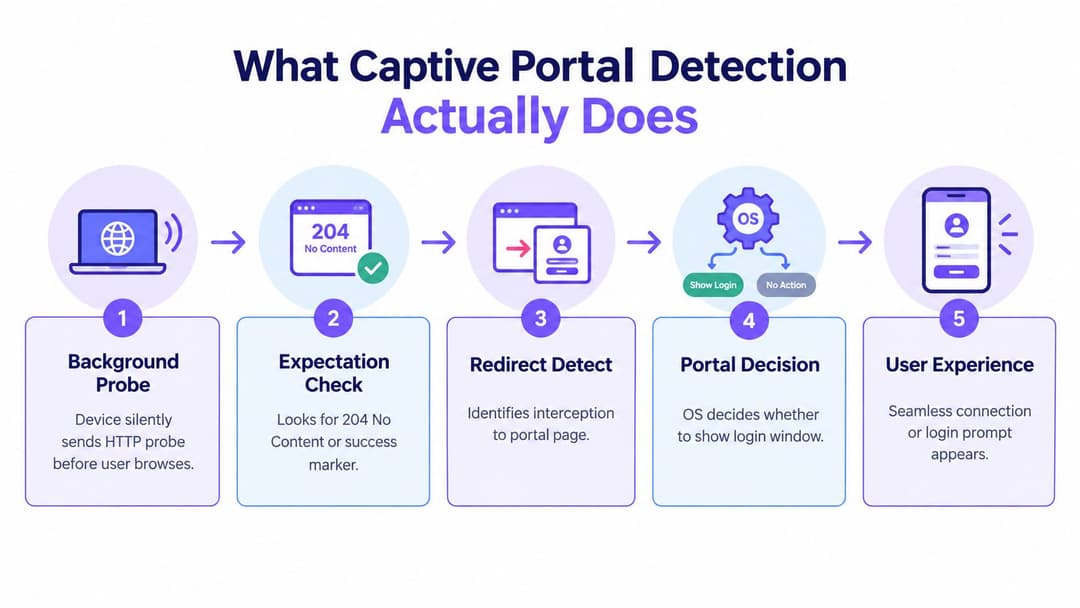
একটি Captive Portal কেবল পোর্টাল পেজ দিয়ে শুরু হয় না। এটি শুরু হয় ক্লায়েন্টের এই সিদ্ধান্তের মাধ্যমে যে নেটওয়ার্কটিতে নিরবচ্ছিন্ন ইন্টারনেট অ্যাক্সেস আছে কিনা।
যখন একটি ডিভাইস WiFi-তে যুক্ত হয়, তখন অপারেটিং সিস্টেম সাধারণত একটি ভেন্ডর-নিয়ন্ত্রিত এন্ডপয়েন্টে একটি ব্যাকগ্রাউন্ড HTTP রিকোয়েস্ট পাঠায়। যদি রেসপন্সটি সেই ক্লায়েন্ট যা আশা করে তার সাথে মিলে যায়, তবে ডিভাইসটি ধরে নেয় ওপেন ইন্টারনেট অ্যাক্সেস রয়েছে এবং শান্ত থাকে। যদি রেসপন্সটি রিডাইরেক্ট, পরিবর্তিত বা ব্লক করা হয়, তাহলে OS সিদ্ধান্ত নেয় যে সম্ভবত একটি পোর্টাল বিদ্যমান এবং একটি লগইন ফ্লো ওপেন করে।
ডিটেকশন হলো গেট, লগইন নয়
এটি সেই অংশ যা অনেক টিম গুলিয়ে ফেলে:
- সনাক্তকরণ (Detection) নির্ধারণ করে যে ব্যবহারকারী আদৌ কোনো পোর্টাল দেখতে পাবেন কিনা।
- প্রমাণীকরণ (Authentication) নির্ধারণ করে যে সেই ব্যবহারকারীকে প্রবেশের অনুমতি দেওয়া হবে কিনা।
- কর্তৃত্ব প্রদান (Authorisation) নির্ধারণ করে যে সেই ব্যবহারকারী পরবর্তীতে কী কী অ্যাক্সেস করতে পারবেন।
যদি সনাক্তকরণ ব্যর্থ হয়, তবে পোর্টালটি নিখুঁতভাবে সচল থাকা সত্ত্বেও কেউ সেটি দেখতে পাবে না। আর যদি সনাক্তকরণ সফল হয় কিন্তু অথরাইজেশন ব্যর্থ হয়, ব্যবহারকারীরা পেজটি দেখতে পাবেন কিন্তু তবুও কোনো অ্যাক্সেস পাবেন না। এগুলো ভিন্ন ভিন্ন ত্রুটি এবং এগুলোর সমাধানও আলাদা।
একটি দরকারী মানসিক মডেল হলো Captive Portal সনাক্তকরণকে একটি OS-চালিত কানেক্টিভিটি রায় হিসেবে বিবেচনা করা। ব্রাউজার নেতৃত্ব দিচ্ছে না। অপারেটিং সিস্টেম দিচ্ছে।
বাস্তব নেটওয়ার্কে এটি কেন গুরুত্বপূর্ণ
এটি কোনো বিরল ঘটনা নয়। একটি হটস্পট সমীক্ষায় দেখা গেছে যে ৪৮৪টি নেটওয়ার্ক প্রথম captive portal ডিটেকশন টেস্টে পৌঁছায় এবং ৩৯০টি পৃথক নেটওয়ার্ক কোনো না কোনো ফর্মের captive portal ব্যবহার করছিল, যা দেখায় যে পোর্টাল ডিটেকশন শুধুমাত্র ল্যাব সেটআপেই নয় বরং বাস্তব স্থাপনার স্কেলেই সক্রিয় ছিল (সমীক্ষার সারাংশ)।
এই স্কেলটি গুরুত্বপূর্ণ কারণ সেই নেটওয়ার্কগুলোর প্রতিটিই ক্লায়েন্টদের সঠিকভাবে প্রোব রেসপন্স ব্যাখ্যা করার উপর নির্ভর করতো। বাস্তবে, এর অর্থ হলো ব্যবহারকারীর অভিজ্ঞতা একটি খুব ছোট আদান-প্রদানের উপর নির্ভর করে: একটি স্ট্যাটাস কোড, একটি রেসপন্স বডি, বা একটি রিডাইরেক্ট।
ব্যবহারিক নিয়ম: ব্যবহারকারীরা যদি বলেন "পোর্টালটি উপস্থিত হয়নি", তবে পোর্টাল পেজটি পরীক্ষা করার আগে প্রোব পাথটি পরীক্ষা করুন।
সমস্যাটি কেন পরিবর্তিত হয়েছে
পুরানো হটস্পট সমস্যা সমাধান মূলত স্প্ল্যাশ পৃষ্ঠা লোড করার উপর ফোকাস করত। এটি এখনও কাজের অংশ, তবে আধুনিক এস্টেটগুলোতে আরেকটি স্তর রয়েছে। সিকিউরিটি এজেন্ট, VPN ক্লায়েন্ট এবং অনবোর্ডিং টুলগুলোও প্রতিক্রিয়া দেখায় যখন তারা মনে করে যে একটি Captive Portal বিদ্যমান। Mozilla নথিপত্র দেখায় যে Firefox একটি লগইন পৃষ্ঠা খোলার আগে ডেডিকেটেড পোর্টাল এন্ডপয়েন্টগুলো পরীক্ষা করে, অন্যদিকে Cloudflare উল্লেখ করেছে যে তার ক্লায়েন্ট একাধিক OS-নির্দিষ্ট পোর্টাল অনুরোধ পাঠাতে পারে এবং অনবোর্ডিং সম্পূর্ণ না হওয়া পর্যন্ত সিস্টেম ফায়ারওয়াল সম্পূর্ণরূপে উন্মুক্ত রাখতে পারে, যা সনাক্তকরণকে কেবল একটি সাইন-ইন সমস্যা নয়, বরং একটি নির্ভরযোগ্যতা এবং এন্ডপয়েন্ট-সিকিউরিটি সমস্যায় পরিণত করে (Mozilla captive portal support article)।
এই কারণেই পরিপক্ক দলগুলো এখন একটি নয়, দুটি প্রশ্ন করে। প্রথমত, নেটওয়ার্ক কি ধারাবাহিকভাবে পোর্টালটিকে ট্রিগার করতে পারে? দ্বিতীয়ত, এই এস্টেটের কি এখনও প্রাথমিক অ্যাক্সেস পদ্ধতি হিসেবে সেই ওয়ার্কফ্লোর উপর নির্ভর করা উচিত?
নির্ভরযোগ্য ডিটেকশনের পেছনের মূল প্রোব এবং হিউরিস্টিকস
একটি ক্লায়েন্ট WiFi-এ যুক্ত হয়, DHCP পায়, ভালো সিগন্যাল দেখায় এবং তবুও "No Internet" রিপোর্ট করে অথবা সাইন-ইন উইন্ডোটি কখনই খোলে না। প্রায় প্রতিটি ক্ষেত্রে, সমস্যাটি প্রোব পাথে থাকে, পোর্টাল পেজে নয়।
ক্লায়েন্টরা আসলে কী পরীক্ষা করছে
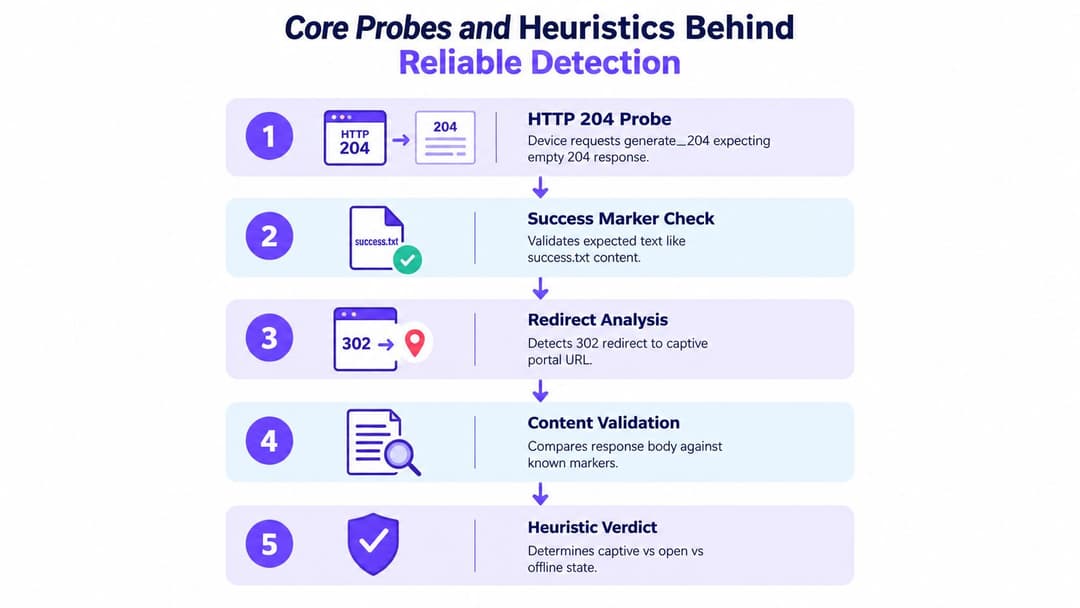
Captive Portal ডিটেকশন হল একটি ছোট ডিসিশন ইঞ্জিন যা OS বা ক্লায়েন্ট এজেন্টের মধ্যে তৈরি করা হয়। ডিভাইসটি একটি পরিচিত এন্ডপয়েন্টে একটি পরিচিত রিকোয়েস্ট পাঠায়, একটি প্রত্যাশিত ফলাফলের সাথে উত্তরের তুলনা করে এবং তারপরে নেটওয়ার্কটি অনলাইন, ক্যাভটিভ বা ভাঙা কিনা তা সিদ্ধান্ত নেয়। ব্যবহারকারী শুধুমাত্র একটি পপ-আপ ব্রাউজার দেখতে পারেন, কিন্তু কাজটি কয়েক প্যাকেট আগেই ঘটে গেছে।
সাধারণ প্রprobe টার্গেটের মধ্যে রয়েছে Apple-এর captive.apple.com, Google-এর connectivitycheck.gstatic.com এবং clients3.google.com/generate_204, Microsoft-এর msftconnecttest.com/connecttest.txt, এবং Firefox-এর detectportal.firefox.com। ট্রিগারটি কেবল হোস্টনামের উপর নির্ভর করে না। এটি স্ট্যাটাস কোড, হেডার, বডি কন্টেন্ট, রিডাইরেক্ট আচরণ এবং টাইমিংয়ের সমন্বয়, যা DrayTek hotspot portal ওভারভিউ-তে উল্লেখ করা হয়েছে।
লজিকটি সাধারণত এইরকম দেখায়:
- ক্লায়েন্ট একটি প্রোব পাঠায়
- নেটওয়ার্ক এটিকে অনুমতি দেয় অথবা ইন্টারসেপ্ট করে
- ক্লায়েন্ট তার প্রত্যাশিত প্যাটার্নের সাথে রেসপন্সটি মিলিয়ে দেখে
- ক্লায়েন্ট নেটওয়ার্কের স্টেট ক্লাসিফাই করে
- OS বা এজেন্ট সিদ্ধান্ত নেয় একটি ক্যা booze-টিভ ফ্লো চালু করবে, ব্যবহারকারীকে সতর্ক করবে, নাকি শান্ত থাকবে
এই শেষ ধাপটি অনেক টিমের প্রত্যাশার চেয়ে বেশি গুরুত্বপূর্ণ। সিকিউরিটি এজেন্ট, VPN ক্লায়েন্ট এবং অনবোর্ডিং টুলগুলো প্রায়শই একই সিদ্ধান্তের উপর ভিত্তি করে কাজ করে। একটি খারাপ প্রোব রেসপন্স অ্যাক্সেস ব্যাহত করতে পারে, পোস্টার চেক বিলম্বিত করতে পারে, অথবা এন্ডপয়েন্টকে একটি অদ্ভুত অর্ধেক-সংযুক্ত অবস্থায় রেখে দিতে পারে।
কোন বিষয়টি ডিটেকশনকে সবচেয়ে বেশি ব্যাহত করে
সাধারণ ব্যর্থতার মোডগুলো অত্যন্ত সাধারণ, পুনরাবৃত্তিযোগ্য এবং একটি দ্রুত ব্রাউজার পরীক্ষার সময় সহজেই এড়িয়ে যাওয়ার মতো হতে পারে।
- ভুল HTTP স্ট্যাটাস: Android-family পরীক্ষাগুলো প্রায়শই
204 No Contentপ্রত্যাশা করে। একটি ব্র্যান্ডেড200 OKপেজ রিটার্ন করলে ক্লায়েন্ট নেটওয়ার্কটিকে captive, ত্রুটিপূর্ণ বা অস্থির হিসেবে শ্রেণীবদ্ধ করতে পারে। - ভুল বডি কন্টেন্ট: Windows এবং অন্যান্য স্ট্যাকগুলো সঠিক প্লেইন-টেক্সট মার্কার খুঁজতে পারে। প্রক্সি ব্যানার, রিরাইট করা HTML, বা কন্টেন্ট-ইনজেকশন ফিচার সেই মিলটিকে ভেঙে দিতে পারে।
- রিডাইরেক্টের ভুলসমূহ: Captive Portal-এ একটি স্পষ্ট রিডাইরেক্ট ঠিক আছে। চেইনড রিডাইরেক্ট, লুপ বা HTTP এবং HTTPS-এর মধ্যে অদলবদল করা রিডাইরেক্টগুলো প্রায়শই কোনো নোটিফিকেশন ছাড়াই ব্যর্থতার কারণ হয়।
- DNS হস্তক্ষেপ: DNS হাইজ্যাকিং, স্প্লিট-হরাইজন DNS, বা রিকার্সিভ রিজলভার যা অসঙ্গতিপূর্ণভাবে উত্তর দেয়, সেগুলো প্রোবগুলোকে এমন কোথাও পাঠাতে পারে যা ক্লায়েন্ট প্রত্যাশা করেনি।
- TLS ইন্টারসেপশন: HTTPS ফিল্টারিং এবং সার্টিফিকেট প্রতিস্থাপন নিয়মিতভাবে "কানেক্টেড, ইন্টারনেট নেই" অভিযোগের সৃষ্টি করে কারণ ক্লায়েন্ট প্রোবের ফলাফলের ওপর আর আস্থা রাখতে পারে না।
- টাইমিং এবং রিচিবিলিটি সমস্যা: ধীরগতির আপস্ট্রিম DNS, পোর্টাল অ্যাসেটের জন্য ব্লক করা CDN, বা আইডেন্টিটি প্রোভাইডারদের জন্য অনুপস্থিত অ্যালাউ-লিস্ট সনাক্তকরণকে বিভিন্ন স্টেটের মধ্যে ওঠানামা করাতে পারে।
একটি বাস্তবসম্মত রোলআউট পরীক্ষা হলো প্রথমে প্রি-অথরাইজেশন অ্যালাউ-লিস্ট তৈরি করা এবং এটি আলাদাভাবে পরীক্ষা করা। Purple-এর walled garden generator for captive portal domains and dependencies-এর মতো টুলগুলো প্রোব হোস্ট, পোর্টাল অ্যাসেট, আইডেন্টিটি রিডাইরেক্ট এবং পোস্ট-অথরাইজেশন ডেস্টিনেশন সনাক্ত করতে সাহায্য করে যেগুলোর জন্য ভিন্ন ব্যবস্থার প্রয়োজন হয়।
অস্পষ্ট ব্যর্থতা টিকিটের সংখ্যা বাড়িয়ে দেয়। একটি স্পষ্ট ব্যর্থতা নির্ণয় করা অনেক সহজ।
হিউরিস্টিকস কেন ভঙ্গুর
এই চেকগুলি বেশ দুর্বল কারণ এগুলি একটি ছোট এক্সচেঞ্জ থেকে নেটওয়ার্কের অবস্থা অনুমান করার জন্য ডিজাইন করা হয়েছে, যা প্রায়শই ডিভাইসের সম্পূর্ণ অ্যাক্সেস পাওয়ার আগেই ঘটে থাকে। কন্টেন্ট ফিল্টারিং, SSL ইন্সপেকশন, রিভার্স প্রক্সি বা ফায়ারওয়াল পলিসিতে সামান্য পরিবর্তন কেউ পোর্টাল স্পর্শ না করেই ফলাফলের পরিবর্তন ঘটাতে পারে।
আমি এটি এন্টারপ্রাইজ গেস্ট এবং অনবোর্ডিং SSID-তে প্রায়শই দেখি যেখানে একাধিক টিম পাথের বিভিন্ন অংশের মালিক। ওয়্যারলেস টিম অ্যাসোসিয়েশন সফল হতে দেখে। ফায়ারওয়াল টিম একটি অনুমোদিত রিডাইরেক্ট পলিসি দেখে। সিকিউরিটি টিম HTTPS ইন্সপেকশন উদ্দেশ্য অনুযায়ী কাজ করতে দেখে। এন্ডপয়েন্ট শুধুমাত্র একটি প্রোব রেসপন্স দেখে যা সে যা চেয়েছিল তার সাথে আর মেলে না।
এই কারণেই captive portal ডিটেকশনকে একটি নির্ভরযোগ্যতা এবং এন্ডপয়েন্ট-সিকিউরিটি কন্ট্রোল হিসেবে বিবেচনা করা উচিত, কেবল একটি সুবিধাজনক ফিচার হিসেবে নয় যা একটি লগইন পেজ পপ আপ করে। ডিটেকশন যদি অবিশ্বস্ত হয়, ব্যবহারকারীরা অনবোর্ড হতে ব্যর্থ হন, সিকিউরিটি এজেন্টরা রিচ্যাবিলিটি ভুল বুঝতে পারে এবং সাপোর্ট টিমগুলো ভুল লেয়ারের সমস্যা সমাধানে ব্যস্ত থাকে।
এটি আরও ব্যাখ্যা করে যে কেন কিছু এস্টেটের প্রাথমিক অ্যাক্সেস পদ্ধতি হিসাবে captive ওয়ার্কফ্লোর ওপর নির্ভর করা বন্ধ করা উচিত। BYOD গেস্ট অ্যাক্সেস, স্বল্পকালীন ভিজিটর এবং লেগাসি অনবোর্ডিংয়ের জন্য, পোর্টাল ডিটেকশনের এখনও একটি জায়গা রয়েছে। যুক্তরাজ্যের বৃহত্তর এন্টারপ্রাইজ এস্টেটের পরিচালিত ব্যবহারকারীদের জন্য, Passpoint বা OpenRoaming প্রায়শই আরও ভালো ফলাফল দেয় কারণ অ্যাক্সেসের সিদ্ধান্তগুলো ভঙ্গুর HTTP হিউরিস্টিকস থেকে সরে গিয়ে শুরু থেকেই অথেন্টিকেটেড নেটওয়ার্ক অ্যাক্সেসের দিকে যায়।
আদর্শ অবস্থা কেমন দেখায়
একটি সঠিক ডেপ্লয়মেন্টে কয়েকটি সামঞ্জস্যপূর্ণ বৈশিষ্ট্য থাকে:
- প্রোব হ্যান্ডলিং সুনির্দিষ্ট: প্রতিটি প্রধান ক্লায়েন্ট ফ্যামিলি প্রি-অথ স্টেটে তার প্রত্যাশিত রেসপন্স প্যাটার্ন পায়।
- প্রি-অথ পাথগুলো কঠোরভাবে সীমাবদ্ধ: শুধুমাত্র প্রয়োজনীয় প্রোব ডোমেন, পোর্টাল উপাদান, আইডেন্টিটি এন্ডপয়েন্ট এবং আপডেট পাথগুলো অ্যাক্সেস করা যায়।
- সিকিউরিটি কন্ট্রোলগুলো প্রোব ট্রাফিক সম্পর্কে অবগত: প্রক্সি, ফিল্টার এবং TLS ইন্সপেকশন পলিসিগুলো দুর্ঘটনাবশত এই পরীক্ষাগুলোকে রিরাইট বা ইন্টারসেপ্ট করে না।
- অথরাইজেশনের পর স্টেট দ্রুত পরিবর্তিত হয়: ব্যবহারকারীকে অনুমতি দেওয়ার পরে, ক্লায়েন্ট কানেক্টিভিটি পুনরায় পরীক্ষা করতে পারে এবং WiFi বন্ধ-চালু না করেই captive রায়টি দূর করতে পারে।
- অপারেশন টিমগুলো প্যাকেট লেভেলে পরীক্ষা করতে পারে: তারা ব্রাউজারের স্ক্রিনশট থেকে নয়, বরং DNS, HTTP এবং রিডাইরেক্ট ট্রেস থেকে ক্লায়েন্টের ফলাফল অনুমান করতে পারে।
দলটি যদি কেবল র-এক্সচেঞ্জের মাধ্যমে ব্যাখ্যা করতে পারে যে কেন একটি ডিভাইস নেটওয়ার্কটিকে ক্যাপটিভ, ওপেন বা ব্রোকেন হিসেবে চিহ্নিত করেছে, তবে সনাক্তকরণ ডিজাইনটি সাধারণত ভালো অবস্থায় থাকে।
প্রধান অপারেটিং সিস্টেমগুলো কীভাবে ভিন্নভাবে সনাক্তকরণ পরিচালনা করে
সোমবার সকালে, গেস্ট SSID ভালো অবস্থায় দেখাচ্ছে। ক্লায়েন্টরা যুক্ত হচ্ছে, DHCP টানছে এবং ভালো সিগন্যাল দেখাচ্ছে। তারপর ডিভাইসের ধরণ অনুযায়ী টিকিটগুলো বিভক্ত হয়ে যায়। iPhone-গুলো জয়েন করে কিন্তু কখনোই কোনো সাইন-ইন শিট দেখায় না, Android ফোনগুলো সাথে সাথেই সাইন-ইন প্রয়োজন বলে ঘোষণা করে এবং Windows ল্যাপটপগুলো ব্যবহারকারীদের WiFi-কে দোষারোপ করার মতো যথেষ্ট সময় ধরে "No Internet" অবস্থায় বসে থাকে। এই কারণেই পোর্টাল ডিটেকশন কেবল গেস্ট অ্যাক্সেস ডিজাইনেই নয়, নির্ভরযোগ্যতার রানবুকেও থাকা উচিত।
পার্থক্যগুলো কাগজে-কলমে সামান্য হলেও প্রোডাকশনে অত্যন্ত ব্যয়বহুল। প্রতিটি প্ল্যাটফর্ম নিজস্ব পদ্ধতিতে কানেক্টিভিটি পরীক্ষা করে এবং প্রতিটি প্ল্যাটফর্মই সামান্য ভিন্ন ধরনের ফেইলিওর মোডে নেতিবাচক প্রতিক্রিয়া দেখায়। বিভিন্ন ধরনের ডিভাইস মিশ্রিত নেটওয়ার্কে এই খামখেয়ালিপনাগুলো ওয়েব ফিল্টারিং, TLS ইন্সপেকশন, VPN এজেন্ট এবং ব্রাউজার-নির্দিষ্ট চেকের মতো এন্ডপয়েন্ট নিয়ন্ত্রণের সাথে ওভারল্যাপ করে। একটি Captive Portal যা শুধুমাত্র "ব্রাউজারে কাজ করে" তা আসলে সঠিকভাবে কাজ করছে না।
OS প্রোব প্রত্যাশার তুলনা
| Client Family | Probe Endpoint | Expected Success Signal |
|---|---|---|
| Apple | captive.apple.com |
প্রত্যাশিত সফল পৃষ্ঠা ধারণকারী HTTP প্রতিক্রিয়া |
| Android এবং Google স্ট্যাক | connectivitycheck.gstatic.com বা clients3.google.com/generate_204 |
204 No Content |
| Windows | msftconnecttest.com/connecttest.txt |
প্রত্যাশিত Microsoft Connect Test প্লেইন টেক্সট |
| Firefox | detectportal.firefox.com |
Firefox দ্বারা ব্যবহৃত প্রত্যাশিত পোর্টাল-শনাক্তকরণ প্রতিক্রিয়া |
Apple প্রায়শই নিঃশব্দে ব্যর্থ হয়
যখন প্রি-অথ পাথ সঠিকভাবে সেট আপ করা থাকে, তখন Apple সাধারণত সবচেয়ে মসৃণ ব্যবহারকারী অভিজ্ঞতা প্রদান করে। যখন এটি ভুল হয়, তখন ত্রুটিটি প্রায় কোনো শব্দ ছাড়াই ঘটে থাকে। ডিভাইসটি SSID-এ যুক্ত হয়, একটি অ্যাড্রেস পায় এবং কন্ট্রোলারে স্বাভাবিক দেখায়, কিন্তু Captive Portal অ্যাসিস্ট্যান্ট কখনই খোলে না।
বাস্তবে এটি দুটি সাধারণ কারণের দিকে নির্দেশ করে। প্রথমটি হলো প্রোব ইন্টারসেপশন যা Apple যেটিকে ক্যা booze-টিভ বলে মনে করে তার সাথে মেলে না। দ্বিতীয়টি হলো আপস্ট্রিম সিকিউরিটি কন্ট্রোল দ্বারা কন্টেন্ট পরিবর্তন করা। একটি ব্লক পেজ, হেডার ইনজেকশন বা SSL হ্যান্ডলিং পলিসি রেসপন্সকে এতটাই পরিবর্তন করতে পারে যে ডিভাইসটি আর সেই ফলাফলের উপর আস্থা রাখতে পারে না। সাপোর্ট টিম তখন RF বা DHCP-এর সমস্যা খুঁজতে ব্যস্ত থাকে, যেখানে আসল সমস্যাটি হলো HTTP ইন্টিগ্রিটি।
Android পরীক্ষা করা সহজ এবং এটি কম ভুল ক্ষমা করে
Android-এর 204 No Content মডেলটি খুবই স্পষ্ট। এটি রোগ নির্ণয়ের সময় সাহায্য করে কারণ প্রত্যাশিত আচরণটি পরিষ্কার থাকে, তবে এর অর্থ হলো ছোট ভুলগুলোও খুব দ্রুত প্রকাশ পেয়ে যায়। Android যেখানে কিছুই আশা করেনি সেখানে একটি রিডাইরেক্ট, একটি HTML বডি, বা একটি ফিল্টার করা রেসপন্স ফেরত দিলে, ক্লায়েন্ট নেটওয়ার্কটিকে ক্যাপটিভ বা ত্রুটিপূর্ণ হিসেবে চিহ্নিত করতে পারে।
সেই কঠোরতা দরকারী। যে একই SSID-এ Apple ঠিকঠাক কাজ করছে কিন্তু Android অস্থির আচরণ করছে, সেখানে ওয়্যারলেস লেয়ারটি দেখার আগে প্রক্সি আচরণ, কন্টেন্ট ফিল্টারিং এবং রিডাইরেক্ট লজিক দিয়ে শুরু করুন।
Windows টাইমিং এবং পলিসিগত সমস্যাগুলি প্রকাশ করে
Windows সাধারণত Apple-এর তুলনায় অস্পষ্টতা বেশি খোলামেলাভাবে প্রকাশ করে। ব্যবহারকারীরা সীমিত কানেক্টিভিটি দেখেন, পোর্টালটি উপস্থিত হওয়ার আগে দীর্ঘ বিলম্ব হয়, অথবা এমন একটি কানেকশন দেখেন যা প্রতিষ্ঠিত বলে মনে হলেও অদ্ভুত উপায়ে অ্যাপ্লিকেশন ট্র্যাফিকে ব্যর্থ হয়। এন্টারপ্রাইজ এস্টেটে, এটি প্রায়শই সিকিউরিটি টুলের সাথে সংঘাত সৃষ্টি করে। Always-on VPN ক্লায়েন্ট, ওয়েব প্রোটেকশন মডিউল এবং হোস্ট ফায়ারওয়ালগুলো কানেক্টিভিটি স্টেটের জন্য Windows যে চেকগুলো ব্যবহার করে সেগুলোর ওপর প্রভাব ফেলতে পারে।
Microsoft তার নিজস্ব নির্দেশিকায় বর্তমান NCSI আচরণ এবং এন্ডপয়েন্টগুলি নথিভুক্ত করে, যা বর্তমান Windows ক্লায়েন্টদের জন্য সঠিক রেফারেন্স পয়েন্ট। অপারেশনাল শিক্ষাটি বেশ সহজ। যদি NCSI ইন্টারসেপ্ট, ফিল্টার বা খুব ধীর গতিতে উত্তর দেয়, তবে ব্যবহারকারীরা এটি বোঝার আগেই অনুভব করতে পারবেন।
Firefox হোস্ট OS-এর সাথে ভিন্নমত পোষণ করতে পারে
ডেস্কটপে Firefox-এর প্রতি আলাদা মনোযোগ দেওয়া প্রয়োজন কারণ এটি নিজস্ব পোর্টাল লজিক চালায়। ল্যাপটপ হয়তো স্বাভাবিক কানেক্টিভিটি দেখাতে পারে কিন্তু Firefox তখনও এমন আচরণ করতে পারে যেন অ্যাক্সেস সীমাবদ্ধ আছে, অথবা এর উল্টোটাও হতে পারে। এটি কেবল ব্রাউজারের একটি খামখেয়ালিপনা নয়। এটি সাপোর্ট টিমের জন্য সত্যিকারের ঝামেলা তৈরি করে কারণ অপারেটিং সিস্টেম, ব্রাউজার এবং এন্ডপয়েন্ট এজেন্ট প্রত্যেকে একই নেটওয়ার্ক সম্পর্কে ভিন্ন ভিন্ন ধারণা পোষণ করতে পারে।
ফিল্ড নোট: যখন ব্যবহারকারীরা রিপোর্ট করেন "WiFi সংযুক্ত কিন্তু Firefox ব্লক করা আছে," তখন এন্ডপয়েন্টে OS প্রোব রেজাল্ট, ব্রাউজার প্রোব রেজাল্ট এবং যেকোনো সিকিউর ওয়েব গেটওয়ে এজেন্ট চেক করুন। এই পর্যায়ে একটি ভুল ধারণা টিকিটটিকে ভুল টিমের কাছে পাঠিয়ে দিতে পারে।
মিশ্র এস্টেটের ক্ষেত্রে ডিভাইস-সচেতন ট্রায়াজ প্রয়োজন
লক্ষণ দেখে প্রথম পরীক্ষাটি বেছে নিন।
- iPhone যুক্ত হয় কিন্তু কোনো সাইন-ইন শীট দেখা যায় না: Apple প্রোব হ্যান্ডলিং পরীক্ষা করুন এবং নিশ্চিত করুন যে প্রত্যাবর্তিত বডি অক্ষত আছে কিনা।
- Android অবিলম্বে রিপোর্ট করে যে সাইন-ইন প্রয়োজন: রিডাইরেক্টটি ইচ্ছাকৃত কিনা এবং কোনো ডিভাইস
204এর পরিবর্তে কন্টেন্ট পাচ্ছে কিনা তা নিশ্চিত করুন। - Windows বলে কোনো ইন্টারনেট নেই, পোর্টাল দেরিতে প্রদর্শিত হয়: NCSI অ্যাক্সেসযোগ্যতা, রিডাইরেক্টের সময়, DNS প্রতিক্রিয়া এবং স্থানীয় সিকিউরিটি এজেন্টগুলো পরীক্ষা করুন।
- একই ল্যাপটপে Firefox এবং Chrome ভিন্ন আচরণ করে: ব্রাউজার-স্তরের সনাক্তকরণকে OS কানেক্টিভিটি স্টেট এবং এন্ডপয়েন্ট ফিল্টারিং থেকে আলাদা করুন।
এখানেই ডিজাইনের সিদ্ধান্তটি গুরুত্বপূর্ণ ভূমিকা পালন করে। গেস্ট, ভিজিটর এবং BYOD অ্যাক্সেসের জন্য, পোর্টাল সনাক্তকরণ সচল রাখা এখনও ফলপ্রসূ কারণ এই ওয়ার্কফ্লোটি প্রত্যাশিত এবং ক্লায়েন্টের মিশ্রণটি অপ্রত্যাশিত থাকে। যুক্তরাজ্যের বৃহত্তর এন্টারপ্রাইজ এস্টেট জুড়ে পরিচালিত ব্যবহারকারীদের জন্য, বারবার পোর্টাল সংক্রান্ত জটিলতা দেখা দেওয়া সাধারণত ক্যাপটিভ লজিকের উপর নির্ভরতা কমানোর এবং Passpoint বা OpenRoaming-এর দিকে এগিয়ে যাওয়ার লক্ষণ, যেখানে দুর্বল পোস্ট-অ্যাসোসিয়েশন HTTP পরীক্ষার পরিবর্তে নেটওয়ার্ক প্রবেশের সময় অ্যাক্সেস নিয়ন্ত্রণ করা হয়।
curl Python এবং ডিভাইস এজেন্টের মাধ্যমে হ্যান্ডস-অন ডিটেকশন
অনুমান করা বন্ধ করার সবচেয়ে দ্রুততম উপায় হলো সরাসরি প্রোব পাথ পরীক্ষা করা। প্রতিটি ক্ষেত্রে আপনার প্যাকেট ক্যাপচারের প্রয়োজন নেই। প্রথমে পুনরাবৃত্তিযোগ্য HTTP চেক দিয়ে শুরু করুন, তারপর বাস্তব এন্ডপয়েন্টে আচরণ নিশ্চিত করুন।
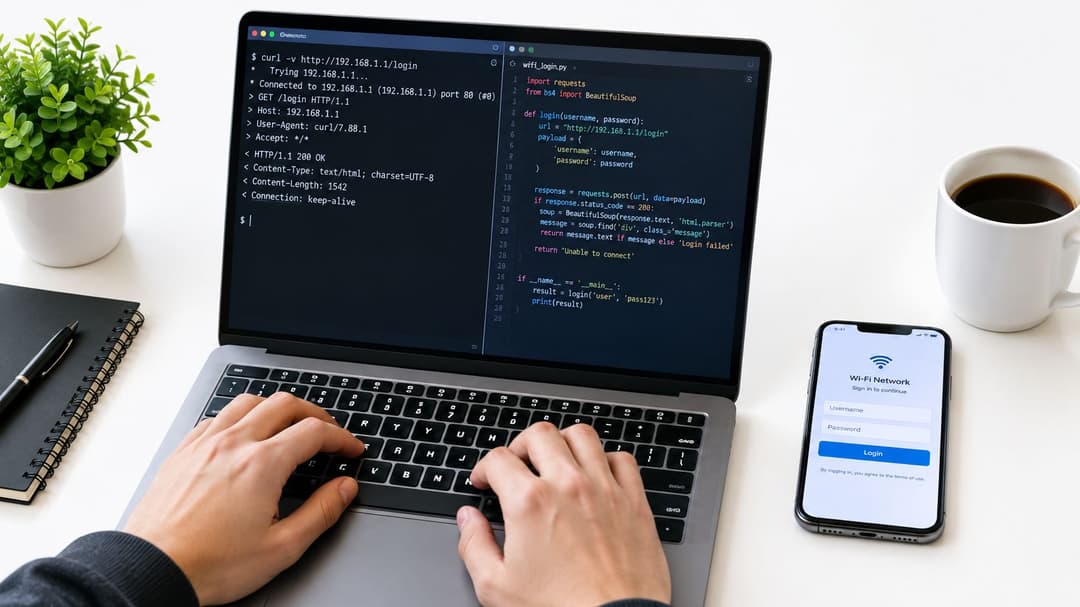
curl দিয়ে শুরু করুন
ক্লায়েন্টের মতো একই নেটওয়ার্ক সেগমেন্ট থেকে স্ট্যাটাস কোড, হেডার এবং রিডাইরেক্টগুলো পরীক্ষা করতে curl ব্যবহার করুন।
একটি Google-ধাঁচের প্রোবের জন্য:
- শুধুমাত্র স্ট্যাটাস চেক করুন:
generate_204এন্ডপয়েন্টে রিকোয়েস্ট পাঠান এবং ফলাফলটি204নাকি একটি রিডাইরেক্ট তা নিশ্চিত করুন। - রিডাইরেক্টগুলো সাবধানে অনুসরণ করুন: রিডাইরেক্ট অনুসরণ সক্রিয় রেখে একই রিকোয়েস্ট চালান এবং দেখুন এটি পোর্টালে একবার পৌঁছায় নাকি লুপে পড়ে যায়।
- হেডার পরীক্ষা করুন: যদি কন্টেন্ট ফিল্টারিং অ্যাপ্লায়েন্সগুলো ব্যানার, ক্যাটাগরি হেডার বা পরিবর্তিত কন্টেন্ট যোগ করে, তবে পোর্টাল চালু থাকা সত্ত্বেও সনাক্তকরণ ব্যর্থ হতে পারে।
Windows-ধাঁচের টেক্সট প্রোবের জন্য:
- ঠিক যেভাবে রিটার্ন করা হয়েছে সেভাবে বডিটি ফেচ করুন
- প্লেইন টেক্সট আউটপুট তুলনা করুন
- প্রতিস্থাপন বা র্যাপার পেজগুলো খুঁজুন
Apple-ধাঁচের পরীক্ষার জন্য:
- প্রত্যাশিত সফল পেজের জন্য অনুরোধ করা
- নেটওয়ার্ক ওপেন থাকলে ক্লায়েন্ট যা আশা করে, বডিটি সেই অনুযায়ী আছে কিনা তা নিশ্চিত করা
- ক্লায়েন্ট অপ্রমাণিত হলে ইন্টারসেপশনটি ইচ্ছাকৃত কিনা তা নিশ্চিত করা
যখন প্রক্সি বা সিকিউরিটি লেয়ারগুলো রেসপন্স পরিবর্তন করে, তখন একটি HTTP header checker দিয়ে দ্রুত পরীক্ষা করে নেওয়া সাহায্য করে।
একটি ছোট Python ভেরিফায়ার ব্যবহার করুন
আপনার সার্ভিস ডেস্ক সারাবছর যে চেকগুলোর পুনরাবৃত্তি করে, তা স্বয়ংক্রিয় করার জন্য একটি ছোট স্ক্রিপ্টই যথেষ্ট। এটি সহজ রাখুন:
- আপনি যে ক্লায়েন্ট পরিবারগুলোকে সমর্থন করেন তাদের জন্য প্রোব URL গুলো সংজ্ঞায়িত করুন।
- ব্রাউজার আচরণ ছাড়াই HTTP রিকোয়েস্ট পাঠান।
- স্ট্যাটাস, চূড়ান্ত URL, রিডাইরেক্ট সংখ্যা এবং রেসপন্স বডি স্নিপেট রেকর্ড করুন।
- প্রত্যাশিত ওপেন-নেটওয়ার্ক মানের সাথে ফলাফলের তুলনা করুন।
- অপ্রত্যাশিত কন্টেন্ট সহ
200বা বারবার রিডাইরেক্ট হওয়ার মতো দ্ব্যর্থহীন ফলাফলগুলো চিহ্নিত করুন।
সেই স্ক্রিপ্টের ব্যবহারকারীদের লগ ইন করার প্রয়োজন নেই। এর কাজ হলো একটি প্রশ্নের উত্তর দেওয়া। নেটওয়ার্ক কি প্রোবটিকে এমনভাবে উপস্থাপন করেছে যা প্রত্যাশিত ক্লায়েন্ট সিদ্ধান্তকে ট্রিগার করবে?
ডিভাইস এজেন্টের সংযম প্রয়োজন
ম্যানেজড-ডিভাইস টেস্টিংয়ের ক্ষেত্রে টিমগুলো অতিরিক্ত ক্ষতি করে ফেলতে পারে। আপনি যদি ইতিমধ্যে VPN ক্লায়েন্ট, DNS সুরক্ষা বা জিরো-ট্রাস্ট এজেন্ট চালাচ্ছে এমন ল্যাপটপে আগ্রাসী স্ক্রিপ্টেড টেস্ট পাঠান, তাহলে আপনি ঠিক সেই অনবোর্ডিং স্টেটটিই ট্রিগার করতে পারেন যা আপনি এড়ানোর চেষ্টা করছেন।
গার্ডরেইলসহ লাইটওয়েট এজেন্ট ব্যবহার করুন:
- অ্যাসোসিয়েশন ইভেন্টগুলিতে প্রোব চালান, ক্রমাগত নয়।
- এন্ডপয়েন্ট সাইডে ব্যাপক ফায়ারওয়াল পরিবর্তন এড়িয়ে চলুন।
- যেখানে সম্ভব গেস্ট অনবোর্ডিং টেস্টগুলোকে প্রোডাকশন VPN প্রয়োগ থেকে আলাদা রাখুন।
- প্রথমে স্থানীয়ভাবে রায় লগ করুন, তারপর সারাংশ রপ্তানি করুন।
কার্যকরী পরামর্শ: একজন আক্রমণকারীর মতো নয়, একজন ক্লায়েন্টের মতো পরীক্ষা করুন। লক্ষ্য হল OS-এর সিদ্ধান্তগুলো নিশ্চিত করা, প্রতিটি রিডাইরেক্ট পাথ ব্রুট-ফোর্স করা নয়।
ফলাফলে কী লক্ষ্য রাখতে হবে
ভালো পরীক্ষাগুলি আপনাকে "চালু" বা "বন্ধ" থাকার চেয়েও বেশি কিছু জানায়।
- সঠিক ওপেন রেসপন্স: প্রোব প্রত্যাশিত কোড বা মার্কার ফেরত দেয়।
- প্রত্যাশিত ক্যাপটিভ রেসপন্স: অথেন্টিকেশন না হওয়া ক্লায়েন্ট একবার পোর্টালে রিডাইরেক্ট পায়।
- লুপিং: একই রিকোয়েস্ট বারবার বাউন্স করে।
- ফিল্টার করা ফলাফল: রেসপন্স রয়েছে কিন্তু কন্টেন্ট পরিবর্তন করা হয়েছে।
- ডেড পাথ: টাইমআউট বা পৌঁছানো অসম্ভব এমন এন্ডপয়েন্ট।
গেস্ট VLAN এবং একটি পরিচালিত কর্পোরেট এন্ডপয়েন্টে থাকা ল্যাপটপ থেকে আপনি যদি সেই ফলাফলগুলো সংগ্রহ করতে পারেন, তবে সাধারণত প্রথম ব্যবহারকারীর স্ক্রিনশট আপনার ইনবক্সে পৌঁছানোর আগেই আপনি সমস্যার উৎসটি খুঁজে পেয়ে যাবেন।
এন্টারপ্রাইজ WiFi এবং আইডেন্টিটি প্ল্যাটফর্মের সাথে সনাক্তকরণ একীভূত করা
এন্টারপ্রাইজ WiFi-এ, Captive Portal সনাক্তকরণ ডিজাইনের কেন্দ্রবিন্দু হওয়া উচিত নয়। এটি একটি নিয়ন্ত্রিত সামঞ্জস্যপূর্ণ লেয়ার হওয়া উচিত।
এটিই সেই পরিবর্তন যা নিয়ে অনেক এস্টেট এখনো কাজ করছে। গেস্ট অ্যাক্সেস, ঠিকাদার অনবোর্ডিং এবং পাবলিক-মুখী WiFi-এর জন্য এখনও পোর্টাল লজিকের প্রয়োজন হতে পারে। তবে আপনি যদি এড়াতে পারেন, তবে স্টাফ এবং পরিচিত-ব্যবহারকারীর অ্যাক্সেস সাধারণত এর উপর নির্ভর করা উচিত নয়।
প্রোব হ্যান্ডলিং সঠিক জায়গায় রাখুন
এর অর্থ হলো:
- সঠিক প্রি-অথরাইজেশন পাথ অনুমোদন করুন: প্রোব এন্ডপয়েন্ট, পোর্টাল অ্যাসেট এবং যেকোনো আইডেন্টিটি রিডাইরেক্ট যা সম্পূর্ণ অ্যাক্সেসের আগে অবশ্যই লোড হতে হবে।
- আনঅথেন্টিকেটেড পলিসি সংকীর্ণ রাখুন: অনবোর্ডিংয়ের জন্য যতটুকু প্রয়োজন ঠিক ততটুকু, সাধারণ ইন্টারনেটের মতো ব্যাপক নয়।
- গেস্ট এবং স্টাফ লজিক আলাদা রাখুন: পোর্টাল ইন্টারসেপশনকে সার্টিফিকেট-ভিত্তিক বা ম্যানেজড কর্পোরেট SSID-এর সাথে যুক্ত হতে দেবেন না।
আপনি যদি পাসওয়ার্ড ভিত্তিক অ্যাক্সেসকে আইডেন্টিটি ওয়ার্কফ্লো দিয়ে প্রতিস্থাপন করেন, তাহলে identity-based networking হলো প্রাসঙ্গিক মডেল। এটি পরিচিত ব্যবহারকারীর অ্যাক্সেসকে Captive Portal ফ্লো থেকে দূরে সরিয়ে প্রমাণীকৃত, পলিসি চালিত কানেক্টিভিটিতে স্থানান্তরিত করে।
ইউকে-তে লগিং অত্যন্ত গুরুত্বপূর্ণ
UK-এর পাবলিক সেক্টর এবং এন্টারপ্রাইজ প্রেক্ষাপটে, ওয়্যারলেস সিকিউরিটি স্ট্যান্ডার্ড SS-019 অনুযায়ী গেস্ট Captive Portal প্রমাণীকরণ লগ করা, ব্যর্থ পোর্টাল প্রচেষ্টা তদন্ত করা, অপারেটরের পরিচয় সহ কনফিগারেশন পরিবর্তন লগ করা এবং ট্র্যাফিক মনিটরিং থ্রেশহোল্ড সেট করা প্রয়োজন যাতে ক্ষতিকারক ক্রিয়াকলাপ নির্দিষ্ট ক্রেডেনশিয়ালের সাথে যুক্ত করা যায়। এটি অসঙ্গতিগুলোও চিহ্নিত করে যেমন একটি অ্যাক্সেস পয়েন্টে অস্বাভাবিকভাবে উচ্চ ডিভাইস সংখ্যা, একটি ক্লায়েন্ট থেকে অস্বাভাবিকভাবে উচ্চ ট্র্যাফিক এবং একটি সংক্ষিপ্ত সময়ের মধ্যে অনেক ব্যর্থ জয়েন করার প্রচেষ্টা (UK wireless security standard SS-019)।
এটি আমি যেভাবে সনাক্তকরণ বাস্তবায়ন করব তা পরিবর্তন করে। শুধু "পোর্টাল হিট" লগ করবেন না। চেইনটি লগ করুন:
- অ্যাসোসিয়েশন এবং ক্লায়েন্ট আইডেন্টিটি
- প্রোব-ট্রিগারড ক্যাভটিভ রায়
- পোর্টাল সাফল্য বা ব্যর্থতা
- অথেন্টিকেশনের পর পলিসি পরিবর্তন
- টেলিমিতি যা ইভেন্টটিকে AP এবং ক্লায়েন্টের আচরণের সাথে সংযুক্ত করে
জিরো-ট্রাস্ট ক্লায়েন্টদের পোর্টালের সাথে দ্বন্দ্ব এড়ানো
খারাপ ডিজাইন এখানে এসে ভেস্তে যায়। কিছু এন্ডপয়েন্ট সিকিউরিটি টুল ক্যাপটিভ স্টেটগুলোকে ব্যতিক্রমী হিসেবে বিবেচনা করে এবং সাময়িকভাবে কন্ট্রোল শিথিল করে। নেটওয়ার্ক যদি ভুল ক্যাপটিভ সনাক্তকরণের কারণ হয়, তবে সেই ক্লায়েন্টগুলো অনবোর্ডিং লজিক এবং সাধারণ প্রয়োগের মধ্যে ওঠানামা করতে পারে।
একটি নিরাপদ প্যাটার্ন হলো:
- পরিচিত ডিভাইসগুলো প্রথমে এন্টারপ্রাইজ অথেন্টিকেশন ব্যবহার করে
- গেস্ট এবং অপরিচিত ডিভাইসগুলো একটি সীমাবদ্ধ অনবোর্ডিং পাথের মধ্যে পড়ে
- বিকল্প হিসেবে পোর্টাল ডিটেকশন সুবিধা উপলব্ধ থাকে
- VPN এবং জিরো-ট্রাস্ট টিমগুলো রোলআউটের আগে প্রতিনিধি ক্লায়েন্ট বিল্ডে আচরণ যাচাই করে
সেই ক্ষেত্রের একটি প্ল্যাটফর্ম বিকল্প হলো Purple, যা থার্ড-পার্টি নেটওয়ার্ক হার্ডওয়্যারে গেস্ট WiFi অনবোর্ডিং এবং আইডেন্টিটি ভিত্তিক অ্যাক্সেস প্যাটার্ন সমর্থন করে। এটি তখন কার্যকর হয় যখন আপনার অতিথিদের জন্য পোর্টাল সমর্থনের প্রয়োজন হয় কিন্তু ফিরে আসা বা ম্যানেজড ব্যবহারকারীদের জন্য পোর্টালের উপর নির্ভরতা কমাতে চান।
পরীক্ষা ট্রাবলশুটিং এবং মনিটরিং যা সনাক্তকরণকে নির্ভরযোগ্য রাখে
Captive Portal সনাক্তকরণ ভেঙে যেতে পারে। এই কারণেই এককালীন গ্রহণযোগ্যতা পরীক্ষা যথেষ্ট নয়।
আমি যে ধারণাকে চ্যালেঞ্জ করব তা হলো: কমিশনিংয়ের সময় যদি পোর্টাল পেজ লোড হয়, তাহলেই কাজ শেষ। এটি মোটেও তা নয়। নির্ভরযোগ্য অপারেশন নির্ভর করে OS আপডেট, ফিল্টারিং পরিবর্তন, আইডেন্টিটি ইন্টিগ্রেশন এবং এন্ডপয়েন্ট সিকিউরিটি পরিবর্তন জুড়ে প্রোব ওয়ার্কফ্লো অক্ষত রাখার ওপর।
একটি ব্যবহারিক ভেরিফিকেশন রুটিন
প্রতিবার আপনি গেস্ট অ্যাক্সেস, DNS পলিসি, ফিল্টারিং বা কন্ট্রোলার আচরণে হাত দেওয়ার সময় একটি সংক্ষিপ্ত চেকলিস্ট ব্যবহার করুন:
- প্রোব এন্ডপয়েন্ট যাচাইকরণ: প্রতিটি প্রধান ক্লায়েন্ট ফ্যামিলি তার প্রত্যাশিত রেসপন্সের ধরণ পাচ্ছে কিনা তা নিশ্চিত করুন।
- রিডাইরেক্টের সঠিকতা: লুপের পরিবর্তে সিঙ্গেল-হপ রিডাইরেক্টগুলো পরীক্ষা করুন।
- ফিল্টারিং ইন্সপেকশন: ওয়েব ফিল্টার বা প্রক্সি লেয়ারগুলো বডি কন্টেন্ট বা হেডার রিরাইট করছে না তা নিশ্চিত করুন।
- DNS আচরণ: নিশ্চিত করুন যে আনঅথেন্টিকেটেড ক্লায়েন্টগুলো অনবোর্ডিংয়ের জন্য যা প্রয়োজন তা রিজলভ করতে পারছে, তার বেশি কিছু নয়।
- অথরাইজেশন পরবর্তী রিকভারি: অথেন্টিকেশনের পরে ক্লায়েন্টগুলো কানেক্টিভিটি পরিষ্কারভাবে পুনরায় মূল্যায়ন করছে কিনা তা যাচাই করুন।
- ক্রস-প্ল্যাটফর্ম স্পট চেক: প্রতিনিধি হিসেবে ম্যানেজড এবং আনম্যানেজড ডিভাইসসহ Windows, macOS, iOS, এবং Android-এ পরীক্ষা করুন।
সঠিক সিগন্যালগুলি মনিটর করুন
যুক্তরাজ্যের কার্যক্রমের জন্য, সনাক্তকরণের নির্ভরযোগ্যতা সিকিউরিটি টেলিমেট্রির পাশাপাশি পর্যবেক্ষণ করা উচিত, আলাদাভাবে নয়। SS-019 এখানে দরকারী কারণ এটি টিমগুলোকে শুধুমাত্র লগইন সাফল্যের ট্র্যাক রাখার পরিবর্তে অডিটেবিলিটি এবং অসঙ্গতি পর্যবেক্ষণের দিকে চালিত করে।
আমি যা লক্ষ্য করার পরামর্শ দেব:
- নেটওয়ার্কে যুক্ত হওয়ার ব্যর্থ চেষ্টার আকস্মিক বৃদ্ধি
- একটি একক AP-তে ক্লায়েন্টের অপ্রত্যাশিত ভিড়
- একই ক্যাটাগরির ক্লায়েন্ট থেকে বারবার পোর্টালে ব্যর্থ হওয়া
- সফল অ্যাসোসিয়েশন এবং ইন্টারনেট-ব্যবহারযোগ্য সেশনের মধ্যে অমিল
- এন্ডপয়েন্ট বা ব্রাউজার আপডেটের পর আকস্মিক পরিবর্তন
গেস্ট WiFi-এর জন্য "সংযুক্ত" থাকা কোনো অর্থপূর্ণ সাফল্যের অবস্থা নয়। ব্যবহারযোগ্য কানেক্টিভিটিই আসল।
কখন ডিটেকশন চালু রাখবেন এবং কখন এটি বন্ধ করবেন
এটি সেই কৌশলগত প্রশ্ন যা অনেক টিম এড়িয়ে যায়। কিছু এস্টেটের এখনো অতিথি পরিচয় সংগ্রহ, শর্তাবলী গ্রহণ, বা পাবলিক-অ্যাক্সেস ওয়ার্কফ্লোর জন্য একটি Captive Portal প্রয়োজন। ঠিক আছে। এটি রাখুন, তবে সনাক্তকরণকে একটি সাবধানে পরীক্ষিত ফলব্যাক পাথ হিসাবে বিবেচনা করুন।
পুনরাগত ভিজিটর, কর্মী এবং পরিচালিত ব্যবহারকারীদের জন্য, captive portals থেকে দূরে সরে যাওয়ার ব্যবসায়িক যুক্তি ক্রমশ জোরালো হচ্ছে। OpenRoaming এবং Passpoint-এর যুক্তরাজ্য ব্যাপী কভারেজ নির্দেশ করে যে এই পদ্ধতিগুলো বারবার captive portal লগইন ছাড়াই অবশেষে স্বয়ংক্রিয়, নিরাপদ অনবোর্ডিং প্রদান করছে, এবং যুক্তরাজ্যের একটি শিল্প প্রতিবেদনে বলা হয়েছে যে ৩৮% উত্তরদাতা ইতিমধ্যেই একটি OpenRoaming বা Passpoint-সম্মত নেটওয়ার্ক স্থাপন করেছেন, যেখানে সেই প্রতিবেদনের পূর্বাভাস অনুযায়ী ৩২% উত্তরদাতা ২০২৬ সালে এবং ১৮% উত্তরদাতা ২০২৭ সালে এটি স্থাপনের পরিকল্পনা করছেন (যুক্তরাজ্যের ওয়্যারলেস নির্দেশনার উপর Networking+ কভারেজ)।
তার মানে এই নয় যে পোর্টালগুলো আগামীকালই অদৃশ্য হয়ে যাবে। এর মানে হল যে অনেক নেটওয়ার্কের উচিত এগুলোকে প্রাথমিক ইউজার জার্নি হিসেবে ডিজাইন করা বন্ধ করা। একটি আধুনিক UK এন্টারপ্রাইজ এস্টেটে, captive portal ডিটেকশন প্রায়শই অন্যান্য লেগ্যাসি-কম্প্যাটিবিলিটি ফিচারের মতো একই ক্যাটাগরিতে পড়ে। কিছু জায়গায় প্রয়োজনীয়। অন্য অনেক জায়গায় কমানোর যোগ্য।
আপনি যদি কন্ট্রোল না হারিয়ে পোর্টালের জটিলতা কমাতে চান, তাহলে Purple অফার করে গেস্ট WiFi অথেন্টিকেশন, আইডেন্টিটি-ভিত্তিক অ্যাক্সেস, এবং OpenRoaming ও Passpoint-এর মতো পদ্ধতির সাপোর্ট যা আপনার captive portal ডিটেকশনের ওপর নির্ভরশীলতা কমিয়ে দিতে পারে। আপনার এস্টেট যদি সেই দিকেই ধাবিত হয়, তাহলে আপনার বিদ্যমান নেটওয়ার্ক স্ট্যাক এবং অনবোর্ডিং পলিসির সাথে Purple কীভাবে মানানসই হয় তা দেখে নেওয়া মূল্যবান।