तुम्ही एखाद्या गेस्ट SSID मध्ये सामील होता, लॅपटॉप कनेक्टेड दाखवतो, फोनवर काहीही उघडत नाही, Windows मर्यादित कनेक्टिव्हिटी दाखवते आणि हेल्पडेस्कला "तुटलेल्या पोर्टल" साठी दोष दिला जातो. बहुतेक वेळा, पोर्टल पेज ही पहिली समस्या नसते. तर Captive Portal शोधणे ही मुख्य अडचण असते.
हा फरक काही वर्षांपूर्वीच्या तुलनेत आता अधिक महत्त्वाचा आहे. मिश्र यूके (UK) मालमत्तांमध्ये, शोध वर्कफ्लो युजर अनुभवावर, एंडपॉइंट सुरक्षा वर्तनावर, लॉगिंगवर आणि ऑनबोर्डिंग दरम्यान झिरो-ट्रस्ट टूल्स स्थिर राहतात की नाही यावर परिणाम करतो. जर तुम्ही याकडे केवळ "स्प्लॅश पेज दाखवणारी गोष्ट" म्हणून पाहिले, तर युजर्सना अडकवून ठेवणाऱ्या त्रुटी तुमच्या लक्षात येणार नाहीत.
Captive Portal डिटेक्शन प्रत्यक्षात काय करते
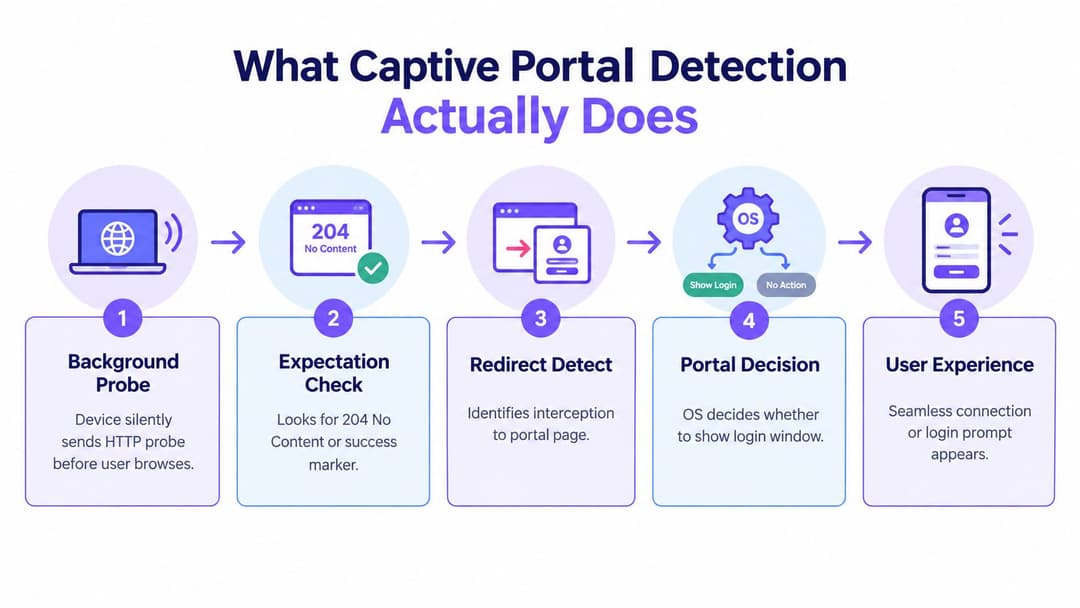
Captive Portal ची सुरुवात पोर्टल पेजने होत नाही. त्याची सुरुवात क्लायंट नेटवर्कला अनियंत्रित इंटरनेट ॲक्सेस आहे की नाही हे ठरवण्यापासून होते.
जेव्हा एखादे डिव्हाइस WiFi शी कनेक्ट होते, तेव्हा ऑपरेटिंग सिस्टम सहसा व्हेंडर-नियंत्रित एंडपॉईंटवर पार्श्वभूमीत HTTP विनंती पाठवते. जर तो प्रतिसाद त्या क्लायंटच्या अपेक्षेनुसार असेल, तर डिव्हाइस गृहीत धरते की इंटरनेट ॲक्सेस सुरू आहे आणि शांत राहते. प्रतिसाद रीडायरेक्ट, सुधारित किंवा ब्लॉक केला गेल्यास, OS ठरवते की बहुधा एखादे पोर्टल अस्तित्वात आहे आणि लॉगिन प्रवाह उघडते.
डिटेक्शन हे केवळ प्रवेशद्वार आहे, लॉगिन नाही
हा तो भाग आहे जिथे अनेक टीम्स गोंधळात पडतात:
- शोध (Detection) हे ठरवते की वापरकर्त्याला पोर्टल दिसावे की नाही.
- प्रमाणीकरण (Authentication) हे ठरवते की त्या वापरकर्त्याला परवानगी दिली जावी की नाही.
- अधिकृतीकरण (Authorisation) हे ठरवते की तो वापरकर्त्यानंतर कोणत्या गोष्टींपर्यंत पोहोचू शकतो.
जर डिटेक्शन अयशस्वी झाले, तर पोर्टल पूर्णपणे निरोगी असू शकते आणि तरीही ते कोणालाही दिसणार नाही. जर डिटेक्शन यशस्वी झाले परंतु ऑथेंटिकेशन अयशस्वी झाले, तर वापरकर्त्यांना पेज दिसेल आणि तरीही प्रवेश मिळणार नाही. या वेगवेगळ्या त्रुटी आहेत, ज्यांचे उपायही वेगवेगळे आहेत.
एक उपयुक्त मानसिक मॉडेल म्हणजे Captive Portal शोधण्याला OS-चालित कनेक्टिव्हिटी वर्डिक्ट म्हणून मानणे. ब्राउझर पुढाकार घेत नाही. ऑपरेटिंग सिस्टम घेत आहे.
वास्तविक नेटवर्कमध्ये हे का महत्त्वाचे आहे
ही काही एखादी दुर्मिळ घटना नाही. एका हॉटस्पॉट अभ्यासात असे आढळून आले की 484 नेटवर्क्स पहिल्या Captive Portal शोध चाचणीपर्यंत पोहोचले, आणि 390 वेगळे नेटवर्क्स कोणत्या ना कोणत्या स्वरूपात Captive Portal वापरत होते, ज्यावरून असे दिसून येते की केवळ लॅब सेटअपमध्येच नव्हे तर वास्तविक वापराच्या पातळीवर पोर्टल शोधणे आधीच सक्रिय होते (अभ्यास सारांश).
ते प्रमाण महत्त्वाचे आहे कारण त्यापैकी प्रत्येक नेटवर्क क्लायंट प्रोब प्रतिसादांचा योग्य अर्थ लावण्यावर अवलंबून होते. प्रत्यक्षात, याचा अर्थ असा आहे कि वापरकर्ता अनुभव एका अतिशय लहान देवाणघेवाणीवर अवलंबून असतो: एक स्टेटस कोड, एक रिस्पॉन्स बॉडी किंवा एक रिडायरेक्ट.
प्रॅक्टिकल नियम: जर युझर्स म्हणाले की "पोर्टल दिसले नाही", तर पोर्टल पेज तपासण्यापूर्वी प्रोब पाथ तपासा.
ही समस्या आता का बदलली आहे
जुने हॉटस्पॉट ट्रबलशूटिंग हे केवळ स्लॅश पेज लोड करण्यावर लक्ष केंद्रित करत असे. ते अजूनही कामाचा भाग आहे, परंतु आधुनिक नेटवर्कमध्ये आणखी एक स्तर आहे. सुरक्षा एजंट्स, VPN क्लायंट्स आणि ऑनबोर्डिंग टूल्स देखील जेव्हा त्यांना captive portal असल्याचे वाटते तेव्हा त्यावर प्रतिक्रिया देतात. Mozilla ने स्पष्ट केले आहे की Firefox लॉगिन पेज उघडण्यापूर्वी विशिष्ट पोर्टल एंडपॉइंट्स तपासते, तर Cloudflare ने नमूद केले आहे की त्यांचा क्लायंट एकाधिक OS-विशिष्ट पोर्टल विनंत्या पाठवू शकतो आणि ऑनबोर्डिंग पूर्ण होईपर्यंत सिस्टम फायरवॉल पूर्णपणे उघडू शकतो, ज्यामुळे डिटेक्शन ही केवळ साइन-इनची समस्या न राहता विश्वसनीयता आणि एंडपॉईंट-सुरक्षेची समस्या बनते (Mozilla captive portal support article).
म्हणूनच मॅच्युअर टीम्स आता एक नाही, तर दोन प्रश्न विचारतात. पहिला, नेटवर्क पोर्टलला सातत्याने ट्रिगर करू शकते का? दुसरा, या इस्टेटने अजूनही प्राथमिक ॲक्सेस पद्धत म्हणून त्या वर्कफ्लोवर अवलंबून राहावे का?
विश्वसनीय डिटेक्शनमागील कोर प्रोब्स आणि ह्युरिस्टिक्स
एक क्लायंट WiFi शी जोडला जातो, DHCP मिळवतो, चांगला सिग्नल दाखवतो, तरीही "No Internet" दर्शवतो किंवा साइन-इन विंडो कधीही उघडत नाही. जवळजवळ प्रत्येक बाबतीत, समस्या प्रोब पाथमध्ये असते, पोर्टल पेजमध्ये नाही.
क्लायंट्स प्रत्यक्षात काय तपासत आहेत
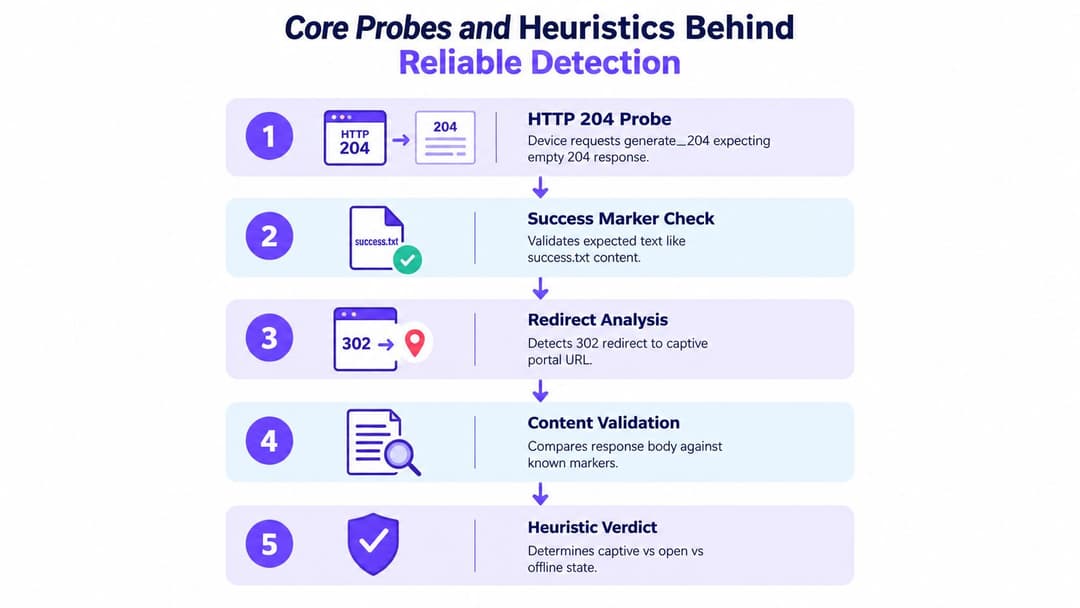
Captive Portal डिटेक्शन हे OS किंवा क्लायंट एजंटमध्ये अंगभूत असलेले एक लहान निर्णय इंजिन आहे. डिव्हाइस एका ज्ञात एंडपॉईंटवर ज्ञात विनंती पाठवते, उत्तराची अपेक्षित निकालाशी तुलना करते आणि नंतर नेटवर्क ऑनलाइन आहे, कॅप्टिव्ह आहे किंवा खराब आहे हे ठरवते. वापरकर्त्याला कदाचित फक्त पॉप-अप ब्राउझर दिसू शकेल, परंतु हे काम काही पॅकेट्स आधीच झालेले असते.
सामान्य चाचणी लक्ष्यांमध्ये Apple चे captive.apple.com, Google चे connectivitycheck.gstatic.com आणि clients3.google.com/generate_204, Microsoft चे msftconnecttest.com/connecttest.txt आणि Firefox चे detectportal.firefox.com समाविष्ट आहेत. याचे मुख्य कारण केवळ होस्टनाव नाही. तर स्टेटस कोड, हेडर्स, बॉडी कंटेंट, रिडायरेक्ट वर्तन आणि वेळेचे संयोजन आहे, जसे की DrayTek हॉटस्पॉट पोर्टल विहंगावलोकन मध्ये नमूद केले आहे.
यामागील तर्क सहसा असा असतो:
- क्लायंट प्रोब पाठवतो
- नेटवर्क त्याला परवानगी देते किंवा इंटरसेप्ट करते
- क्लायंट त्याच्या अपेक्षित पॅटर्ननुसार प्रतिसादाची पडताळणी करतो
- क्लायंट नेटवर्क स्थितीचे वर्गीकरण करतो
- OS किंवा एजंट कॅप्टिव्ह फ्लो सुरू करायचा, वापरकर्त्याला चेतावणी द्यायची की शांत राहायचे हे ठरवतो
ते शेवटचे पाऊल बऱ्याच टीम्सच्या अपेक्षेपेक्षा जास्त महत्त्वाचे आहे. सुरक्षा एजंट, VPN क्लायंट आणि ऑनबोर्डिंग साधने अनेकदा एकाच निर्णयावर आधारित असतात. खराब प्रोब प्रतिसाद प्रवेश खंडित करू शकतो, पोश्चर तपासणीला उशीर करू शकतो किंवा एंडपॉईंटला एका विचित्र अर्ध-कनेक्ट केलेल्या स्थितीत सोडू शकतो.
कोणत्या गोष्टींमुळे डिटेक्शनमध्ये वारंवार अडथळा येतो
सामान्य अपयशाचे प्रकार अगदी साधे, वारंवार घडणारे आणि द्रुत ब्राउझर चाचणी दरम्यान सहज सुटणारे असतात.
- चुकीचे HTTP स्टेटस: Android-कुटुंबातील तपासणी बऱ्याचदा
204 No Contentची अपेक्षा करते. ब्रँडेड200 OKपेज दाखवल्यास क्लायंट त्या नेटवर्कचे वर्गीकरण कॅप्टिव्ह, बिघडलेले किंवा अस्थिर म्हणून करू शकतो. - चुकीचा मुख्य मजकूर (body content): Windows आणि इतर स्टॅक्स अचूक प्लेन-टेक्स्ट मार्कर्स शोधू शकतात. प्रॉक्सी बॅनर्स, पुन्हा लिहिलेले HTML, किंवा कंटेंट-इंजेक्शन फीचर्स यामुळे तो मेळ बिघडू शकतो.
- रिडायरेक्टच्या चुका: पोर्टलवर एक स्पष्ट रिडायरेक्ट ठीक आहे. एकापाठोपाठ एक रिडायरेक्ट करणे, लूप्स किंवा HTTP आणि HTTPS दरम्यान बदलणारे रिडायरेक्ट यामुळे बऱ्याचदा सिस्टीममध्ये कोणतीही सूचना न मिळता बिघाड होतो.
- DNS मधील अडथळे: DNS हायजॅकिंग, स्प्लिट-होरायझन DNS, किंवा विसंगत उत्तरे देणारे रिकर्सिव्ह रिझॉल्व्हर्स प्रोब्स अशा ठिकाणी पाठवू शकतात जिथे क्लायंटला अपेक्षा नसते.
- TLS इंटरसेप्शन: HTTPS फिल्टरिंग आणि सर्टिफिकेट बदलण्यामुळे नियमितपणे "कनेक्टेड, इंटरनेट नाही" अशा तक्रारी येतात कारण क्लायंटचा प्रोब रिझल्टवरील विश्वास उडतो.
- वेळ आणि पोहोचण्याच्या समस्या (timing and reachability): संथ अपस्ट्रीम DNS, पोर्टलच्या मालमत्तेसाठी ब्लॉक केलेले CDNs, किंवा ओळख पुरवठादारांसाठी आवश्यक असणाऱ्या परवानगी-याद्या नसणे यामुळे डिटेक्टशन वेगवेगळ्या स्टेट्समध्ये बदलत राहू शकते.
एक व्यावहारिक रोलआउट तपासणी म्हणजे आधी प्री-ऑथ परवानगी-सूची तयार करणे आणि त्याची स्वतंत्रपणे चाचणी करणे. Purple चे walled garden generator for captive portal domains and dependencies सारखी साधने प्रोब होस्ट्स, पोर्टल मालमत्ता, आयडेंटिटी रिडायरेक्ट्स आणि पोस्ट-ऑथ ठिकाणे ज्यांना वेगळ्या उपचारांची आवश्यकता असते, ते शोधण्यात मदत करतात.
अस्पष्ट बिघाडामुळे तिकिटांची रांग वाढते. स्पष्टपणे समजणारा बिघाड शोधणे अधिक सोपे असते.
ह्युरिस्टिक्स इतके नाजूक का असतात
हे चेक्स नाजूक असतात कारण ते डिव्हाइसला पूर्ण ऍक्सेस मिळण्यापूर्वी, एका छोट्या देवाणघेवाणीवरून नेटवर्क स्थितीचा अंदाज लावण्यासाठी डिझाइन केलेले होते. कंटेंट फिल्टरिंग, SSL इन्स्पेक्शन, रिव्हर्स प्रॉक्सी किंवा फायरवॉल पॉलिसीमधील किरकोळ बदल देखील पोर्टलला स्पर्श न करता रिझल्ट बदलू शकतात.
मला हे सहसा एंटरप्राइझ अतिथी आणि ऑनबोर्डिंग SSIDs मध्ये पाहायला मिळते जिथे अनेक टीम्स मार्गाच्या वेगवेगळ्या भागांचे मालक असतात. वायरलेस टीम असोसिएशन यशस्वी झालेले पाहते. फायरवॉल टीमला परवानगी दिलेले रीडायरेक्ट पॉलिसी दिसते. सुरक्षा टीमला हेतू असल्याप्रमाणे HTTPS तपासणी कार्य करताना दिसते. एंडपॉईंटला फक्त एक प्रोब प्रतिसाद दिसतो जो त्याने मागितलेल्या गोष्टीशी यापुढे जुळत नाही.
म्हणूनच captive portal डिटेक्शनला केवळ लॉगिन पेज दाखवणारे सोयीचे वैशिष्ट्य म्हणून न पाहता, विश्वासार्हता आणि एंडपॉईंट-सुरक्षा नियंत्रण म्हणून मानले पाहिजे. डिटेक्शन अविश्वसनीय असल्यास, वापरकर्ते ऑनबोर्ड होण्यात अयशस्वी ठरतात, सुरक्षा एजंट पोहोचण्यायोग्यतेचा चुकीचा अर्थ लावू शकतात आणि सपोर्ट टीम चुकीच्या स्तरावरील त्रुटींचे निवारण करत राहतात.
काही संस्थांनी मुख्य प्रवेश पद्धत म्हणून कॅप्टिव्ह वर्कफ्लोवर अवलंबून राहणे का थांबवले पाहिजे हे देखील यावरून स्पष्ट होते. BYOD अतिथी प्रवेश, कमी कालावधीसाठी येणारे अभ्यागत आणि जुन्या ऑनबोर्डिंगसाठी, पोर्टल शोधण्याला अजूनही स्थान आहे. मोठ्या यूके (UK) एंटरप्राइझ संस्थांमधील व्यवस्थापित युजर्ससाठी, Passpoint किंवा OpenRoaming सहसा अधिक चांगला निकाल देतात कारण प्रवेशाचे निर्णय नाजूक HTTP हिउरिस्टिक्सकडून थेट सुरुवातीपासूनच प्रमाणित नेटवर्क प्रवेशाकडे हस्तांतरित होतात.
उत्तम व्यवस्था कशी दिसते
योग्य उपयोजनात काही सुसंगत वैशिष्ट्ये असतात:
- प्रोब हाताळणी विचारपूर्वक केली जाते: प्रत्येक मुख्य क्लायंट कुटुंबाला प्री-ऑथ (pre-auth) स्टेटमध्ये अपेक्षेप्रमाणे प्रतिसाद मिळतो.
- प्री-ऑथ पाथ्सचे क्षेत्र काटेकोरपणे मर्यादित असते: केवळ आवश्यक प्रोब डोमेन्स, पोर्टल घटक, आयडेंटिटी एंडपॉइंट्स आणि अपडेट पाथ्स यांच्यापर्यंतच पोहोचता येते.
- सुरक्षा नियंत्रणांना प्रोब ट्रॅफिकची माहिती असते: प्रॉक्सी, फिल्टर्स आणि TLS इन्स्पेक्शन पॉलिसी या तपासण्यांमध्ये चुकून कोणताही बदल किंवा हस्तक्षेप करत नाहीत.
- ऑथेंटिकेशननंतर स्टेट लगेच बदलते: युझरला परवानगी मिळाल्यानंतर, क्लायंट WiFi बंद-चालू न करता कनेक्टिव्हिटी पुन्हा तपासू शकतो आणि कॅप्टिव्ह निकाल काढून टाकू शकतो.
- ऑपरेशन्स टीम पॅकेट पातळीवर चाचणी करू शकतात: ब्राउझर स्क्रीनशॉटवरून नव्हे, तर DNS, HTTP आणि रिडायरेक्ट ट्रेसेसवरून ते क्लायंटच्या परिणामाचा अंदाज लावू शकतात.
जर टीम केवळ रॉ एक्स्चेंजवरून डिव्हाइसने नेटवर्कला कॅप्टिव्ह, ओपन किंवा ब्रोकन म्हणून का चिन्हांकित केले हे स्पष्ट करू शकत असेल, तर डिटेक्शन डिझाइन सहसा चांगल्या स्थितीत असते.
प्रमुख ऑपरेटिंग सिस्टम्स डिटेक्शन कशा प्रकारे वेगळ्या पद्धतीने हाताळतात
सोमवारी सकाळी, अतिथी SSID सुरळीत दिसत असतो. क्लायंट जोडले जातात, DHCP मिळवतात आणि चांगला सिग्नल दर्शवतात. त्यानंतर डिव्हाइसच्या प्रकारानुसार तिकीट समस्या विभागल्या जातात. आयफोन (iPhones) जोडले जातात परंतु साइन-इन शीट कधीच दाखवत नाहीत, Android फोन लगेच साइन-इन आवश्यक असल्याचे घोषित करतात आणि Windows लॅपटॉप्स "No Internet" वर इतका वेळ थांबतात की शेवटी युजर्स WiFi ला दोष देतात. म्हणूनच पोर्टल शोधणे केवळ अतिथी प्रवेश डिझाइनमध्येच नव्हे, तर विश्वासार्हतेच्या रनबुकमध्ये समाविष्ट असले पाहिजे.
हे फरक कागदावर लहान आणि प्रोडक्शनमध्ये महाग असतात. प्रत्येक प्लॅटफॉर्म स्वतःच्या पद्धतीने कनेक्टिव्हिटी तपासतो आणि प्रत्येक प्लॅटफॉर्म किंचित वेगळ्या फेल्युअर मोड्सवर वाईट प्रतिक्रिया देतो. मिश्रित इस्टेट्समध्ये, ते विलक्षण वर्तन एंडपॉइंट नियंत्रणांसोबत ओव्हरलॅप देखील होते, जसे की वेब फिल्टरिंग, TLS तपासणी, VPN एजंट आणि ब्राउझर-विशिष्ट तपासण्या. जे पोर्टल फक्त "ब्राउझरमध्ये काम करते" ते योग्यरित्या काम करत नाही.
OS प्रोबच्या अपेक्षांची तुलना
| क्लायंट फॅमिली | प्रोब एंडपॉइंट | अपेक्षित यश सिग्नल |
|---|---|---|
| Apple | captive.apple.com |
अपेक्षित यश पेज असलेला HTTP रिस्पॉन्स |
| Android आणि Google स्टॅक | connectivitycheck.gstatic.com किंवा clients3.google.com/generate_204 |
204 No Content |
| Windows | msftconnecttest.com/connecttest.txt |
अपेक्षित Microsoft Connect Test प्लेन टेक्स्ट |
| Firefox | detectportal.firefox.com |
Firefox द्वारे वापरला जाणारा अपेक्षित पोर्टल-डिटेक्शन रिस्पॉन्स |
Apple बऱ्याचदा शांतपणे अयशस्वी होते
जेव्हा pre-auth पाथ योग्यरित्या सेट केला जातो, तेव्हा Apple सामान्यतः सर्वात सोपा आणि स्पष्ट वापरकर्ता अनुभव देते. जेव्हा ते चुकीचे असते, तेव्हा बिघाड जवळजवळ कोणताही संदेश न दाखवता शांतपणे होऊ शकतो. डिव्हाइस SSID शी जोडले जाते, त्याला आयपी ॲड्रेस मिळतो आणि कंट्रोलरमध्ये ते सामान्य दिसते, परंतु captive assistant कधीही उघडत नाही.
व्यवहारात, हे दोन सामान्य कारणांकडे निर्देश करते. पहिले म्हणजे प्रोब इंटरसेप्शन जे Apple कॅप्टिव्ह म्हणून मानत असलेल्या गोष्टींशी जुळत नाही. दुसरे म्हणजे अपस्ट्रीम सुरक्षा नियंत्रणाद्वारे केले जाणारे कंटेंट मॉडिफिकेशन. एखादे ब्लॉक पेज, हेडर इंजेक्शन किंवा SSL हाताळणी पॉलिसी प्रतिसाद इतकी बदलू शकते की डिव्हाइस आता निकालावर विश्वास ठेवत नाही. यामुळे समस्या HTTP इंटिग्रिटीची असताना सपोर्ट टीम्स RF किंवा DHCP च्या मागे लागतात.
Android ची चाचणी करणे सोपे आहे आणि ते त्रुटी कमी प्रमाणात सहन करते
Android चे 204 No Content मॉडेल अतिशय थेट आहे. निदानादरम्यान ते उपयुक्त ठरते कारण अपेक्षित वर्तन स्पष्ट असते, परंतु याचा अर्थ असाही होतो की लहान चुका देखील त्वरित दिसून येतात. जिथे Android ला काहीही अपेक्षित नव्हते तिथे रिडायरेक्ट, HTML बॉडी किंवा फिल्टर केलेला प्रतिसाद मिळाल्यास, क्लायंट त्या नेटवर्कला Captive किंवा मर्यादित म्हणून चिन्हांकित करू शकतो.
ती काटेकोरपणा उपयुक्त आहे. जर Apple व्यवस्थित चालत असलेल्या SSID वर Android अस्थिर असेल, तर वायरलेस लेयरकडे पाहण्यापूर्वी प्रॉक्सी वर्तन, कंटेंट फिल्टरिंग आणि रिडायरेक्ट लॉजिक तपासा.
Windows मधील वेळ आणि धोरणांच्या समस्या समोर येतात
Windows हे Apple च्या तुलनेत संभ्रमावस्था अधिक उघडपणे समोर आणते. युजर्सना मर्यादित कनेक्टिव्हिटी, पोर्टल दिसण्यापूर्वी मोठा विलंब, किंवा कनेक्टिव्हिटी स्थापित झाल्यासारखी दिसते परंतु ॲप्लिकेशन ट्रॅफिकमध्ये विचित्र पद्धतीने अपयशी ठरते असे अनुभव येतात. एंटरप्राइझ संस्थांमध्ये, हे अनेकदा सुरक्षा साधनांशी जोडलेले असते. नेहमी सुरू राहणारे (Always-on) VPN क्लायंट, वेब संरक्षण मॉड्यूल आणि होस्ट फायरवॉल हे Windows कनेक्टिव्हिटी स्थितीसाठी वापरत असलेल्या चाचण्यांवर परिणाम करू शकतात.
Microsoft सध्याचे NCSI वर्तन आणि एंडपॉइंट्स त्याच्या स्वतःच्या मार्गदर्शनामध्ये दस्तऐवजीकरण करते, जे सध्याच्या Windows क्लायंटसाठी योग्य संदर्भ बिंदू आहे. कार्यात्मक धडा सोपा आहे. जर NCSI इंटरसेप्ट केले जात असेल, फिल्टर केले जात असेल किंवा खूप हळू प्रतिसाद दिला जात असेल, तर वापरकर्त्यांना ते समजण्यापूर्वीच त्याची जाणीव होईल.
Firefox चे मत होस्ट OS पेक्षा भिन्न असू शकते
डेस्कटॉपवर Firefox कडे स्वतंत्र लक्ष देणे आवश्यक आहे कारण ते स्वतःचे पोर्टल लॉजिक चालवते. लॅपटॉप सामान्य कनेक्टिव्हिटी दर्शवू शकतो तर Firefox अजूनही प्रवेश मर्यादित असल्यासारखे वर्तन करू शकते, किंवा याच्या उलट होऊ शकते. ही केवळ ब्राउझरची एक विलक्षणता नाही. हे प्रत्यक्ष सपोर्ट वाढवते कारण ऑपरेटिंग सिस्टम, ब्राउझर आणि एंडपॉइंट एजंट या प्रत्येकाचा एकाच नेटवर्कबद्दल वेगळा दृष्टिकोन असू शकतो.
फील्ड टीप: जेव्हा वापरकर्ते रिपोर्ट करतात की "WiFi कनेक्ट केले आहे परंतु Firefox ब्लॉक आहे," तेव्हा OS प्रोब रिझल्ट, ब्राउझर प्रोब रिझल्ट आणि एंडपॉइंटवरील कोणताही सिक्युर वेब गेटवे एजंट तपासा. या टप्प्यावरील एक चुकीचे गृहितक तिकीट चुकीच्या टीमकडे पाठवू शकते.
मिश्रित नेटवर्कसाठी डिव्हाइसनुसार ट्राइएज आवश्यक आहे
पहिली चाचणी निवडण्यासाठी लक्षणांचा वापर करा.
- iPhone कनेक्ट होतो पण साइन-इन शीट दिसत नाही: Apple प्रोब हाताळणी तपासा आणि परत आलेली बॉडी सुरक्षित असल्याची खात्री करा.
- Android ताबडतोब साइन-इन आवश्यक असल्याचे दर्शवतो: रिडायरेक्ट मुद्दाम केले आहे की नाही आणि कोणत्याही डिव्हाइसला
204ऐवजी इतर कंटेंट मिळत आहे का याची खात्री करा. - Windows सांगते की इंटरनेट नाही, पोर्टल उशिरा दिसते: NCSI रीचेबिलिटी, रिडायरेक्टची वेळ, DNS रिस्पॉन्स आणि स्थानिक सुरक्षा एजंट तपासा.
- त्याच लॅपटॉपवर Firefox हे Chrome पेक्षा वेगळे वर्तन करते: ब्राउझर-स्तरीय डिटेक्शनला OS कनेक्टिव्हिटी स्थिती आणि एंडपॉईंट फिल्टरिंगपासून वेगळे करा.
येथेच डिझाइनचा निर्णय महत्त्वाचा ठरतो. पाहुणे, भेट देणारे आणि BYOD प्रवेशासाठी, पोर्टल डिटेक्शन सुरळीत ठेवणे अद्याप फायद्याचे आहे कारण वर्कफ्लो अपेक्षित असतो आणि क्लायंटचे मिश्रण अनपेक्षित असते. मोठ्या UK एंटरप्राइझ मालमत्तेमधील व्यवस्थापित युजर्ससाठी, वारंवार उद्भवणाऱ्या पोर्टलच्या समस्या हे सहसा Captive लॉजिकवरील अवलंबित्व कमी करण्याचे आणि Passpoint किंवा OpenRoaming कडे वळण्याचे संकेत असतात, जेथे नेटवर्क प्रवेशाच्या वेळीच नियंत्रण होते, नाजूक असोसिएशन-नंतरच्या HTTP चाचण्यांद्वारे नाही.
curl Python आणि डिव्हाइस एजंट्ससह हँड्स ऑन डिटेक्शन
अंदाज लावणे थांबवण्याचा सर्वात जलद मार्ग म्हणजे प्रोब पाथ थेट तपासणे. तुम्हाला प्रत्येक केससाठी पॅकेट कॅप्चरची आवश्यकता नाही. रिपीटेबल HTTP तपासणीसह सुरुवात करा, नंतर प्रत्यक्ष एंडपॉइंट्सवर वर्तन निश्चित करा.
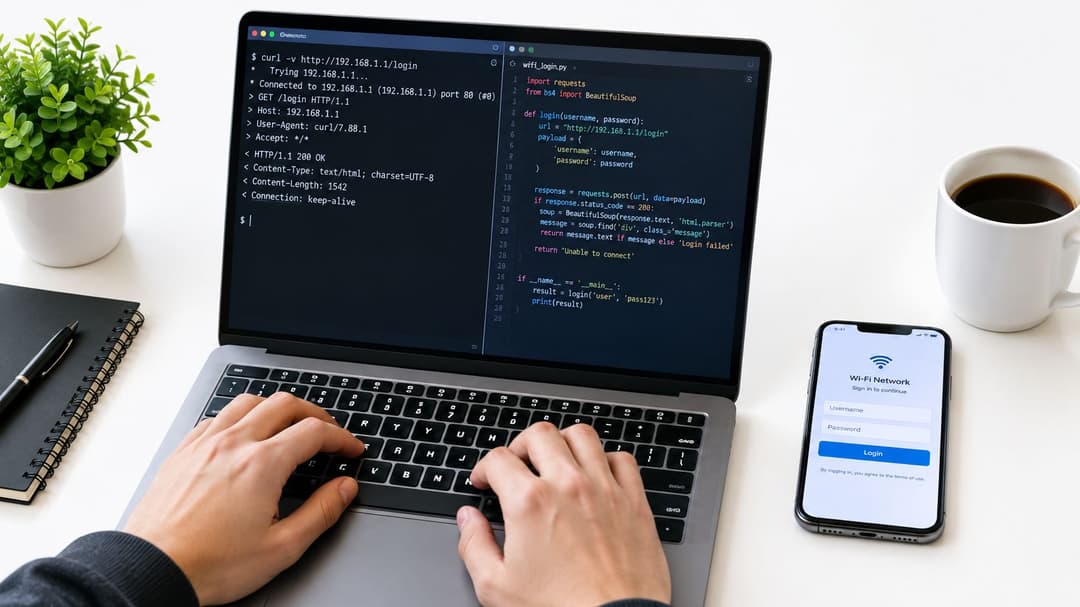
curl ने सुरुवात करा
क्लायंटच्या समान नेटवर्क सेगमेंटमधून स्टेटस कोड, हेडर्स आणि रीडायरेक्ट्स तपासण्यासाठी curl वापरा.
Google च्या धर्तीवरील प्रोबसाठी:
- केवळ स्टेटस तपासा:
generate_204एंडपॉइंटची विनंती करा आणि त्याचा निकाल204आहे की रिडायरेक्ट आहे याची खात्री करा. - रिडायरेक्टचे काळजीपूर्वक अनुसरण करा: रिडायरेक्ट फॉलो सक्षम ठेवून तीच विनंती पुन्हा चालवा आणि ती पोर्टलवर एकदाच पोहोचते की लूप होते ते पहा.
- हेडर्स तपासा: जर कंटेंट फिल्टरिंग उपकरणांनी बॅनर्स, कॅटेगरी हेडर्स किंवा पुन्हा लिहिलेला मजकूर जोडला, तर पोर्टल चालू असताना देखील डिटेक्ट होण्यात अडचण येऊ शकते.
Windows च्या धर्तीवरील मजकूर प्रोब्ससाठी:
- परत आलेली बॉडी जशी आहे तशीच मिळवा
- प्लेन टेक्स्ट आउटपुटची तुलना करा
- बदला किंवा रॅपर पेजेस शोधा
Apple च्या धर्तीवरील तपासणीसाठी:
- अपेक्षित यश पानाची (success page) विनंती करा
- नेटवर्क सुरू असताना क्लायंटला जे अपेक्षित आहे तेच मुख्य मजकुरात (body) असल्याची खात्री करा
- क्लायंट प्रमाणीकृत नसताना इंटरसेप्शन हेतुपुरस्सर असल्याचे निश्चित करा
जेव्हा प्रॉक्सी किंवा सुरक्षा स्तर प्रतिसाद बदलत असतात, तेव्हा HTTP header checker सह केलेली द्रुत तपासणी मदत करते.
एक छोटा Python व्हेरिफायर वापरा
तुमचा सर्व्हिस डेस्क संपूर्ण आठवडा ज्या तपासण्या पुन्हा पुन्हा करतो, त्या स्वयंचलित करण्यासाठी एक लहान स्क्रिप्ट पुरेशी आहे. ते सोपे ठेवा:
- तुम्ही सपोर्ट करत असलेल्या क्लायंट सिस्टीमसाठी चाचणी URLs निश्चित करा.
- ब्राउझर वर्तनाशिवाय HTTP विनंत्या पाठवा.
- स्टेटस, अंतिम URL, रिडायरेक्ट संख्या आणि प्रतिसाद बॉडीचा लहान भाग रेकॉर्ड करा.
- अपेक्षित ओपन-नेटवर्क मूल्यांशी निकालांची तुलना करा.
- अनपेक्षित मजकुरासह
200किंवा वारंवार होणारे रिडायरेक्ट यांसारखे अस्पष्ट निकाल चिन्हांकित करा.
त्या स्क्रिप्टला युझर्स लॉगिन करण्याची आवश्यकता नसते. त्याचे काम फक्त एका प्रश्नाचे उत्तर देणे आहे. नेटवर्कने प्रोब अशा प्रकारे सादर केला का की ज्यामुळे अपेक्षित क्लायंट निर्णय ट्रिगर होईल?
डिव्हाइस एजंट्सवर नियंत्रण असणे आवश्यक आहे
मॅनेज्ड-डिव्हाइस चाचणी ही अशी जागा आहे जिथे टीम्सचे नकसान होऊ शकते. जर तुम्ही आधीच VPN क्लायंट्स, DNS संरक्षण किंवा zero-trust एजंट्स चालवणाऱ्या लॅपटॉपवर आक्रमक स्क्रिप्टेड चाचण्या लागू केल्या, तर तुम्ही तीच ऑनबोर्डिंग स्थिती सक्रिय करू शकता जी तुम्ही टाळण्याचा प्रयत्न करत आहात.
संरक्षणात्मक मर्यादांसह हलक्या वजनाचे एजंट्स वापरा:
- सतत नव्हे, तर असोसिएशन इव्हेंट्सवर प्रोब चालवा.
- एंडपॉईंटच्या बाजूने मोठ्या प्रमाणावर फायरवॉल बदल करणे टाळा.
- शक्य असेल तिथे अतिथी ऑनबोर्डिंग चाचण्यांना प्रोडक्शन VPN एन्फोर्समेंटपासून वेगळे ठेवा.
- निकालांची नोंद आधी स्थानिक पातळीवर करा, नंतर सारांश एक्सपोर्ट करा.
कार्यरत सल्ला: एखाद्या हल्लेखोराप्रमाणे नव्हे, तर क्लायंटप्रमाणे चाचणी करा. मुख्य उद्देश हा प्रत्येक रिडायरेक्ट पाथवर जबरदस्तीने प्रयत्न करणे नसून OS च्या निर्णयांची पुष्टी करणे हा आहे.
परिणामांमध्ये काय तपासावे
उत्तम चाचण्या तुम्हाला केवळ "सुरू" किंवा "बंद" पेक्षा बरेच काही सांगतात.
- योग्य खुले उत्तर (Open response): प्रोब अपेक्षित कोड किंवा मार्कर परत पाठवतो.
- अपेक्षित कॅप्टिव्ह उत्तर (Captive response): अप्रमाणित क्लायंटला एकदा पोर्टलवर रिडायरेक्ट केले जाते.
- लूपिंग (Looping): तीच विनंती वारंवार बाउन्स होते.
- फिल्टर केलेले निकाल (Filtered result): प्रतिसाद अस्तित्वात असतो परंतु सामग्री सुधारित केली जाते.
- डेड पाथ (Dead path): कालबाह्य (timeout) किंवा पोहोचू न शकणारा एंडपॉइंट.
जर तुम्ही गेस्ट VLAN वरील लॅपटॉपवरून आणि व्यवस्थापित कॉर्पोरेट एंडपॉइंटवरून ते परिणाम गोळा करू शकलात, तर सामान्यत: तुमच्या इनबॉक्समध्ये पहिला युझर स्क्रीनशॉट येण्यापूर्वीच तुम्हाला समस्येचे मूळ सापडेल.
एंटरप्राइझ WiFi आणि आयडेंटिटी प्लॅटफॉर्मसह डिटेक्शनचे एकत्रीकरण
एंटरप्राइझ WiFi मध्ये, Captive Portal शोधणे हे डिझाइनचे केंद्र नसावे. तो एक नियंत्रित सुसंगतता स्तर असावा.
हाच तो बदल आहे ज्यावर अनेक आस्थापने अजूनही काम करत आहेत. अतिथी प्रवेश, कंत्राटदार ऑनबोर्डिंग आणि लोकांसाठी उपलब्ध असणाऱ्या WiFi ला अद्याप पोर्टल लॉजिकची आवश्यकता असू शकते. जर तुम्ही ते टाळू शकत असाल तर कर्मचारी आणि ओळखीच्या वापरकर्त्यांचा प्रवेश त्यावर अवलंबून नसावा.
प्रोब हाताळणी योग्य ठिकाणी ठेवा
तुम्ही Meraki, Aruba, Ruckus, Mist किंवा UniFi चालवत असाल तरीही, तोच डिझाइन नियम लागू होतो. तुमच्या कंट्रोलर, गेटवे किंवा क्लाउड एजवर अप्रमाणित प्रोब्सचे अंदाजे व्यवस्थापन करा जेथे तुमचे अतिथी धोरण आधीपासूनच कार्यरत आहे.
याचा अर्थ असा आहे:
- योग्य प्री-ऑथ मार्ग अनुमती द्या: प्रोब एंडपॉइंट्स, पोर्टल मालमत्ता आणि संपूर्ण प्रवेशापूर्वी लोड होणे आवश्यक असलेले कोणतेही आयडेंटिटी रिडायरेक्ट्स.
- अन-ऑथेंटिकेट पॉलिसी मर्यादित ठेवा: ऑनबोर्डिंगसाठी पुरेशी, व्यापक इंटरनेटसाठी नाही.
- अतिथी आणि कर्मचारी लॉजिक वेगळे ठेवा: पोर्टल इंटरसेप्शनचा स्पर्श सर्टिफिकेट-बेस्ड किंवा व्यवस्थापित कॉर्पोरेट SSIDs ना होऊ देऊ नका.
तुम्ही पासवर्ड - आधारित ऍक्सेस बदलून आयडेंटिटी वर्कफ्लो वापरणार असाल, तर identity-based networking हे संबंधित मॉडेल आहे. हे ओळखीच्या वापरकर्त्याचा ऍक्सेस captive फ्लो कडून ऑथेंटिकेटेड, पॉलिसी - ड्रिव्हन कनेक्टिव्हिटीकडे वळवते.
UK मध्ये लॉगिंग महत्त्वाचे आहे
UK च्या सार्वजनिक-क्षेत्र आणि कॉर्पोरेट संदर्भात, वायरलेस सुरक्षा मानक SS-019 नुसार गेस्ट captive portal ऑथेंटिकेशन लॉग करणे, अयशस्वी पोर्टल प्रयत्नांची चौकशी करणे, ऑपरेटरच्या ओळखीसह कॉन्फिगरेशनमधील बदल लॉग करणे आणि ट्रॅफिक मॉनिटरिंग मर्यादा सेट करणे आवश्यक आहे जेणेकरून संशयास्पद क्रियाकलाप विशिष्ट क्रेडेंशियल्सशी जोडला जाऊ शकेल. हे एकाच ॲक्सेस पॉइंटवर असामान्यपणे जास्त डिव्हाइस असणे, एका क्लायंटकडून असामान्यपणे जास्त ट्रॅफिक असणे आणि कमी वेळेत अनेक अयशस्वी जॉइन करण्याचे प्रयत्न होणे अशा त्रुटी देखील हायलाइट करते (UK wireless security standard SS-019).
त्यामुळे मी डिटेक्शन कसे लागू करेन हे बदलते. फक्त "पोर्टल हिट" लॉग करू नका. ही साखळी लॉग करा:
- असोसिएशन आणि क्लायंट ओळख
- प्रोब-ट्रिगर कॅप्टिव्ह निर्णय
- पोर्टलचे यश किंवा अपयश
- प्रमाणीकरणानंतर धोरण बदल
- टेलीमेट्री जी इव्हेंटला AP आणि क्लायंट वर्तनाशी जोडते
झिरो-ट्रस्ट क्लायंट्सना पोर्टलशी वाद घालण्यापासून रोखा
चुकीच्या डिझाईन्स इथेच बिघडतात. काही एंडपॉईंट सुरक्षा साधने कॅप्टिव्ह स्थितींना अपवादात्मक मानतात आणि तात्पुरती नियंत्रणे शिथिल करतात. जर नेटवर्कमुळे चुकीचे कॅप्टिव्ह शोध लागले, तर ते क्लायंट्स ऑनबोर्डिंग लॉजिक आणि सामान्य अंमलबजावणी दरम्यान अडकू शकतात.
एक सुरक्षित पद्धत अशी आहे:
- ज्ञात डिव्हाइसेस आधी एंटरप्राइझ प्रमाणीकरण वापरतात
- अतिथी आणि अज्ञात डिव्हाइसेस प्रतिबंधित ऑनबोर्डिंग मार्गावर जातात
- फॉलबॅक म्हणून पोर्टल डिटेक्शन उपलब्ध राहते
- VPN आणि झिरो-ट्रस्ट टीम रोलआउटपूर्वी प्रतिनिधी क्लायंट बिल्डवर वर्तनाची पडताळणी करतात
त्या क्षेत्रातील एक प्लॅटफॉर्म पर्याय Purple आहे, जो थर्ड-पार्टी नेटवर्क हार्डवेअरवर गेस्ट WiFi ऑनबोर्डिंग आणि आयडेंटिटी - आधारित ऍक्सेस पॅटर्नचे समर्थन करतो. जेव्हा तुम्हाला पाहुण्यांसाठी पोर्टल सपोर्ट आवश्यक असतो परंतु परत येणाऱ्या किंवा मॅनेज केलेल्या वापरकर्त्यांसाठी पोर्टलवरील अवलंबित्व कमी करायचे असते तेव्हा हे उपयुक्त ठरते.
डिटेक्शन विश्वसनीय ठेवणारी चाचणी, ट्रबलशूटिंग आणि मॉनिटरिंग
Captive Portal डिटेक्शन निकामी होते. म्हणूनच केवळ एकदाच केलेली स्वीकृती चाचणी पुरेशी नाही.
मी ज्या गृहितकाला आव्हान देईन ते हे आहे: जर कमिशनिंग दरम्यान पोर्टल पेज लोड झाले, तर काम पूर्ण झाले असे मानणे. तसे नाही. विश्वसनीय ऑपरेशन हे OS अपडेट्स, फिल्टरिंग बदल, आयडेंटिटी इंटिग्रेशन्स आणि एंडपॉइंट सिक्युरिटी बदलांमध्ये प्रोब वर्कफ्लो अखंड ठेवण्यावर अवलंबून असते.
एक व्यावहारिक पडताळणी प्रक्रिया
जेव्हा तुम्ही गेस्ट ॲक्सेस, DNS पॉलिसी, फिल्टरिंग किंवा कंट्रोलरच्या वर्तनाला स्पर्श करता तेव्हा प्रत्येक वेळी एक लहान चेकलिस्ट वापरा:
- प्रोब एंडपॉइंट व्हॅलिडेशन: प्रत्येक मुख्य क्लायंट कुटुंबाला अपेक्षेप्रमाणे प्रतिसाद मिळत असल्याची खात्री करा.
- रिडायरेक्ट सुसूत्रता: लूप्स ऐवजी सिंगल-हॉप रिडायरेक्ट आहेत का ते तपासा.
- फिल्टरिंग इन्स्पेक्शन: वेब फिल्टर्स किंवा प्रॉक्सी लेयर्स मुख्य मजकूर (body content) किंवा हेडर्समध्ये बदल करत नाहीत ना याची खात्री करा.
- DNS वर्तन: अनऑथेंटिकेटेड क्लायंट्सना ऑनबोर्डिंगसाठी आवश्यक असलेल्या गोष्टींचे रिझोल्यूशन मिळत आहे आणि त्यापलीकडे काहीही नाही, याची खात्री करा.
- पोस्ट-ऑथ रिकव्हरी: ऑथेंटिकेशननंतर क्लायंट्स कनेक्टिव्हिटी पुन्हा व्यवस्थित तपासतात का ते पडताळून पहा.
- क्रॉस-प्लॅटफॉर्म स्पॉट चेक्स: प्रतिनिधित्व करणाऱ्या मॅनेज्ड आणि अनमॅनेज्ड डिव्हाइसेससह Windows, macOS, iOS, आणि Android वर चाचणी करा.
योग्य संकेतांचे निरीक्षण करा
UK मधील ऑपरेशन्ससाठी, शोध विश्वासार्हतेचे निरीक्षण सुरक्षा टेलीमेट्रीसह केले पाहिजे, बाजूला ठेवून नाही. SS-019 येथे उपयुक्त आहे कारण ते टीम्सना केवळ लॉगिन यश ट्रॅकिंगऐवजी ऑडिटयोग्यता आणि विसंगती निरीक्षणाकडे प्रवृत्त करते.
मी पुढील गोष्टींवर लक्ष ठेवेन:
- कनेक्ट होण्याच्या अयशस्वी प्रयत्नांचा वाढलेला वेग
- एकाच AP वर क्लायंटची अनपेक्षित गर्दी
- त्याच क्लायंट क्लासकडून वारंवार येणारे पोर्टल अपयश
- असोसिएशन यश आणि इंटरनेट-वापरण्यायोग्य सेशन्स यांच्यातील विसंगती
- एंडपॉइंट किंवा ब्राउझर अपडेट्सनंतर होणारे तीव्र बदल
गेस्ट WiFi साठी "कनेक्टेड" ही यशस्वी स्थिती नाही. वापरण्यायोग्य कनेक्टिव्हिटी ही आहे.
डिटेक्शन कधी चालू ठेवायचे आणि कधी बंद करायचे
हा एक धोरणात्मक प्रश्न आहे जो बऱ्याच टीम्स टाळतात. पाहुण्यांची ओळख पटवण्यासाठी, अटी स्वीकारण्यासाठी किंवा सार्वजनिक-प्रवेश वर्कफ्लोसाठी काही आस्थापनांना अजूनही captive portal ची आवश्यकता असते. ठीक आहे. ते ठेवा, परंतु त्याचा शोध घेण्यास काळजीपूर्वक चाचणी केलेला पर्यायी मार्ग म्हणून माना.
वारंवार भेट देणारे, कर्मचारी आणि व्यवस्थापित युजर्ससाठी, Captive Portal पासून दूर जाण्याची व्यावसायिक बाजू आता अधिक मजबूत होत आहे. OpenRoaming आणि Passpoint च्या UK कव्हरेजवरून असे दिसून येते की या पद्धती अखेरीस वारंवार Captive Portal लॉगिनशिवाय स्वयंचलित, सुरक्षित ऑनबोर्डिंग "शेवटी प्रदान" करत आहेत. एका UK उद्योग अहवालानुसार, 38% प्रतिसादकर्त्यांनी आधीच OpenRoaming किंवा Passpoint सुसंगत नेटवर्क तैनात केले आहे, तर 32% लोक 2026 मध्ये आणि 18% लोक 2027 मध्ये हे तैनात करण्याचे नियोजन करत आहेत, जसे की त्या अहवालात अंदाजित केले आहे (UK वायरलेस दिशेचे Networking+ कव्हरेज).
याचा अर्थ असा नाही की पोर्टल्स उद्याच नाहीसे होतील. याचा अर्थ असा आहे की अनेक नेटवर्कनी मुख्य वापरकर्ता प्रवास म्हणून त्यांच्याभोवती रचना करणे थांबवले पाहिजे. आधुनिक UK एंटरप्राइझ इस्टेटमध्ये, captive portal डिटेक्शन अनेकदा इतर लेगसी-सुसंगतता वैशिष्ट्यांच्या श्रेणीत येते. काही ठिकाणी आवश्यक. इतर अनेकांमध्ये कमी करणे फायद्याचे.
तुम्ही नियंत्रण न गमावता पोर्टलवरील अडथळे कमी करण्याचा प्रयत्न करत असल्यास, Purple हे अतिथी WiFi प्रमाणीकरण, ओळख-आधारित प्रवेश आणि OpenRoaming व Passpoint सारख्या पद्धतींसाठी समर्थन प्रदान करते ज्यामुळे तुमचे Captive Portal शोधण्यावरील अवलंबित्व कमी होऊ शकते. जर तुमची मालमत्ता या दिशेने जात असेल, तर Purple तुमच्या सध्याच्या नेटवर्क स्टॅक आणि ऑनबोर्डिंग धोरणांसह कसे तंतोतंत जुळते हे पाहणे फायदेशीर ठरेल.