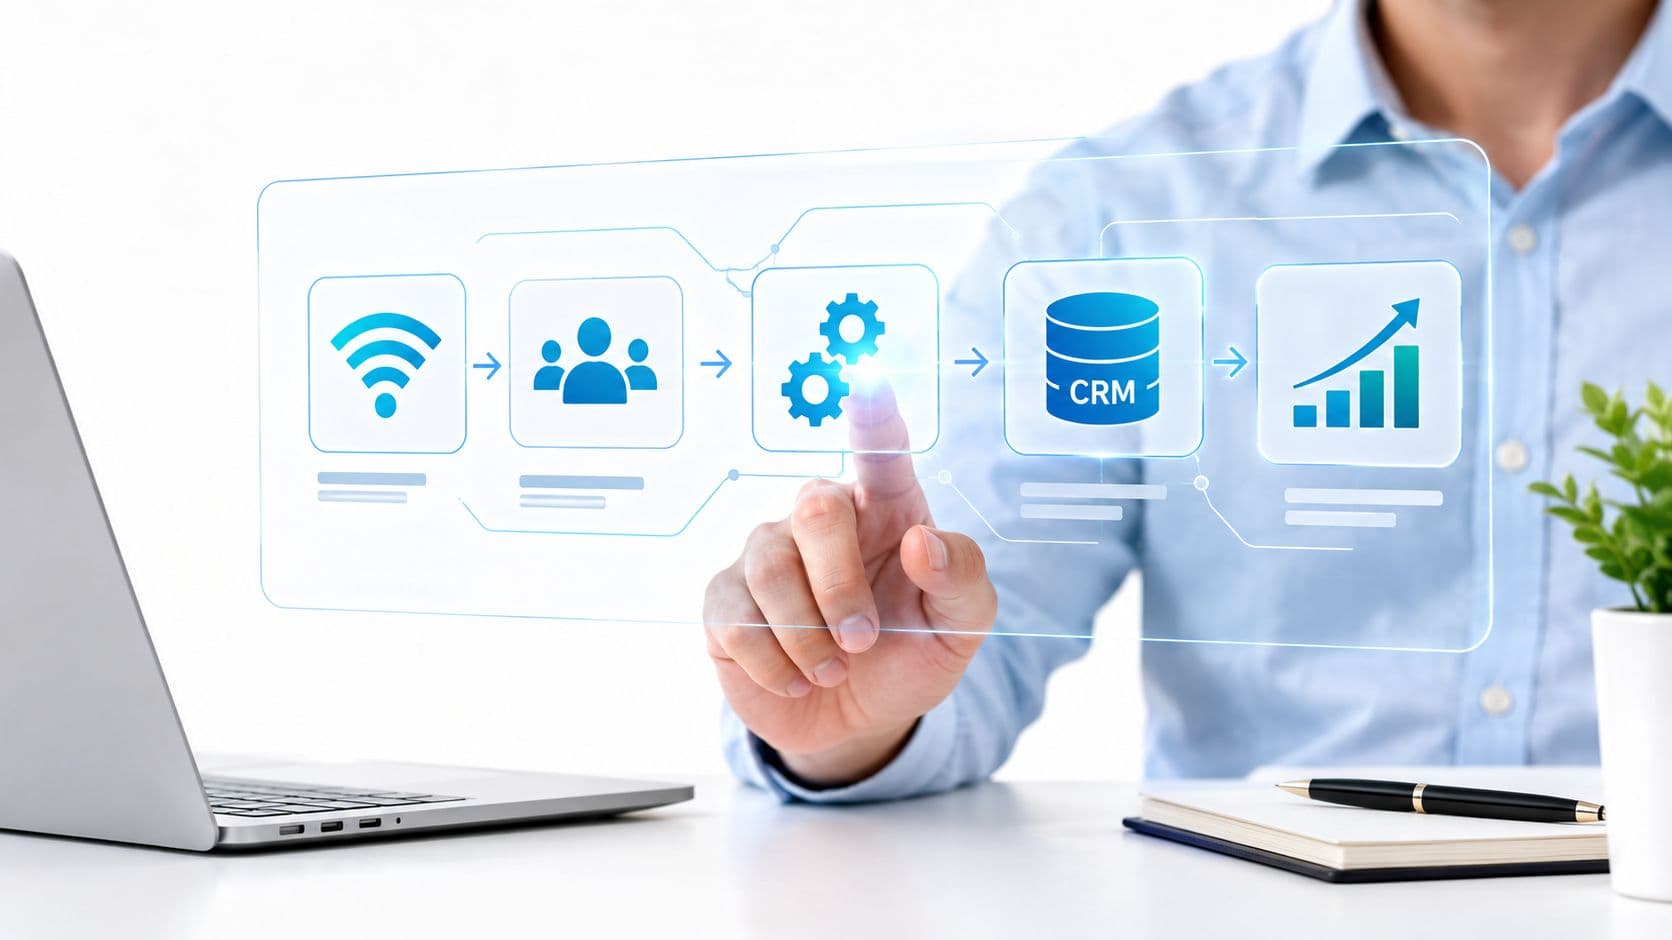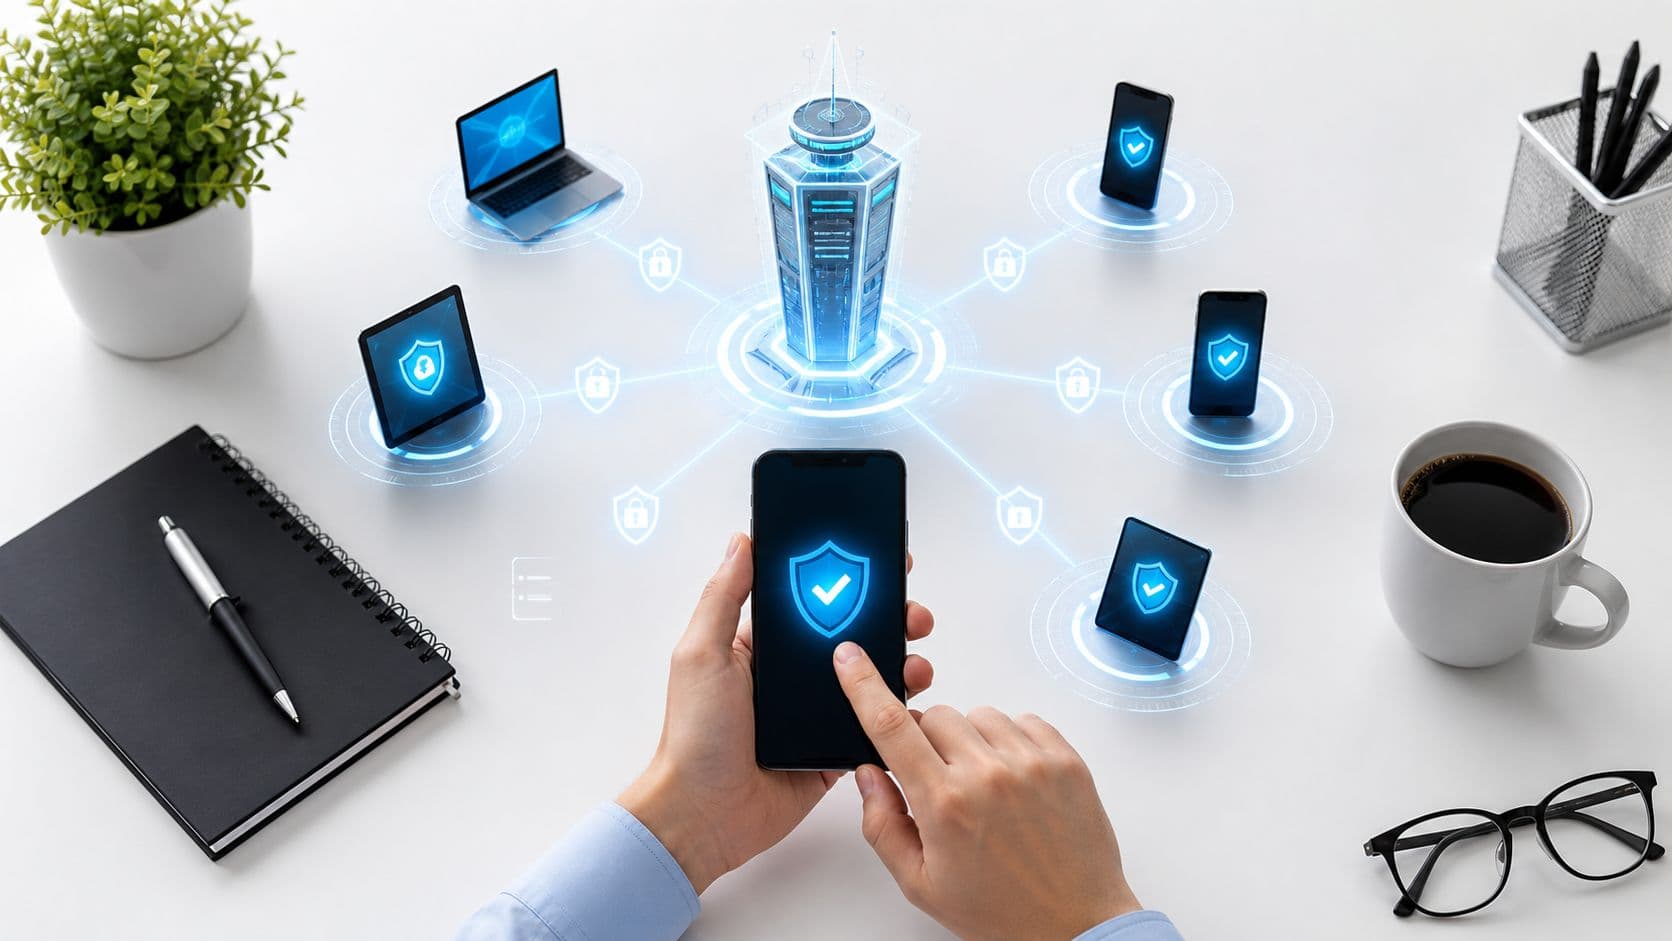
मोबाईल डिव्हाइस मॅनेजमेंट ही एक सिस्टीम आहे जी IT टीम्स मोठ्या प्रमाणावर फोन्स, टॅब्लेट्स आणि लॅपटॉप्स नोंदणीकृत, कॉन्फिगर, सुरक्षित आणि रिमोटली नियंत्रित करण्यासाठी वापरतात, ज्यामध्ये डिव्हाइस हरवल्यास रिमोट वाइपचा देखील समावेश होतो. UK मध्ये, ही आता केवळ मर्यादित सराव राहिलेली नाही: 7 जुलै 2025 पर्यंतच्या 6 महिन्यांत 166 कायमस्वरूपी नोकरीच्या रिक्त जागांमध्ये मोबाईल डिव्हाइस मॅनेजमेंट कौशल्याचा उल्लेख करण्यात आला होता, जे सर्व कायमस्वरूपी UK नोकरीच्या जाहिरातींच्या 0.28% दर्शवते, ज्याचा सरासरी वार्षिक पगार £37,500 आहे.
हॉटेलमधील ड्युटी मॅनेजर शिफ्ट संपताना कामाचा फोन ठेवून जातो. एक नर्स रोटा तपासण्यासाठी वैयक्तिक हँडसेट वापरते. एखादा कंत्राटदार स्वतःचा टॅब्लेट घेऊन साइटवर येतो आणि त्याला हेल्पडेस्कच्या मोठ्या प्रक्रियेची वाट न पाहता त्वरित WiFi हवे असते. बहुतांश संस्थांकडे एकच सुबक, एकसमान डिव्हाइसेसचा ताफा नसतो. त्यांच्याकडे कॉर्पोरेट डिव्हाइसेस, वैयक्तिक डिव्हाइसेस, शेअर्ड टॅब्लेट्स, तात्पुरते वापरकर्ते आणि क्लिष्ट नोंदणी प्रक्रियेसाठी काम थांबवू न शकणारे आघाडीचे कर्मचारी अशा सर्वांचे मिश्रण असते.
तिथेच लोक सहसा what is mobile device management या प्रश्नावर अडकतात. ते तांत्रिक वैशिष्ट्यांच्या यादीची अपेक्षा करतात. त्यांना खरोखर गरज असते ती म्हणजे ॲक्सेस नियंत्रित करण्यासाठी, डेटा सुरक्षित ठेवण्यासाठी आणि मालकी संभ्रमात असतानाही मोबाईलवरील काम सुलभ ठेवण्यासाठी एका व्यावहारिक मॉडेलची.
आधुनिक कार्यस्थळांमध्ये मोबाईल डिव्हाइस व्यवस्थापनाचा (MDM) परिचय
हॉटेलचे ड्युटी मॅनेजर त्यांची रात्रीची शिफ्ट संपवून रिसेप्शनवर त्यांचे कामाचे फोन विसरतात. दुसऱ्या मजल्यावर, पहिले गेस्ट चेक-इन सुरू होण्यापूर्वी एका कॉन्ट्रॅक्टरला त्यांच्या वैयक्तिक टॅबलेटवर WiFi ची आवश्यकता असते. केअर सेंटरमध्ये, एक नर्स त्यांच्या दोन राऊंड्सच्या मध्ये वैयक्तिक फोनवर स्वतःचे रोटा तपासते. या अपवादात्मक घटना नाहीत. ही आधुनिक कार्यस्थळांची नेहमीची ऑपरेटिंग परिस्थिती आहे.
मोबाइल डिव्हाइस व्यवस्थापन महत्त्वाचे आहे कारण आता फारच कमी संस्था एकच मालकी असलेल्या सुटसुटीत डिव्हाइसचे व्यवस्थापन करतात. त्यांचे व्यवस्थापन संमिश्र स्वरूपाचे असते. कॉर्पोरेट फोनसोबत BYOD, सामायिक टॅब्लेट, तात्पुरत्या कर्मचाऱ्यांचे डिव्हाइस आणि कंत्राटदारांचे एंडपॉइंट्स असतात. प्रश्न केवळ फोन सुरक्षित कसा करायचा हा नाही. तर कोणत्या व्यक्तीला, कोणत्या डिव्हाइसवर, कोणत्या नेटवर्क आणि डेटाचा प्रवेश, किती काळासाठी द्यावा हे कसे ठरवायचे हा आहे.
मोबाईल डिव्हाइस व्यवस्थापनासाठीची UK Government Security policy ही याच प्रत्यक्ष ऑपरेटिंग परिस्थितीवर आधारित आहे. यामध्ये संस्थांकडे कॉर्पोरेट डिव्हाइसेस रिमोटली वाईप (remote wipe) करण्याची सक्ती करण्याची क्षमता असणे आवश्यक मानले गेले आहे, आणि मोबाईलवरील धोके हाताळण्यासाठी MDM ला पायाभूत नियंत्रण मानले गेले आहे.
सोप्या मराठी भाषेतील व्याख्या
MDM ही एक मध्यवर्ती प्रणाली आहे जी IT टीम्स मोठ्या प्रमाणावर स्मार्टफोन, टॅब्लेट आणि लॅपटॉप एनरोल, कॉन्फिगर, सुरक्षित आणि नियंत्रित करण्यासाठी वापरतात.
याकडे पाहण्याचा एक सोपा मार्ग म्हणजे मोबाईल ॲक्सेससाठीचे एक नियम इंजिन. प्रत्येक डिव्हाइस मॅन्युअली सेट करण्याऐवजी, IT विभाग एकदाच पॉलिसी ठरवतो, त्या युझर्स, मालकी प्रकार आणि जोखमीशी जोडतो आणि संपूर्ण मालमत्तेमध्ये त्या सातत्याने लागू करतो.
तो फरक महत्त्वाचा ठरतो.
प्रत्यक्षात, MDM हे केवळ हँडसेटपुरते मर्यादित नाही. ते ओळख, डिव्हाइसवरील विश्वास, ॲप्स आणि नेटवर्क ॲक्सेस यांच्या दरम्यान काम करते. हॉटेल सुपरवायझरने वापरलेला कॉर्पोरेट मालकीचा iPhone आणि तात्पुरत्या कर्मचाऱ्याने वापरलेला वैयक्तिक Android फोन यांना एकाच प्रकारे वागवले जाऊ नये, भलेही त्या दोघांना एकाच ठिकाणी इंटरनेट ॲक्सेसची आवश्यकता असली तरीही. चांगले मोबाईल व्यवस्थापन हा फरक ओळखते आणि योग्य पातळीचे नियंत्रण लागू करते.
व्यावहारिक नियम: जर एखादे डिव्हाइस बिझनेस ॲप्स, स्टाफ WiFi, गेस्ट ऑपरेशन्स सिस्टीम्स किंवा संवेदनशील डेटापर्यंत पोहोचू शकत असेल, तर त्याबाबत ॲक्सेस देण्याचा स्पष्ट निर्णय घेतलेला असणे गरजेचे आहे.
याशिवाय कामाच्या ठिकाणी अडचणी का येतात
समस्या सहसा मालकी आणि प्रवेश यातील अंतरामुळे सुरू होते. एखादे डिव्हाइस व्यवसायाचे, कर्मचाऱ्याचे, एजन्सी कर्मचाऱ्याचे किंवा तिसऱ्या पक्षाच्या पुरवठादाराचे असू शकते. तरीही त्या सर्वांना काही प्रमाणात कनेक्टिव्हिटीची आवश्यकता असू शकते. MDM शिवाय, हे निर्णय सहसा सामायिक पासवर्ड, एकवेळच्या सवलती किंवा मॅन्युअल सेटअपद्वारे हाताळले जातात. यावर नियंत्रण ठेवणे कठीण आहे आणि जलद गतीने ते बदलणे त्याहूनही कठीण आहे.
यूके सरकारच्या विश्लेषकांनी Cyber Security Breaches Survey 2025 मध्ये शोधून काढले आहे की अनेक यूके संस्थांना सुरक्षा उल्लंघन आणि हल्ल्यांचा सामना करावा लागत आहे. त्याच वेळी, कर्मचारी, कंत्राटदार आणि आघाडीच्या टीम्ससाठी मोबाईल ॲक्सेस ही आता रोजची गोष्ट झाली आहे. कार्यपद्धतीमधील धोका स्पष्ट आहे - प्रशासनापेक्षा ॲक्सेसचा प्रसार जलद गतीने होत आहे.
यासाठी एक उत्तम उदाहरण म्हणजे विविध प्रकारच्या अभ्यागतांची ये-जा असणारी इमारत. पूर्णवेळ काम करणाऱ्या कर्मचाऱ्यांना कायमस्वरूपी बॅजची गरज असू शकते. एजन्सीच्या कामगारांना एका आठवड्यानंतर एक्स्पायर होणारा बॅज लागू शकतो. पाहुण्यांना केवळ सार्वजनिक भागांमध्ये जाण्याची परवानगी असावी लागते. डिव्हाइसेस देखील याच पद्धतीने काम करतात. एकच पॉलिसी प्रत्येक मालकीच्या मॉडेलसाठी योग्य ठरू शकत नाही, आणि एकच WiFi पासवर्ड तर नक्कीच चालणार नाही.
मिश्र मालकी पद्धतीमुळे MDM संदर्भातील चर्चा बदलते
याच कारणामुळे केवळ वैशिष्ट्यांची (features) यादी पाहणे अपुरे ठरते. व्यस्त ॲडमिन्सना रिमोट वाईप किंवा पासकोड सक्ती म्हणजे काय हे समजणे कठीण नसते. अडचण येते ती म्हणजे व्यवसायाचा वेग कमी न करता वेगवेगळ्या मालकीच्या मॉडेल्समध्ये निष्पक्षपणे आणि वेगाने पॉलिसी लागू करण्यात.
सामान्य डिव्हाइस गट सहसा असे दिसतात:
- कंपनीच्या मालकीच्या डिव्हाइसेसना मानक सेटअप, ॲप डिलिव्हरी, पॉलिसी अंमलबजावणी आणि सुरक्षित निवृत्ती प्रक्रियेची आवश्यकता असते.
- BYOD डिव्हाइसेसना स्पष्ट सीमांची आवश्यकता असते जेणेकरून वैयक्तिक डेटामध्ये हस्तक्षेप न करता कामाचा ॲक्सेस सुरक्षित राहील.
- शेअर्ड, किओस्क आणि तात्पुरत्या डिव्हाइसेसना जलद साइन-इन, जलद पुनर्नियुक्ती आणि तितक्याच वेगाने ॲक्सेस काढून टाकण्याची आवश्यकता असते.
- कंत्राटदार आणि भागीदार डिव्हाइसेसना सहसा मर्यादित नेटवर्क ॲक्सेसची आवश्यकता असते जो ओळख आणि वेळेवर आधारित असतो, विस्तृत अंतर्गत ॲक्सेसची नाही.
हॉस्पिटॅलिटी, हेल्थकेअर आणि मल्टी-टेनंट साइट्ससाठी हे आणखी महत्त्वाचे बनते. डिव्हाइस ही नियंत्रण समस्येचा केवळ एक भाग आहे. दुसरा भाग नेटवर्क आहे. जर MDM वापरकर्ता कोण आहे, त्यांच्याकडे कोणत्या प्रकारचे डिव्हाइस आहे आणि ते पॉलिसी पूर्ण करते का हे निश्चित करू शकत असेल, तर WiFi ॲक्सेस सामायिक आणि कायमस्वरूपी असण्याऐवजी पासवर्डलेस आणि सशर्त बनू शकतो. यामुळे वेन्यू कर्मचारी, फिरते क्लिनिशियन्स, हंगामी कामगार आणि त्रयस्थ पक्षांच्या संघांसाठी अनेक संस्थांमध्ये अजूनही असलेली दरी भरून निघते.
योग्यरित्या वापरल्यास, MDM हे IT आणि ऑपरेशन्सना त्या मिश्रित वास्तवावर नियंत्रण ठेवण्याचा एक व्यावहारिक मार्ग प्रदान करते. हे मोबाईल ॲक्सेसला अपवादांच्या संग्रहाऐवजी ओळख, डिव्हाइसची स्थिती आणि व्यावसायिक गरजेवर आधारित नियंत्रित प्रणालीमध्ये बदलते.
मोबाईल डिव्हाइस व्यवस्थापन कसे कार्य करते हे समजून घेणे
MDM काहीसे एअर ट्रॅफिक कंट्रोल टॉवरसारखे काम करते. टॉवर विमान चालवत नाही. ते हालचालींचे समन्वय साधते, नियमांची अंमलबजावणी करते आणि काय सक्रिय आहे, काय नियमांचे पालन करत आहे आणि कशामध्ये हस्तक्षेप आवश्यक आहे यावर स्पष्ट लक्ष ठेवते.
हाच पॅटर्न मोबाईल इस्टेट्सला देखील लागू होतो. ॲडमिन धोरणे (policies) परिभाषित करण्यासाठी मॅनेजमेंट कन्सोलचा वापर करतो. डिव्हाइस ऑपरेटिंग सिस्टमच्या मॅनेजमेंट फ्रेमवर्कद्वारे ती धोरणे प्राप्त करते. एकदा एनरोल झाल्यानंतर, डिव्हाइस त्याची स्थिती परत कळवू शकते आणि ओव्हर-द-एअर मंजूर कमांड्स स्वीकारू शकते.
मोबाईल डिव्हाइस व्यवस्थापन म्हणजे फोनवरील एखादे सिंगल ॲप नव्हे. हे संपूर्ण ताफ्यामध्ये एनरोलमेंट, पॉलिसी वितरण, नियम पाळण्याची तपासणी आणि रिमोट कारवाईसाठीचे एक ऑपरेटिंग मॉडेल आहे.
ऑपरेशनल लूप
बहुतेक MDM डिप्लॉयमेंट्स एकाच मूलभूत चक्राचे पालन करतात.
डिव्हाइसची नोंदणी करा
डिव्हाइस संस्थेच्या व्यवस्थापन प्रणालीमध्ये नोंदणीकृत केले जाते. हे कंपनीच्या मालकीच्या डिव्हाइसवरील पहिल्या सेटअप दरम्यान किंवा वैयक्तिक डिव्हाइसवरील वापरकर्त्याच्या नेतृत्वाखालील फ्लोद्वारे घडू शकते.डिव्हाइस आणि वापरकर्ता ओळखा
प्लॅटफॉर्म मालकीचा प्रकार, ऑपरेटिंग सिस्टम, वापरकर्ता असाइनमेंट आणि व्यवस्थापन स्थिती यासारखे मुख्य तपशील नोंदवतो.कॉन्फिगरेशन लागू करा
MDM हे WiFi, ईमेल, VPN, प्रमाणपत्रे, पासकोड नियम किंवा ॲप निर्बंध यासारखे सेटिंग्ज पुश करते.ॲप्स आणि सामग्री व्यवस्थापित करा
IT आवश्यक ॲप्स वितरीत करते, त्यांना अपडेट करते आणि प्रवेश संपवायचा असल्यास व्यावसायिक ॲप्स काढून टाकू शकते.अनुपालनाचे निरीक्षण करा
डिव्हाइस अद्याप पॉलिसीचे पालन करते की नाही हे सिस्टम तपासते. तसे न झाल्यास, प्रशासक प्रवेश मर्यादित करू शकतात किंवा सुधारात्मक कारवाई सुरू करू शकतात.नष्ट करा किंवा डेटा पुसून टाका
जेव्हा एखादे डिव्हाइस हरवले जाते, बदलले जाते किंवा यापुढे अधिकृत नसते, तेव्हा संस्था मालकीच्या नियमांनुसार डेटा काढून टाकते किंवा डिव्हाइस रीसेट करते.
वाचकांचा सहसा कुठे गोंधळ होतो
लोक सहसा असा गृहीत धरतात की MDM म्हणजे संपूर्ण पाळत ठेवणे. तसे असण्याची गरज नाही. MDM काय करू शकते हे प्लॅटफॉर्म, मालकी मॉडेल आणि तुमच्या संस्थेने निवडलेल्या पॉलिसींवर अवलंबून असते. कामाच्या ॲक्सेससाठी नोंदणी केलेल्या वैयक्तिक मालकीच्या फोनला पूर्णपणे व्यवस्थापित केलेल्या कॉर्पोरेट हँडसेटसारखे वागवले जाऊ नये.
दुसरा एक सामान्य गैरसमज असा आहे की MDM चे महत्त्व केवळ स्वतः डिव्हाइसपुरतेच मर्यादित आहे. प्रत्यक्षात, डिव्हाइसमुळे काय शक्य होते हे अधिक महत्त्वाचे आहे. ईमेल. क्लिनिकल सिस्टम्स. स्टाफ ॲप्लिकेशन्स. सुरक्षित WiFi. बिल्डिंग ॲक्सेस वर्कफ्लो. जर या सेवा डिव्हाइसवर विश्वास ठेवत असतील, तर ते डिव्हाइस तुमच्या सुरक्षा मर्यादेचा एक भाग बनले आहे.
यूके मध्ये Android मार्गदर्शनाला महत्त्व का आहे
UK National Cyber Security Centre चे म्हणणे आहे की संस्थांनी अशा MDM सेवेची निवड करावी जी त्यांच्या डिव्हाइसची संख्या आणि तांत्रिक दृष्टिकोनाशी सुसंगत असेल, आणि ते त्यांच्या मोबाईल डिव्हाइस मॅनेजमेंट मार्गदर्शकामध्ये Android वर सुसंगत धोरणे लागू करण्यासाठी संस्था-नियंत्रित डिव्हाइसेसनी MDM चा वापर करावा असा स्पष्ट सल्ला देतात. ही एक उपयुक्त आठवण आहे की MDM सर्व ठिकाणी एकाच पद्धतीने लागू पडत नाही. हे प्लॅटफॉर्म तुमच्याकडे प्रत्यक्षात असलेल्या डिव्हाइसेसशी सुसंगत असावे, विक्रेत्याच्या माहितीपत्रकात सांगितलेल्या काल्पनिक डिव्हाइसेसशी नाही.
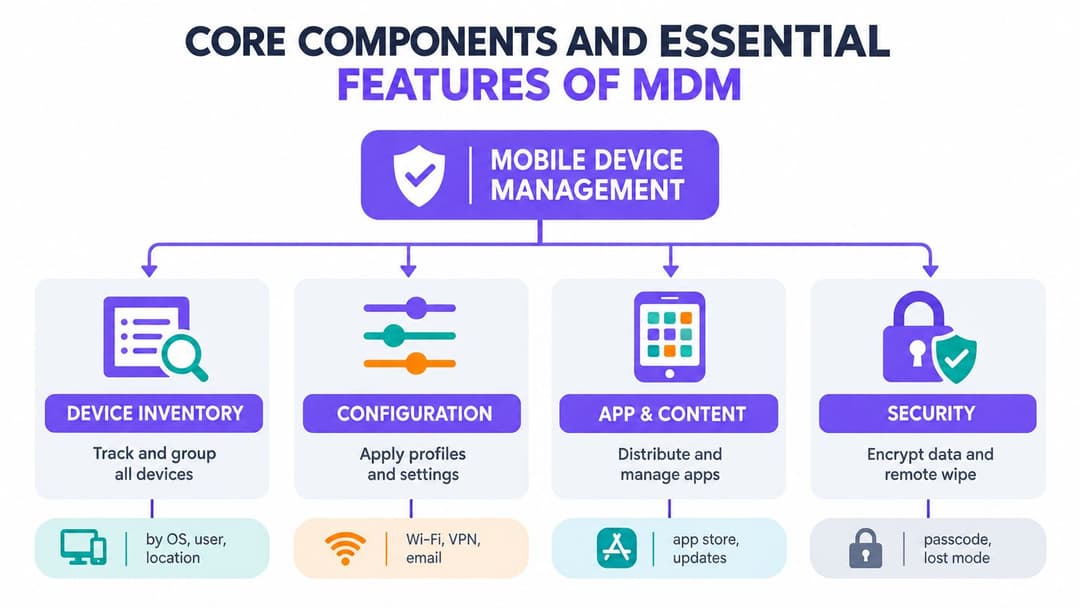
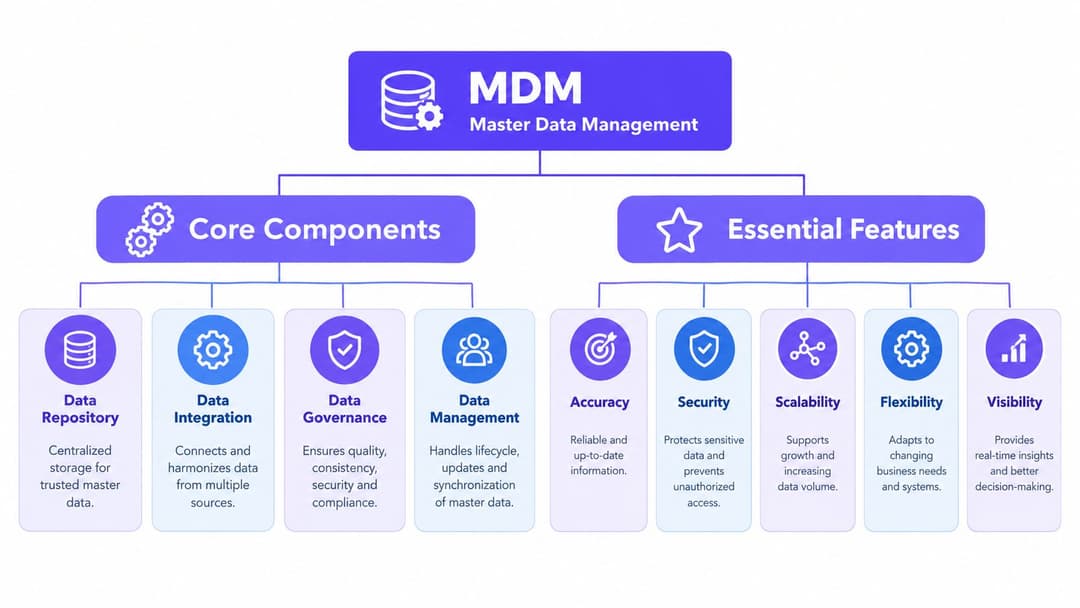
MDM चे मुख्य घटक आणि आवश्यक वैशिष्ट्ये
जर मागील विभागात लूपचे वर्णन केले असेल, तर हा विभाग मशीनमधील भागांबद्दल आहे. एखादे उपयुक्त MDM प्लॅटफॉर्म केवळ वैशिष्ट्यांच्या लांबलचक यादीने ओळखले जात नाही. तर ते वेगवेगळ्या प्रकारच्या डिव्हाइसेस आणि मालकी मॉडेल्समध्ये तुमच्या संस्थेला आवश्यक असणाऱ्या नियंत्रणांना सपोर्ट करू शकते की नाही यावरून ओळखले जाते.
डिव्हाइस इन्व्हेंटरी आणि ग्रुपिंग
इन्व्हेंटरी हा पाया आहे. जर तुम्हाला हे माहित नसेल की कोणती डिव्हाइसेस अस्तित्वात आहेत, त्यांचा वापर कोण करत आहे आणि त्यांचे वर्गीकरण कसे केले आहे, तर इतर प्रत्येक नियंत्रण केवळ एक अंदाज बनून राहते.
चांगली इन्व्हेंटरी केवळ डिव्हाइसेसची गणना करत नाही. ती त्यांचे व्यावहारिक गुणधर्मांनुसार वर्गीकरण करते जसे की:
- मालकीचे मॉडेल जसे की कॉर्पोरेटच्या मालकीचे, BYOD किंवा शेअर्ड
- भूमिका जसे की नर्स, कॉन्शियर, क्लिनर, कॉन्ट्रॅक्टर किंवा रेसिडेंट सपोर्ट
- धोक्याचे प्रोफाईल जसे की संवेदनशील ॲप्स किंवा प्रिव्हिलेज्ड ॲडमिन टूल्सचे ॲक्सेस
- स्थान जसे की प्रॉपर्टी, वॉर्ड, शाखा किंवा वेन्यू
एखादे हॉटेल पाहुण्यांसाठीच्या टॅब्लेटचे व्यवस्थापन आणि बॅक-ऑफिस सुपरवायझरच्या फोनचे व्यवस्थापन वेगवेगळ्या प्रकारे करू शकते. रुग्णालयाला सामायिक क्लिनिकल कार्ट्ससाठी स्वतंत्र पॉलिसी ग्रुपची आवश्यकता असू शकते. ग्रुपिंगमुळे प्रत्येक डिव्हाइसला एकाच कठोर बेसलाइनमध्ये बांधून ठेवण्याऐवजी आयटी (IT) विभागाला योग्य संदर्भासाठी योग्य नियंत्रण लागू करण्याची सुविधा मिळते.
कॉन्फिगरेशन आणि प्रोव्हिजनिंग
कॉन्फिगरेशन मॅनेजमेंट ही अशी जागा आहे जिथून MDM खऱ्या अर्थाने ॲडमिनचा वेळ वाचवण्यास सुरुवात करते. वापरकर्त्यांना सेटअपची चेकलिस्ट देण्याऐवजी, आयटी (IT) विभाग त्यांना आवश्यक असलेल्या गोष्टी थेट डिव्हाइसवर पाठवू (push) शकतो.
त्यामध्ये सामान्यतः खालील गोष्टींचा समावेश होतो:
- सुरक्षित स्टाफ WiFi साठी नेटवर्क सेटिंग्स
- मंजूर केलेल्या बिझनेस अकाउंट्ससाठी ईमेल आणि कॅलेंडर प्रोफाईल्स
- सुरक्षित अंतर्गत ॲक्सेससाठी VPN किंवा सर्टिफिकेशन्स पेलोड्स
- नको असलेले बदल किंवा धोकादायक फीचर्स रोखण्यासाठी प्रतिबंध (Restrictions)
याचा व्यावहारिक फायदा म्हणजे सुसंगतता. नवीन कर्मचाऱ्यांना वापरण्यायोग्य डिव्हाइस लवकर मिळते. सेटिंग्ज विकसित होत असताना विद्यमान कर्मचारी पॉलिसीशी सुसंगत राहतात.
App आणि कंटेंट नियंत्रण
ॲप्स हा असा भाग आहे जिथे बहुतेक वापरकर्ते पहिल्यांदा MDM चा अनुभव घेतात. ते डिव्हाइस उघडतात आणि योग्य टूल्स आधीपासूनच तिथे असतात.
यामध्ये कंपनीचे ॲप स्टोअर्स, सायलेंट ॲप इन्स्टॉलेशन, व्हर्जन कंट्रोल आणि जेव्हा एखादी व्यक्ती भूमिका बदलते तेव्हा व्यावसायिक ॲप्स काढून टाकणे यांचा समावेश असू शकतो. मिश्रित मालमत्तेमध्ये, हे महत्त्वाचे ठरते कारण ॲप ॲक्सेस अनेकदा केवळ हार्डवेअरवर आधारित नसून युझरच्या ओळखीनुसार वेगळा असणे आवश्यक असते.
ज्या संस्थांना युझरच्या ओळखीशी सुसंगत नेटवर्क ॲक्सेसची देखील आवश्यकता असते, त्यांच्यासाठी मल्टी-डिव्हाइस ॲक्सेस कंट्रोल्स हे ॲप आणि ॲक्सेस लेयरला अधिक व्यापक युझर प्रवासाशी जोडण्यास मदत करतात.
एक परिपक्व MDM डिझाइन हा विचार करत नाही की, "आम्ही ॲप्स पाठवू शकतो का?" तर तो विचार करतो की, "कोणत्या डिव्हाइसवरील कोणत्या वापरकर्त्याला कोणते ॲप आणि कोणता नेटवर्क मार्ग मिळाला पाहिजे?"
सुरक्षा नियंत्रणे आणि प्रतिसाद कृती
सुरक्षा वैशिष्ट्ये हा असा भाग आहे जो बहुतेक लोक आधी ओळखतात, परंतु ते केवळ तेव्हाच योग्यरित्या काम करतात जेव्हा आधीचे घटक भक्कम असतात.
सामान्य नियंत्रणांमध्ये खालील गोष्टींचा समावेश होतो:
- पासकोडची सक्ती (Passcode enforcement)
- एनक्रिप्शन आवश्यकता
- लॉस्ट मोड किंवा लॉक कमांड्स
- कामाच्या डेटासाठी निवडक वाईप (Selective wipe)
- कॉर्पोरेट डिव्हाइसेससाठी पूर्ण रिमोट वाईप (Full remote wipe)
सर्व संभाव्य नियंत्रणे गोळा करणे हा उद्देश नाही. मालकी हक्क आणि जोखीम दर्शवणारी नियंत्रणे निवडणे महत्त्वाचे आहे. एखाद्या डॉक्टरच्या वैयक्तिक मालकीच्या फोनसाठी वर्क प्रोफाइल वेगळे करण्याची आवश्यकता असू शकते. तर एखाद्या व्हेन्यूच्या मालकीच्या चेक-इन आयपॅडसाठी (iPad) अधिक कडक लॉक-डाउन आणि पूर्ण रिसेट करण्याची क्षमता असणे सयुक्तिक ठरते.
मॉनिटरिंग आणि रिपोर्टिंग
रिपोर्टिंगमुळे MDM चे रूपांतर एका सेटअप प्रोजेक्टमधून एका ऑपरेशनल शिस्तीमध्ये होते. ॲडमिन्सना हे माहित असणे आवश्यक आहे की कोणते डिव्हाइसेस एनरोल केले आहेत, कोणते पॉलिसीपासून भरकटले आहेत आणि कोणते बदलण्याची किंवा रिटायर्ड करण्याची वेळ आली आहे.
ती दृश्यमानता ऑडिट, इन्सिडेंट रिस्पॉन्स आणि लायसन्स पुनरावलोकनादरम्यान देखील मदत करते. ते एका साध्या पण सतत उद्भवणाऱ्या प्रश्नाचे उत्तर देते: बाहेर काय कार्यरत आहे, आणि ते अजूनही नियंत्रणात आहे का?
योग्य निवडीसाठी MDM EMM आणि UEM ची तुलना
टीम्स बऱ्याचदा चुकीची श्रेणी खरेदी करतात कारण संक्षेप एकमेकांशी बदलण्यासारखे वाटतात. ते तसे नसतात. त्यांना वेगळे करण्याचा सर्वात जलद मार्ग म्हणजे त्यांची व्याप्ती पाहणे.
MDM चे लक्ष मोबाईल डिव्हाइसेस व्यवस्थापित आणि सुरक्षित करण्यावर असते. EMM ॲप आणि आयडेंटिटी नियंत्रणांसारख्या मोबिलिटी सेवांद्वारे त्याचा विस्तार करते. UEM अधिक व्यापक आहे आणि त्याचे उद्दिष्ट एकाच मॅनेजमेंट फ्रेमवर्कमधून अनेक प्रकारच्या एंडपॉइंट्सचे व्यवस्थापन करणे हे आहे.
MDM विरुद्ध EMM विरुद्ध UEM तुलना
| क्षमता | MDM | EMM | UEM |
|---|---|---|---|
| मुख्य फोकस | डिव्हाइस कॉन्फिगरेशन आणि सुरक्षितता | मोबाईल डिव्हाइस, ॲप आणि ॲक्सेस व्यवस्थापन | मोबाईल आणि इतर एंडपॉइंट्सवर युनिफाइड व्यवस्थापन |
| विशिष्ट एंडपॉइंट्स | फोन्स, टॅब्लेट्स, काही लॅपटॉप्स | फोन्स, टॅब्लेट्स, मोबिलिटी-फोकस असलेले एंडपॉइंट्स | मोबाईल डिव्हाइसेस, लॅपटॉप्स, डेस्कटॉप्स आणि इतर व्यापक एंडपॉइंट्सचे संच |
| ॲप व्यवस्थापनाची खोली | मूलभूत ते मध्यम | मजबूत मोबाईल ॲप लाइफसायकल आणि पॉलिसी नियंत्रण | व्यापक क्रॉस-एंडपॉइंट ॲप गव्हर्नन्स |
| ओळख एकत्रीकरण (Identity integration) | बऱ्याचदा उपलब्ध, कधीकधी मर्यादित | डिझाइनसाठी अधिक केंद्रस्थानी | सहसा सर्व एंडपॉइंट श्रेणींमध्ये एकत्रित केलेले |
| सर्वोत्तम तंदुरुस्त (Best fit) | मजबूत डिव्हाइस नियंत्रण वेगाने हवे असलेल्या संस्था | जटिल मोबाईल वर्कफ्लो आणि BYOD आवश्यकता असणारे संघ | अशा प्रणाली ज्यांना अनेक प्रकारच्या एंडपॉइंट्ससाठी एकच फ्रेमवर्क हवे आहे |
| खरेदीदाराचा सामान्य प्रश्न | आम्ही डिव्हाइसेस सुरक्षित आणि वाइप कसे करू? | आम्ही मोबाईल कामाचे एंड-टू-एंड व्यवस्थापन कसे करू? | आम्ही संपूर्ण मालमत्तेत एंडपॉइंट ऑपरेशन्सचे मानकीकरण कसे करू? |
MDM कधी पुरेसे असते
केवळ MDM स्वतःच पुरेसे असते जेव्हा तुमचे मुख्य प्राधान्य खालीलप्रमाणे असते:
- कॉर्पोरेट मोबाईल डिव्हाइसेस सुरक्षित करणे
- WiFi, ईमेल आणि सर्टिफिकेट प्रोफाइल्स पुश करणे
- पासकोड, एन्क्रिप्शन आणि वाइप पॉलिसी लागू करणे
- विस्तृत डेस्कटॉप एकत्रीकरणाशिवाय मर्यादित मोबाईल फ्लीट व्यवस्थापित करणे
हे सामान्यतः वेन्यू ऑपरेशन्स, हॉस्पिटॅलिटी ग्रुप्स, हेल्थकेअर टीम्स आणि लहान वितरित व्यवसायांमध्ये घडते जिथे मोबाईल ॲक्सेस ही मुख्य चिंता असते.
EMM किंवा UEM कधी अधिक फायदेशीर ठरते
जर तुमचे आव्हान हार्डवेअरबद्दल कमी आणि कामाच्या संदर्भाबद्दल अधिक असेल, तर तुम्हाला सहसा बेसिक MDM च्या पुढे पाऊल टाकावे लागेल.
जेव्हा तुम्हाला वैयक्तिक आणि कामाच्या वापरामध्ये अधिक स्पष्ट फरक, सखोल मोबाईल ॲप लाइफसायकल नियंत्रण आणि अधिक आयडेंटिटी-आधारित पॉलिसी निर्णयांची आवश्यकता असते तेव्हा EMM अधिक योग्य ठरते. जेव्हा तुमच्या संस्थेला फोन, टॅबलेट, लॅपटॉप आणि डेस्कटॉपवर एकच ऑपरेटिंग मॉडेल हवे असते, जे सहसा केंद्रीय एंडपॉइंट धोरणासह असते, तेव्हा UEM अधिक फायदेशीर ठरते.
तुम्ही प्रत्यक्षात चालवत असलेल्या मालमत्तेसाठी खरेदी करा. एखादे प्लॅटफॉर्म सर्व काही व्यवस्थापित करण्याचे आश्वासन देते म्हणून ते खरेदी करू नका, जर तुमची खरी समस्या ही असेल की सामायिक केलेले iPads आणि BYOD फोन्स कमकुवत नियंत्रणांसह कर्मचारी WiFi पर्यंत पोहोचत आहेत.
हा निर्णय प्रतिष्ठेचा नसून साधनाला समस्येशी जुळवण्याचा आहे. बऱ्याच टीम्स केवळ अंशतः वापरल्या जाणाऱ्या मोठ्या एंडपॉइंट स्टॅकऐवजी, फोकस्ड MDM आणि मजबूत ओळख व नेटवर्क इंटिग्रेशन वापरून चांगली कामगिरी करतात.
डिप्लॉयमेंट मॉडेल्स आणि नेटवर्क ओळख एकत्रीकरण
MDM मधील सर्वात कठीण भाग सहसा सेटिंग्जवर क्लिक करणे हा नसतो. तो प्रत्येक मालकी मॉडेलसाठी योग्य एनरोलमेंट मार्ग निवडणे आणि नंतर डिव्हाइसवरील विश्वासाला नेटवर्क ॲक्सेसशी अशा प्रकारे जोडणे हा असतो जो युझर्स सहज वापरू शकतील.
मालकीच्या प्रकारानुसार नावनोंदणी मॉडेल निवडा
मिश्र मालमत्तेसाठी एकापेक्षा जास्त डिप्लॉयमेंट मॉडेलची आवश्यकता असते.
- कॉर्पोरेट मालकीची समर्पित डिव्हाइसेस सहसा झिरो-टच किंवा पूर्व-असाइन केलेल्या नोंदणीसाठी योग्य असतात. IT पहिल्या बूस्टपासूनच संपूर्ण पॉलिसी सेट लागू करू शकते.
- BYOD डिव्हाइसेसना अधिक सुलभ हाताळणीची आवश्यकता असते. वैयक्तिक फोनला पूर्णपणे देखरेख असणाऱ्या कंपनीच्या मालमत्तेमध्ये न बदलता कामाच्या संसाधनांवर नियंत्रित प्रवेश मिळवून देणे हे ध्येय आहे.
- शेअर केलेल्या फ्रंटलाइन डिव्हाइसेसना गतीची आवश्यकता असते. ही डिव्हाइसेस वारंवार कर्मचारी, शिफ्ट किंवा विभागांमध्ये बदलत असतात, त्यामुळे साइन-इन स्थिती आणि ॲप प्रवेश प्रदान करणे आणि रद्द करणे सोपे असणे आवश्यक आहे.
- तात्पुरते कर्मचारी आणि कंत्राटदारांना मर्यादित प्रवेशाची आवश्यकता असते. त्यांच्या डिव्हाइसची स्थिती बदलू शकते, त्यामुळे नेटवर्क आणि ॲप्लिकेशन पॉलिसी त्यानुसार बदलली पाहिजे.
प्रत्येकासाठी सर्वात कडक मॉडेल वापरणे ही एक सामान्य चूक आहे. यामुळे वापरकर्त्यांकडून विरोध होतो आणि पळवाटा शोधण्यास प्रोत्साहन मिळते.
केवळ हँडसेटपेक्षा ओळखीला जास्त महत्त्व का आहे
डिव्हाइस व्यवस्थापन विश्वासाच्या प्रश्नाचे अंशतः उत्तर देते. ओळख उर्वरित उत्तर देते.
चुकीच्या व्यक्तीने वापरलेले कंप्लायंट डिव्हाइस देखील एक समस्या ठरू शकते. अनमॅनेज्ड डिव्हाइस वापरणाऱ्या ओळखीच्या युझरला पूर्णपणे नकार देण्याऐवजी मर्यादित ॲक्सेस देणे आवश्यक असू शकते. म्हणूनच प्रगत सिस्टीम्स MDM ला Microsoft Entra ID, Google Workspace किंवा Okta सारख्या आयडेंटिटी प्रोव्हाइडर्सशी कनेक्ट करतात, आणि नंतर नेटवर्क तसेच ॲप्लिकेशनच्या निर्णयांसाठी त्या एकत्रित माहितीचा वापर करतात.
हे विशेषतः WiFi वर उपयुक्त ठरते. सामायिक केलेले पासवर्ड्स जुने झाल्यावर त्रासदायक ठरतात. ते पसरतात, ते बदलणे कठीण असते आणि नेटवर्कवर कोण आहे हे त्यांच्यावरून समजत नाही. ओळखीवर आधारित ॲक्सेस हा या समस्येऐवजी युझर आणि डिव्हाइसबद्दल माहिती असलेल्या पॉलिसीचा वापर करतो.
अशा प्रकारच्या जोडणीची रचना करणाऱ्या टीम्ससाठी, identity-based networking हा एनरोलमेंट आणि सुरक्षित कनेक्टिव्हिटीमधील व्यावहारिक स्तर आहे.
पासवर्डलेस ॲक्सेस आणि प्रमाणपत्र - आधारित WiFi
अनेक MDM मार्गदर्शक खूप लवकर संपतात. ते पॉलिसी लागू करण्याचे स्पष्टीकरण देतात परंतु वापरकर्ते दररोज अनुभवत असलेला ॲक्सेस मार्ग सांगत नाहीत.
अधिक चांगल्या रचनेमध्ये, MDM व्यवस्थापित डिव्हाइसेसवर सर्टिफिकेशन्स आणि WiFi प्रोफाईल्स पाठवते. नेटवर्क शेअर केलेल्या पासवर्डशिवाय केवळ त्या क्रेडेंशियल्सचा वापर करून डिव्हाइस आणि वापरकर्त्याला ओळखते. कमी व्यवस्थापित किंवा जुन्या सिस्टीम्ससाठी, Passpoint किंवा आयडेंटिटी-लिंक्ड प्रायव्हेट की सारखे पर्याय नियंत्रण टिकवून ठेवत अडचणी कमी करू शकतात.
हे मॉडेल अशा क्षेत्रांमध्ये मदत करते जिथे वापरकर्ते सतत फिरत असतात:
- हॉस्पिटॅलिटीला एकाधिक मालमत्तांवर कर्मचाऱ्यांची डिव्हाइसेस जलद गतीने ऑनलाइन मिळणे आवश्यक असते
- हेल्थकेअरला सेवा वितरणादरम्यान वारंवार पासवर्ड न विचारता विश्वसनीय प्रवेशाची आवश्यकता असते
- निवासी आणि बहु-भाडेकरू जागांना भाडेकरू, कर्मचारी आणि ऑपरेशनल डिव्हाइसेसमध्ये फरक ठेवण्याची आवश्यकता असते
उत्कृष्ट रोलआउट कसा दिसतो
योग्य उपयोजन साधारणपणे या पद्धतीचे अनुसरण करते:
- मालकीचे वर्ग स्पष्ट करा
- प्रत्येक वर्गाचे एनरोलमेंट पाथ मॅप करा
- MDM ला आयडेंटिटीशी कनेक्ट करा
- योग्य तिथे सर्टिफिकेशन्स आणि WiFi प्रोफाईल्स पुश करा
- ॲक्सेस देणे, मर्यादित करणे किंवा काढून घेण्यासाठी कंप्लायन्स आणि आयडेंटिटी स्थिती वापरा
तो असा टप्पा आहे जिथे MDM केवळ एक डिव्हाइस टूल न राहता तुमच्या ॲक्सेस आर्किटेक्चरचा एक भाग बनते.
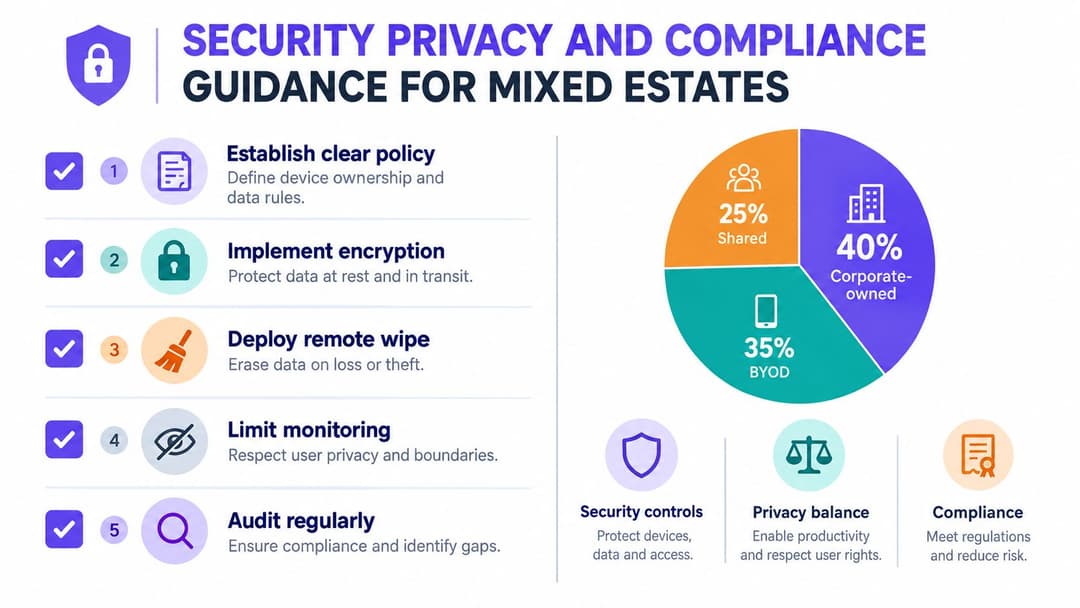
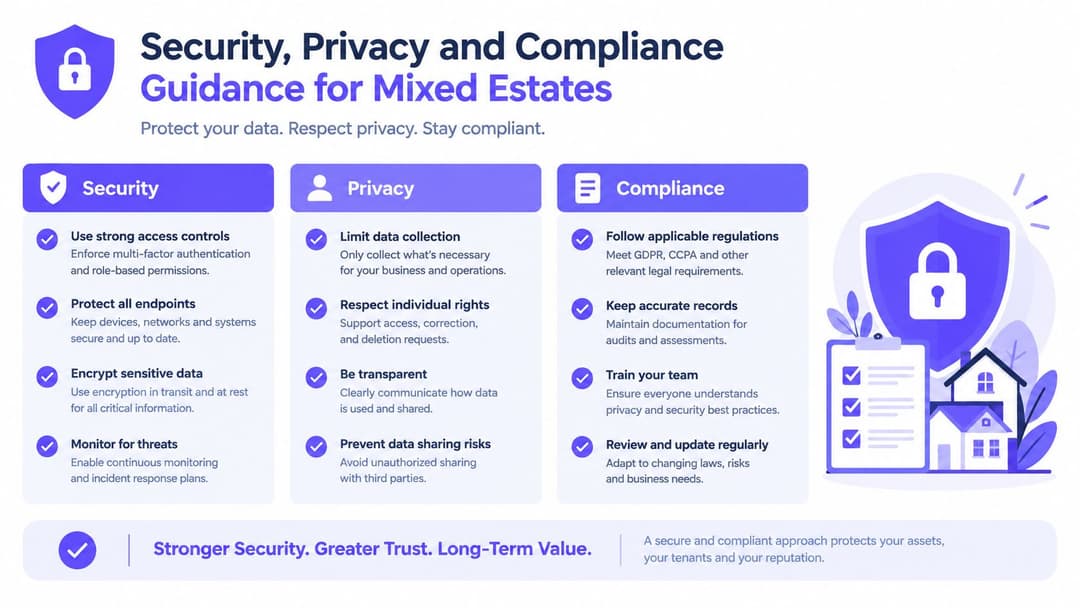
मिश्र मालमत्तांसाठी सुरक्षा, गोपनीयता आणि अनुपालन मार्गदर्शन
मिश्र स्वरूपाचे नेटवर्क हे तुमचे MDM डिझाइन वास्तविक कामकाजाचे जीवन प्रतिबिंबित करते की एखादा आदर्शवादी आराखडा, याची परीक्षा घेते. एकाच ठिकाणी वैयक्तिक iPhone वापरणारा डॉक्टर, शिफ्टनुसार टॅबलेट शेअर करणारी फ्रंट डेस्क टीम, तात्पुरते डिव्हाइसेस बाळगणारे कंत्राटदार आणि पूर्णपणे व्यवस्थापित कॉर्पोरेट फोन वापरणारे व्यवस्थापक असू शकतात. जर हे सर्व डिव्हाइसेस एकाच ॲप्स आणि WiFi ला स्पर्श करत असतील, तर सुरक्षा, गोपनीयता आणि अनुपालन नियम सर्वांसाठी एकसारखे असू शकत नाहीत.
विश्वासाच्या सीमांपासून सुरुवात करा
पहिला प्रश्न हा नाही की कन्सोलमध्ये कोणते सेटिंग सक्षम करायचे. तर तो हा आहे की प्रत्येक मालकी मॉडेलसाठी तुमची विश्वासाची मर्यादा कुठे आहे.
कर्मचाऱ्यांशी संवाद साधण्यासाठी वापरल्या जाणाऱ्या वैयक्तिक मालकीच्या फोनला, ट्रॉलीवर ठेवलेल्या क्लिनिकल टॅबलेटसारखे किंवा अनेक मालमत्तांमध्ये वापरल्या जाणाऱ्या संस्थेने दिलेल्या हँडसेटसारखे वागवले जाऊ नये. अधिक सुरक्षित दृष्टीकोन म्हणजे, प्रत्येक श्रेणीतील डिव्हाइस कोणत्या डेटापर्यंत पोहोचू शकते, त्याने ओळखीचा कोणता पुरावा सादर केला पाहिजे आणि त्या बदल्यात संस्था कशावर नियंत्रण ठेवू शकते, हे सोप्या भाषेत ठरवणे आवश्यक आहे. आधी नमूद केल्याप्रमाणे, अनेक संस्था हे नियम स्पष्टपणे परिभाषित करण्यापूर्वीच BYOD ला परवानगी देतात.
लोक सहजपणे पालन करू शकतील अशा निर्णयांच्या आधारे पॉलिसी तयार करा:
- कोणती माहिती व्यावसायिक डेटा मानली जाते
- कोणते वापरकर्ते आणि डिव्हाइस श्रेणी त्यात ॲक्सेस मिळवू शकतात
- प्रत्येक श्रेणीसाठी कोणत्या व्यवस्थापन पातळीची आवश्यकता आहे
- IT टीम वैयक्तिक डिव्हाइसेसवर काय पाहू शकते आणि काय पाहू शकत नाही
- निवडक वाइप कधी लागू होते आणि पूर्ण वाइपला कधी परवानगी दिली जाते
- तात्पुरते कर्मचारी, कंत्राटदार आणि शेअर्ड डिव्हाइसेससाठी ॲक्सेस कसा बदलतो
गोपनीयता केवळ गृहीत न धरता स्पष्टपणे दिसणे आवश्यक आहे
जेव्हा नियंत्रण मर्यादा स्पष्ट असते तेव्हा कर्मचारी सहसा ते स्वीकारतात. अडचण तेव्हा सुरू होते जेव्हा एनरोलमेंट म्हणजे संपूर्ण फोन स्वाधीन केल्यासारखे वाटते.
BYOD साठी MDM तेव्हाच उत्तम काम करते जेव्हा ते खाजगी कारमधील लॉक केलेल्या ऑफिस बॅगसारखे कार्य करते. IT विभाग बॅगचे व्यवस्थापन करतो, डिक्कीचे, म्युझिक ॲपचे किंवा वैयक्तिक फोटोंचे नाही. प्रत्यक्षात याचा अर्थ कामाचा डेटा वैयक्तिक डेटापासून वेगळा करणे, प्रवेशाच्या निर्णयांसाठी आवश्यक असलेली डिव्हाइस माहितीच गोळा करणे आणि ती मर्यादा पॉलिसी मजकुरात लपवण्याऐवजी नोंदणी दरम्यान स्पष्ट करणे असा आहे.
यासारख्या नियंत्रणांचा वापर करा:
- व्यवसाय ॲप्स आणि डेटा वेगळा ठेवण्यासाठी वर्क प्रोफाइल किंवा कंटेनरायझेशन
- वैयक्तिक फाइल्सना स्पर्श न करता व्यावसायिक सामग्री काढून टाकण्यासाठी सिलेक्टिव्ह वाइप
- कशाचे निरीक्षण केले जात आहे हे स्पष्ट करणारी स्पष्ट संमती भाषा
- सुरक्षा, प्रवेश आणि सपोर्ट गरजांशी संबंधित किमान डेटा संकलन
तुमच्या टीमला अतिरेक न करता मोबाइल वातावरणाचे निरीक्षण करण्याबाबत व्यावहारिक प्राथमिक माहिती हवी असल्यास, IT टीमसाठी मोबाइल ॲप ट्रॅकिंग वरील हे मार्गदर्शक एक उपयुक्त वाचन आहे.
अनुपालन हे मालकी आणि ओळखीनुसार असले पाहिजे
मिश्र मालमत्तांमध्ये अनुपालन (compliance) म्हणजे केवळ डिव्हाइसची तपासणी यादी नसते. तर डिव्हाइसचा वापर कोणी केला, सुरक्षिततेची कोणती पातळी लागू केली आणि ॲक्सेस हा जोखमीशी सुसंगत होता की नाही याची ती एक नोंद असते.
हे आदरातिथ्य (hospitality), आरोग्यसेवा (healthcare) आणि बहु-भाडेकरू (multi-tenant) वातावरणात महत्त्वाचे ठरते जेथे डिव्हाइस लोक, ठिकाणे आणि भूमिकांमध्ये बदलत असतात. रिसेप्शनवरील सामायिक टॅब्लेटला सेशन नियंत्रणे आणि जलद रि-प्रोविजनिंगची आवश्यकता असू शकते. डॉक्टरांच्या वैयक्तिक फोनला मर्यादित ॲप प्रवेश आणि मजबूत ओळख पडताळणीची आवश्यकता असू शकते, परंतु संपूर्ण-डिव्हाइस नियंत्रणाची नाही. तात्पुरत्या कर्मचाऱ्याला केवळ तीन दिवसांसाठी आणि इतर कुठेही प्रवेश नसलेला ॲक्सेस हवा असू शकतो.
येथेच MDM आणि WiFi पॉलिसीमध्ये सुसंगतता असणे आवश्यक आहे. जर एखादे डिव्हाइस पॉलिसीच्या कक्षेबाहेर गेले, त्याचे वर्क प्रोफाइल काढून टाकले गेले किंवा त्याच्याशी जोडलेल्या वापरकर्त्याच्या ओळखीशी ते जुळत नसेल, तर नेटवर्क ॲक्सेस त्यानुसार बदलला पाहिजे. हे नियम डिझाइन करणाऱ्या टीम्ससाठी, ओळख-आधारित वायरलेस ॲक्सेससाठीचे हे enterprise WiFi security guide for identity-led wireless access एक उपयुक्त संदर्भ आहे.
मिश्र मालमत्तेसाठी एक व्यावहारिक चेकलिस्ट
- मालकी मॉडेलनुसार पॉलिसी वेगळी ठेवा जेणेकरून BYOD, कॉर्पोरेट मालकीच्या आणि शेअर केलेल्या डिव्हाइसेसना समान नियंत्रणे लागू होणार नाहीत.
- प्रवेश हा ओळख आणि डिव्हाइसच्या स्थितीशी लिंक करा जेणेकरून अनुपालन न करणाऱ्या डिव्हाइसवरील वैध वापरकर्त्याला अनुपालन करणाऱ्या वापरकर्त्यासारखा प्रवेश मिळणार नाही.
- संपूर्ण डेटा पुसून टाकणे (full wipe) फक्त संस्थेच्या मालकीच्या हार्डवेअरसाठी राखून ठेवा आणि वैयक्तिक डिव्हाइसेसवर निवडक डेटा पुसून टाकणे (selective wipe) वापरा.
- तात्पुरत्या आणि फ्रंटलाइन वापरकर्त्यांसाठी विशेष हाताळणी परिभाषित करा कारण अल्पकालीन प्रवेश अनेकदा दीर्घकालीन अपवाद बनतो.
- नोंदणी आणि सपोर्ट दरम्यान गोपनीयता मर्यादा सोप्या भाषेत दस्तऐवजीकरण करा.
- शेअर केलेल्या-डिव्हाइसचे लॉग्स आणि पुन्हा वाटप प्रक्रियेचे पुनरावलोकन करा जेणेकरून शिफ्टमधील बदल आणि हस्तांतरणानंतरही उत्तरदायित्व कायम राहील.
उत्कृष्ट पद्धती आणि रिअल वर्ल्ड वापर प्रकरणे जी परिणाम देतात
एक चांगली MDM अंमलबजावणी ही एखाद्या फीचर लाँचपेक्षा उत्तम प्रकारे चालवल्या जाणाऱ्या व्यवस्थापनासारखी दिसते. तुम्ही प्रत्येक व्यक्तीला एकच की देत नाही, प्रत्येक खोलीला समान ॲक्सेस नियम लागू करत नाही आणि लोक ते स्वतः समजून घेतील अशी अपेक्षा ठेवत नाही. तुम्ही ठरवता की कोणाला कशाची गरज आहे, किती काळासाठी आहे, कोणत्या डिव्हाइसवर आहे आणि ती स्थिती बदलल्यावर काय झाले पाहिजे.
संमिश्र मालमत्तांमध्ये हे सर्वात महत्त्वाचे ठरते. वैयक्तिक मालकीचा फोन, सामायिक केलेला चेक-इन टॅब्लेट आणि कॉर्पोरेट मालकीचे व्यवस्थापकाचे डिव्हाइस हे सर्व एकाच दिवशी कनेक्ट होऊ शकतात, परंतु त्यांचे व्यवस्थापन एकाच पद्धतीने केले जाऊ नये. जे संघ उत्तम परिणाम मिळवतात ते या वास्तवाचा विचार करून सुरुवात करतात, आणि नंतर MDM पॉलिसीला ओळख आणि WiFi प्रवेशाशी जोडतात जेणेकरून नियंत्रण केवळ ॲडमिन कन्सोलमध्येच नाही, तर दैनंदिन कामकाजात देखील दिसून येते.
गो-लाइव्ह नंतरही MDM उपयुक्त ठेवणारी पद्धत
- एका व्यावहारिक वर्कफ्लोपासून सुरुवात करा. एखादा डिव्हाइस गट किंवा साइट निवडा जिथे समस्या स्पष्ट आहे, जसे की रिसेप्शनवरील सामायिक केलेले टॅब्लेट्स किंवा तात्पुरत्या कर्मचाऱ्यांसाठी BYOD ॲक्सेस. विस्तार करण्यापूर्वी तेथील नोंदणी आणि सपोर्टच्या समस्या सोडवा.
- मालकी आणि भूमिकेभोवती पॉलिसी तयार करा. कॉर्पोरेट-मालकीच्या डिव्हाइसेसवर अधिक कडक नियंत्रणे असू शकतात. BYOD साठी बऱ्याचदा ॲप-स्तरीय संरक्षण आणि निवडक वाइप (selective wipe) आवश्यक असते. सामायिक केलेल्या डिव्हाइसेससाठी जलद पुनर्नियुक्ती, लहान सत्र नियंत्रणे आणि स्पष्ट जबाबदारी आवश्यक असते.
- लाइफसायकलमधील बदल ओळखीशी (identity) जोडा. जॉइनर्स, मूव्हर्स, लीव्हर्स, कंत्राटदार आणि एजन्सी कर्मचारी यांच्या बाबतीत शक्य असेल तिथे प्रवेशातील बदल स्वयंचलितपणे लागू झाले पाहिजेत. जर रोजगाराच्या स्थितीत बदल झाला, तर त्यासोबत डिव्हाइस ॲक्सेस आणि WiFi अधिकार देखील बदलले पाहिजेत.
- गोपनीयता सोप्या भाषेत समजावून सांगा. आयटी (IT) काय पाहू शकते, काय पाहू शकत नाही आणि डिव्हाइस पॉलिसीच्या बाहेर गेल्यावर काय होते हे समजल्यावर कर्मचारी वैयक्तिक डिव्हाइसेसची नोंदणी करण्याची शक्यता जास्त असते.
- नेटवर्क ॲक्सेस डिव्हाइसच्या विश्वासावर आधारित ठेवा. एखाद्या सुसंगत (compliant) डिव्हाइसचा नेटवर्क मार्ग असा नसावा ज्याने आपले वर्क प्रोफाइल गमावले आहे, आवश्यक अपडेट्स चुकवले आहेत किंवा साइन इन केलेल्या वापरकर्त्याशी जुळत नाही.
प्रत्यक्षात यशस्वी डिप्लॉयमेंट्स कशी दिसतात
हॉस्पिटॅलिटीमध्ये, मुख्य ताण सहसा वेगावर असतो. फ्रंट डेस्क टीम शिफ्ट दरम्यान टॅब्लेट्स शेअर करतात. व्यवस्थापक संस्थेच्या मालकीचे फोन वापरतात. हंगामी कामगार शेड्युलिंग किंवा टीम संवादासाठी त्यांचे वैयक्तिक डिव्हाइसेस वापरू शकतात. MDM या विविध प्रकारच्या डिव्हाइसेसना स्वतंत्र पॉलिसी ट्रॅकवर ठेवते, तर ओळख-आधारित WiFi मुळे कर्मचाऱ्यांचा एकच सामान्य पासवर्ड एकमेकांना देण्याची सवय बंद होते, जो करार संपल्यानंतरही बराच काळ सक्रिय राहतो.
आरोग्यसेवेमध्ये सहसा संप्रेषण प्रवेश आणि क्लिनिकल प्रवेश यामध्ये स्पष्ट फरक असतो. डॉक्टरांच्या वैयक्तिक फोनला मर्यादित डेटा प्रदर्शनासह मंजूर ॲप्स चालवण्याची परवानगी दिली जाऊ शकते, तर वॉर्डमधील डिव्हाइसला कठोर नियंत्रणे, मजबूत प्रमाणीकरण आणि वापरकर्त्यांमध्ये जलद रीसेटची आवश्यकता असते. मुख्य उद्देश सर्वत्र अधिक निर्बंध लादणे हा नाही, तर नियंत्रण हे जोखीम आणि भूमिकेशी सुसंगत असणे हा आहे.
मल्टी-टेनंट ऑपरेटर्सची समस्या वेगळी असते. कर्मचाऱ्यांचे डिव्हाइसेस, देखभालीचे हार्डवेअर आणि रहिवासी किंवा पाहुण्यांची कनेक्टिव्हिटी हे सर्व एकाच भौतिक वातावरणात असतात, परंतु त्यांनी समान सुरक्षिततेचे निकष गृहीत धरू नयेत. ओळख-आधारित WiFi सोबत जोडलेले MDM या गटांना स्पष्टपणे वेगळे करते, ज्यामुळे कंत्राटदाराला समाविष्ट करणे किंवा इमारतीचे डिव्हाइस पुन्हा नियुक्त करणे हे प्रत्येक वेळी मॅन्युअल नेटवर्क अपवाद बनत नाही.
मोजता येणारा परिणाम
जेव्हा नियमित घडणाऱ्या घटना विशेष प्रकरणांसारख्या हाताळण्याची गरज उरत नाही, तेव्हाच MDM चे खरे मूल्य दिसून येते.
हरवलेले डिव्हाइस त्वरित बंद केले जाऊ शकते. एखादा शेअर केलेला टॅबलेट रीसेट करून मागील वापरकर्त्याचा ॲक्सेस न ठेवता पुढील शिफ्टसाठी सुपूर्द केला जाऊ शकतो. तात्पुरत्या कर्मचाऱ्याला ठराविक वेळेचा ॲक्सेस मिळू शकतो जो नियोजित वेळेनुसार संपतो. वैयक्तिक डिव्हाइस संपूर्ण फोनवर IT ला पूर्ण नियंत्रण न देता कामाचा डेटा सुरक्षित ठेवू शकते.
हॉस्पिटॅलिटी, हेल्थकेअर आणि मल्टी-टेनंट ऑपरेटर्ससाठी, what is mobile device management (मोबाईल डिव्हाइस मॅनेजमेंट काय आहे) याचे हेच व्यावहारिक उत्तर आहे. हा एक कंट्रोल लेयर आहे जो मिश्र मालकी, बदलत्या भूमिका आणि नेटवर्क वातावरणात मोबाईल ॲक्सेस नियंत्रित ठेवण्यास मदत करतो जेथे ओळख आणि डिव्हाइसचा विश्वास नेहमी सुसंगत असणे आवश्यक आहे.
Purple पाहुणे, कर्मचारी आणि बहु-भाडेकरू (multi-tenant) वातावरणासाठी पासवर्डशिवाय WiFi ॲक्सेस आणि ओळख-आधारित नेटवर्किंग प्रदान करते, आणि डिव्हाइस ट्रस्टला सुरक्षित नेटवर्क ॲक्सेसशी जोडण्यासाठी हे तुमच्या MDM धोरणासोबत काम करू शकते. तुम्ही BYOD, शेअर केलेले डिव्हाइसेस किंवा प्रमाणपत्र-आधारित कर्मचारी WiFi वर काम करत असल्यास, ते व्यावहारिक मोबाईल ॲक्सेस डिझाइनमध्ये कसे बसते हे पाहण्यासाठी Purple ला भेट द्या.