মোবাইল ডিভাইস ম্যানেজমেন্ট হল এমন একটি সিস্টেম যা IT টিমগুলো ফোন, ট্যাবলেট এবং ল্যাপটপ বড় আকারে তালিকাভুক্ত করতে, কনফিগার করতে, সুরক্ষিত করতে এবং দূর থেকে নিয়ন্ত্রণ করতে ব্যবহার করে, যার মধ্যে কোনও ডিভাইস হারিয়ে গেলে রিমোট ওয়াইপ করাও অন্তর্ভুক্ত। UK-তে এটি আর কোনও নতুন বিষয় নয়: ৭ জুলাই ২০২৫ পর্যন্ত ৬ মাসে ১৬৬টি স্থায়ী চাকরির শূন্যপদে মোবাইল ডিভাইস ম্যানেজমেন্ট দক্ষতার উল্লেখ করা হয়েছে, যা সমস্ত স্থায়ী UK চাকরির বিজ্ঞাপনের ০.২৮% প্রতিনিধিত্ব করে, যার গড় বার্ষিক বেতন হল £৩৭,৫০০।
একজন হোটেল ডিউটি ম্যানেজার শিফট শেষে একটি কাজের ফোন রেখে যান। একজন নার্স ডিউটি রুটিন চেক করতে ব্যক্তিগত হ্যান্ডসেট ব্যবহার করেন। একজন কন্ট্রাক্টর নিজের ট্যাবলেট নিয়ে সাইটে আসেন এবং তার এখনই WiFi প্রয়োজন, কোনও দীর্ঘ হেল্পডেস্ক প্রক্রিয়ার পর নয়। বেশিরভাগ প্রতিষ্ঠানের একটি পরিষ্কার, অভিন্ন ফ্লিট থাকে না। তাদের কাছে কর্পোরেট ডিভাইস, ব্যক্তিগত ডিভাইস, শেয়ার করা ট্যাবলেট, অস্থায়ী ব্যবহারকারী এবং ফ্রন্টলাইন টিমগুলোর একটি মিশ্রণ থাকে যারা একটি জটিল তালিকাভুক্তি প্রক্রিয়ার জন্য কাজ বন্ধ রাখতে পারে না।
সেখানেই মানুষ প্রায়শই what is mobile device management এই প্রশ্নটি নিয়ে আটকে যায়। তারা প্রযুক্তিগত ফিচারের একটি তালিকা আশা করে। তাদের আসলে যা প্রয়োজন তা হলো অ্যাক্সেস নিয়ন্ত্রণ, ডেটা সুরক্ষিত রাখা এবং মালিকানা জটিল হলেও মোবাইল কাজকে ব্যবহারযোগ্য রাখার জন্য একটি ব্যবহারিক মডেল।
আধুনিক কর্মক্ষেত্রে Mobile Device Management-এর পরিচিতি
একজন হোটেল ডিউটি ম্যানেজার দেরিতে শিফট শেষ করে রিসেপশনে একটি কাজের ফোন ফেলে রেখে যান। অন্য একটি ফ্লোরে, একজন ঠিকাদার একটি ব্যক্তিগত ট্যাবলেট নিয়ে আসেন এবং প্রথম গেস্ট চেক-ইন শুরু হওয়ার আগে তার WiFi প্রয়োজন হয়। একটি কেয়ার সেটিংয়ে, একজন নার্স রাউন্ডের মাঝে তার ব্যক্তিগত হ্যান্ডসেটে ডিউটি রোটা পরীক্ষা করেন। এগুলো কোনো ব্যতিক্রমী ঘটনা নয়। এগুলো আধুনিক কর্মক্ষেত্রের স্বাভাবিক অপারেটিং অবস্থা।
মোবাইল ডিভাইস ম্যানেজমেন্ট অত্যন্ত গুরুত্বপূর্ণ কারণ বর্তমান সময়ে খুব কম প্রতিষ্ঠানেই একক মালিকানাধীন ডিভাইস রয়েছে। তাদের অধীনে রয়েছে একটি মিশ্র ডিভাইস ব্যবস্থা। কর্পোরেট ফোনের পাশাপাশি রয়েছে BYOD, শেয়ার্ড ট্যাবলেট, অস্থায়ী কর্মীদের ডিভাইস এবং ঠিকাদারদের এন্ডপয়েন্ট। প্রশ্নটি কেবল একটি ফোনকে কীভাবে সুরক্ষিত করা যায় তা নয়। এটি হলো কীভাবে সিদ্ধান্ত নেওয়া যায় যে কোন ব্যক্তি, কোন ডিভাইসের মাধ্যমে, কোন নেটওয়ার্ক এবং ডেটাতে কতক্ষণের জন্য অ্যাক্সেস পাবেন।
মোবাইল ডিভাইস ম্যানেজমেন্টের জন্য UK Government Security policy for mobile device management এই অপারেশনাল বাস্তবতাকে প্রতিফলিত করে। এটি প্রতিষ্ঠানের কর্পোরেট ডিভাইসে রিমোট ওয়াইপ কার্যকর করার ক্ষমতার ওপর জোর দেয় এবং মোবাইল ঝুঁকি মোকাবিলার জন্য MDM-কে একটি মৌলিক নিয়ন্ত্রণ ব্যবস্থা হিসেবে গণ্য করে।
সহজ ভাষায় একটি সংজ্ঞা
MDM হলো একটি সেন্ট্রাল সিস্টেম যা IT টিমগুলো বড় পরিসরে স্মার্টফোন, ট্যাবলেট এবং ল্যাপটপ তালিকাভুক্ত, কনফিগার, সুরক্ষিত এবং নিয়ন্ত্রণ করতে ব্যবহার করে।
এটিকে মোবাইল অ্যাক্সেসের একটি নিয়মের ইঞ্জিন হিসাবে দেখা একটি সহজ উপায়। প্রতিটি ডিভাইস ম্যানুয়ালি সেট আপ করার পরিবর্তে, আইটি বিভাগ একবারই পলিসি সংজ্ঞায়িত করে, সেগুলিকে ব্যবহারকারী, মালিকানার ধরণ এবং ঝুঁকির সাথে যুক্ত করে এবং পুরো এস্টেট জুড়ে ধারাবাহিকভাবে প্রয়োগ করে।
সেই পার্থক্যটি গুরুত্ব বহন করে।
বাস্তবে, MDM শুধুমাত্র হ্যান্ডসেটের মধ্যে সীমাবদ্ধ নয়। এটি পরিচয়, ডিভাইসের বিশ্বাসযোগ্যতা, অ্যাপ এবং নেটওয়ার্ক অ্যাক্সেসের মাঝে কাজ করে। হোটেলের সুপারভাইজার দ্বারা ব্যবহৃত একটি কর্পোরেট মালিকানাধীন iPhone-কে একজন খণ্ডকালীন কর্মীর ব্যবহৃত ব্যক্তিগত Android ফোনের মতো একইভাবে বিবেচনা করা উচিত নয়, এমনকি যদি উভয়েরই একই সাইটে ইন্টারনেট অ্যাক্সেসের প্রয়োজন হয়। একটি ভালো মোবাইল ম্যানেজমেন্ট এই পার্থক্যটি বুঝতে পারে এবং সঠিক স্তরের নিয়ন্ত্রণ প্রয়োগ করে।
ব্যবহারিক নিয়ম: যদি একটি ডিভাইস বিজনেস অ্যাপ, স্টাফ WiFi, গেস্ট অপারেশন সিস্টেম বা সংবেদনশীল ডেটা অ্যাক্সেস করতে পারে, তবে সেটির জন্য একটি স্পষ্ট অ্যাক্সেস সিদ্ধান্ত থাকা প্রয়োজন।
এটি ছাড়া কর্মক্ষেত্রগুলো কেন সমস্যায় পড়ে
সমস্যাটি সাধারণত শুরু হয় মালিকানা এবং অ্যাক্সেসের মধ্যে পার্থক্যের কারণে। একটি ডিভাইস ব্যবসার, কর্মচারীর, এজেন্সির কর্মীর বা কোনো তৃতীয় পক্ষের সরবরাহকারীর হতে পারে। তবুও তাদের সকলেরই কোনো না কোনোভাবে কানেক্টিভিটির প্রয়োজন হতে পারে। MDM ছাড়া এই সিদ্ধান্তগুলো প্রায়শই শেয়ার্ড পাসওয়ার্ড, ওয়ান-অফ ব্যতিক্রম বা ম্যানুয়াল সেটআপের মাধ্যমে পরিচালনা করা হয়। এটি নিয়ন্ত্রণ করা কঠিন এবং দ্রুত পরিবর্তন করা আরও বেশি কঠিন।
যুক্তরাজ্য সরকারের বিশ্লেষকরা Cyber Security Breaches Survey 2025-এ দেখেছেন যে যুক্তরাজ্যের অনেক প্রতিষ্ঠান এখনও বিভিন্ন ধরণের লঙ্ঘন এবং সাইবার আক্রমণের সম্মুখীন হচ্ছে। একই সময়ে, কর্মী, ঠিকাদার এবং ফ্রন্টলাইন টিমগুলোর জন্য মোবাইল অ্যাক্সেস একটি নিয়মিত বিষয়। এর অপারেশনাল ঝুঁকি অত্যন্ত স্পষ্ট। নিয়ন্ত্রণের চেয়ে অ্যাক্সেস দ্রুত প্রসারিত হচ্ছে।
একটি উপযুক্ত উদাহরণ হতে পারে বিভিন্ন ধরণের ভিজিটর থাকা একটি বিল্ডিং। ফুল-টাইম স্টাফদের একটি স্থায়ী ব্যাজের প্রয়োজন হতে পারে। এজেন্সি কর্মীদের এমন একটি ব্যাজ প্রয়োজন হতে পারে যা এক সপ্তাহ পর এক্সপায়ার হয়ে যায়। অতিথিদের হয়তো কেবল পাবলিক এলাকায় অ্যাক্সেসের প্রয়োজন হতে পারে। ডিভাইসের ক্ষেত্রেও বিষয়টি একইভাবে কাজ করে। একটি একক পলিসি সব ধরনের মালিকানা মডেলের জন্য উপযুক্ত নয়, এবং একটি একক WiFi পাসওয়ার্ড তো অবশ্যই নয়।
মিশ্র মালিকানা MDM আলোচনাকে পরিবর্তন করে
এই কারণেই কেবল ফিচারের তালিকা দেখে আসল উদ্দেশ্য বোঝা যায় না। ব্যস্ত অ্যাডমিনদের জন্য রিমোট ওয়াইপ বা পাসকোড প্রয়োগের অর্থ বোঝা খুব একটা কঠিন নয়। তাদের আসল চ্যালেঞ্জ হলো ব্যবসার গতি না কমিয়ে বিভিন্ন মালিকানার মডেল জুড়ে ন্যায্যভাবে এবং দ্রুত পলিসি প্রয়োগ করা।
সাধারণ ডিভাইসের গ্রুপগুলো সাধারণত এই রকম দেখায়:
- প্রতিষ্ঠানের মালিকানাধীন ডিভাইসগুলোর জন্য স্ট্যান্ডার্ড সেটআপ, অ্যাপ সরবরাহ, নীতি প্রয়োগ এবং একটি পরিষ্কার অবসর প্রক্রিয়ার প্রয়োজন।
- BYOD ডিভাইসগুলোর জন্য স্পষ্ট সীমানা প্রয়োজন যাতে ব্যক্তিগত ডেটাতে হস্তক্ষেপ না করে কাজের অ্যাক্সেস সুরক্ষিত করা যায়।
- শেয়ার করা, কিয়স্ক এবং অস্থায়ী ডিভাইসগুলোর জন্য দ্রুত সাইন-ইন, দ্রুত পুনঃবরাদ্দকরণ এবং সমপরিমাণ দ্রুত অ্যাক্সেস প্রত্যাহারের প্রয়োজন।
- কন্ট্রাক্টর এবং অংশীদারদের ডিভাইসগুলোর প্রায়শই পরিচয় এবং সময়ের সাথে সম্পর্কিত সীমিত নেটওয়ার্ক অ্যাক্সেসের প্রয়োজন হয়, কোনও ব্যাপক অভ্যন্তরীণ অ্যাক্সেসের নয়।
হসপিটালিটি, হেলথকেয়ার এবং মাল্টি-ট্যানেন্ট সাইটগুলির জন্য এটি আরও বেশি গুরুত্বপূর্ণ হয়ে ওঠে। ডিভাইসটি নিয়ন্ত্রণের সমস্যার একটি অংশ মাত্র। অন্য অংশটি হলো নেটওয়ার্ক। MDM যদি নিশ্চিত করতে পারে যে ব্যবহারকারী কে, তাদের কী ধরণের ডিভাইস রয়েছে এবং এটি পলিসি মেনে চলে কিনা, তবে WiFi অ্যাক্সেস শেয়ার্ড এবং স্থায়ী হওয়ার পরিবর্তে পাসওয়ার্ডহীন এবং শর্তাধীন হতে পারে। এটি এমন একটি ব্যবধান দূর করে যা অনেক সংস্থা এখনও ভেন্যু স্টাফ, রোমিং ক্লিনিশিয়ান, মৌসুমী কর্মী এবং থার্ড-পার্টি টিমের জন্য বহন করে চলেছে।
সঠিকভাবে ব্যবহার করা হলে, MDM আইটি এবং অপারেশনস টিমকে সেই মিশ্র বাস্তবতাকে পরিচালনা করার একটি বাস্তবসম্মত উপায় দেয়। এটি মোবাইল অ্যাক্সেসকে একগুচ্ছ ব্যতিক্রম থেকে আইডেন্টিটি, ডিভাইসের অবস্থা এবং ব্যবসায়িক প্রয়োজনের ওপর ভিত্তি করে একটি নিয়ন্ত্রিত সিস্টেমে রূপান্তরিত করে।
Mobile Device Management কীভাবে কাজ করে তা বোঝা
MDM কিছুটা এয়ার ট্রাফিক কন্ট্রোল টাওয়ারের মতো কাজ করে। টাওয়ারটি বিমান চালায় না। এটি চলাচল সমন্বয় করে, নিয়ম কার্যকর করে এবং কোনটি সক্রিয়, কোনটি নিয়ম মেনে চলছে এবং কোনটিতে হস্তক্ষেপ প্রয়োজন তার একটি পরিষ্কার চিত্র বজায় রাখে।
একই প্যাটার্ন মোবাইল এস্টেটের ক্ষেত্রেও প্রযোজ্য। একজন অ্যাডমিন পলিসি সংজ্ঞায়িত করতে একটি ম্যানেজমেন্ট কনসোল ব্যবহার করেন। ডিভাইসটি অপারেটিং সিস্টেমের ম্যানেজমেন্ট ফ্রেমওয়ার্কের মাধ্যমে সেই পলিসিগুলো গ্রহণ করে। একবার তালিকাভুক্ত হয়ে গেলে, ডিভাইসটি স্ট্যাটাস রিপোর্ট পাঠাতে পারে এবং ওভার-দ্য-এয়ার অনুমোদিত কমান্ডগুলো গ্রহণ করতে পারে।
মোবাইল ডিভাইস ম্যানেজমেন্ট ফোনে থাকা কোনও একক অ্যাপ নয়। এটি পুরো ফ্লিট জুড়ে এনরোলমেন্ট, পলিসি ডেলিভারি, কমপ্লায়েন্স চেকিং এবং রিমোট অ্যাকশনের জন্য একটি অপারেটিং মডেল।
অপারেশনাল লুপ
অধিকাংশ MDM ডিপ্লয়মেন্ট একই মৌলিক লুপ অনুসরণ করে।
ডিভাইস তালিকাভুক্ত করুন (Enrol)
ডিভাইসটি প্রতিষ্ঠানের ম্যানেজমেন্ট সিস্টেমে রেজিস্টার করা হয়। এটি প্রতিষ্ঠানের মালিকানাধীন কোনো ডিভাইসের প্রথম সেটআপের সময় অথবা কোনো ব্যক্তিগত ডিভাইসে ব্যবহারকারী-চালিত প্রক্রিয়ার মাধ্যমে হতে পারে।ডিভাইস এবং ব্যবহারকারী শনাক্ত করুন
প্ল্যাটফর্মটি মালিকানার ধরণ, অপারেটিং সিস্টেম, ব্যবহারকারী অ্যাসাইনমেন্ট এবং ম্যানেজমেন্ট স্টেট-এর মতো গুরুত্বপূর্ণ বিবরণ রেকর্ড করে।কনফিগারেশন প্রয়োগ করুন
MDM সেটআপগুলি পুশ করে যেমন WiFi, ইমেল, VPN, সার্টিফিকেট, পাসকোড নিয়ম বা অ্যাপের ওপর বিধিনিষেধ।অ্যাপ এবং কন্টেন্ট পরিচালনা করুন
IT টিম প্রয়োজনীয় অ্যাপগুলি বিতরণ করে, সেগুলি আপডেট করে এবং অ্যাক্সেস শেষ করার প্রয়োজন হলে ব্যবসায়িক অ্যাপগুলি সরিয়ে দিতে পারে।কমপ্লায়েন্স মনিটর করুন
সিস্টেমটি পরীক্ষা করে দেখে যে ডিভাইসটি এখনও পলিসি মেনে চলছে কিনা। যদি না চলে, তবে অ্যাডমিনরা অ্যাক্সেস সীমিত করতে পারেন বা সংশোধনমূলক ব্যবস্থা নিতে পারেন।রিটায়ার বা ওয়াইপ করুন
যখন কোনো ডিভাইস হারিয়ে যায়, প্রতিস্থাপন করা হয় বা আর অনুমোদিত থাকে না, তখন প্রতিষ্ঠানটি মালিকানার নিয়ম অনুযায়ী ডেটা সরিয়ে দেয় বা ডিভাইসটি রিসেট করে।
যেখানে পাঠকরা প্রায়শই বিভ্রান্ত হন
লোকেরা প্রায়শই মনে করে MDM মানেই সম্পূর্ণ নজরদারি। এটি সেরকম নাও হতে পারে। MDM কী করতে পারে তা নির্ভর করে প্ল্যাটফর্ম, মালিকানার মডেল এবং আপনার সংস্থার পলিসি পছন্দের উপর। কাজের অ্যাক্সেসের জন্য তালিকাভুক্ত একটি ব্যক্তিগত মালিকানাধীন ফোনকে সম্পূর্ণ পরিচালিত কর্পোরেট হ্যান্ডসেটের মতো একইভাবে বিবেচনা করা উচিত নয়।
আরেকটি সাধারণ ভুল বোঝাবুঝি হলো যে MDM কেবল ডিভাইসের জন্যই গুরুত্বপূর্ণ। বাস্তবে, সবচেয়ে বড় মূল্য হলো ডিভাইসটি যা সক্ষম করে। ইমেল। ক্লিনিকাল সিস্টেম। স্টাফ অ্যাপ্লিকেশন। সুরক্ষিত WiFi। বিল্ডিং অ্যাক্সেস ওয়ার্কফ্লো। যদি এই পরিষেবাগুলো ডিভাইসটিকে বিশ্বাস করে, তবে ডিভাইসটি আপনার সিকিউরিটি বাউন্ডারির অংশ হয়ে উঠেছে।
যুক্তরাজ্যে Android নির্দেশিকা কেন গুরুত্বপূর্ণ
UK-এর National Cyber Security Centre বলছে যে প্রতিষ্ঠানগুলোর এমন একটি MDM পরিষেবা বেছে নেওয়া উচিত যা ডিভাইসের সংখ্যা এবং প্রযুক্তিগত পদ্ধতির সাথে সামঞ্জস্যপূর্ণ, এবং তারা তাদের মোবাইল ডিভাইস ম্যানেজমেন্ট নির্দেশিকায় স্পষ্টভাবে পরামর্শ দেয় যে প্রতিষ্ঠান-পরিচালিত ডিভাইসগুলোতে Android-এর ওপর ধারাবাহিক নীতি কার্যকর করতে MDM ব্যবহার করা উচিত। এটি একটি দরকারী অনুস্মারক যে MDM সবার জন্য এক মাপের হয় না। প্ল্যাটফর্মটি আপনার চলমান ডিভাইসগুলোর সাথে মিলতে হবে, কোনও বিক্রেতার ব্রোশিওরে থাকা কাল্পনিক ডিভাইসের সাথে নয়।
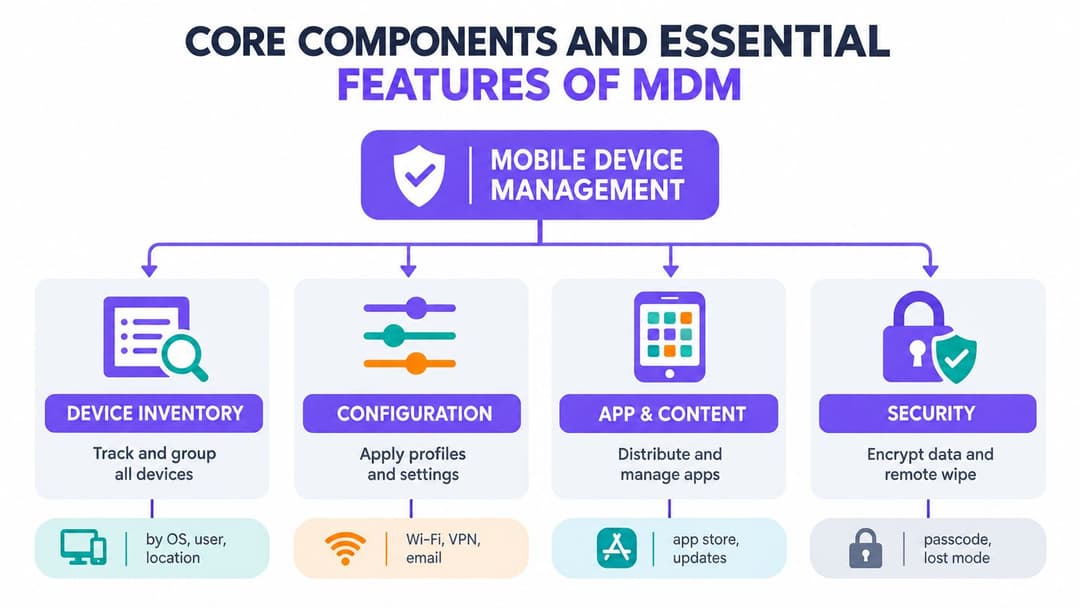
MDM এর মূল উপাদান এবং অপরিহার্য বৈশিষ্ট্যসমূহ
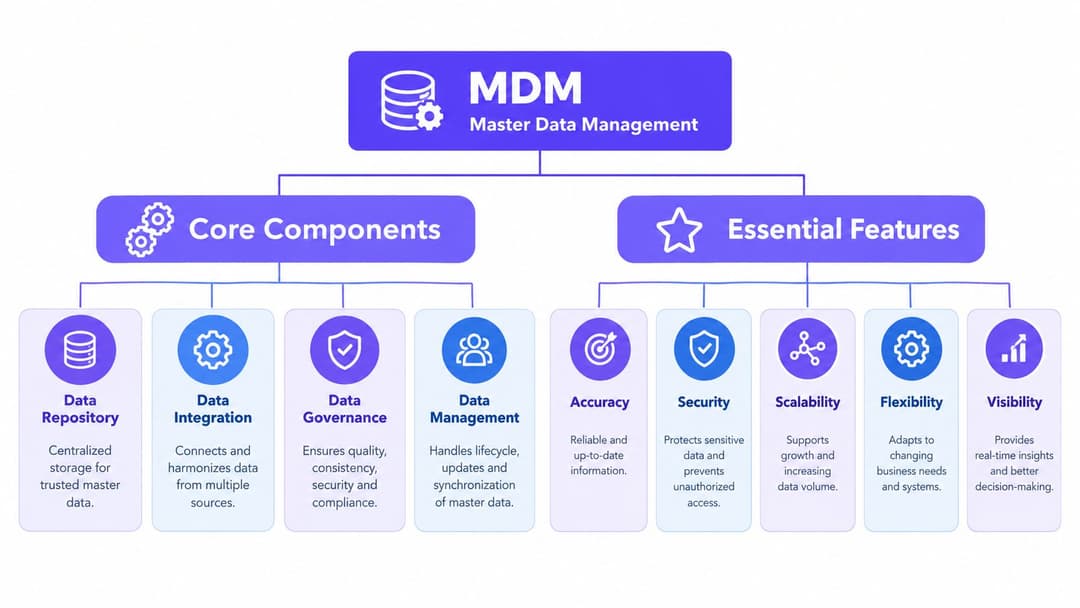
যদি আগের সেকশনে লুপের বিবরণ দেওয়া হয়ে থাকে, তবে এটি মেশিনের ভেতরের অংশগুলো সম্পর্কে। একটি দরকারী MDM প্ল্যাটফর্ম দীর্ঘ ফিচারের তালিকা দ্বারা সংজ্ঞায়িত হয় না। এটি সংজ্ঞায়িত হয় ভিন্ন ভিন্ন ডিভাইসের ধরণ এবং মালিকানার মডেল জুড়ে আপনার সংস্থার প্রয়োজনীয় নিয়ন্ত্রণগুলো এটি সমর্থন করতে পারে কি না তার দ্বারা।
ডিভাইস ইনভেন্টরি এবং গ্রুপিং
ইনভেন্টরি হলো মূল ভিত্তি। আপনার কাছে কোন ডিভাইসগুলো আছে, কে সেগুলো ব্যবহার করছে এবং কীভাবে সেগুলোকে শ্রেণীবদ্ধ করা হয়েছে তা যদি আপনি না জানেন, তবে অন্যান্য প্রতিটি নিয়ন্ত্রণ অনুমানের বিষয় হয়ে দাঁড়ায়।
একটি ভালো ইনভেন্টরি কেবল ডিভাইসের সংখ্যা গণনা করার চেয়েও বেশি কিছু করে। এটি ডিভাইসগুলোকে বাস্তবসম্মত বৈশিষ্ট্যের ভিত্তিতে গ্রুপ করে, যেমন:
- মালিকানার মডেল যেমন কর্পোরেট মালিকানাধীন, BYOD বা শেয়ারড
- ভূমিকা যেমন নার্স, কনসিয়ার্জ, ক্লিনার, ঠিকাদার বা রেসিডেন্ট সাপোর্ট
- ঝুঁকির প্রোফাইল যেমন সংবেদনশীল অ্যাপ বা প্রিভিলেজড অ্যাডমিন টুলে অ্যাক্সেস
- অবস্থান যেমন প্রোপার্টি, ওয়ার্ড, ব্রাঞ্চ বা ভেন্যু
একটি হোটেল অতিথিদের জন্য ব্যবহৃত ট্যাবলেটগুলোকে ব্যাক-অফিস সুপারভাইজারদের ফোন থেকে আলাদাভাবে পরিচালনা করতে পারে। একটি হাসপাতালের শেয়ার্ড ক্লিনিকাল কার্টগুলোর জন্য একটি আলাদা পলিসি গ্রুপের প্রয়োজন হতে পারে। গ্রুপিং করার ফলে আইটি বিভাগ প্রতিটি ডিভাইসকে একটি নির্দিষ্ট কাঠামোর মধ্যে বাধ্য করার পরিবর্তে সঠিক প্রেক্ষাপটে সঠিক নিয়ন্ত্রণ প্রয়োগ করতে পারে।
কনফিগারেশন এবং প্রোভিশনিং
কনফিগারেশন ম্যানেজমেন্টের মাধ্যমেই MDM অ্যাডমিনদের আসল সময় বাঁচাতে শুরু করে। ব্যবহারকারীদের একটি সেটআপ চেকলিস্ট দেওয়ার পরিবর্তে, আইটি বিভাগ সরাসরি তাদের প্রয়োজনীয় জিনিসগুলো ডিভাইসে পুশ করতে পারে।
এর মধ্যে সাধারণত অন্তর্ভুক্ত থাকে:
- নেটওয়ার্ক সেটিংস সুরক্ষিত স্টাফ WiFi-এর জন্য
- ইমেল এবং ক্যালেন্ডার প্রোফাইল অনুমোদিত বিজনেস অ্যাকাউন্টের জন্য
- VPN বা সার্টিফিকেট পে-লোড সুরক্ষিত ইন্টারনাল অ্যাক্সেসের জন্য
- নিষেধাজ্ঞা যা অবাঞ্ছিত পরিবর্তন বা ঝুঁকিপূর্ণ ফিচার ব্লক করে
এর বাস্তব সুবিধা হলো ধারাবাহিকতা বজায় রাখা। নতুন কর্মীরা দ্রুত ব্যবহারযোগ্য একটি ডিভাইস পেয়ে যান। সেটিংসের পরিবর্তন হওয়ার সাথে সাথে বিদ্যমান কর্মীরাও পলিসির সাথে সামঞ্জস্যপূর্ণ থাকেন।
অ্যাপ এবং কনটেন্ট নিয়ন্ত্রণ
অ্যাপসের মাধ্যমেই বেশিরভাগ ব্যবহারকারী প্রথমবার MDM-এর অভিজ্ঞতা লাভ করেন। তারা একটি ডিভাইস চালু করেন এবং প্রয়োজনীয় টুলগুলো ইতিমধ্যেই সেখানে প্রস্তুত থাকে।
এর মধ্যে কোম্পানির অ্যাপ স্টোর, সাইলেন্ট অ্যাপ ডিপ্লয়মেন্ট, সংস্করণ নিয়ন্ত্রণ এবং কেউ যখন দায়িত্ব পরিবর্তন করে তখন ব্যবসায়িক অ্যাপ সরিয়ে ফেলা অন্তর্ভুক্ত থাকতে পারে। মিশ্র এস্টেটের ক্ষেত্রে এটি গুরুত্বপূর্ণ, কারণ অ্যাপ অ্যাক্সেস প্রায়শই কেবল হার্ডওয়্যারের ওপর ভিত্তি করে নয়, আইডেন্টিটির ওপর ভিত্তি করে আলাদা হওয়া প্রয়োজন।
যেসব প্রতিষ্ঠানের জন্য ব্যবহারকারীর আইডেন্টিটির সাথে নেটওয়ার্ক অ্যাক্সেস সামঞ্জস্যপূর্ণ করা প্রয়োজন, তাদের জন্য multi-device access controls সেই অ্যাপ এবং অ্যাক্সেস লেয়ারকে আরও বিস্তৃত ব্যবহারকারীর যাত্রার সাথে সংযুক্ত করতে সাহায্য করে।
একটি পরিপক্ক MDM ডিজাইন এই প্রশ্ন করে না, “আমরা কি অ্যাপস পুশ করতে পারি?” এটি জিজ্ঞেস করে, “কোন ডিভাইসের কোন ব্যবহারকারী কোন অ্যাপ এবং কোন নেটওয়ার্ক পাথ পাবেন?”
নিরাপত্তা নিয়ন্ত্রণ এবং সাড়াদানকারী পদক্ষেপ
সিকিউরিটি ফিচারগুলোই বেশিরভাগ মানুষ প্রথমে লক্ষ্য করেন, তবে এগুলো কেবল তখনই ভালোভাবে কাজ করে যখন প্রাথমিক উপাদানগুলো শক্তিশালী হয়।
সাধারণ নিয়ন্ত্রণগুলোর মধ্যে রয়েছে:
- পাসকোড প্রয়োগ করা
- এনক্রিপশনের প্রয়োজনীয়তা
- লস্ট মোড বা লক কমান্ড
- কাজের ডেটার জন্য সিলেক্টিভ ওয়াইপ
- কর্পোরেট ডিভাইসের জন্য সম্পূর্ণ রিমোট ওয়াইপ
আসল বিষয়টি সমস্ত সম্ভাব্য নিয়ন্ত্রণ সংগ্রহ করা নয়। আসল উদ্দেশ্য হলো এমন নিয়ন্ত্রণগুলো বেছে নেওয়া যা মালিকানা এবং ঝুঁকিকে প্রতিফলিত করে। একজন ডাক্তারের ব্যক্তিগত মালিকানাধীন ফোনের জন্য কাজের প্রোফাইল আলাদা করার প্রয়োজন হতে পারে। ভেন্যুর মালিকানাধীন একটি চেক-ইন আইপ্যাডের জন্য আরও কঠোর লক-ডাউন এবং সম্পূর্ণ রিসেট করার ক্ষমতার প্রয়োজন হতে পারে।
মনিটরিং এবং রিপোর্টিং
রিপোর্টিং MDM-কে একটি সেটআপ প্রজেক্ট থেকে একটি অপারেশনাল শৃঙ্খলায় পরিণত করে। অ্যাডমিনদের জানা প্রয়োজন যে কোন ডিভাইসগুলি এনরোল করা হয়েছে, কোনগুলি পলিসি থেকে বিচ্যুত হয়েছে এবং কোনগুলি প্রতিস্থাপন বা অবসরের উপযুক্ত হয়েছে।
সেই দৃশ্যমানতা অডিট, ইনসিডেন্ট রেসপন্স এবং লাইসেন্স পর্যালোচনার সময়েও সাহায্য করে। এটি একটি সহজ কিন্তু ধ্রুবক প্রশ্নের উত্তর দেয় - বাইরে কী আছে, এবং সেটি কি এখনও নিয়ন্ত্রণে রয়েছে?
সঠিক ফিটের জন্য MDM EMM এবং UEM এর তুলনা
সংক্ষিপ্ত রূপগুলো শুনতে একই রকম মনে হওয়ার কারণে টিমগুলো প্রায়শই ভুল ক্যাটাগরি বেছে নেয়। কিন্তু সেগুলো এক নয়। এগুলোকে আলাদা করার সবচেয়ে দ্রুত উপায় হলো কাজের পরিধি মূল্যায়ন করা।
MDM মোবাইল ডিভাইস পরিচালনা এবং সুরক্ষিত করার দিকে মনোনিবেশ করে। EMM অ্যাপ এবং আইডেন্টিটি নিয়ন্ত্রণের মতো গতিশীল পরিষেবাগুলোর সাথে এটিকে আরও প্রসারিত করে। UEM আরও ব্যাপক পরিসরে কাজ করে এবং একটি একক ম্যানেজমেন্ট ফ্রেমওয়ার্ক থেকে বিভিন্ন ধরণের এন্ডপয়েন্ট পরিচালনা করার লক্ষ্য রাখে।
MDM বনাম EMM বনাম UEM তুলনা
| দক্ষতা | MDM | EMM | UEM |
|---|---|---|---|
| প্রধান ফোকাস | ডিভাইস কনফিগারেশন এবং নিরাপত্তা | মোবাইল ডিভাইস, অ্যাপ এবং অ্যাক্সেস ম্যানেজমেন্ট | মোবাইল এবং অন্যান্য এন্ডপয়েন্ট জুড়ে ইউনিফাইড ম্যানেজমেন্ট |
| সাধারণ এন্ডপয়েন্টসমূহ | ফোন, ট্যাবলেট, কিছু ল্যাপটপ | ফোন, ট্যাবলেট, গতিশীলতার উপর ফোকাস করা এন্ডপয়েন্টসমূহ | মোবাইল ডিভাইস, ল্যাপটপ, ডেস্কটপ এবং আরও ব্যাপক এন্ডপয়েন্ট সেট |
| অ্যাপ ম্যানেজমেন্টের গভীরতা | বেসিক থেকে মাঝারি | আরও শক্তিশালী মোবাইল অ্যাপ লাইফসাইকেল এবং পলিসি নিয়ন্ত্রণ | আরও ব্যাপক ক্রস-এন্ডপয়েন্ট অ্যাপ গভর্ন্যান্স |
| আইডেন্টিটি ইন্টিগ্রেশন | প্রায়শই উপস্থিত থাকে, কখনও কখনও সীমিত | ডিজাইনের আরও কেন্দ্রে থাকে | সাধারণত এন্ডপয়েন্ট ক্যাটাগরি জুড়ে ইন্টিগ্রেটেড থাকে |
| সবচেয়ে উপযুক্ত | যেসব সংস্থার দ্রুত শক্তিশালী ডিভাইস নিয়ন্ত্রণ প্রয়োজন | জটিল মোবাইল ওয়ার্কফ্লো এবং BYOD-এর প্রয়োজনীয়তা থাকা টিমসমূহ | যেসব পরিবেশ অনেক ধরনের এন্ডপয়েন্ট টাইপের জন্য একটি ফ্রেমওয়ার্ক চায় |
| সাধারণ ক্রেতার প্রশ্ন | আমরা কীভাবে ডিভাইসগুলি সুরক্ষিত এবং ওয়াইপ করব? | আমরা কীভাবে শুরু থেকে শেষ পর্যন্ত মোবাইল কাজ পরিচালনা করব? | আমরা কীভাবে পুরো এস্টেট জুড়ে এন্ডপয়েন্ট অপারেশন স্ট্যান্ডার্ডাইজ করব? |
কখন MDM-ই যথেষ্ট
যখন আপনার প্রধান অগ্রাধিকার নিচের বিষয়গুলো হয়, তখন সাধারণত শুধুমাত্র MDM-ই যথেষ্ট:
- কর্পোরেট মোবাইল ডিভাইস সুরক্ষিত করা
- WiFi, ইমেল এবং সার্টিফিকেট প্রোফাইল পুশ করা
- পাসকোড, এনক্রিপশন এবং ওয়াইপ পলিসি প্রয়োগ করা
- ডেস্কটপের সাথে ব্যাপক একীকরণ ছাড়াই একটি নির্দিষ্ট মোবাইল ফ্লিট পরিচালনা করা
ভেন্যু অপারেশন, হসপিটালিটি গ্রুপ, হেলথকেয়ার টিম এবং ছোট আকারের বিস্তৃত ব্যবসায়িক প্রতিষ্ঠানের ক্ষেত্রে এটি সাধারণ বিষয় যেখানে মোবাইল অ্যাক্সেসই প্রধান উদ্বেগের কারণ।
কখন EMM অথবা UEM ব্যবহার করা বেশি যৌক্তিক
আপনার চ্যালেঞ্জ যদি হার্ডওয়্যার নিয়ে কম এবং কাজের প্রেক্ষাপট নিয়ে বেশি হয়, তবে সাধারণত আপনাকে সাধারণ MDM থেকে আরও উন্নত ধাপে যেতে হবে।
যখন আপনার ব্যক্তিগত এবং কাজের ব্যবহারের মধ্যে শক্তিশালী বিভাজন, গভীর মোবাইল অ্যাপ লাইফসাইকেল কন্ট্রোল এবং আরও বেশি আইডেন্টিটি-ভিত্তিক পলিসি সিদ্ধান্তের প্রয়োজন হয় তখন EMM একটি ভালো সমাধান। UEM তখন অর্থপূর্ণ হয় যখন আপনার সংস্থা ফোন, ট্যাবলেট, ল্যাপটপ এবং ডেস্কটপ জুড়ে একটি একক অপারেটিং মডেল চায়, যা প্রায়শই একটি সেন্ট্রাল এন্ডপয়েন্ট কৌশলের সাথে যুক্ত থাকে।
আপনি প্রকৃতপক্ষে যে এস্টেট পরিচালনা করছেন তার জন্য কিনুন। কোনও প্ল্যাটফর্ম সব কিছু পরিচালনা করার প্রতিশ্রুতি দেয় বলেই সেটি কিনবেন না, যদি আপনার আসল সমস্যাটি হয় যে শেয়ার করা iPad এবং BYOD ফোনগুলি দুর্বল নিয়ন্ত্রণ সহ স্টাফ WiFi-এ যুক্ত হচ্ছে।
সিদ্ধান্তটি আভিজাত্যের বিষয়ে নয়। এটি সমস্যার সাথে সঠিক টুলের মিল করার বিষয়। অনেক দল একটি বিশাল এন্ডপয়েন্ট স্ট্যাকের অংশবিশেষ ব্যবহারের চেয়ে একটি নির্দিষ্ট MDM-এর সাথে শক্তিশালী আইডেন্টিটি এবং নেটওয়ার্ক ইন্টিগ্রেশন ব্যবহার করে ভালো ফল পায়।
ডিপ্লয়মেন্ট মডেল এবং নেটওয়ার্ক আইডেন্টিটি ইন্টিগ্রেশন
MDM-এর সবচেয়ে কঠিন অংশটি সাধারণত সেটিংসে ক্লিক করা নয়। এটি প্রতিটি মালিকানার মডেলের জন্য সঠিক এনরোলমেন্ট পাথ বেছে নেওয়া, এবং তারপর এমনভাবে নেটওয়ার্ক অ্যাক্সেসের সাথে ডিভাইসের বিশ্বাসযোগ্যতাকে লিঙ্ক করা যা ব্যবহারকারীরা সহজেই গ্রহণ করতে পারে।
মালিকানার ভিত্তিতে এনরোলমেন্ট মডেল বেছে নিন
একটি মিশ্র এস্টেটের জন্য একাধিক ডিপ্লয়মেন্ট প্যাটার্ন প্রয়োজন।
- প্রতিষ্ঠানের মালিকানাধীন ডেডিকেটেড ডিভাইসগুলি সাধারণত জিরো-টাচ বা আগে থেকে অ্যাসাইন করা তালিকাভুক্তির জন্য উপযুক্ত। IT টিম প্রথম বুট থেকেই সম্পূর্ণ পলিসি সেট প্রয়োগ করতে পারে।
- BYOD ডিভাইসগুলির ক্ষেত্রে কিছুটা নমনীয় হওয়া প্রয়োজন। লক্ষ্য হলো একটি ব্যক্তিগত ফোনকে সম্পূর্ণ নজরদারির মধ্যে থাকা কোম্পানির সম্পদে পরিণত না করে কাজের রিসোর্সগুলিতে নিয়ন্ত্রিত অ্যাক্সেস প্রদান করা।
- শেয়ার করা ফ্রন্টলাইন ডিভাইসগুলির গতি প্রয়োজন। এই ডিভাইসগুলি প্রায়শই স্টাফ, শিফট বা বিভাগের মধ্যে পরিবর্তিত হয়, তাই সাইন-ইন স্টেট এবং অ্যাপ অ্যাক্সেস সহজে প্রভিশন এবং বাতিল করার মতো সুবিধাজনক হতে হবে।
- অস্থায়ী কর্মী এবং ঠিকাদারদের জন্য সীমিত অ্যাক্সেস প্রয়োজন। তাদের ডিভাইসের অবস্থান ভিন্ন হতে পারে, তাই নেটওয়ার্ক এবং অ্যাপ্লিকেশন পলিসি সেই অনুযায়ী মানিয়ে নেওয়া উচিত।
একটি সাধারণ ভুল হলো সবার জন্য সবচেয়ে কঠোর মডেলটি ব্যবহার করা। এটি ব্যবহারকারীদের মধ্যে অনীহা তৈরি করে এবং বিকল্প পথ খুঁজতে উৎসাহিত করে।
শুধুমাত্র হ্যান্ডসেটের চেয়ে আইডেন্টিটি কেন বেশি গুরুত্বপূর্ণ
ডিভাইস ম্যানেজমেন্ট বিশ্বাসের প্রশ্নের আংশিক উত্তর দেয়। আইডেন্টিটি বাকি অংশের সমাধান করে।
ভুল ব্যক্তির ব্যবহৃত একটি কমপ্লায়েন্ট ডিভাইসও একটি সমস্যা। একটি আনম্যানেজড ডিভাইসে থাকা পরিচিত ব্যবহারকারীর জন্য সীমিত অ্যাক্সেসের প্রয়োজন হতে পারে, সম্পূর্ণ ব্লক করার নয়। এই কারণেই উন্নত ডিপ্লয়মেন্টগুলো MDM-কে Microsoft Entra ID, Google Workspace বা Okta-র মতো আইডেন্টিটি প্রোভাইডারের সাথে কানেক্ট করে, এবং তারপর নেটওয়ার্ক ও অ্যাপ্লিকেশন সংক্রান্ত সিদ্ধান্তের জন্য সেই কম্বাইন্ড কনটেক্সট ব্যবহার করে।
এটি বিশেষ করে WiFi-এর ক্ষেত্রে অত্যন্ত উপযোগী। শেয়ার করা পাসওয়ার্ডের মেয়াদ দ্রুত শেষ হয়ে যায়। সেগুলি ছড়িয়ে পড়ে, সেগুলি পরিবর্তন করা কঠিন এবং সেগুলি আপনাকে জানায় না যে নেটওয়ার্কে কে রয়েছে। আইডেন্টিটি-ভিত্তিক অ্যাক্সেস এটিকে ব্যবহারকারী-সচেতন এবং ডিভাইস-সচেতন পলিসি দিয়ে প্রতিস্থাপন করে।
যেসব দল এই ধরণের সংযোগের পরিকল্পনা করছে, তাদের জন্য identity-based networking হল এনরোলমেন্ট এবং সুরক্ষিত কানেক্টিভিটির মধ্যবর্তী একটি ব্যবহারিক লেয়ার।
পাসওয়ার্ডহীন অ্যাক্সেস এবং সার্টিফিকেট-ভিত্তিক WiFi
অনেক MDM নির্দেশিকা খুব আগেই শেষ হয়ে যায়। তারা পলিসি প্রয়োগের বিষয়টি ব্যাখ্যা করলেও ব্যবহারকারীরা প্রতিদিন যে অ্যাক্সেস পাথের অভিজ্ঞতা লাভ করেন তা এড়িয়ে যায়।
একটি উন্নত ডিজাইনে, MDM ম্যানেজড ডিভাইসে সার্টিফিকেট এবং WiFi প্রোফাইল পুশ করে। নেটওয়ার্ক সেই ক্রেডেনশিয়াল ব্যবহার করে শেয়ারড পাসওয়ার্ড ছাড়াই ডিভাইস এবং ব্যবহারকারীকে শনাক্ত করে। কম ম্যানেজড বা লিগ্যাসি সিনারিওর ক্ষেত্রে, Passpoint বা আইডেন্টিটি-লিঙ্কড প্রাইভেট কি-র মতো পদ্ধতিগুলো নিয়ন্ত্রণ বজায় রেখে বাধা দূর করতে পারে।
যেসব সেক্টরে ব্যবহারকারীরা ক্রমাগত স্থান পরিবর্তন করেন, সেখানে এই মডেলটি সাহায্য করে:
- হসপিটালিটি খাতের জন্য একাধিক প্রপার্টি জুড়ে স্টাফ ডিভাইসগুলি দ্রুত অনলাইন করা প্রয়োজন
- হেলথকেয়ার খাতের জন্য সেবা প্রদানের সময় বারবার পাসওয়ার্ড প্রম্পট ছাড়াই বিশ্বস্ত অ্যাক্সেস প্রয়োজন
- আবাসিক এবং মাল্টি-টেন্যান্ট স্পেসের ক্ষেত্রে ভাড়াটে, স্টাফ এবং অপারেশনাল ডিভাইসগুলির মধ্যে পৃথকীকরণ প্রয়োজন
একটি ভালো রোলআউট কেমন দেখায়
একটি সঠিক স্থাপনা সাধারণত এই প্যাটার্ন অনুসরণ করে:
- মালিকানার ক্লাস নির্ধারণ করুন
- প্রতিটি ক্লাসকে একটি এনরোলমেন্ট পাথের সাথে ম্যাপ করুন
- MDM-কে আইডেন্টিটির সাথে কানেক্ট করুন
- উপযুক্ত ক্ষেত্রে সার্টিফিকেট এবং WiFi প্রোফাইল পুশ করুন
- অ্যাক্সেস দেওয়া, সীমিত করা বা বাতিল করার জন্য কমপ্লায়েন্স এবং আইডেন্টিটি স্টেট ব্যবহার করুন
ঠিক এই পর্যায়ে MDM কেবল একটি ডিভাইস টুল হিসেবে সীমাবদ্ধ না থেকে আপনার অ্যাক্সেস আর্কিটেকচারের একটি অংশ হয়ে ওঠে।
মিশ্র এস্টেটের জন্য সিকিউরিটি প্রাইভেসি এবং কমপ্লায়েন্স নির্দেশিকা
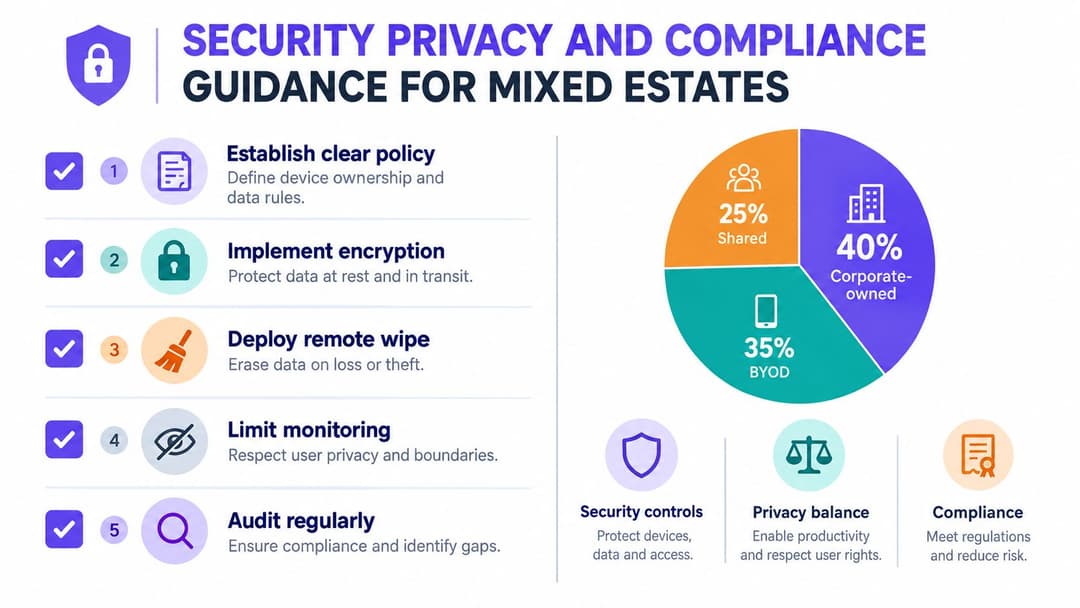
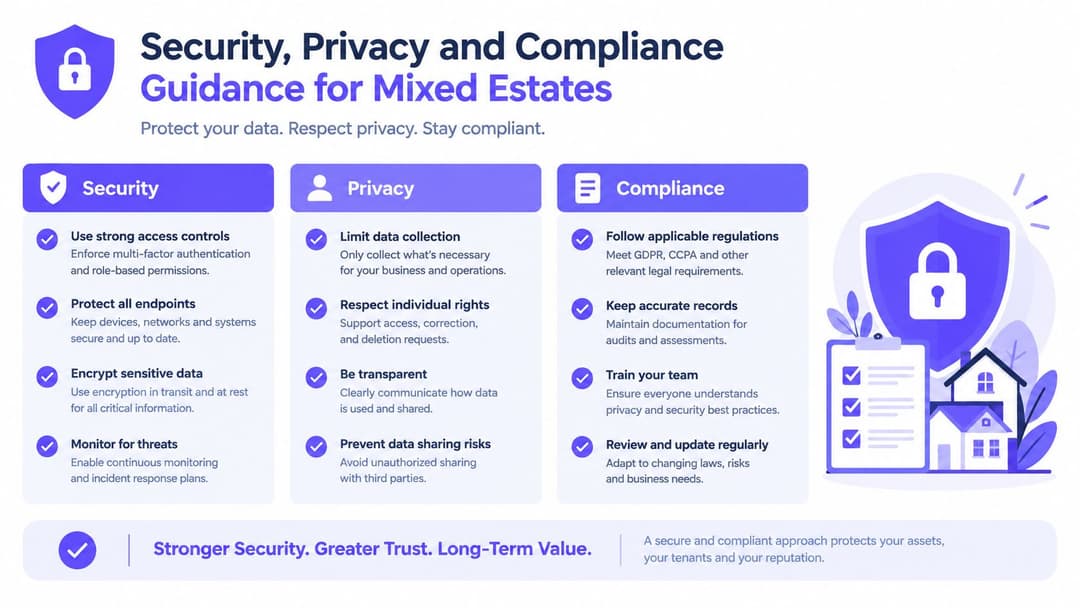
একটি মিশ্র ডিভাইস পরিবেশ আপনার MDM ডিজাইনটি বাস্তব কর্মজীবনকে প্রতিফলিত করে নাকি একটি আদর্শগত ডায়াগ্রামকে, তা পরীক্ষা করে। একটি সাইটে একজন ডাক্তার ব্যক্তিগত iPhone ব্যবহার করতে পারেন, একটি ফ্রন্ট ডেস্ক টিম শিফট জুড়ে ট্যাবলেট শেয়ার করতে পারে, ঠিকাদাররা সাময়িক ডিভাইস বহন করতে পারেন এবং ম্যানেজাররা সম্পূর্ণ পরিচালিত কর্পোরেট ফোন ব্যবহার করতে পারেন। যদি এই ডিভাইসগুলো সবগুলো একই অ্যাপ এবং WiFi স্পর্শ করে, তবে নিরাপত্তা, গোপনীয়তা এবং সম্মতির নিয়মগুলো সবার জন্য এক হতে পারে না।
বিশ্বাসের সীমানা নির্ধারণ দিয়ে শুরু করুন
প্রথম প্রশ্নটি কনসোলে কোন সেটিং চালু করতে হবে তা নিয়ে নয়। বরং প্রতিটি মালিকানা মডেলের জন্য আপনার ট্রাস্ট বাউন্ডারি কোথায় রয়েছে তা নির্ধারণ করা।
কর্মীদের সাথে যোগাযোগের জন্য ব্যবহৃত একটি ব্যক্তিগত মালিকানাধীন ফোনকে কার্টে বসানো ক্লিনিক্যাল ট্যাবলেট বা একাধিক প্রাঙ্গনে ব্যবহৃত কোনো ভেন্যু-প্রদত্ত হ্যান্ডসেটের মতো বিবেচনা করা উচিত নয়। নিরাপদ পদ্ধতি হলো সহজ ভাষায় সিদ্ধান্ত নেওয়া যে প্রতিটি শ্রেণির ডিভাইস কোন ডেটা অ্যাক্সেস করতে পারবে, একে কী ধরনের পরিচয়ের প্রমাণ দেখাতে হবে এবং এর বিনিময়ে প্রতিষ্ঠানটি কী পরিমাণ নিয়ন্ত্রণ করতে পারবে। আগেই যেমন উল্লেখ করা হয়েছে, অনেক প্রতিষ্ঠান এখনও এই নিয়মগুলো স্পষ্টভাবে সংজ্ঞায়িত করার আগেই BYOD-এর অনুমতি দিয়ে দেয়।
এমন সিদ্ধান্তের চারপাশে নীতি তৈরি করুন যা মানুষ অনুসরণ করতে পারে:
- কী ব্যবসার ডেটা হিসাবে গণ্য হবে
- কোন ব্যবহারকারী এবং ডিভাইস শ্রেণীগুলো এটি অ্যাক্সেস করতে পারবে
- প্রতিটি শ্রেণীর জন্য কোন স্তরের ম্যানেজমেন্ট প্রয়োজন
- ব্যক্তিগত ডিভাইসে IT কী দেখতে পাবে এবং কী দেখতে পাবে না
- কখন সিলেক্টিভ ওয়াইপ প্রযোজ্য হবে এবং কখন সম্পূর্ণ ওয়াইপের অনুমতি দেওয়া হবে
- অস্থায়ী কর্মী, কন্ট্রাক্টর এবং শেয়ার করা ডিভাইসের জন্য কীভাবে অ্যাক্সেস পরিবর্তিত হবে
গোপনীয়তা দৃশ্যমান হতে হবে, অনুমিত নয়
সীমানা যখন স্পষ্ট থাকে, তখন কর্মীরা সাধারণত এই নিয়ন্ত্রণ মেনে নেন। সমস্যা তখনই শুরু হয় যখন তালিকাভুক্তিকরণ প্রক্রিয়াটিকে পুরো ফোনটি হস্তান্তর করার মতো মনে হয়।
BYOD-এর জন্য MDM সবচেয়ে ভালো কাজ করে যখন এটি একটি ব্যক্তিগত গাড়ির ভেতরে রাখা লক করা কাজের ব্যাগের মতো কাজ করে। IT টিম কেবল ব্যাগটি পরিচালনা করে, গাড়ির বুট, মিউজিক অ্যাপ বা ব্যক্তিগত ছবি নয়। বাস্তবে এর অর্থ হলো ব্যক্তিগত ডেটা থেকে কাজের ডেটাকে আলাদা করা, অ্যাক্সেসের সিদ্ধান্তের জন্য প্রয়োজনীয় ডিভাইস সংক্রান্ত তথ্য সংগ্রহ করা এবং এই সীমাবদ্ধতাগুলো পলিসি টেক্সটের ভেতরে লুকিয়ে না রেখে এনরোলমেন্টের সময় স্পষ্টভাবে ব্যাখ্যা করা।
এই ধরণের নিয়ন্ত্রণ ব্যবহার করুন:
- ব্যবসায়িক অ্যাপ এবং ডেটা আলাদা রাখতে ওয়ার্ক প্রোফাইল বা কনটেইনারাইজেশন
- ব্যক্তিগত ফাইলে হাত না দিয়ে ব্যবসায়িক কনটেন্ট মুছে ফেলতে সিলেক্টিভ ওয়াইপ
- কী মনিটর করা হচ্ছে তা স্পষ্ট করার জন্য সুস্পষ্ট সম্মতিসূচক ভাষা
- নিরাপত্তা, অ্যাক্সেস এবং সহায়তার প্রয়োজনের সাথে সম্পর্কিত ন্যূনতম ডেটা সংগ্রহ
আপনার টিম যদি অতিরিক্ত নিয়ন্ত্রণের মধ্যে না গিয়ে মোবাইল পরিবেশ মনিটর করার একটি ব্যবহারিক গাইড পেতে চায়, তবে IT টিমের জন্য তৈরি মোবাইল অ্যাপ ট্র্যাকিং সংক্রান্ত এই নির্দেশিকাটি একটি দরকারী সহায়ক পাঠ হতে পারে।
কমপ্লায়েন্স অবশ্যই মালিকানা এবং আইডেন্টিটি অনুসরণ করবে
মিশ্র সম্পত্তিতে কমপ্লায়েন্স কেবল একটি ডিভাইসের চেকলিস্ট নয়। এটি ডিভাইসটি কে ব্যবহার করেছে, কী স্তরের নিশ্চয়তা প্রয়োগ করা হয়েছে এবং অ্যাক্সেসটি ঝুঁকির সাথে সামঞ্জস্যপূর্ণ ছিল কিনা তার একটি রেকর্ড।
এটি হসপিটালিটি, হেলথকেয়ার এবং মাল্টি-টেন্যান্ট পরিবেশের ক্ষেত্রে গুরুত্বপূর্ণ, যেখানে ডিভাইসগুলো বিভিন্ন ব্যক্তি, অবস্থান এবং ভূমিকার মধ্যে স্থানান্তরিত হয়। রিসেপশনে থাকা একটি শেয়ার্ড ট্যাবলেটের সেশন কন্ট্রোল এবং দ্রুত রি-প্রোভিশনিংয়ের প্রয়োজন হতে পারে। একজন চিকিৎসকের ব্যক্তিগত ফোনে সীমিত অ্যাপ অ্যাক্সেস এবং শক্তিশালী আইডেন্টিটি চেক প্রয়োজন হতে পারে, কিন্তু সম্পূর্ণ ডিভাইস নিয়ন্ত্রণের প্রয়োজন নাও হতে পারে। একজন অস্থায়ী কর্মীর হয়তো তিন দিনের জন্য এবং শুধুমাত্র নির্দিষ্ট একটি স্থানে অ্যাক্সেস প্রয়োজন হতে পারে।
এখানেই MDM এবং WiFi নীতিমালার মধ্যে সামঞ্জস্য থাকা প্রয়োজন। যদি কোনো ডিভাইস পলিসির বাইরে চলে যায়, তার কাজের প্রোফাইল হারিয়ে ফেলে বা এটির সাথে যুক্ত ব্যবহারকারীর পরিচয়ের সাথে আর না মেলে, তবে এর সাথে সাথে নেটওয়ার্ক অ্যাক্সেসও পরিবর্তন হওয়া উচিত। যারা এই ধরনের সুরক্ষাকবচ তৈরি করছেন, তাদের জন্য পরিচয়-ভিত্তিক ওয়্যারলেস অ্যাক্সেসের এই enterprise WiFi security guide for identity-led wireless access একটি দরকারী নির্দেশিকা।
মিশ্র এস্টেটের জন্য একটি ব্যবহারিক চেকলিস্ট
- মালিকানার মডেল অনুযায়ী আলাদা পলিসি রাখুন যাতে BYOD, প্রতিষ্ঠানের মালিকানাধীন এবং শেয়ার করা ডিভাইসগুলি একই কন্ট্রোল ইনহেরিট না করে।
- অ্যাক্সেসকে আইডেন্টিটি এবং ডিভাইসের স্টেটের সাথে যুক্ত করুন যাতে একটি নন-কমপ্লায়েন্ট ডিভাইসে থাকা একজন বৈধ ব্যবহারকারী একটি কমপ্লায়েন্ট ডিভাইসের মতো একই অ্যাক্সেস না পান।
- সম্পূর্ণ ওয়াইপ করার প্রক্রিয়াটি প্রতিষ্ঠানের মালিকানাধীন হার্ডওয়্যারের জন্য সংরক্ষণ করুন এবং ব্যক্তিগত ডিভাইসে সিলেক্টিভ ওয়াইপ ব্যবহার করুন।
- অস্থায়ী এবং ফ্রন্টলাইন ব্যবহারকারীদের জন্য বিশেষ হ্যান্ডলিং নির্ধারণ করুন কারণ স্বল্পমেয়াদী অ্যাক্সেস প্রায়শই দীর্ঘমেয়াদী ব্যতিক্রমী নিয়মে পরিণত হয়।
- তালিকাভুক্তি এবং সমর্থনের সময় স্পষ্ট ভাষায় গোপনীয়তার সীমানা নথিভুক্ত করুন।
- শেয়ার করা ডিভাইসের লগ এবং পুনরায় অ্যাসাইন করার প্রক্রিয়াগুলি পর্যালোচনা করুন যাতে শিফট পরিবর্তন এবং হস্তান্তরের পরেও জবাবদিহিতা বজায় থাকে।
কার্যকর ফলাফল প্রদানকারী সেরা অনুশীলন এবং বাস্তব ব্যবহারের ক্ষেত্রসমূহ
একটি ভালো MDM রোলআউট কোনো ফিচার লঞ্চের মতো নয়, বরং একটি সুপরিচালিত ভেন্যু খোলার মতো। আপনি প্রত্যেক ব্যক্তির হাতে একই চাবি তুলে দেন না, প্রতিটি রুমে একই অ্যাক্সেস নিয়ম সেট করেন না এবং লোকেরা এটি নিজে সমাধান করবে এমন আশা করেন না। আপনি সিদ্ধান্ত নেন কার কোন ডিভাইসে, কতক্ষণের জন্য, কী প্রয়োজন এবং সেই স্থিতি পরিবর্তিত হলে কী করা উচিত।
মিশ্র ডিভাইস ব্যবস্থার ক্ষেত্রে এটি সবচেয়ে বেশি গুরুত্বপূর্ণ। একটি ব্যক্তিগত ফোন, একটি শেয়ার্ড চেক-ইন ট্যাবলেট এবং একটি কর্পোরেট মালিকানাধীন ম্যানেজারের ডিভাইস একই দিনে কানেক্ট হতে পারে, তবে সেগুলোকে একইভাবে পরিচালনা করা উচিত নয়। যে দলগুলো ফলাফল অর্জন করে তারা এই বাস্তবতাকে মেনে নিয়ে কাজ শুরু করে, তারপর MDM নীতিকে আইডেন্টিটি এবং WiFi অ্যাক্সেসের সাথে যুক্ত করে যাতে নিয়ন্ত্রণ কেবল একটি অ্যাডমিন কনসোলেই সীমাবদ্ধ না থেকে দৈনন্দিন কার্যক্রমে প্রকাশ পায়।
লাইভ হওয়ার পর MDM-কে উপযোগী রাখার উপায়সমূহ
- একটি ব্যবহারিক ওয়ার্কফ্লো দিয়ে শুরু করুন। এমন একটি ডিভাইস গ্রুপ বা সাইট বেছে নিন যেখানে সমস্যাটি স্পষ্ট, যেমন রিসেপশনে থাকা শেয়ার্ড ট্যাবলেট বা খণ্ডকালীন কর্মীদের জন্য BYOD অ্যাক্সেস। পরবর্তীতে প্রসারিত করার আগে সেখানকার নথিভুক্তি এবং সহায়তা সংক্রান্ত সমস্যাগুলি সমাধান করুন।
- মালিকানা এবং ভূমিকার ওপর ভিত্তি করে পলিসি তৈরি করুন। কর্পোরেট মালিকানাধীন ডিভাইসগুলিতে কঠোর নিয়ন্ত্রণ প্রয়োগ করা যেতে পারে। BYOD-এর ক্ষেত্রে প্রায়শই অ্যাপ-লেভেল সুরক্ষা এবং সিলেক্টিভ ওয়াইপ-এর প্রয়োজন হয়। শেয়ার্ড ডিভাইসের জন্য দ্রুত পুনরায় অ্যাসাইনমেন্ট, সংক্ষিপ্ত সেশন নিয়ন্ত্রণ এবং স্পষ্ট জবাবদিহিতার প্রয়োজন হয়।
- আইডেন্টিটির সাথে লাইফসাইকেলের পরিবর্তনগুলিকে সংযুক্ত করুন। নতুন যোগদানকারী, স্থানান্তরিত, বিদায়ী, ঠিকাদার এবং এজেন্সি কর্মীদের ক্ষেত্রে যেখানে সম্ভব অ্যাক্সেসের পরিবর্তনগুলি স্বয়ংক্রিয়ভাবে হওয়া উচিত। যদি কর্মসংস্থানের স্থিতি পরিবর্তিত হয়, তবে ডিভাইস অ্যাক্সেস এবং WiFi অধিকারও এর সাথে পরিবর্তিত হওয়া উচিত।
- সহজ ভাষায় গোপনীয়তা ব্যাখ্যা করুন। আইটি (IT) কী দেখতে পারে, কী দেখতে পারে না এবং ডিভাইসটি পলিসির বাইরে চলে গেলে কী ঘটবে তা বুঝতে পারলে কর্মীরা তাদের ব্যক্তিগত ডিভাইসগুলি নথিভুক্ত করতে আরও বেশি স্বাচ্ছন্দ্য বোধ করবেন।
- ডিভাইসের বিশ্বস্ততার ওপর ভিত্তি করে নেটওয়ার্ক অ্যাক্সেস নির্ধারণ করুন। একটি কমপ্লায়েন্ট ডিভাইসের নেটওয়ার্ক পাথ এবং এমন একটি ডিভাইসের নেটওয়ার্ক পাথ এক হওয়া উচিত নয় যা তার কাজের প্রোফাইল হারিয়ে ফেলেছে, প্রয়োজনীয় আপডেট মিস করেছে, অথবা সাইন ইন করা ব্যবহারকারীর সাথে যার আর মিল নেই।
বাস্তব ক্ষেত্রে সফল ডিপ্লয়মেন্ট দেখতে কেমন হয়
আতিথেয়তা শিল্পে চাপের জায়গাটি প্রায়শই হল গতি। ফ্রন্ট ডেস্ক টিমগুলো শিফট জুড়ে ট্যাবলেট শেয়ার করে। ম্যানেজাররা প্রতিষ্ঠানের মালিকানাধীন ফোন বহন করেন। মৌসুমী কর্মীরা সময়সূচী বা টিম যোগাযোগের জন্য তাদের নিজস্ব ডিভাইস ব্যবহার করতে পারেন। MDM সেই ধরনের ডিভাইসগুলোকে আলাদা নীতিমালায় রাখে, অন্যদিকে পরিচয়-চালিত WiFi একটি একক স্টাফ পাসওয়ার্ড শেয়ার করার অভ্যাস দূর করে যা চুক্তি শেষ হওয়ার অনেক পরেও সক্রিয় থাকে।
হেলথকেয়ারে সাধারণত যোগাযোগ সংক্রান্ত অ্যাক্সেস এবং ক্লিনিকাল অ্যাক্সেসের মধ্যে একটি স্পষ্ট বিভাজন থাকে। একজন চিকিৎসকের ব্যক্তিগত ফোনকে সীমিত ডেটা এক্সপোজার সহ অনুমোদিত অ্যাপ চালানোর অনুমতি দেওয়া যেতে পারে, যেখানে একটি ওয়ার্ড ডিভাইসের জন্য প্রয়োজন কঠোর নিয়ন্ত্রণ, শক্তিশালী অথেন্টিকেশন এবং ব্যবহারকারীদের পরিবর্তনের মাঝে দ্রুত রিসেট করার সুবিধা। এর অর্থ সর্বত্র অতিরিক্ত নিষেধাজ্ঞা চাপানো নয়। এর অর্থ হলো ঝুঁকি ও ভূমিকার সাথে সামঞ্জস্য রেখে নিয়ন্ত্রণ প্রতিষ্ঠা করা।
মাল্টি-টেন্যান্ট অপারেটরদের সমস্যাটি ভিন্ন ধরনের। স্টাফ ডিভাইস, রক্ষণাবেক্ষণ হার্ডওয়্যার এবং বাসিন্দা বা অতিথিদের কানেক্টিভিটি সবই একই ভৌত পরিবেশে থাকে, তবে তাদের সবার জন্য একই স্তরের বিশ্বাসযোগ্যতা অনুমান করা উচিত নয়। পরিচয়-ভিত্তিক WiFi-এর সাথে যুক্ত MDM এই দলগুলোকে স্পষ্টভাবে আলাদা করে, যাতে একজন ঠিকাদারকে অনবোর্ড করা বা একটি বিল্ডিং ডিভাইস পুনরায় বরাদ্দ করার সময় প্রতিবার ম্যানুয়ালি নেটওয়ার্ক ব্যতিক্রম তৈরি করতে না হয়।
পরিমাপযোগ্য ফলাফল
MDM-এর মূল্য তখনই প্রকাশ পায় যখন নিয়মিত ঘটনাগুলি আর বিশেষ সমস্যা হিসেবে দেখা দেয় না।
একটি হারিয়ে যাওয়া ডিভাইস দ্রুত নিষ্ক্রিয় করা যেতে পারে। একটি শেয়ার্ড ট্যাবলেট রিসেট করে পূর্ববর্তী ব্যবহারকারীর অ্যাক্সেসের অবশিষ্টাংশ ছাড়াই পরবর্তী শিফটের কাছে হস্তান্তর করা যেতে পারে। একজন অস্থায়ী কর্মী নির্দিষ্ট সময়ের জন্য অ্যাক্সেস পেতে পারেন যা পরিকল্পনা অনুযায়ী শেষ হয়ে যায়। একটি ব্যক্তিগত ডিভাইস পুরো ফোনের উপর IT-কে সম্পূর্ণ নিয়ন্ত্রণ না দিয়েই কাজের ডেটা সুরক্ষিত রাখতে পারে।
হসপিটালিটি, হেলথকেয়ার এবং মাল্টি-টেন্যান্ট অপারেটরদের জন্য, what is mobile device management -এর ব্যবহারিক উত্তর এটিই। এটি এমন একটি কন্ট্রোল লেয়ার যা মিশ্র মালিকানা, পরিবর্তনশীল ভূমিকা এবং নেটওয়ার্ক পরিবেশ জুড়ে মোবাইল অ্যাক্সেস পরিচালনাযোগ্য করে তোলে যেখানে পরিচয় এবং ডিভাইসের নির্ভরযোগ্যতা বজায় রাখা প্রয়োজন।
Purple অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য পাসওয়ার্ডহীন WiFi অ্যাক্সেস এবং পরিচয়-ভিত্তিক নেটওয়ার্কিং প্রদান করে এবং এটি নিরাপদ নেটওয়ার্ক অ্যাক্সেসের সাথে ডিভাইসের বিশ্বাসযোগ্যতাকে সংযুক্ত করতে আপনার MDM কৌশলের পাশাপাশি কাজ করতে পারে। আপনি যদি BYOD, শেয়ার করা ডিভাইস বা সার্টিফিকেট-ভিত্তিক স্টাফ WiFi নিয়ে কাজ করে থাকেন, তবে এটি কীভাবে একটি ব্যবহারিক মোবাইল অ্যাক্সেস ডিজাইনে খাপ খায় তা দেখতে Purple ভিজিট করুন।