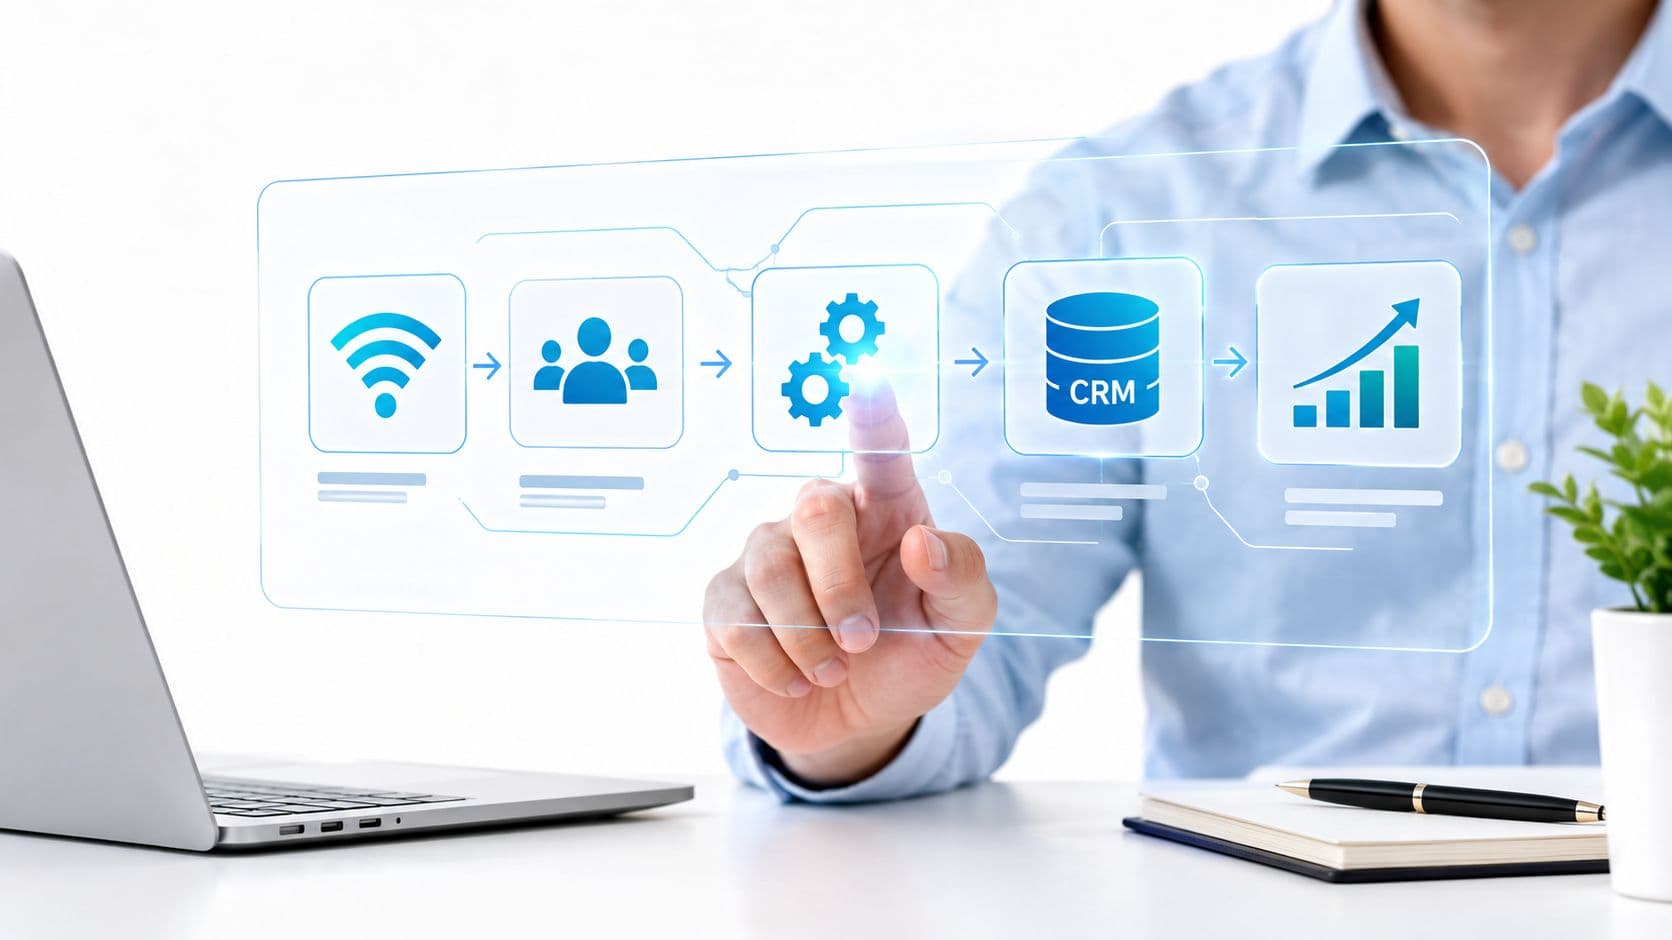
मोबाइल डिवाइस प्रबंधन वह प्रणाली है जिसका उपयोग IT टीमें बड़े पैमाने पर फोन, टैबलेट और लैपटॉप को नामांकित, कॉन्फ़िगर, सुरक्षित और दूरस्थ रूप से नियंत्रित करने के लिए करती हैं, जिसमें डिवाइस खो जाने पर रिमोट वाइप भी शामिल है। UK में, यह अब कोई सीमित अभ्यास नहीं है: 6 महीने से 7 जुलाई 2025 तक 166 स्थायी नौकरी रिक्तियों में मोबाइल डिवाइस प्रबंधन कौशल का हवाला दिया गया, जो सभी स्थायी UK नौकरी विज्ञापनों का 0.28% प्रतिनिधित्व करता है, जिसका औसत वार्षिक वेतन £37,500 है।
एक होटल ड्यूटी मैनेजर शिफ्ट के अंत में एक काम का फोन छोड़ देता है। एक नर्स रोटा की जांच करने के लिए व्यक्तिगत हैंडसेट का उपयोग करती है। एक ठेकेदार अपने खुद के टैबलेट के साथ साइट पर पहुंचता है और उसे अभी WiFi की आवश्यकता है, न कि लंबी हेल्पडेस्क प्रक्रिया के बाद। अधिकांश संगठनों के पास एक साफ-सुथरा, एक समान बेड़ा नहीं होता है। उनके पास कॉरपोरेट उपकरणों, व्यक्तिगत उपकरणों, साझा टैबलेट, अस्थायी उपयोगकर्ताओं और फ्रंटलाइन टीमों का मिश्रण होता है जो एक जटिल नामांकन यात्रा के लिए काम नहीं रोक सकते।
यहीं पर लोग अक्सर इस प्रश्न पर अटक जाते हैं कि what is mobile device management। वे तकनीकी सुविधाओं की एक सूची की उम्मीद करते हैं। उन्हें वास्तव में एक्सेस को नियंत्रित करने, डेटा को सुरक्षित रखने और स्वामित्व के जटिल होने पर भी मोबाइल कार्य को उपयोगी बनाए रखने के लिए एक व्यावहारिक मॉडल की आवश्यकता होती है।
आधुनिक कार्यस्थलों में Mobile Device Management का परिचय
एक होटल ड्यूटी मैनेजर देर की शिफ्ट खत्म करता है और रिसेप्शन पर एक वर्क फोन छोड़ जाता है। दूसरी मंजिल पर, एक ठेकेदार व्यक्तिगत टैबलेट के साथ आता है और पहले गेस्ट चेक-इन शुरू होने से पहले उसे WiFi की आवश्यकता होती है। एक देखभाल सेटिंग में, एक नर्स राउंड के बीच एक व्यक्तिगत हैंडसेट पर रोटा चेक करती है। ये कोई असाधारण मामले नहीं हैं। ये आधुनिक कार्यस्थलों के लिए सामान्य परिचालन स्थितियां हैं।
मोबाइल डिवाइस प्रबंधन इसलिए मायने रखता है क्योंकि अब बहुत कम संगठन एक साफ-सुथरे, एकल-मालिक वाले डिवाइस समूह का संचालन करते हैं। वे एक मिश्रित समूह चलाते हैं। कॉर्पोरेट फोन के साथ BYOD, साझा टैबलेट, अस्थायी कर्मचारियों के डिवाइस और ठेकेदारों के एंडपॉइंट शामिल होते हैं। सवाल केवल यह नहीं है कि फोन को कैसे सुरक्षित किया जाए। बल्कि यह है कि यह कैसे तय किया जाए कि किस व्यक्ति को, किस डिवाइस पर, किस नेटवर्क और डेटा का एक्सेस, कितने समय के लिए मिले।
मोबाइल डिवाइस मैनेजमेंट के लिए UK Government Security policy उस परिचालन वास्तविकता को दर्शाती है। इसके लिए संगठनों को कॉर्पोरेट डिवाइसों पर रिमोट वाइप लागू करने में सक्षम होने की आवश्यकता होती है और यह मोबाइल जोखिम से निपटने के लिए MDM को एक बेसलाइन कंट्रोल के रूप में मानता है।
सरल शब्दों में परिभाषा
MDM वह केंद्रीय सिस्टम है जिसका उपयोग IT टीमें बड़े पैमाने पर स्मार्टफ़ोन, टैबलेट और लैपटॉप को एनरोल, कॉन्फ़िगर, सुरक्षित और नियंत्रित करने के लिए करती हैं।
इसे देखने का एक सरल तरीका मोबाइल एक्सेस के लिए एक नियम इंजन के रूप में है। प्रत्येक डिवाइस को मैन्युअल रूप से सेट करने के बजाय, IT एक बार नीतियां परिभाषित करता है, उन्हें उपयोगकर्ताओं, स्वामित्व प्रकार और जोखिम से जोड़ता है, और उन्हें पूरी संपत्ति में लगातार लागू करता है।
यह अंतर महत्वपूर्ण है।
व्यावहारिक रूप से, MDM केवल हैंडसेट के बारे में नहीं है। यह पहचान, डिवाइस ट्रस्ट, ऐप्स और नेटवर्क एक्सेस के बीच स्थित है। होटल सुपरवाइजर द्वारा उपयोग किए जाने वाले कॉर्पोरेट-स्वामित्व वाले iPhone को एक अस्थायी कर्मचारी द्वारा उपयोग किए जाने वाले व्यक्तिगत Android फोन की तरह नहीं माना जाना चाहिए, भले ही दोनों को एक ही साइट पर इंटरनेट एक्सेस की आवश्यकता हो। अच्छा मोबाइल प्रबंधन उस अंतर को पहचानता है और नियंत्रण का सही स्तर लागू करता है।
व्यावहारिक नियम: यदि कोई डिवाइस व्यावसायिक ऐप्स, स्टाफ WiFi, अतिथि संचालन प्रणालियों या संवेदनशील डेटा तक पहुंच सकता है, तो उसे एक स्पष्ट पहुंच निर्णय की आवश्यकता होती है।
इसके बिना कार्यस्थलों को संघर्ष क्यों करना पड़ता है
समस्या आमतौर पर स्वामित्व और एक्सेस के बीच के अंतर से शुरू होती है। एक डिवाइस व्यवसाय, कर्मचारी, एजेंसी कर्मचारी या तीसरे पक्ष के सप्लायर का हो सकता है। फिर भी उन सभी को किसी न किसी रूप में कनेक्टिविटी की आवश्यकता हो सकती है। MDM के बिना, उन निर्णयों को अक्सर साझा पासवर्ड, एक बार के अपवादों या मैन्युअल सेटअप के माध्यम से संभाला जाता है। इसे नियंत्रित करना कठिन है और जल्दी से वापस बदलना और भी कठिन है।
यूके सरकार के विश्लेषकों ने Cyber Security Breaches Survey 2025 में पाया कि कई यूके संगठन लगातार उल्लंघनों और हमलों का सामना कर रहे हैं। इसके साथ ही, कर्मचारियों, ठेकेदारों और फ्रंटलाइन टीमों के लिए मोबाइल एक्सेस सामान्य हो गया है। परिचालन जोखिम सीधा है - एक्सेस गवर्नेंस की तुलना में अधिक तेजी से फैलता है।
एक उपयोगी सादृश्य विभिन्न प्रकार के आगंतुकों वाली एक इमारत का है। पूर्णकालिक कर्मचारियों को एक स्थायी बैज की आवश्यकता हो सकती है। एजेंसी के कर्मचारियों को एक ऐसे बैज की आवश्यकता हो सकती है जो एक सप्ताह के बाद समाप्त हो जाए। मेहमानों को केवल सार्वजनिक क्षेत्रों तक पहुंच की आवश्यकता हो सकती है। डिवाइस भी इसी तरह काम करते हैं। एक पॉलिसी हर स्वामित्व मॉडल पर फिट नहीं बैठती है, और निश्चित रूप से एक WiFi पासवर्ड भी नहीं।
मिश्रित स्वामित्व MDM के दृष्टिकोण को बदल देता है
यही कारण है कि केवल फीचर सूचियों से मुख्य बात छूट जाती है। व्यस्त एडमिन को शायद ही कभी यह समझने में कठिनाई होती है कि रिमोट वाइप या पासकोड लागू करने का क्या अर्थ है। वे व्यवसाय को धीमा किए बिना मिश्रित स्वामित्व मॉडल में निष्पक्ष और त्वरित रूप से पॉलिसी लागू करने के लिए संघर्ष करते हैं।
सामान्य डिवाइस समूह आमतौर पर इस तरह दिखते हैं:
- कॉरपोरेट स्वामित्व वाले उपकरणों को मानक सेटअप, ऐप डिलीवरी, नीति प्रवर्तन और एक साफ-सुथरी सेवानिवृत्ति प्रक्रिया की आवश्यकता होती है।
- BYOD उपकरणों को स्पष्ट सीमाओं की आवश्यकता होती है ताकि व्यक्तिगत डेटा में हस्तक्षेप किए बिना कार्य पहुंच सुरक्षित रहे।
- साझा, कियोस्क और अस्थायी उपकरणों को त्वरित साइन-इन, त्वरित पुनरावंटन और समान रूप से त्वरित पहुंच हटाने की आवश्यकता होती है।
- ठेकेदार और भागीदार उपकरणों को अक्सर पहचान और समय से जुड़ी सीमित नेटवर्क पहुंच की आवश्यकता होती है, न कि व्यापक आंतरिक पहुंच की।
आतिथ्य, स्वास्थ्य सेवा और बहु-किराएदार साइटों के लिए, यह और भी महत्वपूर्ण हो जाता है। डिवाइस नियंत्रण समस्या का केवल एक हिस्सा है। दूसरा हिस्सा नेटवर्क है। यदि MDM यह पुष्टि कर सकता है कि उपयोगकर्ता कौन है, उनके पास किस प्रकार का डिवाइस है और क्या यह नीति को पूरा करता है, तो WiFi एक्सेस साझा और स्थायी होने के बजाय पासवर्ड-रहित और सशर्त हो सकता है। यह उस अंतर को समाप्त करता है जो कई संगठन अभी भी वेन्यू स्टाफ, रोमिंग चिकित्सकों, मौसमी श्रमिकों और तीसरे पक्ष की टीमों के लिए रखते हैं।
सही तरीके से उपयोग किए जाने पर, MDM IT और ऑपरेशन्स को उस मिश्रित वास्तविकता को नियंत्रित करने का एक व्यावहारिक तरीका देता है। यह मोबाइल एक्सेस को अपवादों के संग्रह से पहचान, डिवाइस की स्थिति और व्यावसायिक आवश्यकता पर आधारित एक नियंत्रित प्रणाली में बदल देता हैं।
यह समझना कि Mobile Device Management कैसे काम करता है
MDM कुछ हद तक हवाई यातायात नियंत्रण टॉवर की तरह काम करता है। टॉवर विमान नहीं उड़ाता। यह गतिविधियों का समन्वय करता है, नियमों को लागू करता है और इस बात पर स्पष्ट नज़र रखता है कि क्या सक्रिय है, क्या अनुपालन में है और कहाँ हस्तक्षेप की आवश्यकता है।
यही पैटर्न मोबाइल एस्टेट पर भी लागू होता है। एक एडमिन पॉलिसियों को परिभाषित करने के लिए एक मैनेजमेंट कंसोल का उपयोग करता है। डिवाइस उन पॉलिसियों को ऑपरेटिंग सिस्टम के मैनेजमेंट फ्रेमवर्क के माध्यम से प्राप्त करता है। एक बार नामांकित होने के बाद, डिवाइस वापस स्टेटस रिपोर्ट कर सकता है और हवा के माध्यम से स्वीकृत कमांड स्वीकार कर सकता है।
मोबाइल डिवाइस प्रबंधन फोन पर कोई एक ऐप नहीं है। यह पूरी फ्लीट में नामांकन, नीति वितरण, अनुपालन जांच और रिमोट कार्रवाई के लिए एक ऑपरेटिंग मॉडल है।
ऑपरेशनल लूप
अधिकांश MDM डिप्लॉयमेंट उसी मूल लूप का पालन करते हैं।
डिवाइस को एनरोल करें
डिवाइस संगठन के मैनेजमेंट सिस्टम में रजिस्टर्ड हो जाता है। यह कंपनी के स्वामित्व वाले डिवाइस पर पहले सेटअप के दौरान या पर्सनल डिवाइस पर यूजर द्वारा संचालित फ्लो के माध्यम से हो सकता है।डिवाइस और यूजर की पहचान करें
यह प्लेटफॉर्म मुख्य विवरण जैसे स्वामित्व का प्रकार, ऑपरेटिंग सिस्टम, यूजर असाइनमेंट और मैनेजमेंट स्टेट को रिकॉर्ड करता है।कॉन्फ़िगरेशन लागू करें
MDM सेटिंग्स जैसे WiFi, ईमेल, VPN, सर्टिफिकेट, पासकोड नियम या ऐप प्रतिबंधों को पुश करता है।ऐप्स और कंटेंट को मैनेज करें
IT आवश्यक ऐप्स डिलीवर करता है, उन्हें अपडेट करता है, और एक्सेस समाप्त होने पर व्यावसायिक ऐप्स को हटा सकता है।कम्प्लायंस की निगरानी करें
सिस्टम यह जांचता है कि क्या डिवाइस अभी भी पॉलिसी को पूरा करता है। यदि यह ऐसा नहीं करता है, तो एडमिन एक्सेस को सीमित कर सकते हैं या सुधार शुरू कर सकते हैं।रिटायर या वाइप करें
जब कोई डिवाइस खो जाता है, बदल दिया जाता है या अब अधिकृत नहीं रहता है, तो संगठन स्वामित्व के नियमों के अनुसार डेटा हटा देता है या डिवाइस को रीसेट कर देता है।
पाठक अक्सर कहाँ भ्रमित होते हैं
लोग अक्सर मानते हैं कि MDM का मतलब पूर्ण निगरानी है। ऐसा होना ज़रूरी नहीं है। MDM क्या कर सकता है यह प्लेटफॉर्म, स्वामित्व मॉडल और आपके संगठन द्वारा चुनी गई नीति पर निर्भर करता है। काम के एक्सेस के लिए नामांकित व्यक्तिगत स्वामित्व वाले फोन को पूरी तरह से प्रबंधित कॉर्पोरेट हैंडसेट की तरह नहीं माना जाना चाहिए।
एक और आम गलतफहमी यह है कि MDM केवल खुद डिवाइस के लिए मायने रखता है। व्यवहार में, बड़ा मूल्य वह है जो डिवाइस सक्षम करता है। ईमेल। क्लिनिकल सिस्टम। स्टाफ एप्लिकेशन। सुरक्षित WiFi। बिल्डिंग एक्सेस वर्कफ़्लो। यदि वे सेवाएं डिवाइस पर भरोसा करती हैं, तो डिवाइस आपकी सुरक्षा सीमा का हिस्सा बन गया है।
यूके में Android मार्गदर्शन क्यों महत्वपूर्ण है
UK National Cyber Security Centre का कहना है कि संगठनों को एक ऐसा MDM सेवा चुननी चाहिए जो डिवाइस एस्टेट और तकनीकी दृष्टिकोण से मेल खाती हो, और यह स्पष्ट रूप से सलाह देता है कि संगठन-प्रबंधित उपकरणों को Android पर लगातार नीतियों को लागू करने के लिए MDM का उपयोग करना चाहिए, जैसा कि इसके मोबाइल डिवाइस प्रबंधन मार्गदर्शन में बताया गया है। यह एक उपयोगी अनुस्मारक है कि MDM सभी के लिए एक जैसा नहीं होता है। प्लेटफ़ॉर्म को उन उपकरणों से मेल खाना चाहिए जिन्हें आप चलाते हैं, न कि उन उपकरणों से जिनकी एक विक्रेता विवरणिका चाहती है कि आपके पास हों।
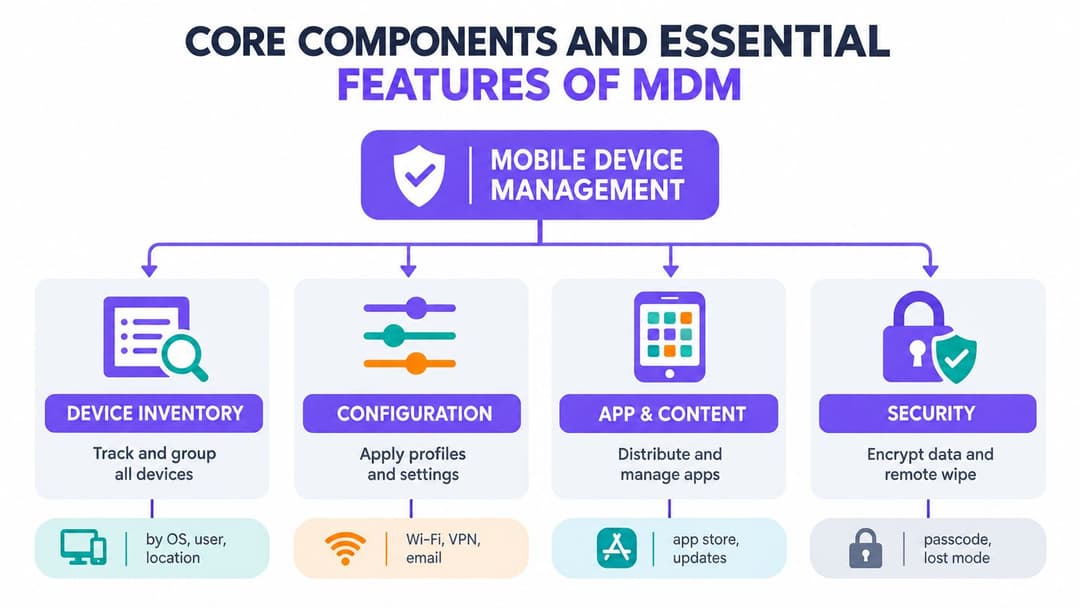
MDM के मुख्य घटक और आवश्यक विशेषताएं
यदि पिछले भाग में लूप का वर्णन किया गया था, तो यह भाग मशीन के अंदर के पुर्जों के बारे में है। एक उपयोगी MDM प्लेटफॉर्म केवल एक लंबी फीचर सूची से परिभाषित नहीं होता है। यह इस बात से परिभाषित होता है कि क्या यह विभिन्न डिवाइस प्रकारों और स्वामित्व मॉडलों में आपके संगठन की आवश्यकताओं के अनुसार नियंत्रणों का समर्थन कर सकता है।
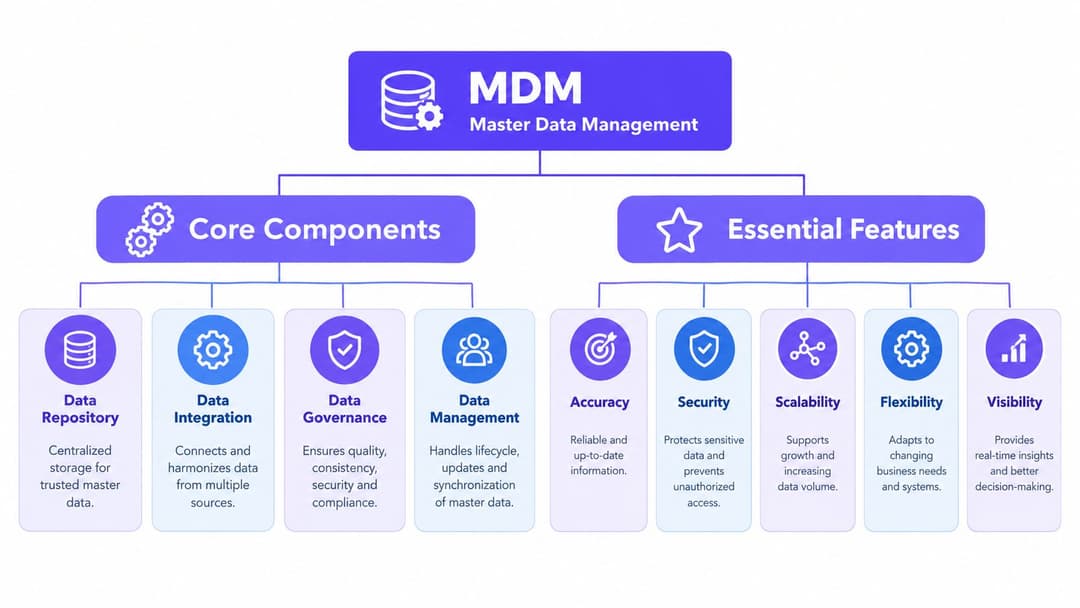
डिवाइस इन्वेंटरी और ग्रुपिंग
इन्वेंट्री ही आधार है। यदि आप नहीं जानते कि कौन से डिवाइस मौजूद हैं, उनका उपयोग कौन करता है और उन्हें कैसे वर्गीकृत किया गया है, तो हर दूसरा नियंत्रण केवल एक अनुमान बनकर रह जाता है।
अच्छी इन्वेंट्री केवल डिवाइस गिनने से कहीं अधिक करती है। यह उन्हें व्यावहारिक विशेषताओं के आधार पर समूहित करती है जैसे:
- स्वामित्व मॉडल जैसे कि कॉर्पोरेट-स्वामित्व, BYOD या साझा
- भूमिका जैसे कि नर्स, द्वारपाल, क्लीनर, ठेकेदार या निवासी सहायता
- जोखिम प्रोफाइल जैसे संवेदनशील ऐप्स या विशेषाधिकार प्राप्त एडमिन टूल तक पहुंच
- स्थान जैसे कि संपत्ति, वार्ड, शाखा या स्थान
एक होटल मेहमानों के सामने आने वाले टैबलेट को बैक-ऑफिस सुपरवाइज़र के फोन से अलग तरह से प्रबंधित कर सकता है। एक अस्पताल को साझा क्लिनिकल कार्ट के लिए एक अलग पॉलिसी ग्रुप की आवश्यकता हो सकती है। ग्रुपिंग आईटी को प्रत्येक डिवाइस को एक कठोर बेसलाइन में मजबूर करने के बजाय सही संदर्भ में सही नियंत्रण लागू करने की अनुमति देती है।
कॉन्फ़िगरेशन और प्रोविज़निंग
कॉन्फ़िगरेशन प्रबंधन वह जगह है जहाँ से MDM वास्तविक एडमिन समय बचाना शुरू करता है। उपयोगकर्ताओं को एक सेटअप चेकलिस्ट सौंपने के बजाय, आईटी सीधे उनकी आवश्यकता वाली चीज़ों को डिवाइस पर पुश कर सकता है।
इसमें आमतौर पर शामिल हैं:
- सुरक्षित स्टाफ WiFi के लिए नेटवर्क सेटिंग्स
- स्वीकृत व्यावसायिक खातों के लिए ईमेल और कैलेंडर प्रोफाइल
- सुरक्षित आंतरिक पहुंच के लिए VPN या प्रमाणपत्र पेलोड
- प्रतिबंध जो अवांछित परिवर्तनों या जोखिम भरी सुविधाओं को ब्लॉक करते हैं
व्यावहारिक लाभ निरंतरता है। नए कर्मचारियों को जल्दी से उपयोग करने योग्य डिवाइस मिल जाता है। सेटिंग्स विकसित होने पर भी मौजूदा कर्मचारी नीति के अनुरूप बने रहते हैं।
ऐप और कंटेंट नियंत्रण
ऐप्स वह जगह हैं जहाँ अधिकांश उपयोगकर्ता पहली बार MDM का अनुभव करते हैं। वे एक डिवाइस खोलते हैं और सही टूल पहले से ही वहाँ होते हैं।
इसमें कंपनी ऐप स्टोर, साइलेंट ऐप परिनियोजन (डिप्लॉयमेंट), वर्जन कंट्रोल और किसी व्यक्ति की भूमिका बदलने पर व्यावसायिक ऐप्स को हटाना शामिल हो सकता है। मिश्रित परिसंपत्तियों में यह महत्वपूर्ण है क्योंकि ऐप एक्सेस अक्सर केवल हार्डवेयर के बजाय पहचान के आधार पर अलग होना आवश्यक होता है।
उन संगठनों के लिए जिन्हें उपयोगकर्ता पहचान के साथ नेटवर्क एक्सेस की भी आवश्यकता होती है, multi-device access controls उस ऐप और एक्सेस लेयर को व्यापक उपयोगकर्ता यात्रा से जोड़ने में मदद करते हैं।
एक परिपक्व MDM डिज़ाइन यह नहीं पूछता, "क्या हम ऐप्स पुश कर सकते हैं?" यह पूछता है, "किस डिवाइस पर किस उपयोगकर्ता को कौन सा ऐप और कौन सा नेटवर्क पाथ मिलना चाहिए?"
सुरक्षा नियंत्रण और प्रतिक्रियात्मक कार्रवाई
सुरक्षा सुविधाएँ वह हिस्सा हैं जिन्हें अधिकांश लोग सबसे पहले पहचानते हैं, लेकिन वे केवल तभी अच्छी तरह से काम करती हैं जब पिछले घटक मजबूत हों।
सामान्य नियंत्रणों में शामिल हैं:
- पासकोड लागू करना
- एन्क्रिप्शन आवश्यकताएं
- लॉस्ट मोड या लॉक कमांड
- कार्य डेटा के लिए चुनिंदा वाइप
- कॉर्पोरेट उपकरणों के लिए पूर्ण रिमोट वाइप
मुद्दा यह नहीं है कि हर संभव नियंत्रण को एकत्र किया जाए। मुद्दा उन नियंत्रणों को चुनना है जो स्वामित्व और जोखिम को दर्शाते हैं। किसी डॉक्टर के व्यक्तिगत स्वामित्व वाले फोन को वर्क प्रोफाइल पृथक्करण की आवश्यकता हो सकती है। कार्यक्रम स्थल के स्वामित्व वाले चेक-इन iPad के लिए अधिक सख्त लॉक-डाउन और पूर्ण रीसेट क्षमता उचित हो सकती है।
निगरानी और रिपोर्टिंग
रिपोर्टिंग MDM को एक सेटअप प्रोजेक्ट से एक परिचालन अनुशासन में बदल देती है। एडमिन को यह जानने की आवश्यकता होती है कि कौन से डिवाइस नामांकित हैं, कौन से नीति से भटक गए हैं, और कौन से बदलने या सेवानिवृत्त होने वाले हैं।
वह दृश्यता ऑडिट, घटना प्रतिक्रिया और लाइसेंस समीक्षाओं के दौरान भी मदद करती है। यह सरल लेकिन निरंतर पूछे जाने वाले प्रश्न का उत्तर देती है: बाहर क्या है, और क्या वह अभी भी नियंत्रण में है?
सही विकल्प चुनने के लिए MDM, EMM और UEM की तुलना
टीमें अक्सर गलत श्रेणी खरीद लेती हैं क्योंकि संक्षिप्त नाम (एक्रोनम) एक जैसे लगते हैं। वे एक जैसे नहीं हैं। उन्हें अलग करने का सबसे तेज़ तरीका उनके दायरे (स्कोप) को देखना है।
MDM मोबाइल उपकरणों के प्रबंधन और सुरक्षा पर केंद्रित है। EMM ऐप और पहचान नियंत्रण जैसी गतिशीलता सेवाओं के साथ इसका विस्तार करता है। UEM इसे और व्यापक बनाता है और इसका उद्देश्य एक ही प्रबंधन ढांचे से कई एंडपॉइंट प्रकारों को प्रबंधित करना है।
MDM बनाम EMM बनाम UEM तुलना
| क्षमता | MDM | EMM | UEM |
|---|---|---|---|
| मुख्य फोकस | डिवाइस कॉन्फ़िगरेशन और सुरक्षा | मोबाइल डिवाइस, ऐप और एक्सेस प्रबंधन | मोबाइल और अन्य एंडपॉइंट्स पर एकीकृत प्रबंधन |
| विशिष्ट एंडपॉइंट्स | फ़ोन, टैबलेट, कुछ लैपटॉप | फ़ोन, टैबलेट, गतिशीलता-केंद्रित एंडपॉइंट्स | मोबाइल डिवाइस, लैपटॉप, डेस्कटॉप और व्यापक एंडपॉइंट सेट |
| ऐप प्रबंधन की गहराई | बुनियादी से मध्यम | मजबूत मोबाइल ऐप जीवनचक्र और नीति नियंत्रण | व्यापक क्रॉस-एंडपॉइंट ऐप गवर्नेंस |
| पहचान एकीकरण | अक्सर मौजूद, कभी-कभी सीमित | डिज़ाइन के लिए अधिक केंद्रीय | आमतौर पर एंडपॉइंट श्रेणियों में एकीकृत |
| सर्वोत्तम उपयुक्त | ठोस डिवाइस नियंत्रण तेजी से चाहने वाले संगठन | जटिल मोबाइल वर्कफ़्लो और BYOD आवश्यकताओं वाली टीमें | ऐसे वातावरण जो कई एंडपॉइंट प्रकारों के लिए एक ढांचा चाहते हैं |
| सामान्य खरीदार प्रश्न | हम डिवाइस को कैसे सुरक्षित और वाइप करें? | हम शुरू से अंत तक मोबाइल कार्य का प्रबंधन कैसे करें? | हम पूरे एस्टेट में एंडपॉइंट संचालन को कैसे मानकीकृत करें? |
MDM कब पर्याप्त होता है
जब आपकी मुख्य प्राथमिकता यह हो, तो अक्सर अकेले MDM ही काफी होता है:
- कॉर्पोरेट मोबाइल उपकरणों को सुरक्षित करना
- WiFi, ईमेल और सर्टिफिकेट प्रोफाइल पुश करना
- पासकोड, एन्क्रिप्शन और वाइप नीतियां लागू करना
- व्यापक डेस्कटॉप कन्वर्जेंस के बिना एक निश्चित मोबाइल फ्लीट का प्रबंधन करना
यह वेन्यू ऑपरेशन्स, हॉस्पिटैलिटी समूहों, हेल्थकेयर टीमों और छोटे वितरित व्यवसायों में आम है जहाँ मोबाइल एक्सेस मुख्य चिंता है।
EMM या UEM कब अधिक उपयुक्त होते हैं
यदि आपकी चुनौती हार्डवेयर के बजाय काम के संदर्भ (वर्क कॉन्टेक्स्ट) के बारे में अधिक है, तो आपको आमतौर पर बुनियादी MDM से आगे बढ़ने की आवश्यकता होगी।
EMM तब अधिक उपयुक्त होता है जब आपको व्यक्तिगत और व्यावसायिक उपयोग के बीच मजबूत अलगाव, गहरे मोबाइल ऐप लाइफसाइकिल नियंत्रण और अधिक पहचान-आधारित नीतिगत निर्णयों की आवश्यकता होती है। UEM तब समझ में आता है जब आपका संगठन फोन, टैबलेट, लैपटॉप और डेस्कटॉप पर एक ही ऑपरेटिंग मॉडल चाहता है, जो अक्सर एक केंद्रीय एंडपॉइंट रणनीति के साथ होता है।
उस संपत्ति के लिए खरीदें जिसे आप वास्तव में चलाते हैं। ऐसा प्लेटफ़ॉर्म न खरीदें जो हर चीज़ को प्रबंधित करने का वादा करता हो, यदि आपकी वास्तविक समस्या यह है कि साझा किए गए iPads और BYOD फ़ोन कमजोर नियंत्रणों के साथ कर्मचारी WiFi तक पहुँच रहे हैं।
यह निर्णय प्रतिष्ठा के बारे में नहीं है। यह टूल को समस्या से मिलाने के बारे में है। कई टीमें एक बड़े एंडपॉइंट स्टैक के बजाय, जिसका वे केवल आंशिक रूप से उपयोग करते हैं, एक केंद्रित MDM और मजबूत पहचान और नेटवर्क एकीकरण के साथ बेहतर प्रदर्शन करती हैं।
डिप्लॉयमेंट मॉडल और नेटवर्क आइडेंटिटी एकीकरण (इंटीग्रेशन)
MDM का सबसे कठिन हिस्सा आमतौर पर सेटिंग्स पर क्लिक करना नहीं होता है। यह प्रत्येक स्वामित्व मॉडल के लिए सही नामांकन मार्ग चुनना है, और फिर डिवाइस के भरोसे को नेटवर्क एक्सेस से इस तरह से जोड़ना है जिसे उपयोगकर्ता आसानी से अपना सकें।
स्वामित्व के आधार पर नामांकन मॉडल चुनें
एक मिश्रित एस्टेट के लिए एक से अधिक डिप्लॉयमेंट पैटर्न की आवश्यकता होती है।
- कॉर्पोरेट-स्वामित्व वाले समर्पित डिवाइस आमतौर पर जीरो-टच या प्री-असाइन एनरोलमेंट के लिए उपयुक्त होते हैं। IT पहले बूट से ही पूर्ण पॉलिसी सेट लागू कर सकता है।
- BYOD डिवाइसेज को हल्के नियंत्रण की आवश्यकता होती है। इसका उद्देश्य पर्सनल फोन को पूरी तरह से निगरानी वाले कंपनी एसेट में बदले बिना काम के संसाधनों तक कंट्रोल्ड एक्सेस देना है।
- शेयर्ड फ्रंटलाइन डिवाइसेज को गति की आवश्यकता होती है। ये डिवाइस अक्सर कर्मचारियों, शिफ्टों या विभागों के बीच घूमते रहते हैं, इसलिए साइन-इन स्टेट और ऐप एक्सेस को प्रोविजन और रीवोक करना आसान होना चाहिए।
- अस्थायी कर्मचारियों और कॉन्ट्रैक्टर्स को सीमित एक्सेस की आवश्यकता होती है। उनके डिवाइस का रवैया भिन्न हो सकता है, इसलिए नेटवर्क और एप्लिकेशन पॉलिसी को उसी के अनुसार अनुकूलित होना चाहिए।
एक आम गलती हर किसी के लिए सबसे सख्त मॉडल का उपयोग करना है। इससे उपयोगकर्ता विरोध करते हैं और वर्कअराउंड को बढ़ावा मिलता है।
केवल हैंडसेट के बजाय पहचान (आइडेंटिटी) अधिक क्यों मायने रखती है
डिवाइस प्रबंधन ट्रस्ट के प्रश्न के एक हिस्से का उत्तर देता है। पहचान (आइडेंटिटी) बाकी का उत्तर देती है।
गलत व्यक्ति द्वारा उपयोग किया जाने वाला एक अनुपालन उपकरण अभी भी एक समस्या है। एक अप्रबंधित डिवाइस पर एक ज्ञात उपयोगकर्ता को सीमित पहुंच की आवश्यकता हो सकती है, न कि पूर्ण रूप से अस्वीकृति की। यही कारण है कि परिपक्व परिनियोजन MDM को Entra ID, Google Workspace या Okta जैसे पहचान प्रदाताओं के साथ जोड़ते हैं, फिर नेटवर्क और एप्लिकेशन निर्णयों के लिए उस संयुक्त संदर्भ का उपयोग करते हैं।
यह विशेष रूप से WiFi पर उपयोगी है। साझा किए गए पासवर्ड समय के साथ पुराने और असुरक्षित हो जाते हैं। वे फैल जाते हैं, उन्हें बदलना कठिन होता है और वे आपको यह नहीं बताते कि नेटवर्क पर कौन है। पहचान-आधारित एक्सेस इसे उपयोगकर्ता और डिवाइस के प्रति सचेत रहने वाली नीति से बदल देता है।
इस तरह के जुड़ाव को डिजाइन करने वाली टीमों के लिए, identity-based networking नामांकन और सुरक्षित कनेक्टिविटी के बीच की व्यावहारिक परत है।
पासवर्डलेस एक्सेस और सर्टिफिकेट-आधारित WiFi
कई MDM गाइड बहुत जल्दी समाप्त हो जाते हैं। वे नीति प्रवर्तन (पॉलिसी एनफोर्समेंट) की व्याख्या तो करते हैं लेकिन उस एक्सेस पाथ की नहीं जिसका अनुभव उपयोगकर्ता हर दिन करते हैं।
एक बेहतर डिज़ाइन में, MDM प्रबंधित डिवाइसों पर प्रमाणपत्र और WiFi प्रोफाइल पुश करता है। नेटवर्क बिना साझा पासवर्ड के डिवाइस और उपयोगकर्ता को पहचानने के लिए उन क्रेडेंशियल्स का उपयोग करता है। कम प्रबंधित या लीगेसी परिदृश्यों के लिए, Passpoint या पहचान-लिंक्ड निजी कुंजी जैसे दृष्टिकोण नियंत्रण को बनाए रखते हुए घर्षण को कम कर सकते हैं।
यह मॉडल उन क्षेत्रों में मदद करता है जहाँ उपयोगकर्ता लगातार घूमते रहते हैं:
- हॉस्पिटैलिटी को कई संपत्तियों में कर्मचारियों के डिवाइसेज को तेजी से ऑनलाइन करने की आवश्यकता होती है
- हेल्थकेयर को देखभाल प्रदान करने के दौरान बार-बार पासवर्ड के संकेतों के बिना विश्वसनीय एक्सेस की आवश्यकता होती है
- आवासीय और मल्टी-टीनेंट स्थानों को किरायेदारों, कर्मचारियों और परिचालन डिवाइसेज के बीच अलगाव की आवश्यकता होती है
एक सफल रोलआउट कैसा दिखता है
एक मजबूत डिप्लॉयमेंट आमतौर पर इस पैटर्न का पालन करता है:
- स्वामित्व श्रेणियों को परिभाषित करें
- प्रत्येक श्रेणी को एक नामांकन पथ पर मैप करें
- MDM को पहचान से कनेक्ट करें
- जहां उपयुक्त हो, प्रमाणपत्र और WiFi प्रोफाइल पुश करें
- पहुंच की अनुमति देने, सीमित करने या रद्द करने के लिए अनुपालन और पहचान स्थिति का उपयोग करें
यह वह बिंदु है जहाँ MDM केवल एक डिवाइस टूल नहीं रह जाता है और आपके एक्सेस आर्किटेक्चर का हिस्सा बन जाता है।
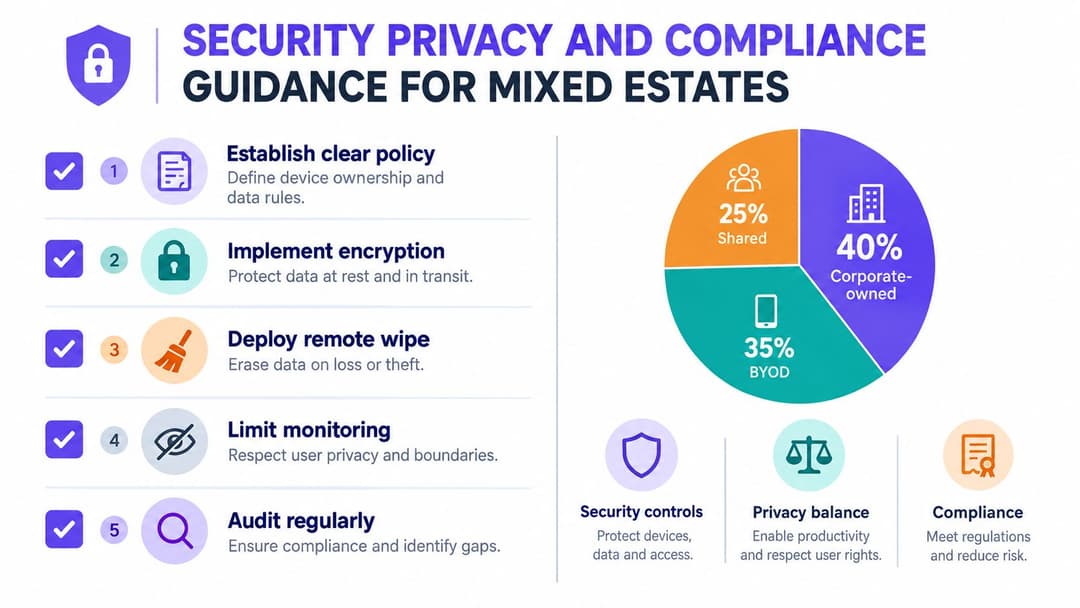
मिश्रित एस्टेट के लिए सुरक्षा गोपनीयता और अनुपालन (Compliance) मार्गदर्शन
एक मिश्रित एस्टेट यह परीक्षण करता है कि क्या आपका MDM डिज़ाइन वास्तविक कामकाजी जीवन को दर्शाता है या केवल एक आदर्श आरेख को। एक साइट पर व्यक्तिगत iPhone का उपयोग करने वाला डॉक्टर, शिफ्टों में टैबलेट साझा करने वाली फ्रंट डेस्क टीम, अस्थायी डिवाइस ले जाने वाले ठेकेदार, और पूरी तरह से प्रबंधित कॉर्पोरेट फोन का उपयोग करने वाले प्रबंधक हो सकते हैं। यदि वे सभी डिवाइस एक ही ऐप और WiFi को स्पर्श करते हैं, तो सुरक्षा, गोपनीयता और अनुपालन नियम सभी के लिए एक जैसे नहीं हो सकते।
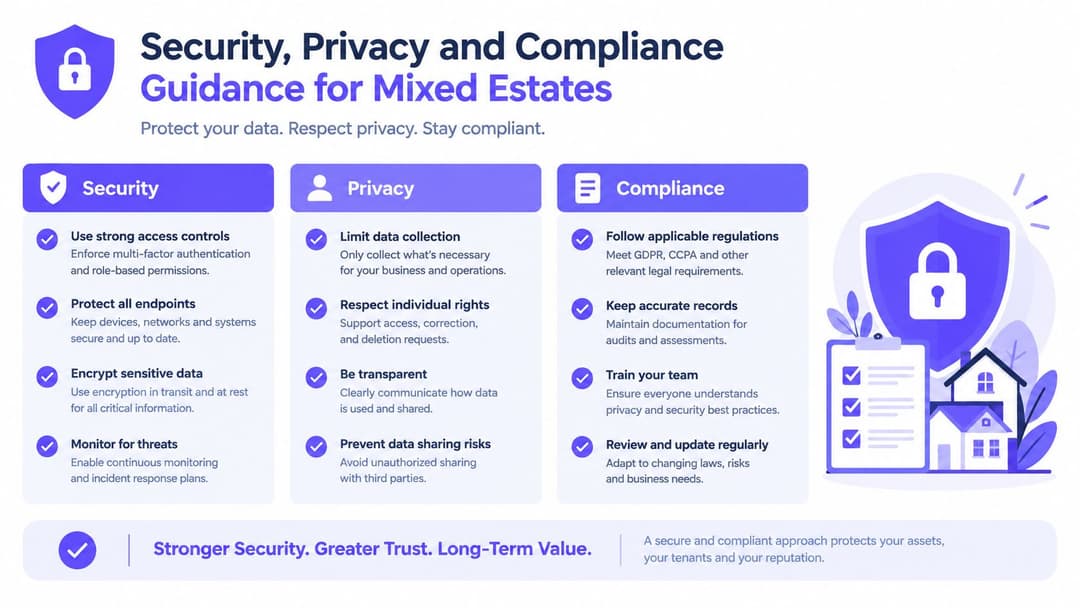
ट्रस्ट सीमाओं के साथ शुरुआत करें
पहला सवाल यह नहीं है कि कंसोल में कौन सी सेटिंग सक्षम की जाए। यह है कि प्रत्येक ओनरशिप मॉडल के लिए आपकी ट्रस्ट बाउंड्री कहाँ स्थित है।
कर्मचारियों से संपर्क करने के लिए उपयोग किए जाने वाले व्यक्तिगत फोन को कार्ट पर रखे क्लिनिकल टैबलेट या कई संपत्तियों में उपयोग किए जाने वाले हैंडसेट की तरह नहीं देखा जाना चाहिए। सुरक्षित तरीका यह है कि स्पष्ट शब्दों में यह तय किया जाए कि प्रत्येक श्रेणी के डिवाइस किस डेटा तक पहुंच सकते हैं, उन्हें पहचान का क्या प्रमाण प्रस्तुत करना होगा, और इसके बदले में संगठन क्या नियंत्रित कर सकता है। जैसा कि पहले उल्लेख किया गया है, कई संगठन इन नियमों को स्पष्ट रूप से परिभाषित करने से पहले ही BYOD की अनुमति दे देते हैं।
ऐसी नीतियां लिखें जिनका लोग आसानी से पालन कर सकें:
- व्यावसायिक डेटा के रूप में क्या गिना जाता है
- कौन से उपयोगकर्ता और डिवाइस वर्ग इसे एक्सेस कर सकते हैं
- प्रत्येक वर्ग के लिए किस प्रबंधन स्तर की आवश्यकता है
- IT व्यक्तिगत उपकरणों पर क्या देख सकता है और क्या नहीं देख सकता है
- चयनात्मक वाइप कब लागू होता है और पूर्ण वाइप की अनुमति कब होती है
- अस्थायी कर्मचारियों, ठेकेदारों और साझा उपकरणों के लिए पहुंच कैसे बदलती है
गोपनीयता स्पष्ट होनी चाहिए, न कि केवल अनुमानित
कर्मचारी आमतौर पर नियंत्रण स्वीकार कर लेते हैं जब सीमा स्पष्ट होती है। समस्याएं तब शुरू होती हैं जब एनरोलमेंट ऐसा महसूस कराता है जैसे पूरा फोन ही सौंप दिया गया हो।
BYOD के लिए MDM तब सबसे अच्छा काम करता है जब यह एक निजी कार के अंदर बंद काम के बैग की तरह व्यवहार करता है। IT बैग का प्रबंधन करता है, डिक्की, म्यूजिक ऐप या व्यक्तिगत तस्वीरों का नहीं। व्यावहारिक रूप से, इसका अर्थ है व्यावसायिक डेटा को व्यक्तिगत डेटा से अलग करना, एक्सेस निर्णयों के लिए आवश्यक केवल डिवाइस जानकारी एकत्र करना, और पॉलिसी टेक्स्ट में दबाने के बजाय एनरोलमेंट के दौरान उन सीमाओं को समझाना।
इन नियंत्रणों का उपयोग करें जैसे:
- व्यावसायिक ऐप्स और डेटा को अलग रखने के लिए वर्क प्रोफाइल या कंटेनराइजेशन
- व्यक्तिगत फाइलों को छुए बिना व्यावसायिक सामग्री को हटाने के लिए सिलेक्टिव वाइप
- स्पष्ट सहमति भाषा जो बताती है कि किस चीज़ की निगरानी की जा रही है
- सुरक्षा, एक्सेस और सहायता आवश्यकताओं से जुड़ा न्यूनतम डेटा संग्रह
यदि आपकी टीम बिना किसी अतिरेक के मोबाइल वातावरण की निगरानी करने पर एक व्यावहारिक मार्गदर्शिका चाहती है, तो IT टीमों के लिए मोबाइल ऐप ट्रैकिंग की यह गाइड पढ़ने के लिए एक उपयोगी पूरक है।
अनुपालन (Compliance) को ओनरशिप और पहचान (आइडेंटिटी) का पालन करना होगा
मिश्रित एस्टेट में अनुपालन शायद ही कभी केवल एक डिवाइस चेकलिस्ट होता है। यह इस बात का रिकॉर्ड होता है कि डिवाइस का उपयोग किसने किया, किस स्तर का एश्योरेंस लागू हुआ, और क्या वह एक्सेस जोखिम के अनुरूप था।
यह हॉस्पिटैलिटी, हेल्थकेयर और मल्टी-टेनेंट वातावरण में बहुत मायने रखता है जहां डिवाइस लोगों, स्थानों और भूमिकाओं के बीच स्थानांतरित होते रहते हैं। रिसेप्शन पर एक साझा टैबलेट को सेशन नियंत्रण और त्वरित पुनः प्रोविजनिंग की आवश्यकता हो सकती है। एक क्लिनिशियन के व्यक्तिगत फोन को सीमित ऐप एक्सेस और मजबूत पहचान जांच की आवश्यकता हो सकती है, लेकिन पूर्ण-डिवाइस नियंत्रण की नहीं। एक अस्थायी कर्मचारी को तीन दिनों के लिए एक्सेस की आवश्यकता हो सकती है और कहीं और नहीं।
यही वह जगह भी है जहां MDM और WiFi नीति का सहमत होना आवश्यक है। यदि कोई डिवाइस नीति से बाहर हो जाता है, अपना वर्क प्रोफाइल खो देता है, या उससे जुड़ी उपयोगकर्ता पहचान से मेल नहीं खाता है, तो नेटवर्क एक्सेस भी उसके साथ बदल जाना चाहिए। इन सुरक्षा सीमाओं को डिज़ाइन करने वाली टीमों के लिए, पहचान-आधारित वायरलेस एक्सेस के लिए यह enterprise WiFi security guide for identity-led wireless access एक उपयोगी संदर्भ है।
मिश्रित एस्टेट के लिए एक व्यावहारिक चेकलिस्ट
- स्वामित्व मॉडल के अनुसार पॉलिसी को अलग करें ताकि BYOD, कॉर्पोरेट के स्वामित्व वाले और शेयर्ड डिवाइसेज को समान नियंत्रण विरासत में न मिलें।
- एक्सेस को पहचान और डिवाइस की स्थिति से जोड़ें ताकि नॉन-कम्प्लाइंट डिवाइस पर एक वैध यूजर को कम्प्लाइंट डिवाइस जैसा ही एक्सेस न मिले।
- फुल वाइप को केवल संगठन के स्वामित्व वाले हार्डवेयर के लिए सुरक्षित रखें और पर्सनल डिवाइसेज पर सिलेक्टिव वाइप का उपयोग करें।
- अस्थायी और फ्रंटलाइन यूजर्स के लिए विशेष हैंडलिंग को परिभाषित करें क्योंकि शॉर्ट-टर्म एक्सेस अक्सर लॉन्ग-टर्म अपवाद बन जाता है।
- एनरोलमेंट और सपोर्ट के दौरान सरल भाषा में प्राइवेसी सीमाओं का दस्तावेजीकरण करें।
- शेयर्ड-डिवाइस लॉग और पुन: असाइनमेंट प्रक्रियाओं की समीक्षा करें ताकि शिफ्ट में बदलाव और हैंडऑफ के बाद भी जवाबदेही बनी रहे।
सर्वोत्तम प्रथाएं और वास्तविक दुनिया के उपयोग के मामले जो परिणाम प्रदान करते हैं
एक अच्छा MDM रोलआउट किसी फीचर लॉन्च जैसा नहीं, बल्कि एक अच्छी तरह से संचालित स्थान खोलने जैसा दिखता है। आप हर व्यक्ति को एक ही चाबी नहीं सौंपते, हर कमरे को एक जैसे एक्सेस नियम नहीं देते, और यह उम्मीद नहीं करते कि लोग खुद ही सब समझ लेंगे। आप यह तय करते हैं कि किसे, किस डिवाइस पर, कितने समय के लिए किस चीज़ की आवश्यकता है, और उस स्थिति के बदलने पर क्या होना चाहिए।
यह मिश्रित समूहों में सबसे अधिक मायने रखता है। एक व्यक्तिगत स्वामित्व वाला फोन, एक साझा चेक-इन टैबलेट, और एक कॉर्पोरेट द्वारा जारी किया गया प्रबंधक डिवाइस सभी एक ही दिन कनेक्ट हो सकते हैं, लेकिन उन्हें एक ही तरह से नियंत्रित नहीं किया जाना चाहिए। परिणाम देने वाली टीमें उस वास्तविकता से शुरू करती हैं, फिर MDM पॉलिसी को पहचान और WiFi एक्सेस से जोड़ती हैं ताकि नियंत्रण केवल एक एडमिन कंसोल में ही नहीं, बल्कि दैनिक संचालन में दिखाई दे।
वे अभ्यास जो गो-लाइव के बाद भी MDM को उपयोगी बनाए रखते हैं
- एक व्यावहारिक वर्कफ़्लो से शुरू करें। एक डिवाइस समूह या साइट चुनें जहाँ समस्या स्पष्ट हो, जैसे कि रिसेप्शन पर साझा टैबलेट या अस्थायी कर्मचारियों के लिए BYOD एक्सेस। विस्तार करने से पहले वहां नामांकन और सहायता संबंधी समस्याओं को ठीक करें।
- स्वामित्व और भूमिका के इर्द-गिर्द नीति बनाएं। कॉर्पोरेट-स्वामित्व वाले डिवाइस अधिक कड़े नियंत्रण रख सकते हैं। BYOD को अक्सर ऐप-स्तरीय सुरक्षा और चुनिंदा वाइप की आवश्यकता होती है। साझा डिवाइसों को तेजी से पुनर्मूल्यांकन, संक्षिप्त सत्र नियंत्रण और स्पष्ट जवाबदेही की आवश्यकता होती है।
- जीवनचक्र परिवर्तनों को पहचान से जोड़ें। शामिल होने वाले, ट्रांसफर होने वाले, नौकरी छोड़ने वाले, ठेकेदार और एजेंसी कर्मचारियों के लिए जहाँ तक संभव हो एक्सेस परिवर्तन स्वचालित रूप से ट्रिगर होने चाहिए। यदि रोजगार की स्थिति बदलती है, तो डिवाइस एक्सेस और WiFi अधिकार भी इसके साथ बदलने चाहिए।
- गोपनीयता को सरल भाषा में समझाएं। कर्मचारी व्यक्तिगत डिवाइसों को नामांकित करने के लिए अधिक इच्छुक होते हैं जब वे समझते हैं कि IT क्या देख सकता है, IT क्या नहीं देख सकता है, और यदि डिवाइस नीति से बाहर हो जाता है तो क्या होता है।
- नेटवर्क एक्सेस को डिवाइस के भरोसे के अनुरूप बनाएं। एक अनुपालन करने वाले डिवाइस का नेटवर्क पथ वैसा नहीं होना चाहिए जैसा कि उस डिवाइस का जिसका कार्य प्रोफ़ाइल खो गया है, आवश्यक अपडेट छूट गए हैं, या अब साइन इन किए गए उपयोगकर्ता से मेल नहीं खाता है।
सफल डिप्लॉयमेंट वास्तव में ज़मीनी स्तर पर कैसे दिखते हैं
आतिथ्य क्षेत्र में, दबाव का बिंदु अक्सर गति होती है। फ्रंट डेस्क टीमें पारियों में टैबलेट साझा करती हैं। प्रबंधक संगठन के स्वामित्व वाले फोन ले जाते हैं। मौसमी कर्मचारी शेड्यूलिंग या टीम संचार के लिए अपने स्वयं के उपकरणों का उपयोग कर सकते हैं। MDM उन डिवाइस प्रकारों को अलग नीति ट्रैक्स पर रखता है, जबकि पहचान-संचालित WiFi एक ही स्टाफ पासवर्ड को साझा करने की आदत को समाप्त करता है जो अनुबंध समाप्त होने के बाद भी सक्रिय रहता है।
हेल्थकेयर में आमतौर पर संचार एक्सेस और क्लिनिकल एक्सेस के बीच एक स्पष्ट रेखा होती है। एक क्लिनिशियन के व्यक्तिगत फोन को सीमित डेटा एक्सपोज़र के साथ स्वीकृत ऐप्स चलाने की अनुमति दी जा सकती है, जबकि वार्ड डिवाइस को कड़े नियंत्रण, मजबूत प्रमाणीकरण और उपयोगकर्ताओं के बीच त्वरित रीसेट की आवश्यकता होती है। इसका मतलब हर जगह अधिक प्रतिबंध लगाना नहीं है। इसका मतलब नियंत्रण को जोखिम और भूमिका के अनुरूप बनाना है।
मल्टी-टेनेंट ऑपरेटरों के पास एक अलग समस्या होती है। कर्मचारियों के डिवाइस, रखरखाव के हार्डवेयर, और निवासी या मेहमानों की कनेक्टिविटी सभी एक ही भौतिक वातावरण में रहते हैं, लेकिन उन्हें एक जैसा भरोसा नहीं मिलना चाहिए। पहचान-आधारित WiFi के साथ जुड़ा MDM इन समूहों को स्पष्ट रूप से अलग करता है, जिससे किसी ठेकेदार को शामिल करना या किसी बिल्डिंग डिवाइस को फिर से असाइन करना हर बार एक मैन्युअल नेटवर्क अपवाद नहीं बनता।
मापने योग्य परिणाम
MDM का मूल्य तब दिखाई देता है जब नियमित घटनाएँ विशेष मामले बनना बंद हो जाती हैं।
खोए हुए डिवाइस को तुरंत निष्क्रिय किया जा सकता है। साझा किए गए टैबलेट को रीसेट करके अगले शिफ्ट के कर्मचारी को सौंपा जा सकता है, बिना पिछले उपयोगकर्ता के एक्सेस को आगे बढ़ाए। एक अस्थायी कर्मचारी को समय-सीमित एक्सेस दिया जा सकता है जो योजना के अनुसार समाप्त हो जाता है। एक व्यक्तिगत डिवाइस पूरे फोन का पूरा नियंत्रण IT को दिए बिना काम के डेटा को सुरक्षित रख सकता है।
हॉस्पिटैलिटी, हेल्थकेयर और मल्टी-टेनेंट ऑपरेटरों के लिए, what is mobile device management का व्यावहारिक उत्तर यही है। यह वह नियंत्रण परत है जो मिश्रित स्वामित्व, बदलते रोल्स और नेटवर्क वातावरण में मोबाइल एक्सेस को प्रबंधनीय बनाती है जहां पहचान और डिवाइस ट्रस्ट का संरेखित रहना आवश्यक है।
Purple मेहमानों, कर्मचारियों और मल्टी-टेनेंट वातावरण के लिए पासवर्ड रहित WiFi एक्सेस और पहचान-आधारित नेटवर्किंग प्रदान करता है, और यह डिवाइस के भरोसे को सुरक्षित नेटवर्क एक्सेस से जोड़ने के लिए आपकी MDM रणनीति के साथ काम कर सकता है। यदि आप BYOD, साझा डिवाइस या प्रमाणपत्र-आधारित कर्मचारी WiFi पर काम कर रहे हैं, तो यह देखने के लिए Purple पर जाएं कि यह कैसे एक व्यावहारिक मोबाइल एक्सेस डिज़ाइन में फिट बैठता है।