
WiFi 4 legacy device airtime & security risk calculator
Between 14% and 17% of active enterprise WiFi connections still rely on 802.11n. Evaluate channel airtime starvation, throughput degradation on modern WiFi 6/7 clients, and credential exposure across your WLAN estate.
Deployment parameters
A single shared WPA2-Personal passphrase across multiple devices means compromising one device compromises the entire network. Implement Purple iPSK to give each legacy device a revocable, individual key.
2025 और 2026 के यूके-केंद्रित विश्लेषणों के अनुसार, यूके के लगभग 14.1% से 17.29% WiFi कनेक्शन अभी भी Wi-Fi 4, या IEEE 802.11n का उपयोग करते हैं। यह Wi-Fi 4 को एक वर्तमान एंटरप्राइज एकीकरण चिंता बनाता है, न कि अप्रचलित हार्डवेयर जिसे आप सुरक्षित रूप से अनदेखा कर सकते हैं।
Wi-Fi 4 को 2009 में पेश किया गया था, लेकिन इसका स्थापित आधार होटल, अस्पतालों, रिटेल साइटों, परिवहन नेटवर्क, कार्यालयों, आवासीय भवनों और विशेषज्ञ उपकरणों में सक्रिय बना हुआ है। इंजीनियरिंग चुनौती यह नहीं है कि नए एक्सेस पॉइंट Wi-Fi 6 का विज्ञापन कर सकते हैं या नहीं। बल्कि चुनौती यह है कि क्या आपका नेटवर्क सुरक्षा, एयरटाइम उपयोग, रोमिंग व्यवहार या अतिथि अनुभव को प्रभावित किए बिना धीमे लीगेसी क्लाइंट्स को समायोजित कर सकता है।
आधुनिक नेटवर्क में Wi-Fi 4 अभी भी क्यों महत्वपूर्ण है
मुख्य आंकड़े विश्लेषण के आधार पर भिन्न हो सकते हैं, लेकिन परिचालन निष्कर्ष सुसंगत है। 2026 के एक यूके उद्योग विश्लेषण ने WiFi 4 को WiFi कनेक्शन का 14.1% बताया, साथ ही WiFi 5 के लिए 38.7% दर्ज किया, जबकि एक अन्य यूके-केंद्रित स्रोत ने WiFi 4 कनेक्शन के लिए 17.29% की सूचना दी। वे निष्कर्ष बताते हैं कि 802.11n कनेक्शन मिश्रण का एक सार्थक हिस्सा बना हुआ है, न कि कोई लुप्त होता अवशेष। (यूके WiFi अपनाने का विश्लेषण)
इस निरंतरता के कई कारण हैं। गेस्ट नेटवर्क को वे सभी डिवाइस विरासत में मिलते हैं जो विजिटर अपने साथ लाते हैं। हेल्थकेयर संगठन ऐसे उपकरणों का संचालन कर सकते हैं जिनके बदलने का चक्र वायरलेस रोडमैप के बजाय सुरक्षा सत्यापन, खरीद और नैदानिक वर्कफ़्लो द्वारा नियंत्रित होता है। रिटेलर्स के पास अक्सर बहुत अलग क्षमताओं वाले स्कैनर, टिल, टैबलेट, डिस्प्ले और सेंसर होते हैं। आवासीय और बिल्ड-टू-रेंट वातावरण में, एक मकान मालिक एक्सेस नेटवर्क को नियंत्रित करता है लेकिन प्रत्येक किरायेदार के डिवाइस को नहीं।
व्यावहारिक नियम: उन क्लाइंट्स के लिए डिज़ाइन करें जिनका आपको वास्तव में समर्थन करने की आवश्यकता है, न कि केवल नवीनतम एक्सेस पॉइंट डेटाशीट पर दिखाए गए क्लाइंट्स के लिए।
2025 यूके विश्लेषण ने Wi-Fi 4 पर 17.29% कनेक्शन, Wi-Fi 5 पर 51.35% और Wi-Fi 6 पर 31.02% की रिपोर्ट दी। एंटरप्राइज WLAN योजना के लिए, इस मिश्रण का मतलब है कि एक नेटवर्क जिसे इस तरह डिज़ाइन किया गया है जैसे कि प्रत्येक स्टेशन नए फीचर्स का समर्थन करता है, वह एयरटाइम मांग और अनुकूलता आवश्यकताओं का गलत आकलन कर सकता है। (यूके Wi-Fi 4, 5, और 6 कनेक्शन विश्लेषण)
सही प्रतिक्रिया हर पुराने डिज़ाइन निर्णय को अनिश्चित काल के लिए सुरक्षित रखना नहीं है। यह अनुकूलता को क्षमता से अलग करना है। अपरिहार्य WiFi 4 डिवाइसों के लिए एक नियंत्रित मार्ग बनाए रखें, जहां उचित हो उन्हें महत्वपूर्ण आधुनिक ट्रैफ़िक से दूर रखें, और रेडियो वातावरण पर उनके प्रभाव को मापें। प्रमाणीकरण, विभाजन और क्लाइंट लाइफसाइकिल आवश्यकताओं का मूल्यांकन करने वाली नेटवर्क टीमें उस व्यापक मूल्यांकन के हिस्से के रूप में WiFi और नेटवर्क टीमों के लिए Purple का मार्गदर्शन उपयोग कर सकती हैं।
Wi-Fi 4 तकनीकी बुनियादी बातों को समझना
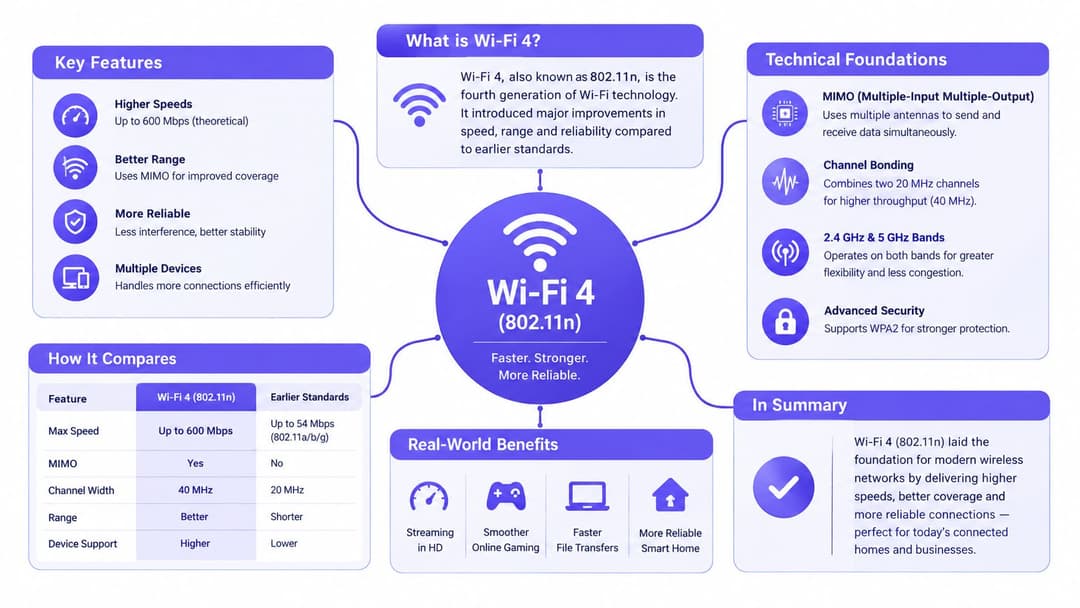
Wi-Fi 4 IEEE 802.11n के लिए Wi-Fi अलायंस का नाम है। 2009 में पेश किया गया और 2018 में Wi-Fi 4 का लेबल दिया गया, इसने कई रेडियो तकनीकों को संयोजित किया जिसने वायरलेस नेटवर्किंग को 802.11g पीढ़ी से बहुत आगे बढ़ा दिया। मिश्रित डिप्लॉयमेंट में वह इतिहास अभी भी मायने रखता है, जहां पुराने क्लाइंट को नए प्लेटफॉर्म और एक्सेस पॉइंट्स के साथ सह-अस्तित्व में रहना चाहिए। (Wi-Fi इतिहास और मानक अवलोकन)
MIMO समवर्ती रेडियो पथ जोड़ता है
MIMO, या Multiple Input Multiple Output, स्थानिक स्ट्रीम प्रसारित करने और प्राप्त करने के लिए कई एंटेना का उपयोग करता है। एक सिंगल-स्ट्रीम कनेक्शन में ट्रैफ़िक के लिए एक पथ होता है, जबकि एक MIMO कनेक्शन एक ही समय में कई स्ट्रीम ले जा सकता है, बशर्ते क्लाइंट और एक्सेस पॉइंट आवश्यक एंटीना कॉन्फ़िगरेशन का समर्थन करते हों और रेडियो स्थितियां उपयुक्त हों।
MIMO थ्रूपुट को बढ़ा सकता है और लचीलेपन में सुधार कर सकता है, लेकिन विज्ञापित क्षमता एक सैद्धांतिक सीमा है। कम एंटेना वाला क्लाइंट हर उपलब्ध स्थानिक स्ट्रीम का उपयोग नहीं कर सकता है। परावर्तन, दूरी, शोर और डिवाइस की दिशा भी प्रदर्शन को प्रभावित करती है। उत्पादन में, MIMO को एक क्षमता विशेषता के रूप में मानें, न कि इस गारंटी के रूप में कि प्रत्येक Wi-Fi 4 डिवाइस समान दर प्राप्त करेगा।
चैनल बॉन्डिंग पथ को चौड़ा करती है
Wi-Fi 4 दो 20 MHz चैनलों को एक 40 MHz चैनल में संयोजित कर सकता है। व्यापक चैनल अधिक डेटा ले जा सकता है, लेकिन यह अधिक स्पेक्ट्रम लेता है और आस-पास के सेल्स के साथ टकराव की संभावना को बढ़ाता है।
यह समझौता विशेष रूप से 2.4 GHz पर महत्वपूर्ण है। UK गाइडेंस WiFi 4 डिवाइसों को आमतौर पर 20/40 MHz चैनलों के साथ 2.4 GHz पर 300 Mbps PHY रेट तक पहुँचने के रूप में वर्णित करता है। यह यह भी नोट करता है कि 802.11n 40 MHz तक सीमित है, जबकि नई WiFi जनरेशन 80 MHz चैनलों का उपयोग कर सकती हैं। (UK WiFi यूज़र गाइड)
डुअल-बैंड संचालन नेटवर्क डिज़ाइन को बदलता है
Wi-Fi 4 ने घरों और व्यवसायों में डुअल-बैंड संचालन को सामान्य बनाने में मदद की। 2.4 GHz आम तौर पर अधिक दूरी तय करता है और दीवारों को अधिक प्रभावी ढंग से पार करता है, जबकि 5 GHz आमतौर पर कम दूरी पर अधिक गति प्रदान करता है। ये अंतर कवरेज योजना, क्लाइंट स्टीयरिंग और लीगेसी उपकरणों की नियुक्ति को प्रभावित करते हैं। (UK WiFi इतिहास और बैंड मार्गदर्शन)
फ्रेम एग्रीगेशन कई डेटा फ़्रेमों को एक बड़े ट्रांसमिशन में बंडल करके दक्षता में सुधार करता है, जिससे प्रत्येक फ़्रेम को अलग से भेजने का ओवरहेड कम हो जाता है। MIMO, चैनल बॉन्डिंग और डुअल-बैंड संचालन के साथ मिलकर, इसने सैद्धांतिक थ्रूपुट को 600 Mbit/s तक बढ़ा दिया, जो कि 802.11g की 54 Mbps-क्लास दरों से एक महत्वपूर्ण बदलाव था। (WiFi मानक इतिहास)
वास्तविक दुनिया की प्रदर्शन विशेषताएं
एक 300 Mbps PHY दर एक लिंक-लेयर हेडलाइन है, न कि थ्रूपुट की गारंटी। प्रोडक्शन में, प्रोटोकॉल ओवरहेड, रीट्रांसमिशन, सिग्नल की गुणवत्ता, क्लाइंट की क्षमता, एन्क्रिप्शन प्रोसेसिंग और विवाद यह निर्धारित करते हैं कि कितना एप्लिकेशन ट्रैफ़िक उपयोगकर्ता तक पहुँचता है। व्यावहारिक सवाल यह है कि एक Wi-Fi 4 क्लाइंट उस ट्रैफ़िक को वितरित करने के लिए कितना एयरटाइम लेता है, विशेष रूप से मिश्रित परिनियोजन में जहाँ पुराने स्टेशन नए उपकरणों के साथ सेल साझा करते हैं।
चैनल की चौड़ाई एक क्षमता का निर्णय है
2.4 GHz पर, 40 MHz ऑपरेशन बेंच टेस्ट में आकर्षक लग सकता है। किसी होटल, आवासीय ब्लॉक या ऑफिस फ्लोर में, व्यापक चैनल पहले से ही भीड़भाड़ वाले बैंड का अधिक हिस्सा घेरता है और आस-पास के चैनल के हस्तक्षेप के जोखिम को बढ़ाता है। आस-पास के एक्सेस पॉइंट भी सह-चैनल प्रतिस्पर्धा पैदा करते हैं, इसलिए स्टेशनों को ट्रांसमिट करने से पहले प्रतीक्षा करनी होगी।
घने वातावरण में एक रूढ़िवादी आधार रेखा बेहतर काम करती है:
- 2.4 GHz पर 20 MHz का उपयोग करें: प्रत्येक सेल कम स्पेक्ट्रम लेती है, जिससे सह-अस्तित्व और चैनल का पुनः उपयोग बेहतर होता है।
- 40 MHz को सशर्त मानें: यह एक शांत साइट के अनुकूल हो सकता है, लेकिन इसे एक घने एंटरप्राइज एस्टेट में सक्षम करने से योजना बनाने की लचीलापन कम हो जाती है।
- सोच-समझकर 5 GHz का उपयोग करें: Wi-Fi 4 5 GHz का समर्थन करता है, हालांकि इसका 40 MHz अधिकतम बाद की पीढ़ियों द्वारा पेश किए गए 80 MHz चैनलों से संकरा है।
इसलिए व्यापक चैनलों में सीधे तौर पर क्षमता का समझौता शामिल होता है। वे एक सक्षम क्लाइंट के लिए डेटा दर बढ़ा सकते हैं, जबकि चैनल के पुन: उपयोग को कम कर सकते हैं और उस क्षेत्र को बढ़ा सकते हैं जिसमें एक्सेस पॉइंट प्रतिस्पर्धा करते हैं। एक मल्टी-AP डिज़ाइन में, पुन: प्रयोज्य चैनल अक्सर प्रत्येक चैनल को यथासंभव व्यापक बनाने की तुलना में अधिक कुल क्षमता प्रदान करते हैं।
धीमे क्लाइंट एयरटाइम की खपत करते हैं
कम मॉड्युलेशन और कोडिंग दर का उपयोग करने वाला एक Wi-Fi 4 स्टेशन उसी पेलोड को प्रसारित करने में अधिक समय लेता है। चूंकि माध्यम साझा किया जाता है, इसलिए वह स्टेशन एयरटाइम का एक बड़ा हिस्सा ले सकता है। यह जरूरी नहीं कि सीधे तौर पर हर दूसरे डिवाइस की लिंक दर को कम करे, लेकिन यह तेज़ क्लाइंट्स के लिए ट्रांसमिशन के कम अवसर छोड़ता है।
इसका प्रभाव साइट के अनुसार अलग-अलग होता है:
- एक होटल का कमरा: पुराने गेस्ट डिवाइस 2.4 GHz पर सफलतापूर्वक जुड़ सकते हैं, फिर भी व्यवधान और दोबारा प्रयास करने (retries) के कारण स्ट्रीमिंग अस्थिर हो जाती है।
- एक अस्पताल का वार्ड: लेगेसी मॉनिटर लंबे समय तक जुड़े रहने के दौरान बहुत कम डेटा भेज सकते हैं। मुख्य बैंडविड्थ की तुलना में एयरटाइम उपयोग और रोमिंग व्यवहार अधिक मायने रखता है।
- एक रिटेल फ्लोर: पॉइंट-ऑफ-सेल टैबलेट कवरेज के किनारे पर ठीक दिखाई दे सकते हैं, जबकि कर्मचारी जब सेल्स के बीच घूमते हैं तो वे बार-बार लेनदेन का पुनः प्रयास करते हैं।
क्लाइंट पहचान परीक्षण को भी प्रभावित करती है। MAC रैंडमाइज़ेशन यह बदलता है कि खोज और कनेक्शन के दौरान कोई डिवाइस खुद को कैसे प्रस्तुत करता है। अतिथि ऑनबोर्डिंग की जांच करने वाले प्रशासकों को Purple के MAC रैंडमाइज़ेशन सिम्युलेटर के साथ एक नियंत्रित परीक्षण शामिल करना चाहिए। वह जांच प्रमाणीकरण या नीति समस्याओं को बदलते क्लाइंट पते के कारण होने वाले व्यवहार से अलग करने में मदद करती है, जो विशेष रूप से WiFi 4 डिवाइसों को Purple जैसे आधुनिक प्लेटफ़ॉर्म के साथ एकीकृत करते समय प्रासंगिक है।
सुरक्षा प्रोटोकॉल और लीगेसी डिवाइस सुरक्षा
Wi-Fi 4 कम्पैटिबिलिटी का मतलब यह नहीं है कि कमजोर सुरक्षा को स्वीकार किया जाए। सबसे महत्वपूर्ण अंतर TKIP के साथ WPA और AES के साथ WPA2 के बीच है।
पुराने हार्डवेयर को WEP से दूर ले जाने में मदद करने के लिए TKIP पेश किया गया था, लेकिन अब यह अप्रचलित है और इसे प्रोडक्शन WLAN का आधार नहीं होना चाहिए। WPA2-AES लीगेसी-सक्षम एंटरप्राइज नेटवर्क के लिए व्यावहारिक न्यूनतम बना हुआ है, बशर्ते क्लाइंट हार्डवेयर इसका समर्थन करता हो और डिप्लॉयमेंट उपयुक्त सेगमेंटेशन और क्रेडेंशियल नियंत्रणों का उपयोग करता हो।
साझा पासफ़्रेज़ टालने योग्य जोखिम पैदा करते हैं
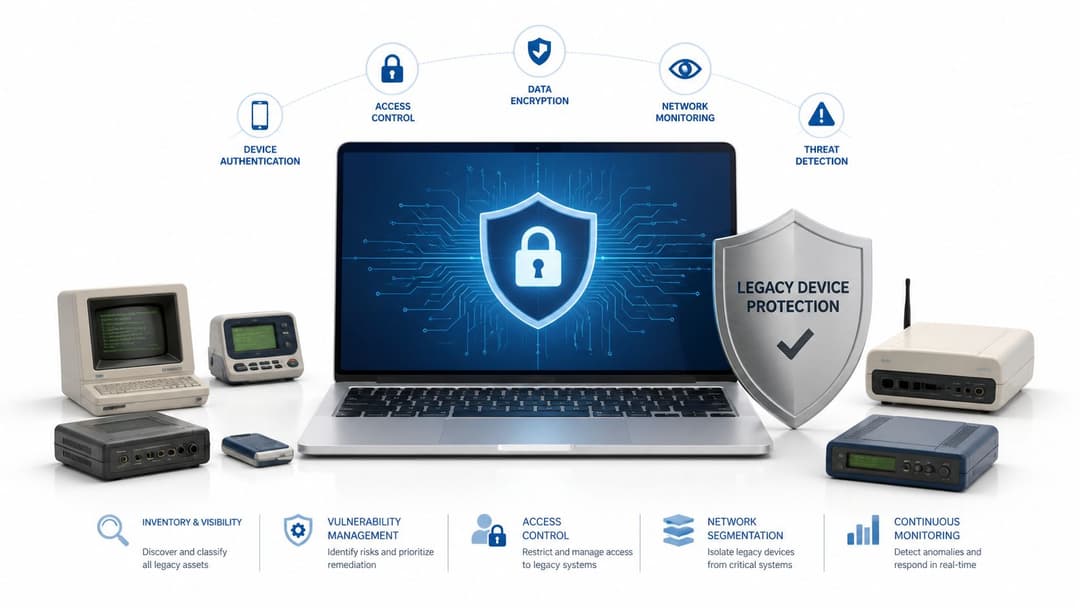
कई पुराने Wi-Fi 4 डिवाइस WPA2-Personal का समर्थन करते हैं लेकिन आधुनिक एंटरप्राइज ऑनबोर्डिंग विधियों का नहीं। यह टीमों को एक साझा पासफ़्रेज़ की ओर धकेल सकता है। यह व्यवस्था सरल है, लेकिन यह एक प्रबंधन समस्या पैदा करती है: एक बार पासवर्ड ज्ञात हो जाने के बाद, प्रशासक उसी क्रेडेंशियल का उपयोग करने वाले अधिकृत डिवाइस और अनधिकृत डिवाइस के बीच आसानी से अंतर नहीं कर सकते हैं।
साझा पासवर्ड बदलने से हर कनेक्टेड डिवाइस बाधित होता है। इसे अपरिवर्तित छोड़ने से उन क्रेडेंशियल्स का जीवनकाल बढ़ जाता है जिन्हें शायद कॉपी किया गया हो, लिखा गया हो, या अनमैनेज्ड उपकरणों में एम्बेड किया गया हो। एक अलग SSID बनाने से प्रभाव का दायरा कम हो सकता है, लेकिन अत्यधिक SSIDs मैनेजमेंट ट्रैफ़िक को बढ़ाते हैं और रेडियो डिज़ाइन को नियंत्रित करना कठिन बनाते हैं।
एक पहचान-आधारित प्री-शेयर्ड की, या iPSK, एक अधिक नियंत्रित मध्यम मार्ग प्रदान करता है। प्रत्येक स्वीकृत डिवाइस या उपयोगकर्ता को एक अलग की (key) प्राप्त हो सकती है जबकि WLAN WPA2 एन्क्रिप्शन का उपयोग करना जारी रखता है। एक की को रद्द करने के लिए हर दूसरे डिवाइस द्वारा उपयोग किए जाने वाले क्रेडेंशियल को बदलने की आवश्यकता नहीं होती है। Purple अपने लीगेसी-डिवाइस दृष्टिकोण के हिस्से के रूप में iPSK प्रदान करता है, ताकि टीमें अपने मौजूदा एक्सेस-कंट्रोल और सेगमेंटेशन आर्किटेक्चर के साथ इसका मूल्यांकन कर सकें।
रोमिंग को अलग से परीक्षण की आवश्यकता होती है
Wi-Fi 4 क्लाइंट आमतौर पर नई क्लाइंट पीढ़ियों में उपलब्ध फास्ट रोमिंग सुविधाओं का समर्थन नहीं करेंगे, जिसमें 802.11r फास्ट BSS ट्रांज़िशन शामिल है। इसलिए एक्सेस पॉइंट्स के बीच जाने वाले डिवाइस को फिर से जुड़ने और अपनी सुरक्षा एक्सचेंज को पूरा करने के दौरान एक स्पष्ट व्यवधान का अनुभव हो सकता है।
वेब ब्राउज़ करने वाले विज़िटर के लिए यह रुकावट सहनीय हो सकती है। लेकिन यह किसी मोबाइल क्लिनिकल डिवाइस, वॉयस एप्लिकेशन, हैंडहेल्ड स्कैनर, या ऐसे वर्कफ़्लो के लिए अस्वीकार्य हो सकती है जो निरंतर कनेक्टिविटी पर निर्भर करते हैं। न केवल एक्सेस पॉइंट, बल्कि वास्तविक क्लाइंट मॉडल का भी परीक्षण करें। वेंडर दस्तावेज़ इंफ्रास्ट्रक्चर स्तर पर रोमिंग सपोर्ट का वर्णन कर सकते हैं, जबकि इंस्टॉल किए गए डिवाइस में अभी भी आवश्यक क्लाइंट क्षमता की कमी हो सकती है।
मिश्रित-मोड WLAN के लिए, नीति को सीधा रखें:
- जहां भी पुराने डिवाइस इसकी अनुमति दें, TKIP को अस्वीकार करें।
- Wi-Fi 4 संगतता के लिए WPA2-AES का उपयोग करें।
- उन डिवाइसों को अलग करें जो मुख्य नेटवर्क की सुरक्षा नीति को पूरा नहीं कर सकते।
- जहां साझा पासवर्ड अस्वीकार्य जोखिम पैदा करते हैं, वहां अद्वितीय क्रेडेंशियल असाइन करें।
- हार्डवेयर पर रोमिंग, पुनः प्रमाणीकरण और एप्लिकेशन रिकवरी को सत्यापित करें।
Purple ऑथेंटिकेशन के साथ Wi-Fi 4 को एकीकृत करना
एक WiFi 4 एकीकरण की शुरुआत डिवाइस इन्वेंट्री से होनी चाहिए, न कि SSID से। रिकॉर्ड करें कि किन क्लाइंट्स को 2.4 GHz की आवश्यकता है, कौन से 5 GHz का समर्थन करते हैं, कौन से WPA2-AES का उपयोग कर सकते हैं, और कौन से एक साझा WPA2-Personal क्रेडेंशियल पर निर्भर हैं। फिर व्यावसायिक प्रभाव के आधार पर डिवाइसों को वर्गीकृत करें। एक अतिथि फ़ोन, एक बारकोड स्कैनर और एक मेडिकल मॉनिटर सभी 802.11n का उपयोग कर सकते हैं, लेकिन उन्हें एक ही एक्सेस पॉलिसी नहीं मिलनी चाहिए।
iPSK तब उपयोगी होता है जब लीगेसी हार्डवेयर WPA2-Personal को सपोर्ट करता है लेकिन सर्टिफिकेट-आधारित या WPA3 ऑनबोर्डिंग को पूरा नहीं कर सकता। नेटवर्क प्रत्येक स्वीकृत पहचान या डिवाइस को एक विशिष्ट प्री-शेयर्ड की (key) असाइन कर सकता है, जो क्लाइंट फ़र्मवेयर अपग्रेड की आवश्यकता के बिना निरसन (revocation) और जवाबदेही प्रदान करता है। यह एक व्यापक साझा पासवर्ड और बिना किसी केंद्रीय लाइफसाइकिल नियंत्रण वाले अलग-थलग डिवाइस के बीच के सामान्य विकल्प से बचाता है।
SSID सीमा को ध्यान से चुनें
Wi-Fi 4 क्लाइंट्स को एक साझा SSID पर रखें जब वे नए डिवाइसेस के समान एन्क्रिप्शन, VLAN, फ़ायरवॉल और स्वीकार्य-उपयोग नीति को पूरा कर सकें। एक सिंगल SSID उपयोगकर्ता अनुभव को सरल बना सकता है और हर असामान्य डिवाइस प्रकार के लिए एक अलग नेटवर्क बनाने के प्रलोभन को कम कर सकता है।
एक समर्पित पुराने SSID का उपयोग तब करें जब डिवाइसों को अलग-अलग नियंत्रणों की आवश्यकता हो, प्रतिबंधित गंतव्यों की आवश्यकता हो, या आधुनिक क्लाइंट्स को प्रभावित करने के लिए पर्याप्त एयरटाइम मांग उत्पन्न करते हों। एक समर्पित SSID का अभी भी एक स्पष्ट उद्देश्य, एक परिभाषित मालिक और एक निकास योजना होनी चाहिए। इसे उन उपकरणों के लिए स्थायी डंपिंग ग्राउंड नहीं बनना चाहिए जिन्हें किसी ने प्रलेखित नहीं किया है।
Purple का ऑथेंटिकेशन प्लेटफ़ॉर्म गेस्ट, स्टाफ और मल्टी-टेनेंट डिप्लॉयमेंट में काम कर सकता है, जबकि अंतर्निहित WLAN Meraki, Aruba, Ruckus, Mist, या UniFi जैसे प्लेटफ़ॉर्म द्वारा आपूर्ति किया जाना जारी रहता है। स्टाफ एक्सेस के लिए जिसमें मजबूत पहचान नियंत्रण की आवश्यकता होती है, प्रशासक सीमित लीगेसी उपकरणों द्वारा उपयोग किए जाने वाले WPA2-Personal पथ से अलग Purple के WPA-Enterprise दृष्टिकोण का मूल्यांकन कर सकते हैं।
क्लाइंट के इर्द-गिर्द गेस्ट फ़्लो बनाएं
एक आधुनिक पासवर्ड रहित अतिथि यात्रा का मतलब यह नहीं है कि हर क्लाइंट हर आधुनिक रेडियो या रोमिंग सुविधा का समर्थन करता है। एक्सेस पॉइंट और प्रमाणीकरण प्लेटफ़ॉर्म को अभी भी Wi-Fi 4 डिवाइसों के लिए एक संगत WPA2 पथ प्रस्तुत करने की आवश्यकता है। आगंतुकों को इच्छित अतिथि वर्कफ़्लो के माध्यम से प्रमाणित होना चाहिए, जबकि नेटवर्क पहले सफल जुड़ाव से ही सही नीति लागू करता है।
रोमिंग के लिए वास्तविक उम्मीदें होना जरूरी है। एक WiFi 4 क्लाइंट को 802.11r सपोर्ट केवल इसलिए नहीं मिल जाएगा क्योंकि एक नया कंट्रोलर एक्सेस पॉइंट्स को मैनेज करता है। सेशन परसिस्टेंस और समझदारी से क्रेडेंशियल हैंडलिंग के ज़रिए रुकावटों को कम करें, लेकिन मेहमानों द्वारा इस्तेमाल किए जाने वाले डिवाइस मॉडलों के साथ पूरे स्थान में मूवमेंट का परीक्षण करें। यदि कोई डिवाइस बार-बार डिस्कनेक्ट होता है और अपनी Captive Portal प्रक्रिया को रीस्टार्ट करता है, तो समस्या ऑथेंटिकेशन पेज के बजाय क्लाइंट रोमिंग व्यवहार हो सकती है।
ऑपरेशनल टेस्ट: एक वर्तमान हैंडसेट, एक ज्ञात Wi-Fi 4 हैंडसेट, और सबसे पुराने समर्थित विशेषज्ञ डिवाइस के साथ उसी मार्ग पर चलें। एसोसिएशन समय, DHCP रिकवरी, प्रमाणीकरण प्रॉम्प्ट, एप्लिकेशन रिकवरी, और एक्सेस पॉइंट ट्रांज़िशन की तुलना करें।
हॉस्पिटैलिटी, रेजिडेंशियल और ट्रांसपोर्ट वातावरण के लिए, कर्मचारियों या ऑपरेशनल सिस्टम के पास अप्रतिबंधित लीगेसी डिवाइस रखने से बचें। रोल-बेस्ड VLANs और फ़ायरवॉल नियम लागू करें, जहाँ उचित हो वहाँ रेट-लिमिट तय करें, रिट्राइज़ और एयरटाइम उपयोग की निगरानी करें, और प्रत्येक अपवाद के लिए एक समीक्षा तिथि निर्धारित करें। इंटीग्रेशन तब काम करता है जब लीगेसी कम्पेटिबिलिटी एक नियंत्रित सेवा बन जाती है, न कि कोई अदृश्य छूट।
Wi-Fi 4 सपोर्ट बनाए रखने बनाम अपग्रेड करने का सही समय
निर्णय केवल मानक की उम्र के आधार पर नहीं, बल्कि जोखिम और निर्भरता के आधार पर लिया जाना चाहिए। एक हॉस्पिटैलिटी वेन्यू को आमतौर पर WiFi 4 कम्पेटिबिलिटी बनाए रखने से लाभ होता है क्योंकि यह हर गेस्ट डिवाइस की क्षमताओं को नियंत्रित नहीं करता है। एक हेल्थकेयर प्रोवाइडर को एक समानांतर माइग्रेशन पाथ की आवश्यकता हो सकती है क्योंकि मेडिकल उपकरणों को वैलिडेट करने से पहले सपोर्ट हटाना, अस्थाई लीगेसी कैपेसिटी सीमाओं को स्वीकार करने की तुलना में अधिक बड़ा ऑपरेशनल जोखिम पैदा कर सकता है।
ट्रांसपोर्ट पर विशेष ध्यान देने की आवश्यकता है। Q2 2025 में, आधे से अधिक UK रेल WiFi कनेक्शन अभी भी WiFi 4 पर थे, और 38% 2.4 GHz पर थे। यह विश्लेषण इस पैटर्न को पुराने यात्री उपकरणों के बजाय, लीगेसी ऑनबोर्ड उपकरणों, घने-मेटल वाले कैरिज वातावरण और बैकहॉल सीमाओं से जोड़ता है। (UK रेल WiFi विश्लेषण)
एक व्यावहारिक निर्णय मैट्रिक्स का उपयोग करें
| प्रश्न | नियंत्रित सहायता बनाए रखें | अपग्रेड को प्राथमिकता दें |
|---|---|---|
| डिवाइस निर्भरता | महत्वपूर्ण उपकरणों को अभी भी 802.11n की आवश्यकता है | डिवाइसों के पास एक समर्थित प्रतिस्थापन मार्ग है |
| सुरक्षा | WPA2-AES और विभाजन अभी भी संभव हैं | डिवाइसों को अप्रचलित सुरक्षा की आवश्यकता है |
| एयरटाइम प्रभाव | पुराने क्लाइंट नियंत्रित और मॉनिटर किए जाते हैं | धीमे स्टेशन सेवा को भौतिक रूप से प्रभावित करते हैं |
| उपयोगकर्ता आबादी | अतिथि या किरायेदार अप्रत्याशित हार्डवेयर लाते हैं | संगठन सभी एंडपॉइंट्स को नियंत्रित करता है |
| माइग्रेशन अर्थशास्त्र | प्रतिस्थापन से नैदानिक, परिवहन या आवासीय संचालन बाधित होगा | अपग्रेड की लागत चल रहे अपवाद प्रबंधन से कम है |
आवासीय और बिल्ड-टू-रेंट ऑपरेटरों को अक्सर एक मध्य मार्ग की आवश्यकता होती है। प्रत्येक किरायेदार के डिवाइस को बदलना व्यावहारिक नहीं है, लेकिन निवासी, स्टाफ और बिल्डिंग-सिस्टम ट्रैफ़िक को अलग करना संभव है। हेल्थकेयर में, संक्रमण के दौरान सत्यापित समानांतर नेटवर्क चलाएं और उपकरण मालिकों द्वारा साइन ऑफ करने के बाद ही Wi-Fi 4 को हटाएं। हॉस्पिटैलिटी में, मजबूत पहचान और सेगमेंटेशन नियंत्रणों के माध्यम से स्टाफ और भुगतान प्रणालियों की रक्षा करते हुए गेस्ट सर्विस पर अनुकूलता बनाए रखें।
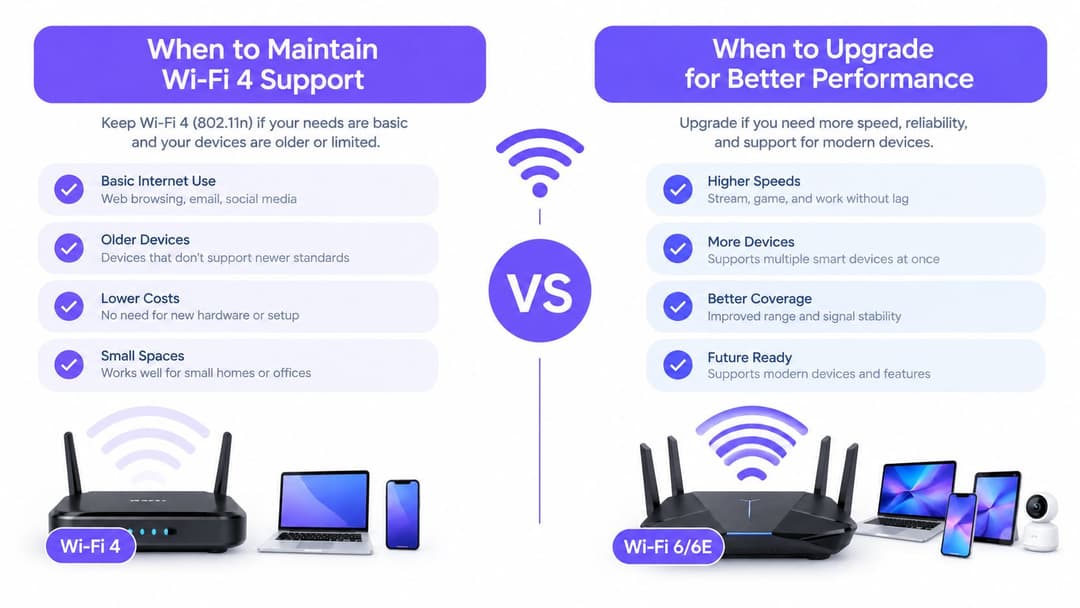
धीरे-धीरे आगे बढ़ें: क्लाइंट्स की सूची बनाएं, अपवादों को अलग करें, एयरटाइम और विफलता दरों को मापें, प्रतिस्थापन हार्डवेयर के लिए खरीद संबंधी आवश्यकताएं निर्धारित करें, और संगतता को केवल तभी हटाएं जब व्यावसायिक मालिक प्रभाव को स्वीकार करता हो। पूर्ण रूप से हटाना तब समझदारी भरा हो जाता है जब पुराने डिवाइस सुरक्षा आवश्यकताओं को पूरा करने में विफल हो जाते हैं, अत्यधिक एयरटाइम का उपभोग करते हैं, या नेटवर्क को किसी महत्वपूर्ण सेवा उद्देश्य को पूरा करने से रोकते हैं।
Purple नेटवर्क टीमों को पहचान-आधारित पहुंच, पासवर्ड रहित प्रमाणीकरण और पुराने डिवाइसों के लिए iPSK समर्थन के साथ अतिथि, कर्मचारियों और मल्टी-टेनेंट WiFi को प्रबंधित करने में मदद करता है। यह देखने के लिए कि इसका प्लेटफ़ॉर्म आपके मौजूदा WLAN के साथ कैसे एकीकृत हो सकता है और Wi-Fi 4 क्लाइंट्स को नए डिवाइसों के साथ एक नियंत्रित पथ प्रदान कर सकता है, Purple पर जाएं।


