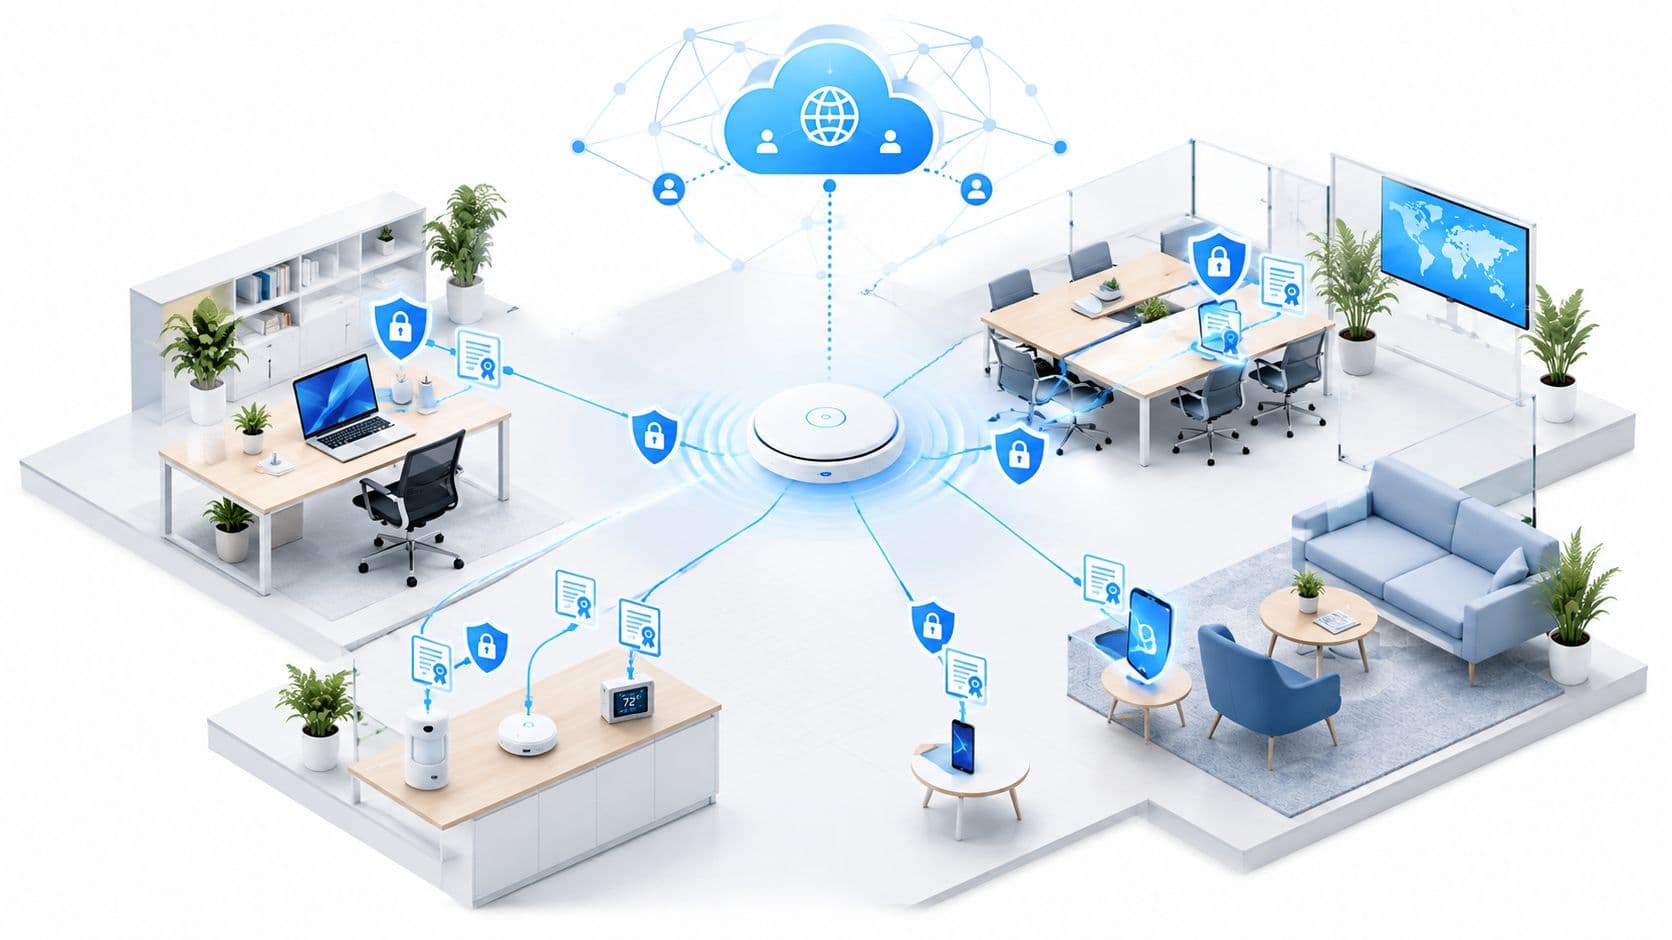
Mobile device management (MDM) WiFi architecture planner
Model device fleet enrollment, automated SCEP certificate distribution, 802.1X EAP-TLS profiles, and zero-trust quarantine policies across Apple, Android, and Windows endpoints.
1. Fleet device composition
2. PKI & WiFi security policies
What this credential segments on: Per-device certificate, VLAN assigned by RADIUS at association, re-evaluated on posture change. A non-compliant endpoint is moved automatically with a RADIUS Change of Authorization, which is where the 774 hours a year of desk-side investigation go.
Automated SCEP / EST Certificate Lifecycle Architecture
Instead of distributing shared preshared keys (PSKs) that risk enterprise credential leaks whenever staff depart, Mobile Device Management coordinates cryptographic identity enrollment:
- Automated Enrollment: Device enrolls via Apple Automated Device Enrollment (DEP), Android Zero-Touch, or Windows Autopilot directly out of the box.
- SCEP Challenge Issuance: MDM server issues a one-time cryptographic challenge token to the device payload.
- Key Generation on Device: The mobile device generates a private key in its hardware secure element (Secure Enclave on iOS, Android KeyStore, or TPM on Windows) and creates a Certificate Signing Request (CSR).
- Certificate Installation: SCEP gateway validates the challenge against MDM, signs the certificate via Cloud PKI, and injects the certificate into the device keystore.
- 802.1X EAP-TLS Association: The mobile device associates with enterprise WiFi using bidirectional TLS handshake, completely bypassing vulnerable user passwords.
La gestion des appareils mobiles est le système que les équipes informatiques utilisent pour enregistrer, configurer, sécuriser et contrôler à distance les téléphones, tablettes et ordinateurs portables à grande échelle, y compris l'effacement à distance lorsqu'un appareil est perdu. Au Royaume-Uni, ce n'est plus une pratique de niche : 166 postes permanents vacants mentionnaient des compétences en gestion d'appareils mobiles au cours des 6 mois précédant le 7 juillet 2025, ce qui représente 0,28 % de toutes les offres d'emploi permanentes au Royaume-Uni, avec un salaire annuel médian de 37 500 £.
Un responsable de garde d'hôtel laisse un téléphone professionnel à la fin de son service. Une infirmière utilise son téléphone personnel pour consulter un planning. Un prestataire arrive sur site avec sa propre tablette et a besoin d'un accès WiFi immédiatement, sans attendre un long processus d'assistance. La plupart des organisations ne disposent pas d'une flotte uniforme et ordonnée. Elles combinent des appareils d'entreprise, des appareils personnels, des tablettes partagées, des utilisateurs temporaires et des équipes de terrain qui ne peuvent pas interrompre leur travail pour un parcours d'enregistrement complexe.
C'est là que l'on se heurte souvent à la question de savoir ce qu'est la gestion des appareils mobiles. On s'attend à une liste de fonctionnalités techniques. Ce dont on a réellement besoin, c'est d'un modèle pratique pour contrôler les accès, protéger les données et maintenir le travail mobile fluide lorsque la propriété des appareils est complexe.
Introduction à la gestion des appareils mobiles dans les espaces de travail modernes
Un responsable de garde d'hôtel termine son service de nuit et oublie un téléphone professionnel à la réception. À un autre étage, un prestataire arrive avec une tablette personnelle et a besoin d'une connexion WiFi avant le début des premiers enregistrements des clients. Dans un établissement de soins, une infirmière consulte un planning sur son terminal personnel entre deux tournées. Ce ne sont pas des cas marginaux. Ce sont des conditions de fonctionnement normales pour les espaces de travail modernes.
La gestion des appareils mobiles est essentielle car très peu d'organisations gèrent aujourd'hui un parc d'appareils uniforme appartenant à un seul propriétaire. Elles gèrent un parc mixte. Les téléphones professionnels côtoient le BYOD, les tablettes partagées, les appareils du personnel temporaire et les terminaux des prestataires externes. La question n'est pas seulement de savoir comment sécuriser un téléphone, mais de décider quelle personne, sur quel appareil, obtient l'accès à quel réseau et à quelles données, et pour combien de temps.
La politique de sécurité du gouvernement britannique pour la gestion des terminaux mobiles (UK Government Security policy for mobile device management) reflète cette réalité opérationnelle. Elle exige que les organisations soient capables d'imposer l'effacement à distance sur les terminaux d'entreprise et traite l'MDM comme un contrôle de base pour gérer les risques liés aux mobiles.
Une définition simple et claire
Le MDM est le système central que les équipes informatiques utilisent pour enregistrer, configurer, sécuriser et contrôler les smartphones, les tablettes et les ordinateurs portables à grande échelle.
Une façon simple de le concevoir est de le voir comme un moteur de règles pour l'accès mobile. Au lieu de configurer chaque appareil manuellement, le service informatique définit les politiques une seule fois, les associe aux utilisateurs, au type de propriété et au risque, puis les applique de manière cohérente sur l'ensemble du parc.
Cette distinction est essentielle.
En pratique, le MDM ne concerne pas uniquement le terminal. Il se situe à l'intersection de l'identité, de la confiance de l'appareil, des applications et de l'accès réseau. Un iPhone appartenant à l'entreprise et utilisé par un responsable d'hôtel ne doit pas être traité de la même manière qu'un téléphone Android personnel utilisé par un travailleur temporaire, même si tous deux ont besoin d'un accès internet sur le même site. Une bonne gestion de la mobilité prend en compte cette différence et applique le bon niveau de contrôle.
Règle pratique : si un terminal peut accéder aux applications professionnelles, au WiFi du personnel, aux systèmes d'exploitation des invités ou à des données sensibles, il nécessite une décision d'accès claire.
Pourquoi les entreprises rencontrent des difficultés sans cet outil
Le problème commence généralement par un décalage entre la propriété et l'accès. Un appareil peut appartenir à l'entreprise, à l'employé, à un travailleur intérimaire ou à un fournisseur tiers. Pourtant, tous peuvent avoir besoin d'une forme de connectivité. Sans MDM, ces décisions sont souvent gérées par des mots de passe partagés, des exceptions ponctuelles ou une configuration manuelle. C'est difficile à contrôler et encore plus difficile à annuler rapidement.
Les analystes du gouvernement britannique ont constaté dans l'enquête Cyber Security Breaches Survey 2025 que de nombreuses organisations britanniques continuent de faire face à des failles et des attaques. Parallèlement, l'accès mobile est devenu une routine pour le personnel, les sous-traitants et les équipes de terrain. Le risque opérationnel est simple. L'accès se propage plus vite que la gouvernance.
Une analogie utile est celle d'un bâtiment accueillant différents types de visiteurs. Le personnel à plein temps peut avoir besoin d'un badge permanent. Les travailleurs intérimaires peuvent avoir besoin d'un badge qui expire après une semaine. Les invités n'ont parfois besoin d'accéder qu'aux espaces publics. Les terminaux fonctionnent de la même manière. Une seule politique ne convient pas à tous les modèles de propriété, et un seul mot de passe WiFi ne convient certainement pas non plus.
La mixité de propriété modifie l'approche du MDM
C'est pourquoi les listes de fonctionnalités seules passent à côté de l'essentiel. Les administrateurs occupés ont rarement du mal à comprendre ce que signifient l'effacement à distance ou l'application du code d'accès. Ils ont du mal à appliquer les politiques de manière équitable et rapide sur des modèles de propriété mixtes sans ralentir l'activité de l'entreprise.
Les groupes d'appareils courants se présentent généralement ainsi :
- Les appareils appartenant à l'entreprise nécessitent une configuration standard, la distribution d'applications, l'application des politiques et un processus de retrait propre.
- Les appareils BYOD ont besoin de limites claires pour que l'accès professionnel soit protégé sans empiéter sur les données personnelles.
- Les appareils partagés, les bornes et les appareils temporaires nécessitent une connexion rapide, une réaffectation rapide et un retrait d'accès tout aussi rapide.
- Les appareils des prestataires et des partenaires ont souvent besoin d'un accès réseau limité, lié à l'identité et au temps, et non d'un accès interne généralisé.
Pour l'hôtellerie, la santé et les sites multi-locataires, cela devient encore plus crucial. L'appareil n'est qu'une partie du problème de contrôle. L'autre partie est le réseau. Si le MDM peut confirmer l'identité de l'utilisateur, le type d'appareil qu'il possède et sa conformité aux politiques, l'accès WiFi peut devenir sans mot de passe et conditionnel, au lieu d'être partagé et permanent. Cela comble une lacune que de nombreuses organisations connaissent encore pour le personnel sur site, les cliniciens itinérants, les travailleurs saisonniers et les équipes de prestataires tiers.
Bien utilisé, le MDM offre aux services informatiques et opérationnels un moyen pratique de gouverner cette réalité mixte. Il transforme l'accès mobile, passant d'une multitude d'exceptions à un système contrôlé basé sur l'identité, l'état de l'appareil et les besoins de l'entreprise.
Comprendre le fonctionnement de la gestion des appareils mobiles
Le MDM fonctionne un peu comme une tour de contrôle aérien. La tour ne pilote pas l'avion. Elle coordonne les mouvements, applique les règles et maintient une vision claire de ce qui est actif, conforme ou nécessite une intervention.
Le même modèle s'applique aux parcs mobiles. Un administrateur utilise une console de gestion pour définir des politiques. L'appareil reçoit ces politiques via le framework de gestion du système d'exploitation. Une fois inscrit, l'appareil peut signaler son statut en retour et accepter des commandes approuvées à distance.
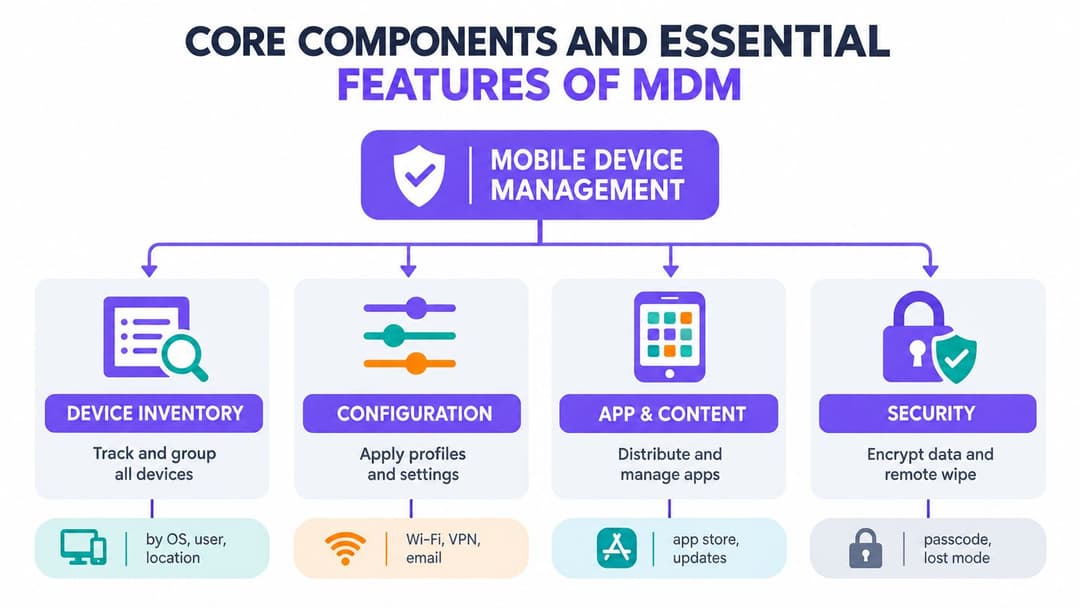
La gestion des appareils mobiles n'est pas une simple application sur un téléphone. C'est un modèle opérationnel d'enrôlement, de distribution de politiques, de vérification de la conformité et d'actions à distance sur l'ensemble d'un parc.
Le cycle opérationnel
La plupart des déploiements MDM suivent le même cycle de base.
Enregistrer l'appareil
L'appareil est enregistré dans le système de gestion de l'organisation. Cela peut se faire lors de la première configuration sur un appareil appartenant à l'entreprise ou via un parcours guidé par l'utilisateur sur un appareil personnel.Identifier l'appareil et l'utilisateur
La plateforme enregistre les détails clés tels que le type de propriété, le système d'exploitation, l'attribution de l'utilisateur et l'état de gestion.Appliquer la configuration
Le MDM pousse les paramètres tels que le WiFi, l'e-mail, le VPN, les certificats, les règles de code d'accès ou les restrictions d'applications.Gérer les applications et le contenu
Le service informatique distribue les applications requises, les met à jour et peut supprimer les applications professionnelles lorsque l'accès doit prendre fin.Surveiller la conformité
Le système vérifie si l'appareil respecte toujours la politique. Si ce n'est pas le cas, les administrateurs peuvent limiter l'accès ou déclencher des mesures correctives.Retirer ou effacer
Lorsqu'un appareil est perdu, remplacé ou n'est plus autorisé, l'organisation supprime les données ou réinitialise l'appareil conformément aux règles de propriété.
Où les lecteurs se trompent souvent
Les gens supposent souvent que MDM signifie surveillance totale. Ce n'est pas obligatoirement le cas. Ce que le MDM peut faire dépend de la plateforme, du modèle de propriété et des choix politiques que fait votre entreprise. Un téléphone personnel enregistré pour un accès professionnel ne doit pas être traité de la même manière qu'un appareil d'entreprise entièrement géré.
Un autre malentendu courant consiste à croire que l'MDM ne concerne que l'appareil lui-même. En pratique, la plus grande valeur réside dans ce que l'appareil permet d'activer. Les e-mails. Les systèmes cliniques. Les applications du personnel. Le WiFi sécurisé. Les flux de travail d'accès aux bâtiments. Si ces services font confiance à l'appareil, l'appareil est devenu une partie intégrante de votre périmètre de sécurité.
Pourquoi les directives Android sont importantes au Royaume-Uni
Le Centre national de cybersécurité du Royaume-Uni (NCSC) indique que les organisations doivent choisir un service MDM adapté au parc d'appareils et à l'approche technique, et il conseille explicitement que les appareils gérés par l'organisation utilisent le MDM pour appliquer des politiques cohérentes sur Android dans ses directives sur la gestion des appareils mobiles. C'est un rappel utile que le MDM n'est pas une solution universelle. La plateforme doit correspondre aux appareils que vous utilisez, et non à ceux qu'une brochure commerciale aimerait que vous possédiez.
Composants clés et fonctionnalités essentielles du MDM
Si la section précédente décrivait la boucle, celle-ci traite des pièces à l'intérieur de la machine. Une plateforme MDM utile ne se définit pas par une longue liste de fonctionnalités. Elle se définit par sa capacité à prendre en charge les contrôles dont votre entreprise a besoin pour différents types d'appareils et modèles de propriété.
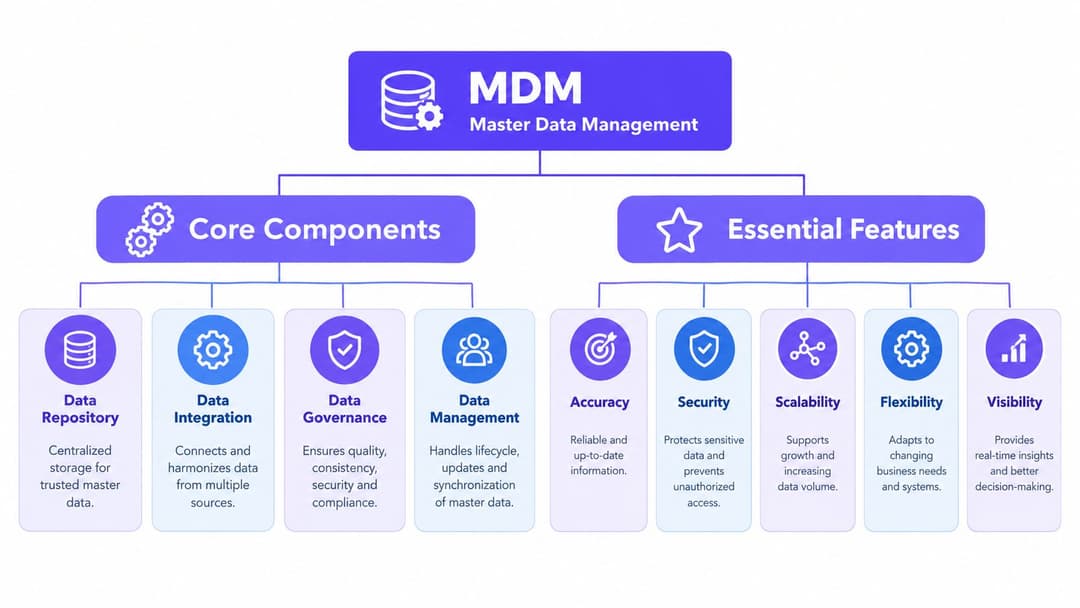
Inventaire et regroupement des appareils
L'inventaire est la fondation. Si vous ne savez pas quels appareils existent, qui les utilise et comment ils sont classés, chaque autre contrôle devient une supposition.
Un bon inventaire fait plus que simplement compter les appareils. Il les regroupe par attributs pratiques tels que :
- Modèle de propriété tel que le matériel d'entreprise, le BYOD ou le matériel partagé
- Rôle tel que infirmière, concierge, agent d'entretien, prestataire ou personnel d'assistance
- Profil de risque tel que l'accès à des applications sensibles ou à des outils d'administration privilégiés
- Emplacement tel que la propriété, le service, la succursale ou le site
Un hôtel peut gérer les tablettes destinées aux clients différemment des téléphones des superviseurs administratifs. Un hôpital peut avoir besoin d'un groupe de politiques distinct pour les chariots cliniques partagés. Le regroupement permet à l'informatique d'appliquer le bon contrôle au bon contexte au lieu d'imposer une base de référence unique et rigide à chaque appareil.
Configuration et provisionnement
La gestion des configurations est l'étape où la gestion des appareils mobiles commence à faire gagner un temps précieux aux administrateurs. Plutôt que de donner aux utilisateurs une liste de contrôle de configuration, le service informatique peut envoyer directement ce dont ils ont besoin sur l'appareil.
Cela comprend généralement :
- Paramètres réseau pour un réseau WiFi sécurisé destiné au personnel
- Profils de messagerie et de calendrier pour les comptes professionnels approuvés
- Configurations VPN ou certificats pour un accès interne protégé
- Restrictions qui bloquent les modifications indésirables ou les fonctionnalités risquées
Le gain concret est la cohérence. Les nouveaux collaborateurs reçoivent rapidement un appareil opérationnel. Le personnel existant reste conforme aux politiques à mesure que les paramètres évoluent.
Contrôle des applications et du contenu
Les applications sont l'endroit où la plupart des utilisateurs découvrent le MDM pour la première fois. Ils allument un appareil et les bons outils sont déjà installés.
Cela peut inclure des catalogues d'applications d'entreprise, le déploiement silencieux d'applications, le contrôle des versions et la suppression des applications professionnelles lorsqu'un collaborateur change de poste. Dans les parcs mixtes, cela est essentiel car l'accès aux applications doit souvent différer selon l'identité, et pas seulement selon le matériel.
Pour les organisations qui ont également besoin d'aligner l'accès au réseau avec l'identité de l'utilisateur, les contrôles d'accès multi-appareils aident à connecter cette couche d'application et d'accès au parcours utilisateur global.
Une architecture MDM mature ne demande pas : « Pouvons-nous déployer des applications ? » Elle demande : « Quel utilisateur, sur quel appareil, doit recevoir quelle application et quel chemin réseau ? »
Contrôles de sécurité et mesures de réponse
Les fonctionnalités de sécurité sont la partie que la plupart des gens identifient en premier, mais elles ne fonctionnent correctement que lorsque les étapes précédentes sont solides.
Les contrôles courants comprennent :
- Application du code d'accès
- Exigences de chiffrement
- Mode perdu ou commandes de verrouillage
- Effacement sélectif des données professionnelles
- Effacement complet à distance pour les appareils d'entreprise
Le but n'est pas de collecter tous les contrôles possibles. Il s'agit de choisir des contrôles qui reflètent la propriété et le risque. Le téléphone personnel d'un médecin peut nécessiter une séparation du profil professionnel. Un iPad d'enregistrement appartenant à l'établissement peut justifier un verrouillage plus strict et une capacité de réinitialisation complète.
Surveillance et rapports
Les rapports transforment le MDM d'un simple projet de configuration en une discipline opérationnelle. Les administrateurs doivent savoir quels appareils sont enrôlés, lesquels s'écartent des politiques et lesquels doivent être remplacés ou retirés du service.
Cette visibilité s'avère également précieuse lors des audits, de la gestion des incidents et des examens de licences. Elle répond à une question simple mais constante : qu'est-ce qui est déployé sur le terrain, et est-ce toujours sous contrôle ?
Comparer MDM, EMM et UEM pour faire le bon choix
Les équipes achètent souvent la mauvaise catégorie parce que les acronymes semblent interchangeables. Ce n'est pas le cas. Le moyen le plus rapide de les distinguer est de regarder leur portée.
Le MDM se concentre sur la gestion et la sécurisation des appareils mobiles. L'EMM élargit cela avec des services de mobilité tels que les contrôles d'applications et d'identité. L'UEM s'élargit encore pour gérer de nombreux types de terminaux à partir d'un seul framework de gestion.
Comparatif MDM vs EMM vs UEM
| Capacité | MDM | EMM | UEM |
|---|---|---|---|
| Objectif principal | Configuration et sécurité des appareils | Gestion des appareils mobiles, des applications et des accès | Gestion unifiée sur les mobiles et autres terminaux |
| Terminaux typiques | Téléphones, tablettes, certains ordinateurs portables | Téléphones, tablettes, terminaux axés sur la mobilité | Appareils mobiles, ordinateurs portables, ordinateurs de bureau et ensembles plus larges de terminaux |
| Profondeur de gestion des applications | De base à modérée | Contrôle renforcé du cycle de vie et des politiques des applications mobiles | Gouvernance élargie des applications sur l'ensemble des terminaux |
| Intégration de l'identité | Souvent présente, parfois limitée | Plus centrale dans la conception | Généralement intégrée dans toutes les catégories de terminaux |
| Idéal pour | Les organisations ayant besoin d'un contrôle solide et rapide des appareils | Les équipes ayant des flux de travail mobiles complexes et des besoins en BYOD | Les environnements qui souhaitent un cadre unique pour de nombreux types de terminaux |
| Question fréquente de l'acheteur | Comment sécuriser et effacer les appareils ? | Comment gérer le travail mobile de bout en bout ? | Comment standardiser les opérations sur les terminaux à l'échelle du parc ? |
Quand le MDM s'avère suffisant
Le MDM seul est souvent suffisant lorsque votre priorité principale est :
- Sécuriser les appareils mobiles de l'entreprise
- Déployer des profils WiFi, d'e-mails et de certificats
- Appliquer des politiques de mot de passe, de chiffrement et d'effacement de données
- Gérer une flotte mobile définie sans convergence globale vers les ordinateurs de bureau
C'est fréquent dans la gestion de sites, les groupes hôteliers, les équipes de santé et les petites entreprises distribuées où l'accès mobile est la préoccupation principale.
Quand l'EMM ou l'UEM est plus pertinent
Vous devrez généralement passer au niveau supérieur au-delà d'un simple MDM si votre défi concerne moins le matériel que le contexte de travail.
L'EMM est mieux adapté lorsque vous avez besoin d'une séparation plus stricte entre l'usage personnel et professionnel, d'un contrôle plus approfondi du cycle de vie des applications mobiles et de décisions politiques davantage basées sur l'identité. L'UEM est logique lorsque votre entreprise souhaite un seul modèle opérationnel pour les téléphones, les tablettes, les ordinateurs portables et les ordinateurs de bureau, souvent avec une stratégie centralisée des terminaux.
Achetez pour le parc que vous gérez réellement. N'achetez pas une plateforme sous prétexte qu'elle promet de tout gérer si votre vrai problème est que des iPad partagés et des téléphones BYOD accèdent au WiFi du personnel avec des contrôles insuffisants.
La décision n'est pas une question de prestige. Il s'agit d'adapter l'outil au problème. De nombreuses équipes s'en sortent très bien avec un MDM ciblé associé à une identité forte et une intégration réseau, plutôt qu'avec une suite gigantesque de gestion des terminaux qu'elles n'utilisent qu'en partie.
Modèles de déploiement et intégration de l'identité réseau
La partie la plus difficile du MDM n'est généralement pas de configurer les paramètres. C'est de choisir le bon parcours d'enrôlement pour chaque modèle de propriété, puis de lier la confiance de l'appareil à l'accès réseau de manière fluide pour les utilisateurs.
Choisir le modèle d'enrôlement selon la propriété
Un parc d'appareils mixte nécessite plusieurs modèles de déploiement.
- Les appareils dédiés appartenant à l'entreprise conviennent généralement à un enregistrement sans contact (zero-touch) ou pré-attribué. Le service informatique peut appliquer l'ensemble des politiques dès le premier démarrage.
- Les appareils BYOD nécessitent une approche plus légère. L'objectif est un accès contrôlé aux ressources de travail sans transformer un téléphone personnel en un outil d'entreprise entièrement surveillé.
- Les appareils partagés de première ligne nécessitent de la rapidité. Ces appareils alternent souvent entre le personnel, les équipes ou les services, de sorte que l'état de connexion et l'accès aux applications doivent être faciles à provisionner et à révoquer.
- Le personnel temporaire et les sous-traitants ont besoin d'un accès limité. L'état de sécurité de leur appareil pouvant varier, la politique de réseau et d'application doit s'adapter en conséquence.
Une erreur courante consiste à appliquer le modèle le plus strict à tout le monde. Cela crée une résistance de l'utilisateur et encourage les solutions de contournement.
Pourquoi l'identité importe plus que le terminal seul
La gestion des appareils répond à une partie de la question de confiance. L'identité répond au reste.
Un terminal conforme utilisé par la mauvaise personne reste un problème. Un utilisateur connu sur un terminal non géré peut nécessiter un accès limité, et non un refus catégorique. C'est pourquoi les déploiements matures connectent l'MDM à des fournisseurs d'identité tels que Microsoft Entra ID, Google Workspace ou Okta, puis utilisent ce contexte combiné pour prendre des décisions relatives au réseau et aux applications.
C'est particulièrement utile sur le WiFi. Les mots de passe partagés vieillissent mal. Ils se diffusent, sont difficiles à renouveler et ne vous indiquent pas qui est présent sur le réseau. L'accès basé sur l'identité remplace cela par une politique prenant en compte l'utilisateur et l'appareil.
Pour les équipes qui conçoivent ce type de convergence, l'identity-based networking constitue la couche pratique entre l'enrôlement et la connectivité sécurisée.
Accès sans mot de passe et WiFi basé sur des certificats
De nombreux guides sur le MDM s'arrêtent trop tôt. Ils expliquent l'application des politiques, mais pas le parcours d'accès que les utilisateurs vivent au quotidien.
Dans une configuration optimisée, l'MDM déploie des certificats et des profils WiFi sur les terminaux gérés. Le réseau utilise ces identifiants pour reconnaître le terminal et l'utilisateur sans utiliser de mots de passe partagés. Pour les scénarios moins gérés ou hérités, des approches telles que Passpoint ou des clés privées liées à l'identité permettent de réduire les frictions tout en conservant le contrôle.
Ce modèle est particulièrement utile dans les secteurs où les utilisateurs se déplacent constamment :
- L'hôtellerie a besoin de connecter rapidement les appareils du personnel sur plusieurs sites
- La santé exige un accès sécurisé et fiable sans invites de mot de passe répétées lors de la prestation des soins
- Les espaces résidentiels et multi-locataires nécessitent une séparation claire entre les locataires, le personnel et les appareils opérationnels
À quoi ressemble un déploiement réussi
Un déploiement solide suit généralement ce modèle :
- Définir les classes de propriété
- Associer chaque classe à un parcours d'enrôlement
- Connecter l'MDM à l'identité
- Déployer les certificats et les profils WiFi lorsque cela est approprié
- Utiliser l'état de conformité et d'identité pour autoriser, limiter ou révoquer l'accès
C'est à ce moment précis que le MDM cesse d'être un simple outil pour appareils et devient un élément de votre architecture d'accès.
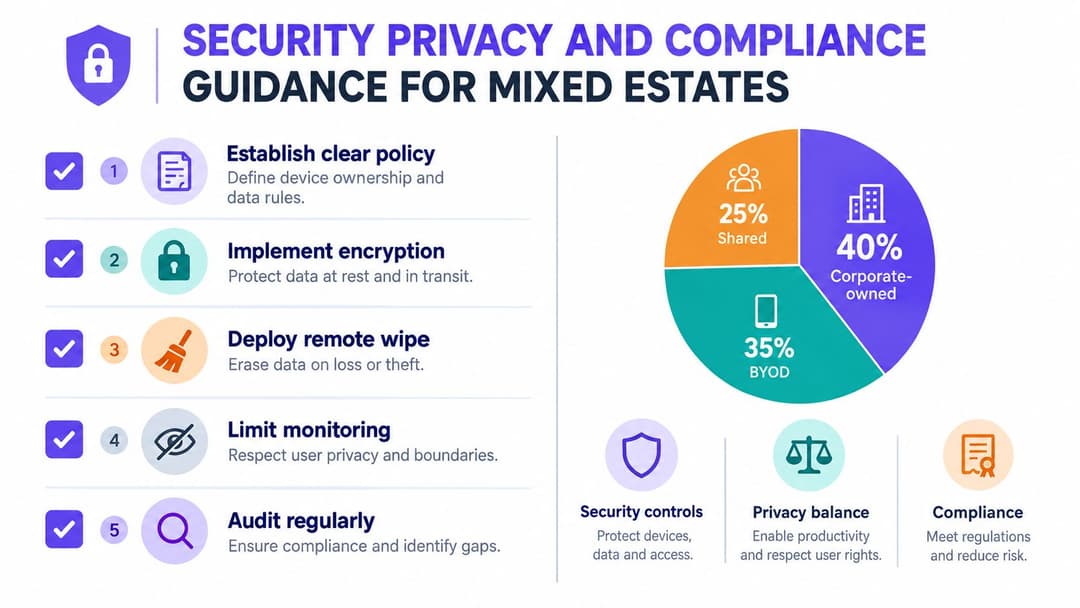
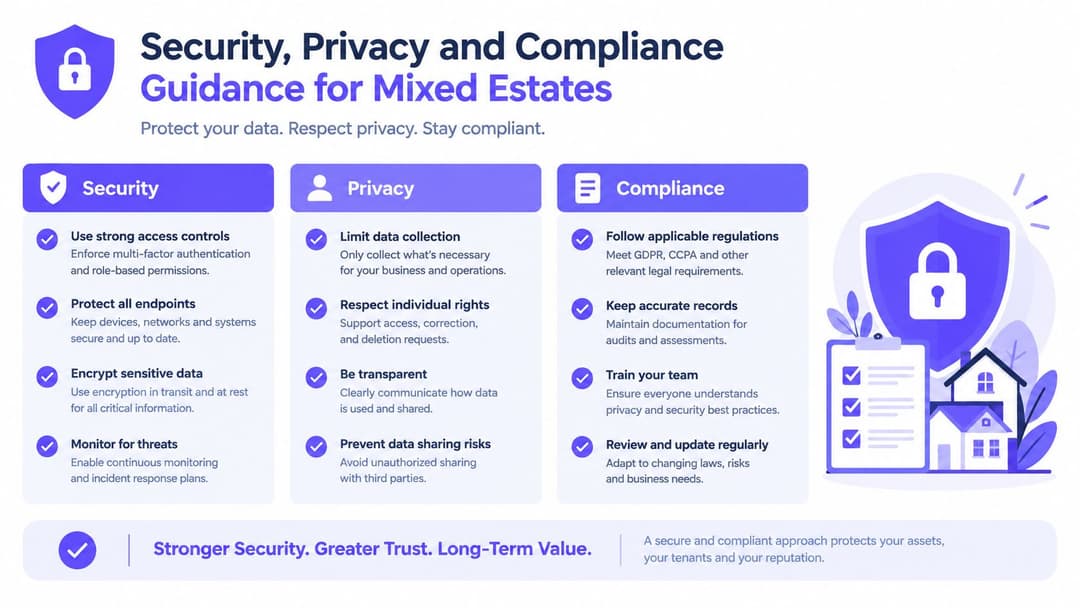
Guide de sécurité, de confidentialité et de conformité pour les parcs d'appareils mixtes
Un parc d'appareils mixte permet de vérifier si la configuration de votre MDM reflète la réalité du travail ou un schéma théorique. Sur un même site, un médecin peut utiliser un iPhone personnel, une équipe d'accueil partager des tablettes d'un quart à l'autre, des sous-traitants disposer d'appareils temporaires et les managers utiliser des téléphones d'entreprise entièrement managés. Si tous ces appareils accèdent aux mêmes applications et au même WiFi, les règles de sécurité, de confidentialité et de conformité ne peuvent pas être uniformes.
Commencer par définir les limites de confiance
La première question n'est pas de savoir quel paramètre activer dans la console. Il s'agit de savoir où se situe votre limite de confiance pour chaque modèle de propriété.
Un téléphone personnel utilisé pour échanger avec le personnel ne doit pas être traité de la même manière qu'une tablette clinique sur chariot ou un terminal fourni par l'établissement et partagé sur plusieurs sites. L'approche la plus sûre consiste à définir, en termes simples, à quelles données chaque catégorie d'appareil peut accéder, quelle preuve d'identité elle doit présenter et ce que l'organisation peut contrôler en retour. Comme indiqué précédemment, de nombreuses organisations autorisent encore le BYOD avant d'avoir clairement défini ces règles.
Rédigez des politiques basées sur des décisions faciles à suivre :
- Ce qui constitue des données professionnelles
- Quels utilisateurs et quelles classes d'appareils peuvent y accéder
- Quel niveau de gestion est requis pour chaque classe
- Ce que le service informatique peut et ne peut pas voir sur les appareils personnels
- Quand l'effacement sélectif s'applique et quand l'effacement complet est autorisé
- Comment l'accès change pour le personnel temporaire, les prestataires et les appareils partagés
La confidentialité doit être visible, pas seulement implicite
Les collaborateurs acceptent généralement le contrôle lorsque la limite est évidente. Les problèmes commencent lorsque l'enregistrement ressemble au transfert complet du contrôle du téléphone.
Le MDM pour le BYOD fonctionne mieux lorsqu'il se comporte comme une mallette de travail verrouillée dans une voiture privée. Le service informatique gère la mallette, pas le coffre, l'application musicale ni les photos personnelles. En pratique, cela signifie séparer les données professionnelles des données personnelles, collecter uniquement les informations sur l'appareil nécessaires aux décisions d'accès, et expliquer ces limites lors de l'enregistrement au lieu de les masquer dans le texte de la politique.
Utilisez des contrôles tels que :
- Profils professionnels ou conteneurisation pour séparer les applications et les données professionnelles
- Effacement sélectif pour supprimer le contenu professionnel sans toucher aux fichiers personnels
- Formulations de consentement claires expliquant ce qui est surveillé
- Collecte de données minimale liée aux besoins de sécurité, d'accès et d'assistance
Si votre équipe recherche un guide pratique pour surveiller les environnements mobiles sans tomber dans l'excès, ce guide sur le suivi des applications mobiles pour les équipes informatiques constitue une lecture complémentaire utile.
La conformité doit s'adapter à la propriété et à l'identité
La conformité au sein d'un parc mixte est rarement une simple liste de contrôle des appareils. C'est un historique de qui a utilisé l'appareil, de quel niveau d'assurance a été appliqué et de la correspondance entre l'accès et le niveau de risque.
Cela est particulièrement important dans les secteurs de l'hôtellerie, de la santé et les environnements multi-locataires où les appareils passent d'une personne, d'un lieu et d'un rôle à un autre. Une tablette partagée à la réception peut nécessiter des contrôles de session et un réapprovisionnement rapide. Le téléphone personnel d'un clinicien peut nécessiter un accès limité aux applications et des contrôles d'identité stricts, sans contrôle total de l'appareil. Un travailleur temporaire peut avoir besoin d'un accès pendant trois jours et nulle part ailleurs.
C'est également là que la politique MDM et la politique WiFi doivent s'accorder. Si un appareil n'est plus conforme, perd son profil de travail ou ne correspond plus à l'identité de l'utilisateur qui lui est associée, son accès au réseau doit être modifié en conséquence. Pour les équipes qui conçoivent ces barrières de sécurité, ce guide de sécurité WiFi d'entreprise pour un accès sans fil basé sur l'identité est une référence utile.
Une check-list pratique pour les parcs d'équipements mixtes
- Séparer les politiques selon le modèle de propriété afin que le BYOD, les appareils appartenant à l'entreprise et les appareils partagés n'héritent pas des mêmes contrôles.
- Lier l'accès à l'identité et à l'état de l'appareil pour qu'un utilisateur valide sur un appareil non conforme n'obtienne pas le même accès que sur un appareil conforme.
- Réserver l'effacement complet au matériel appartenant à l'organisation et utiliser l'effacement sélectif sur les appareils personnels.
- Définir un traitement spécial pour les utilisateurs temporaires et de première ligne car un accès à court terme devient souvent une exception à long terme.
- Documenter les limites de confidentialité en langage clair lors de l'enregistrement et de l'assistance.
- Examiner les journaux des appareils partagés et les processus de réattribution pour que la responsabilité survive aux changements d'équipe et aux transferts.
Bonnes pratiques et cas d'usage réels qui génèrent des résultats
Un bon déploiement MDM ressemble moins au lancement d'une fonctionnalité qu'à l'ouverture d'un établissement bien géré. Vous ne donnez pas la même clé à tout le monde, vous n'appliquez pas les mêmes règles d'accès à toutes les pièces en espérant que les gens s'organisent. Vous décidez qui a besoin de quoi, pour combien de temps, sur quel appareil, et ce qui doit se passer lorsque ce statut change.
C'est dans les parcs mixtes que cela prend tout son sens. Un téléphone personnel, une tablette d'enregistrement partagée et un appareil de direction fourni par l'entreprise peuvent tous se connecter le même jour, mais ils ne doivent pas être gérés de la même manière. Les équipes qui obtiennent des résultats partent de cette réalité, puis associent la politique MDM à l'identité et à l'accès WiFi afin que le contrôle se manifeste dans les opérations quotidiennes, et pas seulement dans une console d'administration.
Pratiques pour maintenir l'efficacité du MDM après le lancement
- Commencez par un flux de travail pratique. Choisissez un groupe d'appareils ou un site où le problème est évident, comme les tablettes partagées à la réception ou l'accès BYOD pour le personnel temporaire. Résolvez les problèmes d'inscription et d'assistance à cet endroit avant de l'étendre.
- Établissez des politiques basées sur la propriété et le rôle. Les appareils appartenant à l'entreprise peuvent faire l'objet de contrôles plus stricts. Le BYOD nécessite souvent une protection au niveau des applications et un effacement sélectif. Les appareils partagés ont besoin d'une réaffectation rapide, de contrôles de session courts et d'une responsabilité claire.
- Liez les changements de cycle de vie à l'identité. Les arrivées, les mobilités, les départs, les prestataires et le personnel intérimaire de l'agence doivent déclencher des modifications d'accès automatiquement dans la mesure du possible. Si le statut professionnel change, les accès aux appareils et les droits WiFi doivent changer en conséquence.
- Expliquez la confidentialité en termes simples. Le personnel est plus enclin à enregistrer ses appareils personnels lorsqu'il comprend ce que le service informatique peut voir, ce qu'il ne peut pas voir et ce qui se passe si l'appareil n'est plus conforme à la politique.
- Faites en sorte que l'accès au réseau reflète la confiance accordée à l'appareil. Un appareil conforme ne doit pas avoir le même chemin d'accès réseau qu'un appareil qui a perdu son profil de travail, qui a manqué les mises à jour requises ou qui ne correspond plus à l'utilisateur connecté.
À quoi ressemblent les déploiements réussis sur le terrain
Dans le secteur de l'hôtellerie, le point critique est souvent la rapidité. Les équipes de réception partagent des tablettes d'un service à l'autre. Les responsables transportent des téléphones appartenant à l'organisation. Les travailleurs saisonniers peuvent utiliser leurs propres appareils pour la planification ou la communication d'équipe. Le MDM maintient ces types d'appareils sur des politiques distinctes, tandis que le WiFi basé sur l'identité élimine l'habitude de se partager un mot de passe personnel unique qui reste actif bien après la fin d'un contrat.
Le secteur de la santé présente généralement une frontière plus nette entre l'accès de communication et l'accès clinique. Le téléphone personnel d'un clinicien peut être autorisé à exécuter des applications approuvées avec une exposition limitée des données, tandis qu'un appareil de service nécessite des contrôles plus stricts, une authentification plus forte et une réinitialisation rapide entre les utilisateurs. Le but n'est pas d'imposer plus de restrictions partout. Le but est d'adapter le contrôle au risque et au rôle.
Les opérateurs multi-locataires sont confrontés à un problème différent. Les appareils du personnel, le matériel de maintenance et la connectivité des résidents ou des invités cohabitent dans le même environnement physique, mais ne doivent pas bénéficier du même niveau de confiance. Le MDM associé au WiFi basé sur l'identité sépare clairement ces groupes, de sorte que l'intégration d'un sous-traitant ou la réattribution d'un appareil d'immeuble ne se transforme pas à chaque fois en une exception réseau gérée manuellement.
Le résultat mesurable
La valeur du MDM se révèle lorsque les événements de routine cessent de devenir des cas particuliers.
Un appareil perdu peut être retiré rapidement. Une tablette partagée peut être réinitialisée et remise à l'équipe suivante sans conserver l'accès de l'utilisateur précédent. Un travailleur temporaire peut recevoir un accès limité dans le temps qui expire comme prévu. Un appareil personnel peut protéger les données professionnelles sans donner au service informatique le contrôle total de l'ensemble du téléphone.
Pour les secteurs de l'hôtellerie, de la santé et les opérateurs multi-sites, c'est la réponse concrète à la question de savoir ce qu'est la gestion des appareils mobiles. C'est la couche de contrôle qui rend l'accès mobile gouvernable à travers des statuts de propriété mixtes, des rôles changeants et des environnements réseau où l'identité et la confiance des appareils doivent rester alignées.
Purple propose un accès WiFi sans mot de passe et une connectivité réseau basée sur l'identité pour les invités, le personnel et les environnements multi-locataires. Notre solution s'intègre à votre stratégie MDM pour associer la confiance de l'appareil à un accès réseau sécurisé. Si vous travaillez sur le BYOD, le partage d'appareils ou le WiFi d'entreprise basé sur les certificats, visitez Purple pour découvrir comment l'intégrer dans une architecture d'accès mobile pratique.