आप एक अतिथि SSID से जुड़ते हैं, लैपटॉप कहता है कनेक्टेड, फ़ोन कुछ नहीं खोलता, Windows सीमित कनेक्टिविटी की रिपोर्ट करता है, और हेल्पडेस्क को "टूटे हुए पोर्टल" के लिए दोषी ठहराया जाता है। अधिकांश समय, पोर्टल पेज पहली समस्या नहीं होती है। Captive Portal detection होती है।
यह अंतर अब कुछ साल पहले की तुलना में अधिक मायने रखता है। मिश्रित UK नेटवर्क में, डिटेक्शन वर्कफ़्लो उपयोगकर्ता अनुभव, एंडपॉइंट सुरक्षा व्यवहार, लॉगिंग और ऑनबोर्डिंग के दौरान ज़ीरो-ट्रस्ट टूल स्थिर रहते हैं या नहीं, इसे प्रभावित करता है। यदि आप इसे केवल "स्प्लैश पेज को पॉप करने वाली चीज़" के रूप में देखते हैं, तो आप उन विफलताओं को मिस कर देंगे जो उपयोगकर्ताओं को अटका देती हैं।
Captive Portal डिटेक्शन वास्तव में क्या काम करता है
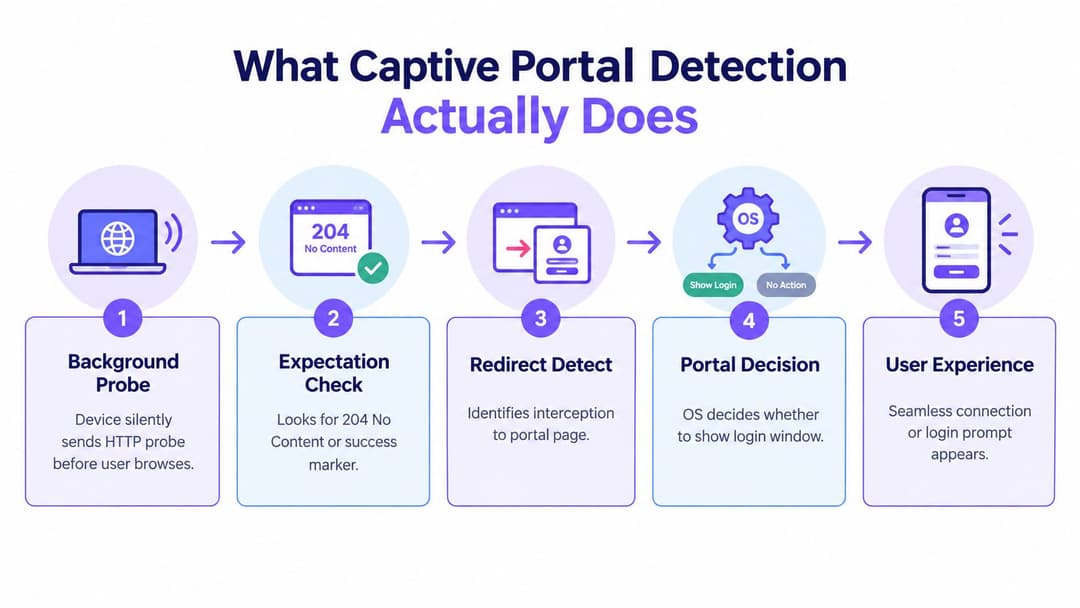
एक Captive Portal, पोर्टल पेज से शुरू नहीं होता है। यह क्लाइंट द्वारा यह तय करने से शुरू होता है कि नेटवर्क के पास अप्रतिबंधित इंटरनेट एक्सेस है या नहीं।
जब कोई डिवाइस WiFi से जुड़ता है, तो ऑपरेटिंग सिस्टम आमतौर पर वेंडर-नियंत्रित एंडपॉइंट पर एक बैकग्राउंड HTTP अनुरोध भेजता है। यदि प्रतिक्रिया उस क्लाइंट की अपेक्षा से मेल खाती है, तो डिवाइस मान लेता है कि ओपन इंटरनेट एक्सेस उपलब्ध है और शांत रहता है। यदि प्रतिक्रिया को रीडायरेक्ट, संशोधित या ब्लॉक किया जाता है, तो OS निर्णय लेता है कि शायद एक पोर्टल मौजूद है और एक लॉगिन फ्लो खोलता है।
डिटेक्शन केवल प्रवेश द्वार है, लॉगिन नहीं
यह वह हिस्सा है जिसे कई टीमें आपस में उलझा देती हैं:
- डिटेक्शन (Detection) यह तय करता है कि उपयोगकर्ता को Captive Portal दिखना चाहिए या नहीं।
- प्रमाणीकरण (Authentication) यह तय करता है कि उस उपयोगकर्ता को अनुमति दी जानी चाहिए या नहीं।
- प्राधिकरण (Authorisation) यह तय करता है कि वह उपयोगकर्ता बाद में कहां तक पहुंच सकता है।
यदि डिटेक्शन विफल हो जाता है, तो पोर्टल पूरी तरह से ठीक हो सकता है और कोई भी इसे कभी नहीं देख पाएगा। यदि डिटेक्शन सफल होता है लेकिन ऑथेंटिकेशन विफल हो जाता है, तो उपयोगकर्ताओं को पेज दिखाई देगा और फिर भी उनके पास कोई एक्सेस नहीं होगा। ये अलग-अलग समस्याएं हैं, जिनके समाधान भी अलग हैं।
एक उपयोगी मानसिक मॉडल Captive Portal डिटेक्शन को एक OS-संचालित कनेक्टिविटी निर्णय के रूप में मानना है। ब्राउज़र आगे नहीं बढ़ रहा है। ऑपरेटिंग सिस्टम बढ़ रहा है।
वास्तविक नेटवर्क में यह क्यों मायने रखता है
यह कोई मामूली मामला नहीं है। एक हॉटस्पॉट अध्ययन में पाया गया कि 484 नेटवर्क पहले Captive Portal डिटेक्शन परीक्षण तक पहुँचे, और 390 अलग-अलग नेटवर्क किसी न किसी रूप में Captive Portal का उपयोग कर रहे थे, जिससे पता चलता है कि केवल लैब सेटअप के बजाय वास्तविक डिप्लॉयमेंट स्केल पर पोर्टल डिटेक्शन पहले से ही सक्रिय था (अध्ययन सारांश)।
यह पैमाना इसलिए महत्वपूर्ण है क्योंकि इनमें से प्रत्येक नेटवर्क इस बात पर निर्भर करता है कि क्लाइंट प्रोब रिस्पॉन्स की सही व्याख्या करते हैं। व्यवहार में, इसका मतलब है कि उपयोगकर्ता का अनुभव एक बहुत ही छोटे एक्सचेंज पर निर्भर करता है - एक स्टेटस कोड, एक रिस्पॉन्स बॉडी, या एक रीडायरेक्ट।
व्यावहारिक नियम: यदि उपयोगकर्ता कहते हैं "पोर्टल दिखाई नहीं दिया", तो पोर्टल पेज का निरीक्षण करने से पहले प्रोब पाथ का निरीक्षण करें।
यह समस्या क्यों बदल गई है
पुराने हॉटस्पॉट समस्या निवारण का ध्यान स्पलैश पेज को लोड करने पर केंद्रित था। यह अभी भी काम का हिस्सा है, लेकिन आधुनिक एस्टेट में एक और परत है। सुरक्षा एजेंट, VPN क्लाइंट, और ऑनबोर्डिंग टूल भी तब प्रतिक्रिया करते हैं जब उन्हें लगता है कि Captive Portal मौजूद है। Mozilla दस्तावेज़ करता है कि Firefox लॉगिन पेज खोलने से पहले समर्पित पोर्टल एंडपॉइंट की जांच करता है, जबकि Cloudflare नोट करता है कि उसका क्लाइंट कई OS-विशिष्ट पोर्टल अनुरोध भेज सकता है और ऑनबोर्डिंग पूर्ण होने तक सिस्टम फ़ायरवॉल को पूरी तरह से खोल सकता है, जो डिटेक्शन को एक विश्वसनीयता और एंडपॉइंट-सुरक्षा समस्या बनाता है, न कि केवल एक साइन-इन समस्या (Mozilla captive portal support article)।
यही कारण है कि परिपक्व टीमें अब एक नहीं, बल्कि दो सवाल पूछती हैं। पहला, क्या नेटवर्क लगातार Captive Portal को ट्रिगर कर सकता है? दूसरा, क्या इस एस्टेट को अभी भी मुख्य एक्सेस विधि के रूप में उस वर्कफ़्लो पर निर्भर रहना चाहिए?
विश्वसनीय डिटेक्शन के पीछे के मुख्य प्रोब और ह्यूरिस्टिक्स
एक क्लाइंट WiFi से जुड़ता है, DHCP प्राप्त करता है, अच्छा सिग्नल दिखाता है, और फिर भी "No Internet" की रिपोर्ट करता है या साइन-इन विंडो कभी नहीं खोलता है। लगभग हर मामले में, समस्या प्रोब पाथ में होती है, न कि पोर्टल पेज पर।
क्लाइंट वास्तव में क्या जांच कर रहे हैं
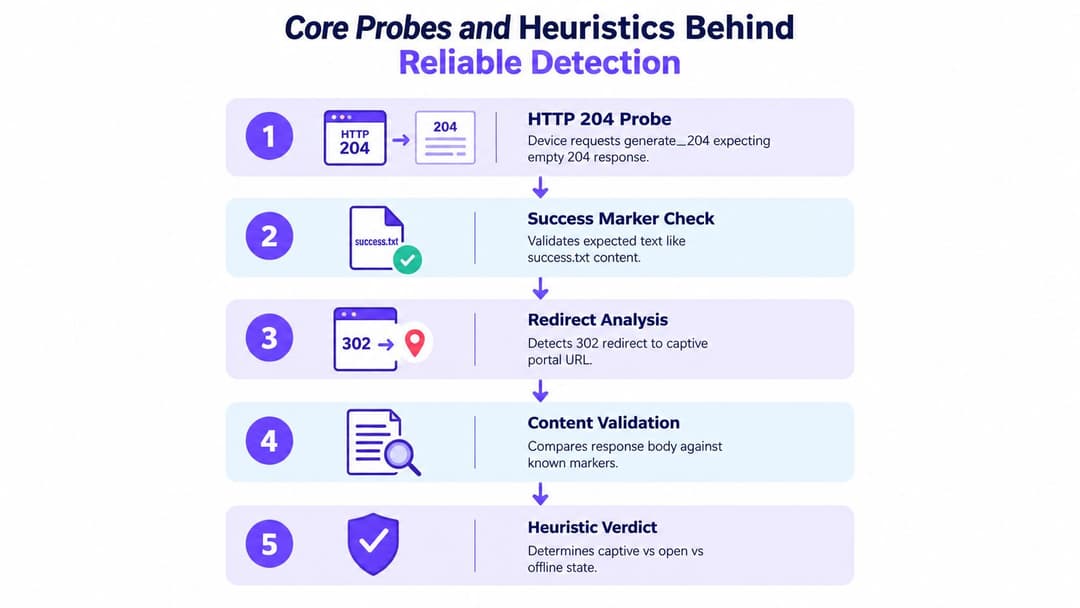
Captive Portal डिटेक्शन एक छोटा निर्णय इंजन है जो OS या क्लाइंट एजेंट में बनाया गया है। डिवाइस एक ज्ञात अनुरोध को एक ज्ञात एंडपॉइंट पर भेजता है, उत्तर की तुलना अपेक्षित परिणाम से करता है, और फिर निर्णय लेता है कि नेटवर्क ऑनलाइन है, कैप्टिव है, या टूटा हुआ है। उपयोगकर्ता को केवल एक पॉप-अप ब्राउज़र दिखाई दे सकता है, लेकिन काम कुछ पैकेट पहले ही हो चुका होता है।
सामान्य जांच लक्ष्यों में Apple का captive.apple.com, Google का connectivitycheck.gstatic.com और clients3.google.com/generate_204, Microsoft का msftconnecttest.com/connecttest.txt, और Firefox का detectportal.firefox.com शामिल हैं। ट्रिगर केवल होस्टनाम नहीं है। यह स्टेटस कोड, हेडर, बॉडी कंटेंट, रीडायरेक्ट व्यवहार और समय का संयोजन है, जैसा कि DrayTek हॉटस्पॉट पोर्टल अवलोकन में उल्लेख किया गया है।
लॉजिक आमतौर पर इस प्रकार का दिखता है:
- क्लाइंट एक प्रोब भेजता है
- नेटवर्क इसे आगे जाने देता है या इसे इंटरसेप्ट करता है
- क्लाइंट अपने अपेक्षित पैटर्न के विरुद्ध प्रतिक्रिया की जांच करता है
- क्लाइंट नेटवर्क की स्थिति को वर्गीकृत करता है
- OS या एजेंट यह तय करता है कि कैप्टिव फ़्लो लॉन्च करना है, उपयोगकर्ता को चेतावनी देनी है, या शांत रहना है
वह अंतिम चरण कई टीमों की अपेक्षा से अधिक महत्वपूर्ण है। सुरक्षा एजेंट, VPN क्लाइंट, और ऑनबोर्डिंग टूल अक्सर एक ही निर्णय पर आधारित होते हैं। एक खराब प्रोब रिस्पॉन्स एक्सेस को बाधित कर सकता है, पोस्चर चेक में देरी कर सकता है, या एंडपॉइंट को एक अजीब आधे-कनेक्टेड स्थिति में छोड़ सकता है।
डिटेक्शन को सबसे ज्यादा क्या बाधित करता है
सामान्य विफलता मोड उबाऊ, दोहराए जाने योग्य और एक त्वरित ब्राउज़र परीक्षण के दौरान छूट जाने वाले आसान होते हैं।
- गलत HTTP स्थिति: Android-family जांच अक्सर
204 No Contentकी उम्मीद करती है। ब्रांडेड200 OKपेज वापस करने पर क्लाइंट नेटवर्क को captive, टूटा हुआ, या अस्थिर मान सकता है। - गलत बॉडी कंटेंट: Windows और अन्य स्टैक सटीक प्लेन-टेक्स्ट मार्कर खोज सकते हैं। प्रॉक्सी बैनर, रीराइट किया गया HTML, या कंटेंट-इंजेक्शन फीचर्स उस मिलान को बाधित कर सकते हैं।
- रीडायरेक्ट की गलतियाँ: Captive Portal पर एक स्पष्ट रीडायरेक्ट ठीक है। बार-बार होने वाले रीडायरेक्ट (Chained redirects), लूप या HTTP और HTTPS के बीच अदला-बदली करने वाले रीडायरेक्ट अक्सर बिना किसी सूचना के विफल हो जाते हैं।
- DNS हस्तक्षेप: DNS हाईजैकिंग, स्प्लिट-होराइजन DNS, या रिकर्सिव रिसोल्वर जो असंगत रूप से उत्तर देते हैं, वे जांच को ऐसी जगह भेज सकते हैं जहाँ क्लाइंट को उम्मीद नहीं थी।
- TLS इंटरसेप्शन: HTTPS फ़िल्टरिंग और सर्टिफिकेट प्रतिस्थापन नियमित रूप से "कनेक्टेड, कोई इंटरनेट नहीं" की शिकायतों का कारण बनते हैं क्योंकि क्लाइंट अब जांच परिणाम पर भरोसा नहीं करता है।
- टाइमिंग और पहुंच संबंधी समस्याएं: धीमा अपस्ट्रीम DNS, पोर्टल संपत्तियों के लिए ब्लॉक किए गए CDNs, या पहचान प्रदाताओं के लिए अनुपलब्ध अनुमति-सूचियां (allow-lists) डिटेक्शन को राज्यों के बीच अस्थिर कर सकती हैं।
एक व्यावहारिक रोलआउट जांच यह है कि पहले प्री-ऑथ अनुमति-सूची बनाई जाए और उसका अलग से परीक्षण किया जाए। Purple के walled garden generator for captive portal domains and dependencies जैसे उपकरण प्रोब होस्ट, पोर्टल एसेट्स, पहचान रीडायरेक्ट और पोस्ट-ऑथ गंतव्यों को पकड़ने में मदद करते हैं जिन्हें अलग उपचार की आवश्यकता होती है।
अस्पष्ट विफलता टिकट कतार को बढ़ाती है। एक स्पष्ट विफलता का निदान करना आसान होता है।
ह्यूरिस्टिक्स के नाजुक होने के कारण
ये जाँचें नाज़ुक हैं क्योंकि इन्हें एक छोटे से एक्सचेंज से नेटवर्क स्थिति का अनुमान लगाने के लिए डिज़ाइन किया गया था, अक्सर डिवाइस के पास पूर्ण एक्सेस होने से पहले। सामग्री फ़िल्टरिंग, SSL निरीक्षण, रिवर्स प्रॉक्सी, या फ़ायरवॉल नीति में छोटे बदलाव बिना किसी के पोर्टल को छुए परिणाम को बदल सकते हैं।
मैं इसे अक्सर एंटरप्राइज गेस्ट और ऑनबोर्डिंग SSID में देखता हूँ जहाँ कई टीमों के पास पथ के विभिन्न हिस्सों का स्वामित्व होता है। वायरलेस टीम देखती है कि एसोसिएशन सफल रहा। फ़ायरवॉल टीम को एक स्वीकृत रीडायरेक्ट नीति दिखाई देती है। सुरक्षा टीम देखती है कि HTTPS निरीक्षण इच्छानुसार काम कर रहा है। एंडपॉइंट को केवल एक प्रोब प्रतिक्रिया दिखाई देती है जो अब उसके द्वारा मांगी गई चीज़ से मेल नहीं खाती है।
यही कारण है कि Captive Portal डिटेक्शन को एक विश्वसनीयता और एंडपॉइंट-सुरक्षा नियंत्रण के रूप में माना जाना चाहिए, न कि केवल एक सुविधा के रूप में जो लॉगिन पेज पॉप-अप करती है। यदि डिटेक्शन अविश्वसनीय है, तो उपयोगकर्ता ऑनबोर्ड होने में विफल रहते हैं, सुरक्षा एजेंट पहुंच क्षमता को गलत समझ सकते हैं, और सपोर्ट टीमें गलत लेयर पर समस्या निवारण करने लगती हैं।
यह यह भी स्पष्ट करता है कि क्यों कुछ नेटवर्क को प्राथमिक एक्सेस विधि के रूप में कैप्टिव वर्कफ़्लो पर निर्भर रहना बंद कर देना चाहिए। BYOD गेस्ट एक्सेस, कम समय के लिए आने वाले विज़िटर और लीगेसी ऑनबोर्डिंग के लिए, पोर्टल डिटेक्शन का अभी भी एक स्थान है। बड़े UK एंटरप्राइज़ नेटवर्क में प्रबंधित उपयोगकर्ताओं के लिए, Passpoint या OpenRoaming अक्सर बेहतर परिणाम देते हैं क्योंकि एक्सेस के निर्णय अस्थिर HTTP ह्यूरिस्टिक्स से हटकर शुरुआत से ही ऑथेंटिकेटेड नेटवर्क एक्सेस में चले जाते हैं।
एक बेहतरीन सेटअप कैसा दिखता है
एक मजबूत डिप्लॉयमेंट में कुछ लगातार दिखने वाले लक्षण होते हैं:
- जांच प्रबंधन सुविचारित है: प्रत्येक प्रमुख क्लाइंट फैमिली को प्री-ऑथ (pre-auth) स्थिति में वही रिस्पॉन्स पैटर्न मिलता है जिसकी वह उम्मीद करती है।
- प्री-ऑथ पथों का दायरा कड़ाई से सीमित है: केवल आवश्यक जांच डोमेन, पोर्टल घटक, पहचान एंडपॉइंट और अपडेट पथ ही पहुंच योग्य होते हैं।
- सुरक्षा नियंत्रणों को जांच ट्रैफ़िक के बारे में पता होता है: प्रॉक्सी, फ़िल्टर और TLS निरीक्षण नीतियां गलती से इन जांचों को रीराइट या इंटरसेप्ट नहीं करती हैं।
- ऑथेंटिकेशन के बाद स्थिति में बदलाव त्वरित होते हैं: एक बार जब उपयोगकर्ता को अनुमति मिल जाती है, तो क्लाइंट WiFi को बंद-चालू किए बिना कनेक्टिविटी की दोबारा जांच कर सकता है और captive के फैसले को हटा सकता।
- ऑपरेशंस टीमें पैकेट स्तर पर परीक्षण कर सकती हैं: वे ब्राउज़र स्क्रीनशॉट से नहीं, बल्कि DNS, HTTP और रीडायरेक्ट ट्रेस से क्लाइंट परिणाम का अनुमान लगा सकती हैं।
यदि टीम यह स्पष्ट कर सकती है कि किसी डिवाइस ने केवल कच्चे आदान-प्रदान के आधार पर नेटवर्क को कैप्टिव, ओपन या टूटा हुआ क्यों चिह्नित किया, तो डिटेक्शन डिज़ाइन आमतौर पर अच्छी स्थिति में है।
प्रमुख ऑपरेटिंग सिस्टम डिटेक्शन को अलग तरीके से कैसे संभालते हैं
सोमवार की सुबह, गेस्ट SSID ठीक दिखता है। क्लाइंट जुड़ते हैं, DHCP प्राप्त करते हैं, और अच्छा सिग्नल दिखाते हैं। फिर डिवाइस के प्रकार के आधार पर टिकट अलग हो जाते हैं। iPhones कनेक्ट होते हैं लेकिन कभी साइन-इन शीट नहीं दिखाते, Android फोन तुरंत साइन-इन की आवश्यकता घोषित कर देते हैं, और Windows लैपटॉप लंबे समय तक "No Internet" पर अटके रहते हैं जिससे उपयोगकर्ता WiFi को दोष देने लगते हैं। यही कारण है कि पोर्टल डिटेक्शन को केवल गेस्ट एक्सेस डिज़ाइन में ही नहीं, बल्कि रिलायबिलिटी रनबुक में भी शामिल किया जाना चाहिए।
कागज़ पर अंतर छोटे होते हैं और प्रोडक्शन में महंगे साबित होते हैं। प्रत्येक प्लेटफ़ॉर्म अपने तरीके से कनेक्टिविटी का परीक्षण करता है, और प्रत्येक प्लेटफ़ॉर्म थोड़े अलग फ़ेल्योर मोड पर खराब प्रतिक्रिया देता है। मिश्रित एस्टेट में, वे अजीबोगरीब व्यवहार एंडपॉइंट नियंत्रणों जैसे कि वेब फ़िल्टरिंग, TLS निरीक्षण, VPN एजेंटों और ब्राउज़र-विशिष्ट जांचों के साथ भी ओवरलैप होते हैं। एक पोर्टल जो केवल "ब्राउज़र में काम करता है" वह ठीक से काम नहीं कर रहा है।
विभिन्न OS प्रोब अपेक्षाओं की तुलना
| क्लाइंट फैमिली | प्रोब एंडपॉइंट | अपेक्षित सफलता संकेत |
|---|---|---|
| Apple | captive.apple.com |
HTTP प्रतिक्रिया जिसमें अपेक्षित सफलता पृष्ठ शामिल हो |
| Android और Google स्टैक | connectivitycheck.gstatic.com या clients3.google.com/generate_204 |
204 No Content |
| Windows | msftconnecttest.com/connecttest.txt |
अपेक्षित Microsoft कनेक्ट टेस्ट प्लेन टेक्स्ट |
| Firefox | detectportal.firefox.com |
Firefox द्वारा उपयोग की जाने वाली अपेक्षित पोर्टल-डिटेक्शन प्रतिक्रिया |
Apple अक्सर बिना किसी सूचना के विफल हो जाता है
जब प्री-ऑथ पाथ सही ढंग से सेटअप होता है, तो Apple आमतौर पर सबसे स्पष्ट उपयोगकर्ता अनुभव प्रदान करता है। जब यह गलत होता है, तो खराबी लगभग अदृश्य हो सकती है। डिवाइस SSID से जुड़ जाता है, एक एड्रेस प्राप्त करता है, और कंट्रोलर में सामान्य दिखाई देता है, लेकिन कैप्टिव असिस्टेंट कभी नहीं खुलता है।
व्यावहारिक रूप से, यह दो सामान्य कारणों की ओर इशारा करता है। पहला है प्रोब इंटरसेप्शन जो Apple द्वारा कैप्टिव माने जाने वाले पैटर्न से मेल नहीं खाता है। दूसरा है अपस्ट्रीम सुरक्षा नियंत्रण द्वारा कंटेंट में बदलाव। एक ब्लॉक पेज, हेडर इंजेक्शन, या SSL हैंडलिंग पॉलिसी प्रतिक्रिया को इतना बदल सकती है कि डिवाइस अब परिणाम पर भरोसा नहीं करता है। इसके बाद सपोर्ट टीमें RF या DHCP के पीछे भागती हैं जबकि समस्या HTTP अखंडता की होती है।
Android का परीक्षण करना आसान है और यह कम गलतियाँ माफ़ करता है
Android का 204 No Content मॉडल बिल्कुल स्पष्ट है। यह निदान के दौरान मदद करता है क्योंकि अपेक्षित व्यवहार स्पष्ट होता है, लेकिन इसका यह भी अर्थ है कि छोटी गलतियां जल्दी सामने आ जाती हैं। कोई रीडायरेक्ट, HTML बॉडी, या फ़िल्टर की गई प्रतिक्रिया वापस करें जहां Android ने कुछ भी उम्मीद नहीं की थी, और क्लाइंट नेटवर्क को कैप्टिव या बाधित मान सकता है।
वह सख्ती उपयोगी है। यदि उसी SSID पर Android अस्थिर है जहाँ Apple ठीक काम कर रहा है, तो वायरलेस परत को देखने से पहले प्रॉक्सी व्यवहार, कंटेंट फ़िल्टरिंग और रीडायरेक्ट लॉजिक से शुरुआत करें।
Windows टाइमिंग और पॉलिसी संबंधी समस्याओं को उजागर करता है
Windows आमतौर पर Apple की तुलना में अस्पष्टता को अधिक स्पष्ट रूप से प्रदर्शित करता है। उपयोगकर्ताओं को सीमित कनेक्टिविटी, पोर्टल दिखाई देने से पहले लंबी देरी, या एक कनेक्शन दिखाई देता है जो स्थापित तो लगता है लेकिन अजीब तरीकों से एप्लिकेशन ट्रैफ़िक में विफल हो जाता है। एंटरप्राइज़ नेटवर्क में, यह अक्सर सुरक्षा उपकरणों के साथ टकराता है। ऑलवेज-ऑन VPN क्लाइंट, वेब प्रोटेक्शन मॉड्यूल और होस्ट फ़ायरवॉल उन्हीं जाँचों को प्रभावित कर सकते हैं जिनका उपयोग Windows कनेक्टिविटी स्थिति के लिए करता है।
Microsoft अपनी स्वयं की गाइडेंस में वर्तमान NCSI व्यवहार और एंडपॉइंट्स को दस्तावेजीकृत करता है, जो वर्तमान Windows क्लाइंट्स के लिए सही संदर्भ बिंदु है। परिचालन सबक सरल है। यदि NCSI को इंटरसेप्ट किया जा रहा है, फ़िल्टर किया जा रहा है, या बहुत धीमी गति से उत्तर दिया जा रहा है, तो उपयोगकर्ता इसे समझने से पहले ही महसूस कर लेंगे।
Firefox होस्ट OS से असहमत हो सकता है
डेस्कटॉप पर Firefox अलग से ध्यान देने योग्य है क्योंकि यह अपना खुद का पोर्टल लॉजिक चलाता है। लैपटॉप सामान्य कनेक्टिविटी दिखा सकता है जबकि Firefox अभी भी ऐसा व्यवहार करता है जैसे कि एक्सेस प्रतिबंधित है, या इसके विपरीत। यह केवल ब्राउज़र का कोई अजीब व्यवहार नहीं है। यह वास्तविक सपोर्ट संबंधी समस्याओं को बढ़ाता है क्योंकि ऑपरेटिंग सिस्टम, ब्राउज़र और एंडपॉइंट एजेंट प्रत्येक एक ही नेटवर्क के बारे में अलग दृष्टिकोण रख सकते हैं।
फ़ील्ड नोट: जब उपयोगकर्ता रिपोर्ट करते हैं कि "WiFi कनेक्टेड है लेकिन Firefox ब्लॉक है," तो OS प्रोब परिणाम, ब्राउज़र प्रोब परिणाम और एंडपॉइंट पर किसी भी सुरक्षित वेब गेटवे एजेंट की जाँच करें। इस चरण में एक गलत अनुमान टिकट को गलत टीम के पास भेज सकता है।
मिश्रित नेटवर्क परिवेश के लिए डिवाइस-जागरूक ट्राइएज की आवश्यकता होती है
पहले परीक्षण का चयन करने के लिए लक्षणों का उपयोग करें।
- iPhone कनेक्ट होता है लेकिन कोई साइन-इन शीट दिखाई नहीं देती: Apple प्रोब हैंडलिंग की जांच करें और पुष्टि करें कि लौटाई गई बॉडी बरकरार है।
- Android तुरंत रिपोर्ट करता है कि साइन-इन आवश्यक है: पुष्टि करें कि क्या रीडायरेक्ट जानबूझकर किया गया है और क्या किसी डिवाइस को
204के बजाय सामग्री मिल रही है। - Windows कहता है कि इंटरनेट नहीं है, पोर्टल देर से दिखाई देता है: NCSI पहुंच योग्यता, रीडायरेक्ट समय, DNS प्रतिक्रिया, और स्थानीय सुरक्षा एजेंटों का निरीक्षण करें।
- Firefox उसी लैपटॉप पर Chrome से भिन्न व्यवहार करता है: ब्राउज़र-स्तर के डिटेक्शन को OS कनेक्टिविटी स्थिति और एंडपॉइंट फ़िल्टरिंग से अलग करें।
यह वह जगह भी है जहां डिज़ाइन का निर्णय मायने रखता है। गेस्ट, विजिटर और BYOD एक्सेस के लिए, पोर्टल का पता लगाने की प्रक्रिया को सही रखना अभी भी प्रयास के लायक है क्योंकि वर्कफ़्लो अपेक्षित है और क्लाइंट मिक्स अप्रत्याशित है। बड़े UK उद्यम संपत्तियों में प्रबंधित यूजर्स के लिए, बार-बार पोर्टल के एज केसेस आमतौर पर कैप्टिव लॉजिक पर निर्भरता कम करने और Passpoint या OpenRoaming की ओर बढ़ने का संकेत होते हैं, जहां एक्सेस कंट्रोल नेटवर्क एंट्री पर होता है न कि नाजुक पोस्ट-एसोसिएशन HTTP परीक्षणों के माध्यम से।
curl Python और डिवाइस एजेंटों के साथ व्यावहारिक रूप से डिटेक्ट करना
अनुमान लगाना बंद करने का सबसे तेज़ तरीका सीधे प्रोब पाथ का परीक्षण करना है। आपको हर मामले के लिए पैकेट कैप्चर की आवश्यकता नहीं है। दोहराए जाने योग्य HTTP जांच से शुरू करें, फिर वास्तविक एंडपॉइंट्स पर व्यवहार की पुष्टि करें।
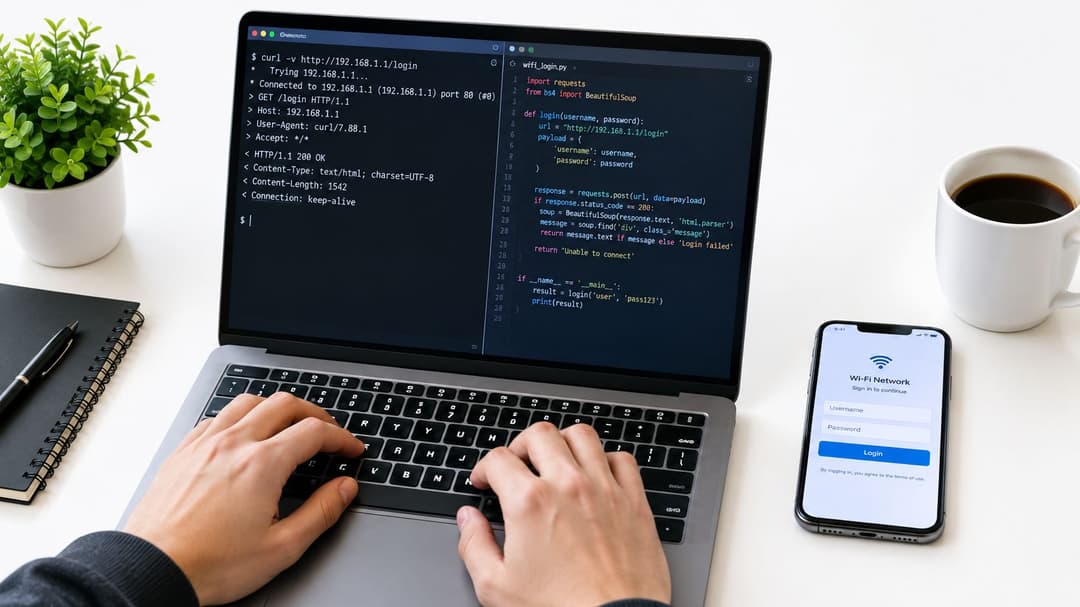
curl से शुरुआत करें
क्लाइंट के समान नेटवर्क सेगमेंट से स्टेटस कोड, हेडर और रीडायरेक्ट का निरीक्षण करने के लिए curl का उपयोग करें।
Google-शैली के प्रोब के लिए:
- केवल स्थिति जांचें:
generate_204एंडपॉइंट का अनुरोध करें और पुष्टि करें कि परिणाम204है या रीडायरेक्ट। - रीडायरेक्ट का सावधानीपूर्वक पालन करें: रीडायरेक्ट फ़ॉलोइंग सक्षम करके वही अनुरोध चलाएं और देखें कि क्या यह एक बार पोर्टल पर पहुंचता है या लूप करता है।
- हेडर का निरीक्षण करें: यदि कंटेंट फ़िल्टरिंग उपकरण बैनर, श्रेणी हेडर, या फिर से लिखे गए कंटेंट जोड़ते हैं, तो पोर्टल चालू होने पर भी पहचान विफल हो सकती है।
Windows-शैली के टेक्स्ट प्रोब्स के लिए:
- बॉडी को बिल्कुल वैसे ही प्राप्त करें जैसे वह लौटाई गई है
- सादे टेक्स्ट आउटपुट की तुलना करें
- प्रतिस्थापन या रैपर पेजों की तलाश करें
Apple-शैली की जांच के लिए:
- अपेक्षित सफलता पृष्ठ (success page) का अनुरोध करें
- पुष्टि करें कि जब नेटवर्क ओपन हो, तो रिस्पॉन्स बॉडी वही हो जिसकी क्लाइंट अपेक्षा करता है
- पुष्टि करें कि क्लाइंट के अप्रमाणित होने पर इंटरसेप्शन जानबूझकर किया गया है
HTTP header checker के साथ एक त्वरित शुद्धता जांच तब मदद करती है जब प्रॉक्सी या सुरक्षा परतें प्रतिक्रियाओं को बदल रही हों।
एक छोटे Python वेरीफायर का उपयोग करें
एक छोटी स्क्रिप्ट उन जांचों को स्वचालित करने के लिए पर्याप्त है जिन्हें आपका सर्विस डेस्क पूरे सप्ताह दोहराता है। इसे सरल रखें:
- आपके द्वारा समर्थित क्लाइंट श्रेणियों के लिए जांच URL परिभाषित करें।
- ब्राउज़र व्यवहार के बिना HTTP अनुरोध भेजें।
- स्थिति, अंतिम URL, रीडायरेक्ट संख्या और प्रतिक्रिया बॉडी स्निपेट रिकॉर्ड करें।
- अपेक्षित ओपन-नेटवर्क मानों के विरुद्ध परिणामों की तुलना करें।
- अप्रत्याशित कंटेंट या बार-बार रीडायरेक्ट के साथ
200जैसे अस्पष्ट परिणामों को चिह्नित करें।
उस स्क्रिप्ट को उपयोगकर्ताओं को लॉगिन कराने की आवश्यकता नहीं है। इसका काम सिर्फ एक सवाल का जवाब देना है। क्या नेटवर्क ने प्रोब को इस तरह प्रस्तुत किया जिससे अपेक्षित क्लाइंट निर्णय ट्रिगर हो सके?
डिवाइस एजेंटों में नियंत्रण आवश्यक है
मैनेज्ड-डिवाइस टेस्टिंग वह क्षेत्र है जहां टीमें अनजाने में नुकसान कर सकती हैं। यदि आप उन लैपटॉप पर आक्रामक स्क्रिप्टेड परीक्षण भेजते हैं जो पहले से ही VPN क्लाइंट, DNS सुरक्षा, या ज़ीरो-ट्रस्ट एजेंट चलाते हैं, तो आप उसी ऑनबोर्डिंग स्थिति को ट्रिगर कर सकते हैं जिससे आप बचने की कोशिश कर रहे हैं।
सुरक्षा मानकों के साथ हल्के एजेंटों का उपयोग करें:
- एसोसिएशन इवेंट्स पर प्रोब चलाएं, लगातार नहीं।
- एंडपॉइंट साइड पर व्यापक फ़ायरवॉल परिवर्तनों से बचें।
- जहाँ तक संभव हो अतिथि ऑनबोर्डिंग परीक्षणों को प्रोडक्शन VPN प्रवर्तन से अलग रखें।
- लॉग वर्डिक्ट्स को पहले स्थानीय रूप से सहेजें, फिर सारांश निर्यात करें।
परिचालन सलाह: एक क्लाइंट की तरह परीक्षण करें, हमलावर की तरह नहीं। इसका उद्देश्य OS के निर्णयों की पुष्टि करना है, न कि प्रत्येक रीडायरेक्ट पथ पर जबरन प्रयास करना।
परिणामों में क्या देखना चाहिए
अच्छे परीक्षण आपको "सक्रिय" या "निष्क्रिय" से अधिक जानकारी देते हैं।
- सही ओपन रिस्पांस: प्रोब अपेक्षित कोड या मार्कर वापस करता है।
- अपेक्षित कैप्टिव रिस्पांस: अनऑथेंटिकेटेड क्लाइंट को एक बार पोर्टल पर रीडायरेक्ट मिलता है।
- लूपिंग: एक ही अनुरोध बार-बार बाउंस होता है।
- फिल्टर किया गया परिणाम: रिस्पांस मौजूद है लेकिन सामग्री संशोधित है।
- डेड पाथ: टाइमआउट या अप्राप्य एंडपॉइंट।
यदि आप अतिथि VLAN पर मौजूद लैपटॉप से और एक प्रबंधित कॉर्पोरेट एंडपॉइंट से वे परिणाम एकत्र कर सकते हैं, तो आमतौर पर पहला उपयोगकर्ता स्क्रीनशॉट आपके इनबॉक्स में आने से पहले ही आपको पता चल जाएगा कि समस्या कहाँ है।
एंटरप्राइज WiFi और पहचान प्लेटफॉर्मों के साथ डिटेक्शन को एकीकृत करना
एंटरप्राइज WiFi में, Captive Portal डिटेक्शन डिज़ाइन का केंद्र नहीं होना चाहिए। यह एक नियंत्रित अनुकूलता परत होना चाहिए।
यही वह बदलाव है जिससे कई एस्टेट्स अभी भी गुजर रहे हैं। गेस्ट एक्सेस, कॉन्ट्रैक्टर ऑनबोर्डिंग, और पब्लिक-फेसिंग WiFi को अभी भी पोर्टल लॉजिक की आवश्यकता हो सकती है। यदि आप बच सकते हैं, तो स्टाफ और ज्ञात-उपयोगकर्ता एक्सेस को आमतौर पर इस पर निर्भर नहीं होना चाहिए।
प्रोब हैंडलिंग को सही स्थान पर रखें
चाहे आप Meraki, Aruba, Ruckus, Mist, या UniFi चलाते हों, वही डिज़ाइन नियम लागू होता है। कंट्रोलर, गेटवे, या क्लाउड एज पर अप्रमाणित प्रोब को अनुमानित रूप से संभालें जहाँ आपकी गेस्ट पॉलिसी पहले से मौजूद है।
इसका मतलब है:
- सही प्री-ऑथ पथों की अनुमति दें: प्रोब एंडपॉइंट्स, पोर्टल एसेट्स, और कोई भी पहचान रीडायरेक्ट जिन्हें पूर्ण एक्सेस से पहले लोड होना आवश्यक है।
- बिना प्रमाणित पॉलिसी को सीमित रखें: ऑनबोर्डिंग के लिए पर्याप्त हो, न कि विस्तृत इंटरनेट के लिए।
- अतिथि और स्टाफ लॉजिक को अलग रखें: पोर्टल इंटरसेप्शन को सर्टिफिकेट-आधारित या प्रबंधित कॉर्पोरेट SSIDs को छूने न दें।
यदि आप पासवर्ड-आधारित एक्सेस को पहचान वर्कफ़्लो से बदल रहे हैं, तो identity-based networking प्रासंगिक मॉडल है। यह ज्ञात-उपयोगकर्ता एक्सेस को कैप्टिव फ़्लो से हटाकर प्रमाणित, नीति-संचालित कनेक्टिविटी में स्थानांतरित करता है।
यूके (UK) में लॉगिंग का विशेष महत्व है
यूके सार्वजनिक-क्षेत्र और उद्यम संदर्भ में, वायरलेस सुरक्षा मानक SS-019 के लिए आवश्यक है कि गेस्ट कैप्टिव-पोर्टल प्रमाणीकरण को लॉग किया जाए, विफल पोर्टल प्रयासों की जांच की जाए, ऑपरेटर पहचान के साथ कॉन्फ़िगरेशन परिवर्तनों को लॉग किया जाए, और ट्रैफ़िक निगरानी थ्रेसहोल्ड को सेट किया जाए ताकि दुर्भावनापूर्ण गतिविधि का श्रेय व्यक्तिगत क्रेडेंशियल्स को दिया जा सके। यह उन विसंगतियों को भी फ़्लैग करता है जैसे कि एक एक्सेस पॉइंट पर असामान्य रूप से उच्च डिवाइस संख्या, एक क्लाइंट से असामान्य रूप से उच्च ट्रैफ़िक, और कम समय में कई विफल जॉइन प्रयास (UK wireless security standard SS-019)।
यह बदलता है कि मैं डिटेक्शन को कैसे लागू करूँगा। केवल "पोर्टल हिट" लॉग न करें। श्रृंखला को लॉग करें:
- एसोसिएशन और क्लाइंट पहचान
- प्रोब-ट्रिगर कैप्टिव वर्डिक्ट
- पोर्टल की सफलता या विफलता
- प्रमाणीकरण के बाद नीति परिवर्तन
- टेलीमेट्री जो इवेंट को AP और क्लाइंट व्यवहार से वापस जोड़ती है
Zero-trust क्लाइंट्स को पोर्टल से टकराने से बचाएं
खराब डिज़ाइन यहाँ आकर विफल हो जाते हैं। कुछ एंडपॉइंट सुरक्षा टूल कैप्टिव स्थितियों को अपवाद मानते हैं और नियंत्रणों को अस्थायी रूप से ढीला कर देते हैं। यदि नेटवर्क गलत कैप्टिव डिटेक्शन का कारण बनता है, तो वे क्लाइंट ऑनबोर्डिंग लॉजिक और सामान्य प्रवर्तन के बीच अटक सकते हैं।
एक अधिक सुरक्षित पैटर्न यह है:
- ज्ञात डिवाइस पहले एंटरप्राइज प्रमाणीकरण का उपयोग करते हैं
- अतिथि और अज्ञात डिवाइस एक प्रतिबंधित ऑनबोर्डिंग पथ में चले जाते हैं
- फ़ॉलबैक के रूप में पोर्टल डिटेक्शन उपलब्ध रहता है
- VPN और ज़ीरो-ट्रस्ट टीमें रोलआउट से पहले प्रतिनिधि क्लाइंट बिल्ड पर व्यवहार को मान्य करती हैं
उस क्षेत्र में एक प्लेटफ़ॉर्म विकल्प Purple है, जो तीसरे पक्ष के नेटवर्क हार्डवेयर पर अतिथि WiFi ऑनबोर्डिंग और पहचान-आधारित एक्सेस पैटर्न का समर्थन करता है। यह तब उपयोगी होता है जब आपको अतिथियों के लिए पोर्टल समर्थन की आवश्यकता होती है लेकिन आप लौटने वाले या प्रबंधित उपयोगकर्ताओं के लिए पोर्टल्स पर निर्भरता को कम करना चाहते हैं।
परीक्षण, समस्या निवारण और निगरानी जो डिटेक्शन को विश्वसनीय बनाए रखती है
Captive Portal डिटेक्शन टूट जाता है। इसीलिए केवल एक बार का स्वीकृति परीक्षण पर्याप्त नहीं है।
जिस धारणा को मैं चुनौती दूंगा वह यह है: यदि कमिशनिंग के दौरान Captive Portal पेज लोड होता है, तो काम पूरा हो गया। ऐसा नहीं है। विश्वसनीय संचालन OS अपडेट, फ़िल्टरिंग परिवर्तन, पहचान एकीकरण, और एंडपॉइंट सुरक्षा परिवर्तनों में प्रोब वर्कफ़्लो को बरकरार रखने पर निर्भर करता है।
एक व्यावहारिक सत्यापन रूटीन
जब भी आप अतिथि एक्सेस, DNS नीति, फ़िल्टरिंग या कंट्रोलर व्यवहार को छुएं, तो एक संक्षिप्त चेकलिस्ट का उपयोग करें:
- जांच एंडपॉइंट सत्यापन: पुष्टि करें कि प्रत्येक प्रमुख क्लाइंट फैमिली को वही रिस्पॉन्स प्रकार मिले जिसकी वह उम्मीद करती है।
- रीडायरेक्ट सटीकता: लूप के बजाय सिंगल-हॉप रीडायरेक्ट की जांच करें।
- फ़िल्टरिंग निरीक्षण: सुनिश्चित करें कि वेब फ़िल्टर या प्रॉक्सी परतें बॉडी कंटेंट या हेडर को रीराइट नहीं कर रही हैं।
- DNS व्यवहार: पुष्टि करें कि अनऑथेंटिकेटेड क्लाइंट केवल उसी चीज़ को रिज़ॉल्व करें जिसकी उन्हें ऑनबोर्डिंग के लिए आवश्यकता है और कुछ नहीं।
- ऑथेंटिकेशन के बाद रिकवरी: सत्यापित करें कि ऑथेंटिकेशन के बाद क्लाइंट कनेक्टिविटी का सुचारू रूप से पुनर्मूल्यांकन करते हैं।
- क्रॉस-प्लेटफ़ॉर्म स्पॉट जांच: प्रतिनिधि प्रबंधित और अप्रबंधित डिवाइसों के साथ Windows, macOS, iOS और Android पर परीक्षण करें।
सही संकेतों की निगरानी करें
यूके के संचालन के लिए, डिटेक्शन विश्वसनीयता की निगरानी सुरक्षा टेलीमेट्री के साथ की जानी चाहिए, न कि उससे अलग। SS-019 यहाँ उपयोगी है क्योंकि यह टीमों को केवल लॉगिन सफलता ट्रैकिंग के बजाय ऑडिटेबिलिटी और विसंगति निगरानी की ओर ले जाता है।
मैं इन चीजों पर नजर रखूंगा:
- विफल जॉइन प्रयासों की अचानक वृद्धि
- एक ही AP पर अनपेक्षित क्लाइंट घनत्व
- एक ही क्लाइंट श्रेणी से बार-बार पोर्टल विफलताएं
- सफल एसोसिएशन और इंटरनेट-उपयोग योग्य सत्रों के बीच बेमेल होना
- एंडपॉइंट या ब्राउज़र अपडेट के बाद तेज़ बदलाव
अतिथि WiFi के लिए "कनेक्टेड" एक सार्थक सफलता की स्थिति नहीं है। उपयोगी कनेक्टिविटी है।
डिटेक्शन कब जारी रखें और इसे कब हटाएँ
यह वह रणनीतिक प्रश्न है जिससे कई टीमें बचती हैं। कुछ एस्टेट्स को अभी भी अतिथि पहचान कैप्चर, शर्तों की स्वीकृति, या सार्वजनिक-पहुंच वर्कफ़्लो के लिए एक Captive Portal की आवश्यकता होती है। ठीक है। इसे रखें, लेकिन डिटेक्शन को सावधानीपूर्वक परीक्षण किए गए फ़ॉलबैक पाथ के रूप में मानें।
बार-बार आने वाले विजिटर्स, स्टाफ और प्रबंधित यूजर्स के लिए, Captive Portal से दूर जाने का व्यावसायिक मामला और मजबूत होता जा रहा है। OpenRoaming और Passpoint के UK कवरेज का कहना है कि ये दृष्टिकोण बार-बार Captive Portal लॉगिन के बिना स्वचालित, सुरक्षित ऑनबोर्डिंग "आखिरकार प्रदान" कर रहे हैं, और एक UK उद्योग रिपोर्ट का कहना है कि 38% उत्तरदाताओं ने पहले ही OpenRoaming या Passpoint-compliant नेटवर्क तैनात कर दिया था, जिसमें 32% ने 2026 में और 18% ने 2027 में तैनाती की योजना बनाई है, जैसा कि उस रिपोर्ट में अनुमान लगाया गया है (UK वायरलेस दिशा का Networking+ कवरेज)।
इसका मतलब यह नहीं है कि पोर्टल कल गायब हो जाएंगे। इसका मतलब यह है कि कई नेटवर्कों को प्राथमिक उपयोगकर्ता यात्रा के रूप में उनके इर्द-गिर्द डिज़ाइन बनाना बंद कर देना चाहिए। एक आधुनिक UK एंटरप्राइज एस्टेट में, Captive Portal डिटेक्शन अक्सर अन्य विरासत-अनुकूलता सुविधाओं की श्रेणी में आता है। कुछ स्थानों पर आवश्यक है। कई अन्य जगहों पर इसे कम से कम करना बेहतर है।
यदि आप बिना नियंत्रण खोए पोर्टल की बाधाओं को कम करने का प्रयास कर रहे हैं, तो Purple गेस्ट WiFi ऑथेंटिकेशन, पहचान-आधारित एक्सेस, और OpenRoaming व Passpoint जैसे तरीकों के लिए सहायता प्रदान करता है जो Captive Portal डिटेक्शन पर आपकी निर्भरता को कम कर सकते हैं। यदि आपका नेटवर्क इसी दिशा में आगे बढ़ रहा है, तो यह देखना उपयोगी होगा कि Purple आपके मौजूदा नेटवर्क स्टैक और ऑनबोर्डिंग नीतियों के साथ कैसे फिट बैठता है।