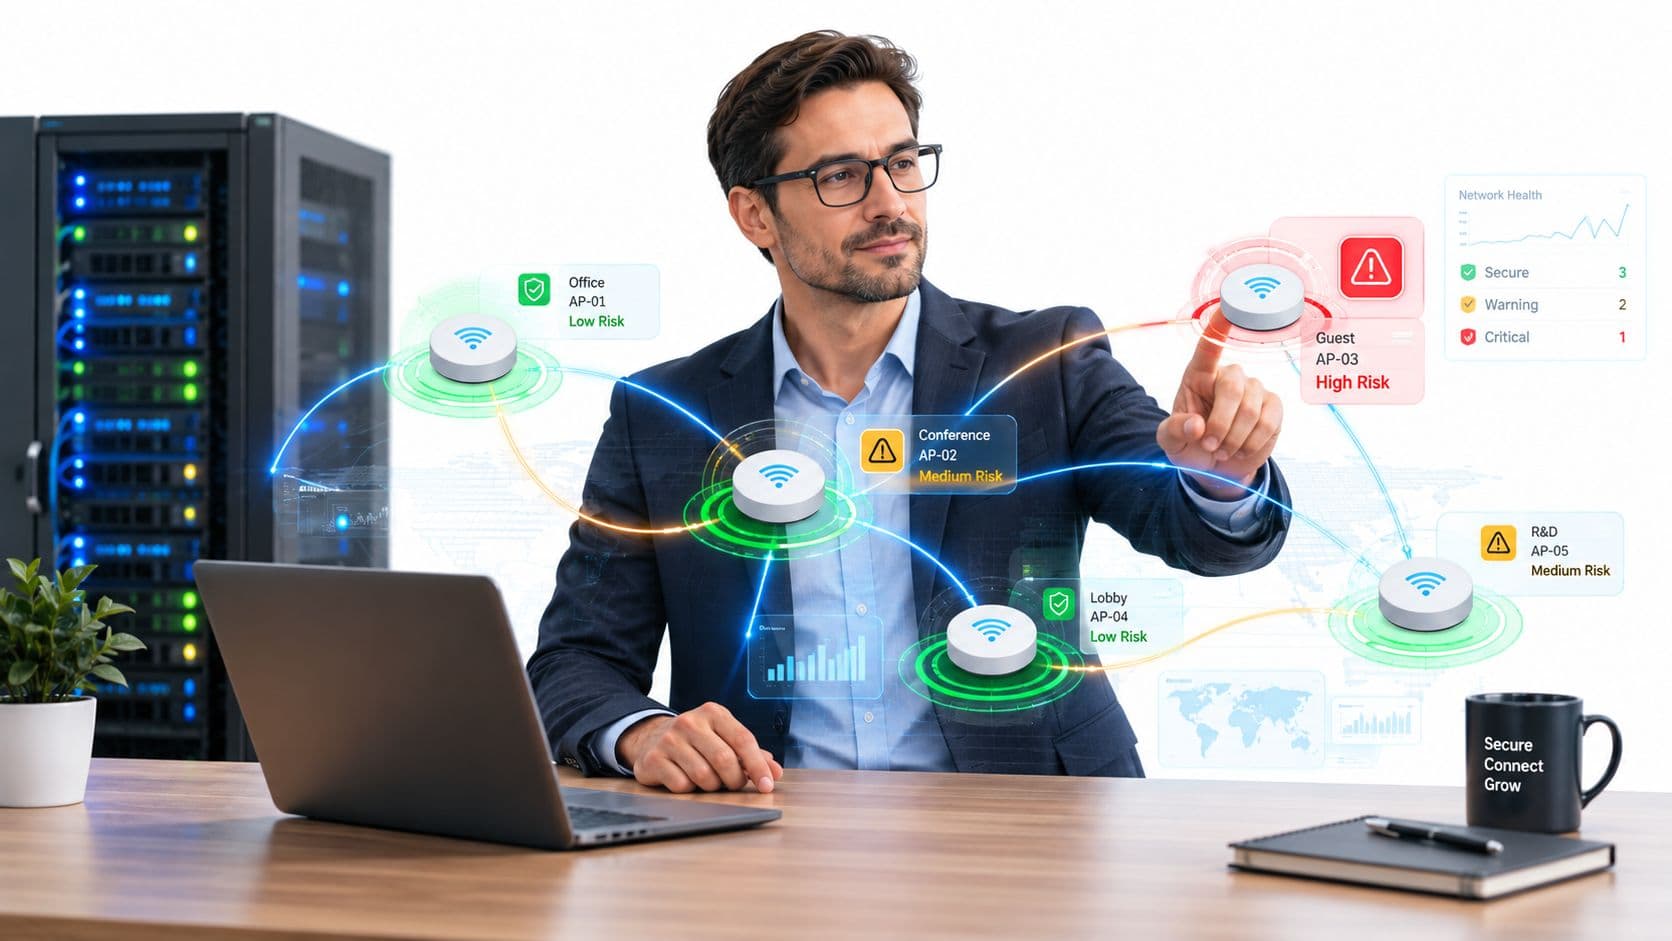
शुक्रवारची संध्याकाळ. लॉबी गर्दीने भरली आहे, एका कॉन्फरन्सनंतर नुकतेच ड्रिंक्स सुरू झाले आहेत, आणि व्हेन्यू टीमला वाटते की नेटवर्क बऱ्यापैकी चांगले काम करत आहे. त्यानंतर अतिथी तक्रार करू लागतात की WiFi लॉगिन पेज काहीतरी वेगळे दिसत आहे. काही जण पुन्हा कनेक्ट करू शकत नाहीत. कार्ड पेमेंटच्या चौकशी रिसेप्शनकडे येऊ लागतात, पेमेंट काऊंटर बंद असल्यामुळे नाही, तर कोणीतरी एका अनधिकृत वायरलेस मार्गाला अशा ठिकाणी जोडले आहे जिथे तो कधीही पोहोचायला नको होता.
हा तो बिंदू आहे जिथे “guest WiFi” हे केवळ सोयीचे वैशिष्ट्य उरत नाही आणि ते एक ऑपरेशन्सची समस्या, सुरक्षेची समस्या आणि अत्यंत वेगाने थेट बोर्डाची समस्या बनते.
बहु-भाडेकरू ठिकाणे, हॉटेल्स, रिटेल इस्टेट, आरोग्य सेवा साइट आणि मिश्र-वापर असलेल्या मालमत्तांमध्ये, मला अतिथींच्या जोखमीमध्ये आणि कर्मचाऱ्यांच्या जोखमीमध्ये फारशी स्पष्ट रेषा दिसत नाही. तेच ऍक्सेस पॉईंट्स, कंट्रोलर्स, स्विचिंग पाथ्स, क्लाउड डॅशबोर्ड आणि आयडेंटिटी वर्कफ्लो या दोन्हीला सपोर्ट करतात. जर तुम्ही त्यांचे स्वतंत्र विभाग म्हणून मूल्यमापन केले, तर सहसा तुमच्याकडून वास्तविक जोखीम सुटून जाते: सामायिक केलेली क्रेडेन्शियल्स, कमकुवत निरसन प्रक्रिया, व्यवस्थापित नसलेले डिव्हाइसेस, वेंडरवरील आधीपासून असलेला विश्वास आणि कंट्रोल प्लेनवरील अपुरी दृश्यमानता.
जेव्हा WiFi आउटेज ही जोखमीची कथा बनते
बऱ्याच वायरलेस घटना मालवेअरमुळे सुरू होत नाहीत. त्या सोयीच्या वृत्तीमुळे सुरू होतात.
एखादे ठिकाण रिसेप्शनवर सामायिक WiFi पासवर्ड प्रिंट करते कारण यामुळे त्रास कमी होतो. मूळ उपयोजन (deployment) टीम निघून गेल्यानंतरही Captive Portal बराच काळ सेवेत राहतो. व्यस्त व्यावसायिक कालावधीपूर्वी कोणताही धोका पत्करण्याची इच्छा नसल्यामुळे फर्मवेअर अपडेट्स मागे पडतात. थर्ड-पार्टी इन्स्टॉलर व्यवस्थापन प्रवेश आवश्यकतेपेक्षा अधिक व्यापक ठेवतो कारण उद्घाटनाच्या दिवसापूर्वी रोलआउट पूर्ण करणे आवश्यक होते.
साखळी जी सहसा सुटून जाते
हॉस्पिटॅलिटी आणि मल्टि - टेनंट वातावरणात, अपयश क्वचितच एका घटकामध्ये असते. त्याचे एकत्रित स्वरूप तुम्हाला हानी पोहोचवते:
- सामायिक विश्वास (Shared trust): एकच पासवर्ड, जो पाहुणे, तात्पुरते कर्मचारी, कंत्राटदार आणि कधीकधी अंतर्गत उपकरणांद्वारे पुन्हा पुन्हा वापरला जातो.
- कमकुवत विलगीकरण (Weak separation): एक "अतिथी" मार्ग जो ऑपरेशनल सिस्टम्सपासून तेवढा वेगळा नसतो जेवढा आकृतीमध्ये दर्शवला जातो.
- अस्पष्ट मालकी (Stale ownership): SSIDs, नियंत्रक धोरणे, प्रवेश नियम किंवा पोर्टल बदलांसाठी कोणताही नियुक्त मालक नसणे.
- अपुरे पुरावे (Poor evidence): जेव्हा काहीतरी बिघडते, तेव्हा लॉग उपलब्ध असतात, परंतु मूलभूत प्रश्नांची वेगाने उत्तरे देण्यासाठी ते पुरेसे सुसंगत नसतात.
म्हणूनच नेटवर्क जोखीम मूल्यांकन महत्त्वाचे आहे. नेटवर्कचे प्रत्यक्ष वास्तव पॉलिसी डॉक्युमेंट्स आणि डिझाइन रेखाचित्रांमधील गृहीतकांशी जुळते की नाही हे तपासण्यासाठी हे टीमला भाग पाडते.
अतिथी (Guest) आणि कर्मचारी ट्रॅफिक वेगवेगळ्या SSID वर असू शकतात, परंतु तरीही ते एकाच वायरलेस मालमत्तेवर, समान ओळख निर्णयांवर आणि बऱ्याचदा ते स्थिर ठेवणाऱ्या एकाच टीमवर अवलंबून असतात.
मी पाहिले आहे की ऑपरेशन्स टीम्स गेस्ट WiFi च्या समस्यांना केवळ ग्राहकांच्या अनुभवाशी संबंधित समस्या मानतात, जोपर्यंत त्यांचा प्रभाव पेमेंट्स, बिल्डिंग सिस्टम्स, स्टाफ अॅक्सेस किंवा इन्सिडेंट रिपोर्टिंगपर्यंत वाढत नाही. तोपर्यंत, तांत्रिक उपाय करणे हे अर्धेच काम असते. या अवलंबित्वाची ओळख आधीच का झाली नाही, यावर चर्चा करणे अधिक कठीण असते.
कनेक्ट केलेल्या व्हेन्यू ऑपरेशन्स कशा प्रकारे विश्वासार्ह डिजिटल पायाभूत सुविधांवर अवलंबून असतात याचे व्यावहारिक उदाहरण शोधत असलेल्या इस्टेट्ससाठी, Purple चे Manchester Airport Group सोबतचे काम अभ्यासण्यासारखे आहे. याचा धडा हा नाही की प्रत्येक साइटचे आर्किटेक्चर सारखेच असते. धडा हा आहे की सार्वजनिक तोंडची कनेक्टिव्हिटी ही अनेक टीम्सना वाटते त्यापेक्षा मुख्य ऑपरेशन्सच्या खूप जवळ असते.
आउटेज प्रत्यक्षात काय उघड करते
जेव्हा वायरलेस ऍक्सेस अयशस्वी होतो, तेव्हा तुम्ही केवळ रेडिओ आणि रोमिंगची चाचणी घेत नसता. तुम्ही खालील गोष्टींची चाचणी घेता:
- ओळख शिस्त (Identity discipline): कोणाला प्रवेश दिला गेला, त्यांनी कसे प्रमाणीकृत केले आणि प्रवेश किती लवकर मागे घेतला जाऊ शकतो.
- सेगमेंटेशन गुणवत्ता (Segmentation quality): एखादे तडजोड केलेले किंवा व्यवस्थापित नसलेले डिव्हाइस त्याच्या निर्धारित मर्यादेबाहेर जाऊ शकते की नाही.
- कार्यात्मक लवचिकता (Operational resilience): नियंत्रण आणि पुनर्प्राप्तीचे काम सुरू असतानाही हे ठिकाण ग्राहकांना सेवा देणे सुरू ठेवू शकते की नाही.
यामुळेच नेटवर्क खंडित होणे हे जोखमीच्या कथा बनतात. WiFi मधील त्रुटी आधी समोर दिसते. त्यामागील नियंत्रणाचे अपयश सहसा जास्त जुने असते.
नेटवर्क जोखीम मूल्यांकनाचा (Network Risk Assessment) नेमका अर्थ काय आहे
एक नेटवर्क जोखीम मूल्यांकन (network risk assessment) म्हणजे नवीन लेबल लावलेली पेनिट्रेशन चाचणी नाही. हे एका वेळी केलेले फायरवॉल पुनरावलोकन नाही आणि कोणाचेही लक्ष नसलेल्या स्प्रेडशीटमध्ये टाकलेले व्हल्नरेबिलिटी स्कॅन देखील नाही.
तुमचे नेटवर्क कुठे अयशस्वी होऊ शकते, ते अपयश कसे घडू शकते, त्याचा व्यवसायावर काय परिणाम होईल आणि सध्या कोणत्या नियंत्रणांसाठी इंजिनिअरिंगचे प्रयत्न करणे फायदेशीर ठरेल, हे ठरवणारी ही एक पुनरावृत्ती करण्यायोग्य शिस्त आहे.
एका इमारत मूल्यमापनकर्त्यासारखा विचार करा
एक सक्षम इमारत मूल्यमापनकर्ता आगीची वाट पाहत नाही, एका दरवाजाची तपासणी करत नाही आणि ती जागा सुरक्षित असल्याचे घोषित करत नाही. ते संरचना, वायरिंग, प्रवेश नियंत्रण, सुटकेचे मार्ग, देखभालीचा इतिहास आणि ती इमारत त्यावर अवलंबून असलेल्या लोकांना अजूनही आधार देऊ शकते का, हे तपासतात.
वायरलेस जोखीम देखील त्याच पद्धतीने काम करते.
तुम्ही अॅक्सेस पॉईंट्स, कंट्रोलर्स, स्विचिंग पाथ्स, क्लाउड मॅनेजमेंट प्लेन, ऑथेंटिकेशन फ्लो, डिरेक्टरी इंटिग्रेशन, सर्टिफिकेट लाइफसायकल, थर्ड-पार्टी डिपेंडन्सी आणि त्यांच्याभोवतीच्या ऑपरेशनल सवयींचे मूल्यांकन करता. त्यानंतर जेव्हा वातावरणात बदल होतो तेव्हा तुम्ही पुन्हा मूल्यांकन करता, कारण बदल तर नेहमीच होत असतो.
या शिस्तीमध्ये काय समाविष्ट आहे
एक ठोस मूल्यमापन सहसा या घटकांना एकत्र आणते:
- वायर्ड, वायरलेस आणि क्लाउड-व्यवस्थापित घटकांमध्ये मालमत्ता शोध (Asset discovery).
- लोक, उपकरणे आणि पुरवठादार नेटवर्कशी कसे संवाद साधतात याच्याशी संबंधित थ्रेट मॉडेलिंग (Threat modelling).
- फर्मवेअर, कॉन्फिगरेशन, मॅनेजमेंट एक्सपोजर आणि ओळख नियंत्रणांचे असुरक्षितता विश्लेषण (Vulnerability analysis).
- केवळ तांत्रिक तीव्रतेवर नव्हे, तर व्यावसायिक दृष्टीकोनातून जोखीम स्कोअरिंग (Risk scoring).
- मालक, कालमर्यादा आणि समस्येचे निराकरण झाल्याच्या पुराव्यासह निवारण नियोजन (Remediation planning).
या मुद्द्यावर UK चा दृष्टिकोन स्पष्ट आहे. NCSC चे Cyber Assessment Framework संस्थांना आवश्यक कार्ये हाताळणाऱ्या नेटवर्क आणि माहिती प्रणालींवरील सुरक्षा जोखमी ओळखण्यासाठी, त्यांचे मूल्यांकन करण्यासाठी आणि समजून घेण्यासाठी योग्य पावले उचलण्याची आवश्यकता व्यक्त करते, आणि ते पद्धतशीर बेसलाइनच्या तुलनेत स्व-मूल्यमापन किंवा स्वतंत्र बाह्य मूल्यांकनासाठी डिझाइन केले गेले आहे.
ते महत्त्वाचे आहे कारण ते नेटवर्क जोखीम मूल्यमापनाला (network risk assessment) तदर्थ (ad hoc) श्रेणीबाहेर काढते. जर तुमचे WiFi चेक-इन, पॉईंट ऑफ सेल, क्लिनिशियन मोबिलिटी, भाडेकरू प्रवेश किंवा इमारत ऑपरेशन्सचे समर्थन करत असेल, तर तुमच्या टीमने अधिकृतपणे तसे लेबल लावले असले किंवा नसले तरीही ते आवश्यक कार्यांना समर्थन देते.
पाहुणे (guest) आणि कर्मचारी स्वतंत्र कप्प्यात का असू शकत नाहीत
बहुतेक संस्था अजूनही गेस्ट WiFi आणि स्टाफ WiFi हे जणू काही स्वतंत्र प्रोग्राम्स असल्यासारखे डॉक्युमेंट करतात. कागदावर हे व्यवस्थित वाटते. परंतु प्रत्यक्षात, यामुळे जोडलेले भाग लपून राहतात.
- सामायिक पायाभूत सुविधा (Shared infrastructure): ॲक्सेस पॉइंट्स, कंट्रोलर्स, अपलिंक्स आणि क्लाउड प्रशासन सामान्यतः सामायिक केले जातात.
- सामायिक ओळख निर्णय (Shared identity decisions): कंत्राटदार, तात्पुरते कर्मचारी आणि हायब्रिड भूमिकांमुळे "पाहुणे" (guest) आणि "कर्मचारी" या श्रेणींमधील फरक धूसर होतो.
- सामायिक बिघाड पद्धती (Shared failure modes): चुकीचे कॉन्फिगरेशन, खराब निरसन (revocation) किंवा पुरवठादाराशी तडजोड यामुळे प्रत्येक SSID वर एकाच वेळी परिणाम होऊ शकतो.
प्रॅक्टिकल नियम: जर तीच टीम त्याचे व्यवस्थापन करत असेल, तोच प्लॅटफॉर्म लागू करत असेल किंवा त्याच आउटेजचा त्यावर परिणाम होत असेल, तर त्याचा एकच जोखीम स्तर म्हणून अभ्यास करा.
याचा अर्थ प्रत्येक नेटवर्कला एकच पॉलिसी लागू करणे असा नाही. आयसोलेशन, अधिक मजबूत ओळख किंवा विविध प्रवेश पद्धती कुठे आवश्यक आहेत हे ठरवण्यापूर्वी एक संपूर्ण जोखीम चित्र तयार करणे असा याचा अर्थ आहे.
प्रायोगिक मूल्यांकनाचे पाच टप्पे
स्थापित सिद्धांतावर आधारित असलेले नेटवर्क जोखीम मूल्यांकन देखील अनेकदा आउटपुट गुणवत्तेवर येऊन अडकते. एक उपयुक्त मूल्यांकन असे आर्टिफॅक्ट्स तयार करते जे इंजिनिअरिंग, ऑडिट आणि ऑपरेशन्स टीम कोणत्याही भाषांतराशिवाय वापरू शकतात.
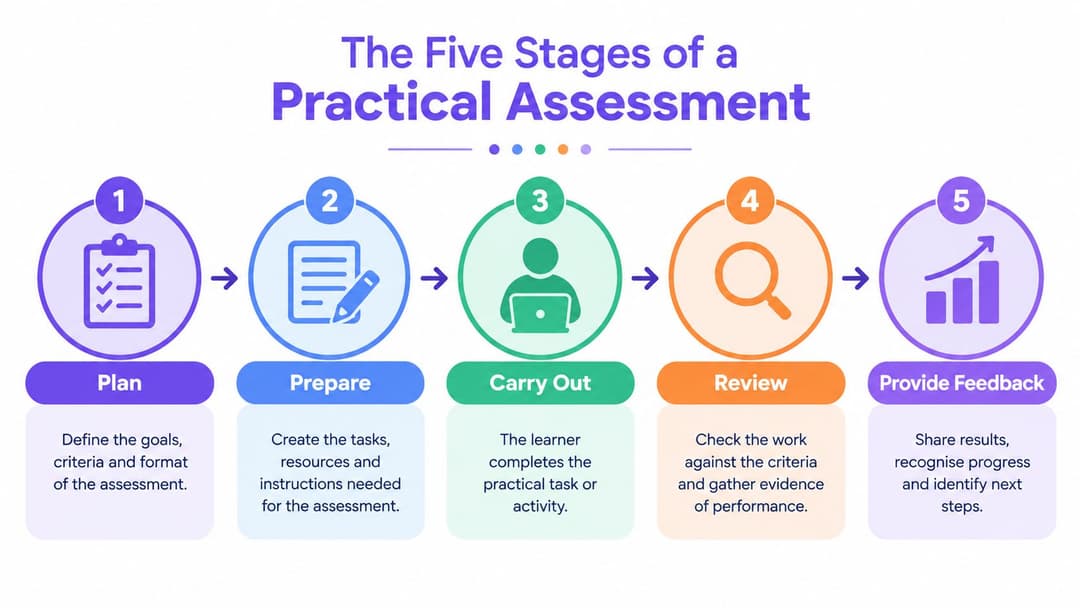
टप्पा एक: मालमत्ता सूची (asset inventory)
जर इन्व्हेंटरी कमकुवत असेल, तर प्रत्येक पुढील टप्पा हा केवळ अंदाज ठरतो.
अधिक WiFi वापरणाऱ्या मालमत्तांसाठी, एक विश्वासार्ह यादीमध्ये केवळ हार्डवेअरच्या संख्येपेक्षा अधिक गोष्टी समाविष्ट असाव्यात. त्यामध्ये SSID उद्देश, मालक, प्रमाणीकरण पद्धत, फर्मवेअर आवृत्ती, नियंत्रक संबंध, VLAN किंवा धोरण मॅपिंग, सेवा पुरवलेला भाडेकरू किंवा विभाग, आणि डिरेक्टरी किंवा क्लाउड सेवांवरील अवलंबित्व यांचा नकाशा तयार केला पाहिजे.
अव्यवस्थित डिव्हाइस श्रेणी स्पष्टपणे नमूद केलेल्या असण्याची देखील मी अपेक्षा करेन. वैद्यकीय उपकरणे, POS टर्मिनल्स, कॅमेरे, बिल्डिंग कंट्रोल्स, किओस्क आणि अतिथींच्या मालकीची उपकरणे या सर्वांच्या विश्वासाच्या गृहीतकांमध्ये फरक असतो.
टीम्स सहसा येथे दोनपैकी एका मार्गाने अपयशी ठरतात:
- स्टॅटिक स्प्रेडशीट्स: ऑडिटसाठी एकदाच तयार केल्या जातात, आणि नंतर दुर्लक्षित केल्या जातात.
- अपूर्ण मालकी: तांत्रिक वस्तूची यादी तर असते, पण त्यामागील व्यावसायिक निर्णयाची जबाबदारी कोणाकडेच नसते.
टप्पा दोन: थ्रेट मॉडेलिंग
थ्रेट मॉडेलिंग म्हणजे जिथे आपण हे ठरवतो की आक्रमणकर्ता, निष्काळजी अंतर्गत कर्मचारी, तडजोड केलेला पुरवठादार किंवा खराब कॉन्फिगर केलेली प्रणाली काय नुकसान करू शकते.
दूरसंचार आणि नेटवर्क पर्यावरणामध्ये, UK च्या अपेक्षा सामान्य परिमितीच्या विचारांच्या पलीकडे जात आहेत. टेलिकम्युनिकेशन्स सिक्युरिटी कोड ऑफ प्रॅक्टिस म्हणते की प्रदात्यांनी केवळ प्रदात्याच्या व्यवसायाला आणि नेटवर्कला असणाऱ्या जोखमींचेच मूल्यमापन करू नये, तर अंतिम वापरकर्त्यांच्या जोखमींचे देखील मूल्यमापन केले पाहिजे, ज्यामध्ये उपलब्धतेचे नुकसान आणि वैयक्तिक डेटा लीक होणे समाविष्ट आहे, आणि धोके, असुरक्षितता आणि हल्ला करण्याचे मार्ग ओळखण्यासाठी थ्रेट मॉडेलिंगचा वापर केला पाहिजे. याच स्रोतामध्ये असेही नमूद केले आहे की २०२४-२०२५ मध्ये UK दूरसंचार पायाभूत सुविधांना असलेला मुख्य धोका Salt Typhoon हा होता, आणि Ofcom ला प्राप्त झालेल्या ९ पैकी ४ सायबर घटना बहुधा अनिवार्य-रिपोर्टिंग थ्रेशोल्डच्या खाली होत्या, जे किरकोळ पातळीवर कमी मोजणी झाल्याचे दर्शवते, तर विस्तृत UK सर्वेक्षण संदर्भात फिशिंग हा सर्वात प्रचलित आणि व्यत्यय आणणारा उल्लंघनाचा प्रकार राहिला, जसे की Telecommunications Security Code of Practice मध्ये वर्णन केले आहे.
वेन्यू नेटवर्कसाठी, व्यावहारिक थ्रेट मॉडेलमध्ये सहसा खालील गोष्टींचा समावेश होतो:
- Identity abuse: सामायिक केलेले पासवर्ड, कमकुवत अतिथी ऑनबोर्डिंग, जुने कर्मचारी अकाऊंट्स, विलंबाने रद्द केलेले अधिकार.
- Management plane exposure: कंट्रोलर ॲडमिन ऍक्सेस, API टोकन्स, वारसाहक्काने मिळालेले वेंडर अकाऊंट्स.
- Radio-layer abuse: अनधिकृत APs, तोतयागिरी, deauth चे प्रयत्न, असुरक्षित ऑनबोर्डिंग पद्धती.
- Dependency failure: क्लाउड कंट्रोल आउटेज, ISP व्यत्यय, तृतीय-पक्ष आयडेंटिटी प्रदाता समस्या.
टप्पा तीन, चार आणि पाच
एकदा मॉडेल स्पष्ट झाले की, असुरक्षिततेचे काम अधिक अचूक होते. मुख्य सेगमेंटमधून केवळ जे राउट करण्यायोग्य आहे तेच स्कॅन करू नका. वायरलेस कंट्रोलर्स, पोर्टल घटक, व्यवस्थापन API, फर्मवेअर बेसलाइन्स, प्रमाणपत्र हाताळणी आणि प्रशासकीय भूमिकांचे पुनरावलोकन करा. प्रमाणीकृत (authenticated) तपासणी महत्त्वाची आहे कारण अप्रमाणित स्कॅन बहुधा अशा त्रुटी शोधण्यात अपयशी ठरतात ज्यामुळे खरा धोका निर्माण होतो.
त्यानंतर ऑपरेशन्स डायरेक्टर वापरू शकतील अशा भाषेत जोखमीचे मूल्यांकन करा. "AP इस्टेटवर गंभीर असुरक्षितता" हे म्हणण्यापेक्षा "सामायिक प्रमाणीकरण मार्गाशी तडजोड केल्यास अतिथी ऑनबोर्डिंग, कर्मचारी मोबिलिटी आणि कमाल उपस्थितीच्या वेळी पेमेंट फॉलबॅक प्रक्रियेत व्यत्यय येऊ शकतो" असे सांगणे अधिक उपयुक्त ठरते.
अशा निवारण योजनेने सांगता करा जी प्रति इंजिनिअरिंग तासामागील जोखीम घट यानुसार कामाचा प्राधान्यक्रम ठरवते. याचा सामान्यतः अर्थ असा होतो की आधी साधे आणि न पटणारे फिक्स करणे आवश्यक आहे.
- शक्य असेल तिथे सामायिक PSKs वापरणे बंद करा
- अॅडमिन अॅक्सेस आणि तो रद्द करण्याच्या वर्कफ्लो अधिक कडक करा
- कंट्रोलर आणि AP फर्मवेअर पॅच करा
- डायग्राम रिव्ह्यूद्वारे नाही, तर प्रत्यक्ष टेस्टिंगद्वारे सेगमेंटेशनची पडताळणी करा
- प्रत्येक समस्येच्या निवारणासाठी एक जबाबदार व्यक्ती आणि अंतिम मुदत नियुक्त करा
नाव नसलेली रेमेडिएशन योजना केवळ चांगल्या स्वरूपातील एक बॅकलॉग असते.
योग्य अनुक्रम काम करतो. इन्व्हेंटरीमधून थ्रेट मॉडेलिंगला माहिती मिळते. थ्रेट मॉडेलिंग व्हल्नरेबिलिटीच्या कामाची व्याप्ती कमी करते. रेटिंगमुळे इंजिनिअरिंग टीमला योग्य निवड करणे सोपे जाते. आणि रेमेडिएशन सायकल पूर्ण करते.
UK मधील नियामक आणि अनुपालन चालक
UK मध्ये, अनुपालन चर्चा हीच अशी जागा असते जिथे नेटवर्क टीम्स एकतर प्रभाव मिळवतात किंवा दुहेरी काम निर्माण करतात. योग्य प्रकारे वापरल्यास, नियामक आवश्यकता तुमच्या मूल्यमापनाची व्याप्ती सुस्पष्ट करतात. चुकीच्या पद्धतीने वापरल्यास, त्या समांतर पुराव्यांचे ट्रॅक तयार करतात ज्यांवर कोणीही विश्वास ठेवत नाही.
व्यापक राष्ट्रीय संदर्भ महत्त्वाचा आहे. UK सरकारच्या National Risk Register 2025 नुसार, National Security Risk Assessment च्या बाह्य आवृत्तीमध्ये ९ थीम्समधील ८९ धोक्यांचा समावेश आहे, ज्यामध्ये सायबरचा एक थीम म्हणून उल्लेख केला आहे. हे रजिस्टर देशासमोरील सर्वात गंभीर धोक्यांच्या UK च्या अंतर्गत मूल्यमापनाची जाहीर आवृत्ती असल्याचे स्पष्ट करते. संरचनात्मक सायबर आश्वासनाच्या NCSC दृष्टिकोनासह एकत्रितपणे पाहिल्यास, हे सायबर आणि नेटवर्क जोखमीला केवळ IT स्वच्छतेचा भाग न बनवता लवचिकता नियोजनाचा भाग बनवते, जे UK सरकारच्या जोखीम आणि सायबर धोरण संदर्भा मध्ये दिसून येते.
व्यवहारात फ्रेमवर्कचा अर्थ काय आहे
जर तुम्ही वेन्यू, इस्टेट किंवा टेनंट कनेक्टिव्हिटी चालवत असाल, तर उपयुक्त प्रश्न अगदी सोपा आहे: कोणते बंधन कोणत्या नियंत्रण निर्णयाला भाग पाडते?
| फ्रेमवर्क | ट्रिगरिंग नेटवर्क नियंत्रण | आवश्यक पुरावा | मूल्यांकन वारंवारता |
|---|---|---|---|
| CAF | आवश्यक कार्यांना समर्थन देणाऱ्या प्रणालींवरील सुरक्षा जोखमींची ओळख आणि व्यवस्थापन | मालमत्ता नोंदणी (एसेट रजिस्टर), आर्किटेक्चर आकृत्या, नियंत्रण मालकी, स्वाक्षरी केलेली उपचार योजना | आवर्ती आणि महत्त्वपूर्ण बदलानंतर |
| Ofcom आणि दूरसंचार सुरक्षा दायित्वे | उपलब्धता, प्रवेश नियंत्रण (access control), थ्रेट मॉडेलिंग, अंतिम-वापरकर्ता जोखीम विचार | प्रवेश नोंदी (access logs), प्रमाणीकरण रेकॉर्ड, सेगमेंटेशनचे पुरावे, घटना रेकॉर्ड | आवर्ती आणि इव्हेंट-चालित |
| UK GDPR आणि डेटा संरक्षण कायदा कर्तव्ये | WiFi ऑनबोर्डिंगद्वारे अतिथी किंवा वापरकर्त्याच्या ओळख डेटाचे संकलन आणि हाताळणी | डेटा प्रवाह रेकॉर्ड, धारणा निर्णय, प्रवेश नियंत्रण, प्रोसेसर ओव्हरसाइट | आवर्ती आणि प्रक्रिया बदलानंतर |
| कार्ड-हाताळणी वातावरणासाठी PCI DSS | पेमेंट सिस्टीम आणि कमी विश्वासू वायरलेस झोन दरम्यान सेगमेंटेशन | सेगमेंटेशन आकृत्या, प्रमाणीकरण चाचण्या, ॲडमिन प्रवेश नोंदी (admin access logs), उपाययोजनांचे पुरावे | आवर्ती आणि नेटवर्क बदलानंतर |
| ISO 27001 शैली नियंत्रण संच | प्रवेश नियंत्रण, असुरक्षा व्यवस्थापन, पुरवठादार हमी, लॉगिंग | धोरण संच, स्कॅन आउटपुट, पुनरावलोकन रेकॉर्ड, अपवाद मंजुरी | नियोजित आणि धोरण-चालित |
पाच चेकलिस्टपेक्षा एक पुरावा आधार अधिक चांगला आहे
मी वारंवार पाहणारी चूक म्हणजे ऑडिट, सुरक्षा, ऑपरेशन्स आणि सप्लायर पुनरावलोकनासाठी वेगवेगळे पुरावे पॅक तयार करणे. हे खर्चिक आहे आणि सहसा विसंगत असते.
एक उत्तम मॉडेल म्हणजे एकच कार्यरत पुरावा बेस असणे होय:
- वायरलेस, स्विचिंग आणि मॅनेजमेंट अवलंबित्व दर्शवणारे आर्किटेक्चर रेकॉर्ड्स (Architecture records)
- ओळख अंमलबजावणी सिद्ध करणारे RADIUS किंवा समतुल्य प्रमाणीकरण लॉग (authentication logs)
- वास्तविक मालमत्ता आणि मालकांशी जोडलेले असुरक्षितता आउटपुट (Vulnerability outputs)
- क्लाउड प्लॅटफॉर्म, हार्डवेअर आणि सपोर्ट ऍक्सेससाठी पुरवठादार खात्री रेकॉर्ड्स (Supplier assurance records)
- जोखीम निवारण मंजूरी (Risk treatment approvals) ज्यावर व्यावसायिक मालकाची स्वाक्षरी असेल, जी केवळ इंजिनिअरिंग टीमवर सोडली जाणार नाही
सार्वजनिक WiFi नियंत्रणे अनुपालन अपेक्षांशी सुसंगत आहेत की नाही याची साध्या पद्धतीने चाचणी करू इच्छिणाऱ्या टीम्ससाठी, Purple ची अतिथी WiFi अनुपालन तपासणी (guest WiFi compliance check) ही एक उपयुक्त प्रॉम्प्ट सूची आहे.
पुरवठादार जोखीम त्याच पुनरावलोकनात का समाविष्ट असावी
UK दूरसंचार मार्गदर्शन स्पष्टपणे सांगते की जोखीम मूल्यांकन हे पुराव्यावर आधारित आणि पुरवठादाराविषयी जागरूक असणारे असावे. NCSC च्या विक्रेता सुरक्षा मूल्यांकन मार्गदर्शनामध्ये असे म्हटले आहे की ऑपरेटरनी विक्रेत्याच्या प्रक्रिया आणि नेटवर्क उपकरणांबद्दल वारंवार पुनरावृत्ती करता येण्याजोगे पुरावे गोळा करून विक्रेत्याच्या उपकरणांमधील सायबर जोखमीचे वस्तुनिष्ठपणे मूल्यांकन केले पाहिजे, तर टेलिकॉम सुरक्षा आचारसंहितेनुसार तृतीय-पक्ष पुरवठादारांकडून उद्भवणाऱ्या जोखीम कमी करण्यासाठी योग्य आणि प्रमाणबद्ध उपाययोजना करणे आवश्यक आहे. हेच मार्गदर्शन एकाच विक्रेत्यावरील अवलंबित्व, नेटवर्क उपकरणांमधील असुरक्षा आणि कार्यरत त्रुटी, दोष किंवा पूर किंवा आग यांसारख्या घटनांमुळे सिस्टीमिक उपकरणे निकामी होण्यावर प्रकाश टाकते, ज्याची सविस्तर माहिती NCSC विक्रेता सुरक्षा मूल्यांकन मार्गदर्शनात दिली आहे.
WiFi मालमत्तेच्या बाबतीत, याचा अर्थ असा की तुम्ही सायबर पुनरावलोकन आणि रेझिलियन्स पुनरावलोकन वेगळे करत नाही. कंट्रोलर तडजोड (compromise), हार्डवेअर त्रुटी, क्लाउड लॉक-इन आणि पर्यावरणीय बिघाड हे सर्व एकाच मूल्यांकन पॅकमध्ये येतात.
उद्योग आणि भाडेकरू यांच्यामधील जोखमीची तुलना करणे
सर्व क्षेत्रांमध्ये वायरलेस हार्डवेअर सारखे दिसू शकते. पण जोखीम मॉडेल तसे नसते.
एक हॉटेल, एक रिटेल चेन, एक आरोग्य सेवा साइट, एक कॉर्पोरेट ऑफिस आणि मिश्र-वापराची इमारत हे सर्व आधुनिक व्यवस्थापित WiFi चालवू शकतात. बदलतात त्या फक्त मालमत्तांचे मिश्रण, आयडेंटिटीची अपेक्षा आणि योग्य विभाजन न करण्याचे परिणाम.
नेटवर्क वातावरणातील जोखीम प्रोफाइलची तुलना
| पर्यावरण (Environment) | प्राथमिक मालमत्ता (Primary Assets) | शीर्ष धोके (Top Threats) | ओळख मॉडेल (Identity Model) | ब्लास्ट रेडियस (Blast Radius) |
|---|---|---|---|---|
| कॉर्पोरेट कार्यालय (Corporate office) | कर्मचाऱ्यांचे लॅपटॉप, मोबाईल, मीटिंग रूम मधील उपकरणे, प्रिंटर | क्रेडेन्शियलचा गैरवापर, अनियंत्रित कंत्राटदार प्रवेश, ॲडमिन ड्रिफ्ट | डिव्हाइस ट्रस्ट तपासणीसह डिरेक्टरी-बॅक्ड कर्मचारी ओळख | कर्मचारी उत्पादकतेचे नुकसान, अंतर्गत डेटा उघड होणे, ॲडमिन तडजोड |
| हॉटेल आणि आदरातिथ्य (Hotel and hospitality) | अतिथींची उपकरणे, POS, कर्मचाऱ्यांचे हँडहेल्ड्स, टीव्ही, दरवाजा किंवा खोलीतील तंत्रज्ञान | सामायिक पासवर्ड लीक होणे, पोर्टलचा गैरवापर, फसवणूक करणारी उपकरणे, कमकुवत निरसन (revocation) | अभ्यागतांसाठी अतिथी ओळख, कर्मचारी आणि कंत्राटदारांसाठी अधिक मजबूत नामांकित ओळख | अतिथींच्या अनुभवातील बिघाड, पेमेंटमध्ये व्यत्यय, प्रतिष्ठेचे नुकसान |
| किरकोळ विक्री (Retail) | POS, हँडहेल्ड स्कॅनर, डिजिटल साइनेज, अतिथी WiFi, IoT | फ्लॅट-नेटवर्क उघड होणे, क्रेडेन्शियल सामायिकरण, पुरवठादार प्रवेशाचा अतिरेक | नामांकित कर्मचारी प्रवेश, विलग केलेला अतिथी प्रवेश, मर्यादित वारसा (legacy) अपवाद | विक्रीत व्यत्यय, स्टोअरच्या कामकाजात व्यत्यय, ग्राहकांच्या प्रवासाचे प्रकटीकरण |
| आरोग्य सेवा (Healthcare) | क्लिनिकल वर्कस्टेशन्स, मोबाईल कार्ट्स, वैद्यकीय उपकरणे, अतिथी प्रवेश | संवेदनशील प्रणालींमध्ये लॅटरल मुव्हमेंट, अनियंत्रित वारसा (legacy) किट, विलंबाने पॅचिंग | कडक विभागणीच्या अपवादांसह मजबूत भूमिका-आधारित ओळख | काळजीमध्ये व्यत्यय, संवेदनशील डेटा उघड होणे, संपूर्ण मालमत्तेत कार्यरत असणारा जोखीम |
| मल्टी-टेनंट मालमत्ता (Multi-tenant property) | रहिवासी किंवा भाडेकरूंची उपकरणे, इमारत प्रणाली, सामायिक सुविधा WiFi | क्रॉस-भाडेकरू गळती, सपोर्ट अकाउंटचा गैरवापर, सेवा गटांमध्ये खराब अलगाव | घट्ट मर्यादित ॲडमिन भूमिकांसह भाडेकरू-विशिष्ट ओळख | भाडेकरूंमधील गळती, इमारत सेवांवर होणारा परिणाम, विवाद आणि उत्तरदायित्व जोखीम |
एकच SSID धोरण प्रत्येक ठिकाणी यशस्वी ठरत नाही
रिटेलच्या बॅक-ऑफ-हाउस कोपऱ्यात चालणारा सामायिक PSK एखाद्या हेल्थकेअर वातावरणात मात्र निष्काळजीपणाचा ठरू शकतो. हॉटेलच्या लॉबीसाठी योग्य असणारा पोर्टल-चालित गेस्ट प्रवास एखाद्या रेसिडेन्शियल बिल्डिंगसाठी चुकीचा ठरू शकतो, जिथे स्प्लॅश-पेज मार्केटिंगपेक्षा वारंवार मिळणारा अॅक्सेस आणि डिव्हाइसचे सातत्य अधिक महत्त्वाचे असते.
यामुळेच जोखीम स्कोअरिंगला महत्त्व देणे आवश्यक आहे. ऍक्सेस पॉईंट हे जोखमीचे युनिट नाही. त्या ऍक्सेस पॉईंटद्वारे दिली जाणारी व्यावसायिक कार्ये हे जोखमीचे खरे युनिट आहे.
मिश्र मालमत्तेमध्ये, एक AP कमी-जोखमीच्या अतिथी सेगमेंटला आणि उच्च-परिणामकारक ऑपरेशनल सेगमेंटला एकाच वेळी सेवा देऊ शकतो. त्यानुसार सामायिक पायाभूत सुविधांची हाताळणी करा.
तुलना केल्यामुळे तुमची मालमत्ता शोधण्याची (inventory assets) पद्धत देखील बदलते. केवळ डिव्हाइसचा प्रकार नोंदवू नका. टेनंट, ट्रस्ट मॉडेल, डिपेंडन्सी, सपोर्ट पाथ आणि रिव्होकेशन पद्धत यांची नोंद ठेवा. त्या संदर्भाशिवाय, नंतरचे प्रत्येक रेटिंग सामान्य ठरते.
पासवर्डविरहित ओळख - आधारित WiFi जोखीम कशी कमी करते
सामायिक केलेले पासवर्ड अजूनही व्यावसायिक ठिकाणांच्या नेटवर्क्समधील सर्वात मोठ्या कमकुवत घटकांपैकी एक आहेत कारण ते जबाबदारी नष्ट करतात. एकदा का पासवर्ड प्रिंट केला, संदेशाद्वारे पाठवला, पुन्हा वापरला किंवा कंत्राटदाराला दिला की, नेटवर्कवर कोण आहे आणि त्यांनी अजूनही तिथे असायला हवे की नाही याबद्दलची तुमची खात्री संपुष्टात येते.
पासवर्डविरहित, ओळख - आधारित WiFi हे ऍक्सेसला युझर, डिव्हाइस किंवा या दोन्हीशी बांधून ठेवून यात बदल घडवून आणते.
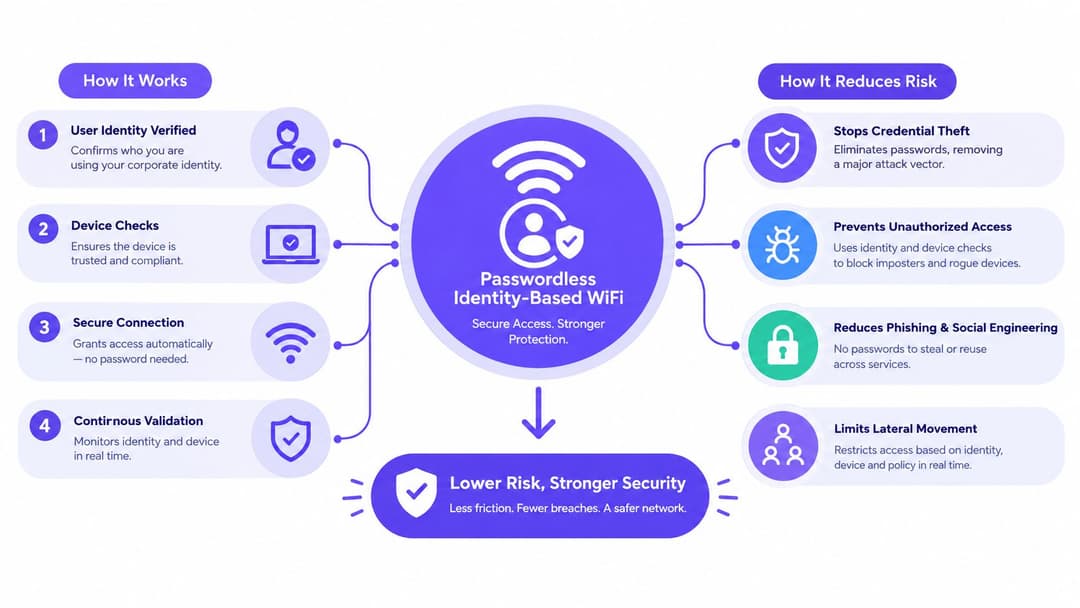
जोखमीच्या श्रेणी ज्यामध्ये प्रत्यक्ष सुधारणा होते
सर्वात मोठा फायदा हा आहे की तुम्ही PSKs मुळे निर्माण होणारा व्यापक विश्वास काढून टाकता.
- क्रेडेंशियलचा पुनर्वापर कमी होतो: अतिथी, सोडणारे कर्मचारी, कंत्राटदार आणि तृतीय पक्षांमध्ये शेअर करण्यासाठी कोणताही सामायिक गुप्त कोड (shared secret) उरत नाही.
- खोट्या तोतयागिरीला आळा बसतो: वापरकर्ते फलकावरून कॉपी केलेल्या पासवर्ड ऐवजी प्रत्यक्ष ओळख वर्कफ्लोद्वारे प्रमाणीकृत होतात.
- ॲक्सेस रद्द करणे ऑपरेशनल दृष्ट्या सुलभ होते: वापरकर्त्याची किंवा डिव्हाइसची ओळख अक्षम करा आणि ॲक्सेस आपोआप रद्द होईल.
- ऑडिटची गुणवत्ता सुधारते: सामायिक पासवर्ड लोकसंख्येवरून वापराचा अंदाज लावण्याचा प्रयत्न करण्यापेक्षा सेशन-स्तरीय विशेषता निश्चित करणे अत्यंत सोयीचे ठरते.
स्टाफ नेटवर्कसाठी, सर्टिफिकेट-आधारित किंवा समतुल्य पासवर्डलेस अॅक्सेस देखील MDM पोश्चर चेक्स, कंडिशनल अॅक्सेस लॉजिक आणि जलद ऑफबोर्डिंगसह अधिक सुलभ इंटिग्रेशनला सपोर्ट करतो. गेस्ट आणि रेसिडेंट अॅक्सेससाठी, आयडेंटिटी-आधारित ऑनबोर्डिंग केवळ परिचयाचे असल्यामुळे कमकुवत Captive Portal पॅटर्न वापरत राहण्याचा दबाव कमी करते.
या क्षेत्रातील एक पर्याय म्हणजे Purple कडून आयडेंटिटी-बेस्ड नेटवर्किंग, जे पाहुणे, कर्मचारी आणि मल्टी-टेनंट वातावरणासाठी पासवर्डशिवाय प्रवेश मिळवून देण्यावर लक्ष केंद्रित करते. महत्त्वाचा मुद्दा ब्रँडचा नाही. तो नियंत्रण मॉडेलचा आहे: नामांकित ओळख, मजबूत ऑनबोर्डिंग आणि त्वरित निरसन (revocation) हे सामायिक गुपितांपेक्षा (shared secrets) नेहमीच सरस ठरतात.
UK संदर्भ याला अधिक तातडीचा का बनवतो
हा आता केवळ एका विशिष्ट क्षेत्रापुरता मर्यादित परिपक्वतेचा मुद्दा राहिलेला नाही. UK सरकारच्या सायबर सुरक्षा उल्लंघन सर्वेक्षण २०२५/२०२६ च्या अहवालानुसार ३०% UK व्यवसायांनी सायबर-सुरक्षा जोखीम मूल्यांकन केले आहे, जे मागील वर्षातील २९% पेक्षा किंचित जास्त आहे, तर ४३% व्यवसायांनी आणि २८% धर्मादाय संस्थांनी गेल्या १२ महिन्यांत सायबर उल्लंघन किंवा हल्ल्याची नोंद केली आहे. हाच सर्वेक्षण अहवाल UK च्या सायबर-लवचिकता धोरणाची माहिती देण्यासाठी वापरला जातो, ज्यामुळे नियोजनासाठी हा एक महत्त्वपूर्ण निकष ठरतो, जसे की सायबर सुरक्षा उल्लंघन सर्वेक्षण तांत्रिक अहवालात नमूद केले आहे.
माझ्या मते, याचे व्यावहारिक वाचन सरळ आहे. असुरक्षितता अजूनही सामान्य आहे, परंतु औपचारिक जोखीम शिस्त अजूनही नाही. ओळख-आधारित WiFi मदत करते कारण ते एका अस्पष्ट वायरलेस ट्रस्ट मॉडेलचे अशा गोष्टीमध्ये रूपांतर करते ज्याचे तुम्ही योग्यरित्या मूल्यमापन करू शकता, रद्द करू शकता आणि पुरावा देऊ शकता.
तडजोडी ज्यांची जबाबदारी अजूनही तुम्हालाच घ्यावी लागेल
पासवर्डविरहित असण्याचा अर्थ असा नाही की डिझाइनचे निर्णय रद्द होतात.
- जुने डिव्हाइसेस अजूनही गैरसोयीचे ठरतात: काही IoT आणि तज्ञ डिव्हाइसेसना अद्याप कडक मर्यादा असलेली खाजगी की किंवा वेगळे केलेले अपवाद नेटवर्क यांसारख्या पर्यायांची आवश्यकता असते.
- स्थलांतरासाठी नियोजनाची आवश्यकता असते: तुम्हाला प्रमाणपत्र जीवनचक्र, डिरेक्टरी एकत्रीकरण आणि ऑपरेशन्स टीम सहजपणे चालवू शकेल अशा सहाय्यक कार्यपद्धतींची आवश्यकता असते.
- अतिथी प्रवासाला अजूनही महत्त्व आहे: काही वातावरणांमध्ये अशा ऑनबोर्डिंग प्रवाहांची आवश्यकता असते जे सोयी आणि अनुपालन या दोन्ही बाबी पूर्ण करतात.
जे संघ हे चांगल्या प्रकारे करतात ते केवळ अचूकतेच्या मागे धावत नाहीत. ते शक्य असेल तिथे सामायिक विश्वास (shared trust) कमी करतात, जे अद्याप आधुनिक करता आलेले नाही ते आयसोलेट करतात आणि हे अपवाद समोर ठेवतात.
महत्त्वाच्या मेट्रिक्ससह ९० दिवसांची रोलआउट चेकलिस्ट
जर तुम्ही शिस्तबद्ध राहिलात, तर अस्पष्ट चिंतेकडून कार्यरत नियंत्रण कार्यक्रमाकडे जाण्यासाठी एक तिमाही पुरेसा वेळ आहे. उद्दिष्ट परिपूर्णता मिळवणे हे नाही. तर एक अशी नेटवर्क जोखीम मूल्यमापन प्रक्रिया तयार करणे आहे जी लाँच झाल्यानंतर प्रत्येक महिन्यात अधिक चांगले निर्णय घेण्यास मदत करेल.
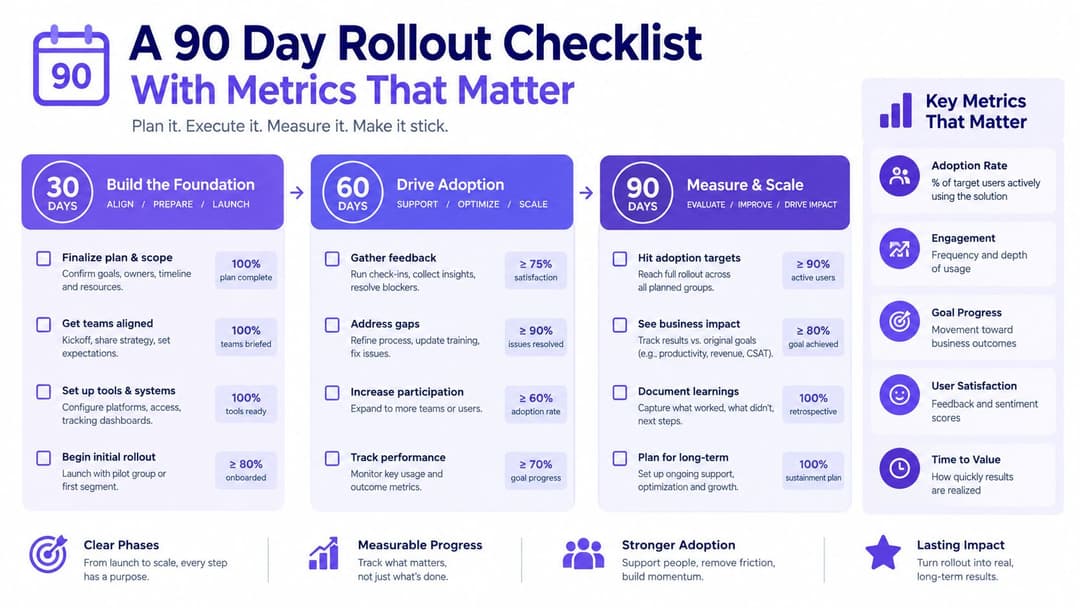
दिवस १ ते ३०
मूलभूत दृश्यमानतेमधील त्रुटी दूर करून सुरुवात करा.
- व्याप्तीची खात्री करा (Confirm scope): साइट्स, भाडेकरू (tenants), SSIDs, नियंत्रक (controllers), स्विचिंग परस्पर-अवलंबित्व, ओळख स्त्रोत आणि पुरवठादार.
- नोंदवही तयार करा (Build the register): मालमत्तेचे नाव, स्थान, मालक, कार्य, प्रमाणीकरण पद्धत, फर्मवेअर स्थिती, सपोर्ट मॉडेल आणि व्यवसायासाठीची संवेदनशीलता यांचा मागोवा घ्या.
- स्कोअरिंगचे नियम ठरवा (Set the scoring rubric): संभाव्यता आणि प्रभावाचे मूल्यमापन कसे केले जाईल यावर एकमत करा जेणेकरून टीम्समध्ये नंतर वाद होणार नाहीत.
- बेसलाइन तपासणी करा (Run baseline checks): फर्मवेअर पुनरावलोकन, ॲडमिन ऍक्सेस पुनरावलोकन, सेगमेंटेशन प्रमाणीकरण आणि प्राथमिक असुरक्षितता तपासणी.
जर तुमच्या टीमला स्वतःच्या अंतर्गत टेम्पलेटशी तुलना करण्यासाठी एका सामान्य प्रॉम्प्ट लिस्टची आवश्यकता असेल, तर GM GROUP Services कडे जोखीम मूल्यांकनासाठी मुख्य घटकांचा एक व्यावहारिक संच आहे जो सुरुवातीलाच स्पष्ट त्रुटी शोधण्यात मदत करू शकतो.
दिवस ३१ ते ६०
बहुतेक कार्यक्रम एकतर प्रत्यक्षात येतात किंवा केवळ कागदपत्रांमध्येच मर्यादित राहतात.
- थ्रेट वर्कशॉप्स आयोजित करा: यामध्ये नेटवर्क इंजिनिअरिंग, ऑपरेशन्स, सर्व्हिस डेस्क आणि ठिकाण किंवा मालमत्तेच्या व्यावसायिक मालकाचा समावेश करा.
- UK च्या अपेक्षांनुसार मॅपिंग करा: CAF-संरेखित जोखीम हाताळणी आणि टेलिकॉम-शैलीतील ॲक्सेसच्या समस्यांच्या संदर्भात सध्याच्या नियंत्रणांचे पुनरावलोकन करा.
- ओळख-आधारित (identity-based) ॲक्सेसचा पायलट रन करा: एक जास्त रहदारीचे क्षेत्र किंवा एक भाडेकरू वर्ग निवडा. सर्वात सोप्या वातावरणापासून सुरुवात करू नका. अशा वातावरणापासून सुरुवात करा जे ऑपरेशनल त्रुटी समोर आणेल.
- अपवाद दस्तऐवजीकरण करा: जुने हार्डवेअर, कंत्राटदार वर्कफ्लो, अतिथी ऑनबोर्डिंग मर्यादा आणि पुरवठादार-प्रशासक (supplier-admin) ॲक्सेस या सर्वांसाठी स्वतंत्र उपचारांची आवश्यकता असते.
जर एखाद्या अपवादाला कालबाह्यता तारीख नसेल आणि त्याचा कोणी मालक नसेल, तर तो अपवाद नाही. तेच खरे धोरण आहे.
दिवस ६१ ते ९०
प्रक्रिया ऑपरेशन्समध्ये लॉक करा.
| वितरणयोग्य (Deliverable) | उत्कृष्ट स्वरूप कसे दिसते |
|---|---|
| कार्यकारी डॅशबोर्ड | उच्च-प्राधान्य जोखीम, प्रलंबित कृती, अपवादांची संख्या आणि ट्रेंडच्या दिशेवर स्पष्ट स्थिती |
| निवारण ट्रॅकर (Remediation tracker) | प्रत्येक कृती मालक, देय तारीख, अवलंबित्व आणि प्रमाणीकरण पद्धतीशी जोडलेली असणे |
| पुनरावलोकन वारंवारता | एक स्थायी मासिक ऑपरेशनल पुनरावलोकन आणि मोठ्या बदलानंतर पुनर्मूल्यांकन सुरू करण्याची यंत्रणा |
| पायलट निर्णय | थेट ऑपरेशन्सच्या पुराव्यांवर आधारित पुढे जाणे, विस्तार करणे, पुन्हा डिझाइन करणे किंवा थांबवणे |
नेतृत्व ज्या मेट्रिक्सचा थेट संबंध सेवा सातत्य आणि नियंत्रण गुणवत्तेशी जोडू शकते तेच मेट्रिक्स महत्त्वाचे ठरतात. अनधिकृत अॅक्सेस पॉईंट्स शोधण्यासाठी लागणारा वेळ, आयडेंटिटी-बाउंड SSIDs वरील डिव्हाइसेसचे प्रमाण, पॅच SLA चे पालन, वारंवार होणाऱ्या ऑथेंटिकेशन त्रुटी आणि तुमच्या मान्य केलेल्या मर्यादेपेक्षा जुन्या राहिलेल्या ओपन अपवादांची संख्या यांसारख्या उपायांचा वापर करा.
नेटवर्क टीम्सकडून वारंवार विचारले जाणारे प्रश्न
हॉस्पिटॅलिटी किंवा हंगामी वेन्यूमध्ये आपण नेटवर्क जोखीम मूल्यमापन किती वेळा पुन्हा केले पाहिजे
ठराविक वेळापत्रकानुसार आणि बदल झाल्यानंतर याची पुनरावृत्ती करा. गर्दीचे हंगामी पीक, नूतनीकरण, कंट्रोलर अपग्रेड्स, ओळख बदल, नवीन भाडेकरूंचे ऑनबोर्डिंग आणि मोठे पुरवठादार बदलणे हे सर्व लक्ष्यित पुनर्मूल्यापनाचे समर्थन करतात. जर तुमची मालमत्ता तुमच्या पुनरावलोकन चक्रापेक्षा वेगाने बदलत असेल, तर ते चक्र खूप संथ आहे.
POS किंवा ऑपरेशनल डिव्हाइसेससाठी PSK कधी पासवर्डविरहित प्रणालीपेक्षा अधिक सुरक्षित असू शकते का
काहीवेळा जुन्या किटसाठी हा सर्वात कमी वाईट तात्पुरता पर्याय असू शकतो, परंतु तो तुमची पसंतीची अंतिम स्थिती नसावा. POS आणि इतर कार्यात्मक साधनांसाठी, नामांकित किंवा डिव्हाइस-बाउंड ओळख तुम्हाला अधिक सुलभ निरसन (revocation), उत्तम विशेषता आणि कमी पासवर्ड पसारा देते. जर तुम्हाला हार्डवेअरच्या विशिष्ट भागासाठी PSK ठेवणे आवश्यक असेल, तर त्याला पूर्णपणे वेगळे करा आणि स्पष्ट अपवाद म्हणून त्याचा मागोवा घ्या.
आपण नियंत्रित न करत असलेल्या अनमॅनेज्ड गेस्ट डिव्हाइसेसचे स्कोअरिंग आपण कसे करावे
त्यांच्या सभोवतालच्या वातावरणाचे मूल्यांकन करा, तुम्ही पाहू शकत नसलेल्या डिव्हाइसच्या अंतर्गत भागांचे नाही. ऑनबोर्डिंग पद्धत, सेगमेंटेशन, सेशन कंट्रोल्स, लॅटरल मूव्हमेंट रेझिस्टन्स, DNS किंवा ट्रॅफिक व्हिजिबिलिटी आणि कायदेशीर वापरकर्त्यांना हानी न पोहोचवता तुम्ही संशयास्पद वर्तन किती लवकर नियंत्रित करू शकता यावर लक्ष केंद्रित करा.
CAF - धर्तीवरील परिणामांनुसार ऑडिटर्स कोणत्या पुराव्यांची अपेक्षा करतील
तुम्ही गंभीर मालमत्ता ओळखू शकता, अवलंबित्व स्पष्ट करू शकता, पद्धतशीरपणे जोखमीचे मूल्यांकन करू शकता आणि उपचारांचे निर्णय काळानुसार राखले जातात हे सिद्ध करू शकता अशी अपेक्षा ठेवा. व्यावहारिकदृष्ट्या याचा अर्थ सद्य मालमत्ता रेकॉर्ड, आर्किटेक्चर दृश्ये, प्रवेश-नियंत्रण पुरावे, जबाबदारीला समर्थन देणारे लॉग्स, उपाययोजनांचा मागोवा घेणे आणि जोखीम सहन केली जाईल तिथे स्वाक्षरी केलेली स्वीकृती असा होतो.
एक भाडेकरू दुसऱ्या भाडेकरूसमोर उघड न करता आम्ही एकाधिक भाडेकरूंच्या सामायिक पायाभूत सुविधा कशा व्यवस्थापित करतो
व्यवस्थापन वेगळे करणे आणि धोरण वेगळे करण्यापासून सुरुवात करा, त्यानंतर अंमलबजावणीची चाचणी घ्या. कागदावर भाडेकरू अलगाव (tenant isolation) असणे पुरेसे नाही. प्रशासक भूमिका, ओळख स्टोअर्स, VLAN किंवा धोरण मॅपिंग आणि सपोर्ट वर्कफ्लो यांच्यामुळे भाडेकरूंमध्ये चुकूनही माहितीचे संक्रमण होत नाही याचा पुरावा तुम्हाला आवश्यक आहे. संमिश्र मालमत्तांमध्ये (mixed estates), सपोर्ट पाथ हीच अनेकदा अशी जागा असते जिथे अलगाव अपयशी ठरतो.
नेटवर्क व्यवस्थापकाने सोमवारी सकाळी सर्वात आधी काय केले पाहिजे
कोणतीही एक साईट निवडा आणि तीन गोष्टींची पडताळणी करा: प्रत्येक SSID चा मालक कोण आहे, प्रवेश कसा रद्द केला जातो आणि अतिथी मार्गाची (guest path) अलीकडेच वास्तविक अलगावसाठी (real isolation) चाचणी केली गेली आहे का. त्यानंतर मागील विभागातील रोलआउट चेकलिस्ट घ्या आणि मालक आणि तारखांसह त्याचे थेट कार्य योजनेत रूपांतर करा.
Purple पासवर्डशिवाय WiFi ऍक्सेस, ओळख-आधारित नेटवर्किंग आणि अतिथी, कर्मचारी व बहु-भाडेकरू (multi-tenant) वातावरणासाठी विश्लेषण प्रदान करते, जे तुम्हाला अधिक मजबूत विशेषता आणि सामायिक पासवर्डवरील अवलंबित्व कमी करण्यासाठी उपयुक्त ठरते. जर तुम्ही ऑपरेशनल आणि UK GDPR अनुपालन आवश्यकता पूर्ण करत वायरलेस ऍक्सेसचे आधुनिकीकरण कसे करावे याचे पुनरावलोकन करत असाल, तर Purple ला भेट द्या आणि तुमच्या सध्याच्या ऑनबोर्डिंग, रद्दीकरण आणि सेगमेंटेशन पद्धतीशी या मॉडेलची तुलना करा.