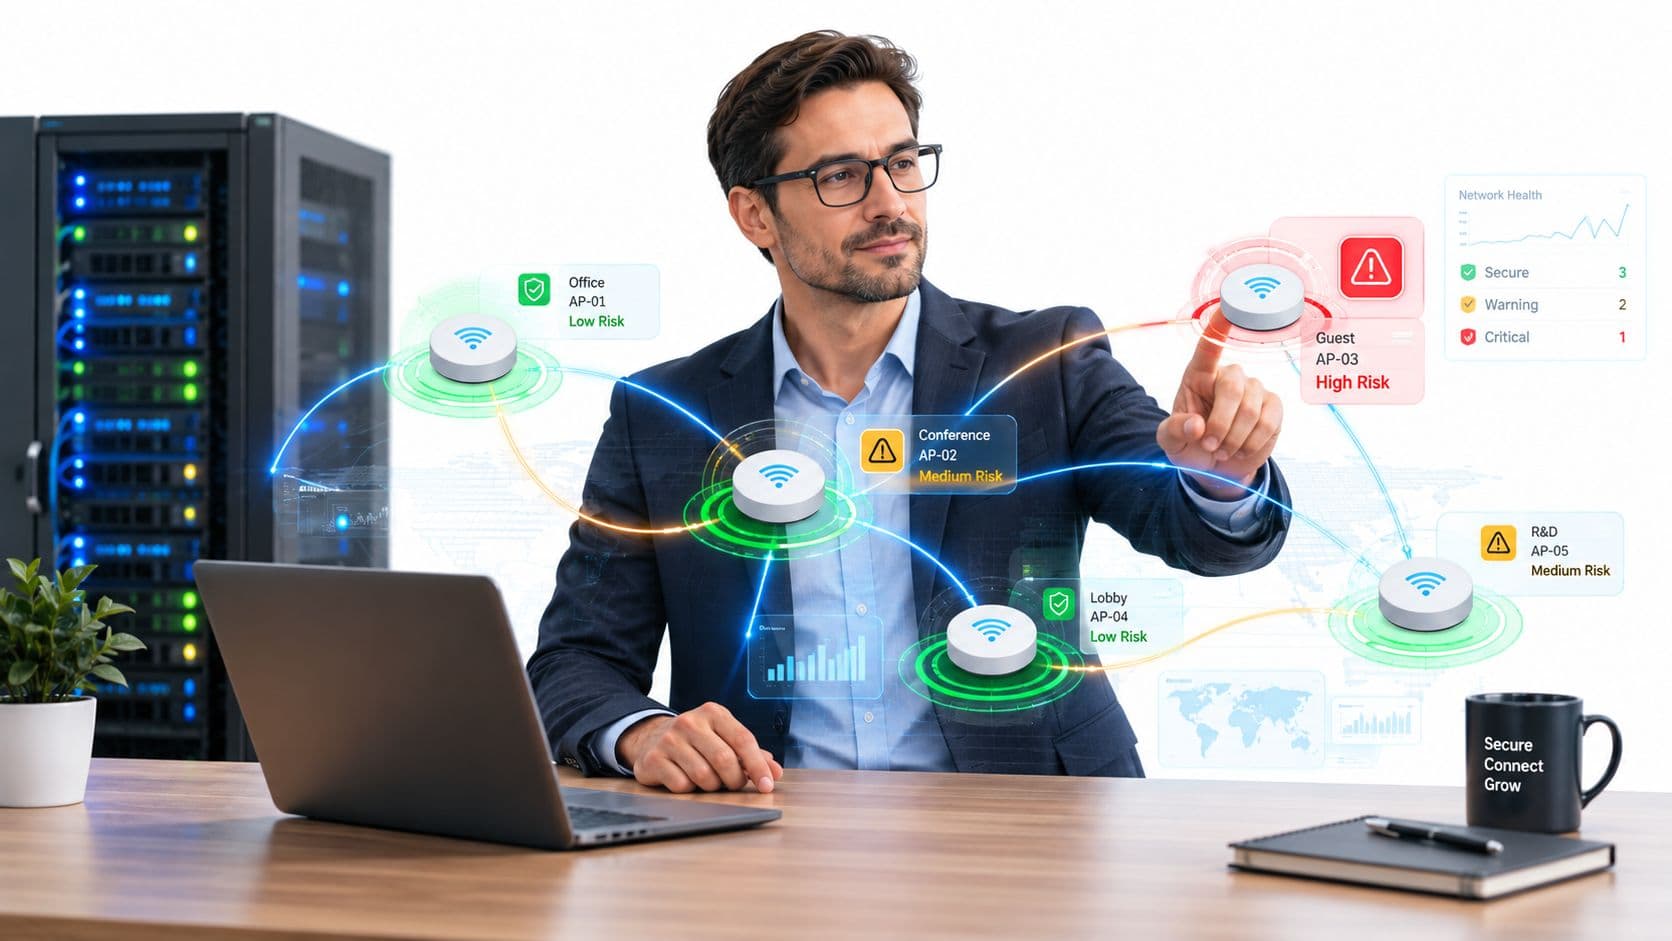
Vendredi soir. Le hall est bondé, une conférence vient de se terminer et l'équipe du site pense que le réseau tient la route. Puis, les invités commencent à se plaindre que la page de connexion WiFi semble étrange. Quelques-uns ne parviennent plus à se connecter. Les demandes concernant les paiements par carte commencent à arriver à la réception, non pas parce que les caisses sont en panne, mais parce que quelqu'un a créé un pont sans fil non autorisé vers un espace qu'il n'aurait jamais dû atteindre.
C'est à ce moment-là que le « WiFi invité » cesse d'être une simple commodité pour devenir un problème opérationnel, un problème de sécurité et, très rapidement, un problème pour le conseil d'administration.
Dans les espaces multi-locataires, les hôtels, les parcs commerciaux, les établissements de santé et les propriétés à usage mixte, je vois rarement des frontières nettes entre le risque lié aux invités et le risque lié au personnel. Les mêmes points d'accès, contrôleurs, chemins de commutation, tableaux de bord cloud et flux d'identité prennent en charge les deux. Si vous les évaluez de manière isolée, vous passez généralement à côté de la véritable exposition : identifiants partagés, révocation faible, appareils non gérés, confiance accordée par défaut aux fournisseurs existants et manque de visibilité sur le plan de contrôle.
Quand une panne WiFi devient une histoire de risque
Beaucoup d'incidents sans fil ne commencent pas par un logiciel malveillant. Ils commencent par une commodité.
Un établissement imprime un mot de passe WiFi partagé à la réception car cela réduit les frictions. Un Captive Portal reste en service bien après le départ de l'équipe de déploiement d'origine. Les mises à jour de firmware glissent car personne ne veut risquer une interruption avant une période d'activité intense. Un installateur tiers laisse un accès d'administration plus large que prévu car le déploiement devait être terminé avant le jour de l'ouverture.
La chaîne qui est généralement oubliée
Dans l'hôtellerie et les environnements multi-locataires, la défaillance réside rarement dans un seul composant. C'est la combinaison qui fait mal :
- Confiance partagée : Un seul mot de passe, réutilisé par les invités, le personnel temporaire, les prestataires et parfois les appareils en arrière-boutique.
- Séparation faible : Un chemin "invité" qui n'est pas aussi isolé des systèmes opérationnels que le schéma le suggère.
- Absence de responsabilité claire : Aucun propriétaire désigné pour les SSIDs, les politiques de contrôleur, les règles d'accès ou les modifications de portail.
- Preuves insuffisantes : En cas de problème, les journaux existent, mais ils ne concordent pas assez clairement pour répondre rapidement aux questions de base.
C'est pourquoi une évaluation des risques réseau est indispensable. Elle oblige l'équipe à vérifier si la réalité concrète du réseau correspond aux hypothèses inscrites dans les politiques et les schémas de conception.
Le trafic des invités et du personnel peut transiter par des SSID différents, mais il dépend toujours du même parc WiFi, des mêmes décisions d'identité et souvent des mêmes personnes pour en assurer la stabilité.
J'ai vu des équipes opérationnelles traiter les incidents liés au WiFi invité comme des problèmes d'expérience client jusqu'à ce que la zone d'impact s'étende aux paiements, aux systèmes de gestion technique de bâtiment, à l'accès du personnel ou au signalement des incidents. À ce stade, la correction technique ne représente que la moitié du travail. La discussion la plus difficile consiste à comprendre pourquoi personne n'a identifié cette dépendance plus tôt.
Pour les parcs immobiliers qui souhaitent un exemple concret de la manière dont la gestion de sites connectés dépend d'une infrastructure numérique fiable, la collaboration de Purple avec le Manchester Airport Group mérite d'être examinée. La leçon n'est pas que chaque site possède la même architecture, mais plutôt que la connectivité publique est bien plus proche des opérations stratégiques que de nombreuses équipes ne veulent l'admettre.
Ce que la panne révèle réellement
Lorsque l'accès sans fil échoue, vous ne testez pas seulement les liaisons radio et le roaming. Vous testez :
- Discipline d'identité : Qui a été autorisé à se connecter, comment s'est-il authentifié et à quelle vitesse l'accès peut-il être retiré.
- Qualité de la segmentation : Si un appareil compromis ou non géré peut dépasser la limite qui lui est assignée.
- Résilience opérationnelle : Si le site peut continuer à servir les clients pendant que le confinement et la récupération ont lieu.
C'est pourquoi les pannes deviennent des histoires de risques. Le symptôme WiFi est visible en premier. La faille de contrôle sous-jacente est généralement plus ancienne.
Ce que signifie réellement l'évaluation des risques réseau
Une évaluation des risques réseau n'est pas un test d'intrusion sous une nouvelle appellation. Ce n'est pas un examen ponctuel du pare-feu, ni une analyse de vulnérabilité exportée dans un tableur que personne ne consulte jamais.
C'est une discipline reproductible pour identifier les points de défaillance de votre réseau, comprendre comment cette défaillance se produirait, mesurer son impact sur l'entreprise et déterminer quels contrôles méritent un effort d'ingénierie immédiat.
Pensez comme un évaluateur de bâtiment
Un inspecteur en bâtiment compétent n'attend pas un incendie pour inspecter une seule porte et déclarer le site sûr. Il examine la structure, le câblage, le contrôle d'accès, les issues de secours, l'historique de maintenance et la capacité du bâtiment à accueillir les personnes qui en dépendent.
Le risque lié au sans-fil fonctionne de la même manière.
Vous évaluez les points d'accès, les contrôleurs, les chemins de commutation, le plan de gestion cloud, le flux d'authentification, l'intégration de l'annuaire, le cycle de vie des certificats, les dépendances tierces et les habitudes opérationnelles associées. Ensuite, vous réévaluez lorsque l'environnement change, car il change toujours.
Ce que comprend cette discipline
Une évaluation solide combine généralement ces éléments :
- Découverte des actifs sur l'ensemble des composants filaires, sans fil et gérés dans le cloud.
- Modélisation des menaces liée à la façon dont les personnes, les appareils et les fournisseurs interagissent avec le réseau.
- Analyse des vulnérabilités du firmware, de la configuration, de l'exposition de la gestion et des contrôles d'identité.
- Évaluation des risques en termes commerciaux, et pas seulement selon la gravité technique.
- Planification des correctifs avec des propriétaires, des échéances et des preuves de l'efficacité de la correction.
La direction prise par le Royaume-Uni est claire sur ce point. Le Cyber Assessment Framework du NCSC exige que les organisations prennent les mesures appropriées pour identifier, évaluer et comprendre les risques de sécurité pesant sur les réseaux et les systèmes d'information qui soutiennent les fonctions essentielles, et il est conçu pour une auto-évaluation ou une évaluation externe indépendante par rapport à une base de référence systématique.
Cela est important car cela sort l'évaluation des risques réseau de la catégorie des interventions ad hoc. Si votre WiFi soutient l'enregistrement, les points de vente, la mobilité des cliniciens, l'accès des locataires ou les opérations du bâtiment, il prend en charge des fonctions essentielles, que votre équipe l'ait formellement qualifié ainsi ou non.
Pourquoi les flux invités et collaborateurs ne peuvent pas être des silos distincts
La plupart des parcs informatiques documentent encore le WiFi invité et le WiFi du personnel comme s'il s'agissait de programmes distincts. Sur le papier, cela semble ordonné. En pratique, cela masque les points de friction.
- Infrastructure partagée : Les points d'accès, les contrôleurs, les liaisons montantes et l'administration cloud sont généralement partagés.
- Décisions d'identité partagées : Les sous-traitants, le personnel temporaire et les rôles hybrides estompent les frontières entre les catégories "invité" et "employé".
- Modes de défaillance partagés : Une mauvaise configuration, une mauvaise révocation ou la compromission d'un fournisseur peuvent toucher tous les SSID à la fois.
Règle pratique : Si la même équipe l'administre, si la même plateforme l'applique ou si la même panne l'affecte, évaluez-le comme une seule et même surface de risque.
Cela ne signifie pas appliquer la même politique à tous les réseaux. Cela signifie construire une vision globale du risque avant de décider où l'isolation, une identité renforcée ou des méthodes d'accès différentes sont justifiées.
Les cinq étapes d'une évaluation pratique
Une évaluation des risques réseau basée sur une théorie établie échoue encore souvent sur la qualité de ses livrables. Une évaluation utile produit des documents exploitables directement par l'ingénierie, l'audit et les opérations sans nécessiter de traduction.
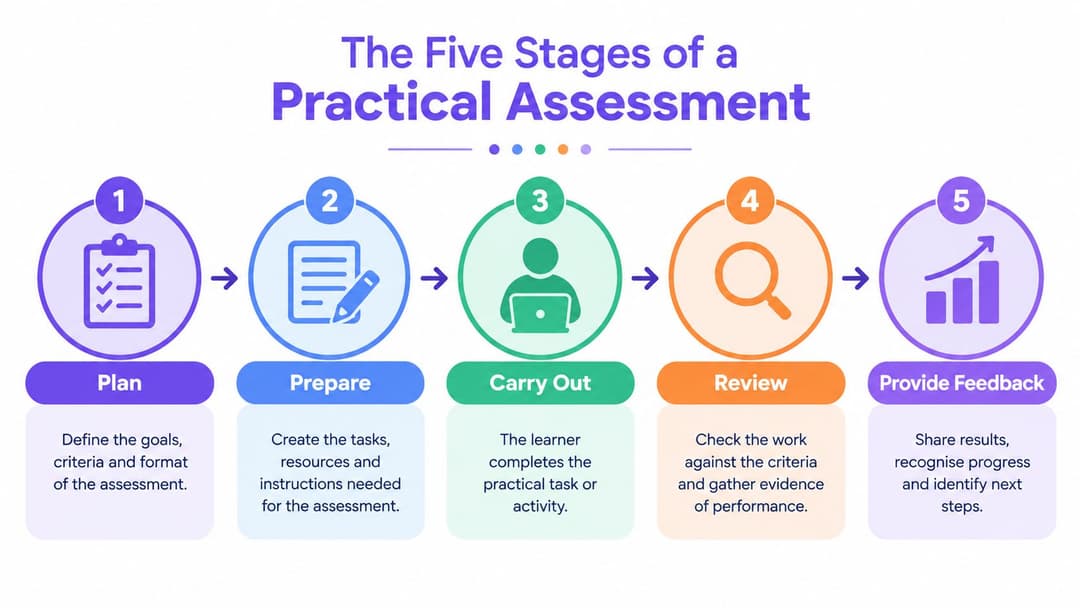
Étape une : inventaire des actifs
Si l'inventaire est incomplet, toutes les étapes suivantes relèvent de la conjecture.
Pour les parcs à forte composante WiFi, un inventaire fiable doit aller au-delà du simple comptage du matériel. Il doit cartographier le rôle du SSID, son propriétaire, sa méthode d'authentification, sa version de firmware, sa relation avec le contrôleur, son mappage de VLAN ou de politique, le locataire ou le département desservi, et sa dépendance vis-à-vis des services d'annuaire ou de cloud.
Je m'attendrais également à ce que les catégories d'appareils non gérés soient clairement identifiées. Les appareils médicaux, les terminaux de point de vente, les caméras, les systèmes de gestion technique du bâtiment, les bornes interactives et les appareils appartenant aux invités ne partagent pas les mêmes hypothèses de confiance.
Les équipes échouent généralement ici de l'une de ces deux manières :
- Feuilles de calcul statiques : Conçues pour un audit ponctuel, puis abandonnées.
- Absence de responsabilité claire : L'objet technique est répertorié, mais personne ne s'approprie la décision commerciale qui en découle.
Étape deux : modélisation des menaces
La modélisation des menaces permet de déterminer ce qu'un attaquant, un utilisateur interne négligent, un fournisseur compromis ou un système mal configuré peut faire.
Dans les environnements de télécommunications et de réseau, les attentes au Royaume-Uni dépassent désormais la simple logique de périmètre générique. Le Telecommunications Security Code of Practice indique que les fournisseurs doivent évaluer les risques non seulement pour l'activité et le réseau du fournisseur, mais aussi pour les utilisateurs finaux, y compris la perte de disponibilité et les fuites de données personnelles, et qu'ils doivent utiliser la modélisation des menaces pour identifier les menaces, les vulnérabilités et les vecteurs d'attaque. La même source note également que la principale menace pour l'infrastructure des télécommunications du Royaume-Uni en 2024-2025 était Salt Typhoon, et que 4 des 9 incidents cyber reçus par l'Ofcom étaient probablement inférieurs aux seuils de signalement obligatoire, ce qui suggère une sous-estimation à la marge, tandis que le phishing restait le type de violation le plus répandu et le plus perturbateur dans le contexte plus large de l'enquête britannique, comme décrit dans le Telecommunications Security Code of Practice.
Pour les réseaux de sites, le modèle de menace pratique inclut généralement :
- Abus d'identité : Mots de passe partagés, enregistrement des invités peu rigoureux, comptes d'employés obsolètes, révocation tardive.
- Exposition du plan de gestion : Accès administrateur aux contrôleurs, jetons API, comptes fournisseurs hérités.
- Abus de la couche radio : Points d'accès non autorisés, usurpation d'identité, tentatives de désauthentification, schémas d'enregistrement non sécurisés.
- Défaillance des dépendances : Panne du contrôle cloud, interruption du FAI, problèmes liés aux fournisseurs d'identité tiers.
Étapes trois, quatre et cinq
Une fois le modèle clair, le travail sur la vulnérabilité devient plus précis. Ne scannez pas uniquement ce qui est routable depuis un segment central. Passez en revue les contrôleurs sans fil, les composants du portail, les API de gestion, les bases de référence des firmwares, la gestion des certificats et les rôles d'administration. Les vérifications authentifiées sont importantes car les scans non authentifiés passent souvent à côté des dérives exactes qui créent une exposition réelle.
Ensuite, évaluez le risque dans un langage compréhensible par le directeur des opérations. "Vulnérabilité critique sur le parc de points d'accès" est moins utile que "le compromis du chemin d'authentification partagé pourrait perturber l'intégration des invités, la mobilité du personnel et les procédures de paiement de secours en période de forte affluence".
Terminez par un plan de remédiation qui classe le travail par réduction des risques par heure d'ingénierie. Cela signifie généralement effectuer d'abord les corrections les moins glorieuses.
- Supprimez les PSK partagées lorsque cela est possible
- Renforcez les accès administrateur et les flux de révocation
- Appliquez les correctifs sur les contrôleurs et le firmware des points d'accès
- Validez la segmentation par des tests en direct, et non par l'examen de diagrammes
- Attribuez un responsable et une date d'échéance à chaque traitement
Un plan de remédiation sans responsables désignés n'est qu'un carnet de tickets bien mis en page.
La clé réside dans l'enchaînement des étapes. L'inventaire alimente la modélisation des menaces. La modélisation des menaces cible le travail sur les vulnérabilités. L'attribution des scores guide l'ingénierie dans ses choix. La remédiation boucle le processus.
Facteurs réglementaires et de conformité au Royaume-Uni
Au Royaume-Uni, le sujet de la conformité est souvent le moment où les équipes réseau gagnent en influence ou créent des doublons inutiles. Bien utilisées, les exigences réglementaires affinent la portée de votre évaluation. Mal utilisées, elles génèrent des pistes d'audit parallèles auxquelles personne ne fait confiance.
Le contexte national élargi est important. Le National Risk Register 2025 du gouvernement britannique indique que la version externe de l'évaluation nationale des risques de sécurité comprend 89 risques répartis sur 9 thèmes, la cybercriminalité figurant parmi ces thèmes, et explique que ce registre est la version publique de l'évaluation interne du Royaume-Uni concernant les risques les plus graves auxquels le pays est confronté. Associé à la vision de l'assurance cyber structurée du NCSC, cela fait du risque cyber et réseau un élément de la planification de la résilience, et non pas une simple hygiène informatique, comme le montre le contexte de la politique de risque et de cyberprotection du gouvernement britannique.
Ce que signifient les cadres de référence en pratique
Si vous gérez la connectivité d'un site, d'un domaine ou de locataires, la question utile est simple : quelle obligation impose quelle décision de contrôle ?
| Cadre de référence | Déclenchement du contrôle réseau | Preuves requises | Fréquence d'évaluation |
|---|---|---|---|
| CAF | Identification et gestion des risques de sécurité pour les systèmes soutenant les fonctions essentielles | Registre des actifs, schémas d'architecture, attribution des contrôles, plan de traitement signé | Récurrente et après tout changement important |
| Obligations de sécurité Ofcom et télécoms | Disponibilité, contrôle d'accès, modélisation des menaces, prise en compte des risques pour l'utilisateur final | Journaux d'accès, enregistrements d'authentification, preuves de segmentation, rapports d'incidents | Récurrente et événementielle |
| Obligations UK GDPR et Data Protection Act | Collecte et traitement des données d'identité des invités ou utilisateurs lors de l'accès au WiFi | Cartographie des flux de données, décisions de rétention, contrôles d'accès, surveillance des sous-traitants | Récurrente et après tout changement de processus |
| PCI DSS pour les environnements de paiement | Segmentation entre les systèmes de paiement et les zones sans fil moins sécurisées | Schémas de segmentation, tests de validation, journaux d'accès administrateur, preuves de remédiation | Récurrente et après tout changement réseau |
| Ensembles de contrôles de type ISO 27001 | Contrôle d'accès, gestion des vulnérabilités, assurance des fournisseurs, journalisation | Ensemble de politiques, résultats de scans, rapports de révision, approbations d'exceptions | Planifiée et basée sur les politiques |
Une seule base de preuves vaut mieux que cinq listes de contrôle
L'erreur que je vois le plus souvent est la création de dossiers de preuves distincts pour l'audit, la sécurité, les opérations et l'évaluation des fournisseurs. C'est coûteux et généralement incohérent.
Un meilleur modèle consiste à utiliser une base unique de preuves opérationnelles :
- Dossiers d'architecture montrant les dépendances sans fil, de commutation et de gestion
- Journaux d'authentification RADIUS ou équivalents prouvant l'application de l'identité
- Résultats de vulnérabilité associés aux actifs et propriétaires réels
- Registres d'assurance des fournisseurs pour les plateformes cloud, le matériel et l'accès au support
- Approbations de traitement des risques signées par le responsable de l'activité, et non laissées aux seuls ingénieurs
Pour les équipes qui recherchent un moyen simple de tester si les contrôles WiFi publics s'alignent sur les attentes de conformité, le test de conformité WiFi invité de Purple est une liste de rappels très utile.
Pourquoi le risque fournisseur doit faire partie de la même évaluation
Les directives britanniques sur les télécoms stipulent explicitement que l'évaluation des risques doit s'appuyer sur des preuves et prendre en compte les fournisseurs. Le guide d'évaluation de la sécurité des fournisseurs du NCSC indique que les opérateurs doivent évaluer objectivement le cyber-risque lié aux équipements des fournisseurs en rassemblant des preuves reproductibles sur les processus des fournisseurs et les équipements réseau, tandis que le code de pratique sur la sécurité des télécoms exige des mesures appropriées et proportionnées pour réduire les risques liés aux fournisseurs tiers. Ce même guide souligne la dépendance à l'égard d'un seul fournisseur, les vulnérabilités des équipements réseau et la défaillance systémique des équipements due à une erreur opérationnelle, des défauts ou des événements tels qu'une inondation ou un incendie dans le guide d'évaluation de la sécurité des fournisseurs du NCSC.
Pour les parcs WiFi, cela signifie que vous ne séparez pas l'examen cyber de l'examen de la résilience. Compromission du contrôleur, défauts matériels, dépendance au cloud et pannes environnementales doivent figurer dans le même dossier d'évaluation.
Comparer les risques entre les secteurs et les locataires
Le matériel sans fil peut sembler similaire d'un secteur à l'autre. Le modèle de risque, lui, diffère.
Un hôtel, une chaîne de magasins, un établissement de santé, un bureau d'entreprise et un bâtiment à usage mixte peuvent tous exploiter un WiFi géré moderne. Ce qui change, c'est la diversité des équipements, les exigences en matière d'identité et les conséquences d'une mauvaise segmentation.
Comparaison des profils de risque selon les environnements réseau
| Environnement | Actifs principaux | Principales menaces | Modèle d'identité | Rayon d'impact |
|---|---|---|---|---|
| Bureau d'entreprise | Ordinateurs portables du personnel, mobiles, appareils de salle de réunion, imprimantes | Mauvaise utilisation des identifiants, accès non géré des sous-traitants, dérive administrative | Identité du personnel liée à l'annuaire avec vérifications de la confiance des appareils | Perte de productivité du personnel, exposition des données internes, compromission des administrateurs |
| Hôtel et hébergement | Appareils des clients, terminaux de paiement, terminaux portables du personnel, téléviseurs, technologie de porte ou de chambre | Fuite de mots de passe partagés, abus de portail, appareils malveillants, révocation faible | Identité des clients pour les visiteurs, identité nominative plus forte pour le personnel et les sous-traitants | Échec de l'expérience client, interruption des paiements, atteinte à la réputation |
| Vente au détail | Terminaux de paiement, scanners portables, signalisation numérique, WiFi invité, IoT | Exposition du réseau plat, partage d'identifiants, accès excessif des fournisseurs | Accès nominatif du personnel, accès invité isolé, exceptions héritées limitées | Interruption des ventes, perturbation des opérations du magasin, exposition des parcours clients |
| Santé | Postes de travail cliniques, chariots mobiles, appareils médicaux, accès invité | Mouvement latéral vers les systèmes sensibles, équipements hérités non gérés, retard dans les correctifs | Identité forte basée sur les rôles avec des exceptions de segmentation strictes | Interruption des soins, exposition de données sensibles, risque opérationnel à l'échelle du site |
| Propriété multi-locataires | Appareils des résidents ou locataires, systèmes du bâtiment, WiFi des commodités communes | Fuite entre locataires, mauvaise utilisation des comptes d'assistance, mauvaise isolation entre les groupes de services | Identité spécifique au locataire avec des rôles administratifs étroitement délimités | Débordement entre locataires, impact sur les services du bâtiment, risque de litige et de responsabilité |
Une même stratégie SSID ne s'adapte pas partout
Une clé PSK partagée tolérée dans l'arrière-boutique d'un commerce devient un acte de négligence dans un environnement de santé. Un parcours invité géré par un portail, adapté au hall d'un hôtel, peut ne pas convenir à un bâtiment résidentiel où la répétition des accès et la continuité de la connexion des appareils importent plus que le marketing sur page d'accueil.
C'est pourquoi l'évaluation des risques a besoin d'être pondérée. Le point d'accès n'est pas l'unité de risque. C'est la fonction commerciale assurée par ce point d'accès qui l'est.
Dans les parcs mixtes, un point d'accès peut desservir simultanément un segment d'invités à faible risque et un segment opérationnel à haute importance. Traitez l'infrastructure partagée en conséquence.
La comparaison modifie également la façon dont vous inventoriez vos actifs. Ne notez pas uniquement le type d'appareil. Enregistrez le locataire, le modèle de confiance, la dépendance, le canal d'assistance et la méthode de révocation. Sans ce contexte, chaque score ultérieur devient générique.
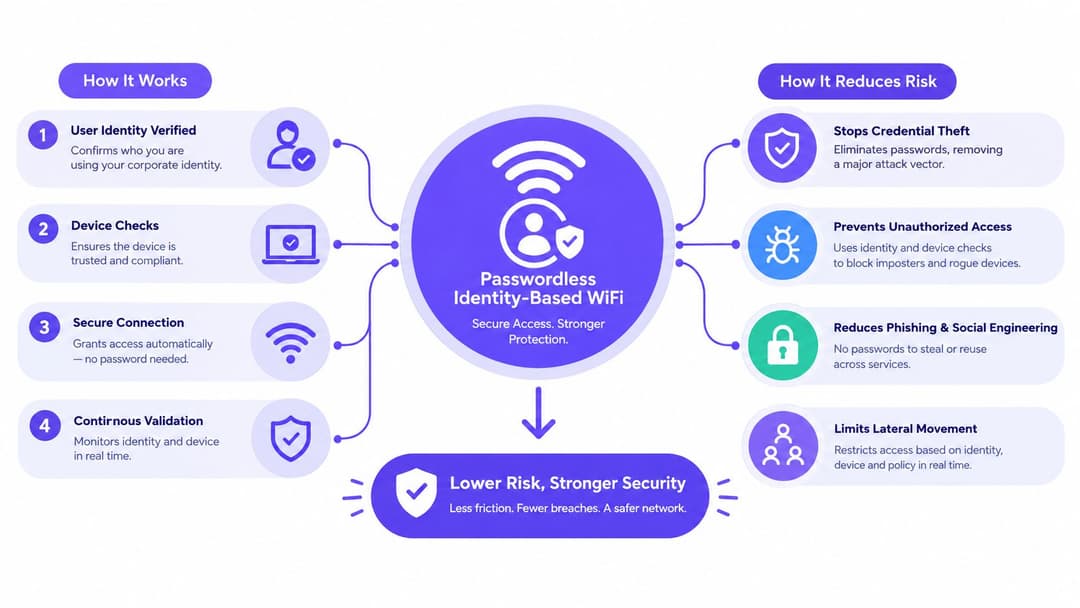
Comment le WiFi sans mot de passe basé sur l'identité réduit les risques
Les mots de passe partagés restent l'un des points faibles les plus importants des réseaux d'établissements car ils annulent toute responsabilisation. Une fois qu'un mot de passe est imprimé, envoyé par SMS, réutilisé ou transmis à un sous-traitant, vous perdez la certitude de savoir qui est sur le réseau et s'il doit encore y être.
Le WiFi sans mot de passe, basé sur l'identité, change cela en liant l'accès à un utilisateur, un appareil, ou aux deux.
Les catégories de risques qu'elle améliore réellement
Le plus grand avantage est que vous éliminez la confiance globale créée par les PSK.
- Baisse de la réutilisation des identifiants : Il n'y a pas de secret partagé à faire circuler entre les invités, les personnes sur le départ, les sous-traitants et les tiers.
- L'usurpation d'identité devient plus difficile : Les utilisateurs s'authentifient via un flux de travail d'identité réel, et non à l'aide d'un mot de passe copié sur une affiche.
- La révocation devient opérationnellement réaliste : Désactivez l'identité de l'utilisateur ou de l'appareil et l'accès devrait suivre.
- Amélioration de la qualité des audits : L'attribution au niveau de la session est bien plus efficace que d'essayer de déduire l'utilisation à partir d'un groupe de mots de passe partagés.
Pour les réseaux du personnel, l'accès sans mot de passe basé sur des certificats ou équivalent permet également une intégration plus propre avec les contrôles de conformité MDM, la logique d'accès conditionnel et un désenrôlement plus rapide. Pour l'accès des invités et des résidents, l'intégration basée sur l'identité réduit la nécessité de continuer à utiliser des modèles de Captive Portal faibles sous prétexte qu'ils sont familiers.
Une option dans ce domaine est la gestion de réseau basée sur l'identité de Purple, qui se concentre sur l'accès sans mot de passe pour les invités, le personnel et les environnements multi-locataires. Le point important n'est pas la marque. C'est le modèle de contrôle : l'identité nominative, un onboarding robuste et la révocation immédiate l'emportent à chaque fois sur les secrets partagés.
Là où le contexte du Royaume-Uni rend cela plus urgent
Il ne s'agit plus d'un problème de maturité marginal. L'enquête 2025/2026 sur les failles de cybersécurité du gouvernement britannique indique que 30 % des entreprises britanniques ont mené une évaluation des risques de cybersécurité, soit à peine plus que les 29 % de l'année précédente, tandis que 43 % des entreprises et 28 % des associations ont signalé une faille ou une attaque cyber au cours des 12 derniers mois. Cette même enquête précise qu'elle sert à orienter la politique britannique en matière de cyber-résilience, ce qui en fait une référence sérieuse pour la planification, comme indiqué dans le rapport technique de l'enquête sur les failles de cybersécurité.
Pour moi, l'interprétation pratique est simple. L'exposition reste courante, mais la discipline formelle en matière de gestion des risques ne l'est toujours pas. Le WiFi basé sur l'identité aide car il transforme un modèle de confiance sans fil flou en un élément que vous pouvez évaluer, révoquer et prouver correctement.
Les compromis que vous devez encore assumer
Le sans mot de passe ne supprime pas les décisions de conception.
- Les appareils existants restent complexes : Certains objets connectés et appareils spécialisés nécessitent toujours des solutions alternatives, telles que des clés privées à portée limitée ou des réseaux d'exception isolés.
- La migration nécessite de la planification : Vous devez mettre en place un cycle de vie des certificats, une intégration d'annuaire et des procédures d'assistance que les équipes opérationnelles peuvent exécuter.
- Le parcours des invités reste essentiel : Certains environnements nécessitent des flux d'enregistrement qui concilient commodité et conformité.
Les équipes performantes ne recherchent pas la perfection absolue. Elles réduisent la confiance partagée partout où cela est possible, isolent ce qui ne peut pas encore être modernisé et maintiennent ces exceptions visibles.
Une liste de contrôle de déploiement sur 90 jours avec des indicateurs pertinents
Un trimestre est suffisant pour passer d'une vague préoccupation à un programme de contrôle opérationnel, si vous restez discipliné. L'objectif n'est pas la perfection. Il s'agit de construire un processus d'évaluation des risques réseau qui permet de prendre de meilleures décisions chaque mois après son lancement.
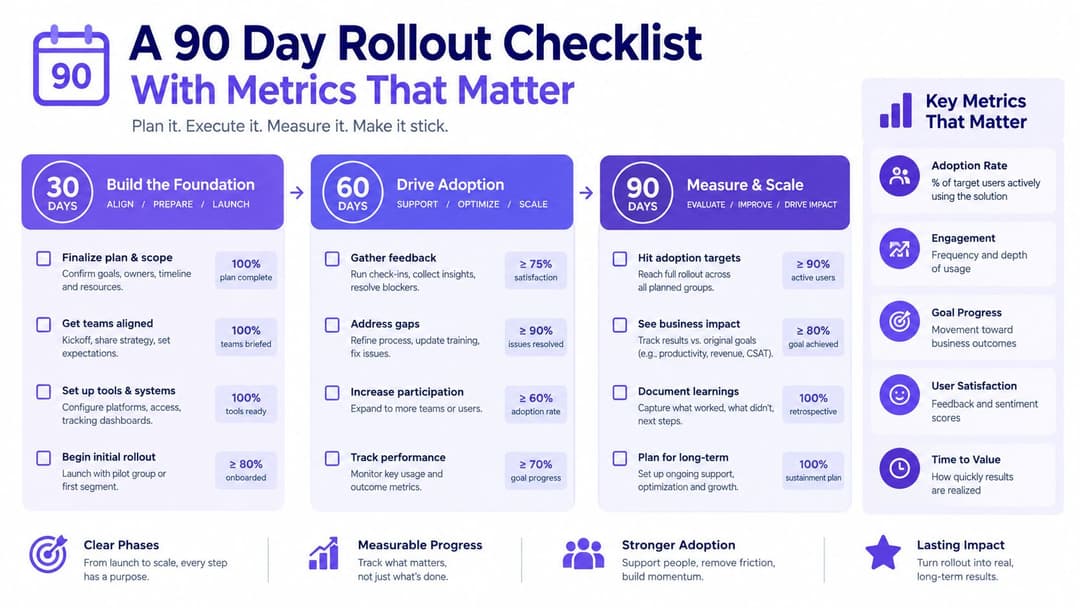
Jours 1 à 30
Commencez par combler les lacunes fondamentales de visibilité.
- Confirmer le périmètre : Sites, locataires, SSIDs, contrôleurs, dépendances de commutation, sources d'identité et fournisseurs.
- Construire le registre : Suivre le nom de l'actif, son emplacement, son propriétaire, sa fonction, sa méthode d'authentification, l'état du firmware, le modèle de support et la criticité pour l'entreprise.
- Définir la grille d'évaluation : Convenir de la manière dont la probabilité et l'impact seront jugés afin d'éviter les désaccords ultérieurs entre les équipes.
- Exécuter les vérifications de référence : Examen du firmware, examen des accès administrateur, validation de la segmentation et premiers travaux sur les vulnérabilités.
Si votre équipe souhaite disposer d'une liste de contrôle générique à comparer avec son propre modèle interne, GM GROUP Services propose un ensemble pratique d' éléments clés pour l'évaluation des risques qui peut vous aider à repérer rapidement les omissions flagrantes.
Jours 31 à 60
La plupart des programmes se concrétisent ou finissent par se perdre dans la paperasse.
- Organiser des ateliers sur les menaces : Inclure l'ingénierie réseau, les opérations, le centre d'assistance et le responsable commercial du site ou du domaine.
- S'aligner sur les attentes du Royaume-Uni : Passer en revue les contrôles actuels par rapport à la gestion des risques alignée sur le CAF et aux préoccupations d'accès de type télécom.
- Piloter l'accès basé sur l'identité : Choisir une zone à fort trafic ou une catégorie de locataires. Ne pas commencer par l'environnement le plus simple. Commencer par un environnement qui mettra en évidence les cas particuliers opérationnels.
- Documenter les exceptions : Les équipements hérités, les flux de travail des sous-traitants, les contraintes d'accueil des invités et l'accès administrateur-fournisseur doivent tous faire l'objet d'un traitement spécifique nommé.
Si une exception n'a pas de date d'expiration et pas de propriétaire, ce n'est pas une exception. C'est la véritable politique.
Jours 61 à 90
Intégrez le processus aux opérations.
| Livrable | À quoi ressemble l'excellence |
|---|---|
| Tableau de bord exécutif | Statut clair sur les risques prioritaires, les actions en retard, le nombre d'exceptions et la tendance |
| Suivi des mesures correctives | Chaque action est liée à un propriétaire, une date d'échéance, une dépendance et une méthode de validation |
| Cadence des examens | Une revue opérationnelle mensuelle permanente et un déclencheur de réévaluation après un changement majeur |
| Décision pilote | Poursuivre, étendre, reconcevoir ou suspendre, sur la base de données issues des opérations réelles |
Les indicateurs importants sont ceux que la direction peut associer à la continuité du service et à la qualité du contrôle. Utilisez des mesures telles que le délai de détection des points d'accès non autorisés, la proportion d'appareils sur des SSID liés à une identité, le respect des SLA de correctifs, les anomalies d'authentification répétées et le nombre d'exceptions ouvertes plus anciennes que le seuil convenu.
Questions fréquemment posées par les équipes réseau
À quelle fréquence devons-nous répéter une évaluation des risques réseau dans les établissements hôteliers ou saisonniers ?
Répétez l'opération de manière planifiée et après chaque changement. Les pics saisonniers d'activité, les rénovations, les mises à niveau des contrôleurs, les changements d'identité, l'intégration de nouveaux locataires et les remplacements majeurs de fournisseurs justifient tous une réévaluation ciblée. Si votre parc évolue plus rapidement que votre cycle de révision, c'est que le cycle est trop lent.
Le PSK est-il parfois plus sûr que le sans mot de passe pour les terminaux de point de vente ou les appareils opérationnels ?
C'est parfois la moins mauvaise option temporaire pour les équipements hérités, mais cela ne devrait pas être votre état final privilégié. Pour les terminaux de point de vente et autres appareils opérationnels, une identité nominative ou liée à l'appareil vous offre une révocation plus propre, une meilleure attribution et moins de dispersion des mots de passe. Si vous devez conserver le PSK pour un sous-ensemble de matériel, isolez-le strictement et suivez-le comme une exception visible.
Comment évaluer les risques des appareils invités non gérés que nous ne contrôlons pas ?
Évaluez l'environnement qui les entoure, et non les composants internes des appareils que vous ne pouvez pas voir. Concentrez-vous sur la méthode d'intégration, la segmentation, les contrôles de session, la résistance aux déplacements latéraux, la visibilité du DNS ou du trafic, et la rapidité avec laquelle vous pouvez contenir un comportement suspect sans nuire aux utilisateurs légitimes.
Quelles preuves les auditeurs attendront-ils dans le cadre de résultats de style CAF ?
Attendez-vous à devoir démontrer que vous pouvez identifier les actifs critiques, expliquer les dépendances, évaluer les risques de manière systématique et prouver que les décisions de traitement sont maintenues dans le temps. En pratique, cela signifie des registres d'actifs à jour, des vues d'architecture, des preuves de contrôle d'accès, des logs qui soutiennent la responsabilisation, un suivi des corrections et une acceptation signée là où le risque est toléré.
Comment gérer une infrastructure partagée entre plusieurs locataires sans exposer un locataire à un autre
Commencez par la séparation de la gestion et la séparation des politiques, puis testez l'application. L'isolation des locataires sur le papier ne suffit pas. Vous devez prouver que les rôles d'administrateur, les référentiels d'identité, les mappages VLAN ou de politiques, et les flux de travail d'assistance ne créent pas de fuites accidentelles entre les locataires. Dans les parcs mixtes, le parcours d'assistance est souvent le point de défaillance de l'isolation.
Que doit faire le responsable réseau en premier le lundi matin ?
Choisissez un site et vérifiez trois choses : à qui appartient chaque SSID, comment l'accès est révoqué, et si le chemin invité a été testé récemment pour une isolation réelle. Ensuite, reprenez la liste de contrôle de déploiement de la section précédente et transformez-la en un plan de travail actif avec des responsables et des dates.
Purple propose un accès WiFi sans mot de passe, un réseau basé sur l'identité et des analyses pour les environnements d'invités, de personnel et multi-locataires, ce qui le rend particulièrement pertinent lorsque vous avez besoin d'une attribution plus forte et d'une moindre dépendance aux mots de passe partagés. Si vous étudiez comment moderniser l'accès sans fil tout en répondant aux exigences opérationnelles et de conformité du UK GDPR, visitez Purple et comparez son modèle à votre approche actuelle d'intégration, de révocation et de segmentation.