Environ 14.1 % à 17.29 % des connexions WiFi au Royaume-Uni utilisent encore le Wi-Fi 4, ou IEEE 802.11n, selon des analyses britanniques de 2025 et 2026. Cela fait du Wi-Fi 4 un sujet d'intégration d'entreprise bien réel, et non un matériel obsolète que vous pouvez ignorer en toute sécurité.
Le Wi-Fi 4 a été introduit en 2009, mais sa base installée reste active dans les hôtels, les hôpitaux, les commerces, les réseaux de transport, les bureaux, les bâtiments résidentiels et les équipements spécialisés. Le défi d'ingénierie n'est pas de savoir si les points d'accès plus récents peuvent diffuser du WiFi 6. Il s'agit de savoir si votre réseau peut accueillir des clients existants plus lents sans leur permettre de dicter la sécurité, l'utilisation du temps d'antenne, le comportement de roaming ou l'expérience invité.
Pourquoi le WiFi 4 compte encore dans les réseaux modernes
Les chiffres clés varient selon les analyses, mais la conclusion opérationnelle reste la même. Une analyse du secteur au Royaume-Uni en 2026 a positionné le WiFi 4 à 14,1 % des connexions WiFi, aux côtés de 38,7 % pour le WiFi 5, tandis qu'une autre source axée sur le Royaume-Uni a fait état de 17,29 % de connexions WiFi 4. Ces résultats montrent que le 802.11n reste une part significative de l'ensemble des connexions, plutôt qu'un vestige en voie de disparition. (Analyse de l'adoption du WiFi au Royaume-Uni)
Cette persistance s'explique par plusieurs facteurs. Les réseaux d'invités héritent des appareils que les visiteurs apportent avec eux. Les organisations de santé peuvent exploiter des équipements dont le cycle de remplacement est régi par la validation de sécurité, les achats et les flux de travail cliniques plutôt que par la feuille de route sans fil. Les détaillants disposent souvent de scanners, de caisses, de tablettes, d'écrans et de capteurs aux capacités très différentes. Dans les environnements résidentiels et de logement locatif privé, un propriétaire contrôle le réseau d'accès, mais pas les appareils de chaque locataire.
Règle pratique : Concevez votre réseau pour les clients que vous devez réellement prendre en charge, et pas seulement pour les clients figurant sur la dernière fiche technique des points d'accès.
L'analyse britannique de 2025 a révélé que 17,29 % des connexions s'effectuaient sur Wi-Fi 4, 51,35 % sur Wi-Fi 5 et 31,02 % sur Wi-Fi 6. Pour la planification des réseaux WLAN d'entreprise, cette répartition signifie qu'un réseau conçu comme si chaque station prenait en charge les fonctionnalités les plus récentes peut mal évaluer la demande en temps d'antenne et les exigences de compatibilité. (Analyse des connexions Wi-Fi 4, 5 et 6 au Royaume-Uni)
La bonne réponse n'est pas de préserver indéfiniment chaque ancienne décision de conception. Il s'agit plutôt de séparer la compatibilité de la capacité. Maintenez une voie contrôlée pour les appareils WiFi 4 inévitables, éloignez-les du trafic moderne critique lorsque cela est approprié, et mesurez leur impact sur l'environnement radio. Les équipes réseau évaluant les exigences d'authentification, de segmentation et de cycle de vie des clients peuvent utiliser les conseils de Purple pour les équipes réseau et WiFi dans le cadre de cette évaluation plus large.
Comprendre les principes techniques fondamentaux du WiFi 4
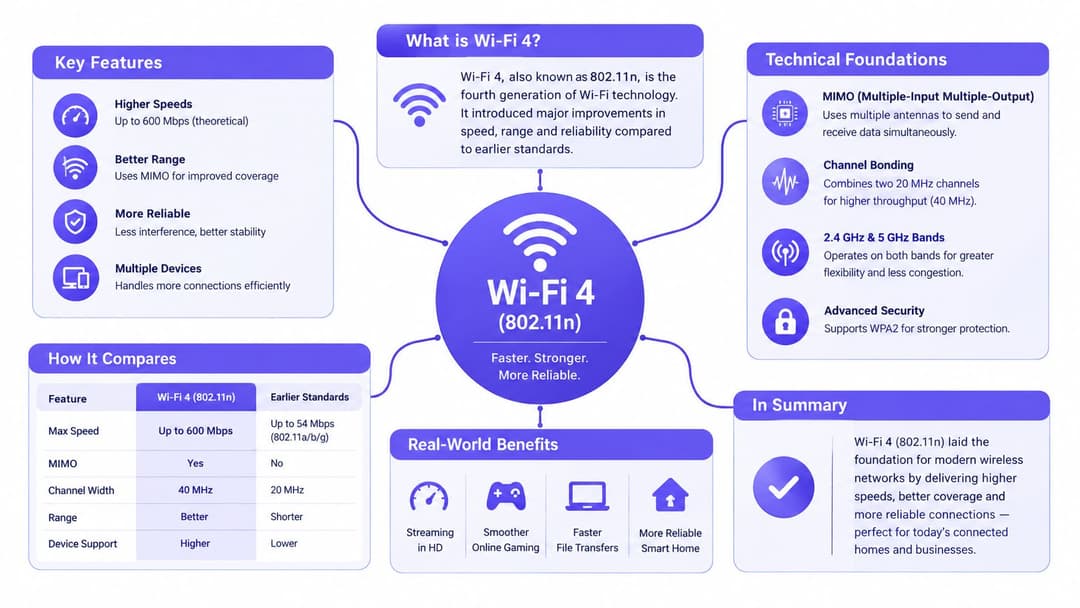
Le Wi-Fi 4 est le nom attribué par la Wi-Fi Alliance à la norme IEEE 802.11n. Introduit en 2009 et labellisé Wi-Fi 4 en 2018, il a combiné plusieurs techniques radio qui ont propulsé les réseaux sans fil bien au-delà de la génération 802.11g. Cet historique reste crucial dans les déploiements mixtes, où les clients existants doivent coexister avec des plateformes et des points d'accès plus récents. (Historique du WiFi et présentation des normes)
Le MIMO ajoute des voies radio simultanées
Le MIMO, ou Multiple Input Multiple Output, utilise plusieurs antennes pour transmettre et recevoir des flux spatiaux. Une connexion à flux unique dispose d'un seul chemin pour le trafic, tandis qu'une connexion MIMO peut acheminer plusieurs flux simultanément, à condition que le client et le point d'accès prennent en charge la configuration d'antennes requise et que les conditions radio soient adaptées.
Le MIMO peut augmenter le débit et améliorer la résilience, mais la capacité annoncée est un plafond théorique. Un client disposant de moins d'antennes ne peut pas utiliser tous les flux spatiaux disponibles. Les réflexions, la distance, le bruit et l'orientation de l'appareil affectent également les performances. En production, considérez le MIMO comme une fonctionnalité de capacité, et non comme une garantie que chaque appareil WiFi 4 atteindra le même débit.
L'agrégation de canaux élargit la voie
Le WiFi 4 peut combiner deux canaux de 20 MHz en un canal de 40 MHz. Le canal plus large peut transporter plus de données, mais il occupe plus de spectre et augmente le risque de conflit avec les cellules voisines.
Ce compromis est particulièrement important sur la bande 2.4 GHz. Le guide du Royaume-Uni indique que les appareils WiFi 4 atteignent généralement un débit PHY de 300 Mbps sur 2.4 GHz avec des canaux de 20/40 MHz. Il note également que le 802.11n est limité à 40 MHz, alors que les générations WiFi plus récentes peuvent utiliser des canaux de 80 MHz. (Guide de l'utilisateur WiFi du Royaume-Uni)
Le fonctionnement double bande modifie la conception du réseau
La technologie Wi-Fi 4 a contribué à généraliser le fonctionnement double bande dans les foyers et les entreprises. La bande 2.4 GHz porte généralement plus loin et traverse plus efficacement les murs, tandis que la bande 5 GHz offre habituellement une vitesse plus élevée sur une portée plus courte. Ces différences affectent la planification de la couverture, le guidage des clients et le positionnement des équipements existants. (Historique du WiFi au Royaume-Uni et guide des bandes)
L'agrégation de trames améliore l'efficacité en regroupant plusieurs trames de données dans une transmission plus large, réduisant ainsi la surcharge liée à l'envoi de chaque trame individuellement. Combinée au MIMO, à la liaison de canaux et au fonctionnement double bande, elle a permis d'augmenter le débit théorique jusqu'à 600 Mbit/s, un changement substantiel par rapport aux débits de la classe 54 Mbps de la norme 802.11g. (Historique des normes WiFi)
Caractéristiques de performance en conditions réelles
Un débit PHY de 300 Mbps est un titre de couche de liaison, et non une garantie de débit réel. En production, la surcharge des protocoles, les retransmissions, la qualité du signal, la capacité du client, le traitement du chiffrement et la contention déterminent la quantité de trafic applicatif qui atteint l'utilisateur. La question pratique est de savoir combien de temps d'antenne un client Wi-Fi 4 consomme pour acheminer ce trafic, en particulier dans les déploiements mixtes où les stations existantes partagent les cellules avec des appareils plus récents.
La largeur du canal est une décision de capacité
Sur la bande 2.4 GHz, un fonctionnement à 40 MHz peut sembler intéressant lors d'un test sur banc d'essai. Dans un hôtel, un immeuble résidentiel ou un plateau de bureaux, le canal plus large occupe une plus grande partie d'une bande déjà encombrée et augmente l'exposition aux interférences des canaux adjacents. Les points d'accès à proximité créent également un conflit de canal partagé, de sorte que les stations doivent attendre avant de transmettre.
Une configuration de base conservatrice fonctionne mieux dans les environnements denses :
- Utiliser 20 MHz sur 2.4 GHz : chaque cellule occupe moins de spectre, ce qui améliore la coexistence et la réutilisation des canaux.
- Traiter le 40 MHz comme conditionnel : il peut convenir à un site calme, mais l'activer sur un parc d'entreprise dense réduit la flexibilité de planification.
- Utiliser le 5 GHz de manière délibérée : le Wi-Fi 4 prend en charge la bande 5 GHz, bien que sa largeur maximale de 40 MHz soit plus étroite que les canaux de 80 MHz introduits par les générations ultérieures.
Des canaux plus larges impliquent donc un arbitrage direct en matière de capacité. Ils peuvent augmenter le débit de données pour un client compatible, tout en réduisant la réutilisation des canaux et en augmentant la zone dans laquelle les points d'accès entrent en conflit. Dans une architecture multi-AP, la réutilisation des canaux offre souvent une capacité globale supérieure à celle obtenue en élargissant au maximum chaque canal.
Les clients lents consomment du temps d'antenne
Une station Wi-Fi 4 utilisant une modulation et un taux de codage inférieurs met plus de temps à transmettre la même charge utile. Le support étant partagé, cette station peut occuper une part disproportionnée du temps d'antenne. Cela ne réduit pas nécessairement le débit de liaison de tous les autres appareils de manière directe, mais cela laisse moins d'opportunités de transmission pour les clients plus rapides.
L'effet varie selon le site :
- Une chambre d'hôtel : les appareils plus anciens des clients peuvent s'associer avec succès sur la bande 2.4 GHz, mais les interférences et les tentatives répétées rendent le streaming instable.
- Un service hospitalier : les moniteurs existants peuvent envoyer peu de données tout en restant associés pendant de longues périodes. L'utilisation du temps d'antenne et le comportement en itinérance importent plus que la bande passante brute.
- Une surface de vente : les tablettes de point de vente peuvent sembler en bonne santé en limite de couverture tout en répétant inlassablement les transactions à mesure que le personnel se déplace entre les cellules.
L'identité du client affecte également les tests. La randomisation MAC modifie la façon dont un appareil se présente lors de la découverte et de la connexion. Les administrateurs qui étudient l'onboarding des invités devraient inclure un test contrôlé avec le simulateur de randomisation MAC de Purple. Cette vérification permet de séparer les problèmes d'authentification ou de politique du comportement causé par le changement d'adresse d'un client, ce qui est particulièrement pertinent lors de l'intégration d'appareils WiFi 4 avec des plateformes modernes telles que Purple.
Protocoles de sécurité et protection des appareils obsolètes
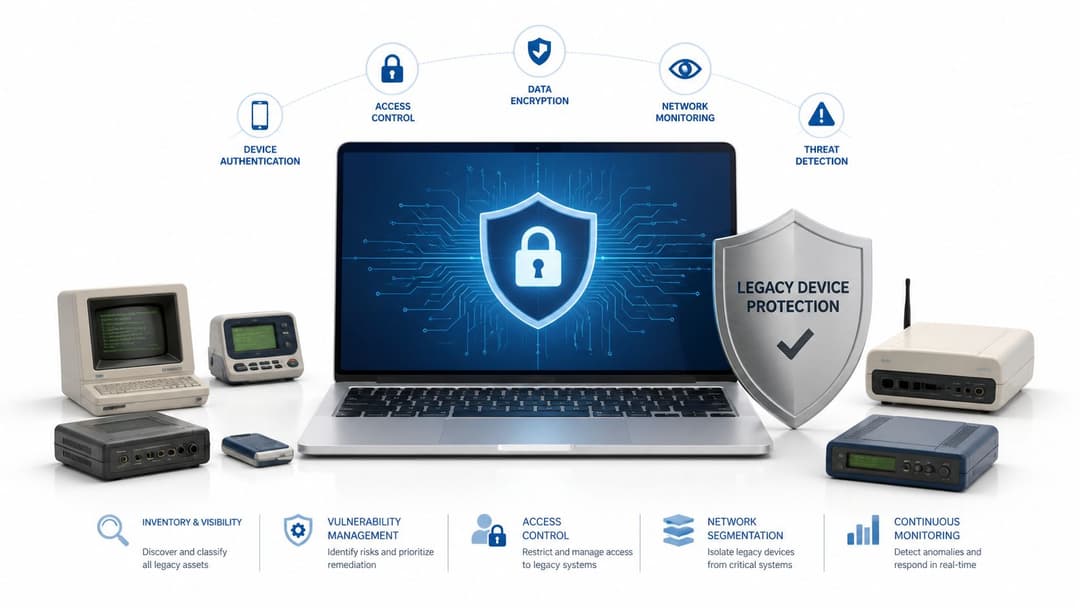
La compatibilité WiFi 4 ne nécessite pas d'accepter une sécurité faible. La distinction la plus importante réside entre le WPA avec TKIP et le WPA2 avec AES.
Le TKIP a été introduit pour aider le matériel plus ancien à abandonner le WEP, mais il est désormais obsolète et ne devrait pas constituer la base d'un WLAN de production. WPA2-AES reste le minimum pratique pour les réseaux d'entreprise compatibles avec les équipements existants, à condition que le matériel client le prenne en charge et que le déploiement utilise une segmentation et des contrôles d'identifiants appropriés.
Les phrases secrètes partagées créent une exposition évitable
De nombreux appareils WiFi 4 plus anciens prennent en charge le WPA2-Personal mais pas les méthodes d'intégration d'entreprise modernes. Cela peut pousser les équipes vers une phrase de passe partagée. Cette configuration est simple, mais elle crée un problème de gestion : une fois le mot de passe connu, les administrateurs ne peuvent pas facilement distinguer un appareil autorisé d'un appareil non autorisé utilisant le même identifiant.
La modification du mot de passe partagé perturbe tous les appareils connectés. Le laisser inchangé prolonge la durée de vie d'identifiants qui ont pu être copiés, notés par écrit ou intégrés dans des équipements non gérés. La création d'un SSID distinct peut réduire la zone d'impact, mais un nombre excessif de SSID augmente le trafic de gestion et rend la conception radio plus difficile à contrôler.
Une clé pré-partagée basée sur l'identité, ou iPSK, offre un compromis plus contrôlé. Chaque appareil ou utilisateur approuvé peut recevoir une clé distincte tandis que le WLAN continue d'utiliser le chiffrement WPA2. La révocation d'une clé ne nécessite pas le remplacement des identifiants utilisés par tous les autres appareils. Purple fournit l'iPSK dans le cadre de son approche pour les appareils existants, afin que les équipes puissent l'évaluer parallèlement à leur architecture de contrôle d'accès et de segmentation actuelle.
Le roaming nécessite des tests distincts
Les clients Wi-Fi 4 ne prennent généralement pas en charge les fonctionnalités de roaming rapide disponibles sur les générations de clients plus récentes, notamment la transition BSS rapide 802.11r. Un appareil se déplaçant entre des points d'accès peut donc subir une interruption visible pendant qu'il se réassocie et finalise son échange de sécurité.
Cette interruption peut être tolérable pour un visiteur qui navigue sur le web. Elle peut être inacceptable pour un appareil clinique mobile, une application vocale, un scanner portable ou un flux de travail qui dépend d'une connectivité continue. Testez le modèle de client réel, et pas seulement le point d'accès. La documentation du fournisseur peut décrire une prise en charge du roaming au niveau de l'infrastructure alors que l'appareil installé ne dispose pas encore de la capacité client nécessaire.
Pour un WLAN en mode mixte, appliquez une politique simple :
- Rejetez le TKIP partout où le parc d'appareils existants le permet.
- Utilisez WPA2-AES pour la compatibilité WiFi 4.
- Isolez les appareils qui ne peuvent pas respecter la politique de sécurité du réseau principal.
- Attribuez des identifiants uniques là où les mots de passe partagés créent un risque inacceptable.
- Validez l'itinérance, la réauthentification et la récupération des applications sur le matériel.
Intégrer le WiFi 4 avec l'authentification Purple
Une intégration du WiFi 4 doit commencer par un inventaire des appareils, et non par un SSID. Identifiez les clients qui nécessitent le 2,4 GHz, ceux qui prennent en charge le 5 GHz, ceux qui peuvent utiliser le WPA2-AES et ceux qui dépendent d'un identifiant partagé WPA2-Personal. Ensuite, classez les appareils selon leur impact sur l'activité. Un téléphone invité, un lecteur de code-barres et un moniteur médical peuvent tous utiliser le 802.11n, mais ils ne doivent pas recevoir la même politique d'accès.
L'iPSK est utile lorsque le matériel existant prend en charge le WPA2-Personal mais ne peut pas effectuer d'intégration basée sur des certificats ou sur le WPA3. Le réseau peut attribuer une clé pré-partagée unique à chaque identité ou appareil approuvé, ce qui permet la révocation et la traçabilité sans nécessiter de mise à niveau du micrologiciel du client. Cela évite le choix habituel entre un mot de passe partagé par tous et un appareil isolé sans contrôle centralisé du cycle de vie.
Choisir soigneusement la limite du SSID
Conservez les clients Wi-Fi 4 sur un SSID partagé lorsqu'ils peuvent respecter les mêmes politiques de chiffrement, de VLAN, de pare-feu et d'utilisation acceptable que les appareils plus récents. Un SSID unique peut simplifier l'expérience utilisateur et réduire la tentation de créer un réseau distinct pour chaque type d'appareil inhabituel.
Utilisez un SSID hérité dédié lorsque les appareils nécessitent des contrôles différents, ont besoin de destinations restreintes ou génèrent une demande de temps d'antenne suffisante pour affecter les clients modernes. Un SSID dédié doit néanmoins avoir un objectif clair, un propriétaire défini et un plan de sortie. Il ne doit pas devenir une zone de dépôt permanente pour les équipements que personne n'a documentés.
La plateforme d'authentification de Purple peut s'intégrer aux déploiements destinés aux invités, au personnel et aux environnements multi-locataires, tandis que le WLAN sous-jacent reste fourni par des plateformes telles que Meraki, Aruba, Ruckus, Mist ou UniFi. Pour l'accès du personnel nécessitant des contrôles d'identité plus stricts, les administrateurs peuvent évaluer l'approche WPA-Enterprise de Purple séparément de la méthode WPA2-Personal utilisée par les appareils existants à capacités limitées.
Concevoir le parcours visiteur autour du client
Un parcours invité moderne et sans mot de passe ne signifie pas que chaque client prend en charge toutes les fonctionnalités radio ou d'itinérance modernes. Le point d'accès et la plateforme d'authentification doivent toujours présenter un chemin WPA2 compatible pour les appareils WiFi 4. Les visiteurs doivent s'authentifier via le flux de travail invité prévu, tandis que le réseau applique la bonne politique dès la première association réussie.
Le roaming mérite des attentes réalistes. Un client WiFi 4 ne bénéficiera pas de la prise en charge de 802.11r simplement parce qu'un contrôleur plus récent gère les points d'accès. Réduisez les frictions grâce à la persistance des sessions et à une gestion intelligente des identifiants, mais testez les déplacements dans l'établissement avec les modèles d'appareils que vos invités utilisent. Si un appareil se déconnecte de manière répétée et relance son processus de Captive Portal, le problème peut provenir du comportement de roaming du client plutôt que de la page d'authentification.
Test opérationnel : Parcourez le même itinéraire avec un smartphone récent, un terminal Wi-Fi 4 connu et le plus ancien appareil spécialisé pris en charge. Comparez le temps d'association, la récupération DHCP, les invites d'authentification, la reprise des applications et la transition entre les points d'accès.
Pour les secteurs de l'hôtellerie, du résidentiel et des transports, évitez de placer des appareils existants non restreints aux côtés des systèmes opérationnels ou du personnel. Appliquez des VLANs basés sur les rôles et des règles de pare-feu, limitez le débit là où cela est justifié, surveillez les tentatives de reconnexion et l'utilisation du temps d'antenne, et fixez une date de révision pour chaque exception. L'intégration fonctionne lorsque la compatibilité héritée devient un service encadré, et non une concession invisible.
Quand maintenir la prise en charge du Wi-Fi 4 ou passer à une version supérieure
La décision doit être guidée par les risques et les dépendances, et non par le seul âge de la norme. Un établissement hôtelier a généralement intérêt à conserver la compatibilité WiFi 4 car il ne contrôle pas les capacités de tous les appareils des invités. Un prestataire de soins de santé peut avoir besoin d'une stratégie de migration parallèle, car supprimer la prise en charge avant de valider les équipements médicaux peut engendrer un risque opérationnel plus élevé que d'accepter temporairement des contraintes de capacité héritées.
Le secteur des transports mérite une attention particulière. Au deuxième trimestre 2025, plus de la moitié des connexions WiFi ferroviaires au Royaume-Uni utilisaient encore le WiFi 4, et 38 % étaient sur la bande 2.4 GHz. L'analyse attribue cette tendance aux équipements embarqués obsolètes, aux environnements de rames métalliques denses et aux contraintes de backhaul, plutôt qu'aux appareils anciens des passagers. (Analyse du WiFi ferroviaire au Royaume-Uni)
Utiliser une matrice de décision pratique
| Question | Maintenir un support contrôlé | Prioriser une mise à niveau |
|---|---|---|
| Dépendance des appareils | Les équipements critiques nécessitent toujours le 802.11n | Les appareils disposent d'un plan de remplacement pris en charge |
| Sécurité | WPA2-AES et la segmentation restent possibles | Les appareils nécessitent une protection obsolète |
| Effet sur le temps d'antenne (Airtime) | Les clients existants sont confinés et surveillés | Les stations lentes affectent matériellement le service |
| Population d'utilisateurs | Les invités ou les locataires apportent du matériel imprévisible | L'organisation contrôle tous les terminaux |
| Économie de la migration | Le remplacement perturberait les opérations cliniques, de transport ou résidentielles | Les coûts de mise à niveau sont inférieurs à la gestion continue des exceptions |
Les opérateurs de résidences et de logements locatifs privés ont souvent besoin d'une voie médiane. Remplacer les appareils de chaque locataire n'est pas réaliste, mais séparer le trafic des résidents, du personnel et des systèmes du bâtiment est réalisable. Dans le secteur de la santé, utilisez des réseaux parallèles validés pendant la transition et ne retirez le Wi-Fi 4 qu'après validation par les propriétaires des équipements. Dans l'hôtellerie, maintenez la compatibilité sur le service invité tout en protégeant le personnel et les systèmes de paiement grâce à des contrôles d'identité et de segmentation plus stricts.
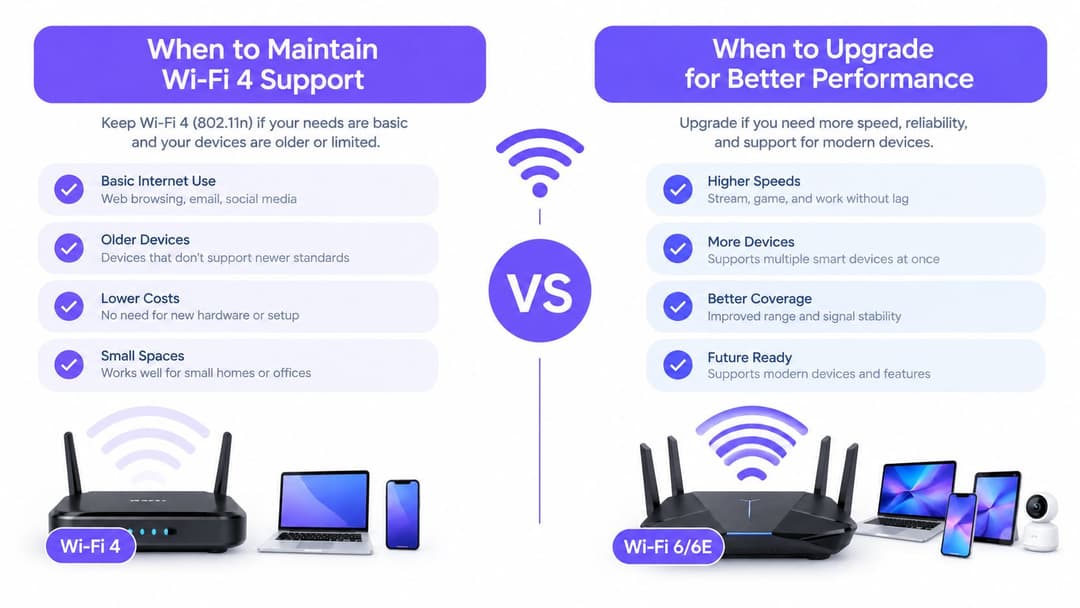
Procédez progressivement : inventoriez les clients, isolez les exceptions, mesurez le temps d'antenne et les taux d'échec, définissez les critères d'approvisionnement pour le matériel de remplacement, et supprimez la compatibilité uniquement lorsque le responsable de l'activité en accepte l'impact. L'abandon complet devient judicieux lorsque les appareils hérités ne respectent plus les exigences de sécurité, consomment un temps d'antenne disproportionné ou empêchent le réseau d'atteindre un objectif de service critique.
Purple aide les équipes réseau à gérer le WiFi des invités, du personnel et des environnements multi-locataires grâce à un accès basé sur l'identité, une authentification sans mot de passe et la prise en charge iPSK pour les appareils hérités. Visitez Purple pour découvrir comment sa plateforme peut s'intégrer à votre WLAN existant tout en offrant aux clients WiFi 4 un chemin contrôlé aux côtés des appareils plus récents.