Circa il 14.1% - 17.29% delle connessioni WiFi nel Regno Unito utilizza ancora il WiFi 4, o IEEE 802.11n, secondo le analisi condotte nel Regno Unito per il 2025 e il 2026. Questo rende il WiFi 4 un problema attuale di integrazione aziendale, non hardware obsoleto che si può tranquillamente ignorare.
Il Wi-Fi 4 è stato introdotto nel 2009, ma la sua base installata rimane attiva in hotel, ospedali, punti vendita, reti di trasporto, uffici, edifici residenziali e apparecchiature specialistiche. La sfida ingegneristica non consiste nello stabilire se gli access point più recenti siano in grado di pubblicizzare il Wi-Fi 6, bensì nel verificare se la rete sia in grado di accogliere i client legacy più lenti senza consentire loro di dettare le regole in materia di sicurezza, utilizzo dell'airtime, comportamento di roaming o esperienza degli ospiti.
Perché il Wi-Fi 4 è ancora importante nelle reti moderne
I dati principali variano a seconda dell'analisi, ma la conclusione operativa è coerente. Un'analisi del settore nel Regno Unito del 2026 ha posizionato il Wi-Fi 4 al 14.1% delle connessioni WiFi, insieme al 38.7% per il Wi-Fi 5, mentre un'altra fonte focalizzata sul Regno Unito ha registrato il 17.29% per le connessioni Wi-Fi 4. Questi risultati mostrano che l'802.11n rimane una parte significativa del mix di connessioni, piuttosto che un residuo in via di sparizione. (UK WiFi adoption analysis)
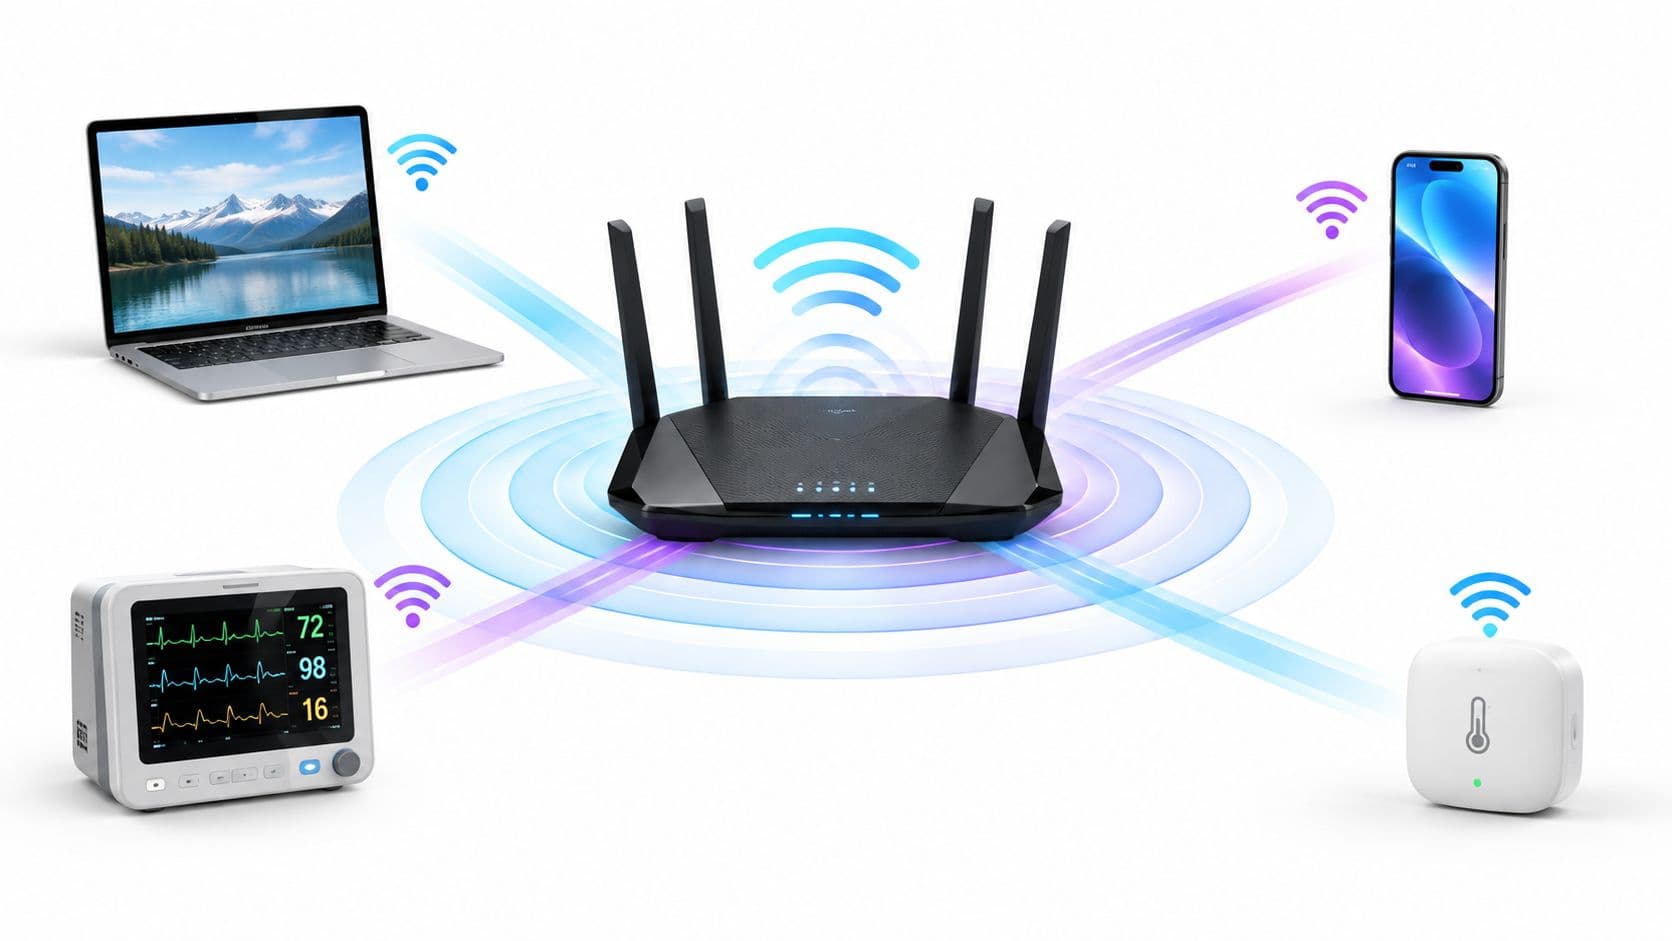
Questa persistenza ha diverse cause. Le reti per ospiti ereditano qualsiasi dispositivo i visitatori portino con sé. Le organizzazioni sanitarie possono utilizzare apparecchiature il cui ciclo di sostituzione è regolato da validazioni di sicurezza, approvvigionamenti e flussi di lavoro clinici, piuttosto che dalla roadmap wireless. I rivenditori hanno spesso scanner, casse, tablet, display e sensori con funzionalità molto diverse. Negli ambienti residenziali e build-to-rent, un proprietario controlla la rete di accesso ma non tutti i dispositivi degli inquilini.
Regola pratica: Progetta per i client che devi effettivamente supportare, non solo per i client mostrati nella scheda tecnica dell'access point più recente.
L'analisi del Regno Unito del 2025 ha rilevato il 17.29% di connessioni su WiFi 4, il 51.35% su WiFi 5 e il 31.02% su WiFi 6. Per la pianificazione delle WLAN aziendali, questo mix significa che una rete progettata come se ogni stazione supportasse le funzionalità più recenti può calcolare in modo errato la richiesta di airtime e i requisiti di compatibilità. (Analisi delle connessioni WiFi 4, 5 e 6 nel Regno Unito)
La risposta corretta non è preservare indefinitamente ogni vecchia decisione di progettazione. Si tratta di separare la compatibilità dalla capacità. Mantieni un percorso controllato per i dispositivi Wi-Fi 4 inevitabili, tienili lontani dal traffico moderno critico dove opportuno e misura il loro effetto sull'ambiente radio. I team di rete che valutano i requisiti di autenticazione, segmentazione e ciclo di vita dei client possono utilizzare la guida di Purple per i team WiFi e di rete come parte di questa valutazione più ampia.
Comprendere i fondamenti tecnici del Wi-Fi 4
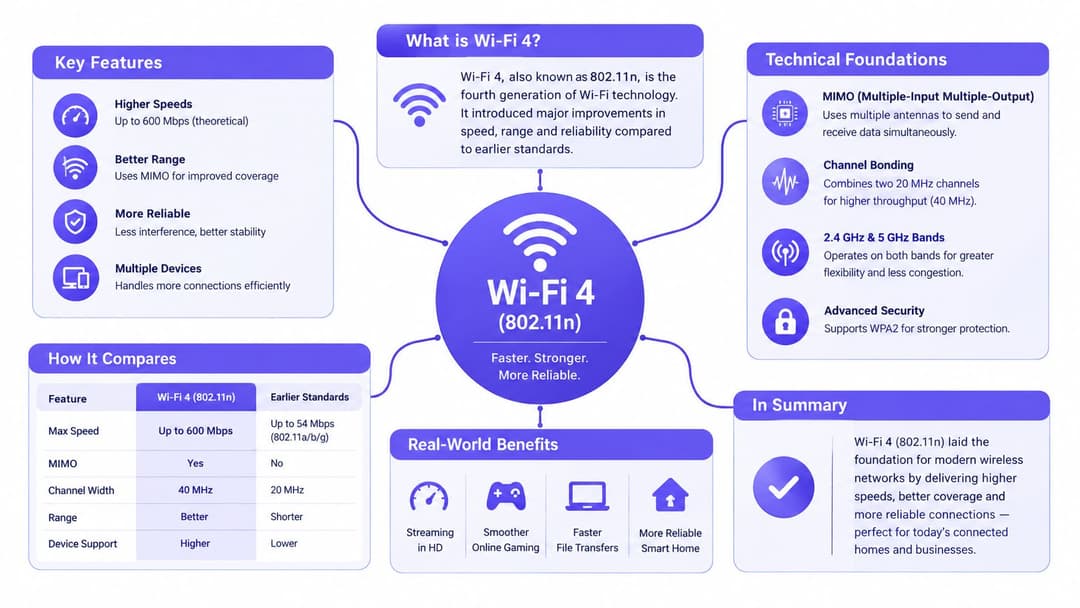
Il WiFi 4 è il nome dato dalla WiFi Alliance allo standard IEEE 802.11n. Introdotto nel 2009 e denominato WiFi 4 nel 2018, combinava diverse tecniche radio che hanno spinto le reti wireless ben oltre la generazione 802.11g. Questa evoluzione è ancora importante nelle distribuzioni miste, dove i client legacy devono coesistere con piattaforme e access point più recenti. (Panoramica sulla storia e gli standard del WiFi)
Il MIMO aggiunge percorsi radio simultanei
MIMO, o Multiple Input Multiple Output, utilizza più antenne per trasmettere e ricevere flussi spaziali. Una connessione a flusso singolo ha un unico percorso per il traffico, mentre una connessione MIMO può trasportare diversi flussi contemporaneamente, a condizione che il client e l'access point supportino la configurazione d'antenna richiesta e che le condizioni radio siano idonee.
Il MIMO può aumentare la velocità di trasmissione e migliorare la resilienza, ma la capacità pubblicizzata rappresenta un limite teorico. Un client con meno antenne non può utilizzare tutti i flussi spaziali disponibili. Anche i riflessi, la distanza, il rumore e l'orientamento del dispositivo influiscono sulle prestazioni. In produzione, considera il MIMO come una funzionalità di capacità, non come una garanzia che ogni dispositivo Wi-Fi 4 raggiungerà la stessa velocità.
Il channel bonding amplia il percorso
Il Wi-Fi 4 può combinare due canali a 20 MHz in un canale a 40 MHz. Il canale più ampio può trasportare più dati, ma occupa una porzione maggiore di spettro e aumenta la possibilità di conflitti con le celle vicine.
Questo compromesso è particolarmente significativo sui 2.4 GHz. Le linee guida del Regno Unito descrivono i dispositivi Wi-Fi 4 come in grado di raggiungere tipicamente una PHY rate di 300 Mbps sui 2.4 GHz con canali a 20/40 MHz. Si nota inoltre che l'802.11n è limitato a 40 MHz, mentre le generazioni di WiFi più recenti possono utilizzare canali a 80 MHz. (UK WiFi user guide)
Il funzionamento dual-band cambia la progettazione della rete
Il Wi-Fi 4 ha contribuito a rendere comune il funzionamento dual-band nelle case e nelle aziende. La banda a 2.4 GHz generalmente si propaga più lontano e attraversa le pareti in modo più efficace, mentre quella a 5 GHz solitamente offre una velocità maggiore su una portata più breve. Queste differenze influiscono sulla pianificazione della copertura, sullo steering dei client e sul posizionamento dei dispositivi legacy. (UK WiFi history and band guidance)
L'aggregazione dei frame migliora l'efficienza raggruppando più frame di dati in un'unica trasmissione più grande, riducendo l'overhead dovuto all'invio separato di ciascun frame. Combinata con MIMO, channel bonding e funzionamento dual-band, ha innalzato il throughput teorico fino a 600 Mbit/s, un cambiamento sostanziale rispetto alle velocità della classe 54 Mbps dell'802.11g. (WiFi standard history)
Caratteristiche prestazionali nel mondo reale
Una velocità PHY di 300 Mbps è un valore nominale a livello di collegamento, non una garanzia di throughput. In produzione, l'overhead del protocollo, le ritrasmissioni, la qualità del segnale, le capacità del client, l'elaborazione della crittografia e la contesa determinano l'effettivo traffico applicativo che raggiunge l'utente. La questione pratica riguarda la quantità di airtime consumata da un client Wi-Fi 4 per trasmettere tale traffico, in particolare nelle distribuzioni miste in cui le stazioni legacy condividono le celle con dispositivi più recenti.
La larghezza del canale è una decisione di capacità
Sulla banda a 2.4 GHz, il funzionamento a 40 MHz può sembrare interessante in un test di laboratorio. In un hotel, in un condominio o in un piano di uffici, il canale più ampio occupa una parte maggiore di una banda già affollata e aumenta l'esposizione alle interferenze dei canali adiacenti. Gli access point vicini creano anche conflitti sullo stesso canale, costringendo le stazioni ad attendere prima di trasmettere.
Una configurazione di base conservativa funziona meglio in ambienti ad alta densità:
- Utilizzare 20 MHz su 2.4 GHz: Ogni cella occupa meno spettro, migliorando la coesistenza e il riutilizzo dei canali.
- Considerare i 40 MHz come opzionali: Possono essere adatti a un sito poco affollato, ma abilitarli in una proprietà aziendale densa riduce la flessibilità di pianificazione.
- Utilizzare i 5 GHz in modo mirato: Il WiFi 4 supporta la banda a 5 GHz, sebbene il suo massimo di 40 MHz sia più stretto rispetto ai canali a 80 MHz introdotti dalle generazioni successive.
I canali più ampi comportano quindi un compromesso diretto in termini di capacità. Possono aumentare la velocità dei dati per un client abilitato, riducendo al contempo il riutilizzo dei canali e aumentando l'area in cui gli access point entrano in conflitto. In una progettazione multi-AP, i canali riutilizzabili spesso forniscono una capacità complessiva maggiore rispetto al rendere ogni canale il più ampio possibile.
I client lenti consumano tempo di trasmissione
Una stazione WiFi 4 che utilizza una modulazione e una codifica inferiori impiega più tempo per trasmettere lo stesso carico utile. Poiché il mezzo è condiviso, tale stazione può occupare una quantità sproporzionata di tempo di trasmissione. Questo non riduce necessariamente la velocità di collegamento di tutti gli altri dispositivi in modo diretto, ma lascia meno opportunità di trasmissione per i client più veloci.
L'effetto varia a seconda del sito:
- Una camera d'hotel: I dispositivi degli ospiti più datati potrebbero associarsi con successo sulla frequenza a 2.4 GHz, ma le interferenze e i tentativi di riconnessione rendono lo streaming discontinuo.
- Un reparto ospedaliero: I monitor legacy possono inviare pochi dati rimanendo associati per lunghi periodi. L'utilizzo dell'airtime e il comportamento in roaming contano più della larghezza di banda nominale.
- Un'area di vendita al dettaglio: I tablet dei punti vendita possono apparire funzionanti al limite della copertura, mentre tentano ripetutamente di elaborare le transazioni mentre il personale si sposta tra le celle.
Anche l'identità del client influisce sui test. La randomizzazione dell'indirizzo MAC modifica il modo in cui un dispositivo si presenta durante il rilevamento e la connessione. Gli amministratori che esaminano l'onboarding degli ospiti dovrebbero includere un test controllato con il simulatore di randomizzazione MAC di Purple. Questo controllo aiuta a separare i problemi di autenticazione o di policy dal comportamento causato dalla variazione dell'indirizzo del client, il che è particolarmente rilevante quando si integrano dispositivi Wi-Fi 4 con piattaforme moderne come Purple.
Protocolli di sicurezza e protezione dei dispositivi legacy
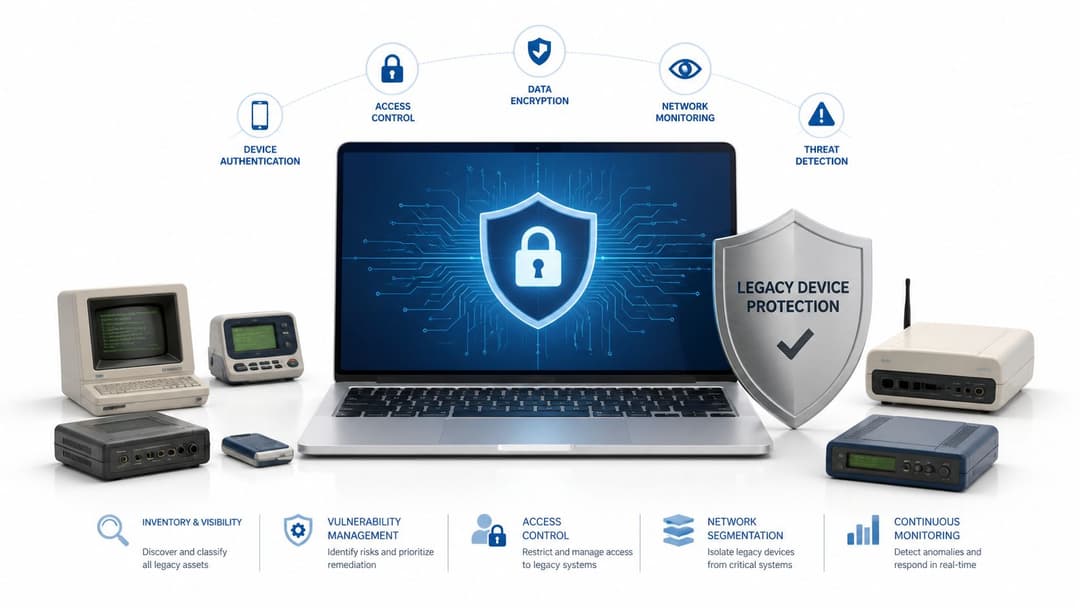
La compatibilità con il Wi-Fi 4 non richiede l'accettazione di una sicurezza debole. La distinzione più importante è tra WPA con TKIP e WPA2 con AES.
Il protocollo TKIP è stato introdotto per aiutare i dispositivi hardware più vecchi a superare il WEP, ma oggi è deprecato e non dovrebbe costituire la base di una WLAN di produzione. WPA2-AES rimane il minimo pratico per le reti aziendali che supportano sistemi legacy, a condizione che l'hardware client lo supporti e che l'implementazione utilizzi un'adeguata segmentazione e controlli delle credenziali.
Le passphrase condivise creano un'esposizione evitabile
Molti vecchi dispositivi Wi-Fi 4 supportano WPA2-Personal ma non i moderni metodi di onboarding aziendali. Questo può spingere i team a utilizzare una passphrase condivisa. Questa configurazione è semplice, ma crea un problema di gestione: una volta nota la password, gli amministratori non possono distinguere facilmente un dispositivo autorizzato da uno non autorizzato che utilizza la stessa credenziale.
La modifica della password condivisa interrompe il funzionamento di ogni dispositivo connesso. Lasciarla invariata prolunga la validità di credenziali che potrebbero essere state copiate, annotate o integrate in apparecchiature non gestite. La creazione di un SSID separato può ridurre l'area di impatto, ma un numero eccessivo di SSID aumenta il traffico di gestione e rende la progettazione radio più difficile da controllare.
Una chiave pre-condivisa basata sull'identità, o iPSK, offre una via di mezzo più controllata. Ogni dispositivo o utente approvato può ricevere una chiave distinta mentre la WLAN continua a utilizzare la crittografia WPA2. La revoca di una chiave non richiede la sostituzione delle credenziali utilizzate da tutti gli altri dispositivi. Purple fornisce il supporto iPSK come parte del suo approccio per i dispositivi legacy, consentendo ai team di valutarlo insieme alla propria architettura di segmentazione e controllo degli accessi esistente.
Il roaming richiede test separati
I client WiFi 4 generalmente non supportano le funzionalità di roaming rapido disponibili nelle generazioni di client più recenti, tra cui 802.11r Fast BSS Transition. Un dispositivo che si sposta tra gli access point potrebbe quindi subire un'interruzione visibile durante la riassociazione e il completamento dello scambio di sicurezza.
Tale interruzione può essere tollerabile per un visitatore che naviga sul web. Può essere invece inaccettabile per un dispositivo clinico mobile, un'applicazione vocale, uno scanner portatile o un flusso di lavoro che dipende da una connettività continua. Testa il modello reale del client, non solo l'access point. La documentazione del fornitore può descrivere il supporto al roaming a livello di infrastruttura, mentre il dispositivo installato potrebbe ancora mancare della necessaria funzionalità lato client.
Per una WLAN in modalità mista, mantieni la policy lineare:
- Rifiuta il TKIP ovunque lo consenta la popolazione di dispositivi legacy.
- Utilizza WPA2-AES per la compatibilità con Wi-Fi 4.
- Isola i dispositivi che non possono soddisfare i criteri di sicurezza della rete principale.
- Assegna credenziali univoche laddove le password condivise creino un rischio inaccettabile.
- Convalida il roaming, la riautenticazione e il ripristino delle applicazioni sull'hardware.
Integrazione del Wi-Fi 4 con l'autenticazione Purple
Un'integrazione Wi-Fi 4 dovrebbe iniziare con un inventario dei dispositivi, non con un SSID. Registra quali client richiedono i 2.4 GHz, quali supportano i 5 GHz, quali possono utilizzare WPA2-AES e quali dipendono da una credenziale WPA2-Personal condivisa. Successivamente, classifica i dispositivi in base all'impatto aziendale. Un telefono ospite, un lettore di codici a barre e un monitor medico possono utilizzare tutti l'802.11n, ma non dovrebbero ricevere la stessa policy di accesso.
iPSK è utile quando l'hardware legacy supporta WPA2-Personal ma non è in grado di completare la registrazione basata su certificati o WPA3. La rete può assegnare una chiave precondivisa univoca a ogni identità o dispositivo approvato, offrendo revoca e tracciabilità senza richiedere l'aggiornamento del firmware del client. In questo modo si evita la tipica scelta tra una password condivisa generica e un dispositivo isolato privo di un controllo centralizzato del ciclo di vita.
Scegli attentamente il limite del SSID
Mantieni i client WiFi 4 su un SSID condiviso quando possono soddisfare gli stessi requisiti di crittografia, VLAN, firewall e policy di utilizzo accettabile dei dispositivi più recenti. Un singolo SSID può semplificare l'esperienza utente e ridurre la tentazione di creare una rete separata per ogni tipo di dispositivo insolito.
Utilizza un SSID legacy dedicato quando i dispositivi richiedono controlli diversi, necessitano di destinazioni limitate o generano una richiesta di airtime tale da influire sui client moderni. Un SSID dedicato deve comunque avere uno scopo chiaro, un proprietario definito e un piano di dismissione. Non deve diventare una discarica permanente per apparecchiature che nessuno ha documentato.
La piattaforma di autenticazione di Purple può essere impiegata in distribuzioni guest, staff e multi-tenant, mentre la WLAN sottostante continua a essere fornita da piattaforme come Meraki, Aruba, Ruckus, Mist o UniFi. Per l'accesso del personale che richiede controlli di identità più rigorosi, gli amministratori possono valutare l'approccio WPA-Enterprise di Purple separatamente dal percorso WPA2-Personal utilizzato dai dispositivi legacy con risorse limitate.
Costruisci il flusso degli ospiti attorno al client
Un moderno percorso per gli ospiti senza password non significa che ogni client supporti ogni moderna funzionalità radio o di roaming. L'access point e la piattaforma di autenticazione devono comunque presentare un percorso WPA2 compatibile per i dispositivi Wi-Fi 4. I visitatori devono autenticarsi tramite il flusso di lavoro previsto per gli ospiti, mentre la rete applica i criteri corretti fin dalla prima associazione riuscita.
Il roaming merita aspettative realistiche. Un client Wi-Fi 4 non otterrà il supporto 802.11r solo perché un controller più recente gestisce gli access point. Riduci gli attriti grazie alla persistenza della sessione e a una gestione sensata delle credenziali, ma testa gli spostamenti all'interno della struttura con i modelli di dispositivi effettivamente utilizzati dagli ospiti. Se un dispositivo si disconnette ripetutamente e riavvia il processo del Captive Portal, il problema potrebbe risiedere nel comportamento di roaming del client piuttosto che nella pagina di autenticazione.
Test operativo: Percorri lo stesso tragitto con un telefono di ultima generazione, un telefono WiFi 4 noto e il dispositivo specialistico più vecchio supportato. Confronta il tempo di associazione, il ripristino DHCP, le richieste di autenticazione, il ripristino delle applicazioni e la transizione tra access point.
Per i settori hospitality, residenziale e dei trasporti, evita di collocare dispositivi legacy non limitati accanto ai sistemi del personale o operativi. Applica VLAN basate sui ruoli e regole di firewall, limita la larghezza di banda dove giustificato, monitora i tentativi di connessione e l'utilizzo dell'airtime, e stabilisci una data di revisione per ogni eccezione. L'integrazione funziona quando la compatibilità legacy diventa un servizio regolamentato e non una concessione invisibile.
Quando mantenere il supporto WiFi 4 rispetto all'aggiornamento
La decisione deve basarsi sul rischio e sulle dipendenze, non solo sull'età dello standard. Una struttura ricettiva di solito trae vantaggio dal mantenere la compatibilità con il Wi-Fi 4 perché non controlla le capacità di ogni singolo dispositivo degli ospiti. Un fornitore di servizi sanitari potrebbe aver bisogno di un percorso di migrazione parallelo, poiché rimuovere il supporto prima di aver convalidato le apparecchiature mediche può creare un rischio operativo maggiore rispetto all'accettazione di temporanei vincoli di capacità legati ai sistemi legacy.
Il settore dei trasporti merita una particolare attenzione. Nel secondo trimestre del 2025, oltre la metà delle connessioni WiFi ferroviarie nel Regno Unito utilizzava ancora il Wi-Fi 4, e il 38% era su frequenza 2.4 GHz. L'analisi associa questo pattern alle apparecchiature di bordo legacy, agli ambienti delle carrozze in metallo denso e ai vincoli di backhaul, piuttosto che ai vecchi dispositivi dei passeggeri. (UK rail WiFi analysis)
Usa una matrice decisionale pratica
| Domanda | Mantenere il supporto controllato | Dare priorità a un upgrade |
|---|---|---|
| Dipendenza dai dispositivi | Le apparecchiature critiche richiedono ancora 802.11n | I dispositivi hanno un percorso di sostituzione supportato |
| Sicurezza | WPA2-AES e la segmentazione rimangono possibili | I dispositivi richiedono una protezione obsoleta |
| Effetto sull'airtime | I client legacy sono contenuti e monitorati | Le stazioni lente influiscono concretamente sul servizio |
| Popolazione utenti | Gli ospiti o i locatari utilizzano hardware imprevedibile | L'organizzazione controlla tutti gli endpoint |
| Economia della migrazione | La sostituzione interromperebbe le attività cliniche, di trasporto o dei residenti | I costi di upgrade sono inferiori rispetto alla gestione continua delle eccezioni |
Gli operatori residenziali e build-to-rent hanno spesso bisogno di una via di mezzo. Sostituire ogni dispositivo degli inquilini non è realistico, ma separare il traffico di residenti, personale e sistemi dell'edificio è fattibile. In ambito sanitario, si consiglia di gestire reti parallele validate durante la transizione e dismettere il WiFi 4 solo dopo l'approvazione dei proprietari delle apparecchiature. Nel settore hospitality, è opportuno mantenere la compatibilità sul servizio ospiti, proteggendo al contempo il personale e i sistemi di pagamento tramite controlli di identità e segmentazione più efficaci.
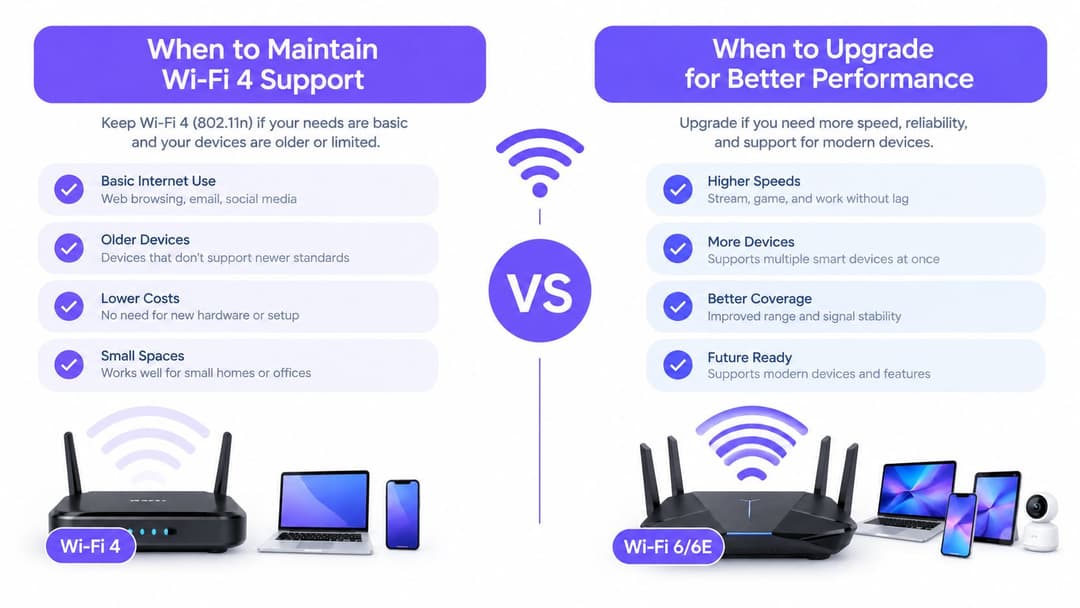
Procedi gradualmente: inventaria i client, isola le eccezioni, misura il tempo di trasmissione (airtime) e i tassi di errore, definisci i requisiti di approvvigionamento per l'hardware sostitutivo e rimuovi la compatibilità solo quando il titolare dell'azienda ne accetta l'impatto. La dismissione completa diventa sensata quando i dispositivi legacy non soddisfano più i requisiti di sicurezza, consumano una quantità sproporzionata di airtime o impediscono alla rete di raggiungere un obiettivo di servizio critico.
Purple aiuta i team di rete a gestire il WiFi di ospiti, personale e multi-tenant con accesso basato sull'identità, autenticazione senza password e supporto iPSK per i dispositivi legacy. Visita Purple per vedere come la sua piattaforma può integrarsi con la tua WLAN esistente, offrendo al contempo ai client Wi-Fi 4 un percorso controllato accanto ai dispositivi più recenti.