Venerdì sera. La hall è piena, una conferenza è appena terminata per un aperitivo e il team della struttura pensa che la rete stia reggendo abbastanza bene. Poi gli ospiti iniziano a lamentarsi del fatto che la pagina di accesso WiFi sembra strana. Alcuni non riescono a riconnettersi. Le prime segnalazioni sui pagamenti con carta iniziano a giungere alla reception, non perché le casse siano fuori servizio, ma perché qualcuno ha creato un bridge wireless non autorizzato verso un'area che non avrebbe mai dovuto raggiungere.
Questo è il momento in cui la "guest WiFi" smette di essere una funzione di comodità e diventa un problema operativo, un problema di sicurezza e, molto rapidamente, un problema per il consiglio di amministrazione.
Nelle strutture multi-tenant, hotel, proprietà retail, strutture sanitarie e immobili a uso misto, raramente vedo confini netti tra il rischio degli ospiti e quello del personale. Gli stessi access point, controller, percorsi di switching, dashboard cloud e flussi di lavoro di identità supportano entrambi. Se li valuti come silos separati, di solito perdi di vista l'esposizione reale: credenziali condivise, revoca debole, dispositivi non gestiti, fiducia ereditata dai vendor e scarsa visibilità sul piano di controllo.
Quando un'interruzione di WiFi diventa un caso di rischio
Molti incidenti wireless non iniziano con un malware. Iniziano con la comodità.
Una sede stampa una password WiFi condivisa alla reception perché riduce gli attriti. Un Captive Portal rimane in funzione molto tempo dopo che il team di installazione originale se n'è andato. Gli aggiornamenti del firmware vengono rimandati perché nessuno vuole rischiare interruzioni prima di un periodo di forte attività. Un installatore terzo lascia l'accesso di gestione più ampio del previsto perché l'implementazione doveva essere completata prima del giorno dell'inaugurazione.
La catena che di solito viene tralasciata
Nel settore hospitality e negli ambienti multi-tenant, il guasto raramente risiede in un solo componente. È la combinazione che fa danni:
- Fiducia condivisa: Una sola password, riutilizzata da ospiti, personale temporaneo, appaltatori e talvolta dispositivi interni di back-of-house.
- Separazione debole: Un percorso "ospiti" che non è così isolato dai sistemi operativi come suggerito dal diagramma.
- Proprietà obsoleta: Nessun proprietario designato per SSID, policy del controller, regole di accesso o modifiche al portale.
- Prove insufficienti: Quando si verifica un problema, i log esistono, ma non sono allineati in modo abbastanza chiaro da rispondere rapidamente a domande di base.
Ecco perché una valutazione del rischio di rete è importante. Costringe il team a verificare se la realtà vissuta della rete corrisponda alle ipotesi presenti nei documenti di policy e nei disegni di progettazione.
Il traffico degli ospiti e quello del personale possono risiedere su SSID diversi, ma dipendono comunque dalla stessa infrastruttura wireless, dalle stesse decisioni di identità e spesso dalle stesse persone che la mantengono stabile.
Ho visto team operativi trattare gli incidenti relativi alla rete WiFi per gli ospiti come semplici problemi di customer experience, finché l'area d'impatto non si è estesa ai pagamenti, ai sistemi dell'edificio, all'accesso del personale o alla segnalazione degli incidenti. A quel punto, la risoluzione tecnica è solo metà del lavoro. La conversazione più difficile riguarda il motivo per cui nessuno abbia identificato tale dipendenza in precedenza.
Per le strutture che desiderano un esempio pratico di come le operazioni connesse delle sedi dipendano da un'infrastruttura digitale affidabile, vale la pena esaminare il lavoro di Purple con Manchester Airport Group. La lezione non è che ogni sito ha la stessa architettura. È che la connettività rivolta al pubblico si trova molto più vicina alle operazioni principali di quanto molti team vogliano ammettere.
Cosa rivela davvero un'interruzione
Quando l'accesso wireless fallisce, non stai solo testando radio e roaming. Stai testando:
- Disciplina dell'identità: Chi è stato autorizzato ad accedere, in che modo si è autenticato e con quale rapidità è possibile revocare l'accesso.
- Qualità della segmentazione: Se un dispositivo compromesso o non gestito può spostarsi oltre il confine previsto.
- Resilienza operativa: Se la sede può continuare a servire i clienti durante le attività di contenimento e ripristino.
Ecco perché i disservizi diventano storie di rischio. Il sintomo del WiFi è visibile per primo. Il fallimento del controllo sottostante è di solito più vecchio.
Cosa significa concretamente la valutazione del rischio di rete
Una valutazione del rischio di rete non è un penetration test con una nuova etichetta. Non è una revisione del firewall una tantum e non è una scansione delle vulnerabilità scaricata in un foglio di calcolo che nessuno ricontrolla.
Si tratta di una disciplina ripetibile per decidere dove la tua rete può fallire, come avverrebbe tale guasto, quale sarebbe l'impatto aziendale e quali controlli meritano uno sforzo ingegneristico immediato.
Pensa come un perito edile
Un ispettore edilizio competente non aspetta che scoppi un incendio, non controlla una sola porta per poi dichiarare l'edificio sicuro. Esamina la struttura, i cablaggi, il controllo degli accessi, le vie di fuga, la cronologia della manutenzione e se l'edificio è ancora in grado di ospitare in sicurezza le persone che vi fanno affidamento.
Il rischio wireless funziona allo stesso modo.
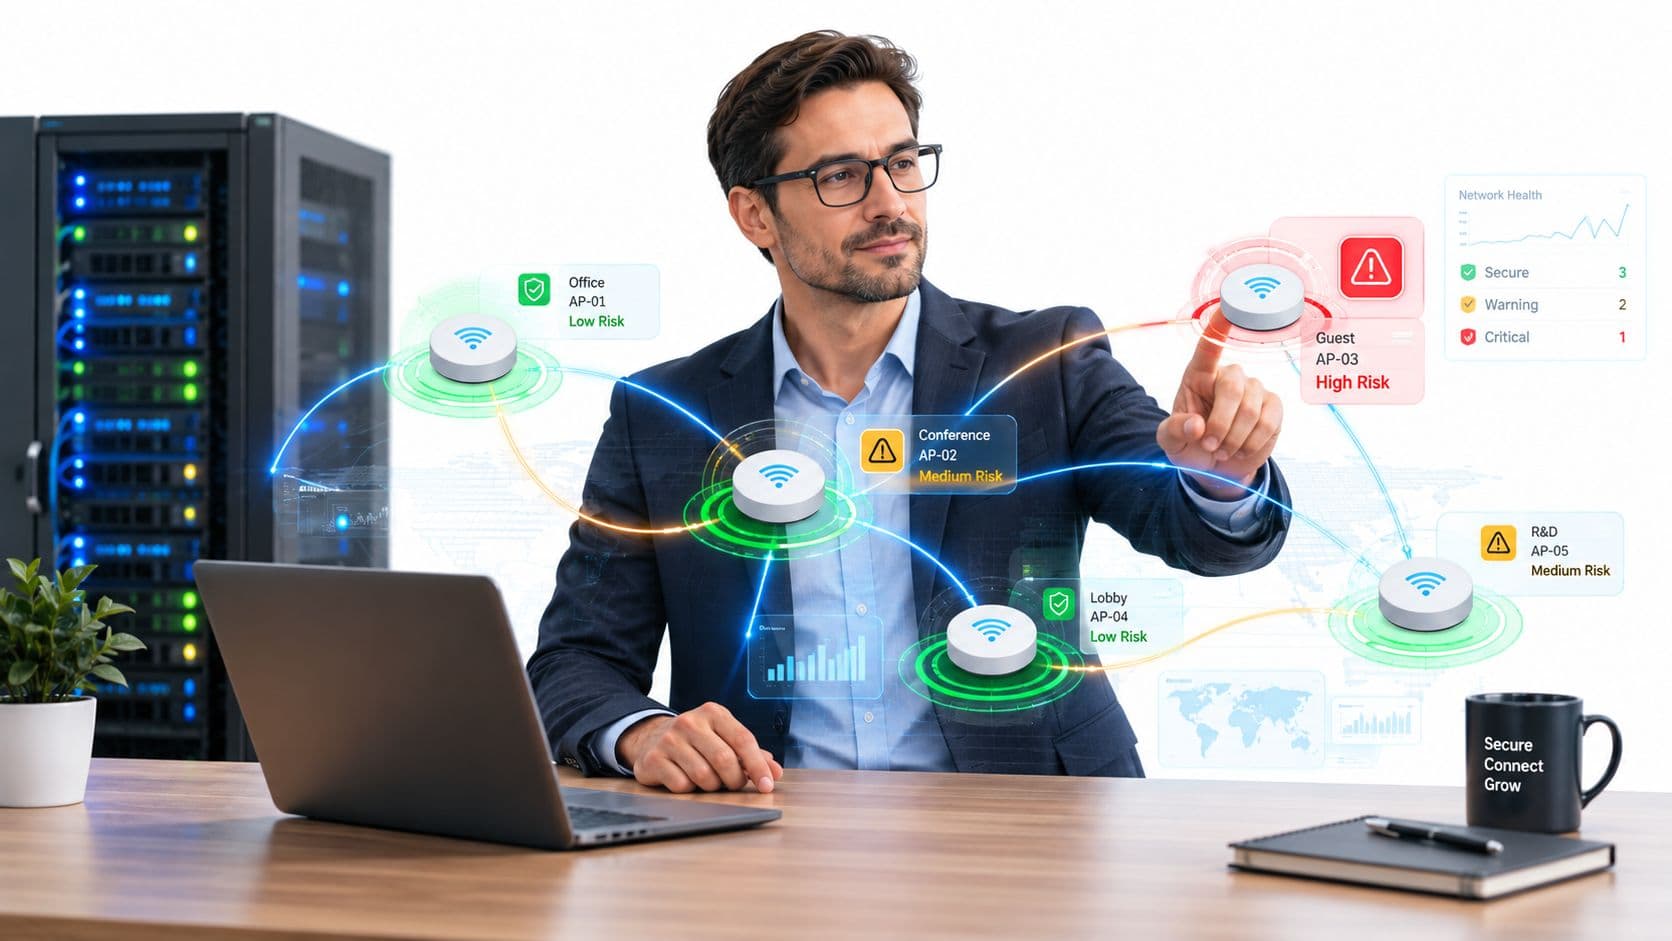
Valuta gli access point, i controller, i percorsi di commutazione, il piano di gestione cloud, il flusso di autenticazione, l'integrazione della directory, il ciclo di vita dei certificati, le dipendenze di terze parti e le abitudini operative correlate. Successivamente, ripeti la valutazione ogni volta che l'ambiente cambia - perché cambia continuamente.
Cosa rientra in questa disciplina
Una valutazione solida di solito combina questi elementi:
- Rilevamento degli asset su componenti cablati, wireless e gestiti in cloud.
- Modellazione delle minacce legata al modo in cui persone, dispositivi e fornitori interagiscono con la rete.
- Analisi delle vulnerabilità di firmware, configurazione, esposizione della gestione e controlli di identità.
- Valutazione del rischio in termini di business, non solo di gravità tecnica.
- Pianificazione della remediation con proprietari, scadenze e prove dell'efficacia della correzione.
La direzione del Regno Unito è chiara su questo punto. Il Cyber Assessment Framework dell'NCSC richiede alle organizzazioni di adottare misure adeguate per identificare, valutare e comprendere i rischi per la sicurezza delle reti e dei sistemi informativi che supportano funzioni essenziali, ed è progettato per l'autovalutazione o la valutazione esterna indipendente rispetto a una baseline sistematica.
Questo è fondamentale perché estrae la valutazione del rischio di rete dalla categoria delle attività ad hoc. Se il vostro WiFi supporta il check-in, i punti vendita, la mobilità del personale clinico, l'accesso dei locatari o le operazioni dell'edificio, supporta funzioni essenziali, indipendentemente dal fatto che il vostro team lo abbia formalmente etichettato in questo modo.
Perché guest e staff non possono essere silos separati
La maggior parte delle organizzazioni documenta ancora la rete WiFi per gli ospiti e la rete WiFi per il personale come se fossero programmi distinti. Sulla carta, questo approccio sembra ordinato. All'atto pratico, nasconde i punti di contatto.
- Infrastruttura condivisa: Access point, controller, uplink e amministrazione cloud sono comunemente condivisi.
- Decisioni sull'identità condivise: Appaltatori, personale temporaneo e ruoli ibridi confondono le categorie di "ospite" e "dipendente".
- Modalità di guasto condivise: Errori di configurazione, revoche inefficienti o la compromissione di un fornitore possono colpire ogni SSID contemporaneamente.
Regola pratica: Se lo stesso team lo amministra, la stessa piattaforma lo applica o la stessa interruzione lo influenza, valutalo come un'unica superficie di rischio.
Questo non significa applicare la stessa policy a ogni rete. Significa costruire un quadro unico dei rischi prima di decidere dove siano giustificati l'isolamento, un'identità più forte o metodi di accesso differenti.
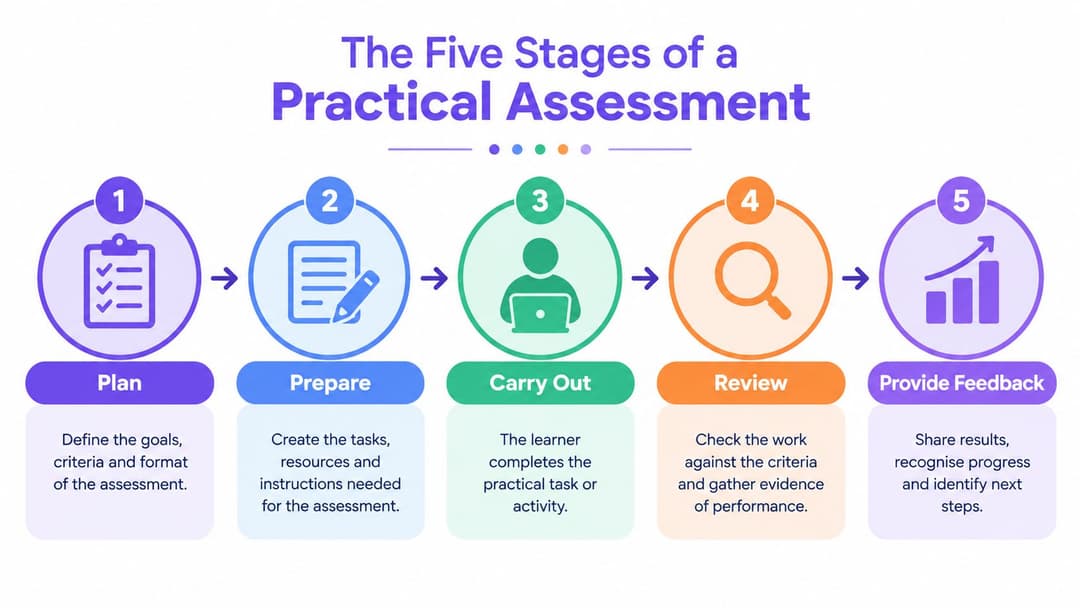
Le cinque fasi di una valutazione pratica
Una valutazione del rischio di rete basata su una teoria consolidata spesso si blocca sulla qualità dei risultati. Una valutazione utile produce elementi che l'ingegneria, l'audit e le operazioni possono utilizzare tutti senza necessità di traduzione.
Fase uno: inventario degli asset
Se l'inventario è debole, ogni fase successiva è solo congettura.
Per i patrimoni immobiliari ad alta densità di WiFi, un inventario credibile dovrebbe andare oltre il semplice conteggio dell'hardware. Dovrebbe mappare scopo dell'SSID, proprietario, metodo di autenticazione, versione del firmware, relazione con il controller, mappatura VLAN o delle policy, tenant o dipartimento servito e dipendenza da servizi di directory o cloud.
Mi aspetterei anche di vedere evidenziate chiaramente le classi di dispositivi non gestiti. Dispositivi medici, terminali POS, telecamere, controlli di edifici, chioschi e dispositivi di proprietà degli ospiti non presentano gli stessi presupposti di attendibilità.
I team di solito falliscono in questo frangente in uno dei due modi seguenti:
- Fogli di calcolo statici: Creati una volta per un audit e poi abbandonati.
- Responsabilità incompleta: L'oggetto tecnico viene elencato, ma nessuno assume la responsabilità della decisione aziendale che vi risiede dietro.
Fase due: modellazione delle minacce
La modellazione delle minacce è il momento in cui decidi cosa può fare l'attaccante, l'insider negligente, il fornitore compromesso o il sistema configurato male.
Nei settori delle telecomunicazioni e delle reti, le aspettative nel Regno Unito stanno superando la logica generica del perimetro. Il Telecommunications Security Code of Practice stabilisce che i provider dovrebbero valutare i rischi non solo per l'azienda e la rete del provider, ma anche per gli utenti finali, inclusi la perdita di disponibilità e le fughe di dati personali, e dovrebbero utilizzare la modellazione delle minacce per identificare minacce, vulnerabilità e vettori di attacco. La stessa fonte osserva inoltre che la minaccia principale per l'infrastruttura di telecomunicazioni del Regno Unito nel 2024-2025 è stata Salt Typhoon, e che 4 dei 9 incidenti informatici ricevuti da Ofcom erano probabilmente inferiori alle soglie di segnalazione obbligatoria, suggerendo un conteggio parziale ai margini, mentre il phishing è rimasto il tipo di violazione più diffuso e dirompente nel contesto più ampio dell'indagine del Regno Unito, come descritto nel Telecommunications Security Code of Practice.
Per le reti delle sedi, il modello di minaccia pratico di solito include:
- Abuso di identità: password condivise, onboarding degli ospiti debole, account del personale obsoleti, revoca ritardata.
- Esposizione del piano di gestione: accesso amministrativo al controller, token API, account vendor ereditati.
- Abuso del livello radio: AP non autorizzati, impersonificazione, tentativi di deautenticazione, pattern di onboarding non sicuri.
- Guasto delle dipendenze: interruzione del controllo cloud, interruzione dell'ISP, problemi con l'identity provider di terze parti.
Fasi tre, quattro e cinque
Una volta chiaro il modello, il lavoro sulle vulnerabilità diventa più mirato. Non limitarti a scansionare ciò che è instradabile da un segmento centrale. Esamina controller wireless, componenti del portale, API di gestione, baseline del firmware, gestione dei certificati e ruoli amministrativi. Le verifiche autenticate sono fondamentali perché le scansioni non autenticate spesso non rilevano proprio quelle derive che creano una reale esposizione.
Quindi, valutate il rischio utilizzando un linguaggio comprensibile per il direttore operativo. "Vulnerabilità critica sul parco AP" è meno utile di "la compromissione del percorso di autenticazione condiviso potrebbe interrompere l'onboarding degli ospiti, la mobilità del personale e le procedure di pagamento di emergenza nei momenti di massima affluenza".
Concludi con un piano di rimediazione che ordina il lavoro in base alla riduzione del rischio per ora di ingegneria. Di solito questo significa risolvere prima i problemi meno visibili ma fondamentali.
- Eliminare le PSK condivise dove possibile
- Rafforzare i flussi di lavoro per l'accesso amministratore e la revoca
- Applicare le patch al firmware dei controller e degli AP
- Convalidare la segmentazione con test dal vivo, non tramite l'analisi dei diagrammi
- Assegnare un responsabile e una data di scadenza a ogni intervento
Un piano di remediation senza responsabili nominati è solo un backlog ben formattato.
Ciò che funziona è la sequenza. L'inventario alimenta la modellazione delle minacce. La modellazione delle minacce restringe il lavoro sulle vulnerabilità. Il punteggio aiuta l'ingegneria a scegliere. La remediation chiude il cerchio.
Fattori normativi e di conformità nel Regno Unito
Nel Regno Unito, il tema della conformità è spesso l'ambito in cui i team di rete acquisiscono influenza o, al contrario, generano lavoro duplicato. Se utilizzati correttamente, i requisiti normativi definiscono meglio l'ambito della valutazione. Se usati male, generano flussi paralleli di prove di cui nessuno si fida.
Il contesto nazionale più ampio è fondamentale. Il National Risk Register 2025 del governo del Regno Unito rileva che la versione esterna della National Security Risk Assessment include 89 rischi suddivisi in 9 temi, con il cyber elencato come uno di questi temi, e spiega che il registro rappresenta la versione pubblica della valutazione interna del Regno Unito sui rischi più gravi per il paese. Insieme alla visione del NCSC sull'assurance informatica strutturata, ciò rende il rischio informatico e di rete parte della pianificazione della resilienza, e non solo una questione di igiene IT, come riflesso nel contesto delle politiche in materia di rischio e cyber del governo del Regno Unito.
Cosa significano i framework nella pratica
Se gestisci la connettività di una sede, di un patrimonio immobiliare o di un tenant, la domanda utile è semplice: quale obbligo impone quale decisione di controllo?
| Framework | Controllo di rete attivante | Prove richieste | Frequenza di valutazione |
|---|---|---|---|
| CAF | Identificazione e gestione dei rischi di sicurezza per i sistemi che supportano funzioni essenziali | Registro degli asset, diagrammi di architettura, proprietà dei controlli, piano di trattamento firmato | Ricorrente e dopo modifiche sostanziali |
| Ofcom e obblighi di sicurezza delle telecomunicazioni | Disponibilità, controllo degli accessi, modellazione delle minacce, considerazione del rischio per l'utente finale | Registri di accesso, record di autenticazione, prove di segmentazione, registri degli incidenti | Ricorrente e guidata dagli eventi |
| UK GDPR e doveri del Data Protection Act | Raccolta e gestione dei dati di identità degli ospiti o degli utenti tramite il login WiFi | Record dei flussi di dati, decisioni di conservazione, controlli di accesso, supervisione del responsabile del trattamento | Ricorrente e dopo modifiche di processo |
| PCI DSS per ambienti di gestione delle carte di pagamento | Segmentazione tra i sistemi di pagamento e le zone wireless meno affidabili | Diagrammi di segmentazione, test di convalida, registri di accesso amministratore, prove di correzione | Ricorrente e dopo modifiche di rete |
| Set di controlli stile ISO 27001 | Controllo degli accessi, gestione delle vulnerabilità, garanzia dei fornitori, registrazione dei log | Insieme di policy, risultati delle scansioni, registri delle revisioni, approvazioni delle eccezioni | Pianificata e guidata dalle policy |
Un'unica base di prove supera cinque liste di controllo
L'errore che vedo più spesso è avere pacchetti di prove separati per audit, sicurezza, operazioni e revisione dei fornitori. È costoso e solitamente incoerente.
Un modello migliore è un'unica base operativa di prove:
- Record dell'architettura che mostrano le dipendenze di wireless, switching e gestione
- Log di autenticazione RADIUS o equivalenti che dimostrano l'applicazione dell'identità
- Output delle vulnerabilità collegati ad asset e proprietari reali
- Record di garanzia dei fornitori per piattaforme cloud, hardware e accesso di supporto
- Approvazioni del trattamento dei rischi firmate dal proprietario del business, non lasciate unicamente al team di ingegneria
Per i team che desiderano un modo semplice per verificare se i controlli del WiFi pubblico sono in linea con le aspettative di conformità, il guest WiFi compliance check di Purple rappresenta una lista di controllo utile.
Perché il rischio dei fornitori appartiene alla stessa revisione
Le linee guida del settore telecomunicazioni nel Regno Unito sono esplicite sul fatto che la valutazione del rischio debba essere basata su prove e consapevole dei fornitori. La guida Vendor Security Assessment del NCSC afferma che gli operatori dovrebbero valutare oggettivamente il rischio informatico derivante dalle apparecchiature dei fornitori raccogliendo prove ripetibili sui processi dei fornitori e sulle apparecchiature di rete, mentre il Telecoms Security Code of Practice richiede misure appropriate e proporzionate per ridurre i rischi derivanti dai fornitori terzi. La stessa guida evidenzia la dipendenza da un singolo fornitore, le vulnerabilità nelle apparecchiature di rete e il guasto sistemico delle apparecchiature dovuto a errori operativi, difetti o eventi come inondazioni o incendi nella guida NCSC vendor security assessment.
Per le infrastrutture WiFi, questo significa non separare la revisione informatica da quella della resilienza. Compromissione dei controller, difetti hardware, cloud lock-in e guasti ambientali rientrano tutti nello stesso pacchetto di valutazione.
Confrontare i rischi tra settori e tenant
L'hardware wireless può sembrare simile tra i vari settori. Il modello di rischio no.
Un hotel, una catena retail, un sito sanitario, un ufficio aziendale e un edificio a uso misto possono tutti gestire un moderno WiFi gestito. Ciò che cambia è il mix di asset, le aspettative di identità e le conseguenze di una segmentazione errata.
Confronto del profilo di rischio tra ambienti di rete
| Ambiente | Asset Principali | Minacce Principali | Modello di Identità | Raggio di Impatto |
|---|---|---|---|---|
| Ufficio aziendale | Laptop del personale, dispositivi mobili, dispositivi per sale riunioni, stampanti | Abuso di credenziali, accesso non gestito di collaboratori esterni, deriva amministrativa | Identità del personale basata su directory con controlli di affidabilità dei dispositivi | Perdita di produttività del personale, esposizione di dati interni, compromissione dell'amministratore |
| Hotel e ospitalità | Dispositivi degli ospiti, POS, palmari del personale, TV, tecnologia per porte o camere | Fuga di password condivise, abuso del portale, dispositivi non autorizzati, revoca debole | Identità dell'ospite per i visitatori, identità nominativa più forte per personale e collaboratori | Interruzione dell'esperienza degli ospiti, interruzione dei pagamenti, danni alla reputazione |
| Retail | POS, scanner portatili, segnaletica digitale, guest WiFi, IoT | Esposizione di reti piatte, condivisione di credenziali, eccesso di accesso dei fornitori | Accesso nominativo del personale, accesso guest isolato, eccezioni legacy limitate | Interruzione delle vendite, interruzione delle operazioni del negozio, esposizione dei percorsi dei clienti |
| Sanità | Postazioni cliniche, carrelli mobili, dispositivi medici, accesso ospiti | Movimento laterale verso sistemi sensibili, apparecchiature legacy non gestite, patch ritardate | Identità forte basata sui ruoli con rigide eccezioni di segmentazione | Interruzione delle cure, esposizione di dati sensibili, rischio operativo sull'intero patrimonio |
| Immobile multi-tenant | Dispositivi di residenti o inquilini, sistemi dell'edificio, WiFi condiviso per i servizi comuni | Fuga di dati tra tenant, abuso degli account di supporto, scarso isolamento tra gruppi di servizi | Identità specifica per tenant con ruoli amministrativi strettamente definiti | Effetti a catena tra i tenant, impatto sui servizi dell'edificio, rischio di controversie e responsabilità |
La stessa strategia SSID non si adatta facilmente a contesti diversi
Una PSK condivisa tollerata in un angolo del retrobottega di un negozio al dettaglio diventa una scelta imprudente in un ambiente sanitario. Un percorso per gli ospiti gestito tramite portale, adatto alla lobby di un hotel, può essere la soluzione errata per un edificio residenziale in cui l'accesso ripetuto e la continuità del dispositivo contano più del marketing tramite splash page.
Ecco perché il punteggio di rischio ha bisogno di una ponderazione. L'access point non è l'unità di rischio. Lo è la funzione aziendale servita attraverso quell'access point.
Nelle infrastrutture miste, un AP può servire contemporaneamente un segmento di ospiti a basso rischio e un segmento operativo ad alte conseguenze. Tratta l'infrastruttura condivisa di conseguenza.
Il confronto cambia anche il modo in cui cataloghi gli asset. Non registrare solo il tipo di dispositivo. Registra tenant, modello di attendibilità, dipendenza, percorso di supporto e metodo di revoca. Senza questo contesto, ogni punteggio successivo diventa generico.
Come il WiFi Senza Password Basato sull'Identità Riduce il Rischio
Le password condivise rappresentano ancora uno dei maggiori punti deboli nelle reti delle sedi fisiche perché annullano la responsabilità individuale. Una volta che una password viene stampata, inviata via SMS, riutilizzata o trasmessa a un fornitore esterno, si perde la certezza di chi sia connesso alla rete e se abbia ancora il diritto di accedervi.
Il WiFi basato sull'identità e senza password cambia questo scenario vincolando l'accesso a un utente, a un dispositivo o a entrambi.
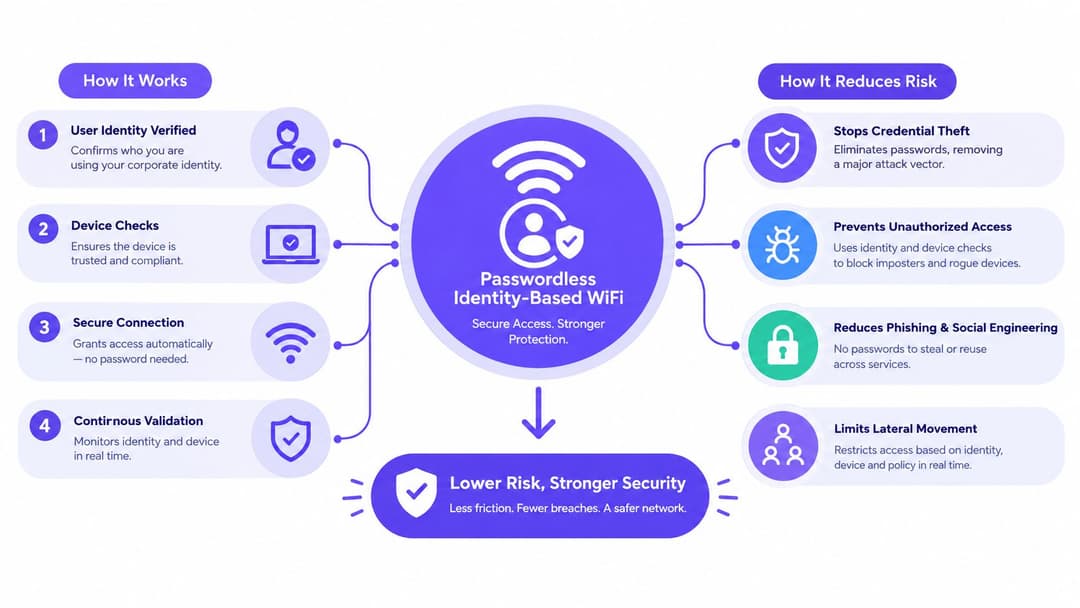
Le categorie di rischio che migliora concretamente
Il vantaggio principale è che si rimuove l'ampia fiducia creata dalle PSK.
- Crollo del riutilizzo delle credenziali: Non esiste alcun segreto condiviso da diffondere tra ospiti, ex dipendenti, collaboratori esterni e terze parti.
- Il furto di identità diventa più difficile: Gli utenti si autenticano tramite un flusso di lavoro di identità reale, non con una password copiata da un cartello.
- La revoca diventa operativamente sostenibile: Disabilitando l'identità dell'utente o del dispositivo, l'accesso viene interrotto di conseguenza.
- Migliora la qualità degli audit: L'attribuzione a livello di sessione è nettamente superiore rispetto al tentativo di dedurre l'utilizzo da un gruppo di utenti che condivide la stessa password.
Per le reti del personale, l'accesso basato su certificati o equivalente senza password supporta inoltre un'integrazione più fluida con i controlli sullo stato dei dispositivi MDM, le logiche di accesso condizionato e un offboarding più rapido. Per l'accesso di ospiti e residenti, l'onboarding basato sull'identità riduce la necessità di continuare a utilizzare schemi deboli di Captive Portal solo perché considerati familiari.
Un'opzione in questo ambito è identity-based networking di Purple, che si concentra sull'accesso senza password per ospiti, personale e ambienti multi-tenant. L'aspetto cruciale non è il marchio, bensì il modello di controllo: un'identità nominativa, un onboarding sicuro e una revoca immediata superano sempre le chiavi condivise.
Dove il contesto del Regno Unito rende la questione più urgente
Questo non è più un problema di maturità di nicchia. Il Cyber Security Breaches Survey 2025/2026 del governo del Regno Unito riferisce che il 30% delle imprese britanniche ha condotto una valutazione del rischio di sicurezza informatica, solo leggermente al di sopra del 29% dell'anno precedente, mentre il 43% delle imprese e il 28% degli enti di beneficenza hanno segnalato una violazione o un attacco informatico negli ultimi 12 mesi. Lo stesso sondaggio afferma che questi dati vengono utilizzati per informare la politica di resilienza informatica del Regno Unito, rendendolo un parametro di riferimento serio per la pianificazione, come stabilito nel report tecnico del Cyber Security Breaches Survey.
Per quanto mi riguarda, l'interpretazione pratica è semplice. L'esposizione al rischio rimane comune, ma una disciplina formale del rischio non lo è ancora. Il WiFi basato sull'identità è d'aiuto perché trasforma un vago modello di attendibilità wireless in qualcosa che è possibile valutare, revocare e dimostrare correttamente.
I compromessi che devi comunque gestire in prima persona
La tecnologia senza password non elimina le decisioni di progettazione.
- I dispositivi legacy rimangono complessi: alcuni dispositivi IoT e specialistici richiedono ancora alternative come chiavi private strettamente delimitate o reti di eccezione isolate.
- La migrazione richiede pianificazione: sono necessari il ciclo di vita dei certificati, l'integrazione della directory e procedure di supporto che le operazioni possono eseguire.
- I percorsi degli ospiti contano ancora: alcuni ambienti richiedono flussi di onboarding che soddisfino sia la praticità che la conformità.
I team che ottengono buoni risultati non cercano la purezza. Riducono la fiducia condivisa ovunque sia possibile, isolano ciò che non possono ancora modernizzare e mantengono visibili tali eccezioni.
Una Checklist di Rollout di 90 Giorni Con Metriche Che Contano
Un trimestre è un tempo sufficiente per passare da una vaga preoccupazione a un programma di controllo operativo, se si mantiene la disciplina. L'obiettivo non è la perfezione. È costruire un processo di valutazione del rischio di rete che produca decisioni migliori ogni mese successivo al lancio.
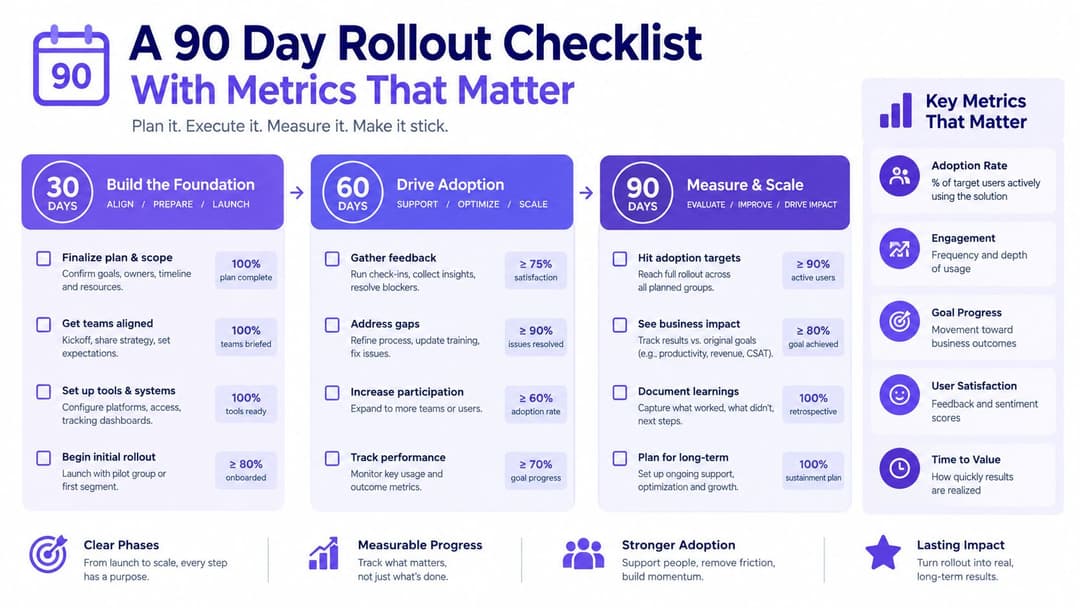
Giorni da 1 a 30
Inizia colmando le lacune di visibilità di base.
- Confermare l'ambito: Sedi, tenant, SSID, controller, dipendenze di switching, sorgenti di identità e fornitori.
- Creare il registro: Tracciare nome dell'asset, posizione, proprietario, funzione, metodo di autenticazione, stato del firmware, modello di supporto e criticità aziendale.
- Definire la rubrica di valutazione: Concordare come valutare probabilità e impatto, in modo da evitare discussioni successive tra i team.
- Eseguire i controlli di base: Verifica del firmware, revisione degli accessi amministrativi, convalida della segmentazione e attività iniziali sulle vulnerabilità.
Se il tuo team desidera un elenco generico di controllo da confrontare con il proprio modello interno, GM GROUP Services offre un set pratico di elementi chiave per la valutazione del rischio che può aiutare a individuare tempestivamente le omissioni più evidenti.
Dal giorno 31 al giorno 60
La maggior parte dei programmi o diventa reale o si perde nella burocrazia.
- Organizzare workshop sulle minacce: Coinvolgere l'ingegneria di rete, le operations, il service desk e i responsabili di business per la sede o il patrimonio immobiliare.
- Mappare rispetto alle aspettative del Regno Unito: Verificare i controlli attuali rispetto alla gestione del rischio allineata al CAF e alle problematiche di accesso in stile telecomunicazioni.
- Sperimentare l'accesso basato sull'identità: Selezionare un'area ad alto traffico o una specifica categoria di tenant. Non iniziare dall'ambiente più semplice. Iniziare da uno che metterà in luce i casi limite operativi.
- Documentare le eccezioni: Hardware legacy, flussi di lavoro dei collaboratori esterni, vincoli di onboarding degli ospiti e accessi admin-fornitore richiedono tutti una gestione specifica.
Se un'eccezione non ha una data di scadenza e nessun proprietario, non è un'eccezione. È la vera policy.
Giorni da 61 a 90
Integra il processo nelle attività operative quotidiane.
| Deliverable | Come si presenta un risultato ottimale |
|---|---|
| Dashboard executive | Stato chiaro sui rischi ad alta priorità, azioni scadute, conteggio delle eccezioni e direzione del trend |
| Tracciatore delle remediation | Ogni azione associata a un responsabile, data di scadenza, dipendenze e metodo di validazione |
| Cadenza delle revisioni | Una revisione operativa mensile fissa e un trigger per la rivalutazione dopo ogni cambiamento significativo |
| Decisione sul pilota | Procedere, ampliare, riprogettare o sospendere, sulla base delle evidenze delle operations live |
Le metriche che contano sono quelle che la dirigenza può collegare alla continuità del servizio e alla qualità del controllo. Utilizza metriche come il tempo necessario per rilevare access point non autorizzati, la percentuale di dispositivi su SSID associati all'identità, il rispetto degli SLA per le patch, le anomalie di autenticazione ripetute e il numero di eccezioni aperte più vecchie della soglia concordata.
Domande Frequenti dai Team di Rete
Ogni quanto dovremmo ripetere una valutazione del rischio di rete nel settore hospitality o in sedi stagionali
Ripetete la procedura a scadenze regolari e dopo ogni cambiamento. Picchi stagionali intensi, ristrutturazioni, aggiornamenti dei controller, modifiche delle identità, inserimento di nuovi locatari e importanti cambi di fornitori giustificano tutti una rivalutazione mirata. Se il vostro parco dispositivi cambia più velocemente del vostro ciclo di revisione, significa che il ciclo è troppo lento.
La PSK è mai più sicura della soluzione senza password per i POS o i dispositivi operativi
A volte rappresenta la soluzione temporanea meno dannosa per i sistemi legacy, ma non dovrebbe essere lo stato finale preferibile. Per i POS e altri dispositivi operativi, l'identità nominativa o associata al dispositivo offre una revoca più pulita, una migliore attribuzione e una minore proliferazione di password. Se devi mantenere la chiave PSK per una parte dell'hardware, isolala rigorosamente e monitorala come un'eccezione visibile.
Come valutiamo i dispositivi guest non gestiti che non controlliamo
Assegna un punteggio all'ambiente circostante, non alle componenti interne del dispositivo che non puoi vedere. Concentrati sul metodo di onboarding, sulla segmentazione, sui controlli di sessione, sulla resistenza ai movimenti laterali, sulla visibilità del traffico o DNS e sulla rapidità con cui riesci a contenere i comportamenti sospetti senza penalizzare gli utenti legittimi.
Quali prove si aspetteranno gli auditor secondo i risultati in stile CAF
Preparati a dimostrare di saper identificare gli asset critici, spiegare le dipendenze, valutare il rischio in modo sistematico e provare che le decisioni di trattamento vengono mantenute nel tempo. In pratica, ciò significa disporre di registri degli asset aggiornati, viste dell'architettura, prove del controllo degli accessi, log che supportino la tracciabilità delle azioni, monitoraggio delle correzioni e approvazione firmata dove il rischio viene tollerato.
Come gestiamo l'infrastruttura condivisa tra più tenant senza esporre un tenant all'altro
Iniziare con la separazione della gestione e la separazione delle policy, quindi testare l'applicazione. L'isolamento dei tenant sulla carta non è sufficiente. È necessaria la prova che i ruoli amministrativi, i database delle identità, le mappature di VLAN o policy e i flussi di lavoro di supporto non creino passaggi accidentali di dati tra i tenant. Negli ambienti misti, il percorso di supporto è spesso il punto in cui l'isolamento fallisce.
Cosa dovrebbe fare per primo il network manager il lunedì mattina
Selezionate una sede e verificate tre aspetti: chi è il proprietario di ciascun SSID, come viene revocato l'accesso e se il percorso degli ospiti è stato testato di recente per un reale isolamento. Successivamente, prendete la checklist di implementazione della sezione precedente e trasformatela in un piano di lavoro attivo con responsabili e scadenze.
Purple offre accesso WiFi senza password, reti basate sull'identità e analisi per ambienti ospiti, personale e multi-tenant, il che lo rende rilevante quando si necessita di una maggiore attribuzione e di una minore dipendenza da password condivise. Se si desidera modernizzare l'accesso wireless soddisfacendo al contempo le aspettative operative e di conformità UK GDPR, visitare Purple e confrontare il suo modello con l'attuale approccio di onboarding, revoca e segmentazione.