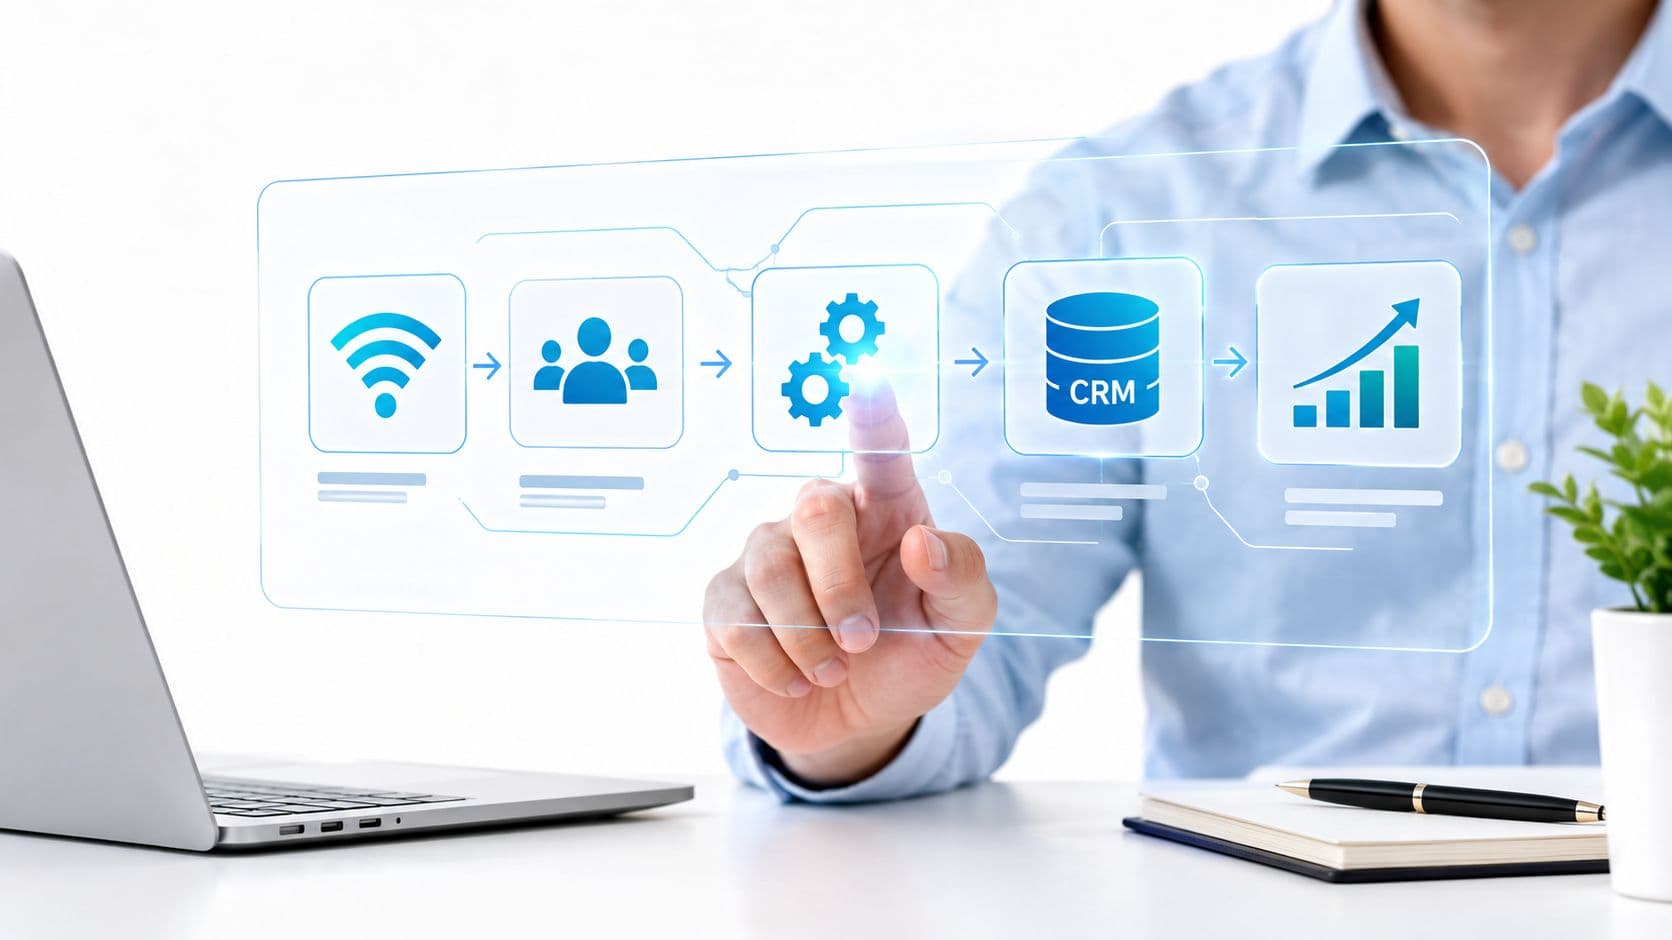
La gestione dei dispositivi mobili è il sistema utilizzato dai team IT per registrare, configurare, proteggere e controllare da remoto telefoni, tablet e laptop su scala, incluso il ripristino remoto in caso di smarrimento del dispositivo. Nel Regno Unito, questa non è più una pratica di nicchia: 166 offerte di lavoro a tempo indeterminato hanno citato competenze di Mobile Device Management nei 6 mesi fino al 7 luglio 2025, rappresentando lo 0,28% di tutti gli annunci di lavoro a tempo indeterminato nel Regno Unito, con uno stipendio medio annuo di £37.500.
Un responsabile di turno in un hotel lascia il telefono di lavoro alla fine del turno. Un infermiere usa il proprio cellulare personale per controllare i turni. Un contrattista arriva in sede con il proprio tablet e ha bisogno del WiFi subito, non dopo un lungo processo di assistenza. La maggior parte delle organizzazioni non ha un'unica flotta uniforme e ordinata. Presenta un mix di dispositivi aziendali, dispositivi personali, tablet condivisi, utenti temporanei e team in prima linea che non possono interrompere il lavoro per un complicato percorso di registrazione.
È qui che spesso ci si blocca davanti alla domanda cos'è il mobile device management. Ci si aspetta un elenco di funzionalità tecniche. Ciò di cui si ha realmente bisogno è un modello pratico per controllare gli accessi, proteggere i dati e mantenere utilizzabile il lavoro mobile quando la proprietà dei dispositivi è frammentata.
Introduzione al Mobile Device Management nei luoghi di lavoro moderni
Un responsabile di turno in un hotel finisce un turno di notte e lascia un telefono di lavoro alla reception. Su un altro piano, un fornitore arriva con un tablet personale e ha bisogno del WiFi prima dell'inizio del check-in dei primi ospiti. In una struttura assistenziale, un infermiere controlla i turni su un cellulare personale tra un giro e l'altro. Questi non sono casi limite. Sono normali condizioni operative per i moderni ambienti di lavoro.
Il mobile device management è importante perché ormai pochissime organizzazioni gestiscono un parco dispositivi uniforme e di proprietà esclusiva. Gestiscono invece un parco dispositivi misto. I telefoni aziendali si affiancano ai BYOD, ai tablet condivisi, ai dispositivi del personale temporaneo e agli endpoint dei collaboratori esterni. Il problema non è solo come proteggere un telefono. Si tratta di decidere quale persona, su quale dispositivo, ottiene l'accesso a quale rete e a quali dati, e per quanto tempo.
La politica del Governo del Regno Unito per la gestione dei dispositivi mobili rispecchia questa realtà operativa. Richiede che le organizzazioni siano in grado di imporre la cancellazione da remoto sui dispositivi aziendali e considera l'MDM come un controllo di base per la gestione del rischio mobile.
Una definizione semplice e chiara
L'MDM è il sistema centrale che i team IT utilizzano per registrare, configurare, proteggere e controllare smartphone, tablet e laptop su scala.
Un modo semplice di vederlo è come un motore di regole per l'accesso mobile. Invece di configurare ogni dispositivo a mano, l'IT definisce le policy una sola volta, le associa a utenti, tipo di proprietà e rischio, e le applica in modo coerente in tutto il parco dispositivi.
Questa distinzione è fondamentale.
Nella pratica, l'MDM non riguarda solo il dispositivo portatile. Si colloca tra identità, affidabilità del dispositivo, app e accesso alla rete. Un iPhone aziendale utilizzato da un supervisore d'hotel non deve essere trattato allo stesso modo di un telefono Android personale utilizzato da un lavoratore temporaneo, anche se entrambi necessitano dell'accesso a Internet nello stesso sito. Una buona gestione dei dispositivi mobili riconosce questa differenza e applica il giusto livello di controllo.
Regola pratica: se un dispositivo può raggiungere le app aziendali, il WiFi del personale, i sistemi operativi per gli ospiti o i dati sensibili, necessita di una decisione di accesso chiara.
Perché gli ambienti di lavoro faticano a farne a meno
Il problema di solito inizia con un divario tra proprietà e accesso. Un dispositivo può appartenere all'azienda, al dipendente, a un lavoratore interinale o a un fornitore terzo. Eppure, tutti potrebbero comunque aver bisogno di una qualche forma di connettività. Senza MDM, queste decisioni vengono spesso gestite tramite password condivise, eccezioni occasionali o configurazioni manuali. Questo è difficile da controllare e ancora più difficile da revocare rapidamente.
Gli analisti del governo britannico hanno rilevato nel Cyber Security Breaches Survey 2025 che molte organizzazioni del Regno Unito continuano ad affrontare violazioni e attacchi. Allo stesso tempo, l'accesso mobile è ormai una routine per personale, appaltatori e team sul campo. Il rischio operativo è evidente. L'accesso si diffonde più rapidamente della governance.
Un'analogia utile è quella di un edificio con diversi tipi di visitatori. Il personale a tempo pieno potrebbe avere bisogno di un badge permanente. I lavoratori interinali potrebbero avere bisogno di un badge che scade dopo una settimana. Gli ospiti potrebbero aver bisogno di accedere solo alle aree pubbliche. Per i dispositivi funziona allo stesso modo. Un'unica policy non si adatta a ogni modello di proprietà, e una sola password WiFi certamente no.
La proprietà mista cambia l'approccio alla gestione MDM
Ecco perché i soli elenchi di funzionalità non colgono il punto. Gli amministratori impegnati raramente faticano a capire cosa significhi il ripristino remoto o l'applicazione del codice di accesso. Faticano invece ad applicare i criteri in modo equo e rapido tra modelli di proprietà misti senza rallentare l'attività aziendale.
I gruppi di dispositivi comuni di solito si presentano così:
- I dispositivi di proprietà dell'azienda richiedono una configurazione standard, la distribuzione delle app, l'applicazione delle policy e un processo di dismissione pulito.
- I dispositivi BYOD necessitano di confini chiari in modo che l'accesso al lavoro sia protetto senza invadere i dati personali.
- I dispositivi condivisi, in modalità kiosk e temporanei richiedono un accesso rapido, una riassegnazione veloce e una rimozione dell'accesso altrettanto rapida.
- I dispositivi di contrattisti e partner spesso necessitano di un accesso di rete limitato, legato all'identità e al tempo, anziché di un ampio accesso interno.
Per il settore alberghiero, sanitario e i siti multi-tenant, questo diventa ancora più importante. Il dispositivo è solo una parte del problema di controllo. L'altra parte è la rete. Se l'MDM può confermare l'identità dell'utente, il tipo di dispositivo utilizzato e il rispetto delle policy, l'accesso WiFi può diventare senza password e condizionale anziché condiviso e permanente. Questo colma una lacuna che molte organizzazioni riscontrano ancora con lo staff delle strutture, i medici in mobilità, i lavoratori stagionali e i team di terze parti.
Se usato bene, l'MDM offre all'IT e alle operazioni un modo pratico per governare questa realtà mista. Trasforma l'accesso mobile da un insieme di eccezioni in un sistema controllato basato su identità, stato del dispositivo ed esigenze aziendali.
Capire come funziona il Mobile Device Management
L'MDM funziona un po' come una torre di controllo del traffico aereo. La torre non fa volare l'aereo. Coordina i movimenti, impone le regole e mantiene una visione chiara di ciò che è attivo, conforme e che necessita di intervento.
Lo stesso modello si applica ai parchi dispositivi mobili. Un amministratore utilizza una console di gestione per definire i criteri. Il dispositivo riceve tali criteri attraverso il framework di gestione del sistema operativo. Una volta registrato, il dispositivo può inviare report sullo stato e accettare comandi approvati via etere.
La gestione dei dispositivi mobili non è una singola app su un telefono. È un modello operativo per la registrazione, l'applicazione delle policy, la verifica della conformità e l'azione remota su un intero parco dispositivi.
Il ciclo operativo
La maggior parte delle distribuzioni MDM segue lo stesso ciclo di base.
Registra il dispositivo
Il dispositivo viene registrato nel sistema di gestione dell'organizzazione. Questo può avvenire durante la prima configurazione su un dispositivo aziendale o tramite una procedura guidata dall'utente su un dispositivo personale.Identifica il dispositivo e l'utente
La piattaforma registra dettagli chiave come il tipo di proprietà, il sistema operativo, l'assegnazione dell'utente e lo stato di gestione.Applica la configurazione
L'MDM distribuisce impostazioni come WiFi, e-mail, VPN, certificati, regole per il passcode o restrizioni delle app.Gestisci app e contenuti
Il reparto IT distribuisce le app necessarie, le aggiorna e può rimuovere le app aziendali quando l'accesso deve terminare.Monitora la conformità
Il sistema verifica se il dispositivo soddisfa ancora i requisiti della policy. In caso contrario, gli amministratori possono limitare l'accesso o avviare azioni correttive.Ritiro o ripristino
Quando un dispositivo viene smarrito, sostituito o non è più autorizzato, l'organizzazione rimuove i dati o ripristina il dispositivo in base alle regole di proprietà.
I dubbi più frequenti tra gli addetti ai lavori
Spesso si presume che l'MDM implichi una sorveglianza completa. Non deve essere necessariamente così. Ciò che l'MDM può fare dipende dalla piattaforma, dal modello di proprietà e dalle scelte politiche dell'organizzazione. Un telefono di proprietà personale registrato per l'accesso al lavoro non deve essere trattato allo stesso modo di un telefono aziendale completamente gestito.
Un altro malinteso comune è che l'MDM riguardi solo il dispositivo stesso. In pratica, il valore maggiore risiede in ciò che il dispositivo abilita. Email. Sistemi clinici. Applicazioni per il personale. WiFi sicuro. Flussi di lavoro per l'accesso agli edifici. Se questi servizi considerano attendibile il dispositivo, il dispositivo è diventato parte del perimetro di sicurezza.
Perché le linee guida Android sono fondamentali in Europa
Il National Cyber Security Centre del Regno Unito afferma che le organizzazioni dovrebbero scegliere un servizio MDM in linea con il parco dispositivi e l'approccio tecnologico, e consiglia esplicitamente che i dispositivi gestiti dall'organizzazione utilizzino l'MDM per applicare policy coerenti su Android nella sua guida alla gestione dei dispositivi mobili. Questo è un utile promemoria del fatto che l'MDM non è una soluzione unica per tutti. La piattaforma deve corrispondere ai dispositivi effettivamente in uso, non a quelli che la brochure di un fornitore vorrebbe farvi avere.
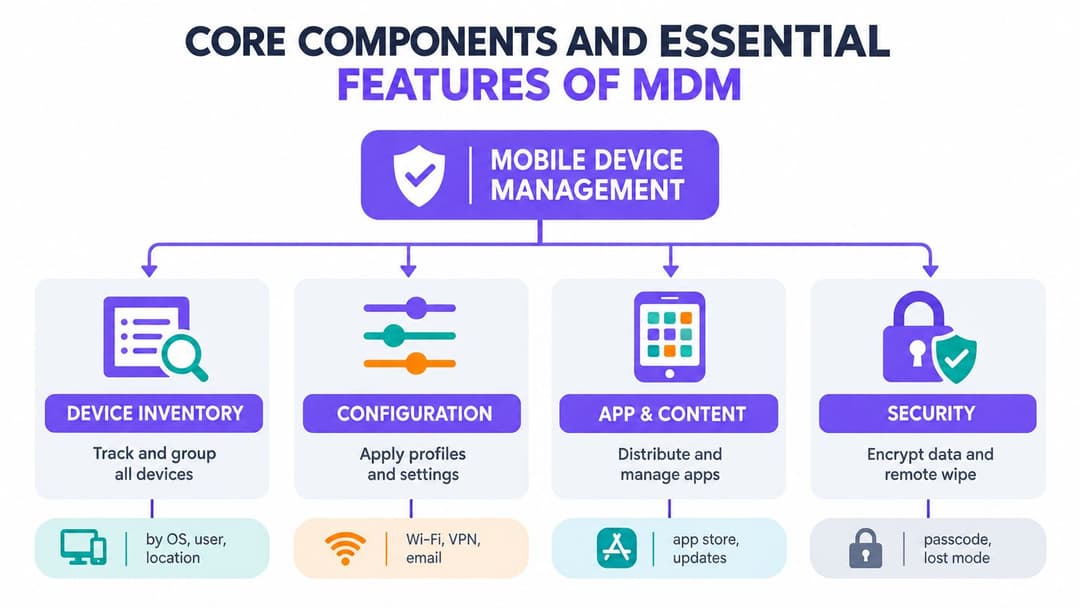
Componenti chiave e funzionalità essenziali dei sistemi MDM
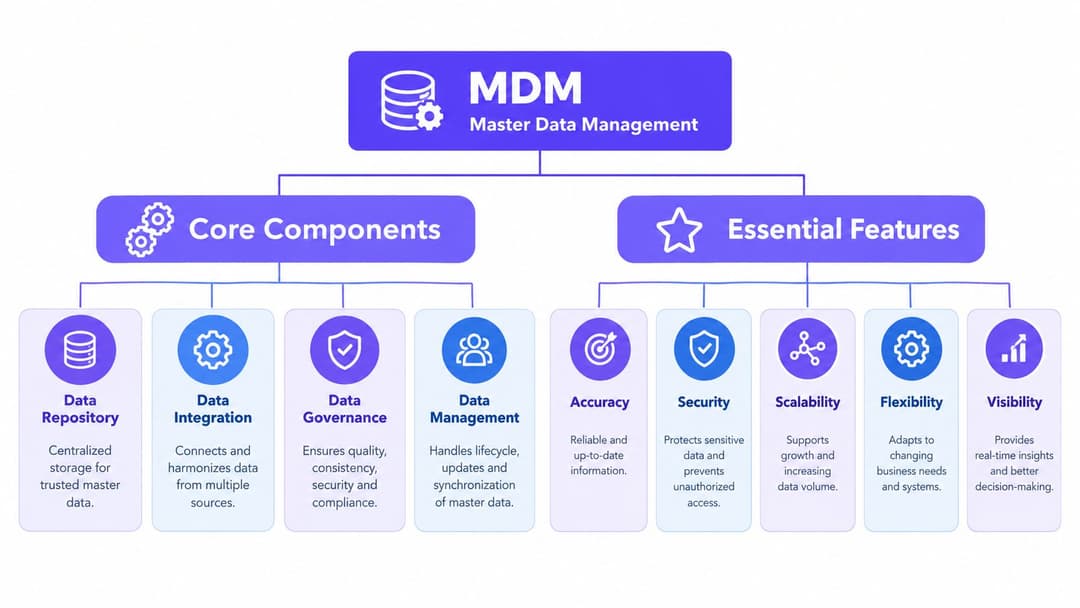
Se la sezione precedente descriveva il ciclo, questa riguarda i componenti interni del meccanismo. Una piattaforma MDM utile non si definisce in base a un lungo elenco di funzionalità, ma dalla sua capacità di supportare i controlli di cui l'organizzazione ha bisogno su diversi tipi di dispositivi e modelli di proprietà.
Inventario e raggruppamento dei dispositivi
L'inventario è la base di partenza. Se non si sa quali dispositivi esistono, chi li usa e come sono classificati, ogni altro controllo diventa un'ipotesi approssimativa.
Un buon inventario fa molto di più che contare i dispositivi. Li raggruppa in base ad attributi pratici come:
- Modello di proprietà come aziendale, BYOD o condiviso
- Ruolo come infermiere, concierge, addetto alle pulizie, fornitore o operatore di supporto
- Profilo di rischio come l'accesso ad app sensibili o strumenti di amministrazione privilegiati
- Posizione come struttura, reparto, filiale o sede
Un hotel può gestire i tablet rivolti agli ospiti in modo diverso rispetto ai telefoni dei supervisori del back-office. Un ospedale potrebbe aver bisogno di un gruppo di criteri separato per i carrelli clinici condivisi. Il raggruppamento consente al reparto IT di applicare il controllo corretto al contesto appropriato, anziché forzare ogni dispositivo in un'unica configurazione di base rigida.
Configurazione e provisioning
La gestione della configurazione è il punto in cui l'MDM inizia a far risparmiare tempo reale agli amministratori. Invece di fornire agli utenti una checklist per la configurazione, il reparto IT può inviare ciò di cui hanno bisogno direttamente sul dispositivo.
In genere include:
- Impostazioni di rete per il WiFi protetto del personale
- Profili e-mail e calendario per gli account aziendali approvati
- Payload VPN o certificati per l'accesso interno protetto
- Restrizioni che bloccano modifiche indesiderate o funzionalità rischiose
Il vantaggio pratico è la coerenza. Il nuovo personale riceve rapidamente un dispositivo utilizzabile. Il personale esistente rimane allineato alle policy man mano che le impostazioni si evolvono.
Controllo di app e contenuti
Le app rappresentano il primo punto di contatto della maggior parte degli utenti con l'MDM. Quando accendono un dispositivo, gli strumenti adatti sono già presenti.
Ciò può includere app store aziendali, distribuzione silenziosa di app, controllo delle versioni e rimozione delle app aziendali quando qualcuno cambia ruolo. In parchi dispositivi misti, questo è importante perché l'accesso alle app deve spesso differire in base all'identità, non solo all'hardware.
Per le organizzazioni che hanno anche bisogno di un accesso alla rete allineato con l'identità dell'utente, i controlli di accesso multi-dispositivo aiutano a collegare l'app e il livello di accesso al percorso utente più ampio.
Un design MDM maturo non si chiede: "Possiamo distribuire le app?" Si chiede: "Quale utente, su quale dispositivo, deve ricevere quale app e quale percorso di rete?"
Controlli di sicurezza e azioni di risposta
Le funzioni di sicurezza sono la parte che la maggior parte delle persone riconosce per prima, ma funzionano bene solo quando i componenti precedenti sono solidi.
I controlli comuni includono:
- Applicazione del codice di accesso
- Requisiti di crittografia
- Modalità smarrimento o comandi di blocco
- Ripristino selettivo per i dati aziendali
- Ripristino remoto completo per i dispositivi aziendali
L'obiettivo non è raccogliere ogni controllo possibile, ma scegliere controlli che riflettano la proprietà e il rischio. Il telefono personale di un medico potrebbe richiedere la separazione del profilo di lavoro. Un iPad per il check-in di proprietà della struttura può giustificare un blocco più severo e una funzionalità di ripristino completo.
Monitoraggio e reportistica
La reportistica trasforma l'MDM da un progetto di configurazione a una disciplina operativa. Gli amministratori devono sapere quali dispositivi sono registrati, quali si sono allontanati dalle policy e quali devono essere sostituiti o dismessi.
Tale visibilità aiuta anche durante gli audit, la risposta agli incidenti e le revisioni delle licenze. Risponde alla domanda semplice ma costante: cosa c'è là fuori ed è ancora sotto controllo?
Confronto tra MDM, EMM e UEM per trovare la soluzione ideale
Spesso i team acquistano la categoria sbagliata perché gli acronimi sembrano intercambiabili. Non lo sono. Il modo più rapido per distinguerli è considerare l'ambito di applicazione.
MDM si concentra sulla gestione e sulla sicurezza dei dispositivi mobili. EMM estende questo approccio con servizi di mobilità, come i controlli delle app e dell'identità. UEM si spinge ancora oltre e mira a gestire molti tipi di endpoint da un unico framework di gestione.
Confronto: MDM vs EMM vs UEM
| Funzionalità | MDM | EMM | UEM |
|---|---|---|---|
| Focus principale | Configurazione e sicurezza dei dispositivi | Gestione dei dispositivi mobili, delle app e degli accessi | Gestione unificata tra dispositivi mobili e altri endpoint |
| Endpoint tipici | Telefoni, tablet, alcuni laptop | Telefoni, tablet, endpoint focalizzati sulla mobilità | Dispositivi mobili, laptop, desktop e un set di endpoint più ampio |
| Profondità gestione app | Da base a moderata | Controllo più forte del ciclo di vita e delle policy delle app mobili | Governance delle app più ampia tra diversi endpoint |
| Integrazione dell'identità | Spesso presente, talvolta limitata | Più centrale nel design | Solitamente integrata in tutte le categorie di endpoint |
| Ideale per | Organizzazioni che necessitano di un controllo solido e rapido dei dispositivi | Team con flussi di lavoro mobili complessi e necessità di BYOD | Ambienti che desiderano un unico framework per molti tipi di endpoint |
| Domanda tipica dell'acquirente | Come possiamo proteggere e formattare i dispositivi? | Come gestiamo il lavoro mobile end-to-end? | Come possiamo standardizzare le operazioni degli endpoint in tutta l'infrastruttura? |
Quando la gestione MDM è sufficiente
L'MDM da solo è spesso sufficiente quando la priorità principale è:
- Protezione dei dispositivi mobile aziendali
- Distribuzione di profili WiFi, email e certificati
- Applicazione di policy per passcode, crittografia e cancellazione dei dati
- Gestione di una flotta mobile definita senza una convergenza desktop estesa
Questo è comune nelle operazioni di sede, nei gruppi di hospitality, nei team sanitari e nelle aziende distribuite più piccole dove l'accesso mobile è la preoccupazione principale.
Quando i sistemi EMM o UEM sono la scelta migliore
In genere è necessario fare un passo avanti rispetto all'MDM di base se la sfida riguarda meno l'hardware e più il contesto lavorativo.
L'EMM è la soluzione ideale quando si ha bisogno di una separazione più netta tra uso personale e lavorativo, di un controllo più profondo sul ciclo di vita delle app mobile e di decisioni politiche basate sull'identità. L'UEM ha senso quando l'organizzazione desidera un unico modello operativo per telefoni, tablet, laptop e desktop, spesso con una strategia centralizzata per gli endpoint.
Acquista per il parco dispositivi che gestisci effettivamente. Non acquistare una piattaforma solo perché promette di gestire tutto se il tuo vero problema è che gli iPad condivisi e i telefoni BYOD accedono al WiFi del personale con controlli deboli.
La decisione non riguarda il prestigio. Si tratta di abbinare lo strumento al problema. Molti team ottengono ottimi risultati con un MDM mirato unito a una forte integrazione di identità e rete, piuttosto che con una complessa suite di endpoint che utilizzano solo parzialmente.
Modelli di distribuzione e integrazione dell'identità di rete
La parte più difficile dell'MDM di solito non è fare clic sulle impostazioni. È scegliere il percorso di registrazione corretto per ciascun modello di proprietà, per poi collegare l'affidabilità del dispositivo all'accesso alla rete in modo che gli utenti possano conviverci facilmente.
Scegli il modello di registrazione in base alla proprietà del dispositivo
Una flotta mista richiede più di un singolo modello di distribuzione.
- I dispositivi dedicati di proprietà aziendale sono solitamente adatti alla registrazione zero-touch o pre-assegnata. Il reparto IT può applicare l'intero set di policy fin dal primo avvio.
- I dispositivi BYOD richiedono un approccio più leggero. L'obiettivo è l'accesso controllato alle risorse di lavoro senza trasformare un telefono personale in un asset aziendale completamente sorvegliato.
- I dispositivi condivisi per il personale in prima linea richiedono rapidità. Questi dispositivi ruotano spesso tra personale, turni o reparti, pertanto lo stato di accesso e l'accesso alle app devono essere facili da configurare e da revocare.
- Il personale temporaneo e i collaboratori esterni necessitano di un accesso limitato. Lo stato del loro dispositivo può variare, quindi la policy di rete e applicativa deve adattarsi di conseguenza.
Un errore comune consiste nell'applicare il modello più rigido a chiunque. Questo crea resistenza da parte degli utenti e incoraggia l'adozione di soluzioni alternative.
Perché l'identità conta più del singolo telefono
La gestione dei dispositivi risponde a una parte della questione di fiducia. L'identità risponde al resto.
Un dispositivo conforme utilizzato dalla persona sbagliata rappresenta comunque un problema. Un utente noto su un dispositivo non gestito potrebbe avere bisogno di un accesso limitato, non di un rifiuto totale. Questo è il motivo per cui le installazioni mature collegano l'MDM con provider di identità come Microsoft Entra ID, Google Workspace o Okta, per poi utilizzare questo contesto combinato per le decisioni di rete e applicative.
Questo è particolarmente utile sul WiFi. Le password condivise invecchiano male. Si diffondono, sono difficili da ruotare e non dicono chi è presente sulla rete. L'accesso basato sull'identità sostituisce questo sistema con policy basate sull'utente e sul dispositivo.
Per i team che progettano questo tipo di integrazione, il networking basato sull'identità rappresenta il livello pratico tra la registrazione e la connettività sicura.
Accesso senza password e WiFi basato su certificati
Molte guide all'MDM si fermano troppo presto. Spiegano l'applicazione delle policy, ma non il percorso di accesso che gli utenti sperimentano ogni giorno.
In una progettazione migliore, l'MDM invia certificati e profili WiFi ai dispositivi gestiti. La rete utilizza tali credenziali per riconoscere il dispositivo e l'utente senza password condivise. Per gli scenari meno gestiti o legacy, approcci come Passpoint o chiavi private collegate all'identità possono ridurre gli ostacoli mantenendo il controllo.
Questo modello è utile nei settori in cui gli utenti si spostano costantemente:
- Il settore hospitality ha bisogno che i dispositivi del personale siano online rapidamente in più strutture
- Il settore sanitario richiede un accesso sicuro senza ripetute richieste di password durante l'erogazione delle cure
- Gli spazi residenziali e multi-tenant necessitano di separazione tra inquilini, personale e dispositivi operativi
Come si presenta un rollout di successo
Un deployment solido tende a seguire questo schema:
- Definire le classi di proprietà
- Mappare ogni classe a un percorso di registrazione
- Collegare l'MDM all'identità
- Inviare certificati e profili WiFi dove appropriato
- Utilizzare lo stato di conformità e identità per consentire, limitare o revocare l'accesso
Questo è il punto in cui l'MDM smette di essere solo uno strumento per dispositivi e diventa parte dell'architettura di accesso.
Guida a sicurezza, privacy e conformità per flotte di dispositivi miste
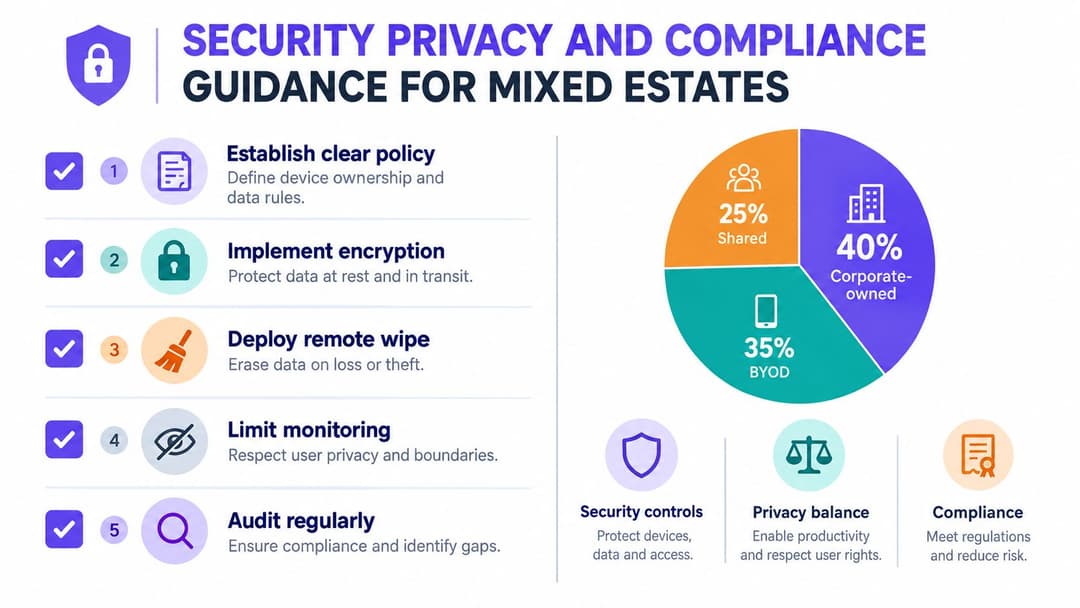
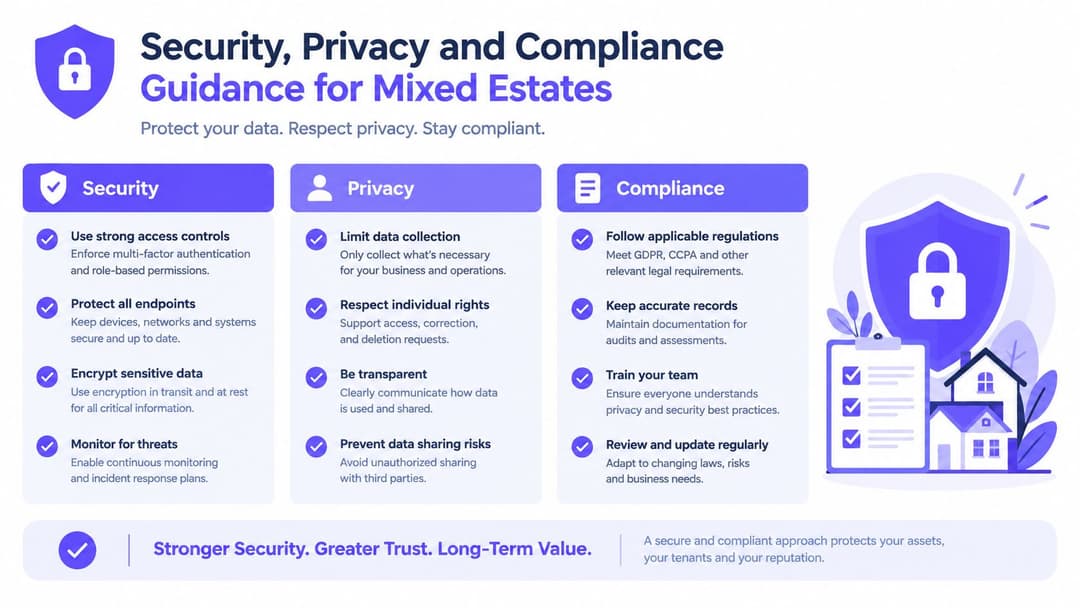
Un parco dispositivi misto mette alla prova se il design del tuo MDM riflette la reale vita lavorativa o un diagramma idealizzato. Una sede potrebbe avere un medico che utilizza un iPhone personale, un team alla reception che condivide i tablet su più turni, appaltatori con dispositivi temporanei e manager che utilizzano telefoni aziendali completamente gestiti. Se tutti questi dispositivi accedono alle stesse app e allo stesso WiFi, le regole di sicurezza, privacy e conformità non possono essere uguali per tutti.
Inizia con i limiti di attendibilità
La prima domanda non riguarda quale impostazione abilitare nella console, ma dove si colloca il limite di attendibilità per ciascun modello di proprietà.
Un telefono di proprietà personale utilizzato per scambiare messaggi con il personale non deve essere trattato come un tablet clinico montato su carrello o un dispositivo portatile fornito dalla struttura e utilizzato in più sedi. L'approccio più sicuro consiste nel definire, in termini semplici, a quali dati può accedere ciascuna classe di dispositivi, quali prove di identità deve presentare e cosa l'organizzazione può controllare in cambio. Come notato in precedenza, molte organizzazioni consentono ancora il BYOD prima di aver definito chiaramente queste regole.
Definisci policy basate su decisioni facili da seguire per le persone:
- Cosa costituisce un dato aziendale
- Quali utenti e classi di dispositivi possono accedervi
- Quale livello di gestione è richiesto per ciascuna classe
- Cosa l'IT può e non può vedere sui dispositivi personali
- Quando si applica il ripristino selettivo e quando è consentito il ripristino completo
- Come cambia l'accesso per il personale temporaneo, i contrattisti e i dispositivi condivisi
La privacy deve essere esplicita, non implicita
Il personale di solito accetta il controllo quando il limite è evidente. I problemi iniziano quando la registrazione sembra un passaggio di consegne dell'intero telefono.
L'MDM per il BYOD funziona meglio quando si comporta come una borsa da lavoro chiusa all'interno di un'auto privata. L'IT gestisce la borsa, non il bagagliaio, l'app musicale o le foto personali. In pratica, ciò significa separare i dati di lavoro da quelli personali, raccogliere solo le informazioni sul dispositivo necessarie per le decisioni di accesso e spiegare tali limiti durante la registrazione, invece di nasconderli nel testo delle policy.
Utilizza controlli quali:
- Profili di lavoro o containerizzazione per mantenere separate le app e i dati aziendali
- Ripristino selettivo per rimuovere i contenuti aziendali senza toccare i file personali
- Informativa sul consenso chiara che spieghi cosa viene monitorato
- Raccolta minima di dati legata alle sole esigenze di sicurezza, accesso e supporto
Se il vostro team desidera una guida pratica sul monitoraggio degli ambienti mobili senza sfociare in un controllo eccessivo, questa guida al tracciamento delle app mobili per i team IT è una lettura complementare utile.
La conformità deve seguire la proprietà e l'identità
La conformità in ambienti misti raramente si riduce a una semplice checklist del dispositivo. È un registro di chi ha utilizzato il dispositivo, quale livello di sicurezza è stato applicato e se l'accesso era commisurato al rischio.
Questo è fondamentale nei settori dell'ospitalità, della sanità e negli ambienti multi-tenant in cui i dispositivi si spostano tra persone, sedi e ruoli diversi. Un tablet condiviso alla reception può richiedere controlli di sessione e una rapida riconfigurazione. Il telefono personale di un medico potrebbe necessitare di un accesso limitato alle app e di controlli di identità rigorosi, senza un controllo completo del dispositivo. Un lavoratore interinale potrebbe richiedere l'accesso per tre giorni e in nessun altro luogo.
Questo è anche il punto in cui la policy MDM e quella WiFi devono convergere. Se un dispositivo non rispetta più la policy, perde il suo profilo di lavoro o non corrisponde più all'identità utente associata, l'accesso alla rete deve cambiare di conseguenza. Per i team che progettano questi sistemi di protezione, questa guida alla sicurezza WiFi aziendale per l'accesso wireless basato sull'identità è un utile riferimento.
Una checklist pratica per parchi dispositivi misti
- Separa le policy in base al modello di proprietà in modo che i dispositivi BYOD, aziendali e condivisi non ereditino gli stessi controlli.
- Collega l'accesso all'identità e allo stato del dispositivo in modo che un utente valido su un dispositivo non conforme non ottenga lo stesso accesso di uno conforme.
- Riserva il ripristino completo all'hardware di proprietà dell'organizzazione e utilizza il ripristino selettivo sui dispositivi personali.
- Definisci una gestione speciale per gli utenti temporanei e in prima linea perché l'accesso a breve termine spesso diventa un'eccezione a lungo termine.
- Documenta i limiti della privacy in un linguaggio semplice durante la registrazione e il supporto.
- Esamina i log dei dispositivi condivisi e i processi di riassegnazione in modo che la responsabilità rimanga salda anche dopo i cambi di turno e i passaggi di consegne.
Best practice e casi d'uso reali che offrono risultati tangibili
Un buon roll-out MDM assomiglia meno al lancio di una funzionalità e più all'apertura di una struttura ben gestita. Non si consegna a tutti la stessa chiave, non si applicano le stesse regole di accesso a ogni stanza sperando che le persone si arrangino. Si decide chi ha bisogno di cosa, per quanto tempo, su quale dispositivo e cosa dovrebbe accadere quando tale stato cambia.
Questo aspetto è fondamentale soprattutto nei parchi dispositivi misti. Un telefono di proprietà personale, un tablet condiviso per il check-in e un dispositivo aziendale in dotazione a un manager possono connettersi tutti nello stesso giorno, ma non dovrebbero essere gestiti allo stesso modo. I team che ottengono risultati partono da questa realtà, per poi collegare la policy MDM all'identità e all'accesso WiFi, in modo che il controllo si rifletta nelle operazioni quotidiane e non solo in una console di amministrazione.
Best practice per mantenere utile il sistema MDM dopo il go-live
- Inizia con un singolo flusso di lavoro pratico. Scegli un gruppo di dispositivi o una sede in cui le difficoltà sono evidenti, come i tablet condivisi alla reception o l'accesso BYOD per lo staff temporaneo. Risolvi i problemi di registrazione e supporto in quell'ambito prima di espanderti.
- Costruisci le policy in base alla proprietà e al ruolo. I dispositivi aziendali possono supportare controlli più stringenti. Il BYOD spesso richiede una protezione a livello di app e la formattazione selettiva. I dispositivi condivisi necessitano di riassegnazioni rapide, controlli di sessione brevi e una chiara responsabilità.
- Collega i cambiamenti del ciclo di vita all'identità. Nuovi assunti, trasferimenti, dimissionari, contrattisti e personale d'agenzia dovrebbero attivare automaticamente le modifiche ai permessi di accesso, ove possibile. Se lo stato lavorativo cambia, anche l'accesso ai dispositivi e i diritti WiFi devono cambiare di conseguenza.
- Spiega la privacy con un linguaggio semplice. Lo staff è più propenso a registrare i propri dispositivi personali quando comprende chiaramente cosa il reparto IT può vedere, cosa non può vedere e cosa accade se il dispositivo non è più conforme alle policy.
- Fai in modo che l'accesso alla rete rifletta l'affidabilità del dispositivo. Un dispositivo conforme non dovrebbe seguire lo stesso percorso di rete di un dispositivo che ha perso il profilo di lavoro, ha saltato gli aggiornamenti richiesti o non corrisponde più all'utente che ha effettuato l'accesso.
Come si presentano i deployment di successo sul campo
Nel settore dell'ospitalità, il punto critico è spesso la velocità. I team della reception condividono i tablet tra i vari turni. I manager utilizzano telefoni di proprietà dell'organizzazione. I lavoratori stagionali possono utilizzare i propri dispositivi per la pianificazione o la comunicazione interna. L'MDM mantiene questi tipi di dispositivi su percorsi di policy separati, mentre il WiFi basato sull'identità elimina l'abitudine di passarsi un'unica password del personale che rimane attiva molto tempo dopo la fine di un contratto.
La sanità presenta solitamente una distinzione più netta tra l'accesso alle comunicazioni e l'accesso clinico. Al telefono personale di un medico potrebbe essere consentito di eseguire app approvate con un'esposizione limitata dei dati, mentre un dispositivo di reparto richiede controlli più severi, un'autenticazione più forte e un ripristino rapido tra un utente e l'altro. L'obiettivo non è applicare maggiori restrizioni ovunque. L'obiettivo è adattare il controllo al rischio e al ruolo.
Gli operatori multi-tenant affrontano un problema diverso. I dispositivi del personale, l'hardware di manutenzione e la connettività di residenti o ospiti coesistono tutti nello stesso ambiente fisico, ma non devono ereditare gli stessi presupposti di attendibilità. L'MDM combinato con il WiFi basato sull'identità separa nettamente questi gruppi, in modo che l'onboarding di un appaltatore o la riassegnazione di un dispositivo di un edificio non si trasformino ogni volta in un'eccezione di rete manuale.
Il risultato misurabile
Il valore dell'MDM si manifesta quando gli eventi di routine smettono di diventare casi speciali.
Un dispositivo smarrito può essere dismesso rapidamente. Un tablet condiviso può essere ripristinato e consegnato al turno successivo senza conservare l'accesso dell'utente precedente. Un lavoratore temporaneo può ricevere un accesso limitato nel tempo che scade come previsto. Un dispositivo personale può proteggere i dati di lavoro senza dare all'IT il controllo completo dell'intero telefono.
Per gli operatori del settore alberghiero, sanitario e multi-tenant, questa è la risposta pratica a cos'è il mobile device management. È il livello di controllo che rende gestibile l'accesso mobile in contesti di proprietà mista, ruoli mutevoli e ambienti di rete in cui l'identità e l'affidabilità del dispositivo devono rimanere allineate.
Purple offre un accesso WiFi senza password e una rete basata sull'identità per ospiti, personale e ambienti multi-tenant, e può affiancare la tua strategia MDM per collegare l'affidabilità del dispositivo a un accesso di rete sicuro. Se stai gestendo progetti di BYOD, dispositivi condivisi o WiFi per il personale basato su certificati, visita il sito di Purple per scoprire come si integra in un progetto pratico di accesso mobile.