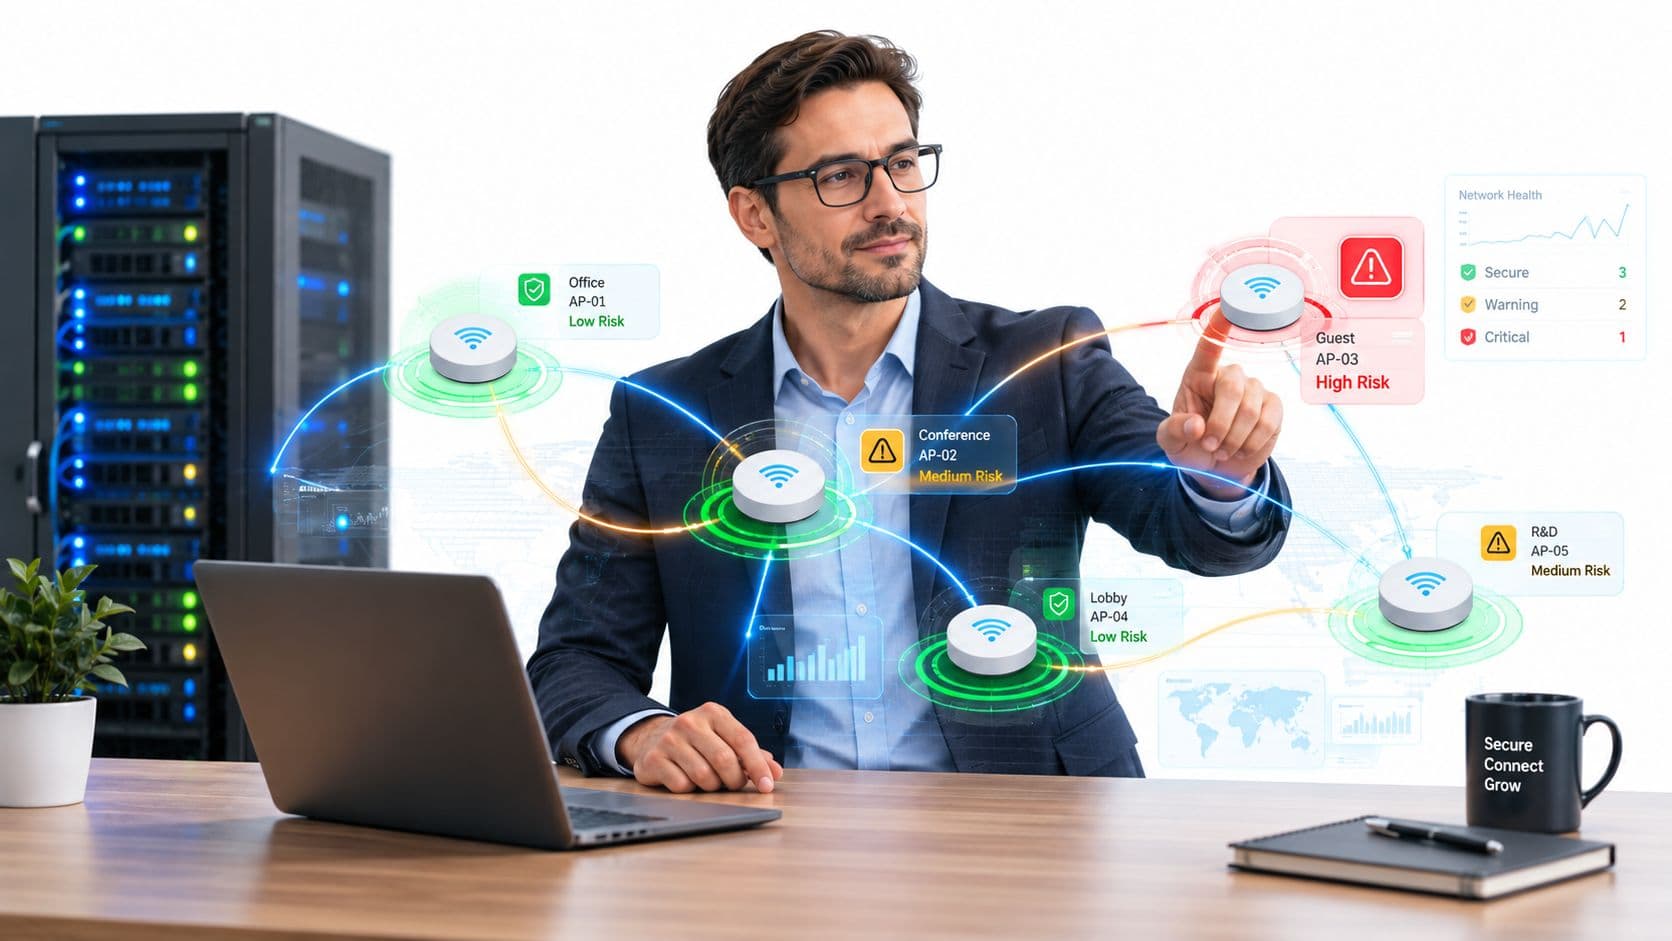
শুক্রবার সন্ধ্যা। লবি পরিপূর্ণ, একটি কনফারেন্সের পর কেবল ড্রিংকসের আড্ডা শুরু হয়েছে এবং ভেন্যু দল ভাবছে নেটওয়ার্ক যথেষ্ট ভালো চলছে। এমন সময় গেস্টরা অভিযোগ করতে শুরু করলেন যে WiFi লগইন পেজটি অদ্ভুত দেখাচ্ছে। কেউ কেউ পুনরায় সংযোগ করতে পারছেন না। রিসেপশনে কার্ড পেমেন্ট সংক্রান্ত জিজ্ঞাসা আসতে শুরু করেছে, এটি এইজন্য নয় যে ক্যাশ রেজিস্টারগুলো বন্ধ, বরং এইজন্য যে কেউ একটি ক্ষতিকারক ওয়্যারলেস পাথ এমন জায়গায় সংযুক্ত করেছে যেখানে এটি কখনোই পৌঁছানো উচিত ছিল না।
ঠিক সেই মুহূর্তেই “guest WiFi” একটি সুবিধাজনক ফিচার থেকে ক্রিয়াকলাপের সমস্যা, একটি সিকিউরিটি সমস্যা এবং খুব দ্রুত একটি বোর্ড লেভেলের সমস্যায় পরিণত হয়।
মাল্টি-টেন্যান্ট ভেন্যু, হোটেল, রিটেইল এস্টেট, হেলথকেয়ার সাইট এবং মিশ্র-ব্যবহারের প্রোপার্টিগুলোতে আমি খুব কমই গেস্ট রিস্ক এবং স্টাফ রিস্কের মধ্যে স্পষ্ট বিভাজন দেখি। একই অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, সুইচিং পাথ, ক্লাউড ড্যাশবোর্ড এবং আইডেন্টিটি ওয়ার্কফ্লো উভয়কেই সমর্থন করে। আপনি যদি সেগুলোকে পৃথক সাইলো হিসেবে মূল্যায়ন করেন, তবে আপনি সাধারণত আসল এক্সপোজারটি মিস করবেন: শেয়ার করা শংসাপত্র, দুর্বল প্রত্যাহার, অনিয়ন্ত্রিত ডিভাইস, উত্তরাধিকারসূত্রে প্রাপ্ত ভেন্ডর ট্রাস্ট এবং কন্ট্রোল প্লেন জুড়ে দুর্বল দৃশ্যমানতা।
যখন একটি WiFi বিভ্রাট ঝুঁকির গল্পে পরিণত হয়
অনেক ওয়্যারলেস ঘটনা ম্যালওয়্যার দিয়ে শুরু হয় না। সেগুলো শুরু হয় অতিরিক্ত সুবিধার কারণে।
একটি ভেন্যু রিসেপশনে একটি শেয়ার্ড WiFi পাসওয়ার্ড প্রিন্ট করে কারণ এটি বাধা হ্রাস করে। একটি Captive Portal মূল ডিপ্লয়মেন্ট টিম চলে যাওয়ার অনেক পরেও সচল থাকে। ফার্মওয়্যার আপডেটগুলি এড়িয়ে যাওয়া হয় কারণ ব্যস্ত ব্যবসায়িক সময়ের আগে কেউ বিঘ্ন ঘটার ঝুঁকি নিতে চায় না। একজন থার্ড-পার্টি ইনস্টলার ম্যানেজমেন্ট অ্যাক্সেস ইচ্ছাকৃতভাবে প্রয়োজনের চেয়ে বেশি উন্মুক্ত রেখে যান কারণ উদ্বোধনের দিনের আগেই রোলআউট শেষ করতে হয়েছিল।
যে চেইনটি সাধারণত এড়িয়ে যাওয়া হয়
হসপিটালিটি এবং মাল্টি-টেন্যান্ট পরিবেশে, ব্যর্থতাটি খুব কমই একটি উপাদানের মধ্যে সীমাবদ্ধ থাকে। এটি মূলত একটি সম্মিলিত প্রভাব যা আপনার ক্ষতি করে:
- শেয়ার্ড ট্রাস্ট: একটি পাসওয়ার্ড, যা অতিথি, অস্থায়ী কর্মী, ঠিকাদার এবং কখনও কখনও ব্যাক-অফ-হাউস ডিভাইস দ্বারা পুনরায় ব্যবহৃত হয়।
- দুর্বল সেপারেশন: একটি "গেস্ট" পথ যা অপারেশনাল সিস্টেম থেকে ততটা বিচ্ছিন্ন নয় যতটা ডায়াগ্রামে দেখানো হয়েছে।
- অস্পষ্ট মালিকানা: SSIDs, কন্ট্রোলার পলিসি, অ্যাক্সেস রুল বা পোর্টাল পরিবর্তনের জন্য কোনো নির্দিষ্ট মালিকের নাম নেই।
- দুর্বল প্রমাণ: কোনো সমস্যা হলে লগগুলি থাকে ঠিকই, কিন্তু মৌলিক প্রশ্নের দ্রুত উত্তর দেওয়ার জন্য সেগুলি যথেষ্ট সুসংগত নয়।
এই কারণেই একটি নেটওয়ার্ক রিস্ক অ্যাসেসমেন্ট গুরুত্বপূর্ণ। এটি টিমকে পরীক্ষা করতে বাধ্য করে যে নেটওয়ার্কের বাস্তব পরিস্থিতি পলিসি ডেক এবং ডিজাইন ড্রয়িংয়ের অনুমানের সাথে মেলে কিনা।
গেস্ট এবং স্টাফ ট্রাফিক ভিন্ন SSID-এ থাকতে পারে, তবে তারা এখনও একই ওয়্যারলেস এস্টেট, একই আইডেন্টিটি সিদ্ধান্ত এবং প্রায়শই একই মানুষের ওপর নির্ভর করে যারা এটিকে স্থিতিশীল রাখছেন।
আমি অপারেশন টিমগুলোকে গেস্ট WiFi সংক্রান্ত ঘটনাগুলোকে সাধারণ কাস্টমার এক্সপেরিয়েন্স সমস্যা হিসেবে বিবেচনা করতে দেখেছি, যতক্ষণ না এর প্রভাবের পরিধি পেমেন্ট, বিল্ডিং সিস্টেম, স্টাফ অ্যাক্সেস বা ইনসিডেন্ট রিপোর্টিং পর্যন্ত বিস্তৃত হয়। ততক্ষণে, প্রযুক্তিগত সমাধান করা অর্ধেক কাজ মাত্র। আরও কঠিন আলোচনাটি হলো কেন কেউ আগে এই নির্ভরতা শনাক্ত করতে পারেনি।
সংযুক্ত ভেন্যু অপারেশন কীভাবে নির্ভরযোগ্য ডিজিটাল অবকাঠামোর ওপর নির্ভর করে তার একটি ব্যবহারিক উদাহরণ যে এস্টেটগুলো দেখতে চায়, তাদের জন্য Manchester Airport Group-এর সাথে Purple-এর কাজ পর্যালোচনা করা মূল্যবান। শিক্ষা এটি নয় যে প্রতিটি সাইটের আর্কিটেকচার এক। শিক্ষাটি হলো পাবলিক-ফেসিং কানেক্টিভিটি মূল অপারেশনের অনেক কাছাকাছি থাকে যা অনেক দল স্বীকার করতে চায় না।
বিভ্রাটটি আসলে কী প্রকাশ করে
যখন ওয়্যারলেস অ্যাক্সেস ব্যর্থ হয়, আপনি কেবল রেডিও এবং রোমিং পরীক্ষা করছেন না। আপনি পরীক্ষা করছেন:
- আইডেন্টিটি শৃঙ্খলা: কাকে অনুমতি দেওয়া হয়েছিল, তারা কীভাবে প্রমাণীকরণ করেছিল এবং কত দ্রুত অ্যাক্সেস প্রত্যাহার করা যেতে পারে।
- সেগমেন্টেশন গুণমান: একটি আপোসকৃত বা অনিয়ন্ত্রিত ডিভাইস তার নির্ধারিত সীমার বাইরে যেতে পারে কিনা।
- অপারেশনাল স্থিতিস্থাপকতা: কন্টেনমেন্ট এবং রিকভারি চলার সময় ভেন্যুটি গ্রাহকদের পরিষেবা দেওয়া চালিয়ে যেতে পারে কিনা।
এই কারণেই বিভ্রাটগুলো ঝুঁকির গল্পে পরিণত হয়। WiFi সংক্রান্ত লক্ষণটি প্রথমে দৃশ্যমান হয়। এর পেছনের কন্ট্রোল ব্যর্থতাটি সাধারণত আরও পুরোনো হয়।
নেটওয়ার্ক ঝুঁকি মূল্যায়নের প্রকৃত অর্থ কী
একটি নেটওয়ার্ক রিস্ক অ্যাসেসমেন্ট কিন্তু নতুন লেবেলযুক্ত কোনো পেনিট্রেশন টেস্ট নয়। এটি কোনো ওয়ান-অফ ফায়ারওয়াল রিভিউ নয়, এবং এটি এমন কোনো ভালনারেবিলিটি স্ক্যানও নয় যা একটি স্প্রেডশিটে ফেলে রাখা হয়েছে যা কেউ আর খুলে দেখে না।
এটি একটি পুনরাবৃত্তিযোগ্য নিয়ম যার মাধ্যমে আপনার নেটওয়ার্ক কোথায় ব্যর্থ হতে পারে, সেই ব্যর্থতা কীভাবে ঘটতে পারে, তার ব্যবসায়িক প্রভাব কী হবে এবং কোন কন্ট্রোলগুলোর পেছনে এখন ইঞ্জিনিয়ারিং প্রচেষ্টা চালানো উপযুক্ত তা নির্ধারণ করা যায়।
একজন বিল্ডিং মূল্যায়নকারীর মতো চিন্তা করুন
একজন যোগ্য বিল্ডিং মূল্যায়নকারী অগ্নিকাণ্ডের জন্য অপেক্ষা করেন না, একটি মাত্র দরজা পরিদর্শন করে সাইটটিকে নিরাপদ ঘোষণা করেন না। তারা কাঠামো, ওয়্যারিং, অ্যাক্সেস কন্ট্রোল, এস্কেপ রুট, রক্ষণাবেক্ষণের ইতিহাস এবং বিল্ডিংটি এখনও তার উপর নির্ভরশীল ব্যক্তিদের সমর্থন করতে পারে কিনা তা খতিয়ে দেখেন।
ওয়্যারলেস ঝুঁকিও একইভাবে কাজ করে।
আপনি অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, সুইচিং পাথ, ক্লাউড ম্যানেজমেন্ট প্লেন, অথেনটিকেশন ফ্লো, ডিরেক্টরি ইন্টিগ্রেশন, সার্টিফিকেট লাইফসাইকেল, থার্ড-পার্টি নির্ভরতা এবং সেগুলোকে ঘিরে অপারেশনাল অভ্যাসগুলো মূল্যায়ন করুন। তারপর যখন পরিবেশের পরিবর্তন হয় তখন আবার মূল্যায়ন করুন, কারণ পরিবর্তন সবসময়ই ঘটে।
এই নিয়মের আওতায় কী কী রয়েছে
একটি সুসংহত মূল্যায়ন সাধারণত এই উপাদানগুলোকে একত্রিত করে:
- ওয়্যার্ড, ওয়্যারলেস এবং ক্লাউড-পরিচালিত উপাদান জুড়ে অ্যাসেট ডিসকভারি।
- নেটওয়ার্কের সাথে মানুষ, ডিভাইস এবং সরবরাহকারীদের ইন্টারঅ্যাকশনের ভিত্তিতে থ্রেট মডেলিং।
- ফার্মওয়্যার, কনফিগারেশন, ম্যানেজমেন্ট এক্সপোজার এবং আইডেন্টিটি কন্ট্রোলের ভালনারেবিলিটি অ্যানালাইসিস।
- শুধুমাত্র প্রযুক্তিগত তীব্রতা নয়, ব্যবসায়িক দৃষ্টিকোণ থেকে রিস্ক স্কোরিং।
- মালিক, সময়সীমা এবং সমাধানটি কাজ করেছে কিনা তার প্রমাণ সহ প্রতিকার পরিকল্পনা।
এই বিষয়ে যুক্তরাজ্যের দিকনির্দেশনা স্পষ্ট। NCSC-এর Cyber Assessment Framework-এর জন্য সংস্থাগুলোর প্রয়োজনীয় পদক্ষেপ নেওয়া প্রয়োজন যাতে তারা অপরিহার্য ফাংশনগুলোকে সমর্থনকারী নেটওয়ার্ক এবং ইনফরমেশন সিস্টেমের সিকিউরিটি রিস্কগুলো সনাক্ত করতে, মূল্যায়ন করতে এবং বুঝতে পারে, এবং এটি একটি নিয়মতান্ত্রিক বেসলাইনের বিপরীতে স্ব-মূল্যায়ন বা স্বাধীন বাহ্যিক মূল্যায়নের জন্য ডিজাইন করা হয়েছে।
এটি গুরুত্বপূর্ণ কারণ এটি নেটওয়ার্ক ঝুঁকি মূল্যায়নকে অ্যাড-হক ক্যাটাগরির বাইরে নিয়ে আসে। আপনার WiFi যদি চেক-ইন, পয়েন্ট অফ সেল, ক্লিনিশিয়ান মোবিলিটি, ভাড়াটেদের অ্যাক্সেস বা বিল্ডিং ক্রিয়াকলাপের ভিত্তি হয়, তবে আপনার টিম আনুষ্ঠানিকভাবে এটিকে সেইভাবে লেবেল করুক বা না করুক, এটি প্রয়োজনীয় কার্যাবলীকে সমর্থন করে।
কেন গেস্ট এবং স্টাফ আলাদা সাইলো হতে পারে না
অধিকাংশ প্রতিষ্ঠান এখনও গেস্ট WiFi এবং স্টাফ WiFi-কে এমনভাবে নথিভুক্ত করে যেন তারা সম্পূর্ণ আলাদা প্রোগ্রাম। কাগজে-কলমে এটি গোছানো মনে হতে পারে। বাস্তবে, এটি সংযোগস্থলগুলোকে আড়াল করে।
- শেয়ার্ড অবকাঠামো: অ্যাক্সেস পয়েন্ট, কন্ট্রোলার, আপলিংক এবং ক্লাউড অ্যাডমিনিস্ট্রেশন সাধারণত শেয়ার করা হয়।
- শেয়ার্ড আইডেন্টিটি সিদ্ধান্ত: ঠিকাদার, খণ্ডকালীন কর্মী এবং হাইব্রিড ভূমিকা "অতিথি" এবং "কর্মচারী" ক্যাটাগরিকে অস্পষ্ট করে তোলে।
- শেয়ার্ড ফেইলর মোড: ভুল কনফিগারেশন, দুর্বল প্রত্যাহার বা সরবরাহকারীর সমঝোতা প্রতিটি SSID-কে একসাথে প্রভাবিত করতে পারে।
ব্যবহারিক নিয়ম: যদি একই টিম এটি পরিচালনা করে, একই প্ল্যাটফর্ম এটি কার্যকর করে বা একই আউটেজ এটিকে প্রভাবিত করে, তবে এটিকে একটি একক রিস্ক সারফেস হিসেবে মূল্যায়ন করুন।
তার মানে এই নয় যে প্রতিটি নেটওয়ার্ককে একই পলিসি দিতে হবে। এর অর্থ হলো আইসোলেশন, আরও শক্তিশালী আইডেন্টিটি বা ভিন্ন অ্যাক্সেস মেথড কোথায় প্রয়োজন তা সিদ্ধান্ত নেওয়ার আগে একটি সামগ্রিক রিস্ক পিকচার তৈরি করা।
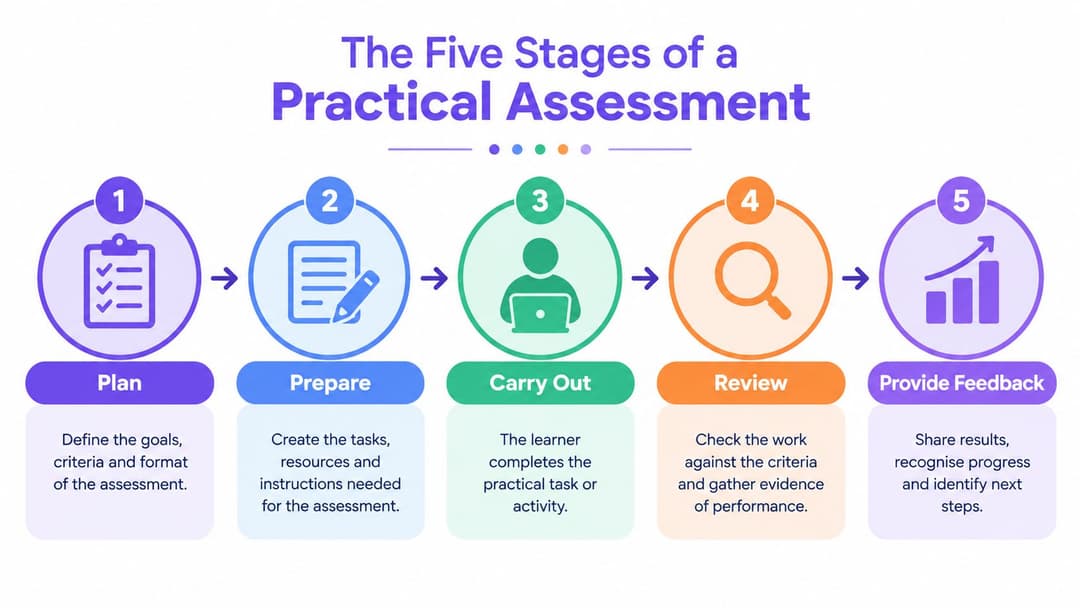
একটি ব্যবহারিক মূল্যায়নের পাঁচটি ধাপ
প্রতিষ্ঠিত থিওরির ওপর ভিত্তি করে তৈরি একটি নেটওয়ার্ক রিস্ক অ্যাসেসমেন্টও প্রায়শই আউটপুট কোয়ালিটির কারণে আটকে যায়। একটি দরকারী অ্যাসেসমেন্ট এমন কিছু আর্টিফ্যাক্ট তৈরি করে যা ইঞ্জিনিয়ারিং, অডিট এবং অপারেশনস টিম কোনো অনুবাদ ছাড়াই ব্যবহার করতে পারে।
প্রথম ধাপ: সম্পদ তালিকা
যদি ইনভেন্টরি দুর্বল হয়, তবে পরবর্তী প্রতিটি পর্যায়ই কেবল অনুমানের বিষয় হয়ে দাঁড়ায়।
অধিক WiFi-নির্ভর এস্টেটের জন্য, একটি নির্ভরযোগ্য ইনভেন্টরিতে শুধুমাত্র হার্ডওয়্যারের সংখ্যার চেয়ে বেশি কিছু থাকা উচিত। এতে SSID এর উদ্দেশ্য, মালিক, প্রমাণীকরণ পদ্ধতি, ফার্মওয়্যার সংস্করণ, কন্ট্রোলার সম্পর্ক, VLAN বা পলিসি ম্যাপিং, সেবাপ্রাপ্ত ট্রেইনি বা বিভাগ এবং ডিরেক্টরি বা ক্লাউড পরিষেবার ওপর নির্ভরশীলতা স্পষ্টভাবে ম্যাপ করা উচিত।
আমি আনম্যানেজড ডিভাইস ক্লাসগুলোকেও স্পষ্টভাবে উল্লেখ করার প্রত্যাশা করব। মেডিকেল ডিভাইস, POS টার্মিনাল, ক্যামেরা, বিল্ডিং কন্ট্রোল, কিওস্ক এবং গেস্টের নিজস্ব ডিভাইসগুলো একই ধরনের ট্রাস্ট অ্যাসাম্পশন বহন করে না।
দলগুলো সাধারণত এখানে দুটি উপায়ের যেকোনো একটিতে ব্যর্থ হয়:
- স্ট্যাটিক স্প্রেডশিট: শুধুমাত্র একবার অডিটের জন্য তৈরি করা হয়, তারপর ফেলে রাখা হয়।
- অসম্পূর্ণ মালিকানা: টেকনিক্যাল অবজেক্টের তালিকা রয়েছে, কিন্তু এর পেছনের ব্যবসায়িক সিদ্ধান্তের মালিক কেউ নন।
দ্বিতীয় ধাপ: হুমকি মডেলিং
থ্রেট মডেলিং হলো এমন একটি প্রক্রিয়া যেখানে আপনি নির্ধারণ করেন যে আক্রমণকারী, অসাবধান অভ্যন্তরীণ ব্যক্তি, আপোসকৃত সাপ্লায়ার বা ভুলভাবে কনফিগার করা সিস্টেম কী করতে পারে।
টেলিকম এবং নেটওয়ার্ক পরিবেশে, যুক্তরাজ্যের প্রত্যাশা এখন সাধারণ পেরিমিটার চিন্তাভাবনার বাইরে চলে যাচ্ছে। টেলিকমিউনিকেশন সিকিউরিটি কোড অফ প্র্যাকটিস বলছে যে সেবাদাতাদের কেবল তাদের নিজস্ব ব্যবসা এবং নেটওয়ার্কের ব্যবস্থার ঝুঁকি মূল্যায়ন করা উচিত নয়, বরং এন্ড ইউজারদের জন্যও ঝুঁকি মূল্যায়ন করা উচিত, যার মধ্যে প্রাপ্যতা হ্রাস এবং ব্যক্তিগত ডেটা ফাঁস অন্তর্ভুক্ত রয়েছে, এবং হুমকি, দুর্বলতা ও অ্যাটাক ভেক্টর সনাক্ত করতে থ্রেট মডেলিং ব্যবহার করা উচিত। একই উৎস আরও উল্লেখ করেছে যে ২০২৪ - ২০২৫ সালে যুক্তরাজ্যের টেলিকম অবকাঠামোর প্রধান হুমকি ছিল Salt Typhoon, এবং Ofcom যে ৯টি সাইবার ঘটনা পেয়েছে তার মধ্যে ৪টি সাইবার ঘটনা সম্ভবত বাধ্যতামূলক-রিপোর্টিং সীমার নিচে ছিল, যা প্রান্তিক স্তরে কম গণনার ইঙ্গিত দেয়, যেখানে যুক্তরাজ্যের সামগ্রিক জরিপের প্রেক্ষাপটে ফিশিং সবচেয়ে প্রচলিত এবং ধ্বংসাত্মক লঙ্ঘনের ধরণ হিসাবে রয়ে গেছে, যা Telecommunications Security Code of Practice-এ বর্ণনা করা হয়েছে।
ভেন্যু নেটওয়ার্কের জন্য, ব্যবহারিক থ্রেট মডেলটিতে সাধারণত অন্তর্ভুক্ত থাকে:
- পরিচয় অপব্যবহার: শেয়ার করা পাসওয়ার্ড, দুর্বল গেস্ট অনবোর্ডিং, নিষ্ক্রিয় স্টাফ অ্যাকাউন্ট, বিলম্বিত প্রত্যাহার।
- ম্যানেজমেন্ট প্লেন এক্সপোজার: কন্ট্রোলার অ্যাডমিন অ্যাক্সেস, API টোকেন, উত্তরাধিকারসূত্রে প্রাপ্ত ভেন্ডর অ্যাকাউন্ট।
- রেডিও-লেয়ার অপব্যবহার: ক্ষতিকারক অ্যাক্সেস পয়েন্ট, ছদ্মবেশ ধারণ, অথেন্টিকেশন বাতিল করার প্রচেষ্টা, অনিরাপদ অনবোর্ডিং প্যাটার্ন।
- নির্ভরশীলতা ব্যর্থতা: ক্লাউড কন্ট্রোল বিভ্রাট, ISP ব্যাঘাত, থার্ড-পার্টি আইডেন্টিটি প্রোভাইডার সমস্যা।
তৃতীয়, চতুর্থ এবং পঞ্চম ধাপ
একবার মডেলটি স্পষ্ট হয়ে গেলে, দুর্বলতা সনাক্তকরণের কাজ আরও নিখুঁত হয়। শুধুমাত্র একটি কোর সেগমেন্ট থেকে যা রাউটেবল তা স্ক্যান করবেন না। ওয়্যারলেস কন্ট্রোলার, পোর্টাল উপাদান, ম্যানেজমেন্ট API, ফার্মওয়্যার বেসলাইন, সার্টিফিকেট হ্যান্ডলিং এবং অ্যাডমিনিস্ট্রেটিভ ভূমিকাগুলি পর্যালোচনা করুন। প্রমাণীকৃত পরীক্ষাগুলি গুরুত্বপূর্ণ কারণ অপ্রমাণিত স্ক্যানগুলি প্রায়শই ঠিক সেই ত্রুটিগুলি মিস করে যা বাস্তব ঝুঁকির সৃষ্টি করে।
তারপরে অপারেশন ডিরেক্টর বুঝতে পারেন এমন ভাষায় ঝুঁকির স্কোর তৈরি করুন। "AP এস্টেটে গুরুতর দুর্বলতা" বলার চেয়ে "শেয়ার্ড অথেন্টিকেশন পাথ আপোস করলে তা পিক অকুপেন্সির সময়ে গেস্ট অনবোর্ডিং, কর্মীদের মোবিলিটি এবং পেমেন্ট ফলব্যাক পদ্ধতিকে ব্যাহত করতে পারে" বলা অনেক বেশি কার্যকর।
একটি প্রতিকার পরিকল্পনার মাধ্যমে শেষ করুন যা প্রতি ইঞ্জিনিয়ারিং ঘন্টা অনুযায়ী ঝুঁকি হ্রাস দ্বারা কাজকে র্যাঙ্ক করে। এর সাধারণ অর্থ হলো কম আকর্ষণীয় সমাধানগুলো আগে করা।
- যেখানে সম্ভব শেয়ার্ড PSK বন্ধ করুন
- অ্যাডমিন অ্যাক্সেস এবং রিভোকেশন ওয়ার্কফ্লো আরও কঠোর করুন
- কন্ট্রোলার এবং AP ফার্মওয়্যার প্যাচ করুন
- ডায়াগ্রাম পর্যালোচনার পরিবর্তে লাইভ টেস্টিংয়ের মাধ্যমে সেগমেন্টেশন যাচাই করুন
- প্রতিটি ট্রিটমেন্টের জন্য একজন দায়িত্বশীল ব্যক্তি এবং নির্ধারিত সময়সীমা নির্ধারণ করুন
নির্দিষ্ট মালিক ছাড়া একটি রিমিডিয়েশন প্ল্যান কেবল একটি সুন্দর ফরম্যাটে সাজানো ব্যাকলগ মাত্র।
যা কার্যকর হয় তা হলো সিকোয়েন্স। ইনভেন্টরি থ্রেট মডেলিংকে ফিড করে। থ্রেট মডেলিং ভালনারেবিলিটির কাজকে সুনির্দিষ্ট করে। স্কোরিং ইঞ্জিনিয়ারিং টিমকে সিদ্ধান্ত নিতে সাহায্য করে। রিমিডিয়েশন লুপটি সম্পূর্ণ করে।
যুক্তরাজ্যে নিয়ন্ত্রক এবং সম্মতি সংক্রান্ত চালকসমূহ
UK-তে, কমপ্লায়েন্স বিষয়ক আলোচনাটি প্রায়শই এমন একটি জায়গা যেখানে নেটওয়ার্ক টিমগুলি হয় প্রভাব বিস্তার করে অথবা কাজের পুনরাবৃত্তি তৈরি করে। সঠিকভাবে ব্যবহার করা হলে, নিয়ন্ত্রক প্রয়োজনীয়তাগুলি আপনার মূল্যায়নের পরিধিকে আরও সুনির্দিষ্ট করে। ভুলভাবে ব্যবহার করা হলে, এগুলি সমান্তরাল প্রমাণের ট্রেইল তৈরি করে যা কেউ বিশ্বাস করে না।
বৃহত্তর জাতীয় প্রেক্ষাপটটি অত্যন্ত গুরুত্বপূর্ণ। যুক্তরাজ্যের সরকারের National Risk Register 2025 উল্লেখ করেছে যে National Security Risk Assessment-এর বাহ্যিক সংস্করণে ৯টি থিম জুড়ে ৮৯টি ঝুঁকি অন্তর্ভুক্ত রয়েছে, যার মধ্যে সাইবার একটি থিম হিসেবে তালিকাভুক্ত, এবং এটি ব্যাখ্যা করে যে এই রেজিস্টারটি দেশের মুখোমুখি হওয়া সবচেয়ে গুরুতর ঝুঁকিগুলোর যুক্তরাজ্যের অভ্যন্তরীণ মূল্যায়নের একটি সর্বজনীন সংস্করণ। কাঠামোগত সাইবার নিশ্চয়তা সম্পর্কে NCSC-এর দৃষ্টিভঙ্গির সাথে মিলিয়ে দেখলে, এটি সাইবার এবং নেটওয়ার্ক ঝুঁকিকে স্থিতিস্থাপকতা পরিকল্পনার একটি অংশ করে তোলে, কেবল সাধারণ IT পরিচ্ছন্নতা নয়, যা যুক্তরাজ্য সরকারের ঝুঁকি এবং সাইবার নীতিগত প্রেক্ষাপটে প্রতিফলিত হয়েছে।
বাস্তবে ফ্রেমওয়ার্কগুলোর অর্থ কী
আপনি যদি কোনো ভেন্যু, এস্টেট বা টেন্যান্টের কানেক্টিভিটি পরিচালনা করেন, তবে দরকারী প্রশ্নটি সহজ: কোন বাধ্যবাধকতা কোন কন্ট্রোল সিদ্ধান্তকে প্রভাবিত করে?
| ফ্রেমওয়ার্ক | ট্রিগারিং নেটওয়ার্ক নিয়ন্ত্রণ | প্রয়োজনীয় প্রমাণ | মূল্যায়ন ফ্রিকোয়েন্সি |
|---|---|---|---|
| CAF | অপরিহার্য ফাংশন সমর্থনকারী সিস্টেমের নিরাপত্তা ঝুঁকির সনাক্তকরণ এবং ব্যবস্থাপনা | অ্যাসেট রেজিস্টার, আর্কিটেকচার ডায়াগ্রাম, নিয়ন্ত্রণের মালিকানা, স্বাক্ষরিত ট্রিটমেন্ট প্ল্যান | পুনরাবৃত্তিমূলক এবং বস্তুগত পরিবর্তনের পরে |
| Ofcom এবং টেলিকম নিরাপত্তা বাধ্যবাধকতা | উপলব্ধতা, অ্যাক্সেস নিয়ন্ত্রণ, থ্রেট মডেলিং, শেষ-ব্যবহারকারীর ঝুঁকির বিবেচনা | অ্যাক্সেস লগ, প্রমাণীকরণ রেকর্ড, সেগমেন্টেশনের প্রমাণ, ঘটনার রেকর্ড | পুনরাবৃত্তিমূলক এবং ইভেন্ট-চালিত |
| UK GDPR এবং ডেটা সুরক্ষা আইনগত কর্তব্য | WiFi অনবোর্ডিংয়ের মাধ্যমে গেস্ট বা ব্যবহারকারীর পরিচয় ডেটা সংগ্রহ এবং পরিচালনা | ডেটা প্রবাহের রেকর্ড, ধরে রাখার সিদ্ধান্ত, অ্যাক্সেস নিয়ন্ত্রণ, প্রসেসর তদারকি | পুনরাবৃত্তিমূলক এবং প্রক্রিয়া পরিবর্তনের পরে |
| কার্ড-হ্যান্ডলিং পরিবেশের জন্য PCI-DSS | পেমেন্ট সিস্টেম এবং কম বিশ্বস্ত ওয়্যারলেস জোনের মধ্যে সেগমেন্টেশন | সেগমেন্টেশন ডায়াগ্রাম, বৈধতা পরীক্ষা, অ্যাডমিন অ্যাক্সেস লগ, প্রতিকারের প্রমাণ | পুনরাবৃত্তিমূলক এবং নেটওয়ার্ক পরিবর্তনের পরে |
| ISO 27001 স্টাইলের নিয়ন্ত্রণ সেট | অ্যাক্সেস নিয়ন্ত্রণ, দুর্বলতা ব্যবস্থাপনা, সরবরাহকারীর নিশ্চয়তা, লগিং | পলিসি সেট, স্ক্যান আউটপুট, পর্যালোচনার রেকর্ড, ব্যতিক্রম অনুমোদন | নির্ধারিত এবং পলিসি-চালিত |
পাঁচটি চেকলিস্টের চেয়ে একটি প্রামাণ্য ভিত্তি অনেক ভালো
আমি সবচেয়ে সাধারণ যে ভুলটি দেখি তা হলো অডিট, সিকিউরিটি, অপারেশন এবং সাপ্লায়ার পর্যালোচনার জন্য আলাদা প্রমাণপত্র তৈরি করা। এটি অত্যন্ত ব্যয়বহুল এবং সাধারণত অসঙ্গতিপূর্ণ।
একটি আরও ভালো মডেল হলো একটি একক অপারেটিং প্রমাণ ভিত্তি:
- আর্কিটেকচার রেকর্ড যা ওয়্যারলেস, সুইচিং এবং ম্যানেজমেন্ট ডিপেন্ডেন্সি প্রদর্শন করে
- RADIUS বা সমমানের প্রমাণীকরণ লগ যা পরিচয় প্রয়োগ নিশ্চিত করে
- প্রকৃত অ্যাসেট এবং মালিকদের সাথে যুক্ত ভালনারেবিলিটি আউটপুট
- ক্লাউড প্ল্যাটফর্ম, হার্ডওয়্যার এবং সাপোর্ট অ্যাক্সেসের জন্য সরবরাহকারী আশ্বাসের রেকর্ড
- ব্যবসায়িক মালিকের দ্বারা স্বাক্ষরিত ঝুঁকি সমাধানের অনুমোদন, যা শুধুমাত্র ইঞ্জিনিয়ারিং টিমের ওপর ছেড়ে দেওয়া হয় না
যেসব টিম পাবলিক WiFi নিয়ন্ত্রণগুলি কমপ্লায়েন্সের প্রত্যাশার সাথে সামঞ্জস্যপূর্ণ কিনা তা পরীক্ষা করার একটি সহজ উপায় চান, তাদের জন্য Purple-এর guest WiFi compliance check একটি দরকারী প্রম্পট তালিকা।
কেন সাপ্লায়ার ঝুঁকি একই পর্যালোচনার অন্তর্ভুক্ত
UK টেলিকমস নির্দেশিকা স্পষ্টভাবে উল্লেখ করে যে ঝুঁকি মূল্যায়ন প্রমাণ-ভিত্তিক এবং সরবরাহকারী-সচেতন হওয়া উচিত। NCSC-এর ভেন্ডর সিকিউরিটি অ্যাসেসমেন্ট নির্দেশিকা বলে যে অপারেটরদের ভেন্ডর প্রক্রিয়া এবং নেটওয়ার্ক সরঞ্জাম সম্পর্কে পুনরাবৃত্তিযোগ্য প্রমাণ সংগ্রহ করে ভেন্ডর সরঞ্জাম থেকে সাইবার ঝুঁকি নিষ্পক্ষভাবে মূল্যায়ন করা উচিত, যেখানে টেলিকমস সিকিউরিটি কোড অফ প্র্যাকটিস তৃতীয় পক্ষের সরবরাহকারীদের থেকে ঝুঁকি কমাতে উপযুক্ত এবং আনুপাতিক ব্যবস্থার দাবি করে। একই নির্দেশিকা একক ভেন্ডরের উপর নির্ভরশীলতা, নেটওয়ার্ক সরঞ্জামের দুর্বলতা এবং অপারেশনাল ত্রুটি, ত্রুটি বা বন্যা বা অগ্নিকাণ্ডের মতো ঘটনার কারণে সিস্টেমিক সরঞ্জাম ব্যর্থতার বিষয়গুলিকে হাইলাইট করে, যা NCSC ভেন্ডর সিকিউরিটি অ্যাসেসমেন্ট নির্দেশিকা-তে ব্যাখ্যা করা হয়েছে।
WiFi এস্টেটের ক্ষেত্রে, এর অর্থ হলো আপনি সাইবার রিভিউকে রেজিলিয়েন্স রিভিউ থেকে আলাদা করবেন না। কন্ট্রোলার কম্প্রোমাইজ, হার্ডওয়্যার ত্রুটি, ক্লাউড লক-ইন এবং এনভায়রনমেন্টাল ফেইলিওর - এই সবই একই অ্যাসেসমেন্ট প্যাকে থাকা উচিত।
শিল্প এবং টেন্যান্টদের মধ্যে ঝুঁকির তুলনা করা
ওয়্যারলেস হার্ডওয়্যার বিভিন্ন সেক্টরে দেখতে একই রকম হতে পারে। কিন্তু ঝুঁকির মডেলটি একই রকম নয়।
একটি হোটেল, একটি রিটেইল চেইন, একটি হেলথকেয়ার সাইট, একটি কর্পোরেট অফিস এবং একটি মিশ্র-ব্যবহারের বিল্ডিং সবই আধুনিক পরিচালিত WiFi চালাতে পারে। যা পরিবর্তিত হয় তা হলো সম্পদের মিশ্রণ, পরিচয়ের প্রত্যাশা এবং সেগমেন্টেশন ভুল করার পরিণতি।
নেটওয়ার্ক পরিবেশ জুড়ে ঝুঁকির প্রোফাইল তুলনা
| পরিবেশ | প্রাথমিক সম্পদসমূহ | শীর্ষ হুমকি | আইডেন্টিটি মডেল | ব্লাস্ট রেডিয়াস |
|---|---|---|---|---|
| কর্পোরেট অফিস | কর্মীদের ল্যাপটপ, মোবাইল, মিটিং রুমের ডিভাইস, প্রিন্টার | ক্রেডেনশিয়ালের অপব্যবহার, অনিয়ন্ত্রিত ঠিকাদার অ্যাক্সেস, অ্যাডমিন ড্রিফট | ডিভাইস ট্রাস্ট চেকের সাথে ডিরেক্টরি-ব্যাকড স্টাফ আইডেন্টিটি | কর্মীদের উৎপাদনশীলতা হ্রাস, অভ্যন্তরীণ ডেটা প্রকাশ, অ্যাডমিন আপস |
| হোটেল এবং আতিথেয়তা | অতিথিদের ডিভাইস, POS, কর্মীদের হ্যান্ডহেল্ড, টিভি, দরজা বা রুমের প্রযুক্তি | শেয়ার্ড পাসওয়ার্ড ফাঁস, পোর্টাল অপব্যবহার, অননুমোদিত ডিভাইস, দুর্বল প্রত্যাহার | দর্শনার্থীদের জন্য গেস্ট আইডেন্টিটি, স্টাফ এবং ঠিকাদারদের জন্য আরও শক্তিশালী নামযুক্ত আইডেন্টিটি | অতিথিদের অভিজ্ঞতায় ঘাটতি, পেমেন্ট ব্যাহত হওয়া, সুনামের ক্ষতি |
| খুচরা বিক্রেতা (Retail) | POS, হ্যান্ডহেল্ড স্ক্যানার, ডিজিটাল সাইনেজ, গেস্ট WiFi, IoT | ফ্ল্যাট-নেটওয়ার্ক এক্সপোজার, ক্রেডেনশিয়াল শেয়ারিং, সরবরাহকারী অ্যাক্সেসের অপব্যবহার | নামযুক্ত স্টাফ অ্যাক্সেস, বিচ্ছিন্ন গেস্ট অ্যাক্সেস, সীমিত লেগ্যাসি ব্যতিক্রম | বিক্রয় ব্যাহত হওয়া, স্টোরের কার্যক্রম ব্যাহত হওয়া, গ্রাহকের যাতায়াতের বিবরণ প্রকাশ |
| স্বাস্থ্যসেবা | ক্লিনিকাল ওয়ার্কস্টেশন, মোবাইল কার্ট, চিকিৎসা সরঞ্জাম, গেস্ট অ্যাক্সেস | সংবেদনশীল সিস্টেমে ল্যাটারাল মুভমেন্ট, অনিয়ন্ত্রিত লেগ্যাসি কিট, বিলম্বিত প্যাচিং | কঠোর সেগমেন্টেশন ব্যতিক্রম সহ শক্তিশালী ভূমিকা-ভিত্তিক আইডেন্টিটি | চিকিৎসা পরিষেবা ব্যাহত হওয়া, সংবেদনশীল ডেটা প্রকাশ, এস্টেট-ব্যাপী অপারেশনাল ঝুঁকি |
| মাল্টি-টেন্যান্ট প্রপার্টি | বাসিন্দা বা টেন্যান্টের ডিভাইস, বিল্ডিং সিস্টেম, শেয়ার্ড অ্যামেনিটিজ WiFi | ক্রস-টেন্যান্ট তথ্য ফাঁস, সাপোর্ট অ্যাকাউন্টের অপব্যবহার, পরিষেবা গ্রুপগুলির মধ্যে দুর্বল আইসোলেশন | কঠোরভাবে স্কোপ করা অ্যাডমিন রোলের সাথে টেন্যান্ট-নির্দিষ্ট আইডেন্টিটি | টেন্যান্টদের মধ্যে ছড়িয়ে পড়া প্রভাব, বিল্ডিং পরিষেবার ক্ষতি, বিরোধ এবং দায়বদ্ধতার ঝুঁকি |
একই SSID কৌশল সব জায়গায় সমানভাবে কাজ করে না
একটি ব্যাক-অফ-হাউস রিটেইল কর্নারে যে শেয়ার্ড PSK মেনে নেওয়া হয়, সেটি হেলথকেয়ার পরিবেশে অসতর্কতাপূর্ণ হয়ে ওঠে। একটি পোর্টাল-চালিত গেস্ট জার্নি যা হোটেলের লবির জন্য উপযুক্ত, সেটি কোনো আবাসিক ভবনের জন্য ভুল হতে পারে যেখানে স্প্ল্যাশ-পেজ মার্কেটিংয়ের চেয়ে বারবার অ্যাক্সেস এবং ডিভাইসের ধারাবাহিকতা বেশি গুরুত্বপূর্ণ।
এই কারণেই ঝুঁকির স্কোরিংয়ের গুরুত্ব বিবেচনা করা প্রয়োজন। অ্যাক্সেস পয়েন্টটি ঝুঁকির একক নয়। সেই অ্যাক্সেস পয়েন্টের মাধ্যমে পরিচালিত ব্যবসায়িক ফাংশনটিই আসল ঝুঁকিপূর্ণ বিষয়।
মিশ্র এস্টেটে, একটি AP একই সাথে একটি কম ঝুঁকিপূর্ণ গেস্ট সেগমেন্ট এবং একটি উচ্চ ঝুঁকিপূর্ণ অপারেশনাল সেগমেন্টের পরিষেবা দিতে পারে। সেই অনুযায়ী শেয়ার্ড ইনফ্রাস্ট্রাকচারটি হ্যান্ডেল করুন।
এই তুলনাটি আপনার অ্যাসেট ইনভেন্টরি করার পদ্ধতিকেও পরিবর্তন করে। শুধু ডিভাইসের ধরন রেকর্ড করবেন না। টেন্যান্ট, ট্রাস্ট মডেল, ডিপেন্ডেন্সি, সাপোর্ট পাথ এবং রিভোকেশন মেথড রেকর্ড করুন। এই প্রাসঙ্গিকতা ছাড়া, পরবর্তী প্রতিটি স্কোর সাধারণ হয়ে পড়ে।
কীভাবে পাসওয়ার্ডহীন আইডেন্টিটি-ভিত্তিক WiFi ঝুঁকি হ্রাস করে
শেয়ার্ড পাসওয়ার্ডগুলি এখনও ভেন্যু নেটওয়ার্কগুলির অন্যতম বড় দুর্বল পয়েন্ট কারণ তারা জবাবদিহিতাকে ভেঙে দেয়। একবার একটি পাসওয়ার্ড প্রিন্ট করা, টেক্সট করা, পুনরায় ব্যবহার করা বা একজন ঠিকাদারকে দেওয়া হলে, কে নেটওয়ার্কে আছে এবং তাদের এখনও সেখানে থাকা উচিত কিনা সে সম্পর্কে আপনি নিশ্চিততা হারিয়ে ফেলেন।
পাসওয়ার্ডহীন, আইডেন্টিটি-ভিত্তিক WiFi অ্যাক্সেসকে একজন ব্যবহারকারী, একটি ডিভাইস বা উভয়ের সাথে যুক্ত করে এটিকে পরিবর্তন করে।
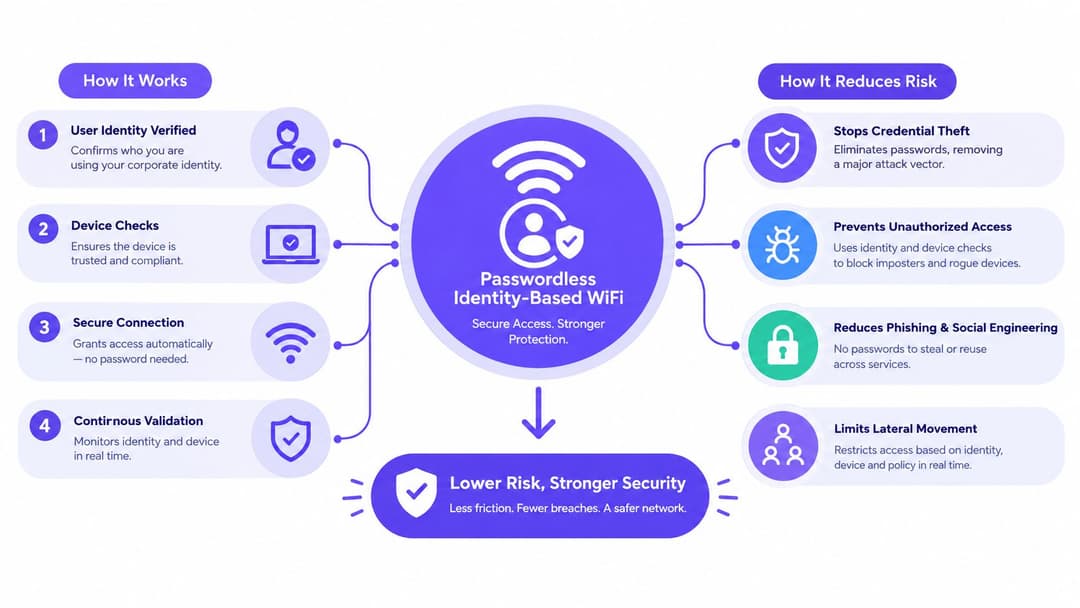
ঝুঁকির বিভাগগুলো যা এটি আসলেই উন্নত করে
সবচেয়ে বড় সুবিধা হলো আপনি PSKs দ্বারা তৈরি হওয়া ব্যাপক ট্রাস্ট বা বিশ্বাসযোগ্যতা দূর করতে পারেন।
- ক্রেডেনশিয়াল পুনঃব্যবহার হ্রাস পায়: অতিথি, চলে যাওয়া কর্মী, কন্ট্রাক্টর এবং তৃতীয় পক্ষগুলোর মধ্যে শেয়ার করার জন্য কোনো সাধারণ গোপন কোড বা পাসওয়ার্ড থাকে না।
- প্রতারণামূলক ছদ্মবেশ ধারণ কঠিন হয়ে পড়ে: ব্যবহারকারীরা সাইনেজ থেকে কপি করা পাসওয়ার্ডের পরিবর্তে একটি প্রকৃত পরিচয় ওয়ার্কফ্লোর বিপরীতে প্রমাণীকরণ করে।
- অ্যাক্সেস প্রত্যাহার করা বাস্তবসম্মত হয়ে ওঠে: ব্যবহারকারী বা ডিভাইসের পরিচয় নিষ্ক্রিয় করুন এবং অ্যাক্সেসও সাথে সাথে বন্ধ হয়ে যাবে।
- অডিট মান উন্নত হয়: একটি শেয়ার করা পাসওয়ার্ড ব্যবহারকারী জনসংখ্যা থেকে ব্যবহার অনুমান করার চেষ্টার চেয়ে সেশন-স্তরের অ্যাট্রিবিউশন অনেক বেশি কার্যকর।
স্টাফ নেটওয়ার্কের জন্য, সার্টিফিকেট-ভিত্তিক বা সমমানের পাসওয়ার্ডহীন অ্যাক্সেস MDM পোসচার চেক, কন্ডিশনাল অ্যাক্সেস লজিক এবং দ্রুত অফবোর্ডিংয়ের সাথে আরও নির্বিঘ্ন ইন্টিগ্রেশন সমর্থন করে। গেস্ট এবং আবাসিক অ্যাক্সেসের জন্য, আইডেন্টিটি-ভিত্তিক অনবোর্ডিং দুর্বল Captive Portal প্যাটার্নগুলি ব্যবহারের প্রবণতা কমিয়ে দেয় কারণ এগুলো বেশি পরিচিত।
এই ক্ষেত্রে একটি বিকল্প হলো Purple থেকে আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং, যা অতিথি, কর্মী এবং মাল্টি-টেন্যান্ট পরিবেশের জন্য পাসওয়ার্ডহীন অ্যাক্সেসের উপর ফোকাস করে। গুরুত্বপূর্ণ বিষয়টি ব্র্যান্ড নয়। এটি হলো কন্ট্রোল মডেল: নামযুক্ত আইডেন্টিটি, শক্তিশালী অনবোর্ডিং এবং তাৎক্ষণিক প্রত্যাহার প্রতিটি ক্ষেত্রেই শেয়ার্ড সিক্রেটকে পরাজিত করে।
যেখানে যুক্তরাজ্যের প্রেক্ষাপট এটিকে আরও জরুরি করে তোলে
এটি আর কোনো ছোটখাটো পরিপক্কতার সমস্যা নয়। UK সরকারের সাইবার সিকিউরিটি ব্রিচ সার্ভে ২০২৫/২০২৬ রিপোর্ট করেছে যে ৩০% UK ব্যবসায়িক প্রতিষ্ঠান সাইবার-নিরাপত্তা ঝুঁকি মূল্যায়ন পরিচালনা করেছে, যা আগের বছরের ২৯% থেকে সামান্য বেশি, যেখানে গত ১২ মাসে ৪৩% ব্যবসায়িক প্রতিষ্ঠান এবং ২৮% দাতব্য সংস্থা একটি সাইবার লঙ্ঘন বা আক্রমণের রিপোর্ট করেছে। একই সমীক্ষায় বলা হয়েছে যে এটি UK সাইবার-স্থিতিস্থাপকতা নীতি অবহিত করতে ব্যবহৃত হয়, যা এটিকে পরিকল্পনার জন্য একটি গুরুতর বেঞ্চমার্ক করে তোলে, যেমনটি সাইবার সিকিউরিটি ব্রিচ সার্ভে টেকনিক্যাল রিপোর্ট-এ উল্লেখ করা হয়েছে।
আমার কাছে, বাস্তবসম্মত ব্যাখ্যাটি সহজ। এক্সপোজার এখনও সাধারণ বিষয়, কিন্তু আনুষ্ঠানিক ঝুঁকির শৃঙ্খলা এখনও বজায় থাকে না। আইডেন্টিটি-ভিত্তিক WiFi সাহায্য করে কারণ এটি একটি অস্পষ্ট ওয়্যারলেস ট্রাস্ট মডেলকে এমন কিছুতে রূপান্তর করে যা আপনি সঠিকভাবে মূল্যায়ন, প্রত্যাহার এবং প্রমাণ করতে পারেন।
যেসব সমঝোতা এখনও আপনার নিজের নিয়ন্ত্রণে রাখা প্রয়োজন
পাসওয়ার্ডহীন ব্যবস্থা ডিজাইনের সিদ্ধান্তগুলোকে দূর করে না।
- লেগেসি ডিভাইসগুলো এখনও সমস্যাযুক্ত: কিছু IoT এবং বিশেষায়িত ডিভাইসের জন্য এখনও বিকল্পের প্রয়োজন হয় যেমন কঠোরভাবে সীমাবদ্ধ প্রাইভেট কী বা বিচ্ছিন্ন ব্যতিক্রমী নেটওয়ার্ক।
- মাইগ্রেশনের জন্য পরিকল্পনার প্রয়োজন: আপনার সার্টিফিকেট লাইফসাইকেল, ডিরেক্টরি ইন্টিগ্রেশন এবং সাপোর্ট প্রক্রিয়ার প্রয়োজন যা অপারেশন দল পরিচালনা করতে পারে।
- গেস্ট জার্নি এখনও গুরুত্বপূর্ণ: কিছু পরিবেশের জন্য অনবোর্ডিং ফ্লো প্রয়োজন যা সুবিধা এবং সম্মতি উভয়ই পূরণ করে।
যে টিমগুলো এটি ভালোভাবে করে তারা নিখুঁততার পেছনে ছোটে না। তারা যেখানেই সম্ভব শেয়ার্ড ট্রাস্ট কমিয়ে দেয়, যা তারা এখনও মডার্নাইজ করতে পারছে না সেগুলোকে আইসোলেট করে এবং সেই ব্যতিক্রমগুলোকে দৃশ্যমান রাখে।
গুরুত্বপূর্ণ মেট্রিক্স সহ একটি ৯০ দিনের রোলআউট চেকলিস্ট
আপনি যদি শৃঙ্খলাবদ্ধ থাকেন, তবে একটি ত্রৈমাসিক সময় অস্পষ্ট উদ্বেগ থেকে একটি কার্যকর নিয়ন্ত্রণ কর্মসূচীতে রূপান্তর করার জন্য যথেষ্ট। লক্ষ্য নিখুঁত হওয়া নয়। লক্ষ্য হলো এমন একটি নেটওয়ার্ক ঝুঁকি মূল্যায়ন প্রক্রিয়া তৈরি করা যা চালুর পর প্রতি মাসে আরও ভালো সিদ্ধান্ত নিতে সাহায্য করে।
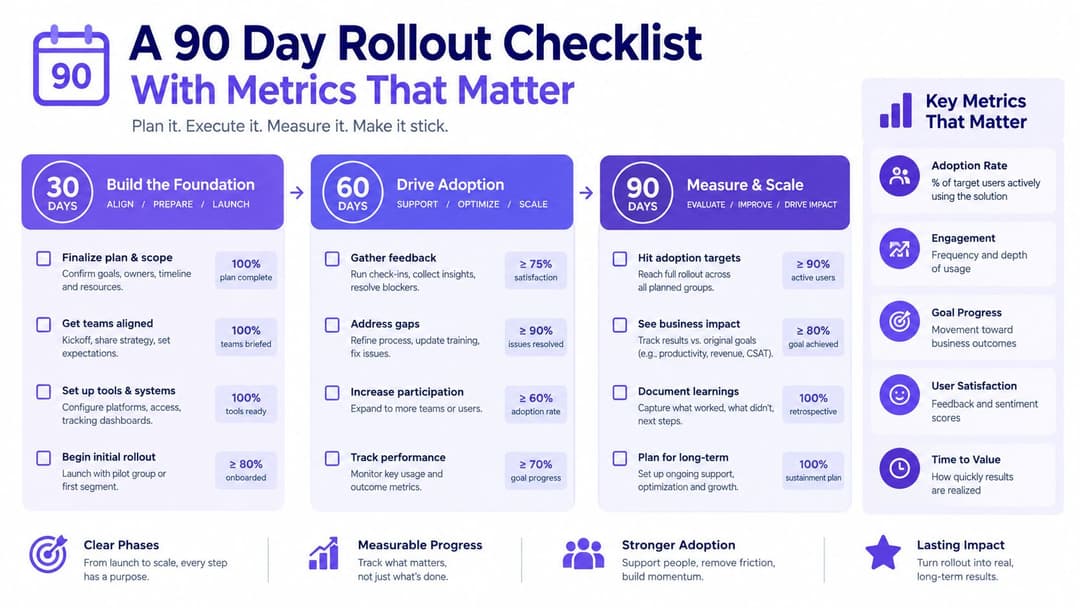
১ থেকে ৩০ দিন
প্রাথমিক দৃশ্যমানতার ঘাটতিগুলো বন্ধ করে শুরু করুন।
- পরিধি নিশ্চিত করুন: সাইট, ট্রেইনি, SSIDs, কন্ট্রোলার, সুইচিং ডিপেন্ডেন্সি, আইডেন্টিটি সোর্স এবং সরবরাহকারী।
- রেজিস্টার তৈরি করুন: অ্যাসেটের নাম, অবস্থান, মালিক, কাজ, প্রমাণীকরণ পদ্ধতি, ফার্মওয়্যার স্টেট, সাপোর্ট মডেল এবং ব্যবসায়িক গুরুত্ব ট্র্যাক করুন।
- স্কোরিং রুব্রিক সেট করুন: কীভাবে সম্ভাবনা এবং প্রভাব মূল্যায়ন করা হবে তা আগে থেকেই ঠিক করুন যাতে পরবর্তীতে দলগুলোর মধ্যে কোনো বিতর্ক না হয়।
- বেসলাইন পরীক্ষা চালান: ফার্মওয়্যার পর্যালোচনা, অ্যাডমিন অ্যাক্সেস পর্যালোচনা, সেগমেন্টেশন যাচাইকরণ এবং প্রাথমিক দুর্বলতা সংক্রান্ত কাজ।
আপনার টিম যদি নিজস্ব ইন্টারনাল টেমপ্লেটের সাথে তুলনা করার জন্য একটি সাধারণ প্রম্পট লিস্ট চায়, তবে GM GROUP Services-এর কাছে ঝুঁকি মূল্যায়নের জন্য মূল বিষয়গুলোর একটি বাস্তবসম্মত সেট রয়েছে যা প্রাথমিক অসঙ্গতিগুলো দ্রুত শনাক্ত করতে সাহায্য করতে পারে।
৩১ থেকে ৬০ দিন
বেশিরভাগ প্রোগ্রামই বাস্তব রূপ নেয় অথবা শেষ পর্যন্ত কেবল কাগজপত্রের মধ্যেই সীমাবদ্ধ থেকে যায়।
- হুমকি বিষয়ক কর্মশালার আয়োজন করুন: এর মধ্যে নেটওয়ার্ক ইঞ্জিনিয়ারিং, অপারেশনস, সার্ভিস ডেস্ক এবং ভেন্যু বা এস্টেটের ব্যবসার মালিককে অন্তর্ভুক্ত করুন।
- যুক্তরাজ্যের প্রত্যাশার সাথে সামঞ্জস্য রক্ষা করুন: CAF-সামঞ্জস্যপূর্ণ ঝুঁকি ব্যবস্থাপনা এবং টেলিকম-স্টাইলের অ্যাক্সেস সংক্রান্ত উদ্বেগের বিপরীতে বর্তমান নিয়ন্ত্রণগুলো পর্যালোচনা করুন।
- পরিচয়-ভিত্তিক অ্যাক্সেস পাইলট করুন: একটি উচ্চ-ট্রাফিক এলাকা বা একটি টেন্যান্ট শ্রেণী বেছে নিন। সবচেয়ে সহজ পরিবেশ দিয়ে শুরু করবেন না। এমন একটি দিয়ে শুরু করুন যা কর্মক্ষম প্রান্তিক সমস্যাগুলোকে প্রকাশ করবে।
- ব্যতিক্রমগুলো নথিভুক্ত করুন: লিগ্যাসি হার্ডওয়্যার, কন্ট্রাক্টর ওয়ার্কফ্লো, গেস্ট অনবোর্ডিং সীমাবদ্ধতা এবং সরবরাহকারী-প্রশাসক অ্যাক্সেস - সবগুলোরই সুনির্দিষ্ট ব্যবস্থাপনার প্রয়োজন।
যদি কোনো ব্যতিক্রমের কোনো মেয়াদের শেষ তারিখ এবং কোনো মালিক না থাকে, তবে সেটি কোনো ব্যতিক্রম নয়। সেটিই হলো প্রকৃত পলিসি।
দিন ৬১ থেকে ৯০
প্রক্রিয়াটিকে অপারেশনের সাথে যুক্ত করুন।
| ডেলিভারেবল | সফল কার্যকারিতার রূপরেখা |
|---|---|
| এক্সিকিউটিভ ড্যাশবোর্ড | উচ্চ-অগ্রাধিকারযুক্ত ঝুঁকি, বকেয়া পদক্ষেপ, ব্যতিক্রমের সংখ্যা এবং ট্রেন্ডের দিকের উপর স্পষ্ট স্ট্যাটাস |
| প্রতিকার ট্র্যাকার | প্রতিটি পদক্ষেপ একজন দায়িত্বপ্রাপ্ত ব্যক্তি, নির্দিষ্ট সময়সীমা, নির্ভরতা এবং যাচাইকরণ পদ্ধতির সাথে যুক্ত থাকবে |
| পর্যালোচনার সময়সূচী | একটি স্থায়ী মাসিক অপারেশনাল পর্যালোচনা এবং বড় পরিবর্তনের পরে পুনঃমূল্যায়নের জন্য একটি ট্রিগার |
| পাইলট সিদ্ধান্ত | লাইভ অপারেশন থেকে প্রাপ্ত প্রমাণের ভিত্তিতে এগিয়ে যান, সম্প্রসারণ করুন, পুনরায় ডিজাইন করুন বা স্থগিত রাখুন |
যেসব মেট্রিক্স গুরুত্বপূর্ণ সেগুলো হলো যেগুলোর সাথে নেতৃত্ব সরাসরি পরিষেবার ধারাবাহিকতা এবং নিয়ন্ত্রণের গুণমান যুক্ত করতে পারে। রোগ অ্যাক্সেস পয়েন্ট শনাক্তকরণের সময়, আইডেন্টিটি-বাউন্ড SSID-এ থাকা ডিভাইসের অনুপাত, প্যাচ SLA মেনে চলা, বারবার প্রমাণীকরণের অসঙ্গতি এবং আপনার সম্মত সীমার চেয়ে পুরনো ওপেন এক্সেপশনের সংখ্যার মতো পরিমাপগুলো ব্যবহার করুন।
নেটওয়ার্ক টিমগুলোর কাছ থেকে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
হসপিটালিটি বা মরশুমী ভেন্যুগুলোতে আমাদের কত ঘন ঘন নেটওয়ার্ক ঝুঁকি মূল্যায়ন পুনরাবৃত্তি করা উচিত
একটি নির্দিষ্ট সময়সূচী অনুযায়ী এবং পরিবর্তনের পরে এটি পুনরাবৃত্তি করুন। ব্যস্ত মরসুমের পিক সময়, সংস্কার কাজ, কন্ট্রোলার আপগ্রেড, আইডেন্টিটি পরিবর্তন, নতুন ভাড়াটেদের অনবোর্ডিং এবং বড় ধরনের সরবরাহকারী পরিবর্তন - এই সবই একটি লক্ষ্যযুক্ত পুনর্মূল্যায়নকে যুক্তিযুক্ত করে তোলে। আপনার এস্টেট যদি আপনার পর্যালোচনা চক্রের চেয়ে দ্রুত পরিবর্তিত হয়, তবে বুঝতে হবে চক্রটি অত্যন্ত ধীরগতির।
POS বা অপারেশনাল ডিভাইসের জন্য PSK কি কখনো পাসওয়ার্ডহীন ব্যবস্থার চেয়ে বেশি নিরাপদ
কখনও কখনও এটি লেগ্যাসি কিটের জন্য সবচেয়ে কম খারাপ সাময়িক বিকল্প, তবে এটি আপনার পছন্দের শেষ পর্যায় হওয়া উচিত নয়। POS এবং অন্যান্য অপারেশনাল ডিভাইসের জন্য, নামযুক্ত বা ডিভাইস-বাউন্ড আইডেন্টিটি আপনাকে আরও পরিচ্ছন্ন প্রত্যাহার, আরও ভালো অ্যাট্রিবিউশন এবং কম পাসওয়ার্ডের বিস্তার প্রদান করে। যদি আপনাকে হার্ডওয়্যারের একটি সাবসেটের জন্য PSK রাখতেই হয়, তবে এটিকে কঠোরভাবে আলাদা করুন এবং একটি দৃশ্যমান ব্যতিক্রম হিসাবে ট্র্যাক করুন।
আমরা কীভাবে এমন আনম্যানেজড গেস্ট ডিভাইসগুলোকে স্কোর করব যা আমাদের নিয়ন্ত্রণে নেই
যেসব ডিভাইস ইন্টারনাল আপনি দেখতে পাচ্ছেন না সেগুলোর পরিবর্তে সেগুলোর চারপাশের পরিবেশের মূল্যায়ন করুন। অনবোর্ডিং পদ্ধতি, সেগমেন্টেশন, সেশন কন্ট্রোল, ল্যাটারাল মুভমেন্ট রেজিস্ট্যান্স, DNS বা ট্রাফিক ভিজিবিলিটি এবং বৈধ ব্যবহারকারীদের ক্ষতি না করে আপনি কত দ্রুত সন্দেহজনক আচরণ নিয়ন্ত্রণ করতে পারেন তার ওপর ফোকাস করুন।
CAF-স্টাইলের ফলাফলের অধীনে অডিটররা কী ধরনের প্রমাণ আশা করবেন
এটি দেখানোর জন্য প্রস্তুত থাকুন যে আপনি গুরুত্বপূর্ণ সম্পদ সনাক্ত করতে পারেন, নির্ভরতা ব্যাখ্যা করতে পারেন, পদ্ধতিগতভাবে ঝুঁকি মূল্যায়ন করতে পারেন এবং প্রমাণ করতে পারেন যে চিকিৎসার সিদ্ধান্তগুলি সময়ের সাথে সাথে বজায় রাখা হয়। অনুশীলনে এর অর্থ হলো বর্তমান সম্পদ রেকর্ড, আর্কিটেকচার ভিউ, অ্যাক্সেস-কন্ট্রোল প্রমাণ, জবাবদিহিতা সমর্থনকারী লগ, প্রতিকার ট্র্যাকিং এবং যেখানে ঝুঁকি সহ্য করা হয় সেখানে স্বাক্ষরিত সম্মতি।
কীভাবে আমরা এক টেন্যান্টের তথ্য অন্য টেন্যান্টের কাছে প্রকাশ না করে একাধিক টেন্যান্টের মধ্যে শেয়ার্ড অবকাঠামো পরিচালনা করব?
ম্যানেজমেন্ট পৃথকীকরণ এবং নীতি পৃথকীকরণ দিয়ে শুরু করুন, তারপর প্রয়োগ পরীক্ষা করুন। কাগজে-কলমে টেন্যান্টের বিচ্ছিন্নতাই যথেষ্ট নয়। আপনার প্রমাণ প্রয়োজন যে অ্যাডমিন ভূমিকা, পরিচয় স্টোর, VLAN বা নীতি ম্যাপিং এবং সহায়তা ওয়ার্কফ্লো টেন্যান্টদের মধ্যে দুর্ঘটনাবশত কোনো মিশ্রণ তৈরি করছে না। মিশ্র এস্টেটগুলোতে, প্রায়শই সাপোর্ট পাথের ক্ষেত্রেই এই বিচ্ছিন্নতা ব্যর্থ হয়।
সোমবার সকালে নেটওয়ার্ক ম্যানেজারের প্রথমে কী করা উচিত
একটি সাইট বেছে নিন এবং তিনটি বিষয় যাচাই করুন: প্রতিটি SSID-এর মালিক কে, কীভাবে অ্যাক্সেস প্রত্যাহার করা হয় এবং গেস্ট পাথটি সম্প্রতি প্রকৃত আইসোলেশনের জন্য পরীক্ষা করা হয়েছে কিনা। তারপরে পূর্ববর্তী বিভাগ থেকে রোলআউট চেকলিস্টটি নিন এবং এটিকে মালিক ও তারিখ সহ একটি লাইভ কর্মপরিকল্পনায় রূপান্তর করুন।
Purple পাসওয়ার্ডহীন WiFi অ্যাক্সেস, আইডেন্টিটি-ভিত্তিক নেটওয়ার্কিং এবং অতিথি, কর্মী এবং মাল্টি-ট্যানেন্ট পরিবেশের জন্য অ্যানালিটিক্স প্রদান করে, যা শক্তিশালী অ্যাট্রিবিউশন এবং শেয়ার্ড পাসওয়ার্ডের ওপর নির্ভরতা কমানোর ক্ষেত্রে অত্যন্ত প্রাসঙ্গিক। আপনি যদি অপারেশনাল এবং UK GDPR সম্মতি বজায় রেখে কীভাবে ওয়্যারলেস অ্যাক্সেসকে আধুনিকীকরণ করবেন তা পর্যালোচনা করতে চান, তবে Purple ভিজিট করুন এবং আপনার বর্তমান অনবোর্ডিং, রিভোকিং এবং সেগমেন্টেশন পদ্ধতির সাথে এর মডেল তুলনা করুন।