
Rogue AP threat and mitigation calculator
Model enterprise wireless airspace threats, evaluate dedicated WIPS sensor ratios, and configure automated switchport containment to eliminate unauthorized LAN bridging.
Environment parameters
An unauthorized access point plugged directly into a corporate network switch port. Allows any remote attacker to bypass 802.1X, firewalls, and NAC controls to access internal servers.
Protect enterprise and guest venues from unauthorized APs and evil twins.
服务台工单报告称,从办公楼层可以看到一个不熟悉的 SSID Free_Venue_WiFi。IT 部门没有人授权它,但会议室附近的信号很强,几台员工笔记本电脑最近也抱怨连接不稳定。第一个问题不是名称看起来是否可疑,而是该设备仅仅是附近的外部网络、进入 LAN 的未经授权的桥接,还是旨在吸引用户的双面恶魔(evil twin)攻击。
非法接入点(Rogue AP)检测只有在能够带来合理的决策和物理结果时才有用。没有分类的警报只会产生噪音。没有有线端验证的分类则会留下不确定性。即使是已确认的设备,在有人隔离其连接、找到硬件、将其移除并记录其出现原因之前,它仍然是一个实时风险。
本指南将该问题视为针对办公室、酒店、零售物业、医院、学生宿舍和多租户建筑的事件响应流程。它结合了射频观测、控制器数据、交换机遥测、用户行为和现场调查,因为没有任何单一信号能够可靠地将攻击与无害的邻近网络区分开来。
为什么流氓接入点是严重的威胁
非法 AP 可能是员工的家用路由器、另一个部门安装的设备、配置错误的公司的设备,或者是复制了可信 SSID 的恶魔双胞胎。动机改变的是调查方向,而不是第一个控制决策。任何处于批准资产清单之外的无线设备都会使关于认证、隔离、打补丁和监控的假设失效。
风险最高的情况是将 AP 连接到了企业局域网。员工可能会为了改善酒店后勤办公室的信号覆盖而安装一个,而零售团队也可能会为了连接收银外设而接入一个。无论哪种情况,该设备都会创建一条无线路径,绕过正常的身份验证控制、漏洞管理以及运维责任制。
攻击者可以蓄意利用同样的漏洞。恶意接入点可能会暴露内部服务、提供对保护不足的终端的访问权限或捕获凭据。放置在接待台、会议场所或购物中心附近的邪恶双胞胎(Evil Twin)可以模仿熟悉的 SSID,并等待手机或笔记本电脑进行关联。
运行准则:将“不在库存中”视为需要调查的疑似对象,而不是存在恶意企图的证据。
英国的环境使得识别工作比网络拓扑图所示的更加困难。一项针对英国的分析估计,多达 20% 的企业场所已经有恶意接入点连接到其系统,这表明这种暴露可能是实质性的(英国无线渗透测试分析)。同一项研究调查了伦敦一个区域的大约 96,433 个接入点,其中包括 24% 的开放网络、48% 受 WPA/WPA2 保护的网络以及 14% 受 WEP 加密的网络(伦敦和贝尔法斯特 WiFi 研究)。
这些数据并不意味着每个开放的 SSID 都具有敌意,它们只是说明了为什么不能仅凭 SSID 或安全模式来下结论。在酒店中,访客 WiFi 网络、员工热点、楼宇管理设备和租户系统可能会占用相同的射频空间。在医院里,停车场或相邻建筑物中的发射器可能可见,但并无任何途径可以进入临床系统。
警报触发后会出现运维脱节。团队必须区分邻居网络与连接到 LAN 的设备,通过控制器和交换机记录追溯可疑的 BSSID,并在现场定位该硬件。在酒店或多租户办公室中,这可能意味着需要检查弱电竖井、通信机房、吊顶吊顶内、会议室以及租户控制的区域。仪表板可以识别信号,但它无法将设备从活跃端口上物理移除。
业务风险具有双重性。非法 AP 既可能制造后门,又可能干扰覆盖范围、漫游、容量和故障排除。可将 企业 WiFi 安全指南 作为周边控制的参考,然后执行以下实用标准:维护授权资产清单、监控空气介质、验证有线连接、定位设备、遏制它、移除它并记录处理结果。
了解核心检测技术
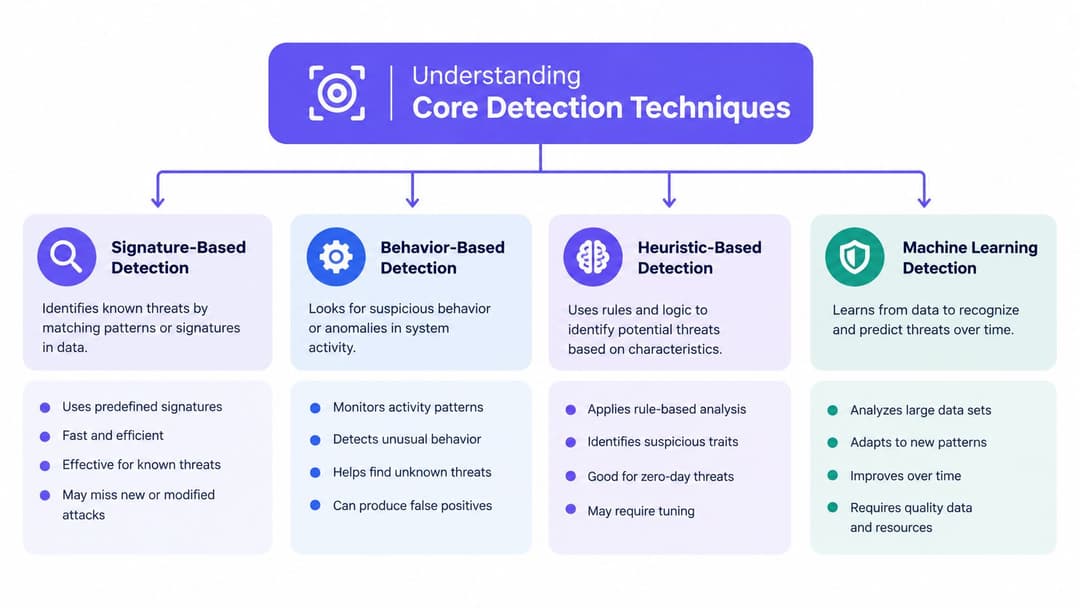
流氓接入点检测最适合作为关联问题来处理。信标只能告诉您有一个设备正在发送信号。它无法告诉您该设备是否已连接到您的网络、是否在模仿您的 SSID,或者它是否属于邻近的商家。
被动扫描与主动探测
被动扫描不发送请求,而是通过侦听信标帧和管理帧来实现。它具有静默、广泛的特点,适用于通过专用传感器或支持的硬件设施进行持续监测。被动收集能够捕获可见设备的 BSSID、SSID、信道、安全模式、厂商信息、信号强度和时序行为。
它的局限性在于缺乏上下文。被动传感器可能会看到来自附近办公室、街道、公寓或车辆的 AP,但无法得知该设备在有线端是否具有可达性。物理障碍和传感器的部署位置也会影响结果中呈现的内容。
主动探测发送查询并观察响应。它有助于识别隐藏的或间歇性可见的网络,并且可以提供比仅监听方式更详细的信息。其代价是探测会改变环境,并可能产生额外的管理流量、触发检测或扭曲您试图建立的客户端行为基线。
不要将这两种方法中的任何一种作为最终结论。使用被动监控进行广泛发现,使用主动检查进行受控调查。
WIDS 和 WIPS 实际关联的内容
WIDS 负责观测并发出警报。而 WIPS 则可以根据产品、配置和审批模式来增加执行或遏制措施。两者都应该比对观测到的无线身份与经授权的 AP 库存,但可靠的部署方案走得更远:
- BSSID 与 MAC 匹配:将射频身份与控制器导出数据、资产记录以及厂商 OUI 信息进行对比。
- 射频指纹识别:检查功率、信道、时序、帧特征以及位置估算,从而将 AP 与普通客户端或克隆传输区分开来。
- SSID 关联性:匹配的 SSID 值得关注,但当未知的 SSID 连接到企业局域网时,同样存在风险。
- 客户端行为:过度的探测、异常的漫游、关联模式以及管理帧异常都可以提高诊断准确性。
- 有线可达性:DHCP、交换机表、NAC 事件和控制器数据可以确定设备是否连接到内部网段。
英国一所大学的研究测试了一个使用时间差、序列号、信号强度和帧子类型的监督神经网络。它检测已知攻击的准确率为 99% 至 100%,检测未知攻击的准确率为 89%,但当攻击者和受害者处于同一位置时,性能下降至 75%(无线攻击检测研究)。该结果在运营上具有重要意义。一个模型在分离的无线电条件下可能高度有效,但在合法的传输与恶意传输相互重叠的拥挤办公楼层、酒店或学生宿舍中,仍然可能表现挣扎。
客户端探测也需要有所克制。过度的探测活动可能会夸大检测结果,因此高保真系统应当将可疑设备与时间序列行为及附近射频环境进行对比,而不是仅凭探测次数就升级警报。希望了解更多无线监控背景信息的从业人员可以参考 Wisenet Security WiFi 标签,同时应将自己的资产清单和有线侧证据作为最终权威标准。
部署与调试您的检测系统
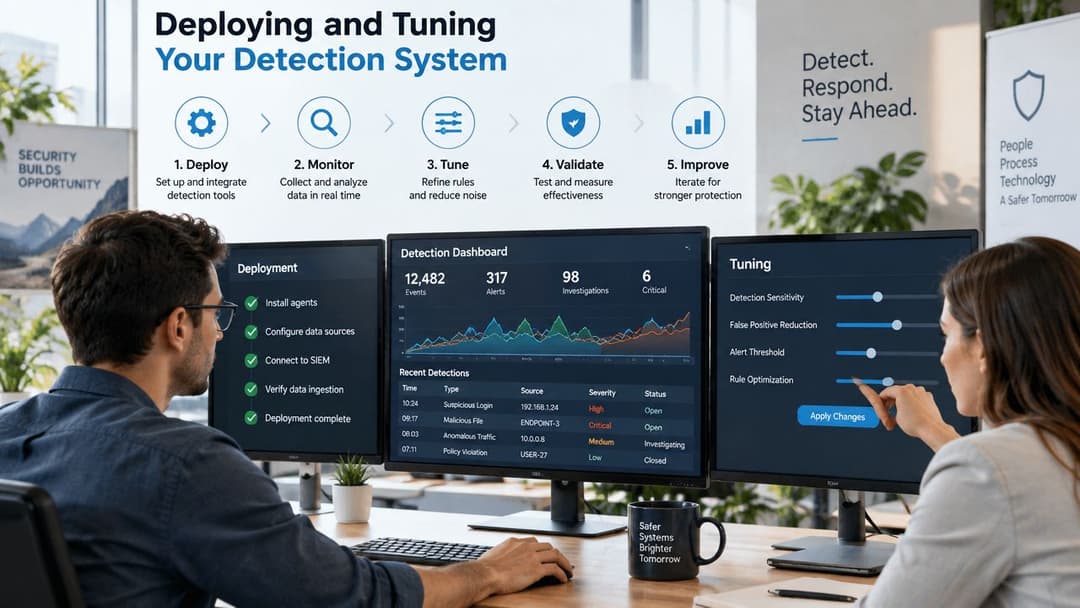
如果检测系统产生的警报无人能够调查,它在运行层面就是失败的。在调整敏感度之前先建立证据链:授权库存、射频(RF)观测、控制器记录,以及指向交换机端口和物理设备的清晰路径。
从无线控制器中导出每一个已授权的 AP。记录其批准的位置、交换机对应关系、管理所有者、SSID、无线频段和预期信道。包括用于活动、维护、演示和建筑工程的临时设备。否则,这些设备将被视作未解释的异常情况返回。
携带设备清单进行现场走访。网络拓扑图可能会将 AP 标记在会议室中,而频谱或 WiFi 勘测则能显示其信号是否存在。在可能的情况下,将附近的外部网络记录为外部观测点,特别是在酒店、零售中心、医院和多租户办公室中。在这些场所,传感器可以识别可疑的发射源,但员工仍需要一种实用的方法来找到实体硬件。
在提高敏感度之前先建立基准
英国的一项研究发现,伦敦的接入点密度约为每平方公里 3,013 个 WiFi 接入点,而贝尔法斯特为每平方公里 454 个 WiFi 接入点(英国 WiFi 渗透测试结果)。密集的环境会产生合法的检测,因此对每个未知的 BSSID 都发出警报会让分析人员应接不暇,并促使他们忽略警告。
根据组合证据调整规则:
| 信号 | 实用问题 | 典型解释 |
|---|---|---|
| BSSID 和 OUI | 硬件是否已知且合理? | 未知身份需要审查 |
| 信号强度 | 来源是在场区内还是在场区外? | 强烈的局部信号会提高优先级 |
| SSID 相似性 | 它是否模仿了企业或访客名称? | 可能是邪恶双胞胎 AP - 但不作为证据 |
| 有线遥测 | 它是否出现在交换机或 DHCP 记录中? | 内部可达性会增加风险 |
| 客户端行为 | 用户关联或探测是否异常? | 在进行关联分析时支持分类 |
Meraki、Aruba、Mist 和 UniFi 提供了不同的标签和工作流,但其控制逻辑是相通的。标记已批准的 AP 和已知的相邻设备,将新发现的疑似对象路由到审核队列中,并且只有在射频证据与可疑 SSID、客户端关联或有线端观察结果相结合时,才发送高优先级警报。
身份数据并不能取代网络证据。访客设备在产生异常探测时可能是合法的。与一个明显奇怪的热点相比,一个使用熟悉 SSID 的未知设备可能更值得关注。具备身份识别能力的 WiFi 有助于将员工和访客设备与未知客户端区分开来。WPA-Enterprise 指南 也解释了为什么托管认证比共享无线凭据更可取。
针对调查进行优化,而非为了仪表板的整洁
针对外部、内部和伪装候选设备制定不同的策略。记录外部设备以便定期审查。针对内部设备,创建一张包含交换机端口、VLAN、DHCP凭证、最近传感器以及负责物理跟进的负责人的工单。明显的恶魔双胞胎(evil twin)应当触发对受影响客户端和认证事件的快速检查。
与负责调查的人员一起审查误报。如果某个合法的租户接入点被反复排除,请将其射频特征和所有权详细信息添加到基线中。如果在活动期间出现移动热点,请记录预期的区域和升级标准,而不是直接屏蔽整个类别。
我们的目标并不是一个毫无波澜的仪表板。而是一条从可靠警报到证据、端口追踪、设备定位以及安全处置的简短且可重复的路径。
如何验证疑似流氓 AP
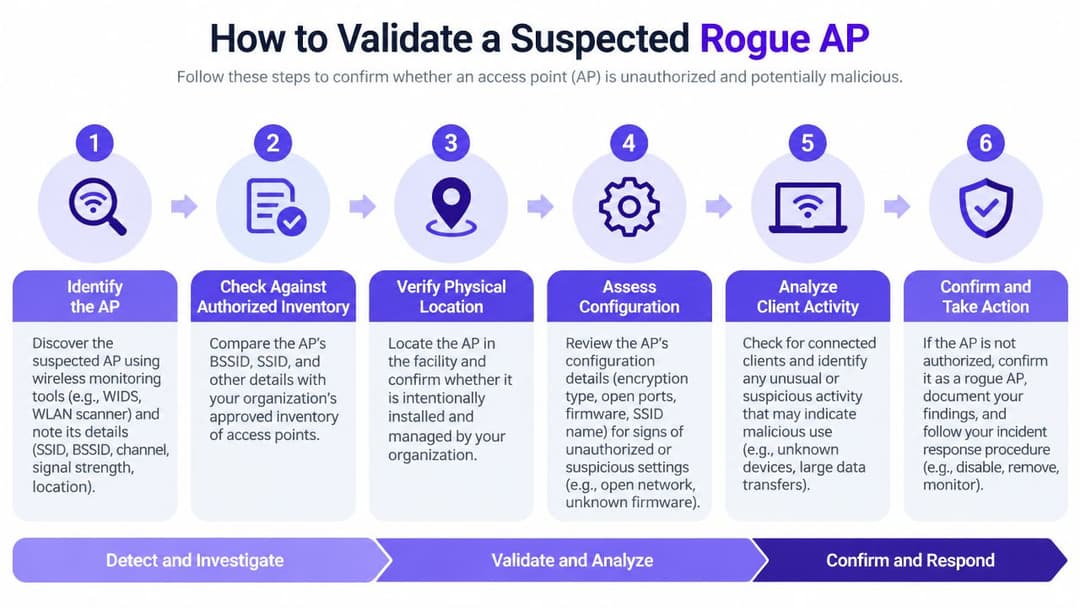
只有当您能够将三个事实联系起来时,警报才具备可操作性:该设备是什么、其信号源自何处,以及它是否接入了您的有线网络。在传感器控制台中,附近的咖啡馆、酒店访客热点和未经授权的办公室路由器看起来可能非常相似。在任何人关闭合法服务之前,验证过程必须将这些情况区分开来。
确立身份与射频证据
记录 BSSID、SSID、厂商 OUI、信道、频段、安全配置、信号强度、首次发现与最后发现的时间,以及检测到该设备的传感器。将硬件信息与经授权的库存资产进行比对。确认该 SSID 是属于企业网络、宾客 WiFi、租户网络还是临时服务网络。
开放的 SSID 并不能直接证明 AP 就是非法的。公共网络和租户网络可能会有意保持开放,而未经授权的设备也可能会复制可信的 SSID。在评定严重程度之前,应对比 MAC 身份、信号行为、信道占用情况以及位置估算。虽然 MAC 地址查询资源 可以在分流处理期间提供厂商背景信息,但它无法确定所有权或安全性。请将结果与控制器记录、资产登记簿以及该场所的网络文档进行比对。
物理验证在早期至关重要,尤其是在酒店和多租户办公室中。携带 WiFi 或频谱分析工具在疑似覆盖区域内进行走动测试,对比多个位置的读数,并记录在客房、竖井、接待区或共享租户空间附近信号是否增强。来自意外位置的强信号可能会揭示数字记录无法识别的设备。
证实或证伪有线连接
核心问题是该 AP 是否拥有进入内部网络的路径。在交换机转发表、DHCP 记录、NAC 事件、端口认证日志和控制器数据中,搜索该 BSSID 或相关的客户端身份。如果无法直接检索到该 BSSID,请关联厂商详情、时间戳、观察到的客户端、VLAN 活动以及交换机端口变化进行分析。
使用以下顺序:
- 核对库存:确认该 BSSID 并非已批准的、临时的或最近更换的 AP。
- 对比射频证据:审查传感器位置、底噪、信道、发射行为以及随时间推移的移动轨迹。
- 检查有线记录:识别与该设备关联的交换机、端口、VLAN、租约或已验证的端点。
- 审查关联关系:检查企业客户端是否连接、尝试身份验证或访问了内部服务。
- 分类调查结果:记录为外部邻居、内部未授权 AP、疑似邪恶双胞胎(Evil Twin)或未解决的候选对象。
- 保留证据:在实施防范遏制改变设备状态之前,导出警报和相关日志。
证据标准: 只有在记录了责任归属和网络可达性之后,才能关闭警报。
没有有线连接的设备可能仍是双面恶魔或局部的干扰源。但接入企业交换机的 AP 则属于内部安全事件,需要立即升级处理。验证记录还应明确由谁来定位该物理设备,因为一个被证实的 BSSID 如果没有具体的房间、机柜或端口责任人,该事件就无法得到彻底解决。
阻断、修复与物理拆除
一旦确认某个 AP 为内部且未经授权,在开始漫长的大楼搜寻之前,应先遏制其网络路径。使用 NAC、交换机控制或经批准的 WIPS 操作来隔离该端口。在关闭任何设备之前,请保留端口号、交换机名称、VLAN、设备 MAC 以及时间戳,因为这些细节对后续调查和根本原因分析都具有支持作用。
遏制措施应当适度。一个被证实桥接到员工 VLAN 的家用路由器,可能需要立即关闭端口。而对于一个没有有线连接的疑似双面恶魔,则可能需要发出无线客户端警告、升级安全级别并进行受控扫网,而不是对相邻网络采取无差别的行动。
从端口追踪到房间
端口追踪可以缩小搜索范围,但并不总是能确定物理对象。在酒店中,交换机端口可能会连接到竖井、后勤办公室机柜或与租户共享的本地网络插座。在医院或多层办公楼中,文档可能不完整,配线可能已发生变化,且该设备可能位于一个小型无管理交换机之后。
使用可重复的现场流程:
- 确认端点:检查交换机 LED 指示灯、可用的 LLDP 信息、最近的链路更改以及配线架记录。
- 测量射频信号:使用频谱或 WiFi 分析工具在疑似区域进行检测,并对比多个位置的信号强度。
- 搜寻隐蔽位置:检查壁橱、吊顶、会议室、前台接待处、零售固定装置、停车场以及租户空间。
- 协调准入权限:在有人占用的场所中,需与设施、前台、安保人员及租户联系人进行协调。未经授权切勿进入受限区域。
- 拍照并标记:记录硬件、电源、电缆路径、序列号信息以及周边设备。
- 安全拆除:断开网络和电源连接,如后续可能需要调查则妥善保存设备,并防止其自动重新连接。
英国无线渗透测试指南强调,团队必须清扫场所和停车区域,将未经授权的设备映射到最近的端口和网络分段,并通过故意放置一个经授权的非法 AP 来测试该流程(英国无线渗透测试指南)。这项测试至关重要,因为如果发出了警报却无人能定位其源头,那么该控制措施就是不完整的。
不要仅仅依赖射频定位。信号反射、混凝土、金属固定装置、相邻楼层以及不断变化的客户端流量都可能产生误导性的峰值。将方向性移动与交换机证据和现场检查相结合,然后记录最终的物理位置和拆除决定。
您的流氓 AP 事件响应清单
可靠的响应机制应该在凌晨三点、会议期间以及 IT 部门无法控制每个机柜的场所都能正常运转。将此清单保留在 SOC 运行手册中,并根据您的运营模式调整责任人字段。每次警报都应指定一名负责的调查员、一名技术遏制负责人和一名现场联系人。
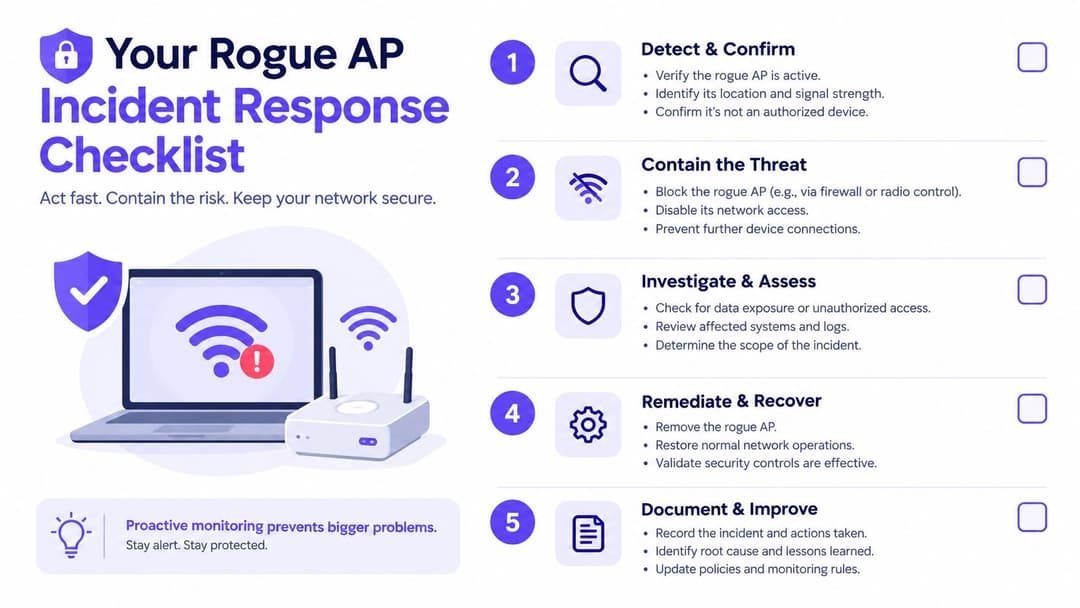
初始警报
记录 BSSID、SSID、厂商、频段、信道、信号强度、检测到该设备的传感器以及时间戳。捕获该 SSID 是否类似于企业或宾客 WiFi 网络,以及是否有任何受控的客户端与它相关联。
- 分配负责人:在工单上指定一名分析师,并注明升级联系人。
- 保护证据:导出 WIDS 或 WIPS 事件,并保存相关的控制器、DHCP、NAC 和交换机记录。
- 设置优先级:针对内部可达性、企业 SSID 仿冒、异常客户端关联或敏感区域内的强信号提高紧急程度。
验证
在将警报作为事件处理之前,请先检查已授权的资产清单。将射频身份和射频行为与已批准的 AP、临时设备、邻近网络以及已知的租户系统进行对比。
- 确认 BSSID。 对照资产记录检查 MAC 和 OUI 详情。
- 定位信号。 对比传感器读数并识别可能的楼层或区域。
- 检查有线端。 搜索交换机、DHCP、NAC 和 VLAN 数据,以寻找内部连接的证据。
- 审查客户端。 识别已进行关联、探测或尝试身份验证的托管设备。
- 对案例进行分类。 将候选对象标记为外部、内部未授权、疑似冒充或未解决。
仅仅因为分析师认为它“可能”是邻居设备,并不代表发现的问题已得到解决。记录证据以及关闭该事件的原因。
阻断
对于内部的恶意接入点,请使用经批准的 NAC 和变更控制流程隔离或禁用相关的交换机端口。如果该设备是明显没有有线连接的邪恶双胞胎,请通过安全通报保护用户,并调查受影响的身份验证和会话活动。
响应原则:先控制您可以控制的路径,然后再调查您可以看见的设备。
当涉及物理接触或服务中断时,应通知现场团队。在酒店和零售行业中,需与值班经理进行协调,以免员工在尝试恢复宾客或支付连接时,重新连接了该设备。
根除与物理拆除
通过配线记录追踪交换机端口,并使用射频测量来缩小搜索范围。检查可能的区域,包括共享设施和主 IT 区域之外的空间,然后根据您的证据处理策略断开、拆除、隔离或移交该硬件。
记录是谁发现了该设备、安装位置、供电方式、所使用的线缆和端口,以及是否有任何客户端进行了连接。在移除后对该区域进行重新扫描,并验证该 BSSID 不再出现,或已恢复授权的设备。
复盘与改进
找出该设备能够连接的原因。审查未使用的端口、NAC 执行情况、访客和租户入网流程、设施访问权限、无线策略以及员工的安全意识。如果员工安装它是为了解决覆盖范围或连接问题,请解决该底层需求,而不要仅仅依赖纪律控制。
英国国家网络安全中心明确建议组织“监控企业无线网络”并检查企业 AP 配置,以此作为无线安全加固的一部分(英国无线安全指南背景)。将该指南转化为具体的运营衡量指标,通过追踪“警报到验证时间”、“验证到遏制时间”以及“遏制到物理移除时间”来实现,而无需设定无法实现的虚高目标。
重新测试该流程。在受控条件下放置一个经批准的测试设备,确认监控系统能够检测到它,验证警报能够发送到正确的团队,追踪其到正确的端口,并证明现场工作人员能够找到它。每次演练后,更新库存、运行指南、图表和升级联系人。
Purple 可以通过将访客和员工认证与网络可见性相结合,来支持受控的无线访问模式,其 WIPS 功能可以帮助识别未经授权的 AP 以进行调查和遏制。与您的网络团队一起审查该工作流程,然后访问 Purple 以评估其基于身份的 WiFi 和场所网络功能是否符合您的流氓 AP 响应流程。



