
Rogue AP threat and mitigation calculator
Model enterprise wireless airspace threats, evaluate dedicated WIPS sensor ratios, and configure automated switchport containment to eliminate unauthorized LAN bridging.
Environment parameters
An unauthorized access point plugged directly into a corporate network switch port. Allows any remote attacker to bypass 802.1X, firewalls, and NAC controls to access internal servers.
Protect enterprise and guest venues from unauthorized APs and evil twins.
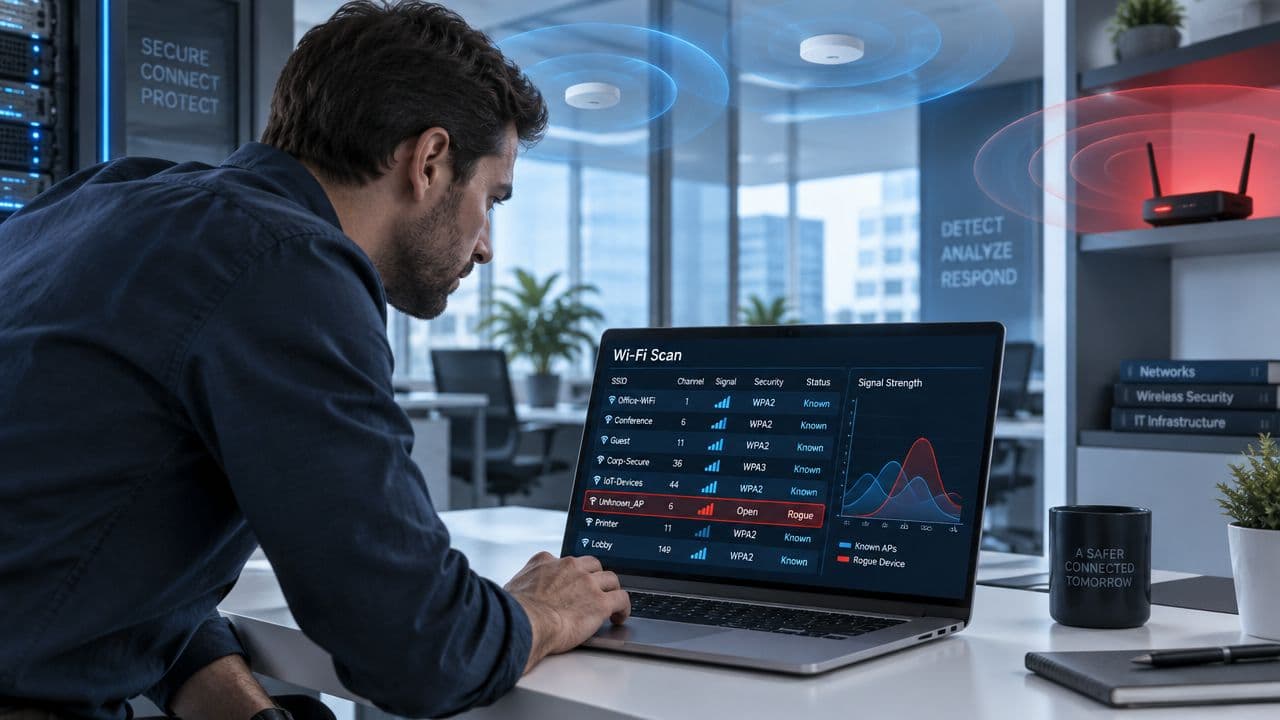
A helpdesk ticket reports an unfamiliar SSID, Free_Venue_WiFi, visible from the office floor. Nobody in IT authorised it, but the signal is strong near a meeting room and several staff laptops have recently complained about unstable connections. The first question isn't whether the name looks suspicious. It's whether the device is merely a nearby network, an unauthorised bridge into your LAN, or an evil twin designed to attract your users.
Rogue access point detection केवळ तेव्हाच उपयुक्त ठरते जेव्हा ते योग्य निर्णयाकडे आणि प्रत्यक्ष परिणामाकडे घेऊन जाते. वर्गीकरणाशिवाय आलेला अलर्ट केवळ गोंधळ निर्माण करतो. वायर्ड-साइड पडताळणीशिवाय केलेले वर्गीकरण अनिश्चितता निर्माण करते. एखादे पुष्टी झालेले डिव्हाइस देखील जोपर्यंत कोणी त्याचे कनेक्शन वेगळे करत नाही, हार्डवेअर शोधत नाही, ते काढून टाकत नाही आणि ते का आले याची नोंद करत नाही, तोपर्यंत तो एक सक्रिय धोकाच राहतो.
हे प्लेबुक कार्यालये, हॉटेल्स, रिटेल इस्टेट, रुग्णालये, विद्यार्थी निवास आणि बहु-भाडेकरू इमारतींसाठी इन्सिडेंट-रिस्पॉन्स प्रक्रिया म्हणून या समस्येकडे पाहते. हे RF निरीक्षणे, कंट्रोलर डेटा, स्विच टेलिमेट्री, युझर वर्तन आणि ऑन-साइट तपासणी एकत्रित करते कारण कोणताही एक सिग्नल शेजारील निरुपद्रवी नेटवर्क आणि हल्ला यातील फरक विश्वासाने ओळखू शकत नाही.
रॉग अॅक्सेस पॉईंट्स हा एक गंभीर धोका का आहेत
एक rogue AP हा कर्मचाऱ्याचा घरगुती राउटर, दुसऱ्या विभागाद्वारे स्थापित केलेले डिव्हाइस, चुकीचे कॉन्फिगर केलेले कॉर्पोरेट युनिट किंवा विश्वसनीय SSID ची कॉपी करणारे evil twin असू शकते. उद्देशामुळे तपास बदलतो, पहिला नियंत्रण निर्णय नाही. मंजूर इन्व्हेंटरीबाहेरील कोणतेही वायरलेस डिव्हाइस ऑथेंटिकेशन, सेगमेंटेशन, पॅचिंग आणि मॉनिटरिंग बद्दलच्या गृहितकांना चुकीचे ठरवते.
सर्वात जास्त जोखमीचे प्रकरण म्हणजे कॉर्पोरेट LAN शी कनेक्ट केलेला AP. एखादा कर्मचारी हॉटेलच्या बॅक ऑफिसमध्ये कव्हरेज सुधारण्यासाठी ते इन्स्टॉल करू शकतो, तर रिटेल टीम पॉईंट-ऑफ-सेल पेरिफेरलसाठी ते कनेक्ट करू शकते. कोणत्याही परिस्थितीत, हे डिव्हाइस सामान्य ऑथेंटिकेशन नियंत्रणे, व्हल्नेरेबिलिटी मॅनेजमेंट आणि ऑपरेशनल मालकीला बायपास करणारा वायरलेस मार्ग तयार करू शकते.
हल्लाखोर जाणीवपूर्वक याच त्रुटीचा गैरफायदा घेऊ शकतो. एखादा अनधिकृत (rogue) AP अंतर्गत सेवा उघड करू शकतो, कमी सुरक्षितता असलेल्या एंडपॉइंट्सना प्रवेश देऊ शकतो किंवा क्रेडेंशियल्स चोरू शकतो. रिसेप्शन डेस्क, कॉन्फरन्स हॉल किंवा शॉपिंग सेंटरजवळ ठेवलेला एखादा इव्हिल ट्विन (evil twin) ओळखीच्या SSID चे अनुकरण करू शकतो आणि फोन किंवा लॅपटॉप कनेक्ट होण्याची वाट पाहू शकतो.
कार्यवाही नियम: "इन्व्हेंटरीमध्ये नसलेले" या गोष्टीकडे तपासासाठीचा उमेदवार म्हणून पहा, दुर्भावनायुक्त हेतूचा पुरावा म्हणून नाही.
UK चे वातावरण नेटवर्क आकृतीवरून समजण्यापेक्षा ओळखणे कठीण करते. UK-केंद्रित विश्लेषणामध्ये असा अंदाज वर्तवण्यात आला आहे की तब्बल २०% कॉर्पोरेट ठिकाणी त्यांच्या सिस्टीमशी एक रोग (rogue) ॲक्सेस पॉइंट आधीच कनेक्ट केलेला होता, जे दर्शवते की हा धोका लक्षणीय असू शकतो (UK वायरलेस पेनिट्रेशन-टेस्टिंग विश्लेषण). त्याच अभ्यासाने लंडनच्या एका भागात सुमारे ९६,४३३ ॲक्सेस पॉइंट्स तपासले, ज्यामध्ये २४% ओपन नेटवर्क्स, ४८% WPA/WPA2-सुरक्षित नेटवर्क्स आणि १४% WEP-एनक्रिप्टेड नेटवर्क्स समाविष्ट होते (लंडन आणि बेलफास्ट WiFi अभ्यास).
या आकडेवारीमुळे प्रत्येक ओपन SSID धोकादायक ठरत नाही. यावरून हे स्पष्ट होते की केवळ एखादा SSID किंवा सुरक्षा मोड प्रकरण पूर्णपणे स्पष्ट करू शकत नाही. हॉटेलमध्ये, अतिथींचे नेटवर्क, कर्मचाऱ्यांचे हॉटस्पॉट्स, इमारत व्यवस्थापन उपकरणे आणि भाडेकरूंच्या यंत्रणा एकाच RF स्पेसमध्ये असू शकतात. हॉस्पिटलमध्ये, कार पार्किंगमधील किंवा लगतच्या इमारतीमधील ट्रान्समीटर क्लिनिकल सिस्टीम्समध्ये कोणताही प्रवेश नसतानाही दृश्यमान असू शकतो.
अलर्ट आल्यानंतर ऑपरेशनल तफावत दिसून येते. टीम्सनी शेजारील नेटवर्क आणि LAN-कनेक्टेड डिव्हाइसमधील फरक ओळखला पाहिजे, कंट्रोलर आणि स्विच रेकॉर्ड्सद्वारे संशयास्पद BSSID चा शोध घेतला पाहिजे आणि जागेवर जाऊन हार्डवेअर शोधले पाहिजे. हॉटेल किंवा मल्टि-टेनंट ऑफिसमध्ये, याचा अर्थ रायझर्स, कॉम्स रूम्स, सिलिंगमधील पोकळी, मिटिंग रूम्स आणि भाडेकरूंच्या ताब्यातील क्षेत्रांची तपासणी करणे असू शकते. डॅशबोर्ड सिग्नल शोधू शकतो, परंतु तो लाइव्ह पोर्टवरून एखादे डिव्हाइस काढून टाकू शकत नाही.
व्यावसायिक जोखमीच्या दोन बाजू आहेत. एखादा रोग (rogue) AP बॅकडोअर तयार करू शकतो आणि तो कव्हरेज, रोमिंग, क्षमता आणि ट्रबलशूटिंगमध्ये व्यत्यय आणू शकतो. सभोवतालच्या नियंत्रणांसाठी संदर्भ म्हणून enterprise WiFi security guide वापरा, आणि नंतर व्यावहारिक मानकांची अंमलबजावणी करा: अधिकृत इन्व्हेंटरी राखा, एअरस्पेसचे निरीक्षण करा, वायर्ड कनेक्टिव्हिटीची पडताळणी करा, डिव्हाइसचे स्थान शोधा, त्यावर नियंत्रण मिळवा, ते काढून टाका आणि निकालाची नोंद करा.
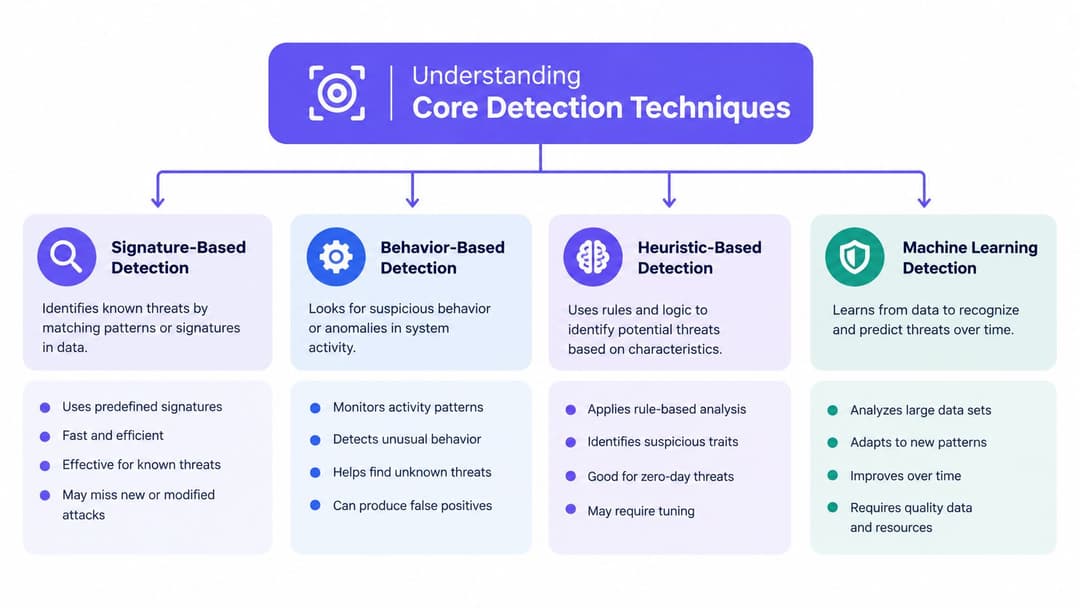
मुख्य डिटेक्शन तंत्र समजून घेणे
रोग (rogue) ॲक्सेस पॉईंट शोधण्याचे काम कोरिलेशन (correlation) समस्या म्हणून सर्वात चांगल्या प्रकारे कार्य करते. बीकन तुम्हाला केवळ हे सांगतो की एखादे डिव्हाइस ट्रान्समिट करत आहे. ते डिव्हाइस तुमच्या नेटवर्कशी कनेक्ट केलेले आहे की नाही, ते तुमच्या SSID ची नक्कल करत आहे की नाही, किंवा ते शेजारील व्यवसायाचे आहे की नाही, हे ते सांगत नाही.
पॅसिव्ह स्कॅनिंग आणि अॅक्टिव्ह प्रोबिंग
Passive scanning हे विनंती न पाठवता बिकन आणि मॅनेजमेंट फ्रेम्स ऐकते. हे शांत, व्यापक आणि समर्पित सेन्सर्स किंवा समर्थित इन्फ्रास्ट्रक्चरद्वारे सतत देखरेख ठेवण्यासाठी योग्य आहे. पॅसिव्ह कलेक्शनद्वारे दृश्यमान डिव्हाइसेसचे BSSID, SSID, चॅनेल, सुरक्षा मोड, व्हेंडर माहिती, सिग्नलची ताकद आणि टायमिंगची वर्तणूक कॅप्चर केली जाऊ शकते.
याची मर्यादा संदर्भ आहे. एक पॅसिव्ह सेन्सर जवळच्या ऑफिस, रस्ता, फ्लॅट किंवा वाहनातील AP पाहू शकतो, परंतु त्या उपकरणाला वायर्ड बाजूने कोणतीही पोहोच आहे की नाही हे समजू शकत नाही. भौतिक अडथळे आणि सेन्सरची जागा देखील परिणामांवर परिणाम करतात.
Active probing क्वेरी पाठवते आणि प्रतिसादांचे निरीक्षण करते. हे लपविलेले किंवा मधूनमधून दिसणारे नेटवर्क ओळखण्यास मदत करू शकते आणि केवळ ऐकण्याच्या (listening-only) पद्धतीपेक्षा अधिक तपशील प्रदान करू शकते. यात तडजोड अशी आहे की प्रोबिंगमुळे वातावरणात बदल होतो आणि अतिरिक्त व्यवस्थापन ट्रॅफिक तयार होऊ शकते, डिटेक्शन ट्रिगर होऊ शकतात किंवा तुम्ही स्थापित करण्याचा प्रयत्न करत असलेल्या क्लायंट-वर्तन बेसलाइनमध्ये अडथळा येऊ शकतो.
कोणतीही पद्धत अंतिम निर्णय म्हणून वापरू नका. व्यापक शोधासाठी पॅसिव्ह मॉनिटरिंग वापरा आणि नियंत्रित चौकशीसाठी अॅक्टिव्ह तपासणीचा वापर करा.
WIDS आणि WIPS प्रत्यक्षात काय सहसंबंध जोडतात
WIDS निरीक्षण करते आणि चेतावणी देते. उत्पादन, कॉन्फिगरेशन आणि मंजूरी मॉडेलवर अवलंबून WIPS अंमलबजावणी किंवा प्रतिबंध जोडू शकते. दोघांनीही निरीक्षणाखालील वायरलेस ओळखींची तुलना अधिकृत AP इन्व्हेंटरीशी केली पाहिजे, परंतु एक विश्वासार्ह उपयोजन त्याहून पुढे जाते:
- BSSID आणि MAC जुळवणी: कंट्रोलर एक्सपोर्ट्स, मालमत्ता रेकॉर्ड आणि विक्रेता OUI माहितीसह रेडिओ ओळखीची तुलना करा.
- RF फिंगरप्रिंटिंग: सामान्य क्लायंट किंवा क्लोन केलेल्या ट्रान्समिशनपासून AP वेगळा करण्यासाठी पॉवर, चॅनल, टाइमिंग, फ्रेम वैशिष्ट्ये आणि स्थान अंदाजांचे परीक्षण करा.
- SSID संबंध: जुळणाऱ्या SSID कडे लक्ष देणे आवश्यक आहे, परंतु कॉर्पोरेट LAN ला जोडलेले असताना अपरिचित SSID देखील धोकादायक असू शकतात.
- क्लायंटचे वर्तन: अत्याधिक प्रोबिंग (probing), अनपेक्षित रोमिंग, असोसिएशन पॅटर्न आणि व्यवस्थापन फ्रेम विसंगती यामुळे संशय अधिक बळकट होऊ शकतो.
- वायर्ड पोहोच (Wired reachability): DHCP, स्विच टेबल्स, NAC इव्हेंट्स आणि कंट्रोलर डेटा हे डिव्हाइस अंतर्गत सेगमेंटशी जोडलेले आहे की नाही हे निश्चित करू शकतात.
UK मधील एका युनिव्हर्सिटीच्या अभ्यासात डेल्टा-टाइम, सिक्वेन्स नंबर, सिग्नल क्षमता आणि फ्रेम सबटाइप वापरून सुपरव्हाइझ्ड न्यूरल नेटवर्कची चाचणी घेण्यात आली. याने ज्ञात हल्ले ९९% ते १००% आणि अज्ञात हल्ले ८९% वर शोधून काढले, परंतु जेव्हा हल्ला करणारा आणि बळी पडलेला एकाच ठिकाणी होते तेव्हा कामगिरी ७५% पर्यंत घसरली (वायरलेस हल्ला शोध अभ्यास). हा परिणाम ऑपरेशनल दृष्टीने महत्त्वाचा आहे. एखादे मॉडेल वेगवेगळ्या रेडिओ परिस्थितींमध्ये अत्यंत प्रभावी ठरू शकते आणि तरीही गर्दीच्या ऑफिस फ्लोअर्स, हॉटेल्स किंवा विद्यार्थ्यांच्या घरांमध्ये संघर्ष करू शकते जेथे वैध आणि प्रतिकूल ट्रान्समिशन एकमेकांवर ओव्हरलॅप होतात.
क्लायंट प्रोबिंगवर देखील नियंत्रण असणे आवश्यक आहे. जास्त प्रोब ॲक्टिव्हिटीमुळे डिटेक्टशन्सची संख्या वाढू शकते, त्यामुळे हाय-फिडेलिटी सिस्टमने केवळ प्रोब काउंट्सच्या आधारे प्रकरण वाढवण्याऐवजी संशयित डिव्हाइसची टाइम-सिरीज वर्तन आणि जवळील RF परिस्थितींशी तुलना केली पाहिजे. ज्या व्यावसायिकांना वायरलेस मॉनिटरिंगबद्दल अतिरिक्त पार्श्वभूमी हवी आहे ते Wisenet Security WiFi टॅग पाहू शकतात, तसेच स्वतःची इन्व्हेंटरी आणि वायर-साइड पुराव्यांना मुख्य आधार मानू शकतात.
तुमची डिटेक्शन सिस्टम तैनात करणे आणि सुसंगत करणे
जर एखादी शोध प्रणाली अशा सूचना तयार करत असेल ज्याचा कोणीही तपास करू शकत नाही, तर ती कार्यात्मकरित्या अपयशी ठरते. संवेदनशीलता समायोजित करण्यापूर्वी पुराव्याची साखळी तयार करा: अधिकृत इन्व्हेंटरी, RF निरीक्षणे, कंट्रोलर रेकॉर्ड आणि स्विच पोर्ट व भौतिक उपकरणाचा स्पष्ट मार्ग.
वायरलेस कंट्रोलरमधून प्रत्येक अधिकृत AP एक्सपोर्ट करा. त्याचे मंजूर स्थान, स्विच संबंध, व्यवस्थापन मालक, SSIDs, रेडिओ बँड आणि अपेक्षित चॅनेल नोंदवून ठेवा. इव्हेंट्स, देखभाल, प्रात्यक्षिके आणि बांधकाम प्रकल्पांसाठी वापरल्या जाणाऱ्या तात्पुरत्या उपकरणांचा यात समावेश करा. अन्यथा, ती उपकरणे न सुटलेले अपवाद म्हणून समोर येतील.
इन्व्हेंटरी उघडी ठेवून प्रत्यक्ष जागेची तपासणी करा. नेटवर्क डायग्राम एखाद्या कॉन्फरन्स रूममध्ये AP दाखवू शकतो, तर स्पेक्ट्रम किंवा WiFi सर्वेक्षण तिथे त्याचा सिग्नल उपलब्ध आहे की नाही हे दर्शवते. हॉटेल, रिटेल सेंटर्स, रुग्णालये आणि मल्टि-टेनंट कार्यालयांमध्ये शक्य असेल तिथे जवळील नेटवर्कची बाह्य निरीक्षणे म्हणून नोंद करा. या ठिकाणी, एखादा सेन्सर संशयास्पद ट्रान्समीटर ओळखू शकतो, परंतु कर्मचाऱ्यांना हार्डवेअर शोधण्यासाठी अजूनही व्यावहारिक पद्धतीची आवश्यकता असते.
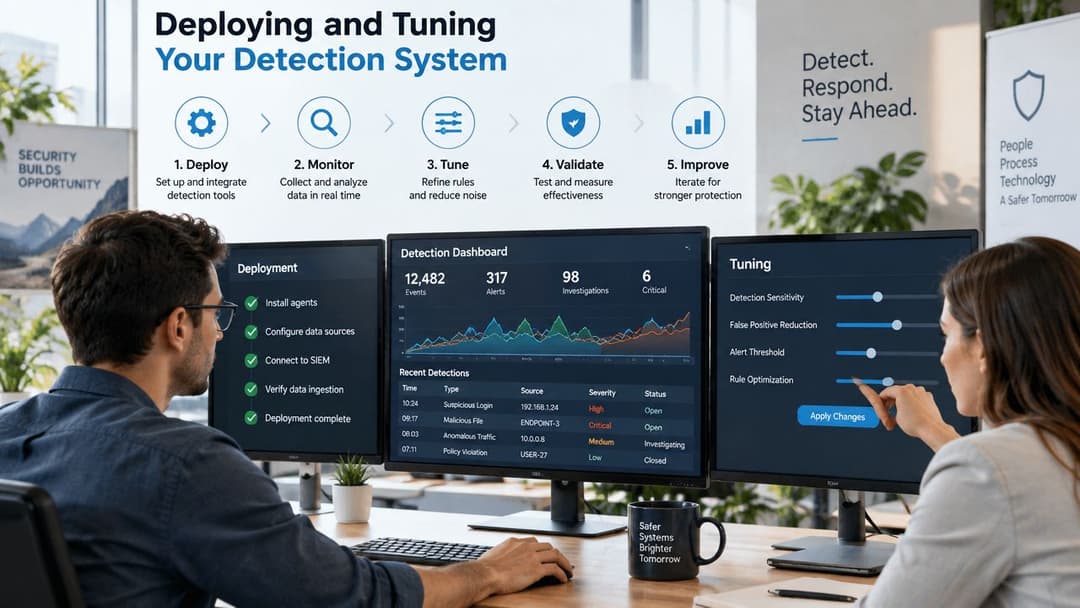
संवेदनशीलता वाढवण्यापूर्वी एक बेसलाइन तयार करा
UK मधील एका अभ्यासात असे दिसून आले आहे की AP ची घनता लंडनमध्ये प्रति किमी² अंदाजे ३,०१३ APs आहे, तर बेलफास्टमध्ये ती प्रति किमी² ४५४ APs आहे (UK Wi-Fi पेनिट्रेशन-टेस्टिंगचे निष्कर्ष). दाट लोकवस्तीच्या वातावरणात अनेक कायदेशीर सिग्नल्स देखील शोधले जातात, त्यामुळे प्रत्येक अनोख्या BSSID साठी अलर्ट जारी केल्यास विश्लेषकांवर कामाचा ताण वाढेल आणि ते अशा चेतावण्यांकडे दुर्लक्ष करण्यास प्रवृत्त होतील.
एकत्रित पुराव्यांभोवतीचे नियम सुसंगत करा:
| सिग्नल | उपयुक्त प्रश्न | सामान्य अर्थ |
|---|---|---|
| BSSID आणि OUI | हार्डवेअर ओळखीचे आणि विश्वासार्ह आहे का? | अपरिचित ओळख असल्यास पुनरावलोकनाची आवश्यकता आहे |
| सिग्नलची क्षमता | स्रोत आवारात आहे की बाहेर? | मजबूत, स्थानिक पातळीवरील सिग्नल प्राधान्य वाढवतो |
| SSID साधर्म्य | हे कॉर्पोरेट किंवा अतिथी नावाची नक्कल करते का? | संभाव्य वाईट जुळा (evil twin), पुरावा नाही |
| वायर्ड टेलिमेट्री | हे स्विच किंवा DHCP रेकॉर्डवर दिसते का? | अंतर्गत पोहोचण्यायोग्यतेमुळे धोका वाढतो |
| क्लायंटचे वर्तन | युजर्स असोसिएट किंवा प्रोबिंग असामान्यपणे करत आहेत का? | सहसंबंध जोडल्यावर वर्गीकरणास मदत करते |
Meraki, Aruba, Mist, आणि UniFi वेगवेगळे लेबल्स आणि वर्कफ्लो दाखवतात, परंतु नियंत्रण लॉजिक समान राहते. मंजूर केलेले APs आणि ओळखीचे शेजारील डिव्हाइसेस चिन्हांकित करा, नवीन उमेदवारांना रिव्ह्यू क्यूमध्ये पाठवा, आणि जेव्हा RF पुराव्यासोबत संशयास्पद SSID, क्लायंट असोसिएशन किंवा वायर्ड बाजूचे निरीक्षण एकत्र येते, तेव्हाच उच्च प्राधान्याचे अलर्ट पाठवा.
Identity data does not replace network evidence. A guest device may be legitimate while producing unusual probes. An unknown device using a familiar SSID may deserve more attention than an obviously odd hotspot. Identity-aware WiFi can help separate staff and guest devices from unknown clients. WPA-Enterprise guidance also explains why managed authentication is preferable to shared wireless credentials.
तपासासाठी सुसंगत करा, डॅशबोर्ड स्वच्छतेसाठी नाही
बाह्य (external), अंतर्गत (internal) आणि इतर व्यक्तीचे रूप धारण करणाऱ्या (impersonation) उमेदवारांसाठी स्वतंत्र पॉलिसी तयार करा. नियतकालिक पुनरावलोकनासाठी बाह्य डिव्हाइसेसची नोंद ठेवा. अंतर्गत डिव्हाइसेससाठी, एक तिकीट तयार करा ज्यामध्ये स्विच पोर्ट, VLAN, DHCP पुरावा, सर्वात जवळचा सेन्सर आणि प्रत्यक्ष पाठपुराव्यासाठी जबाबदार असलेला मालक समाविष्ट असेल. संशयास्पद evil twin आढळल्यास प्रभावित क्लायंट आणि ऑथेंटिकेशन इव्हेंटची जलद तपासणी सुरू झाली पाहिजे.
चुकीच्या अलर्ट्सचे (false positives) पुनरावलोकन त्या लोकांसोबत करा जे त्याची चौकशी करतात. जर एखाद्या कायदेशीर भाडेकरूच्या AP कडे वारंवार दुर्लक्ष केले जात असेल, तर त्याची RF वैशिष्ट्ये आणि मालकी तपशील बेसलाइनमध्ये समाविष्ट करा. कार्यक्रमांदरम्यान मोबाईल हॉटस्पॉट दिसल्यास, संपूर्ण श्रेणी ब्लॉक करण्याऐवजी अपेक्षित क्षेत्र आणि एस्केलेशनचे निकष दस्तऐवजीकरण करा.
लक्ष्य एक शांत डॅशबोर्ड मिळवणे नाही. तर विश्वासार्ह अलर्टपासून पुराव्यांपर्यंत, पोर्ट ट्रेसिंग, उपकरणाचे स्थान आणि सुरक्षित उपाययोजनांपर्यंतचा एक लहान, पुनरावृत्ती करण्यायोग्य मार्ग तयार करणे हे आहे.
संशयास्पद रॉग AP ची पडताळणी कशी करावी
जेव्हा तुम्ही तीन तथ्ये जोडता तेव्हाच अलर्ट कृती करण्यायोग्य बनतो: डिव्हाइस काय आहे, त्याच्या सिग्नलची सुरुवात कुठून होते आणि ते तुमच्या वायर्ड नेटवर्कपर्यंत पोहोचते का. सेन्सर कन्सोलमध्ये जवळचे कॅफे, हॉटेलचा गेस्ट हॉटस्पॉट आणि अनधिकृत ऑफिस राउटर सारखेच दिसू शकतात. कोणीही कायदेशीर सेवा बंद करण्यापूर्वी पडताळणीद्वारे या प्रकरणांचे वर्गीकरण केले पाहिजे.
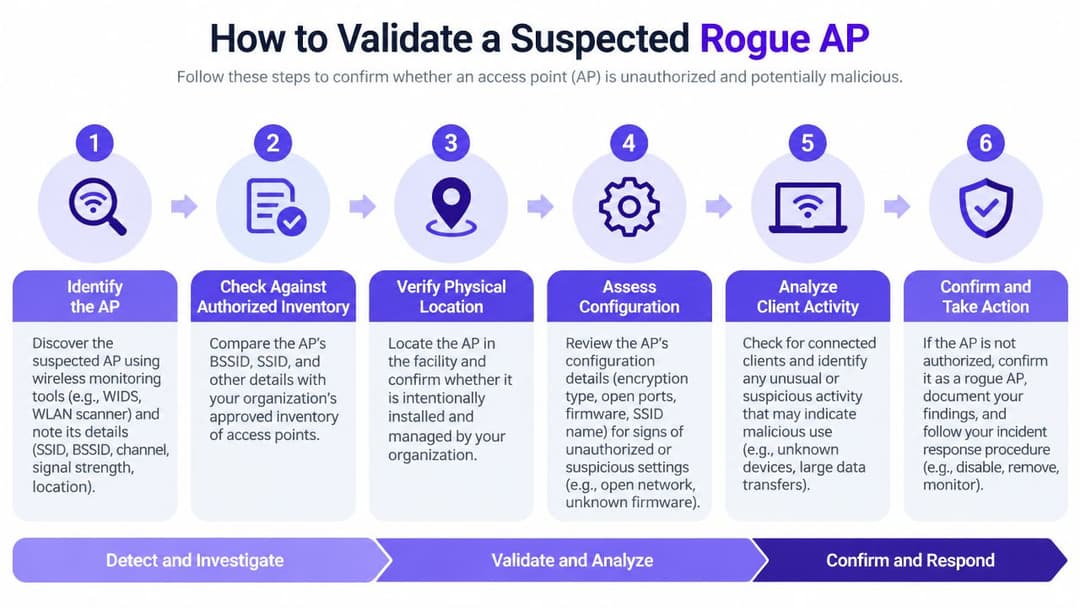
ओळख आणि RF पुरावे स्थापित करा
BSSID, SSID, विक्रेता OUI, चॅनेल, बँड, सुरक्षा कॉन्फिगरेशन, सिग्नल स्ट्रेंथ, सर्वात आधी पाहिलेली आणि शेवटी पाहिलेली वेळ आणि शोधणारे सेन्सर्स नोंदवून घ्या. अधिकृत इन्व्हेंटरीसह हार्डवेअरची तुलना करा. SSID कॉर्पोरेट, guest, भाडेकरू किंवा तात्पुरत्या-सेवेच्या नेटवर्कचा आहे की नाही याची खात्री करा.
ओपन SSID हे AP रोग (rogue) असल्याचे सिद्ध करत नाही. सार्वजनिक आणि भाडेकरूंचे नेटवर्क्स हेतूपूर्वक ओपन असू शकतात, तर एखादे अनधिकृत डिव्हाइस विश्वासू SSID ची कॉपी करू शकते. तीव्रतेचे वर्गीकरण करण्यापूर्वी MAC ओळख, सिग्नलचे वर्तन, चॅनेलचा वापर आणि स्थान अंदाजांची तुलना करा. एक MAC address lookup resource ट्राइएज दरम्यान व्हेंडर संदर्भ प्रदान करू शकतो, परंतु तो मालकी किंवा सुरक्षितता स्थापित करू शकत नाही. कंट्रोलर रेकॉर्ड्स, ॲसेट रजिस्टर्स आणि साइटच्या नेटवर्क दस्तऐवजीकरणासह निकालाची पडताळणी करा.
सुरुवातीच्या टप्प्यात प्रत्यक्ष पडताळणी करणे अत्यंत महत्त्वाचे असते, विशेषतः हॉटेल्स आणि बहु-भाडेकरू (multi-tenant) कार्यालयांमध्ये. एका WiFi किंवा स्पेक्ट्रम विश्लेषण साधनासह संशयास्पद कव्हरेज क्षेत्रात फिरा, अनेक ठिकाणांवरून घेतलेल्या रीडिंगची तुलना करा आणि खोली, रायझर, रिसेप्शन एरिया किंवा सामायिक भाडेकरू जागेजवळ सिग्नल मजबूत होतो की नाही याची नोंद करा. अनपेक्षित ठिकाणाहून येणारा मजबूत सिग्नल अशा डिव्हाइसचा शोध लावू शकतो जो डिजिटल रेकॉर्ड ओळखू शकत नाहीत.
वायर्ड कनेक्टिव्हिटी सिद्ध किंवा अप्रसिद्ध करा
महत्त्वाचा प्रश्न हा आहे की AP कडे अंतर्गत नेटवर्कमध्ये जाण्याचा मार्ग आहे का. BSSID किंवा संबंधित क्लायंट ओळखीसाठी स्विच फॉरवर्डिंग टेबल्स, DHCP रेकॉर्ड्स, NAC इव्हेंट्स, पोर्ट ऑथेंटिकेशन लॉग्स आणि कंट्रोलर डेटा शोधा. BSSID थेट समोर येत नसल्यास, व्हेंडर तपशील, टाईमस्टॅम्प्स, निरीक्षण केलेले क्लायंट्स, VLAN ॲक्टिव्हिटी आणि स्विच पोर्ट बदलांशी परस्परसंबंध तपासा.
हा क्रम वापरा:
- इन्व्हेंटरी तपासा: BSSID हा मान्यताप्राप्त, तात्पुरता किंवा अलीकडेच बदललेला AP नाही याची खात्री करा.
- RF पुराव्यांची तुलना करा: सेन्सरचे स्थान, सिग्नल फ्लोर, चॅनल, ट्रान्समिट वर्तन आणि वेळेनुसार हालचालींचे पुनरावलोकन करा.
- वायर्ड रेकॉर्ड्सची तपासणी करा: डिव्हाइसशी लिंक केलेले स्विच, पोर्ट, VLAN, लीज किंवा प्रमाणीकृत एंडपॉईंट ओळखा.
- असोसिएशनचे पुनरावलोकन करा: कॉर्पोरेट क्लायंट कनेक्ट झाले आहेत, त्यांनी प्रमाणीकरणाचा प्रयत्न केला आहे किंवा अंतर्गत सेवांमध्ये प्रवेश केला आहे का ते तपासा.
- शोधाचे वर्गीकरण करा: बाह्य शेजारी (external neighbour), अंतर्गत अनधिकृत AP, संशयास्पद evil twin किंवा न सुटलेला उमेदवार अशी नोंद करा.
- पुरावा जतन करा: कंटेनमेंटमुळे डिव्हाइसची स्थिती बदलण्यापूर्वी अलर्ट आणि संबंधित लॉग एक्सपोर्ट करा.
पुराव्याचा दर्जा: जेव्हा मालकी आणि नेटवर्क पोहोचण्याची क्षमता दस्तऐवजीकरण केली जाईल, तेव्हाच अलर्ट बंद करा.
वायर्ड संबंध नसलेले डिव्हाइस देखील इव्हिल ट्विन किंवा स्थानिक उपद्रव असू शकते. कॉर्पोरेट स्विचला जोडलेला AP ही अंतर्गत घटना आहे आणि त्यासाठी त्वरित एस्केलेशन आवश्यक आहे. व्हॅलिडेशन रेकॉर्डमध्ये हे देखील नमूद केले पाहिजे की फिजिकल डिव्हाइसचा शोध कोण घेणार आहे, कारण खोली, कॅबिनेट किंवा पोर्ट मालकाशिवाय पुष्टी झालेला BSSID घटना अनिर्णित ठेवतो.
प्रतिबंधात्मक उपाययोजना आणि प्रत्यक्ष काढून टाकणे
एकदा AP अंतर्गत आणि अनधिकृत असल्याचे निश्चित झाल्यावर, इमारतीमध्ये मोठा शोध सुरू करण्यापूर्वी त्याचा नेटवर्क मार्ग प्रतिबंधित करा. पोर्ट क्वारंटाईन करण्यासाठी NAC, स्विच कंट्रोल्स किंवा मंजूर WIPS कृतीचा वापर करा. काहीही शट डाउन करण्यापूर्वी पोर्ट नंबर, स्विच नाव, VLAN, डिव्हाइस MAC आणि टाइमस्टॅम्प सुरक्षित ठेवा, कारण हे तपशील तपासणी आणि नंतरच्या मूळ-कारण विश्लेषणाला (root-cause analysis) मदत करतात.
कंटेनमेंट प्रमाणबद्ध असावे. कर्मचारी VLAN मध्ये ब्रिजिंग करणाऱ्या पुष्टी झालेल्या ग्राहक राउटरसाठी पोर्ट त्वरित बंद करणे योग्य ठरू शकते. वायर्ड कनेक्शन नसलेल्या संशयास्पद इव्हिल ट्विनसाठी शेजारील नेटवर्कवर अंदाधुंद कारवाई करण्याऐवजी वायरलेस क्लायंट चेतावणी, सुरक्षा एस्केलेशन आणि नियंत्रित तपासणी आवश्यक असू शकते.
पोर्टपासून रूमपर्यंत पोहोचा
पोर्ट ट्रेसिंग शोध मर्यादित करते, परंतु ते नेहमीच प्रत्यक्ष वस्तू ओळखते असे नाही. हॉटेलमध्ये, स्विच पोर्ट एखाद्या रायझरकडे, बॅक-ऑफिस कॅबिनेट कडे किंवा अशा खोलीकडे नेऊ शकते ज्याचे स्थानिक नेटवर्क आउटलेट भाडेकरू सोबत सामायिक केले आहे. हॉस्पिटल किंवा बहु-मजली कार्यालयात, दस्तऐवजीकरण अपूर्ण असू शकते, पॅचिंग बदललेले असू शकते आणि डिव्हाइस एखाद्या लहान अनमॅनेज्ड स्विचच्या मागे असू शकते.
पुनरावृत्ती करता येण्याजोगी फील्ड प्रक्रिया वापरा:
- एंडपॉइंटची खात्री करा: स्विच LEDs, जेथे उपलब्ध असेल तेथे LLDP माहिती, अलीकडील लिंक बदल आणि पॅच पॅनेल रेकॉर्ड तपासा.
- RF सिग्नल मोजा: स्पेक्ट्रम किंवा WiFi विश्लेषण टूलसह संशयास्पद भागात फिरा आणि अनेक ठिकाणांवरून सिग्नलच्या ताकदीची तुलना करा.
- सहजपणे न दिसणाऱ्या जागा शोधा: कपाटे, छतामधील मोकळी जागा (ceiling voids), मीटिंग रूम, स्वागत कक्ष (reception desks), किरकोळ विक्रीचे फिक्स्चर, पार्किंग क्षेत्रे आणि भाडेकरूंच्या जागा तपासा.
- प्रवेशासाठी समन्वय साधा: ताब्यात असलेल्या जागांमध्ये, सुविधा व्यवस्थापन (facilities), स्वागत कक्ष, सुरक्षा आणि भाडेकरूंच्या संपर्काचा समावेश करा. परवानगीशिवाय प्रतिबंधित भागात प्रवेश करू नका.
- छायाचित्र काढा आणि लेबल लावा: हार्डवेअर, पॉवर सोर्स, केबलचा मार्ग, अनुक्रमांक (serial information) आणि आजूबाजूच्या उपकरणांची नोंद ठेवा.
- सुरक्षितपणे काढून टाका: नेटवर्क आणि पॉवर खंडित करा, तपासणीची आवश्यकता असल्यास डिव्हाइस सुरक्षित ठेवा आणि स्वयंचलित रीकनेक्शन प्रतिबंधित करा.
यूके वायरलेस पेनिट्रेशन-टेस्टिंग मार्गदर्शन यावर भर देते की टीम्सने परिसर आणि पार्किंग क्षेत्रांची पाहणी केली पाहिजे, अनधिकृत डिव्हाइसचा सर्वात जवळच्या पोर्ट आणि नेटवर्क सेगमेंटशी मॅप केला पाहिजे आणि मुद्दाम अधिकृत रोग (rogue) AP ठेवून प्रक्रियेची चाचणी घेतली पाहिजे (UK वायरलेस पेनिट्रेशन-टेस्टिंग मार्गदर्शन). ती चाचणी महत्त्वाची आहे कारण ज्या अलर्टचे स्थान कोणीही शोधू शकत नाही तो एक अपूर्ण कंट्रोल आहे.
केवळ RF लोकेशनवर अवलंबून राहू नका. सिग्नलचे रिफ्लेक्शन्स, काँक्रीट, धातूचे फिक्स्चर्स, शेजारचे मजले आणि बदलणारे क्लायंट ट्रॅफिक यामुळे चुकीचे रिझल्ट्स दिसू शकतात. स्विचच्या पुराव्यांसोबत आणि स्थानिक तपासणीसह दिशात्मक हालचालींची पडताळणी करा, त्यानंतर अंतिम प्रत्यक्ष स्थान आणि ते काढून टाकण्याच्या निर्णयाची नोंद करा.
तुमची रॉग AP इन्सिडेंट रिस्पॉन्स चेकलिस्ट
एक विश्वासार्ह प्रतिसाद पहाटे तीन वाजता, परिषदेदरम्यान आणि अशा ठिकाणी देखील कार्यक्षम असावा जिथे IT कडे प्रत्येक कपाटाचे नियंत्रण नसते. SOC रनबुकमध्ये चेकलिस्ट ठेवा आणि तुमच्या ऑपरेटिंग मॉडेलनुसार मालकीचे फील्ड्स अनुकूल करा. प्रत्येक अलर्टसाठी एक जबाबदार तपासकर्ता, एक तांत्रिक कंटेनमेंट मालक आणि एक साइट संपर्क असणे आवश्यक आहे.
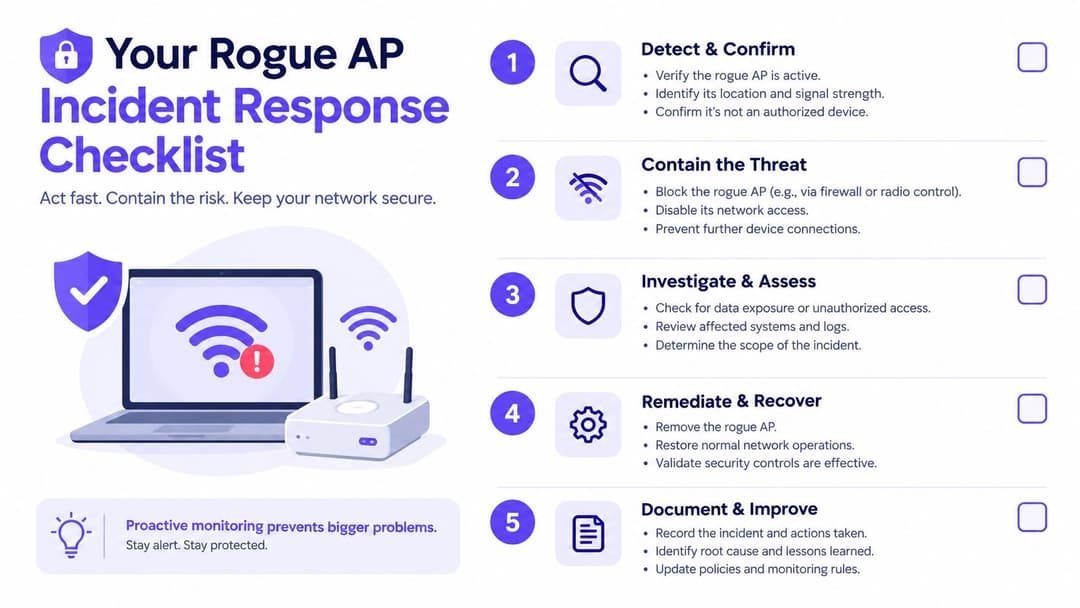
प्रारंभिक अलर्ट
BSSID, SSID, विक्रेता, बँड, चॅनेल, सिग्नल स्ट्रेंथ, शोधणारा सेन्सर आणि टाइमस्टॅम्प नोंदवा. SSID कॉर्पोरेट किंवा guest नेटवर्कसारखे दिसते का आणि कोणतेही व्यवस्थापित क्लायंट त्याच्याशी जोडलेले आहेत का, हे कॅप्चर करा.
- मालकी नियुक्त करा: तिकीट एका नियुक्त विश्लेषकाकडे सोपवा आणि एस्केलेशन संपर्काची नोंद करा.
- पुरावा सुरक्षित ठेवा: WIDS किंवा WIPS इव्हेंट एक्सपोर्ट करा आणि संबंधित कंट्रोलर, DHCP, NAC, आणि स्विच रेकॉर्ड जतन करा.
- प्राधान्य सेट करा: अंतर्गत पोहोचक्षमता, कॉर्पोरेट SSID चे नक्कल करणे, अनपेक्षित क्लायंट कनेक्शन्स किंवा संवेदनशील क्षेत्रातील मजबूत सिग्नलसाठी तातडी वाढवा.
पडताळणी
अलर्टला एखादी घटना समजण्यापूर्वी मंजूर इन्व्हेंटरी तपासा. रेडिओ ओळख आणि RF वर्तनाची तुलना मंजूर APs, तात्पुरती उपकरणे, शेजारील नेटवर्क्स आणि ज्ञात भाडेकरू प्रणालींशी करा.
- BSSID ची पुष्टी करा. मालमत्ता रेकॉर्डसह MAC आणि OUI तपशील तपासा.
- सिग्नलचे स्थान निश्चित करा. सेन्सर रीडिंगची तुलना करा आणि संभाव्य मजला किंवा झोन ओळखा.
- वायर्ड बाजू तपासा. अंतर्गत कनेक्टिव्हिटीच्या पुराव्यासाठी स्विच, DHCP, NAC आणि VLAN डेटा शोधा.
- क्लायंटचे पुनरावलोकन करा. असोसिएट, प्रोब किंवा ऑथेंटिकेशनचा प्रयत्न करणारी व्यवस्थापित डिव्हाइसेस ओळखा.
- प्रकरणाचे वर्गीकरण करा. उमेदवाराला बाह्य, अंतर्गत अनधिकृत, संशयास्पद तोतयागिरी किंवा न सुटलेले म्हणून चिन्हांकित करा.
केवळ एखाद्या विश्लेषकाला वाटते की हे कदाचित शेजाऱ्याचे नेटवर्क आहे, म्हणून एखादा निष्कर्ष सुटत नाही. पुरावा आणि तो बंद करण्याचे कारण नोंदवून ठेवा.
प्रतिबंध
अंतर्गत अनधिकृत rogue AP साठी, मान्यताप्राप्त NAC आणि चेंज-कंट्रोल प्रक्रिया वापरून संबंधित स्विच पोर्ट क्वारंटाईन किंवा बंद करा. जर ते डिव्हाइस वायर्ड कनेक्टिव्हिटी नसलेले एखादे इव्हिल ट्विन (evil twin) असेल, तर सुरक्षा संदेशांद्वारे वापरकर्त्यांचे रक्षण करा आणि प्रभावित ऑथेंटिकेशन आणि सेशन अॅक्टिव्हिटीची चौकशी करा.
प्रतिसाद तत्त्व: तुम्ही ज्या मार्गावर नियंत्रण ठेवू शकता तो मार्ग आधी रोखा, त्यानंतर तुम्हाला दिसत असलेल्या उपकरणाचा तपास करा.
जेव्हा भौतिक प्रवेश किंवा सेवा व्यत्यय समाविष्ट असू शकतो, तेव्हा साइट टीमला सूचित करा. आदरातिथ्य (hospitality) आणि किरकोळ विक्री (retail) क्षेत्रात, ड्युटी मॅनेजरशी समन्वय साधा जेणेकरून कर्मचारी guest किंवा पेमेंट कनेक्टिव्हिटी पुनर्संचयित करण्याचा प्रयत्न करताना उपकरण पुन्हा कनेक्ट करणार नाहीत.
निर्मूलन आणि प्रत्यक्ष काढून टाकणे
पॅचिंग रेकॉर्ड्सद्वारे स्विच पोर्टचा शोध घ्या आणि शोध क्षेत्र मर्यादित करण्यासाठी RF मोजमाप वापरा. मुख्य IT क्षेत्राबाहेरील सामायिक सुविधा आणि जागांसह संभाव्य क्षेत्राची तपासणी करा, नंतर तुमच्या पुरावा-हाताळणी धोरणानुसार हार्डवेअर डिस्कनेक्ट करा, काढून टाका, क्वारंटाईन करा किंवा सुपूर्द करा.
हे उपकरण कोणाला सापडले, ते कुठे स्थापित केले गेले होते, त्याला वीज कशी दिली गेली, त्याने कोणती केबल आणि पोर्ट वापरले आणि कोणतेही क्लायंट कनेक्ट झाले होते का, याची नोंद करा. ते काढून टाकल्यानंतर परिसराची पुन्हा स्कॅन करा आणि BSSID आता दिसत नाही किंवा अधिकृत उपकरण पुनर्संचयित केले गेले आहे याची पडताळणी करा.
पुनरावलोकन आणि सुधारणा
डिव्हाइस कशामुळे कनेक्ट झाले असावे याचा शोध घ्या. न वापरलेले पोर्ट्स, NAC अंमलबजावणी, पाहुणे आणि भाडेकरू ऑनबोर्डिंग, सुविधांमध्ये प्रवेश, वायरलेस पॉलिसी आणि कर्मचार्यांची जागरूकता यांचे पुनरावलोकन करा. जर एखाद्या कर्मचाऱ्याने कव्हरेज किंवा कनेक्टिव्हिटीची समस्या सोडवण्यासाठी ते इन्स्टॉल केले असेल, तर केवळ शिस्तभंगाच्या कारवाईवर अवलंबून न राहता त्या मूळ गरजेकडे लक्ष द्या.
यूकेचे National Cyber Security Centre संस्थांना विशेषतः “एंटरप्राइझ वायरलेस नेटवर्क्सचे निरीक्षण करा” आणि वायरलेस सुरक्षा वाढवण्याचा भाग म्हणून एंटरप्राइझ AP कॉन्फिगरेशन तपासण्याचा सल्ला देते (UK वायरलेस सुरक्षा मार्गदर्शन संदर्भ). तुम्ही समर्थन देऊ शकत नसलेली उद्दिष्टे तयार न करता, अलर्ट-टू-व्हॅलिडेशन वेळ, व्हॅलिडेशन-टू-कंटेनमेंट वेळ आणि कंटेनमेंट-टू-फिजिकल-रिमूव्हल वेळ ट्रॅक करून त्या मार्गदर्शनाचे कार्यात्मक उपायात रूपांतर करा.
प्रक्रियेची पुन्हा चाचणी घ्या. नियंत्रित परिस्थितीमध्ये एका मान्यताप्राप्त चाचणी डिव्हाइसला ठेवा, मॉनिटरिंगद्वारे ते शोधले जात असल्याची खात्री करा, अलर्ट योग्य टीमपर्यंत पोहोचत असल्याचे तपासा, त्याचा अचूक पोर्टपर्यंत मागोवा घ्या आणि साइटवरील कर्मचारी ते शोधू शकतात हे सिद्ध करा. प्रत्येक सरावानंतर इन्व्हेंटरी, रनबुक, डायग्राम आणि एस्केलेशन संपर्कांची माहिती अपडेट करा.
Purple पाहुणे आणि कर्मचाऱ्यांच्या प्रमाणीकरणाला (authentication) नेटवर्क व्हिजिबिलिटीसह एकत्रित करून नियंत्रित वायरलेस ॲक्सेस मॉडेलला मदत करू शकते, आणि यातील WIPS क्षमता तपासासाठी व नियंत्रणासाठी अनधिकृत APs ओळखण्यात मदत करू शकतात. तुमच्या नेटवर्क टीमसोबत या वर्कफ्लोचे पुनरावलोकन करा, आणि नंतर Purple चे ओळख-आधारित WiFi आणि व्हेन्यू नेटवर्किंग फीचर्स तुमच्या रोग (rogue) AP रिस्पॉन्स प्रक्रियेसाठी योग्य आहेत का हे पाहण्यासाठी Purple ला भेट द्या.



