तुमचा RADIUS सर्व्हर क्लाउडवर नेणे ही स्वतःहून कोणतीही WiFi सुरक्षा धोरण नाही. FreeRADIUS किंवा Windows NPS ऐवजी हॉस्ट केलेल्या एंडपॉईंटचा वापर करण्याचा लोकप्रिय सल्ला अधिक कठीण प्रश्नांकडे दुर्लक्ष करतो: प्रवेश कोणाची ओळख नियंत्रित करते, संस्था सोडणाऱ्या व्यक्तीचा प्रवेश कसा काढला जातो, आणि जेव्हा ठिकाण सेवेपर्यंत पोहोचू शकत नाही तेव्हा काय होते.
RADIUS as a service हे केवळ सर्व्हर बदलणे नसून ओळख-शासकीय नियंत्रण म्हणून सर्वात उपयुक्त ठरते. UK मधील ठिकाणे आणि उपक्रमांसाठी, योग्य डिझाइनमध्ये सहसा डिरेक्टरी-लिंक केलेल्या कर्मचारी प्रमाणीकरणासह आधुनिक एंटरप्राइझ प्रमाणीकरण वापरू न शकणाऱ्या उपकरणांसाठी युनिक की एकत्र केल्या जातात. केवळ सर्टिफिकेट-आधारित कटओव्हर हा आपोआप सर्वात मजबूत पर्याय ठरत नाही.
RADIUS as a Service मुळे WiFi मध्ये काय बदलते
RADIUS as a service हे हॉस्ट केलेले ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग कंट्रोल प्लेन आहे. तुमचे ॲक्सेस पॉइंट किंवा WLAN कंट्रोलर हे अंमलबजावणीचे केंद्र राहते. हॉस्ट केलेली सेवा वापरकर्त्याला किंवा उपकरणाला प्रवेश द्यायचा की नाही हे ठरवते आणि लागू करायचे नेटवर्क धोरण परत पाठवते.
ऑन-प्रीमिसिस, क्लाउड आणि फेडरेटेड RADIUS ची तुलना
| मॉडेल | AAA कोण चालवते | ओळख स्रोत | फेलओव्हर आणि वाढ | सर्वोत्कृष्ट पर्याय |
|---|---|---|---|---|
| ऑन-प्रीमिसिस FreeRADIUS किंवा Windows NPS | तुमची टीम सेवेचे पॅचिंग आणि देखरेख करते | स्थानिक डिरेक्टरी किंवा तुमच्या सर्व्हरद्वारे पोहोचलेला आयडेंटिटी प्रोव्हायडर | तुम्ही प्रत्येक इन्स्टन्सचे पॅचिंग, क्लस्टरिंग आणि देखरेख करता, नंतर अतिरिक्त साइट्स कॉन्फिगर करता | इन-हाउस RADIUS कौशल्ये असलेली एकल साइट |
| क्लाउड RADIUS as a service | प्रोव्हायडर हॉस्ट केलेल्या सेवेचे पॅचिंग आणि देखरेख करतो | Entra ID, Okta, Google Workspace किंवा इतर सपोर्टेड आयडेंटिटी प्रोव्हायडर | नवीन ऑथेंटिकेशन सर्व्हर्सशिवाय नवीन साइट्स जोडल्या जाणाऱ्या प्रोव्हायडर एंडपॉईंट्स आणि SLA | RADIUS टीम नसलेली बहु-साइट ठिकाणे |
| फेडरेटेड RADIUS प्रॉक्सी | शेअर केलेले प्रॉक्सी ऑपरेटर आणि होम आयडेंटिटी प्रोव्हायडर | होम संस्था क्रेडेंशियल्स | नॅशनल किंवा शेअर केलेले प्रॉक्सी इन्फ्रास्ट्रक्चर सहभागी साइट्सना जोडते | स्वतंत्रपणे चालवल्या जाणाऱ्या साइट्सवरील रोमिंग वापरकर्ते |
केवळ सर्व्हर हलवल्याने झिरो ट्रस्ट तयार होत नाही. सुरक्षा अजूनही युनिक ओळखी, त्वरित रद्द करणे आणि प्रमाणीकरण उपलब्ध नसल्यास प्रवेश ओपन राहील की बंद याविषयीच्या लेखी नियमांवर अवलंबून असते.
शेअर केलेला WiFi पासफ्रेज विश्वसनीयपणे एखाद्या व्यक्तीचे नाव सांगू शकत नाही. तसेच तुम्ही इतर सर्वांसाठी पासवर्ड न बदलता सोडणाऱ्या एका कर्मचाऱ्याचा प्रवेश रद्द करू शकत नाही. पाहुण्यांना कर्मचाऱ्यांच्या सिस्टिमपासून दूर ठेवण्यासाठी केवळ वेगळ्या पासवर्डचीच नाही तर नेटवर्क धोरणाचीही आवश्यकता असते.
ऑपरेटिंग मॉडेलला ॲक्सेस पॉलिसीपासून वेगळे करा
क्लाउड होस्टिंग ऑथेंटिकेशन इन्फ्रास्ट्रक्चरची देखभाल कोण करते हे बदलते. Purple मध्ये, आम्ही क्लाउड RADIUS चालवतो जे FreeRADIUS किंवा Windows NPS ची जागा घेते, ज्यामुळे तुमच्या टीमला पॅच करण्यासाठी किंवा फेलओव्हर करण्यासाठी कोणतेही ऑन-प्रीमिसिस ऑथेंटिकेशन सर्व्हर्स उरत नाहीत. तुमच्या टीमकडे अजूनही ॲक्सेस नियम, डिरेक्टरी गट आणि स्थानिक नेटवर्क डिझाइनची मालकी राहते.
फेडरेशन ही एक वेगळी समस्या सोडवते: स्वतंत्रपणे व्यवस्थापित केलेल्या ठिकाणी लोकांना ऑथेंटिकेट करण्याची अनुमती देणे. Jisc च्या eduroam व्यवस्थापन ब्रीफिंगनुसार, UK मधील सेवा 2 मे 2006 रोजी सुरू झाली, ज्याने भेट दिलेल्या साइट्सना स्थानिक अतिथी खाती व्यवस्थापित करण्याची आवश्यकता भासण्याऐवजी अभ्यागतांचे ऑथेंटिकेशन त्यांच्या मूळ संस्थेकडे रिडायरेक्ट केले. हे केवळ रिमोट सर्व्हर होस्टिंग नसून डेलिगेटेड आयडेंटिटी मॅनेजमेंट आहे.
व्यावहारिक नियम: आज ओळखीची मालकी कोणाकडे आहे याशी जुळणाऱ्या मॉडेलची निवड करा, आणि नंतर ती मालकी बदलली पाहिजे का ते ठरवा.
ऑथेंटिकेशन हा खराब रेडिओ कव्हरेज, गर्दी किंवा कमकुवत इंटरनेट कनेक्शनवर उपाय नाही. कनेक्शन-गुणवत्तेच्या कामाला ॲक्सेस-कंट्रोलच्या कामापासून वेगळे करण्यासाठी Madeira Remote ची स्मूदर व्हिडिओ कॉलसाठी WiFi सुधारण्याबाबतची मार्गदर्शिका उपयुक्त संदर्भ आहे. नेटवर्कमधील प्रवेश दुरुस्त केल्याने ओव्हरलोड झालेले वायरलेस चॅनेल दुरुस्त होणार नाही.
त्यामुळे हा निर्णय तांत्रिक तसेच कार्यक्षमतेशी संबंधित आहे. कोणत्या नेटवर्कवर कोणाला प्रवेश मिळतो याची जबाबदारी स्वतःकडे ठेवून तुम्ही सर्व्हरच्या देखभालीचे काम आऊटसोर्स करू शकता.
क्लाउड RADIUS प्रवेश कसा ठरवतो
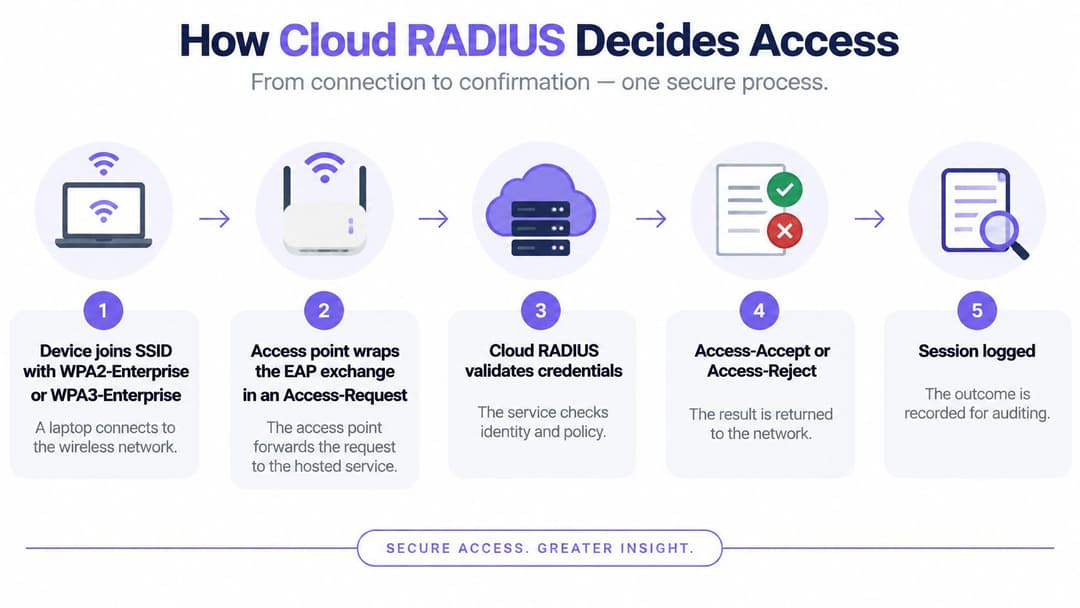
मॅनेज केलेले लॅपटॉप WPA2-Enterprise किंवा WPA3-Enterprise साठी कॉन्फिगर केलेल्या SSID मध्ये सामील होते. संपूर्ण इमारतीसाठी असणाऱ्या पासफ्रेजची माहिती सिद्ध करण्याऐवजी, ते ॲक्सेस पॉइंटद्वारे एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल किंवा EAP एक्सचेंज सुरू करते.
ॲक्सेस पॉइंट किंवा कंट्रोलर ते एक्सचेंज RADIUS Access-Request मध्ये पॅकेज करतो आणि ते हॉस्ट केलेल्या सेवेकडे पाठवतो. सेवेकडे निर्णय घेण्यासाठी पुरेशी माहिती उपलब्ध होण्यापूर्वी EAP ला काही एक्सचेंजेसची आवश्यकता असू शकते.
वेगवेगळ्या AAA कार्यांची चाचणी घ्या
UK सरकारच्या FreeRADIUS आर्किटेक्चर दस्तऐवजीकरणामध्ये सेवेचे वर्णन ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग द्वारे केले आहे. यशस्वी लॉगिनसाठी त्यांना एकमेकांऐवजी वापरल्या जाणाऱ्या नावांऐवजी स्वतंत्र स्वीकृती चाचण्या म्हणून माना.
- ऑथेंटिकेशन ओळख स्थापित करते. सेवा कॉन्फिगर केलेल्या पद्धतीचा वापर करून क्रेडेंशियल किंवा सर्टिफिकेटचे मूल्यमापन करते. Access-Challenge एक्सचेंज सुरू ठेवते, Access-Reject प्रवेश नाकारते आणि Access-Accept परवानगी देते.
- ऑथोरायझेशन परवानगी नियुक्त करते. प्रतिसादात VLAN, रोल, ॲक्सेस-कंट्रोल लिस्ट किंवा सेशन मर्यादा समाविष्ट असू शकते. कंट्रोलरने ते ॲट्रिब्युट्स समजून घेतले पाहिजेत आणि त्यांची अंमलबजावणी केली पाहिजे.
- अकाउंटिंग सेशनची नोंद ठेवते. स्थिर ओळख आणि डिव्हाइस आयडेंटिफायर्स, टाइमस्टॅम्प आणि सेशन आयडेंटिफायर्ससह सेशनची सुरुवात, मध्यंतरीचे अपडेट्स आणि समाप्तीची माहिती गोळा करा.
Access-Accept हे सेगमेंटेशन कार्य करत असल्याचे सिद्ध करत नाही. समजा एखाद्या कंत्राटदाराचे ऑथेंटिकेशन यशस्वी झाले परंतु कंट्रोलरने रोल ॲट्रिब्यूटकडे दुर्लक्ष केल्यामुळे तो कर्मचारी VLAN वर पोहोचला. येथे ऑथेंटिकेशन यशस्वी झाले, परंतु ॲक्सेस डिझाइन अपयशी ठरले.
त्याचप्रमाणे, प्रोव्हायडर डॅशबोर्डवरील ऑथेंटिकेशनचा निकाल हा सेशन अकाउंटिंगला पर्याय ठरू शकत नाही. तपासकर्त्यांना ॲक्सेस कधी सुरू झाला आणि कधी संपला यासह ओळख उपकरण, ठिकाण आणि सेशनशी जोडण्याची आवश्यकता असते.
अनुपलब्ध एंडपॉईंट्ससाठी डिझाइन करा
रिडंडंट सर्व्हिस एंडपॉईंट्स, हेल्थ मॉनिटरिंग आणि बाऊंडेड रिट्राय टायमर्स कॉन्फिगर करा. अगणित रिट्रायमुळे क्लायंट्स हँग होऊ शकतात आणि निदान करणे अधिक कठीण होते. आमचे क्लाउड RADIUS 99.9% अपटाइम SLA सह मल्टी-रीजन फेलओव्हरवर चालते, परंतु ठिकाणाची कनेक्टिव्हिटी आणि कंट्रोलरच्या वर्तनाची तरीही स्वतःच्या चाचण्या आवश्यक असतात.
प्रॉडक्शनपूर्वी आऊटेजचा नियम लिहा. Fail-open वर्तन इच्छित तपासण्यांशिवाय उपकरणांना प्रवेश देऊ शकते, ज्यामुळे अनिर्बंध प्रवेश तयार होऊ शकतो. Fail-closed वर्तन नवीन प्रवेश नाकारते, जे सीमेचे संरक्षण करते परंतु पेमेंट टर्मिनल्स किंवा इतर ऑपरेटिंग उपकरणांमध्ये व्यत्यय आणू शकते.
आऊटेज दरम्यान विद्यमान सेशन्स आणि नवीन कनेक्शन्स समान रीतीने वागतात असे गृहीत धरू नका. सुरुवातीचे ऑथेंटिकेशन, रि-ऑथेंटिकेशन आणि एंडपॉईंट रिकव्हरीची स्वतंत्रपणे चाचणी करा आणि उपलब्धता वचनबद्धता आणि फेलओव्हर डिझाइन लिखित स्वरूपात मिळवा.
निरीक्षण करण्यायोग्य पुराव्यासह पायलेट पूर्ण करा:
- स्वीकारलेले सेशन: क्लायंट इच्छित VLAN वर आणि केवळ अनुमती दिलेल्या सेवांपर्यंत पोहोचतो.
- अक्षम केलेली ओळख: नवीन ऑथेंटिकेशन प्रयत्नाला नकार मिळतो.
- शोधण्यायोग्य अकाउंटिंग: ॲडमिनिस्ट्रेटर नंतर परिणामी सेशन रेकॉर्ड शोधू शकतो.
हॉस्ट केलेल्या सेवेने सिद्ध करणे आवश्यक असणारे सुरक्षा नियंत्रणे
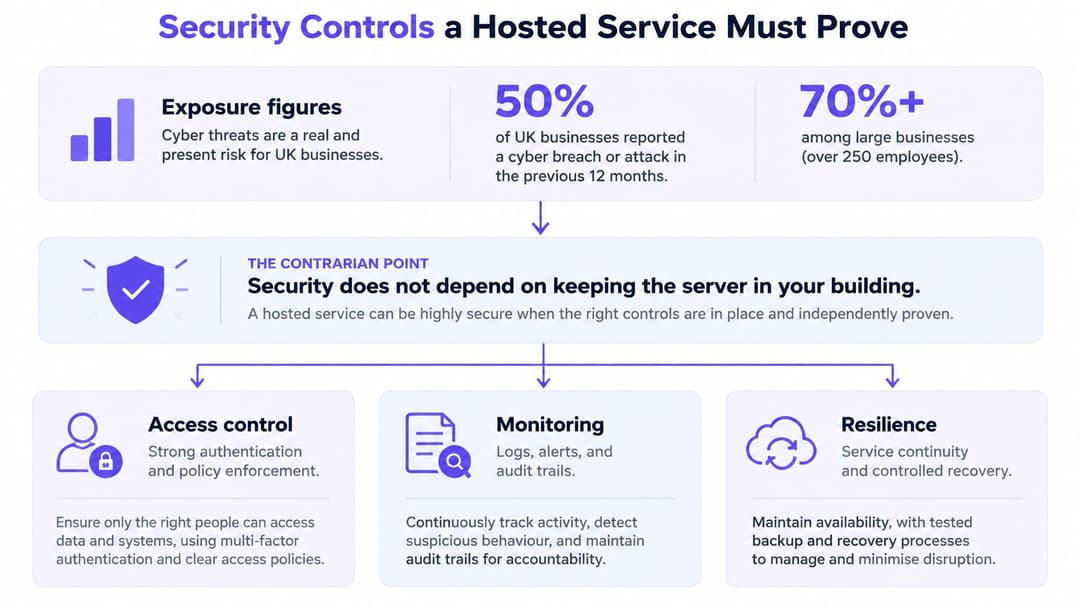
Consultancy.uk च्या झिरो ट्रस्टवरील चर्चेनुसार, 2024 मध्ये, UK मधील 50% व्यवसायांना मागील 12 महिन्यांत सायबर उल्लंघन किंवा हल्ल्याचा सामना करावा लागला, ज्यामध्ये मध्यम आणि मोठ्या व्यवसायांमध्ये हे प्रमाण 70% पेक्षा जास्त होते. हॉस्ट केलेली लॉगिन सेवा स्वतःहून या समस्येचे निराकरण करत नाही.
झिरो ट्रस्टचा अर्थ एखादे उपकरण कॉर्पोरेट SSID पर्यंत पोहोचल्यामुळे त्याच्यावर विश्वास ठेवण्याऐवजी त्याच्या प्रवेशाचे ऑथेंटिकेशन आणि ऑथोरायझेशन करणे होय. क्लाउड सेवा अजूनही शेअर केलेले क्रेडेंशियल्स, गायब असलेल्या डिव्हाइस चाचण्या किंवा व्यापक परवानग्यांद्वारे कमकुवत धोरण लागू करू शकते.
प्रत्येक सीमेवर पुराव्याची आवश्यकता ठेवा
क्रेडेंशियलपासून सुरुवात करा, नंतर ट्रान्सपोर्ट, ॲडमिनिस्ट्रेशन आणि अंमलबजावणीची तपासणी करा. प्रत्येकाचे अपयशाचे स्वरूप वेगळे असते.
- नामित ओळखी: मॅन्युअली मेंटेन केलेल्या ॲक्सेस सूचीऐवजी डिरेक्टरी-चलित काढण्यासह वैयक्तिक खाती किंवा डिव्हाइस ओळखी वापरा.
- मजबूत क्लायंट ऑथेंटिकेशन: मॅनेज केलेल्या एंडपॉईंट्ससाठी सर्टिफिकेट-आधारित डिव्हाइस ऑथेंटिकेशनला प्राधान्य द्या. सपोर्ट असलेल्या ठिकाणी फिशिंग-प्रतिबंधक पद्धती वापरा, आणि ॲडमिनिस्ट्रेशन आणि योग्य ऑनबोर्डिंग वर्कफ्लोसाठी MFA आवश्यक करा.
- सुरक्षित ट्रान्सपोर्ट: RadSec किंवा सुरक्षित टनेलसारख्या योग्य एनक्रिप्टेड ट्रान्सपोर्टसह कंट्रोलर-टू-सर्व्हिस पाथ सुरक्षित करा. केवळ RADIUS शेअर केलेला सिक्रेट संपूर्ण एक्सचेंज एनक्रिप्ट करत नाही.
- वेगळे केलेले ॲडमिनिस्ट्रेशन: प्रिव्हिलेज्ड ॲडमिनिस्ट्रेटर ओळखी दैनंदिन खात्यांपासून वेगळ्या ठेवा आणि धोरणातील बदलांचा ऑडिट ट्रेल ठेवा.
- किमान-अधिकार रोल: कर्मचारी, कंत्राटदार, क्लिनिकल उपकरणे आणि इमारत-व्यवस्थापन सिस्टीमला केवळ त्यांचा आवश्यक प्रवेश द्या.
क्लाउड डिरेक्टरीचा ब्राऊझर-आधारित MFA प्रॉम्प्ट प्रत्येक EAP एक्सचेंजमध्ये दिसू शकतो असे गृहीत धरू नका. निवडलेली EAP पद्धत, क्लायंट सॉफ्टवेअर आणि आयडेंटिटी इंटिग्रेशनने इच्छित ऑथेंटिकेशन फ्लोला सपोर्ट केला पाहिजे.
वायरलेस आणि ऑपरेटिंग नियंत्रणे देखील तपासा
सर्व्हर-सर्टिफिकेट व्हॅलिडेशन, म्युचुअल ऑथेंटिकेशन आणि एनक्रिप्टेड डेटा फ्रेम्ससह एंटरप्राइझ वायरलेस सुरक्षा कॉन्फिगर करा. प्रत्येक संरक्षण सक्षम केले आहे याचा पुरावा म्हणून एंटरप्राइझ लेबलकडे पाहण्याऐवजी, सपोर्ट असलेल्या आणि निवडलेल्या WPA मोडसाठी योग्य असलेल्या ठिकाणी Protected Management Frames आवश्यक करा.
व्यापक धोरण डिझाइनसाठी, आमची एंटरप्राइझ WiFi सुरक्षा मार्गदर्शिका उपयुक्त मदत प्रदान करते. आमचे कर्मचारी WiFi NAC च्या गुंतागुंतीशिवाय एंटरप्राइझ-स्तरीय सुरक्षा प्रदान करते, परंतु ॲडमिनिस्ट्रेटर्सनी तरीही ॲक्सेस सीमा परिभाषित केल्या पाहिजेत आणि त्यांच्या ऑपरेशनचे निरीक्षण केले पाहिजे.
ऑथेंटिकेशन हॉस्ट केलेले असले तरीही भौतिक पायाभूत सुविधा महत्त्वाची राहते. ABCO Security Services Australia चे डेटा सेंटर सुरक्षा मजबूत करण्याबाबतचे मार्गदर्शन पूरक संदर्भ देते.
वैध क्रेडेंशियलमुळे उपकरणाला इमारतीतील सर्व गोष्टींपर्यंत पोहोचण्याची परवानगी मिळू नये.
वारंवार येणाऱ्या रिजेक्ट-अलर्ट्स, अनपेक्षित प्रिव्हिलेज बदल आणि संशयास्पद प्रशासकीय हालचालींसाठी एका मालकाची नियुक्ती करा. लॉग्स तेव्हाच उपयुक्त ठरतात जेव्हा कोणीतरी त्यांचा अर्थ लावून त्यानुसार कारवाई करू शकते.
दुसऱ्या युझर स्टोअरशिवाय डिरेक्टरीज जोडणे
अधिकृत डिरेक्टरी हेच रोजगाराची स्थिती आणि गट सदस्यत्व व्यवस्थापित करण्याचे ठिकाण राहिले पाहिजे. मग ते Entra ID, Okta किंवा Google Workspace असो, हॉस्ट केलेल्या RADIUS इंटिग्रेशनने ओळखीचे नेटवर्क परवानगीमध्ये रूपांतर केले पाहिजे, डिस्कनेक्ट केलेला पासवर्ड डेटाबेस तयार करू नये.
इंटिग्रेशन पद्धत महत्त्वाची आहे. कनेक्टर गट सिंक्रोनािझ करू शकतो, सपोर्ट असलेल्या यंत्रणेद्वारे क्रेडेंशियals व्हॅलिडेट करू शकतो किंवा सर्टिफिकेट्सना डिरेक्टरी ओळखींशी जोडतो. प्रत्येक क्लाउड डिरेक्टरी समान पासवर्ड-व्हॅलिडेशन इंटरफेस उघड करते असे गृहीत धरू नका.
जॉइनर, मूव्हर आणि लीव्हरच्या प्रक्रियेचे अनुसरण करा
सुविधा टीममध्ये सामील होणाऱ्या नवीन कर्मचाऱ्याचा विचार करा. एकदा त्यांचे डिरेक्टरी सदस्यत्व योग्य झाले आणि त्यांचे उपकरण एनरोल झाले की, ॲडमिनिस्ट्रेटरने स्वतंत्र WiFi खाते तयार न करता सेवेने सुविधा नेटवर्क रोल नियुक्त केला पाहिजे.
जेव्हा तो कर्मचारी वित्त विभागात जातो, तेव्हा डिरेक्टरीतील बदलाचा परिणाम पुढील लागू धोरण मूल्यमापनाच्या वेळी योग्य VLAN किंवा ACL मध्ये झाला पाहिजे. यशस्वी डिझाइनमुळे वैयक्तिक कंट्रोलर्स संपादित करण्याची आवश्यकता दूर होते, परंतु कॅश केलेले सदस्यत्व आणि विद्यमान सेशन्स कधी रिफ्रेश केले जातात हे निर्दिष्ट केले पाहिजे.
संस्था सोडणाऱ्या व्यक्तीसाठी, डिरेक्टरी खाते अक्षम केल्याने मान्य केलेल्या कालावधीत पुढील ऑथेंटिकेशन रोखले पाहिजे. Change of Authorisation, किंवा CoA, कंट्रोलर सपोर्ट करत असल्यास आणि इंटिग्रेशन ट्रिगर करत असल्यास लाईव्ह सेशन डिस्कनेक्ट करू शकते किंवा बदलू शकते. सर्टिफिकेट-आधारित डिप्लॉयमेंट्सना सर्टिफिकेट रद्द करणे किंवा ओळख-स्थिती तपासणीसाठी स्पष्ट प्रक्रियेची आवश्यकता असते.
स्वीकृती अट: डिरेक्टरीमधील बदल नवीन ऑथेंटिकेशन्स आणि सक्रिय सेशन्सपर्यंत किती वेगाने पोहोचतो यावर सहमत व्हा. वेळ वचनबद्धता म्हणून "स्वयंचलित" स्वीकारण्याऐवजी दोन्हीची चाचणी घ्या.
NCSC चा ओळख आणि प्रवेश-नियंत्रण सिद्धांत प्रवेश देण्यापूर्वी वापरकर्ते, उपकरणे आणि सिस्टिमची पडताळणी आणि ऑथोरायझेशन करण्याचे समर्थन करतो. WiFi ला लागू केल्यावर, ते जीवनचक्र हाताळणी ही ऑनबोर्डिंगच्या सुविधेऐवजी सुरक्षा आवश्यकता बनवते.
इंटिग्रेशन सीमा निश्चित करा
CoA, डायनॅमिक रोल्स आणि वॉल्ड-गार्डन वर्तन हे ठिकाणाच्या कंट्रोलरवर अवलंबून असतात. Meraki, Aruba, Ruckus, Mist आणि UniFi इस्टेट्समध्ये, केवळ व्हेंडरच्या नावावर अवलंबून राहण्याऐवजी अचूक मॉडेल, फर्मवेअर आणि वैशिष्ट्य सपोर्टची पुष्टी करा.
मॅनेज केलेले लॅपटॉप्स EAP-TLS किंवा अन्य सपोर्ट असलेला पासवर्डलेस एंटरप्राइझ मार्ग वापरू शकतात. पाहुण्यांना त्याच मॅनेज्ड-डिव्हाइस सर्टिफिकेट प्रवासाची आवश्यकता नसावी. SSO प्रशासकीय कन्सोल आणि योग्य कर्मचारी ऑनबोर्डिंग फ्लोवर असले पाहिजे, परंतु ते वायरलेस लिंकवरील 802.1X ची जागा घेत नाही.
Entra-चलित डिप्लॉयमेंटसाठी, ओळख आवश्यकतांची फ्रेम तयार करण्यासाठी आमचा Entra ID इंटिग्रेशनचा आढावा वापरा. नंतर एक छोटी जीवनचक्र चाचणी घ्या:
- जॉइनर: योग्यरित्या प्रोव्हिजन केलेला नवीन कर्मचारी कनेक्ट झाला पाहिजे.
- मूव्हर: गटातील बदलामुळे इच्छित नेटवर्क रोल तयार झाला पाहिजे.
- लीव्हर: नोंदवलेल्या चाचणी वेळी अक्षम केलेले खाते मान्य केलेल्या रिव्होकेशन कालावधीत अयशस्वी झाले पाहिजे.
पाहुणे कर्मचारी आणि बहु-भाडेकरू ॲक्सेस नमुने
एका इमारतीमध्ये वेगवेगळ्या ट्रस्ट सीमांसह विविध लोकसंख्या असते. हॉटेलचा अतिथी, कर्मचाऱ्याचा लॅपटॉप आणि भाडेकरूचा टेलिव्हिजन हे सर्व एकाच ॲक्सेस पॉइंट्सचा वापर करतात म्हणून त्यांनी समान ॲक्सेस धोरण वारशाने मिळवू नये.
लोकसंख्येची ऑनबोर्डिंग स्क्रीन निवडण्यापूर्वी त्याची ओळ निवडा. पद्धतीने डिव्हाइसवर कार्य केले पाहिजे, तर नेटवर्कने असंबद्ध वापरकर्ते आणि सिस्टीमचा प्रवेश रोखला पाहिजे.
लोकसंख्येनुसार ॲक्सेस नमुना
| लोकसंख्या | ऑथेंटिकेशन पद्धत | आयसोलेशन | ॲक्सेस कसा संपतो |
|---|---|---|---|
| अतिथी अभ्यागत | ई-मेल किंवा एक-वेळची ओळख, जिथे एंटरप्राइझ किंवा Passpoint वापरले जाते तेथे एनक्रिप्शनसह | कर्मचाऱ्यांपर्यंत कोणताही मार्ग नसलेला अतिथी रोल किंवा VLAN | सेशनची समाप्ती किंवा पोर्टल धोरण |
| कर्मचारी आणि मॅनेज केलेली उपकरणे | EAP द्वारे डिरेक्टरी ओळख, बहुधा सर्टिफिकेट्स किंवा पासवर्डलेस एंटरप्राइझ ऑथेंटिकेशन | डिरेक्टरी गटातील रोल, VLAN किंवा ACL | डिरेक्टरी अक्षम करणे, तसेच कंट्रोलर सपोर्ट करत असल्यास CoA |
| कंत्राटदार | वेळेने मर्यादित डिरेक्टरी गट | मर्यादित रोल, संपूर्ण कर्मचारी VLAN नाही | गटाची समाप्ती किंवा तिकीट समाप्ती |
| लेगसी आणि IoT उपकरणे | युनिक PSK किंवा अन्य संकुचित व्याप्ती असलेले क्रेडेंशियल | स्पष्टपणे अनुमती दिलेल्या सेवांव्यतिरिक्त कोणताही लॅटरल पाथ नसलेला स्वतःचा भाग | की रोटेशन किंवा मालकापासून अनलिंक करणे |
| बहु-भाडेकरू रहिवासी | प्रति व्यक्ती किंवा घरासाठी युनिक PSK | इतर भाडेकरूंपासून वेगळे केलेले खाजगी नेटवर्क | बाहेर पडताना की रद्द करणे |
सोपे ऑनबोर्डिंग व्यापक प्रवेशापासून वेगळे ठेवा
पाहुण्यांना सहसा ई-मेल ओळखीद्वारे कमी-अडचणीच्या ऑनबोर्डिंगची आवश्यकता असते. तथापि, स्प्लॅश पेज स्वतःहून वायरलेस कनेक्शन एनक्रिप्ट करत नाही. सपोर्ट असलेल्या ठिकाणी एनक्रिप्टेड ॲक्सेस पद्धत निवडा, आणि यशस्वी पोर्टल पूर्णतेला अंतर्गत सिस्टिम्सपर्यंत पोहोचण्याची परवानगी मानू नका.
कर्मचाऱ्यांना डिरेक्टरी-लिंक केलेल्या एंटरप्राइझ ऑथेंटिकेशनची आवश्यकता असते. कंत्राटदार कर्मचाऱ्यांसोबत काम करत असले तरीही, त्यांना समाप्तीची वेळ आणि मर्यादित रोलची आवश्यकता असते. खाती अनिर्दिष्ट काळासाठी सक्रिय ठेवण्याऐवजी कंत्राटदारांचा ॲक्सेस वाढवण्याची जबाबदारी कार्यक्षम प्रायोजकांवर द्या.
रहिवासी आणि व्यावसायिक भाडेकरूंची दुसरी एक आवश्यकता असते: त्यांची स्वतःची उपकरणे शेजाऱ्यांसमोर उघड न होता एकत्र काम केली पाहिजेत. आमची मल्टी-टेनंट WiFi मार्गदर्शिका त्या खाजगी-नेटवर्क मॉडेलची तपासणी करते.
मर्यादित उपकरणांसाठी युनिक की वापरा
प्रिंटर, टीव्ही, कंसोल आणि स्कॅनर आवश्यक EAP पद्धतीला सपोर्ट करू शकत नाहीत. एक युनिक प्री-शेअर की, ज्याला सहसा iPSK किंवा xPSK म्हटले जाते, तुम्हाला संपूर्ण इमारतीसाठी पासवर्ड पुनर्संचयित न करता त्यांचा प्रवेश व्यक्ती, घर किंवा उपकरणाशी जोडण्याची अनुमती देते.
केवळ की आयसोलेशन तयार करत नाही. कंट्रोलर आणि नेटवर्कने ते इच्छित खाजगी भागाशी मॅप केले पाहिजे आणि परवानगी असलेल्या मार्गांची अंमलबजावणी केली पाहिजे. क्रेडेंशियल हस्तांतरणीय मानून, त्याच्या मालकाची नोंद ठेवा आणि ती मालकी संपल्यावर ते रद्द करा.
आम्ही एकाच क्लाउड प्लॅटफॉर्मवर गेस्ट WiFi, कर्मचारी 802.1X सुरक्षा आणि xPSK प्राइव्हेट एरिया नेटवर्क वितरित करतो. आमचे xPSK आणि Multi-Tenant WiFi ब्राऊझर नसलेले कंसोल आणि टीव्हीसाठी खाजगी कनेक्टिव्हिटीसह प्रत्येक रहिवासी, भाडेकरू किंवा उपकरणाला भाडेकरू आयसोलेशनसह युनिक की देते.
निवासी ऑपरेटरसाठी, डिजिटल मूव्ह-आऊटचा भौतिक प्रवेश हटवण्यासोबत समन्वय साधा. Nimbio चे मल्टीफॅमिली गेट ॲक्सेस कंट्रोल हे रहिवासी क्रेडेंशियल मालकीबद्दल विचार करण्यासाठी एक उपयुक्त समांतर उदाहरण आहे. माजी रहिवाशाचा गेट ॲक्सेस किंवा त्यांची नेटवर्क की निघून गेल्यानंतर सक्रिय राहू नये.
सामायिक पासवर्ड फॉलबॅकशिवाय मायग्रेट कसे करावे
मायग्रेशनने जुनी व्यवस्था नाहीशी होण्यापूर्वी प्रत्येक डिव्हाइस लोकसंख्या सुरक्षितपणे कनेक्ट होऊ शकते हे सिद्ध केले पाहिजे. कार्यक्षमतेतील चूक म्हणजे प्रत्येक अपवादाकडे संपूर्ण इमारतीसाठी आपत्कालीन पासवर्ड जतन करण्याचे कारण म्हणून पाहणे.
विचारपूर्वक नियोजन करण्याची गरज WiFi च्या पलीकडे जाते: Hiscox सर्वेक्षणावरील Cyber Magazine च्या रिपोर्टिंगमध्ये म्हटले आहे की सर्वेक्षण केलेल्या दोन-तृतीयांश कंपन्यांनी 2030 पर्यंत झिरो-ट्रस्ट आर्किटेक्चर लागू करण्याची योजना आखली आहे. तो भविष्यातील घोषित हेतू आहे, त्यांचे विद्यमान नेटवर्क मॉडेलशी जुळत असल्याचा पुरावा नाही.
नियंत्रित क्रमामध्ये कटओव्हर चालवा
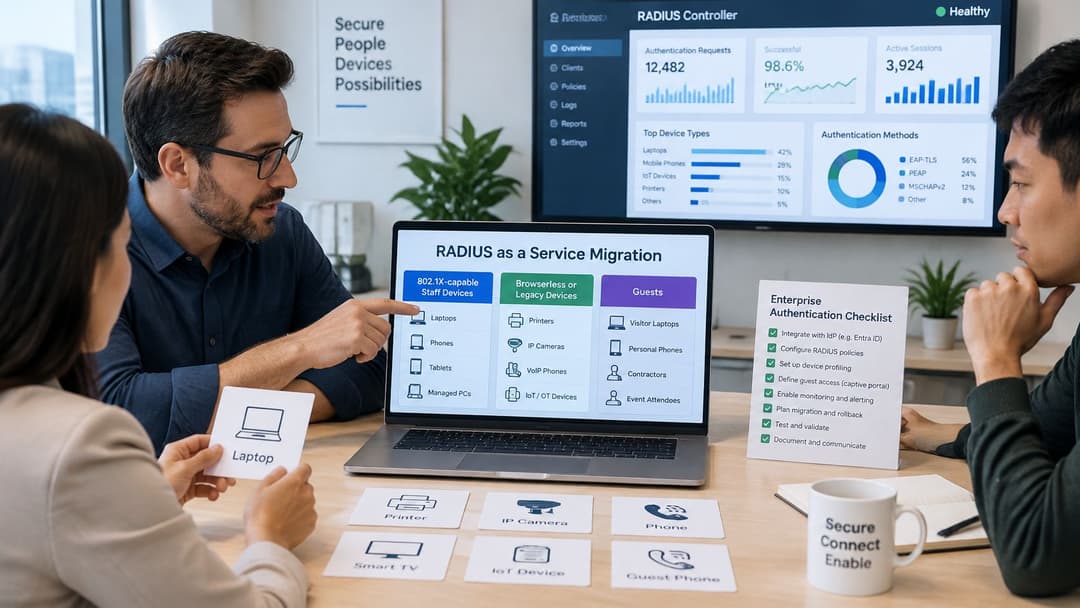
- क्लायंटचे वर्गीकरण करा. 802.1X-सक्षम कर्मचारी एंडपॉईंट्स, ब्राऊझर नसलेले किंवा लेगसी उपकरणे आणि अतिथींना वेगळे करा. डिव्हाइसची मालकी आणि कार्यक्षमतेची गंभीरतेची नोंद ठेवा.
- कंट्रोलर क्षमता व्हॅलिडेट करा. एंटरप्राइझ ऑथेंटिकेशन, डायनॅमिक VLANs किंवा रोल्स, CoA आणि कोणत्याही आवश्यक वॉल्ड गार्डनची पुष्टी करा. केवळ उत्पादन फॅमिली ऐवजी इन्स्टॉल केलेल्या फर्मवेअरची तपासणी करा.
- निवडलेल्या साइटवर मर्यादित SSID चा पायलेट चालवा. ते डिरेक्टरीशी कनेक्ट करा आणि fail-closed वर्तनाचे दस्तऐवजीकरण करा. केवळ IT लॅपटॉप न वापरता प्रातिनिधिक कार्यक्षम उपकरणाचा समावेश करा.
- मॅनेज केलेली कर्मचारी उपकरणे प्रोव्हिजन करा. सर्टिफिकेट्स किंवा सपोर्ट असलेली पासवर्डलेस एंटरप्राइझ पद्धत वापरा. आमचे Staff WiFi कोणत्याही ग्राहक PKI ची निर्मिती न करता विद्यमान ॲक्सेस पॉइंट्सवर चालते.
- मर्यादित उपकरणांना स्कोप्ड क्रेडेंशियल्स द्या. योग्य तेथे प्रिंटर, वैद्यकीय उपकरणे आणि IoT साठी युनिक PSKs जारी करा. केवळ त्यांच्या आवश्यक गंतव्यस्थानांना अनुमती द्या.
- पाहुण्यांना स्वतंत्र धोरणावर ठेवा. ऑनबोर्डिंग आणि ऑथेंटिकेशन एकाच मॅनेजमेंट प्लॅटफॉर्मचा वापर करत असले तरी अतिथी उपकरणे कर्मचारी संसाधनांपर्यंत पोहोचू शकत नाहीत याची चाचणी घ्या.
- आऊटेज पाथचा सराव करा. आयडेंटिटी-प्रोव्हायडर ॲक्सेस आणि ठिकाणाची इंटरनेट कनेक्टिव्हिटी स्वतंत्रपणे खंडित करा. सामान्य पासवर्डचे वाटप न करता रिकव्हरी सिद्ध करा.
- टप्प्याटप्प्याने कटओव्हर करा. प्रत्येक साइटवर अकाउंटिंग, सेगमेंटेशन आणि क्लायंटच्या वर्तनाचा आढावा घ्या. मान्य केलेल्या स्वीकृती चाचण्या यशस्वी झाल्यानंतर जुना पासफ्रेज काढून टाका.
कधी स्थलांतरित करू नये ते जाणून घ्या
एयर-गॅप केलेल्या साइट्स क्लाउड कंट्रोल प्लेनवर अवलंबून राहू शकत नाहीत. आवश्यक RADIUS ॲट्रिब्युट्सचा वापर न करू शकणारे कंट्रोलर्स मूलभूत ऑथेंटिकेशन कार्य करत असले तरीही इच्छित डिझाइनला अवरोधित करू शकतात.
UK मध्ये ऑथेंटिकेशन डेटा ठेवण्याची अंतर्गत आवश्यकता दस्तऐवजीकरण केलेल्या प्रोसेसिंग स्थाने आणि उपकंत्राटदार व्यवस्थेद्वारे सोडवली जाणे आवश्यक आहे. केवळ प्रोव्हायडरचे UK मध्ये कार्यालय असण्याने याचे समाधान होत नाही. रेकॉर्ड रिटेंशन, ॲडमिनिस्ट्रेटिव्ह ॲक्सेस आणि रिकव्हरी व्यवस्था देखील खरेदीच्या मंजुरीशी संबंधित आहेत.
आमची सेवा विद्यमान ॲक्सेस पॉइंट्सवर क्लाउड ओव्हरले म्हणून कार्य करते, त्यामुळे त्याला पूर्णपणे नवीन डिप्लॉयमेंट करण्याची आवश्यकता नसते. आमचे xPSK आणि Multi-Tenant WiFi डिझाइननुसार आवश्यक असलेल्या कंट्रोलर क्षमतांच्या अधीन राहून Meraki, Aruba, Ruckus आणि UniFi हार्डवेअरला सपोर्ट करते.
एंटरप्राइझ ऑथेंटिकेशन आणि युनिक की चा हायब्रिड क्लायंट सुसंगतता सोडवतो, क्लाउड-आऊटेज अवलंबित्व नाही. जिथे स्थानिक स्वायत्तता आवश्यक आहे, तेथे योग्य स्थानिक ऑथेंटिकेशन डिझाइन ठेवा किंवा ऑन-प्रीमिसिस राहा. अद्याप न सुटलेल्या रिझिलियन्स आवश्यकतेला अपवाद पासवर्ड म्हणून लपवू नका.
क्लाउड RADIUS तुमच्या इस्टेटसाठी योग्य आहे का ते ठरवा
जेव्हा अनेक साइट्सना सुसंगत ओळख-चलित प्रवेशाची आवश्यकता असते आणि तुमच्या टीमला ऑथेंटिकेशन सर्व्हर्सची देखभाल करायची नसते तेव्हा क्लाउड RADIUS निवडा. सर्वात मजबूत प्रकरण कार्यक्षमतेशी संबंधित आहे: डिरेक्टरीमधील बदलांनी इतर खाते-प्रशासन कार्यभार न बनवता नेटवर्क ॲक्सेस नियंत्रित केला पाहिजे.
जेव्हा तुमची टीम आधीच लवचिक RADIUS चांगले चालवते, हॉस्ट केलेली सेवा प्रोसेसिंग आवश्यकतांशी संघर्ष करते किंवा कंट्रोलर प्रस्तावित धोरण लागू करू शकत नाही तेव्हा ऑन-प्रीमिसिस राहा. सर्व्हर काढून टाकणारे परंतु स्थानिक उपलब्धता कमकुवत करणारे मायग्रेशन म्हणजे प्रगती नाही.
इस्टेट इन्व्हेंटरीमधून निर्णय घ्या
जेव्हा मॅनेज केलेले कर्मचारी एंडपॉईंट्स 802.1X ला सपोर्ट करतात परंतु इमारतीमध्ये टीव्ही, प्रिंटर, स्कॅनर किंवा स्कोप्ड की आवश्यक असलेली वैद्यकीय उपकरणे देखील असतात तेव्हा हायब्रिड ॲक्सेस मॉडेल निवडा. प्रत्येक डिव्हाइससाठी समान क्रेडेंशियल्स नसून प्रत्येक लोकसंख्येसाठी योग्य खात्री देणे हे ध्येय आहे.
यांच्यासह इन्व्हेंटरी तयार करा:
- वायरलेस इस्टेट: SSIDs, कंट्रोलर व्हेंडर, मॉडेल आणि फर्मवेअर.
- ओळख मालकी: अधिकृत डिरेक्टरी, गट मालक आणि लीव्हर प्रक्रिया.
- क्लायंट क्षमता: कोणती उपकरणे सर्टिफिकेट्स वापरू शकतात आणि कोणती करू शकत नाहीत.
- ऑपरेशनल अवलंबित्व: कनेक्टिव्हिटी खंडित झाल्यास ज्या सिस्टीम्स उपलब्ध राहणे आवश्यक आहे.
डेमॉन्स्ट्रेशन ऐवजी लेखी वचनांची तुलना करा
शॉर्टलिस्ट केलेल्या प्रत्येक सेवेला तेच प्रश्न विचारा: बहु-साइट अपयशादरम्यान उपलब्धता वचनबद्धतेमध्ये काय समाविष्ट आहे, लॉग्स किती काळ राखून ठेवले जातात, ऑथेंटिकेशन मेटाडेटा प्रक्रियेचे ठिकाण कोठे आहे, कोणते उपकंत्राटदार त्यात प्रवेश करू शकतात आणि रिकव्हरी सामायिक-पासवर्ड फॉलबॅक कसा टाळते?
जेव्हा तुमची इस्टेट अतिथी, कर्मचारी आणि बहु-भाडेकरू नमुन्याशी जुळते तेव्हा इतर प्रोव्हायडर्ससह Purple ला शॉर्टलिस्ट करा. आम्ही 2012 पासून किरकोळ विक्रेते, आरोग्य सेवा संस्था, स्टेडियम, ट्रान्सपोर्ट हब आणि शहराच्या केंद्रांमध्ये या वातावरणाला पाठिंबा दिला आहे. आमच्या Staff WiFi चे दर प्रकाशित केलेले नाहीत, त्यामुळे तुम्ही मायग्रेट करत असलेल्या इस्टेटवर आधारित कोटेशनसाठी आमच्याशी संपर्क साधा.
तुमची पुढची पायरी म्हणजे इन्व्हेंटरी-बॅक्ड स्वीकार योजना. एखादे आकर्षक डेमॉन्स्ट्रेशन हे तुमचा कंट्रोलर, तुमची डिरेक्टरी आणि तुमची कठीण उपकरणे ते उत्तीर्ण होण्याला पर्याय ठरू शकत नाही.
Purple पाहुण्यांच्या WiFi आणि आयसोलेटेड बहु-भाडेकरू प्रवेशासह कर्मचाऱ्यांच्या ऑथेंटिकेशनसाठी हॉस्ट केलेले RADIUS ऑफर करते. तुमच्या इस्टेटवर आधारित डिप्लॉयमेंट आणि दरांवर चर्चा करण्यासाठी तुमच्या कंट्रोलर इन्व्हेंटरी, आयडेंटिटी-प्रोव्हायडर आवश्यकता आणि लेगसी-डिव्हाइस सूचीसह Purple ला भेट द्या.